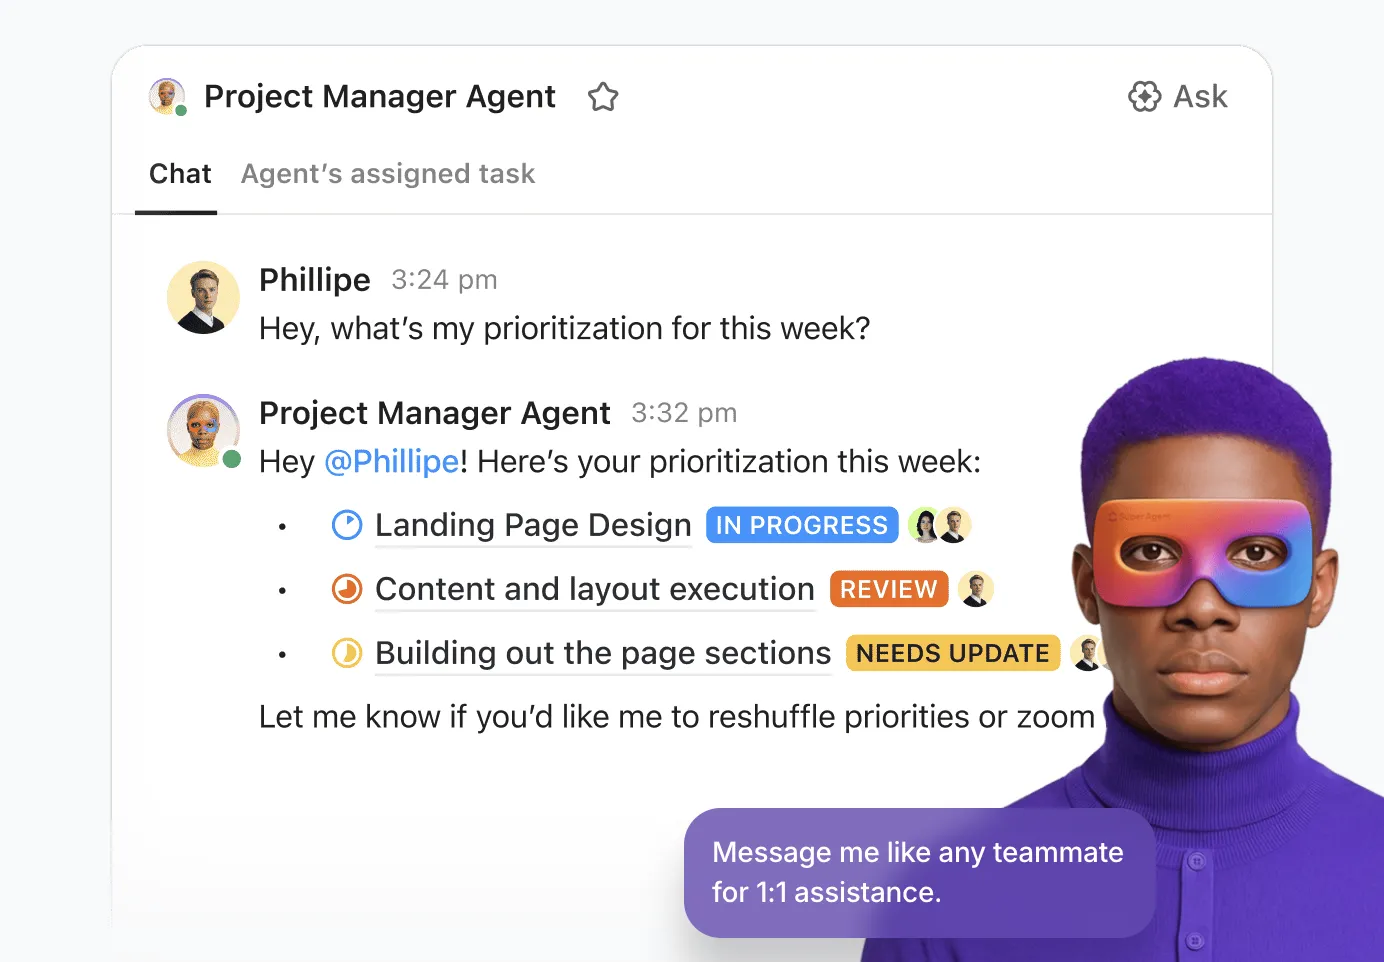

Tegenwoordig draait elk gebeurtenis op gegevens. Van registratieformulieren tot het scannen van badges: informatie over deelnemers stroomt in realtime door tientallen systemen.
Daardoor worden gebeurtenissen ook een steeds vaker gekozen doelwit voor criminaliteit. Naar verwachting zal cybercriminaliteit organisaties in 2025 meer dan 10 biljoen dollar hebben gekost, en gebeurtenisplatforms staan daarbij volop in de schijnwerpers.
Voor organisatoren is dit geen theoretisch risico. Eén enkele zwakke schakel kan de gegevens van deelnemers blootleggen, het vertrouwen schaden en van de ene op de andere dag nalevingsproblemen triggeren.
Maar de technologie van het decennium (of de eeuw?) kan hier ook een oplossing voor bieden. Ja, we hebben het over AI. 🤖
In deze gids wordt uitgelegd wat de veiligheid van gegevens over gebeurtenissen precies inhoudt, waarom dit op dit moment zo belangrijk is en hoe AI-tools voor gebeurtenissen (zoals ClickUp) teams helpen de gegevens van deelnemers te beschermen zonder dat dit ten koste gaat van de bedrijfsvoering of de gebeurteniservaring.
Inzicht in de veiligheid van gegevens over gebeurtenissen
Bij de veiligheid van gegevens over gebeurtenissen gaat het om het beschermen van de informatie die vóór, tijdens en na een gebeurtenis wordt verzameld. Dat omvat onder meer wie er toegang toe heeft, hoe de gegevens worden opgeslagen en hoe ze tussen systemen worden uitgewisseld.
In de basis komt het erop neer dat gevoelige gegevens alleen door de juiste personen, om de juiste redenen en gedurende een bepaalde periode worden ingezien en gebruikt. Het betekent ook dat moet worden voorkomen dat gegevens worden gewijzigd, uitlekken of misbruikt.
Een sterke veiligheid voor gegevens van gebeurtenissen omvat doorgaans:
- Versleuteling, zodat gegevens niet kunnen worden gelezen als ze worden onderschept
- Toegangscontroles, zodat teams alleen zien wat ze nodig hebben
- Activiteitenmonitoring, om afwijkend gedrag vroegtijdig op te sporen
Als je de veiligheid goed aanpakt, wordt veiligheid een integraal onderdeel van de werkstroom van de gebeurtenis zelf – en niet iets wat je na een incident haastig moet oplossen.
Waarom de veiligheid van gegevens over gebeurtenissen belangrijk is
Gebeurtenisgegevens zijn waardevoller dan veel teams beseffen. Ze combineren persoonlijke identiteit, professionele context en gedrag in de praktijk. Dat maakt ze aantrekkelijk voor aanvallers.
👀 Wist je dat? De afgelopen jaren hebben zelfs grote, bekende gebeurtenissen, zoals het Filmfestival van Venetië, gemeld dat er zonder toestemming toegang is verkregen tot gegevens van bezoekers, waaronder namen, e-mailadressen en telefoonnummers.
Tegelijkertijd stijgen de wereldwijde kosten van cybercriminaliteit elk jaar verder, grotendeels als gevolg van gegevensdiefstal en -misbruik.
Wanneer gegevens over gebeurtenissen openbaar worden gemaakt, zijn de gevolgen onmiddellijk en blijvend:
- Dataschendingen met betrekking tot deelnemers kunnen verplichte openbaarmakingen triggeren
- Misbruik van identiteitsgegevens maakt phishing en het overnemen van accounts mogelijk
- Reputatieschade: gebeurtenismerken die van de ene op de andere dag hun vertrouwen verliezen
- Boetes voor niet-naleving van wetten zoals de AVG en de CCPA kunnen aanzienlijk zijn
Soorten gegevens die risico lopen
Bij de meeste gebeurtenissen worden meer gevoelige gegevens verwerkt dan men zou verwachten, waaronder:
- Registratiegegevens: Namen, e-mailadressen, titels, bedrijfsnamen
- Betalingsinformatie: Factuurgegevens en transactiegegevens
- Betrokkenheidsgegevens: Aanwezigheid bij sessies, antwoorden op enquêtes, activiteit van de app
- Media- en toegangsgegevens: foto's, video's, inchecklogboeken, scans van toegangskaarten
👉🏼 Elk gegevenstype brengt zijn eigen risico op veiligheid met zich mee. Samen vormen ze een compleet beeld van een deelnemer. Daarom moet het beheer van de veiligheid bij gebeurtenissen worden beschouwd als een kernverantwoordelijkheid binnen de bedrijfsvoering.
📚 Lees ook: Projectmanagement voor gebeurtenissen
Wat zijn de meest voorkomende risico's en kwetsbaarheden in gegevens over gebeurtenissen?
Gegevens over een gebeurtenis passeren voor, tijdens en na een gebeurtenis vele systemen en handen. Dat creëert tal van mogelijkheden waarbij er iets mis kan gaan:
Gebrekkige toegangscontroles
Als systemen geen limiet stellen aan wie gegevens kan inzien of wijzigen, is het voor iemand met volledige toegang gemakkelijk om gevoelige informatie per ongeluk of opzettelijk openbaar te maken. Zwakke wachtwoordbeleidsregels, gedeelde accounts en het ontbreken van meervoudige verificatie maken dit nog erger.
Onbeveiligde integraties
Gebeurtenissen zijn afhankelijk van verschillende tools: ticketplatforms, CRM-systemen, mobiele apps, betalingsgateways en analysedashboards. Als ook maar één tool onbeveiligd of verkeerd geconfigureerd is, kan deze fungeren als een achterdeur naar de gegevens van deelnemers. Slechte API-veiligheid is een veelvoorkomende oorzaak van datalekken.
Bedreigingen van binnenuit
Niet alle bedreigingen komen van buitenaf. Medewerkers van het gebeurtenis-team of leveranciers kunnen per ongeluk gegevens lekken door onzorgvuldige omgang met gegevens of phishing-aanvallen. Teams zijn vaak niet goed genoeg getraind om bedreigingen te herkennen.
Risico's van derden
Veel gebeurtenissen zijn afhankelijk van leveranciers voor registratie, netwerkapps of livestreamplatforms. Als de veiligheid van die leveranciers niet is gewaarborgd, kunnen evenementgegevens via hen uitlekken. Dit kan zelfs gebeuren als het kernplatform van de gebeurtenis zelf wel veilig is.
Verouderde systemen en verkeerde configuraties
Oudere systemen of slecht geconfigureerde servers zijn voor aanvallers gemakkelijker te misbruiken. Simpele fouten – open databases, blootgestelde panelen voor beheerders, verlopen certificaten – komen verrassend vaak voor en zijn zeer riskant.
Hoe AI de veiligheid van gegevens over gebeurtenissen verbetert
AI is geen toverkunst, maar het versterkt de beveiliging wel op manieren waar traditionele tools moeite mee hebben. Hier zijn enkele praktische manieren waarop AI nu al helpt bij het beschermen van gegevens over gebeurtenissen:
Realtime detectie van bedreigingen
De grootste kracht van AI op het gebied van veiligheid is het vermogen om ongebruikelijke patronen in gegevens en gedrag snel te herkennen. Traditionele systemen zoeken naar bekende bedreigingen. AI zoekt naar alles wat niet in het normale patroon past — zelfs nieuwe aanvallen.
📌 AI-gestuurde systemen, zoals op gedrag gebaseerde afwijkingsdetectie, monitoren als voorbeeld continu inlogpogingen en netwerkverkeer. Wanneer er iets afwijkt – zoals een plotselinge piek in mislukte inlogpogingen of ongebruikelijke toegang vanuit een nieuwe regio – signaleert AI dit onmiddellijk voor verdere controle. Dit beperkt de tijd die aanvallers in uw systemen doorbrengen en voorkomt inbreuken in een vroeg stadium.
Geautomatiseerde incidentrespons
AI kan automatische reacties triggeren wanneer het een bedreiging detecteert. Dat kan bijvoorbeeld het isoleren van een getroffen systeem zijn, het afdwingen van het resetten van wachtwoorden of het blokkeren van verdacht verkeer. Dit verkort de reactietijd—vaak nog voordat een mens zelfs maar met de muis kan klikken.
Door AI ondersteunde identiteitsverificatie
Bij sommige gebeurtenissen – vooral bij grote – wordt AI al ingezet om identiteitscontroles te versterken op manieren die de gegevensveiligheid ondersteunen. Zo kan AI-gestuurde gezichtsherkenning helpen verifiëren of de persoon die toegang zoekt tot gevoelige deelnemerssystemen daadwerkelijk is wie hij of zij beweert te zijn, waardoor het risico wordt verkleind dat gestolen inloggegevens toegang verlenen.
Kort gezegd is AI uitstekend in het in realtime herkennen van patronen en afwijkingen. Hierdoor kan het bedreigingen opsporen die aan op regels gebaseerde systemen ontsnappen.
🧠 Casestudy: AI voor identiteitscontroles, veiligheid van het publiek en incidentmeldingen
Tijdens de Maha Kumbh Mela van 2025, een van 's werelds grootste bijeenkomsten (honderden miljoenen bezoekers die zich gedurende weken verzamelen), maakten de autoriteiten gebruik van AI-gestuurde menigtebewaking om de bezoekers te beschermen.
AI analyseerde live beelden van duizenden bewakingscamera's om gevaarlijke druktegolven, branden en bewegingen te detecteren die tot paniek konden leiden. Wanneer er risico's werden gedetecteerd, werden er realtime waarschuwingen verzonden naar de teams voor veiligheid ter plaatse.
Dezelfde AI werd ook gebruikt om leden van de familie die in de menigte van elkaar waren gescheiden, via gezichtsherkenning weer bij elkaar te brengen. Dit systeem verkortte de responstijden bij incidenten drastisch in een instelling waar menselijke bewaking alleen onmogelijk zou zijn.
Ook bij andere grote gebeurtenissen, van sportkampioenschappen tot entertainmentconcerten, wordt gezichtsherkenning ingezet om de controle op veiligheid te verbeteren.
In 2024 heeft de NFL gezichtsherkenning ingevoerd in alle 32 stadions van de teams om de identiteit van personeel, leveranciers, media, officials en personeel voor de veiligheid te verifiëren voordat toegang wordt verleend tot beperkte zones binnen elke locatie.
Hoewel deze systemen niet perfect zijn, tonen ze wel de waarde van de veiligheid aan door AI-ondersteunde identiteitscontroles op grote schaal uit te voeren.
Belangrijke regelgeving inzake gegevensbescherming voor professionals die betrokken zijn bij gebeurtenissen
Als u tegenwoordig gebeurtenissen organiseert, zijn wetten inzake gegevensbescherming niet langer optioneel. Ze geven vanaf dag één vorm aan hoe u gegevens van deelnemers verzamelt, gebruikt en opslaat.
Voor gebeurtenissen met Europese deelnemers geldt de Algemene Verordening Gegevensbescherming (AVG) als maatstaf. Deze verordening vereist een duidelijke rechtsgrondslag voor het verzamelen van persoonsgegevens. In veel gevallen hebben gebruikers expliciete toestemming nodig. Bovendien hebben individuen sterke rechten, waaronder het recht op inzage, correctie en verwijdering van hun gegevens. Boetes voor niet-naleving kunnen oplopen tot 4% van de wereldwijde jaaromzet, en daarom volgen zelfs gebeurtenissen buiten de EU vaak de AVG-normen.
In de Verenigde Staten geven de California Consumer Privacy Act (CCPA) en de uitbreiding daarvan, de California Privacy Rights Act (CPRA), inwoners van Californië het recht om te weten welke persoonsgegevens worden verzameld en hoe deze worden gedeeld, en om zich af te melden voor de verkoop of het delen van gegevens. Andere regio's, waaronder het Verenigd Koninkrijk, Canada en delen van Azië-Pacific, hebben vergelijkbare privacywetten met lokale nuances.
🤝 Vriendelijke herinnering: Naast naleving van de wetgeving moeten evenemententeams ook nadenken over ethisch gebruik van AI. Als AI wordt gebruikt voor analyse, monitoring of personalisatie, moet dit eerlijk, verklaarbaar en vrij van verborgen vooringenomenheid zijn. Deelnemers moeten weten wanneer er AI bij betrokken is.
Goede naleving begint met eenvoudige principes: verzamel alleen wat je nodig hebt, gebruik de gegevens alleen voor specifieke doeleinden, vraag om duidelijke toestemming en verwijder gegevens wanneer ze niet langer nodig zijn.
AI-tools voor de veiligheid van gegevens over gebeurtenissen
Als het gaat om de veiligheid van gegevens over gebeurtenissen, hoeven teams tegenwoordig niet meer alleen te vertrouwen op handmatige controles of reactieve beveiligingsmaatregelen. Een nieuwe generatie AI-tools helpt bij het vroegtijdig opsporen van bedreigingen.
AI-tools die de werklast voor mensen verminderen en de veiligheid op grote schaal waarborgen, zijn onder meer:
- Door AI aangestuurde platforms voor dreigingsdetectie: Tools zoals SentinelOne en CrowdStrike Falcon maken gebruik van machine learning om verkeer te monitoren en verdacht gedrag in realtime te signaleren. Deze platforms zoeken naar patronen die niet passen bij normale activiteiten, waardoor teams inbreuken kunnen opsporen voordat deze zich verspreiden
- Gedragsanalyse- en veiligheidstools: Oplossingen zoals Dataminr helpen bij het doorzoeken van enorme datasets en het signaleren van opkomende risico's voor uw infrastructuur voor gebeurtenissen
Deze AI-tools zijn ideaal voor veiligheid op netwerk- en systeemniveau. Maar evenemententeams hebben ook tools nodig die helpen bij de veiligheid van het werk zelf. Daar komt ClickUp om de hoek kijken.
📮ClickUp Insight: 13% van de respondenten van onze enquête wil AI gebruiken om moeilijke beslissingen te nemen en complexe problemen op te lossen. Slechts 28% geeft echter aan AI regelmatig op het werk te gebruiken.
Een mogelijke reden: bezorgdheid over de veiligheid! Gebruikers willen mogelijk geen gevoelige gegevens die nodig zijn voor besluitvorming delen met een externe AI. ClickUp lost dit op door AI-gestuurde probleemoplossing rechtstreeks in uw beveiligde werkruimte te integreren.
Van SOC 2 tot ISO-normen: ClickUp voldoet aan de hoogste normen voor gegevensveiligheid en helpt je om generatieve AI-technologie veilig te gebruiken in je hele werkruimte.
De rol van ClickUp bij de veiligheid van gegevens over gebeurtenissen
Evenemententeams gebruiken ClickUp als meer dan alleen een projectmanagementtool. Het is 's werelds eerste Converged AI-werkruimte die planning, uitvoering, beveiligingscontroles en controleerbaarheid op één plek samenbrengt.
Voor professionals die betrokken zijn bij gebeurtenissen betekent dit dat u complexe werkstroomprocessen kunt beheren en strikte gegevensbeheersing kunt handhaven zonder tussen verschillende tools te hoeven schakelen.
Zo ondersteunt ClickUp de gegevensveiligheid:
Leg de basis voor veiligheid met toegang, rollen en toestemming
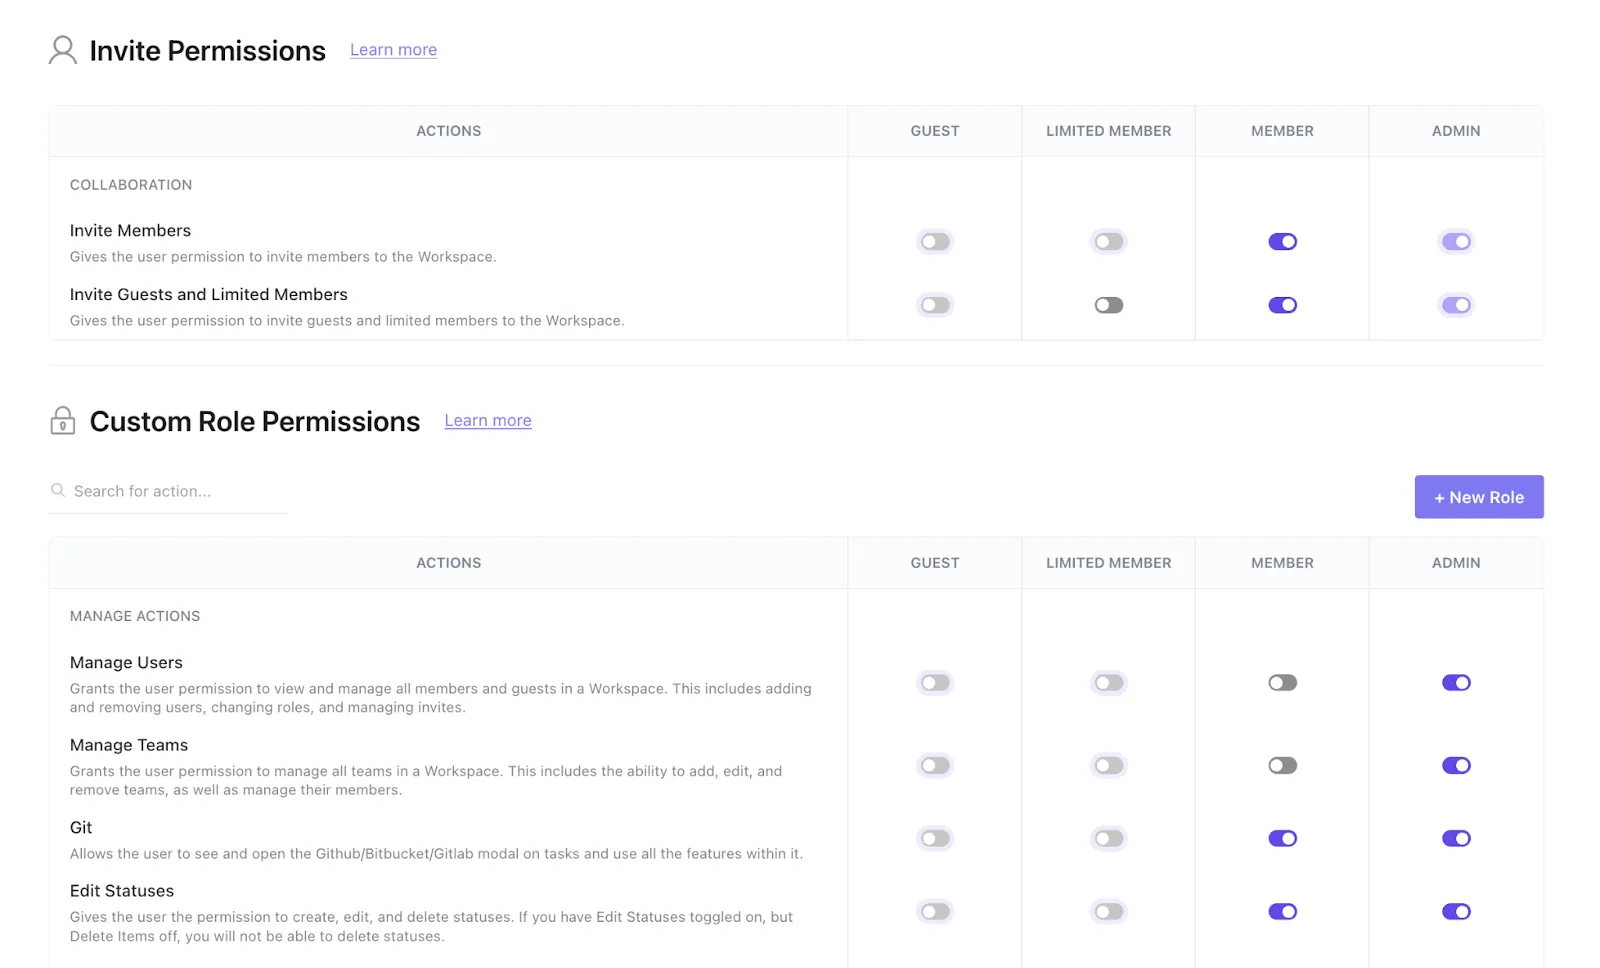
Centraal bij de veiligheid van evenementgegevens staat de vraag wie de gegevens kan zien en wijzigen. ClickUp maakt gebruik van rolgebaseerde toegangscontrole (RBAC) om toestemmingen op elk niveau te beheren: werkruimte, map, lijst, taak of document. U kunt iemand alleen-lezen-toestemming verlenen voor evenementplannen, anderen bewerkingsrechten geven en gevoelige onderdelen beperken tot beheerders.
Dit is belangrijk omdat gegevens van deelnemers – of deze nu zijn opgeslagen in Docs, formulieren of Taaken – alleen toegankelijk mogen zijn voor de juiste personen. Met RBAC kunt u de toegang beperken en tegelijkertijd samenwerking mogelijk blijven maken.
Je kunt ook geavanceerde toestemming voor de werkruimte implementeren. Hiermee kunnen eigenaren en beheerders nieuwe Spaces privé maken, openbaar delen blokkeren en aangepaste velden en bijlagen binnen ClickUp beheren.
Alle gebruikersacties worden bijgehouden via auditlogs, waarin wordt vastgelegd wie wat heeft gedaan en wanneer. Deze logs zijn zichtbaar voor beheerders en kunnen helpen bij het aantonen van naleving of het onderzoeken van incidenten.
Leg gegevens veilig vast met ClickUp Docs en formulieren
Of je nu registratiegegevens, sprekersovereenkomsten of sponsorcontracten vastlegt: met ClickUp Docs en formulieren beschik je over één centrale plek om gegevens veilig te verzamelen en op te slaan.
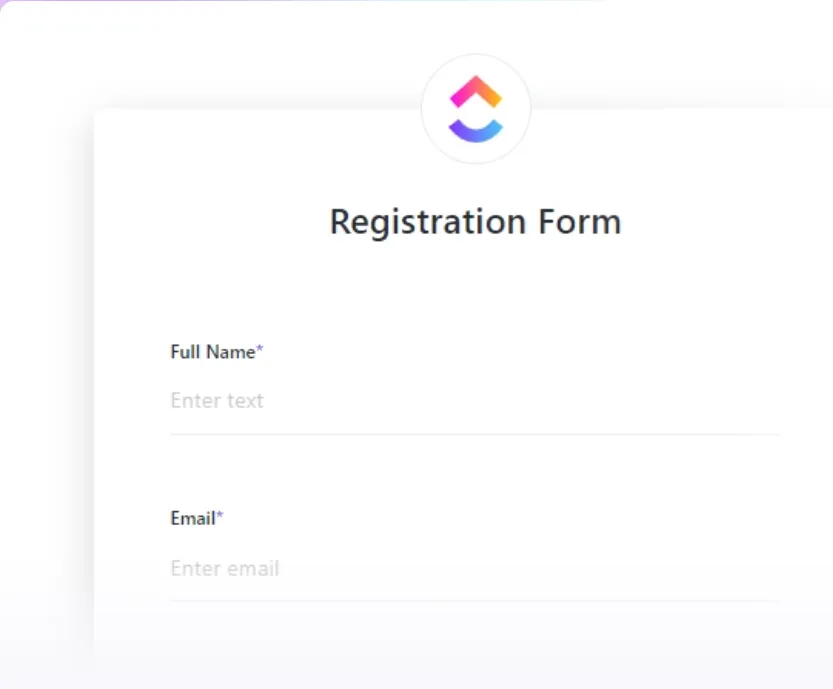
U kunt ClickUp Forms zo configureren dat alleen de velden worden vastgelegd die u nodig hebt. Via deelopties voor privé- en openbaar delen kunt u bepalen wie het formulier invult. Daarnaast kunt u ook beperken wie de reacties kan bekijken (elke reactie op het formulier wordt toegevoegd als een ClickUp-taak in de door u opgegeven lijst, met specifieke toestemmingen voor die lijst).
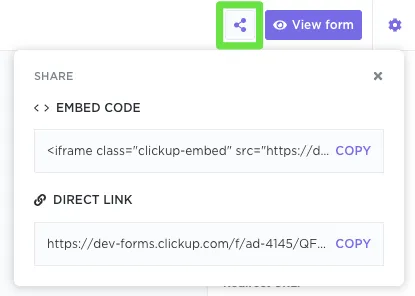
Als je op een veilige manier beleidsregels voor gebeurtenissen of SOP's voor gegevensverwerking wilt opstellen, bewerken en samenwerken, gebruik dan ClickUp Docs. Deze bieden niet alleen gedetailleerde instellingen voor het delen van documenten, maar maken ook rich-text-opmaak, het plaatsen van opmerkingen en live samenwerking mogelijk. Ze zijn zelfs rechtstreeks gekoppeld aan gebeurtenis-specifieke ClickUp-taken, zodat de context gecentraliseerd blijft.
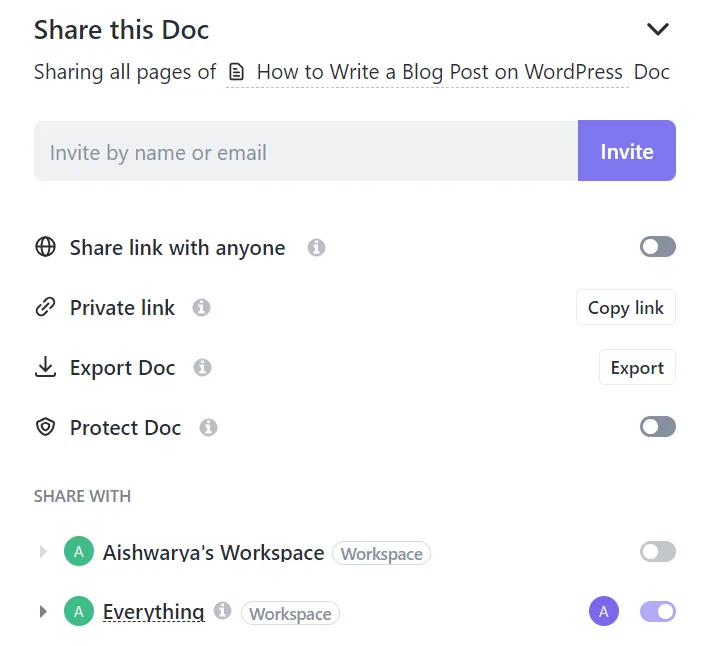
Omdat alles in één werkruimte staat, voorkom je contextwisselingen en verklein je het risico op lekken of verkeerde configuraties.
Geef een duwtje in de richting van best practices op het gebied van veiligheid met ClickUp-automatiseringen
Wat als u geautomatiseerde controles voor veiligheid zou kunnen inbouwen in uw werkstroom voor evenementenplanning?
En wat als je bovendien op cruciale momenten nog steeds een mens in het proces zou kunnen betrekken?
Dat kan met ClickUp-automatiseringen.
📌 Wanneer er bijvoorbeeld een registratieformulier wordt ingediend, kan ClickUp-automatisering:
- Maak automatisch een Taak aan in een lijst met beperkte toegang
- Wijs de Taak toe aan een specifieke eigenaar (zoals de operationele afdeling of de compliance-afdeling), en
- Stuur een melding alleen naar die groep
Zo blijven gevoelige gegevens van deelnemers uit openbare kanalen, terwijl tegelijkertijd wordt gegarandeerd dat deze snel door de juiste personen worden beoordeeld.
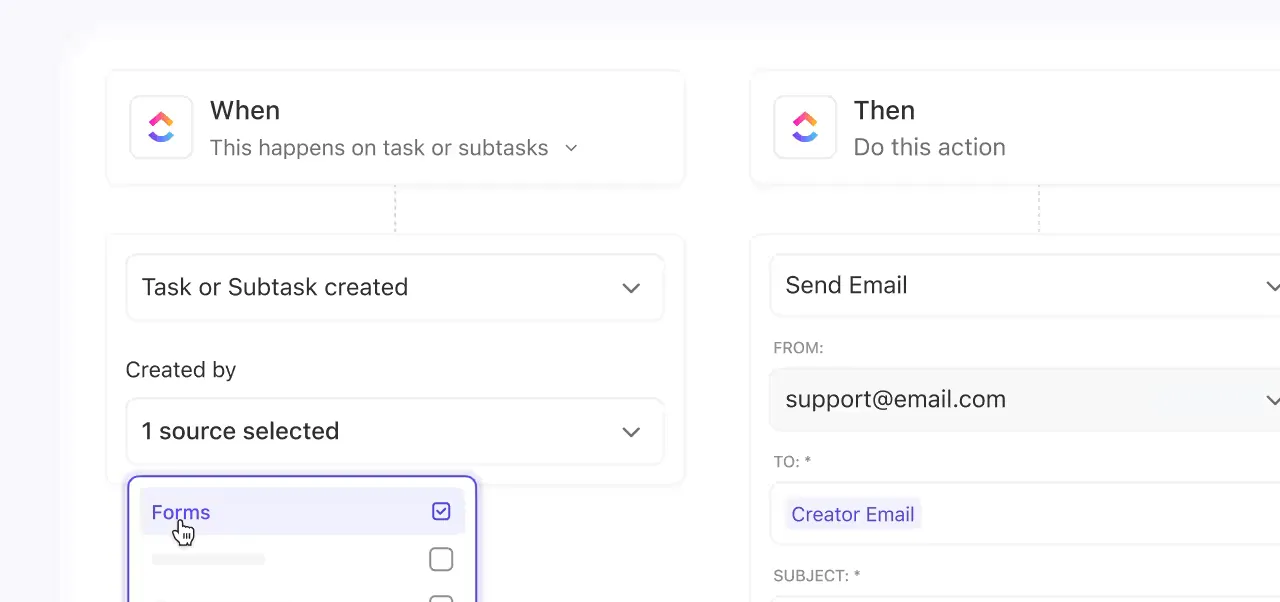
Naarmate je gebeurtenis vordert, kunnen automatiseringen stappen voor controle en goedkeuring triggeren. Wanneer de status van een taak verandert in bijvoorbeeld ‘Registratie gesloten’, kan ClickUp automatisch:
- Wijs een taak toe voor het controleren van de naleving van gegevensvoorschriften
- Voeg een opmerking toe die de verantwoordelijke tagt, of
- Stuur een herinnering per e-mail om de toegangs- en toestemmingsbepalingen nogmaals te controleren
Na afloop van het gebeurtenis kunnen automatiseringen helpen bij het opruimen. Wanneer een project de status ‘Evenement voltooid’ bereikt, kan ClickUp vervolgtaken aanmaken voor controles op gegevensbewaring, het archiveren van deelnemerslijsten of het beoordelen van te verwijderen gegevens.
Deze automatiseringen zorgen voor consistentie op grote schaal, zodat u niet hoeft te vertrouwen op uw geheugen of handmatige controles.
Voorkom gegevenslekken met AI-samenvattingen, transcripties en nalevingscontroles op één plek
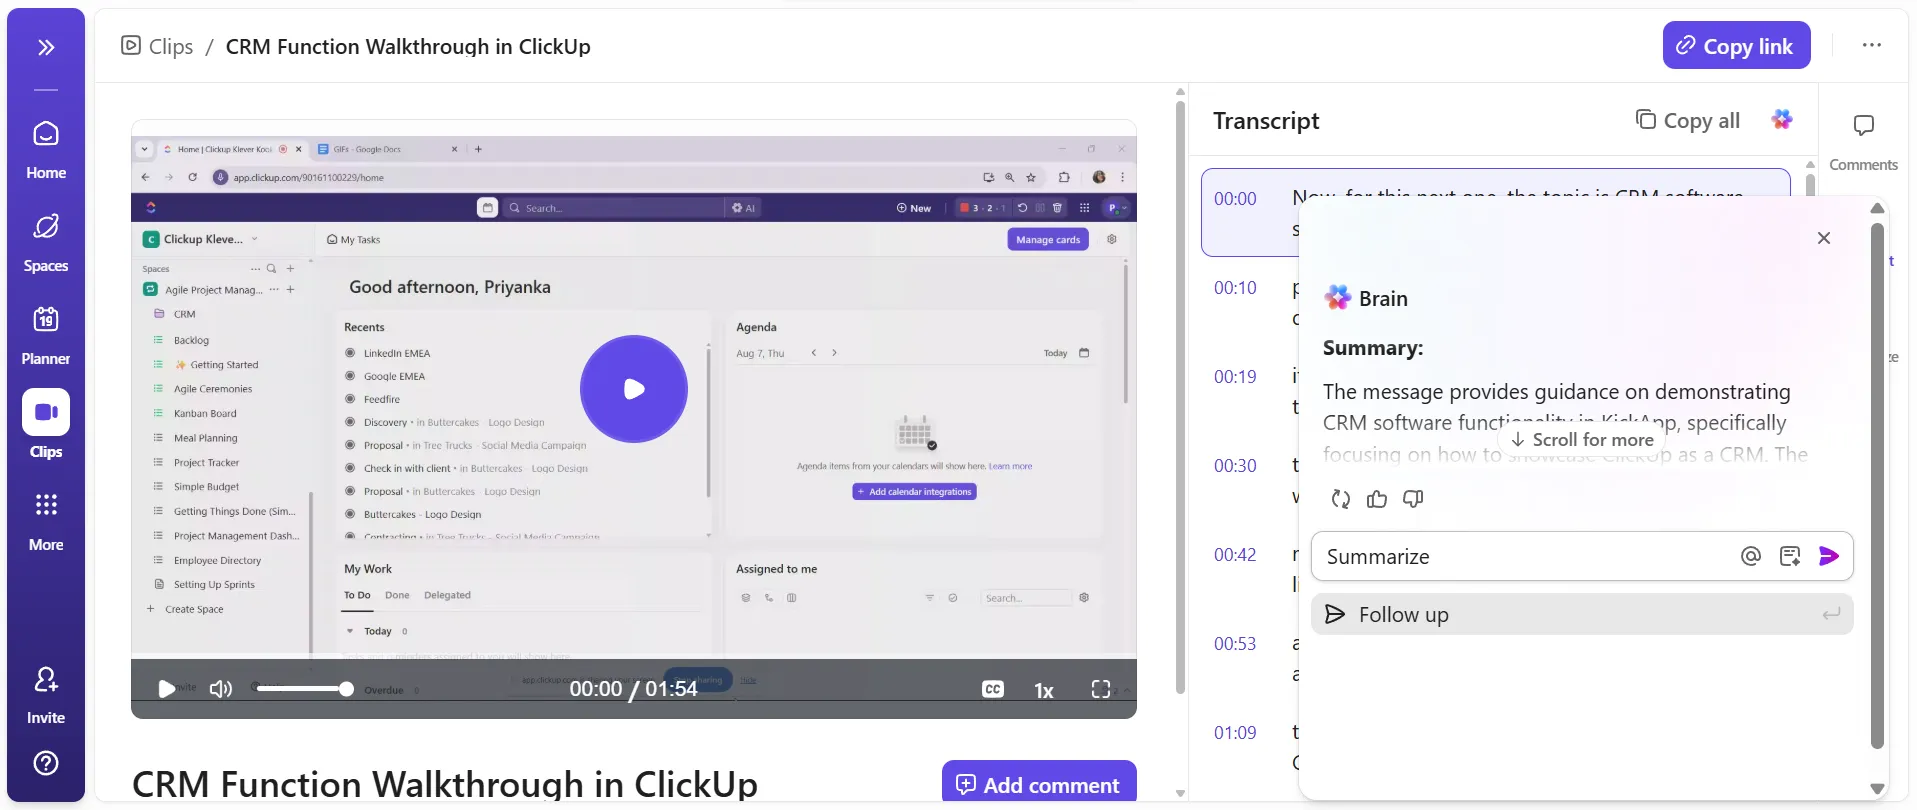
Tijdens gebeurtenissen worden belangrijke beslissingen genomen in vergaderingen, chats en gedeelde documenten. De AI-tools van ClickUp, waaronder ClickUp Brain, AI Notetaker en AI Fields, helpen je die informatie overzichtelijk vast te leggen.
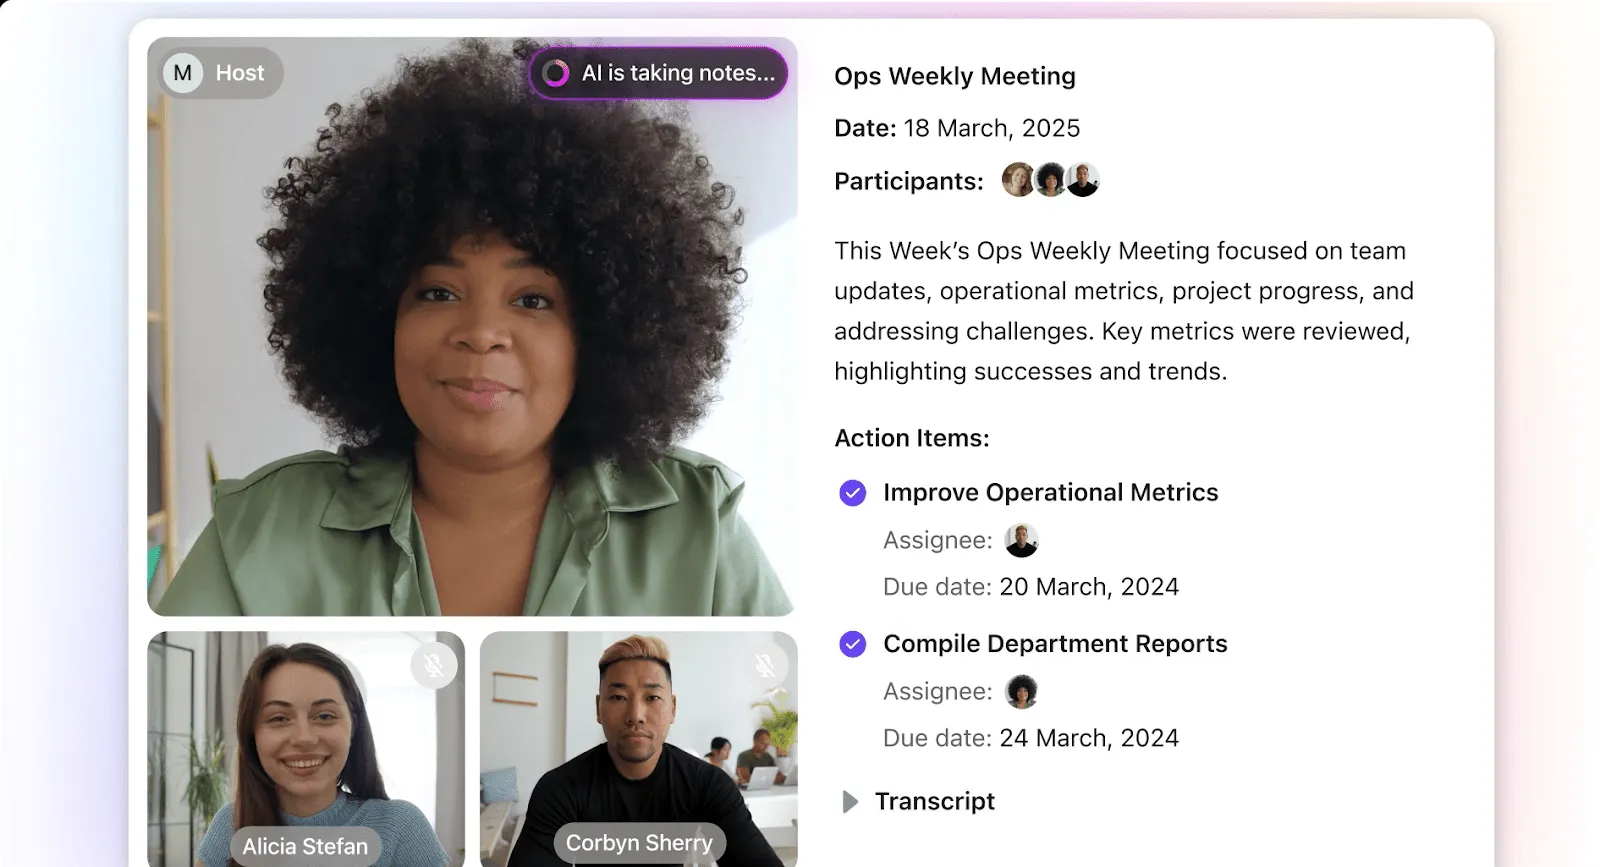
Ze vatten discussies en belangrijke updates uit verschillende taken en documenten samen. Teams hoeven aantekeningen niet handmatig over te zetten naar spreadsheets of externe tools, waardoor wordt voorkomen dat gevoelige informatie verspreid raakt of verloren gaat.
- ClickUp versleutelt klantgegevens tijdens verzending en opslag met behulp van protocollen die aan de industrienormen voldoen. Daardoor wordt door AI gegenereerde content op dezelfde manier beschermd als de rest van uw gebeurtenisgegevens
- Teams behouden bovendien de controle over de toegang. Samenvattingen worden opgeslagen in taken of documenten, die de bestaande toestemmingen, deelregels en auditlogboeken overnemen. Dit betekent dat alleen geautoriseerde gebruikers gevoelige informatie kunnen bekijken
- Ten slotte ondersteunt ClickUp praktijken op het gebied van gegevensminimalisatie en -bewaring. Teams kunnen content archiveren of verwijderen wanneer deze niet langer nodig is. Dit helpt evenementorganisatoren om te voldoen aan de AVG, de CCPA en interne beleidsregels
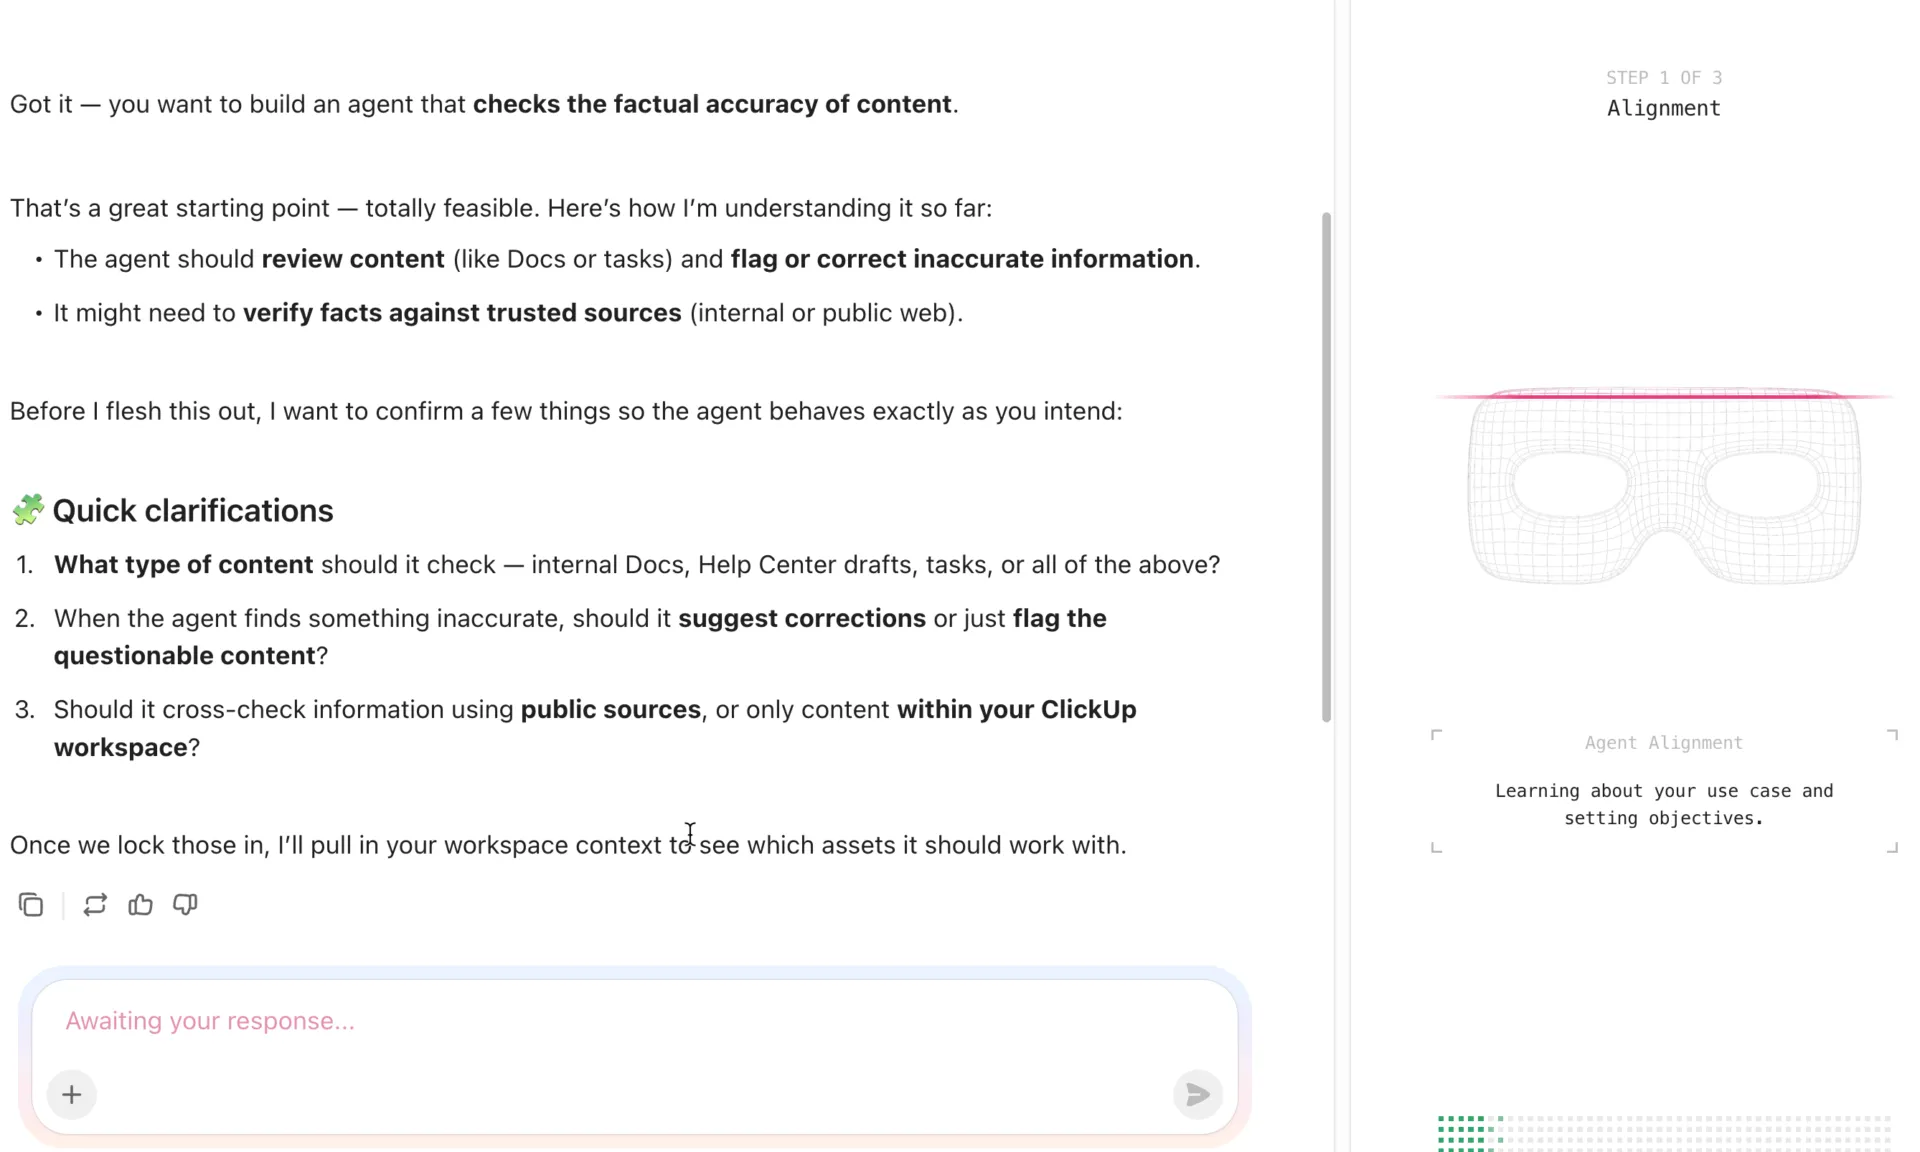
Implementeer AI Super Agents voor proactieve werkstroomen van veiligheid
Als het waarborgen van de veiligheid van gegevens over gebeurtenissen u veel handmatig werk lijkt, hoeft u zich geen zorgen te maken.
De AI Super Agents van ClickUp helpen teams om stappen rond veiligheid en naleving consequent te volgen, zonder dat dit extra inspanning kost. Met hun oneindige kennis en geheugen fungeren Super Agents als krachtige AI-teamgenoten die:
- Maak automatisch taken voor beveiligingscontroles aan: Trigger de Data Security Protection Agent om taken aan te maken wanneer belangrijke mijlpalen worden bereikt, zoals wanneer de inschrijvingen openen of de gebeurtenis afloopt
- Activiteiten samenvatten voor audits en evaluaties: Vraag de Audit Trail Agent om updates uit ClickUp-taken, opmerkingen en documenten samen te voegen tot een overzichtelijk overzicht. Zo kun je gemakkelijker nagaan wat er is gewijzigd en wanneer, zonder dat je door activiteitenlogboeken hoeft te spitten
- Stuur herinneringen voor het herzien van beleid en toestemmingsverklaringen: Gebruik agents om de juiste personen op de hoogte te stellen wanneer het tijd is om de tekst van toestemmingsverklaringen te herzien, privacyverklaringen bij te werken of plannen voor gegevensbewaring te controleren
- Maak gebeurtenis-specifieke checklists voor veiligheid: Laat de Event Security Checklist Agent eenvoudige checklists opstellen voor de installatie van de gebeurtenis, het monitoren tijdens de gebeurtenis en het opschonen van gegevens na afloop van de gebeurtenis
🎥 Bekijk dit voorbeeld van een Regulatory Checklist Agent in actie!
⚡️ Snelle tip: Dit zijn slechts voorbeelden van aangepaste agents die je binnen ClickUp kunt bouwen (en niet per se kant-en-klare agents). Je kunt AI Super Agents aanpassen aan je behoeften, voorkeuren en manier van werken! En dankzij de Agent Builder met natuurlijke taal hoef je geen enkele regel code te schrijven!
Gebruik kant-en-klare sjablonen om veilige werkstroomen voor gebeurtenissen te ondersteunen
Wilt u procedures voor de veiligheid van gegevens die u bij elke gebeurtenis kunt toepassen?
De sjablonen van ClickUp zijn hiervoor ideaal. Met sjablonen voor planning van gebeurtenissen kunt u snel aan de slag dankzij beproefde structuren die zowel de uitvoering van gebeurtenissen als het beheer van gegevensveiligheid ondersteunen.
Enkele voorbeelden hiervan zijn:
1. Het ClickUp-sjabloon voor een nalevingsprojectplan

Dit sjabloon biedt je één centrale plek om nalevingstaken in kaart te brengen, vereisten bij te houden en verantwoordelijkheden toe te wijzen aan verschillende teams. Je kunt aangepaste velden gebruiken om mijlpalen op het gebied van regelgeving vast te leggen, beleidsdocumenten als bijlagen toevoegen in Docs en de voortgang bijhouden met de ingebouwde lijst- en bordweergaven.
Waarom deze sjabloon je zeker zal bevallen:
- Ingebouwde structuur voor het bijhouden van toestemmingen, audits en juridische controlepunten
- Eenvoudige zichtbaarheid dankzij weergaven die eigenaren, deadlines en de status ten opzichte van regelgeving op één plek tonen
- Zorgt ervoor dat naleving geïntegreerd is in het bredere werk van de gebeurtenissen in plaats van een afzonderlijk onderdeel te zijn
📚 Lees ook: Tools voor compliancebeheer
2. De ClickUp-sjabloon voor beheer van gebeurtenissen
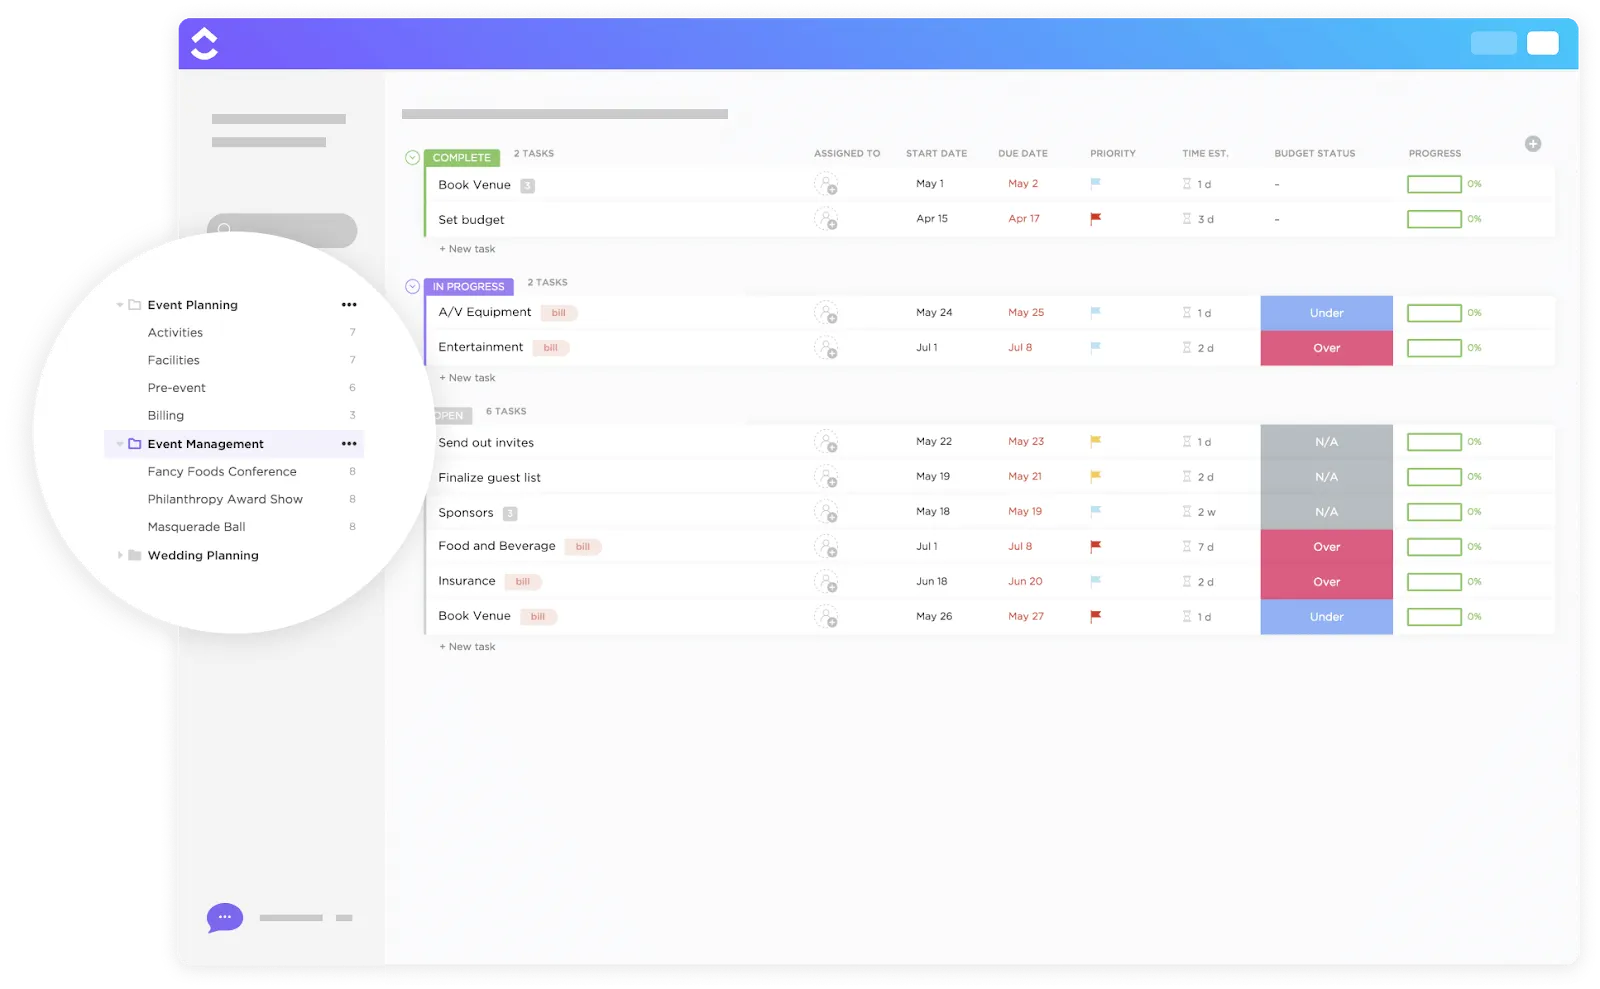
Evenementenplanning kan al snel stressvol worden. Deze sjabloon is de oplossing.
Het beschikt over aangepaste statussen zoals Open, In uitvoering en Voltooid, om elke taak te volgen. Aangepaste velden maken het eenvoudiger om het budget, de betalingsstatus en andere details bij te houden. En dankzij meerdere weergaven (Lijst, Kaart, Tijdlijn, Budget) kunt u taken en kosten vanuit verschillende invalshoeken bekijken. U kunt ook ingebouwde formulieren voor registraties rechtstreeks aan taken koppelen.
Waarom deze sjabloon je zeker zal bevallen:
- Met visuele tijdlijnen kun je risico's in de planning opsporen voordat ze tot problemen leiden
- In de weergaven van de budgetten blijven financiële verplichtingen naast logistieke zaken zichtbaar
- Met aangepaste velden kunt u gegevenscategorieën markeren waarvoor privacymaatregelen nodig zijn
3. Het ClickUp-sjabloon voor evenementenplanning
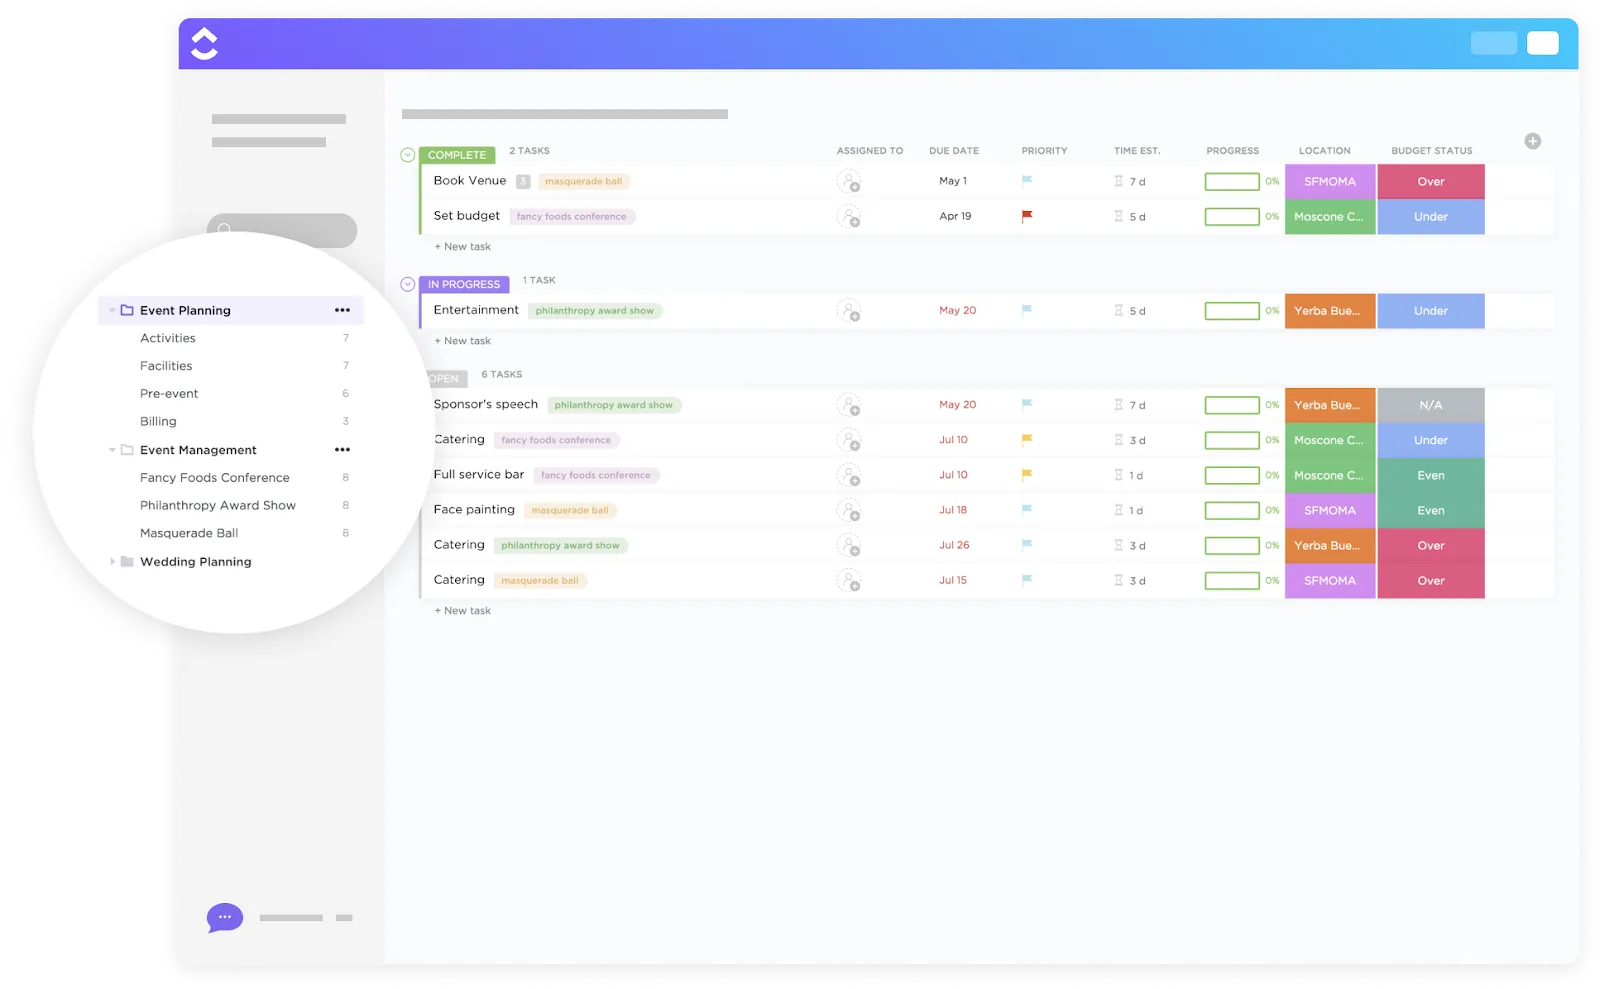
Deze sjabloon is ontworpen voor de volledige installatie van gebeurtenissen en bevat vooraf geconfigureerde weergaven zoals kalender, bord en tijdlijn, zodat je evenementenschema's en afhankelijkheden eenvoudig kunt organiseren. De sjabloon integreert ook naadloos met Docs voor het opslaan van leverancierscontracten of beleidsregels voor deelnemers.
Waarom deze sjabloon je zeker zal bevallen:
- Dankzij de vele visuele layouts verlopen coördinatie en controle moeiteloos
- Ingebouwde velden en statussen verkorten de tijd voor het bijhouden van taken
- Centraliseert planning, documentatie en samenwerking op één plek
En het mooiste is: je kunt elk van deze sjablonen aanpassen aan de specifieke behoeften van jouw gebeurtenis op het gebied van gegevensbeheer en naleving.
Kortom: één werkruimte, één beheer
Door de planning, uitvoering, documentatie en veiligheid van gebeurtenissen op één platform te centraliseren, helpt ClickUp teams om:
- Verminder schaduw-IT en losstaande tools
- Zorg voor een consistent toegangsbeleid voor zowel personen als gegevens
- Houd activiteiten en naleving bij zonder extra systemen voor veiligheid
- Gebruik AI om risico's aan het licht te brengen voordat ze tot problemen leiden
Of je nu een lokale bijeenkomst of een wereldwijde hybride top organiseert, ClickUp zorgt ervoor dat je gebeurtenisgegevens veilig en controleerbaar blijven en aan consistente regels voldoen. En gebruikers zijn het erover eens dat het “goud waard” is voor evenementbeheer:
Als creatief directeur bij een softwarebedrijf voor evenementenbeheer is ClickUp voor mij een echte gamechanger geweest. Het ontwerp van het platform is intuïtief, waardoor ik taken binnen mijn team gemakkelijk kan organiseren en delegeren. Ik vind de interface bevorderlijk voor creatieve werkstroomen, vooral wanneer ik verschillende evenementenprojecten tegelijkertijd moet coördineren. De functie die ik het meest waardeer, is de mogelijkheid om communicatiekanalen te stroomlijnen. Met ClickUp kan ik moeiteloos teamleden bij het proces betrekken, specifieke taken voorzien van ontwerpfeedback of zelfs relevante bijlagen toevoegen, zodat iedereen op één lijn zit. Het biedt me ook beknopte dagelijkse overzichten, waarmee ik de voortgang van mijn team kan beoordelen en indien nodig bijsturen. Uiteindelijk biedt ClickUp een mix van flexibiliteit en structuur – een combinatie die van onschatbare waarde is in de snel veranderende wereld van evenementenbeheer.
Als creatief directeur bij een softwarebedrijf voor evenementenbeheer is ClickUp voor mij een echte gamechanger geweest. Het ontwerp van het platform is intuïtief, waardoor ik taken binnen mijn team gemakkelijk kan organiseren en delegeren. Ik vind de interface bevorderlijk voor creatieve werkstroomen, vooral wanneer ik verschillende evenementenprojecten tegelijkertijd moet coördineren. De functie die ik het meest waardeer, is de mogelijkheid om communicatiekanalen te stroomlijnen. Met ClickUp kan ik moeiteloos teamleden bij het proces betrekken, specifieke taken voorzien van ontwerpfeedback of zelfs relevante bijlagen toevoegen, zodat iedereen op één lijn zit. Het biedt me ook beknopte dagelijkse overzichten, waarmee ik de voortgang van mijn team kan beoordelen en indien nodig bijsturen. Uiteindelijk biedt ClickUp een mix van flexibiliteit en structuur – een combinatie die van onschatbare waarde is in de snel veranderende wereld van evenementenbeheer.
Implementatiehandleiding: best practices voor de veiligheid van gegevens over gebeurtenissen
Bedreigingen evolueren snel. En dat geldt ook voor uw maatregelen op het gebied van gegevensveiligheid.
De eenvoudigste tip? Integreer het beheer van informatie over veiligheid in je werkstroom voor gebeurtenissen. En laat geen enkele fase onbeheerd – van planning tot afsluiting.
Zo pak je het op een praktische, herhaalbare manier aan:
Voorafgaand aan de gebeurtenis: bouw veiligheid in het plan in
Uw maatregelen voor de veiligheid moeten al ruim voordat de inschrijving opengaat, zijn getroffen. Bepaal precies welke gegevens u nodig hebt en leg vast waarom.
Maak in ClickUp een speciale lijst voor evenementveiligheid aan met daarin de belangrijkste taken. Gebruik aangepaste velden om taken te identificeren waarbij gevoelige gegevens worden verwerkt, zoals registraties en het scannen van badges, enz.
Wijs duidelijke eigenaars toe voor deze taken. Beperk de toegang tot gegevens met behulp van op rollen gebaseerde toestemmingen, zodat alleen goedgekeurde teamleden registratiegegevens of contracten kunnen inzien.
💡 Pro-tip: Maak een bewerkbare checklist voor gegevensveiligheid met behulp van ClickUp-taakchecklists, zodat je deze kunt aanpassen en voor meerdere gebeurtenissen kunt gebruiken. Gebruik ClickUp Docs om de tekst van toestemmingsverklaringen, regels voor gegevensverwerking en verantwoordelijkheden van leveranciers vast te leggen. Houd het document privé en deel het alleen met belanghebbenden die toegang nodig hebben. Koppel dit document rechtstreeks aan je gebeurtenistaken, zodat het beleid tijdens de uitvoering zichtbaar blijft.
Tijdens de gebeurtenis: toegang bewaken en beheren
Zodra de gebeurtenis van start gaat, richt je je op veilige zichtbaarheid.
Gebruik ClickUp-dashboards om de status van taken, ingevulde formulieren en goedkeuringen in realtime bij te houden zonder ruwe deelnemersgegevens bloot te geven. Als u tijdens de gebeurtenis informatie verzamelt, leid deze dan via ClickUp-formulieren met beperkte toegang en vooraf gedefinieerde velden.
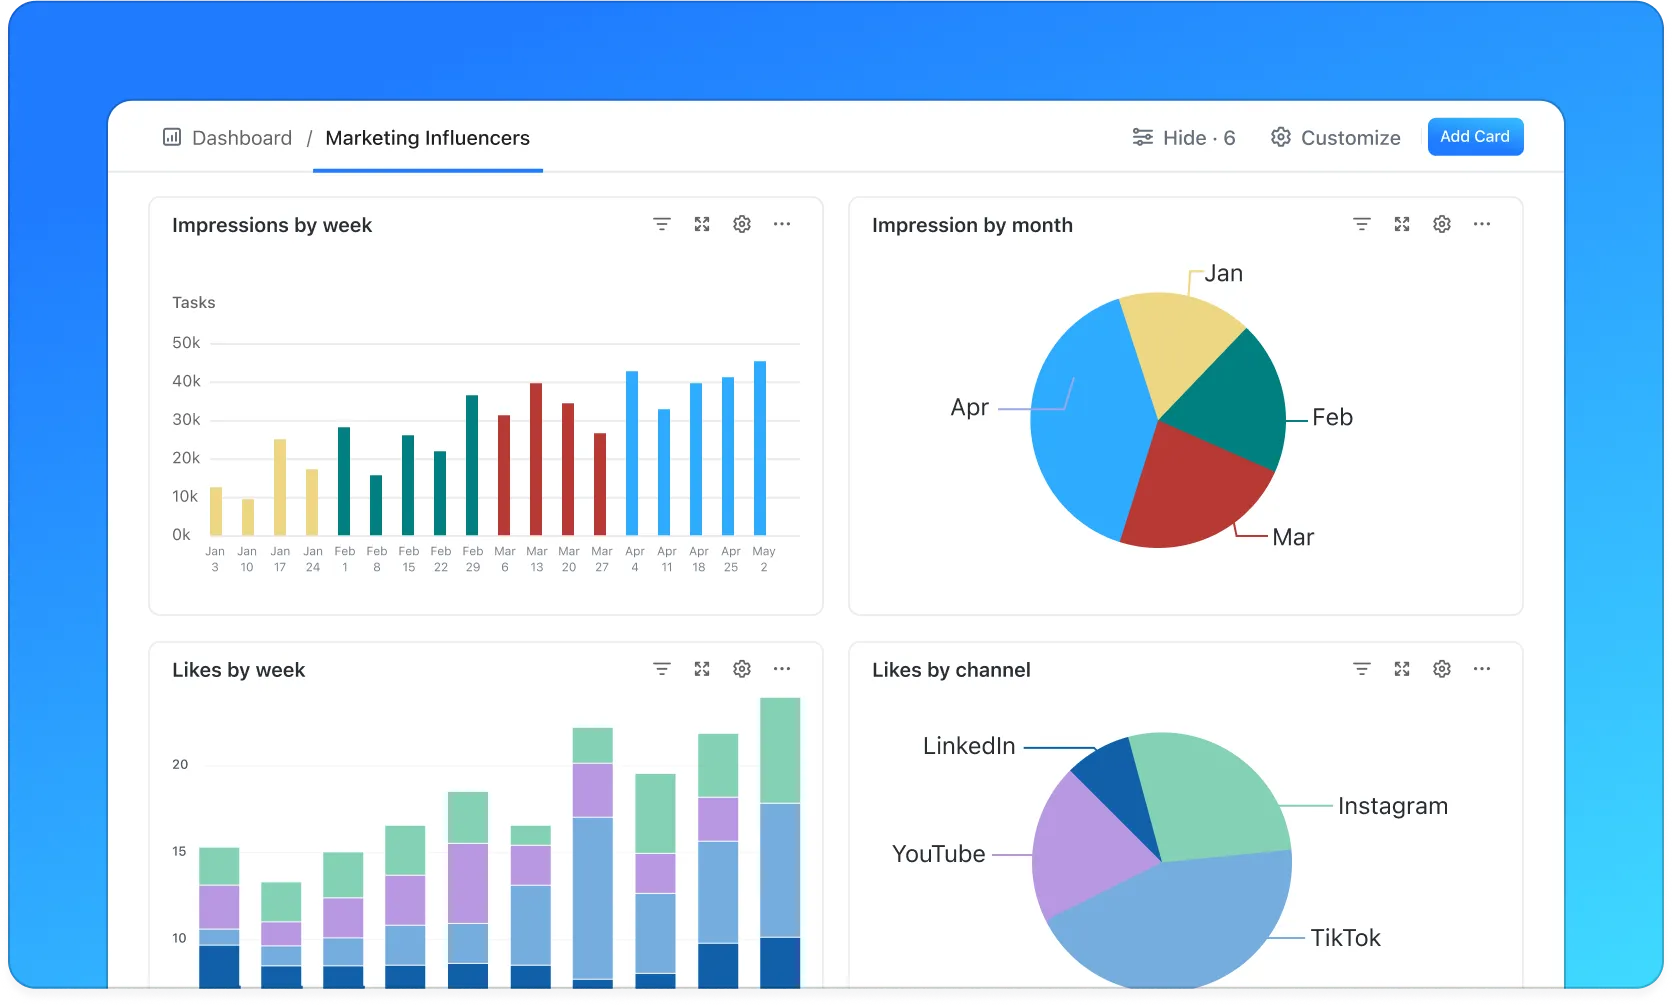
💡 Pro-tip: Maak gevoelige ClickUp-taken of -documenten privé zodra ze een bepaalde status bereiken, zoals ‘Registratie gesloten’ of ‘Gebeurtenis live’. Dit voorkomt last-minute bewerkingen en vermindert het risico op onbedoelde blootstelling van gegevens.
Na afloop van de gebeurtenis: evalueren, bewaren en opschonen
Bekijk na afloop van de gebeurtenis wie toegang heeft gehad tot welke gegevens en beëindig eventuele tijdelijke toestemmingen. Archiveer of verwijder gegevens op basis van uw bewaarbeleid.
💡 Pro-tip: Gebruik het AI-samenvattingsveld van ClickUp om op basis van taakactiviteiten en opmerkingen een evaluatie van de veiligheid na afloop van de gebeurtenis te genereren. Trigger vervolgens een aangepaste AI-agent om vervolgtaken aan te maken voor het verwijderen van gegevens, het controleren van toestemmingen of het beoordelen van de naleving van regelgeving. Dit garandeert 100% naleving en maakt het standaard eenvoudiger om je volgende gebeurtenis te beveiligen.

Veiligheid en vertrouwen meten
Bij de veiligheid van gegevens van gebeurtenissen gaat het niet alleen om het invoeren van controles. Het gaat erom te weten of die controles ook daadwerkelijk werken. Door de juiste signalen te meten, kunt u hiaten vroegtijdig opsporen, naleving aantonen en langdurig vertrouwen opbouwen bij deelnemers.
Twee sets statistieken die elk team voor gebeurtenissen zou moeten bijhouden, zijn:
KPI's voor gegevens over veiligheid
Deze statistieken geven aan hoe goed je systemen en processen presteren:
- Nummer van beveiligingsincidenten: elke vorm van ongeoorloofde toegang, blootstelling van gegevens of misbruik van het systeem – hoe klein ook. Trends zijn belangrijker dan eenmalige gebeurtenissen
- Tekortkomingen of hiaten bij audits: gemiste controles, onvolledige documentatie of problemen met toestemming die tijdens interne of externe audits aan het licht zijn gekomen
- Klachten van gebruikers met betrekking tot gegevens of toegang: Deelnemers of medewerkers melden zorgen over privacy, onjuiste toegang of misbruik van gegevens
- Reactietijd bij incidenten: Hoe snel uw team problemen op het gebied van veiligheid detecteert, onderzoekt en oplost. Een snellere reactie beperkt doorgaans de impact
Door dit consequent bij te houden, kunt u de overstap maken van reactieve oplossingen naar proactieve preventie.
Vertrouw op statistieken die het vertrouwen van deelnemers weergeven
Vertrouwen komt tot uiting in gedrag, niet alleen in rapportage over naleving:
- Feedback over privacy: Enquêteantwoorden of supporttickets waarin gegevensveiligheid, transparantie of vertrouwen worden vermeld
- Opt-in-percentages voor toestemming: Hoge opt-in-percentages duiden er vaak op dat deelnemers begrijpen en erop vertrouwen hoe hun gegevens zullen worden gebruikt
- Vervalpunten in formulieren: Plotselinge afhakers kunnen wijzen op onduidelijke toestemmingsteksten of gegevensverzoeken die als buitensporig worden ervaren
🎯 Samen geven deze statistieken je een duidelijk beeld van je niveau van veiligheid. Ze laten zien hoe veilig je gebeurtenis is en hoe veilig het aanvoelt voor de mensen die er het meest toe doen.
Veelvoorkomende uitdagingen en oplossingen
Zelfs teams die gegevensveiligheid serieus nemen, lopen tegen praktische beperkingen aan. Hieronder volgen enkele van de meest voorkomende uitdagingen. En hoe je hier op praktische wijze mee om kunt gaan:
- Te veel tools, te weinig overzicht: Gegevens over gebeurtenissen staan vaak verspreid over ticketplatforms, spreadsheets, chattools en CRM-systemen. Dit soort 'Work Sprawl' verhoogt het risico en maakt audits lastig✅ Oplossing: Centraliseer planning, documentatie en werkstroom in één werkruimte (zoals ClickUp!). En beperk het verplaatsen van gegevens tussen tools waar mogelijk.
- Onduidelijke eigendom van gevoelige gegevens: Wanneer ‘iedereen’ toegang heeft, verdwijnt de verantwoordingsplicht✅ Oplossing: Wijs duidelijke eigenaars aan voor registratiegegevens, toestemmingsbeheer en het opruimen na afloop van de gebeurtenis. Controleer de toegangsrechten voor en na elke gebeurtenis.
- Last-minute wijzigingen onder druk: Gebeurtenissen verlopen in hoog tempo, en overhaaste updates omzeilen vaak de controles voor veiligheid✅ Oplossing: Gebruik vooraf ingestelde werkstroom-werkflows, toestemmingen en automatiseringen, zodat de veiligheid op cruciale momenten niet afhankelijk is van het geheugen
- Overmatige verzameling van deelnemersgegevens: Te veel informatie vragen verhoogt het risico en vermindert het vertrouwen✅ Oplossing: Controleer formulieren regelmatig en verwijder velden die geen duidelijk doel dienen. Als je ze niet helemaal kunt verwijderen, maak ze dan optioneel, zodat mensen zich meer op hun gemak voelen bij het delen van informatie.
- Gegevens na afloop van een gebeurtenis raken in de vergetelheid: Als de toegang nog lang na afloop van de gebeurtenis open blijft, wordt dit een kwetsbaarheid✅ Oplossing: Plan automatische herinneringen of Taaken om gegevens na afloop van de gebeurtenis te archiveren, te verwijderen of te controleren.
Zorg ervoor dat de veiligheid van gegevens over gebeurtenissen bewust gebeurt (en niet toevallig)
U weet inmiddels dat de veiligheid van de gegevens van de gebeurtenis niet zomaar een vakje is dat u op de dag van de gebeurtenis kunt aanvinken. Het is een proces dat zich uitstrekt over de planning, uitvoering en nazorg.
Daarom bouwen slimme teams voor gebeurtenissen veiligheid in hun werkstroom in. Ze nemen maatregelen voor wat ertoe doet en verminderen risico's door consistentie.
Wanneer uw evenementenplatform duidelijke toegangscontroles, controleerbaarheid en verantwoord AI-gebruik ondersteunt, wordt veiligheid eenvoudiger te beheren en gemakkelijker te vertrouwen. Daar past de Converged AI-werkruimte van ClickUp naadloos in. Het is een van de weinige platforms die evenementenplanning, gegevensbeheer en AI-aangedreven werkstroomen samenbrengt.
Het doel? Zorg ervoor dat veiligheid je gebeurtenis ondersteunt in plaats van het te vertragen.
Wilt u gebeurtenissen met grote impact organiseren zonder dat dit ten koste gaat van de gegevensveiligheid? Probeer ClickUp gratis uit!
Veelgestelde vragen (FAQ's)
Welke gegevens moeten bij gebeurtenissen als gevoelig worden beschouwd?
Gevoelige gegevens over gebeurtenissen omvatten alles wat de privacy van een deelnemer kan identificeren of beïnvloeden. Dit omvat namen, contactgegevens, betalingsinformatie, locatie-identificatiegegevens, IP-adressen, gegevens over het gedrag, biometrische of unieke identificatiegegevens.
Is het legaal om met AI deelnemers aan gebeurtenissen te monitoren (video, gedrag)?
Het gebruik van AI om deelnemers te monitoren kan legaal zijn als dit in overeenstemming is met de geldende wetgeving en toestemmingsregels. In de EU vereist de AVG transparantie, een rechtsgrondslag en duidelijke toestemming voor het verzamelen van video- of gedragsgegevens. In de VS variëren de wetten per staat en context. Geef altijd aan welke gegevens u verzamelt en waarom, en zorg voor opt-out-mogelijkheden.
Wat zijn de beste praktijken op het gebied van versleuteling voor platformen voor gebeurtenissen?
Goede versleuteling betekent dat gegevens zowel tijdens verzending als in rust worden beschermd. Gebruik TLS/SSL (minimaal TLS 1.2) voor netwerkverkeer en sterke algoritmen zoals AES-256 voor opgeslagen gegevens.
Hoe ga je om met datalekken als deze zich tijdens of na gebeurtenissen voordoen?
Als er een inbreuk plaatsvindt, moet u snel handelen. Volg uw incidentplan: beperk de omvang van de inbreuk, beoordeel de impact en breng de betrokken partijen op de hoogte. Volgens de AVG moet u ernstige inbreuken binnen 72 uur aan de autoriteiten melden. Leg vast wat er is gebeurd, hoe u hebt gereageerd en welke stappen u hebt genomen om herhaling te voorkomen.
Hoe lang moeten gegevens over gebeurtenissen worden bewaard?
Bewaar gegevens alleen zo lang als je ze nodig hebt voor het door jou aangegeven doel. De AVG en soortgelijke wetten leggen de nadruk op gegevensminimalisatie en doelbinding. Zodra je de gegevens niet langer nodig hebt voor de gebeurtenis of om aan wettelijke voorschriften te voldoen, moet je ze archiveren of verwijderen.
Welke toestemmingsprocedures zijn vereist volgens de AVG / CCPA?
Volgens de AVG moet u uitdrukkelijke en geïnformeerde toestemming verkrijgen voordat u persoonsgegevens verzamelt. De toestemming moet specifiek, afzonderlijk en herroepbaar zijn. Volgens de CCPA moet u inwoners van Californië informeren over wat u verzamelt, waarom en hoe deze gegevens worden gebruikt, en hen het recht geven om zich af te melden voor de verkoop of het deel van gegevens.
Hoe kunnen kleinere organisatoren van gebeurtenissen goede veiligheid betalen?
Begin bij de basis: beperk het verzamelen van gegevens tot wat je nodig hebt, gebruik sterke wachtwoorden en meervoudige verificatie, en centraliseer het werk op veilige platforms. Je kunt ook gebruikmaken van de ingebouwde functies voor veiligheid van tools die je al gebruikt.
Voldoet ClickUp aan de belangrijkste regelgeving op het gebied van gegevensbescherming?
ClickUp is ontworpen met strenge privacy- en veiligheidsmiddelen, waaronder versleuteling tijdens verzending en opslag, en een strikt privacybeleid dat voldoet aan de vereisten van de AVG en de CCPA. Het ondersteunt ook het exporteren en verwijderen van gegevens, evenals bepalingen in gegevensverwerkingsovereenkomsten (DPA's) om klanten te helpen aan hun nalevingsvereisten te voldoen.