En son yazılım güncellemesini yayınladığınızda, raporlar arka arkaya gelmeye başlar.
Birdenbire, CSAT/NPS'den yol haritasındaki gecikmelere kadar her şeyi belirleyen tek bir metrik ortaya çıktı: hata çözüm süresi.
Yöneticiler bunu bir taahhüt yerine getirme metriği olarak görür: Planlandığı gibi ürün sunabilir, öğrenebilir ve geliri koruyabilir miyiz? Uygulayıcılar ise sahada yaşanan zorlukları derinden hisseder: yinelenen biletler, belirsiz sahiplik, gereksiz eskalasyonlar ve Slack, elektronik tablolar ve ayrı araçlara dağılmış bağlam bilgileri.
Bu parçalanma, döngüleri uzatır, kök nedenleri gizler ve önceliklendirmeyi bir tahmin oyununa dönüştürür.
Sonuç ne mi? Öğrenme sürecinin yavaşlaması, commitlerin yerine getirilememesi ve her sprintte sessizce yük oluşturan bir iş birikimi.
Bu kılavuz, hata çözümleme süresini ölçmek, karşılaştırmak ve kısaltmak için kullanabileceğiniz uçtan uca bir rehberdir ve yapay zekanın geleneksel, manuel süreçlere kıyasla ş Akışını somut olarak nasıl değiştirdiğini gösterir.
Hata Çözüm Süresi Nedir?
Hata çözüm süresi, bir hatanın düzeltilmesi için geçen süreyi ifade eder ve hatanın bildirildiği andan tamamen çözülmesine kadar geçen süre olarak ölçülür.
Uygulamada, süre, bir sorun bildirildiğinde veya tespit edildiğinde (kullanıcılar, kalite güvencesi ekibi veya izleme sistemleri aracılığıyla) başlar ve düzeltme uygulandıktan ve birleştirildikten sonra, takımınızın “tamamlandı” tanımına bağlı olarak doğrulama veya sürüm yayınlamaya hazır hale geldiğinde sona erer.
Örnek: Monday günü saat 10:00'da bildirilen ve Salı günü saat 15:00'da birleştirilen bir P1 çökmesi, yaklaşık 29 saatlik bir çözüm süresine sahiptir.
Bu, hata tespit süresiyle aynı şey değildir. Tespit süresi, bir hatanın ortaya çıkmasından sonra (uyarıların devreye girmesi, kalite güvencesi test araçlarının hatayı bulması, müşterilerin hatayı bildirmesi) ne kadar hızlı fark edildiğini ölçer.
Çözüm süresi, sorunun fark edilmesinden çözümüne kadar geçen süreyi ölçer; bu süreçte triyaj, sorunun yeniden canlandırılması, teşhis, uygulama, inceleme, test ve sürüm için hazırlık aşamaları yer alır. Sorunun tespitini “sorunun olduğunu biliyoruz” olarak, çözümünü ise “sorun giderildi ve hazır” olarak düşünün.
Takımlar birbirinden biraz farklı sınırlar kullanır; trendlerinizin gerçekçi olması için birini seçin ve tutarlı olun:
- Bildirildi → Çözüldü: Kod düzeltmesi birleştirilip kalite kontrol (QA) aşamasına hazır hale geldiğinde bu aşama sona erer. Mühendislik verimliliği açısından faydalıdır.
- Bildirildi → Kapalı: Kalite güvencesi (QA) doğrulaması ve sürüm yayınını içerir. Müşterileri etkileyen SLA'lar için en uygun seçenektir
- Tespit Edildi → Çözüldü: Bir bilet oluşturulmadan önce bile, izleme/kalite güvencesi ekibi sorunu tespit ettiğinde başlar. Yoğun üretim yapan takımlar için kullanışlıdır.
🧠 Eğlenceli Bilgi: Final Fantasy XIV 'teki tuhaf ama çok komik bir hata, o kadar spesifik olması nedeniyle övgü topladı ki, okuyucular bu hatayı “2025'in Bir MMO'sundaki En Spesifik Hata Düzeltmesi” olarak adlandırdı. ” Bu hata, oyuncuların belirli bir etkinlik bölgesinde ögelere tam olarak 44.442 gil ile 49.087 gil arasında bir fiyat belirlediklerinde ortaya çıkıyordu ve muhtemelen bir tamsayı taşması hatası nedeniyle bağlantı kopmalarına neden oluyordu.
Neden önemli?
Çözüm süresi, sürüm sıklığını etkileyen bir faktördür. Uzun veya öngörülemez süreler, kapsamın daraltılmasına, acil düzeltmelerin yapılmasına ve sürümlerin dondurulmasına neden olur; uzun kuyruk (aykırı değerler), ortalamanın gösterdiğinden daha fazla sprintleri raydan çıkardığı için planlama borcu yaratır.
Bu durum aynı zamanda müşteri memnuniyetiyle de doğrudan bağlantılıdır. Müşteriler, sorunların hızlı bir şekilde farkına varılması ve öngörülebilir bir şekilde çözülmesi durumunda bu sorunlara tolerans gösterir. Yavaş çözümler — ya da daha kötüsü, tutarsız çözümler — şikayetlerin artmasına neden olur, CSAT/NPS puanlarını düşürür ve sözleşme yenilemelerini riske atar.
Kısacası, hata çözüm süresini doğru bir şekilde ölçüp sistematik bir şekilde kısaltırsanız, yol haritalarınız ve ilişkileriniz iyileşecektir.
📖 Daha Fazla Bilgi: Sorunların Verimli Bir Şekilde Çözülmesi İçin Hataların Önceliklendirilmesi
Hata Çözüm Süresi Nasıl Ölçülür?
Öncelikle, zaman ölçümünüzün nerede başlayıp nerede biteceğine karar verin.
Çoğu takım, ya "Bildirildi → Çözüldü" (düzeltme birleştirildi ve doğrulamaya hazır) ya da "Bildirildi → Kapalı" (kalite kontrol ekibi doğruladı ve değişiklik yayınlandı ya da başka bir şekilde kapatıldı) seçeneklerinden birini tercih eder.
Trendlerinizin anlamlı olması için bir tanım seçin ve bunu tutarlı bir şekilde kullanın.
Şimdi bazı gözlemlenebilir metriklere ihtiyacınız var. Bunları özetleyelim:
Dikkat etmeniz gereken anahtar hata izleme metrikleri:
| 📊 Metrik | 📌 Anlamı | 💡 Nasıl yardımcı olur? | 🧮 Formül (Varsa) |
|---|---|---|---|
| Hata Sayısı 🐞 | Bildirilen toplam hata sayısı | Sistem durumuna genel bir görünüm sunar. Sayı yüksek mi? İnceleme zamanı. | Toplam Hata Sayısı = Sisteme kaydedilen tüm hatalar {Açık + Kapalı} |
| Açık Hatalar 🚧 | Henüz düzeltilmemiş hatalar | Mevcut iş yükünü gösterir. Önceliklendirmeye yardımcı olur. | Açık Hatalar = Toplam Hatalar - Kapalı Hatalar |
| Kapalı Hatalar ✅ | Çözülen ve doğrulanmış hatalar | İlerlemeyi ve tamamlanan işleri takip eder. | Kapatılan Hatalar = Durumu "Kapalı" veya "Çözüldü" olan hataların sayısı |
| Hata Ciddiyeti 🔥 | Hatanın ciddiyet derecesi (örn. kritik, önemli, önemsiz) | Etkiye göre önceliklendirmeye yardımcı olur. | Kategorik alan olarak izlenir, formül yoktur. Filtreleri/gruplamayı kullanın. |
| Hata Önceliği 📅 | Bir hatanın ne kadar acil olarak düzeltilmesi gerektiği | Sprint planlaması ve sürüm planlamasına yardımcı olur. | Ayrıca, genellikle sıralanan bir kategorik alandır (örn. P0, P1, P2). |
| Çözüm Süresi ⏱️ | Hata raporundan düzeltmeye kadar geçen süre | Tepki süresini ölçer. | Çözüm Süresi = Kapalı Tarih - Bildirim Tarihi |
| Yeniden Açılma Oranı 🔄 | Kapalı olan hataların yeniden açılanlarının yüzdesi | Düzeltme kalitesini veya regresyon sorunlarını yansıtır. | Yeniden Açılma Oranı (%) = {Yeniden Açılan Hatalar ÷ Kapalı Toplam Hata Sayısı} × 100 |
| Hata Kaçağı 🕳️ | Üretim ortamına sızan hatalar | QA/yazılım testlerinin etkinliğini gösterir. | Sızıntı Oranı (%) = {Üretim Hataları ÷ Toplam Hatalar} × 100 |
| Hata Yoğunluğu 🧮 | Kod boyut birimi başına hata sayısı | Riskli kod alanlarını vurgular. | Hata Yoğunluğu = Hata Sayısı ÷ KLOC {Kilo Satır Kod} |
| Atanmış ve Atanmamış Hatalar 👥 | Hatalara göre sahiplik dağılımı | Hiçbir şeyin gözden kaçmamasını sağlar. | Bir filtre kullanın: Atanmamış = "Atandığı Kişi" alanı boş olan hatalar |
| Açık Hataların Yaşları 🧓 | Bir hatanın ne kadar süreyle çözülmeden kalacağı | Durgunluk ve birikmiş iş risklerini tespit eder. | Hata Süresi = Güncel Tarih - Bildirim Tarihi |
| Yinelenen Hatalar 🧬 | Yinelenen rapor sayısı | Kabul süreçlerindeki hataları vurgular. | Yinelenme Oranı = Yinelenen Hatalar ÷ Toplam Hata Sayısı × 100 |
| MTTD (Hata Tespit Süresinin Ortalaması) 🔎 | Hataları veya olayları tespit etmek için geçen ortalama süre | İzleme ve farkındalık verimliliğini ölçer. | MTTD = Σ(Tespit Edilme Zamanı - Ortaya Çıkma Zamanı) ÷ Hata Sayısı |
| MTTR (Ortalama Çözüm Süresi) 🔧 | Bir hatanın tespit edilmesinden sonra tamamen giderilmesi için geçen ortalama süre | Mühendislik ekibinin yanıt süresini ve düzeltme süresini izler. | MTTR = Σ(Çözülme Süresi - Tespit Edilme Süresi) ÷ Çözülen Hata Sayısı |
| MTTA (Bildirimin Alınmasından Çözüme Kadar Geçen Ortalama Süre) 📬 | Hatanın tespit edilmesinden, bir kişinin hata üzerinde iş yapmaya başlamasına kadar geçen süre | Takımın tepki hızını ve uyarıya yanıt verme yeteneğini gösterir. | MTTA = Σ(Bildirim Alındığı Zaman - Tespit Edildiği Zaman) ÷ Hata Sayısı |
| MTBF (Arıza Arası Ortalama Süre) 🔁 | Bir hatanın giderilmesinden bir sonraki hatanın ortaya çıkmasına kadar geçen süre | Zaman içinde istikrarlı olduğunu gösterir. | MTBF = Toplam Çalışma Süresi ÷ Arıza Sayısı |
⚡️ Şablon Arşivi: Hata İzleme için 15 Ücretsiz Hata Raporu Şablonu ve Formu
Hata Çözüm Süresini Etkileyen Faktörler
Çözüm süresi genellikle “mühendislerin ne kadar hızlı kod yazdıkları” ile eşdeğer tutulur.
Ancak bu, sürecin sadece bir parçasıdır.
Hata çözüm süresi, kabul aşamasındaki kalite, sisteminizdeki akış verimliliği ve bağımlılık riskinin birleşimidir. Bunlardan herhangi biri aksadığında, döngü süresi uzar, öngörülebilirlik azalır ve şikayetler artar.
Kabul kalitesi, sürecin gidişatını ayarlar
Net bir şekilde tekrarlanma adımları, ortam ayrıntıları, günlükler veya sürüm/derleme bilgileri içermeyen raporlar, gereksiz yazışmalara neden olur. Farklı kanallardan (destek, kalite güvencesi, izleme, Slack) gelen yinelenen raporlar, karmaşaya yol açar ve sahiplik dağılımını belirsizleştirir.
Doğru bağlamı ne kadar erken yakalar ve tekrarlardan arındırırsanız, daha sonra o kadar az görev devri ve açıklığa kavuşturma talebi gerekir.
Önceliklendirme ve yönlendirme, hatayla kimin ve ne zaman ilgileneceğini belirler
Müşteri veya iş üzerindeki etkiyle uyuşmayan (ya da zamanla değişen) ciddiyet etiketleri, kuyrukta karışıklığa neden olur: En çok ses getiren biletler sırayı atlarken, etkisi büyük hatalar ise beklemede kalır.
Bileşen/sahip bazında net yönlendirme kuralları ve tek bir "doğru bilgi kaynağı" kuyruğu, P0/P1 işlerinin "son ve gürültülü" işlerin altında gömülmesini önler.
Sahiplik ve görev devri, görünmez katillerdir
Bir hatanın mobil, arka uç kimlik doğrulama veya platform takımına ait olup olmadığı belirsizse, hata başka bir takıma yönlendirilir. Her yönlendirme, bağlamı sıfırlar.
Saat dilimleri bu sorunu daha da karmaşık hale getirir: Günün geç saatlerinde bildirilen ve sorumlu kişisi belirtilmemiş bir hata, kimse sorunu yeniden canlandırmaya başlamadan önce 12–24 saat kaybedilebilir. Nöbetçi veya haftalık DRI ile “kimin neyden sorumlu olduğu”nun net bir şekilde tanımlanması, bu gecikmeyi ortadan kaldırır.
Tekrarlanabilirlik, gözlemlenebilirliğe bağlıdır
Eksik günlükler, kayıp korelasyon ID'leri veya çökme izlerinin olmaması, tanıyı tahminlere dayalı bir sürece dönüştürür. Yalnızca belirli bayraklar, kiracılar veya veri yapılarıyla ortaya çıkan hataları geliştirme ortamında yeniden oluşturmak zordur.
Mühendisler, güvenlik önlemleri alınmış ve üretim ortamına benzer verilere güvenli bir şekilde erişemezlerse, ölçümler yapmak, yeniden dağıtım yapmak ve beklemek zorunda kalırlar; bu da saatler yerine günler sürer.
Ortam ve veri tutarlılığı, dürüst kalmanızı sağlar
"Benim makinemde çalışıyor" ifadesi genellikle "üretim verileri farklı" anlamına gelir. Geliştirme/deneme ortamınız üretim ortamından ne kadar çok farklılaşırsa (yapılandırma, hizmetler, üçüncü taraf sürümleri), hayaletlerin peşinde o kadar çok zaman harcarsınız. Güvenli veri anlık görüntüleri, tohum komut dosyaları ve parite kontrolleri bu farkı azaltır.
Devam eden işler (WIP) ve odaklanma, gerçek verimi artırır
Aşırı yüklenmiş takımlar aynı anda çok fazla hata ile uğraşır, dikkatleri dağılır ve görevler ile toplantılar arasında koştururlar. Bağlam değiştirme, görünmez saatler ekler.
Görünür bir WIP sınırı ve yeni işlere başlamadan önce başlatılan işleri tamamlamaya yönelik bir eğilim, tek bir kahramanın çabasından daha hızlı bir şekilde medyanınızı düşürecektir.
Kod incelemesi, sürekli entegrasyon (CI) ve kalite güvencesi (QA) hızı, klasik darboğazlardır
Yavaş derleme süreleri, tutarsız testler ve belirsiz inceleme SLA'ları, normalde hızlı bir şekilde çözülebilecek sorunların giderilmesini geciktirir. 10 dakikalık bir yama, bir inceleme görevlisini beklemek veya saatler süren bir iş akışına yerleştirilmek için iki gün harcanabilir.
Benzer şekilde, testleri toplu olarak gerçekleştiren veya manuel smoke testlerine dayanan QA kuyrukları, “Bildirildi → Kapalı” süreci için tam günler ekleyebilir; bu durum, “Bildirildi → Çözüldü” süreci hızlı olsa bile geçerlidir.
Bağımlılıklar kuyrukları uzatır
Ekipler arası değişiklikler (şema, platform geçişleri, SDK güncellemeleri), tedarikçi kaynaklı hatalar veya uygulama mağazası incelemeleri (mobil), bekleme durumlarına neden olur. Açık bir “Engellendi/Duraklatıldı” izleme sistemi olmadan, bu beklemeler ortalamalarınızı görünmez bir şekilde şişirir ve gerçek darboğazın nerede olduğunu gizler.
Sürüm modeli ve geri alma stratejisi önemlidir
Manuel kontrol noktaları içeren büyük sürüm trenleriyle dağıtım yapıyorsanız, çözülmüş hatalar bile bir sonraki trenin kalkışına kadar beklemek zorunda kalır. Özellik bayrakları, kanarya sürümleri ve acil düzeltme şeritleri, düzeltme dağıtımını tam sürüm döngülerinden ayırmanıza olanak tanıyarak, özellikle P0/P1 olaylarında kuyruğu kısaltır.
Mimari ve teknik borç, sınırlarınızı belirler
Sıkı bağlanma, test sınırlarının olmaması ve şeffaf olmayan eski modüller, basit düzeltmeleri riskli hale getirir. Takımlar bunu ekstra testler ve daha uzun inceleme süreleriyle telafi eder, bu da döngü sürelerini uzatır. Buna karşılık, iyi sözleşme testlerine sahip modüler kod, komşu sistemleri bozmadan hızlı hareket etmenizi sağlar.
İletişim ve durum takibi, öngörülebilirliği etkiler
Belirsiz güncellemeler (“inceliyoruz”) paydaşlar tahmini tamamlanma süresini (ETA) sorduğunda, destek ekibi biletleri yeniden açtığında veya ürün ekibi sorunu üst kademelere ilettiğinde yeniden çalışma gerektirir. Net durum geçişleri, sorunun yeniden canlandırılmasına ve kök nedenine ilişkin notlar ile yayınlanan tahmini tamamlanma süresi (ETA), müşteri kaybını azaltır ve mühendislik ekibinizin odaklanmasını korur.
📮ClickUp Insight: Ortalama bir profesyonel, işiyle ilgili bilgileri aramak için günde 30 dakikadan fazla zaman harcıyor; bu da e-postaları, Slack konu başlıklarını ve dağınık dosyaları taramakla kaybedilen yılda 120 saatten fazla zamana denk geliyor.
Çalışma Alanınıza entegre edilmiş akıllı bir yapay zeka asistanı bu durumu değiştirebilir. ClickUp Brain ile tanışın. Doğru belgeleri, konuşmaları ve görev ayrıntılarını saniyeler içinde ortaya çıkararak anında içgörüler ve yanıtlar sunar; böylece aramayı bırakıp iş yapmaya başlayabilirsiniz.
💫 Gerçek Sonuçlar: QubicaAMF gibi takımlar, ClickUp'ı kullanarak eski bilgi yönetimi süreçlerini ortadan kaldırarak haftada 5 saatten fazla zaman kazandılar; bu, kişi başına yıllık 250 saatin üzerinde bir zaman tasarrufu anlamına geliyor. Her çeyrekte fazladan bir haftalık verimlilikle takımınızın neler başarabileceğini bir düşünün!
Çözüm sürenizin uzayacağına dair öncü göstergeler
❗️“Bildirim Süresi” artıyor ve 12 saatten fazla süredir sorumlusu olmayan çok sayıda bilet var
❗️“İnceleme/CI Süresi” dilimlerinin uzaması ve sık sık yaşanan test tutarsızlıkları
❗️Bildirim aşamasında yüksek yinelenme oranı ve takımlar arasında tutarsız ciddiyet etiketleri
❗️Adlandırılmış bir harici bağımlılık olmadan “Bloklanmış” durumunda bekleyen birkaç hata
❗️Yeniden açılma oranı giderek artıyor (düzeltmeler tekrarlanamıyor veya "tamamlandı" tanımları belirsiz)
Farklı kuruluşlar bu faktörleri farklı şekillerde algılar. Yöneticiler bunları kaçırılan öğrenme döngüleri ve gelir fırsatlarının kaçırılması olarak algılar; operatörler ise bunları önceliklendirme sürecindeki karmaşa ve sahipliğin belirsizliği olarak algılar.
Giriş, akış ve bağımlılıkları optimize etmek, tüm eğriyi (medyan ve P90) aşağıya çekmenin yoludur.
Daha iyi hata raporları yazma konusunda daha fazla bilgi edinmek ister misiniz? Buradan başlayın. 👇🏼
📖 Daha Fazla Bilgi: Yazılım Test Döngüsü (STLC): Genel Bakış ve Aşamalar
Hata Çözüm Süresine İlişkin Sektör Karşılaştırmaları
Hata çözümleme karşılaştırmaları, risk toleransı, sürüm modeli ve değişiklikleri ne kadar hızlı yayınlayabildiğinize göre değişir.
Burada, medyan değerleri (P50) kullanarak tipik akışınızı anlayabilir ve P90 değerini kullanarak ciddiyet derecesine ve kaynağa (müşteri, kalite güvencesi, izleme) göre taahhütler ve SLA'lar ayarlayabilirsiniz.
Bunun ne anlama geldiğini ayrıntılı olarak inceleyelim:
| 🔑 Terim | 📝 Açıklama | 💡 Neden önemli? |
|---|---|---|
| P50 (Medyan) | Ortanca değer: Hata düzeltmelerinin %50'si bundan daha hızlı, %50'si ise daha yavaştır | 👉 Tipik veya en yaygın çözüm sürenizi yansıtır. Normal performansı anlamak için yararlıdır. |
| P90 (90. Yüzdelik Dilim) | Hataların %90'ı bu süre içinde giderilir. Yalnızca %10'u daha uzun sürer | 👉 En kötü senaryoyu (ancak yine de gerçekçi) temsil eder. Harici taahhütler ayarlamak için kullanışlıdır |
| SLA'lar (Hizmet Seviyesi Anlaşmaları) | Sorunların ne kadar hızlı çözüleceğine dair —şirket içinde veya müşterilere karşı— verdiğiniz taahhütler | 👉 Örnek: “P1 hatalarını %90 oranında 48 saat içinde çözüyoruz.” Güven ve sorumluluk bilincinin oluşmasına yardımcı olur |
| Önem Derecesine ve Kaynağa Göre | Metriklerinizi iki anahtar boyuta göre segmentlere ayırın: • Ciddiyet (örn. P0, P1, P2) • Kaynak (örn. Müşteri, Kalite Güvencesi, İzleme) | 👉 Daha doğru izleme ve önceliklendirme imkanı sunarak kritik hataların daha hızlı bir şekilde ele alınmasını sağlar |
Aşağıda, deneyimli takımların genellikle hedeflediği sektörlere göre belirlenmiş kaba aralıklar yer almaktadır; bunları başlangıç noktası olarak kabul edin ve kendi bağlamınıza göre ayarlayın.
SaaS
Sistem her zaman çalışır durumda ve CI/CD ile uyumludur, bu nedenle acil düzeltmeler yaygındır. Kritik sorunlar (P0/P1) genellikle bir iş günü altında bir medyan süreyi hedefler; P90 ise 24–48 saat içindedir. Kritik olmayan sorunlar (P2+) genellikle 3–7 gün medyan süreye sahiptir; P90 ise 10–14 gün içindedir. Güçlü özellik bayraklarına ve otomasyonlu testlere sahip takımlar, daha hızlı sonuç alma eğilimindedir.
E-ticaret platformları
Dönüşüm ve sepet akışları gelir açısından kritik olduğundan, beklenen standartlar daha yüksektir. P0/P1 sorunları genellikle birkaç saat içinde hafifletilir (geri alma, işaretleme veya yapılandırma) ve aynı gün içinde tamamen çözülür; yoğun sezonlarda P90'ın gün sonuna kadar veya 12 saatten daha kısa sürede çözülmesi yaygın bir durumdur. P2+ sorunları genellikle 2–5 gün içinde çözülür ve P90 10 gün içinde çözülür.
Kurumsal yazılım
Daha kapsamlı doğrulama süreçleri ve müşteri değişiklik pencereleri, iş akışının hızını yavaşlatır. P0/P1 sorunları için takımlar, 4–24 saat içinde geçici bir çözüm ve 1–3 iş günü içinde kalıcı bir düzeltme hedefler; P90 sorunları ise 5 iş günü içinde çözülür. P2+ ögeleri genellikle sürüm trenlerine gruplandırılır ve müşteri dağıtım programlarına bağlı olarak medyan süre 2–4 haftadır.
Oyun ve mobil uygulamalar
Canlı hizmet arka uçları SaaS gibi çalışır (değişiklik işaretleme ve geri alma işlemleri dakikalar ila saatler sürer; P90 aynı gün içinde tamamlanır). Müşteri güncellemeleri mağaza incelemeleriyle sınırlıdır: P0/P1 sorunları genellikle sunucu tarafındaki çözümler hemen uygulanır ve 1–3 gün içinde müşteri yaması yayınlanır; P90 ise hızlandırılmış incelemeyle bir hafta içinde tamamlanır. P2+ düzelmeleri genellikle bir sonraki sprint veya içerik güncellemesine planlanır.
Bankacılık/Fintech
Risk ve uyumluluk kontrolleri, “hızlı bir şekilde riskleri azalt, değişiklikleri dikkatli bir şekilde yap” modelini destekler. P0/P1 sorunları hızlı bir şekilde hafifletilir (uyarılar, geri alma işlemleri, dakikalar ila saatler içinde trafik yönlendirmeleri) ve 1–3 gün içinde tamamen giderilir; P90 sorunları ise değişiklik kontrolü dikkate alınarak bir hafta içinde giderilir. P2+ sorunlarının güvenlik, denetim ve CAB incelemelerinden geçmesi genellikle 2–6 hafta sürer.
Rakamlarınız bu aralıkların dışındaysa, “mühendislik hızı”nın temel sorun olduğunu varsaymadan önce, vaka kabul kalitesini, yönlendirme/sahiplik, kod incelemesi ve kalite güvencesi verimliliğini ve bağımlılık onaylarını gözden geçirin.
🌼 Biliyor muydunuz: 2024 yılında yapılan bir Stack Overflow anketine göre, geliştiriciler kodlama sürecinde giderek daha fazla yapay zekayı güvenilir bir yardımcı olarak kullanmaya başladı. Katılımcıların tam %82'si kod yazarken yapay zekayı kullandı; işte yaratıcı bir iş ortağı! Tıkandıklarında veya çözüm ararken %67,5'i cevap bulmak için yapay zekaya güvendi ve yarısından fazlası (%56,7) hata ayıklama ve yardım almak için yapay zekaya başvurdu.
Bazıları için yapay zeka araçları, projeleri belgelendirmede (%40,1) ve hatta sentetik veri veya içerik oluşturmada (%34,8) da kullanışlı oldu. Yeni bir kod tabanını merak mı ediyorsunuz? Neredeyse üçte biri (%30,9) bu konuda hızla bilgi sahibi olmak için yapay zekayı kullanıyor. Kod testi, birçok kişi için hâlâ zahmetli bir manuel iş olsa da, %27,2'si bu alanda da yapay zekayı benimsemiştir. Kod incelemesi, proje planlaması ve tahmine dayalı analitik gibi diğer alanlarda yapay zeka benimseme oranı daha düşüktür, ancak yapay zekanın yazılım geliştirmenin her aşamasına istikrarlı bir şekilde entegre olduğu açıktır.
📖 Daha Fazla Bilgi: Kalite Güvencesi için Yapay Zeka Nasıl Kullanılır?
Hata Çözüm Süresini Nasıl Kısaltabilirsiniz?
Hata çözümündeki hız, hatanın kaydedilmesinden sürümün yayınlanmasına kadar her aşamadaki engellerin ortadan kaldırılmasına bağlıdır.
En büyük kazançlar, ilk 30 dakikayı daha akıllı hale getirerek (hatasız sorun kaydı, doğru sorumlu, doğru öncelik) ve ardından takip eden döngüleri (sorunun yeniden canlandırılması, inceleme, doğrulama) kısaltarak elde edilir.
İşte bir sistem olarak birlikte çalışan dokuz strateji. Yapay zeka her adımı hızlandırır ve ş Akışı tek bir yerde düzenli bir şekilde yürütülür; böylece yöneticiler öngörülebilirlik kazanır, uygulayıcılar ise ş Akışında verimlilik elde eder.
1. Bildirimleri merkezileştirin ve bağlamı kaynağında yakalayın
Slack konu dizilerinden, destek biletlerinden ve elektronik tablolardan bağlamı yeniden oluşturmaya çalıştığınızda hata çözme süresi uzar. Destek, kalite güvencesi ve izleme raporlarının tümünü, bileşen, önem derecesi, ortam, uygulama sürümü/derlemesi, sorunu yeniden oluşturma adımları, beklenen ve gerçek değerler ile ek dosyalar (günlükler/HAR/ekran görüntüleri) toplayan yapılandırılmış bir şablon kullanarak tek bir kuyruğa yönlendirin.
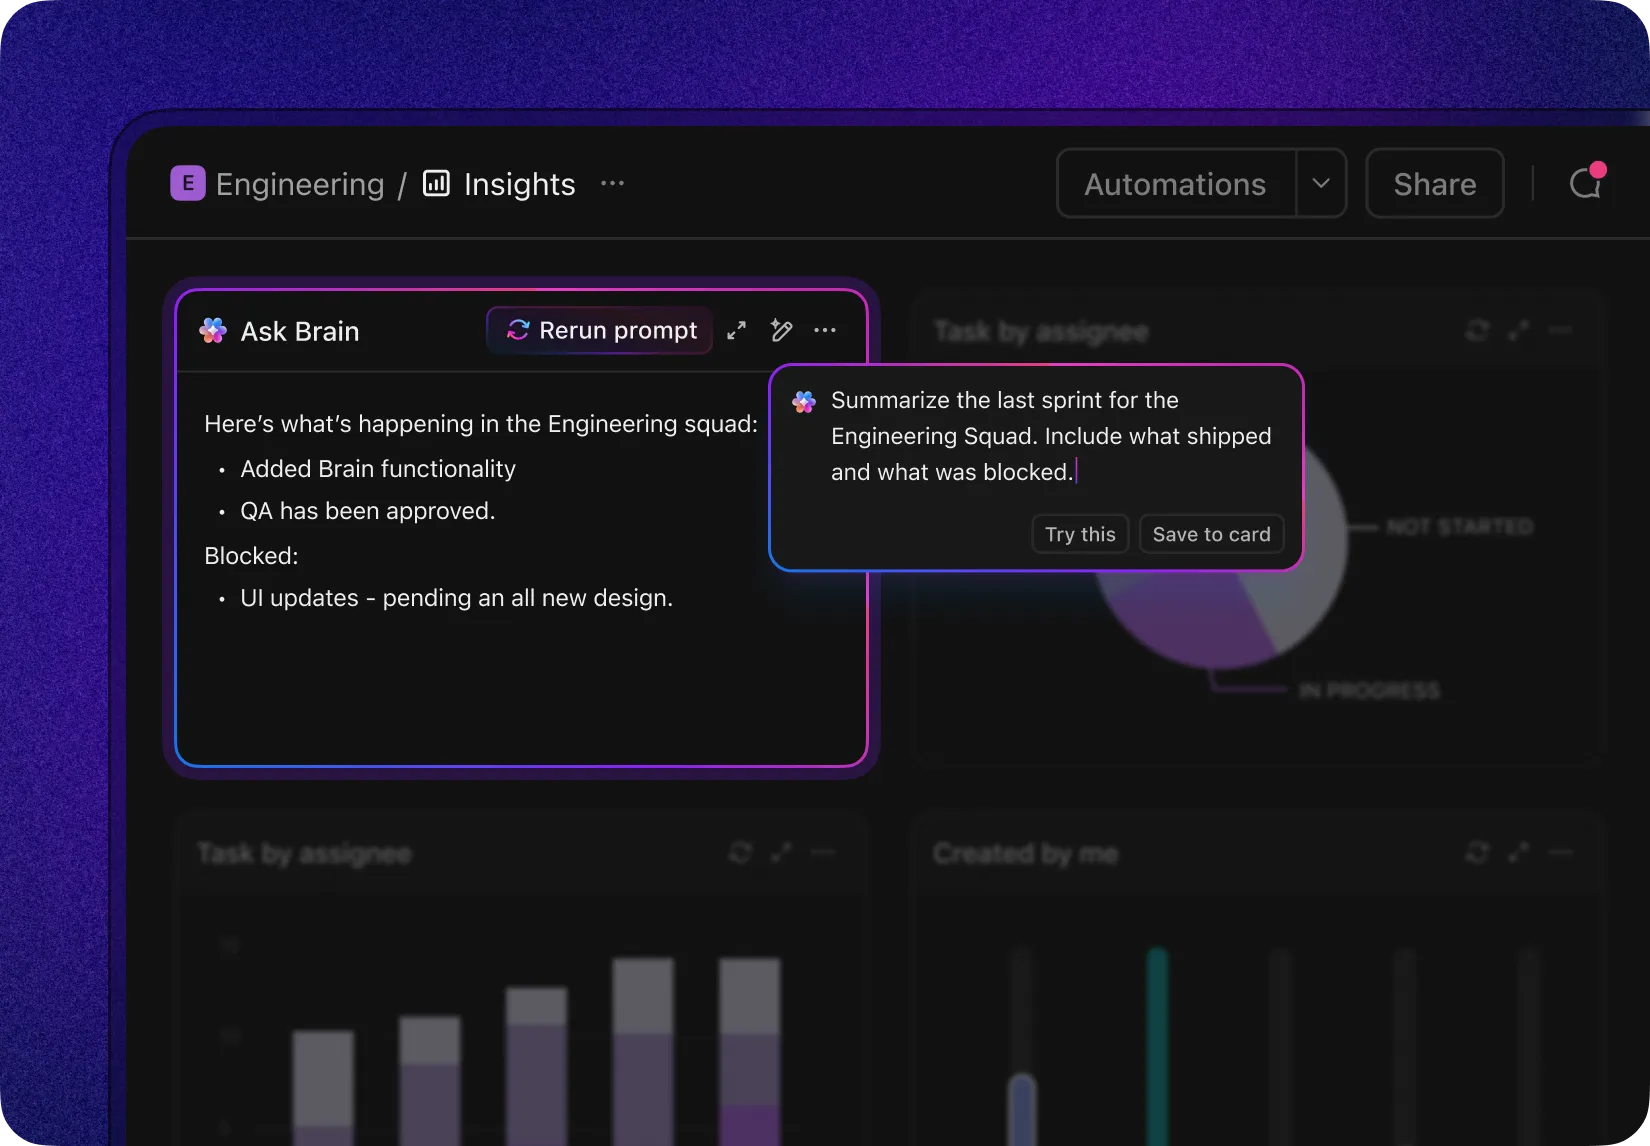
Yapay zeka, uzun raporları otomatik olarak özetleyebilir, ek dosyalardan hatanın yeniden oluşturma adımlarını ve ortam ayrıntılarını çıkarabilir ve olası yinelenen vakaları işaretleyebilir; böylece triyaj, tutarlı ve zenginleştirilmiş bir kayıtla başlar.
Dikkat edilmesi gereken metrikler: MTTA (saatler içinde değil, dakikalar içinde yanıt verme), yinelenen vaka oranı, “Bilgi Gerekiyor” süresi.
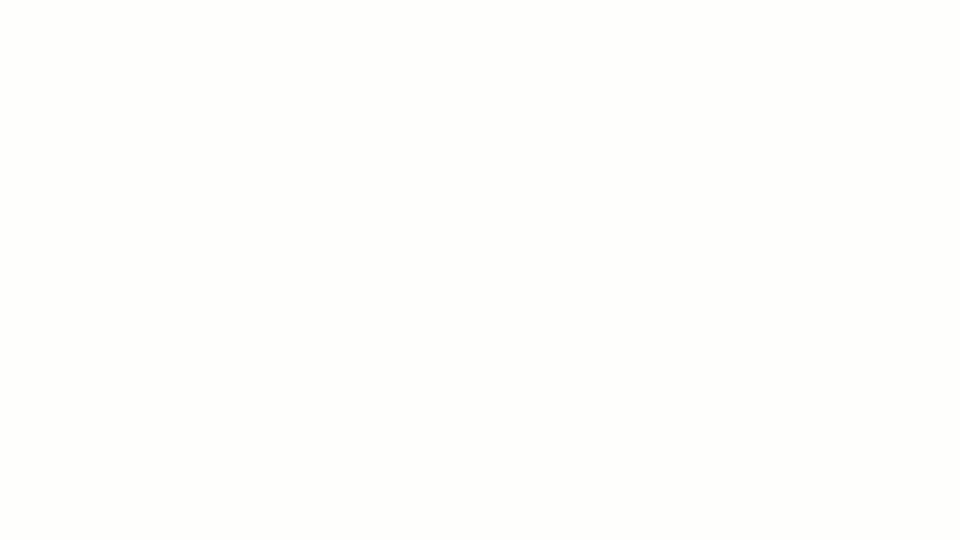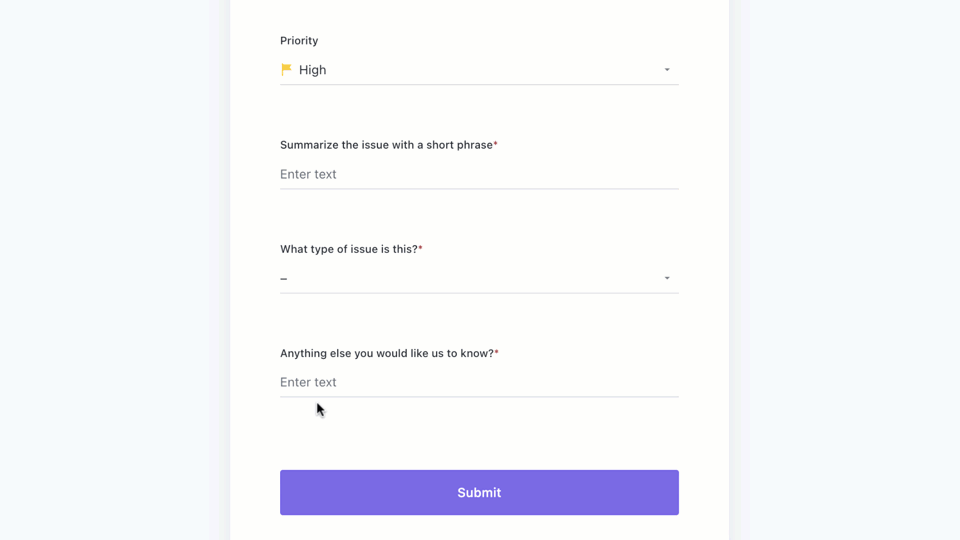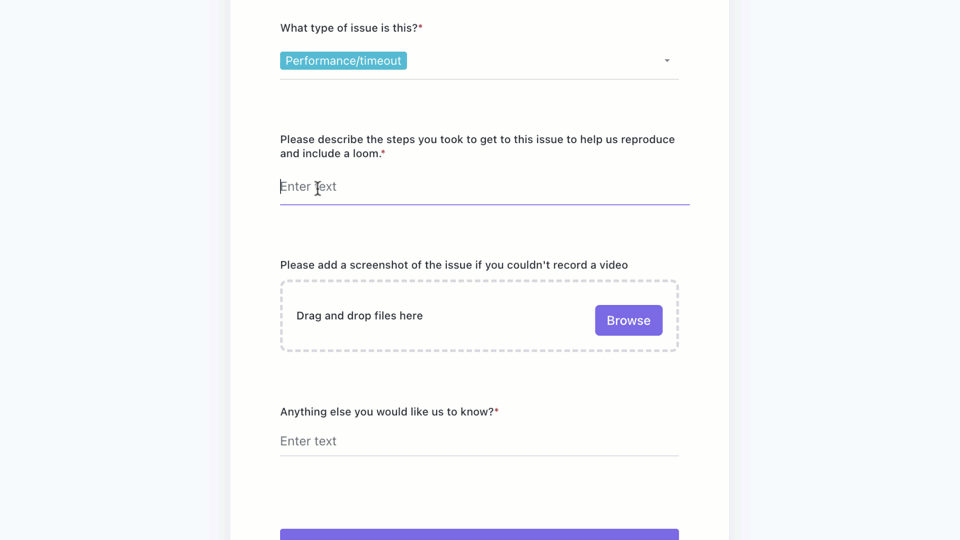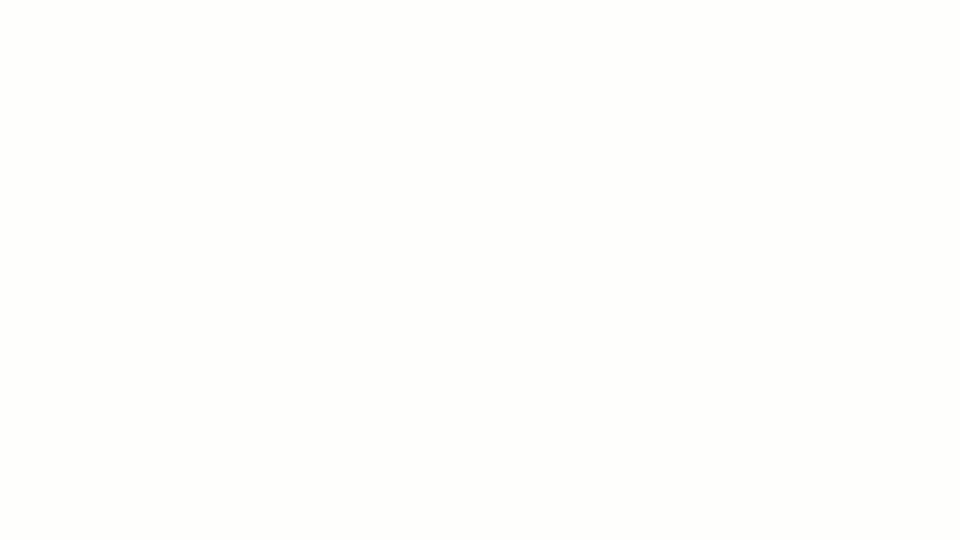
📖 Daha Fazla Bilgi: ClickUp Formlarının Gücü: Yazılım Takımlarının İş Akışlarını Kolaylaştırma
2. MTTA'yı önemli ölçüde azaltmak için yapay zeka destekli ön sınıflandırma ve yönlendirme
En hızlı çözümler, sorunların hemen doğru kişiye ulaşmasıdır.
Basit kurallar ve yapay zeka kullanarak sorunların ciddiyetini sınıflandırın, bileşen/kod alanına göre muhtemel sorumluları belirleyin ve SLA süresine göre otomatik atama yapın. P0/P1 ile diğer tüm sorunlar için net iş akış şeritleri belirleyin ve "bunun sorumlusu kim" sorusuna kesin bir cevap verin.
Otomasyonlar, alanlardan öncelik ayarlayabilir, bileşene göre bir ekibe yönlendirebilir, SLA zamanlayıcısını başlatabilir ve nöbetçi mühendisi bilgilendirebilir; yapay zeka ise geçmiş örüntülere dayanarak ciddiyet derecesini ve sorumlu kişiyi önerebilir. Triyaj, 30 dakikalık bir tartışma yerine 2–5 dakikalık bir işlem haline geldiğinde, MTTA'nız düşer ve MTTR'niz de buna paralel olarak azalır.
Dikkat edilmesi gereken metrikler: MTTA, ilk yanıt kalitesi (ilk yorumda doğru bilgiler isteniyor mu?), hata başına devretme sayısı.
İşte bunun uygulamada nasıl göründüğü:
3. Açık SLA kademeleriyle iş etkisine göre önceliklendirme yapın
“En yüksek sesli olan kazanır” yaklaşımı, kuyrukları öngörülemez hale getirir ve CSAT/NPS ile sözleşme yenilemelerini takip eden yöneticilerin güvenini sarsar.
Bunun yerine, ciddiyet, sıklık, etkilenen yıllık tekrarlanan gelir (ARR), özelliğin kritikliği ve yenileme/lansman tarihlerine yakınlığı gibi faktörleri bir araya getiren bir puan sistemi kullanın ve bunu SLA kademeleriyle destekleyin (ör. P0: 1–2 saat içinde etkisini azaltın, bir gün içinde çözün; P1: aynı gün içinde; P2: bir sprint içinde).
WIP sınırlarıyla P0/P1 kuyruğunun görünürlüğünü koruyun, böylece hiçbir iş beklemede kalmasın.
Dikkat edilmesi gereken metrikler: Seviyeye göre P50/P90 çözüm oranı, SLA ihlal oranı, CSAT/NPS ile korelasyon.
💡Profesyonel İpucu: ClickUp’ın Görev Öncelikleri, Özel Alanlar ve Bağımlılıklar alanları , bir etki puanı hesaplamanıza ve hataları hesaplara, geri bildirimlere veya yol haritası öğelerine bağlamanıza olanak tanır; ayrıca, ClickUp’taki Hedefler, SLA’ya uyumu şirket düzeyindeki hedeflerle ilişkilendirmenize yardımcı olur; bu da uyum konusundaki yönetici endişelerini doğrudan giderir.
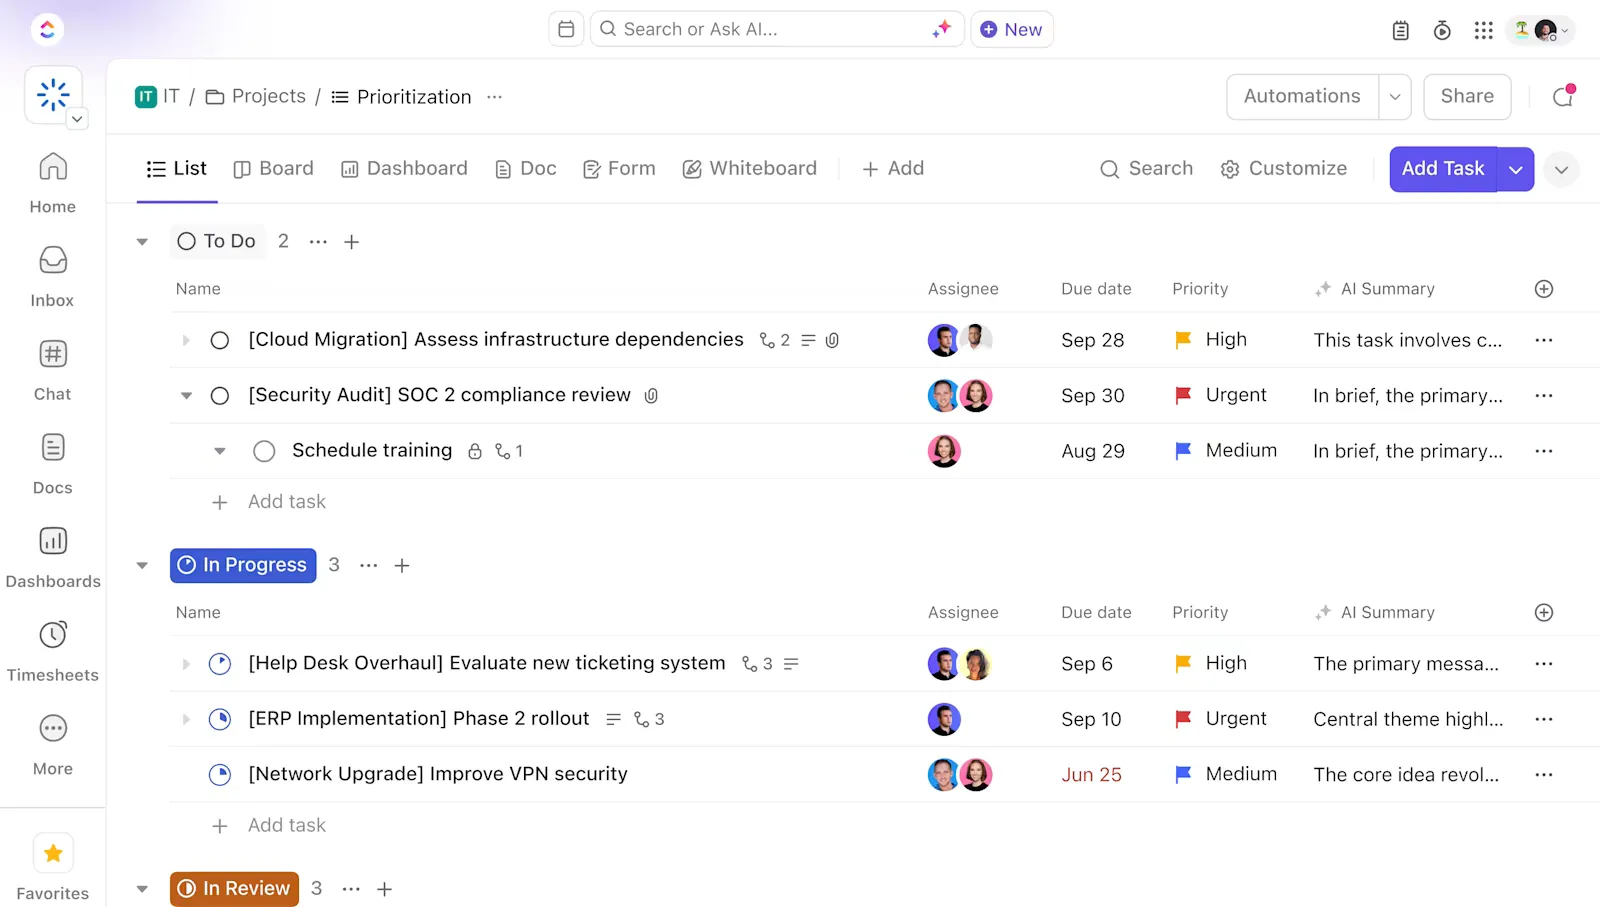
4. Sorunun yeniden oluşturulması ve teşhisini tek aşamalı bir işlem haline getirin
"Günlükleri gönderebilir misiniz?" gibi her fazladan soru, çözüm süresini uzatır.
"İyi"nin neye benzediğini standartlaştırın: derleme/commit için gerekli alanlar, ortam, yeniden üretme adımları, beklenen ile gerçek değerler, ayrıca günlükler, çökme dökümleri ve HAR dosyaları için ek dosyalar. Çökme kimlikleri ve istek kimliklerinin izlere bağlanabilmesi için istemci/sunucu telemetrisini yapılandırın.
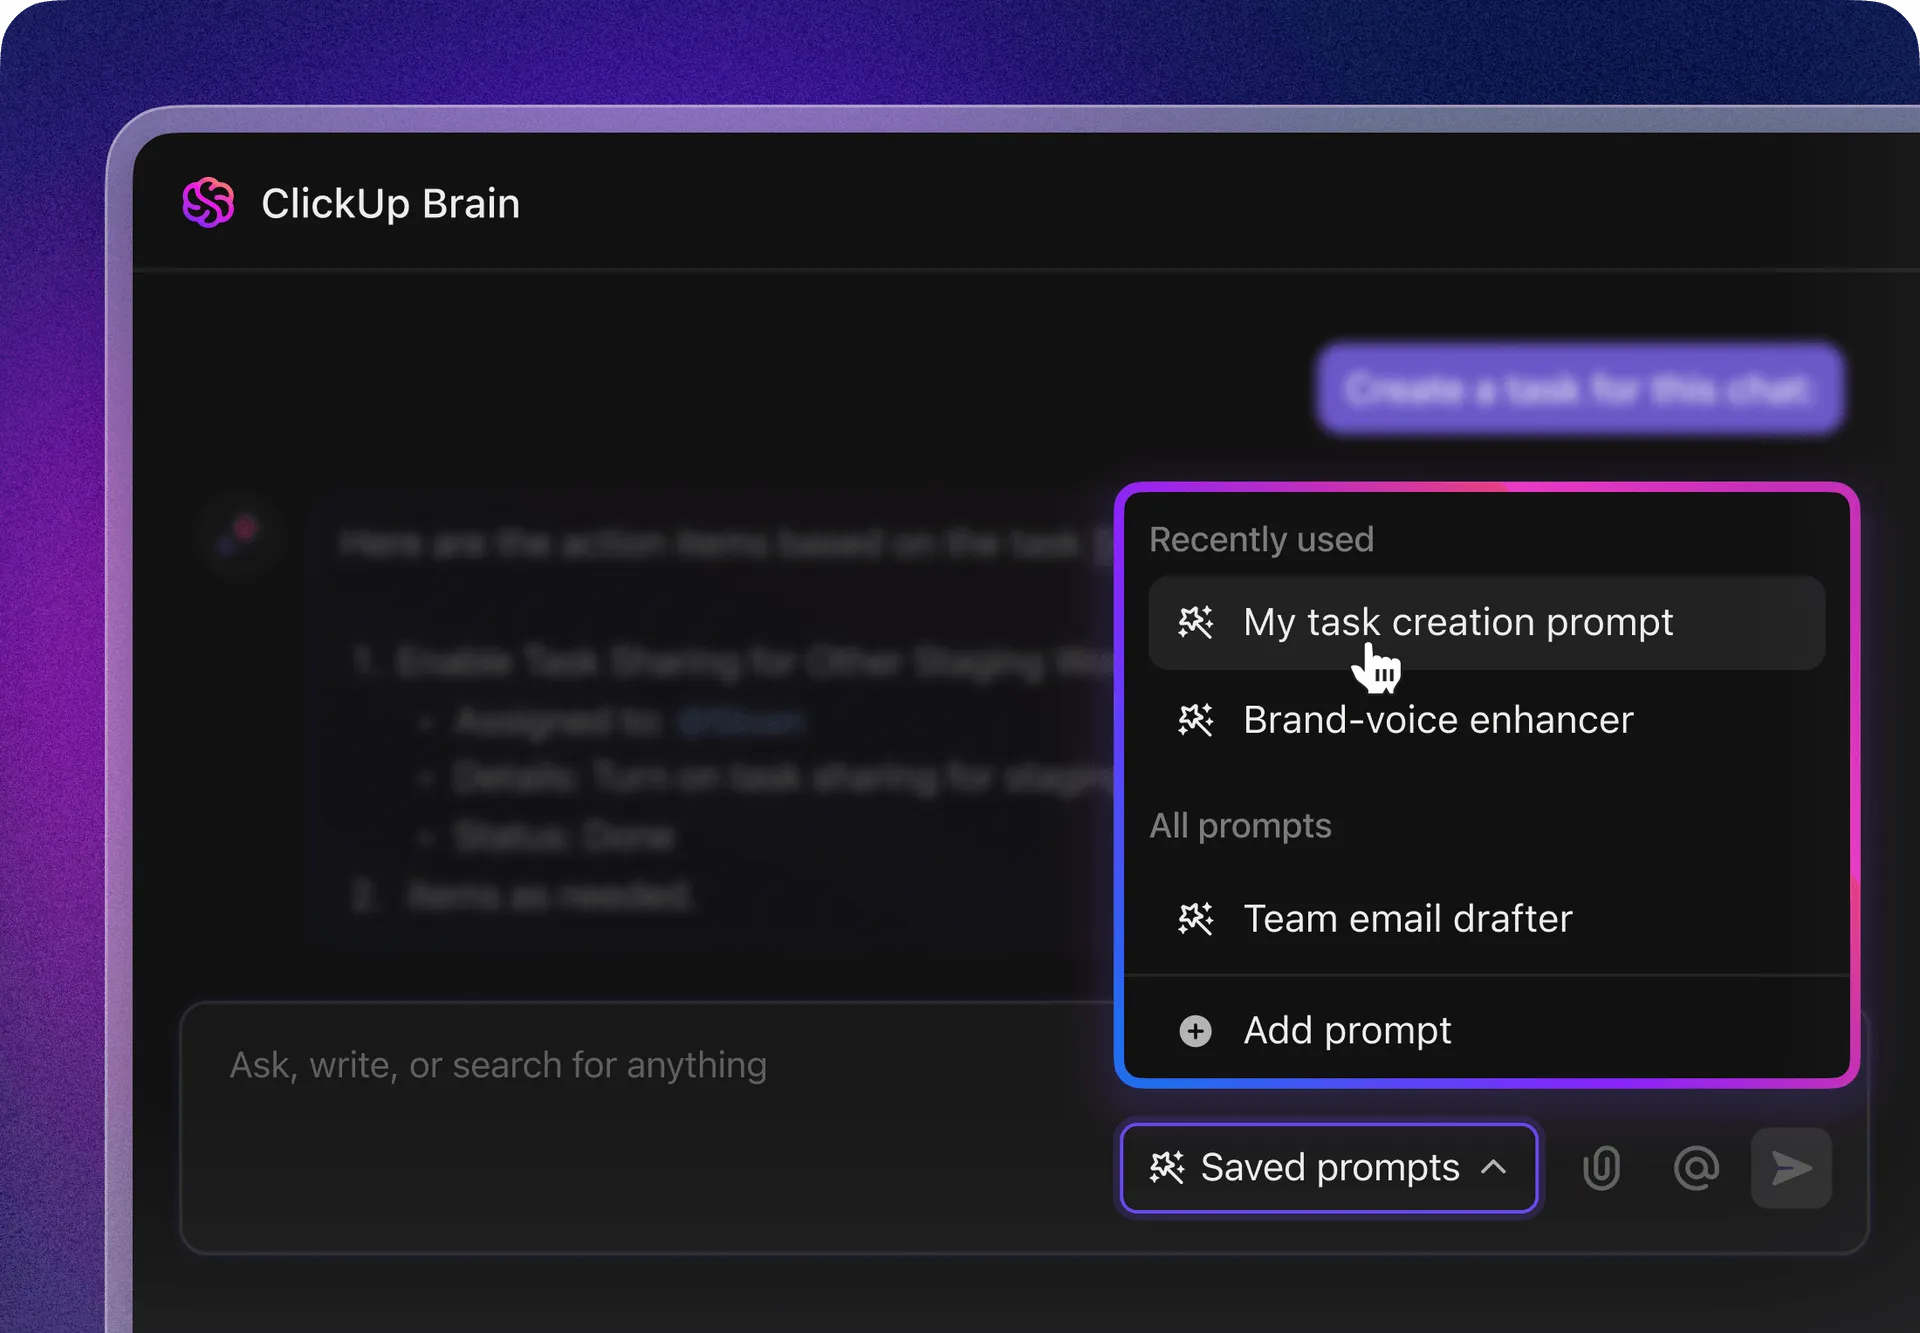
Yığın izlemeleri için Sentry (veya benzeri bir araç) kullanın ve bu sorunu doğrudan hataya bağlayın. Yapay zeka, günlükleri ve izlemeleri okuyarak olası bir hata alanını önerir ve sorunu en az çabayla yeniden oluşturur; böylece bir saat süren gözle incelemeyi birkaç dakikalık odaklanmış bir işe dönüştürür.
Mühendislerin sıfırdan başlamamaları için yaygın hata türlerine yönelik çalışma kılavuzlarını saklayın.
Dikkat edilmesi gereken metrikler: “Bilgi Bekleme” süresi, ilk denemede yeniden üretilme yüzdesi, yeniden üretilememe nedeniyle yeniden açılma oranı.
📖 Daha Fazla Bilgi: Yazılım Geliştirmede Yapay Zeka Nasıl Kullanılır (Kullanım Örnekleri ve Araçlar)
5. Kod inceleme ve test döngüsünü kısaltın
Büyük PR'ler süreci yavaşlatır. Düzeltmelerin güvenli bir şekilde yayınlanabilmesi için hassas yamalar, trunk tabanlı geliştirme ve özellik bayraklarını hedefleyin. Boş durma sürelerini önlemek için kod sahipliğine göre önceden gözden geçirenler atayın ve kalitenin sistemin içine işlenmesini sağlamak için kontrol listeleri (testler güncellendi, telemetri eklendi, kill switch arkasında bayrak) kullanın.
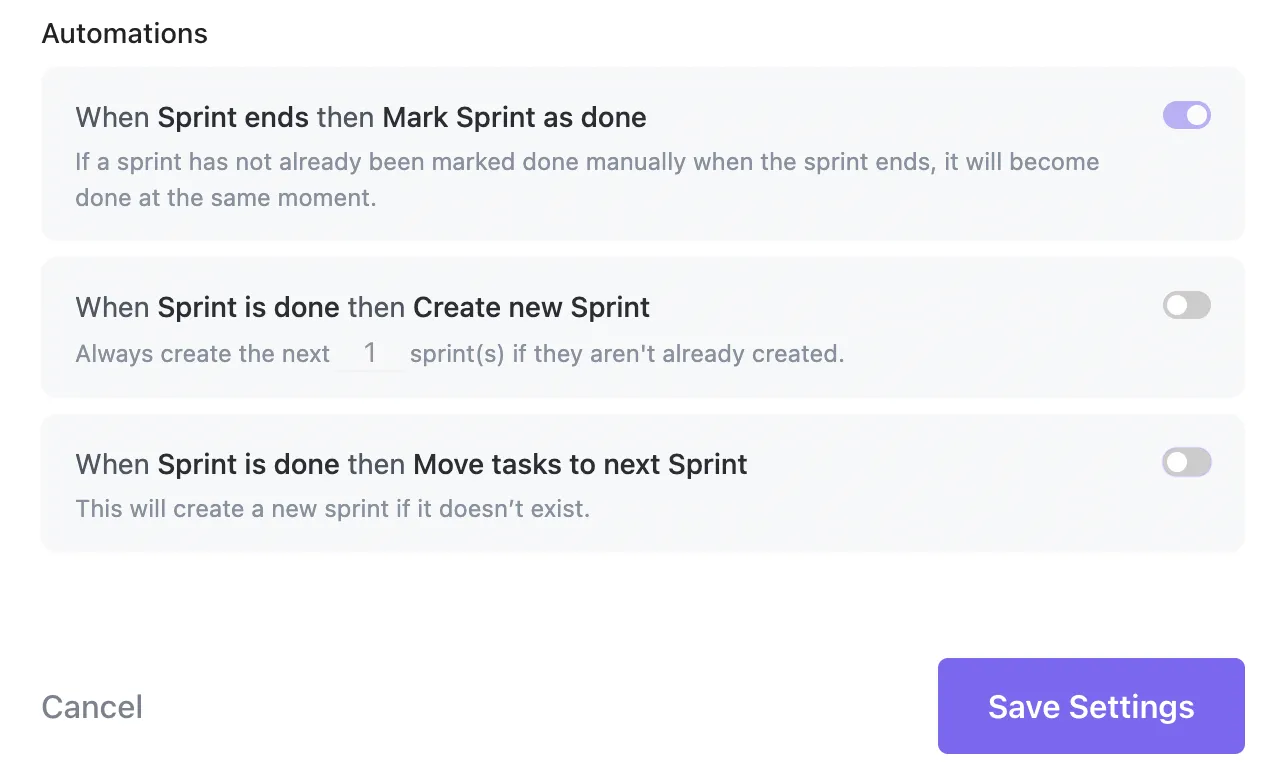
Otomasyon, hata raporunun açılmasıyla birlikte hatayı "İnceleniyor" durumuna, birleştirme işlemiyle birlikte ise "Çözüldü" durumuna geçirmelidir; yapay zeka, inceleme sürecine odaklanmak için birim testleri önerebilir veya riskli farklılıkları vurgulayabilir.
İzlenmesi gereken metrikler: "İnceleniyor" durumundaki süre, hata düzeltme PR'lerinde değişiklik başarısızlık oranı ve P90 inceleme gecikmesi.
ClickUp'ta GitHub/GitLab entegrasyonlarını kullanarak çözüm durumunuzu senkronize tutabilirsiniz; Otomasyonlar ise “tamamlanma tanımını” uygulayabilir.
📖 Daha Fazla Bilgi: Yapay Zeka Kullanarak Görevleri Otomasyonla Gerçekleştirme
6. Doğrulama işlemlerini paralel hale getirin ve QA ortamında eşdeğerliği sağlayın
Doğrulama işlemi, günler sonra veya müşterilerinizin hiçbiri kullanmadığı bir ortamda başlamamalıdır.
"QA'ya hazır" durumunu sıkı bir şekilde koruyun: bildirilen vakalarla eşleşen başlangıç verileriyle, üretim ortamına benzer ortamlarda doğrulanmış, işaret tabanlı düzeltme yamaları.
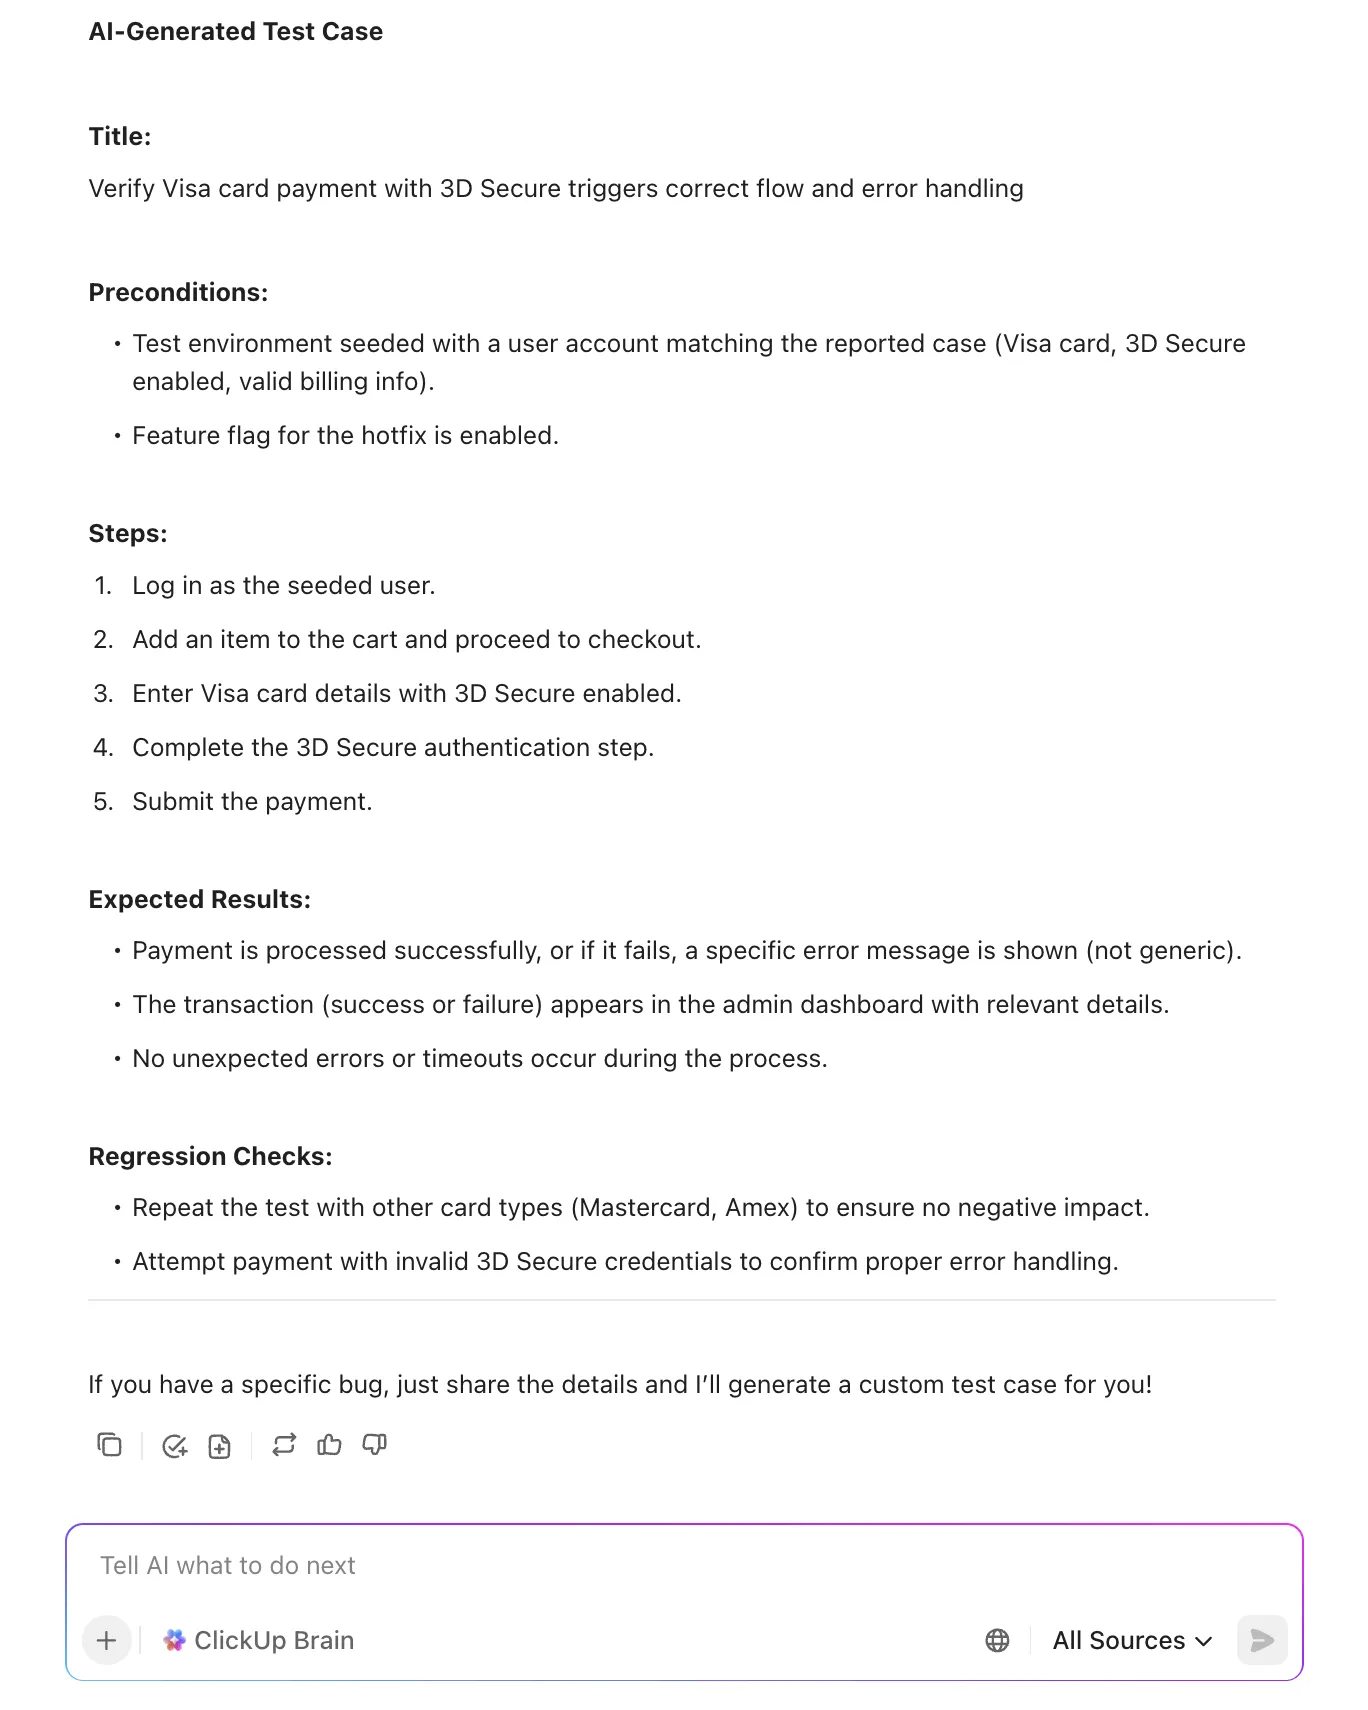
Mümkün olduğunda, QA ekibinin hemen doğrulama yapabilmesi için hata dalından geçici ortamlar oluşturun; böylece yapay zeka, hata açıklamasından ve geçmiş regresyonlardan test senaryoları oluşturabilir.
İzlenmesi gereken metrikler: “Kalite Kontrol/Doğrulama” aşamasında geçen süre, kalite kontrolünden geliştirme aşamasına geri dönüş oranı, birleştirme işleminden sonra sorunun kapatılmasına kadar geçen medyan süre.
📖 Daha Fazla Bilgi: Etkili Test Senaryoları Nasıl Yazılır?
7. Koordinasyon yükünü azaltmak için durumu net bir şekilde iletin
İyi bir güncelleme, üç durum kontrolü ve bir eskalasyonu önler.
Güncellemeleri bir ürün gibi ele alın: kısa, spesifik ve hedef kitleye (destek ekibi, yöneticiler, müşteriler) uygun olsun. P0/P1 sorunları için bir güncelleme sıklığı belirleyin (ör. sorun giderilene kadar saat başı, ardından dört saatte bir) ve tek bir güvenilir bilgi kaynağı kullanın.
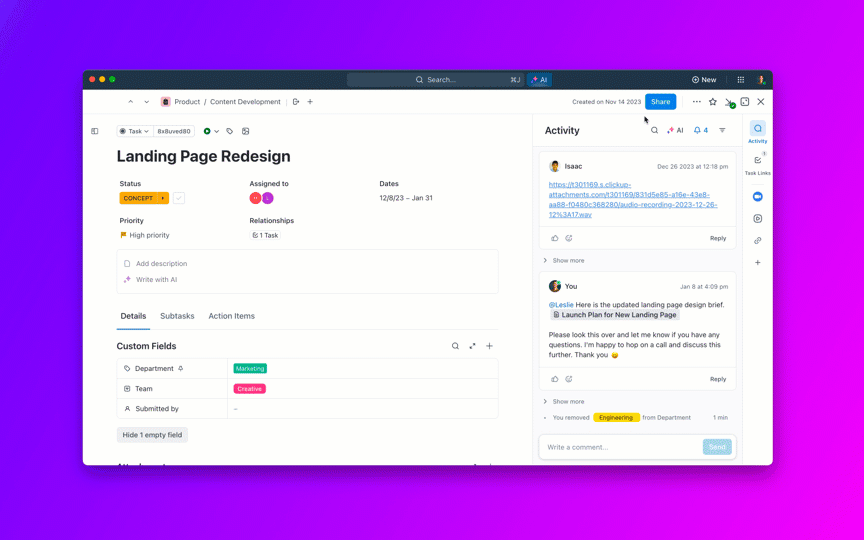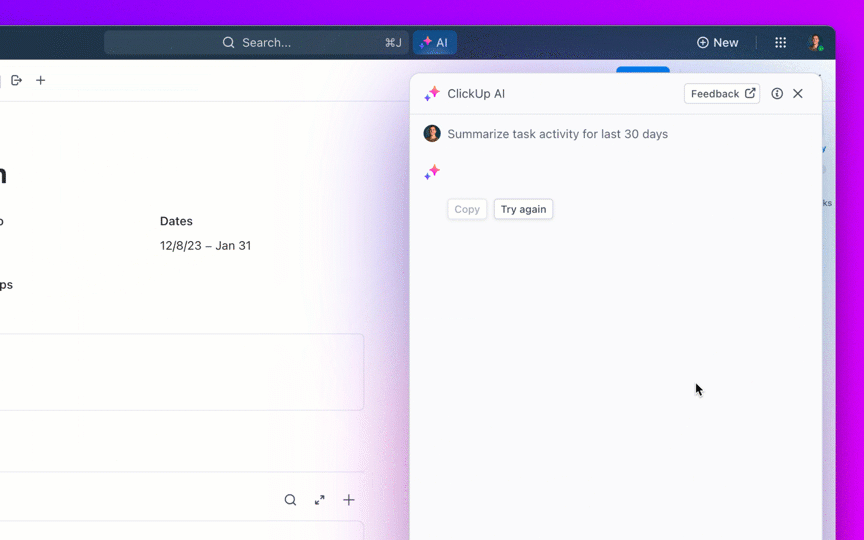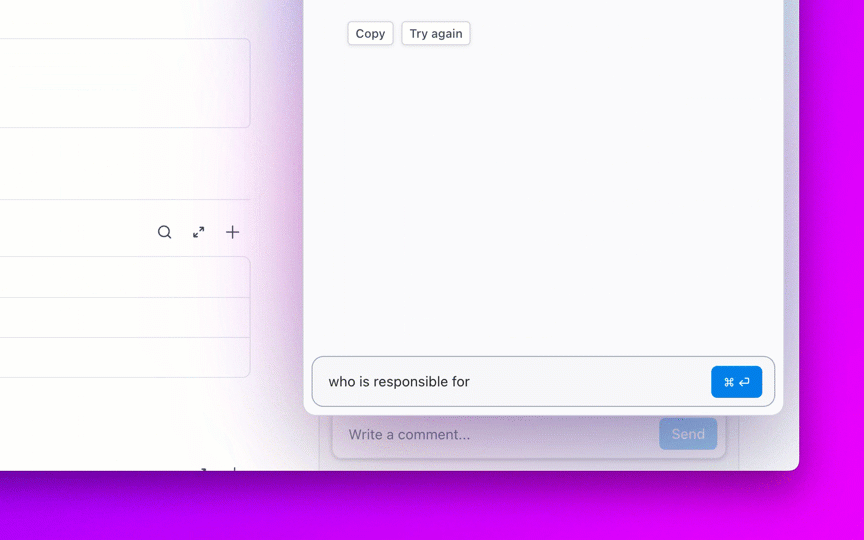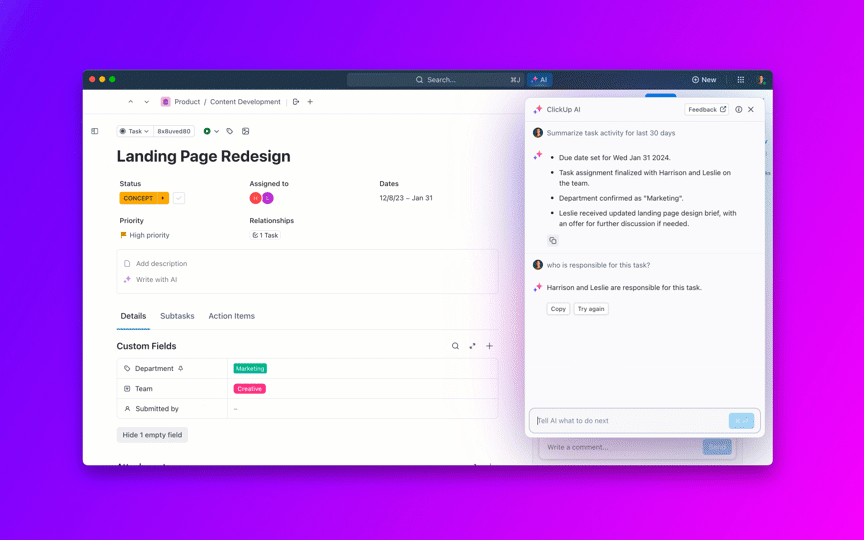
Yapay zeka, ciddiyet derecesine ve ekibe göre canlı durum bilgisi de dahil olmak üzere görev geçmişinden, müşteriler için güvenli güncellemeler ve iç özetler hazırlayabilir. Ürün Direktörünüz gibi yöneticiler için hataları girişimlere göre gruplandırın; böylece kritik kalite işlerinin teslimat taahhütlerini tehlikeye atıp atmadığını görebilirler.
İzlenmesi gereken metrikler: P0/P1 durum güncellemeleri arasındaki süre, iletişim konusunda paydaş memnuniyeti (CSAT).
8. Birikmiş işlerin yaşlanmasını kontrol edin ve "sonsuza kadar açık" kalmasını önleyin
Giderek büyüyen ve biriken iş yükü, her sprintte sessizce yük oluşturur.
Eskime politikaları belirleyin (ör. P2 > 30 gün olduğunda inceleme başlatılır, P3 > 90 gün olduğunda gerekçe gösterilmesi gerekir) ve haftalık bir “eskime triyajı” planlayarak yinelenenleri birleştirin, geçerliliğini yitirmiş raporları kapatın ve düşük değerli hataları ürün biriktirme listesi öğelerine dönüştürün.
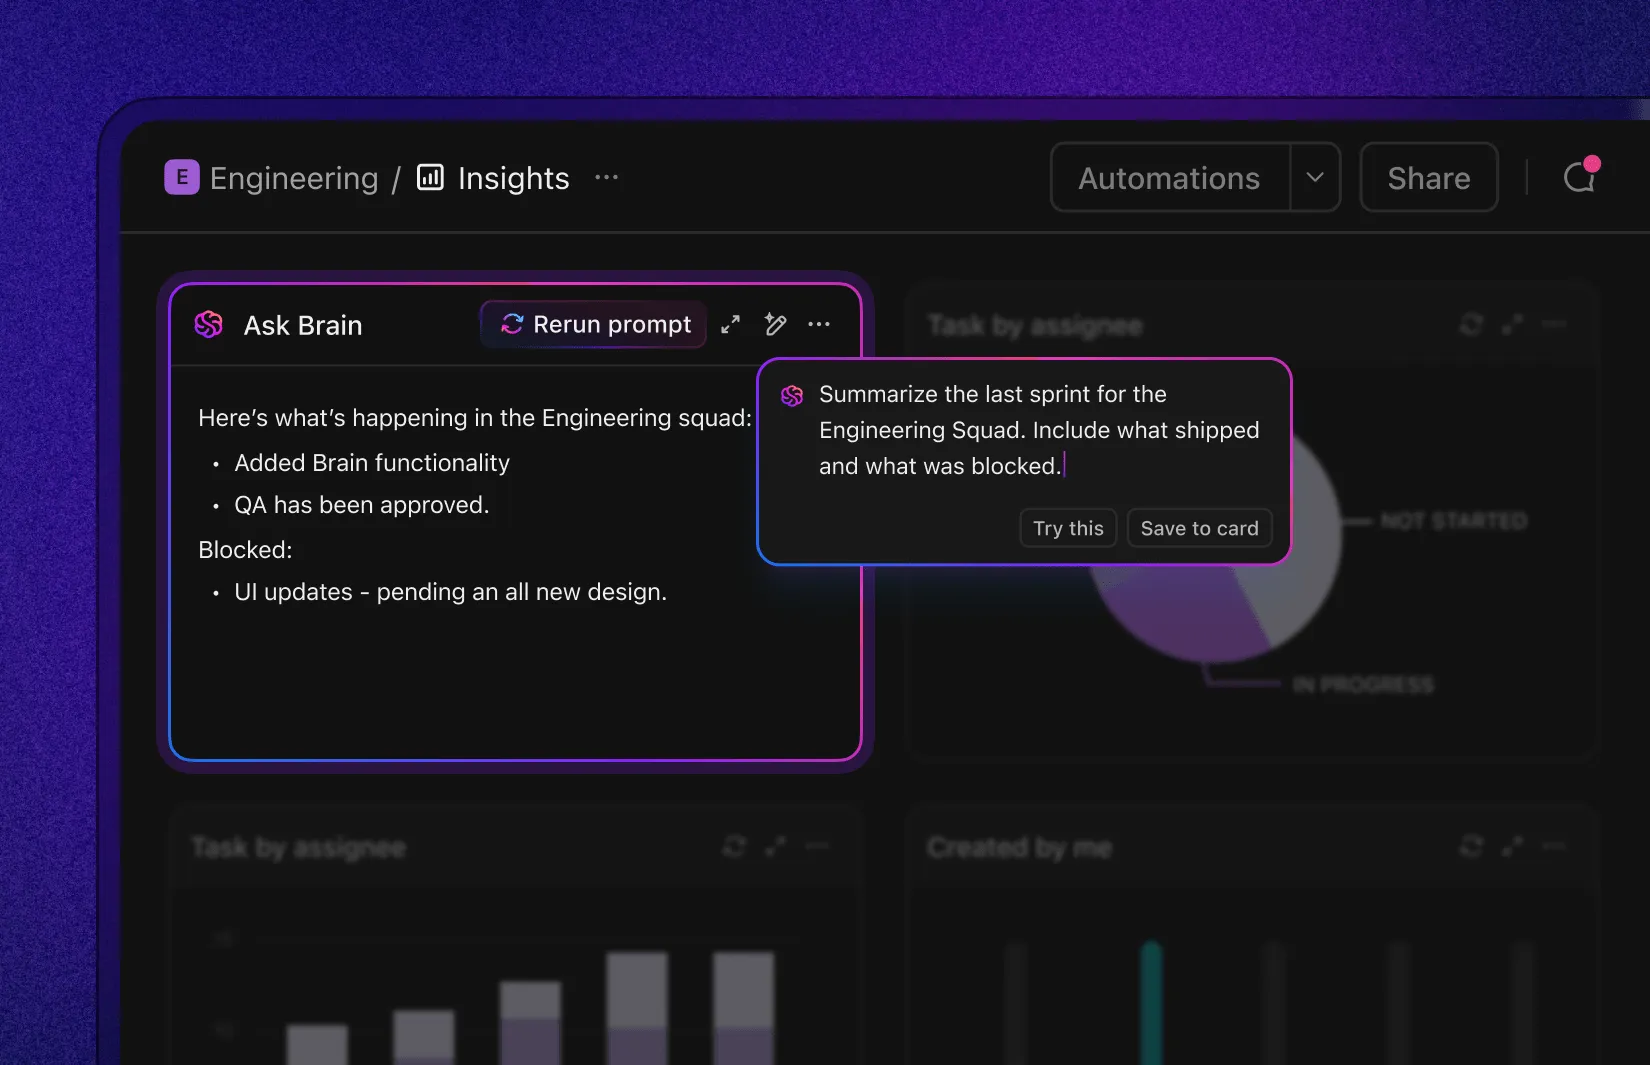
Yapay zeka kullanarak birikmiş işleri temaya göre gruplandırın (örn. "belirteç süresinin dolması", "resim yükleme sorunları"), böylece tematik düzeltme haftaları planlayabilir ve bir hata sınıfını tek seferde ortadan kaldırabilirsiniz.
İzlenmesi gereken metrikler: Süre aralığına göre birikmiş iş sayısı, yinelenen/geçerliliğini yitirmiş olarak kapalı sorunların yüzdesi, tematik burn-down hızı.
9. Temel nedeni belirleyip önleyici tedbirler alarak döngüyü tamamlayın
Aynı türdeki hatalar sürekli tekrarlıyorsa, MTTR'deki iyileşmeleriniz daha büyük bir sorunu gizliyor demektir.
P0/P1 ve yüksek sıklıkta görülen P2 hataları için hızlı ve suç atamayan kök neden analizi yapın; kök nedenleri (spesifikasyon eksiklikleri, test eksiklikleri, araç eksiklikleri, entegrasyonlar) etiketleyin, etkilenen bileşenler ve olaylarla ilişkilendirin ve takip görevlerini (koruma önlemleri, testler, lint kuralları) tamamlanana kadar izleyin.
Yapay zeka, RCA özetlerini hazırlayabilir ve değişiklik geçmişine dayalı olarak önleyici testler veya lint kuralları önerebilir. İşte bu sayede, yangın söndürme modundan yangınların sayısını azaltma moduna geçersiniz.
İzlenmesi gereken metrikler: Yeniden açılma oranı, regresyon oranı, tekrarlama aralığı ve önleme eylemleri tamamlanan RCA'ların yüzdesi.
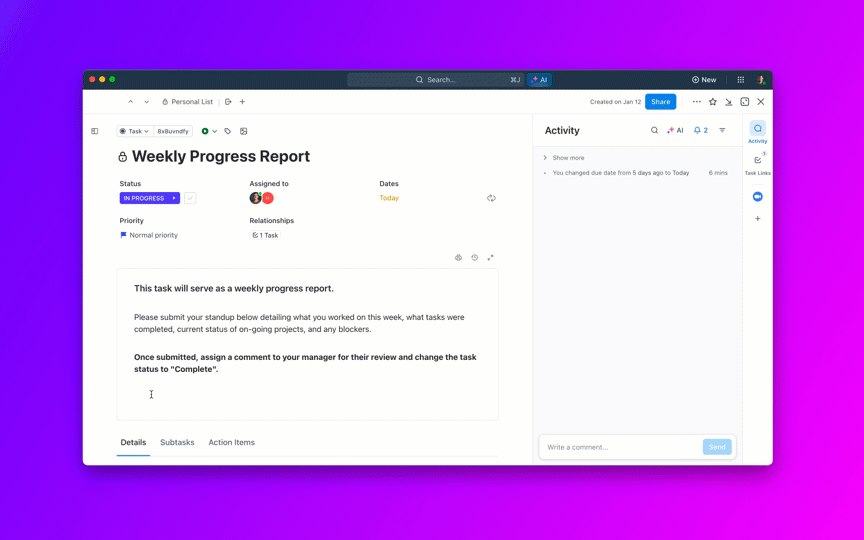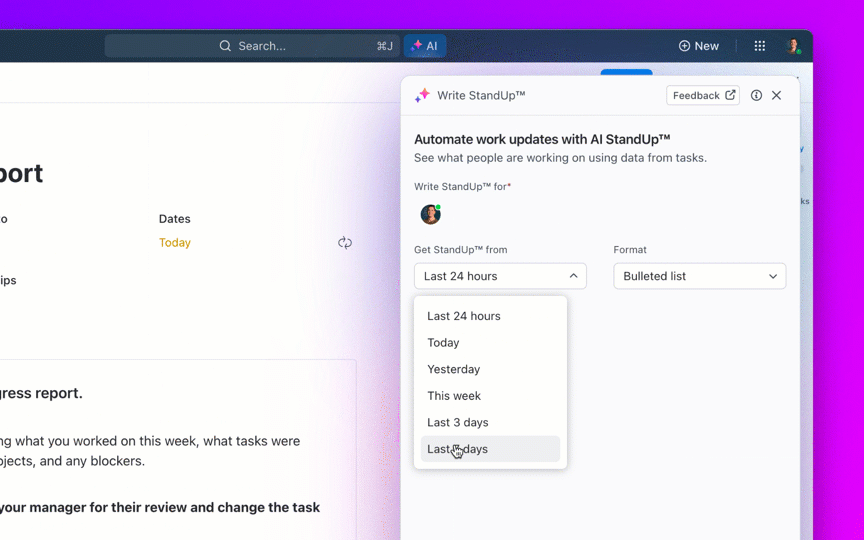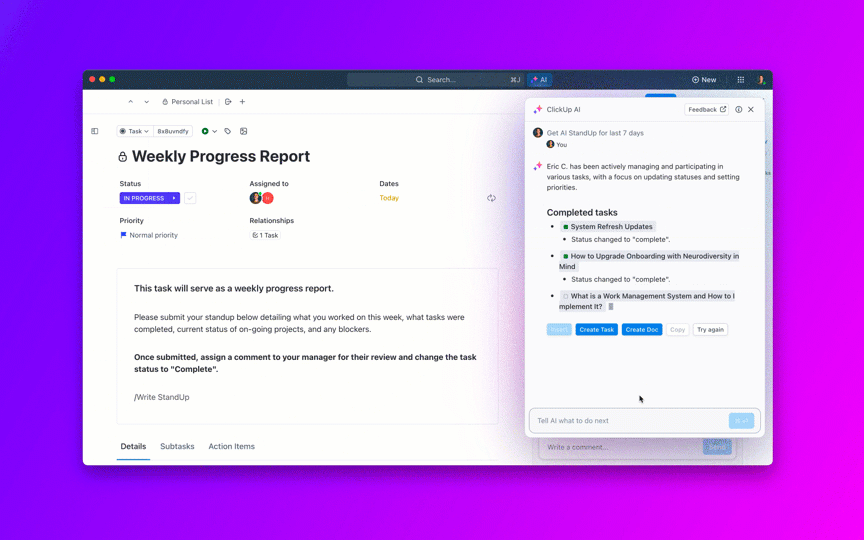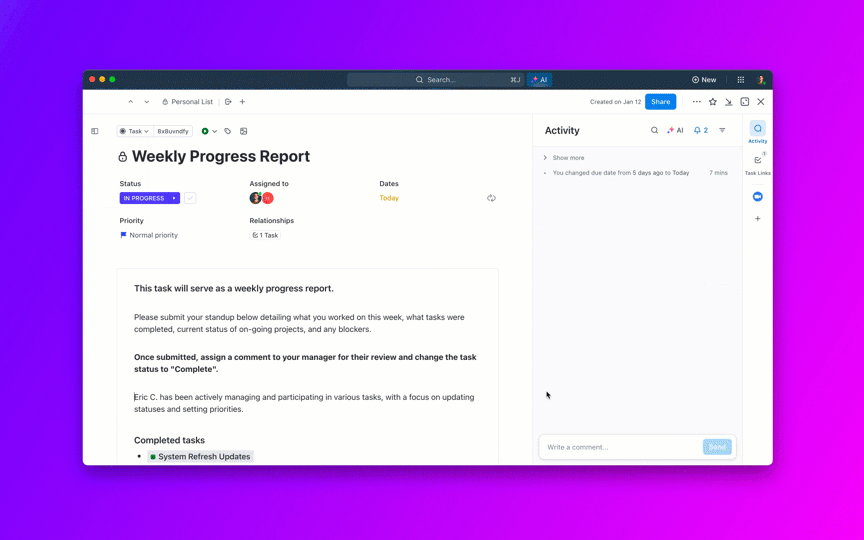
Bu değişiklikler bir araya geldiğinde uçtan uca süreci kısaltır: daha hızlı onay, daha net önceliklendirme, daha akıllı önceliklendirme, inceleme ve kalite güvencesi aşamalarında daha az gecikme ve daha net iletişim. Yöneticiler, CSAT/NPS ve gelirle bağlantılı öngörülebilirlik elde ederken; uygulayıcılar ise daha az bağlam değişikliği ile daha sakin bir iş kuyruğuna sahip olur.
📖 Daha Fazla Bilgi: Kök Neden Analizi Nasıl Yapılır?
Hata Çözüm Süresini Kısaltmaya Yardımcı Olan Yapay Zeka Araçları
Yapay zeka, sorun kabulü, ön sınıflandırma, yönlendirme, düzeltme ve doğrulama gibi her adımda çözüm süresini kısaltabilir.
Ancak asıl kazanç, araçların bağlamı anlayıp işlerin manuel müdahaleye gerek kalmadan ilerlemesini sağladığında elde edilir.
Raporları otomatik olarak zenginleştiren (hatanın tekrarlanma adımları, ortam, yinelenenler), etkiye göre önceliklendiren, doğru sorumlu kişiye yönlendiren, net güncellemeler hazırlayan ve kodunuz, sürekli entegrasyon (CI) ve gözlemlenebilirlik sistemlerinizle sıkı bir şekilde entegre olan sistemleri arayın.
En iyileri arasında, SLA'ları izleyen, gözden geçirenlere hatırlatma gönderen, takılan öğeleri üst düzeye taşıyan ve paydaşlar için sonuçları özetleyen botlar gibi, temsilci benzeri ş akışlarını destekleyenler de yer alıyor. İşte daha iyi hata çözümü için önerdiğimiz yapay zeka araçları:
1. ClickUp (Bağlamsal yapay zeka, otomasyonlar ve ajan tabanlı ş akışları için en iyisi)
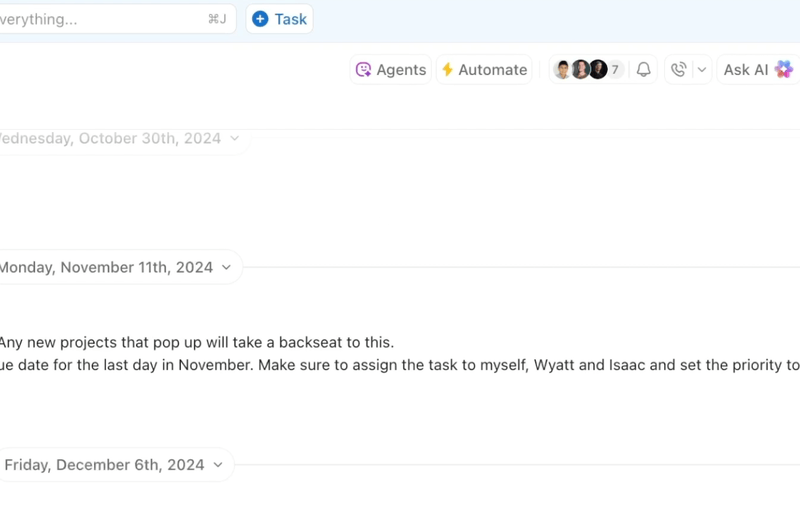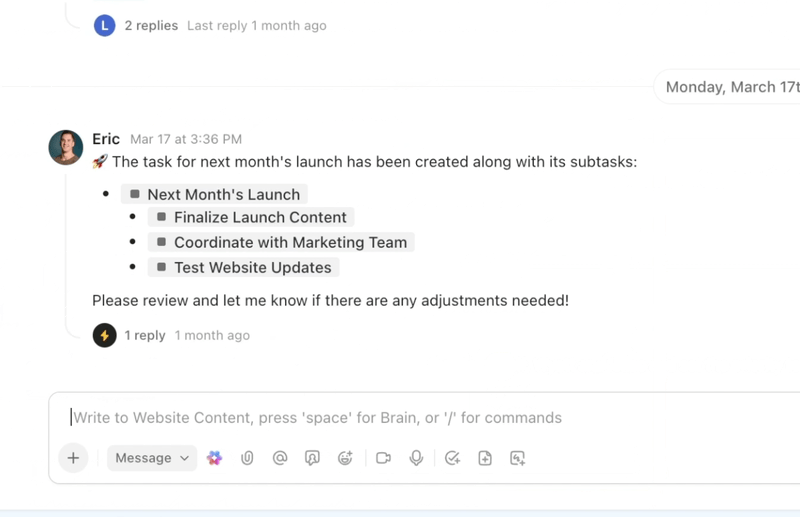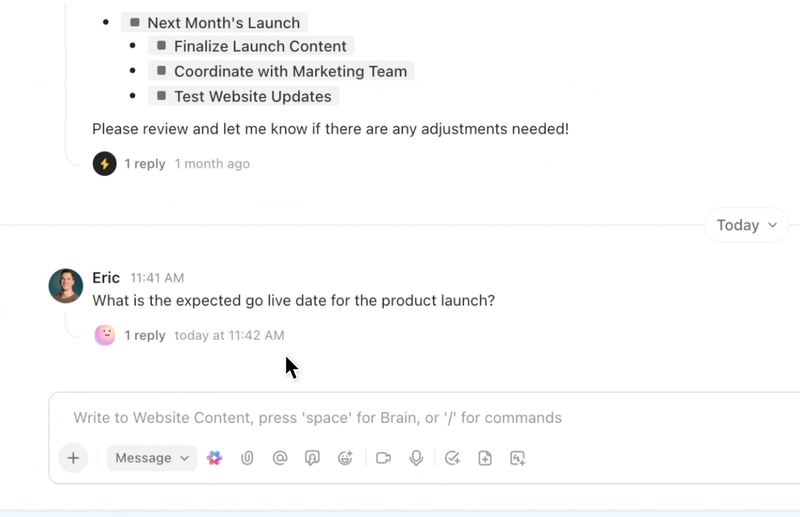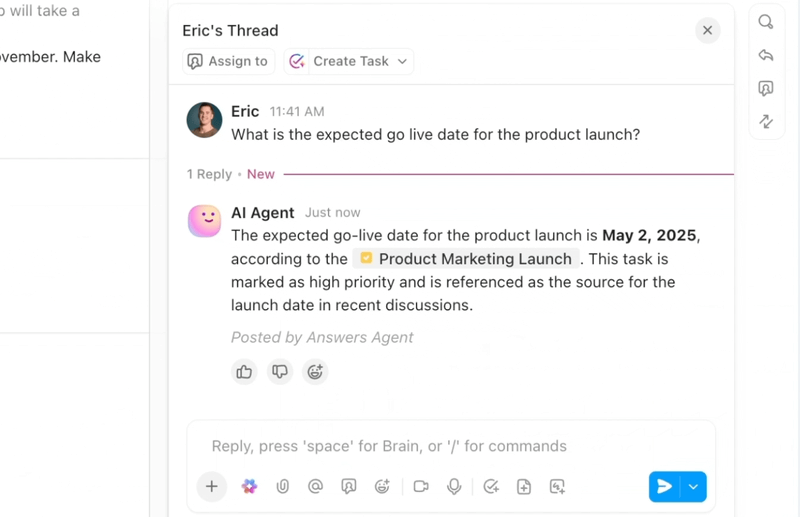
Verimli ve akıllı bir hata çözme akışı istiyorsanız, iş için her şeyi bir arada sunan ClickUp uygulaması, yapay zeka, otomasyonlar ve ajans tabanlı iş akışı yardımını tek bir yerde bir araya getirir.
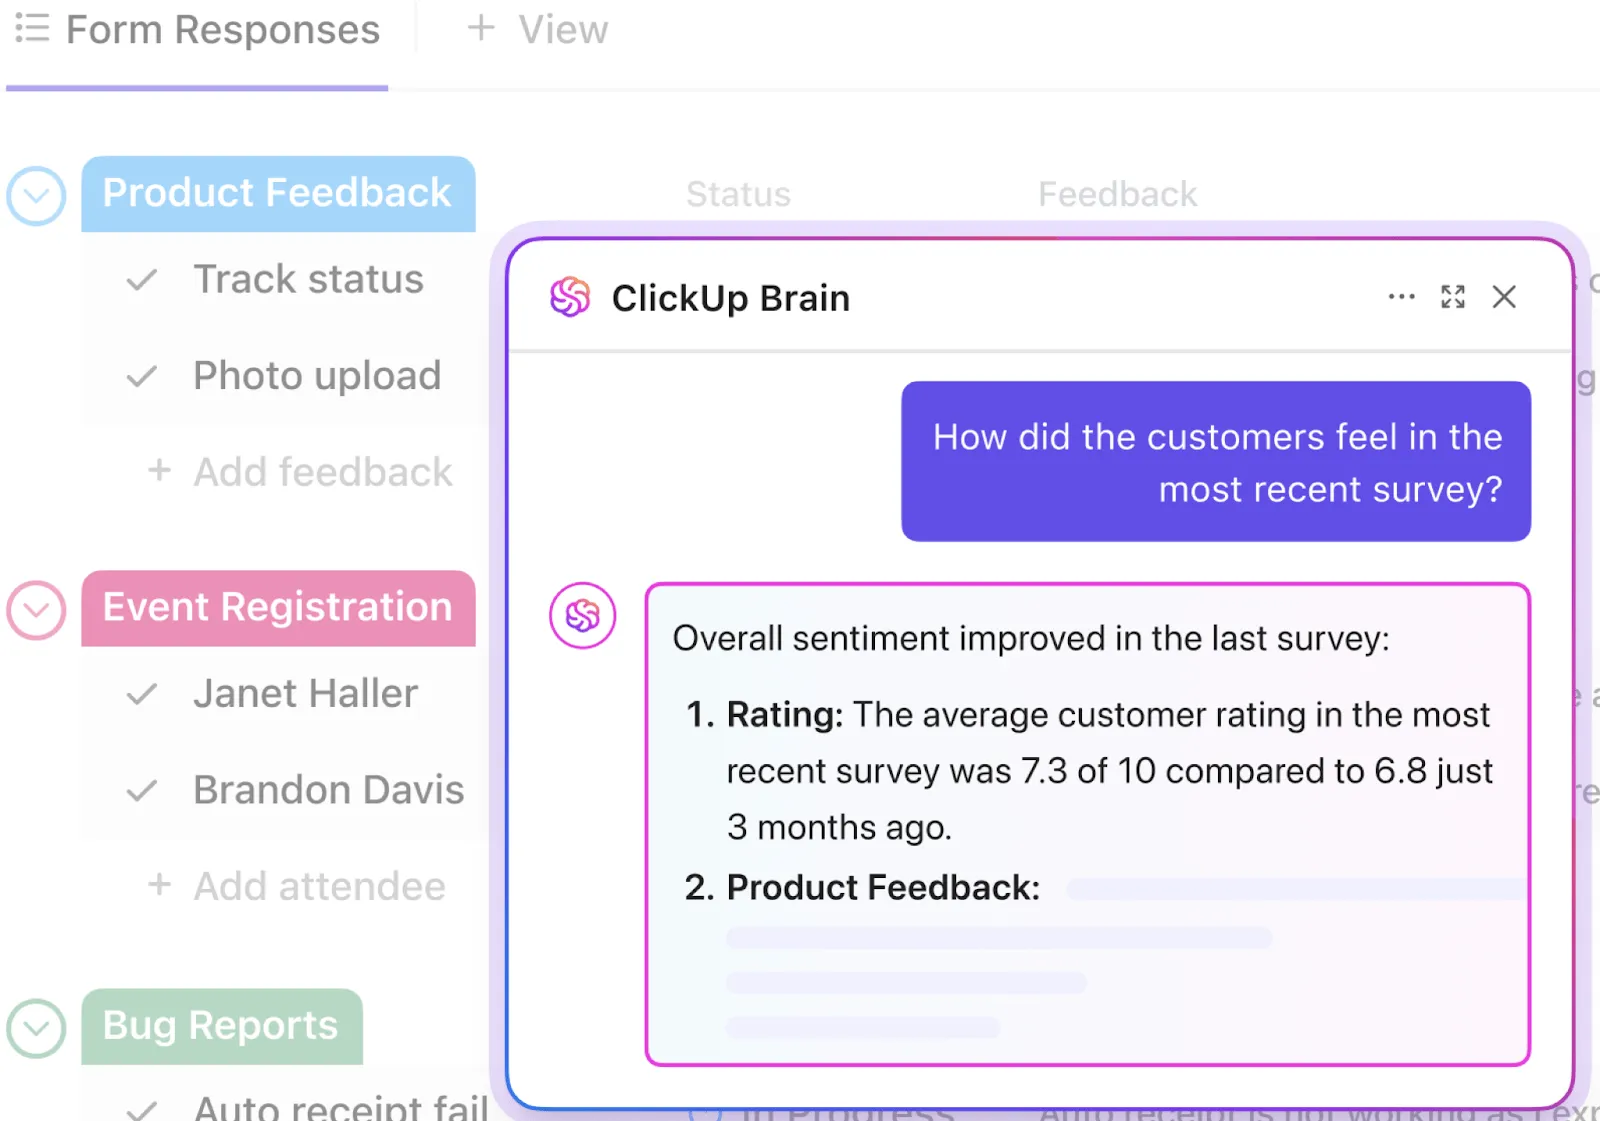
ClickUp Brain, uzun hata konuları özetleyerek, ek dosyalardan hatayı yeniden oluşturmak için gerekli adımları ve ortam ayrıntılarını çıkararak, olası yinelenen hataları işaretleyerek ve sonraki adımları önererek doğru bağlamı anında ortaya çıkarır. Takımlar, Slack, biletler ve günlükleri tek tek incelemek yerine, hemen harekete geçebilecekleri net ve zenginleştirilmiş bir kayıt elde ederler.
ClickUp'taki otomasyonlar ve Otomatik Pilot Aracıları, sürekli müdahaleye gerek kalmadan işlerin akışını sağlar. Hatalar otomatik olarak doğru ekibe yönlendirilir, sahipler atanır, SLA'lar ve son teslim tarihleri belirlenir, işin ilerlemesi ile durumlar güncellenir ve paydaşlar zamanında bildirim alır.
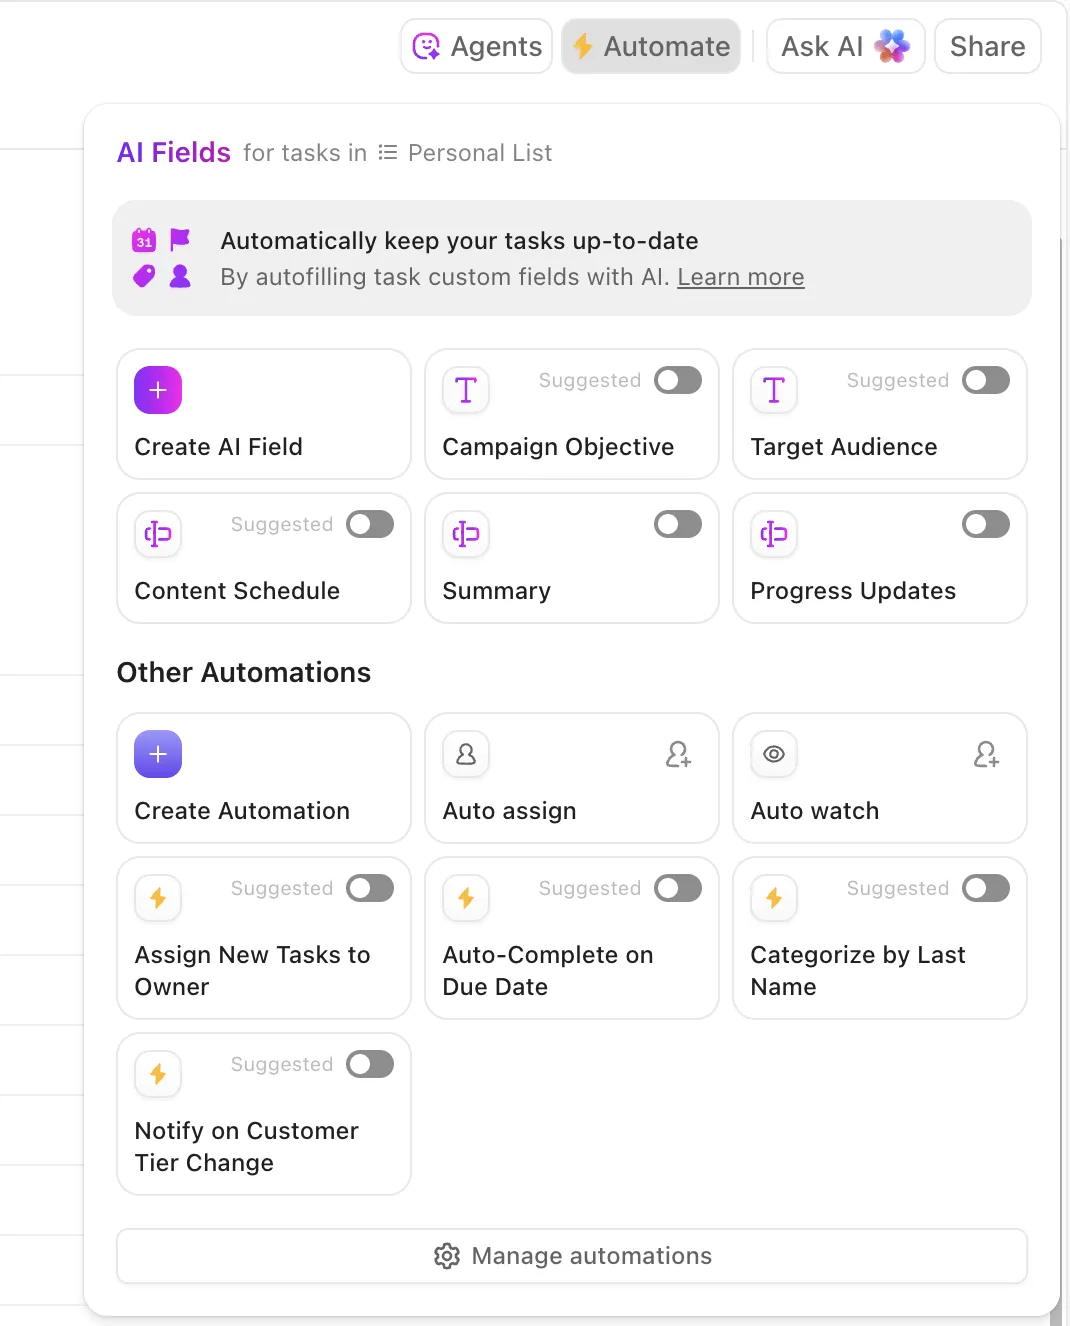
Bu temsilciler, sorunları önceliklendirebilir ve sınıflandırabilir, benzer raporları gruplandırabilir, geçmişteki çözümleri referans alarak olası çözüm yolları önerebilir ve acil ögeleri üst düzeye iletebilir; böylece iş yükü ani artışlar yaşansa bile MTTA ve MTTR değerleri düşer.
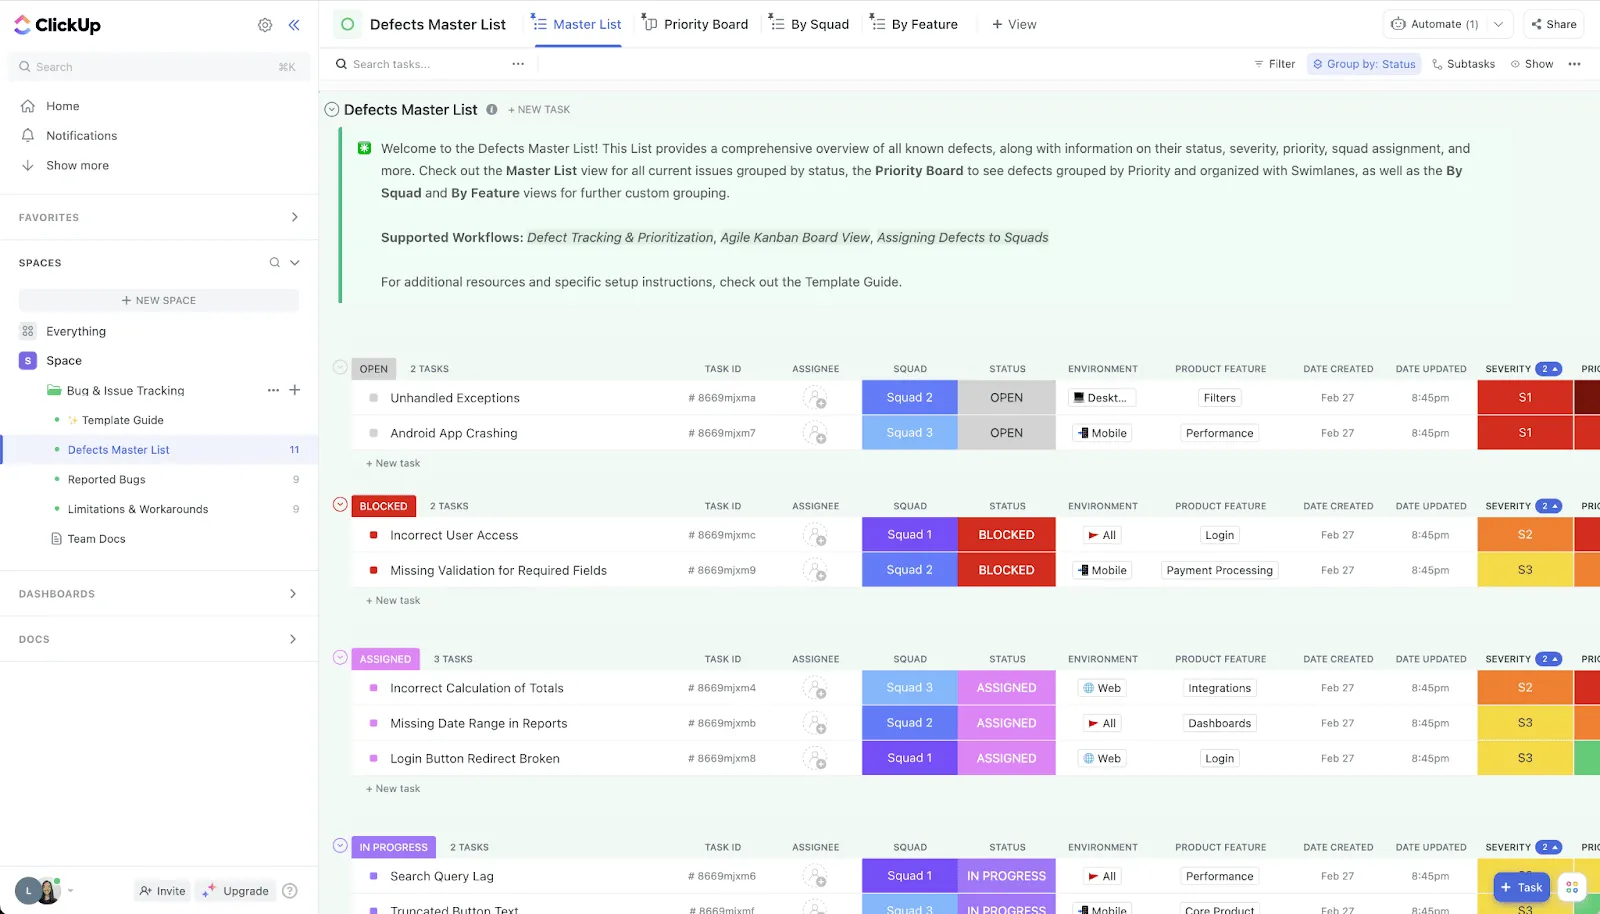
🛠️ Kullanıma hazır bir araç seti mi istiyorsunuz? ClickUp Hata ve Sorun Takip Şablonu, Destek, Mühendislik ve Ürün takımlarının yazılım hatalarını ve sorunlarını kolaylıkla izlemelerine yardımcı olmak üzere tasarlanmış, ClickUp for Software'in sunduğu güçlü bir çözümdür. Liste, Pano, İş Yükü, Form ve Zaman Çizelgesi gibi özelleştirilebilir görünümler sayesinde takımlar, hata izleme süreçlerini kendilerine en uygun şekilde görselleştirebilir ve yönetebilir.
Şablondaki 20 Özel Durum ve 7 Özel Alan, her sorunun tespitinden çözümüne kadar izlemeyi sağlayan özelleştirilmiş bir ş Akışı sunar. Yerleşik otomasyonlar, tekrarlayan görevleri üstlenerek değerli zaman kazanmanızı sağlar ve manuel çabayı azaltır.
💟 Bonus: Brain MAX , akıllı ve pratik özellikleriyle hata çözümünü hızlandırmak üzere tasarlanmış, yapay zeka destekli masaüstü yardımcınızdır .
Bir hata ile karşılaştığınızda, Brain MAX’ın sesli metin dönüştürme özelliğini kullanarak sorunu dikte etmeniz yeterlidir; sesli notlarınız anında metne dönüştürülür ve yeni veya mevcut bir hata biletine ek dosya olarak eklenebilir. Kurumsal Arama özelliği, ClickUp, GitHub, Google Drive ve Slack gibi bağlı tüm araçlarınızı tarayarak ilgili hata raporlarını, hata günlüklerini, kod parçacıklarını ve belgeleri ortaya çıkarır; böylece uygulamalar arasında geçiş yapmanıza gerek kalmadan ihtiyacınız olan tüm bağlam bilgisine sahip olursunuz.
Bir düzeltme işlemini koordine etmeniz mi gerekiyor? Brain MAX ile hatayı doğru geliştiriciye atayabilir, durum güncellemeleri için otomatik hatırlatıcılar ayarlayabilir ve ilerlemeyi izleyebilirsiniz — hepsi masaüstünüzden!
2. Sentry (Hataları yakalamak için en iyisi)
Sentry, hataları, izleri ve kullanıcı oturumlarını tek bir yerde toplayarak MTTD ve hatanın yeniden oluşturma süresini kısaltır . Yapay zeka destekli sorun gruplandırma, gereksiz bilgileri azaltır; “Şüpheli Commit” ve sahiplik kuralları, muhtemel kod sahibini belirler, böylece yönlendirme anında gerçekleşir. Oturum Yeniden Oynatma özelliği, mühendislere hatayı yeniden oluşturmak için gereken tam kullanıcı yolunu ve konsol/ağ ayrıntılarını sunar; böylece sonsuz bir gidip gelme süreci ortadan kalkar.
Sentry AI özellikleri, sorun bağlamını özetleyebilir ve bazı yığınlarda, soruna neden olan kodu referans alan Autofix yamaları önerebilir. Bunun pratikteki etkisi: daha az yinelenen bilet, daha hızlı atama ve raporlamadan çalışır durumdaki yamaya kadar daha kısa bir süreç.
3. GitHub Copilot (Kod daha hızlı incelemek için en iyisi)
Copilot , düzenleyici içindeki düzeltme döngüsünü hızlandırır . Yığın izlerini açıklar, hedefe yönelik yamalar önerir, düzeltmeyi sabitlemek için birim testleri yazar ve sorunu yeniden oluşturma komut dosyalarının iskeletini oluşturur.
Copilot Sohbet, hatalı kodları adım adım inceleyebilir, daha güvenli yeniden yapılandırma önerilerinde bulunabilir ve kod incelemesini hızlandıran yorumlar veya PR açıklamaları oluşturabilir. Zorunlu incelemeler ve CI ile birleştirildiğinde, özellikle net bir şekilde yeniden üretilebilen ve kapsamı iyi belirlenmiş hatalar için “tanılama → uygulama → test” sürecinden saatler kazandırır.
4. Snyk by DeepCode AI (Örüntüleri tespit etmek için en iyisi)
DeepCode’un yapay zeka destekli statik analizi, kod yazarken ve PR’lerde hataları ve güvenli olmayan kalıpları tespit eder. Sorunlu akışları vurgular, bunların neden oluştuğunu açıklar ve kod tabanınızın stiline uygun güvenli düzeltmeler önerir.
Birleştirme öncesinde regresyon hatalarını yakalayarak ve geliştiricileri daha güvenli kalıplara yönlendirerek, yeni hataların ortaya çıkma sıklığını azaltır ve inceleme sırasında tespit edilmesi zor olan karmaşık mantık hatalarının giderilmesini hızlandırırsınız. IDE ve PR entegrasyonları, bu süreci işin yapıldığı yere yakın tutar.
5. Datadog’un Watchdog ve AIOps özellikleri (Günlük analizi için en iyisi)
Datadog’un Watchdog özelliği, makine öğrenimi (ML) kullanarak günlükler, metrikler, izlemeler ve gerçek kullanıcı izleme verilerindeki anormallikleri ortaya çıkarır. Ani artışları dağıtım işaretçileri, altyapı değişiklikleri ve topoloji ile ilişkilendirerek olası temel nedenleri önerir.
Müşterileri etkileyen hatalar söz konusu olduğunda bu, hataların dakikalar içinde tespit edilmesi, uyarı gürültüsünü azaltmak için otomatik gruplandırma ve hangi alana bakılması gerektiğine dair somut ipuçları anlamına gelir. Sıfırdan başlamak yerine “bu dağıtım şu hizmetleri etkiledi ve bu uç noktada hata oranları arttı” bilgisine dayandığınız için triyaj süresi kısalır.
⚡️ Şablon Arşivi: Excel ve ClickUp'ta Ücretsiz Sorun İzleme ve Günlük Şablonları
6. New Relic AI (Trendleri belirleme ve özetleme konusunda en iyisi)
New Relic’in Errors Gelen Kutusu özelliği, hizmetler ve sürümler genelinde benzer hataları gruplandırırken, yapay zeka asistanı ise etkisini özetler, olası nedenleri vurgular ve ilgili izleme kayıtları/işlemlere bağlantı sağlar.
Dağıtım korelasyonları ve varlık değişiklik analizi, sorunun son sürümden kaynaklandığını açıkça ortaya koyar. Dağıtık sistemlerde bu bağlam, takımlar arası saatler süren iletişim trafiğini azaltır ve hatayı, halihazırda sağlam bir hipotez oluşturulmuş halde doğru sorumlu kişiye yönlendirir.
7. Rollbar (Otomasyonlu ş akışları için en iyisi)
Rollbar, yinelenen hataları gruplandırmak ve oluşum eğilimlerini izlemek için akıllı parmak izi teknolojisini kullanan gerçek zamanlı hata izleme konusunda uzmanlaşmıştır. Yapay zeka destekli özetleri ve kök neden ipuçları, takımların kapsamı (etkilenen kullanıcılar, etkilenen sürümler) anlamasına yardımcı olurken, telemetri ve yığın izleri ise hatanın hızlı bir şekilde yeniden üretilmesine yönelik ipuçları sağlar.
Rollbar’ın ş akışı kuralları, görevleri otomatik olarak oluşturabilir, önem derecesini etiketleyebilir ve sahiplerine yönlendirebilir; böylece karmaşık hata akışlarını, bağlam bilgisi eklenmiş öncelikli kuyruklara dönüştürebilir.
8. PagerDuty AIOps ve runbook otomasyonu (Az müdahale gerektiren tanılama yöntemlerinin en iyisi)
PagerDuty, etkinlik korelasyonu ve makine öğrenimi tabanlı gürültü azaltma yöntemlerini kullanarak uyarı selini eyleme geçirilebilir olaylara indirger.
Dinamik yönlendirme, sorunu anında doğru nöbetçiye iletirken, runbook otomasyonu, bir insan müdahale etmeden önce tanılama veya sorun giderme işlemlerini (hizmetleri yeniden başlatma, bir dağıtımı geri alma, bir özellik bayrağını etkinleştirme/devre dışı bırakma) başlatabilir. Hata çözme süresi açısından bu, daha kısa MTTA, P0'lar için daha hızlı sorun giderme ve uyarı yorgunluğu nedeniyle kaybedilen saatlerin azalması anlamına gelir.
Her adımda otomasyon ve yapay zekanın birleşimi ana anahtardır. Hataları daha erken tespit eder, daha akıllı bir şekilde yönlendirir, kodun kaynağına daha çabuk ulaşır ve mühendislerin iş akışını yavaşlatmadan durum bilgisini iletirsiniz; tüm bunlar bir araya gelerek hata çözüm süresinde anlamlı bir azalma sağlar.
📖 Daha Fazla Bilgi: DevOps'ta Yapay Zeka Nasıl Kullanılır?
Hata Çözümünde Yapay Zeka Kullanımına İlişkin Gerçek Hayattan Örnekler
Yani, yapay zeka artık resmen laboratuvarın dışına çıktı. Gerçek ortamda hata çözüm süresini kısaltıyor.
Nasıl yapıldığını inceleyelim!
| Etki Alanı / Kuruluş | Yapay zeka nasıl kullanıldı? | Etki / Fayda |
|---|---|---|
| Ubisoft | On yıllık iç kod verileriyle eğitilmiş, kodlama aşamasında hataları öngören ve önleyen bir yapay zeka aracı olan Commit Assistant'ı geliştirdik. | Zaman ve maliyeti önemli ölçüde azaltmayı hedefler; oyun geliştirme giderlerinin %70'e kadarı geleneksel olarak hata düzeltmelerine harcanmaktadır. |
| Razer (Wyvrn Platformu) | Hata tespitini otomasyonla gerçekleştirmek ve QA raporları oluşturmak için yapay zeka destekli QA Copilot'u (Unreal ve Unity ile entegre) piyasaya sürdük. | Hata tespit oranını %25'e kadar artırır ve kalite güvencesi süresini yarıya indirir. |
| Google / DeepMind ve Project Zero | FFmpeg ve ImageMagick gibi açık kaynaklı yazılımlardaki güvenlik açıklarını otonom olarak tespit eden bir yapay zeka aracı olan Big Sleep'i tanıttı. | 20 hata tespit edildi; bunların tümü insan uzmanlar tarafından doğrulandı ve düzeltme yaması uygulanacak. |
| UC Berkeley Araştırmacıları | CyberGym adlı bir karşılaştırma çalışması kullanılarak , yapay zeka modelleri 188 açık kaynak projesini analiz etti, 15'i bilinmeyen "sıfır gün" hatası olmak üzere 17 güvenlik açığını ortaya çıkardı ve kavram kanıtı amaçlı istismar kodları oluşturdu. | Güvenlik açığı tespitinde ve otomatik istismar korumasındaki yapay zekanın gelişen yeteneklerini gösterir. |
| Spur (Yale Startup) | Düz dilde yazılmış test senaryosu açıklamalarını otomasyonlu web sitesi test rutinlerine dönüştüren bir yapay zeka ajanı geliştirdik — bu, aslında kendi kendini yazan bir kalite güvencesi akışıdır. | İnsan müdahalesini en aza indirerek otonom testler yapılmasını sağlar |
| Android Hata Raporlarını Otomatik Olarak Yeniden Oluşturma | Hata raporlarındaki dili yorumlamak ve Android hatalarını yeniden oluşturmak için gerekli adımları belirlemek amacıyla NLP ve pekiştirmeli öğrenme yöntemlerini kullandık . | %67 doğruluk, %77 geri çağırma oranı elde edildi ve hata raporlarının %74'ü yeniden üretilerek geleneksel yöntemlerden daha iyi performans sergilendi. |
Hata Çözüm Süresini Ölçmede Sık Yapılan Hatalar
Ölçümleriniz yanlışsa, iyileştirme planınız da yanlış olacaktır.
Hata çözümleme ş Akışlarındaki "kötü sayılar"ın çoğu, belirsiz tanımlardan, tutarsız ş Akışlardan ve yüzeysel analizlerden kaynaklanır.
Öncelikle temel kavramlardan başlayın — neyin başlatma/durdurma olarak kabul edildiği, bekleme ve yeniden açılma durumlarını nasıl ele alacağınız — ardından verileri müşterilerinizin deneyimlediği şekilde yorumlayın. Buna şunlar dahildir:
❌ Belirsiz sınırlar: Aynı gösterge panelinde "Bildirilen→Çözülen" ile "Bildirilen→Kapalı"yı karıştırmak (veya aydan aya geçiş yapmak) eğilimleri anlamsız hale getirir. Bir sınır seçin, bunu belgelendirin ve tüm takımlar için uygulayın. Her ikisine de ihtiyacınız varsa, bunları açık etiketlerle ayrı metrikler olarak yayınlayın.
❌ Yalnızca ortalamaya dayalı yaklaşım: Ortalamaya güvenmek, birkaç uzun süren istisnai durumun bulunduğu kuyrukların gerçekliğini gizler. “Tipik” süre için medyanı (P50), öngörülebilirlik/SLA’lar için P90’ı kullanın ve kapasite planlaması için ortalamayı saklayın. Her zaman tek bir sayıya değil, dağılıma bakın.
❌ Segmentasyon yok: Tüm hataları bir araya getirmek, P0 olaylarını kozmetik P3'lerle karıştırır. Ciddiyet, kaynak (müşteri, kalite güvencesi veya izleme), bileşen/takım ve “yeni vs. regresyon” kriterlerine göre segmentlere ayırın. P0/P1 P90 değeriniz paydaşların hissettiklerini yansıtır; P2+ medyanınız ise mühendislik takımının planlamalarını belirler.
❌ "Duraklatılmış" süreyi göz ardı etmek: Müşteri günlüklerini, harici bir tedarikçiyi veya sürüm penceresini mi bekliyorsunuz? "Engellenmiş/Duraklatılmış" durumu birinci sınıf bir durum olarak izlemeyorsanız, çözüm süreniz argüman haline gelir. Hem takvim süresini hem de aktif süreyi raporlayarak darboğazların görünürlüğünü artırın ve tartışmaları sonlandırın.
❌ Zaman normalizasyonundaki tutarsızlıklar: Farklı zaman dilimlerini karıştırmak veya süreç ortasında iş saatleri ile takvim saatleri arasında geçiş yapmak, karşılaştırmaları bozar. Zaman damgalarını tek bir zaman dilimine (veya UTC'ye) göre normalize edin ve SLA'ların iş saatleri mi yoksa takvim saatleri mi cinsinden ölçüleceğine bir kez karar verin; bunu tutarlı bir şekilde uygulayın.
❌ Hatalı kayıt ve yinelenen biletler: Eksik ortam/derleme bilgileri ve yinelenen biletler, süreleri uzatır ve sahipliki belirsiz hale getirir. Kayıt sırasında gerekli alanları standartlaştırın, bilgileri otomatik olarak zenginleştirin (günlükler, sürüm, cihaz) ve süreyi sıfırlamadan yinelenenleri ayıklayın; yinelenen biletleri “yeni” sorunlar olarak değil, bağlantılı olarak kapatın.
❌ Tutarsız durum modelleri: Özel durumlar (“QA Hazır Sayılır”, “İnceleme Bekliyor 2”) gibi ifadeler, durumdaki kalma süresini gizler ve durum geçişlerini güvenilmez hale getirir. Standart bir ş Akışı (Yeni → Sınıflandırıldı → İlerleme Durumunda → İnceleniyor → Çözüldü → Kapalı) tanımlayın ve bu akışın dışındaki durumları denetleyin.
❌ İş durumlarında harcanan süreyi göz ardı etme: Tek bir “toplam süre” sayısı, işin nerede tıkanığını size gösteremez. “Triaged”, “In Review”, “Blocked” ve “QA” durumlarında harcanan süreyi kaydedin ve inceleyin. Kod incelemesi P90’ı uygulama süresinden çok daha fazla kaplıyorsa, çözümünüz “daha hızlı kod yazmak” değil, inceleme kapasitesinin önündeki engelleri kaldırmaktır.
🧠 İlginç Bilgi: DARPA’nın en son AI Cyber Challenge yarışması, siber güvenlik otomasyonunda çığır açan bir atılım sergiledi. Yarışmada, insan müdahalesi olmadan yazılımdaki güvenlik açıklarını otonom olarak tespit etmek, istismar etmek ve yamalamak üzere tasarlanmış yapay zeka sistemleri özellikte yer aldı. Yarışmayı kazanan “Team Atlanta” takımı, enjekte edilen hataların %77’sini etkileyici bir şekilde ortaya çıkardı ve bunların %61’ini başarıyla düzeltti; böylece yapay zekanın sadece kusurları bulmakla kalmayıp, bunları aktif olarak düzeltme gücünü de kanıtladı.
❌ Yeniden açılma körlüğü: Yeniden açılan hataları yeni hatalar olarak ele almak, süreyi sıfırlar ve MTTR'yi olduğundan daha iyi gösterir. Yeniden açılma oranını ve "kararlı kapanışa kadar geçen süreyi" (tüm döngüler boyunca ilk bildirimden nihai kapanışa kadar) takip edin. Yeniden açılma sayısındaki artış genellikle hatanın yeniden üretilmesindeki zayıflıklar, test eksiklikleri veya "tamamlandı" tanımının belirsizliğine işaret eder.
❌ MTTA yok: Takımlar MTTR'ye takılıp kalır ve MTTA'yı (bildirim/sahiplik süresi) göz ardı eder. Yüksek MTTA, çözüm süresinin uzun olacağına dair erken bir uyarıdır. Bunu ölçün, ciddiyet düzeyine göre SLA'lar belirleyin ve MTTA'yı düşük tutmak için yönlendirme/eskalasyonu otomasyonla gerçekleştirin.
❌ Koruyucu önlemler olmadan yapay zeka/otomasyon: Yapay zekanın ciddiyet derecesini ayarlamasına veya yinelenen sorunları inceleme yapmadan kapatmasına izin vermek, sınır durumların yanlış sınıflandırılmasına ve metriklerin fark edilmeden çarpıtılmasına neden olabilir. Öneriler için yapay zekayı kullanın, P0/P1 düzeyindeki sorunlarda insan onayı zorunlu kılın ve verilerinizin güvenilirliğini korumak için model performansını aylık olarak denetleyin.
Bu zayıf noktaları güçlendirin; böylece çözüm süresi grafikleriniz nihayet gerçeği yansıtmaya başlayacaktır. Bundan sonra iyileştirmeler katlanarak artar: daha iyi vaka alımı MTTA'yı kısaltır, daha net durumlar gerçek darboğazları ortaya çıkarır ve segmentlere ayrılmış P90 değerleri, liderlere tutabileceğiniz sözler verir.
⚡️ Şablon Arşivi: Yazılım Testleri için 10 Test Senaryosu Şablonu
Daha İyi Hata Çözümü için En İyi Uygulamalar
Özetle, işte aklınızda tutmanız gereken önemli noktalar!
| 🧩 En iyi uygulama | 💡 Bunun anlamı | 🚀 Neden önemli? |
| Güçlü bir hata izleme sistemi kullanın | Merkezi bir hata izleme sistemi kullanarak bildirilen tüm hataları takip edin. | Hiçbir hatanın gözden kaçmamasını sağlar ve tüm takımlar arasında hata durumunun görünürlüğünü sağlar. |
| Ayrıntılı hata raporları yazın | Görsel bağlam, işletim sistemi bilgi, sorunu yeniden oluşturma adımları ve ciddiyet derecesini ekleyin. | Geliştiricilerin, gerekli tüm bilgileri önceden elde ederek hataları daha hızlı gidermelerine yardımcı olur. |
| Hataları sınıflandırın ve önceliklendirin | Öncelik matrisini kullanarak hataları aciliyet ve etkiye göre sıralayın. | Takımın öncelikle kritik hatalara ve acil sorunlara odaklanmasını sağlar. |
| Otomasyonlu testlerden yararlanın | CI/CD boru hattınızda testleri otomatik olarak çalıştırın. | Erken tespit sürecini destekler ve regresyonları önler. |
| Net raporlama kuralları belirleyin | Hata bildirme konusunda şablonlar ve eğitimler sağlayın. | Bu sayede doğru bilgiler elde edilir ve iletişim daha sorunsuz hale gelir. |
| Anahtar metrikleri takip edin | Çözüm süresini, geçen süreyi ve yanıt süresini ölçün. | Geçmiş verileri kullanarak performansın izleme ve iyileştirme sürecini sağlar. |
| Proaktif bir yaklaşım benimseyin | Kullanıcıların şikayet etmesini beklemeyin; proaktif olarak testler yapın. | Müşteri memnuniyetini artırır ve destek yükünü azaltır. |
| Akıllı araçlardan ve makine öğrenmesinden yararlanın | Makine öğreniminden yararlanarak hataları tahmin edin ve düzeltme önerileri sunun. | Kök nedenlerin belirlenmesi ve hataların giderilmesinde verimliliği artırır. |
| SLA'lara uyum sağlayın | Çözümleme konusunda toplantıda üzerinde mutabık kalınan hizmet seviyesi anlaşmalarını yerine getirin. | Güven oluşturur ve müşteri beklentilerini zamanında karşılar. |
| Sürekli olarak gözden geçirin ve iyileştirin | Yeniden açılan hataları analiz edin, geri bildirim toplayın ve süreçleri iyileştirin. | Geliştirme sürecinizin ve hata yönetiminizin sürekli olarak iyileştirilmesini destekler. |
Bağlamsal Yapay Zeka ile Hata Çözümleme Artık Çok Kolay
Hata çözme konusunda en hızlı takımlar, tek bir kişinin kahramanlıklarına güvenmez. Onlar bir sistem tasarlar: net başlangıç/bitiş tanımları, düzenli vaka alımı, iş üzerindeki etkiye göre önceliklendirme, net sahiplik dağılımı ve destek, kalite güvencesi, mühendislik ve sürüm ekibi arasında sıkı geri bildirim döngüleri.
ClickUp, hata çözme sisteminiz için yapay zeka destekli bir komuta merkezi olabilir. Her raporu tek bir kuyrukta merkezileştirin, yapılandırılmış alanlarla bağlamı standartlaştırın ve ClickUp yapay zekasının hataları sınıflandırmasına, özetlemesine ve önceliklendirmesine izin verin; bu sırada otomasyonlar SLA'ları uygular, süre aşımlarında durumu üst düzeye taşır ve paydaşlar arasında uyumu sağlar. Hataları müşterilere, kodlara ve sürümlerle ilişkilendirin; böylece yöneticiler etkiyi görebilir ve uygulayıcılar akışı sürdürebilir.
Hata çözüm süresini kısaltmaya ve yol haritanızı daha öngörülebilir hale getirmeye hazırsanız, ClickUp'a kaydolun ve çeyrekler değil, günler içinde elde edeceğiniz artışı ölçmeye başlayın.
Sık Sorulan Sorular
İyi bir hata çözüm süresi nedir?
Tek bir "iyi" sayı yoktur; bu, hatanın ciddiyetine, sürüm modeline ve risk toleransına bağlıdır. "Tipik" performans için medyan değerleri (P50), taahhütler/SLA'lar için P90 değerini kullanın ve ciddiyet ve kaynağa göre segmentlere ayırın.
Hata çözümü ile hata kapatma arasındaki fark nedir?
Çözüm, düzeltmenin uygulandığı (ör. kodun birleştirilmesi, yapılandırmanın uygulanması) ve takımın hatanın giderildiğini kabul ettiği durumdur. Kapanış ise sorunun doğrulanıp resmi olarak tamamlandığı durumdur (ör. hedef ortamda kalite güvencesi tarafından onaylanması, sürümün yayınlanması veya gerekçeyle birlikte "düzeltilmeyecek/mükerrer" olarak işaretlenmesi). Birçok takım her ikisini de ölçer: Bildirildi→Çözüldü, mühendislik hızını yansıtır; Bildirildi→Kapalı ise uçtan uca kalite akışını yansıtır. Gösterge panellerinde aşamaların karıştırılmaması için tutarlı tanımlar kullanın.
Hata çözümleme süresi ile hata tespit süresi arasındaki fark nedir?
Tespit süresi (MTTD), bir hatanın ortaya çıkmasından veya yayına girmesinden sonra izleme, kalite güvencesi veya kullanıcılar aracılığıyla keşfedilmesine kadar geçen süredir. Çözüm süresi ise, tespit/raporlamadan düzeltmenin uygulanmasına (ve isterseniz, doğrulanmasına/yayına alınmasına) kadar geçen süredir. Bu iki süre birlikte, müşteri etki aralığını tanımlar: hızlı tespit, hızlı onaylama, hızlı çözüm ve güvenli yayınlama. Ayrıca, genellikle daha uzun bir çözüm süresini öngören önceliklendirme gecikmelerini tespit etmek için MTTA'yı (onaylama/atama süresi) de izlemeyi yapabilirsiniz.
Yapay zeka, hata çözümünde nasıl yardımcı olur?
Yapay zeka, genellikle süreci uzatan döngüleri kısaltır: sorun alımı, ön sınıflandırma, teşhis, düzeltme ve doğrulama.
- Kabul ve ön sınıflandırma: Uzun raporları otomatik olarak özetler, hatanın tekrarlanma adımlarını ve ortamını çıkarır, yinelenenleri işaretler ve ciddiyet/öncelik önerilerinde bulunur; böylece mühendisler net bir bağlamla çalışmaya başlar (örn. ClickUp AI, Sentry AI).
- Yönlendirme ve SLA'lar: Muhtemel bileşeni/sorumluyu tahmin eder, zamanlayıcılar ayarlar ve MTTA veya inceleme süreleri aşıldığında durumu üst düzeye taşır; böylece "durumda kalma süresi"ni azaltır (ClickUp Otomasyonları ve temsilci benzeri ş akışları).
- Teşhis: Benzer hataları gruplandırır, ani artışları son commit'lerle/sürümlerle ilişkilendirir ve yığın izleri ile kod bağlamı yardımıyla olası temel nedenleri belirler (Sentry AI ve benzeri).
- Uygulama: Reponuzdaki kalıplara dayalı olarak kod değişiklikleri ve testler önerir, böylece "yazma/düzeltme" döngüsünü hızlandırır (GitHub Copilot; DeepCode tarafından geliştirilen Snyk Code AI).
- Doğrulama ve iletişim: Sorunun yeniden üretilme adımlarından test senaryoları oluşturur, sürüm notları ve paydaş güncellemeleri taslaklarını hazırlar; yöneticiler ve müşteriler için durumu özetler (ClickUp AI). ClickUp'ı komuta merkezi olarak, Sentry/Copilot/DeepCode'u da yığın içinde birlikte kullanan takımlar, olağanüstü çabalara gerek kalmadan MTTA/P90 sürelerini kısaltır.