Jedes Ereignis basiert heutzutage auf Daten. Von Anmeldeformularen bis hin zum Scannen von Abzeichen – Teilnehmerdaten durchlaufen in Echtzeit Dutzende von Systemen.
Das macht Ereignisse zudem zu einem zunehmend attraktiven Einzelziel für Kriminelle. Es wird erwartet, dass Cyberkriminalität Unternehmen im Jahr 2025 Kosten in Höhe von über 10 Billionen Dollar verursachen wird, und Veranstaltungsplattformen stehen dabei ganz im Fadenkreuz.
Für Veranstalter ist dies kein theoretisches Risiko. Schon ein einziges Schwachstelle kann Teilnehmerdaten offenlegen, das Vertrauen untergraben und über Nacht Compliance-Probleme als Auslöser auslösen.
Aber auch die Technologie des Jahrzehnts (oder des Jahrhunderts?) kann dabei helfen, dieses Problem zu lösen. Ja, wir sprechen von KI. 🤖
Dieser Leitfaden erläutert, was die Sicherheit von Ereignisdaten eigentlich bedeutet, warum sie gerade jetzt wichtig ist und wie KI-basierte Ereignis-Tools (wie ClickUp) Teams dabei helfen, die Daten der Teilnehmer zu schützen, ohne den Ablauf oder das Ereignis-Erlebnis zu beeinträchtigen.
Grundlagen der Sicherheit von Ereignisdaten
Bei der Sicherheit von Ereignisdaten geht es um den Schutz der Informationen, die vor, während und nach einem Ereignis erfasst werden. Dazu gehört, wer darauf zugreifen darf, wie sie gespeichert werden und wie sie zwischen den Systemen übertragen werden.
Im Grunde bedeutet dies, sicherzustellen, dass sensible Daten nur von den richtigen Personen, aus den richtigen Gründen und für einen festgelegten Zeitraum eingesehen und genutzt werden. Es bedeutet auch, zu verhindern, dass Daten verändert, weitergegeben oder missbraucht werden.
Zu einer hohen Sicherheit von Ereignissen gehören in der Regel:
- Verschlüsselung, damit Daten nicht gelesen werden können, falls sie abgefangen werden
- Zugriffskontrollen, damit Teams nur das sehen, was sie benötigen
- Aktivitätsüberwachung, um ungewöhnliches Verhalten frühzeitig zu erkennen
Erledigt wird Sicherheit zu einem festen Bestandteil des Workflows des Ereignisses – und nicht zu etwas, das man nach einem Incident in aller Eile beheben muss.
Warum die Sicherheit von Ereignisdaten wichtig ist
Ereignisdaten sind wertvoller, als vielen Teams bewusst ist. Sie verbinden persönliche Identität, beruflichen Kontext und reales Verhalten. Das macht sie für Angreifer attraktiv.
👀 Wussten Sie schon? In den letzten Jahren wurde selbst bei großen, bekannten Ereignissen wie den Filmfestspielen von Venedig berichtet, dass unbefugt auf Teilnehmerdaten wie Namen, E-Mail-Adressen und Telefonnummern zugegriffen wurde.
Gleichzeitig steigen die weltweiten Kosten der Cyberkriminalität von Jahr zu Jahr weiter an, was vor allem auf Datendiebstahl und Datenmissbrauch zurückzuführen ist.
Wenn Daten über Ereignisse offengelegt werden, sind die Auswirkungen unmittelbar und nachhaltig:
- Datenschutzverletzungen bei Teilnehmerdaten können der Auslöser für eine Offenlegungspflicht sein
- Identitätsmissbrauch ermöglicht Phishing und die Übernahme von Konten
- Reputationsschaden: Ereignisse verlieren über Nacht das Vertrauen
- Bußgelder wegen Nichteinhaltung von Vorschriften gemäß Gesetzen wie der DSGVO und dem CCPA können erheblich sein
Arten von gefährdeten Daten
Bei den meisten Ereignissen werden mehr sensible Daten verarbeitet, als man zunächst annimmt, darunter:
- Angaben zur Registrierung: Namen, E-Mails, Titel, Firmennamen
- Informationen zur Zahlung: Rechnungsdaten und Aufzeichnungen der Transaktionen
- Engagement-Daten: Teilnahme an Sitzungen, Umfrageantworten, App-Aktivität
- Medien- und Zugangsdaten: Fotos, Videos, Check-in-Protokolle, Scans von Abzeichen
👉🏼 Jeder Datentyp birgt seine eigenen Sicherheitsrisiken. Zusammen ergeben sie ein vollständiges Bild eines Teilnehmers. Deshalb muss das Sicherheitsmanagement bei Ereignissen als zentrale operative Aufgabe betrachtet werden.
📚 Lesen Sie auch: Projektmanagement für Ereignisse
Was sind die häufigsten Risiken und Schwachstellen bei Ereignisdaten?
Ereignis-Daten durchlaufen vor, während und nach einem Ereignis zahlreiche Systeme und Hände. Dadurch entstehen zahlreiche Möglichkeiten, dass etwas schiefgehen kann:
Mangelhafte Zugriffskontrollen
Wenn Systeme keine Limite setzen, wer Daten einsehen oder ändern darf, ist es für jemanden mit uneingeschränktem Zugriff leicht, sensible Informationen versehentlich oder absichtlich offenzulegen. Schwache Passwortrichtlinien, gemeinsam genutzte Konten und das Fehlen einer Multi-Faktor-Authentifizierung verschlimmern diese Situation noch.
Unsichere Integrationen
Ereignisse stützen sich auf verschiedene Tools – Ticketplattformen, CRM-Systeme, mobile Apps, Zahlungsgateways und Analyse-Dashboards. Ist auch nur ein einziges Tool unsicher oder falsch konfiguriert, kann es als Hintertür zu den Teilnehmerdaten dienen. Mangelhafte API-Sicherheit ist eine häufige Ursache für Datenlecks.
Interne Bedrohungen
Nicht alle Bedrohungen kommen von außen. Mitarbeiter des Teams für Ereignisse oder von Dienstleistern können versehentlich Daten preisgeben – sei es durch unachtsamen Umgang oder durch Phishing-Angriffe. Oft sind die Teams nicht ausreichend geschult, um Bedrohungen zu erkennen.
Risiken durch Dritte
Viele Ereignisse sind bei der Registrierung, bei Networking-Apps oder bei Livestream-Plattformen von Anbietern abhängig. Wenn diese Anbieter nicht sicher sind, können Ereignisseinhalte über sie nach außen gelangen. Dies kann sogar dann passieren, wenn die zentrale Plattform des Ereignisses sicher ist.
Legacy-Systeme und Fehlkonfigurationen
Ältere Systeme oder schlecht konfigurierte Server lassen sich von Angreifern leichter ausnutzen. Einfache Fehler – offene Datenbanken, ungeschützte Panels für Administratoren, abgelaufene Zertifikate – kommen überraschend häufig vor und sind sehr riskant.
📚 Lesen Sie auch: So nutzen Sie KI für die Planung von Ereignissen
Wie KI die Sicherheit von Daten zu Ereignissen verbessert
KI ist keine Zauberei, aber sie stärkt die Sicherheitsmaßnahmen auf eine Weise, mit der herkömmliche Tools ihre Schwierigkeiten haben. Hier sind einige praktische Beispiele dafür, wie KI bereits jetzt zum Schutz von Daten zu Ereignissen beiträgt:
Echtzeit-Bedrohungserkennung
Die größte Stärke von KI im Bereich Sicherheit ist ihre Fähigkeit, ungewöhnliche Muster in Daten und Verhaltensweisen schnell zu erkennen. Herkömmliche Systeme suchen nach bekannten Bedrohungen. KI sucht nach allem, was nicht dem normalen Muster entspricht – sogar nach neuartigen Angriffen.
📌 Beispielsweise überwachen KI-gesteuerte Systeme wie die verhaltensbasierte Anomalieerkennung kontinuierlich Anmeldeversuche und den Netzwerkverkehr. Wenn etwas ungewöhnlich erscheint – wie beispielsweise ein plötzlicher Anstieg fehlgeschlagener Anmeldungen oder ungewöhnlicher Zugriff aus einer neuen Region –, meldet die KI dies sofort zur Überprüfung. Dies verkürzt die Zeit, die Angreifer in Ihren Systemen verbringen können, und stoppt Sicherheitsverletzungen frühzeitig.
Automatisierte Reaktion auf Incidents
/AI kann automatische Reaktionen als Auslöser auslösen, sobald sie eine Bedrohung erkennt. Dazu gehören beispielsweise die Isolierung eines betroffenen Systems, das erzwungene Zurücksetzen von Passwörtern oder das Blockieren verdächtigen Datenverkehrs. Dies verkürzt die Reaktionszeit – oft noch bevor ein Mensch überhaupt mit der Maus klicken kann.
KI-gestützte Überprüfung der Identität
Bei einigen Ereignissen – insbesondere bei großen – wird KI bereits eingesetzt, um Identitätsprüfungen auf eine Weise zu verstärken, die auch die Sicherheit der Daten unterstützt. So kann beispielsweise KI-gestützte Gesichtserkennung dabei helfen, zu überprüfen, ob die Person, die auf sensible Teilnehmersysteme zugreift, tatsächlich die ist, für die sie sich ausgibt, wodurch das Risiko verringert wird, dass gestohlene Zugangsdaten Zugriff ermöglichen.
Kurz gesagt: KI ist hervorragend darin, Muster und Anomalien in Echtzeit zu erkennen. Dadurch kann sie Bedrohungen aufspüren, die regelbasierten Systemen entgehen.
🧠 Fallstudie: KI für Identitätsprüfungen, Sicherheit bei Großveranstaltungen und Incidents
Beim Maha Kumbh Mela 2025, einer der weltweit größten Versammlungen (Hunderte Millionen Teilnehmer über mehrere Wochen hinweg), setzten die Behörden KI-gestützte Menschenmengenüberwachung ein, um die Teilnehmer zu schützen.
KI analysierte Live-Bilder von Tausenden von Überwachungskameras, um gefährliche Menschenansammlungen, Brände und Bewegungen zu erkennen, die zu Massenpaniken führen könnten. Sobald Risiken erkannt wurden, erhielten die Teams vor Ort Echtzeit-Warnmeldungen.
Dieselbe KI wurde auch eingesetzt, um Familienmitglieder, die in der Menschenmenge getrennt worden waren, mithilfe von Gesichtserkennung wieder zusammenzuführen. Dieses System verkürzte die Reaktionszeiten bei Incidents drastisch in einer Einstellung, in der eine Überwachung allein durch Menschen unmöglich gewesen wäre.
Auch bei anderen Großereignissen, von Sportmeisterschaften bis hin zu Unterhaltungskonzerten, wird Gesichtserkennung eingesetzt, um die Sicherheit zu verbessern.
Im Jahr 2024 führte die NFL in allen 32 Teamstadien die Gesichtserkennung ein, um die Identität von Mitarbeitern, Anbietern, Medienvertretern, Offiziellen und Personen der Sicherheit zu überprüfen, bevor ihnen Zugang zu Sperrbereichen innerhalb der jeweiligen Spielstätten gewährt wurde.
Auch wenn sie nicht perfekt sind, zeigen diese Systeme den Wert der Sicherheit durch KI-gestützte Identitätsprüfungen in großem Maßstab.
Wichtige Datenschutzvorschriften für Profis im Bereich der Ereignisse
Wenn Sie heute Ereignisse durchführen, sind Datenschutzgesetze nicht mehr nur eine Option. Sie geben von dem ersten Tag an die Form vor, wie Sie Teilnehmerdaten erheben, nutzen und speichern.
Für Ereignisse mit Teilnehmern aus Europa setzt die Datenschutz-Grundverordnung (DSGVO) Maßstäbe. Sie verlangt eine klare Rechtsgrundlage für die Erhebung personenbezogener Daten. In vielen Fällen benötigen Datenverarbeiter eine ausdrückliche Einwilligung. Außerdem bestehen umfassende Rechte für betroffene Personen, darunter das Recht auf Auskunft, Berichtigung und Löschung ihrer Daten. Bußgelder bei Nichteinhaltung können bis zu 4 % des weltweiten Jahresumsatzes betragen, weshalb auch Ereignisse außerhalb der EU häufig die DSGVO-Standards befolgen.
In den Vereinigten Staaten gewähren der California Consumer Privacy Act (CCPA) und dessen Erweiterung, der California Privacy Rights Act (CPRA), den Einwohnern Kaliforniens das Recht zu erfahren, welche personenbezogenen Daten erfasst und wie diese freigegeben werden, sowie das Recht, dem Verkauf oder der Weitergabe ihrer Daten zu widersprechen. Andere Regionen, darunter Großbritannien, Kanada und Teile des asiatisch-pazifischen Raums, verfügen über ähnliche Datenschutzgesetze mit lokalen Besonderheiten.
🤝 Freundliche Erinnerung: Über die Einhaltung gesetzlicher Vorschriften hinaus müssen Teams bei Ereignissen auch über den ethischen Einsatz von KI nachdenken. Wenn KI für Analysen, Überwachung oder Personalisierung eingesetzt wird, sollte sie fair, nachvollziehbar und kostenlos sein. Die Teilnehmer sollten wissen, wann KI zum Einsatz kommt.
Gute Compliance beginnt mit einfachen Grundsätzen: Sammeln Sie nur das, was Sie benötigen, verwenden Sie die Daten nur für bestimmte Zwecke, holen Sie eine klare Einwilligung ein und löschen Sie Daten, wenn sie nicht mehr benötigt werden.
KI-Tools für die Sicherheit von Veranstaltungsdaten
Wenn es um die Sicherheit von Ereignisdaten geht, müssen sich Teams heute nicht mehr allein auf manuelle Überprüfungen oder reaktive Abwehrmaßnahmen verlassen. Eine neue Generation von KI-Tools hilft dabei, Bedrohungen frühzeitig zu erkennen.
Zu den KI-Tools, die die Workload der Mitarbeiter verringern und Sicherheit in großem Maßstab gewährleisten, gehören:
- KI-gestützte Plattformen zur Bedrohungserkennung: Tools wie SentinelOne und CrowdStrike Falcon nutzen maschinelles Lernen, um den Datenverkehr zu überwachen und verdächtiges Verhalten in Echtzeit zu erkennen. Diese Plattformen suchen nach Mustern, die nicht zum normalen Aktivitätsverlauf passen, und helfen Teams so, Sicherheitsverletzungen zu erkennen, bevor sie sich ausbreiten
- Tools für Verhaltensanalysen und Tools für die Sicherheit: Lösungen wie Dataminr helfen dabei, riesige Datensätze zu durchforsten und aufkommende Risiken für Ihre Infrastruktur für Ereignisse zu erkennen.
Diese KI-Tools eignen sich hervorragend für die Sicherheit auf Netzwerk- und Systemebene. Aber Veranstaltungsteams benötigen auch Tools, die dabei helfen, die Arbeit selbst zu sichern. Hier kommt ClickUp ins Spiel.
📮ClickUp Insight: 13 % unserer Umfrageteilnehmer möchten KI nutzen, um schwierige Entscheidungen zu treffen und komplexe Probleme zu lösen. Allerdings geben nur 28 % an, KI regelmäßig bei der Arbeit einzusetzen.
Ein möglicher Grund: Bedenken hinsichtlich der Sicherheit! Benutzer möchten möglicherweise keine sensiblen Entscheidungsdaten an eine externe KI freigeben. ClickUp löst dieses Problem, indem es KI-gestützte Problemlösungen direkt in Ihren sicheren Workspace integriert.
Von SOC 2 bis hin zu ISO-Normen – ClickUp erfüllt die höchsten Standards der Datensicherheit und unterstützt Sie dabei, generative KI-Technologie sicher in Ihrem gesamten Workspace einzusetzen.
Die Rolle von ClickUp bei der Sicherung von Daten zu Ereignissen
Veranstaltungsteams nutzen ClickUp nicht nur als Tool für Projektmanagement. Es ist der weltweit erste konvergierte KI-Workspace, der Planung, Durchführung, Sicherheitskontrollen und Nachvollziehbarkeit an einem Ort vereint.
Für Veranstaltungsprofis bedeutet dies, dass Sie komplexe Workflows für Ereignisse verwalten und strenge Datenkontrollen einhalten können, ohne zwischen verschiedenen tools wechseln zu müssen.
So unterstützt ClickUp die Datensicherheit:
Schaffen Sie die Grundlagen für Sicherheit durch Zugriffsrechte, Rollen und Berechtigungen
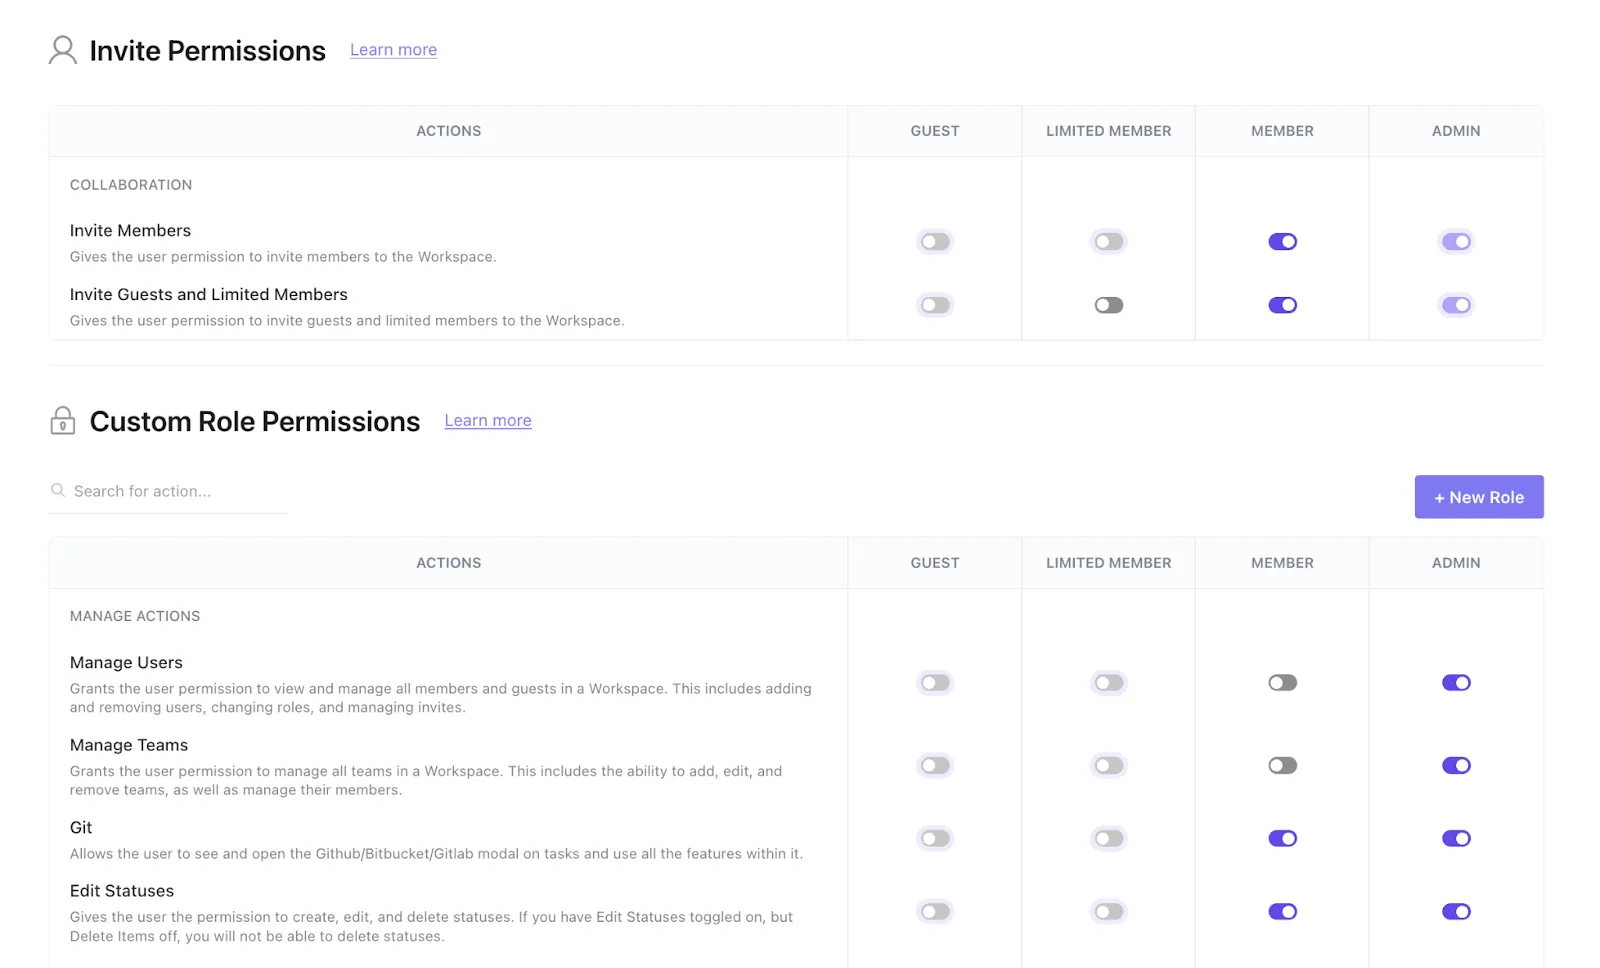
Im Mittelpunkt der Sicherheit von Ereignisdaten steht die Frage, wer die Daten einsehen und ändern darf. ClickUp nutzt rollenbasierte Zugriffskontrolle (RBAC), um Berechtigungen auf jeder Ebene zu verwalten – Workspace, Ordner, Liste, Aufgabe oder Dokument. Sie können bestimmten Personen Lesezugriff auf Ereignispläne gewähren, anderen Rechte für die Bearbeitung zuweisen und sensible Bereiche auf Administratoren beschränken.
Das ist wichtig, da Teilnehmerdaten – egal, ob sie in „Dokumenten“, „Formularen“ oder „Aufgaben“ gespeichert sind – nur den richtigen Personen zugänglich sein dürfen. Mit RBAC können Sie den Zugriff einschränken und gleichzeitig die Zusammenarbeit ermöglichen.
Sie können außerdem erweiterte Arbeitsbereichsberechtigungen implementieren. Diese ermöglichen es Eigentümern und Administratoren, neue Spaces als privat zu kennzeichnen, die öffentliche Freigabe zu blockieren und Benutzerdefinierte Felder sowie Anhänge innerhalb von ClickUp zu verwalten.
Alle Benutzeraktionen werden über Prüfprotokolle nachverfolgt, in denen festgehalten wird, wer was wann getan hat. Diese Protokolle sind für Administratoren einsehbar und können dabei helfen, die Einhaltung von Vorschriften nachzuweisen oder Incidents zu untersuchen.
Erfassen Sie Daten mit Sicherheit mit ClickUp Docs und Formularen
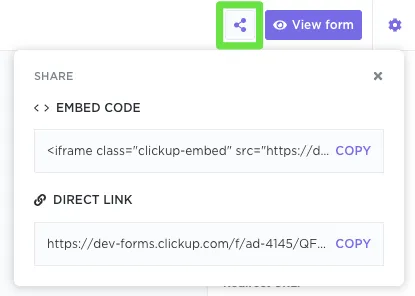
Ganz gleich, ob Sie Anmeldedaten, Rednerverträge oder Sponsorenverträge erfassen – mit ClickUp Docs und Formularen verfügen Sie über einen zentralen Ort, an dem Sie Daten mit Sicherheit sammeln und speichern können.
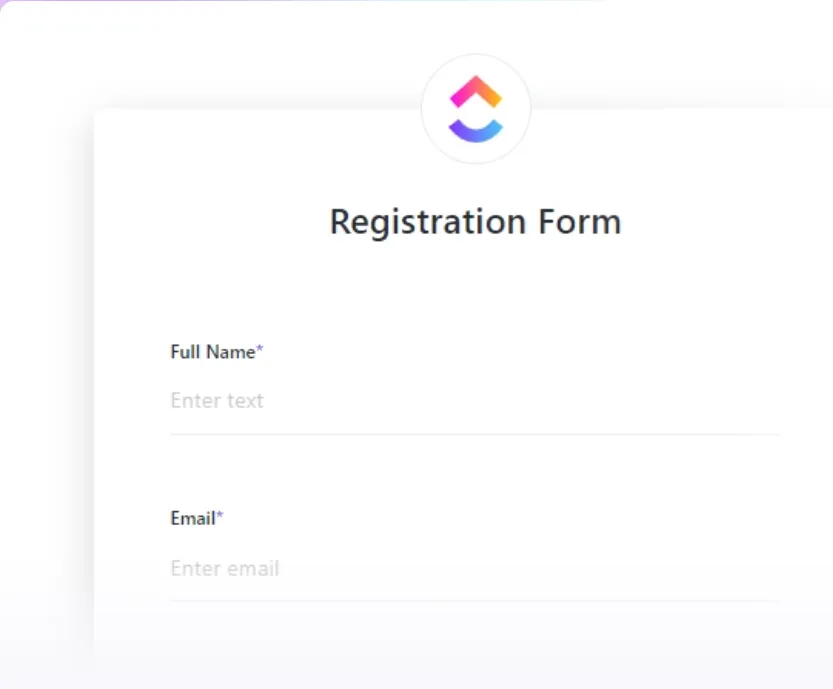
Sie können ClickUp-Formulare so konfigurieren, dass nur die Felder erfasst werden, die Sie benötigen. Über private und öffentliche Freigabeoptionen können Sie steuern, wer das Formular ausfüllt. Außerdem können Sie einschränken, wer die Antworten einsehen darf (jede Formularantwort wird als ClickUp Aufgabe in Ihrer angegebenen Liste hinzugefügt, wobei spezielle Berechtigungen für die Liste gelten).
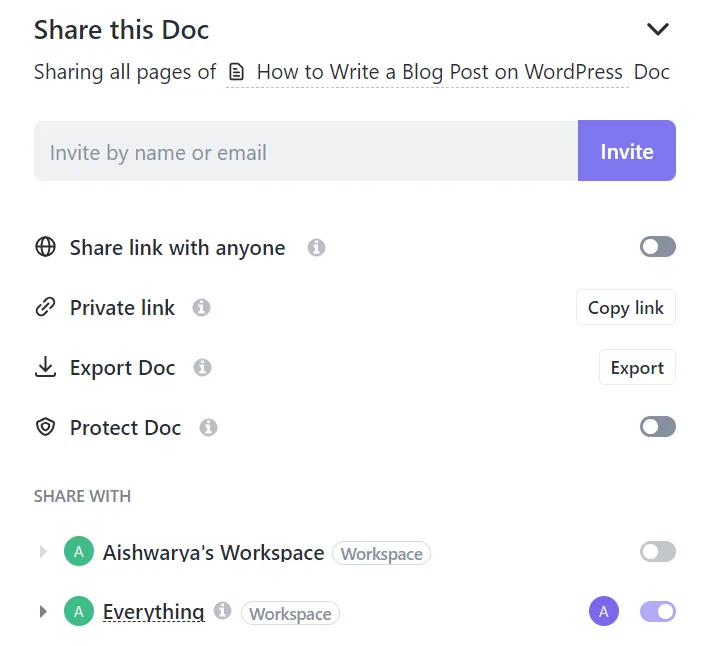
Wenn Sie Veranstaltungsrichtlinien oder Standardarbeitsanweisungen (SOPs) zum Umgang mit Daten sicher entwerfen, bearbeiten und gemeinsam daran arbeiten möchten, nutzen Sie ClickUp Docs. Diese bieten nicht nur detaillierte Freigabekontrollen, sondern ermöglichen auch Rich-Text-Formatierung, Kommentarfunktionen und die Zusammenarbeit in Echtzeit. Sie sind sogar direkt mit veranstaltungsspezifischen ClickUp-Aufgaben verknüpft, um den Kontext zentral zu halten.
Da sich alles in einem Workspace befindet, vermeiden Sie Kontextwechsel und verringern die Angriffsfläche, auf der Datenlecks oder Fehlkonfigurationen auftreten können.
Setzen Sie mit ClickUp-Automatisierungen Best Practices für die Sicherheit um
Was wäre, wenn Sie automatisierte Prüfungen zur Sicherheit in Ihre Workflows bei der Planung von Ereignissen integrieren könnten?
Und was wäre, wenn Sie an den entscheidenden Stellen dennoch einen Menschen mit einbeziehen könnten?
Das können Sie mit ClickUp-Automatisierungen erledigen.
📌 Als Beispiel: Wenn beispielsweise ein Anmeldeformular abgeschickt wird, können ClickUp-Automatisierungen:
- Erstellen Sie automatisch eine Aufgabe in einer eingeschränkten Liste
- Weisen Sie die Aufgabe einem bestimmten Eigentümer zu (z. B. dem Betriebsteam oder der Compliance-Abteilung) und
- Nur diese Gruppe benachrichtigen
So bleiben sensible Teilnehmerdaten aus öffentlichen Kanälen heraus und werden gleichzeitig schnell von den zuständigen Mitarbeitern geprüft.
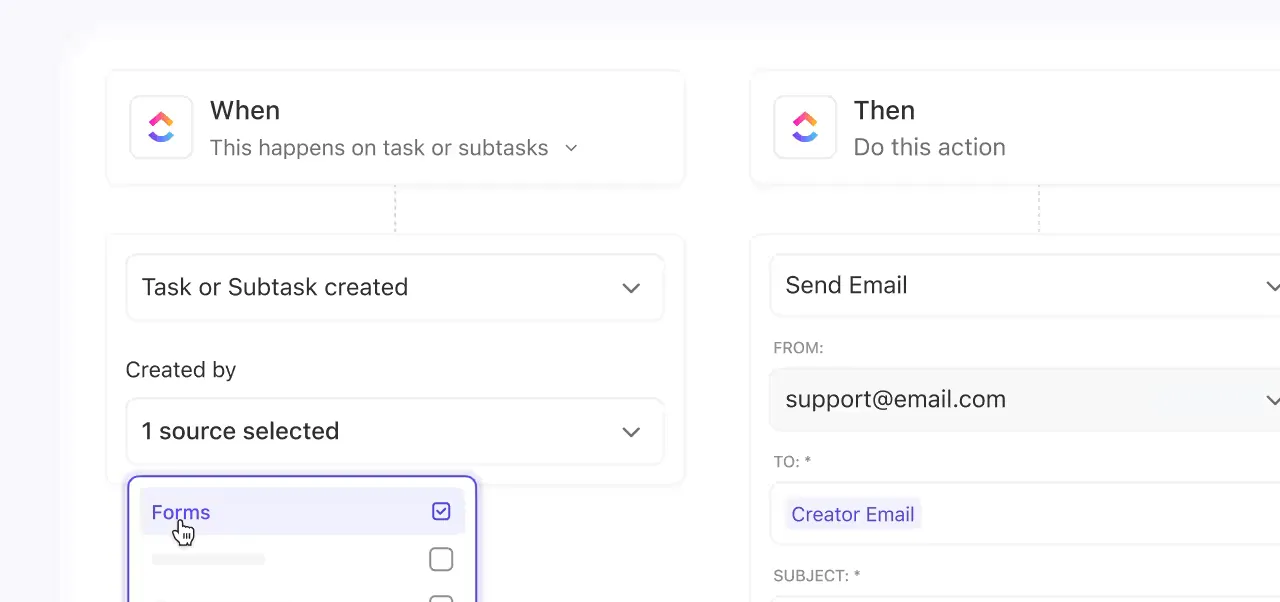
Im Verlauf Ihres Ereignisses können Automatisierungen Überprüfungs- und Freigabeschritte als Auslöser auslösen. Wenn sich der Status einer Aufgabe beispielsweise in „Anmeldung geschlossen“ ändert, kann ClickUp automatisch:
- Weisen Sie eine Aufgabe zur Überprüfung der Datenkonformität zu
- Fügen Sie einen Kommentar hinzu, der den zuständigen Verantwortlichen tagt, oder
- Senden Sie eine E-Mail-Erinnerung, um die Formulierungen zu Zugriff und Einwilligung noch einmal zu überprüfen
Nach dem Ereignis können Automatisierungen bei der Aufräumarbeit helfen. Wenn ein Projekt den Status „Ereignis abgeschlossen“ erreicht, kann ClickUp Folgeaufgaben für die Überprüfung der Datenaufbewahrung, die Archivierung der Teilnehmerliste oder die Überprüfung der Löschvorgänge erstellen.
Diese Automatisierungen sorgen für Konsistenz in großem Maßstab, sodass Sie sich nicht auf Ihr Gedächtnis oder manuelle Überprüfungen verlassen müssen.
Verhindern Sie Datenlecks mit KI-Zusammenfassungen, Transkriptionen und Compliance-Kontrollen aus einer Hand
Während Ereignisse stattfinden, werden wichtige Entscheidungen in Meetings, Chats und gemeinsam genutzten Dokumenten getroffen. Die KI-Tools von ClickUp, darunter ClickUp Brain, AI Notetaker und AI Fields, helfen dabei, diese Informationen übersichtlich zu erfassen.
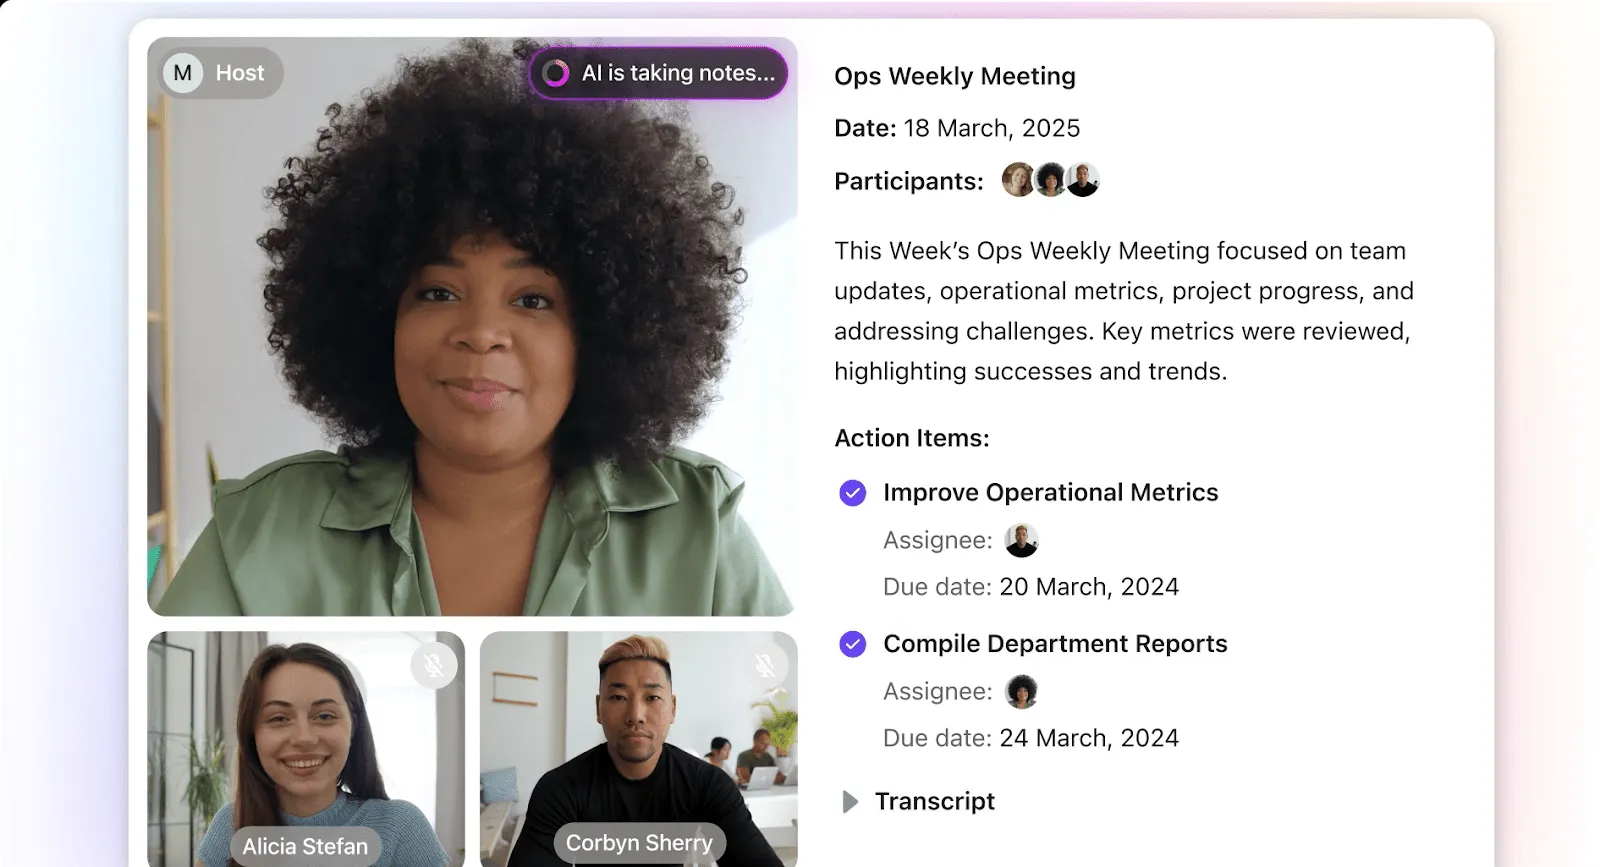
Sie fassen Diskussionen und wichtige Aktualisierungen über Aufgaben und Dokumente hinweg zusammen. Teams müssen Notizen nicht manuell in Tabellenkalkulationen oder externe Tools kopieren, wodurch verhindert wird, dass sensible Informationen verstreut oder verloren gehen.
- ClickUp verschlüsselt Kundendaten sowohl während der Übertragung als auch im Speicher unter Verwendung von branchenüblichen Protokollen. Somit werden KI-generierte Inhalte genauso geschützt wie Ihre übrigen Daten des Ereignisses.
- Teams behalten zudem die Kontrolle über den Zugriff. Zusammenfassungen befinden sich in Aufgaben oder Dokumenten, die bestehende Berechtigungen, Freigaberegeln und Prüfprotokolle übernehmen. Das bedeutet, dass nur autorisierte Benutzer sensible Informationen einsehen können
- Schließlich unterstützt ClickUp Maßnahmen zur Datenminimierung und -aufbewahrung. Teams können Inhalte archivieren oder löschen, wenn sie nicht mehr benötigt werden. Dies hilft Veranstaltern dabei, die Anforderungen der DSGVO, des CCPA und interner Richtlinien einzuhalten.
📚 Lesen Sie auch: Wie ClickUp Ihre Sicherheit durch SOC 2 Typ 2-Compliance gewährleistet
Setzen Sie KI-Superagenten für proaktive Workflows zur Sicherheit ein
Wenn Ihnen die Gewährleistung der Sicherheit von Ereignisdaten wie viel manuelle Arbeit erscheint, machen Sie sich keine Sorgen.
Die KI-Superagenten von ClickUp helfen Teams dabei, Sicherheits- und Compliance-Schritte konsequent einzuhalten, ohne zusätzlichen Aufwand zu verursachen. Mit ihrem unerschöpflichen Wissen und Gedächtnis fungieren Superagenten als leistungsstarke KI-Teamkollegen, die:
- Sicherheitsüberprüfungsaufgaben automatisch erstellen: Lassen Sie den Data Security Protection Agent Aufgaben erstellen, sobald wichtige Meilensteine erreicht sind, beispielsweise wenn die Anmeldung beginnt oder das Ereignis geschlossen wird.
- Aktivitäten für Audits und Überprüfungen zusammenfassen: Beauftragen Sie den Audit-Trail-Agenten, Aktualisierungen aus ClickUp-Aufgaben, Kommentaren und Dokumenten in eine übersichtliche Zusammenfassung zu übertragen. So lässt sich leichter nachvollziehen, was sich wann geändert hat, ohne dass Sie sich durch Aktivitätsprotokolle wühlen müssen.
- Erinnerungen zur Überprüfung von Richtlinien und Einwilligungen versenden: Nutzen Sie Agenten, um die richtigen Personen zu benachrichtigen, wenn es an der Zeit ist, den Wortlaut von Einwilligungen zu überarbeiten, Datenschutzhinweise zu aktualisieren oder Pläne zur Datenaufbewahrung zu überprüfen.
- Erstellen Sie Ereignisspezifische Checklisten für die Sicherheit: Lassen Sie den „Event Security Checklist Agent“ einfache Checklisten für das Setup vor dem Ereignis, die Überwachung während des Ereignisses und die Datenbereinigung nach dem Ereignis erstellen.
🎥 Sehen Sie sich dieses Beispiel für einen „Regulatory Checklist Agent“ in Aktion an!
⚡️ Kurztipp: Dies sind nur Beispiele für benutzerdefinierte Agenten, die Sie in ClickUp erstellen können (und nicht unbedingt vorgefertigte Agenten). Sie können KI-Super-Agenten ganz nach Ihren Bedürfnissen, Vorlieben und Ihrer Arbeitsweise anpassen! Und dank des Agent Builders mit natürlicher Sprache müssen Sie dafür keine einzige Zeile Code schreiben!
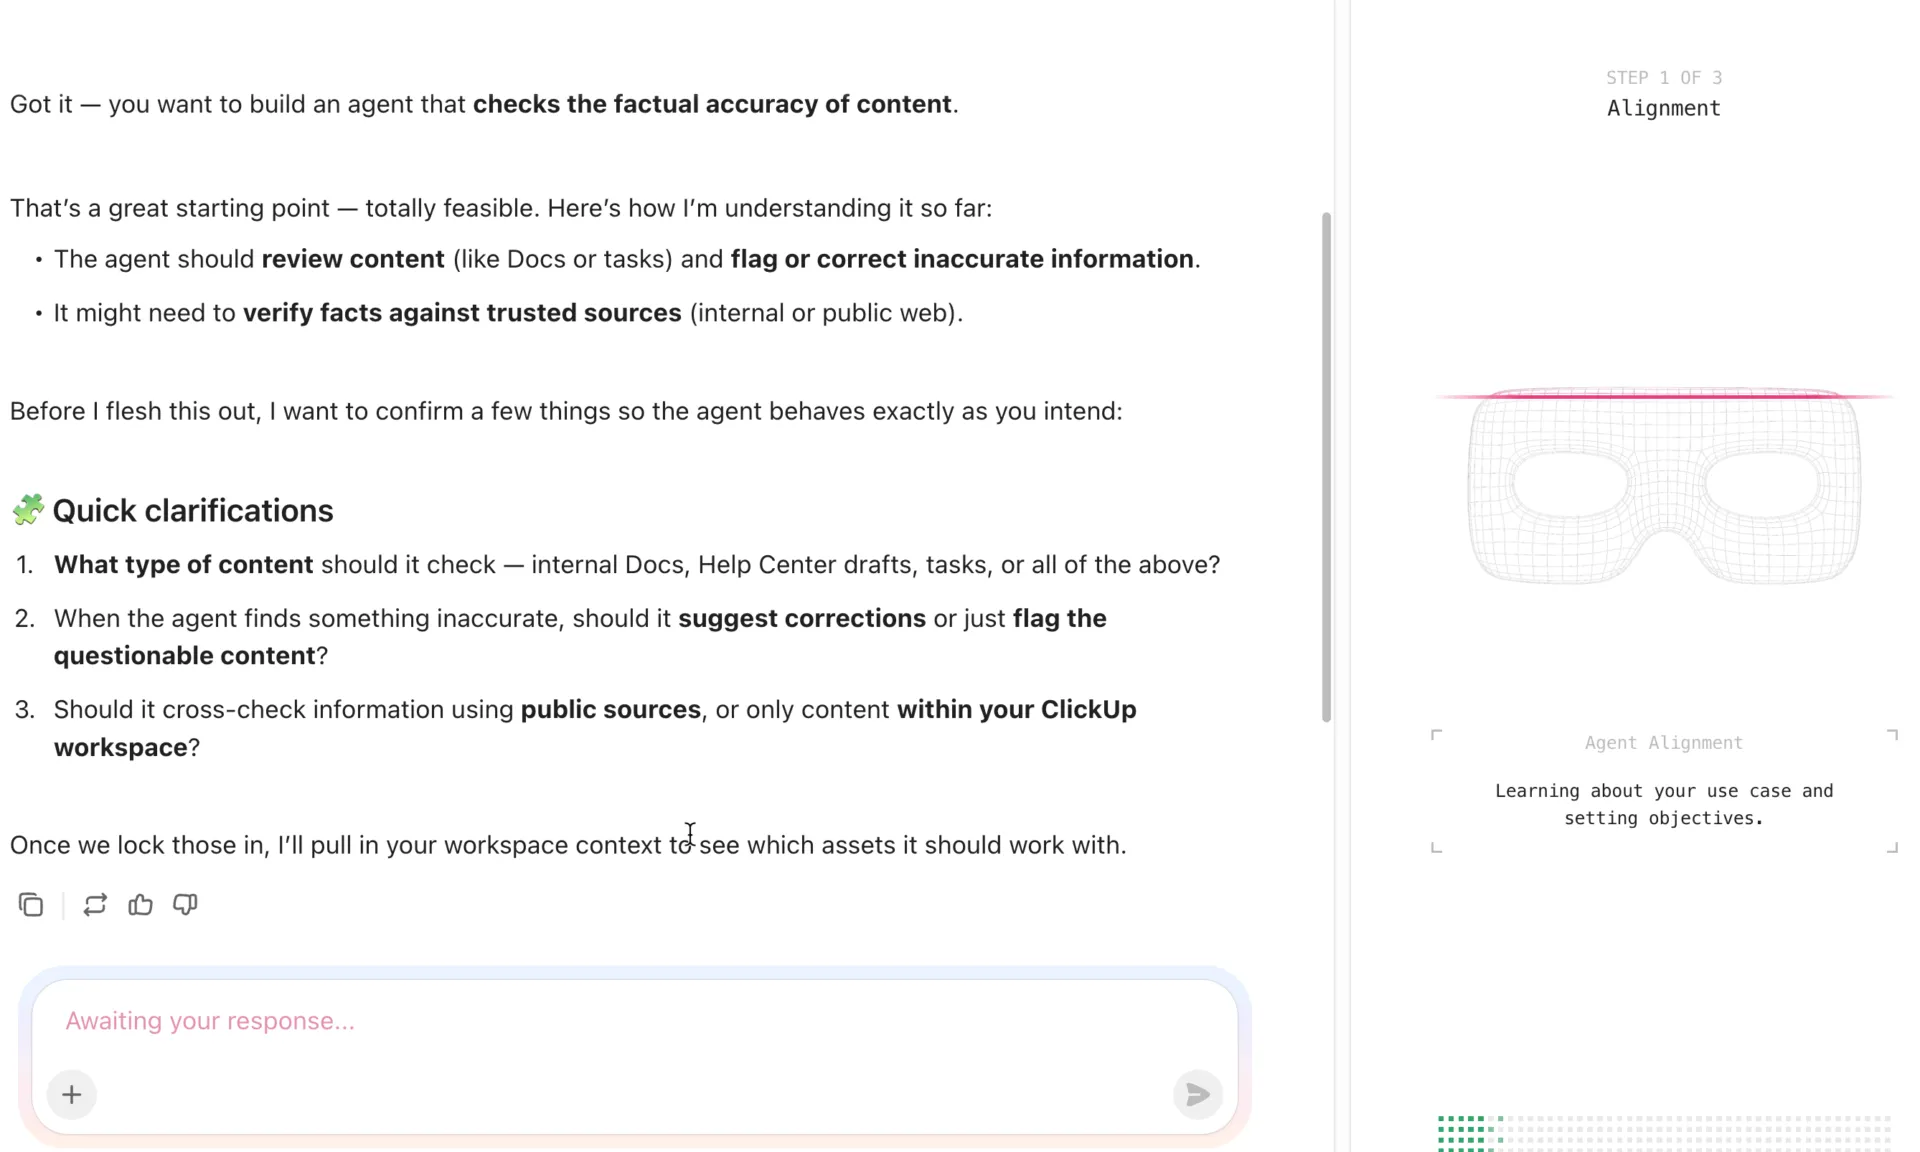
Nutzen Sie vorgefertigte Vorlagen, um sichere Workflows für Ereignisse zu unterstützen
Möchten Sie Verfahren zur Sicherheit der Daten, die Sie von Ereignis zu Ereignis wiederholen können?
Die Vorlagen von ClickUp sind Ihre erste Anlaufstelle. Vorlagen für die Planung von Ereignissen helfen Ihnen, schnell loszulegen – mit bewährten Strukturen, die sowohl die Durchführung von Ereignissen als auch die Sicherheit der Daten unterstützen.
Dazu gehören unter anderem:
1. Die ClickUp-Vorlage für einen Compliance-Projekt-Plan

Diese Vorlage bietet Ihnen eine zentrale Plattform, um Compliance-Aufgaben zu planen, Anforderungen nachzuverfolgen und Verantwortlichkeiten teamübergreifend zuzuweisen. Mit Benutzerdefinierten Feldern können Sie regulatorische Meilensteine erfassen, Richtlinien in Dokumenten-Dateien anhängen und den Fortschritt mithilfe der integrierten Listen- und Board-Ansichten verfolgen.
Warum Ihnen diese Vorlage gefallen wird:
- Integrierte Struktur zur Nachverfolgung von Einwilligungen, Audits und rechtlichen Prüfpunkten
- Einfache Sichtbarkeit dank Ansichten, die Eigentümer, Fälligkeitsdaten und den regulatorischen Status an einem Ort anzeigen
- Integriert die Einhaltung von Vorschriften in die allgemeine Arbeit an Ereignissen, anstatt sie in einem separaten Silo zu isolieren
📚 Lesen Sie auch: Tools für das Compliance-Management
2. Die ClickUp-Vorlage für das Management von Ereignissen
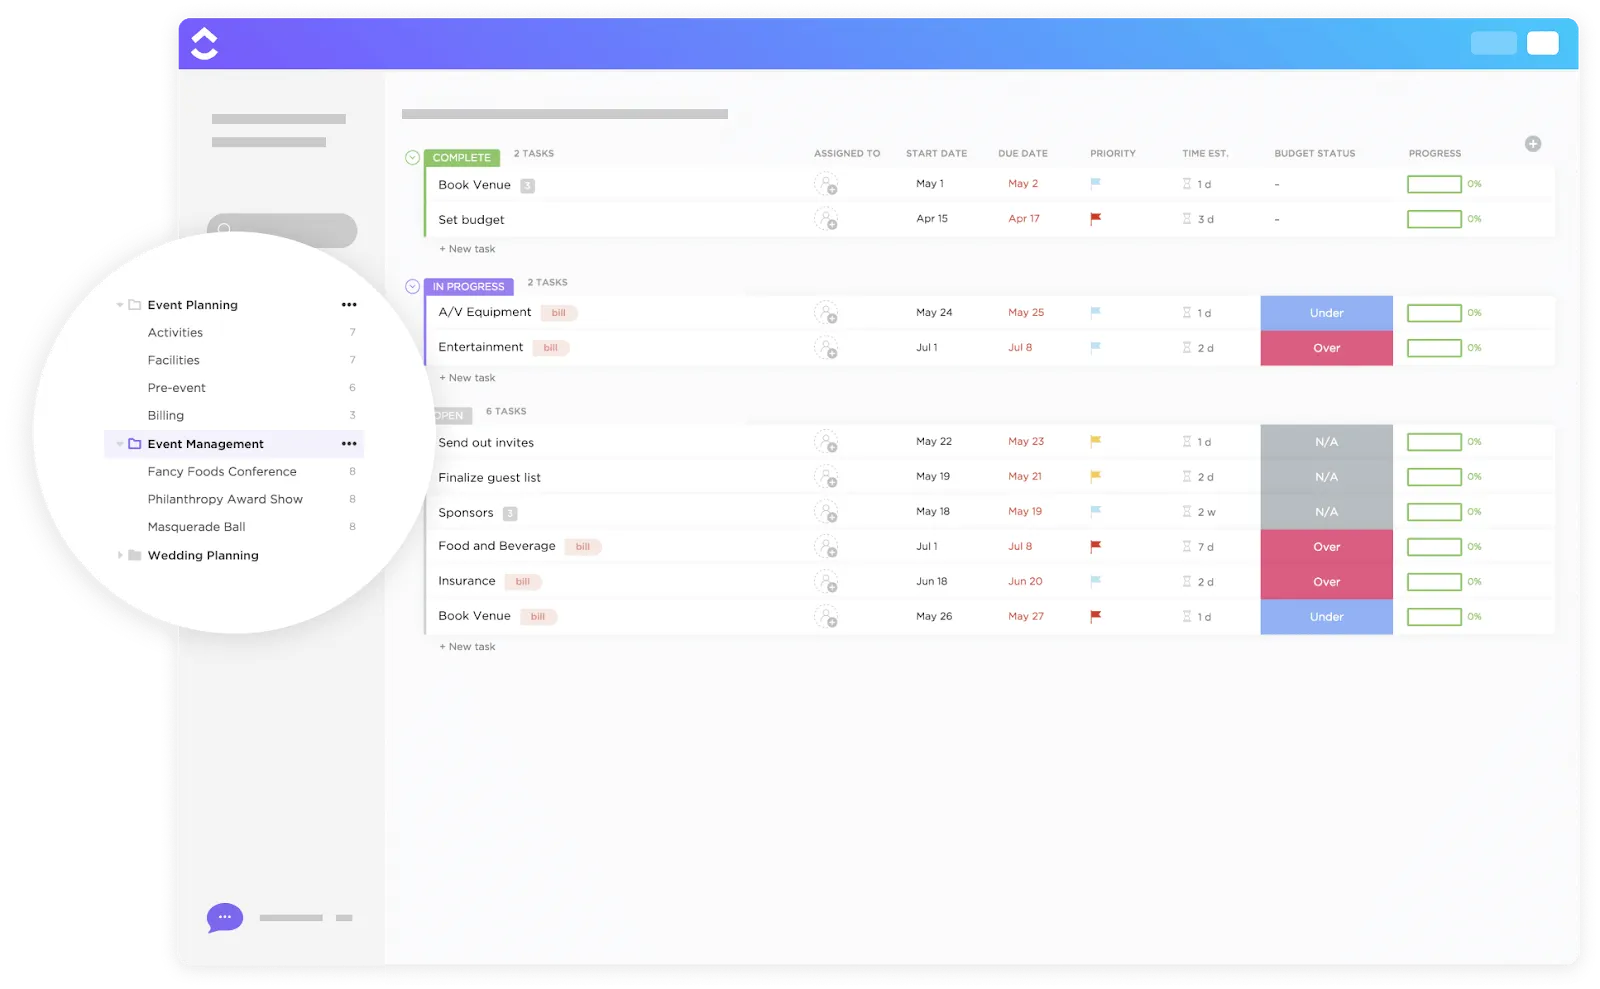
Die Planung von Ereignissen kann schnell stressig werden. Diese Vorlage ist Ihr Gegenmittel.
Es verfügt über benutzerdefinierte Status wie Offen, In Bearbeitung und Abgeschlossen, um jede Aufgabe zu überwachen. Benutzerdefinierte Felder erleichtern die Nachverfolgung von Budget, Zahlungsstatus und anderen Details. Und dank verschiedener Ansichten (Liste, Karte, Zeitleiste, Budget) können Sie Aufgaben und Kosten aus unterschiedlichen Blickwinkeln betrachten. Außerdem können Sie integrierte Formulare für Anmeldungen direkt mit Aufgaben verknüpfen.
Warum Ihnen diese Vorlage gefallen wird:
- Visuelle Zeitleisten helfen Ihnen dabei, Risiken bei der Terminplanung zu erkennen, bevor sie zu Problemen werden
- In den Budgetansichten bleibt die Sichtbarkeit der finanziellen Verpflichtungen neben logistischen Aspekten erhalten
- Mit benutzerdefinierten Feldern können Sie Datenkategorien kennzeichnen, für die Datenschutzmaßnahmen erforderlich sind
3. Die ClickUp-Vorlage für die Planung von Ereignissen
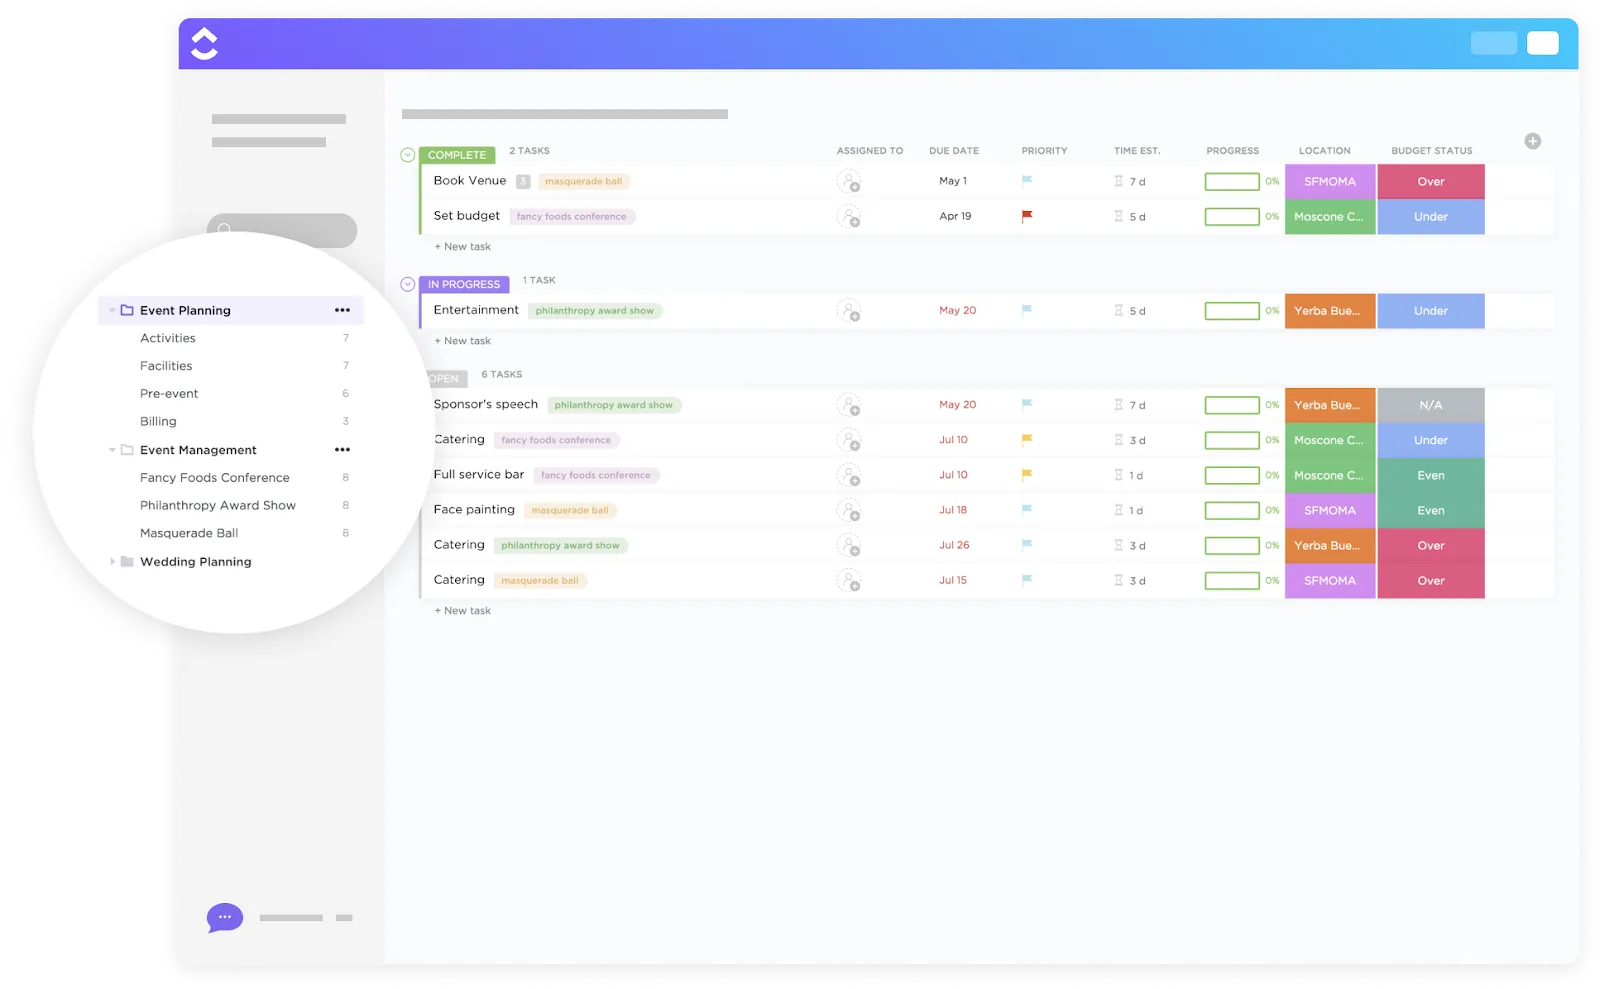
Diese Vorlage wurde für das durchgängige Setup von Ereignissen entwickelt und enthält vorkonfigurierte Ansichten wie „Kalender“, „Board“ und „Zeitleiste“, sodass Sie Veranstaltungspläne und Abhängigkeiten ganz einfach organisieren können. Außerdem lässt sie sich nahtlos in Docs integrieren, um Lieferantenverträge oder Teilnehmerrichtlinien zu speichern.
Warum Ihnen diese Vorlage gefallen wird:
- Zahlreiche visuelle Layouts machen die Koordination und Überprüfung zum Kinderspiel
- Vordefinierte Felder und Status verkürzen die Zeit für das Setup zur Nachverfolgung von Aufgaben
- Zentralisiert Planen, Dokumentation und Zusammenarbeit an einem Ort
Und das Beste daran? Sie können jede dieser Vorlagen benutzerdefiniert anpassen, um den spezifischen Anforderungen Ihres Ereignisses hinsichtlich Datenhygiene und Compliance gerecht zu werden.
Das Fazit: Einheitlicher Workspace, einheitliche Governance
Durch die Zentralisierung von Planung, Durchführung, Dokumentation und Sicherheit für Ereignisse auf einer einzigen Plattform unterstützt ClickUp Teams dabei:
- Reduzieren Sie Schatten-IT und isolierte tools
- Sorgen Sie für einheitliche Zugriffsrichtlinien für alle Mitarbeiter und Daten
- Verfolgen Sie Aktivitäten und die Einhaltung von Vorschriften ohne zusätzliche Systeme zur Sicherheit
- Nutzen Sie KI, um Risiken aufzudecken, bevor sie zu Problemen werden
Ganz gleich, ob Sie ein lokales Meetup oder einen globalen Hybrid-Gipfel veranstalten – ClickUp sorgt dafür, dass Ihre Ereignisse sicher und nachvollziehbar sind und einheitlichen Regeln unterliegen. Und die Benutzer sind sich einig, dass es für das Ereignismanagement „goldwert“ ist:
Als Creative Director bei einem Softwareunternehmen für Veranstaltungsmanagement hat ClickUp für mich eine echte Wende gebracht. Das Design der Plattform ist intuitiv, sodass ich Aufgaben innerhalb meines Teams ganz einfach organisieren und delegieren kann. Ich finde, dass die Benutzeroberfläche kreative Workflows fördert, insbesondere wenn ich mehrere Ereignisse gleichzeitig jongliere. Das Feature, das ich am meisten schätze, ist die Möglichkeit, Kommunikationskanäle zu optimieren. Mit ClickUp kann ich Teammitglieder mühelos einbeziehen, bestimmte Aufgaben mit Design-Feedback versehen oder sogar relevante Dateien anhängen, um sicherzustellen, dass alle auf dem gleichen Stand sind. Außerdem erhalte ich prägnante tägliche Zusammenfassungen, die mir helfen, den Fortschritt meines Teams einzuschätzen und bei Bedarf Kurskorrekturen vorzunehmen. Letztendlich bietet ClickUp eine Mischung aus Flexibilität und Struktur – eine Kombination, die in der schnelllebigen Welt des Veranstaltungsmanagements Gold wert ist.
Als Creative Director bei einem Softwareunternehmen für Veranstaltungsmanagement hat ClickUp für mich eine echte Wende gebracht. Das Design der Plattform ist intuitiv, sodass ich Aufgaben innerhalb meines Teams ganz einfach organisieren und delegieren kann. Ich finde, dass die Benutzeroberfläche kreative Workflows fördert, insbesondere wenn ich mehrere Projekte für Ereignisse gleichzeitig jongliere. Das Feature, das ich am meisten schätze, ist die Möglichkeit, Kommunikationskanäle zu optimieren. Mit ClickUp kann ich Teammitglieder mühelos einbeziehen, bestimmte Aufgaben mit Design-Feedback versehen oder sogar relevante Dateien anhängen, um sicherzustellen, dass alle auf dem gleichen Stand sind. Außerdem erhalte ich prägnante tägliche Zusammenfassungen, die mir helfen, den Fortschritt meines Teams einzuschätzen und bei Bedarf Kurskorrekturen vorzunehmen. Letztendlich bietet ClickUp eine Mischung aus Flexibilität und Struktur – eine Kombination, die in der schnelllebigen Welt des Veranstaltungsmanagements Gold wert ist.
Implementierungsleitfaden: Best Practices für die Sicherheit von Ereignisdaten
Bedrohungen entwickeln sich schnell weiter. Und das sollte auch für Ihre Maßnahmen zur Sicherheit der Daten gelten.
Der einfachste Trick? Integrieren Sie das Informationsmanagement zur Sicherheit in Ihren Workflow für Ereignisse. Und lassen Sie keine Phase ungeschützt – von der Planung bis zum Abschluss.
So ist es auf praktische und wiederholbare Weise zu erledigen:
Vor dem Ereignis: Sicherheit in den Plan integrieren
Die Maßnahmen zur Sicherheit sollten bereits lange vor Beginn der Anmeldung umgesetzt sein. Legen Sie genau fest, welche Daten Sie benötigen, und dokumentieren Sie die Gründe dafür.
Erstellen Sie in ClickUp eine eigene „Veranstaltungssicherheit“-Liste mit den wichtigsten Aufgaben. Nutzen Sie Benutzerdefinierte Felder, um Aufgaben zu kennzeichnen, bei denen sensible Daten verarbeitet werden, wie z. B. Anmeldungen und das Scannen von Abzeichen usw.
Weisen Sie diesen Aufgaben klare Eigentümer zu. Beschränken Sie den Datenzugriff mithilfe von rollenbasierten Berechtigungen, sodass nur autorisierte Teammitglieder Anmeldedaten oder Verträge einsehen können.
💡 Profi-Tipp: Erstellen Sie mithilfe der ClickUp-Aufgaben-Checklisten eine bearbeitbare Checkliste zur Datensicherheit, die Sie anpassen und für mehrere Ereignisse verwenden können. Nutzen Sie ClickUp Docs, um Einwilligungserklärungen, Regeln zum Umgang mit Daten und die Verantwortlichkeiten von Anbietern zu dokumentieren. Halten Sie das Dokument privat und geben Sie es nur an diejenigen Beteiligten weiter, die Zugriff benötigen. Verknüpfen Sie dieses Dokument direkt mit Ihren Aufgaben für Ereignisse, damit die Richtlinien während der Durchführung sichtbar bleiben.
Während des Ereignisses: Zugriff überwachen und steuern
Sobald das Ereignis beginnt, konzentrieren Sie sich auf Sicherheit der Sichtbarkeit.
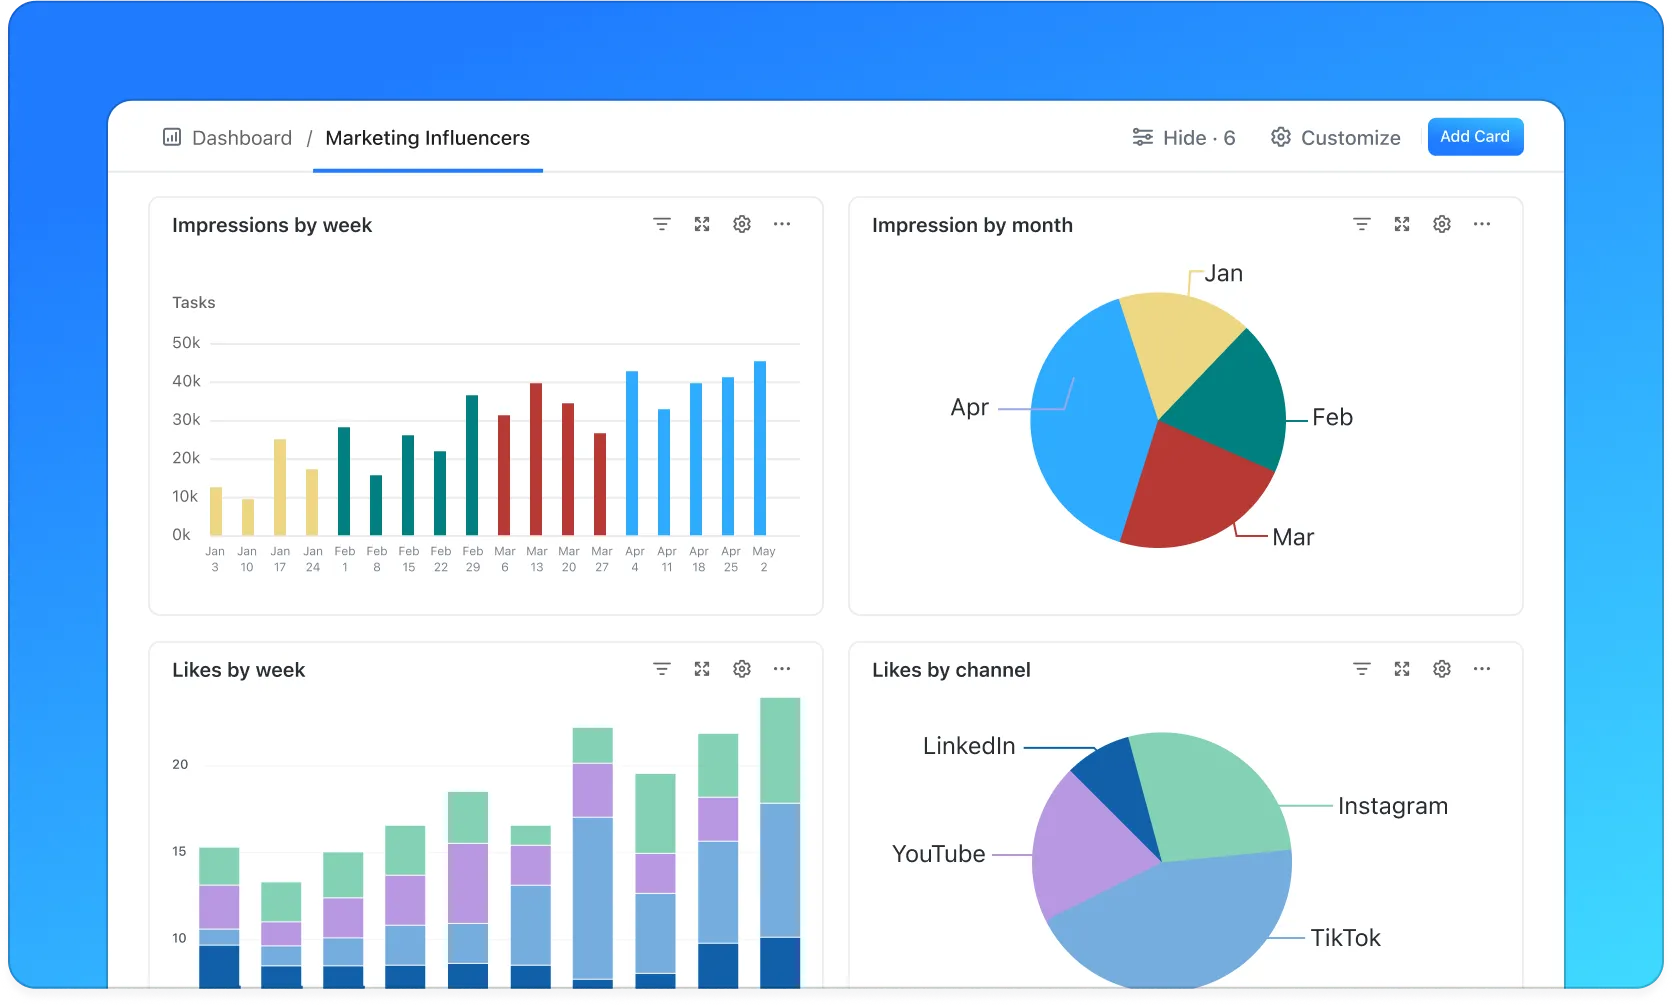
Nutzen Sie ClickUp-Dashboards zur Nachverfolgung des Status der Aufgaben, der Übermittlungen von Formularen und der Genehmigungen in Echtzeit, ohne die Rohdaten der Teilnehmer offenzulegen. Wenn Sie während des Ereignisses Informationen erfassen, leiten Sie diese über ClickUp-Formulare mit eingeschränktem Zugriff und vordefinierten Feldern weiter.
💡 Profi-Tipp: Machen Sie sensible ClickUp-Aufgaben oder -Dokumente privat, sobald sie einen bestimmten Status erreichen, z. B. „Anmeldung geschlossen“ oder „Ereignis läuft“. So verhindern Sie Änderungen in letzter Minute und verringern das Risiko einer versehentlichen Offenlegung von Daten.
Nach dem Ereignis: Überprüfen, aufbewahren und bereinigen
Überprüfen Sie nach dem Ereignis, wer auf welche Daten zugegriffen hat, und heben Sie alle temporären Berechtigungen auf. Archivieren oder löschen Sie Daten gemäß Ihrer Aufbewahrungsrichtlinie.
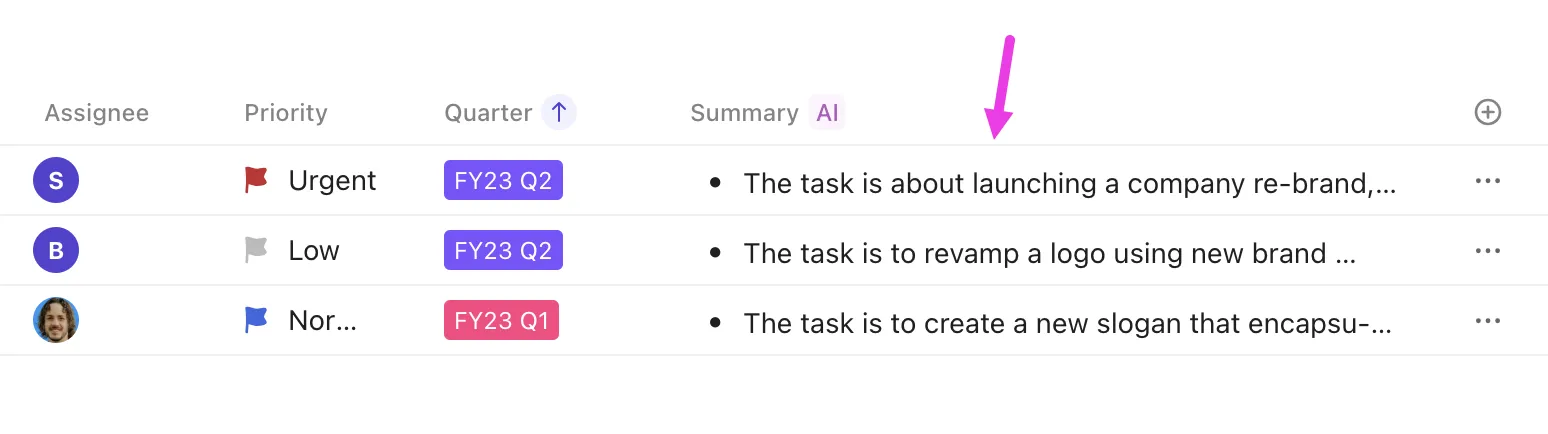
💡 Profi-Tipp: Nutzen Sie das KI-Zusammenfassungsfeld von ClickUp, um anhand von Aufgabenaktivitäten und Kommentaren eine Überprüfung der Sicherheit nach dem Ereignis zu erstellen. Lösen Sie anschließend einen benutzerdefinierten KI-Agenten als Auslöser, um Folgeaufgaben für die Datenlöschung, Einwilligungsprüfungen oder Compliance-Überprüfungen zu erstellen. Dies gewährleistet 100-prozentige Compliance und erleichtert standardmäßig die Absicherung Ihres nächsten Ereignisses.
Sicherheit und Vertrauen messen
Bei der Sicherheit von Ereignisdaten geht es nicht nur darum, Kontrollmaßnahmen einzuführen. Es geht darum, zu wissen, ob diese Maßnahmen auch tatsächlich funktionieren. Durch die Messung der richtigen Kennzahlen können Sie Lücken frühzeitig erkennen, die Einhaltung von Vorschriften nachweisen und langfristiges Vertrauen bei den Teilnehmern aufbauen.
Zwei Metriken, die jedes Team bei Ereignissen nachverfolgen sollte, sind:
KPIs für Daten zur Sicherheit
Anhand dieser Metriken können Sie erkennen, wie gut Ihre Systeme und Prozesse funktionieren:
- Anzahl der Sicherheitsincidents: Jeder unbefugte Zugriff, jede Datenoffenlegung oder jeder Systemmissbrauch – egal wie geringfügig. Trends sind wichtiger als Einzelfälle.
- Mängel oder Lücken bei Audits: Versäumte Überprüfungen, unvollständige Dokumentation oder Probleme mit Berechtigungen, die bei internen oder externen Audits aufgedeckt wurden
- Beschwerden von Benutzern in Bezug auf Daten oder Zugriff: Teilnehmer oder Mitarbeiter melden Bedenken hinsichtlich des Datenschutzes, unberechtigten Zugriffs oder Datenmissbrauchs
- Reaktionszeit bei Incidents: Wie schnell Ihr Team Probleme der Sicherheit erkennt, untersucht und behebt. Eine schnellere Reaktion begrenzt in der Regel die Auswirkungen.
Die Nachverfolgung dieser Aspekte hilft Ihnen, von reaktiven Korrekturen zu proaktiver Prävention überzugehen.
Vertrauen Sie auf Metriken, die das Vertrauen der Teilnehmer widerspiegeln
Vertrauen zeigt sich im Verhalten, nicht nur in der Berichterstellung zur Compliance:
- Feedback zum Thema Datenschutz: Umfrageantworten oder Support-Tickets, in denen Datensicherheit, Transparenz oder Vertrauen erwähnt werden
- Einwilligungsquoten: Hohe Einwilligungsquoten sind oft ein Zeichen dafür, dass die Teilnehmer verstehen und darauf vertrauen, wie ihre Daten verwendet werden.
- Abbruchstellen in Formularen: Plötzliche Abbrüche können auf unklare Einwilligungsformulierungen oder Datenanfragen hindeuten, die als übertrieben empfunden werden.
🎯 Zusammen vermitteln Ihnen diese Metriken ein klares Bild Ihrer Sicherheitslage. Sie zeigen Ihnen, wie sicher Ihr Ereignis ist und wie sicher es sich für die Menschen anfühlt, die am wichtigsten sind.
Häufige Herausforderungen und deren Bewältigung
Selbst Teams, die Datensicherheit ernst nehmen, stoßen auf praktische Einschränkungen. Hier sind einige der häufigsten Herausforderungen. Und wie man sie auf praktische Weise bewältigen kann:
- Zu viele Tools, zu wenig Überblick: Veranstaltungsdaten sind oft über verschiedene Ticketplattformen, Tabellenkalkulationen, Chat-Tools und CRMs verteilt. Diese Art der „Work Sprawl“ erhöht das Risiko und erschwert Audits✅ Abhilfemaßnahme: Zentralisieren Sie Planung, Dokumentation und Workflows in einem Workspace (wie z. B. ClickUp!). Und beschränken Sie den Datenaustausch zwischen den Tools so weit wie möglich.
- Unklare Eigentümerschaft für sensible Daten: Wenn „jeder“ Zugriff hat, geht die Verantwortlichkeit verloren✅ Abhilfemaßnahme: Weisen Sie klare Eigentümer für Anmeldedaten, das Einwilligungsmanagement und die Aufräumarbeiten nach dem Ereignis zu. Überprüfen Sie die Zugriffsrechte vor und nach jedem Ereignis.
- Last-Minute-Änderungen unter Zeitdruck: Bei Ereignissen geht alles sehr schnell, und in Eile vorgenommene Aktualisierungen umgehen oft die Sicherheitsprüfungen✅ Abhilfemaßnahme: Nutzen Sie vorgefertigte Workflows, Berechtigungen und Automatisierungen, damit die Sicherheit in kritischen Momenten nicht vom Gedächtnis abhängt
- Übermäßige Erfassung von Teilnehmerdaten: Zu viele Informationen anzufordern, erhöht das Risiko und mindert das Vertrauen✅ Maßnahmen zur Risikominderung: Überprüfen Sie regelmäßig Formulare und entfernen Sie Felder, die keinem klaren Zweck dienen. Wenn Sie diese nicht vollständig entfernen können, machen Sie sie optional, damit die Teilnehmer sich wohler dabei fühlen, Informationen freizugeben.
- Daten nach dem Ereignis geraten in Vergessenheit: Wenn der Zugriff noch lange nach Ende des Ereignisses offen bleibt, wird dies zu einer Sicherheitslücke✅ Abhilfe: Planen Sie automatische Erinnerungen oder Aufgaben ein, um Daten nach dem Ereignis zu archivieren, zu löschen oder zu überprüfen.
Sorgen Sie dafür, dass die Sicherheit von Ereignisdaten bewusst gestaltet wird (und nicht dem Zufall überlassen bleibt)
Mittlerweile wissen Sie, dass die Sicherheit von Ereignisdaten kaum noch eine Aufgabe ist, die man am Tag des Ereignisses einfach abhaken kann. Es handelt sich vielmehr um einen Prozess, der sich durch die gesamte Planung, Durchführung und Nachbereitung zieht.
Deshalb integrieren kluge Veranstaltungsteams Maßnahmen zur Sicherheit in ihre Workflows. Sie ergreifen Maßnahmen für die wesentlichen Aspekte und reduzieren Risiken durch Konsistenz.
Wenn Ihre Veranstaltungsplattform klare Zugriffskontrollen, Nachvollziehbarkeit und einen verantwortungsvollen Einsatz von KI unterstützt, lässt sich die Sicherheit einfacher verwalten und man kann ihr leichter vertrauen. Genau hier kommt der „Converged AI“-Workspace von ClickUp ins Spiel. Es ist eine der wenigen Plattformen, die Veranstaltungsplanung, Daten-Governance und KI-gestützte Workflows unter einem Dach vereint.
Das Ziel? Dass die Sicherheit Ihr Ereignis unterstützt, anstatt es zu verlangsamen.
Möchten Sie wirkungsvolle Ereignisse durchführen, ohne die Datensicherheit zu gefährden? Testen Sie ClickUp kostenlos!
Häufig gestellte Fragen (FAQs)
Welche Daten sollten bei Ereignissen als sensibel eingestuft werden?
Zu sensiblen Ereignissen gehört alles, was den Datenschutz eines Teilnehmers offenlegen oder beeinträchtigen kann. Dazu gehören Namen, Kontaktdaten, Informationen zur Zahlung, Standortdaten, IP-Adressen, Daten zur Nachverfolgung des Verhaltens, biometrische oder eindeutige Identifikatoren.
Ist der Einsatz von KI zur Überwachung von Teilnehmern an Ereignissen (Video, Verhalten) rechtmäßig?
Der Einsatz von KI zur Überwachung von Teilnehmern kann rechtmäßig sein, sofern die geltenden Gesetze und Einwilligungsvorschriften eingehalten werden. In der EU verlangt die DSGVO Transparenz, eine rechtmäßige Grundlage und eine eindeutige Einwilligung für die Erhebung von Video- oder Verhaltensdaten. In den USA variieren die Gesetze je nach Bundesstaat und Kontext. Legen Sie stets offen, welche Daten Sie erheben und warum, und bieten Sie Opt-out-Möglichkeiten an.
Was sind die besten Verschlüsselungspraktiken für Plattformen für Ereignisse?
Gute Verschlüsselung bedeutet, Daten sowohl während der Übertragung als auch im Ruhezustand zu schützen. Verwenden Sie TLS/SSL (mindestens TLS 1.2) für den Netzwerkverkehr und starke Algorithmen wie AES-256 für gespeicherte Daten.
Wie geht man mit Datenschutzverletzungen um, falls diese während oder nach Ereignissen auftreten?
Sollte es zu einer Sicherheitsverletzung kommen, handeln Sie schnell. Befolgen Sie Ihren Incident-Plan: Begrenzen Sie den Schaden, bewerten Sie die Auswirkungen und benachrichtigen Sie die betroffenen Parteien. Gemäß der DSGVO müssen Sie schwerwiegende Sicherheitsverletzungen innerhalb von 72 Stunden den Behörden melden. Dokumentieren Sie, was passiert ist, wie Sie reagiert haben und welche Schritte Sie ergriffen haben, um eine Wiederholung zu verhindern.
Wie lange sollten Daten zu Ereignissen aufbewahrt werden?
Bewahren Sie Daten nur so lange auf, wie Sie sie für den von Ihnen angegebenen Zweck benötigen. Die DSGVO und ähnliche Gesetze legen Wert auf Datenminimierung und Zweckbindung. Sobald Sie die Daten nicht mehr für das Ereignis oder zur Einhaltung gesetzlicher Vorschriften benötigen, sollten Sie sie archivieren oder löschen.
Welche Einwilligungsverfahren sind gemäß DSGVO / CCPA erforderlich?
Gemäß der DSGVO müssen Sie vor der Erhebung personenbezogener Daten eine ausdrückliche und informierte Einwilligung einholen. Die Einwilligung muss spezifisch, einzeln erteilt und widerrufbar sein. Gemäß dem CCPA müssen Sie Einwohner Kaliforniens darüber informieren, welche Daten Sie erheben, warum und wie diese verwendet werden, und ihnen das Recht einräumen, dem Verkauf oder dem Freigeben ihrer Daten zu widersprechen.
Wie können sich kleinere Veranstalter eine gute Sicherheit leisten?
Beginnen Sie mit den Grundlagen: Beschränken Sie die Datenerfassung auf das Nötigste, verwenden Sie sichere Passwörter und Multi-Faktor-Authentifizierung und zentralisieren Sie die Arbeit auf sicheren Plattformen. Nutzen Sie außerdem die integrierten Features der Tools, die Sie bereits verwenden.
Erfüllt ClickUp die wichtigsten Datenschutzvorschriften?
ClickUp wurde unter Berücksichtigung strenger Datenschutz- und Sicherheitsstandards entwickelt, darunter die Verschlüsselung sowohl bei der Übertragung als auch im Ruhezustand sowie strenge Datenschutzrichtlinien, die den Anforderungen der DSGVO und des CCPA entsprechen. Außerdem unterstützt die Plattform den Datenexport, die Datenlöschung sowie die Bedingungen von Datenverarbeitungsvereinbarungen (DPA), um Kunden bei der Einhaltung von Compliance-Anforderungen zu unterstützen.