Większość przypadków testowych kończy się niepowodzeniem, zanim wykryje choćby jeden błąd. Są one tworzone jako niejasne listy kontrolne, w których brakuje warunków wstępnych, łączy się wiele czynności w jednym kroku lub opisuje oczekiwane wyniki tak ogólnikowo, że dwóch testerów czytających ten sam przypadek nie zgodziłoby się co do tego, co oznacza „pozytywny wynik”. W rezultacie błędy prześlizgują się przez testy, przebieg testów nie da się odtworzyć, a kontrola jakości staje się wąskim gardłem zamiast siatką bezpieczeństwa.
Napisanie dobrego przypadku testowego w mniejszym stopniu zależy od umiejętności testowania, a w większym od projektu weryfikacji. W sektorze usług finansowych nazywa się to procesem „maker-checker”. W systemie komendy nuklearnej nazywa się to zasadą dwóch osób. Zasada jest ta sama: zadania o krytycznym znaczeniu nigdy nie powinny opierać się na pojedynczym, niesprawdzonym działaniu. Dobrze napisany przypadek testowy wprowadza tę samą rygorystyczność do oprogramowania. Oddziela to, czego się spodziewasz, od tego, co obserwujesz, dzięki czemu różnica między nimi staje się niemożliwa do zignorowania.
Pokażemy Ci, jak tworzyć przypadki testowe, dlaczego są one ważne oraz jak z czasem poprawiać ich jakość.
W skrócie
Przypadek testowy określa dokładne kroki, dane wejściowe i oczekiwane wyniki niezbędne do zweryfikowania, czy dana funkcja działa poprawnie. Każdy z nich musi posiadać unikalny ID, warunki wstępne oraz opis oczekiwanych wyników, aby można było sprawdzić rezultat. Niniejszy przewodnik obejmuje siedmiostopniowy proces tworzenia przypadków testowych, trzy przykłady z rozwiązaniami oraz wskazówki, jak zapewnić niezawodność zestawu testów w miarę zmian w produkcie.
Czym są przypadki testowe?
Przypadek testowy to ustrukturyzowany dokument, który określa dokładne kroki, dane wejściowe, warunki wstępne i oczekiwane wyniki niezbędne do sprawdzenia, czy konkretne oprogramowanie działa poprawnie. Nie jest to plan testów (który określa strategię testowania) ani skrypt testowy (zautomatyzowany kod, który programowo wykonuje poszczególne kroki). Przypadek testowy to specyfikacja, na podstawie której tworzone są oba te elementy.
Przykład: Testujesz funkcję logowania w aplikacji internetowej. Przypadek testowy dla tej funkcji powinien określać następujące elementy:
- Czynności opisujące kroki wykonywane przez użytkownika oraz oczekiwane reakcje systemu
- Warunki określające reguły, które muszą zostać spełnione, aby system mógł przejść do kolejnego kroku
- Wprowadź dane z próbkami wartości, aby przetestować różne wyniki i zweryfikować zarówno scenariusze zakończone powodzeniem, jak i niepowodzeniem
Porównanie ręcznych i automatyzowanych przypadków testowych
Sztuczna inteligencja stanowi obecnie część większości cykli pracy testowania. Według raportu PractiTest „2026 State of Testing Report” 76,8% specjalistów ds. testowania wykorzystuje sztuczną inteligencję w zapewnianiu jakości, przy czym dwa najczęstsze zastosowania to tworzenie przypadków testowych (69,6%) oraz utrzymanie skryptów (59,6%). Zmiana ta jest najbardziej widoczna w przypadku zautomatyzowanych przypadków testowych, dlatego warto wiedzieć, czym różnią się one od przypadków ręcznych.
| Parametr | Ręczne przypadki testowe | Zautomatyzowane przypadki testowe |
|---|---|---|
| Wykonanie | Wykonane przez testera, który postępuje zgodnie z zestawem udokumentowanych kroków | Realizowane za pomocą narzędzi programowych, skryptów lub agentów AI |
| Szybkość | Proces ten jest powolny i czasochłonny, ponieważ ludzie muszą ręcznie wprowadzać dane i weryfikować wyniki | Możliwość jednoczesnego uruchamiania setek przypadków testowych |
| Powtarzalność | Podatność na błędy ludzkie i niejednolita interpretacja poszczególnych kroków | Wysoka powtarzalność i spójność wyników przy dobrze utrzymywanych skryptach testowych |
| Integracja z CI/CD | Trudności z integracją z dynamicznymi procesami dostarczania oprogramowania spowodowane wąskimi gardłami ludzkimi | Integruje się bezpośrednio z potokami CI/CD, umożliwiając uruchamianie testów przy każdej kompilacji |
| Konserwacja | Wymaga ręcznej aktualizacji dokumentów przy każdej zmianie wymagań | Wymaga technicznej konserwacji w celu aktualizacji skryptów w przypadku zmian w interfejsie użytkownika lub logice |
| Idealny dla | Testy eksploracyjne | Testy powtarzalne i regresyjne |
Dlaczego dobrze napisane przypadki testowe mają znaczenie
Wykrywasz regresje, zanim użytkownicy zgłoszą problemy. Każda zmiana w kodzie niesie ze sobą ryzyko zepsucia czegoś, co już działa. Dobrze napisany przypadek testowy staje się stałym punktem kontrolnym, który jest uruchamiany po każdym wdrożeniu. Gdy programista po roku refaktoryzuje kod logowania i przypadkowo zakłóca obsługę sesji, to właśnie ten przypadek testowy sygnalizuje ten błąd w środowisku stagingowym.
Spraw, by wynik „zaliczone” lub „niezaliczone” był faktem, a nie opinią. Niejasne oczekiwane wyniki, takie jak „system reaguje odpowiednio”, zmuszają każdego testera do interpretowania, co oznacza „odpowiednio”. Dwóch testerów uruchamia ten sam przypadek, jeden oznacza go jako zaliczony, a drugi zgłasza błąd, a teraz zespół zajmuje się rozwiązywaniem sporu zamiast debugowaniem oprogramowania. Gdy oczekiwany wynik brzmi: „system wyświetla komunikat o błędzie: »Nieprawidłowe hasło« i zatrzymuje użytkownika na stronie logowania”, nie ma miejsca na interpretację. Wynik albo jest zgodny, albo nie. Tak w praktyce działa zasada dwóch osób: przypadek testowy jest twórcą, tester jest weryfikatorem, a obaj muszą mówić tym samym językiem.
Przekształcasz wiedzę ukrytą w zasób, z którego można wielokrotnie korzystać. W większości zespołów starszy inżynier ds. kontroli jakości nosi w głowie niewidzialną mapę każdego skrajnego przypadku, każdego obejścia i każdej uwagi typu „och, pamiętaj też sprawdzić X”. Kiedy ta osoba wyjeżdża na urlop lub zmienia zespół, mapa znika wraz z nią. Udokumentowane przypadki testowe z jasno określonymi warunkami wstępnymi i wartościami granicznymi pozwalają zachować tę wiedzę w uporządkowanej formie. Nowy tester dołączający do zespołu może już pierwszego dnia sięgnąć po TC_LOGIN_005 i przetestować przepływ blokady konta po pięciu próbach, bez pytania nikogo o to, jaki jest próg ani jak resetuje się timer.
Wyróżniasz awarie na konkretne kroki, a nie ogólne obszary. Gdy przypadek testowy łączy „przejdź do strony, wprowadź dane uwierzytelniające i kliknij przycisk przesyłania” w jeden krok, a test kończy się niepowodzeniem, wiesz jedynie, że „coś w przepływie logowania nie zadziałało”. ”. Gdy każda czynność stanowi osobny krok z własnym oczekiwanym wynikiem, błąd można przypisać do kroku 4: „Kliknij »Wyślij link resetujący« → oczekiwany komunikat o powodzeniu, otrzymano błąd 500”. Taka precyzja znacznie skraca czas debugowania, ponieważ programista wie dokładnie, która interakcja była wyzwalaczem błędu, a nie tylko w jakim obszarze funkcji należy szukać przyczyny.
Wiesz, co zostało uwzględnione, a co stanowi martwy punkt. Bez ustrukturyzowanych przypadków testowych pokrycie testowe opiera się na domysłach. Dzięki nim możesz przyporządkować każdy przypadek do konkretnego wymagania i natychmiast wykryć luki. Jeśli Twoja funkcja resetowania hasła obejmuje sześć scenariuszy (powodzenie resetu, wygasły link, ponownie użyty link, niezarejestrowany adres e-mail, nieprawidłowy format, wielokrotne żądania), a masz przypadki testowe tylko dla trzech z nich, luka jest widoczna i można ją oszacować. To właśnie ta widoczność sprawia, że testowanie przestaje być tylko stwierdzeniem „przetestowaliśmy to”, a staje się: „oto dokładnie, co przetestowaliśmy, oto czego nie przetestowaliśmy i oto jakie ryzyko akceptujemy”.
Elementy składowe dobrego przypadku testowego
Przydatny przypadek testowy to coś więcej niż tylko opis tego, co należy przetestować. Zawiera on kontekst, kroki wykonania oraz oczekiwane zachowanie systemu, dzięki czemu inny tester, programista lub menedżer produktu może odtworzyć test i zweryfikować wynik.
Elementy składowe przypadku testowego to:
- Unikalny identyfikator
- Cel lub opis
- Warunki wstępne
- Kroki wykonania
- Oczekiwane wyniki
- Rzeczywiste wyniki do porównania
W przypadku przykładu funkcji logowania do serwisu internetowego, które udostępniliśmy powyżej, przypadek testowy powinien obejmować:
Identyfikator przypadku testowego: Każdy przypadek testowy wymaga unikalnego identyfikatora. Podczas testowania danej funkcji zespoły ds. kontroli jakości często tworzą wiele przypadków testowych, które weryfikują podobne warunki. Identyfikator przypadku testowego ułatwia śledzenie, organizowanie i odwoływanie się do nich podczas debugowania lub raportowania.
Przykład: TC_LOGIN_001
Opis: Wyjaśnia, jaką funkcjonalność weryfikuje dany przypadek testowy. Zawiera krótkie podsumowanie, dzięki czemu każdy, kto zapozna się z przypadkiem testowym, od razu zrozumie jego cel.
Przykład: Sprawdź, czy zarejestrowany użytkownik może pomyślnie zalogować się do aplikacji przy użyciu prawidłowych danych uwierzytelniających.
Warunki wstępne: Warunki wstępne opisują stan systemu wymagany przed wykonaniem przypadku testowego. Bez nich testerzy mogą przeprowadzać ten sam test w różnych warunkach i uzyskiwać niespójne wyniki.
Przykłady:
- Konto użytkownika musi już istnieć w systemie
- Konto użytkownika musi być aktywne i nie może być zablokowane
- Strona logowania powinna być dostępna
Kroki: Są to czynności wykonywane przez użytkownika lub testera w celu przeprowadzenia przypadku testowego. Każdy krok powinien być jasny i sekwencyjny, tak aby każdy członek zespołu mógł odtworzyć test.
- Użytkownik przechodzi do strony logowania
- Użytkownik wprowadza zarejestrowany adres e-mail
- Użytkownik wprowadza prawidłowe hasło
- Użytkownik klika przycisk Zaloguj się
Oczekiwane wyniki: Określają one, jak system powinien się zachować, jeśli funkcja działa poprawnie.
- Jeśli dane uwierzytelniające są prawidłowe, system uwierzytelnia użytkownika
- Użytkownik zostaje przekierowany do pulpitu nawigacyjnego
- Sesja użytkownika została pomyślnie utworzona
Jeśli dane uwierzytelniające są nieprawidłowe, system powinien wyświetlić odpowiedni komunikat o błędzie.
Rzeczywiste wyniki: Odzwierciedlają one spostrzeżenia testera po uruchomieniu przypadku testowego. Jeśli zaobserwowane zachowanie różni się od oczekiwanego wyniku, problem jest rejestrowany jako usterka.
Przykładowa obserwacja:
- Wprowadzono prawidłowe dane uwierzytelniające, ale pojawił się błąd „Nieprawidłowe hasło”
A teraz wykorzystajmy Twoje umiejętności pisania przypadków testowych.
Czy wiesz, że... Tylko 2,1% zespołów określa swoje praktyki testowania AI jako zoptymalizowane, podczas gdy ponad 85% nadal znajduje się na etapie początkowym lub eksperymentalnym. Najczęstszym zastosowaniem jest generowanie przypadków testowych (69,6%), a nie działania strategiczne, takie jak identyfikacja ryzyka (19,9%).
Jak tworzyć przypadki testowe (proces krok po kroku)
Tworzenie przypadku testowego składa się z siedmiu kroków: analiza wymagań, sporządzenie listy scenariuszy, planowanie struktury, opisanie kroków wraz z oczekiwanymi wynikami, załącznik kontekstu, weryfikacja, a następnie wykonanie i rejestracja wyników.
Krok 1: Przeanalizuj wymagania
Zanim zaczniesz pisać przypadek testowy, upewnij się, że rozumiesz, jak powinna działać dana funkcja. W tym momencie przeglądasz dostępne dokumenty — PRD (dokumenty wymagań produktowych), historie użytkowników, specyfikacje funkcji i dokumenty projektowe — oraz identyfikujesz każdą funkcję, która wymaga weryfikacji.
Przykład: Tworzysz funkcję, która pozwala użytkownikom zresetować hasła za pośrednictwem e-maila. Aby stworzyć przypadek testowy dotyczący tej funkcji, musisz zrozumieć:
- Jakie problemy rozwiązuje ta funkcja, tzn. czy użytkownik może odzyskać dostęp do swojego konta, jeśli zapomni hasła?
- Jakie czynności może wykonać użytkownik, tj. poprosić o link resetujący, otrzymać go e-mailem i ustawić nowe hasło?
- Co powinno się stać po wykonaniu tych czynności, tzn. czy system wysyła link resetujący i umożliwia użytkownikowi powodzenie zmiany hasła?
- Czy istnieją jakieś ograniczenia, tzn. czy link traci ważność po upływie określonego czasu lub staje się nieaktywny po jednokrotnym użyciu?
- Czy istnieją jakieś reguły lub ograniczenia, tzn. czy nowe hasło musi spełniać określone wymagania dotyczące formatu lub długości?
- Czy któraś z funkcji jest niejasna lub nieokreślona? Jeśli tak, poproś o wyjaśnienie od odpowiedniego interesariusza.
Ta przejrzystość stanowi podstawę do sformułowania jednego jasnego celu dla danego przypadku testowego.
Cel: Sprawdź, czy zarejestrowany użytkownik może osiągnąć powodzenie w zresetowaniu swojego hasła za pośrednictwem e-maila.
Krok 2: Zidentyfikuj różne scenariusze testowe
Następnie sporządź listę scenariuszy testowych, które musisz zweryfikować. Scenariusz testowy to ogólna sytuacja, która zazwyczaj rozgałęzia się na wiele przypadków testowych obejmujących różne dane wejściowe i wyniki.
W przypadku funkcji resetowania hasła scenariusze mogą wyglądać następująco:
- Powodzenie zresetowania: Sprawdź, czy zarejestrowany użytkownik może poprosić o link do zresetowania hasła i ustawić nowe hasło
- Niezarejestrowany adres e-mail: Sprawdź, co się dzieje, gdy wysłany zostanie e-mail, który nie istnieje w systemie
- Nieaktualny link: Sprawdź, czy system blokuje dostęp w przypadku kliknięcia linku resetującego po upływie jego ważności
- Ponownie wykorzystany link: Sprawdź, czy link resetujący, który został już użyty, nie może zostać użyty ponownie
- Nieprawidłowe nowe hasło: Upewnij się, że hasła niespełniające wymagań dotyczących formatu są odrzucane
- Wielokrotne żądania resetowania: Sprawdź, który link pozostaje aktywny, gdy użytkownik wysyła kilka żądań pod rząd
Każdy z przedstawionych tutaj scenariuszy przełoży się na jeden lub więcej przypadków testowych obejmujących konkretne dane wejściowe i warunki. Taki podział funkcji gwarantuje pokrycie testowe zarówno oczekiwanych zachowań, jak i skrajnych przypadków, z którymi nieuchronnie zetkną się prawdziwi użytkownicy.
Czytaj więcej: Jak stworzyć i wdrożyć listę kontrolną kontroli jakości
Krok 3: Planuj test i ustal strukturę przypadków testowych
W przypadku powtarzalnych testów regresyjnych potrzebna jest struktura, która pozwala spójnie dokumentować przypadki testowe i ich wyniki. Dobrze zdefiniowany szablon przypadku testowego zapewnia tę spójność i umożliwia ponowne wykorzystanie bez konieczności zaczynania za każdym razem od zera.
Zaplanuj przeprowadzenie testów, wyjaśniając następujące elementy:
Kto przeprowadzi test?
Jaką rolę lub kwalifikacje powinna posiadać osoba przeprowadzająca ten test? W zależności od złożoności testu i wymaganego udziału człowieka przydziel role:
- Tester QA: Testy funkcjonalne i regresyjne, takie jak weryfikacja przepływów logowania, walidacja formularzy czy procesów realizacji transakcji
- Zespół ds. bezpieczeństwa: Testy dotyczące uwierzytelniania, kontroli dostępu lub luk w zabezpieczeniach związanych z ujawnieniem danych
- Programista: Testy jednostkowe poszczególnych funkcji, takich jak haszowanie haseł lub generowanie tokenów
W jaki sposób zostanie przeprowadzony test?
- Na jakich urządzeniach i systemach operacyjnych będą przeprowadzane testy?
- Jakie narzędzia lub frameworki testowe będą wykorzystywane?
- Czy test zostanie przeprowadzony ręcznie, czy za pomocą agenta AI?
- W jaki sposób będą rejestrowane wyniki — w narzędziu do zarządzania testami, arkuszu kalkulacyjnym czy systemie śledzenia błędów?
Jakie są warunki wstępne?
Wymień listę wszystkich warunków, które muszą być spełnione przed wykonaniem kroku 1, i spraw, aby każdy z nich mógł zostać sprawdzony przez testera:
Przykład:
- Istnieje konto użytkownika z adresem e-mail „test@example.com”
- Użytkownik został wylogowany z systemu
- Usługa e-mailu jest aktywna i może dostarczać wiadomości
- Środowisko testowe jest dostępne i działa
Jakie dane testowe zostaną wykorzystane?
Określ dokładne wartości wejściowe potrzebne do przeprowadzenia testu — dane poprawne, dane nieprawidłowe oraz wartości graniczne.
Przykład:
- Prawidłowe: zarejestrowany e-mail „test@example.com”, hasło spełniające wymagania dotyczące formatu spotkania
- Nieprawidłowe: niezarejestrowany e-mail, hasło poniżej minimalnego limitu znaków
- Warunek brzegowy: hasło zawierające dokładnie minimalny i maksymalny limit znaków
Krok 4: Opisz etapy testów i oczekiwane wyniki
Podziel proces wykonywania na kolejne kroki. Stosuj spójną terminologię i upewnij się, że każdy krok obejmuje jedną czynność. Definiując kroki, określ również oczekiwany wynik oraz kryteria zaliczenia lub niepowodzenia.
Kontynuując nasz przepływ resetowania hasła, oto jak mogłyby wyglądać kroki testowania:
| Kroki | Oczekiwany wynik |
| Przejdź do strony logowania | Strona logowania ładuje się z klikalnym linkiem „Nie pamiętam hasła” |
| Kliknij „Nie pamiętam hasła” | Użytkownik zostaje przekierowany na stronę prośby o zresetowanie hasła |
| Wpisz adres e-mail w polu „E-mail” | E-mail został zaakceptowany bez błędu walidacji |
| Kliknij „Wyślij link resetujący” | Wyświetla się komunikat o powodzeniu: „Link do resetowania wysłany na adres test@example.com” |
| Otwórz link do resetowania z wiadomości e-mail | Użytkownik zostaje przekierowany na stronę tworzenia nowego hasła |
| Wprowadź nowe, prawidłowe hasło | Pole hasła akceptuje dane wejściowe bez błędu |
| Kliknij „Resetuj hasło” | Wyświetla się komunikat o powodzeniu operacji, a użytkownik zostaje przekierowany na stronę logowania |
Teraz zdefiniuj kroki i oczekiwane wyniki dla alternatywnych scenariuszy (omówionych wcześniej). Opisz, co się dzieje, gdy użytkownik wprowadzi nieprawidłowy adres e-mail lub hasło nie spełnia ustalonych kryteriów.
Bonus: Oto jak możesz przeprowadzić automatyzację tworzenia dokumentacji przy użyciu AI dla wszystkich swoich przypadków testowych.
Krok 5: Dołącz odpowiednie załączniki
Dołącz odpowiednie dokumenty lub załączniki, które pomogą testerom wykonać przypadek testowy w pełnym kontekście i bez niejasności. Mogą to być:
- Zanotowane zrzuty ekranu interfejsu użytkownika na kluczowych krokach
- Nagrania ekranu pokazujące, jak przeprowadzić test w różnych scenariuszach i jakich wyników można się spodziewać
- Logi systemowe lub pliki konfiguracyjne, które pomogą zdiagnozować problemy z zapleczem w przypadku niepowodzenia testu
- Dokumentacja wymagań, która przyporządkowuje przypadek testowy do historii użytkownika lub kryteriów akceptacji, które ma on zweryfikować
- Pliki danych testowych zawierające poprawne i nieprawidłowe dane wejściowe lub dane generowane, takie jak numery kart kredytowych, losowe adresy lub dane uwierzytelniające użytkowników
- Przygotuj dokumentację obejmującą konkretną wersję oprogramowania, wymagany sprzęt, system operacyjny oraz wszelkie niezbędne poświadczenia bezpieczeństwa
- W przypadku testowania API – specyfikacje OpenAPI lub dokumentacja punktów końcowych zawierająca szczegółowe informacje na temat metod żądań, parametrów i oczekiwanych kodów statusu
Krok 6: Poproś o weryfikację przypadku testowego
Przed wykonaniem przygotowanego przypadku testowego udostępnij go koledze lub starszemu kierownikowi ds. kontroli jakości. Podczas przeglądu sprawdź, czy:
- Przypadek testowy jest kompleksowy i obejmuje wszystkie możliwe scenariusze wynikające z wymagań
- Kroki są jasne i sekwencyjnie odzwierciedlają rzeczywisty przepływ wykonywania
- Każdy oczekiwany wynik określa konkretny efekt (komunikat, przekierowanie, kod statusu), a nie cechę, taką jak „działa poprawnie”
- Dane testowe i warunki wstępne są zakończone i dokładne
- Wszelkie założenia przyjęte podczas pisania są wyraźnie udokumentowane
Krok 7: Przeprowadź testy i zarejestruj wyniki
Przeprowadź test i zapisz rzeczywisty wynik w porównaniu z każdym oczekiwanym wynikiem. Na każdym kroku oznacz test jako zaliczony lub niezaliczony. W przypadku każdego niezaliczonego kroku natychmiast zgłoś błąd i połącz go z przypadkiem testowym. Ponadto, jeśli wystąpi jakiekolwiek nieoczekiwane zachowanie, które nie pozwala jednoznacznie stwierdzić, czy test został zaliczony czy nie, dodaj notatkę w polu komentarzy do dalszej analizy.
Czytaj więcej: Jak wykorzystać AI do zapewnienia jakości
Przykłady tworzenia przypadków testowych
Te trzy przykłady pokazują, w jaki sposób ta sama struktura przypadku testowego dostosowuje się do różnych rodzajów testowania oprogramowania. Każdy z nich wykorzystuje elementy i format kroków omówione wcześniej w tym przewodniku, ale złożoność, dane testowe i tryby awarii zmieniają się w zależności od tego, co weryfikujesz.
Przykład 1: Przepływ realizacji transakcji w sklepie internetowym (interfejs użytkownika, wieloetapowy cykl pracy)
Zespół ds. kontroli jakości w sklepie internetowym testuje przepływ realizacji transakcji przed świąteczną wyprzedażą. Przepływ ten obejmuje kilka stron: koszyk → wysyłka → płatność → potwierdzenie. Szczególnym wyzwaniem jest tutaj zależność stanów: każdy krok wymaga prawidłowego zakończenia poprzedniego, a dane testowe (zawartość koszyka, adres wysyłki, metoda płatności) muszą być zachowane na wszystkich etapach.
Tester: Rahul D.
Data testu: 09.03.2026
ID przypadku testowego: TC_CHECKOUT_003
Opis: Sprawdź, czy zalogowany użytkownik może sfinalizować zakup, korzystając z zapisanej karty kredytowej i standardowej opcji wysyłki.
Wymagania wstępne:
- Konto użytkownika istnieje i zawiera co najmniej jedną zapisaną kartę kredytową oraz jeden zapisany adres wysyłkowy
- Co najmniej jeden element jest dostępny w magazynie i został dodany do koszyka
- Środowisko testowe działa na przeglądarce Chrome 128 w systemie macOS
| Krok | Oczekiwany wynik | Rzeczywisty wynik | Zaliczone/Niezaliczone |
| Przejdź do strony koszyka | Koszyk wyświetla prawidłowy element, ilość i sumę częściową | Zgodnie z oczekiwaniami | Zdać |
| Kliknij „Przejdź do kasy” | Wyświetlanie strony z dostawą z wstępnie zaznaczonym zapisanym adresem | Zgodnie z oczekiwaniami | Zdać |
| Wybierz opcję „Standardowa wysyłka” i kliknij „Kontynuuj” | Strona płatności ładuje się, pokazując sumę zamówienia wraz z kosztami wysyłki | Zgodnie z oczekiwaniami | Zdać |
| Potwierdź zapisane dane karty kredytowej i kliknij „Złóż zamówienie” | Wyświetla się strona potwierdzenia zamówienia zawierająca numer zamówienia, podsumowanie elementów oraz przewidywaną datę dostawy | Strona płatności ładuje się ponownie z komunikatem o błędzie: „Nie można przetworzyć płatności” | Niepowodzenie |
Podsumowanie wyników: Przepływ realizacji transakcji poprawnie obsługuje etap od koszyka do wysyłki, ale przetwarzanie płatności za pomocą zapisanych kart kredytowych kończy się niepowodzeniem. Zgłoszona usterka: wyszukiwanie tokenizowanej karty kończy się przekroczeniem limitu czasu, gdy bramka płatnicza odpowiada później niż po 3 sekundach.
Przykład 2: Punkt końcowy API REST (bez interfejsu użytkownika, walidacja danych wejściowych i wyjściowych)
Inżynier backendowy testuje punkt końcowy API „Utwórz użytkownika” przed jego wykorzystaniem przez zespół frontendowy. Nie ma interfejsu, przez który można by przechodzić: przypadek testowy bezpośrednio weryfikuje treść żądań, kody odpowiedzi oraz trwałość danych. Wyjątkowym wyzwaniem jest testowanie umowy między systemami, a nie doświadczenia użytkownika.
Tester: Sarah S.
Data testu: 09.05.2026
ID przypadku testowego: TC_API_USER_001
Opis: Sprawdź, czy żądanie POST wysłane na adres /api/v1/users tworzy nowego użytkownika i zwraca prawidłową odpowiedź.
Wymagania wstępne:
- Środowisko testowe API działa i jest dostępne
- Wygenerowano token autoryzacyjny z uprawnieniami administratora, który jest ważny
- W bazie danych nie ma użytkownika o e-mailu „newuser@testdomain.com”
| Krok | Oczekiwany wynik | Rzeczywisty wynik | Zaliczone/Niezaliczone |
| Wyślij żądanie POST na adres /api/v1/users z prawidłową treścią: { "name": "Test User", "e-mail": "newuser@testdomain. com", "rola": "viewer" } | Odpowiedź zwraca kod 201 „Created” wraz z treścią JSON zawierającą ID użytkownika, imię i nazwisko, e-mail oraz rolę. | 201 zwrócono z prawidłową treścią | Zdać |
| Wyślij ponownie to samo żądanie POST z identycznym adresem e-mail | Odpowiedź zwraca kod 409 Konflikt wraz z komunikatem: „Użytkownik o tym e-mailu już istnieje”. | Zwrócono kod 200 OK; utworzono zduplikowanego użytkownika | Niepowodzenie |
| Wyślij żądanie POST z pominiętym polem „e-mail” | Odpowiedź zwraca kod 400 Bad Request z błędem walidacji: „E-mail jest wymagany” | 400 – wynik zgodny z oczekiwaniami | Zdać |
| Wykonaj zapytanie GET /api/v1/users/{id}, używając ID z kroku 1 | Odpowiedź zwraca kod 200 OK, a dane użytkownika są zgodne z pierwotną treścią żądania | Zgodnie z oczekiwaniami | Zdać |
Podsumowanie wyników: Punkt końcowy poprawnie tworzy użytkowników i weryfikuje pola obowiązkowe, ale nie egzekwuje unikalności adresów e-mail na poziomie bazy danych. Zduplikowane rekordy zostały utworzone bez błędu. Usterka zarejestrowana z poziomem ważności: Wysoki.
Przykład 3: Kontrola dostępu oparta na rolach (bezpieczeństwo, ograniczenia uprawnień)
Zespół ds. bezpieczeństwa sprawdza przed audytem zgodności, czy aplikacja prawidłowo ogranicza działania w oparciu o role użytkowników. Wyjątkowe wyzwanie polega na tym, że nie testujesz, czy dana funkcja działa, ale czy jest prawidłowo blokowana. Oczekiwanym wynikiem dla większości kroków jest blok, a nie powodzenie.
Tester: Marcus L.
Data testu: 09.08.2026
ID przypadku testowego: TC_RBAC_002
Opis: Sprawdź, czy użytkownik z rolą „Viewer” nie może tworzyć, edytować ani usuwać projektów.
Wymagania wstępne:
- Istnieją dwa konta: jedno z rolą „Administrator”, drugie z rolą „Użytkownik z prawem do przeglądania”
- W obszarze roboczym istnieje co najmniej jeden projekt utworzony przez administratora
- Użytkownik jest zalogowany w przeglądarce Firefox 130 w systemie Windows 11
| Krok | Oczekiwany wynik | Rzeczywisty wynik | Zaliczone/Niezaliczone |
| Przejdź do strony Projekty | Użytkownik widzi listę projektów w trybie tylko do odczytu; przycisk „Utwórz projekt” jest ukryty lub nieaktywny | Przycisk jest widoczny, ale wyszarzony | Zdać |
| Spróbuj kliknąć „Utwórz projekt” | System blokuje działanie; nie ładuje się formularz nowego projektu | Nie załadowano formularza; w podpowiedzi wyświetla się komunikat „Nie masz uprawnień” | Zdać |
| Otwórz istniejący projekt i spróbuj edytować tytuł | Pole „Tytuł” nie jest edytowalne lub system blokuje zapisanie | Pole „Tytuł” było edytowalne; zmiany zostały pomyślnie zapisane z powodzeniem | Niepowodzenie |
| Spróbuj usunąć projekt za pomocą menu z trzema kropkami | Opcja „Usuń” jest ukryta lub działanie jest blokowane z powodu błędu uprawnień | Opcja „Usuń” nie ma widoczności w menu | Zdać |
Podsumowanie wyników: Uprawnienia do tworzenia i usuwania są prawidłowo ograniczone dla użytkowników z uprawnieniami do przeglądania, ale uprawnienia do edycji nie są egzekwowane na poziomie pól. Użytkownik z uprawnieniami do przeglądania może modyfikować tytuły projektów, mimo że ma dostęp tylko do odczytu. Usterka zarejestrowana z poziomem ważności: Krytyczna (blokująca zgodność).
Jakie narzędzia najlepiej sprawdzają się w zarządzaniu przypadkami testowymi?
Przypadkami testowymi można zarządzać w dedykowanym narzędziu do kontroli jakości (TestRail, Zephyr), ogólnym narzędziu do zarządzania projektami (ClickUp, Jira) lub w arkuszu kalkulacyjnym; właściwy wybór zależy od tego, czy potrzebujesz wbudowanej funkcji wykonywania testów, czy tylko śledzenia.
ClickUp

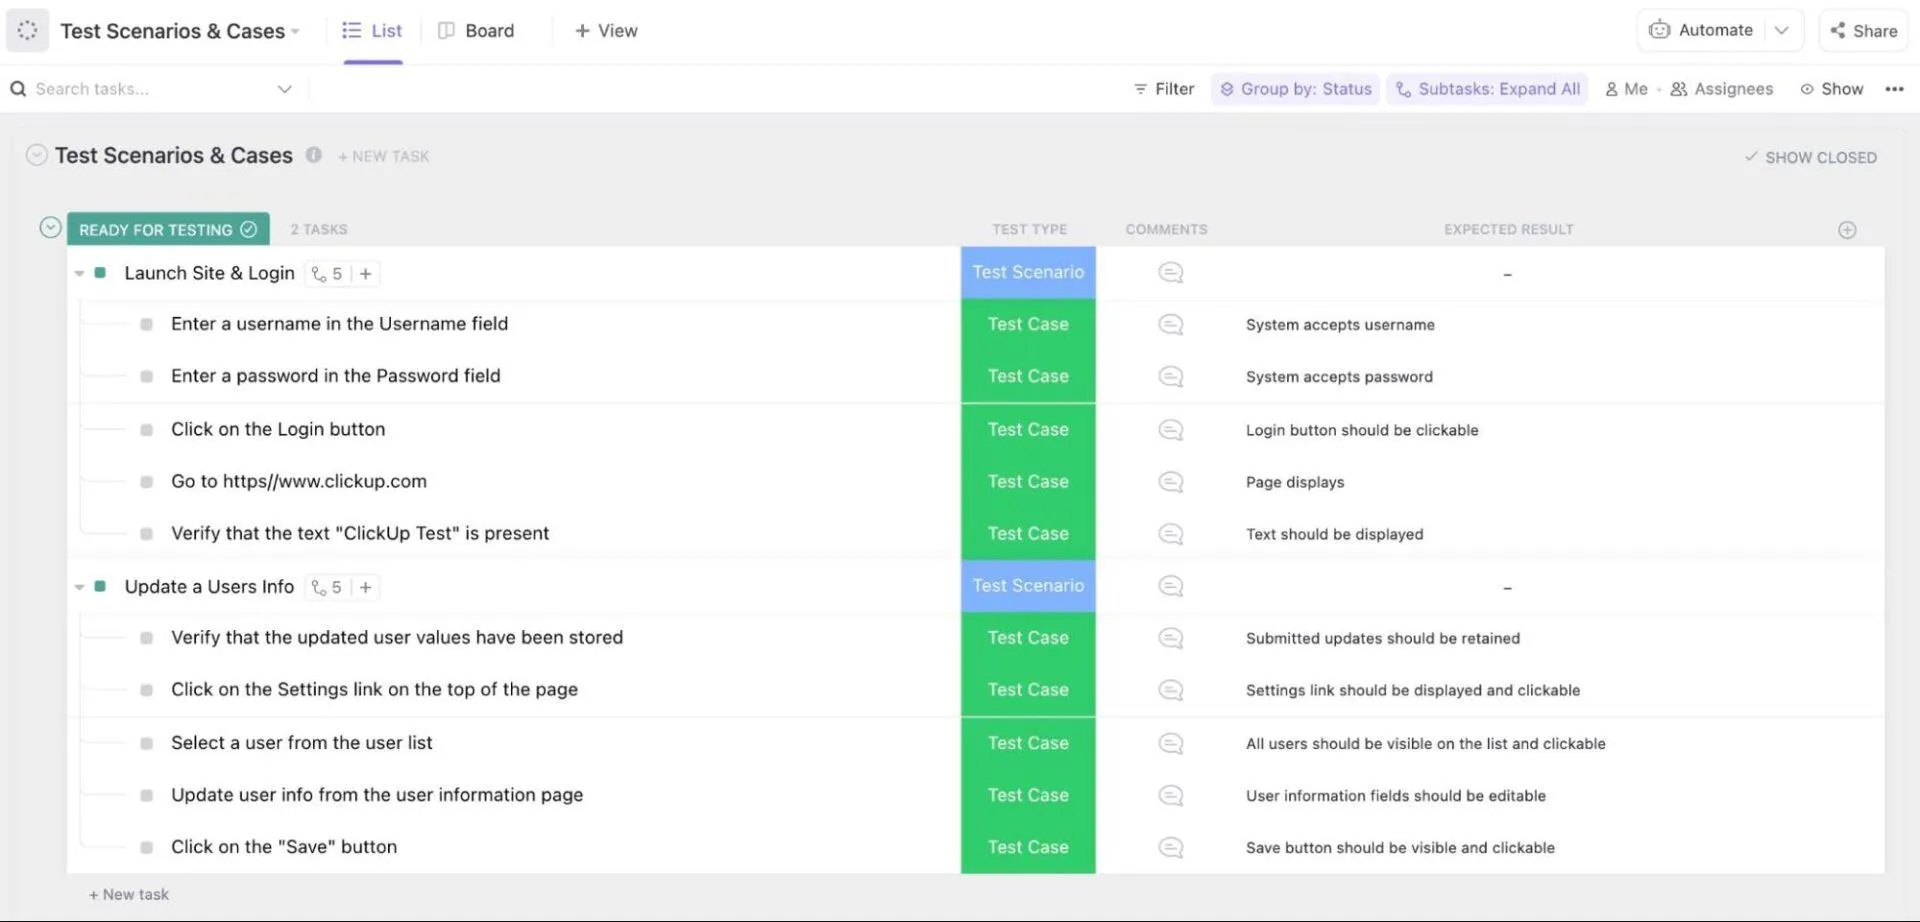
ClickUp dla zespołów programistycznych to platforma do zarządzania projektami, na której przypadki testowe funkcjonują jako zadania obok powiązanych z nimi sprintów, błędów i pull requestów. Nie jest to dedykowane narzędzie do zarządzania testami, ale jego elastyczna struktura zadań pozwala zespołom tworzyć cykle pracy z wykorzystaniem niestandardowych statusów, pól i typów zadań bez konieczności korzystania z oddzielnego narzędzia.
Najważniejsze funkcje ClickUp
- Elastyczna hierarchia umożliwiająca organizowanie przypadków testowych w przestrzeniach, folderach i listach z polami niestandardowymi dotyczącymi typu testu, priorytetu i środowiska
- Ponad 15 widoków ClickUp (Tablica, lista, tabela) do śledzenia przebiegu testów według statusu, osoby przypisanej lub sprintu
- Dokumenty służące do przechowywania specyfikacji wymagań (PRD), planów testów i przewodników dotyczących ustawień środowiska obok przypadków testowych, których dotyczą
- Wbudowany czat do komunikacji między zespołem QA a programistami bez konieczności przełączania się na Slacka lub e-mail
- Podsumowania zadań oparte na AI dzięki ClickUp Brain, zapewniające szybki wgląd w kontekst podczas przeglądów sprintów
Ograniczenia ClickUp
- Brak natywnego silnika wykonywania testów
- Raporty dotyczące testów (pokrycie według wymagań, wskaźnik pozytywnych wyników w każdym cyklu) wymagają niestandardowych pulpitów nawigacyjnych, a nie gotowych systemów raportowania z kontroli jakości.
Ceny ClickUp
Oceny i recenzje ClickUp
- G2: 4,6/5 (ponad 14 100 recenzji)
- Capterra: 4,6/5 (ponad 4600 recenzji)
Co o ClickUp mówią prawdziwi użytkownicy?
Oto, co ma do powiedzenia recenzent serwisu G2:
Najbardziej podoba mi się w ClickUp to, że wszystko znajduje się w jednym miejscu. Zadania, osie czasu, notatki i aktualizacje są przechowywane w tym samym systemie, co ogranicza konieczność przełączania się między różnymi narzędziami. Cenię sobie również elastyczność. Możemy dostosowywać statusy, pola i widoki tak, aby odpowiadały rzeczywistemu sposobowi pracy naszego zespołu. Ułatwia to utrzymanie porządku i zapewnia jasny wgląd w to, kto jest za co odpowiedzialny oraz na jakim etapie są projekty w danym momencie.
Najbardziej podoba mi się w ClickUp to, że wszystko znajduje się w jednym miejscu. Zadania, osie czasu, notatki i aktualizacje są przechowywane w tym samym systemie, co ogranicza konieczność przełączania się między różnymi narzędziami. Cenię sobie również elastyczność. Możemy dostosowywać statusy, pola niestandardowe i widoki tak, aby odpowiadały rzeczywistemu sposobowi pracy naszego zespołu. Ułatwia to utrzymanie porządku i zapewnia jasny wgląd w to, kto jest za co odpowiedzialny oraz na jakim etapie znajdują się projekty w danym momencie.
Najlepsze rozwiązanie dla: kierownika ds. kontroli jakości, który chce, aby nieudany test jednym kliknięciem stał się zgłoszeniem błędu dla programisty, a PR, kroki testowe i sprint były widoczne w ramach tego samego zadania.
Pomiń ten punkt, jeśli: Twój cykl testowy jest w większości zautomatyzowany. Jeśli 80% Twojego zestawu testów jest uruchamiane z potoku CI, potrzebujesz narzędzia, które pobiera wyniki wykonania, a nie takiego, w którym status aktualizuje człowiek.
TestRail

TestRail to dedykowana platforma do zarządzania testami stworzona z myślą o zespołach ds. zapewnienia jakości, które potrzebują uporządkowanej kontroli nad całym procesem testowania. Obsługuje ona pełny cykl tworzenia, uruchamiania i raportowania przypadków testowych, a wyniki są dostarczane dzięki integracji z DevOps oraz CI/CD.
Najważniejsze funkcje TestRail
- Scentralizowane zarządzanie przypadkami testowymi i zestawami testowymi z możliwością ponownego wykorzystania przypadków testowych w różnych projektach
- Plany testów i kamienie milowe umożliwiające organizację i planowanie przebiegów testów w ramach sprintów i wydań
- Szczegółowe raporty z analizą pokrycia, śledzeniem postępów i historią wykonania
- Integracja z Jira, GitHub, Jenkins, Azure DevOps i ponad 20 innymi narzędziami DevOps
- Interfejs API REST do automatyzacji zadań i synchronizacji danych testowych z systemami zewnętrznymi
Limity TestRail
- Brak wbudowanych funkcji do zarządzania wymaganiami i śledzenia problemów — zespoły muszą polegać na narzędziach zewnętrznych, takich jak Jira, co może utrudniać śledzenie zmian.
- Organizacja oparta na folderach staje się trudna do nawigacji, gdy liczba repozytoriów testowych sięga tysięcy
Ceny TestRail
- Professional: 39 USD/licencja/miesiąc
- Enterprise: 78 USD/licencja/miesiąc
Oceny i recenzje TestRail
- G2: 4,4/5 (ponad 600 recenzji)
- Capterra: 4,3/5 (ponad 160 recenzji)
Co prawdziwi użytkownicy mówią o TestRail?
Oto, co ma do powiedzenia recenzent serwisu G2:
Największą zaletą TestRail jest to, że zapewnia naszemu zespołowi QA bezpieczne i dobrze zorganizowane środowisko do zarządzania planami testów, przypadkami testowymi i przebiegami testów. Doceniam to, jak proste jest tworzenie struktury i wdrażanie zestawów testowych, a także ponowne wykorzystywanie wcześniej utworzonych przypadków testowych. Integracja z Jirą i narzędziami CI/CD sprawiła, że nasz cykl pracy stał się bardziej spójny i łatwiejszy do śledzenia. Możliwość monitorowania postępów testów i pokrycia w czasie rzeczywistym okazała się niezwykle pomocna przy planowaniu sprintów i raportowaniu. W mojej codziennej pracy jako inżynier ds. kontroli jakości korzystanie z TestRail pozwoliło mi również zaoszczędzić znaczną ilość czasu.
Największą zaletą TestRail jest to, że zapewnia naszemu zespołowi QA bezpieczne i dobrze zorganizowane środowisko do zarządzania planami testów, przypadkami testowymi i przebiegami testów. Doceniam to, jak proste jest tworzenie struktury i wdrażanie zestawów testów, a także ponowne wykorzystywanie wcześniej utworzonych przypadków testowych. Integracja z Jirą i narzędziami CI/CD sprawiła, że nasz cykl pracy stał się bardziej spójny i łatwiejszy do śledzenia. Możliwość monitorowania postępów testów i pokrycia w czasie rzeczywistym okazała się niezwykle pomocna przy planowaniu sprintów i raportowaniu. W mojej codziennej pracy jako inżyniera ds. kontroli jakości korzystanie z TestRail pozwoliło mi również zaoszczędzić sporo czasu.
Najlepsze rozwiązanie dla: zespołu ds. kontroli jakości składającego się z co najmniej pięciu osób, przeprowadzającego formalne cykle testowe przy każdej wersji, gdzie kierownik musi odpowiedzieć na pytanie „jaki procent wersji 2.0 został przetestowany i zaliczony” na podstawie pulpitu nawigacyjnego, a nie arkusza kalkulacyjnego.
Pomiń ten punkt, jeśli: Twój zestaw testów obejmuje mniej niż kilkaset przypadków lub Twoi testerzy pełnią jednocześnie rolę programistów. Przy takiej skali koszt licencji na stanowisko oraz konieczność oddzielnego logowania wiążą się z zakupem funkcji raportowania, z której i tak nie będziesz korzystać.
Zephyr

Zephyr to wtyczka firmy SmartBear do zarządzania testami w Jira, stworzona z myślą o obsłudze przypadków testowych bezpośrednio z poziomu interfejsu Jira. Oferuje wsparcie dla testów ręcznych oraz automatycznych, a także rozbudowane funkcje raportowania i śledzenia dla zespołów stosujących metodologię agile oraz zespołów korporacyjnych.
Najważniejsze funkcje Zephyr
- Natywna integracja z Jira — twórz, połącz i uruchamiaj przypadki testowe bezpośrednio z problemów w Jira
- Międzyprojektowe, hierarchiczne biblioteki testów umożliwiające ponowne wykorzystanie i organizację przypadków testowych na dużą skalę
- Ponad 70 gotowych raportów dotyczących pokrycia testowego, postępów w wykonywaniu testów oraz śledzenia defektów
- Wsparcie BDD ze składnią Gherkin dla cykli pracy programowania opartego na zachowaniu (BDD)
- Integracje CI/CD z Jenkins, GitHub, GitLab, Bitbucket i Bamboo
Ograniczenia Zephyr
- Licencja przyznawana jest na użytkownika Jira, a nie na testera
- Poruszanie się po dużych repozytoriach testów (zawierających tysiące przypadków) może wydawać się bardziej uciążliwe niż w przypadku samodzielnych narzędzi, takich jak TestRail
- Wsparcie techniczne jest kierowane za pośrednictwem Atlassian Marketplace, co stanowi dodatkową warstwę dla zespołów przyzwyczajonych do bezpośredniego wsparcia od dostawców
Ceny Zephyr
- Essential: od 5,99 USD za użytkownika miesięcznie (11–50 użytkowników)
- Standard: od 6,81 USD/użytkownik/miesiąc (11–50 użytkowników)
- Advanced: od 8,73 USD/użytkownika/miesiąc (11–50 użytkowników)
Oceny i recenzje Zephyr
- G2: 4,1/5 (ponad 80 recenzji)
- Capterra: Zbyt mało recenzji
Co prawdziwi użytkownicy mówią o Zephyrze?
Oto, co ma do powiedzenia recenzent serwisu G2:
Jest to najlepsze narzędzie do importowania przypadków testowych bezpośrednio z arkusza Excel. Dzięki temu narzędziu praca testerów jest mniej pracochłonna niż w przypadku importowania przypadków testowych do Jira. Kolejną funkcją tego narzędzia jest możliwość oznaczania przypadków testowych jako zaliczone lub niezaliczone oraz dodawania załączników.
Jest to najlepsze narzędzie do importowania przypadków testowych bezpośrednio z arkusza Excel. Dzięki niemu praca testerów jest mniej pracochłonna niż w przypadku importowania przypadków testowych do Jira. Kolejną funkcją tego narzędzia jest możliwość oznaczania przypadków testowych jako zaliczone lub niezaliczone oraz dodawania załączników.
Najlepsze rozwiązanie dla: zespołów podlegających regulacjom lub poddawanych częstym audytom (branża fintech, opieka zdrowotna), które wymagają, aby każdy test był połączony z wymogiem w Jira, a każda usterka — z testem, w którym została wykryta, a wszystko to w ramach jednej instancji Atlassian.
Pomiń tę opcję, jeśli: Twoja instancja Jira jest duża, a zespół QA niewielki. Instancja Jira na 200 stanowisk z 10 testerami oznacza koszt 190 licencji Zephyr, z których nikt nie korzysta; samodzielne narzędzie rozliczane na tester kosztuje mniej.
Jira

Jira to platforma firmy Atlassian do zarządzania projektami i śledzenia problemów, szeroko stosowana przez zespoły inżynierów i kontroli jakości do zarządzania sprintami, problemami i cyklami pracy programistycznej. Chociaż nie jest to dedykowane narzędzie do zarządzania testami, wiele zespołów korzysta z niej w połączeniu z rozwiązaniami takimi jak Zephyr Scale lub Xray, aby zarządzać przypadkami testowymi w ramach istniejących ustawień Jira.
Najważniejsze funkcje Jira
- Tablice Scrum i Kanban do zarządzania sprintami, zaległościami i cyklami pracy w metodologii Agile
- Konfigurowalne cykle pracy, typy problemów i pola dostosowane do sposobu, w jaki Twój zespół śledzi postępy w pracy
- Zaawansowane mapy drogowe do planowania międzyzespołowego i śledzenia zależności (Premium)
- Ponad 1 000 integracji z platformami zewnętrznymi, w tym GitHub, Confluence, Slack oraz narzędzia CI/CD
- Reguły automatyzacji jako wyzwalacze działań w różnych projektach na podstawie aktualizacji problemów lub zmian statusu
Ograniczenia Jira
- Zarządzanie przypadkami testowymi wymaga wtyczki z Marketplace (Zephyr Scale, Xray), za którą oprócz subskrypcji Jira pobierana jest dodatkowa opłata od każdego użytkownika.
- Bardziej stroma krzywa uczenia się dla użytkowników bez wiedzy technicznej, a koszty wdrożenia mogą się sumować w przypadku większych Teams
Ceny Jira
- Free
- Standard: 7,91 USD/użytkownik/miesiąc
- Premium: 14,54 USD/użytkownik/miesiąc
- Enterprise: Ceny niestandardowe
Oceny i recenzje serwisu Jira
- G2: 4,3/5 (ponad 7 900 recenzji)
- Capterra: 4,4/5 (ponad 15 400 recenzji)
Co prawdziwi użytkownicy mówią o Jira?
Oto, co ma do powiedzenia recenzent serwisu G2:
Jira to jedno z moich ulubionych narzędzi cyfrowych służących do śledzenia i wizualizacji wyników wszystkich moich projektów w ramach współpracy z członkami mojego zespołu, ponieważ oferuje najlepsze w swojej klasie możliwości wirtualnego monitorowania wydajności, ułatwiając mi osiąganie wszystkich moich celów zawodowych.
Jira to jedno z moich ulubionych narzędzi cyfrowych do śledzenia i wizualizacji wyników wszystkich moich projektów w ramach współpracy z członkami mojego zespołu, ponieważ oferuje najlepsze w swojej klasie funkcje wirtualnego monitorowania wydajności, ułatwiając mi osiąganie wszystkich moich celów zawodowych.
Najlepsze rozwiązanie dla: zespołów inżynierów, które zastanawiają się, czy w ogóle potrzebują dedykowanego narzędzia do zarządzania testami. Przeprowadzenie kilku cykli testowych przy użyciu niestandardowych typów zgłoszeń w Jira pozwoli najpierw sprawdzić, czy skala działań uzasadnia zastosowanie wtyczki.
Pomiń ten punkt, jeśli: już wiesz, że potrzebujesz zarządzania testami. Przejście od razu do wtyczki lub samodzielnego narzędzia pozwala uniknąć migracji, gdy niestandardowe typy problemów przestaną się skalować.
Typowe błędy, których należy unikać podczas tworzenia przypadków testowych
Unikaj tych błędów przy tworzeniu przypadków testowych, które mogą obniżyć ich ogólną skuteczność.
| Błąd | Co należy zrobić zamiast tego |
|---|---|
| Zbyt późne tworzenie przypadków testowych | Zaangażuj testerów w fazy gromadzenia wymagań i projektowania, aby zidentyfikować potencjalne problemy przed rozpoczęciem kodowania |
| Brak aktualizacji przypadków testowych | Zaktualizuj przypadek testowy, gdy tylko funkcja otrzyma nową aktualizację, zmieni się jej działanie lub ulegnie zmianie interfejs użytkownika. |
| Brak warunków końcowych | Określ, jak powinien wyglądać system po zakończeniu testu (użytkownik testowy usunięty, koszyk opróżniony, sesja zamknięta), aby następny przypadek rozpoczynał się od stanu czystego |
| Wyłącznie dane z przebiegu idealnego | Każde pole wprowadzania danych wymaga co najmniej jednej wartości, którą system powinien odrzucić. Udokumentuj sposób generowania lub pobierania zbioru danych |
| Brak ustalania priorytetów przypadków testowych | Przypisz każdemu przypadkowi testowemu priorytet w oparciu o wpływ na działalność, częstotliwość użycia oraz ryzyko niepowodzenia. Pomoże Ci to skoncentrować wysiłki testowe i podejmować trafniejsze decyzje dotyczące budżetu oraz metod testowania. |
Jak zadbać o to, by przypadki testowe pozostawały przydatne przez długi czas
Zestaw testów zachowuje wiarygodność, gdy każdy przypadek jest niezależny, skupia się na danych wejściowych, które najprawdopodobniej spowodują błąd, oraz zostaje wycofany w momencie, gdy przestaje dostarczać wiarygodnych wyników. Te sześć praktyk odróżnia zestawy testów, które przez lata wykrywają błędy, od tych, które są ignorowane już po drugim sprintzie.
Tworzenie niezależnych, atomowych testów
Przypadek testowy powinien ustalać swój własny stan i nigdy nie może być zależny od tego, czy inny przypadek został wcześniej uruchomiony. Gdy TC_CHECKOUT_003 zakłada, że TC_CHECKOUT_002 pozostawił element w koszyku, jedna awaria powoduje pięć kolejnych, a Ty spędzasz poranek na ustalaniu, która z nich była prawdziwa. Jeśli tytuł testu zawiera słowo „i”, podziel go na dwa przypadki.
Testuj na granicach
Błędy skupiają się na skrajach dopuszczalnego zakresu danych wejściowych, a nie w środku. Jeśli pole hasła akceptuje od 8 do 128 znaków, przetestuj 7, 8, 128 i 129 znaków, a nie tylko wygodne hasło o długości 12 znaków. Analiza wartości granicznych jest formalną techniką określoną w normie projektowania testów ISO/IEC/IEEE 29119-4 właśnie z tego powodu: pozwala wykryć błędy typu „off-by-one”, których nie wychwytują losowe dane wejściowe.
Wykorzystaj podział na partie równoważności, aby wyeliminować zbędne przypadki
Pogrupuj dane wejściowe, które system powinien traktować identycznie, a następnie przetestuj jeden reprezentatywny przykład z każdej grupy. Każdy poprawny format adresu e-mail zachowuje się tak samo w formularzu logowania, więc wystarczy jeden poprawny adres. Testowanie adresów user@example.com, jane@company.com i bob@domain.org jako trzech oddzielnych przypadków potraja nakład pracy związany z utrzymaniem kodu, nie zwiększając przy tym pokrycia.
Oddziel dane testowe od kroków testowych
Wpisanie na stałe frazy „enter test@example.com” w kroku oznacza konieczność przepisywania tego kroku za każdym razem, gdy zmienia się środowisko testowe. Utrzymuj kroki w formie ogólnej („wprowadź zarejestrowany adres e-mail”), a rzeczywiste wartości przechowuj w polu danych testowych lub pliku. Dzięki temu te same kroki będą wykonywane w środowiskach staging, QA i przedprodukcyjnym bez konieczności edycji, a zastąpienie zestawu danych nowym zestawem w celu przeprowadzenia testu negatywnego wymaga jedynie zmiany jednej linii kodu.
Śledź niestabilne testy i wskaźnik przeoczonych błędów
Test niestabilny kończy się niepowodzeniem w sposób niekonsekwentny, mimo braku rzeczywistego błędu w produkcie, a każdy taki test uczy zespół ignorowania wyników oznaczonych na czerwono. Śledź, jak często każdy przypadek przechodzi między wynikiem pozytywnym a negatywnym w identycznych kompilacjach. Jeśli dany przypadek wykazuje niestabilność częściej niż kilka razy w miesiącu, przepisz go lub usuń. Połącz to ze wskaźnikiem przeoczonych defektów (błędów wykrytych w środowisku produkcyjnym, które powinny zostać wykryte przez przypadek testowy), aby zobaczyć, gdzie pokrycie jest słabe, a nie tylko gdzie występuje nadmierna liczba fałszywych alarmów.
Zautomatyzuj testy, które przeprowadzasz najczęściej
Przypadki testów regresyjnych, wstępnych i funkcjonalnych o wysokiej częstotliwości są najlepszymi kandydatami do automatyzacji, ponieważ są uruchamiane przy każdej kompilacji i rzadko ulegają zmianom. Przenieś je do skryptów w swoim potoku CI/CD i korzystaj z narzędzi wspomaganych przez AI, wyposażonych w samonaprawiające się lokalizatory w miejscach, gdzie elementy interfejsu użytkownika często się zmieniają. Dzięki temu testerzy będą mieli więcej czasu na prace eksploracyjne oraz rodzaje testów oprogramowania wymagające oceny, takie jak testy użyteczności i wyszukiwanie przypadków skrajnych.
Jak tworzyć i uruchamiać przypadki testowe w ClickUp
W sekcji dotyczącej narzędzi powyżej omówiono, gdzie ClickUp może znaleźć zastosowanie. W tej sekcji przedstawiono rzeczywiste ustawienia, odzwierciedlające kroki opisane wcześniej w tym przewodniku.
Uporządkuj swoją bibliotekę przypadków testowych. Utwórz przestrzeń dla swojego produktu, folder dla każdego obszaru funkcjonalnego (np. uwierzytelnianie, płatności, wdrażanie) oraz listę dla każdego cyklu testowego lub sprintu. Każde zadanie staje się osobnym przypadkiem testowym. Skorzystaj z pól niestandardowych ClickUp, aby rejestrować takie elementy, jak identyfikator przypadku testowego, warunki wstępne, dane testowe, poziom priorytetu i środowisko.
Opisz kroki testowania bezpośrednio w zadaniu. Wykorzystaj opis zadania do udokumentowania kolejnych kroków wykonywania testu oraz oczekiwanych wyników. Lista kontrolna sprawdzają się dobrze w przypadku sekwencyjnych przepływów, w których tester musi odhaczać każdą czynność, podczas gdy opis zawiera informacje kontekstowe, takie jak warunki wstępne i dane testowe.
Śledź przebieg testów i wyniki. Twórz niestandardowe statusy odzwierciedlające cykl pracy testów: Nie rozpoczęto → W trakcie → Zakończono pomyślnie → Niepowodzenie → Zablokowane. Gdy test zakończy się niepowodzeniem, przekształć go w zadanie dotyczące błędu lub utwórz połączone zadanie przypisane do programisty, z priorytetem, zależnościami i terminem realizacji. Integracje z GitHubem i GitLabem pozwalają powiązać ten błąd bezpośrednio z pull requestem, który go wprowadził. Jeśli przyczyną jest wada kodu, możesz przypisać to zadanie dotyczące błędu do agenta ClickUp Codegen, który odczytuje opis zadania, połączone specyfikacje i komentarze, pisze propozycję poprawki oraz otwiera pull request do przeglądu, a postępy są odsyłane z powrotem do zadania.
Wskazówka dla profesjonalistów: Kierownicy działu kontroli jakości mogą uzyskać natychmiastowy przegląd dowolnego zadania, prosząc ClickUp Brain o podsumowanie otwartych zadań związanych z błędami. W ten sposób mają dostęp do wszystkich informacji potrzebnych do przeglądów sprintów bez konieczności przeszukiwania poszczególnych zadań w celu uzyskania pełnego obrazu sytuacji.

Przeprowadzaj cykle testowe, korzystając z widoków. Użyj widoku Tablicy z pogrupowaniem według statusu, aby podczas przebiegu testu od razu zobaczyć dystrybucję wyników pozytywnych i negatywnych. Widok tabeli działa jak tradycyjna matryca testowa, gdy musisz przejrzeć wyniki z dziesiątek przypadków. Filtruj według osoby przypisanej do zadania, aby zrównoważyć obciążenie pracą, lub według priorytetu, aby w testach wstępnych skupić się najpierw na ścieżkach krytycznych.
Szablon zarządzania testami w ClickUp zapewnia scentralizowany sposób zarządzania całym cyklem pracy testowej obejmującym wiele obszarów funkcjonalnych, scenariuszy testowych i przypadków skrajnych w jednym miejscu. Wykorzystaj go do śledzenia opinii użytkowników, zarządzania harmonogramami testów, monitorowania postępów w testowaniu oraz oceny wyników pozytywnych i negatywnych bez konieczności przełączania się między narzędziami.

Skuteczne zarządzanie cyklami pracy testowania
Przypadek testowy spełnia swoje zadanie w momencie, gdy dwie osoby mogą go wykonać niezależnie i uzyskać ten sam wynik – pozytywny lub negatywny. Wszystko w tym przewodniku (jedna czynność na krok, jasno określone warunki wstępne, oczekiwane wyniki bez miejsca na interpretację) służy temu jednemu standardowi. Jeśli już planujesz sprinty w ClickUp, opisane powyżej ustawienia pozwalają na pisanie, uruchamianie i śledzenie przypadków testowych wraz z wykrytymi błędami, bez konieczności dodawania kolejnego narzędzia.
Zarejestruj się w ClickUp za darmo
Często zadawane pytania dotyczące przypadków testowych
Ile przypadków testowych powinno obejmować jedno wymaganie?
Pojedynczy wymóg może wymagać jednego lub dziesięciu przypadków testowych, w zależności od tego, ile scenariuszy, przypadków skrajnych i wariantów danych wejściowych obejmuje. Chodzi o to, aby uwzględnić wszystkie realistyczne ścieżki, zapewniając wystarczający zasięg bez zbędnego powielania.
Jaka jest różnica między przypadkami testowymi a skryptami testowymi?
Przypadek testowy dokumentuje, co należy przetestować i jakiego wyniku należy się spodziewać, i jest przeznaczony do ręcznego wykonania. Skrypt testowy jest natomiast jego zautomatyzowaną wersją: kodem, który wykonuje te same kroki programowo.
Jak szczegółowe powinny być kroki testów?
Podziel test na logiczne, sekwencyjne kroki, które są łatwe do zrozumienia bez znajomości kontekstu. Nie łącz wielu czynności w jedną i nie wprowadzaj niepotrzebnej złożoności.
Scenariusz testowy określa w jednym zdaniu, co należy przetestować („Sprawdź resetowanie hasła”); przypadek testowy określa jak to zrobić, uwzględniając warunki wstępne, kroki, dane testowe i oczekiwane wyniki. Jeden scenariusz zazwyczaj generuje od 3 do 10 przypadków testowych obejmujących ścieżkę prawidłową, nieprawidłowe dane wejściowe oraz warunki brzegowe. Scenariusze są na pierwszym miejscu i kierują planowaniem pokrycia; przypadki testowe są na drugim miejscu i kierują wykonaniem.
Pozytywny przypadek testowy wykorzystuje prawidłowe dane wejściowe i zakłada powodzenie: poprawny adres e-mail i hasło logują użytkownika. Negatywny przypadek testowy wykorzystuje nieprawidłowe lub nieoczekiwane dane wejściowe i zakłada, że system zachowa się poprawnie w przypadku błędu: błędne hasło powoduje wyświetlenie komunikatu „Nieprawidłowe hasło” bez tworzenia sesji. W dojrzałych zestawach testowych stosunek przypadków pozytywnych do negatywnych wynosi mniej więcej 1:3 do 1:5, ponieważ większość błędów produkcyjnych występuje w ścieżkach błędów, a nie w ścieżkach pomyślnych.
Plan testów określa zakres, podejście, zasoby i harmonogram całego procesu testowania. Zestaw testów to zbiór przypadków testowych zgrupowanych w celu przeprowadzenia jednego przebiegu, np. „zestaw testów regresyjnych dla wersji 2.1”. Przypadek testowy jest podstawową jednostką w obu tych elementach: stanowi udokumentowaną kontrolę z jednym wynikiem (pozytywnym lub negatywnym). Plan określa strategię, zestaw określa zakres, a przypadek testowy określa wynik.