Alle 2:17 del mattino, un avviso di sicurezza illumina la tua chat. Poi un altro; al mattino, ce ne sono centinaia. Alcuni sono importanti, ma la maggior parte no.
Questa è la realtà per la maggior parte delle startup nel settore della sicurezza informatica. Ci si aspetta che difendiate la vostra azienda da minacce di livello enterprise con un team ridotto, tempi limitati e strumenti non progettati per far fronte alle modalità con cui avvengono gli attacchi odierni.
Questa guida ti accompagna nella selezione di uno stack di sicurezza informatica basato sull'IA che si adatti al modello di minaccia, alle dimensioni del team e al percorso di crescita della tua startup. Imparerai a conoscere i componenti fondamentali, come le pipeline di dati e i framework di ML, come valutare le piattaforme open source rispetto a quelle commerciali e come evitare le insidie più comuni.
Vedremo anche perché ClickUp, la prima area di lavoro convergente per l’IA al mondo, è uno strumento che non può assolutamente mancare nel tuo stack! 🌟
Che cos’è uno stack di sicurezza informatica basato sull’IA?
Uno stack di sicurezza informatica basato sull’IA è una combinazione stratificata di strumenti, framework e infrastrutture che consente il rilevamento, la risposta e la prevenzione delle minacce grazie all’apprendimento automatico.
Consideralo come un sistema completo, dalla raccolta dei dati all’azione, che consente ai tuoi strumenti di sicurezza di apprendere e adattarsi. In genere include pipeline di dati per la telemetria di sicurezza, modelli di machine learning (ML) addestrati sui modelli di minaccia, infrastruttura di distribuzione e sistemi di monitoraggio.
È fondamentale comprendere la differenza tra l’integrazione dell’IA in strumenti di sicurezza legacy e la creazione ex novo di soluzioni native per l’IA. Gli strumenti nativi per l’IA utilizzano l’apprendimento automatico come elemento centrale, mentre i sistemi legacy potenziati dall’IA si limitano ad aggiungere funzionalità di apprendimento automatico ad architetture più datate, basate su regole.
Lo stack più adatto alla tua startup dipenderà in larga misura dal tuo specifico modello di minaccia, dalle competenze del tuo team e dai tuoi piani di crescita.
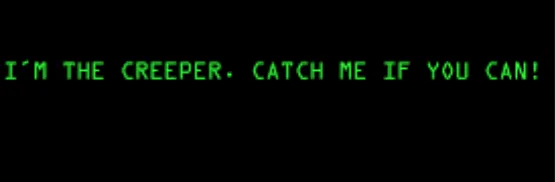
🧠 Curiosità: Creato nel 1971 da Bob Thomas presso la BNN Technologies, il programma “Creeper” è ampiamente considerato il primo virus o worm informatico, progettato come programma sperimentale in grado di autoreplicarsi. Si diffondeva tra i computer DEC PDP-10, visualizzando il messaggio: “I’m the creeper, catch me if you can!”
Perché le startup nel settore della sicurezza informatica hanno bisogno dell’IA nel proprio stack tecnologico
In qualità di startup nel settore della sicurezza, ti trovi ad affrontare minacce di livello aziendale con una frazione delle risorse disponibili, e il tuo team rischia di essere sommerso dagli avvisi generati dagli strumenti tradizionali. Gli strumenti di sicurezza basati su regole semplicemente non riescono a stare al passo con il ritmo degli attacchi moderni e richiedono una messa a punto manuale costante che i team ridotti non sono in grado di sostenere.
I sistemi basati sull'intelligenza artificiale aiutano i piccoli team a gestire i rischi di sicurezza informatica a livello aziendale tramite l'automazione delle attività di routine.
Ecco perché hai bisogno dell’IA nel tuo stack tecnologico:
Rilevamento e risposta più rapidi alle minacce
I modelli di IA riducono drasticamente il tempo che intercorre tra un'intrusione e la tua risposta, offrendo:
- Riconoscimento dei modelli su larga scala: l’IA elabora milioni di eventi provenienti dalla rete e dagli endpoint per individuare le minacce reali nascoste nel rumore delle attività quotidiane
- Triage automatizzato: invece di trattare tutti gli avvisi allo stesso modo, i modelli di IA li classificano in base alla gravità, consentendo ai tuoi analisti di concentrarsi immediatamente su ciò che conta di più
- Apprendimento continuo: i sistemi migliori migliorano la loro precisione di rilevamento nel tempo man mano che incontrano modelli di attacco nuovi e in continua evoluzione, rendendo le vostre difese ogni giorno più intelligenti
Riduzione del carico di lavoro manuale per i team snelli
La maggior parte delle startup non può permettersi un vero e proprio Security Operations Center (SOC). L’IA contribuisce a colmare questa lacuna occupandosi delle attività ripetitive e dispendiose in termini di tempo che causano il burnout degli analisti. Ciò include l’analisi di routine dei log, l’indagine iniziale sugli allarmi e persino la ricerca proattiva delle minacce.
L'IA combatte direttamente la "stanchezza da sicurezza" che subentra quando il tuo team è sommerso dagli avvisi. Utilizzandola per filtrare i falsi positivi prima ancora che raggiungano un operatore umano, ti assicuri che la preziosa attenzione del tuo team sia dedicata alle minacce reali.
Protezione scalabile al passo con la tua crescita
La tua sicurezza deve crescere di pari passo con la tua attività, senza dover assumere un nuovo analista per ogni nuovo cliente o linea di prodotti. I sistemi basati sull’IA sono progettati per gestire una superficie di attacco in espansione, poiché un numero maggiore di utenti e di dati è sinonimo di servizi cloud. Ciò ribalta il modello di sicurezza tradizionale, consentendoti di scalare le tue difese in modo efficiente.
📮 ClickUp Insight: Mentre il 34% degli utenti opera con piena fiducia nei sistemi di IA, una percentuale leggermente superiore (38%) adotta un approccio del tipo “fidati, ma verifica”. Uno strumento autonomo che non conosce il contesto lavorativo dell’utente comporta spesso un rischio maggiore di generare risposte imprecise o insoddisfacenti.
Ecco perché abbiamo creato ClickUp Brain, l’IA che collega la project management, la gestione delle conoscenze e la collaborazione in tutto il tuo spazio di lavoro e integra strumenti di terze parti. Ottieni risposte contestuali senza dover attivare/disattivare le schermate e sperimenta un aumento dell’efficienza lavorativa da 2 a 3 volte superiore, proprio come i nostri clienti di Seequent.
Componenti fondamentali di uno stack di sicurezza informatica basato sull'IA
Senza una visione chiara dei componenti fondamentali di uno stack di IA, si rischia di acquistare uno strumento potente ma inutile perché manca un elemento fondamentale, come dati puliti o un modo per implementarlo.
Ecco i quattro livelli essenziali che, integrandosi tra loro, formano uno stack completo. 🛠️
1. Livello di gestione e acquisizione dei dati
Questa è la base di tutte le vostre operazioni di sicurezza basate sull’IA. È il modo in cui raccogliete, pulite e organizzate tutti i dati di sicurezza, o telemetria, provenienti da tutta la vostra organizzazione, affinché possano essere utilizzati dai modelli di machine learning. Se i vostri dati sono disordinati o incompleti, le previsioni della vostra IA saranno inaffidabili:
- Origine dati: consolida tutto, dai log di rilevamento e risposta degli endpoint (EDR) e dai dati sui flussi di rete ai log di configurazione del cloud e agli eventi dei provider di identità
- Normalizzazione: Standardizza i dati provenienti da tutti i tuoi diversi strumenti in un unico formato coerente, in modo che l'IA possa comprenderli
- Architettura di spazio di archiviazione: scegli un sistema di gestione dei dati, spesso un data lake, in grado di archiviare grandi quantità di informazioni consentendo al contempo sia l’analisi in tempo reale che la consultazione dei dati storici
- Politiche di conservazione: Decidi per quanto tempo conservare i dati, trovando un equilibrio tra la necessità di disporre di un contesto storico per l'addestramento dei modelli e i crescenti costi di spazio di archiviazione
🚀 Vantaggio di ClickUp: gestisci la raccolta, la normalizzazione e la conservazione dei tuoi dati in tutto lo stack grazie alla documentazione disponibile in ClickUp Docs.
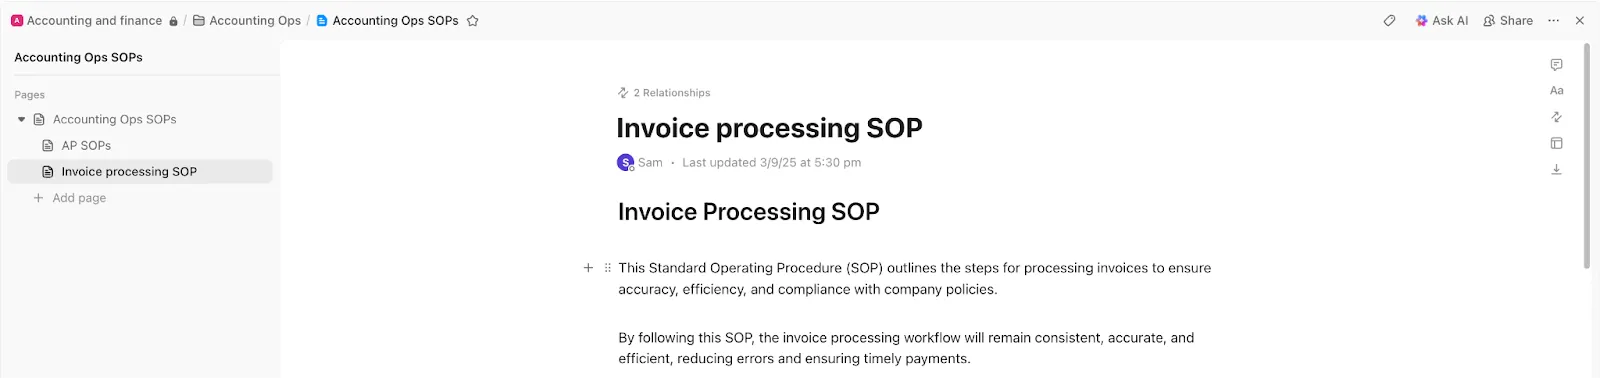
Ad esempio, la tua startup estrae dati telemetrici da strumenti EDR, log cloud e provider di identità. Un documento centrale su ClickUp Doc definisce esattamente quali origini dati vengono acquisite, come vengono normalizzati i campi, cosa prevedono i modelli di schema e per quanto tempo viene conservato ciascun tipo di dati. Quando le pipeline cambiano, tali aggiornamenti vengono riportati immediatamente e collegati agli ingegneri responsabili.
2. Framework e modelli di machine learning
Questo è il “cervello” dello stack, dove avviene l’effettivo rilevamento delle minacce. Qui dovrai decidere se utilizzare:
- Modelli predefiniti forniti da un fornitore: più veloci da implementare, ma offrono minori possibilità di personalizzazione
- Modelli personalizzati: perfettamente adattati al tuo ambiente, ma richiedono una notevole competenza nel campo del machine learning.
Tra i tipi di modelli più comuni figurano l’apprendimento supervisionato (addestrato su esempi con etichette di minacce note) e l’apprendimento non supervisionato (ottimo per il rilevamento delle anomalie e l’individuazione di minacce mai viste prima).
⚙️ Bonus: Comprendi le sfumature che distinguono l’apprendimento automatico supervisionato da quello non supervisionato per scegliere l’opzione migliore.
3. Infrastruttura di implementazione e integrazione
Questo livello è incentrato sull’integrazione dei modelli in un ambiente di produzione in cui possano svolgere la loro funzione. Per le startup, la chiave è trovare un approccio che non richieda la gestione da parte di un team dedicato di MLOps (Machine Learning Operations). Cerca:
- Compatibilità API: i tuoi strumenti di IA devono essere in grado di comunicare con i tuoi sistemi di sicurezza esistenti, come la piattaforma SIEM (Security Information and Event Management) o SOAR (Security Orchestration, Automazioni, e Response)
- Requisiti di latenza: per il rilevamento delle minacce in tempo reale, i modelli devono prendere decisioni in pochi millisecondi
- Meccanismi aggiornati: è necessario un processo fluido per implementare in produzione versioni nuove e migliorate dei modelli senza causare tempi di inattività
4. Strumenti di monitoraggio e osservabilità
Questo livello effettua il monitoraggio delle prestazioni dei modelli per individuare problemi quali la deriva, ovvero il degrado dell’accuratezza di un modello nel tempo a causa dell’evoluzione dei modelli di attacco. Fornisce inoltre il ciclo di feedback essenziale per il miglioramento continuo, consentendo agli analisti di intervenire in seguito agli avvisi per riaddestrare e perfezionare i modelli. Una solida osservabilità garantisce piena visibilità sulle prestazioni delle difese basate sull’IA.
🔍 Lo sapevate? In uno dei primi attacchi informatici orchestrati dall’IA di cui si è avuto notizia, un agente di IA sottoposto a jailbreak è stato utilizzato per eseguire in modo autonomo azioni sofisticate nell’ambito di un’intrusione in più fasi che ha colpito decine di organizzazioni.
I migliori framework e strumenti di IA per le startup nel settore della sicurezza informatica
Il mercato è invaso da strumenti di IA, il che rende difficile capire da dove iniziare. Si rischia di ritrovarsi a spendere troppo per una piattaforma di Enterprise di cui non si ha bisogno o di sprecare mesi in un progetto fai-da-te che non verrà mai lanciato.
Il panorama si articola in tre categorie principali per aiutarti a restringere il campo in base al tuo budget, al tuo team e ai tuoi obiettivi. 💁
Opzioni open source per i team attenti al budget
Passare all’open source offre il massimo controllo e flessibilità al minor costo iniziale, ma comporta un compromesso. Sarai responsabile della configurazione, della manutenzione e della risoluzione dei problemi, il che richiede una notevole competenza interna. Lavorerai con:
- TensorFlow/PyTorch: sono i framework di riferimento per la creazione da zero di modelli di ML personalizzati, che offrono una flessibilità senza pari ma presentano una curva di apprendimento ripida
- YARA + estensioni ML: Si tratta di un potente strumento per il rilevamento del malware basato su regole, che può essere esteso con il ML per creare classificatori più sofisticati
- Zeek (precedentemente Bro): Si tratta di un popolare framework di analisi di rete con un ricco ecosistema di plugin, tra cui alcuni dedicati all’analisi del traffico basata sull’apprendimento automatico
- OpenSearch Security Analytics: un'alternativa open source ai SIEM commerciali, dotata di funzionalità/funzioni integrate per il rilevamento delle anomalie e l'analisi della sicurezza basata sul machine learning
🧠 Curiosità: Il termine "penetration testing" è stato coniato nei primi anni '70. La pratica di simulare attacchi per individuare vulnerabilità è stata formalizzata in un rapporto del 1972 redatto da James P. Anderson.
Piattaforme cloud-native per un'implementazione rapida
Per le startup che vogliono muoversi rapidamente ed evitare di gestire l’infrastruttura, le piattaforme cloud-native rappresentano un’ottima scelta. Questi servizi gestiscono l’hardware sottostante e le operazioni MLOps, consentendo al tuo team di concentrarsi sulla creazione e sull’implementazione dei modelli.
Tra i principali fornitori figurano AWS, Google Cloud e Microsoft Azure, che offrono tutti potenti piattaforme di ML gestite come SageMaker, Vertex IA e Azure ML.
Forniscono inoltre servizi di IA specifici per la sicurezza, come AWS GuardDuty e Google Chronicle, che offrono il percorso più rapido verso il rilevamento basato sull’IA. Gli aspetti principali da tenere d’occhio sono il vincolo al provider (vendor lock-in) e i prezzi basati sull’utilizzo, che possono aumentare in modo imprevisto.
🔍 Lo sapevate? Nel 2010 il worm Stuxnet ha sfruttato quattro vulnerabilità zero-day per ostacolare il programma nucleare iraniano, influenzando in modo significativo il modo in cui governi e aziende individuano e accumulano vulnerabilità sconosciute.
Soluzioni specializzate di IA per la sicurezza informatica
Se si desidera ottenere il time-to-value più rapido, le piattaforme commerciali appositamente progettate rappresentano la scelta migliore. Questi strumenti sono progettati specificamente per casi d’uso legati alla sicurezza e sono dotati di modelli pre-addestrati e flussi di lavoro ottimizzati, sebbene offrano minori possibilità di personalizzazione rispetto a un approccio fai-da-te.
| Categoria | Cosa fa | Attori chiave |
| EDR | Rilevamento e risposta sugli endpoint | CrowdStrike, SentinelOne e VMware Carbon Black |
| NDR | Rilevamento e risposta alle minacce di rete | Darktrace, Vectra IA ed ExtraHop |
| SOAR | Orchestrazione, automazione e risposta in materia di sicurezza | Splunk SOAR, Palo Alto XSOAR e Swimlane |
Sfide comuni in materia di sicurezza dell’IA che le startup devono affrontare
Hai investito in un nuovo strumento di IA, ma non sta dando i risultati che ti aspettavi. Ora, invece di risolvere i problemi, te ne trovi di nuovi, come la "fatica da allerta" e le difficoltà di integrazione.
Conoscere in anticipo queste insidie comuni ti aiuta a pianificare le contromisure e a evitare errori costosi. 👀
- Qualità e disponibilità dei dati: l’efficacia dei modelli dipende dalla qualità dei dati su cui vengono addestrati, e molte startup non dispongono dei dati puliti e con etichette necessari per creare modelli personalizzati accurati
- Affaticamento da falsi positivi: un sistema di IA mal configurato può generare ancora più rumore di uno tradizionale, sommergendo il tuo team di avvisi irrilevanti e vanificando l’intero scopo
- Lacune nelle competenze: Le competenze necessarie per sviluppare, implementare e gestire sistemi di apprendimento automatico sono costose e difficili da reperire, così come lo sono le conoscenze approfondite in materia di sicurezza
- Complessità dell’integrazione: far funzionare il tuo nuovo strumento di IA in modo perfettamente integrato con la tua infrastruttura di sicurezza esistente richiede spesso molto più tempo e lavoro richiesto di quanto previsto
- Manutenzione dei modelli: l’IA non è una soluzione del tipo “imposta e dimentica”; i modelli perdono efficacia nel tempo e richiedono monitoraggio, messa a punto e riaddestramento continui per rimanere efficaci
- Proliferazione degli strumenti : Ogni nuovo strumento di IA può aggiungere un ulteriore silo alle vostre operazioni di sicurezza, frammentando la visibilità e rendendo più difficile avere una visione d'insieme
Queste sfide evidenziano perché la supervisione da parte di personale qualificato rimanga essenziale per guidare, interpretare e gestire anche i sistemi di IA più sofisticati.
🔍 Lo sapevi? Oltre la metà delle aziende ora privilegia gli investimenti nella sicurezza basata sull’IA rispetto agli strumenti di sicurezza tradizionali, eppure molte faticano a gestire la proliferazione degli strumenti. Le organizzazioni utilizzano in media 85 applicazioni SaaS e più di cinque strumenti distinti solo per l’individuazione, il monitoraggio o la classificazione dei dati, rendendo la sicurezza più difficile da gestire e integrare.
Come scegliere lo stack di IA più adatto alla tua startup nel settore della sicurezza informatica
Conosci i componenti e gli strumenti, ma come si fa a prendere effettivamente la decisione finale? Scegliere sulla base di una demo accattivante anziché del contesto specifico della tua startup può portarti a uno stack che non si adatta al tuo modello di minaccia né è in grado di crescere di pari passo con la tua attività aziendale.
Utilizza questo modello con cinque passaggi per effettuare una scelta sistematica e contestualizzata. 👇
1. Adattati alle tue esigenze specifiche in materia di sicurezza
Invece di partire dagli strumenti, parti dalle minacce. Una startup SaaS B2B che gestisce dati finanziari ha priorità di sicurezza molto diverse rispetto a un’azienda di giochi per dispositivi mobili. Mappare prima i rischi specifici ti assicura di investire in un’IA che risolva i tuoi problemi reali.
Chiediti:
- Qual è il vostro principale vettore di minaccia? Siete più preoccupati per le intrusioni nella rete, le minacce interne, il malware o l’esfiltrazione dei dati?
- Quali requisiti di conformità si applicano? Normative come SOC 2, HIPAA o PCI-DSS influenzeranno notevolmente la scelta degli strumenti
- Qual è il tuo attuale divario di rilevamento? Individua i punti più deboli delle tue attuali misure di sicurezza e concentra lì per primo il tuo investimento nell'IA
🔍 Lo sapevate? I CISO delle grandi aziende gestiscono in media 75 strumenti di sicurezza contemporaneamente e quasi la metà afferma che il proprio stack è cresciuto proprio nell’ultimo anno. Tuttavia, un numero maggiore di strumenti non ha comportato una riduzione dei problemi. Due terzi hanno comunque subito una violazione negli ultimi 24 mesi, a dimostrazione di come stack complessi e sovraccarichi possano in realtà rendere la sicurezza più difficile, anziché più forte.
2. Valutare l’integrazione con gli strumenti esistenti
La tua startup dispone già di un'infrastruttura cloud, di strumenti di sicurezza e di flussi di lavoro consolidati. Uno strumento di IA che non si integri senza intoppi con ciò che già utilizzi creerà attriti operativi e una proliferazione del carico di lavoro. Dai la priorità agli strumenti dotati di API robuste, integrazioni predefinite e supporto flessibile per i formati di dati.
🚀 Il vantaggio di ClickUp: collega la tua infrastruttura cloud, gli strumenti di sicurezza e le piattaforme di collaborazione in un unico livello operativo con le integrazioni di ClickUp. Queste raccolgono avvisi, aggiornamenti e azioni nella tua area di lavoro, riducendo la dispersione e preservando i flussi di lavoro esistenti.
3. Considera la scalabilità e la crescita futura
Pensa a cosa succederà tra 18 mesi, non solo a oggi. Una soluzione che funziona perfettamente per un team di dieci persone potrebbe crollare sotto il carico di dati di un’azienda con 100 dipendenti.
Valuta sia la scalabilità tecnica (è in grado di gestire una quantità di dati 10 volte superiore?) sia quella commerciale (il modello di prezzo rimarrà accessibile man mano che l'utilizzo cresce?).
🧠 Curiosità: Il termine “virus informatico ” fu coniato nel 1983 da Fred Cohen mentre sperimentava con un codice autoreplicante.
4. Trovare il giusto equilibrio tra costi e funzionalità
Il prezzo di listino di uno strumento è solo una parte dell’equazione. Per comprendere il vero costo totale di titolarità (TCO), è necessario tenere conto di:
- Tempi di implementazione
- Formazione dei dipendenti
- Manutenzione continua
- Costo opportunità dell’attenzione del tuo team
A volte, l’opzione open source “più economica” diventa la più costosa se si tiene conto delle ore di lavoro degli ingegneri necessarie per mantenerla operativa.
5. Valutare l'assistenza dei fornitori e la comunità
Quando si è una startup snella, non ci si può permettere di rimanere bloccati. La qualità della documentazione fornita dal fornitore, la reattività del suo team del supporto e il dinamismo della sua comunità di utenti sono fattori fondamentali.
Per gli strumenti open source, una comunità solida può essere preziosa quanto il team del supporto di un provider, rappresentando un vero e proprio salvagente quando si incontrano difficoltà.
Come ottimizzare nel tempo il proprio stack di sicurezza basato sull'IA
Hai implementato il tuo stack di IA, ma il lavoro non è finito. I tuoi modelli possono diventare obsoleti, le prestazioni possono peggiorare e il tuo costoso stack può diventare ogni giorno meno efficace.
Per evitare tutto ciò, considera il tuo stack di sicurezza basato sull’IA come un prodotto in continua evoluzione che richiede cura e miglioramenti costanti:
- Stabilisci metriche di riferimento: prima di procedere all’implementazione, monitora metriche chiave quali il tasso di falsi positivi, il tempo medio di rilevamento (MTTD) e il carico di lavoro degli analisti. In questo modo otterrai un quadro chiaro della situazione “prima e dopo” per misurare l’impatto dell’IA
- Crea circuiti di feedback: le decisioni prese dai tuoi analisti umani in merito agli avvisi costituiscono dati inestimabili. Reinserisci queste informazioni nei tuoi modelli per aiutarli a imparare dai propri errori e a diventare più intelligenti
- Pianifica revisioni periodiche: almeno una volta al trimestre, valuta le prestazioni dei tuoi modelli rispetto alle metriche di riferimento e analizza come è cambiato il panorama delle minacce
- Piano per gli aggiornamenti dei modelli: disponi di un processo chiaro e ripetibile per testare e implementare modelli migliorati nel tuo ambiente di produzione senza interrompere le operazioni di sicurezza
- Consolidare dove possibile: man mano che il tuo stack matura, cerca opportunità per consolidare gli strumenti scegliendo piattaforme in grado di coprire più casi d'uso, semplificando l'architettura e riducendo i costi
🧠 Curiosità: Una delle prime forme di “hacking” fu il “phone phreaking” degli anni ’60, in cui gli hacker sfruttavano il sistema telefonico utilizzando le frequenze sonore.
Tendenze future negli stack di sicurezza informatica basati sull'IA
Stai per effettuare un investimento importante e non vuoi scegliere uno strumento che diventerà obsoleto nel giro di due anni. Tenersi aggiornati sulle tendenze emergenti può aiutarti a prendere decisioni a prova di futuro e a rimanere all’avanguardia:
- I modelli linguistici di grandi dimensioni (LLM) per l’analisi della sicurezza: I modelli linguistici di grandi dimensioni stanno entrando a far parte dei SOC, fornendo interfacce in linguaggio naturale che consentono agli analisti di porre domande del tipo: «Mostrami tutto il traffico in uscita anomalo proveniente dal portatile di questo utente nelle ultime 24 ore».
- Agenti IA : I sistemi di IA si stanno evolvendo per rilevare le minacce e, al contempo, intervenire automaticamente per contenerle, ad esempio isolando dalla rete un dispositivo compromesso
- Soluzioni unificate: Il settore sta abbandonando le decine di soluzioni di nicchia a favore di piattaforme convergenti che riducono il debito di integrazione
- Simulazione di attacchi basata sull’IA: invece di aspettare che si verifichino attacchi reali, le startup stanno iniziando a utilizzare l’IA per testare in modo continuo e automatico le proprie difese, individuando e risolvendo i punti deboli prima che gli aggressori possano sfruttarli
In che modo ClickUp aiuta le startup nel settore della sicurezza informatica a gestire il proprio stack di IA
Man mano che le startup nel campo della sicurezza informatica adottano l’IA, i loro stack crescono rapidamente e si frammentano ancora più velocemente. Strumenti di rilevamento, piattaforme cloud, flussi di lavoro MLOps, documentazione e sistemi di collaborazione sono spesso isolati in silos separati, costringendo i team a passare continuamente da un contesto all’altro.
ClickUp funge da elemento di collegamento tra i vari componenti del tuo stack di sicurezza basato sull'IA. Anziché aggiungere l'ennesima soluzione puntuale, centralizza le informazioni, i flussi di lavoro e l'esecuzione in un unico spazio di lavoro sensibile al contesto.
Scopriamo come! 👇
Trasforma il contesto di sicurezza in azioni immediate con ClickUp Brain
ClickUp Brain funge da IA contestuale, integrandosi nell'area di lavoro di ClickUp e comprendendo in tempo reale i tuoi progetti, le attività, i documenti e i flussi di lavoro. Anziché fornire risposte isolate e fuori contesto, risponde alle domande, riepiloga le indagini sugli incidenti e crea e aggiorna le attività di ClickUp sulla base dei log di sicurezza.
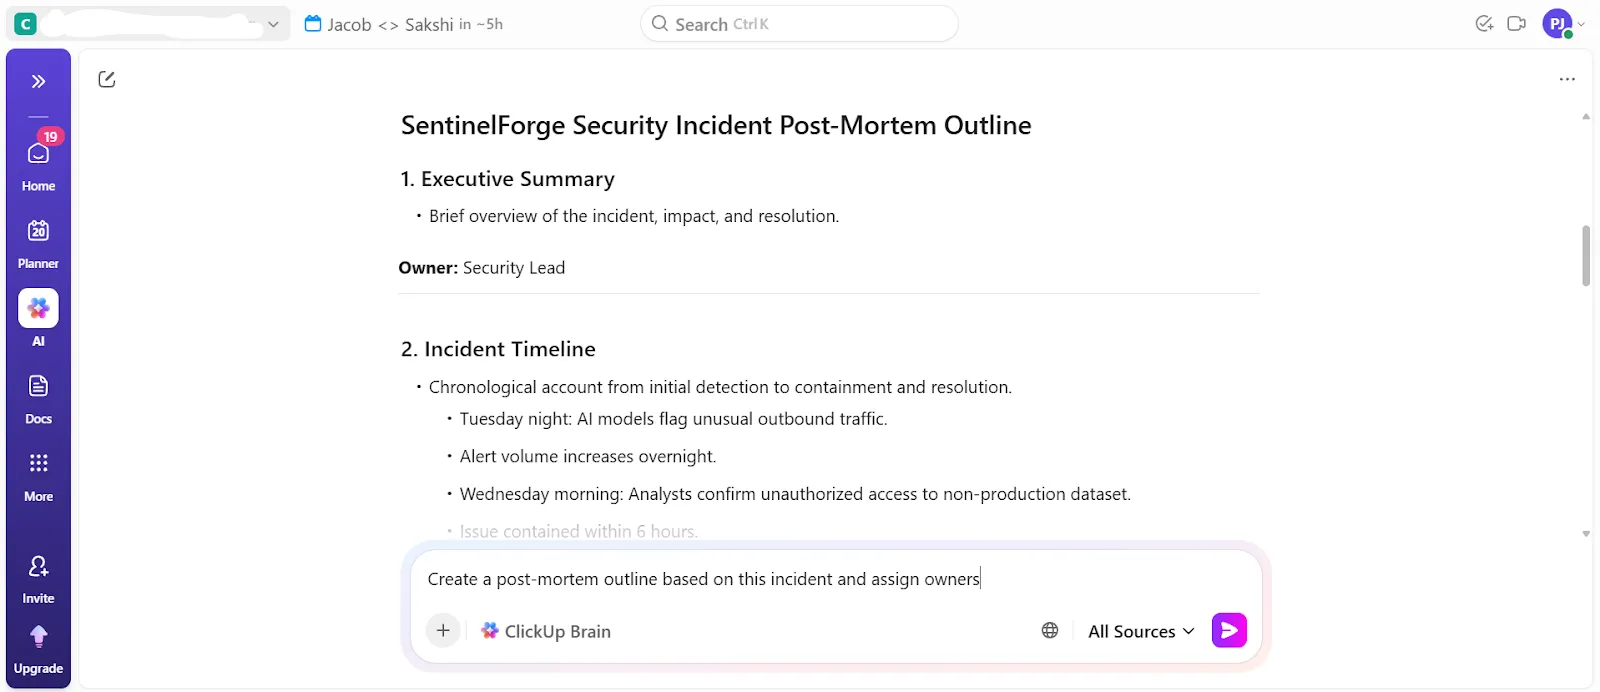
Supponiamo che un allarme di sicurezza triggeri un'indagine della durata di diversi giorni che coinvolga log, conversazioni in chat, attività di risoluzione dei problemi e una revisione post-incidente.
Puoi chiedere direttamente a ClickUp Brain di riassumere l’incidente utilizzando le attività collegate, i commenti e i documenti, per poi generare automaticamente azioni di follow-up e approvazioni da parte della dirigenza. In questo modo si colma il divario tra l’analisi basata sull’IA e l’esecuzione, punto in cui la maggior parte degli strumenti di sicurezza risulta carente.
📌 Esempi di prompt:
- Riassumi questo incidente utilizzando tutte le attività collegate, i commenti e i documenti
- Quali attività di risoluzione sono ancora in sospeso per gli incidenti ad alta gravità di questa settimana?
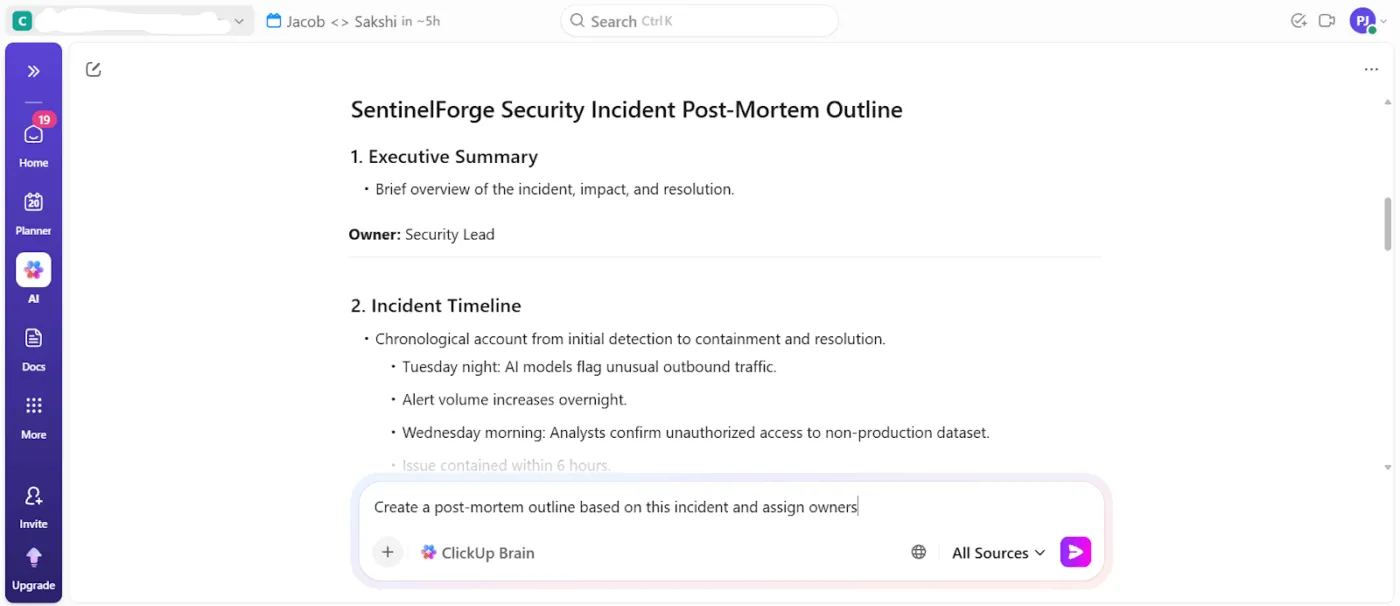
- Crea una bozza di analisi post-incidente basata su questo incidente e assegna i titolari
- Quali avvisi hanno richiesto più tempo agli analisti il mese scorso?
- Quali decisioni sono state prese nel corso di questa indagine e da chi?
Ma soprattutto, tutto è immediatamente ricercabile con ClickUp Brain, il nostro assistente basato sull'IA in grado di rispondere alle domande e trovare informazioni in tutta l'area di lavoro di ClickUp.
Ecco cosa ha detto Kara Smith, MBA, PMP®, Operations Program Manager di Instant Teams, sull’utilizzo di ClickUp:
Tutti i team possono trarre vantaggio dalle automazioni e ClickUp l’ha offerta letteralmente in ogni scenario che ho incontrato; tuttavia, il GRANDE vantaggio di ClickUp è la semplificazione dei processi e degli strumenti in un’unica area di lavoro… Siamo un’azienda innovativa che opera al meglio con piattaforme che ci consentono di stare al passo con il ritmo frenetico di una startup in forte crescita e ClickUp ha soddisfatto al meglio questa esigenza
Tutti i team possono trarre vantaggio dalle automazioni e ClickUp l’ha offerta letteralmente per ogni scenario che ho incontrato; tuttavia, il GRANDE vantaggio di ClickUp è la semplificazione dei processi e degli strumenti in un’unica workzone… Siamo un’azienda innovativa che opera al meglio con piattaforme che ci consentono di stare al passo con il ritmo frenetico di una startup in forte crescita e ClickUp ha soddisfatto al meglio questa esigenza
Unifica le informazioni di intelligence in tutto il tuo stack di sicurezza con ClickUp Brain MAX
Metti fine alla dispersione delle risorse di IA e riunisci tutte le tue informazioni in un unico posto con ClickUp Brain MAX. Si tratta di un’app desktop centralizzata in grado di comprendere l’intera catena di strumenti. In questo modo, non dovrai destreggiarti tra una dozzina di strumenti di IA per ottenere informazioni significative.
Otterrai:
- Ricerca e conoscenza unificate: effettua ricerche su ClickUp e sulle app collegate da un'unica interfaccia basata sull'IA
- Lavoro con comandi vocali: utilizza prompt vocali naturali per creare rapidamente attività, documenti o comandi con ClickUp Talk-to-Text
- Riduzione della frammentazione degli strumenti di IA: Accedi a diversi modelli di IA come ChatGPT, Gemini e Claude in un unico hub sensibile al contesto
Accedi a tutti gli strumenti di IA di cui hai bisogno:
Automatizza le operazioni di sicurezza con i Super Agent di ClickUp
Delega le attività e i flussi di lavoro end-to-end che normalmente appesantiscono i team di sicurezza grazie ai Super Agent di ClickUp. Si tratta di colleghi basati sull’IA integrati nel tuo spazio di lavoro, dotati di memoria completa e comprensione contestuale delle tue attività.
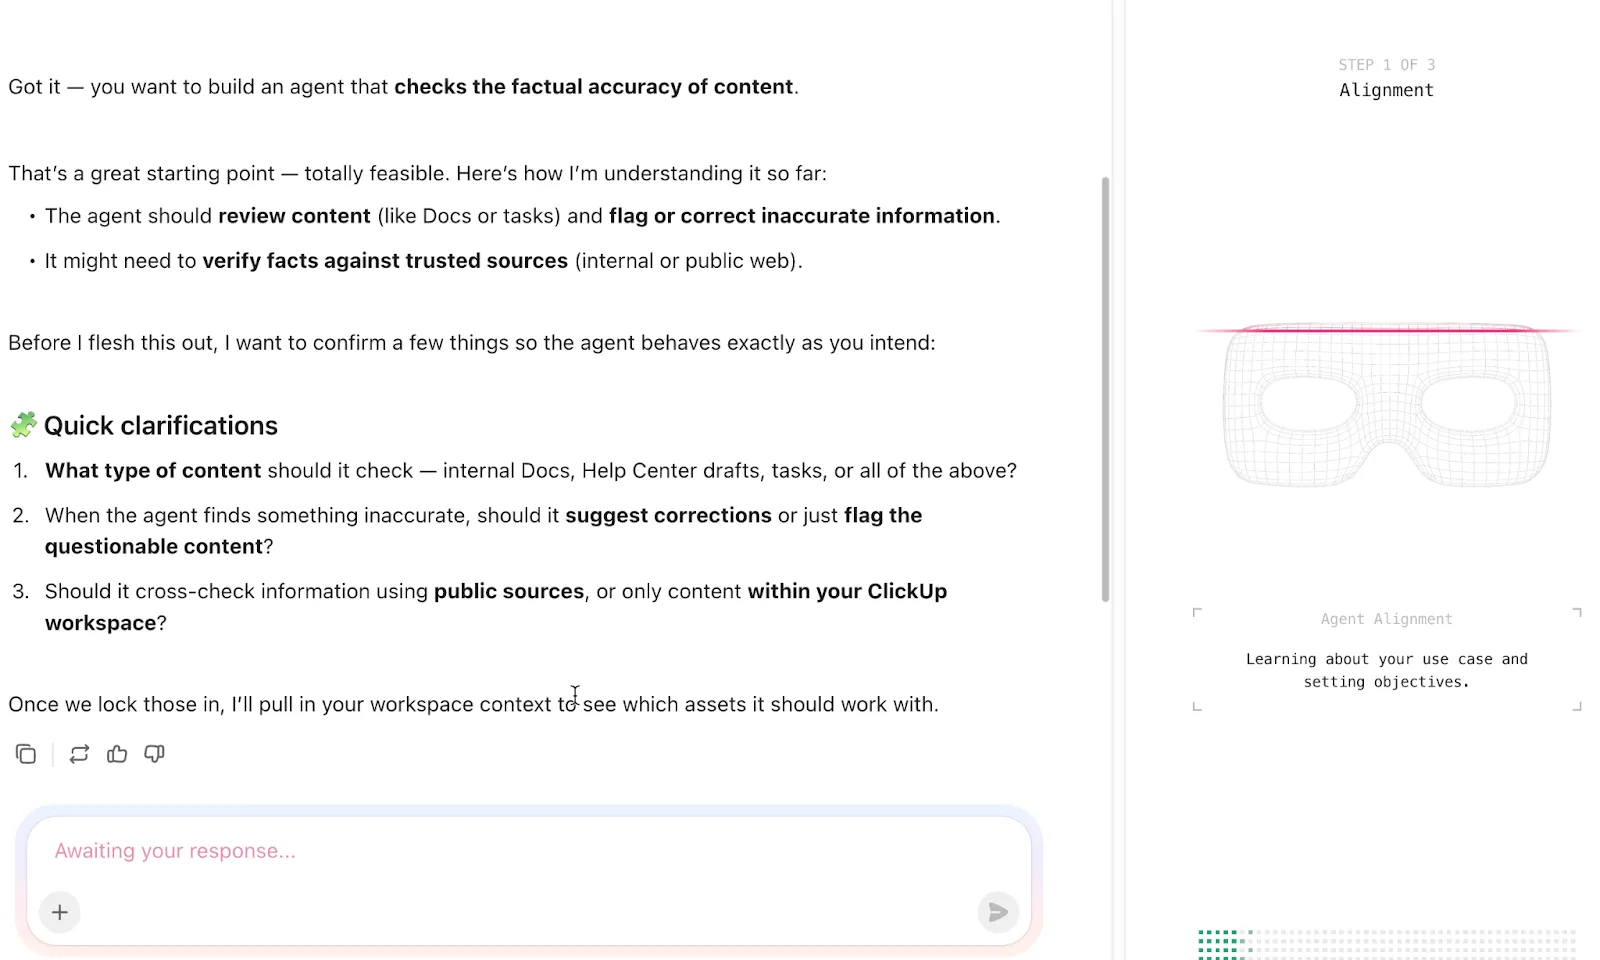
Anziché limitarsi a rispondere a prompt, pianificano, eseguono e monitorano flussi di lavoro in più passaggi utilizzando sia i dati dell’area di lavoro che le app collegate.
📌 Esempio di prompt: Sei un Super Agente delle Operazioni di Sicurezza responsabile del coordinamento della risposta agli incidenti, del mantenimento della visibilità sull’intero stack di sicurezza basato sull’IA e della riduzione del carico di lavoro manuale per il team di sicurezza. Il tuo obiettivo è garantire che gli avvisi di sicurezza, le indagini e le azioni di follow-up siano costantemente monitorati, documentati e segnalati ai livelli superiori.
Crea il tuo Super Agent:
(IA) Crea il tuo stack su ClickUp
Le startup nel campo della sicurezza informatica incontrano difficoltà perché troppi strumenti intelligenti finiscono per essere sparsi in troppi luoghi, senza un proprietario definito. Lo stack di IA "giusto" consiste nel creare un sistema in cui i risultati dell'IA si traducano in decisioni concrete, flussi di lavoro reali e responsabilità effettiva.
È qui che ClickUp svolge silenziosamente il lavoro più impegnativo. Ti offre un unico spazio di lavoro per gestire le iniziative di IA, documentare le decisioni, tenere traccia della titolarità, automatizzare i follow-up e rendere operativi i risultati prodotti dai tuoi strumenti di IA.
Con ClickUp Brain, Brain MAX e Super Agents integrati nello stesso sistema in cui il tuo team già opera, l’IA smette di essere una semplice scheda in più e diventa parte integrante del modo in cui viene svolto il lavoro
Iscriviti gratis a ClickUp oggi stesso! ✅
Domande frequenti
Qual è la differenza tra uno strumento di sicurezza informatica nativo per l’IA e un sistema legacy potenziato dall’IA?
Gli strumenti nativi per l’IA sono progettati con il machine learning come elemento centrale, mentre i sistemi legacy potenziati dall’IA aggiungono funzionalità di machine learning ad architetture più datate, basate su regole. La differenza pratica si manifesta spesso nella flessibilità, nell’accuratezza e nella fluidità dell’integrazione dell’IA nel flusso di lavoro dello strumento.
In che modo le startup specializzate in sicurezza informatica coordinano l’implementazione degli strumenti di sicurezza basati sull’IA tra i team che lavorano da remoto?
I team di sicurezza che lavorano da remoto traggono grande vantaggio da una documentazione centralizzata, da una chiara titolarità delle attività e da una comunicazione efficace che supera i fusi orari. Una zona di lavoro convergente riunisce in un unico posto i piani di implementazione, le note dei fornitori e le specifiche tecniche, rendendoli accessibili a tutti.
L'IA può sostituire completamente gli analisti di sicurezza umani in una startup?
No, l’obiettivo è il potenziamento, non la sostituzione. L’IA è incredibilmente potente nell’elaborazione dei dati su larga scala, ma gli analisti umani forniscono il contesto fondamentale, formulano valutazioni sfumate e indagano su minacce inedite che i modelli non hanno mai incontrato.
In che modo lo stack di sicurezza basato sull'IA per le startup differisce da quello per le grandi aziende?
Le startup danno priorità a un'implementazione più rapida, a costi operativi ridotti e a strumenti che non richiedono un team dedicato di ingegneri di machine learning. Le grandi aziende, disponendo di maggiori risorse, possono investire in una maggiore personalizzazione, creare team di data science più ampi e gestire architetture complesse e multi-vendor.