
Ngày nay, mọi sự kiện đều dựa trên dữ liệu. Từ biểu mẫu đăng ký đến việc quét thẻ tham dự, thông tin của người tham dự được truyền qua hàng chục hệ thống theo thời gian thực.
Điều này cũng khiến các sự kiện trở thành mục tiêu ngày càng được nhắm đến của tội phạm. Tội phạm mạng dự kiến sẽ gây thiệt hại cho các tổ chức hơn 10 nghìn tỷ USD vào năm 2025, và các nền tảng tổ chức sự kiện đang nằm ngay trong tầm ngắm.
Đối với các nhà tổ chức, đây không phải là một rủi ro mang tính lý thuyết. Chỉ một điểm yếu duy nhất cũng có thể khiến dữ liệu của người tham dự bị lộ, làm tổn hại niềm tin và kích hoạt các vấn đề về tuân thủ chỉ trong một đêm.
Nhưng công nghệ của thập kỷ (hay thậm chí là thế kỷ?) này cũng có thể giúp giải quyết vấn đề này. Đúng vậy, chúng ta đang nói về AI. 🤖
Hướng dẫn này phân tích chi tiết ý nghĩa thực sự của bảo mật dữ liệu sự kiện, lý do tại sao vấn đề này lại trở nên quan trọng vào thời điểm hiện tại, và cách các công cụ sự kiện dựa trên AI (như ClickUp) giúp các nhóm bảo vệ dữ liệu của người tham dự mà không làm chậm trễ hoạt động hay ảnh hưởng đến trải nghiệm sự kiện.
Hiểu về bảo mật dữ liệu sự kiện
Bảo mật dữ liệu sự kiện liên quan đến việc bảo vệ thông tin được thu thập trước, trong và sau sự kiện. Điều này bao gồm việc xác định ai có quyền truy cập, cách dữ liệu được lưu trữ và cách dữ liệu được truyền tải giữa các hệ thống.
Ở mức độ cơ bản, điều này có nghĩa là đảm bảo dữ liệu nhạy cảm chỉ được xem và sử dụng bởi những người có thẩm quyền, vì những lý do chính đáng và trong một kỳ xác định. Điều này cũng có nghĩa là ngăn chặn việc dữ liệu bị thay đổi, rò rỉ hoặc sử dụng sai mục đích.
Bảo mật dữ liệu sự kiện mạnh mẽ thường bao gồm:
- Mã hóa, để dữ liệu không thể bị đọc nếu bị chặn
- Kiểm soát quyền truy cập, để các nhóm chỉ xem được những thông tin cần thiết
- Giám sát hoạt động, để phát hiện sớm các hành vi bất thường
Khi đã hoàn thành đúng cách, bảo mật sẽ trở thành một phần của quy trình tổ chức sự kiện — chứ không phải là điều bạn phải vội vàng khắc phục sau khi sự cố xảy ra.
Tại sao bảo mật dữ liệu sự kiện lại quan trọng
Dữ liệu sự kiện có giá trị hơn nhiều so với những gì các nhóm thường nhận thức. Nó kết hợp thông tin nhận dạng cá nhân, bối cảnh nghề nghiệp và hành vi trong đời thực. Điều đó khiến nó trở thành mục tiêu hấp dẫn đối với các kẻ tấn công.
👀 Bạn có biết không? Trong những năm gần đây, ngay cả những sự kiện lớn và nổi tiếng như Liên hoan Phim Venice cũng đã báo cáo việc dữ liệu người tham dự bị truy cập trái phép, bao gồm tên, email và số điện thoại.
Đồng thời, chi phí toàn cầu do tội phạm mạng gây ra tiếp tục tăng mỗi năm, chủ yếu do hành vi đánh cắp và lạm dụng dữ liệu.
Khi dữ liệu sự kiện bị rò rỉ, tác động là tức thì và kéo dài:
- Các vụ rò rỉ dữ liệu người tham dự có thể kích hoạt việc phải công bố thông tin theo quy định
- Lạm dụng danh tính tạo điều kiện cho các cuộc tấn công lừa đảo và chiếm quyền kiểm soát tài khoản
- Thiệt hại về danh tiếng khi các thương hiệu sự kiện mất niềm tin chỉ trong một đêm
- Các khoản phạt do vi phạm tuân thủ theo các luật như GDPR và CCPA có thể rất lớn
Các loại dữ liệu có nguy cơ bị rò rỉ
Hầu hết các sự kiện đều phải xử lý nhiều dữ liệu nhạy cảm hơn dự kiến, bao gồm:
- Thông tin đăng ký: Tên, email, chức danh, tên công ty
- Thông tin thanh toán: Chi tiết hóa đơn và lịch sử giao dịch
- Dữ liệu tương tác: Số lượng người tham dự phiên, câu trả lời khảo sát, hoạt động trên ứng dụng
- Dữ liệu phương tiện truyền thông và truy cập: Ảnh, video, nhật ký đăng ký tham dự, bản quét thẻ tham dự
👉🏼 Mỗi loại dữ liệu đều tiềm ẩn những rủi ro bảo mật riêng. Khi kết hợp lại, chúng tạo nên bức tranh toàn diện về một người tham dự. Đó là lý do tại sao việc quản lý an ninh sự kiện cần được coi là một trách nhiệm cốt lõi trong hoạt động.
📚 Xem thêm: Quản lý dự án sự kiện
Các rủi ro và lỗ hổng phổ biến trong dữ liệu sự kiện là gì?
Dữ liệu sự kiện phải đi qua nhiều hệ thống và qua tay nhiều người trước, trong và sau sự kiện. Điều này tạo ra nhiều cơ hội để xảy ra sự cố:
Kiểm soát truy cập kém
Nếu hệ thống không giới hạn đối tượng có thể xem hoặc thay đổi dữ liệu, thì người có quyền truy cập toàn phần rất dễ vô tình hoặc cố ý tiết lộ thông tin nhạy cảm. Các chính sách mật khẩu yếu, tài khoản chia sẻ và việc thiếu xác thực đa yếu tố càng làm tình hình trở nên tồi tệ hơn.
Các tích hợp không an toàn
Các sự kiện phụ thuộc vào nhiều công cụ khác nhau — nền tảng bán vé, hệ thống CRM, ứng dụng di động, cổng thanh toán và bảng điều khiển phân tích. Nếu bất kỳ công cụ nào không được bảo mật hoặc được cấu hình sai, nó có thể trở thành “cửa hậu” dẫn đến dữ liệu của người tham dự. Bảo mật API kém là nguyên nhân phổ biến dẫn đến các vụ rò rỉ dữ liệu.
Các mối đe dọa từ bên trong
Không phải tất cả các mối đe dọa đều đến từ bên ngoài. Các thành viên trong nhóm tổ chức sự kiện hoặc phía nhà cung cấp có thể vô tình làm rò rỉ dữ liệu do xử lý thiếu cẩn trọng hoặc rơi vào các chiêu trò lừa đảo qua email. Các nhóm thường chưa được đào tạo đủ để phát hiện các mối đe dọa.
Rủi ro từ bên thứ ba
Nhiều sự kiện phụ thuộc vào các nhà cung cấp dịch vụ đăng ký, ứng dụng kết nối mạng hoặc nền tảng phát trực tiếp. Nếu các nhà cung cấp này không đảm bảo bảo mật, dữ liệu sự kiện có thể bị rò rỉ qua các kênh đó. Điều này có thể xảy ra ngay cả khi nền tảng sự kiện chính vẫn an toàn.
Các hệ thống cũ và các lỗi cấu hình
Các hệ thống cũ hoặc máy chủ được cấu hình không đúng cách sẽ dễ bị kẻ tấn công khai thác hơn. Những sai lầm đơn giản — cơ sở dữ liệu mở, bảng điều khiển của quản trị viên bị lộ, chứng chỉ đã hết hạn — lại rất phổ biến và tiềm ẩn rủi ro cao.
📚 Xem thêm: Cách sử dụng AI trong lập kế hoạch sự kiện
Cách AI nâng cao bảo mật dữ liệu sự kiện
AI không phải là phép màu, nhưng nó thực sự giúp củng cố hệ thống phòng thủ theo những cách mà các công cụ truyền thống khó có thể làm được. Dưới đây là một số cách thực tế mà AI đang giúp bảo vệ dữ liệu từ các sự kiện:
Phát hiện mối đe dọa theo thời gian thực
Điểm mạnh lớn nhất của AI trong lĩnh vực bảo mật chính là khả năng nhanh chóng phát hiện các mẫu dữ liệu và hành vi bất thường. Các hệ thống truyền thống chỉ tìm kiếm các mối đe dọa đã biết. Trong khi đó, AI tìm kiếm bất kỳ điều gì không phù hợp với mẫu thông thường — ngay cả những cuộc tấn công mới xuất hiện.
📌 Ví dụ, các hệ thống dựa trên AI như tính năng phát hiện sự bất thường dựa trên hành vi sẽ liên tục theo dõi các lần đăng nhập và lưu lượng mạng. Khi có điều gì đó bất thường — như sự gia tăng đột ngột số lần đăng nhập thất bại hoặc truy cập bất thường từ một khu vực mới — AI sẽ ngay lập tức đánh dấu để kiểm tra. Điều này giúp giảm thời gian kẻ tấn công có thể xâm nhập vào hệ thống của bạn và ngăn chặn các vụ vi phạm từ sớm.
Phản ứng tự động trước các sự cố
AI có thể kích hoạt các phản ứng tự động khi phát hiện mối đe dọa. Điều này có thể bao gồm cách ly hệ thống bị ảnh hưởng, buộc đặt lại mật khẩu hoặc chặn lưu lượng truy cập đáng ngờ. Điều này giúp rút ngắn thời gian phản ứng—thường là trước khi con người kịp nhấp chuột.
Xác minh danh tính được hỗ trợ bởi AI
Tại một số sự kiện — đặc biệt là các sự kiện quy mô lớn — AI đã được sử dụng để tăng cường việc kiểm tra danh tính, đồng thời hỗ trợ bảo mật dữ liệu. Ví dụ, công nghệ nhận diện khuôn mặt dựa trên AI có thể giúp xác minh rằng người truy cập vào các hệ thống nhạy cảm dành cho người tham dự thực sự là người mà họ tự xưng, từ đó giảm thiểu rủi ro bị xâm nhập do thông tin đăng nhập bị đánh cắp.
Tóm lại, AI rất giỏi trong việc phát hiện các mẫu và sự bất thường theo thời gian thực. Điều này giúp AI phát hiện các mối đe dọa mà các hệ thống dựa trên quy tắc không thể phát hiện được.
🧠 Nghiên cứu điển hình: Ứng dụng AI trong việc xác minh danh tính, đảm bảo an toàn cho đám đông và cảnh báo sự cố
Tại lễ hội Maha Kumbh Mela năm 2025, một trong những sự kiện tập trung đông người nhất thế giới (hàng trăm triệu người tham dự trong nhiều tuần), các cơ quan chức năng đã sử dụng hệ thống giám sát đám đông dựa trên AI để bảo vệ người tham dự.
AI đã phân tích các luồng hình ảnh trực tiếp từ hàng nghìn camera CCTV để phát hiện các đợt dồn người nguy hiểm, hỏa hoạn và các chuyển động có thể dẫn đến tình trạng giẫm đạp. Khi phát hiện rủi ro, các cảnh báo thời gian thực sẽ được gửi đến các nhóm bảo mật tại hiện trường.
Công nghệ AI này cũng được sử dụng để giúp các thành viên gia đình bị lạc nhau trong đám đông tìm lại nhau thông qua nhận diện khuôn mặt. Hệ thống này đã giúp giảm đáng kể thời gian phản ứng với các sự cố trong bối cảnh mà việc giám sát chỉ bằng nhân lực là không thể thực hiện được.
Các sự kiện lớn khác, từ các giải vô địch thể thao đến các buổi hòa nhạc giải trí, đều sử dụng công nghệ nhận diện khuôn mặt để tăng cường quy trình kiểm tra bảo mật.
Năm 2024, Liên đoàn Bóng bầu dục Quốc gia (NFL) đã triển khai công nghệ nhận diện khuôn mặt tại tất cả 32 sân vận động của các đội để xác minh danh tính của nhân viên, nhà cung cấp, giới truyền thông, quan chức và nhân viên bảo mật trước khi cấp quyền truy cập vào các khu vực hạn chế bên trong mỗi sân vận động.
Mặc dù chưa hoàn hảo, các hệ thống này đã chứng minh được giá trị bảo mật của việc kiểm tra danh tính được hỗ trợ bởi AI trên quy mô lớn.
Các quy định chính về bảo vệ dữ liệu dành cho các chuyên gia tổ chức sự kiện
Nếu bạn đang tổ chức sự kiện ngày nay, các quy định về bảo vệ dữ liệu không còn là điều tùy chọn nữa. Chúng định hình cách bạn thu thập, sử dụng và lưu trữ dữ liệu người tham dự ngay từ ngày đầu tiên.
Đối với các sự kiện có người tham dự đến từ châu Âu, Quy định chung về bảo vệ dữ liệu (GDPR) đặt ra tiêu chuẩn bắt buộc. Quy định này yêu cầu phải có cơ sở pháp lý rõ ràng để thu thập dữ liệu cá nhân. Trong nhiều trường hợp, người dùng dữ liệu cần phải có sự đồng ý rõ ràng. Ngoài ra, cá nhân còn được hưởng các quyền mạnh mẽ, bao gồm quyền truy cập, chỉnh sửa và xóa dữ liệu của mình. Mức phạt cho việc không tuân thủ có thể lên tới 4% doanh thu hàng năm toàn cầu, đó là lý do tại sao ngay cả các sự kiện ngoài EU cũng thường tuân theo các tiêu chuẩn của GDPR.
Tại Hoa Kỳ, Đạo luật Bảo mật Quyền riêng tư Người tiêu dùng California (CCPA) và phiên bản mở rộng của nó, Đạo luật Bảo mật Quyền riêng tư California (CPRA), trao cho cư dân California quyền được biết những dữ liệu cá nhân nào được thu thập, cách thức chia sẻ dữ liệu đó, cũng như quyền từ chối việc bán hoặc chia sẻ dữ liệu. Các khu vực khác, bao gồm Vương quốc Anh, Canada và một số khu vực thuộc châu Á-Thái Bình Dương, cũng có các luật bảo mật tương tự với những đặc thù riêng của từng địa phương.
🤝 Lời nhắc nhở thân thiện: Ngoài việc tuân thủ pháp luật, các nhóm tổ chức sự kiện cũng cần cân nhắc đến việc sử dụng AI một cách có đạo đức. Nếu AI được sử dụng cho phân tích, giám sát hoặc cá nhân hóa, nó phải công bằng, có thể giải thích được và không chứa định kiến ẩn. Người tham dự cần được thông báo khi AI được sử dụng.
Tuân thủ quy định hiệu quả bắt đầu từ những nguyên tắc đơn giản: chỉ thu thập những thông tin cần thiết, chỉ sử dụng chúng cho các mục đích cụ thể, xin sự đồng ý rõ ràng và xóa dữ liệu khi không còn cần thiết.
Các công cụ AI cho bảo mật dữ liệu sự kiện
Khi nói đến việc bảo mật dữ liệu sự kiện, các nhóm ngày nay không còn phải chỉ dựa vào các kiểm tra thủ công hay các biện pháp phòng thủ phản ứng nữa. Một thế hệ mới của các công cụ AI giúp phát hiện các mối đe dọa từ sớm.
Các công cụ AI giúp giảm khối lượng công việc cho con người và đảm bảo bảo mật trên quy mô lớn bao gồm:
- Các nền tảng phát hiện mối đe dọa dựa trên AI: Các công cụ như SentinelOne và CrowdStrike Falcon sử dụng học máy để giám sát lưu lượng truy cập và phát hiện hành vi đáng ngờ theo thời gian thực. Các nền tảng này tìm kiếm các mẫu hoạt động không phù hợp với hoạt động bình thường, giúp các nhóm phát hiện các vụ vi phạm trước khi chúng lan rộng
- Công cụ phân tích hành vi và vận hành bảo mật: Các giải pháp như Dataminr giúp sàng lọc các tập dữ liệu khổng lồ và đánh dấu các rủi ro mới nổi đối với cơ sở hạ tầng sự kiện của bạn
Các công cụ AI này rất hữu ích cho việc bảo mật ở cấp độ mạng và hệ thống. Tuy nhiên, các nhóm tổ chức sự kiện cũng cần những công cụ giúp bảo mật chính công việc đó. Đó chính là lúc ClickUp phát huy tác dụng.
📮ClickUp Insight: 13% số người tham gia khảo sát của chúng tôi muốn sử dụng AI để đưa ra các quyết định khó khăn và giải quyết các vấn đề phức tạp. Tuy nhiên, chỉ 28% cho biết họ sử dụng AI thường xuyên trong công việc.
Một lý do có thể là: Lo ngại về bảo mật! Người dùng có thể không muốn chia sẻ dữ liệu nhạy cảm liên quan đến quá trình ra quyết định với một hệ thống AI bên ngoài. ClickUp giải quyết vấn đề này bằng cách đưa khả năng giải quyết vấn đề dựa trên AI trực tiếp vào Không gian Làm việc an toàn của bạn.
Từ SOC 2 đến các tiêu chuẩn ISO, ClickUp tuân thủ các tiêu chuẩn bảo mật dữ liệu cao nhất và giúp bạn sử dụng công nghệ AI tạo sinh một cách an toàn trên toàn bộ không gian làm việc của mình.
Vai trò của ClickUp trong việc bảo mật dữ liệu sự kiện
Các nhóm tổ chức sự kiện sử dụng ClickUp không chỉ như một công cụ quản lý dự án. Đây là Không gian Làm việc AI tích hợp đầu tiên trên thế giới, giúp thống nhất các hoạt động lập kế hoạch, triển khai, kiểm soát thông tin bảo mật và khả năng kiểm toán tại một nơi duy nhất.
Đối với các chuyên gia tổ chức sự kiện, điều này có nghĩa là bạn có thể quản lý các quy trình làm việc phức tạp của sự kiện và duy trì việc quản trị dữ liệu chặt chẽ mà không cần phải chuyển đổi giữa các công cụ.
Dưới đây là cách ClickUp hỗ trợ bảo mật dữ liệu:
Xây dựng nền tảng bảo mật thông qua quyền truy cập, vai trò và quyền truy cập
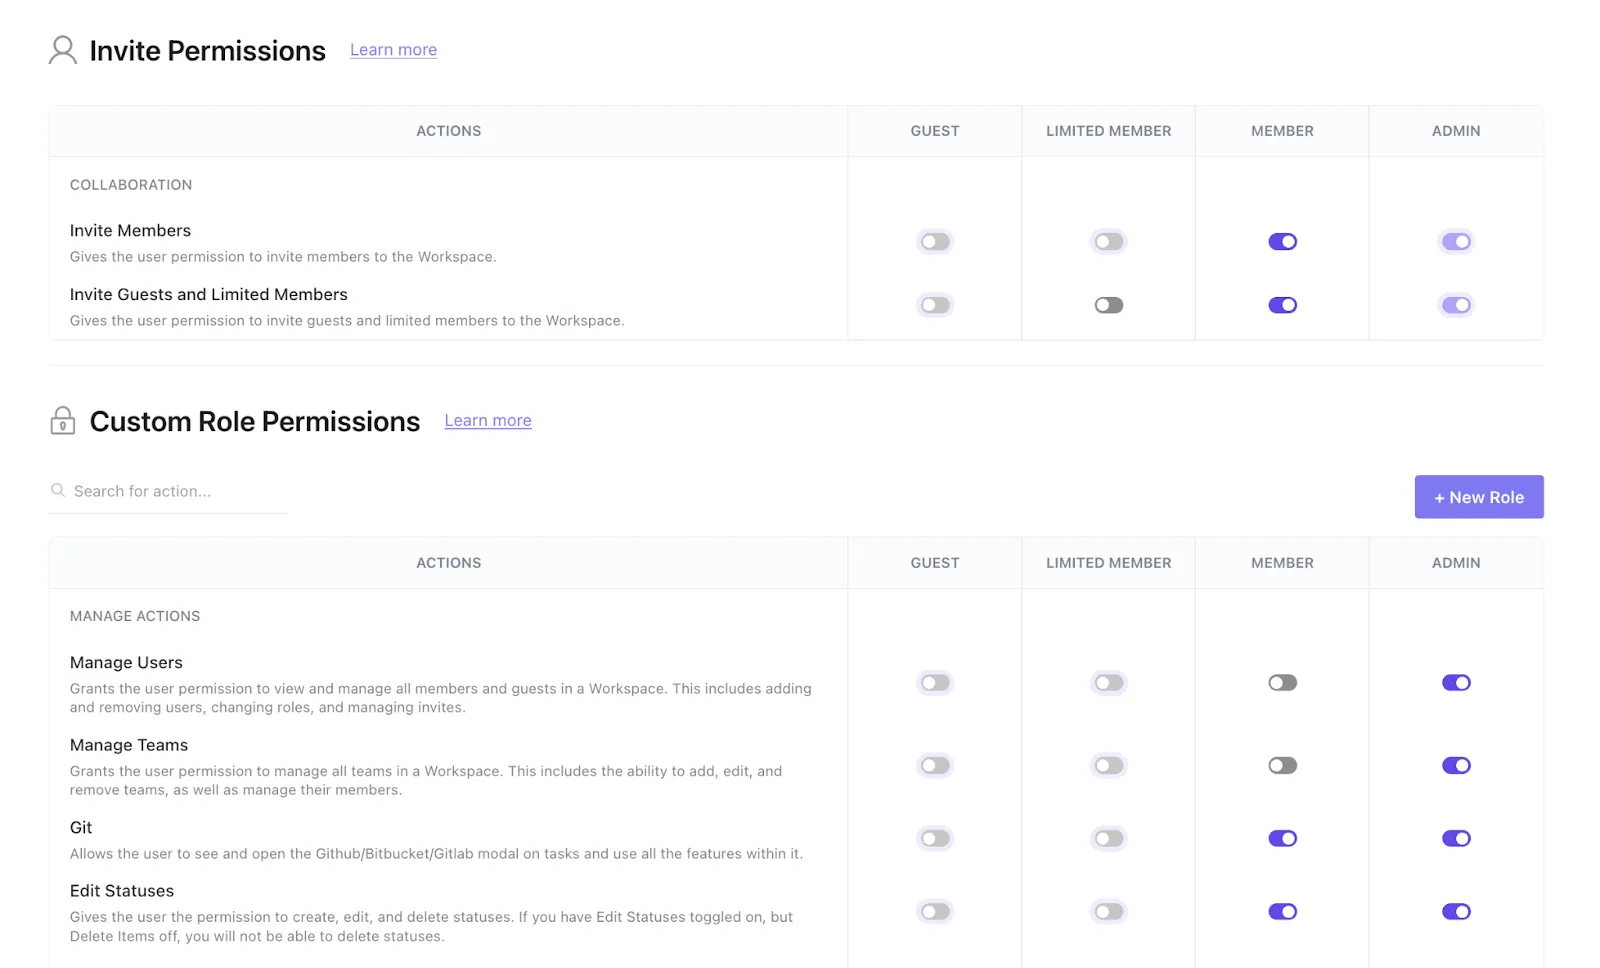
Trọng tâm của vấn đề bảo mật dữ liệu sự kiện chính là câu hỏi ai có thể xem và chỉnh sửa dữ liệu. ClickUp sử dụng kiểm soát truy cập dựa trên vai trò (RBAC) để quản lý quyền truy cập ở mọi cấp độ — Không gian Làm việc, Thư mục, Danh sách, Nhiệm vụ hoặc Tài liệu. Bạn có thể cấp quyền xem duy nhất cho một số người đối với kế hoạch sự kiện, cấp quyền chỉnh sửa cho những người khác và giới hạn quyền truy cập vào các khu vực nhạy cảm chỉ dành cho quản trị viên.
Điều này rất quan trọng vì dữ liệu người tham dự — dù được lưu trữ trong Tài liệu, Biểu mẫu hay Công việc — chỉ nên được truy cập bởi những người có thẩm quyền. RBAC cho phép bạn giới hạn việc tiếp cận dữ liệu đồng thời vẫn đảm bảo khả năng hợp tác.
Bạn cũng có thể triển khai các quyền truy cập nâng cao cho Không gian Làm việc. Các quyền này cho phép chủ sở hữu và quản trị viên thiết lập các Không gian Làm việc mới ở chế độ riêng tư, chặn chia sẻ công khai, đồng thời kiểm soát các Trường Tùy chỉnh và tệp đính kèm trong ClickUp.
Tất cả các hành động của người dùng đều được theo dõi thông qua nhật ký kiểm tra, ghi lại ai đã thực hiện hành động gì và vào thời điểm nào. Các nhật ký này có thể được quản trị viên xem và có thể giúp chứng minh việc tuân thủ hoặc điều tra các sự cố.
Thu thập dữ liệu với độ bảo mật cao bằng ClickUp Docs và biểu mẫu
Dù bạn đang thu thập thông tin đăng ký, thỏa thuận với diễn giả hay hợp đồng tài trợ, ClickUp Tài liệu và Biểu mẫu đều cung cấp cho bạn một nền tảng tập trung để thu thập và lưu trữ dữ liệu với mức độ bảo mật cao.
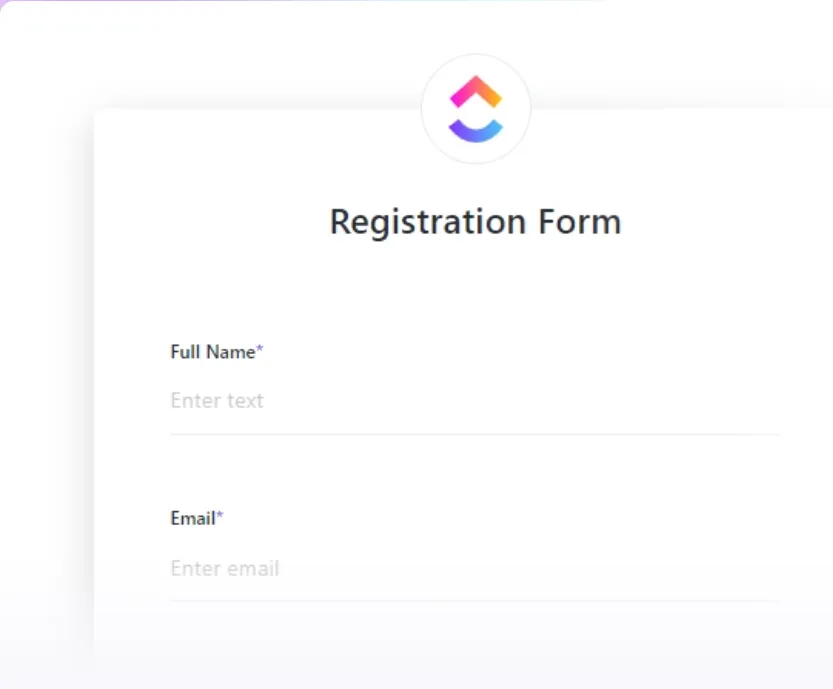
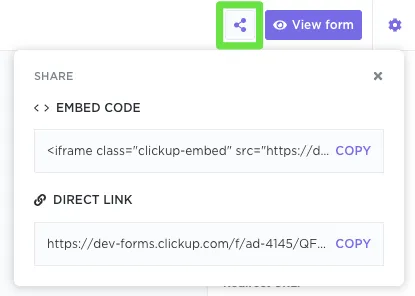
Bạn có thể cấu hình ClickUp Forms để chỉ thu thập các trường thông tin cần thiết. Bạn có thể kiểm soát người điền biểu mẫu thông qua các tùy chọn chia sẻ riêng tư và công khai. Ngoài ra, bạn cũng có thể hạn chế đối tượng được phép xem các phản hồi (mỗi phản hồi từ biểu mẫu sẽ được thêm vào dưới dạng nhiệm vụ ClickUp trong Danh sách công việc do bạn chỉ định, kèm theo quyền truy cập Danh sách công việc riêng biệt).
Nếu bạn muốn soạn thảo, chỉnh sửa và cộng tác một cách bảo mật về các chính sách sự kiện hoặc quy trình xử lý dữ liệu (SOP), hãy sử dụng ClickUp Docs. Công cụ này không chỉ cung cấp các tùy chọn kiểm soát chia sẻ chi tiết mà còn hỗ trợ định dạng văn bản phong phú, bình luận và cộng tác trực tiếp. Thậm chí, nó còn liên kết trực tiếp với các nhiệm vụ ClickUp dành riêng cho sự kiện để tập trung thông tin bối cảnh.
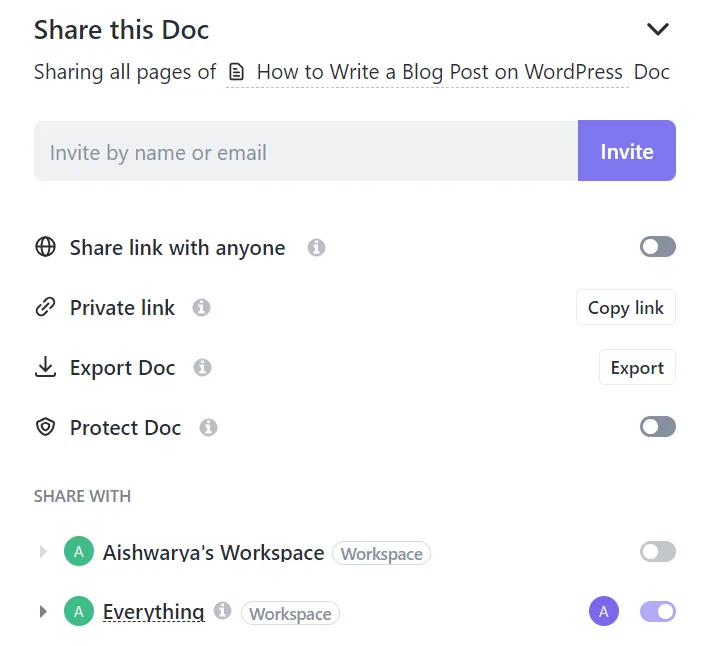
Vì mọi thứ đều được tập trung trong một không gian làm việc duy nhất, bạn sẽ tránh được việc phải chuyển đổi giữa các ngữ cảnh và giảm thiểu các điểm yếu có thể dẫn đến rò rỉ thông tin hoặc cấu hình sai.
Áp dụng các phương pháp hay nhất về bảo mật với tính năng Tự động hóa của ClickUp
Sẽ ra sao nếu bạn có thể tích hợp các bước kiểm tra bảo mật tự động hóa vào quy trình lập kế hoạch sự kiện của mình?
Thậm chí tốt hơn nữa, sẽ ra sao nếu bạn vẫn có thể đưa con người vào quy trình ở những điểm quan trọng?
Bạn có thể thực hiện việc cần làm đó với tính năng Tự động hóa của ClickUp.
📌 Ví dụ: khi một biểu mẫu đăng ký được gửi đi, tính năng Tự động hóa của ClickUp có thể:
- Tự động tạo công việc trong một Danh sách công việc có quyền truy cập hạn chế
- Giao công việc cho một người chịu trách nhiệm cụ thể (chẳng hạn như bộ phận vận hành hoặc tuân thủ), và
- Chỉ thông báo cho nhóm đó
Điều này giúp giữ dữ liệu nhạy cảm của người tham dự khỏi các kênh công khai đồng thời đảm bảo dữ liệu đó được xem xét nhanh chóng bởi những người có thẩm quyền.
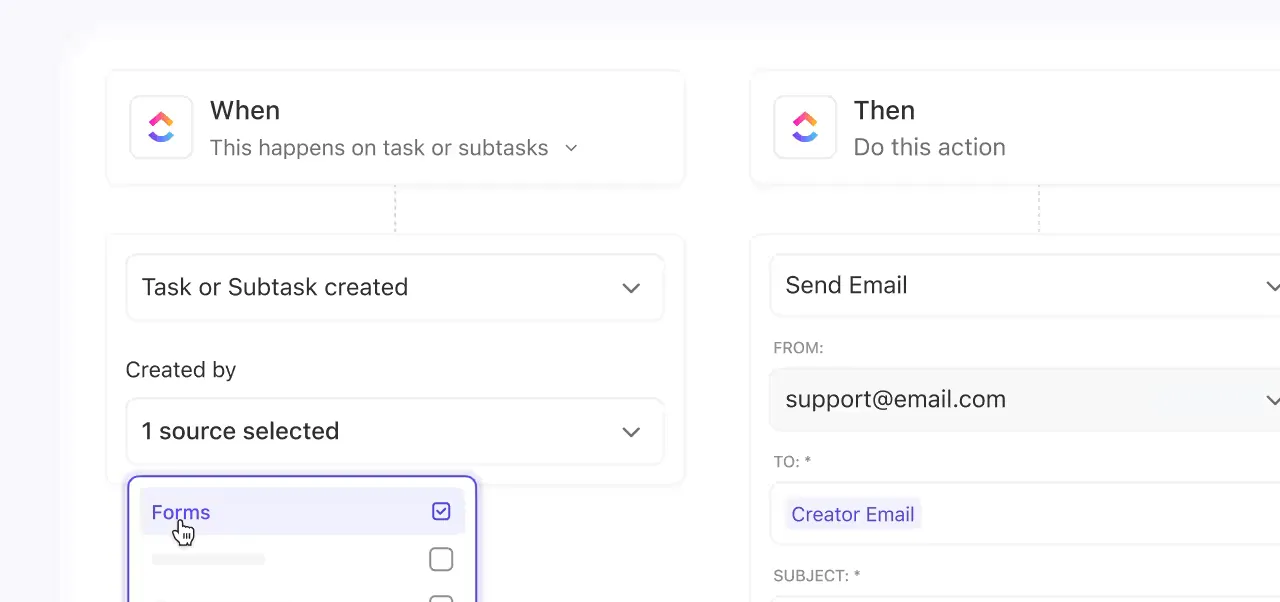
Khi sự kiện của bạn tiến triển, các quy trình tự động hóa có thể kích hoạt các bước xem xét và phê duyệt. Khi trạng thái của một công việc thay đổi thành "Đã đóng", ClickUp có thể tự động:
- Giao công việc rà soát tuân thủ dữ liệu
- Thêm bình luận và gắn thẻ người phụ trách, hoặc
- Gửi email nhắc nhở để kiểm tra lại các điều khoản về quyền truy cập và sự đồng ý
Sau sự kiện, các quy trình tự động hóa có thể hỗ trợ công tác dọn dẹp. Khi một dự án đạt trạng thái "Sự kiện đã hoàn thành", ClickUp có thể tạo các công việc theo dõi để kiểm tra việc lưu trữ dữ liệu, lưu trữ danh sách người tham dự hoặc rà soát việc xóa dữ liệu.
Các quy trình tự động hóa này đảm bảo tính nhất quán trên quy mô lớn, giúp bạn không phải phụ thuộc vào trí nhớ hay việc kiểm tra thủ công.
Ngăn chặn rò rỉ dữ liệu với các bản tóm tắt, bản ghi chép và các biện pháp kiểm soát tuân thủ dựa trên AI, tất cả được tích hợp tại một nơi
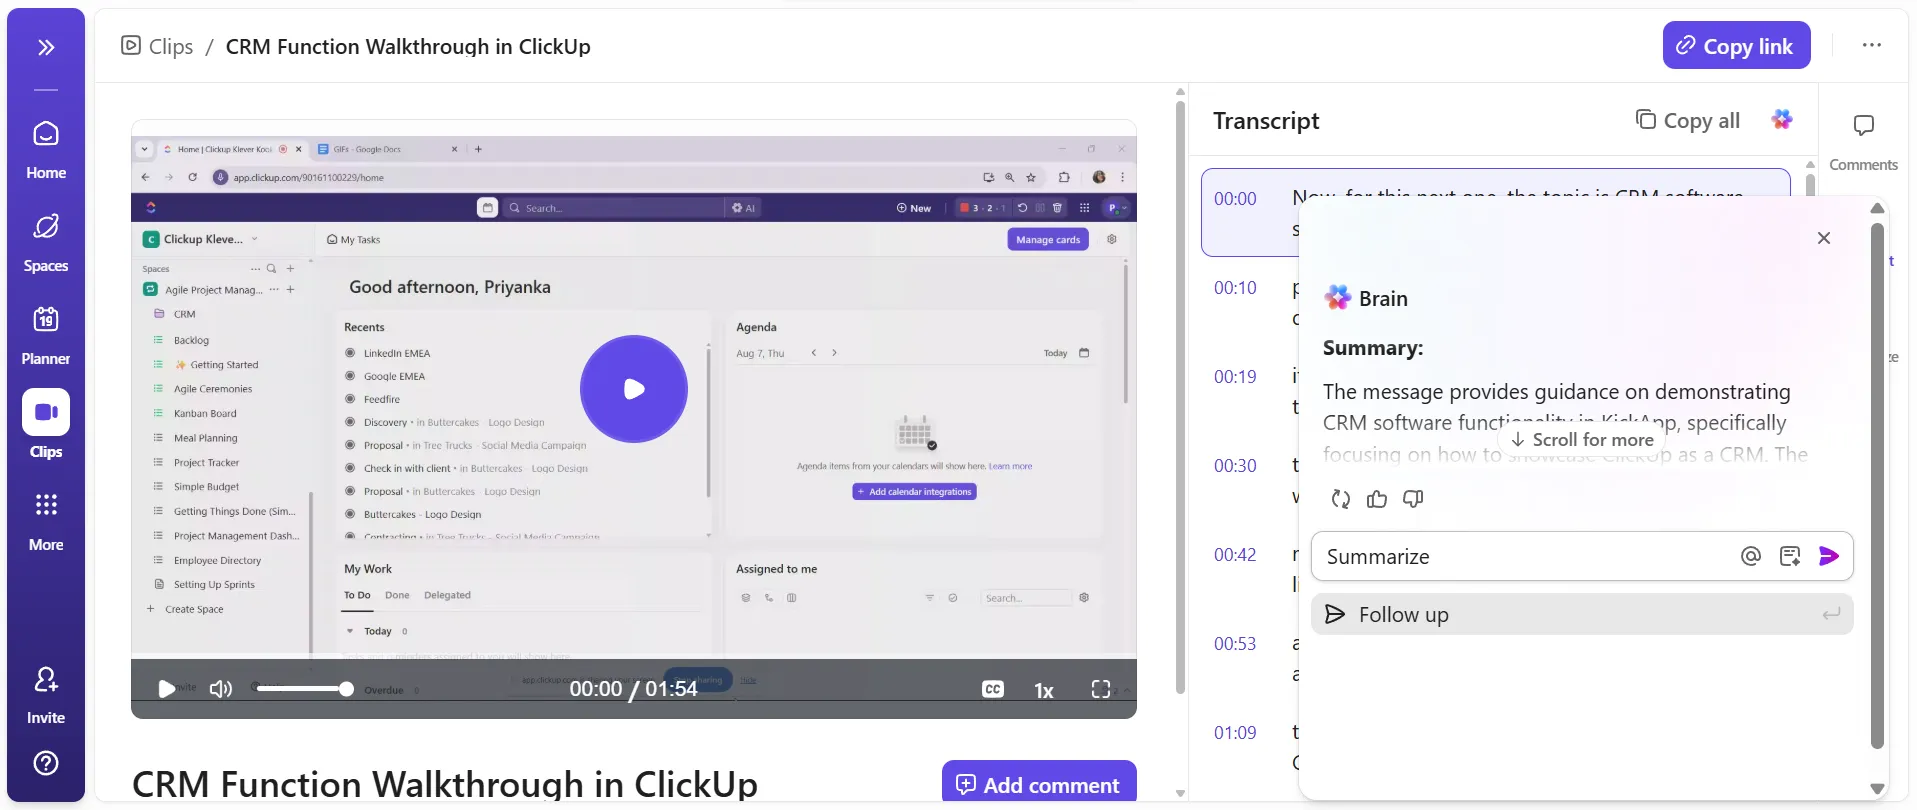
Trong các sự kiện, những quyết định quan trọng thường được đưa ra trong các cuộc họp, cuộc trò chuyện và tài liệu chia sẻ. Các công cụ AI của ClickUp, bao gồm ClickUp Brain, AI Notetaker và AI Fields, giúp ghi lại thông tin đó một cách rõ ràng.
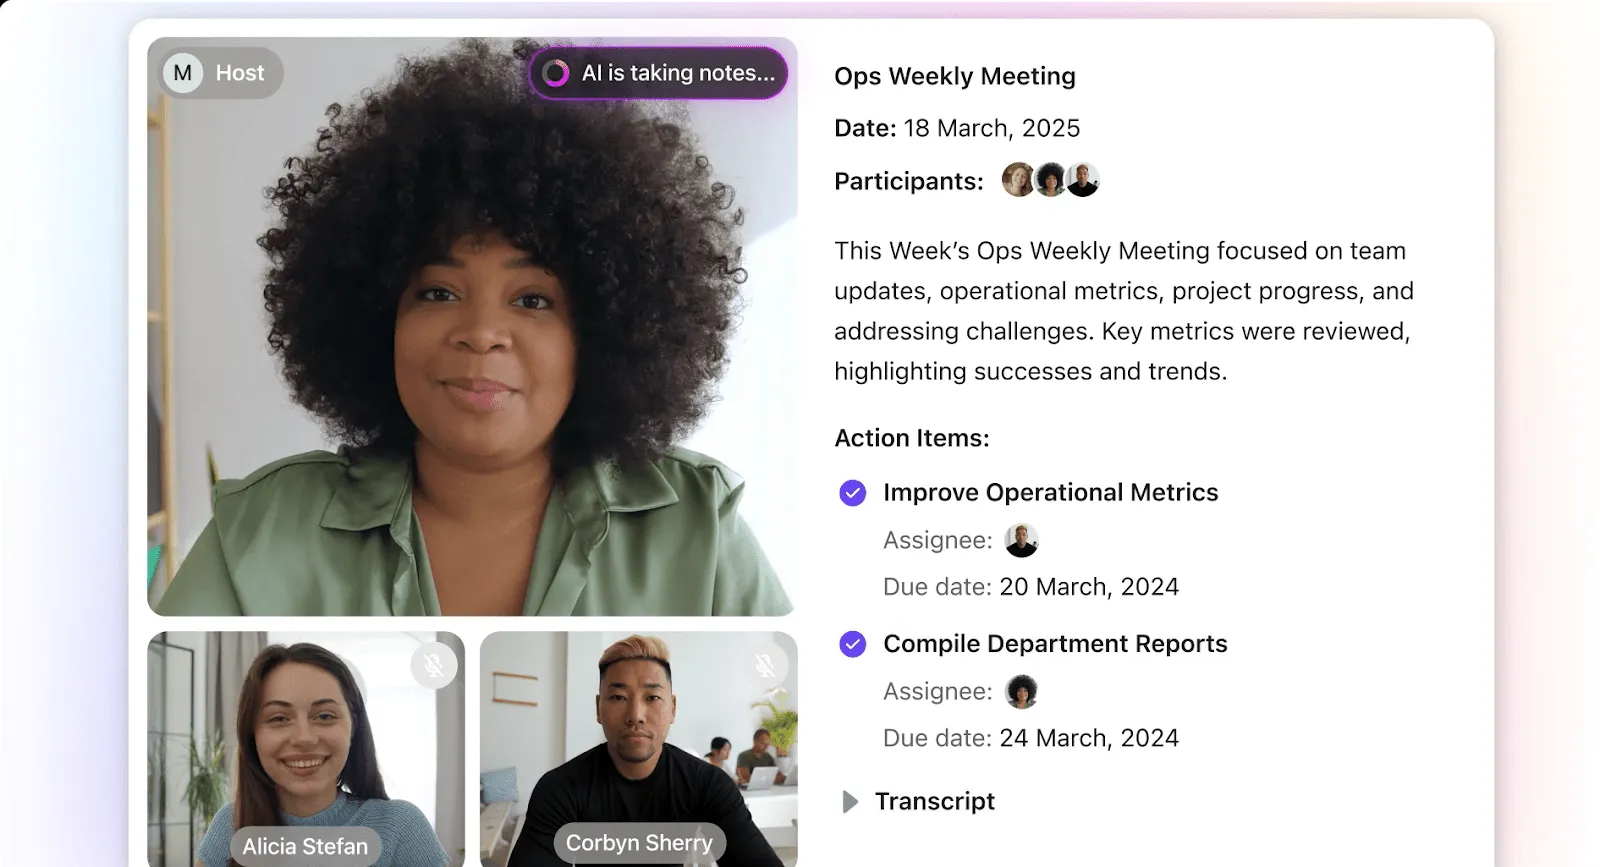
Họ tổng hợp các cuộc thảo luận và các cập nhật quan trọng trên các công việc và tài liệu. Các nhóm không cần phải sao chép ghi chú thủ công vào bảng tính hoặc các công cụ bên ngoài, giúp ngăn chặn thông tin nhạy cảm bị phân tán hoặc thất lạc.
- ClickUp mã hóa dữ liệu khách hàng trong quá trình truyền tải và khi lưu trữ bằng các giao thức tiêu chuẩn ngành. Do đó, nội dung do AI tạo ra được bảo vệ giống như phần còn lại của dữ liệu sự kiện của bạn
- Các nhóm cũng vẫn giữ quyền kiểm soát quyền truy cập. Các bản tóm tắt được lưu trữ trong các công việc hoặc tài liệu (Docs), và chúng kế thừa các quyền truy cập hiện có, quy tắc chia sẻ và nhật ký kiểm tra. Điều này có nghĩa là chỉ những người dùng được ủy quyền mới có thể xem thông tin nhạy cảm
- Cuối cùng, ClickUp hỗ trợ các thực hành tối ưu hóa và lưu trữ dữ liệu. Các nhóm có thể lưu trữ hoặc xóa nội dung khi không còn cần thiết. Điều này giúp các nhà tổ chức sự kiện tuân thủ các quy định như GDPR, CCPA và các chính sách nội bộ.
Triển khai AI Super Agents để thực hiện các quy trình bảo mật chủ động
Nếu việc đảm bảo bảo mật dữ liệu sự kiện khiến bạn cảm thấy phải thực hiện nhiều công việc thủ công, đừng lo lắng.
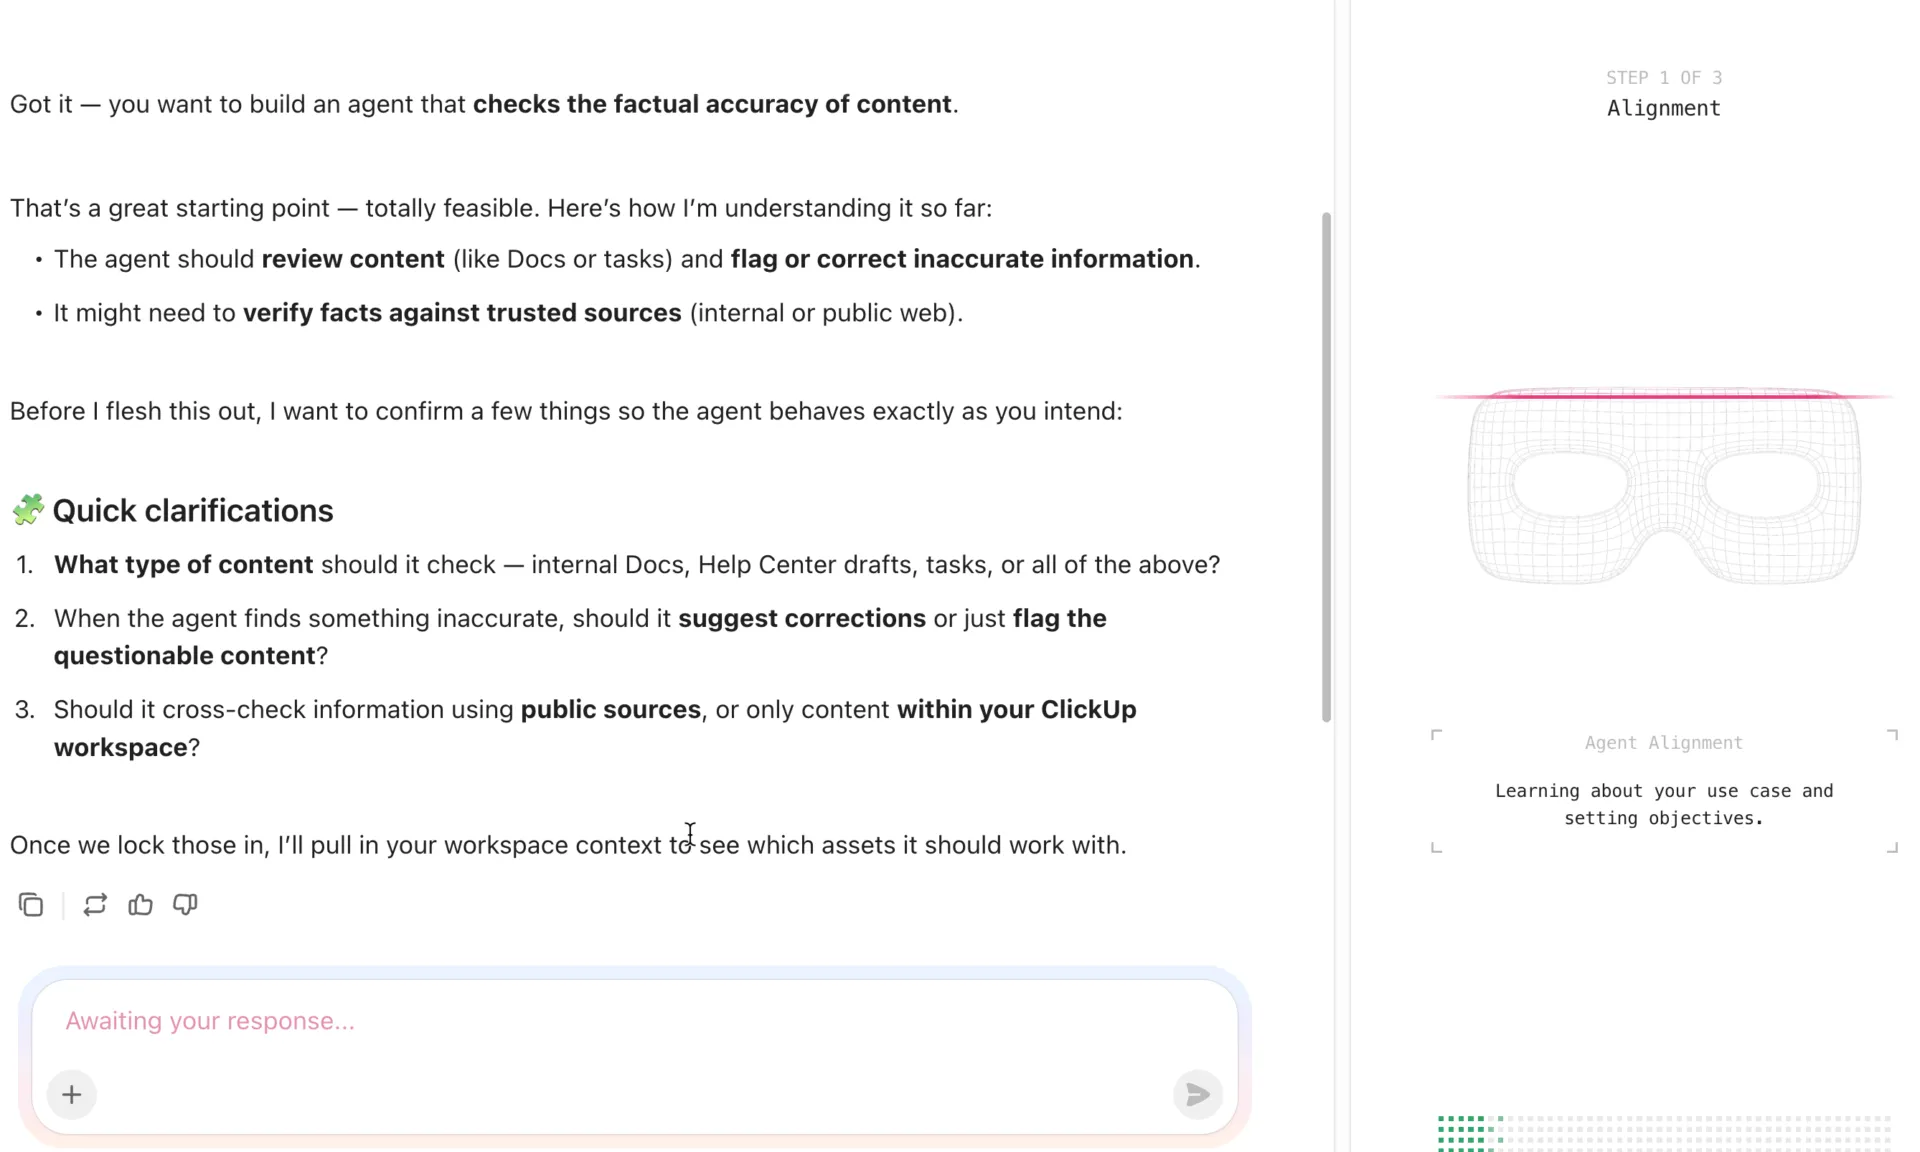
Các "Siêu Trợ lý AI" của ClickUp giúp các nhóm tuân thủ các bước bảo mật và tuân thủ một cách nhất quán, mà không tốn thêm nỗ lực. Với kiến thức và trí nhớ vô hạn, các Siêu Trợ lý AI đóng vai trò như những đồng đội AI mạnh mẽ, giúp:
- Tự động tạo các công việc rà soát bảo mật: Kích hoạt Trình bảo vệ an ninh dữ liệu (Data Security Protection Agent) để tạo các công việc khi đạt được các cột mốc quan trọng, chẳng hạn như khi mở đăng ký hoặc khi sự kiện đã đóng
- Tổng hợp hoạt động cho các cuộc kiểm toán và đánh giá: Yêu cầu Audit Trail Agent trích xuất các cập nhật từ Nhiệm vụ ClickUp, bình luận và Tài liệu vào một bản tóm tắt rõ ràng. Điều này giúp việc xem xét những thay đổi đã diễn ra và thời điểm diễn ra trở nên dễ dàng hơn, mà không cần phải lục lọi trong nhật ký hoạt động
- Gửi nhắc nhở về việc rà soát chính sách và sự đồng ý: Sử dụng các tác vụ tự động để thông báo cho những người có liên quan khi đến thời điểm cần rà soát lại nội dung văn bản đồng ý, cập nhật thông báo về bảo mật hoặc xem xét các kế hoạch lưu trữ dữ liệu
- Tạo danh sách kiểm tra bảo mật dành riêng cho sự kiện: Sử dụng Trợ lý Danh sách Kiểm tra Bảo mật Sự kiện để tạo các danh sách kiểm tra đơn giản cho việc thiết lập trước sự kiện, giám sát sự kiện trực tiếp và dọn dẹp dữ liệu sau sự kiện
🎥 Hãy xem ví dụ về cách hoạt động của Trợ lý Danh sách Kiểm tra Tuân thủ này!
⚡️ Mẹo nhanh: Đây chỉ là những ví dụ về các tác nhân tùy chỉnh mà bạn có thể tạo trong ClickUp (và không nhất thiết phải là các tác nhân có sẵn). Bạn có thể tùy chỉnh AI Super Agents theo nhu cầu, sở thích và cách làm việc của mình! Và bạn không cần phải viết một dòng mã nào, nhờ công cụ Agent Builder hỗ trợ ngôn ngữ tự nhiên!
Sử dụng các mẫu có sẵn để hỗ trợ quy trình làm việc bảo mật cho sự kiện
Bạn muốn có các quy trình bảo mật dữ liệu có thể áp dụng cho mọi sự kiện?
Các mẫu của ClickUp là lựa chọn hàng đầu của bạn. Các mẫu lập kế hoạch sự kiện giúp bạn bắt đầu nhanh chóng với các cấu trúc đã được kiểm chứng, hỗ trợ cả việc tổ chức sự kiện lẫn quản trị bảo mật dữ liệu.
Một số trong số đó bao gồm:
1. Mẫu Kế hoạch Dự án Tuân thủ của ClickUp

Mẫu này cung cấp cho bạn một nền tảng tập trung để lập kế hoạch các công việc tuân thủ, theo dõi các yêu cầu và phân công trách nhiệm giữa các nhóm. Bạn có thể sử dụng Trường Tùy chỉnh để ghi lại các cột mốc quan trọng về quy định, đính kèm các chính sách trong Tài liệu và theo dõi tiến độ thông qua các chế độ xem Danh sách và Bảng tích hợp sẵn.
Tại sao bạn sẽ thích mẫu này:
- Cấu trúc tích hợp sẵn để theo dõi sự đồng ý, kiểm toán và các điểm kiểm tra pháp lý
- Dễ dàng theo dõi với các chế độ xem hiển thị chủ sở hữu, ngày đáo hạn và trạng thái tuân thủ quy định tại một nơi duy nhất
- Giữ cho việc tuân thủ được tích hợp vào công việc tổ chức sự kiện tổng thể thay vì tách biệt thành một bộ phận riêng lẻ
📚 Xem thêm: Các công cụ quản lý tuân thủ
2. Mẫu Quản lý Sự kiện ClickUp
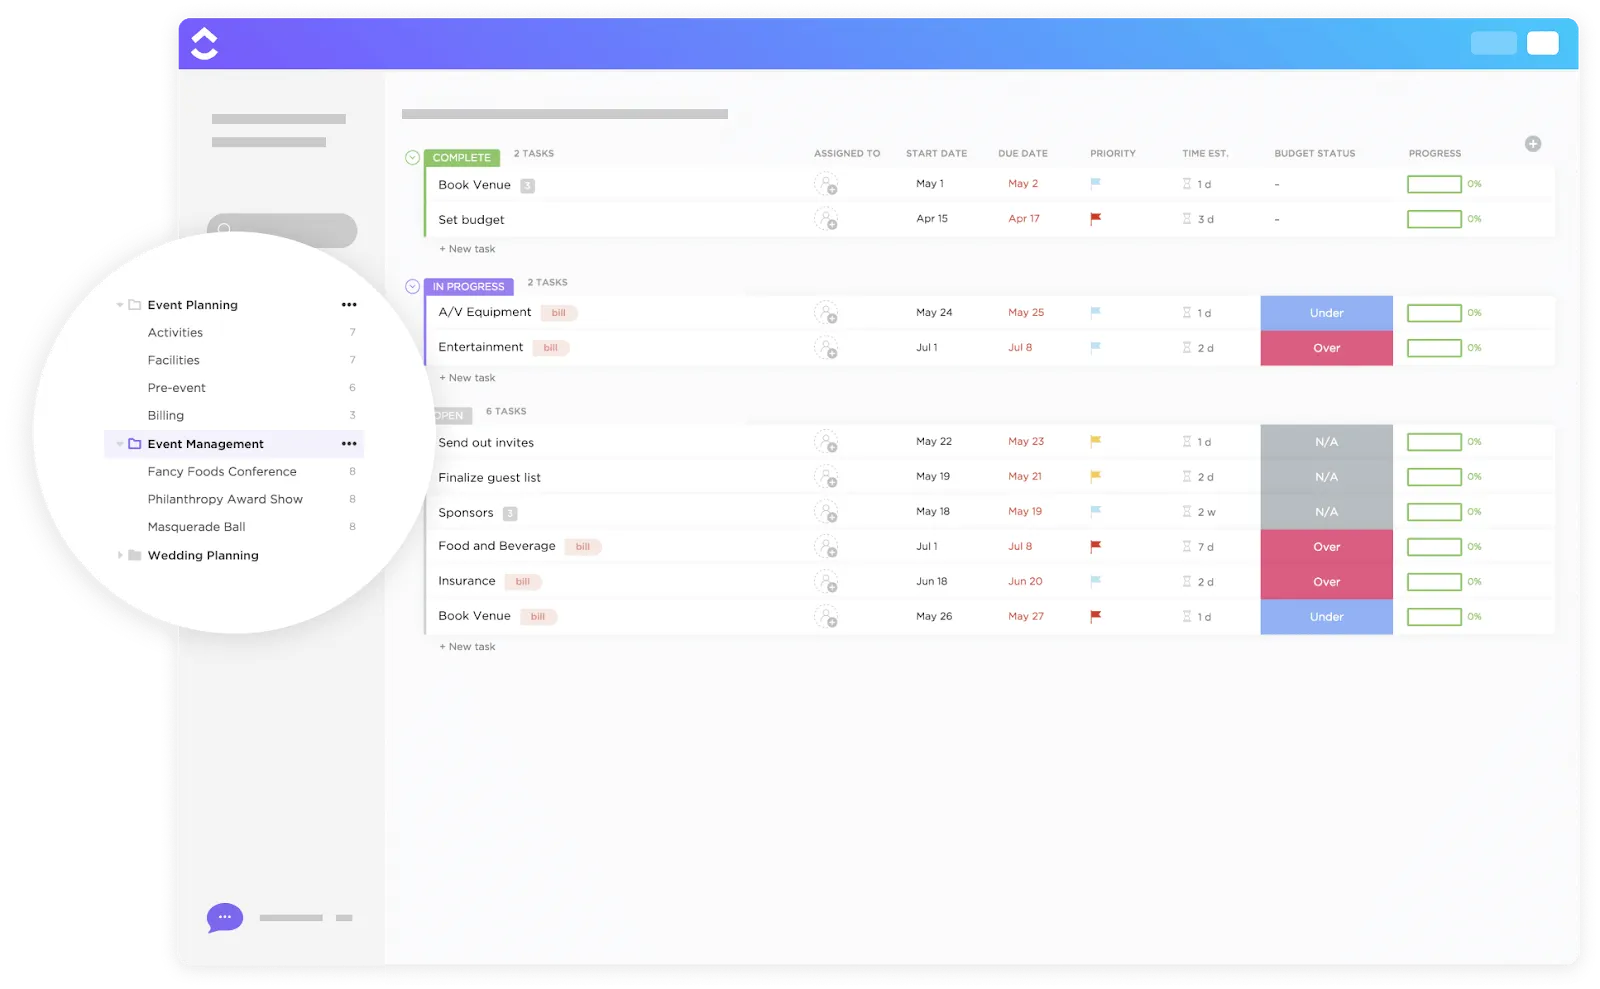
Việc lập kế hoạch sự kiện có thể nhanh chóng trở nên căng thẳng. Mẫu này chính là giải pháp dành cho bạn.
Nền tảng này đi kèm với các Trạng thái tùy chỉnh như Đang mở, Đang tiến hành và Hoàn thành để theo dõi từng công việc. Các Trường Tùy chỉnh giúp việc theo dõi ngân sách, trạng thái thanh toán và các chi tiết khác trở nên dễ dàng hơn. Ngoài ra, nhiều chế độ xem (Danh sách công việc, Bản đồ, Dòng thời gian, Ngân sách) cho phép bạn xem các công việc và chi phí từ nhiều góc độ khác nhau. Bạn cũng có thể liên kết các biểu mẫu đăng ký tích hợp sẵn trực tiếp với các công việc.
Tại sao bạn sẽ thích mẫu này:
- Các dòng thời gian trực quan giúp bạn phát hiện các rủi ro trong lịch trình trước khi chúng trở thành vấn đề
- Các chế độ xem ngân sách giúp hiển thị các nghĩa vụ tài chính song song với các vấn đề hậu cần
- Trường Tùy chỉnh cho phép bạn đánh dấu các danh mục dữ liệu cần có các biện pháp kiểm soát bảo mật
3. Mẫu lập kế hoạch sự kiện của ClickUp
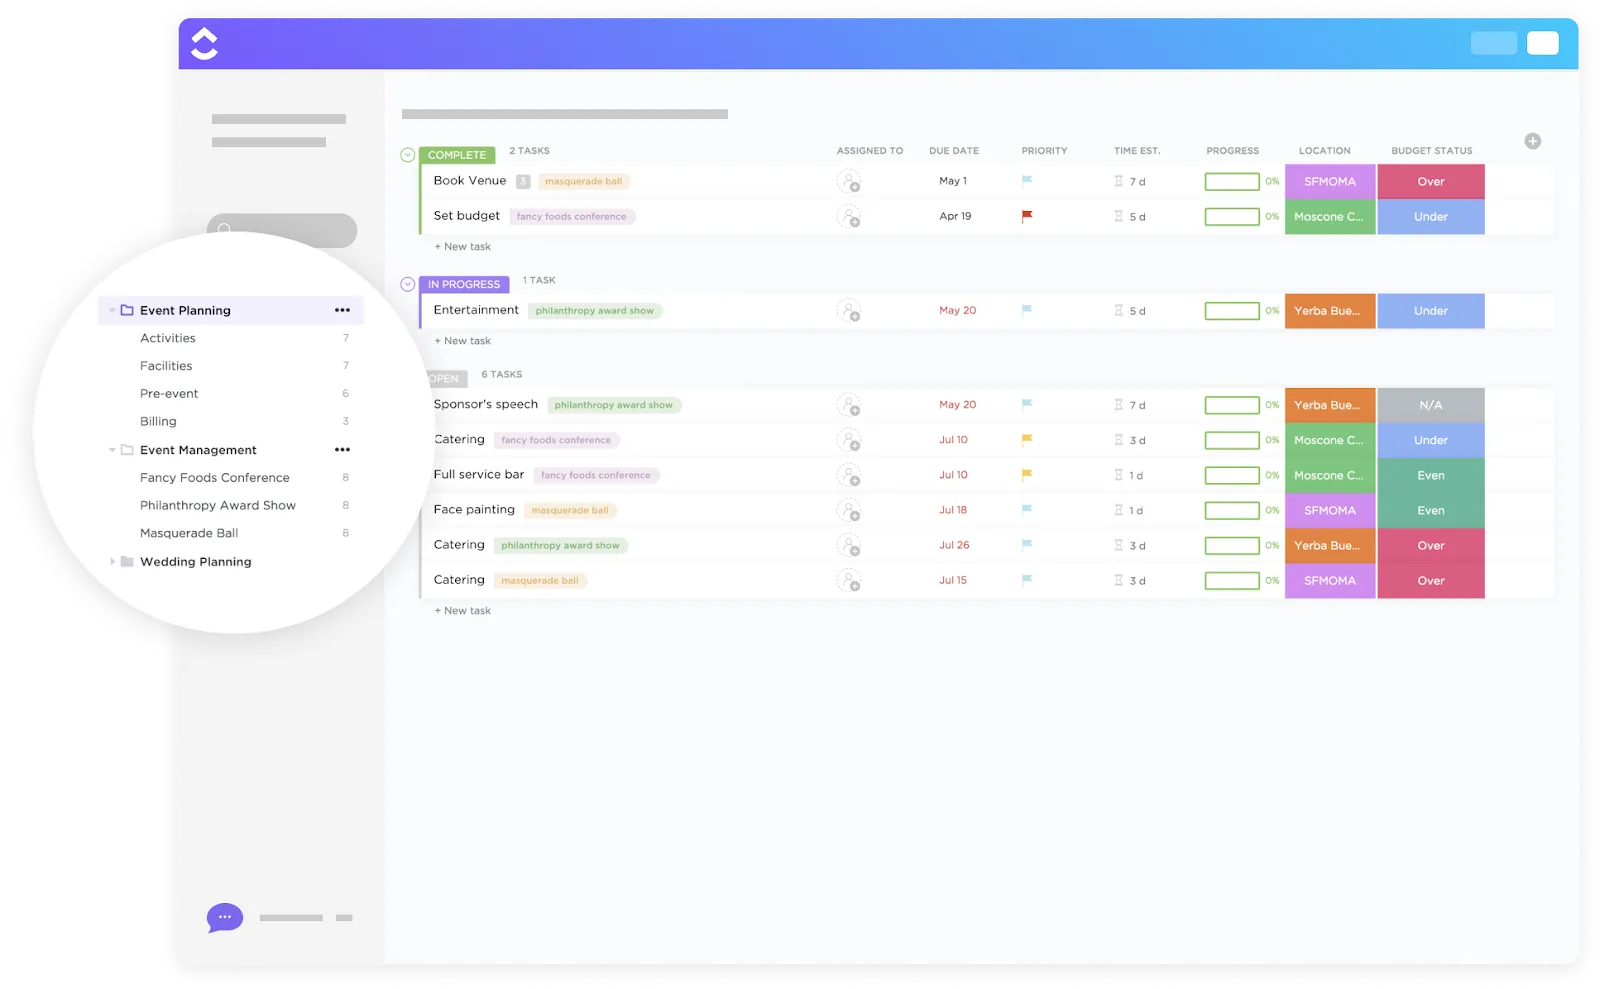
Được thiết kế để thiết lập sự kiện từ đầu đến cuối, mẫu này bao gồm các chế độ xem đã được cấu hình sẵn như Lịch, Bảng và Dòng thời gian, giúp bạn dễ dàng tổ chức lịch trình sự kiện và các mối quan hệ phụ thuộc. Mẫu này cũng tích hợp liền mạch với Docs để lưu trữ hợp đồng với nhà cung cấp hoặc các chính sách dành cho người tham dự.
Tại sao bạn sẽ thích mẫu này:
- Nhiều bố cục trực quan giúp việc phối hợp và rà soát trở nên dễ dàng
- Các trường và trạng thái tích hợp sẵn giúp giảm thời gian thiết lập để theo dõi công việc
- Tập trung hóa việc lập kế hoạch, lập hồ sơ và hợp tác tại một nơi duy nhất
Điều tuyệt vời nhất là gì? Bạn có thể tùy chỉnh từng mẫu này để phù hợp với các yêu cầu cụ thể về quản lý dữ liệu và tuân thủ của sự kiện của bạn.
Tóm lại: Không gian làm việc thống nhất, quản trị thống nhất
Bằng cách tập trung các hoạt động lập kế hoạch, triển khai, ghi chép và bảo mật sự kiện vào một nền tảng duy nhất, ClickUp giúp các nhóm:
- Giảm thiểu "shadow IT" và các công cụ hoạt động rời rạc
- Duy trì các chính sách truy cập nhất quán đối với cả người dùng và dữ liệu
- Theo dõi hoạt động và tuân thủ mà không cần các hệ thống bảo mật bổ sung
- Sử dụng AI để phát hiện rủi ro trước khi chúng trở thành vấn đề
Dù bạn đang tổ chức một buổi gặp gỡ địa phương hay một hội nghị kết hợp quy mô toàn cầu, ClickUp vẫn đảm bảo dữ liệu sự kiện của bạn được bảo mật, có thể kiểm toán và tuân thủ các quy tắc nhất quán. Và người dùng đều đồng ý rằng đây là công cụ “vàng” cho việc quản lý sự kiện:
Với tư cách là Giám đốc Sáng tạo tại một công ty quản lý sự kiện phần mềm, ClickUp thực sự là một bước đột phá. Thiết kế của nền tảng này rất trực quan, giúp tôi dễ dàng tổ chức và phân công công việc trong nhóm. Tôi thấy giao diện này rất thuận lợi cho các quy trình làm việc sáng tạo, đặc biệt là khi phải xử lý nhiều dự án sự kiện cùng lúc. Tính năng mà tôi đánh giá cao nhất là khả năng tối ưu hóa các kênh giao tiếp. Với ClickUp, tôi có thể dễ dàng mời các thành viên trong nhóm tham gia, ghi chú phản hồi thiết kế cho các công việc cụ thể hoặc thậm chí đính kèm các tệp tin liên quan, đảm bảo mọi người đều nắm rõ thông tin. Nền tảng này cũng cung cấp cho tôi các bản tóm tắt hàng ngày ngắn gọn, giúp tôi đánh giá tiến độ của nhóm và điều chỉnh hướng đi nếu cần thiết. Cuối cùng, ClickUp mang đến sự kết hợp giữa tính linh hoạt và cấu trúc – một sự kết hợp vô cùng quý giá trong thế giới quản lý sự kiện đầy biến động.
Với tư cách là Giám đốc Sáng tạo tại một công ty quản lý sự kiện phần mềm, ClickUp thực sự là một bước đột phá. Thiết kế của nền tảng này rất trực quan, giúp tôi dễ dàng tổ chức và phân công công việc trong nhóm. Tôi thấy giao diện này rất thuận lợi cho các quy trình làm việc sáng tạo, đặc biệt là khi phải xử lý nhiều dự án sự kiện cùng lúc. Tính năng mà tôi đánh giá cao nhất là khả năng tối ưu hóa các kênh giao tiếp. Với ClickUp, tôi có thể dễ dàng mời các thành viên trong nhóm tham gia, ghi chú phản hồi thiết kế cho các công việc cụ thể hoặc thậm chí đính kèm các tệp tin liên quan, đảm bảo mọi người đều nắm rõ thông tin. Nền tảng này cũng cung cấp cho tôi các bản tóm tắt hàng ngày súc tích, giúp tôi đánh giá tiến độ của nhóm và điều chỉnh hướng đi nếu cần thiết. Cuối cùng, ClickUp mang đến sự kết hợp giữa tính linh hoạt và cấu trúc – một sự kết hợp vô cùng quý giá trong thế giới quản lý sự kiện đầy biến động.
Cẩm nang triển khai: Các phương pháp hay nhất về bảo mật dữ liệu sự kiện
Các mối đe dọa luôn thay đổi nhanh chóng. Và các biện pháp bảo mật dữ liệu của bạn cũng cần phải thay đổi theo.
Bí quyết đơn giản nhất? Tích hợp quản lý thông tin bảo mật vào quy trình tổ chức sự kiện của bạn. Và đừng để bất kỳ giai đoạn nào bị bỏ sót — từ kế hoạch cho đến khi kết thúc sự kiện.
Dưới đây là việc cần làm một cách thiết thực và có thể lặp lại:
Trước sự kiện: Tích hợp các biện pháp bảo mật vào kế hoạch
Các giải pháp bảo mật của bạn cần được triển khai từ rất lâu trước khi mở đăng ký. Hãy xác định chính xác dữ liệu nào bạn cần và ghi chép lý do tại sao.
Trong ClickUp, hãy tạo một Danh sách công việc Bảo mật Sự kiện chuyên dụng với các công việc quan trọng được liệt kê rõ ràng. Sử dụng Trường Tùy chỉnh để xác định các công việc liên quan đến việc xử lý dữ liệu nhạy cảm, chẳng hạn như đăng ký và quét thẻ tham dự, v.v.
Chỉ định người chịu trách nhiệm rõ ràng cho các công việc này. Giới hạn quyền truy cập dữ liệu bằng cách sử dụng quyền truy cập dựa trên vai trò, để chỉ những thành viên trong nhóm được phê duyệt mới có thể xem dữ liệu đăng ký hoặc hợp đồng.
💡 Mẹo chuyên nghiệp: Tạo danh sách kiểm tra bảo mật dữ liệu có thể chỉnh sửa bằng tính năng Danh sách Nhiệm vụ ClickUp, để bạn có thể điều chỉnh và sử dụng nó cho nhiều sự kiện khác nhau. Sử dụng ClickUp Docs để ghi chép nội dung văn bản đồng ý, quy tắc xử lý dữ liệu và trách nhiệm của nhà cung cấp. Giữ tài liệu này ở chế độ riêng tư và chỉ chia sẻ với các bên liên quan cần quyền truy cập. Liên kết tài liệu này trực tiếp với các công việc sự kiện của bạn để các chính sách luôn hiển thị trong quá trình thực hiện.
Trong suốt sự kiện: Giám sát và kiểm soát quyền truy cập
Khi sự kiện chính thức diễn ra, hãy tập trung vào việc đảm bảo khả năng hiển thị bảo mật.
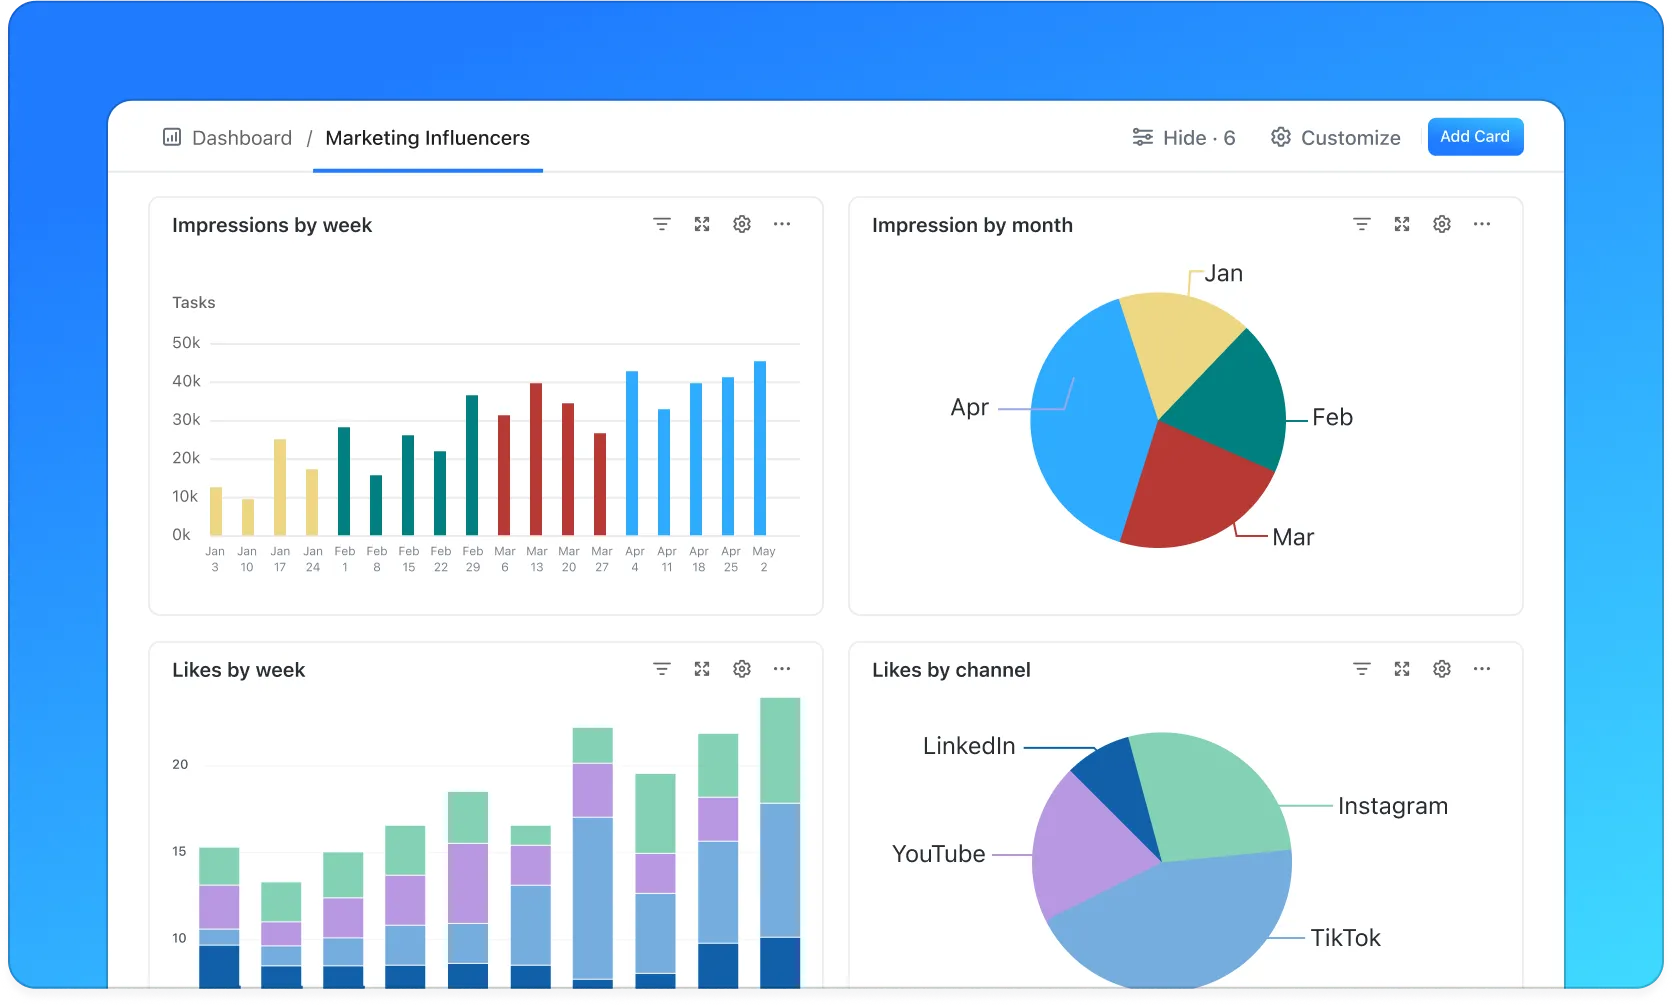
Sử dụng Bảng điều khiển ClickUp để theo dõi trạng thái công việc, các biểu mẫu đã nộp/gửi và các quyết định phê duyệt theo thời gian thực mà không tiết lộ dữ liệu thô của người tham dự. Nếu bạn đang thu thập thông tin trong suốt sự kiện, hãy chuyển thông tin đó qua ClickUp Forms với quyền truy cập bị hạn chế và các trường thông tin được định sẵn.
💡 Mẹo chuyên nghiệp: Đặt các Nhiệm vụ hoặc Tài liệu nhạy cảm trên ClickUp ở chế độ riêng tư ngay khi chúng đạt đến một trạng thái nhất định, chẳng hạn như “Đã đóng đăng ký” hoặc “Sự kiện đang diễn ra”. Điều này giúp ngăn chặn việc chỉnh sửa vào phút chót và giảm thiểu rủi ro rò rỉ dữ liệu do vô ý.
Sau sự kiện: Đánh giá, lưu trữ và dọn dẹp
Sau sự kiện, hãy rà soát xem ai đã truy cập vào những nội dung nào và thu hồi các quyền truy cập tạm thời. Lưu trữ hoặc xóa dữ liệu theo chính sách lưu trữ của bạn.
💡 Mẹo chuyên nghiệp: Sử dụng Trường Tóm tắt AI của ClickUp để tạo báo cáo đánh giá an ninh sau sự kiện dựa trên hoạt động công việc và bình luận. Sau đó, kích hoạt Trợ lý AI được tùy chỉnh để tạo các công việc tiếp theo liên quan đến xóa dữ liệu, kiểm tra sự đồng ý hoặc đánh giá tuân thủ. Điều này đảm bảo tuân thủ 100% và giúp sự kiện tiếp theo của bạn được bảo mật mặc định.

Đánh giá mức độ bảo mật và niềm tin
Bảo mật dữ liệu sự kiện không chỉ đơn thuần là thiết lập các biện pháp kiểm soát. Điều quan trọng là phải biết liệu các biện pháp đó có thực sự hiệu quả hay không. Việc đo lường các chỉ số phù hợp sẽ giúp bạn phát hiện sớm các lỗ hổng, chứng minh sự tuân thủ và xây dựng niềm tin lâu dài với người tham dự.
Hai nhóm chỉ số mà mọi đội ngũ tổ chức sự kiện nên theo dõi là:
Các chỉ số hiệu suất chính (KPI) về bảo mật dữ liệu
Các chỉ số này cho bạn biết hệ thống và quy trình của bạn đang hoạt động hiệu quả như thế nào:
- Số lượng sự kiện bảo mật: Bất kỳ trường hợp truy cập trái phép, rò rỉ dữ liệu hoặc lạm dụng hệ thống nào — dù nhỏ đến đâu. Xu hướng quan trọng hơn các sự kiện riêng lẻ
- Các sai sót hoặc lỗ hổng trong quá trình kiểm toán: Các cuộc đánh giá bị bỏ sót, tài liệu chưa đầy đủ hoặc các vấn đề về quyền truy cập được phát hiện trong quá trình kiểm toán nội bộ hoặc bên ngoài
- Khiếu nại của người dùng liên quan đến dữ liệu hoặc quyền truy cập: Người tham dự hoặc nhân viên báo cáo về các lo ngại liên quan đến bảo mật, quyền truy cập không đúng quy định hoặc việc lạm dụng dữ liệu
- Thời gian phản hồi sự cố: Tốc độ mà nhóm của bạn phát hiện, điều tra và giải quyết các vấn đề bảo mật. Thời gian phản hồi nhanh hơn thường giới hạn tác động
Việc bạn đang theo dõi các yếu tố này một cách nhất quán sẽ giúp bạn chuyển từ việc khắc phục sự cố một cách thụ động sang phòng ngừa chủ động.
Hãy tin tưởng vào các chỉ số phản ánh mức độ tin tưởng của người tham dự
Sự tin cậy thể hiện qua hành vi, không chỉ qua các báo cáo tuân thủ:
- Phản hồi liên quan đến bảo mật: Các phản hồi trong khảo sát hoặc phiếu hỗ trợ đề cập đến an toàn dữ liệu, tính minh bạch hoặc niềm tin
- Tỷ lệ đồng ý tham gia: Tỷ lệ đồng ý tham gia cao thường cho thấy người tham dự hiểu rõ và tin tưởng vào cách dữ liệu của họ sẽ được sử dụng
- Các điểm bỏ dở trong biểu mẫu: Việc người dùng đột ngột thoát khỏi biểu mẫu có thể cho thấy ngôn ngữ xin sự đồng ý không rõ ràng hoặc các yêu cầu dữ liệu được coi là quá mức
🎯 Khi kết hợp lại, các chỉ số này sẽ cung cấp cho bạn một bức tranh rõ ràng về tình hình bảo mật của bạn. Chúng cho thấy sự kiện của bạn an toàn đến mức nào và mức độ bảo mật mà những người quan trọng nhất cảm nhận được.
Những thách thức phổ biến và biện pháp giảm thiểu
Ngay cả những nhóm coi trọng vấn đề bảo mật dữ liệu cũng phải đối mặt với những hạn chế trong thực tế. Dưới đây là một số thách thức phổ biến nhất. Và cách giải quyết chúng một cách thiết thực:
- Quá nhiều công cụ, thiếu sự giám sát: Dữ liệu sự kiện thường được lưu trữ rải rác trên các nền tảng bán vé, bảng tính, công cụ trò chuyện và hệ thống CRM. Tình trạng " Work Sprawl " (phân tán công việc) như vậy làm tăng rủi ro và khiến việc kiểm toán trở nên khó khăn✅ Giải pháp: Tập trung quá trình lập kế hoạch, tài liệu và quy trình làm việc vào một không gian làm việc duy nhất (chẳng hạn như ClickUp!). Đồng thời giới hạn việc di chuyển dữ liệu giữa các công cụ ở mức tối đa.
- Quyền sở hữu dữ liệu nhạy cảm không rõ ràng: Khi “mọi người” đều có quyền truy cập, trách nhiệm giải trình sẽ biến mất✅ Giải pháp giảm thiểu rủi ro: Chỉ định chủ sở hữu rõ ràng cho dữ liệu đăng ký, quản lý sự đồng ý và dọn dẹp sau sự kiện. Rà soát quyền truy cập trước và sau mỗi sự kiện.
- Những thay đổi vào phút chót dưới áp lực: Các sự kiện diễn ra rất nhanh, và các bản cập nhật gấp rút thường bỏ qua các bước kiểm tra bảo mật✅ Giải pháp: Sử dụng các quy trình làm việc, quyền truy cập và tự động hóa được thiết lập sẵn để bảo mật không phụ thuộc vào trí nhớ trong những thời điểm căng thẳng
- Thu thập quá nhiều dữ liệu của người tham dự: Yêu cầu quá nhiều thông tin sẽ làm tăng rủi ro và làm giảm sự tin tưởng✅ Giải pháp: Thường xuyên rà soát các biểu mẫu và loại bỏ các trường thông tin không có mục đích rõ ràng. Nếu không thể loại bỏ hoàn toàn, hãy chuyển chúng thành tùy chọn để mọi người cảm thấy thoải mái hơn khi chia sẻ thông tin.
- Dữ liệu sau sự kiện thường bị lãng quên: Nếu quyền truy cập vẫn được mở trong thời gian dài sau khi sự kiện kết thúc, điều này sẽ trở thành lỗ hổng bảo mật✅ Giải pháp: Lên lịch các nhắc nhở hoặc công việc tự động để lưu trữ, xóa hoặc rà soát dữ liệu sau sự kiện.
Hãy biến bảo mật dữ liệu sự kiện thành một mục tiêu có chủ đích (chứ không phải ngẫu nhiên)
Đến nay, chắc hẳn bạn đã biết rằng bảo mật dữ liệu sự kiện không chỉ là một mục cần đánh dấu vào ngày diễn ra sự kiện. Đó là một quy trình xuyên suốt từ giai đoạn lập kế hoạch, thực hiện cho đến giai đoạn theo dõi sau sự kiện.
Đó chính là lý do tại sao các nhóm tổ chức sự kiện thông minh tích hợp bảo mật vào quy trình làm việc của họ. Họ cài đặt các biện pháp cho những vấn đề quan trọng và giảm thiểu rủi ro thông qua tính nhất quán.
Khi nền tảng sự kiện của bạn hỗ trợ các biện pháp kiểm soát truy cập rõ ràng, khả năng kiểm toán và việc sử dụng AI có trách nhiệm, việc quản lý bảo mật sẽ trở nên dễ dàng hơn và đáng tin cậy hơn. Đó chính là nơi không gian làm việc Converged AI của ClickUp phát huy tác dụng một cách tự nhiên. Đây là một trong số ít nền tảng tích hợp được quy trình lập kế hoạch sự kiện, quản trị dữ liệu và các quy trình làm việc được hỗ trợ bởi AI.
Mục tiêu là gì? Đảm bảo bảo mật hỗ trợ cho sự kiện của bạn thay vì làm chậm tiến độ.
Bạn muốn tổ chức các sự kiện có tác động lớn mà không làm ảnh hưởng đến bảo mật dữ liệu? Hãy dùng thử ClickUp miễn phí!
Câu hỏi thường gặp (FAQ)
Những loại dữ liệu nào nên được coi là nhạy cảm trong các sự kiện?
Dữ liệu sự kiện nhạy cảm bao gồm bất kỳ thông tin nào có thể xác định danh tính hoặc ảnh hưởng đến bảo mật của người tham dự. Điều này bao gồm tên, thông tin liên hệ, thông tin thanh toán, thông tin về địa điểm, địa chỉ IP, dữ liệu theo dõi hành vi, cũng như các thông tin sinh trắc học hoặc mã định danh duy nhất.
Việc sử dụng AI để giám sát người tham dự sự kiện (qua video, hành vi) có hợp pháp không?
Việc sử dụng AI để giám sát người tham dự có thể hợp pháp nếu tuân thủ các quy định pháp luật và quy tắc về sự đồng ý hiện hành. Tại EU, GDPR yêu cầu tính minh bạch, cơ sở pháp lý và sự đồng ý rõ ràng đối với việc thu thập dữ liệu video hoặc dữ liệu hành vi. Tại Hoa Kỳ, luật pháp thay đổi tùy theo từng bang và bối cảnh cụ thể. Luôn công khai thông tin về những gì bạn thu thập và lý do thu thập, đồng thời cung cấp các cơ chế từ chối tham gia.
Các phương pháp mã hóa tốt nhất cho các nền tảng sự kiện là gì?
Mã hóa hiệu quả có nghĩa là bảo vệ dữ liệu cả trong quá trình truyền tải và khi lưu trữ. Sử dụng TLS/SSL (ít nhất là TLS 1.2) cho lưu lượng mạng và các thuật toán mạnh như AES-256 cho dữ liệu được lưu trữ.
Làm thế nào để xử lý các vụ rò rỉ dữ liệu nếu chúng xảy ra trong hoặc sau sự kiện?
Nếu xảy ra sự cố rò rỉ dữ liệu, hãy hành động nhanh chóng. Thực hiện theo kế hoạch ứng phó sự cố: ngăn chặn sự cố, đánh giá tác động và thông báo cho các bên bị ảnh hưởng. Theo Quy định Bảo vệ Dữ liệu Chung (GDPR), bạn phải báo cáo các sự cố nghiêm trọng cho cơ quan chức năng trong vòng 72 giờ. Ghi chép lại những gì đã xảy ra, cách bạn đã ứng phó và các bước đã thực hiện để ngăn sự cố lặp lại.
Dữ liệu sự kiện nên được lưu trữ trong bao lâu?
Chỉ lưu trữ dữ liệu trong thời gian cần thiết cho mục đích đã nêu. GDPR và các luật tương tự nhấn mạnh nguyên tắc tối thiểu hóa dữ liệu và giới hạn mục đích. Khi không còn cần dữ liệu cho sự kiện hoặc để tuân thủ pháp luật, bạn nên lưu trữ hoặc xóa dữ liệu đó.
Các quy định về sự đồng ý nào được yêu cầu theo GDPR / CCPA?
Theo GDPR, bạn phải có được sự đồng ý rõ ràng và có hiểu biết trước khi thu thập dữ liệu cá nhân. Sự đồng ý phải cụ thể, tách biệt và có thể thu hồi. Theo CCPA, bạn phải thông báo cho cư dân California những thông tin nào bạn đang thu thập, tại sao và như thế nào chúng sẽ được sử dụng, đồng thời trao cho họ quyền từ chối việc bán hoặc chia sẻ dữ liệu.
Làm thế nào để các đơn vị tổ chức sự kiện quy mô nhỏ có thể đảm bảo bảo mật tốt?
Bắt đầu từ những điều cơ bản: giới hạn việc thu thập dữ liệu cần thiết, sử dụng mật khẩu mạnh và xác thực đa yếu tố, đồng thời tập trung công việc trên các nền tảng an toàn. Bạn cũng có thể tận dụng các tính năng bảo mật tích hợp sẵn trong các công cụ mà bạn đang sử dụng.
ClickUp có tuân thủ các quy định bảo vệ dữ liệu chính không?
ClickUp được thiết kế với các biện pháp bảo mật và bảo mật mạnh mẽ, bao gồm mã hóa dữ liệu trong quá trình truyền tải và khi lưu trữ, cùng các chính sách bảo mật nghiêm ngặt tuân thủ các yêu cầu của GDPR và CCPA. Nền tảng này cũng hỗ trợ xuất dữ liệu, xóa dữ liệu và các điều khoản trong Thỏa thuận Xử lý Dữ liệu (DPA) để giúp khách hàng đáp ứng các yêu cầu tuân thủ.