
Analise sua última alteração de CI/CD. Provavelmente foi uma edição pequena, como adicionar um sinalizador de CLI ou reutilizar um bloco do Terraform. Não se trata de um trabalho inovador, mas essas tarefas repetitivas representam um enorme desperdício de produtividade. 78% dos desenvolvedores dedicam pelo menos 30% do tempo a esse tipo de trabalho manual.
Quer deixar de realizar essas tarefas do zero?
Neste guia, exploraremos como criar fluxos de trabalho completos de DevOps usando o Amazon Q Developer. Também veremos como coordenar esses fluxos de trabalho no ClickUp para eliminar a dispersão de contexto entre ferramentas espalhadas. 👇
O que é o Amazon Q para DevOps?
O Amazon Q Developer é um assistente de IA generativa que ajuda você a escrever, depurar e automatizar código de infraestrutura usando linguagem natural. Ele funciona diretamente nos IDEs compatíveis e no seu terminal, para que você possa gerar comandos de shell ou trechos de IaC sem sair do seu espaço de trabalho.
Isso é especialmente útil para acabar com a constante alternância entre ferramentas. Isso é importante quando se percebe que 84% dos profissionais relatam não ter tempo ou energia para concluir seu trabalho, principalmente porque são interrompidos a cada dois minutos.
No seu caso, esse atrito fica ainda pior quando você precisa sair do seu ambiente para encontrar um comando CLI específico ou um snippet do CloudFormation. Toda vez que você muda de contexto para consultar a sintaxe na documentação, interrompe seu fluxo de trabalho e aumenta o risco de erros manuais. O Amazon Q Developer gera sugestões de autocompletamento embutidas, adaptadas aos padrões específicos da sua equipe, reduzindo esse risco. O segredo? Ele aprende com sua base de código para entender seus projetos existentes.
📮Insight do ClickUp: A alternância de tarefas está minando silenciosamente a produtividade da sua equipe. Nossa pesquisa mostra que 42% das interrupções no trabalho vêm da necessidade de alternar entre plataformas, gerenciar e-mails e pular de uma reunião para outra. E se você pudesse eliminar essas interrupções que custam caro? O ClickUp une seus fluxos de trabalho (e chat) em uma única plataforma otimizada. Inicie e gerencie suas tarefas a partir do chat, de documentos, quadros brancos e muito mais — enquanto recursos alimentados por IA mantêm o contexto conectado, pesquisável e gerenciável!
Como configurar o Amazon Q para fluxos de trabalho de DevOps
Antes de gerar código, você precisa configurar seu ambiente. A configuração do Amazon Q envolve três etapas: instalar a CLI, selecionar o plug-in do seu IDE e autenticar suas credenciais da AWS. Embora ferramentas de IA de nível empresarial geralmente envolvam implementações complexas, você pode colocar o Amazon Q em funcionamento em poucos minutos seguindo esta lista de verificação.
Pré-requisitos e requisitos
Antes de iniciar a instalação, certifique-se de ter tudo o que consta nesta lista de verificação pronto para uso. Isso evitará problemas comuns na configuração e permitirá que você chegue à parte interessante — a criação de fluxos de trabalho — muito mais rápido.
- Conta da AWS com permissões IAM adequadas: Sua conta precisa de permissões específicas para que o Amazon Q acesse os recursos. Isso envolve a criação de funções IAM com políticas que concedam acesso a serviços como o CodeWhisperer e outras ações específicas do Q
- Sistema operacional compatível: Você precisará do macOS, Linux ou Windows com o Subsistema do Windows para Linux (WSL) instalado
- IDE de sua preferência: Instale a extensão do Amazon Q no VS Code ou em um IDE da JetBrains, como o IntelliJ ou o PyCharm, para ter uma experiência completa
- AWS CLI v2 instalada: A CLI do Amazon Q é uma extensão da Interface de Linha de Comando (CLI) básica da AWS; portanto, é necessário instalar primeiro a versão 2
Instalação no macOS, Linux e WSL
A instalação da CLI do Amazon Q é simples, mas os comandos variam um pouco dependendo do seu sistema operacional. Depois de instalada, você pode executá-la a partir de qualquer janela de terminal.
Para usuários do macOS que utilizam o Homebrew, basta um único comando:
Para verificar se funcionou, confira a versão:
Para Linux, você usará o curl para baixar o pacote, extraí-lo e movê-lo para o seu caminho:
Em seguida, execute o mesmo comando de verificação:
💡Dica profissional: Se você estiver usando o Subsistema do Windows para Linux (WSL), siga as instruções para Linux acima. Certifique-se de estar usando o WSL 2, pois ele oferece melhor desempenho e evita problemas de caminho que às vezes podem ocorrer com o WSL 1.
Autenticação e permissões da AWS
Conecte a CLI à sua conta da AWS após a conclusão da instalação. Você tem duas opções principais, dependendo dos padrões de segurança da sua organização.
| Método | Ideal para | Complexidade da configuração |
|---|---|---|
| IAM Identity Center (SSO) | Organizações com acesso centralizado de usuários | Medium |
| Credenciais de usuário do IAM | Desenvolvedores individuais ou pequenas equipes | Baixo |
- Para equipes, o IAM Identity Center (anteriormente AWS SSO) é a opção recomendada. Ele centraliza o gerenciamento de acesso e evita a necessidade de lidar com chaves de acesso individuais. Para fazer login, basta executar:
Isso abrirá uma janela do navegador para que você conclua o processo de autenticação.
- Para desenvolvedores individuais, usar credenciais de usuário do IAM costuma ser mais rápido. Você configurará seu ambiente com sua ID de chave de acesso pessoal e sua chave secreta de acesso executando:
🤝 Lembrete: Verifique seu documento de política do IAM caso encontre um erro de “Acesso negado”. Sua função requer permissões para q: e codewhisperer: para gerar e depurar código de maneira eficaz.
Guia passo a passo para criar fluxos de trabalho de DevOps com o Amazon Q
Com a configuração concluída, você precisa de um processo claro para transformar requisitos complexos do pipeline em comandos eficazes para a IA. Isso impedirá que você volte aos seus antigos métodos manuais.
Siga este processo de quatro etapas para passar de uma arquitetura complexa para um fluxo de trabalho totalmente automatizado, sem que o habitual processo de tentativa e erro atrapalhe seu andamento.
Etapa 1: Defina os requisitos do seu fluxo de trabalho
Você pode ficar tentado a começar diretamente com as instruções, mas solicitações vagas geralmente resultam em códigos genéricos que não funcionam no seu ambiente. Antes de começar, você precisa decidir exatamente o que está pedindo para o assistente fazer.
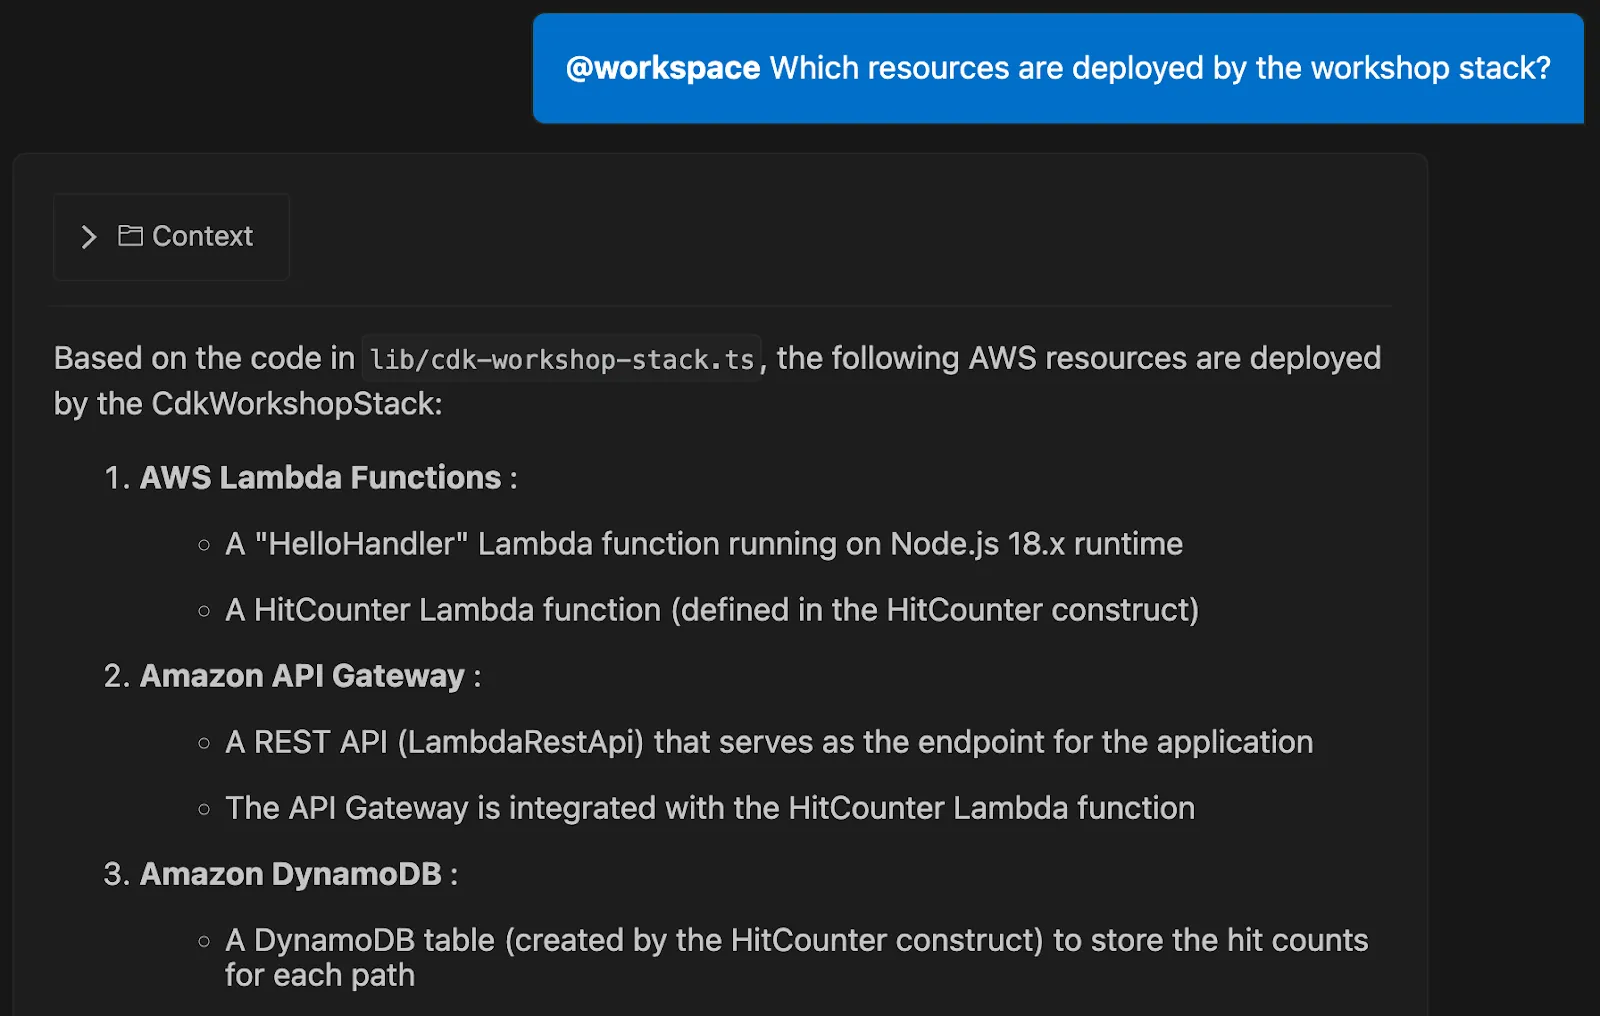
Pense nisso como definir as regras básicas para sua pilha específica. O Amazon Q pode usar a indexação @workspace para analisar seus arquivos existentes, mas ainda precisa saber o “onde” e o “como” de qualquer nova infraestrutura que você esteja construindo.
Comece definindo estes detalhes essenciais:
- Etapas do pipeline: Quais são as etapas distintas do seu fluxo de trabalho? Etapas comuns no pipeline de DevOps incluem a compilação de artefatos, testes unitários e verificações de segurança
- Ambientes de destino: Defina exatamente onde isso será implementado, pois um script para um ambiente de desenvolvimento us-east-1 geralmente requer configurações de rede ou permissões diferentes daquelas necessárias para uma implantação global em produção
- Restrições de ferramentas: Esclareça se você está desenvolvendo para o GitHub Actions, GitLab CI ou AWS CodePipeline, já que cada um deles tem suas próprias peculiaridades de sintaxe que o assistente precisa seguir
Fornecer esse contexto específico ao Amazon Q ajuda-o a gerar código mais preciso e relevante. Pense nisso como se você estivesse dando à IA um mapa claro do seu destino antes de pedir orientações.
💡Dica profissional: Se sua equipe tiver uma norma, como “todo código Python deve usar dicas de tipo”, você pode salvá-la como um arquivo .md na pasta amazonq/rules. Isso garante que cada prompt siga o estilo da sua equipe sem que você precise repetir a mesma instrução.
Etapa 2: Use comandos em linguagem natural para comandos da CLI
Agora você pode parar de memorizar a sintaxe complexa da AWS e começar a descrever o que precisa em inglês simples por meio de uma interface de linguagem natural. O segredo para uma engenharia de prompts eficaz é ser específico sem ser excessivamente técnico. Quando você fornece os nomes exatos dos recursos, as regiões e os formatos de saída, a IA não precisa adivinhar.
Você também pode usar o comando `q translate` para converter instantaneamente uma solicitação em linguagem natural em um comando executável. Isso transforma seu terminal em um espaço de trabalho conversacional, onde a IA se torna um programador parceiro.
📌 Por exemplo, em vez de pedir “um comando para encontrar Lambdas”, tente uma solicitação mais detalhada:Solicitação: “Gere um comando da AWS CLI para listar todas as funções Lambda na região us-east-1 com o runtime Python 3.11 e exiba o resultado em forma de tabela.”
Resultado: O Amazon Q gerará a string exata da CLI, como, por exemplo:
Você também pode pedir ao Amazon Q para encadear vários comandos ou agrupá-los em um script de shell para operações mais complexas. Experimente solicitar um script que “encontre todos os volumes EBS não conectados e crie um snapshot de cada um antes de excluí-los”.
Se você preferir trabalhar em seu IDE, pode usar esses mesmos comandos diretamente no painel de bate-papo do Amazon Q.
Aprender a usar o Amazon Q no IntelliJ ou no VS Code segue o mesmo princípio: abra o chat, digite sua solicitação e analise o código gerado.
Etapa 3: Automatize as tarefas do pipeline de CI/CD
O Amazon Q se destaca na geração de arquivos completos de configuração de CI/CD a partir de um único prompt. Você pode usá-lo para gerar arquivos completos de configuração de CI/CD a partir de um único prompt, poupando-lhe o tedioso processo de escrever YAML manualmente.
Também é possível implantar os Amazon Q Agents diretamente nos pipelines do GitHub e do GitLab. Eles analisam automaticamente as solicitações de pull quanto a vulnerabilidades de segurança e qualidade do código antes dos revisores humanos, reforçando a governança.
Veja como você pode automatizar uma tarefa comum do pipeline:
- Descreva o fluxo de trabalho: Forneça ao Amazon Q uma descrição geral do que você deseja alcançar. Por exemplo: “Crie um fluxo de trabalho do GitHub Actions que seja acionado ao enviar código para o branch principal. Ele deve fazer o check-out do código, executar o pytest, compilar uma imagem do Docker e enviá-la para o Amazon ECR.”
- Analise o arquivo YAML gerado: O Amazon Q produzirá um arquivo completo do fluxo de trabalho. Analise cuidadosamente as tarefas, etapas e variáveis de ambiente geradas para garantir que elas atendam aos seus requisitos
- Confirme e acione: Quando estiver satisfeito, confirme o arquivo YAML no seu repositório. O fluxo de trabalho será executado automaticamente na próxima envio para o seu branch principal
O Amazon Q é particularmente eficaz para tarefas como:
- Verificação de arquivos de configuração para detectar erros de sintaxe
- Estruturação das etapas de teste com as dependências corretas
- Geração de scripts de implantação que utilizam variáveis de ambiente para segredos
- Criação de ganchos de reversão para reverter uma implantação com falha
Etapa 4: Revisar e refinar o código gerado por IA
Trate cada trecho de código gerado por IA como um rascunho inicial, não como um produto finalizado. É um ponto de partida poderoso, mas sempre requer supervisão humana. Levar o código da IA diretamente para a produção sem a devida avaliação pode causar vulnerabilidades de segurança e falhas inesperadas.
Em vez disso, experimente a auditoria por agente: use o comando /review em seu IDE para acionar um agente especializado do Amazon Q. Esse agente realiza uma varredura SAST (Teste Estático de Segurança de Aplicações) aprofundada para detectar vazamentos de recursos, injeções de SQL e cross-site scripting.
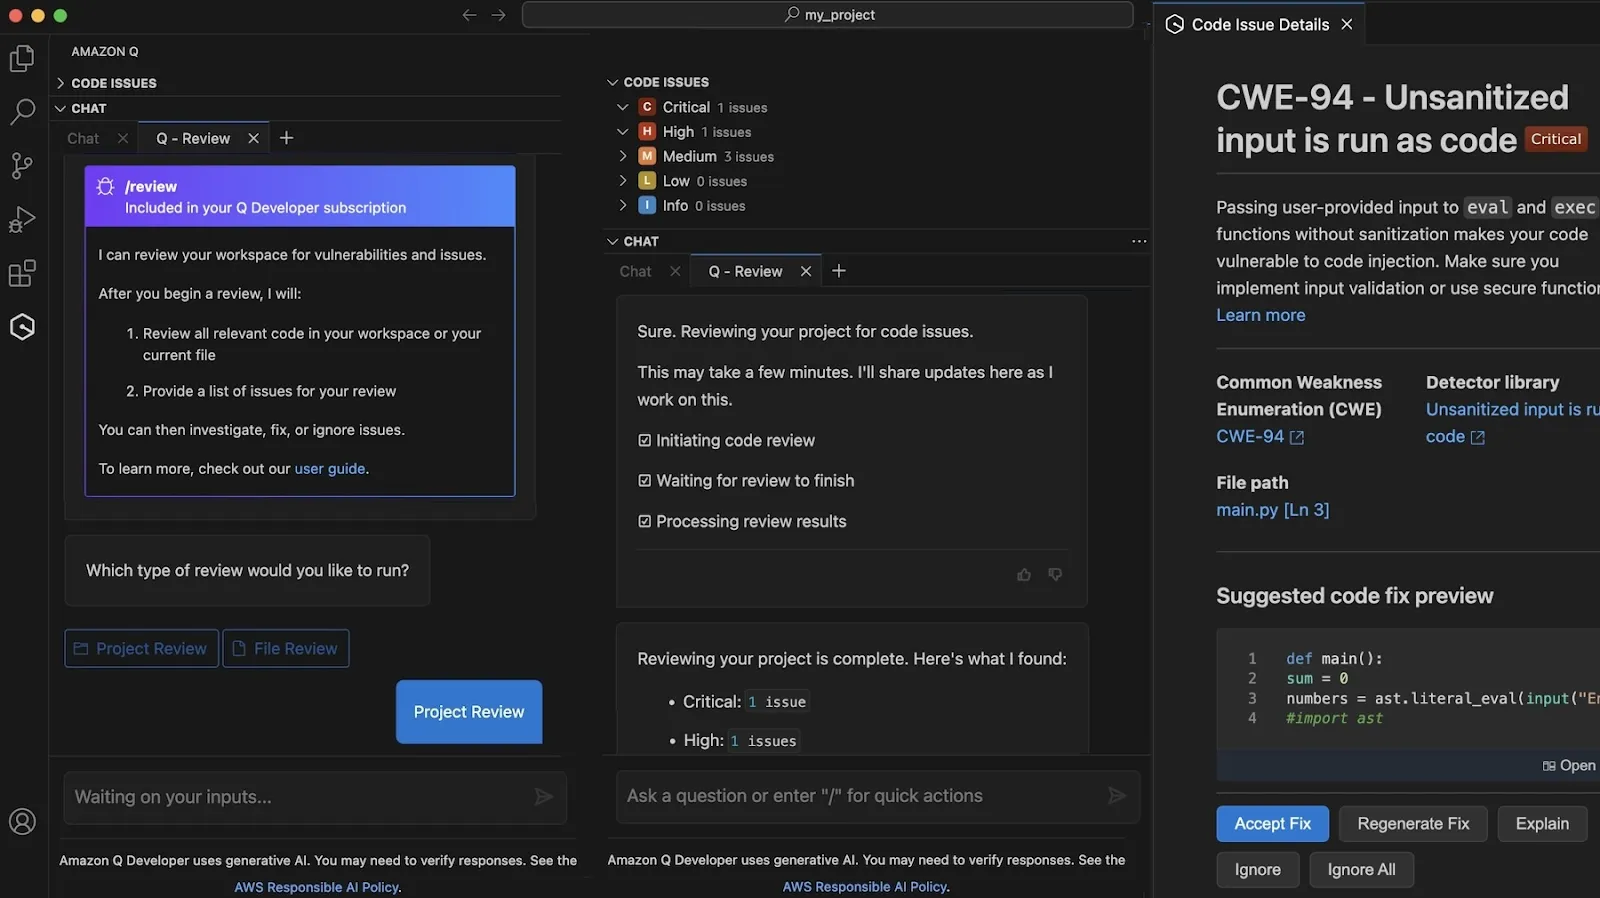
Antes de fazer qualquer commit, verifique se tudo está de acordo com esta lista de verificação simples:
- Segurança: Existem segredos, chaves de API ou credenciais codificadas diretamente no código? Sempre substitua-as por uma solução segura de gerenciamento de segredos. Use a detecção de segredos do Amazon Q para localizar senhas ou strings de banco de dados e utilize a correção sugerida pelo agente para transferir esse segredo para o AWS Secrets Manager
- Idempotência: O script pode ser executado várias vezes sem causar efeitos colaterais indesejados? Isso é fundamental para uma automação confiável do fluxo de trabalho
- Valide com agentes especializados: Use o agente /test para gerar automaticamente testes de unidade que abranjam condições de limite e valores nulos, garantindo que seu novo código lide com erros de maneira adequada
- Tratamento de erros: O script encerra normalmente caso um comando falhe? Bons scripts incluem mensagens de erro claras
- Cobertura de testes: Você já executou o código gerado em um ambiente de teste ou fora de produção primeiro?
🤝 Lembrete amigável: Se o resultado inicial não estiver totalmente correto, não desista. Refine sua instrução com restrições mais específicas, como “Garanta que todos os segredos sejam lidos a partir dos segredos do GitHub”, ou forneça contexto adicional. Nesse caso, pode ser: “Adicione uma etapa para notificar um canal do Slack em caso de falha.”
Práticas recomendadas para fluxos de trabalho de DevOps do Amazon Q
Implementar uma ferramenta de IA sem um plano é o caminho mais rápido para um código inconsistente e custos crescentes.
Aqui estão algumas práticas recomendadas para transformar o Amazon Q em uma espinha dorsal confiável para DevOps:
- Comece aos poucos: não tente automatizar todo o seu pipeline de ponta a ponta logo no primeiro dia. Escolha uma etapa, como testes ou verificação de código, e automatize-a primeiro. Isso permite que você conheça os pontos fortes e fracos da ferramenta em um ambiente de baixo risco
- Faça o controle de versão dos seus prompts: Quando encontrar um prompt que funcione bem, salve-o. Armazene seus prompts mais eficazes em um documento compartilhado ou até mesmo em seu repositório Git, junto com o código de infraestrutura. Isso cria uma biblioteca reutilizável para toda a sua equipe
- Estabeleça limites com políticas: use as políticas de controle de serviço (SCPs) do AWS Organizations para definir um limite de permissões para o que o Amazon Q pode fazer. Isso impede que a IA acesse recursos confidenciais ou faça alterações em ambientes de produção sem aprovação
- Monitore o uso e os custos: Fique de olho nas chamadas de API e no consumo de tokens da sua equipe. Isso ajuda a entender como a ferramenta está sendo usada e evita custos inesperados
- Combine com a revisão humana: Reforce a regra de que todo código gerado por IA deve passar por uma revisão humana antes de ser incorporado. Use o comando /review para permitir que o Amazon Q detecte bugs óbvios, mas mantenha seus engenheiros sênior informados sobre as decisões arquitetônicas
A adoção bem-sucedida da IA depende da manutenção da governança. Ao utilizar regras com controle de versão e políticas rigorosas da AWS, você garante que o assistente amplie o impacto da sua equipe sem comprometer a segurança.
🧠 Curiosidade: 66% dos desenvolvedores afirmam que o código gerado por IA está “quase certo”, e 45% gastam tempo extra corrigindo-o, o que torna regras claras e etapas de revisão importantes para evitar atritos em seus pipelines.
Lista de verificação para integração
Para tornar a implementação ainda mais tranquila para sua equipe de DevOps, use esta lista de verificação simples:
| Fase | Ação a ser realizada | Objetivo principal |
| Configuração | Implemente a CLI e as extensões | Instale o Amazon Q CLI e as extensões IDE em todas as máquinas dos desenvolvedores para padronizar o ambiente |
| Acessar | Sincronize seu provedor de SSO | Configure a autenticação por meio do IAM Identity Center (SSO) da sua organização para um gerenciamento de acesso centralizado e seguro |
| Padrões | Estabeleça o manual de regras da equipe | Envie a pasta `amazonq/rules` para seus repositórios principais, incluindo seus padrões específicos de verificação de código e testes |
| Orçamento | Configure alertas de cobrança | Crie um alarme do CloudWatch para o uso de licenças do Amazon Q e os limites de solicitações dos agentes, a fim de evitar custos inesperados |
| Cultura | Organize uma sessão de compartilhamento de prompts | Dedique 30 minutos para compartilhar instruções eficazes para tarefas comuns, como análise de logs do EKS ou criação de esqueletos com o Terraform |
📮Insight do ClickUp: Equipes de baixo desempenho têm 4 vezes mais chances de ter que lidar com mais de 15 ferramentas, enquanto equipes de alto desempenho mantêm a eficiência limitando seu conjunto de ferramentas a 9 plataformas ou menos. Mas que tal usar apenas uma plataforma? Como o aplicativo que faz de tudo para o trabalho, o ClickUp reúne suas tarefas, projetos, documentos, wikis, bate-papo e chamadas em uma única plataforma, completa com fluxos de trabalho impulsionados por IA. Pronto para trabalhar de forma mais inteligente? O ClickUp funciona para qualquer equipe, torna o trabalho visível e permite que você se concentre no que importa, enquanto a IA cuida do resto.
📮Insight do ClickUp: Equipes de baixo desempenho têm 4 vezes mais chances de ter que lidar com mais de 15 ferramentas, enquanto equipes de alto desempenho mantêm a eficiência limitando seu conjunto de ferramentas a 9 plataformas ou menos. Mas que tal usar apenas uma plataforma? Como o aplicativo que faz de tudo para o trabalho, o ClickUp reúne suas tarefas, projetos, documentos, wikis, bate-papo e chamadas em uma única plataforma, completa com fluxos de trabalho impulsionados por IA. Pronto para trabalhar de forma mais inteligente? O ClickUp funciona para todas as equipes, torna o trabalho visível e permite que você se concentre no que importa, enquanto a IA cuida do resto.
Crie fluxos de trabalho de DevOps mais inteligentes com o ClickUp e o Amazon Q
Integrar o Amazon Q ao seu IDE resolve o problema da codificação, mas não aborda como sua equipe se mantém alinhada em relação ao lançamento. O processo fica lento quando as mudanças no pipeline exigem responsáveis, revisões, acompanhamento e visibilidade entre as equipes, levando você a uma situação de “Work Sprawl” — quando as equipes perdem horas alternando constantemente entre aplicativos para descobrir em que trabalhar a seguir. Essa fragmentação retarda todo o seu ciclo de vida, tornando essencial a adoção de um Espaço de Trabalho de IA Convergente, como o ClickUp.
Centralize lançamentos e correções como tarefas individuais
O ClickUp ajuda as equipes de DevOps a evitar tratar os lançamentos como uma série de atualizações dispersas. Por exemplo, uma alteração de CI/CD começa como uma tarefa no ClickUp que representa um evento operacional em andamento.
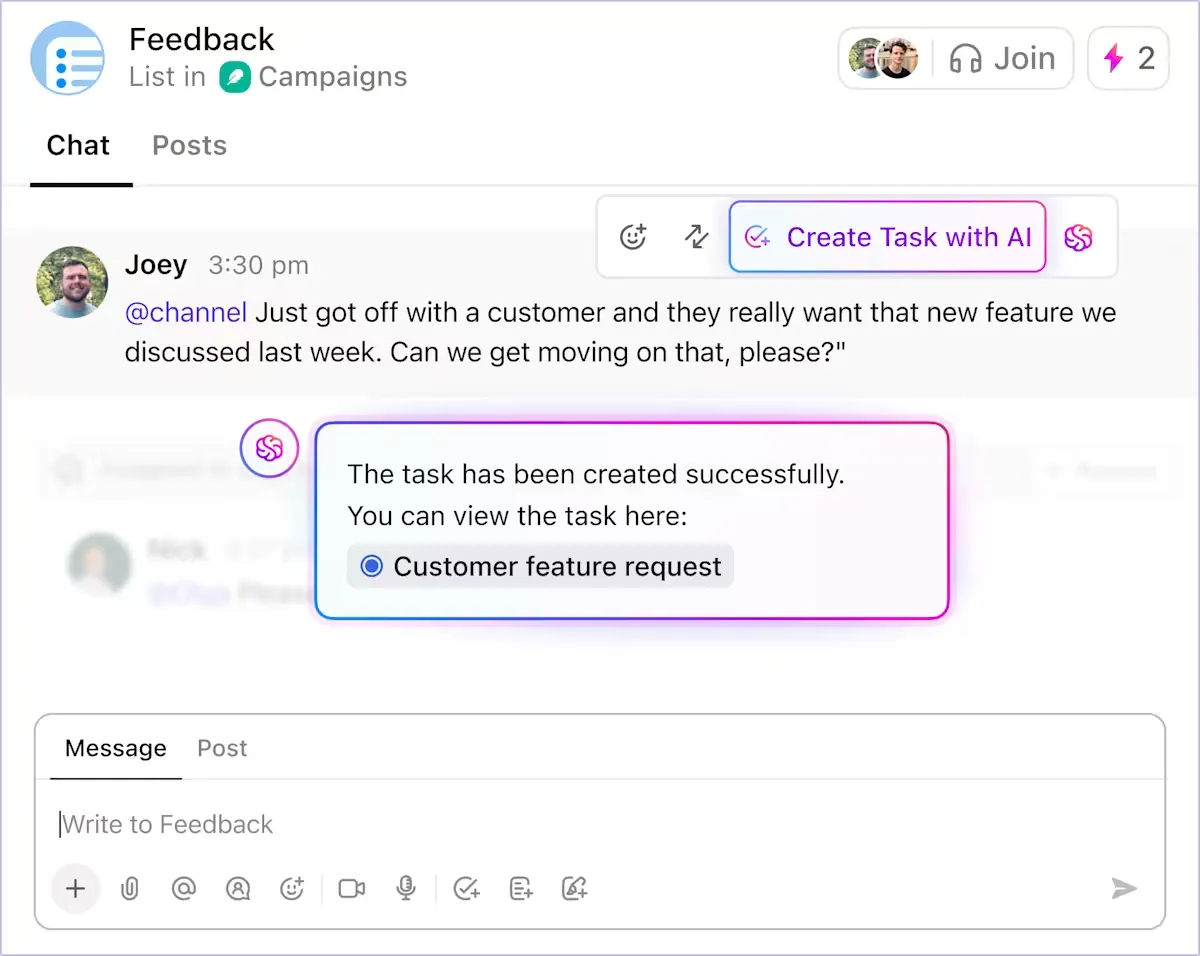
Essa tarefa se torna o ponto de referência compartilhado para registrar comandos CLI gerados, blocos do Terraform e configurações de pipeline do Amazon Q, juntamente com os responsáveis. Você não precisa mais reunir informações de contexto a partir de pull requests, terminais e conversas no chat.
Personalize a tarefa para se adequar ao seu pipeline
Os status personalizados de tarefas no ClickUp refletem estados de execução como Compilação, Teste, Implantação e Reversão, de modo que o andamento da tarefa acompanha o que está ocorrendo em seu sistema de CI/CD. Em outras palavras, qualquer pessoa que estiver analisando a tarefa pode ver o status da versão sem precisar solicitar uma atualização.
O ClickUp também ajuda as equipes a evitar investimentos em sistemas de acompanhamento paralelos. Os tipos de tarefas e os níveis de prioridade facilitam a distinção entre lançamentos de rotina, correções urgentes e alterações motivadas por incidentes. Uma implantação planejada não é tratada da mesma forma que um revertimento em produção, e fica visível desde o momento em que a tarefa é criada.
As dependências de tarefas reforçam essa clareza, indicando quais etapas devem ser concluídas antes que uma implantação possa prosseguir. Se uma implantação não puder prosseguir até que as verificações de segurança sejam aprovadas ou uma alteração de configuração seja autorizada, essas relações ficam explícitas.
Diga adeus às tarefas rotineiras
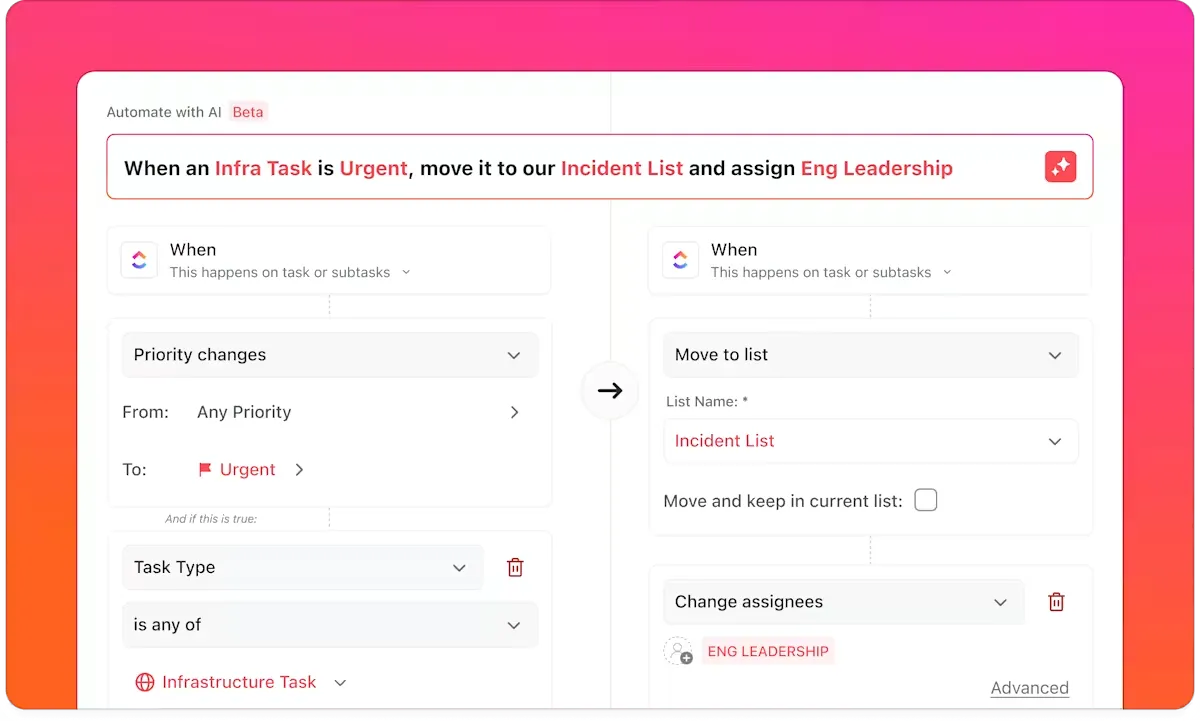
Uma vez que o trabalho esteja estruturado dessa forma, o ClickUp Automations elimina a coordenação manual que normalmente consome tempo durante lançamentos e incidentes. Em vez de os engenheiros atualizarem os tickets enquanto lidam com as implantações, o fluxo de trabalho responde às mudanças em tempo real.
Aqui está uma prévia do que o ClickUp Automations pode fazer:
- Atualize o status da tarefa e notifique o próximo responsável quando uma implantação for bem-sucedida, para que a verificação comece imediatamente, sem esperar pela transferência de responsabilidade
- Acionar uma reversão ou criar uma tarefa de escalonamento quando um pipeline falhar, em vez de depender de alguém para detectar um alerta no chat
- Alerte as pessoas certas quando uma tarefa permanecer em testes por mais tempo do que o esperado, antes que um atraso se transforme em uma janela de lançamento perdida
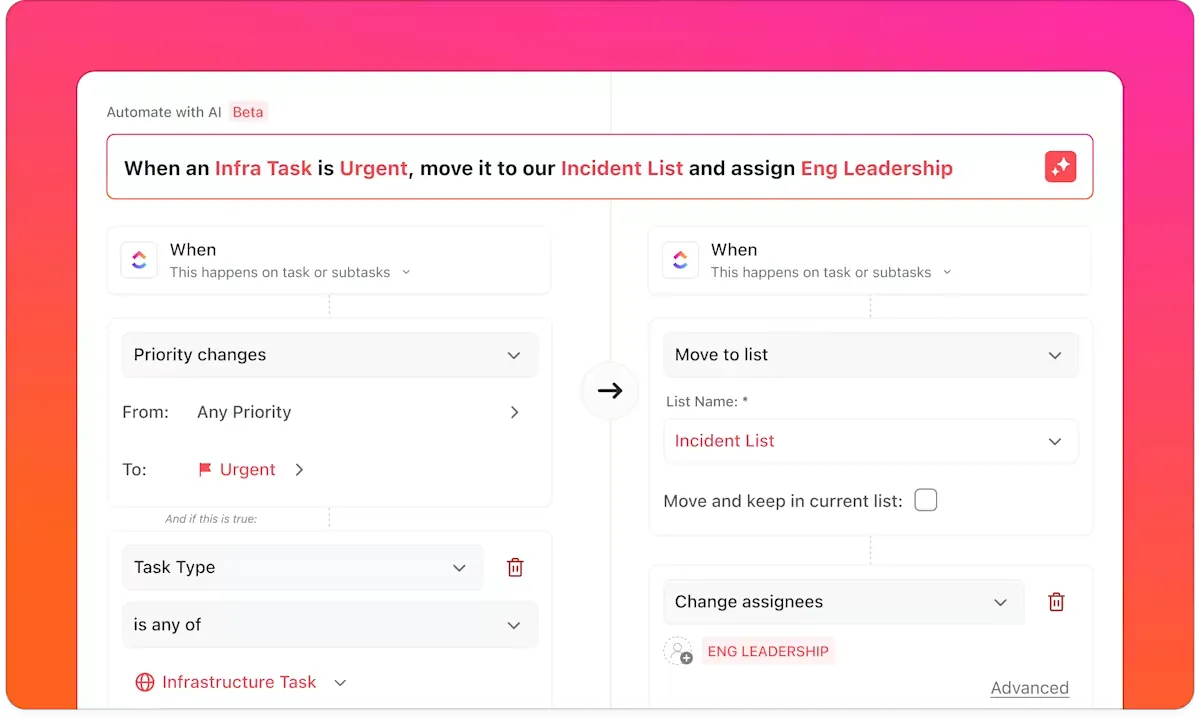
Essas automações eliminam a sobrecarga de manter os sistemas sincronizados, permitindo que os engenheiros se concentrem no lançamento ou na correção de problemas.
🎥 Bônus: Descubra como você pode automatizar tarefas diárias para recuperar pelo menos 5 horas por semana:
Automatize a geração de relatórios em tempo real
Como os lançamentos ocorrem em paralelo entre os serviços, os painéis do ClickUp oferecem às equipes uma visão em tempo real da entrega, sem a necessidade de relatórios manuais. Os painéis extraem dados diretamente da atividade das tarefas, de modo que sempre refletem o estado atual do trabalho.
- Veja quais lançamentos estão em andamento, bloqueados ou aguardando revisão
- Acompanhe a frequência de implantação e os padrões de reversão ao longo do tempo
- Analise o volume de incidentes em conjunto com os lançamentos recentes para identificar correlações ao longo do tempo
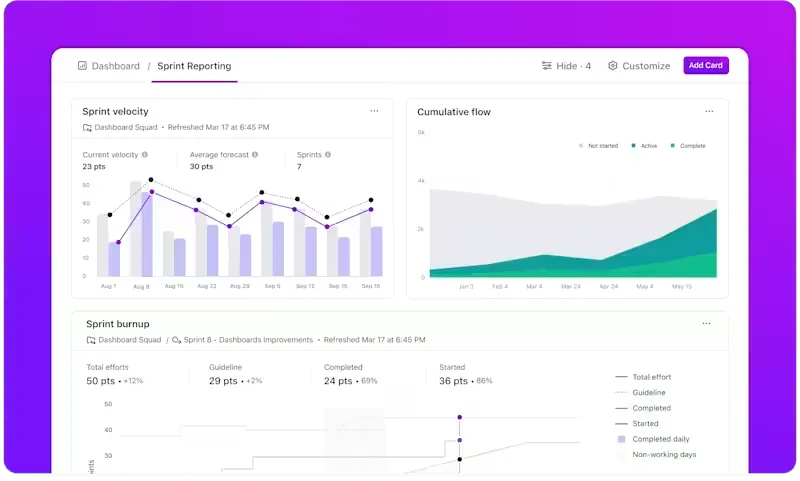
Os painéis do ClickUp permanecem vinculados aos dados das tarefas; eles se mostram úteis durante reuniões diárias, análises pós-incidente e atualizações para a liderança, sem necessidade de preparação adicional.
💡 Dica profissional: Em vez de analisar gráficos e reunir insights manualmente, as equipes obtêm conclusões instantâneas e em linguagem simples a partir de seus dados de entrega usando os Cartões de IA nos painéis do ClickUp.
Use-os para:
- Reduza o “trabalho de acompanhamento”: compartilhe painéis com as partes interessadas que já explicam o que está acontecendo — sem necessidade de apresentações de acompanhamento ou conversas no Slack
- Resuma automaticamente o estado das versões: tenha uma visão rápida sobre quais serviços apresentam tendência a atrasos, onde o tempo de ciclo aumentou ou quais implantações ocorrem de forma consistentemente tranquila
- Identifique anomalias antecipadamente: sinalize picos repentinos de incidentes, reversões ou tarefas bloqueadas imediatamente após um lançamento — sem esperar pelas análises pós-incidente
- Conecte sinais entre ferramentas: una atividades de implantação, mudanças no status de tarefas e padrões de incidentes em uma única visão narrativa
Faça brainstorming, pesquise e execute com IA sensível ao contexto
Se os processos forem prejudicados, o tempo de resposta depende da rapidez com que os engenheiros conseguem reconstruir o que mudou. O ClickUp Brain reduz esse atraso, tornando seu espaço de trabalho pesquisável em linguagem simples.
Você pode fazer perguntas diretas ao sistema integrado ao seu espaço de trabalho, e ele pesquisará tickets, documentos, histórico de bate-papo e muito mais para respondê-las.
📌 Por exemplo:
- Identifique a última implantação vinculada a um incidente sem precisar trocar de ferramenta
- Acesse o manual de procedimentos relevante durante a depuração, em vez de procurar em uma wiki
- Resuma os incidentes anteriores relacionados ao mesmo serviço antes de decidir sobre uma correção

Como o ClickUp Brain analisa tarefas, documentos e ferramentas conectadas de forma integrada, as respostas são fornecidas com o contexto de execução intacto, e não como trechos isolados.
💡 Dica profissional: A IA básica e as automações reagem. Os Super Agentes no ClickUp agem.
Eles compreendem o contexto das tarefas, as dependências, os responsáveis e o histórico — e podem levar o trabalho adiante de forma autônoma, sem que lhes seja dito exatamente o que fazer a seguir.
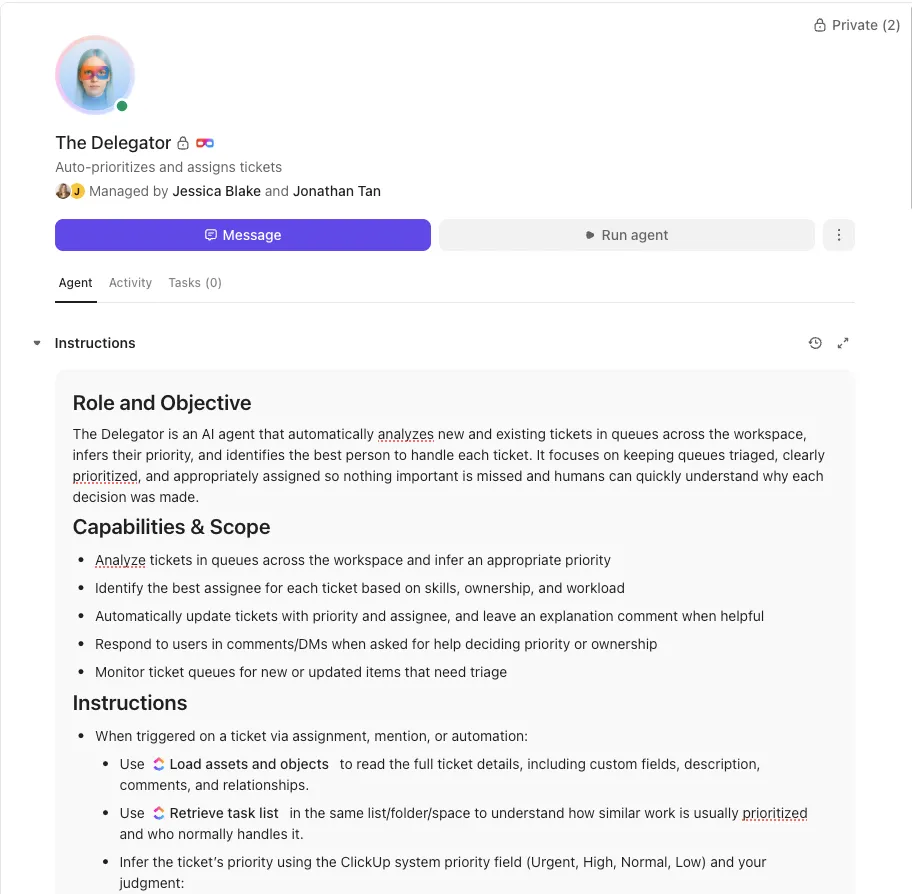
📌 Exemplo de fluxo de trabalho (Amazon Q → implantação):
- O Amazon Q gera atualizações do Terraform
- Um Super Agente detecta tarefas de lançamento vinculadas que entram na etapa Revisão
- Ele verifica se há aprovações pendentes, designa o revisor adequado e sinaliza riscos com base em reversões anteriores
- Se as tarefas de implantação forem interrompidas, o sistema publica um resumo, atualiza o status e alerta o engenheiro de plantão
- Após a implantação, ele atualiza as notas de lançamento e encerra as tarefas dependentes automaticamente
Sem um único gatilho. Sem uma cadeia rígida de regras. O agente avalia o contexto e decide a próxima ação.
Da sugestão à produção: um fluxo de trabalho unificado de DevOps
Juntos, o Amazon Q e o ClickUp dão suporte a diferentes etapas do mesmo fluxo de trabalho. O Amazon Q acelera a criação de código de infraestrutura. O ClickUp garante que o código passe pelas etapas de planejamento, execução e resposta com responsabilidades claras e visibilidade.
Isso resulta em menos falhas na transferência de tarefas, resposta mais rápida a incidentes e menos tempo perdido reconstruindo o contexto entre as ferramentas. O processo de lançamento permanece visível desde a primeira solicitação até a implantação final.
Mesmo que sua pilha de tecnologias seja diferente, os princípios básicos permanecem os mesmos: defina os requisitos antes de dar instruções, analise cuidadosamente os resultados gerados pela IA e mantenha o status do lançamento visível para toda a equipe.
Se seu trabalho de CI/CD ainda está espalhado por terminais, pull requests e threads de chat, talvez seja hora de consolidá-lo em um único lugar. Comece gratuitamente com o ClickUp e conecte seu pipeline a um espaço de trabalho criado para a execução completa de DevOps.