

Wszyscy słyszeliśmy już o ogólnym rozporządzeniu o ochronie danych (RODO).
Chodzi o ochronę prywatności, prawda? Zasadniczo tak. Jednak dla firm oznacza to fundamentalną zmianę w sposobie interakcji i utrzymywania kontaktu z klientami oraz grupą docelową.
Na przykład firma Meta została ukarana wysoką grzywną w wysokości 1,3 miliarda dolarów za nieprzestrzeganie parametrów ochrony danych określonych w RODO. 😲
Jeśli więc masz klientów w regionie UE, musisz zadbać o to, by wszystko było w porządku, i to jak najszybciej!
Ten wpis na blogu pozwoli Ci dokładnie zrozumieć, na czym polega zgodność z RODO, dostarczy przydatną listę kontrolną, która pomoże Ci ją osiągnąć, oraz przedstawi kilka pomocnych narzędzi do automatyzacji i usprawnienia tego procesu.
Zaczynamy. 🎢
RODO 101: Podstawowe informacje
Czym jest RODO?
RODO to rozporządzenie wprowadzone przez UE w celu ochrony prywatności danych osób fizycznych na terenie Unii. Określa ono, w jaki sposób dane osobowe obywateli UE są gromadzone, przechowywane, wykorzystywane i ostatecznie chronione przez przedsiębiorstwa.
Rozporządzenie weszło w życie w maju 2018 r. i znacząco wpłynęło na sposób, w jaki firmy współpracują z klientami. Te wyczerpujące wytyczne zostały opracowane w celu uregulowania trzech szeroko pojętych aspektów ochrony danych:
- Prywatność: RODO zapewnia osobom fizycznym większą kontrolę nad ich danymi osobowymi, w tym prawo do dostępu, sprostowania, usunięcia, ograniczenia przetwarzania, przenoszenia danych, wniesienia sprzeciwu wobec przetwarzania oraz uzyskania informacji o działaniach związanych z przetwarzaniem danych
- Bezpieczeństwo danych: Wymaga to od firm wdrożenia odpowiednich środków technicznych i organizacyjnych w celu ochrony danych osobowych przed nieuprawnionym dostępem, zmianą, ujawnieniem lub zniszczeniem
- Odpowiedzialność: Przedsiębiorstwa są odpowiedzialne za wykazanie zgodności z RODO. Obejmuje to przeprowadzanie ocen skutków dla ochrony danych (DPIA) w przypadku czynności przetwarzania danych o wysokim ryzyku, takich jak operacje bankowe, oraz wyznaczenie inspektora ochrony danych (DPO) w określonych przypadkach
🚦Pamiętaj: Każda organizacja gromadząca lub przetwarzająca dane osobowe mieszkańców UE, niezależnie od lokalizacji firmy, musi zapewnić zgodność z RODO. Dotyczy to zarówno małych firm, jak i międzynarodowych korporacji, a nawet organizacji non-profit.
O jakich danych mowa?
RODO koncentruje się na danych osobowych (PII), czyli wszelkich informacjach, które mogą posłużyć do identyfikacji osoby fizycznej, bezpośrednio lub pośrednio. Przykłady obejmują:
- Bezpośrednie identyfikatory: imię i nazwisko, adres, numer ubezpieczenia społecznego lub jego odpowiednik, numer telefonu, e-mail
- Identyfikatory pośrednie: płeć, rasa, data urodzenia, wskaźnik geograficzny, zawód, dane demograficzne
- Dane osobowe o szczególnym znaczeniu: numer prawa jazdy, numer paszportu, dane biometryczne, informacje finansowe, dokumentacja medyczna, informacje o kontach elektronicznych i cyfrowych, akta osobowe pracowników, informacje dotyczące haseł, numery identyfikacyjne uczniów
Czytaj więcej: 10 najlepszych programów do zarządzania danymi (recenzje i ceny )
Co to oznacza dla firm?
Z punktu widzenia RODO jesteś albo administratorem danych, albo podmiotem przetwarzającym dane obywateli UE. W zależności od tego, do której kategorii należysz, oczekiwania wobec Twojej firmy mogą się różnić.
- Administrator danych: Jest to podmiot, który określa cel i sposoby przetwarzania danych osobowych. Odpowiada on za zapewnienie zgodności z RODO.
- Podmiot przetwarzający dane: Jest to podmiot, który przetwarza dane osobowe w imieniu administratora danych. Musi on postępować zgodnie z instrukcjami administratora danych.
W praktyce administratorem danych może być na przykład szpital, a podmiotem przetwarzającym dane – dostawca usług przechowywania danych w chmurze, w którym szpital przechowuje dokumentację pacjentów. Jako administrator danych szpital decyduje, jakie informacje należy przechowywać i w jaki sposób je wykorzystywać. Dostawca usług w chmurze (podmiot przetwarzający dane) po prostu bezpiecznie przechowuje dane zgodnie z instrukcjami szpitala.
🚦Pamiętaj: RODO nakłada na administratorów danych większą odpowiedzialność za stworzenie i wdrożenie zasady „prywatności od samego początku” we wszystkich procesach biznesowych.
RODO: ustawa o prywatności czy ustawa o ochronie danych osobowych?
Pojęcia „prywatność” i „przepisy dotyczące ochrony danych osobowych” są często używane zamiennie, ale istnieją między nimi pewne subtelne różnice. Chociaż oba dotyczą ochrony danych osobowych, podchodzą do tego problemu z nieco różnych perspektyw.
Prawo dotyczące prywatności, w najszerszym tego słowa znaczeniu, dotyczy ochrony osób fizycznych przed ingerencją w ich życie prywatne i przestrzeń osobistą, na przykład przed niechcianymi wizytami w domu. Z kolei prawo dotyczące ochrony danych osobowych koncentruje się konkretnie na ochronie danych osobowych, takich jak adresy IP czy e-maily.
W praktyce usługa, z której korzystasz, może uzyskać dostęp do Twojej lokalizacji za pośrednictwem GPS w telefonie i wysyłać Ci aktualizacje dostosowane do Twojej okolicy, a firma kurierska może dostarczać elementy na Twój adres domowy. Jeśli w którejkolwiek z tych firm dojdzie do naruszenia bezpieczeństwa danych, informacja o Twojej lokalizacji nagle stanie się publicznie dostępna i może zostać wykorzystana.
W tym kontekście, choć RODO chroni przede wszystkim dane osobowe, dotyczy ono również szerszych kwestii związanych z prywatnością.
RODO to nie tylko kwestia ochrony danych. Chodzi w nim o prawa podstawowe, w tym prawo do prywatności i prawo do bycia zapomnianym.
RODO to nie tylko kwestia ochrony danych. Chodzi w nim o prawa podstawowe, w tym prawo do prywatności i prawo do bycia zapomnianym.
Lista kontrolna zgodności z RODO: Twój przewodnik po ochronie danych
Skoro już rozszyfrowaliśmy przepisy RODO (no cóż, przynajmniej podstawy!), przyjrzyjmy się ogólnym krokom, które należy uwzględnić w liście kontrolnej audytu RODO, aby zapewnić zgodność z przepisami.
1. Zidentyfikuj źródła danych
Zanim zaczniesz chronić dane, musisz zrozumieć, jakie dane gromadzisz. Przeprowadź audyt, aby zidentyfikować wszystkie dane osobowe gromadzone przez Twoją firmę, ustalić, skąd pochodzą i w jaki sposób są wykorzystywane.
Aby zrobić to skutecznie, musisz zwrócić uwagę na następujące kwestie:
- Inwentaryzacja danych: Stwórz szczegółowy wykaz wszystkich kategorii gromadzonych danych osobowych, w tym imion i nazwisk, adresów, danych kontaktowych, danych finansowych, danych biometrycznych i innych.
- Źródła danych: Określ źródła tych danych, takie jak strony internetowe, formularze, dostawcy zewnętrzni lub interakcje bezpośrednie
- Czynności związane z przetwarzaniem danych: Określ, w jaki sposób dane są wykorzystywane, w tym w zakresie przechowywania, przetwarzania, przekazywania i udostępniania
- Przechowywanie danych: Opracuj zasady przechowywania danych (określające, jak długo dane pozostają w systemie), które są zgodne z zasadami RODO i ograniczają do minimum przechowywanie danych osobowych
- Przepływ danych: Określ przepływ danych w ramach Twojej organizacji oraz do podmiotów zewnętrznych. Na przykład zewnętrzna firma kurierska realizująca Twoje zlecenie wysyłkowe mieści się w tej kategorii
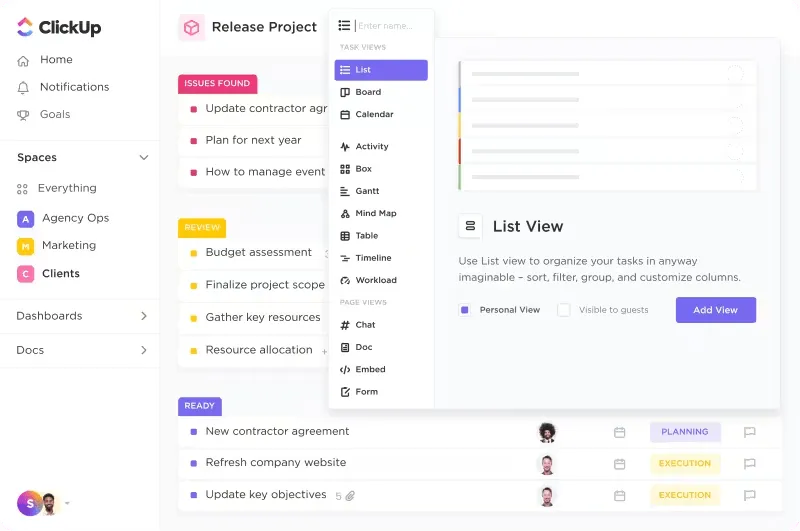
💡 Wskazówka dla profesjonalistów: ClickUp CRM może być tutaj Twoim kompleksowym rozwiązaniem do mapowania i przechowywania danych klientów. Od rejestrowania adresów e-mail potencjalnych klientów po śledzenie ścieżek klientów i wszelkich dodatkowych interakcji — pomoże Ci uporządkować wszystkie dane w jednym miejscu.
2. Zatrudnij inspektora ochrony danych (DPO)
Inspektor ochrony danych (DPO) pełni rolę jedynego punktu kontaktowego ds. prywatności w Twojej organizacji.
Jako ekspert ds. ochrony danych inspektor ochrony danych (DPO) dba o to, by praktyki organizacji w zakresie danych były zgodne z wymogami RODO. W ramach swoich obowiązków DPO rozpatruje wnioski osób, których dane dotyczą, reaguje na naruszenia ochrony danych, pomaga w przeprowadzaniu ocen ryzyka oraz pełni rolę łącznika z organami ochrony danych.
Aby zostać inspektorem ochrony danych (DPO), kandydat musi posiadać wiedzę specjalistyczną w zakresie prawa o ochronie danych oraz być łatwo dostępny dla pracowników i osób, których dane dotyczą. Powołując wykwalifikowanego inspektora ochrony danych, możesz wykazać swoje zaangażowanie w ochronę prywatności danych, zmniejszyć ryzyko naruszenia przepisów oraz wzmocnić wiarygodność swojej firmy w oczach klientów.
3. Udokumentuj cały proces związany z RODO
Dokumentuj wszystko! Opracowanie polityki przetwarzania danych wymaga opisania każdego etapu procesu, abyś mógł dokładnie określić, gdzie będą przechowywane dane klienta lub jak długo będą przechowywane po anulowaniu przez niego subskrypcji.
Upewnij się, że przegląd procesu oraz szczegółowe informacje są jasno zdefiniowane i dostępne dla wszystkich zespołów, które będą musiały je okresowo aktualizować lub się do nich odwoływać.
Wykorzystaj ClickUp Docs, aby prowadzić scentralizowaną i łatwo dostępną dokumentację swoich działań związanych z przetwarzaniem danych, w tym rodzaj danych, podstawę prawną ich gromadzenia oraz okres przechowywania.
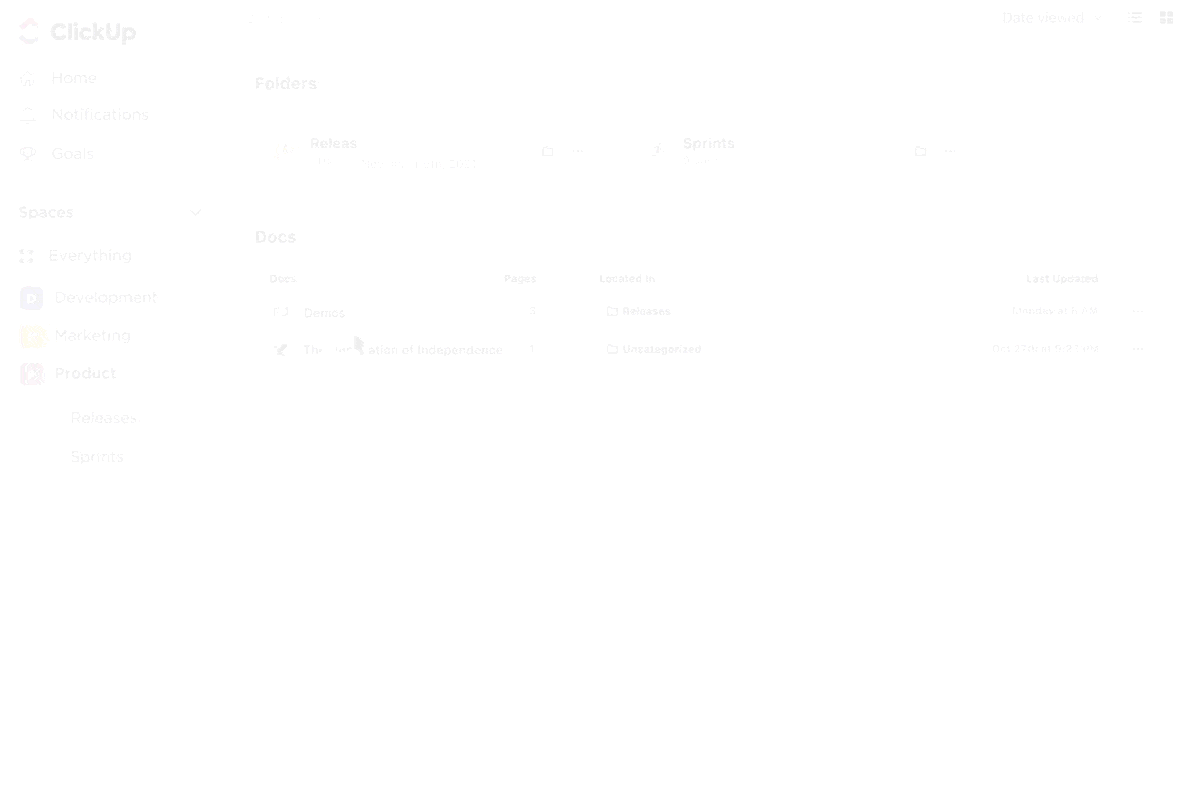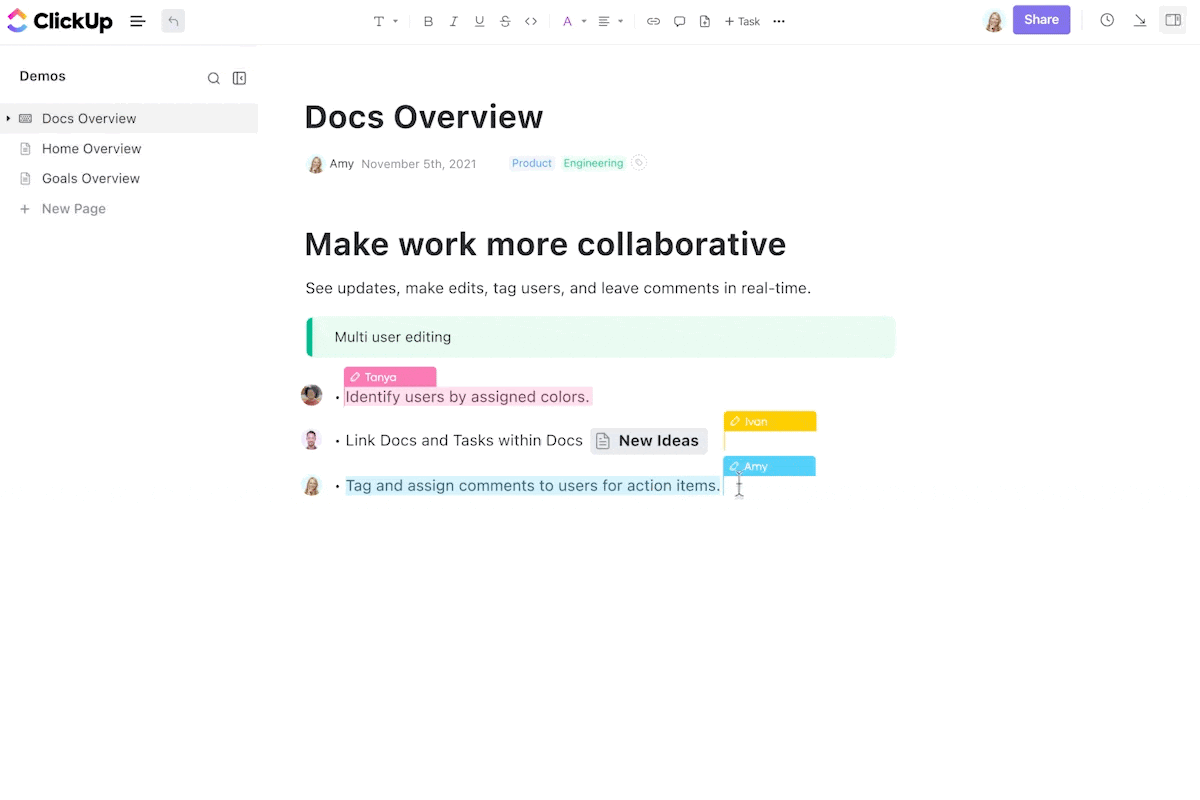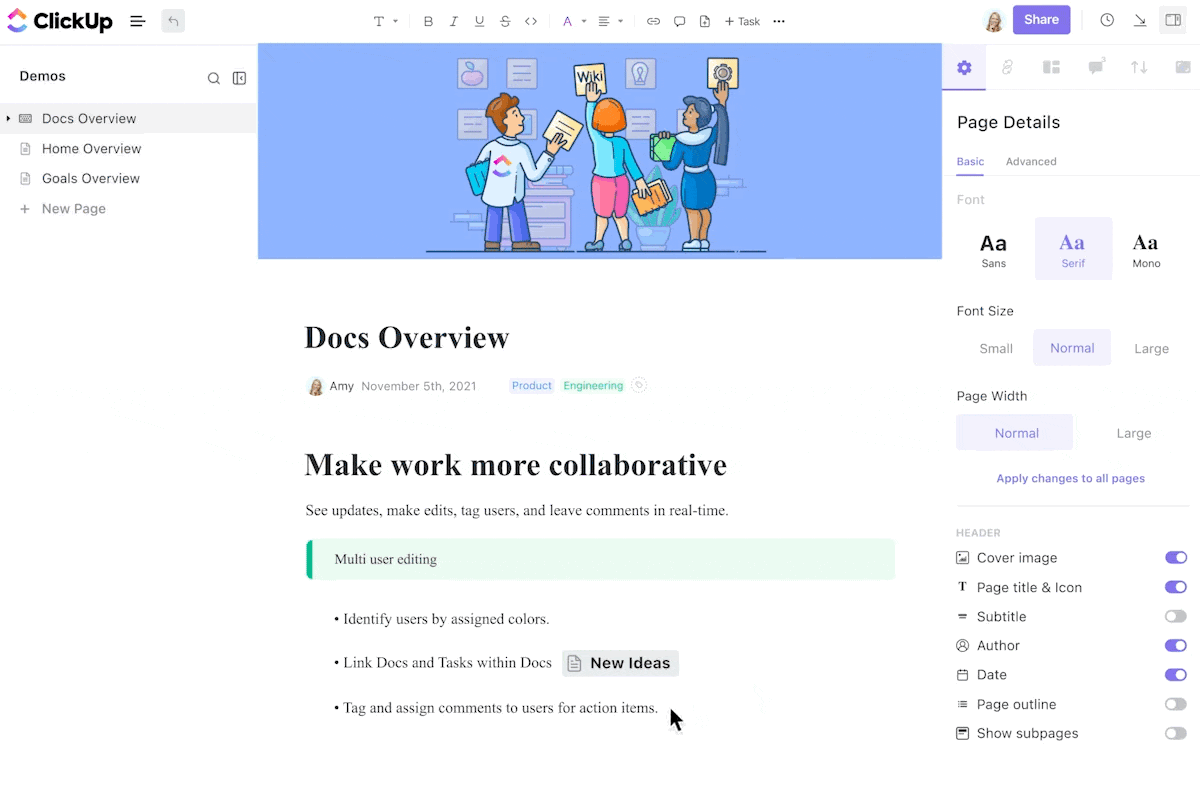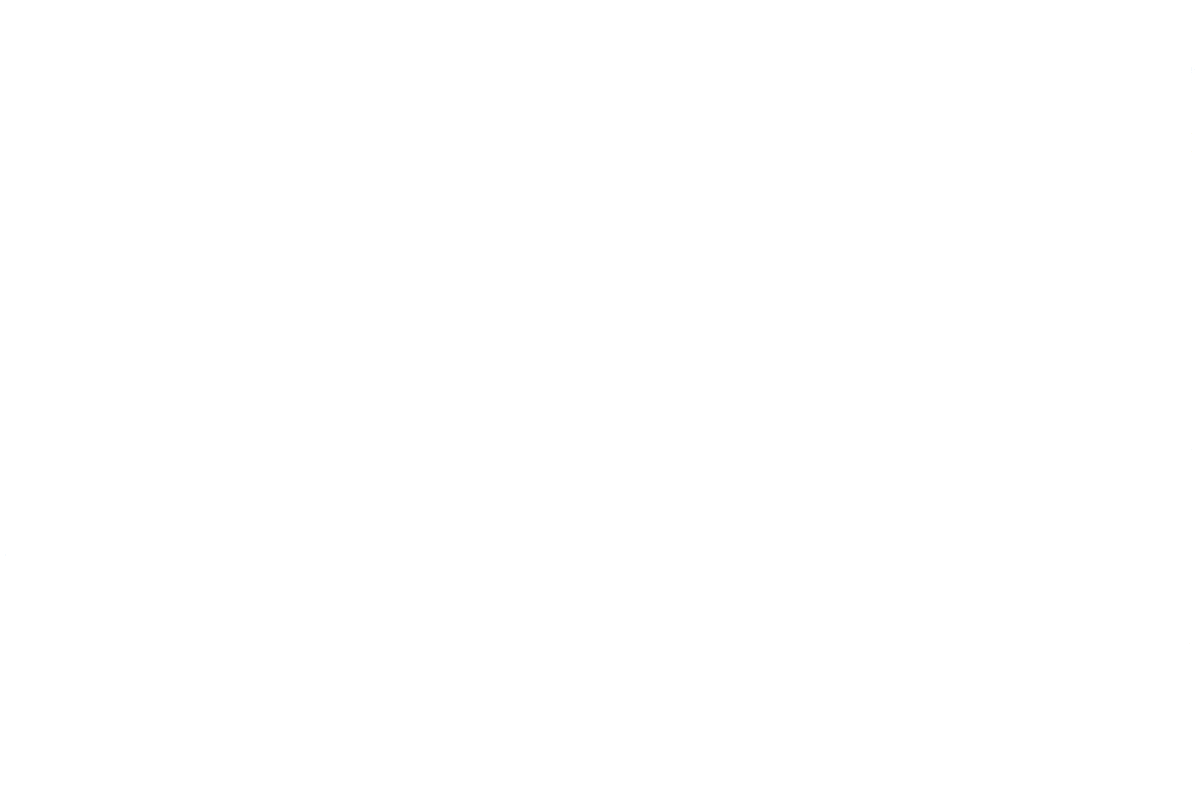
Utwórz osobne dokumenty dotyczące różnych aspektów zgodności, takich jak mapowanie danych, zasady przechowywania danych, plany reagowania na naruszenia bezpieczeństwa danych oraz oceny ryzyka.
Dokumenty te można uporządkować w strukturę hierarchiczną za pomocą zagnieżdżonych stron, co ułatwia nawigację i odwoływanie się do nich. Możesz również skorzystać z funkcji współpracy ClickUp, takich jak @wzmianki, aby zaangażować w proces odpowiednie zespoły i osoby, zapewniając wszystkim spójność działań i dostęp do aktualnych informacji.
4. Ponownie oceń swoje procesy gromadzenia danych
Czy naprawdę potrzebujesz wszystkich tych danych? RODO kładzie nacisk na zasadę minimalizacji danych, która wymaga od organizacji gromadzenia i przetwarzania wyłącznie tych danych osobowych, które są niezbędne do określonych celów.
Aby zapewnić zgodność z przepisami, regularnie oceniaj swoje praktyki w zakresie gromadzenia danych i upewnij się, że ograniczają się one do tego, co jest konieczne i proporcjonalne do celów biznesowych. Oto kilka kwestii, które warto wziąć pod uwagę:
Ograniczenie celu
Upewnij się, że gromadzone dane są bezpośrednio związane z celami biznesowymi i nie są wykorzystywane do niezamierzonych celów. Na przykład w celu realizacji zamówień witryna e-commerce może gromadzić imiona i nazwiska klientów, adresy oraz informacje dotyczące płatności. Dane te nie powinny być wykorzystywane do wyświetlania reklam ukierunkowanych bez zgody klienta.
Ograniczanie ilości danych
Sprawdź, czy któreś pola danych można wyeliminować lub zanonimizować bez naruszania celu gromadzenia danych. Platforma społecznościowa może początkowo gromadzić imiona i nazwiska użytkowników, adresy e-mail oraz daty urodzenia. Jeśli jednak platforma może działać prawidłowo, korzystając wyłącznie z nazw użytkowników i adresów e-mail, powinna ograniczyć gromadzenie danych osobowych do minimum.
Przechowywanie danych
Ustal odpowiednie zasady przechowywania danych, aby zapewnić, że dane nie będą przechowywane dłużej niż to konieczne. Ze względu na wymogi regulacyjne bank może przechowywać dokumentację wniosków o wydanie karty kredytowej przez określony okres. Po upływie tego okresu dane te można zanonimizować lub usunąć.
Zgoda
Jeśli opierasz się na zgodzie jako podstawie prawnej przetwarzania danych, upewnij się, że jest ona dobrowolna, konkretna, świadoma i jednoznaczna. Aplikacja mobilna prosi użytkowników o wyrażenie zgody na gromadzenie danych o lokalizacji w celu dostarczania spersonalizowanych rekomendacji. Zgoda powinna być dobrowolna i konkretna (na przykład dostęp do lokalizacji tylko podczas korzystania z aplikacji).
Uzasadnione interesy
Jeśli opierasz się na prawnie uzasadnionych interesach, dokładnie oceń, czy przeważają one nad interesami, prawami i wolnościami osoby fizycznej. Organizacja informacyjna może przetwarzać dane kontaktowe dziennikarzy w celu ułatwienia komunikacji i współpracy. Można to uznać za prawnie uzasadniony interes w kontekście działalności dziennikarskiej.
🌈 Czy wiesz, że? SOC 2 to ramy regulacyjne odpowiadające RODO, ściślej związane z amerykańskimi przedsiębiorstwami. Jest to dobrowolny standard stosowany przez organizacje w celu wykazania swojego zaangażowania w zapewnienie bezpieczeństwa danych i prywatności.
Podczas gdy RODO jest regulacją prawną mającą na celu ochronę danych osobowych osób fizycznych w Unii Europejskiej, SOC 2 można postrzegać jako standard uzupełniający. Osiągając zgodność z SOC 2, możesz wykazać, że jesteś podmiotem gospodarczym odpowiedzialnym za dane oraz przestrzegasz uznanych na całym świecie środków bezpieczeństwa danych.
5. Uważaj na naruszenia bezpieczeństwa danych i działaj szybko
W przypadku raportowania naruszenia ochrony danych zgodnie z RODO, organizacje muszą ocenić potencjalne ryzyko dla praw i wolności osób fizycznych. Wymaga to uwzględnienia rodzaju danych, których dotyczy naruszenie, prawdopodobieństwa nieuprawnionego dostępu oraz potencjalnych konsekwencji dla osób, których dane zostały naruszone.
RODO nakłada obowiązek raportowania naruszeń ochrony danych w ciągu 72 godzin, jeśli istnieje wysokie ryzyko negatywnego wpływu na prawa i wolności osób fizycznych.
W wielu przypadkach organizacje muszą również bezpośrednio powiadomić osoby, których dane zostały naruszone, przekazując jasne informacje na temat naruszenia, danych, których dotyczy, oraz kroków podejmowanych w celu jego usunięcia.
Ponadto konieczne jest przeprowadzenie dokładnego dochodzenia w celu ustalenia przyczyny naruszenia oraz wdrożenia środków zapobiegawczych. Niezbędne jest prowadzenie szczegółowej dokumentacji całego procesu, w tym kroków podjętych w celu raportowania naruszenia i złagodzenia jego skutków.
Przykład: naruszenie bezpieczeństwa danych w British Airways
W 2018 roku linie lotnicze British Airways padły ofiarą poważnego wycieku danych, który dotknął około 500 000 klientów. Hakerom udało się uzyskać nieuprawniony dostęp do systemu rezerwacji linii lotniczych, kradnąc dane osobowe, takie jak imiona i nazwiska, adresy, dane kart płatniczych oraz plany podróży.
Naruszenie to stanowiło wyraźne naruszenie przepisów RODO, ponieważ wiązało się z nieuprawnionym przetwarzaniem danych osobowych na dużą skalę. Za ten incydent British Airways zostało ukarane grzywną w wysokości 20 milionów funtów przez brytyjski Urząd Komisarza ds. Informacji (ICO).
6. Postaw na przejrzystość podczas gromadzenia danych
Twoi klienci mają prawo dokładnie wiedzieć, jakie dane gromadzisz i w jaki sposób je wykorzystujesz. Oto kilka kroków, które możesz podjąć, aby zapewnić przejrzystość procesów gromadzenia danych:
- Przejrzyste i zwięzłe polityki prywatności: Zapewnij łatwo dostępne, zrozumiałe polityki prywatności, które jasno opisują praktyki dotyczące danych. Polityki te powinny być napisane prostym językiem, bez użycia żargonu prawniczego.
- Świadoma zgoda: W trakcie procesu uzyskiwania zgody określ cele gromadzenia danych, rodzaje gromadzonych danych oraz prawa klientów dotyczące tych danych.
- Wnioski osób, których dane dotyczą, o dostęp do danych: Odpowiadaj na wnioski osób, których dane dotyczą, o dostęp do danych niezwłocznie i wyczerpująco. Oznacza to przekazanie osobom fizycznym kopii ich danych osobowych oraz informacji o tym, w jaki sposób są one przetwarzane.
- Udostępnianie danych podmiotom zewnętrznym: Jeśli dane osobowe są udostępniane podmiotom zewnętrznym, upewnij się, że wdrożono odpowiednie zabezpieczenia w celu ochrony danych oraz że podmioty zewnętrzne również działają zgodnie z RODO
7. Uzyskaj zgodę rodziców w przypadku klientów niepełnoletnich
RODO wymaga od przedsiębiorstw uzyskania zgody rodziców lub opiekunów prawnych przed przetwarzaniem danych osobowych dzieci poniżej 16 roku życia w większości krajów UE.
Aby zweryfikować wiek użytkowników, należy stosować niezawodne metody, takie jak wymaganie zgody rodziców lub korzystanie z usług weryfikacji wieku. Jeśli uzyskano zgodę rodziców, musi ona być dobrowolna, konkretna, świadoma i jednoznaczna.
Ponadto prowadź szczegółową dokumentację procesu uzyskiwania zgody, zawierającą datę, sposób uzyskania zgody oraz tożsamość osoby wyrażającej zgodę. Dodaj dodatkowe kroki, aby zapewnić, że nie są gromadzone żadne dane wrażliwe od dzieci oraz że ich dane nie są przechowywane dłużej niż to konieczne.
Przykład: TikTok kontra Irlandzka Komisja Ochrony Danych
TikTok został ukarany grzywną w wysokości 379 milionów dolarów przez irlandzką Komisję Ochrony Danych (DPC) za nieodpowiednią ochronę danych osobowych dzieci. DPC stwierdziła, że TikTok nie uzyskał ważnej zgody od dzieci poniżej 13 roku życia, zgodnie z wymogami RODO.
Ponadto DPC skrytykowała TikTok za niewystarczające działania mające na celu zapobieganie oglądaniu przez dzieci zawartości potencjalnie szkodliwej. Jest to jedna z najwyższych kar nałożonych na mocy RODO, co podkreśla znaczenie ochrony danych dzieci w Internecie.
8. Wprowadź procedurę podwójnej zgody (double opt-in)
Aby zapewnić proces uzyskiwania prawdziwie świadomej zgody, przed przetwarzaniem danych klientów – w tym ich adresów e-mail – w celach marketingowych należy uzyskać od nich wyraźną zgodę. Procedura podwójnej zgody (double opt-in) to niezawodna metoda gwarantująca, że osoby fizyczne świadomie i dobrowolnie zapisały się na listę mailingową.
Jak działa procedura podwójnej zgody?
- Pierwsza subskrypcja: Gdy osoba fizyczna podaje swój adres e-mail w celu zapisania się na listę mailingową, otrzymuje wiadomość e-mail z potwierdzeniem
- Potwierdzenie: Użytkownik musi kliknąć link lub przycisk w wiadomości e-mail z potwierdzeniem, aby proces subskrypcji był zakończony
Dwuetapowy proces weryfikacji pomaga zapobiegać spamowi i gwarantuje, że osoby fizyczne aktywnie wyraziły zgodę na otrzymywanie wiadomości e-mail. Wdrażając proces podwójnej zgody (double opt-in), możesz zmniejszyć ryzyko, że Twoja firma zostanie oznaczona jako wysyłająca niechciane wiadomości marketingowe.
9. Okresowo aktualizuj swoją Politykę prywatności
Regularnie przeglądaj i aktualizuj swoją politykę prywatności, aby odzwierciedlała wszelkie zmiany w praktykach dotyczących danych lub wymogach prawnych. Skup się na poniższych wskazówkach, aby Twoja polityka prywatności była zawsze w doskonałym stanie:
- Dokładność: Upewnij się, że informacje zawarte w Twojej Polityce prywatności są dokładne i aktualne
- Dostępność: Upewnij się, że Polityka prywatności jest łatwo dostępna na Twojej stronie internetowej i umieść do niej link na innych powiązanych stronach
- Spójność: Upewnij się, że Twoja polityka prywatności jest spójna z faktycznymi praktykami w zakresie przetwarzania danych
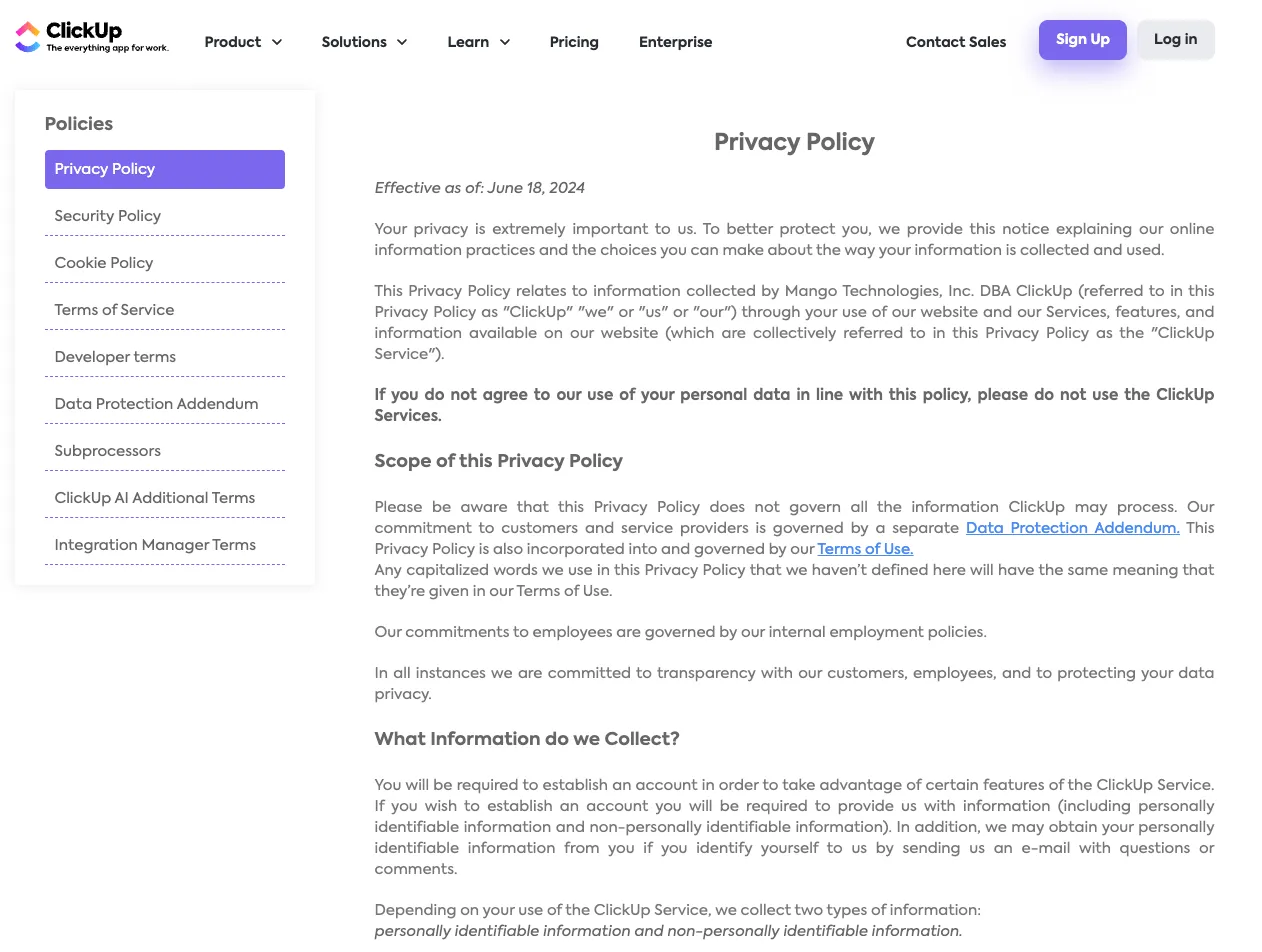
💈Bonus: Szukasz inspiracji? Zapoznaj się z Polityką prywatności ClickUp.
10. Ocena ryzyka związanego z podmiotami zewnętrznymi
Jako podmiot gospodarczy odpowiedzialny za dane masz obowiązek dokładnie sprawdzić, czy Twoi partnerzy zewnętrzni działają zgodnie z RODO. Wiemy, że łatwiej to powiedzieć niż zrobić! Oto jednak przegląd procesu, który pomoże Ci opracować politykę dotyczącą audytów podmiotów zewnętrznych:
- Sporządź jasną umowę o przetwarzaniu danych, która określa zakres prac, udostępniane dane, środki bezpieczeństwa oraz obowiązki obu stron
- Przeprowadź dokładną analizę tych podmiotów zewnętrznych, oceniając ich polityki prywatności, certyfikaty i referencje
- Oceń ryzyko związane z udostępnianiem danych tym podmiotom, biorąc pod uwagę takie czynniki, jak wrażliwość danych, czynności związane z przetwarzaniem oraz lokalizacja geograficzna tych podmiotów – niezależnie od tego, czy znajdują się one w UE, czy poza nią
- Zapewnij regularny nadzór poprzez monitorowanie zgodności i przeprowadzanie audytów
Jak osiągnąć zgodność z RODO dzięki narzędziom automatyzacyjnym
Uff, to całkiem obszerna lista kontrolna. Na szczęście nie musisz samodzielnie pokonywać tej drogi do zapewnienia zgodności z przepisami.
Istnieje kilka cyfrowych narzędzi GRC, które mogą usprawnić ten proces i ułatwić Ci życie – jednym z nich jest ClickUp. Jako kompleksowa platforma do zarządzania projektami, ClickUp z łatwością może pełnić rolę centrum zarządzania zgodnością z RODO.
Przy ustawianiu tak skomplikowanego procesu, jakim jest lista kontrolna zgodności z RODO, potrzebne jest podejście krok po kroku, a w ClickUp właśnie na tym się skupiamy. 🪜
Funkcje takie jak listy kontrolne zadań w ClickUp zostały zaprojektowane z myślą o rozkładaniu na czynniki pierwsze i zarządzaniu złożonymi procesami, takimi jak ten. Potraktuj je jako listy rzeczy do zrobienia w ramach poszczególnych zadań. Tworząc listy kontrolne, możesz jasno zdefiniować konkretne działania niezbędne do zakończenia zadania, przypisać je członkom zespołu i śledzić ich postępy.
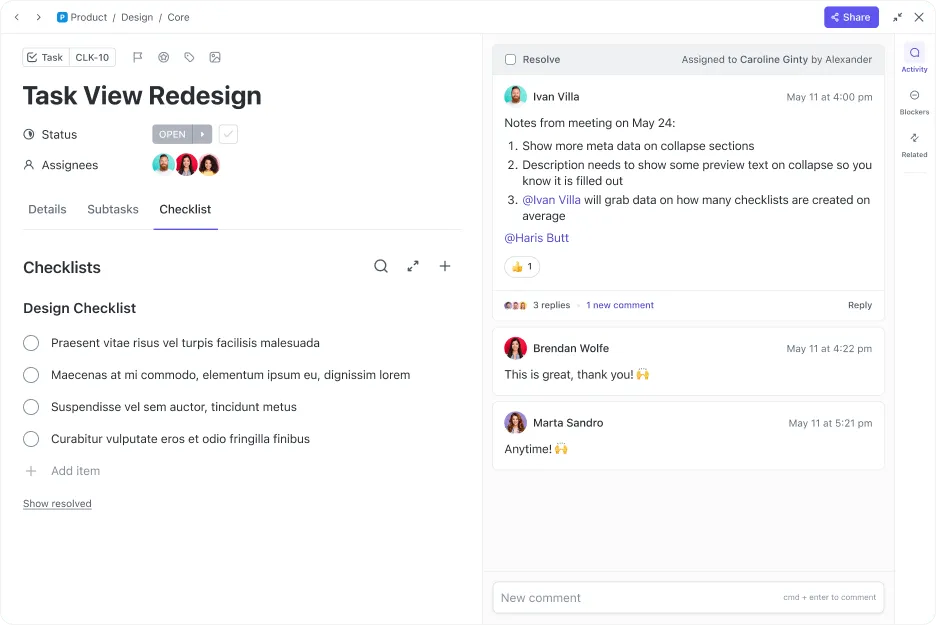
Aby korzystać z list kontrolnych zadań w ClickUp, po prostu utwórz nowe zadanie, kliknij zakładkę „Listy kontrolne” w swoim zadaniu i dodaj poszczególne kroki. Następnie możesz podzielić swoją listę kontrolną zgodności na mniejsze, łatwiejsze do zarządzania podzadania, na przykład w ten sposób:
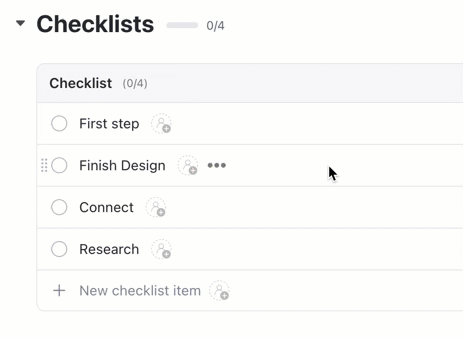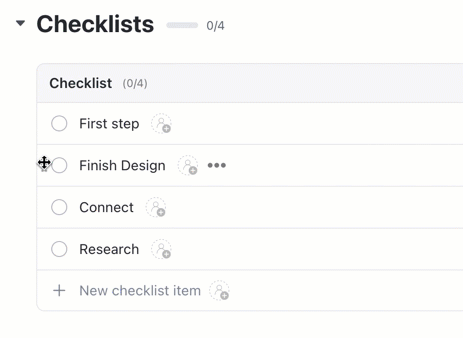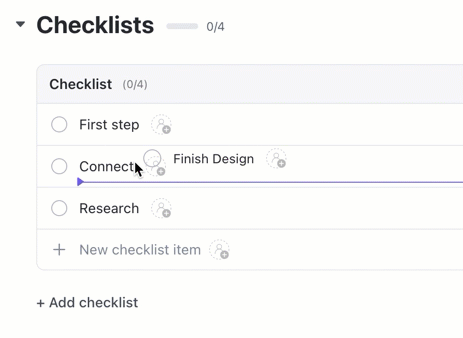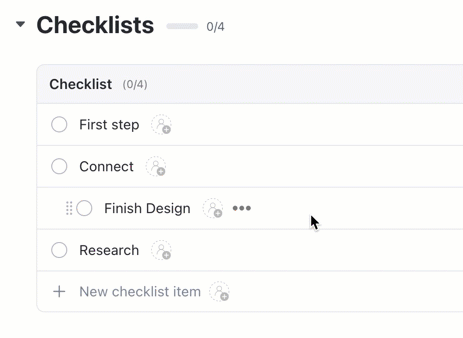
Gdy wszystkie kroki zostaną już ujęte w listach zadań, przypisz każde zadanie odpowiednim zespołom, np. zespołowi prawnemu, aby rozpocząć realizację procesu.
Możesz również skorzystać z widoku wykresu Gantta w ClickUp, aby zwizualizować ten proces na osi czasu, sprawdzić postępy oraz opracować jasne szacunki dotyczące terminów zakończenia projektu.
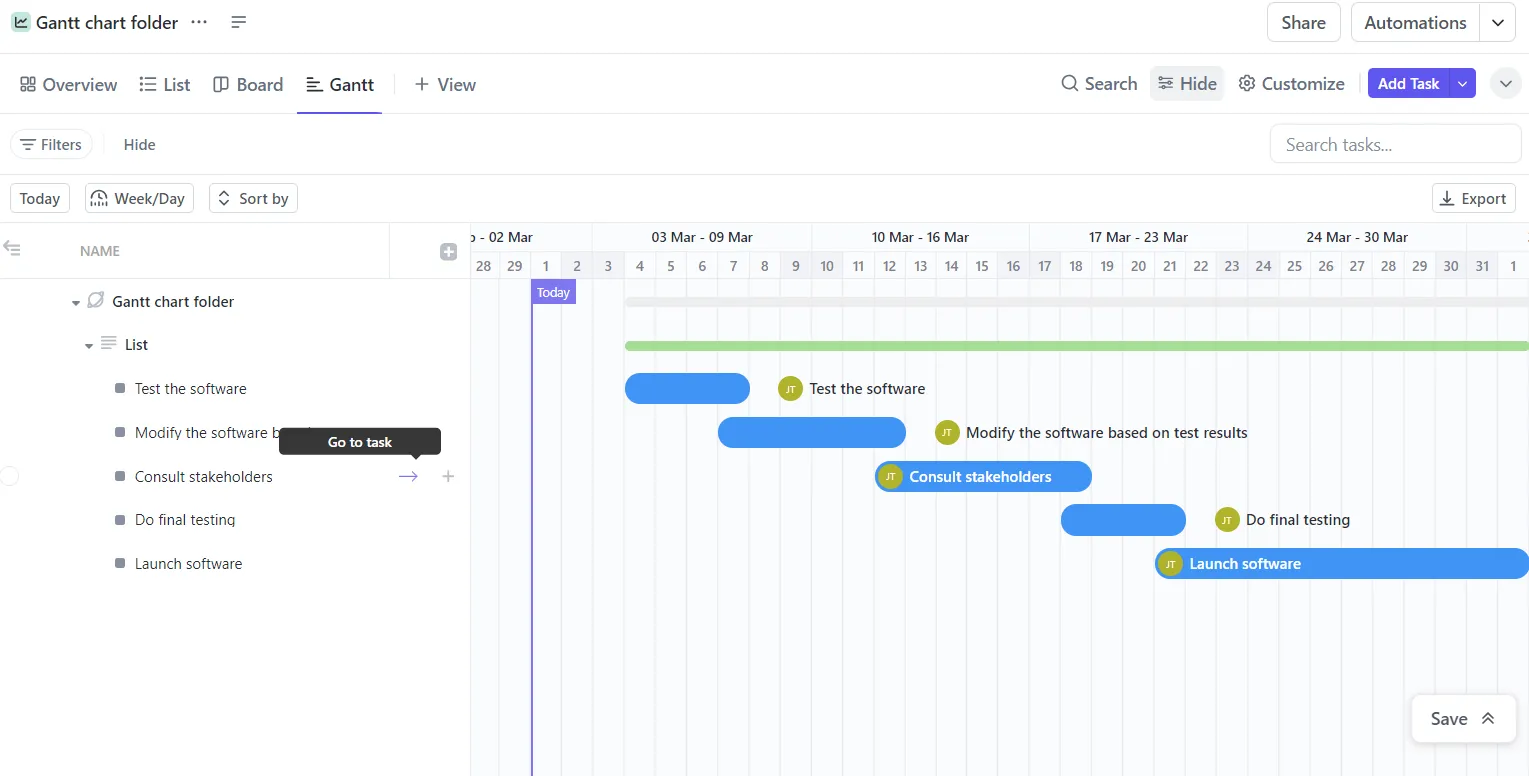
Ale to nie wszystko. Gdy już opracujesz proces, skorzystaj z funkcji ClickUp Automation, aby automatycznie wykonywać określone czynności zgodnie z zdefiniowanymi regułami. Możesz na przykład skonfigurować niestandardową automatyzację, która co trzy miesiące będzie przypominać użytkownikom o konieczności wprowadzenia danych, przejrzenia i aktualizacji Polityki prywatności.

I na koniec – zapewnienie zgodności z przepisami RODO wiąże się z OGROMNĄ ilością dokumentacji.
Jeśli w dowolnym momencie procesu utkniesz, skorzystaj z ClickUp Brain – wbudowanego asystenta AI serwisu ClickUp – który pomoże Ci sporządzić zasady w przystępnym i zrozumiałym języku, a nawet przeprowadzić badania dotyczące najlepszych praktyk branżowych w zakresie RODO.

Ponadto ClickUp oferuje niestandardowe szablony, które znacznie ułatwią Ci planowanie listy kontrolnej.
Szablon planu projektu dotyczącego zgodności z przepisami od ClickUp
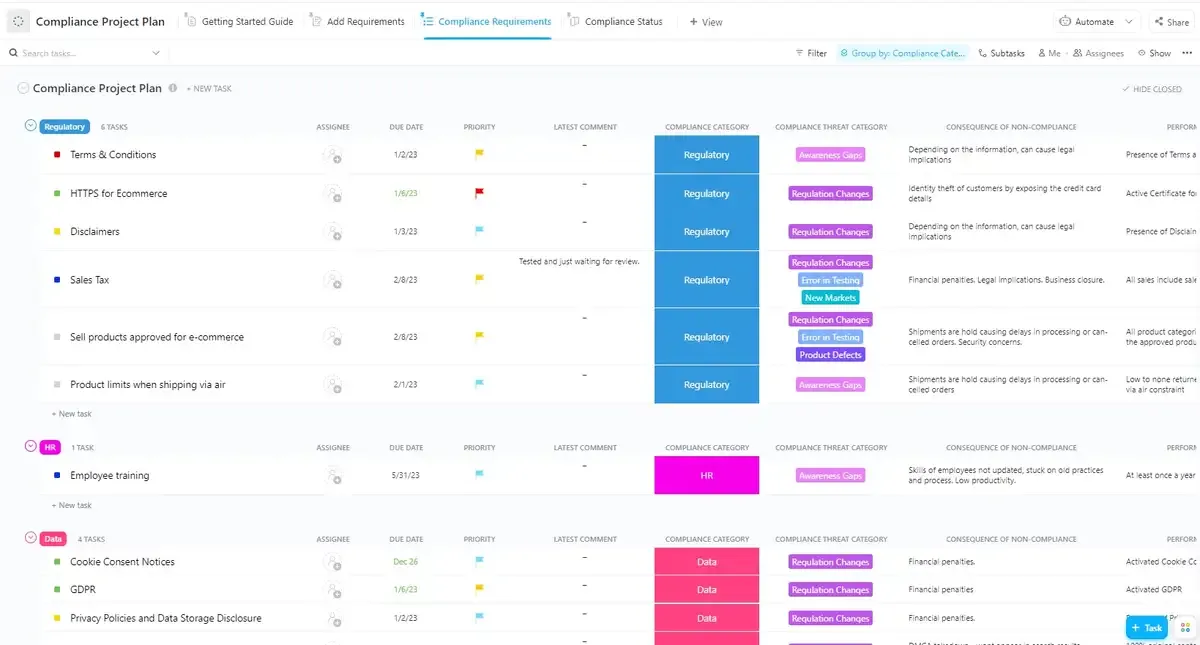
Szablon planu projektu zgodności ClickUp oferuje kompleksowe rozwiązanie do zarządzania działaniami związanymi z zapewnieniem zgodności z RODO. Widok „Wymagania dotyczące zgodności” pozwala na sporządzenie listy wszystkich niezbędnych przepisów, natomiast widok „Status zgodności” zapewnia przejrzysty przegląd postępów i wskazuje obszary niezgodności. Widok „Dodaj wymagania” gwarantuje, że w miarę pojawiania się nowych przepisów można je łatwo uwzględnić. Ogólnie rzecz biorąc, ten szablon usprawnia proces zapewniania zgodności, pomagając w utrzymaniu porządku, śledzeniu postępów i zapewnieniu zgodności z normami RODO.
Szablon listy kontrolnej projektu ClickUp
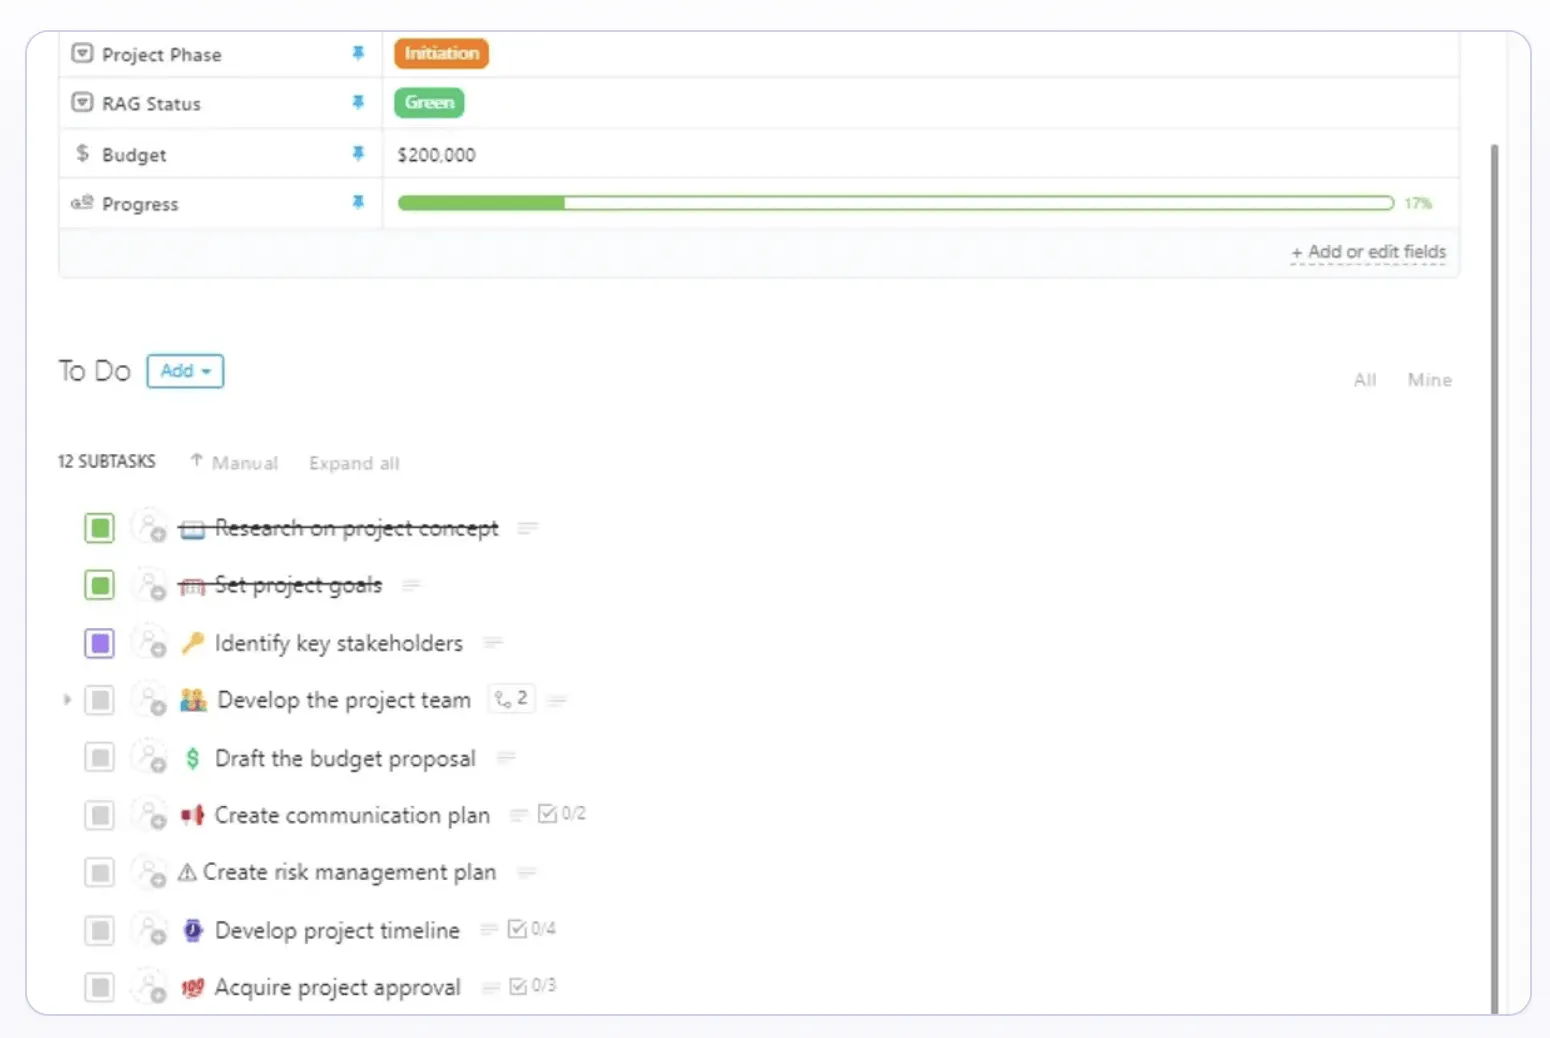
Szablon listy kontrolnej projektu ClickUp pomoże Ci nakreślić podstawowe kroki procesu zapewnienia zgodności. Zawiera on zarysy ogólnych podzadań, które stanowią podstawę każdego projektu. Skorzystaj z tego szablonu, aby:
- Określ właściwą kolejność zadań, aby każdy kolejny krok opierał się na poprzednim. Pomoże to uniknąć błędów i pominięć
- Przewiduj potencjalne wyzwania i zagrożenia związane z zapewnieniem zgodności z RODO i proaktywnie zajmuj się tymi problemami
- Ustal terminy wykonania każdego zadania, aby zapewnić, że cały projekt jest zakończony w terminie
Łatwa zgodność z przepisami dzięki ClickUp
Dobrze zorganizowana lista kontrolna dotycząca zgodności z RODO ma kluczowe znaczenie dla zapewnienia, że Twoja organizacja spełnia wymogi tego ważnego rozporządzenia.
Funkcje zarządzania projektami w ClickUp stanowią potężną platformę do tworzenia listy kontrolnej zgodności z RODO i zarządzania nią. Dzięki podziałowi tego pozornie złożonego procesu na mniejsze, łatwiejsze do opanowania zadania możesz skutecznie śledzić postępy, identyfikować potencjalne problemy i zapewnić zgodność z przepisami.
Od nakreślenia procesu, przez przydzielenie obowiązków, monitorowanie postępów, aż po współpracę z zespołem — ClickUp pomoże Ci utrzymać projekt zapewnienia zgodności na właściwej drodze.
Załóż bezpłatne konto w ClickUp i rozpocznij proces dostosowywania się do RODO!