
تعتمد جميع الفعاليات اليوم على البيانات. بدءًا من استمارات التسجيل وصولًا إلى مسح الشارات، تنتقل معلومات الحضور عبر عشرات الأنظمة في الوقت الفعلي.
وهذا يجعل الفعاليات أيضًا هدفًا متزايدًا للجريمة. من المتوقع أن تكلف الجرائم الإلكترونية المؤسسات أكثر من 10 تريليونات دولار في عام 2025، وتقع منصات الفعاليات في مرمى النيران بشكل مباشر.
بالنسبة للمنظمين، لا يُعد هذا خطرًا نظريًا. فوجود حلقة ضعيفة واحدة كفيل بكشف بيانات الحضور، وإلحاق الضرر بالثقة، وإثارة مشكلات تتعلق بالامتثال بين عشية وضحاها.
لكن تقنية العقد (أو القرن؟) يمكنها المساعدة في حل هذه المشكلة أيضًا. نعم، نحن نتحدث عن الذكاء الاصطناعي. 🤖
يشرح هذا الدليل ما يعنيه أمن بيانات الفعاليات حقًا، وأهميته في الوقت الحالي، وكيف تساعد أدوات الذكاء الاصطناعي الخاصة بالفعاليات (مثل ClickUp) الفرق على حماية بيانات الحضور دون إبطاء العمليات أو التأثير سلبًا على تجربة الفعالية.
فهم أمن بيانات الفعاليات
يتعلق أمن بيانات الفعاليات بـ حماية المعلومات التي يتم جمعها قبل الفعالية وأثناءها وبعدها. ويشمل ذلك تحديد من يمكنه الوصول إليها، وكيفية تخزينها، وكيفية انتقالها بين الأنظمة.
على المستوى الأساسي، يعني ذلك التأكد من أن البيانات الحساسة لا يطلع عليها ويستخدمها سوى الأشخاص المناسبون، وللأسباب الصحيحة، ولفترة زمنية محددة. كما يعني منع تغيير البيانات أو تسريبها أو إساءة استخدامها.
عادةً ما يشمل الأمان القوي لبيانات الفعاليات ما يلي:
- التشفير، بحيث يتعذر قراءة البيانات في حالة اعتراضها
- ضوابط الوصول، بحيث لا ترى الفرق سوى ما تحتاج إليه
- مراقبة الأنشطة، لاكتشاف السلوك غير المعتاد في وقت مبكر
إذا تم تنفيذها بشكل جيد، يصبح الأمن جزءًا من سير عمل الفعالية نفسه — وليس أمرًا تضطر إلى إصلاحه على عجل بعد وقوع حادث.
لماذا يُعد أمن بيانات الفعاليات أمرًا مهمًا
تعد بيانات الفعاليات أكثر قيمة مما تدركه العديد من الفرق. فهي تجمع بين الهوية الشخصية والسياق المهني والسلوك في العالم الواقعي. وهذا ما يجعلها هدفًا جذابًا للمهاجمين.
👀 هل تعلم؟ في السنوات الأخيرة، أبلغت حتى الفعاليات الكبيرة والمعروفة، مثل مهرجان البندقية السينمائي، عن حدوث وصول غير مصرح به إلى بيانات الحضور، بما في ذلك الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف.
وفي الوقت نفسه، تستمر التكلفة العالمية للجرائم الإلكترونية في الارتفاع كل عام، مدفوعةً إلى حد كبير بسرقة البيانات وإساءة استخدامها.
عندما تتعرض بيانات الفعاليات للاختراق، يكون التأثير فوريًا وطويل الأمد:
- انتهاكات بيانات المشاركين قد تستلزم الإفصاح الإلزامي
- إساءة استخدام الهوية تتيح عمليات التصيد الاحتيالي والاستيلاء على الحسابات
- تضرر السمعة مع فقدان العلامات التجارية للفعاليات للثقة بين عشية وضحاها
- غرامات عدم الامتثال بموجب قوانين مثل اللائحة العامة لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA) قد تكون باهظة
أنواع البيانات المعرضة للخطر
تتعامل معظم الفعاليات مع بيانات أكثر حساسية مما تتوقع، بما في ذلك:
- تفاصيل التسجيل: الأسماء، وعناوين البريد الإلكتروني، والمناصب الوظيفية، وأسماء الشركات
- معلومات الدفع: تفاصيل الفوترة وسجلات المعاملات
- بيانات المشاركة: حضور الجلسات، وإجابات الاستطلاعات، ونشاط التطبيق
- الوسائط وبيانات الوصول: الصور، ومقاطع الفيديو، وسجلات تسجيل الحضور، ومسح الشارات ضوئيًا
👉🏼 ينطوي كل نوع من أنواع البيانات على مخاطر أمنية خاصة به. وتشكل هذه الأنواع مجتمعةً صورةً كاملةً عن كل مشارك. ولهذا السبب، يجب التعامل مع إدارة الأمن في الفعاليات باعتبارها مسؤولية تشغيلية أساسية.
📚 اقرأ أيضًا: إدارة مشاريع الفعاليات
ما هي المخاطر ونقاط الضعف الشائعة في بيانات الفعاليات؟
تنتقل بيانات الفعاليات عبر العديد من الأنظمة والأيدي قبل الفعالية وأثناءها وبعدها. وهذا يخلق فرصًا متعددة لحدوث أخطاء:
ضعف ضوابط الوصول
إذا لم تفرض الأنظمة قيودًا على من يمكنه الاطلاع على البيانات أو تغييرها، فسيكون من السهل على أي شخص يتمتع بحق الوصول الكامل أن يكشف معلومات حساسة عن غير قصد أو عن قصد. وتؤدي سياسات كلمات المرور الضعيفة، والحسابات المشتركة، وغياب المصادقة متعددة العوامل إلى تفاقم هذه المشكلة.
عمليات التكامل غير الآمنة
تعتمد الفعاليات على عدة أدوات — منصات بيع التذاكر، وأنظمة إدارة علاقات العملاء (CRM)، وتطبيقات الهاتف المحمول، وبوابات الدفع، ولوحات معلومات التحليلات. إذا كانت أي أداة من هذه الأدوات غير آمنة أو تم تكوينها بشكل خاطئ، فقد تصبح بمثابة «باب خلفي» للوصول إلى بيانات الحضور. ويُعد ضعف أمان واجهة برمجة التطبيقات (API) أحد الأسباب الشائعة وراء انتهاكات البيانات.
التهديدات الداخلية
ليست كل التهديدات قادمة من الخارج. فقد يتسبب أفراد فريق تنظيم الفعالية أو الموردون في تسريب البيانات عن غير قصد نتيجة الإهمال في التعامل معها أو التعرض لعمليات التصيد الاحتيالي. وغالبًا ما تفتقر الفرق إلى التدريب الكافي لاكتشاف التهديدات.
مخاطر الأطراف الثالثة
تعتمد العديد من الفعاليات على مزودي الخدمات فيما يتعلق بالتسجيل أو تطبيقات التواصل أو منصات البث المباشر. وإذا لم تكن خدمات هؤلاء المزودين آمنة، فقد تتسرب بيانات الفعالية من خلالها. وقد يحدث هذا حتى لو كانت منصة الفعالية الأساسية آمنة.
الأنظمة القديمة وأخطاء التكوين
تعد الأنظمة القديمة أو الخوادم التي تم تكوينها بشكل سيئ أسهل في الاستغلال من قبل المهاجمين. الأخطاء البسيطة — مثل قواعد البيانات المفتوحة، ولوحات الإدارة المكشوفة، والشهادات منتهية الصلاحية — شائعة بشكل مدهش وتشكل مخاطر كبيرة.
📚 اقرأ أيضًا: كيفية استخدام الذكاء الاصطناعي في تخطيط الفعاليات
كيف يعزز الذكاء الاصطناعي أمن بيانات الفعاليات
الذكاء الاصطناعي ليس سحرًا، لكنه يُعزز الدفاعات بطرق تعجز الأدوات التقليدية عن تحقيقها. فيما يلي بعض الطرق العملية التي يساعد بها الذكاء الاصطناعي بالفعل في حماية بيانات الفعاليات:
الكشف عن التهديدات في الوقت الفعلي
تكمن أكبر قوة للذكاء الاصطناعي في مجال الأمن في قدرته على اكتشاف الأنماط غير المعتادة في البيانات والسلوك بسرعة. تبحث الأنظمة التقليدية عن التهديدات المعروفة. أما الذكاء الاصطناعي فيبحث عن أي شيء لا يتوافق مع النمط المعتاد — حتى الهجمات الجديدة.
📌 على سبيل المثال، تقوم الأنظمة التي تعتمد على الذكاء الاصطناعي، مثل أنظمة الكشف عن الحالات الشاذة القائمة على السلوك، بمراقبة محاولات تسجيل الدخول وحركة مرور الشبكة بشكل مستمر. وعندما يبدو أن هناك شيئًا غير طبيعي — مثل ارتفاع مفاجئ في محاولات تسجيل الدخول الفاشلة أو وصول غير معتاد من منطقة جديدة — يقوم الذكاء الاصطناعي بتمييزه على الفور لإجراء المراجعة. وهذا يقلل من الوقت الذي يقضيه المهاجمون داخل أنظمتك ويوقف الاختراقات في مرحلة مبكرة.
الاستجابة الآلية للحوادث
يمكن للذكاء الاصطناعي تشغيل استجابات تلقائية عند اكتشافه لتهديد ما. وقد يشمل ذلك عزل النظام المتأثر، أو فرض إعادة تعيين كلمات المرور، أو حظر حركة المرور المشبوهة. وهذا يقلل من وقت الاستجابة—غالبًا قبل أن يتمكن الإنسان حتى من النقر بالماوس.
التحقق من الهوية المعزز بالذكاء الاصطناعي
في بعض الفعاليات — لا سيما الكبيرة منها — يُستخدم الذكاء الاصطناعي بالفعل لتعزيز عمليات التحقق من الهوية بطرق تدعم أمن البيانات أيضًا. على سبيل المثال، يمكن أن تساعد تقنية التعرف على الوجه المدعومة بالذكاء الاصطناعي في التحقق من أن الشخص الذي يصل إلى أنظمة الحضور الحساسة هو بالفعل من يدعي أنه هو، مما يقلل من مخاطر دخول شخص ما باستخدام بيانات اعتماد مسروقة.
باختصار، يتميز الذكاء الاصطناعي بقدرته الفائقة على اكتشاف الأنماط والحالات الشاذة في الوقت الفعلي. وهذا يتيح له رصد التهديدات التي تتسلل عبر الأنظمة القائمة على القواعد.
🧠 دراسة حالة: استخدام الذكاء الاصطناعي للتحقق من الهوية، وسلامة الحشود، والتنبيهات بالحوادث
في مهرجان «ماها كومبه ميلا» لعام 2025، وهو أحد أكبر التجمعات في العالم (حيث يتجمع مئات الملايين من الحاضرين على مدار أسابيع)، استخدمت السلطات نظام مراقبة الحشود المدعوم بالذكاء الاصطناعي لحماية الحاضرين.
قام الذكاء الاصطناعي بتحليل البث المباشر لكاميرات المراقبة من آلاف الكاميرات للكشف عن التجمعات الخطيرة للحشود والحرائق والحركات التي قد تؤدي إلى حدوث تدافع. وعند اكتشاف المخاطر، تم إرسال تنبيهات فورية إلى فرق الأمن الموجودة في الموقع.
كما استُخدمت نفس تقنية الذكاء الاصطناعي لإعادة لم شمل أفراد العائلات الذين تفرقوا وسط الحشود من خلال تقنية التعرف على الوجه. وقد ساهم هذا النظام في تقليل أوقات الاستجابة للحوادث بشكل كبير في بيئة كان من المستحيل فيها الاعتماد على المراقبة البشرية وحدها.
تستخدم الفعاليات الكبرى الأخرى، بدءًا من البطولات الرياضية وصولًا إلى الحفلات الموسيقية الترفيهية، تقنية التعرف على الوجه لتعزيز إجراءات الفحص الأمني.
في عام 2024، طبقت رابطة كرة القدم الأمريكية (NFL) تقنية التعرف على الوجه في جميع ملاعب الفرق البالغ عددها 32 ملعبًا للتحقق من هوية الموظفين والبائعين ووسائل الإعلام والمسؤولين وأفراد الأمن قبل السماح لهم بالدخول إلى المناطق المحظورة داخل كل ملعب.
ورغم أن هذه الأنظمة ليست مثالية، إلا أنها تُظهر القيمة الأمنية لعمليات التحقق من الهوية المدعومة بالذكاء الاصطناعي على نطاق واسع.
اللوائح الرئيسية لحماية البيانات لمحترفي تنظيم الفعاليات
إذا كنت تنظم فعاليات اليوم، فإن قوانين حماية البيانات لم تعد اختيارية. فهي تحدد كيفية جمع بيانات الحضور واستخدامها وتخزينها منذ اليوم الأول.
بالنسبة للفعاليات التي يشارك فيها حاضرون من أوروبا، فإن اللائحة العامة لحماية البيانات (GDPR) هي المعيار المرجعي. فهي تتطلب أساسًا قانونيًا واضحًا لجمع البيانات الشخصية. ويحتاج مستخدمو البيانات إلى موافقة صريحة في كثير من الحالات. كما أن للأفراد حقوقًا قوية، بما في ذلك حق الوصول إلى بياناتهم وتصحيحها وحذفها. ويمكن أن تصل الغرامات المفروضة في حالة عدم الامتثال إلى 4% من الإيرادات السنوية العالمية، ولهذا السبب غالبًا ما تتبع حتى الفعاليات خارج الاتحاد الأوروبي معايير اللائحة العامة لحماية البيانات.
في الولايات المتحدة، يمنح قانون خصوصية المستهلك في كاليفورنيا (CCPA) وتوسعته، قانون حقوق الخصوصية في كاليفورنيا (CPRA)، سكان كاليفورنيا الحق في معرفة البيانات الشخصية التي يتم جمعها وكيفية مشاركتها، وكذلك الحق في رفض بيع البيانات أو مشاركتها. وتوجد في مناطق أخرى، بما في ذلك المملكة المتحدة وكندا وأجزاء من منطقة آسيا والمحيط الهادئ، قوانين خصوصية مماثلة مع بعض الاختلافات المحلية.
🤝 تذكير ودي: بالإضافة إلى الامتثال القانوني، يتعين على فرق تنظيم الفعاليات أيضًا التفكير في الاستخدام الأخلاقي للذكاء الاصطناعي. إذا تم استخدام الذكاء الاصطناعي لأغراض التحليل أو المراقبة أو التخصيص، فيجب أن يكون عادلاً وقابلاً للتفسير وخاليًا من أي تحيز خفي. يجب أن يكون المشاركون على علم باستخدام الذكاء الاصطناعي.
يبدأ الامتثال الجيد بمبادئ بسيطة: اجمع فقط ما تحتاج إليه، واستخدمه للأغراض المحددة فقط، واحصل على موافقة واضحة، واحذف البيانات عندما لا تكون هناك حاجة إليها بعد الآن.
أدوات الذكاء الاصطناعي لأمن بيانات الفعاليات
عندما يتعلق الأمر بتأمين بيانات الفعاليات، لم تعد الفرق اليوم مضطرة للاعتماد على عمليات الفحص اليدوية أو الدفاعات التفاعلية وحدها. فهناك جيل جديد من أدوات الذكاء الاصطناعي يساعد في الكشف المبكر عن التهديدات.
تشمل أدوات الذكاء الاصطناعي التي تقلل من أعباء العمل البشرية وتعزز الأمن على نطاق واسع ما يلي:
- منصات الكشف عن التهديدات المدعومة بالذكاء الاصطناعي: تستخدم أدوات مثل SentinelOne وCrowdStrike Falcon التعلم الآلي لمراقبة حركة المرور واكتشاف السلوك المشبوه في الوقت الفعلي. تبحث هذه المنصات عن أنماط لا تتوافق مع النشاط العادي، مما يساعد الفرق على اكتشاف الاختراقات قبل انتشارها
- أدوات تحليل السلوك وعمليات الأمن: تساعد حلول مثل Dataminr في فحص مجموعات البيانات الضخمة وتحديد المخاطر الناشئة التي تهدد البنية التحتية لفعاليتك
تُعد أدوات الذكاء الاصطناعي هذه رائعة لتأمين الشبكات والنظم. لكن فرق تنظيم الفعاليات تحتاج أيضًا إلى أدوات تساعد في تأمين العمل نفسه. وهنا يأتي دور ClickUp .
📮نصائح من ClickUp: 13% من المشاركين في استطلاعنا يرغبون في استخدام الذكاء الاصطناعي لاتخاذ القرارات الصعبة وحل المشكلات المعقدة. ومع ذلك، فإن 28% فقط يقولون إنهم يستخدمون الذكاء الاصطناعي بانتظام في العمل.
أحد الأسباب المحتملة: المخاوف الأمنية! قد لا يرغب المستخدمون في مشاركة البيانات الحساسة المتعلقة باتخاذ القرارات مع نظام ذكاء اصطناعي خارجي. يحل ClickUp هذه المشكلة من خلال توفير حلول للمشكلات مدعومة بالذكاء الاصطناعي مباشرةً في مساحة العمل الآمنة الخاصة بك.
من معايير SOC 2 إلى معايير ISO، يتوافق ClickUp مع أعلى معايير أمان البيانات ويساعدك على استخدام تقنية الذكاء الاصطناعي التوليدي بأمان في جميع أنحاء مساحة العمل الخاصة بك.
دور ClickUp في تأمين بيانات الفعاليات
لا تستخدم فرق تنظيم الفعاليات ClickUp كمجرد أداة لإدارة المشاريع. بل إنه أول مساحة عمل متكاملة للذكاء الاصطناعي في العالم تجمع بين التخطيط والتنفيذ وضوابط أمن المعلومات وإمكانية التدقيق في مكان واحد.
بالنسبة لمحترفي تنظيم الفعاليات، يعني هذا أنه يمكنكم إدارة سير العمل المعقد للفعاليات والحفاظ على حوكمة صارمة للبيانات دون الحاجة إلى التبديل بين الأدوات.
إليك كيف يدعم ClickUp أمن البيانات:
ضع أسس الأمان من خلال الوصول والأدوار والأذونات
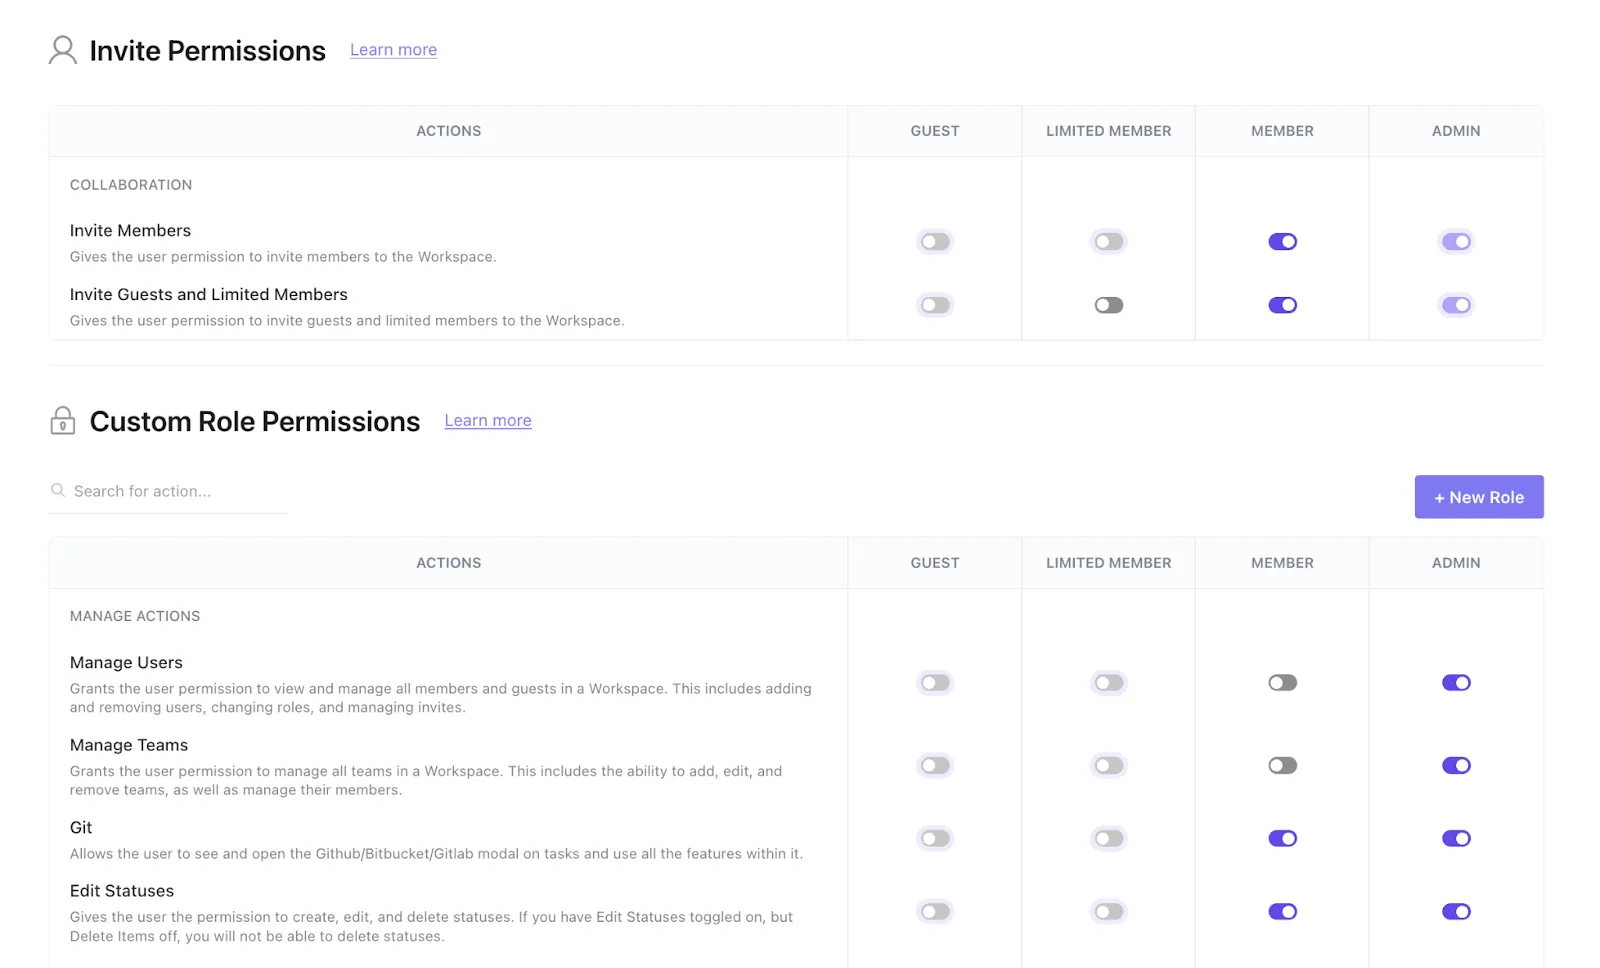
يكمن جوهر أمن بيانات الفعاليات في السؤال التالي: من يمكنه الاطلاع على البيانات وتعديلها. يستخدم ClickUp التحكم في الوصول القائم على الأدوار (RBAC) لإدارة الأذونات على كل مستوى — مساحة العمل، المجلد، القائمة، المهمة، أو المستند. يمكنك منح شخص ما حق الوصول للعرض فقط لخطط الفعاليات، ومنح آخرين حقوق التحرير، وتقييد الوصول إلى المناطق الحساسة على المسؤولين فقط.
وهذا أمر مهم لأن بيانات الحضور — سواء كانت مخزنة في «المستندات» أو «النماذج» أو «المهام» — يجب ألا تكون متاحة إلا للأشخاص المعنيين. تتيح لك ميزة RBAC الحد من تعرض البيانات مع الاستمرار في تمكين التعاون.
يمكنك أيضًا تطبيق أذونات متقدمة لمساحات العمل. فهي تتيح للمالكين والمسؤولين جعل المساحات الجديدة خاصة، ومنع المشاركة العامة، والتحكم في الحقول المخصصة والمرفقات داخل ClickUp.
يتم تتبع جميع إجراءات المستخدمين من خلال سجلات التدقيق، التي تسجل من قام بماذا ومتى. هذه السجلات مرئية للمسؤولين ويمكن أن تساعد في إثبات الامتثال أو التحقيق في الحوادث.
قم بتسجيل البيانات بأمان باستخدام ClickUp Docs و Forms
سواء كنت تقوم بتسجيل تفاصيل التسجيل أو اتفاقيات المتحدثين أو عقود الرعاية، توفر لك ClickUp Docs و Forms مكانًا مركزيًا لجمع البيانات وتخزينها بأمان.
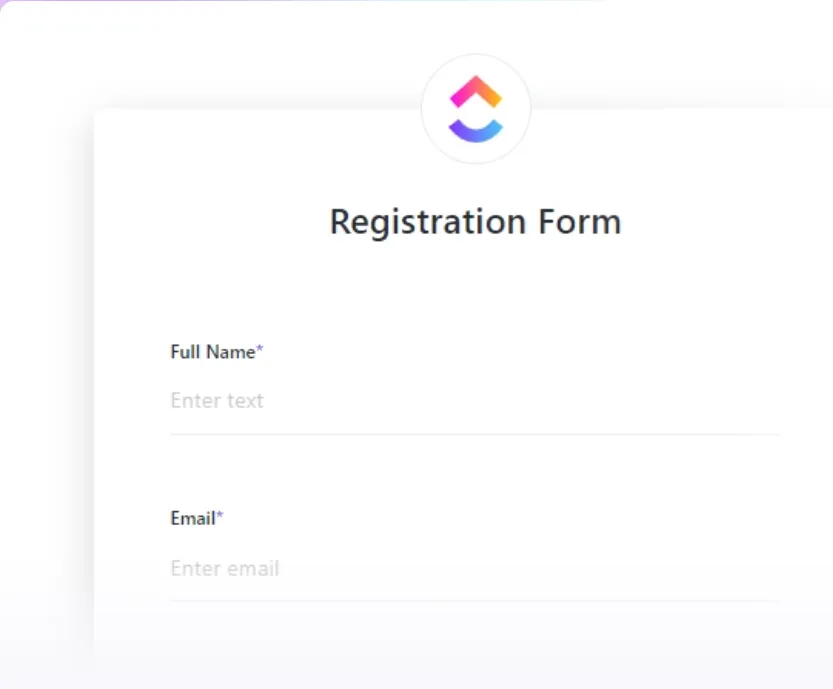
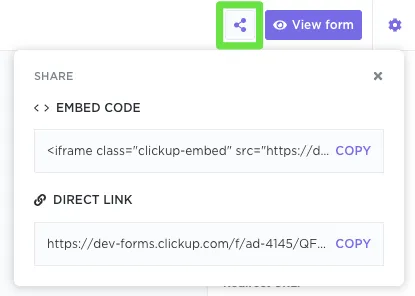
يمكنك تهيئة نماذج ClickUp بحيث تقتصر على الحقول التي تحتاجها فقط. يمكنك التحكم في من يقوم بملء النموذج من خلال خيارات المشاركة الخاصة والعامة. كما يمكنك أيضًا تقييد من يمكنه عرض الردود (يتم إضافة كل رد على النموذج كمهمة ClickUp في قائمتك المحددة، مع تطبيق أذونات وصول مخصصة لتلك القائمة).
إذا كنت ترغب في صياغة سياسات الفعاليات أو إجراءات التشغيل القياسية (SOP) الخاصة بمعالجة البيانات وتحريرها والتعاون عليها بأمان، فاستخدم ClickUp Docs. فهي لا توفر فقط ضوابط مشاركة دقيقة، بل تتيح أيضًا تنسيق النص المنسق وإضافة التعليقات والتعاون المباشر. كما أنها ترتبط مباشرة بمهام ClickUp الخاصة بالفعالية للحفاظ على مركزية السياق.
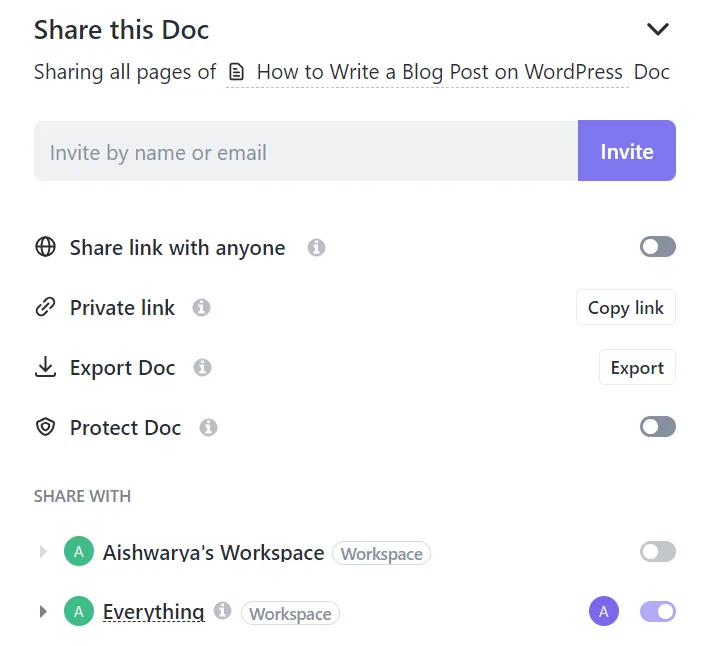
نظرًا لوجود كل شيء في مساحة عمل واحدة، فإنك تتجنب التبديل بين السياقات وتقلل من المساحة التي قد تحدث فيها تسريبات أو أخطاء في التكوين.
اعتمد أفضل الممارسات الأمنية باستخدام أتمتة ClickUp
ماذا لو أمكنك دمج عمليات فحص أمنية آلية في سير عمل تخطيط الفعاليات؟
والأفضل من ذلك، ماذا لو كان بإمكانك الاستعانة بالبشر في المراحل الحاسمة؟
يمكنك القيام بذلك باستخدام ميزة «أتمتة ClickUp».
📌 على سبيل المثال، عند إرسال نموذج التسجيل، يمكن لـ «أتمتة ClickUp» القيام بما يلي:
- قم بإنشاء مهمة تلقائيًا داخل قائمة مقيدة
- قم بتعيين المهمة إلى مسؤول محدد (مثل قسم العمليات أو قسم الامتثال)، و
- أرسل الإشعار إلى تلك المجموعة فقط
وهذا يحافظ على بيانات الحضور الحساسة بعيدًا عن القنوات العامة، مع ضمان مراجعتها بسرعة من قبل الأشخاص المعنيين.
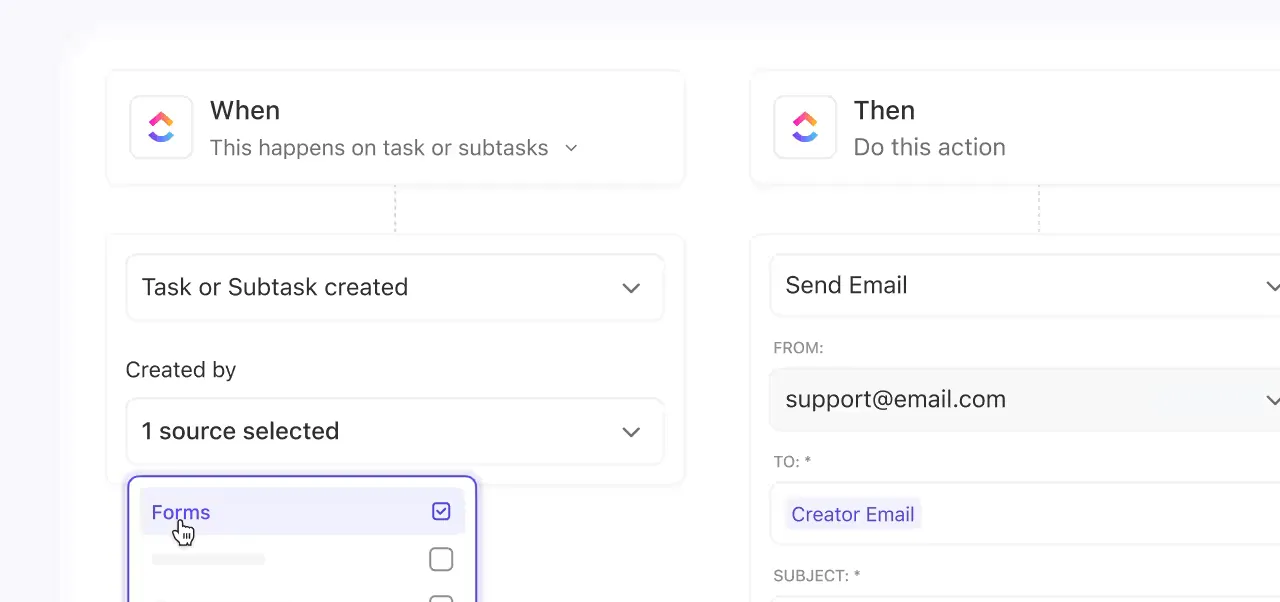
مع تقدم الفعالية، يمكن أن تؤدي عمليات الأتمتة إلى تشغيل خطوات المراجعة والموافقة. عندما تتغير حالة المهمة إلى شيء مثل «التسجيل مغلق»، يمكن لـ ClickUp تلقائيًا:
- قم بتعيين مهمة مراجعة الامتثال للبيانات
- أضف تعليقًا مع الإشارة إلى المسؤول عن الموضوع، أو
- أرسل تذكيرًا عبر البريد الإلكتروني للتأكد مرة أخرى من صياغة بنود الوصول والموافقة
بعد انتهاء الحدث، يمكن أن تساعد الأتمتة في عملية التنظيف. عندما يصل المشروع إلى حالة «اكتمل الحدث»، يمكن لـ ClickUp إنشاء مهام متابعة لفحص الاحتفاظ بالبيانات، أو أرشفة قائمة الحضور، أو مراجعة عمليات الحذف.
تضمن هذه العمليات الآلية الاتساق على نطاق واسع، لذا لن تضطر إلى الاعتماد على الذاكرة أو المراجعات اليدوية.
امنع تسرب البيانات باستخدام الملخصات التي يولدها الذكاء الاصطناعي، والنصوص المكتوبة، وضوابط الامتثال، كل ذلك في مكان واحد
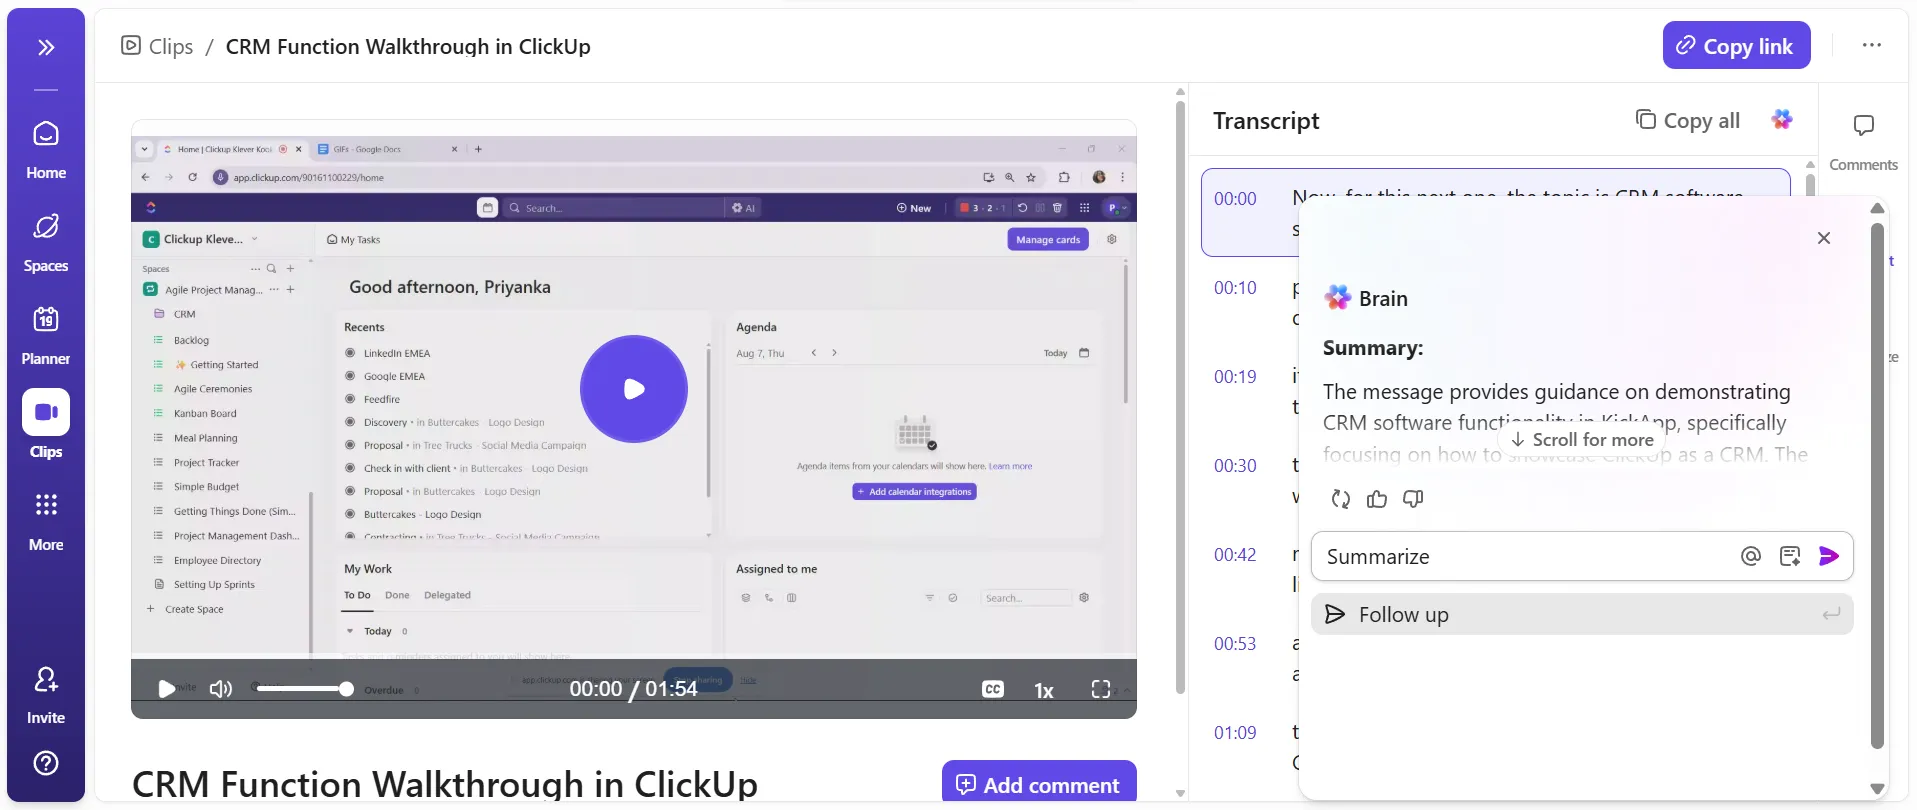
خلال الفعاليات، تُتخذ قرارات مهمة في الاجتماعات والمحادثات وملفات Docs المشتركة. تساعد أدوات الذكاء الاصطناعي في ClickUp، بما في ذلك ClickUp Brain وAI Notetaker وAI Fields، في تسجيل تلك المعلومات بوضوح.
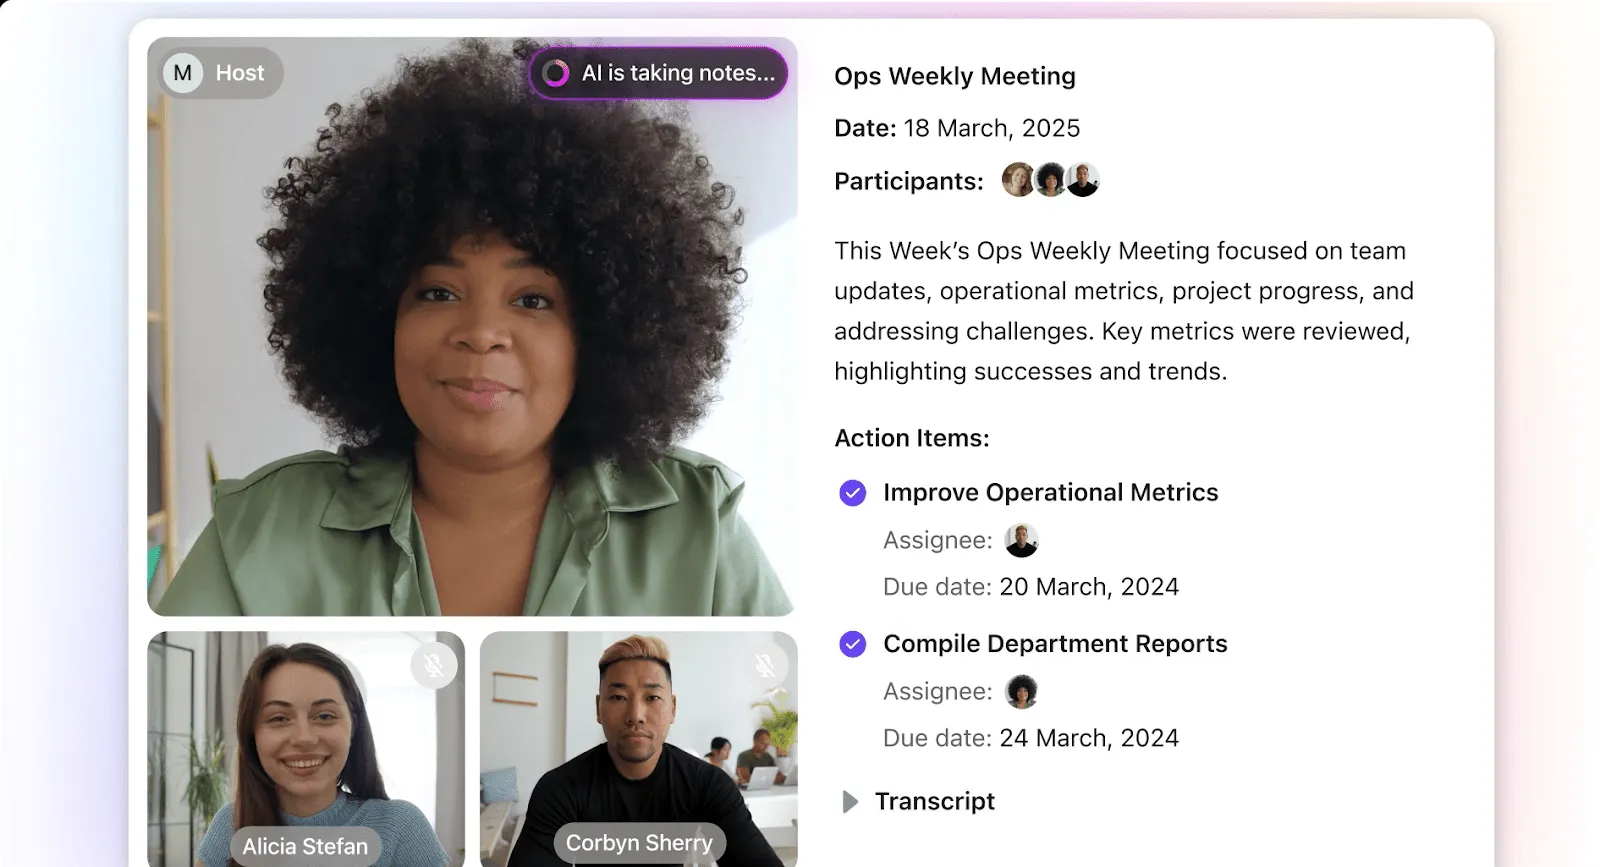
فهي تلخص المناقشات والتحديثات الرئيسية عبر المهام و"المستندات". ولا تحتاج الفرق إلى نسخ الملاحظات يدويًّا إلى جداول البيانات أو الأدوات الخارجية، مما يمنع تشتت المعلومات الحساسة أو ضياعها.
- يقوم ClickUp بتشفير بيانات العملاء أثناء النقل والتخزين باستخدام بروتوكولات متوافقة مع معايير الصناعة. وبالتالي، يتم حماية المحتوى الذي يُنشئه الذكاء الاصطناعي بنفس الطريقة التي تُحفظ بها بقية بيانات الفعالية الخاصة بك
- كما تحتفظ الفرق بالسيطرة على الوصول. تُعرض الملخصات داخل المهام أو المستندات، التي ترث الأذونات الحالية وقواعد المشاركة وسجلات التدقيق. وهذا يعني أن المستخدمين المصرح لهم فقط هم من يمكنهم عرض المعلومات الحساسة
- وأخيرًا، يدعم ClickUp ممارسات تقليل البيانات والاحتفاظ بها. يمكن للفرق أرشفة المحتوى أو حذفه عندما لا تكون هناك حاجة إليه. وهذا يساعد منظمي الفعاليات على الالتزام باللائحة العامة لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA) والسياسات الداخلية
قم بتشغيل «AI Super Agents» لتنفيذ سير عمل أمني استباقي
إذا كان ضمان أمن بيانات الفعاليات يبدو وكأنه يتطلب الكثير من العمل اليدوي، فلا تقلق.
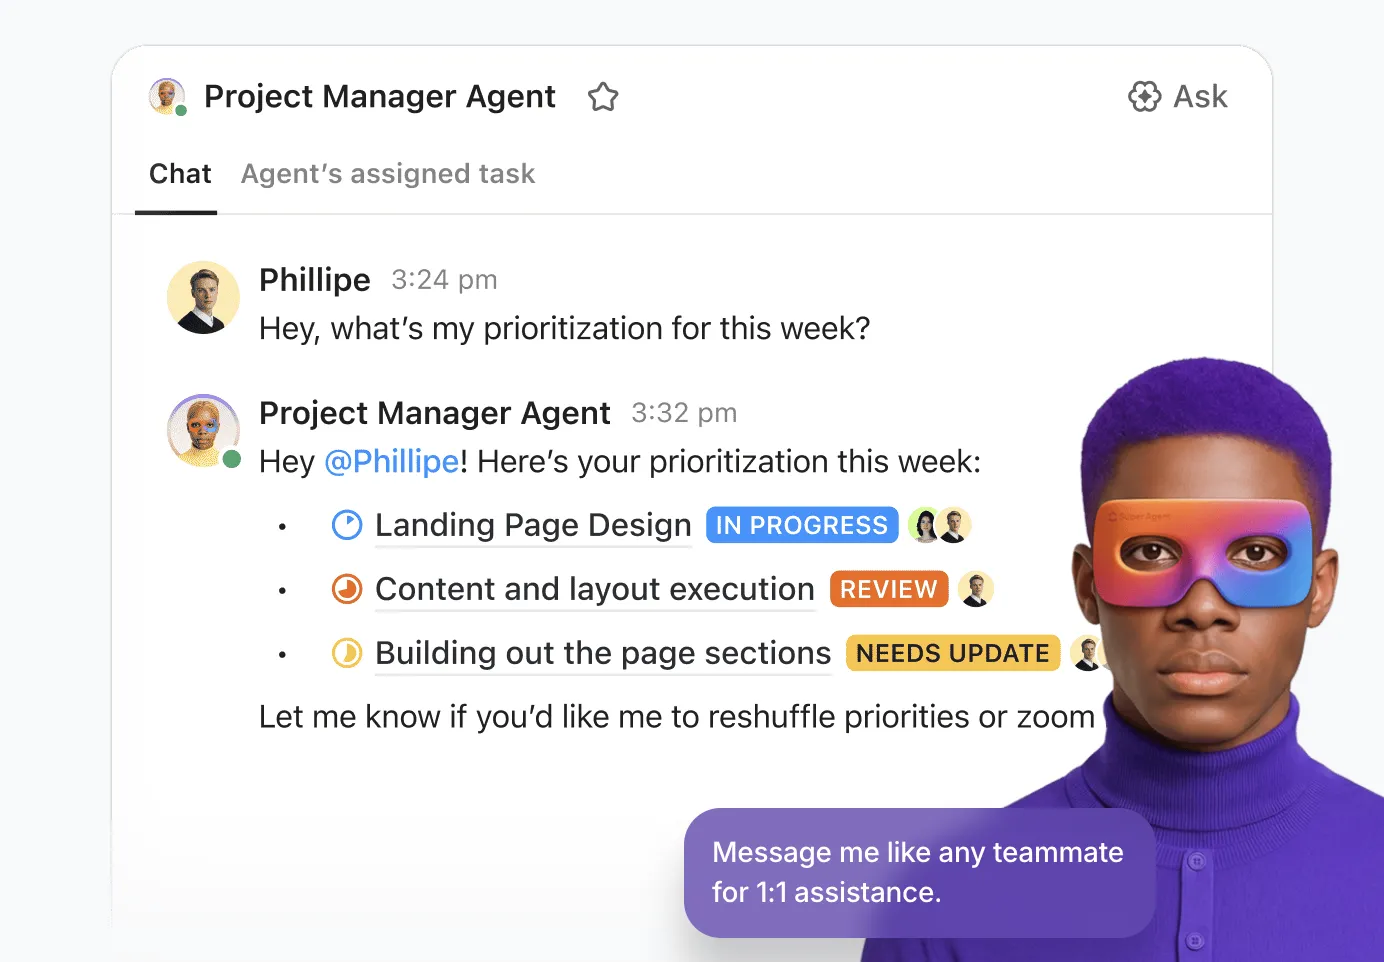
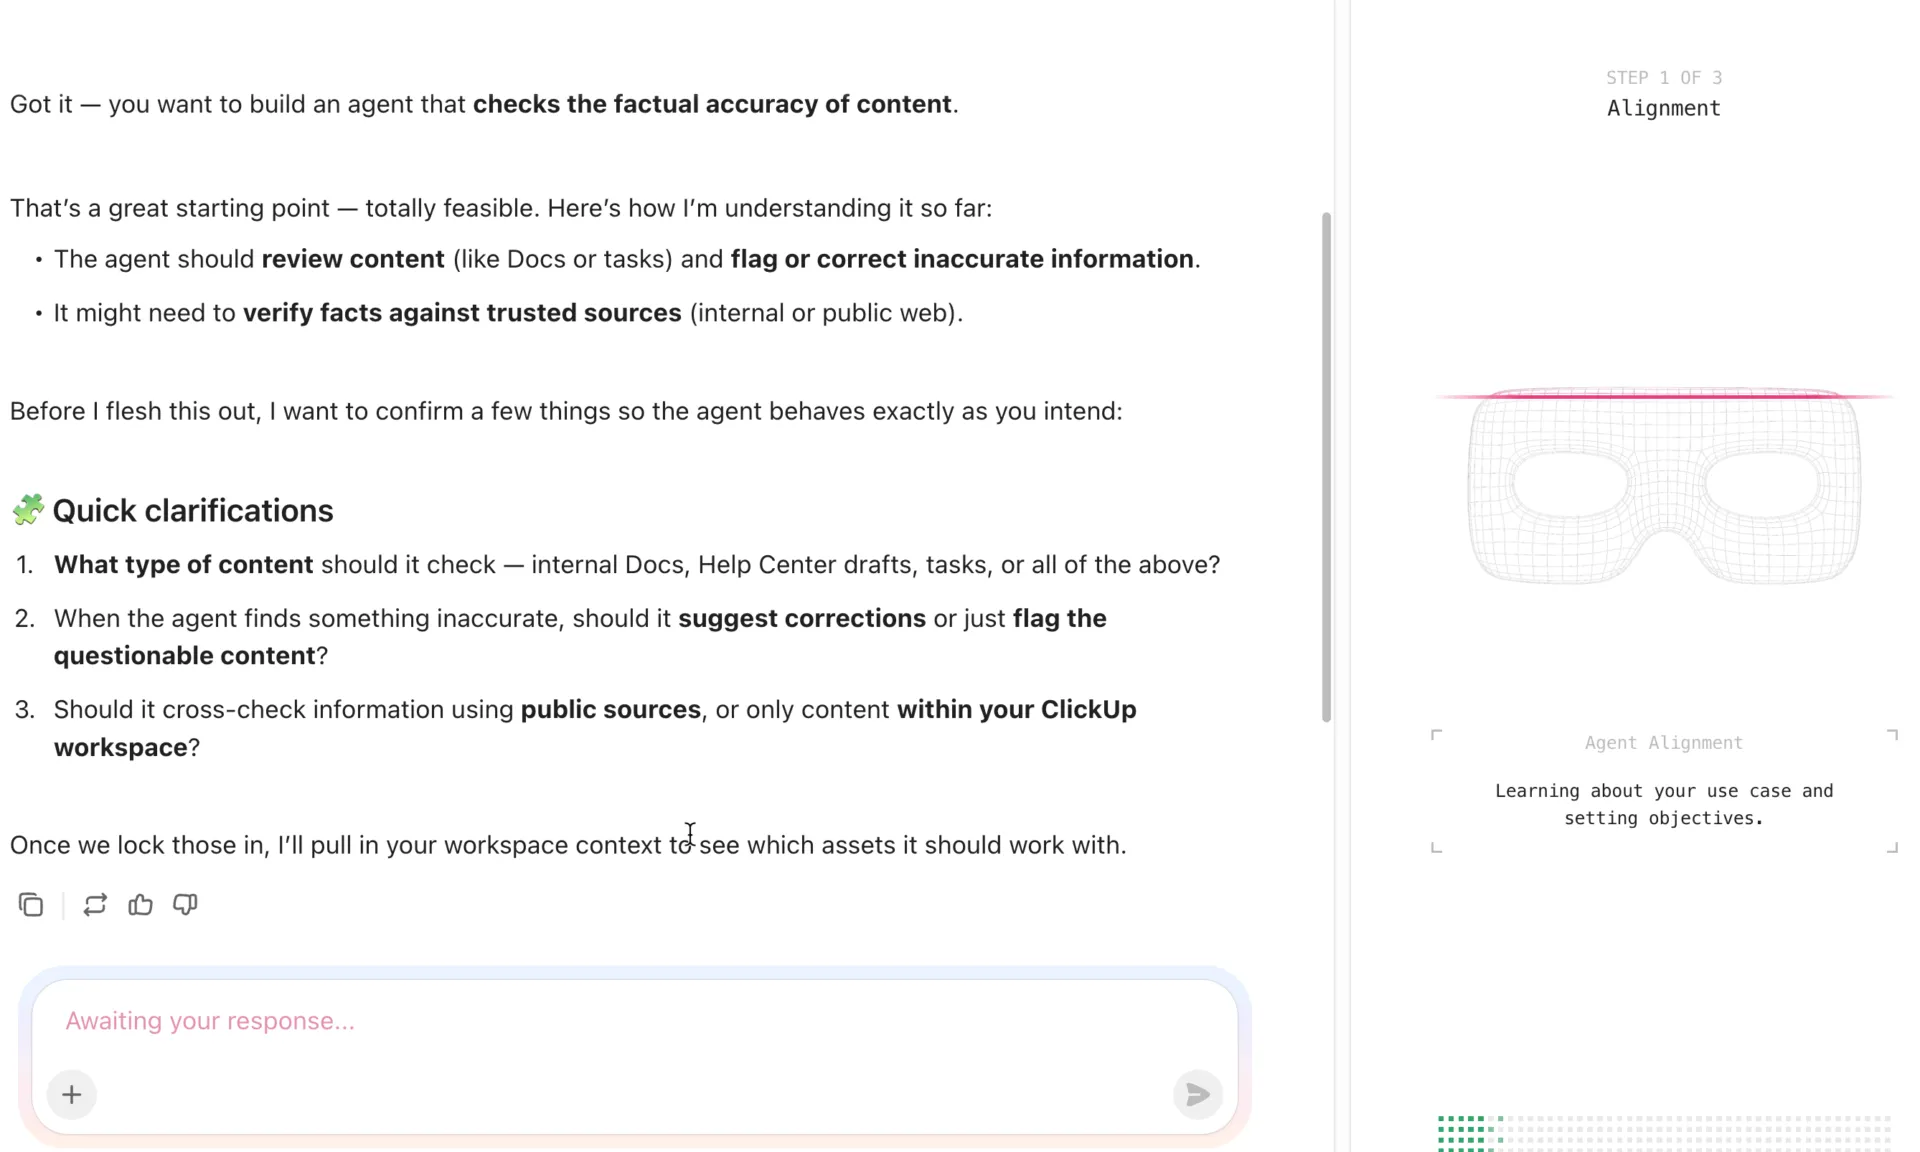
تساعد «الوكلاء الخارقون» المدعومون بالذكاء الاصطناعي في ClickUp الفرق على اتباع إجراءات الأمان والامتثال بشكل متسق، دون بذل مجهود إضافي. وبفضل معرفتهم وذاكرتهم اللامحدودتين، يعمل «الوكلاء الخارقون» كزملاء فريق أقوياء مدعومين بالذكاء الاصطناعي يقومون بما يلي:
- إنشاء مهام مراجعة الأمان تلقائيًا: قم بتشغيل «وكيل حماية أمن البيانات» لإنشاء مهام عند بلوغ مراحل رئيسية، مثل فتح باب التسجيل أو انتهاء الفعالية
- تلخيص الأنشطة لأغراض التدقيق والمراجعة: اطلب من Audit Trail Agent استخراج التحديثات من مهام ClickUp والتعليقات والمستندات وتجميعها في ملخص واضح. وهذا يسهل مراجعة التغييرات التي حدثت وتوقيت حدوثها، دون الحاجة إلى البحث في سجلات الأنشطة
- إرسال تذكيرات لمراجعة السياسات والموافقات: استخدم الوكلاء لإخطار الأشخاص المعنيين عندما يحين الوقت لإعادة النظر في صياغة الموافقة، أو تحديث إشعارات الخصوصية، أو مراجعة خطط الاحتفاظ بالبيانات
- إنشاء قوائم مراجعة أمنية خاصة بالفعاليات: اجعل «وكيل قوائم المراجعة الأمنية للفعاليات» ينشئ قوائم مراجعة بسيطة للإعداد قبل الفعالية، ومراقبة الفعالية أثناء انعقادها، وتنظيف البيانات بعد انتهاء الفعالية
🎥 شاهد هذا المثال على وكيل قائمة المراجعة التنظيمية أثناء العمل!
⚡️ نصيحة سريعة: هذه مجرد أمثلة على الوكلاء المخصصين الذين يمكنك إنشاؤهم داخل ClickUp (وليس بالضرورة وكلاء جاهزين للاستخدام). يمكنك تخصيص «وكلاء الذكاء الاصطناعي الفائقين» وفقًا لاحتياجاتك وتفضيلاتك وأسلوب عملك! ولن تحتاج إلى كتابة سطر واحد من التعليمات البرمجية، بفضل أداة إنشاء الوكلاء التي تعمل باللغة الطبيعية!
استخدم القوالب الجاهزة لدعم سير عمل الفعاليات الآمن
هل تريد إجراءات لأمن البيانات يمكنك تكرارها من فعالية إلى أخرى؟
قوالب ClickUp هي خيارك الأمثل. تساعدك قوالب تخطيط الفعاليات على البدء بسرعة بفضل هياكل مجربة تدعم كل من تنفيذ الفعاليات وإدارة أمن البيانات.
ومن بينها ما يلي:
1. نموذج خطة مشروع الامتثال في ClickUp

يوفر لك هذا القالب مكانًا مركزيًا لتخطيط مهام الامتثال، وتتبع المتطلبات، وتوزيع المسؤوليات بين الفرق. يمكنك استخدام الحقول المخصصة لتسجيل المعالم التنظيمية، وإرفاق السياسات في Docs، وتتبع التقدم المحرز باستخدام طرق عرض القوائم واللوحات المدمجة.
لماذا ستعجبك هذه القالب:
- هيكل مدمج لتتبع الموافقات وعمليات التدقيق ونقاط التحقق القانونية
- رؤية سهلة بفضل طرق العرض التي تُظهر المسؤولين وتواريخ الاستحقاق والحالة التنظيمية في مكان واحد
- يربط الامتثال بأعمال الفعاليات بشكل عام بدلاً من عزله في قسم منفصل
📚 اقرأ أيضًا: أدوات إدارة الامتثال
2. نموذج إدارة الفعاليات في ClickUp
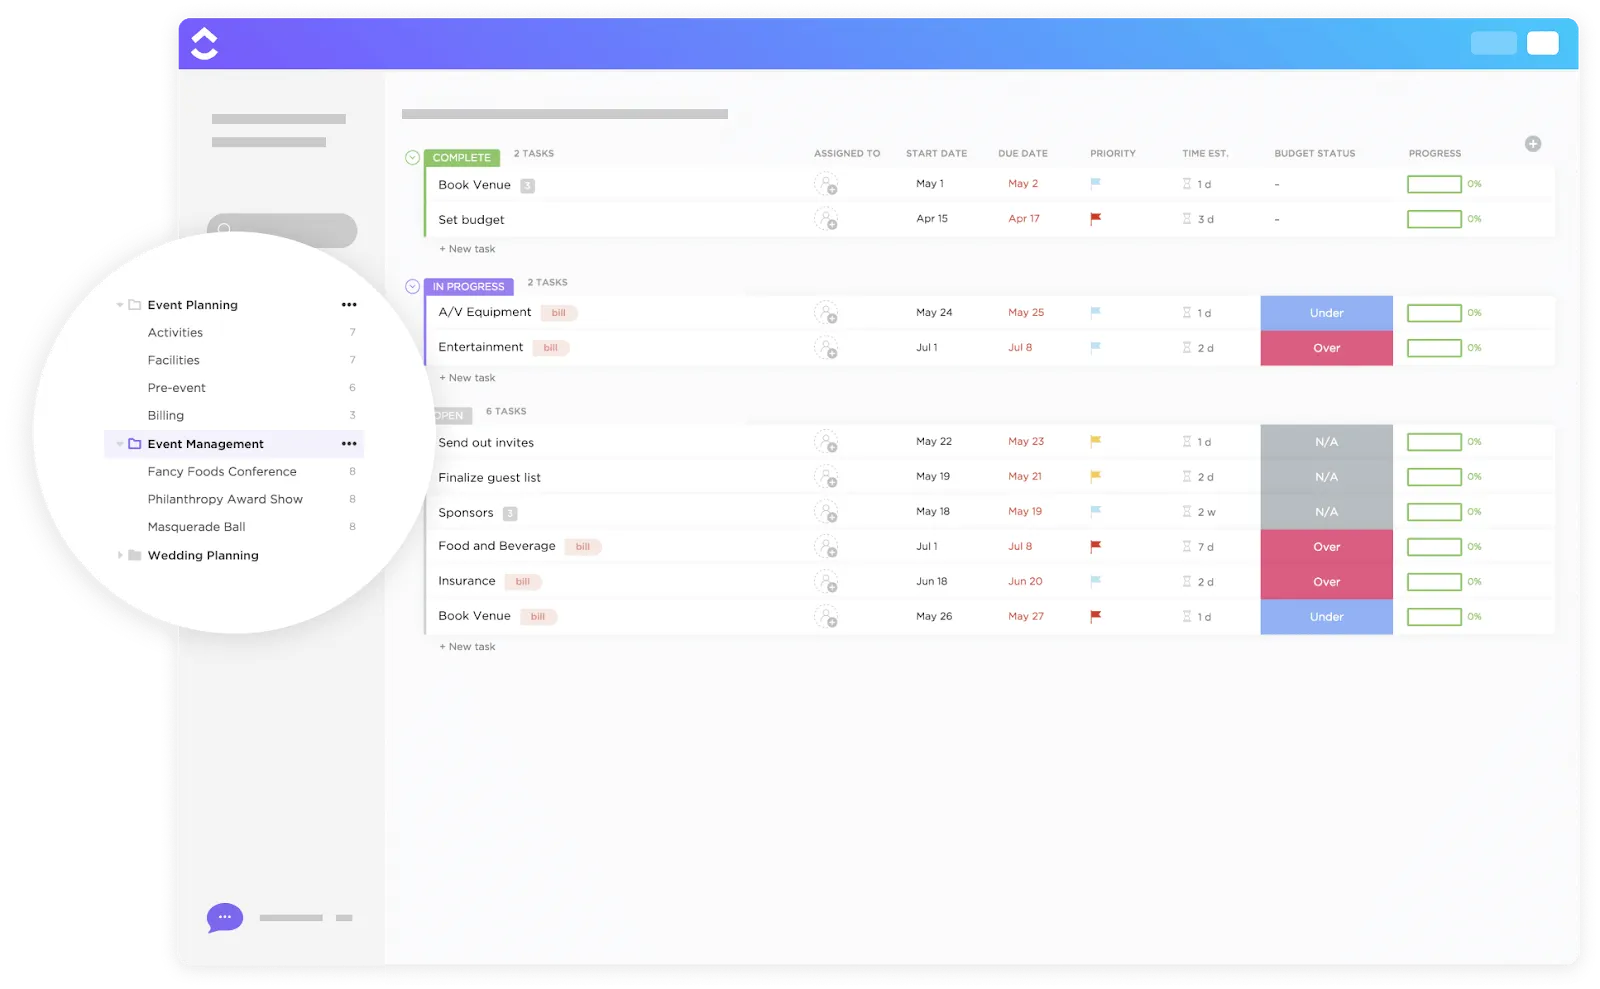
قد يصبح التخطيط للفعاليات أمرًا مرهقًا بسرعة. هذا القالب هو الحل الأمثل لك.
يأتي مع حالات مخصصة مثل مفتوح وقيد التنفيذ ومكتمل، لمراقبة كل مهمة. الحقول المخصصة تسهل تتبع الميزانية وحالة الدفع والتفاصيل الأخرى. وتتيح لك طرق العرض المتعددة (القائمة، الخريطة، الخط الزمني، الميزانية) رؤية المهام والتكاليف من زوايا مختلفة. يمكنك أيضًا ربط النماذج المدمجة للتسجيلات مباشرةً بالمهام.
لماذا ستعجبك هذه القالب:
- تساعدك الجداول الزمنية المرئية على اكتشاف مخاطر الجدولة قبل أن تتحول إلى مشاكل
- تتيح طرق عرض الميزانية رؤية الالتزامات المالية جنبًا إلى جنب مع الجوانب اللوجستية
- تتيح لك الحقول المخصصة تمييز فئات البيانات التي تحتاج إلى ضوابط الخصوصية
3. نموذج ClickUp لتخطيط الفعاليات
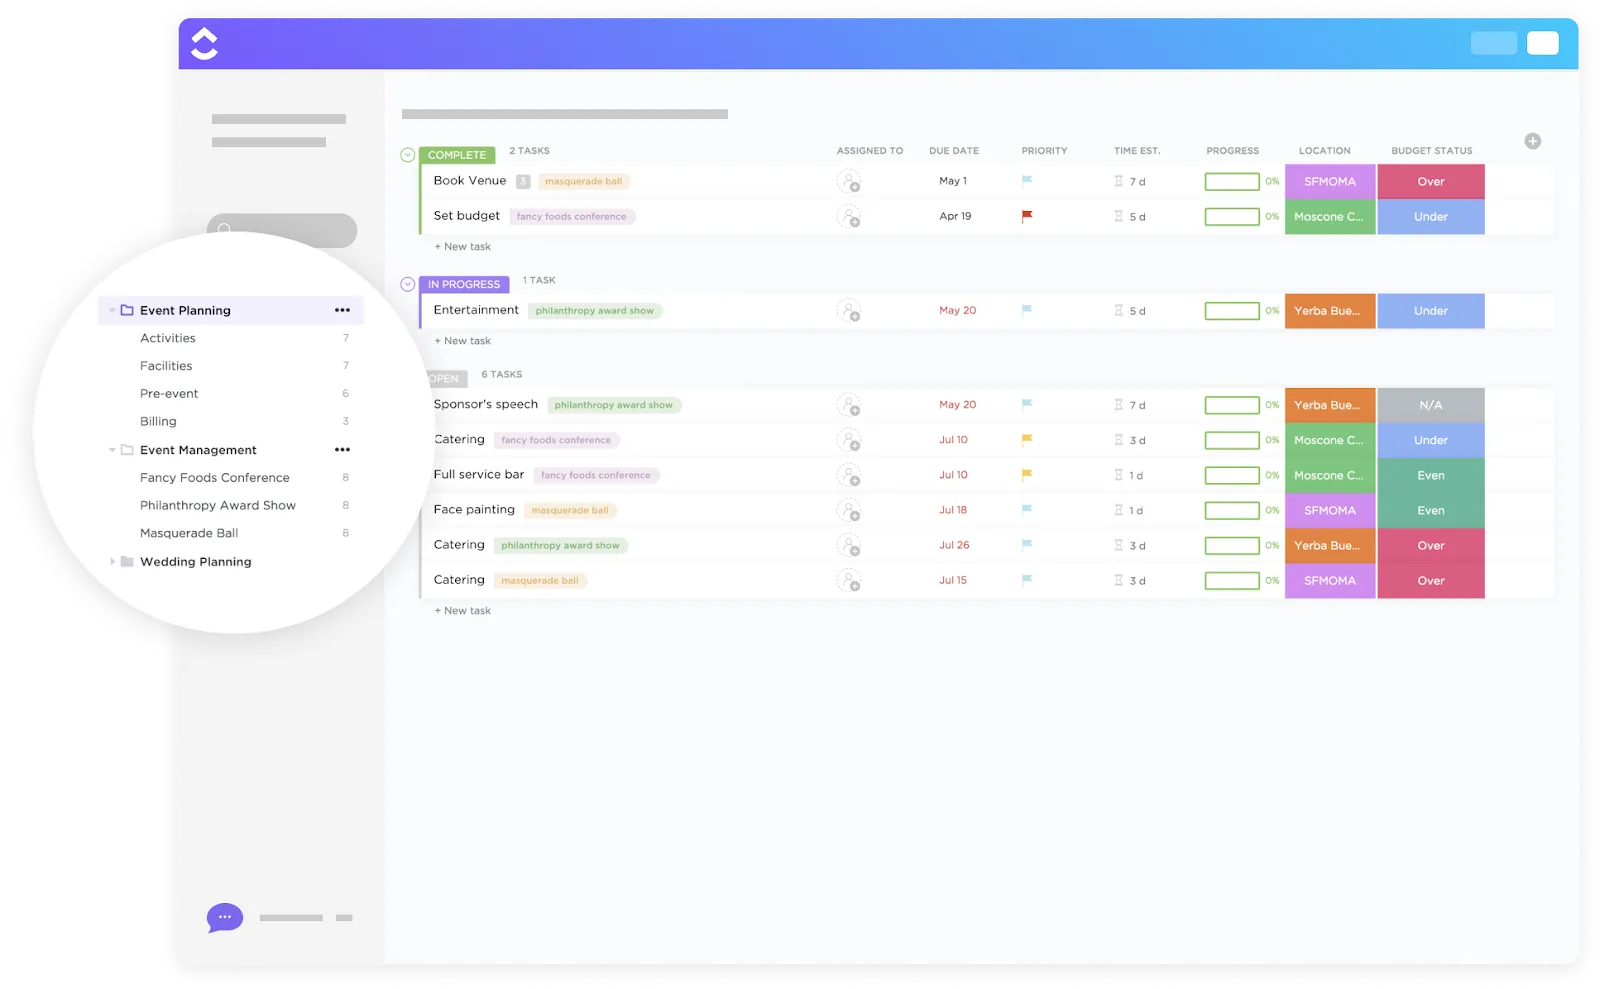
صُمم هذا القالب لإعداد الفعاليات من البداية إلى النهاية، ويتضمن طرق عرض مُهيأة مسبقًا مثل «التقويم» و«اللوحة» و«الخط الزمني»، بحيث يمكنك تنظيم جداول الفعاليات والتبعيات بسهولة. كما يتكامل بسلاسة مع Docs لتخزين عقود الموردين أو سياسات الحضور.
لماذا ستعجبك هذه القالب:
- تسهل التصميمات المرئية المتعددة عملية التنسيق والمراجعة
- تقلل الحقول والحالات المدمجة من وقت الإعداد لتتبع المهام
- يجمع التخطيط والتوثيق والتعاون في مكان واحد
وأفضل ما في الأمر؟ يمكنك تخصيص كل من هذه القوالب لتعكس متطلبات نظافة البيانات والامتثال الخاصة بفعاليتك.
خلاصة القول: مساحة عمل موحدة، حوكمة موحدة
من خلال توحيد تخطيط الفعاليات وتنفيذها وتوثيقها وأمنها في منصة واحدة، يساعد ClickUp الفرق على:
- قلل من «تكنولوجيا المعلومات غير الرسمية» والأدوات غير المتصلة ببعضها
- حافظ على اتساق سياسات الوصول بين الأشخاص والبيانات
- تتبع الأنشطة والامتثال دون الحاجة إلى أنظمة أمان إضافية
- استخدم الذكاء الاصطناعي للكشف عن المخاطر قبل أن تتحول إلى مشاكل
سواء كنت تنظم لقاءً محليًّا أو قمة عالمية مختلطة، فإن ClickUp يحافظ على أمان بيانات فعاليتك وقابليتها للتدقيق وخضوعها لقواعد متسقة. ويتفق المستخدمون على أنه أداة «ذهبية» لإدارة الفعاليات:
بصفتي مديرًا إبداعيًا في شركة متخصصة في إدارة الفعاليات البرمجية، كان ClickUp بمثابة نقطة تحول حقيقية. يتميز تصميم المنصة بسهولة الاستخدام، مما يسهل عليّ تنظيم المهام وتوزيعها على أعضاء فريقي. أجد أن الواجهة تساعد على سير العمل الإبداعي، خاصةً عند التعامل مع مشاريع فعاليات متعددة في وقت واحد. الميزة التي أقدرها أكثر من غيرها هي قدرتها على تبسيط قنوات الاتصال. باستخدام ClickUp، يمكنني بسهولة إشراك أعضاء الفريق، وإضافة تعليقات على مهام محددة تتضمن ملاحظات حول التصميم، أو حتى إرفاق الملفات ذات الصلة، مما يضمن أن يكون الجميع على وفاق. كما توفر لي ملخصات يومية موجزة، تساعدني في تقييم تقدم فريقي وتغيير المسار إذا لزم الأمر. في النهاية، يقدم ClickUp مزيجًا من المرونة والتنظيم – وهو مزيج ذهبي في عالم إدارة الفعاليات سريع الوتيرة.
بصفتي مديرًا إبداعيًا في شركة متخصصة في إدارة الفعاليات البرمجية، كان ClickUp بمثابة نقطة تحول حقيقية. يتميز تصميم المنصة بسهولة الاستخدام، مما يسهل عليّ تنظيم المهام وتوزيعها على أعضاء فريقي. أجد أن الواجهة تساعد على سير العمل الإبداعي، خاصةً عند التعامل مع عدة مشاريع فعاليات في وقت واحد. الميزة التي أقدرها أكثر من غيرها هي قدرتها على تبسيط قنوات الاتصال. باستخدام ClickUp، يمكنني بسهولة إشراك أعضاء الفريق، وإضافة تعليقات على مهام محددة تتضمن ملاحظات حول التصميم، أو حتى إرفاق الملفات ذات الصلة، مما يضمن أن يكون الجميع على اطلاع تام بما يجري. كما توفر لي المنصة ملخصات يومية موجزة، تساعدني في تقييم تقدم فريقي وتغيير المسار إذا لزم الأمر. في النهاية، يقدم ClickUp مزيجًا من المرونة والتنظيم – وهو مزيج ذهبي في عالم إدارة الفعاليات سريع الوتيرة.
دليل التنفيذ: أفضل الممارسات لأمن بيانات الفعاليات
تتطور التهديدات بسرعة. ولذا يجب أن تتطور إجراءات الحماية الخاصة ببياناتك بنفس السرعة.
أبسط حيلة؟ ادمج إدارة المعلومات الأمنية في سير عمل الفعالية. ولا تترك أي مرحلة دون حماية — من التخطيط وحتى الختام.
إليك كيفية القيام بذلك بطريقة عملية وقابلة للتكرار:
قبل الفعالية: ادمج الأمن في الخطة
يجب أن تكون حلول الأمان الخاصة بك جاهزة قبل وقت طويل من فتح باب التسجيل. حدد بالضبط البيانات التي تحتاجها ووثق الأسباب.
في ClickUp، أنشئ قائمة مخصصة لأمن الفعاليات تتضمن المهام الحيوية المحددة. استخدم الحقول المخصصة لتحديد المهام التي تنطوي على معالجة البيانات الحساسة، مثل عمليات التسجيل ومسح الشارات، وما إلى ذلك.
عيّن مسؤولين واضحين عن هذه المهام. قم بتقييد الوصول إلى البيانات باستخدام أذونات قائمة على الأدوار، بحيث لا يتمكن سوى أعضاء الفريق المعتمدين من الاطلاع على بيانات التسجيل أو العقود.
💡 نصيحة للمحترفين: أنشئ قائمة مراجعة قابلة للتعديل لأمن البيانات باستخدام قوائم مراجعة المهام في ClickUp، حتى تتمكن من تعديلها واستخدامها في فعاليات متعددة. استخدم ClickUp Docs لتوثيق نصوص الموافقة وقواعد معالجة البيانات ومسؤوليات الموردين. اجعل المستند خاصًا وشاركه فقط مع أصحاب المصلحة الذين يحتاجون إلى الوصول إليه. اربط هذا المستند مباشرةً بمهام الفعالية الخاصة بك حتى تظل السياسات مرئية أثناء التنفيذ.
أثناء الفعالية: مراقبة الوصول والتحكم فيه
بمجرد بدء الفعالية، ركز على الرؤية الآمنة.
استخدم لوحات معلومات ClickUp لتتبع حالة المهام، وعمليات إرسال النماذج، والموافقات في الوقت الفعلي دون الكشف عن البيانات الأولية للحضور. إذا كنت تجمع معلومات أثناء الفعالية، فقم بتوجيهها عبر نماذج ClickUp ذات الوصول المقيد والحقول المحددة مسبقًا.
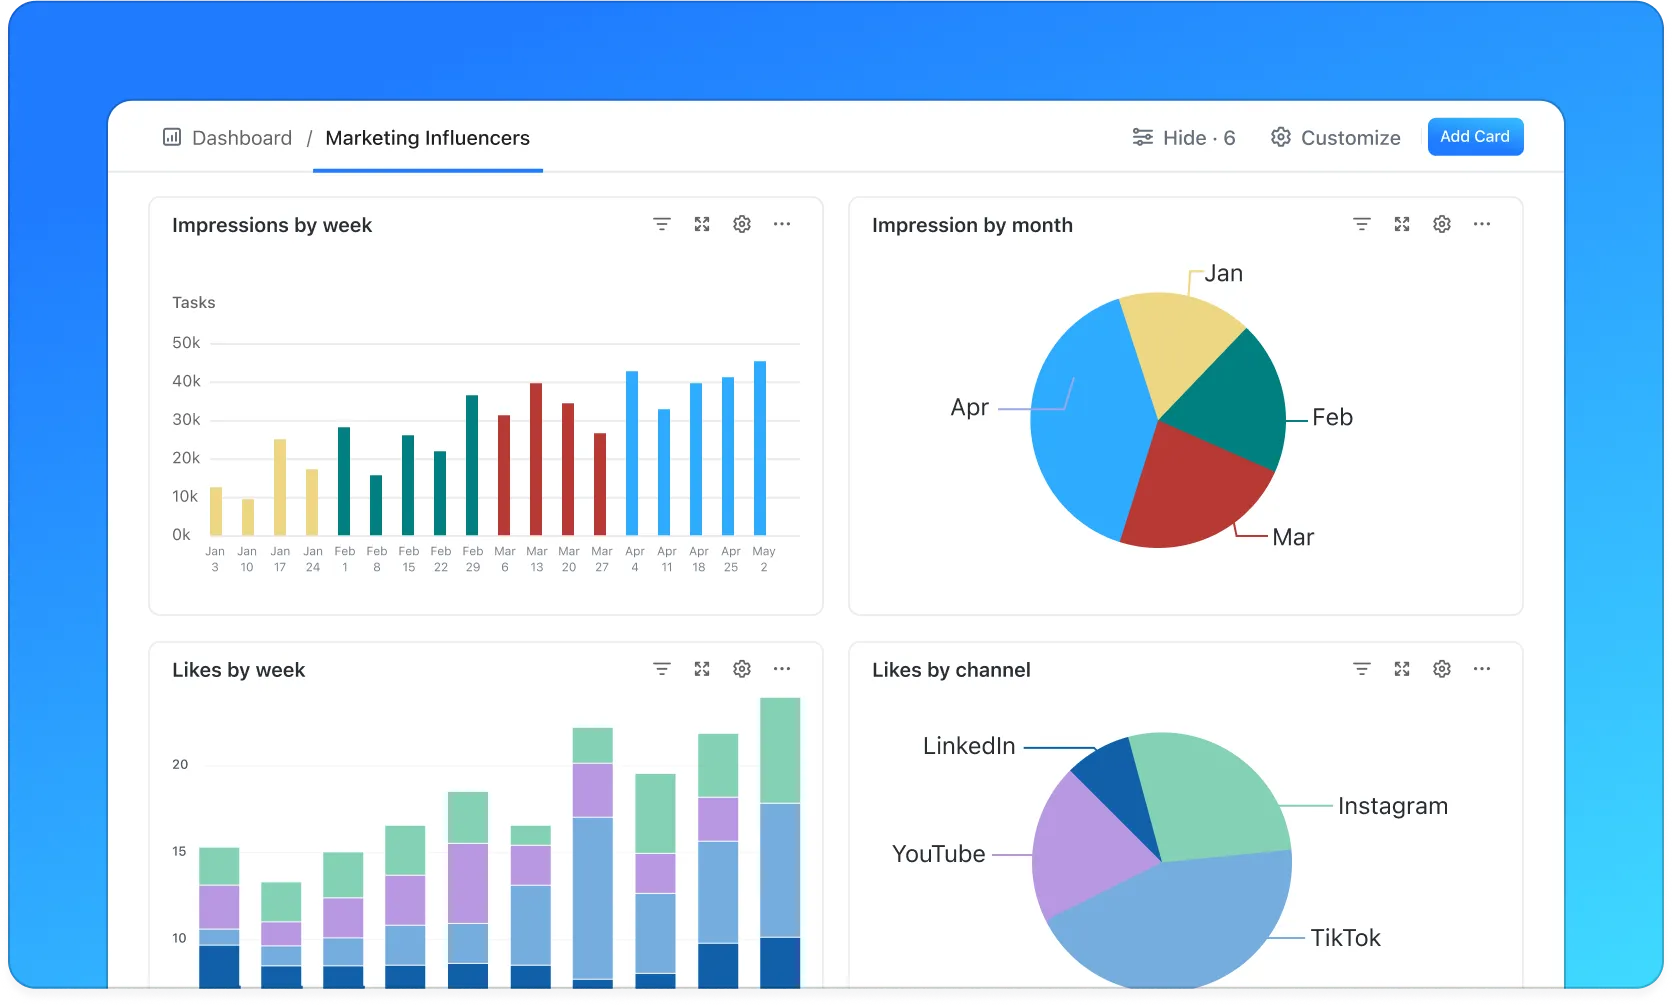
💡 نصيحة للمحترفين: اجعل مهام أو مستندات ClickUp الحساسة خاصة بمجرد وصولها إلى حالة معينة، مثل «التسجيل مغلق» أو «الفعالية جارية». فهذا يمنع إجراء تعديلات في اللحظة الأخيرة ويقلل من مخاطر الكشف العرضي عن البيانات.
ما بعد الحدث: المراجعة والاحتفاظ بالبيانات وتنظيفها
بعد انتهاء الحدث، راجع من قام بالوصول إلى ماذا وأوقف أي أذونات مؤقتة. قم بأرشفة البيانات أو حذفها وفقًا لسياسة الاحتفاظ الخاصة بك.
💡 نصيحة للمحترفين: استخدم حقل الملخص المدعوم بالذكاء الاصطناعي في ClickUp لإنشاء مراجعة أمنية بعد انتهاء الفعالية استنادًا إلى أنشطة المهام والتعليقات. بعد ذلك، قم بتشغيل وكيل الذكاء الاصطناعي المصمم خصيصًا لإنشاء مهام متابعة لحذف البيانات أو التحقق من الموافقات أو مراجعات الامتثال. يضمن ذلك الامتثال بنسبة 100% ويجعل تأمين فعاليتك التالية أسهل بشكل افتراضي.

قياس الأمان والثقة
لا يقتصر أمن بيانات الفعاليات على مجرد وضع ضوابط فحسب، بل يتعلق أيضًا بمعرفة ما إذا كانت هذه الضوابط تعمل بالفعل. يساعدك قياس المؤشرات الصحيحة على اكتشاف الثغرات في وقت مبكر، وإثبات الامتثال، وبناء ثقة طويلة الأمد مع المشاركين.
هناك مجموعتان من المقاييس التي يجب على كل فريق تنظيم فعاليات تتبعها، وهما:
مؤشرات الأداء الرئيسية (KPI) الخاصة بأمن البيانات
توضح لك هذه المقاييس مدى كفاءة أداء أنظمتك وعملياتك:
- عدد الحوادث الأمنية: أي وصول غير مصرح به، أو تسرب للبيانات، أو إساءة استخدام للنظام — مهما كان حجمها صغيرًا. الاتجاهات أكثر أهمية من الحوادث الفردية
- حالات الفشل أو الثغرات في عمليات التدقيق: المراجعات التي فاتت، أو الوثائق غير المكتملة، أو مشكلات الأذونات التي تم الكشف عنها خلال عمليات التدقيق الداخلية أو الخارجية
- شكاوى المستخدمين المتعلقة بالبيانات أو الوصول: بلاغات من الحاضرين أو الموظفين بشأن مخاوف تتعلق بالخصوصية، أو الوصول غير الصحيح، أو إساءة استخدام البيانات
- وقت الاستجابة للحوادث: مدى سرعة فريقك في اكتشاف المشكلات الأمنية والتحقيق فيها وحلها. عادةً ما يؤدي الاستجابة السريعة إلى الحد من التأثير
يساعدك تتبع هذه الأمور باستمرار على الانتقال من الإصلاحات التفاعلية إلى الوقاية الاستباقية.
ثق بالمقاييس التي تشير إلى ثقة الحضور
الثقة تتجلى في السلوك، وليس فقط في تقارير الامتثال:
- الملاحظات المتعلقة بالخصوصية: ردود الاستبيانات أو تذاكر الدعم التي تتناول موضوعات مثل سلامة البيانات أو الشفافية أو الثقة
- معدلات الموافقة على الاشتراك: غالبًا ما تشير معدلات الاشتراك المرتفعة إلى أن المشاركين يفهمون كيفية استخدام بياناتهم ويثقون في ذلك
- نقاط الانسحاب في النماذج: قد يشير الانسحاب المفاجئ إلى صياغة غير واضحة للموافقة أو طلبات بيانات تبدو مفرطة
🎯 تمنحك هذه المقاييس مجتمعةً صورة واضحة عن وضعك الأمني. فهي توضح لك مدى أمان فعاليتك وكذلك مدى الشعور بالأمان الذي يمنحه هذا الحدث للأشخاص الأكثر أهمية.
التحديات الشائعة وسبل التخفيف منها
حتى الفرق التي تأخذ أمن البيانات على محمل الجد تواجه قيودًا واقعية. فيما يلي بعض التحديات الأكثر شيوعًا، وكيفية التعامل معها بطرق عملية:
- أدوات كثيرة جدًا، وإشراف غير كافٍ: غالبًا ما تتوزع بيانات الفعاليات عبر منصات بيع التذاكر وجداول البيانات وأدوات الدردشة وأنظمة إدارة علاقات العملاء (CRM). هذا النوع من «تشتت العمل» يزيد من المخاطر ويجعل عمليات التدقيق مرهقة✅ التخفيف من المخاطر: قم بتركيز التخطيط والتوثيق وسير العمل في مساحة عمل واحدة (مثل ClickUp!). وقلل من نقل البيانات بين الأدوات قدر الإمكان.
- عدم وضوح ملكية البيانات الحساسة: عندما يكون الوصول متاحًا «للجميع»، تختفي المساءلة✅ التخفيف من المخاطر: تعيين مسؤولين واضحين عن بيانات التسجيل، وإدارة الموافقات، وتنظيف البيانات بعد انتهاء الفعالية. مراجعة صلاحيات الوصول قبل وبعد كل فعالية.
- التغييرات اللحظية تحت الضغط: تسير الأحداث بسرعة، وغالبًا ما تتجاوز التحديثات المتسرعة إجراءات الفحص الأمني✅ التخفيف من المخاطر: استخدم سير العمل والأذونات وعمليات الأتمتة المعدة مسبقًا حتى لا يعتمد الأمن على الذاكرة في أوقات الضغط
- الإفراط في جمع بيانات الحضور: طلب معلومات أكثر من اللازم يزيد من المخاطر ويقلل الثقة✅ التخفيف من المخاطر: راجع النماذج بانتظام وقم بإزالة الحقول التي لا تخدم غرضًا واضحًا. إذا لم تتمكن من إزالتها تمامًا، فاجعلها اختيارية حتى يشعر الناس براحة أكبر عند مشاركة المعلومات.
- يتم نسيان البيانات بعد انتهاء الحدث: إذا ظل الوصول مفتوحًا لفترة طويلة بعد انتهاء الحدث، فإن ذلك يصبح ثغرة أمنية✅ التخفيف من المخاطر: قم بجدولة تذكيرات أو مهام تلقائية لأرشفة البيانات أو حذفها أو مراجعتها بعد انتهاء الحدث.
اجعل أمن بيانات الفعاليات أمرًا متعمدًا (وليس عرضيًا)
من المؤكد أنك تدرك الآن أن أمن بيانات الفعاليات ليس مجرد بند يجب تحديده في يوم الفعالية. بل هو ممارسة تمتد عبر مراحل التخطيط والتنفيذ والمتابعة.
لهذا السبب، تدمج فرق تنظيم الفعاليات الذكية عناصر الأمان في سير عملها. فهي تضع تدابير لما هو مهم وتقلل المخاطر من خلال الاتساق.
عندما تدعم منصة الفعاليات الخاصة بك ضوابط وصول واضحة، وإمكانية التدقيق، والاستخدام المسؤول للذكاء الاصطناعي، يصبح من السهل إدارة الأمان والثقة فيه. وهنا يأتي دور مساحة عمل الذكاء الاصطناعي المتكاملة من ClickUp بشكل طبيعي. فهي واحدة من المنصات القليلة التي تجمع بين تخطيط الفعاليات، وإدارة البيانات، وسير العمل المدعوم بالذكاء الاصطناعي.
الهدف؟ أن يكون الأمن داعمًا لفعاليتك بدلاً من أن يعيق سيرها.
هل ترغب في تنظيم فعاليات ذات تأثير كبير دون المساس بأمن البيانات؟ جرب ClickUp مجانًا!
الأسئلة الشائعة (FAQs)
ما هي البيانات التي يجب اعتبارها حساسة في الفعاليات؟
تشمل البيانات الحساسة المتعلقة بالفعاليات أي شيء يمكن أن يكشف عن هوية أحد الحاضرين أو يؤثر على خصوصيته. ويشمل ذلك الأسماء وتفاصيل الاتصال ومعلومات الدفع ومعرفات الموقع وعناوين IP وتتبع السلوك والمعرفات البيومترية أو الفريدة.
هل يُعد استخدام الذكاء الاصطناعي لمراقبة المشاركين في الفعاليات (الفيديو، السلوك) أمرًا قانونيًا؟
يمكن أن يكون استخدام الذكاء الاصطناعي لمراقبة الحاضرين قانونيًا إذا التزم بالقوانين المعمول بها وقواعد الموافقة. في الاتحاد الأوروبي، يتطلب اللائحة العامة لحماية البيانات (GDPR) الشفافية، والأساس القانوني، والموافقة الواضحة لجمع البيانات المرئية أو السلوكية. في الولايات المتحدة، تختلف القوانين حسب الولاية والسياق. احرص دائمًا على الإفصاح عما تجمعه وأسباب ذلك، ووفر آليات الانسحاب.
ما هي أفضل ممارسات التشفير لمنصات الفعاليات؟
التشفير الجيد يعني حماية البيانات أثناء النقل وعند التخزين. استخدم بروتوكول TLS/SSL (على الأقل الإصدار TLS 1.2) لحركة مرور الشبكة وخوارزميات قوية مثل AES-256 للبيانات المخزنة.
كيف يمكن التعامل مع انتهاكات البيانات في حال حدوثها أثناء الفعاليات أو بعدها؟
في حالة حدوث خرق، تصرف بسرعة. اتبع خطة التعامل مع الحوادث: احتواء الخرق، وتقييم تأثيره، وإخطار الأطراف المتضررة. بموجب اللائحة العامة لحماية البيانات (GDPR)، يجب عليك الإبلاغ عن الخروقات الخطيرة إلى السلطات في غضون 72 ساعة. قم بتوثيق ما حدث، وكيف استجبت، والخطوات التي اتخذتها لمنع تكرار ذلك.
ما هي المدة التي يجب الاحتفاظ فيها ببيانات الفعاليات؟
احتفظ بالبيانات فقط طالما كنت بحاجة إليها للغرض الذي حددته. يؤكد اللائحة العامة لحماية البيانات (GDPR) والقوانين المماثلة على تقليل البيانات إلى الحد الأدنى وتقييد الغرض. بمجرد أن تصبح البيانات غير ضرورية للفعالية أو للامتثال القانوني، يجب عليك أرشفتها أو حذفها.
ما هي ممارسات الحصول على الموافقة المطلوبة بموجب اللائحة العامة لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA)؟
بموجب اللائحة العامة لحماية البيانات (GDPR)، يجب عليك الحصول على موافقة صريحة ومستنيرة قبل جمع البيانات الشخصية. يجب أن تكون الموافقة محددة، وغير مجمعة، وقابلة للإلغاء. وبموجب قانون خصوصية المستهلك في كاليفورنيا (CCPA)، يجب عليك إبلاغ سكان كاليفورنيا بما تقوم بجمعه، ولماذا، وكيف سيتم استخدامه، ومنحهم الحق في رفض بيع البيانات أو مشاركتها.
كيف يمكن لمنظمي الفعاليات الصغيرة توفير مستوى جيد من الأمان؟
ابدأ بالأساسيات: قصر جمع البيانات على ما تحتاجه، واستخدم كلمات مرور قوية والمصادقة متعددة العوامل، وقم بتركيز العمل في منصات آمنة. يمكنك أيضًا الاستفادة من ميزات الأمان المدمجة في الأدوات التي تستخدمها بالفعل.
هل يتوافق ClickUp مع اللوائح الرئيسية لحماية البيانات؟
تم تصميم ClickUp وفقًا لممارسات قوية في مجال الخصوصية والأمان، بما في ذلك التشفير أثناء النقل والتخزين، وسياسات خصوصية صارمة تتوافق مع متطلبات اللائحة العامة لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA). كما يدعم أيضًا تصدير البيانات وحذفها وشروط اتفاقية معالجة البيانات (DPA) لمساعدة العملاء على تلبية متطلبات الامتثال.