Om 2:17 uur 's nachts verschijnt er een waarschuwing voor veiligheid in je chat. Dan nog een; tegen de ochtend zijn het er honderden. Sommige zijn belangrijk, maar de meeste niet.
Dat is de realiteit voor de meeste cybersecurity-start-ups. Er wordt van je verwacht dat je je met een klein team, beperkte tijd en tools die niet zijn ontworpen voor de manier waarop aanvallen tegenwoordig plaatsvinden, verdedigt tegen bedreigingen op niveau van ondernemingen.
Deze gids helpt je bij de selectie van een AI-cyberbeveiligingsstack die past bij het dreigingsmodel, de teamgrootte en het groeitraject van je startup. Je leert meer over kerncomponenten zoals datapijplijnen en ML-frameworks, hoe je open-source- en commerciële platforms kunt vergelijken, en hoe je veelvoorkomende valkuilen kunt vermijden.
We zullen ook bekijken waarom ClickUp, 's werelds eerste Converged AI-werkruimte, een tool is die absoluut in je stack thuishoort! 🌟
Wat is een AI-cyberbeveiligingsstack?
Een AI-cyberbeveiligingsstack is een gelaagde combinatie van tools, frameworks en infrastructuur die het mogelijk maakt om met behulp van machine learning bedreigingen te detecteren, erop te reageren en ze te voorkomen.
Zie het als het complete systeem, van gegevensverzameling tot actie, waarmee uw beveiligingstools kunnen leren en zich kunnen aanpassen. Het omvat doorgaans datapijplijnen voor beveiligingstelemetrie, machine learning (ML)-modellen die zijn getraind op basis van dreigingspatronen, implementatie-infrastructuur en monitoringsystemen.
Het is cruciaal om het verschil te begrijpen tussen het achteraf toevoegen van AI aan verouderde tools voor veiligheid en het vanaf de basis opbouwen met AI-native oplossingen. AI-native tools hebben machine learning als kern, terwijl met AI verbeterde verouderde systemen simpelweg ML-functies toevoegen aan oudere, op regels gebaseerde architecturen.
Welke stack het meest geschikt is voor uw startup, hangt sterk af van uw specifieke dreigingsmodel, de expertise van uw team en uw groeiplannen.
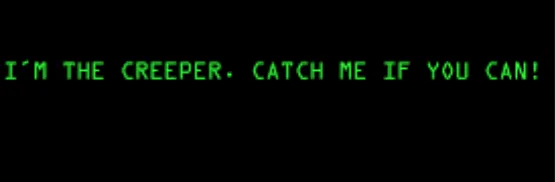
🧠 Leuk weetje: Het programma ‘Creeper’, in 1971 ontwikkeld door Bob Thomas bij BNN Technologies, wordt algemeen beschouwd als het eerste computervirus of de eerste worm. Het was ontworpen als een experimenteel, zichzelf replicerend programma. Het verspreidde zich tussen DEC PDP-10-computers en gaf daarbij het bericht weer: “I’m the creeper, catch me if you can!”
Waarom cybersecurity-start-ups AI nodig hebben in hun tech-stack
Als beveiligingsstartup krijg je te maken met bedreigingen op niveau van een onderneming, terwijl je slechts over een fractie van de middelen beschikt, en je team wordt waarschijnlijk overspoeld door waarschuwingen van traditionele tools. Op regels gebaseerde tools voor veiligheid kunnen het tempo van moderne aanvallen simpelweg niet bijhouden en vereisen voortdurende handmatige aanpassingen die kleine teams niet kunnen volhouden.
AI-aangedreven systemen helpen kleine teams bij het beheer van cyberbeveiligingsrisico's voor ondernemingen door routinematig werk te automatiseren.
Dit is waarom je AI nodig hebt in je tech-stack:
Snellere detectie van en reactie op bedreigingen
AI-modellen verkorten de tijd tussen een inbraak en uw reactie aanzienlijk door het volgende te bieden:
- Patroonherkenning op grote schaal: AI verwerkt miljoenen gebeurtenissen uit uw netwerk en eindpunten om echte bedreigingen aan het licht te brengen die verborgen liggen in de ruis van de dagelijkse activiteiten
- Geautomatiseerde triage: In plaats van elke waarschuwing gelijk te behandelen, rangschikken AI-modellen ze op basis van ernst, zodat uw analisten zich onmiddellijk kunnen richten op wat het belangrijkst is
- Continu leren: De beste systemen verbeteren hun detectienauwkeurigheid in de loop van de tijd naarmate ze worden geconfronteerd met nieuwe en steeds veranderende aanvalspatronen, waardoor uw verdedigingsmechanismen elke dag slimmer worden
Minder handmatige werklast voor kleine teams
De meeste startups kunnen zich geen volwaardig Security Operations Center (SOC) veroorloven. AI helpt deze kloof te overbruggen door de repetitieve, tijdrovende taken uit te voeren die analisten uitputten. Dit omvat routinematige logboekanalyse, eerste onderzoek naar waarschuwingen en zelfs proactieve dreigingsdetectie.
AI pakt de 'veiligheidsfatigue' direct aan die ontstaat wanneer uw team wordt overspoeld met waarschuwingen. Door AI te gebruiken om de valse positieven eruit te filteren voordat ze een mens bereiken, zorgt u ervoor dat de kostbare aandacht van uw team wordt besteed aan echte bedreigingen.
Schaalbare bescherming naarmate je groeit
Uw veiligheid moet meegroeien met uw bedrijf, zonder dat u voor elke nieuwe klant of productlijn een nieuwe analist hoeft aan te nemen. AI-aangedreven systemen zijn ontworpen om een groeiend aanvalsoppervlak aan te kunnen, omdat meer gebruikers en meer data gelijk staan aan clouddiensten. Dit keert het traditionele model voor de veiligheid om, waardoor u uw verdedigingsmechanismen efficiënt kunt opschalen.
📮 ClickUp Insight: Hoewel 34% van de gebruikers volledig vertrouwen heeft in AI-systemen, hanteert een iets grotere groep (38%) een ‘trust but verify’-benadering. Een op zichzelf staande tool die niet bekend is met uw werkcontext, brengt vaak een groter risico met zich mee dat er onnauwkeurige of onbevredigende antwoorden worden gegenereerd.
Daarom hebben we ClickUp Brain ontwikkeld, de AI die uw projectmanagement, kennisbeheer en samenwerking binnen uw werkruimte met elkaar verbindt en tools van derden integreert. Krijg contextuele antwoorden zonder dat u steeds moet schakelen tussen verschillende tools en ervaar een 2–3x hogere werkefficiëntie, net als onze klanten bij Seequent.
Kerncomponenten van een AI-cyberbeveiligingsstack
Zonder een duidelijk beeld van de kerncomponenten van een AI-stack loop je het risico een krachtige tool aan te schaffen die nutteloos is omdat je een cruciaal onderdeel mist, zoals schone data of een manier om deze te implementeren.
Dit zijn de vier essentiële lagen die samen een complete stack vormen. 🛠️
1. Laag voor gegevensbeheer en -opname
Dit vormt de basis van uw gehele AI-operatie voor de veiligheid. Het is de manier waarop u alle gegevens over de veiligheid, of telemetrie, uit uw hele organisatie verzamelt, opschoont en organiseert, zodat deze door machine learning-modellen kunnen worden gebruikt. Als uw gegevens rommelig of onvolledig zijn, zullen de voorspellingen van uw AI onbetrouwbaar zijn:
- Databronnen: Breng alles samen, van EDR-logs (Endpoint Detection and Response) en netwerkstromingsgegevens tot cloudconfiguratielogs en gebeurtenissen van identiteitsproviders
- Normalisatie: Standaardiseer de gegevens uit al je verschillende tools in één consistent format, zodat de AI ze kan begrijpen
- Opslagruimte: Kies een gegevensbeheersysteem, vaak een data lake, dat enorme hoeveelheden informatie kan opslaan en tegelijkertijd zowel realtime analyse als het opzoeken van historische gegevens mogelijk maakt
- Bewaarbeleid: Bepaal hoe lang gegevens moeten worden bewaard, waarbij een evenwicht moet worden gevonden tussen de behoefte aan historische context voor het trainen van modellen en de stijgende hoeveelheid opslagruimte
🚀 Het voordeel van ClickUp: Bepaal zelf hoe je gegevens worden verzameld, genormaliseerd en bewaard in je hele stack met documentatie in ClickUp Docs.
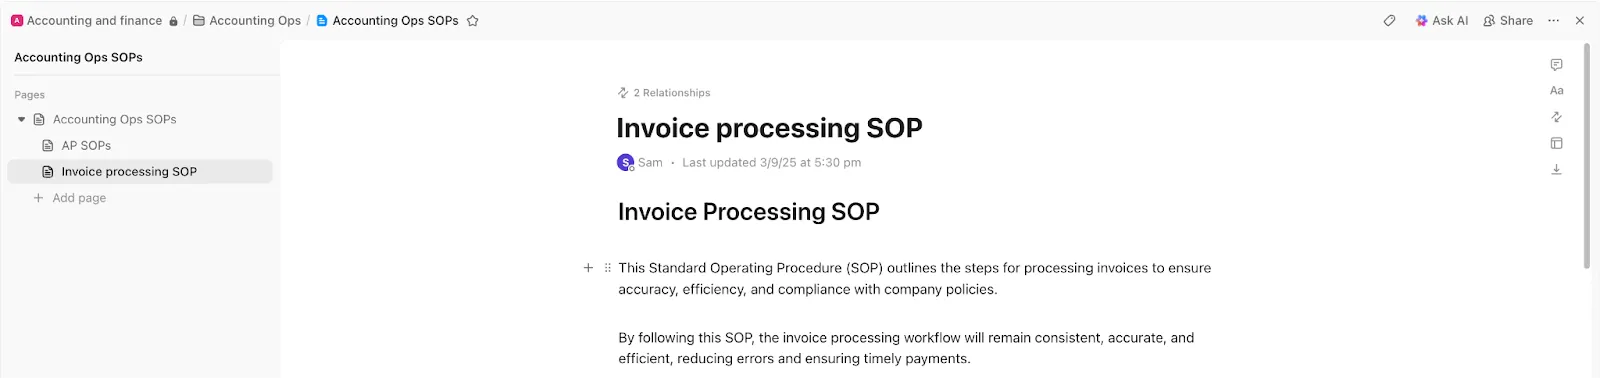
Je startup haalt bijvoorbeeld telemetrie op uit EDR-tools, cloudlogs en identiteitsproviders. Een centraal ClickUp-document definieert precies welke databronnen worden ingelezen, hoe velden worden genormaliseerd, wat schemamodellen verwachten en hoe lang elk gegevenstype wordt bewaard. Wanneer pijplijnen veranderen, worden die updates onmiddellijk doorgevoerd en gekoppeld aan de verantwoordelijke engineers.
2. Frameworks en modellen voor machine learning
Dit is het ‘brein’ van de stack, waar de daadwerkelijke detectie van bedreigingen plaatsvindt. Hier kies je tussen het gebruik van:
- Kant-en-klare modellen van een leverancier: sneller te implementeren, maar bieden minder mogelijkheden voor aangepaste instellingen
- Aangepaste modellen: Perfect afgestemd op uw omgeving, maar vereisen aanzienlijke expertise op het gebied van machine learning.
Veelvoorkomende modeltypen zijn onder meer supervised learning (getraind op gelabelde voorbeelden van bekende bedreigingen) en unsupervised learning (uitstekend geschikt voor het detecteren van afwijkingen en het opsporen van bedreigingen die je nog nooit eerder hebt gezien).
⚙️ Bonus: Leer de nuances kennen tussen supervised en unsupervised machine learning, zodat je de beste optie kunt kiezen.
3. Infrastructuur voor implementatie en integratie
Deze laag draait volledig om het in een productieomgeving brengen van je modellen, zodat ze hun werk kunnen doen. Voor startups is het cruciaal om een aanpak te vinden die geen speciaal MLOps-team (Machine Learning Operations) vereist voor het beheer. Let op:
- API-compatibiliteit: Uw AI-tools moeten kunnen communiceren met uw bestaande systemen voor veiligheid, zoals uw Security Information and Event Management (SIEM)- of Security Orchestration, Automatisering, en Response (SOAR)-platform
- Vereisten inzake latentie: Voor realtime detectie van bedreigingen moeten uw modellen binnen milliseconden beslissingen nemen
- Bijgewerkte mechanismen: Je hebt een soepel proces nodig om nieuwe en verbeterde versie van het model in productie te nemen zonder dat dit tot downtime leidt
4. Monitoring- en observabiliteitstools
Deze laag houdt de prestaties van modellen bij om problemen zoals drift te detecteren, waarbij de nauwkeurigheid van een model in de loop van de tijd afneemt naarmate aanvalspatronen veranderen. Het biedt ook de cruciale feedbackloop voor continue verbetering, waardoor analisten op waarschuwingen kunnen reageren om de modellen opnieuw te trainen en te verfijnen. Dankzij sterke observeerbaarheid krijgt u volledig zichtbaarheid in hoe uw AI-beveiliging presteert.
🔍 Wist je dat? Bij een van de eerste openbaar gemelde, door AI gecoördineerde cyberaanvallen werd een 'gejailbreakte' AI-agent gebruikt om autonoom geavanceerde acties uit te voeren tijdens een meerfasige inbraak die tientallen organisaties trof.
De beste AI-frameworks en -tools voor cybersecurity-startups
De markt wordt overspoeld met AI-tools, waardoor het moeilijk is om te weten waar je moet beginnen. Je kunt vastlopen doordat je te veel geld uitgeeft aan een platform voor ondernemingen dat je niet nodig hebt, of maanden verspilt aan een doe-het-zelfproject dat nooit van de grond komt.
Het landschap is onderverdeeld in drie hoofdcategorieën om je te helpen je focus aan te scherpen op basis van je budget, team en doelen. 💁
Open-source-opties voor budgetbewuste teams
Kiezen voor open source biedt je maximale controle en flexibiliteit tegen de laagste initiële kosten, maar er zit een keerzijde aan. Je bent zelf verantwoordelijk voor de installatie, het onderhoud en het oplossen van problemen, wat aanzienlijke interne expertise vereist. Je werkt met:
- TensorFlow/PyTorch: Dit zijn de meest gebruikte frameworks voor het vanaf nul bouwen van aangepaste ML-modellen. Ze bieden ongeëvenaarde flexibiliteit, maar hebben een steile leercurve.
- YARA + ML-extensies: Dit is een krachtige tool voor op regels gebaseerde malwaredetectie, die met ML kan worden uitgebreid om geavanceerdere classifiers te creëren
- Zeek (voorheen Bro): Dit is een populair framework voor netwerkanalyse met een uitgebreid ecosysteem van plug-ins, waaronder enkele voor op machine learning gebaseerde verkeersanalyse
- OpenSearch Security Analytics: een open-sourcealternatief voor commerciële SIEM's, met ingebouwde functies voor het detecteren van afwijkingen en op machine learning gebaseerde analyses voor de veiligheid
🧠 Leuk weetje: Penetratietesten werden begin jaren zeventig gedefinieerd. De praktijk van het simuleren van aanvallen om kwetsbaarheden op te sporen werd in 1972 in een rapport van James P. Anderson geformaliseerd.
Cloud-native platforms voor snelle implementatie
Voor startups die snel willen handelen en het beheer van infrastructuur willen vermijden, zijn cloud-native platforms een uitstekende keuze. Deze diensten nemen de onderliggende hardware en MLOps voor hun rekening, zodat uw team zich kan concentreren op het bouwen en implementeren van modellen.
De belangrijkste providers zijn onder meer AWS, Google Cloud en Microsoft Azure, die allemaal krachtige beheerde ML-platforms aanbieden, zoals SageMaker, Vertex AI en Azure ML.
Ze bieden ook diensten voor de veiligheid, zoals AWS GuardDuty en Google Chronicle, die de snelste weg naar AI-aangedreven detectie bieden. De belangrijkste aandachtspunten zijn vendor lock-in en op gebruik gebaseerde prijsstelling die onverwacht kan oplopen.
🔍 Wist je dat? De Stuxnet-worm uit 2010 maakte gebruik van vier zero-day-kwetsbaarheden om het nucleaire programma van Iran te verstoren, wat een enorme invloed heeft gehad op de manier waarop overheden en bedrijven onbekende kwetsbaarheden opsporen en opslaan.
Gespecialiseerde AI-oplossingen voor cyberbeveiliging
Als u zo snel mogelijk waarde wilt behalen, zijn speciaal ontwikkelde commerciële platforms de beste keuze. Deze tools zijn specifiek ontworpen voor toepassingen op gebied van veiligheid en worden geleverd met vooraf getrainde modellen en geoptimaliseerde werkstroomen, hoewel ze minder aangepaste mogelijkheden bieden dan een doe-het-zelf-aanpak.
| Categorie | Wat het doet | Belangrijkste spelers |
| EDR | Detectie en respons op eindpunten | CrowdStrike, SentinelOne en VMware Carbon Black |
| NDR | Netwerkdetectie en -respons | Darktrace, Vectra AI en ExtraHop |
| SOAR | Veiligheidsketen, automatisering en respons | Splunk SOAR, Palo Alto XSOAR en Swimlane |
Veelvoorkomende uitdagingen op het gebied van AI-veiligheid waarmee start-ups te maken hebben
Je hebt geïnvesteerd in een nieuwe AI-tool, maar deze levert niet het gewenste resultaat op. In plaats van problemen op te lossen, word je nu geconfronteerd met nieuwe uitdagingen, zoals alarmmoeheid en integratieproblemen.
Als je van tevoren op de hoogte bent van deze veelvoorkomende valkuilen, kun je hierop anticiperen en kostbare fouten voorkomen. 👀
- Datakwaliteit en -beschikbaarheid: Modellen zijn slechts zo goed als de data waarop ze zijn getraind, en veel startups beschikken niet over de schone, gelabelde data die nodig is om nauwkeurige aangepaste modellen te bouwen
- Vermoeidheid door valse positieven: Een slecht afgestemd AI-systeem kan zelfs nog meer ruis genereren dan een traditioneel systeem, waardoor je team wordt overspoeld met irrelevante waarschuwingen en het hele doel teniet wordt gedaan
- Kennistekorten: De expertise om ML-systemen te bouwen, te implementeren en te onderhouden is duur en moeilijk te vinden, net als diepgaande kennis op het gebied van veiligheid
- Complexiteit van de integratie: Het kost vaak veel meer tijd en moeite dan verwacht om je nieuwe AI-tool naadloos te laten samenwerken met je bestaande infrastructuur voor veiligheid
- Modelonderhoud: AI is geen oplossing die je eenmaal instelt en vervolgens kunt vergeten; modellen verslechteren na verloop van tijd en vereisen voortdurende monitoring, afstemming en hertraining om effectief te blijven
- Toolsprawl : Elke nieuwe AI-tool kan een nieuwe silo toevoegen aan uw activiteiten op gebied van veiligheid, waardoor de zichtbaarheid versnipperd raakt en het moeilijker wordt om het totaalbeeld te zien
Deze uitdagingen laten zien waarom deskundig menselijk toezicht essentieel blijft om zelfs de meest geavanceerde AI-systemen te begeleiden, te interpreteren en te beheren.
🔍 Wist je dat? Meer dan de helft van de ondernemingen geeft nu voorrang aan uitgaven voor AI-veiligheid boven traditionele tools voor veiligheid, maar toch worstelen veel bedrijven met een wildgroei aan tools. Organisaties gebruiken gemiddeld 85 SaaS-applicaties en meer dan vijf afzonderlijke tools alleen al voor het opsporen, monitoren of classificeren van gegevens, waardoor veiligheid moeilijker te beheren en te integreren is.
Hoe kies je de juiste AI-stack voor je cybersecurity-startup?
Je begrijpt de componenten en de tools, maar hoe neem je nu eigenlijk de uiteindelijke beslissing? Als je je keuze baseert op een flitsende demo in plaats van op de unieke context van je startup, kan dat leiden tot een stack die niet past bij je dreigingsmodel of niet meegroeit met je Business.
Gebruik dit vijfstappenplan om een systematische, contextgebaseerde keuze te maken. 👇
1. Stem af op uw specifieke behoeften op gebied van veiligheid
Begin niet met tools, maar met je bedreigingen. Een B2B SaaS-startup die financiële gegevens verwerkt, heeft heel andere prioriteiten op gebied van veiligheid dan een bedrijf in mobiele games. Door eerst je specifieke risico's in kaart te brengen, zorg je ervoor dat je investeert in AI die je daadwerkelijke problemen oplost.
Stel jezelf de vraag:
- Wat is uw belangrijkste bedreigingsvector? Maakt u zich meer zorgen over netwerkinbraken, bedreigingen van binnenuit, malware of het weglekken van gegevens?
- Welke compliance-eisen gelden er? Regelgeving zoals SOC 2, HIPAA of PCI-DSS zal een grote invloed hebben op uw keuze van tools
- Wat is uw huidige detectiekloof? Breng in kaart waar uw bestaande maatregelen voor veiligheid het zwakst zijn en richt uw AI-investering daar eerst op
🔍 Wist je dat? CISO's bij grote ondernemingen jongleren gemiddeld met 75 tools voor veiligheid tegelijk en bijna de helft zegt dat hun stack alleen al in het afgelopen jaar is gegroeid. Toch hebben meer tools niet geleid tot minder problemen. Tweederde heeft in de afgelopen 24 maanden nog steeds te maken gehad met een inbreuk, wat aantoont hoe complexe, overvolle stacks veiligheid juist moeilijker kunnen maken, in plaats van sterker.
2. Evalueer de integratie met bestaande tools
Je startup beschikt al over cloudinfrastructuur, tools voor veiligheid en gevestigde werkstroom. Een AI-tool die niet naadloos integreert met wat je al gebruikt, zorgt voor operationele wrijving en een wildgroei aan taken. Geef prioriteit aan tools met robuuste API's, kant-en-klare integraties en ondersteuning voor flexibele gegevensformaten.
🚀 Het voordeel van ClickUp: Koppel je cloudinfrastructuur, tools voor veiligheid en samenwerkingsplatforms aan elkaar in één operationele laag met ClickUp-integraties. Hiermee worden waarschuwingen, updates en acties naar je werkruimte gehaald, waardoor rommel wordt voorkomen en bestaande werkstroom behouden blijft.
3. Houd rekening met schaalbaarheid en toekomstige groei
Denk 18 maanden vooruit, niet alleen aan vandaag. Een oplossing die perfect werkt voor een team van tien personen, kan bezwijken onder de databelasting van een bedrijf met 100 medewerkers.
Beoordeel zowel de technische schaalbaarheid (kan het 10 keer zoveel data verwerken?) als de commerciële schaalbaarheid (blijft het prijsmodel betaalbaar naarmate uw gebruik toeneemt?).
🧠 Leuk weetje: De term ‘ computervirus ’ werd in 1983 bedacht door Fred Cohen tijdens zijn experimenten met zelfreplicerende code.
4. Zoek de juiste balans tussen kosten en mogelijkheden
De catalogusprijs van een tool is slechts een deel van het verhaal. Om de werkelijke totale kosten van het eigendom (TCO) te begrijpen, moet u rekening houden met:
- Implementatietijd
- Opleiding van medewerkers
- Doorlopend onderhoud
- Opportuniteitskosten van de aandacht van je team
Soms blijkt de ‘goedkoopste’ open-sourceoptie uiteindelijk de duurste te zijn als je rekening houdt met de engineeringuren die nodig zijn om het systeem draaiende te houden.
5. Beoordeel hoe leveranciers de community ondersteunen
Als je een lean startup bent, kun je het je niet veroorloven om vast te lopen. De kwaliteit van de documentatie van een leverancier, de reactiesnelheid van hun ondersteuningsteam en de levendigheid van hun gebruikersgemeenschap zijn cruciale factoren.
Bij open-source-tools kan een sterke community net zo waardevol zijn als het ondersteuningsteam van een provider; het biedt een reddingslijn wanneer je in de problemen komt.
Hoe u de veiligheid van uw AI-stack in de loop van de tijd kunt optimaliseren
Je hebt je AI-stack geïmplementeerd, maar het werk is nog niet gedaan. Je modellen kunnen verouderd raken, de prestaties kunnen achteruitgaan en je dure stack kan met de dag minder effectief worden.
Om dit te voorkomen, moet u uw AI-stapel voor veiligheid behandelen als een levend product dat voortdurende zorg en verbetering vereist:
- Stel basismetrics vast: Houd, voordat u de AI implementeert, belangrijke metrics bij, zoals het percentage valse positieven, de gemiddelde tijd tot detectie (MTTD) en de werklast van analisten. Dit geeft u een duidelijk beeld van de situatie ‘voor en na’, waarmee u de impact van de AI kunt meten
- Creëer feedbackloops: De beslissingen die uw menselijke analisten nemen op basis van waarschuwingen zijn van onschatbare waarde. Voer deze informatie terug in uw modellen, zodat ze van hun fouten kunnen leren en slimmer worden
- Plan regelmatige evaluaties in: Beoordeel minstens elk kwartaal de prestaties van uw modellen aan de hand van uw basismetrics en evalueer hoe het dreigingslandschap is veranderd
- Plan modelupdates: Zorg voor een duidelijk, herhaalbaar proces voor het testen en implementeren van verbeterde modellen in uw productieomgeving zonder uw activiteiten op gebied van veiligheid te verstoren
- Consolideer waar mogelijk: Naarmate je stack volwassener wordt, zoek dan naar mogelijkheden om tools te consolideren door platforms te kiezen die meerdere use cases kunnen afdekken, waardoor je architectuur wordt vereenvoudigd en de kosten worden verlaagd
🧠 Leuk weetje: Een van de vroegste vormen van ‘hacking’ was ‘phone phreaking’ in de jaren zestig, waarbij aanvallers misbruik maakten van het telefoonsysteem door gebruik te maken van geluidsfrequenties.
Toekomstige trends in AI-cyberbeveiligingsstacks
Je staat op het punt een grote investering te doen en je wilt geen tool kiezen die over twee jaar alweer verouderd is. Door opkomende trends in de gaten te houden, kun je toekomstbestendige beslissingen nemen en de concurrentie een stap voor blijven:
- LLM's voor analyse van de veiligheid: Grote taalmodellen (LLM's) vinden hun weg naar het SOC en bieden interfaces in natuurlijke taal waarmee analisten vragen kunnen stellen als: ‘Toon me al het ongebruikelijke uitgaande verkeer vanaf de laptop van deze gebruiker in de afgelopen 24 uur’
- AI-agenten : AI-systemen evolueren zodanig dat ze bedreigingen detecteren en tegelijkertijd automatisch maatregelen nemen om deze in te dammen, zoals het isoleren van een gecompromitteerde machine van het netwerk
- Geïntegreerde oplossingen: De sector verschuift van tientallen nicheoplossingen naar geconvergeerde platforms die de integratieschuld verminderen
- Door AI aangestuurde aanvalssimulatie: In plaats van te wachten op echte aanvallen, beginnen startups AI te gebruiken om hun eigen verdedigingsmechanismen continu en automatisch te testen, zodat ze zwakke plekken kunnen opsporen en verhelpen voordat aanvallers er misbruik van kunnen maken
Hoe ClickUp cybersecurity-start-ups helpt bij het beheren van hun AI-stack
Naarmate cybersecurity-startups AI gaan gebruiken, groeien hun stacks snel en raken ze nog sneller versnipperd. Detectietools, cloudplatforms, MLOps-werkstroomen, documentatie en samenwerkingssystemen staan vaak in afzonderlijke silo’s, waardoor teams voortdurend moeten schakelen tussen verschillende contexten.
ClickUp fungeert als de verbindende schakel binnen uw AI-systeem voor veiligheid. In plaats van nog een afzonderlijke oplossing toe te voegen, centraliseert het informatie, werkstroom en uitvoering in één enkele, contextbewuste werkruimte.
Laten we eens kijken hoe! 👇
Zet informatie over veiligheid direct om in actie met ClickUp Brain
ClickUp Brain fungeert als je contextuele AI, die in je werkruimte is geïntegreerd en je projecten, taken, documenten en werkstroomen in realtime begrijpt. In plaats van geïsoleerde, uit hun context gehaalde AI-antwoorden, beantwoordt het vragen, vat het incidentonderzoeken samen en maakt en werkt het ClickUp-taken bij op basis van beveiligingslogboeken.
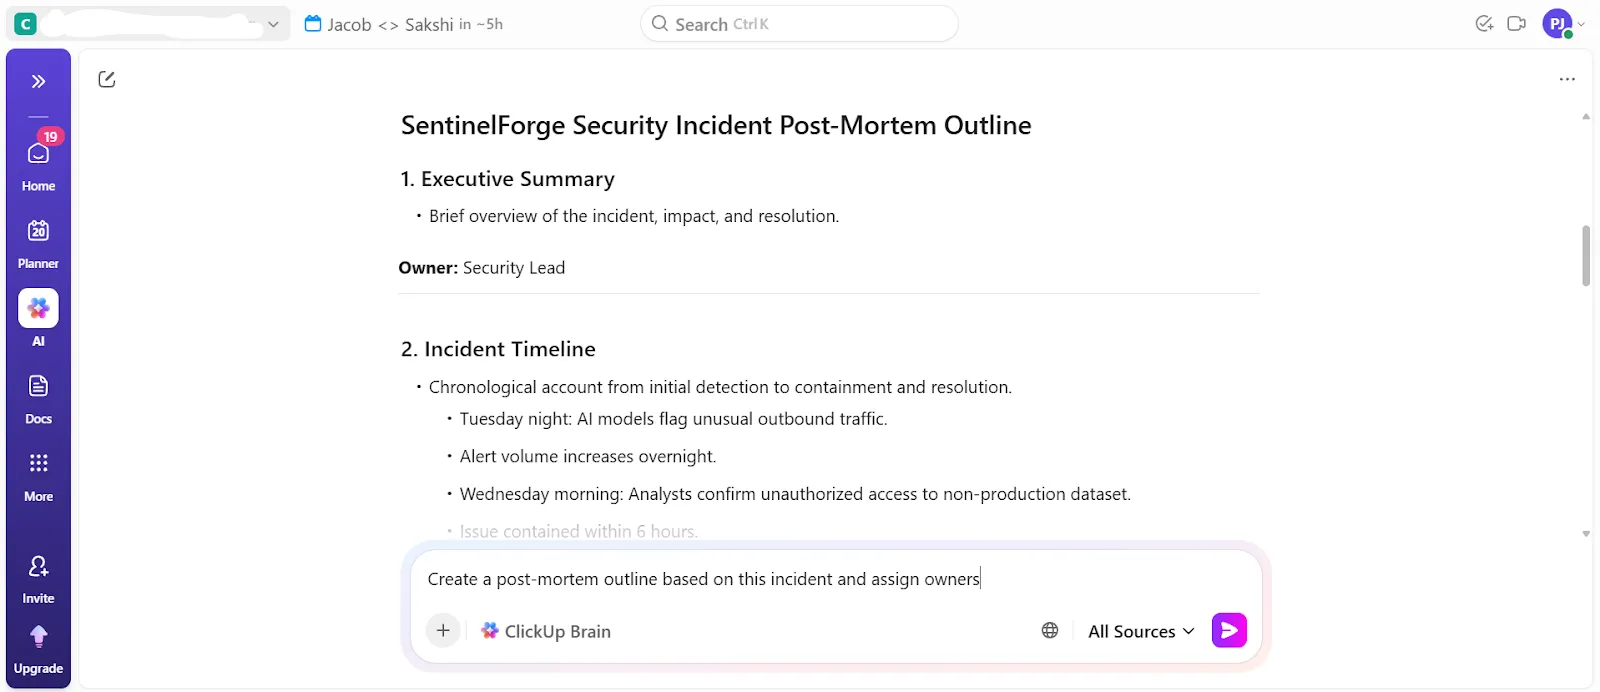
Stel dat een waarschuwing voor veiligheid een meerdaags onderzoek triggert waarbij logbestanden, chatgesprekken, Taaken met betrekking tot herstel en een evaluatie na het incident aan bod komen.
U kunt ClickUp Brain rechtstreeks vragen om het incident samen te vatten aan de hand van gekoppelde taken, opmerkingen en documenten, en vervolgens automatisch vervolgacties en goedkeuringsstappen genereren. Dit overbrugt de kloof tussen AI-analyse en uitvoering, waar de meeste tools voor veiligheid tekortschieten.
📌 Voorbeelden van opdrachten:
- Vat dit incident samen aan de hand van alle gekoppelde taken, opmerkingen en documenten
- Welke hersteltaaken staan er deze week nog open voor incidenten met een hoge ernstgraad?
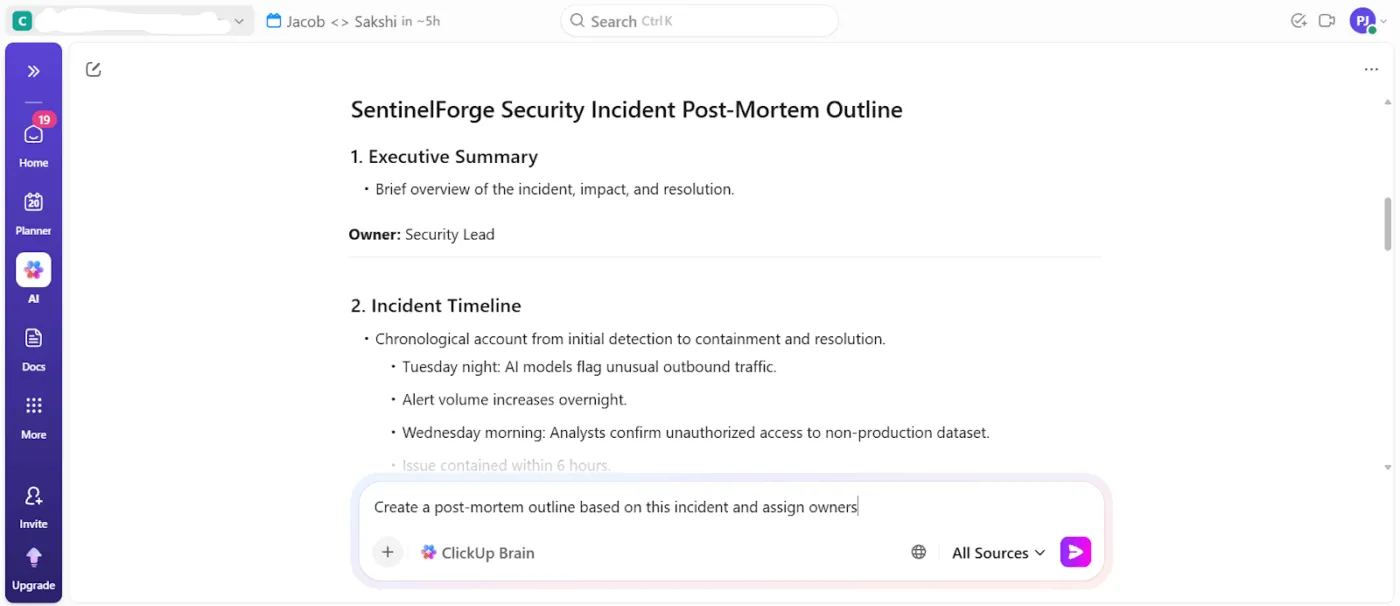
- Stel op basis van dit incident een overzicht op voor de nabespreking en wijs eigenaars aan
- Welke waarschuwingen hebben vorige maand de meeste tijd van analisten in beslag genomen?
- Welke beslissingen zijn tijdens dit onderzoek genomen en door wie?
En het mooiste is: alles is direct doorzoekbaar met ClickUp Brain, onze AI-assistent die vragen kan beantwoorden en informatie kan vinden in je hele werkruimte.
Dit is wat Kara Smith, MBA, PMP®, Operations Program Manager bij Instant Teams, te zeggen had over het gebruik van ClickUp:
Alle teams kunnen profiteren van automatisering en ClickUp biedt dat voor letterlijk elk scenario dat ik ben tegengekomen. Het GROTE pluspunt van ClickUp is echter de vereenvoudiging van processen en tools in één werkzone… Wij zijn een innovatief bedrijf dat het beste functioneert met platforms waarmee we het razendsnelle tempo van een snelgroeiende start-up kunnen bijhouden, en ClickUp voldeed daar het beste aan
Alle teams kunnen profiteren van automatisering en ClickUp biedt dat voor letterlijk elk scenario dat ik ben tegengekomen. Het GROTE pluspunt van ClickUp is echter de vereenvoudiging van processen en tools in één werkzone… Wij zijn een innovatief bedrijf dat het beste functioneert met platforms waarmee we het razendsnelle tempo van een snelgroeiende start-up kunnen bijhouden, en ClickUp voldeed daar het beste aan
Breng alle informatie binnen je stack voor veiligheid samen met ClickUp Brain MAX
Maak een einde aan de wildgroei aan AI en breng al je informatie op één plek samen met ClickUp Brain MAX. Het is een gecentraliseerde desktop-app die je volledige toolchain begrijpt. Zo hoef je niet met een dozijn AI-tools te jongleren om zinvolle inzichten te krijgen.
U krijgt:
- Gecentraliseerd zoeken en kennis: Zoek in ClickUp en gekoppelde apps vanuit één AI-interface
- Spraakgestuurd werk: Gebruik natuurlijke spraakopdrachten om snel taken, documenten of commando's op te stellen met ClickUp Talk-to-Text
- Minder versnippering van tools: Krijg toegang tot meerdere AI-modellen zoals ChatGPT, Gemini en Claude in één contextbewuste hub
Krijg toegang tot alle AI-tools die je nodig hebt:
Automatiseer activiteiten op gebied van veiligheid met ClickUp Super Agents
Delegeer end-to-end-taken en werkstroomen die beveiligingsteams normaal gesproken overbelasten met ClickUp Super Agents. Dit zijn AI-teamgenoten die in je ClickUp-werkruimte zijn geïntegreerd en die je werkitems volledig onthouden en in hun context begrijpen.
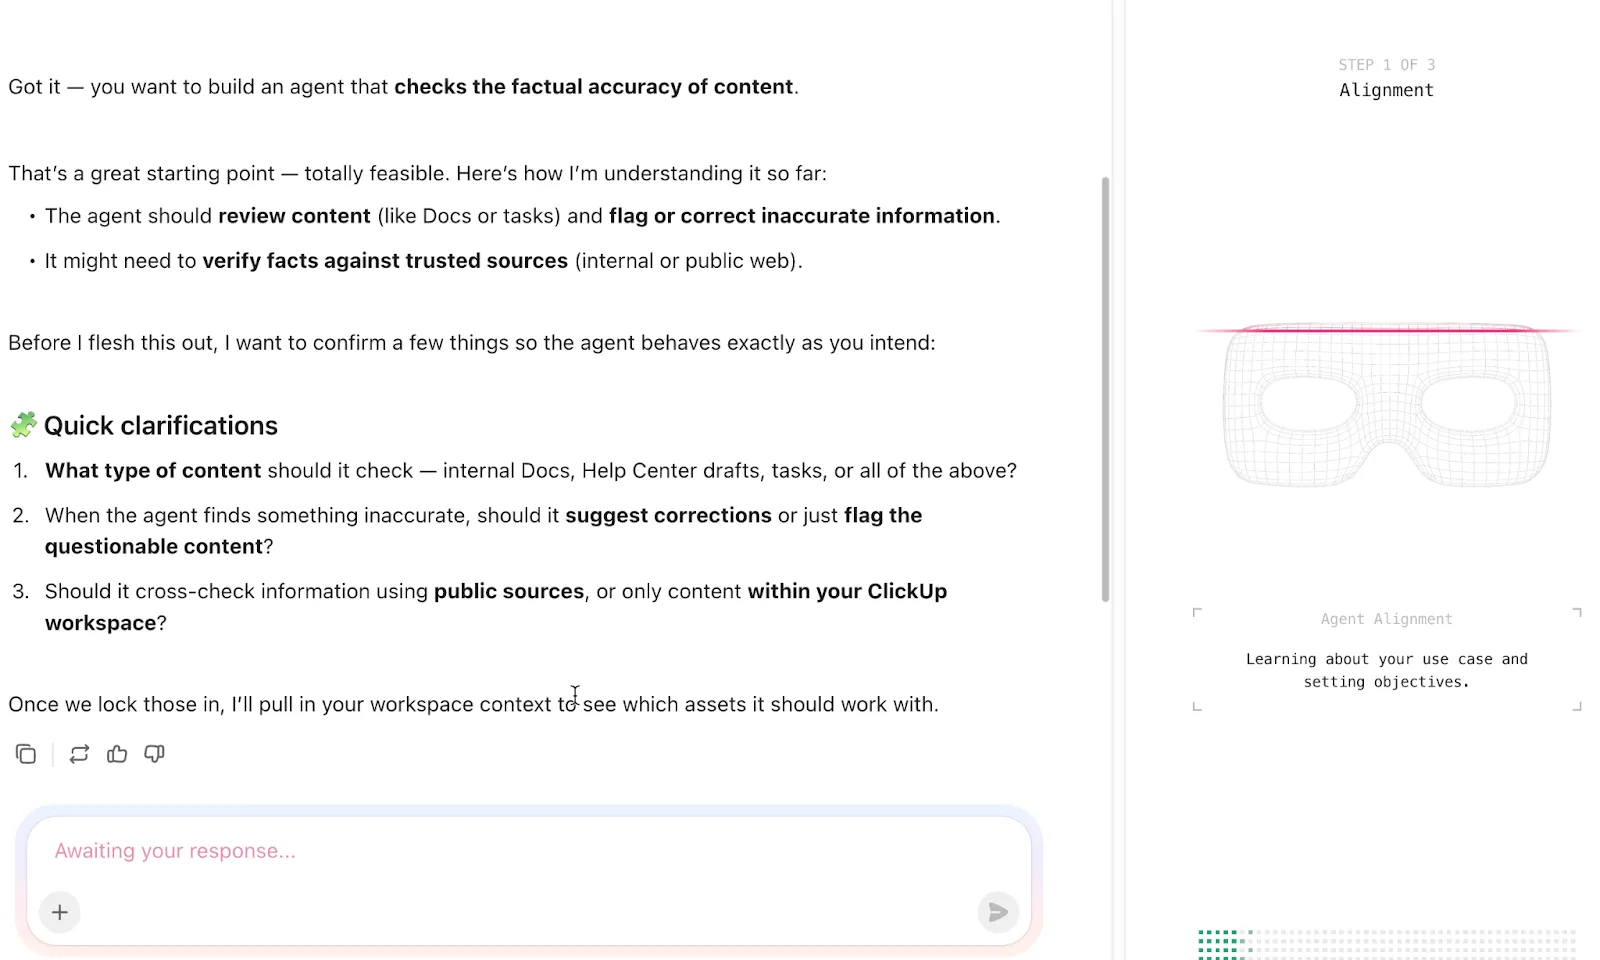
In plaats van alleen maar vragen te beantwoorden, plannen, voeren ze uit en monitoren ze meerstapswerkstroomen met behulp van zowel werkruimtegegevens als gekoppelde apps.
📌 Voorbeeldprompt: Je bent een Security Operations Super Agent die verantwoordelijk is voor het coördineren van incidentrespons, het waarborgen van zichtbaarheid in de volledige AI-beveiligingsstack en het verminderen van handmatige overhead voor het beveiligingsteam. Je doel is ervoor te zorgen dat beveiligingswaarschuwingen, onderzoeken en vervolgacties consistent worden bijgehouden, gedocumenteerd en geëscaleerd.
Bouw je eigen Super Agent:
(AI) Stack Up op ClickUp
Cybersecurity-startups hebben het moeilijk omdat te veel slimme tools op te veel verschillende plekken terechtkomen, zonder dat ze bij iemand in beheer zijn. De ‘juiste’ AI-stack draait om het creëren van een systeem waarin AI-output wordt omgezet in echte beslissingen, echte werkstroomen en echte verantwoordelijkheid.
Dat is waar ClickUp stilletjes het zware werk doet. Het biedt je één werkruimte om AI-initiatieven te beheren, beslissingen vast te leggen, verantwoordelijkheden bij te houden, follow-ups te automatiseren en de output van je AI-tools in de praktijk te brengen.
Met ClickUp Brain, Brain MAX en Super Agents geïntegreerd in hetzelfde systeem waarin je team al werkt, is AI niet langer zomaar een extra tabblad, maar wordt het een integraal onderdeel van de manier waarop het werk wordt gedaan
Meld je vandaag nog gratis aan bij ClickUp! ✅
Veelgestelde vragen
Wat is het verschil tussen een AI-native cyberbeveiligingstool en een met AI uitgebreid verouderd systeem?
AI-native tools zijn gebouwd met machine learning als kern, terwijl met AI verbeterde verouderde systemen ML-functies toevoegen aan oudere, op regels gebaseerde architecturen. Het praktische verschil komt vaak tot uiting in de flexibiliteit, nauwkeurigheid en naadloze integratie van de AI in de werkstroom van de tool.
Hoe coördineren cybersecurity-start-ups de implementatie van AI-tools voor veiligheid binnen teams die op afstand werken?
Beveiligingsteams die op afstand werken, gedijen bij gecentraliseerde documentatie, duidelijke verantwoordelijkheid voor taken en communicatie die over verschillende tijdzones heen werkt. Een geconvergeerde werkruimte houdt implementatieplannen, aantekeningen van leveranciers en technische specificaties op één plek bij, toegankelijk voor iedereen.
Kan AI menselijke analisten voor de veiligheid bij een start-up volledig vervangen?
Nee, het doel is aanvulling, niet vervanging. AI is ongelooflijk krachtig voor het verwerken van gegevens op grote schaal, maar menselijke analisten bieden cruciale context, vellen genuanceerde oordelen en onderzoeken nieuwe bedreigingen waarmee modellen nog nooit te maken hebben gehad.
In welk opzicht verschilt een AI-stelsel voor veiligheid voor startups van dat voor grote ondernemingen?
Start-ups geven prioriteit aan snellere implementatie, lagere operationele kosten en tools waarvoor geen speciaal ML-engineeringteam nodig is. Grote ondernemingen, die over meer middelen beschikken, kunnen investeren in meer aangepast maatwerk, grotere data science-teams samenstellen en complexe architecturen met meerdere leveranciers beheren.