
今日のイベントはすべてデータに基づいて運営されています。登録フォームからバッジのスキャンに至るまで、参加者の情報は数十ものシステムをリアルタイムで移動しています。
そのため、イベントは犯罪のターゲットとしてますます注目されています。2025年には、サイバー犯罪による組織の被害額が10兆ドルを超えると予測されており、イベントプラットフォームはまさにそのターゲットの真っ只中にあります。
主催者にとって、これは単なる理論上のリスクではありません。たった一つの脆弱な部分があれば、参加者のデータが流出したり、信頼が損なわれたり、一夜にしてコンプライアンス上の問題のトリガーになったりする可能性があります。
しかし、この10年(あるいは100年?)の技術も、この課題の解決に役立ちます。そう、ここで言っているのはAIのことです。🤖
このガイドでは、イベントデータのセキュリティが実際に何を意味するのか、なぜ今それが重要なのか、そして(ClickUpのような)AIイベントツールが、業務やイベント体験の質を損なうことなく、チームが参加者のデータを保護するのにどのように役立つのかを詳しく解説します。
イベントデータのセキュリティについて
イベントデータのセキュリティとは、イベントの前、最中、そして後に収集される情報を保護することです。これには、誰がアクセスできるか、どのように保存されるか、そしてシステム間でどのように移動するかが含まれます。
基本的に、これは機密データが、適切な人物によって、正当な理由に基づき、かつ定められた期間内でのみ閲覧・利用されるようにすることを意味します。また、データの改ざん、漏洩、悪用を防ぐことも含まれます。
堅牢なイベントデータのセキュリティには、通常、以下の要素が含まれます:
- 暗号化により、データが傍受されても読み取られることはありません
- アクセス制御により、チームは必要な情報のみを確認できます
- アクティビティの監視により、異常な挙動を早期に検知
適切に実施されれば、セキュリティはイベントのワークフローそのものの一部となり、インシデント発生後に慌てて対処するようなものではなくなります。
イベントデータのセキュリティが重要な理由
イベントデータは、多くのチームが認識している以上に価値のあるものです。そこには個人の身元情報、職業上の背景、そして実生活での行動が組み合わさっているため、攻撃者にとって魅力的な標的となります。
👀 ご存知でしたか? 近年、ヴェネチア国際映画祭のような大規模で有名なイベントでさえ、氏名、電子メール、電話番号などの参加者データが不正にアクセスされたという報告が相次いでいます。
一方で、サイバー犯罪による世界的な被害額は、主にデータの盗難や悪用を要因として、年々増加し続けています。
イベントデータが漏洩した場合、その影響は即座に現れ、長期にわたって続きます:
- 参加者のデータ漏洩は、開示義務のトリガーとなる可能性があります
- IDの悪用は、フィッシングやアカウント乗っ取りを可能にします
- 評判の失墜――イベントブランドが一夜にして信頼を失う事態
- GDPRやCCPAなどの法律に基づくコンプライアンス違反による罰金は、多額になる可能性があります
リスクにさらされるデータの種類
多くのイベントでは、予想以上に機密性の高いデータが扱われています。その例としては、次のようなものがあります:
- 登録情報: 氏名、電子メール、タイトル、会社名
- 支払い情報: 請求詳細およびトランザクション履歴
- エンゲージメントデータ: セッションへの参加状況、アンケート回答、アプリのアクティビティ
- メディアおよびアクセスデータ: 写真、ビデオ、チェックインログ、バッジのスキャンデータ
👉🏼 データの種類ごとに固有のセキュリティリスクが存在します。それらが組み合わさることで、参加者の全体像が浮かび上がります。だからこそ、イベントのセキュリティ管理は、運営上の核心的な責務として位置づけられる必要があります。
📚 こちらもご覧ください:イベントのプロジェクト管理
イベントデータにはどのような一般的なリスクや脆弱性があるのでしょうか?
イベントデータは、イベントの前、最中、そして終了後を通じて、多くのシステムや関係者の手を経て移動します。そのため、問題が発生する可能性が複数生じます:
不十分なアクセス制御
システムがデータの閲覧や変更を許可されるユーザーにリミットを設けていない場合、フルアクセス権を持つユーザーが、意図的か否かを問わず、機密情報を漏洩させてしまう可能性が高くなります。脆弱なパスワードポリシー、アカウントの共有、多要素認証の不備などが、この問題をさらに深刻化させます。
セキュリティ対策が不十分な連携機能
イベントの運営には、チケット販売プラットフォーム、CRMシステム、モバイルアプリ、支払いゲートウェイ、分析ダッシュボードなど、さまざまなツールが活用されています。これらのツールのどれか一つでもセキュリティ対策が不十分だったり、設定ミスがあったりすると、参加者データへの「バックドア」となってしまいます。APIのセキュリティ対策の不備は、データ漏洩のよくある原因の一つです。
内部脅威
脅威のすべてが外部から来るわけではありません。イベントチームやベンダー側の関係者も、不注意な取り扱いやすり替え詐欺によって、うっかりデータを漏洩させてしまう可能性があります。多くの場合、チームには脅威を見抜くための十分なトレーニングが施されていません。
サードパーティのリスク
多くのイベントでは、登録システム、ネットワーキングアプリ、ライブ配信プラットフォームなどをベンダーに依存しています。もしそれらのベンダーのセキュリティが不十分であれば、イベントデータがそこから漏洩する可能性があります。これは、イベントの中核となるプラットフォームが安全であっても起こり得ます。
レガシーシステムと設定ミス
古いシステムや設定が不適切なサーバーは、攻撃者にとって悪用されやすいものです。データベースの無防備な公開、管理画面の露出、有効期限切れの証明書といった単純なミスは、驚くほど頻繁に発生しており、非常に大きなリスクをもたらします。
📚 関連記事:イベントプランニングにAIを活用する方法
AIがイベントデータのセキュリティをどのように強化するか
AIは魔法ではありませんが、従来のツールでは対応が難しい分野において、確かに防御体制を強化してくれます。ここでは、AIがすでにイベントデータの保護に役立っている具体的な事例をいくつかご紹介します:
リアルタイムの脅威検知
セキュリティ分野におけるAIの最大の強みは、データや行動における異常なパターンを迅速に検知できる能力です。従来のシステムは既知の脅威を探しますが、AIは通常のパターンに当てはまらないあらゆるもの、つまりこれまでにない攻撃さえも検知します。
📌 例として、行動ベースの異常検知といったAI駆動型システムは、ログイン試行やネットワークトラフィックを継続的に監視します。ログイン失敗の急増や、新たな地域からの不審なアクセスなど、不審な動きが検出されると、AIが即座にフラグを立てて確認を促します。これにより、攻撃者がシステム内に留まる時間を短縮し、侵害を早期に阻止することができます。
インシデント対応の自動化
AIは脅威を検知すると、自動的な対応をトリガーできます。これには、影響を受けたシステムの隔離、パスワードのリセット強制、不審なトラフィックのブロックなどが含まれます。これにより、対応時間が短縮され、多くの場合、人間がマウスをクリックするよりも早く対応が完了します。
AIを活用した本人確認
一部のイベント、特に大規模なイベントでは、データセキュリティの強化にも寄与する形で、身元確認を強化するためにAIがすでに活用されています。例えば、AIを活用した顔認証により、機密性の高い参加者向けシステムにアクセスする人物が、実際に本人であることを確認することができ、盗まれた認証情報による不正アクセスのリスクを低減できます。
要するに、AIはリアルタイムでパターンや異常を検知することに優れています。これにより、ルールベースのシステムでは見逃されてしまう脅威も捕捉することが可能になります。
🧠 事例紹介:本人確認、群衆の安全確保、インシデントアラートにおけるAIの活用
世界最大級の集会の一つである2025年のマハ・クンブ・メラ(数週間にわたり数億人の参加者が集まる)では、当局がAIを活用した群衆モニタリングを行い、参加者の安全を確保しました。
AIは、数千台のカメラから送信されるライブのCCTV映像を分析し、危険な人混みの急増、火災、およびパニックを引き起こす可能性のある動きを検知しました。リスクが検知されると、現場のセキュリティチームにリアルタイムでアラートが送信されました。
また、このAIは、顔認識技術を用いて、人混みの中で離ればなれになってしまった家族を再会させるためにも活用されました。このシステムにより、人的監視だけでは対応が不可能な設定においても、インシデントへの対応時間が劇的に短縮されました。
スポーツの選手権大会からエンターテインメントのコンサートに至るまで、その他の主要なイベントでも、セキュリティチェックを強化するために顔認識技術が活用されています。
2024年、NFLは全32チームのスタジアムで顔認識システムを導入し、各会場内の立ち入り制限区域へのアクセスを許可する前に、スタッフ、ベンダー、メディア関係者、審判、セキュリティスタッフの身元確認を行うようになりました。
完璧とは言えませんが、これらのシステムは、大規模なAIを活用した本人確認のセキュリティ上の価値を実証しています。
イベント担当者向けの主要なデータ保護規制
今日、イベントを運営する上で、データ保護法への対応はもはや任意の選択肢ではありません。これらの法律は、イベント開始当初から、参加者のデータの収集、利用、保存の形を規定しています。
欧州からの参加者がいるイベントにおいては、一般データ保護規則(GDPR)が基準となります。この規則では、個人データを収集するための明確な法的根拠が求められます。多くの場合、データユーザーは明示的な同意を得る必要があります。また、個人には、自身のデータへのアクセス、訂正、削除を求めるなど、強力な権利が認められています。コンプライアンス違反に対する罰金は全世界の年間売上高の4%に達する可能性があるため、EU域外で開催されるイベントであっても、GDPRの基準に従うことが一般的です。
米国では、カリフォルニア州消費者プライバシー法(CCPA)およびその拡充版であるカリフォルニア州プライバシー権法(CPRA)により、カリフォルニア州の住民は、どのような個人データが収集され、どのように共有されているかを知る権利、およびデータの販売や共有を拒否する権利が与えられています。英国、カナダ、アジア太平洋地域の一部を含むその他の地域でも、地域ごとの特徴を帯びた同様のプライバシー法が制定されています。
🤝 リマインダー:法的コンプライアンスに加え、イベントチームはAIの倫理的な利用についても考慮する必要があります。AIを分析、モニタリング、またはパーソナライゼーションに活用する場合は、公平で説明可能であり、隠れたバイアスが存在しないものでなければなりません。また、参加者はAIが使用されていることを認識できるようにする必要があります。
適切なコンプライアンスは、いくつかのシンプルな原則から始まります。必要なデータのみを収集し、特定の目的のみに使用し、明確な同意を得て、不要になったデータは削除することです。
イベントデータのセキュリティのためのAIツール
イベントデータのセキュリティ確保において、今日のチームは手作業によるチェックや事後対応型の防御策だけに頼る必要はありません。新世代のAIツールが、脅威の早期検知を支援します。
人の作業負荷を軽減し、大規模なセキュリティ対策を実現するAIツールには、次のようなものがあります:
- AIを活用した脅威検知プラットフォーム: SentinelOne や CrowdStrike Falcon といったツールは、機械学習を活用してトラフィックを監視し、不審な挙動をリアルタイムで検知します。これらのプラットフォームは、通常の活動とは異なるパターンを検知することで、侵害が拡大する前にチームがそれを捕捉できるよう支援します。
- 行動分析およびセキュリティ運用ツール: Dataminr などのソリューションは、膨大なデータセットを精査し、イベントインフラストラクチャにおける新たなリスクを特定するのに役立ちます。
これらのAIツールは、ネットワークやシステムレベルのセキュリティに最適です。しかし、イベントチームには、仕事そのもののセキュリティを確保するのに役立つツールも必要です。そこで活躍するのがClickUpです。
📮ClickUpインサイト:アンケート回答者の13%が 、難しい意思決定や複雑な問題の解決にAIを活用したいと考えています 。しかし、仕事で定期的にAIを利用していると答えたのはわずか28%にとどまっています。
考えられる理由の一つは、セキュリティ上の懸念です!ユーザーは、機密性の高い意思決定データを外部のAIと共有することを望まないかもしれません。ClickUpは、AIを活用した問題解決機能を、セキュリティが確保されたワークスペース内に直接導入することで、この課題を解決します。
SOC 2からISO規格に至るまで、ClickUpは最高水準のデータセキュリティ基準に準拠しており、ワークスペース全体で生成AI技術を安全に活用できるよう支援します。
イベントデータのセキュリティ確保におけるClickUpの役割
イベントチームにとって、ClickUpは単なるプロジェクト管理ツール以上の存在です。これは、企画、実行、セキュリティ情報管理、監査対応を1か所に統合した、世界初の「統合型AIワークスペース」です。
イベントのプロフェッショナルにとって、これはツールを切り替えることなく、複雑なイベントのワークフローを管理し、厳格なデータガバナンスを維持できることを意味します。
ClickUpがデータセキュリティをどのようにサポートするかをご紹介します:
アクセス権、役割、許可の設定でセキュリティの基盤を築く
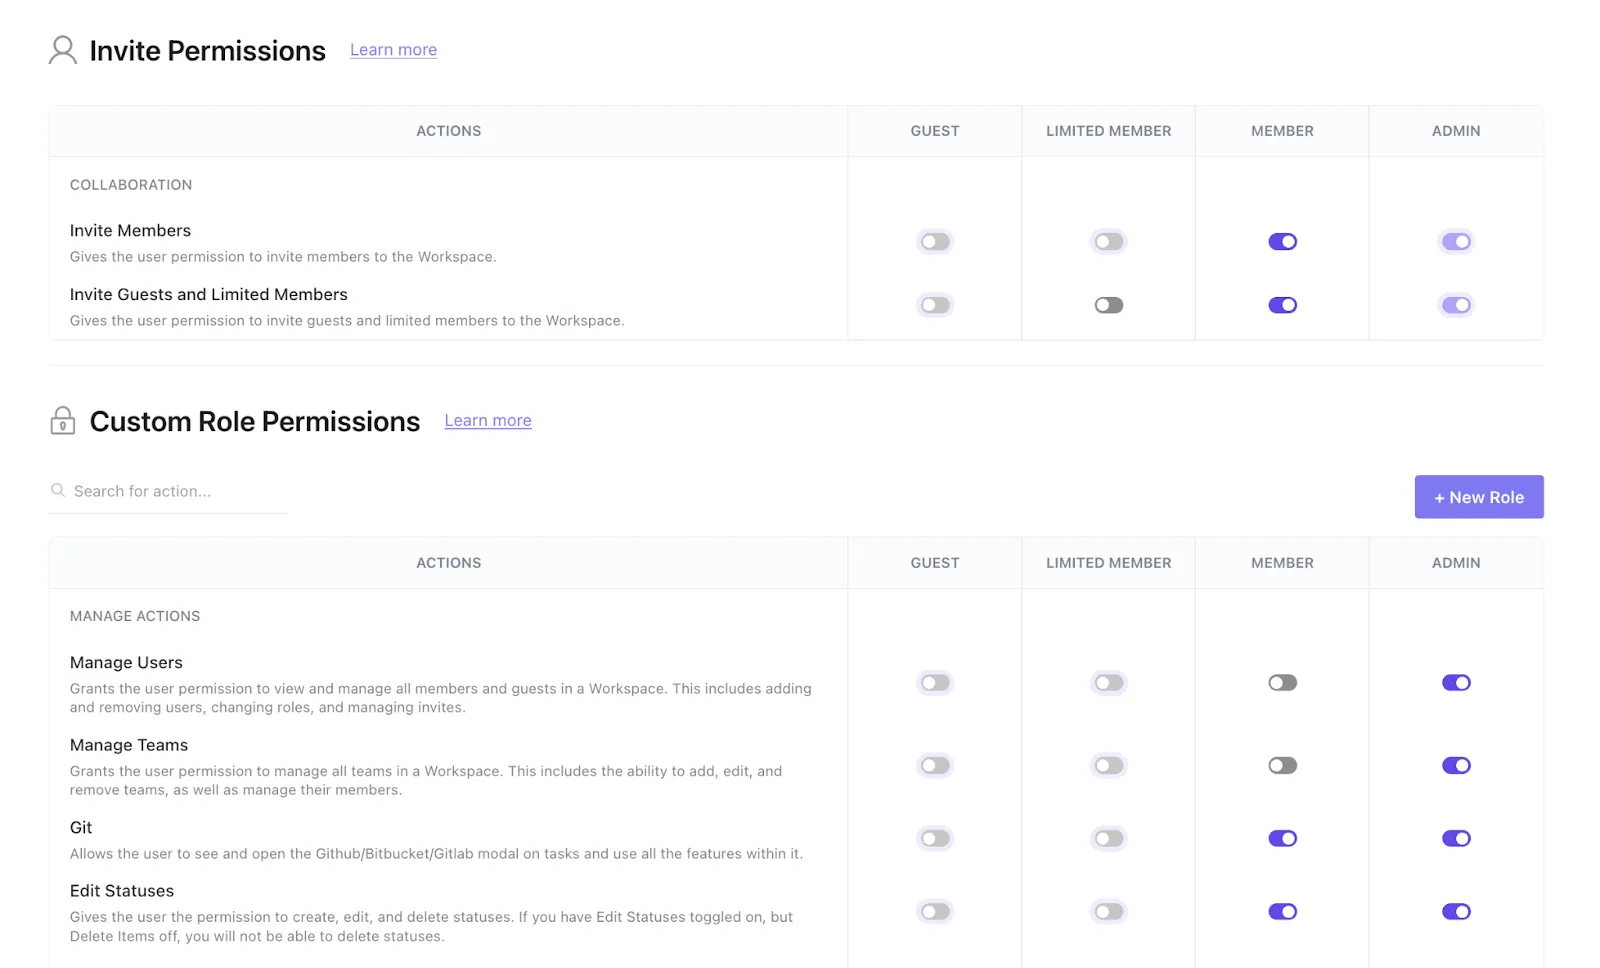
イベントデータのセキュリティにおいて最も重要なのは、誰がデータを閲覧・変更できるかという点です。ClickUpでは、ロールベースのアクセス制御(RBAC)を採用し、ワークスペース、フォルダ、リスト、タスク、ドキュメントの各レベルで許可を管理しています。イベントプランに対して閲覧のみのアクセス権を付与したり、編集権限を付与したり、機密性の高い領域を管理者のみに制限したりすることが可能です。
これは、参加者のデータ(ドキュメント、フォーム、タスクのいずれに保存されているかに関わらず)へのアクセスを、権限のあるユーザーのみに限定する必要があるため重要です。RBACを利用すれば、コラボレーションを維持しつつ、データの露出を制限することができます。
また、高度なワークスペース権限を導入することも可能です。これらにより、所有者や管理者は新しいスペースをプライベートに設定したり、公開共有をブロックしたり、ClickUp内のカスタムフィールドや添付ファイルを管理したりできるようになります。
すべてのユーザー操作は、監査ログを通じて追跡されます。このログには、誰が、いつ、どのような操作を行ったかが記録されます。これらのログは管理者が閲覧可能であり、コンプライアンスの証明やインシデントの調査に役立ちます。
ClickUpドキュメントとフォームを活用して、データをセキュリティを確保しながら収集しましょう
参加登録情報、登壇者との契約、スポンサー契約など、どのようなデータであっても、ClickUpドキュメントとフォームを使えば、データを一元的に収集・保管し、セキュリティを確保して管理できます。
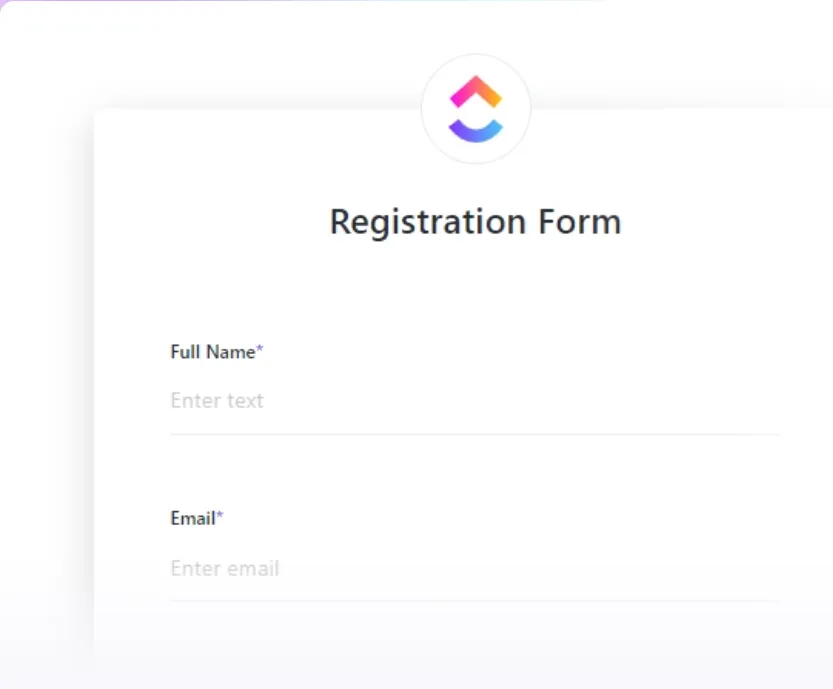
ClickUp Formsを設定すれば、必要なフィールドのみを収集するようにできます。プライベートおよび公開の共有オプションを通じて、フォームに入力できるユーザーを制御できます。また、回答を閲覧できるユーザーを制限することも可能です(各フォームの回答は、指定したリスト内のClickUpタスクとして追加され、そのリストには専用のアクセス許可が設定されています)。
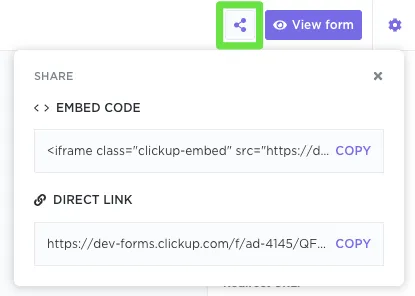
イベントポリシーやデータ取り扱いに関する標準作業手順書(SOP)を安全に作成、編集、共同編集したい場合は、ClickUp Docsをご利用ください。きめ細かな共有制御機能に加え、リッチテキストフォーマットでの編集、コメント機能、リアルタイムでの共同作業も可能です。さらに、イベント固有のClickUpタスクに直接リンクされているため、コンテキストを一元管理できます。
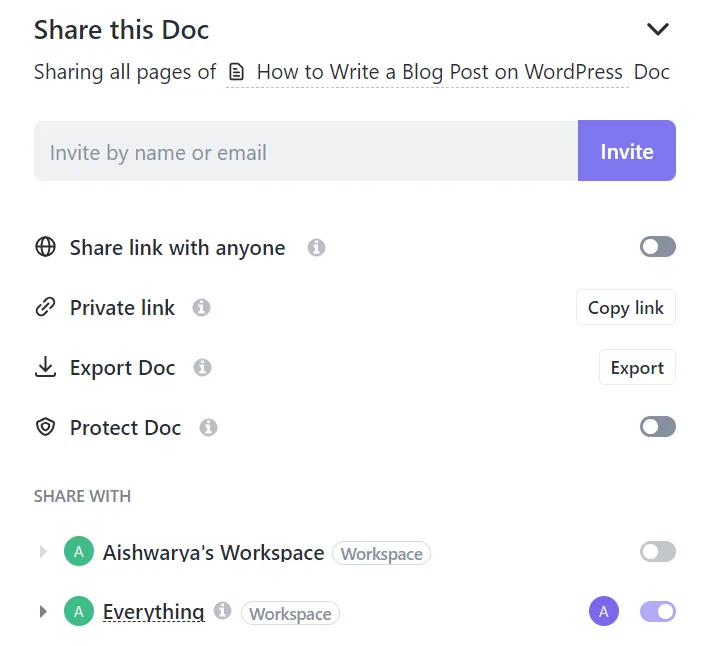
すべてが1つのワークスペースに集約されているため、コンテキストの切り替えが不要になり、情報漏洩や設定ミスが発生する可能性のあるリスク要因を減らすことができます。
ClickUpの自動化機能で、セキュリティのベストプラクティスを促進しましょう
イベント企画のワークフローに、自動化されたセキュリティチェックを組み込むことができたらどうでしょうか?
さらに、重要な場面では依然として人間の判断を取り入れることができれば、どうでしょうか?
ClickUpの自動化機能を使えば、それが可能です。
📌 例えば、登録フォームが送信された際、ClickUpの自動化では以下のことが可能です:
- アクセス制限のあるリスト内にタスクを自動的に作成する
- タスクを特定の所有者(運用部門やコンプライアンス部門など)に割り当て、
- そのグループのみに通知する
これにより、機密性の高い参加者のデータを公開チャネルから隔離しつつ、適切な担当者が迅速に確認できるようになります。
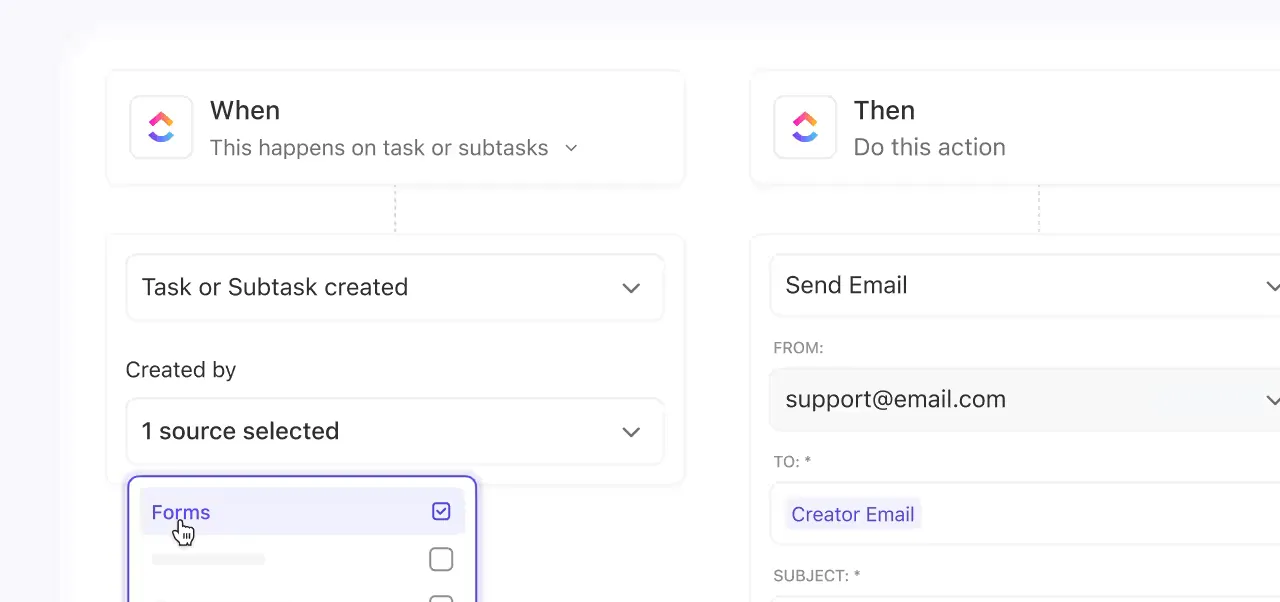
イベントの準備が進むにつれて、自動化機能によって確認や承認のステップが自動的にトリガーされます。タスクのステータスが「登録受付閉じた」などに変更されると、ClickUpは自動的に以下のステップを実行します:
- データコンプライアンスのレビュータスクを割り当てる
- 担当責任者をタグ付けしてコメントを追加するか、
- アクセス権限や同意事項の文言を再確認するためのリマインダー電子メールを送信する
イベント終了後は、自動化機能を活用して後片付けを行うことができます。プロジェクトが「イベント完了」ステータスになると、ClickUpはデータ保存状況の確認、参加者リストのアーカイブ、削除の確認などのフォローアップタスクを作成できます。
これらの自動化機能により、大規模な運用においても一貫性が確保されるため、記憶や手作業による確認に頼る必要がなくなります。
AIによる要約、文字起こし、コンプライアンス管理を一元化して、データ漏洩を防止しましょう
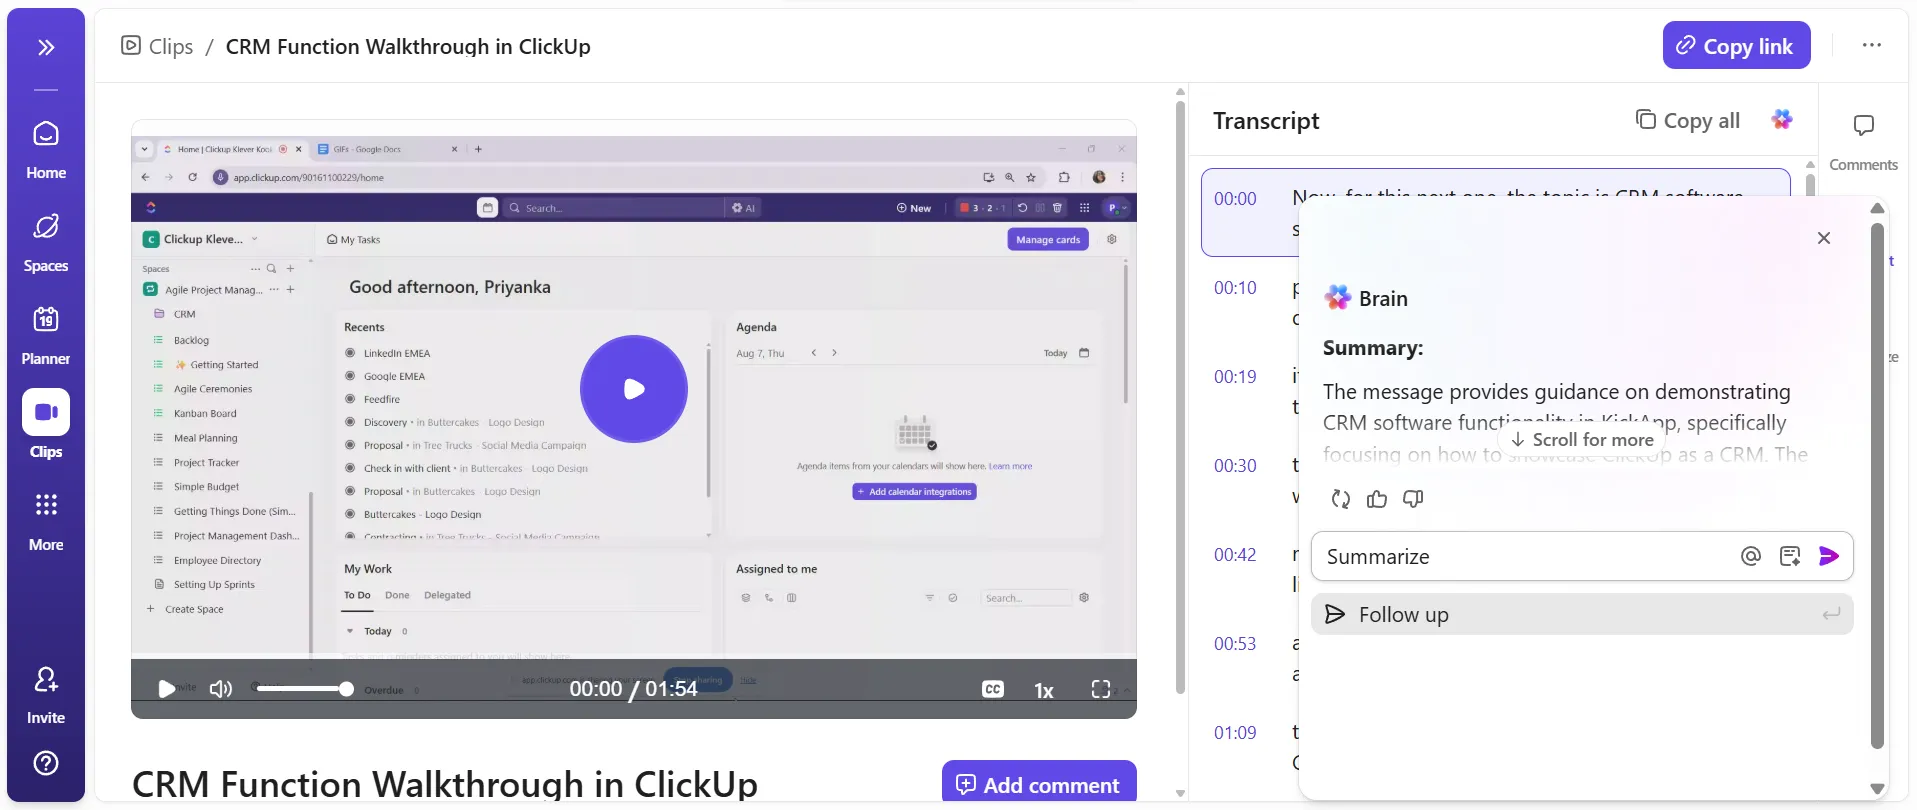
イベント開催中は、ミーティングやチャット、共有ドキュメントを通じて重要な決定が行われます。ClickUp Brain、AI Notetaker、AI FieldsなどのClickUpのAIツールは、そうした情報を明確に記録するのに役立ちます。
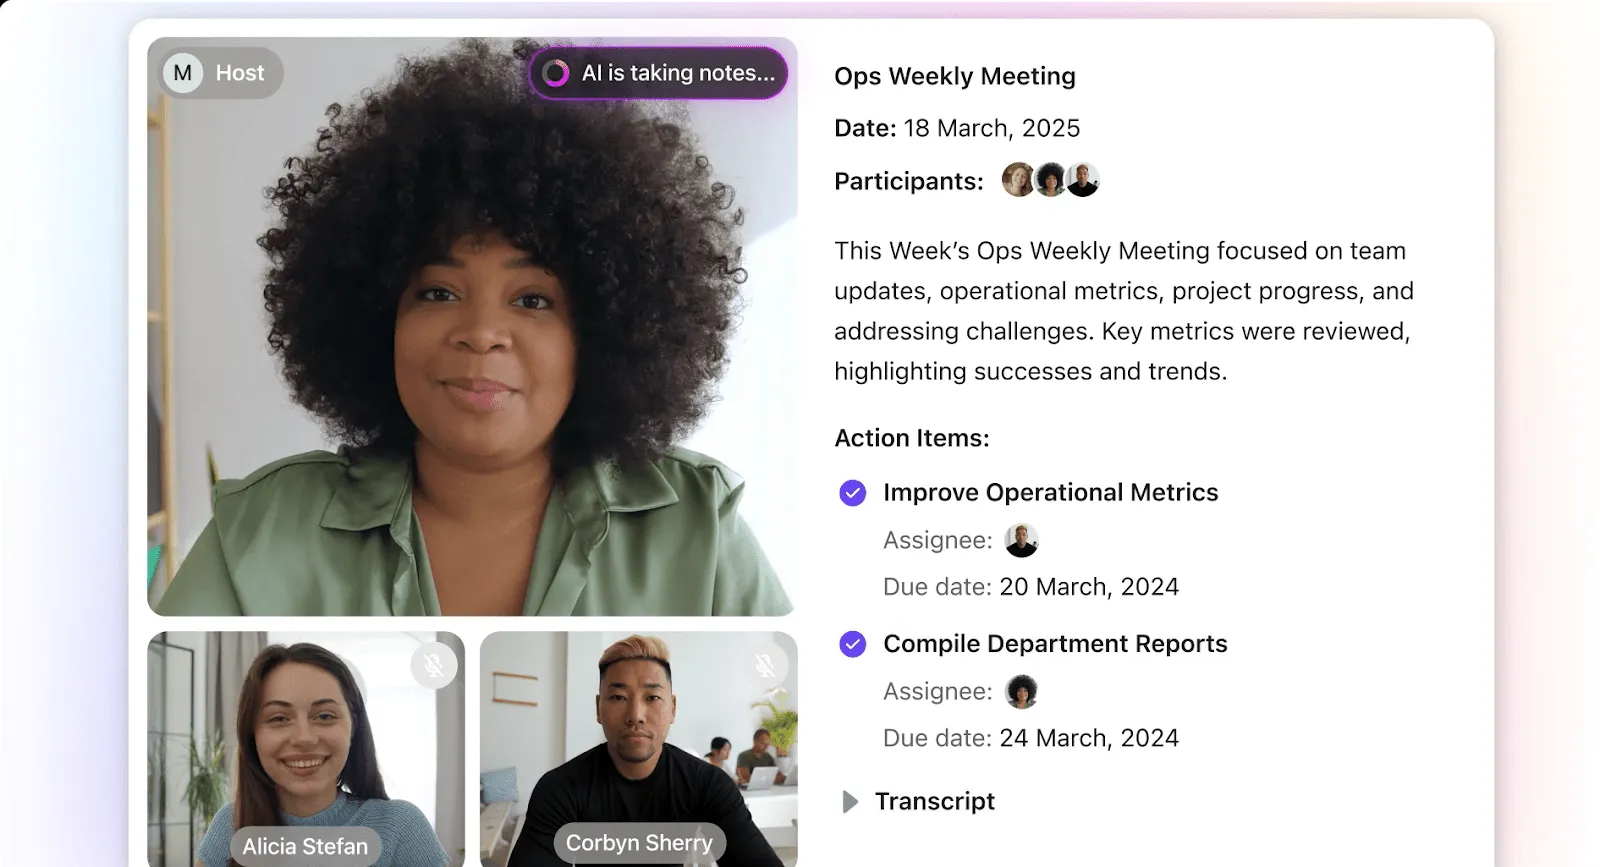
タスクやドキュメントにわたる議論や重要な更新情報を要約してくれます。チームは手動でメモをスプレッドシートや外部ツールにコピーする必要がなく、機密情報が散逸したり紛失したりするのを防げます。
- ClickUpは、業界標準のプロトコルを使用して、転送中および保存中の顧客データを暗号化します。そのため、AIによって生成されたコンテンツも、その他のイベントデータと同様に保護されます。
- また、Teamsはアクセス権限の管理も維持できます。要約はタスクやドキュメント内に保存され、既存の権限、共有ルール、監査ログが引き継がれます。つまり、許可されたユーザーのみが機密情報を閲覧できるということです。
- さらに、ClickUpはデータの最小化および保存期間の管理をサポートしています。チームは、不要になったコンテンツをアーカイブまたは削除することができます。これにより、イベント主催者はGDPR、CCPA、および社内ポリシーへの準拠を維持できます。
AIスーパーエージェントを導入して、予防的なセキュリティワークフローを実現しましょう
イベントデータのセキュリティ確保に手作業が多く必要だと感じていても、ご安心ください。
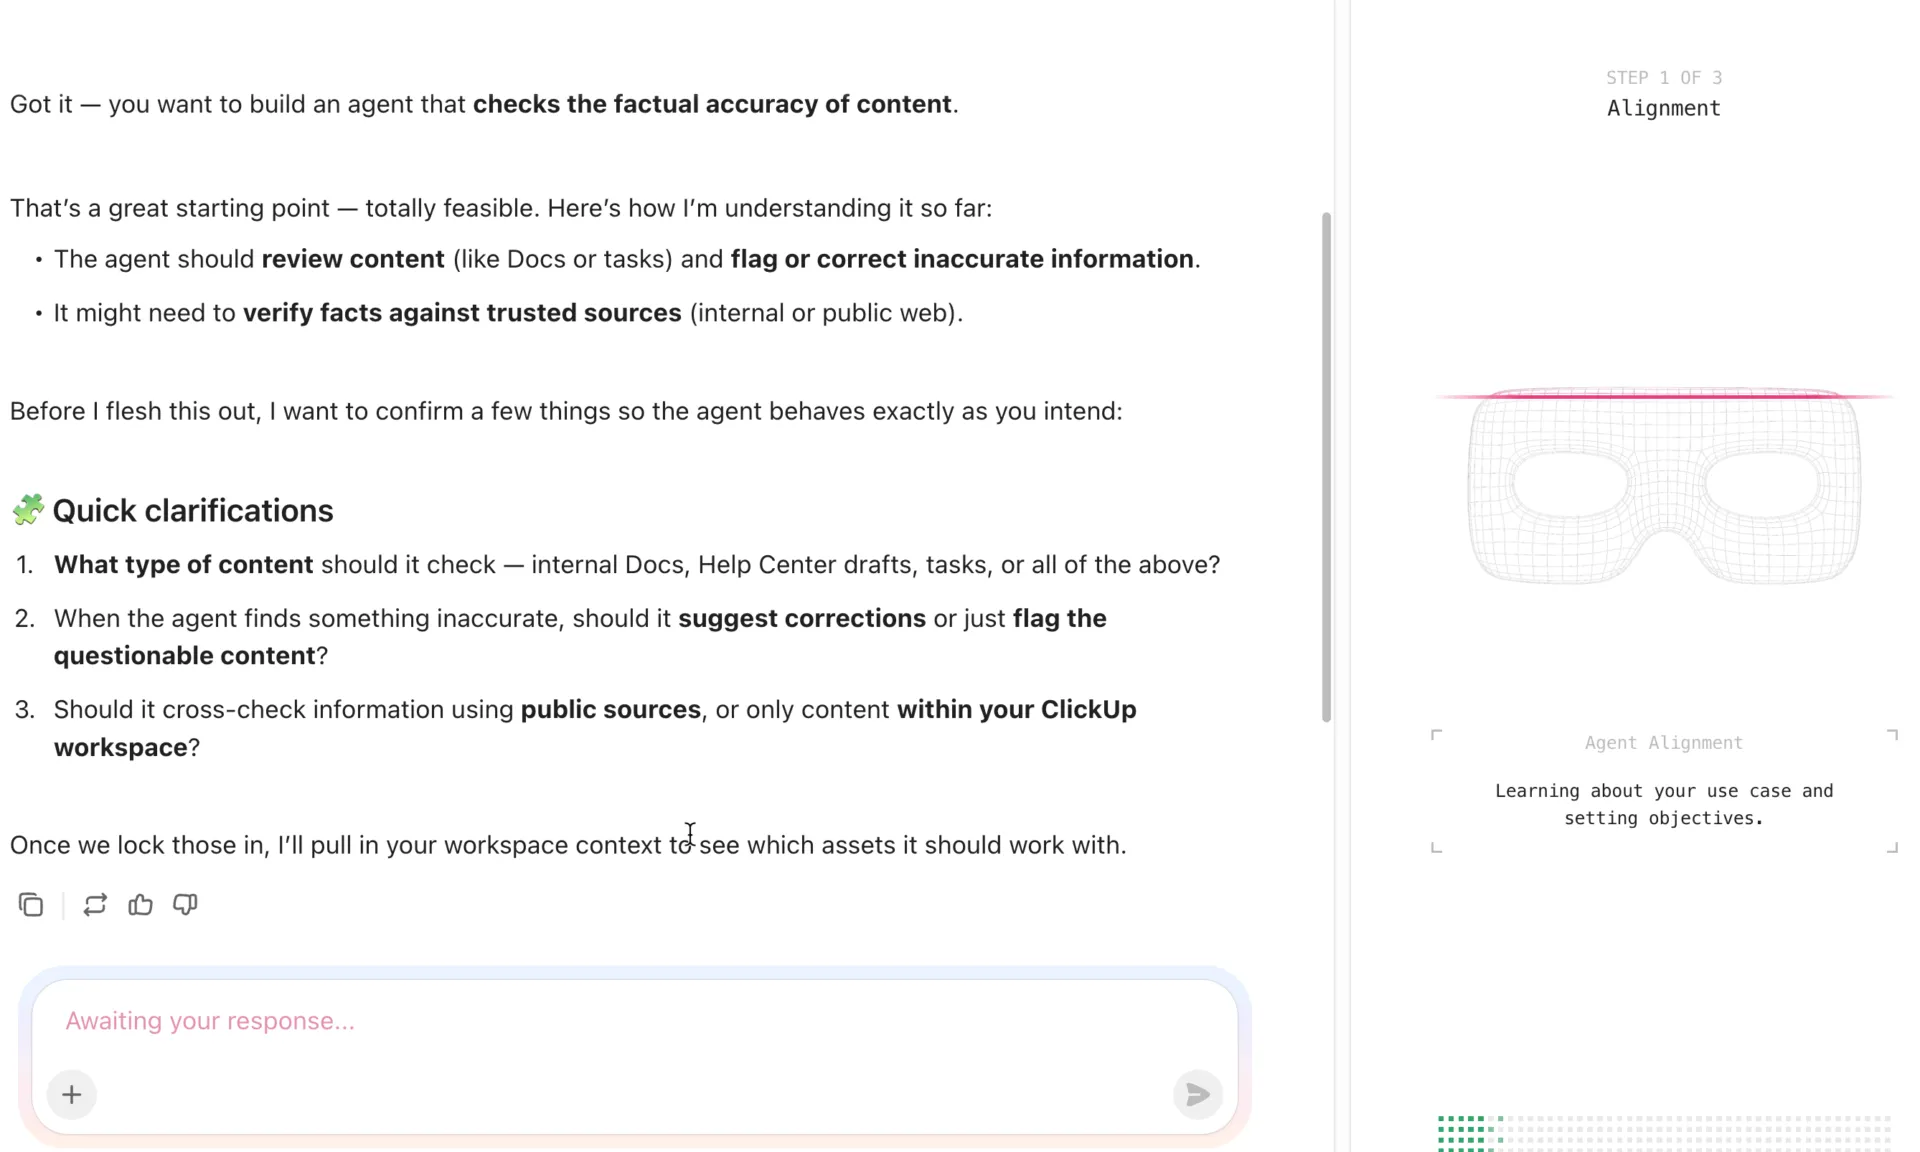
ClickUpの「AIスーパーエージェント」は、チームに余分な努力をかけることなく、セキュリティとコンプライアンスのステップを一貫して遵守できるよう支援します。無限の知識と記憶を持つスーパーエージェントは、強力なAIチームメイトとして、次のような役割を果たします:
- セキュリティレビュータスクを自動的に作成:登録受付開始やイベント終了など、重要なマイルストーンに達した際に、「Data Security Protection Agent」をトリガーしてタスクを作成します。
- 監査やレビューのための活動履歴を要約:Audit Trail Agentに、ClickUpタスク、コメント、ドキュメントからの更新情報を抽出し、わかりやすい要約としてまとめてもらいます。これにより、活動ログをいちいち確認することなく、何がいつ変更されたかを簡単に確認できます。
- ポリシーや同意内容の確認に関するリマインダーを送信する: エージェントを活用して、同意文言の見直し、プライバシー通知の更新、またはデータ保持プランの確認が必要な時期に、関係者に通知します。
- イベント固有のセキュリティチェックリストを作成: 「イベントセキュリティチェックリストエージェント」を活用して、イベント前のセットアップ、イベント当日のモニタリング、イベント後のデータ整理のためのシンプルなチェックリストを作成しましょう。
🎥 「規制チェックリストエージェント」の実際の活用例をぜひご覧ください!
⚡️ ちょっとしたヒント: これらは、ClickUp内で構築できるカスタムエージェントの例に過ぎません(必ずしも標準で用意されているエージェントとは限りません)。AIスーパーエージェントは、ニーズや好み、働き方に合わせてカスタマイズ可能です!さらに、自然言語対応の「エージェントビルダー」のおかげで、コードを1行も書く必要はありません!
既成のテンプレートを活用して、セキュリティを考慮したイベントワークフローをサポートしましょう
イベントごとに繰り返し活用できるデータセキュリティ手順をお探しですか?
ClickUpのテンプレートが頼りになります。イベント企画テンプレートを使えば、イベントの実施とデータセキュリティガバナンスの両方をサポートする、実績のある構成に基づいて、すぐに作業を開始できます。
その一部をご紹介します:
1. ClickUpのコンプライアンス・プロジェクトプランテンプレート

このテンプレートを使えば、コンプライアンスタスクの計画立案、要件の追跡、チーム間の責任分担を一元的に管理できます。カスタムフィールドを使用して規制関連のマイルストーンを記録したり、Docsにポリシーを添付したり、組み込みのリストビューやボードビューで進捗状況を追跡したりすることができます。
このテンプレートがおすすめな理由:
- 同意の追跡、監査、法的チェックポイントのための組み込み機能
- 可視性が高まり、所有者、期日、規制上のステータスを一箇所で確認できるビューにより、状況を簡単に把握できます
- コンプライアンスを、独立したサイロ化された仕事ではなく、イベント仕事全体と密接に結びつけます
📚 関連記事:コンプライアンス管理ツール
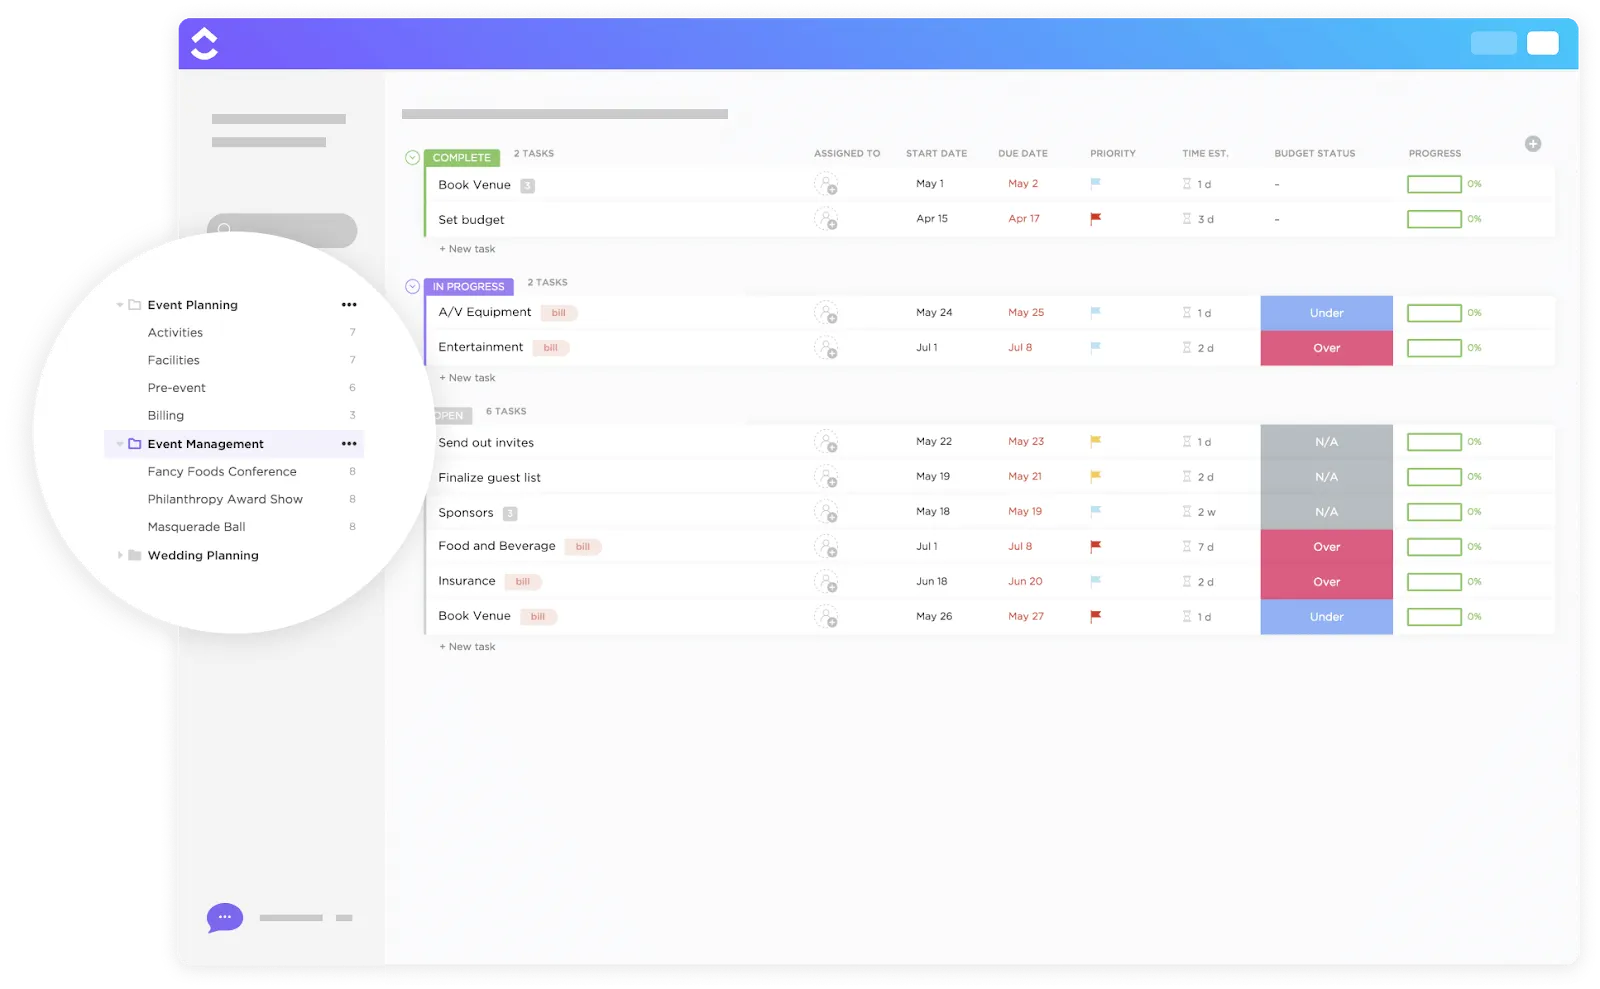
イベントのプランニングは、あっという間にストレスが溜まってしまうものです。 このテンプレートがその解決策となります。
Open、進行中、完了といったカスタムステータスが搭載されており、各タスクの進捗を管理できます。カスタムフィールドを使えば、予算や支払い状況、その他の詳細情報を簡単に追跡できます。また、複数のビュー(リスト、マップ、タイムライン、予算)により、タスクやコストをさまざまな角度から確認できます。さらに、登録用の組み込みフォームをタスクに直接リンクさせることも可能です。
このテンプレートがおすすめな理由:
- 視覚的なタイムラインを活用すれば、スケジュール上のリスクが問題になる前に発見できます
- 予算ビューにより、財務上の義務とロジスティクスを並べて可視化できます
- カスタムフィールドを使用すると、プライバシー管理が必要なデータカテゴリにフラグを立てることができます
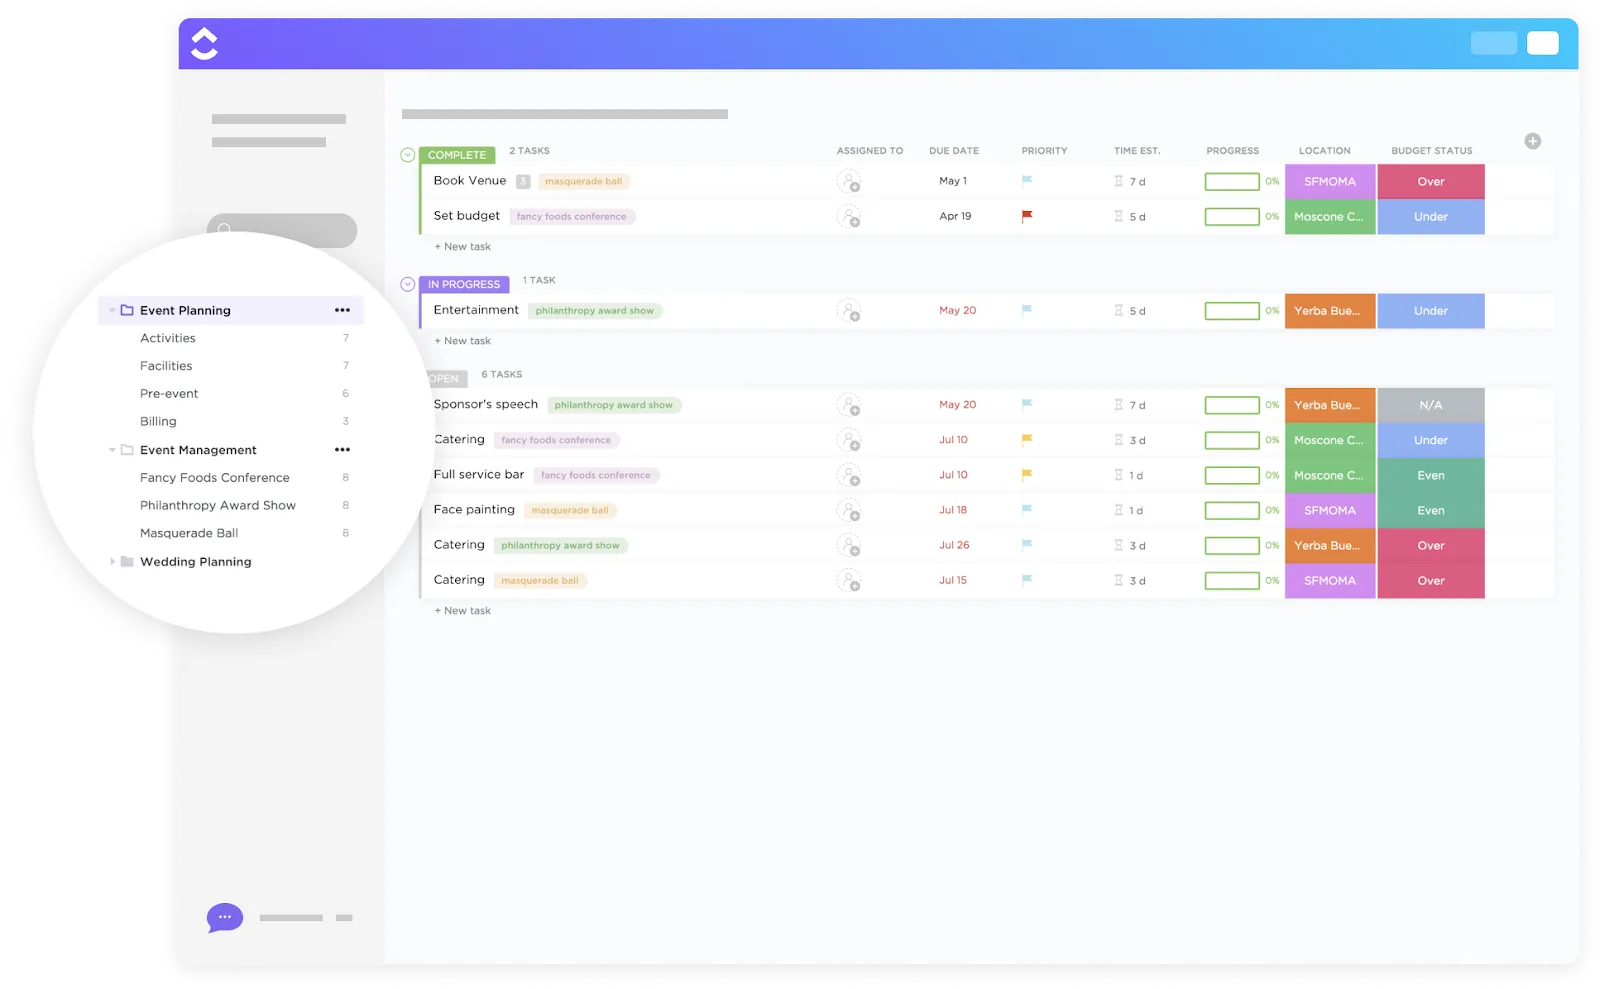
イベントのセットアップを最初から最後まで一貫して管理できるよう設計されたこのテンプレートには、カレンダー、ボード、タイムラインなどの事前設定済みのビューが含まれており、イベントのスケジュールや依存関係を簡単に整理できます。また、Docsとシームレスに連携し、ベンダーとの契約書や参加者向けポリシーを保存することも可能です。
このテンプレートがおすすめな理由:
- 多彩なビジュアルレイアウトにより、調整や確認がスムーズに行えます
- 組み込みのフィールドとステータスにより、タスク追跡のセットアップ時間を短縮できます
- 計画、文書化、コラボレーションを1か所に集約
最大のメリットは?これらのテンプレートは、それぞれのイベント特有のデータ管理やコンプライアンスの要件に合わせてカスタムできることです。
結論:統合されたワークスペース、統合されたガバナンス
イベントの企画、実施、記録、セキュリティを一つのプラットフォームに集約することで、ClickUpはチームを次のように支援します:
- シャドーITや連携されていないツールを削減する
- 人およびデータ全体にわたって一貫したアクセスポリシーを維持する
- 追加のセキュリティシステムを導入することなく、活動状況とコンプライアンスを把握
- /AIを活用して、リスクが問題になる前に早期に発見しましょう
地元のミートアップであれ、世界規模のハイブリッドサミットであれ、ClickUpならイベントデータをセキュリティを確保し、監査可能に保ち、一貫したルールに基づいて管理できます。また、ユーザーからはイベント管理において「最高」との評価も得ています:
ソフトウェアイベント管理会社のクリエイティブディレクターとして、ClickUpはまさにゲームチェンジャーと言える存在です。このプラットフォームのデザインは直感的で、チーム内でのタスクの整理や割り当てが簡単に行えます。特に複数のイベントプロジェクトを同時に進行させている際、そのインターフェースはクリエイティブなワークフローに非常に適していると感じています。私が最も重宝している機能は、コミュニケーションチャネルを効率化できる点です。 ClickUpを使えば、チームメンバーを簡単に巻き込んだり、特定のタスクにデザインに関するフィードバックを書き込んだり、関連添付ファイルを添付したりすることができ、全員が同じ認識を共有できるようになります。また、簡潔な日次要約も提供されるため、チームの進捗状況を把握し、必要に応じて方向転換を行うのに役立ちます。結局のところ、ClickUpは柔軟性と構造性を兼ね備えており、この組み合わせは、ペースの速いイベント管理の世界においてまさに理想的です。
ソフトウェアイベント管理会社のクリエイティブディレクターとして、ClickUpはまさにゲームチェンジャーと言える存在です。このプラットフォームのデザインは直感的で、チーム内でのタスクの整理や割り当てが簡単に行えます。特に複数のイベントプロジェクトを同時に進行させている際、そのインターフェースはクリエイティブなワークフローに非常に適していると感じています。私が最も価値を置いている機能は、コミュニケーションチャネルを効率化できる点です。 ClickUpを使えば、チームメンバーを簡単に巻き込んだり、特定のタスクにデザインに関するフィードバックを書き込んだり、関連添付ファイルを添付したりすることができ、全員が同じ認識を共有できるようになります。また、簡潔な日次要約も提供されるため、チームの進捗状況を把握し、必要に応じて方向転換を行うのに役立ちます。結局のところ、ClickUpは柔軟性と構造性を兼ね備えており、この組み合わせは、ペースの速いイベント管理の世界においてまさに理想的です。
導入ガイド:イベントデータのセキュリティに関するベストプラクティス
脅威は急速に進化しています。データセキュリティ対策も、それに合わせて進化させる必要があります。
最も簡単なコツは? イベントのワークフローにセキュリティ情報管理を組み込むことです。そして、プランから終了まで、どのフェーズも手抜きをせず、万全の対策を講じましょう。
以下に、実践的で繰り返し可能なことをやることをご紹介します:
イベント開催前:プランにセキュリティ対策を組み込む
セキュリティ対策は、参加登録の受付開始よりかなり前に整えておく必要があります。どのようなデータが必要かを明確に決定し、その理由を文書化してください。
ClickUpでは、重要なタスクを整理した専用の「イベントセキュリティ」リストを作成しましょう。「カスタムフィールド」を使用して、登録やバッジのスキャンなど、機密データの取り扱いを伴うタスクを特定します。
これらのタスクには、所有者を明確に割り当ててください。役割ベースの許可を使用してデータへのアクセスを制限し、承認されたチームメンバーのみが登録データや契約書を閲覧できるようにします。
💡 プロのヒント:ClickUpタスクチェックリスト機能を使って編集可能なデータセキュリティチェックリストを作成すれば、内容を修正して複数のイベントで再利用できます。 ClickUp Docsを使用して、同意文言、データ取り扱いルール、ベンダーの責任範囲などを文書化しましょう。ドキュメントはプライベートに設定し、アクセスが必要な関係者のみに共有してください。このドキュメントをイベントタスクに直接リンクさせることで、実行中もポリシーを常に可視性を持つようにします。
イベント開催中:アクセスの監視と制御
イベントが開始されたら、セキュリティに基づく可視性に注力しましょう。
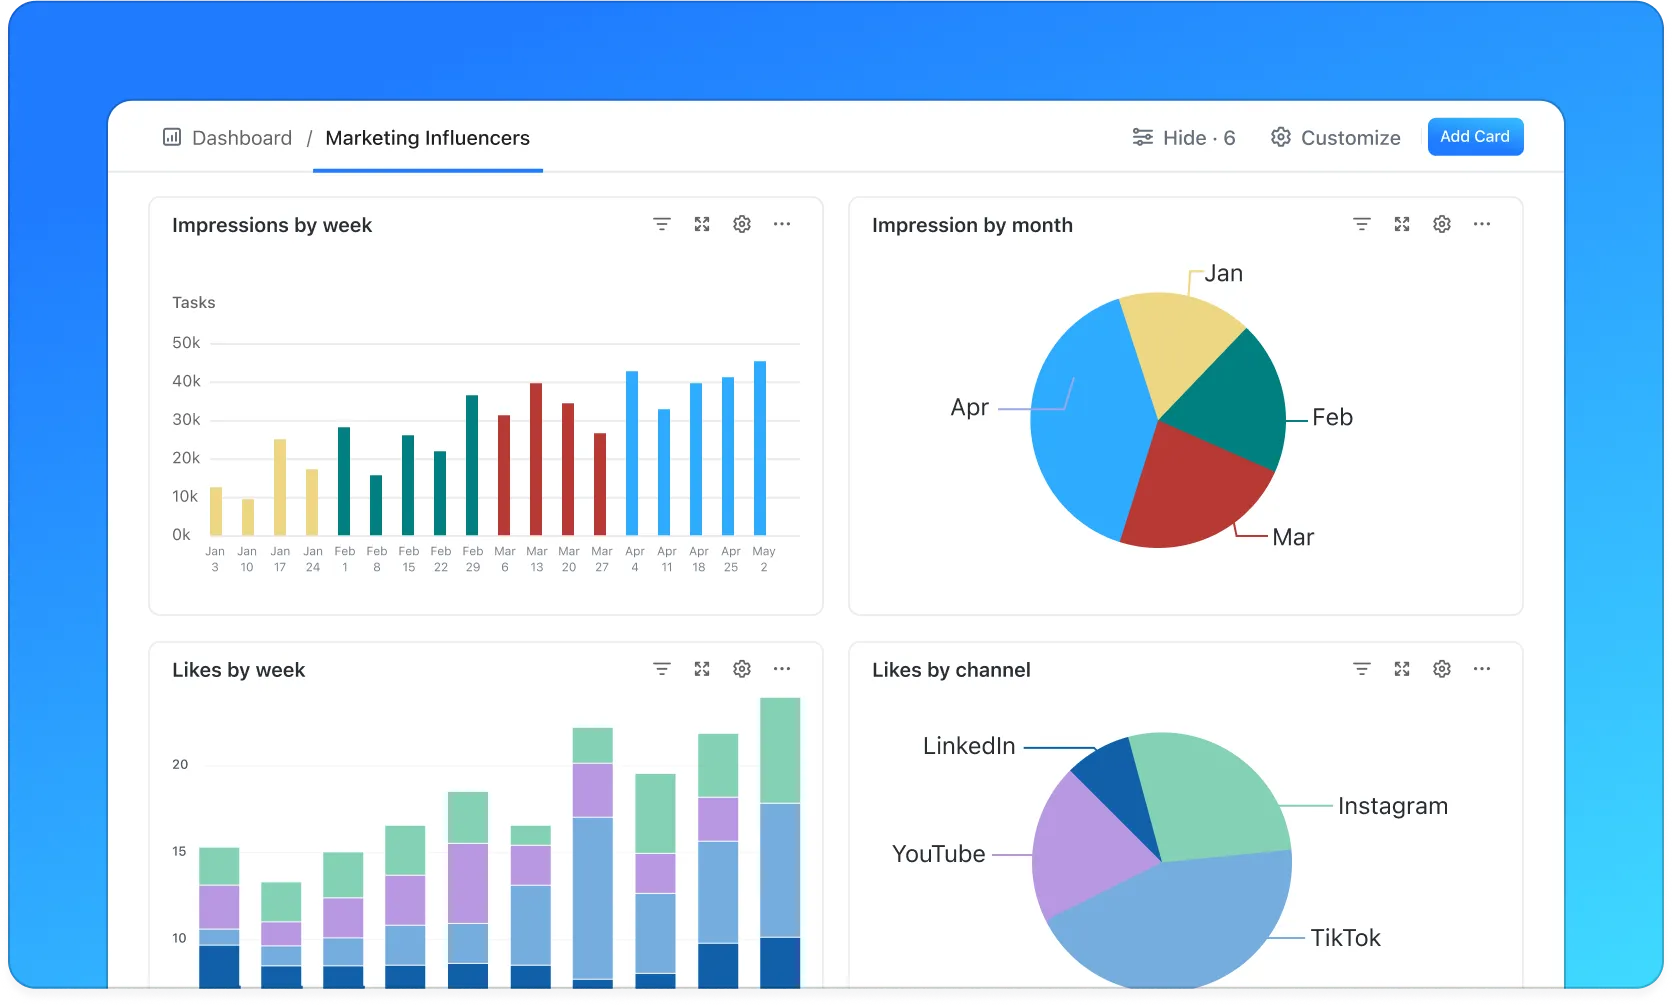
ClickUpのダッシュボードを活用すれば、参加者の生データを公開することなく、タスクのステータス、フォームの提出状況、承認状況をリアルタイムで追跡できます。イベント中に情報を収集する場合は、アクセス権限が制限され、フィールドが事前に定義されたClickUpフォームを経由して情報を送信してください。
💡 プロのヒント: 「登録締切」や「イベント開催中」など、特定のステータスに達した時点で、機密性の高いClickUpタスクやドキュメントをプライベートに設定しましょう。これにより、直前の編集を防ぎ、誤ってデータが公開されるリスクを軽減できます。
イベント終了後:振り返り、データの保存、整理
イベント終了後は、誰がどのデータにアクセスしたかを確認し、一時的な許可を解除してください。データ保持ポリシーに基づき、データをアーカイブまたは削除してください。
💡 プロのヒント: ClickUpのAI要約フィールドを活用して、タスクのアクティビティやコメントからイベント終了後のセキュリティレビューレポートを生成しましょう。その後、独自に構築したAIエージェントを起動し、データ削除、同意確認、コンプライアンスレビューなどのフォローアップタスクを作成します。これにより、100%のコンプライアンスが確保され、次回のイベントもデフォルトでセキュリティ対策を容易に実施できるようになります。

セキュリティと信頼の測定
イベントデータのセキュリティは、単に管理措置を講じるだけでは不十分です。重要なのは、それらの措置が実際に機能しているかどうかを把握することです。適切な指標を測定することで、課題を早期に発見し、コンプライアンスの遵守を証明し、参加者との長期的な信頼関係を築くことができます。
すべてのイベントチームが追跡すべきメトリクスは、以下の2つです:
セキュリティデータのKPI
以下のメトリクスは、システムやプロセスがどの程度機能しているかを示しています:
- セキュリティインシデントの数: 不正アクセス、データ漏洩、システムの不正使用など、その規模の大小を問わず、あらゆるイベントを指します。単発のイベントよりも、その傾向の方が重要です。
- 監査での不備や課題: 内部または外部監査の過程で明らかになった、レビューの漏れ、不完全な文書化、許可に関する問題など
- データやアクセスに関するユーザーからの苦情: 参加者やスタッフから、プライバシーに関する懸念、不正アクセス、データの不正利用について報告があった場合
- インシデントへの対応時間: チームがセキュリティ上の問題をどれだけ迅速に検知、調査、解決できるか。対応が早ければ早いほど、通常はその影響を最小限に抑えることができます。
これらを一貫して追跡することで、事後対応的な修正から、先手を打った予防へと移行することができます。
参加者の信頼度を示すメトリクスを信頼しましょう
信頼は、コンプライアンスレポート作成だけでなく、行動に表れるものです:
- プライバシーに関するフィードバック: データの安全性、透明性、信頼性についてメンションしているアンケート回答やサポートチケット
- 同意のオプトイン率: オプトイン率が高いことは、参加者が自身のデータの利用方法を理解し、信頼していることを示している場合が多い
- フォームでの離脱ポイント: 突然の離脱は、同意文言が不明確であることや、データ要求が過剰に感じられることを示している可能性があります
🎯 これらのメトリクスを総合的に分析することで、セキュリティ態勢を明確に把握できます。これらは、イベントがどれほど安全か、そして最も重要な人々にとってどれほど安心感があるかを示してくれます。
よくある課題と対策
データセキュリティを真剣に考えているチームであっても、現実的な制約に直面することがあります。ここでは、最も一般的な課題のいくつかをご紹介します。また、それらに実践的に対処する方法についても解説します:
- ツールが多すぎて管理が追いつかない: イベントデータは、チケット販売プラットフォーム、スプレッドシート、チャットツール、CRMなど、さまざまな場所に分散していることがよくあります。このような「ワークスプロール」はリスクを高め、監査作業を困難にします✅ 対策: 計画、文書化、ワークフローを1つのワークスペース(ClickUpなど)に一元化しましょう。また、ツール間のデータ移動は可能な限り制限してください。
- 機密データの所有権が不明確: 「誰でも」アクセスできる状態では、所有権が不明確になります✅ 対策: 登録データ、同意管理、イベント終了後の後処理について、明確な所有者を割り当ててください。イベントの前後には、アクセス権限を見直してください。
- プレッシャー下での直前の変更: イベントは目まぐるしく進行するため、急遽行われる更新ではセキュリティチェックが省略されがちです✅ 対策: あらかじめ用意されたワークフロー、許可設定、自動化機能を活用することで、繁忙期にセキュリティ対策が「記憶頼り」になるのを防ぎましょう
- 参加者データの過剰収集: 必要以上の情報を求めることは、リスクを高め、信頼を損なうことになります✅ 対策: 登録フォームを定期的に見直し、明確な目的がないフィールドを削除しましょう。完全に削除できない場合は、任意入力にすることで、参加者が安心して情報を共有できるようにしましょう。
- イベント終了後のデータは忘れられがち: イベント終了後も長期間にわたりアクセス権限が開放されたままになると、セキュリティ上の脆弱性となります✅ 対策: イベント終了後にデータをアーカイブ、削除、または確認するための自動リマインダーやタスクを設定しましょう。
イベントデータのセキュリティを「偶然」ではなく「意図的」なものにしましょう
今や、イベントデータのセキュリティは、イベント当日に単にチェックリストを埋めるだけの作業ではないことは、皆様もご存知でしょう。これは、企画、実施、そして事後対応に至るまで一貫して行われる取り組みなのです。
だからこそ、賢明なイベントチームは、ワークフローにセキュリティを組み込んでいます。重要な事項に対して対策を講じ、一貫性を保つことでリスクを低減しているのです。
イベントプラットフォームが明確なアクセス制御、監査可能性、そして責任あるAIの利用をサポートしていれば、セキュリティの管理が容易になり、信頼性も高まります。そこで、ClickUpの「Converged AI」ワークスペースが自然に役立ちます。これは、イベント企画、データガバナンス、AIを活用したワークフローを統合した数少ないプラットフォームの一つです。
その目標とは? セキュリティがイベントの進行を妨げるのではなく、むしろイベントをサポートする存在となることです。
データセキュリティを損なうことなく、インパクトのあるイベントを開催したいとお考えですか?ClickUpを今すぐ無料でお試しください!
よくある質問(FAQ)
イベントにおいて、どのようなデータを機密情報と見なすべきでしょうか?
機密性の高いイベントデータには、参加者を特定したり、参加者のプライバシーに影響を及ぼしたりする可能性のあるあらゆる情報が含まれます。これには、氏名、連絡先、支払い情報、場所情報、IPアドレス、行動追跡データ、生体認証情報や固有の識別子などが含まれます。
イベント参加者(ビデオや行動)の監視にAIを使用することは合法ですか?
AI を使用して参加者を監視することは、適用される法律や同意に関する規則に従っている場合に限り、合法となります。EU では、GDPR により、ビデオや行動データの収集に関して、透明性、法的根拠、および明確な同意が求められています。米国では、法律は州や状況によって異なります。収集する情報とその理由を常に開示し、オプトアウトの仕組みを提供してください。
イベントプラットフォームにおける最適な暗号化のベストプラクティスとは?
適切な暗号化とは、転送中および保存中の両方のデータを保護することを意味します。ネットワークトラフィックにはTLS/SSL(少なくともTLS 1.2)を、保存データにはAES-256などの強力なアルゴリズムを使用してください。
イベント開催中や終了後にデータ漏洩が発生した場合、どのように対処すればよいでしょうか?
情報漏洩が発生した場合は、迅速に対応してください。インシデント対応プランに従い、漏洩の封じ込め、影響の評価、および影響を受けた関係者への通知を行ってください。GDPRでは、重大な情報漏洩について72時間以内に当局へ報告することが義務付けられています。何が起きたか、どのように対応したか、再発防止のためにどのようなステップを講じたかを記録してください。
イベントデータはどのくらいの期間保存すべきでしょうか?
データは、明示した目的に必要な期間のみ保持してください。GDPRや類似の法律では、データの最小化と利用目的の限定が重視されています。イベントや法令遵守のためにデータが不要になった場合は、アーカイブするか削除する必要があります。
GDPR/CCPAの下で、どのような同意取得の慣行が求められていますか?
GDPRでは、個人データを収集する前に、明示的かつ十分な情報に基づく同意を得なければなりません。同意は具体的で、個別の項目ごとに提示され、撤回可能でなければなりません。CCPAでは、カリフォルニア州の居住者に対し、何を収集するか、なぜ収集するか、どのように使用されるかを通知し、データの販売や共有を拒否する権利を付与しなければなりません。
小規模なイベント主催者は、どうすれば手頃な価格で十分なセキュリティを確保できるのでしょうか?
まずは基本から始めましょう。データ収集は必要な範囲に限定し、強固なパスワードと多要素認証を採用し、仕事を安全なプラットフォームに一元化します。また、すでに使用しているツールの組み込みセキュリティ機能を活用することも可能です。
ClickUpは主要なデータ保護規制に準拠していますか?
ClickUpは、転送中および保存中のデータの暗号化、GDPRやCCPAの要件に準拠した厳格なプライバシーポリシーなど、強固なプライバシーおよびセキュリティ対策に基づいて設計されています。また、データのエクスポート、削除、およびデータ処理契約(DPA)の条項にも対応しており、お客様がコンプライアンス要件を満たすのを支援します。