À 2 h 17 du matin, une alerte de sécurité s'affiche dans votre chat. Puis une autre ; au lever du jour, on en compte des centaines. Si certaines sont importantes, la plupart ne le sont pas.
Telle est la réalité pour la plupart des start-ups spécialisées dans la cybersécurité. On attend de vous que vous vous défendiez contre des menaces de niveau entreprise avec une petite équipe, un temps limité et des outils qui n’ont pas été conçus pour faire face aux attaques telles qu’elles se produisent aujourd’hui.
Ce guide vous aide à réaliser la sélection d’une pile de cybersécurité basée sur l’IA adaptée au modèle de menace, à la taille de l’équipe et à la trajectoire de croissance de votre start-up. Vous découvrirez les composants essentiels, tels que les pipelines de données et les frameworks d’apprentissage automatique, apprendrez à évaluer les plateformes open source par rapport aux plateformes commerciales, et saurez comment éviter les pièges courants.
Nous verrons également pourquoi ClickUp, le premier environnement de travail IA convergent au monde, est un outil qui doit absolument figurer dans votre pile ! 🌟
Qu'est-ce qu'une pile de cybersécurité basée sur l'IA ?
Une pile de cybersécurité basée sur l’IA est une combinaison en couches d’outils, de frameworks et d’infrastructures qui permet la détection, la réponse et la prévention des menaces grâce à l’apprentissage automatique.
Considérez-la comme un système complet, de la collecte des données à l’action, qui permet à vos outils de sécurité d’apprendre et de s’adapter. Elle comprend généralement des pipelines de données pour la télémétrie de sécurité, des modèles d’apprentissage automatique (ML) entraînés sur des schémas de menaces, une infrastructure de déploiement et des systèmes de surveillance.
Il est essentiel de comprendre la différence entre l'intégration de l'IA dans des outils de sécurité hérités et la conception dès le départ de solutions natives de l'IA. Les outils natifs de l'IA s'appuient sur l'apprentissage automatique, tandis que les systèmes hérités améliorés par l'IA se contentent d'ajouter des fonctionnalités d'apprentissage automatique à des architectures plus anciennes, basées sur des règles.
La pile la mieux adaptée à votre start-up dépendra fortement de votre modèle de menace spécifique, de l'expertise de votre équipe et de vos projets de croissance.
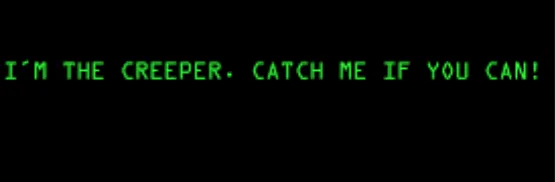
🧠 Anecdote : Créé en 1971 par Bob Thomas chez BNN Technologies, le programme « Creeper » est largement considéré comme le premier virus ou ver informatique, conçu à l’origine comme un programme expérimental capable de s’autoreproduire. Il se propageait d’un ordinateur DEC PDP-10 à l’autre, affichant le message : « Je suis le Creeper, attrape-moi si tu peux ! »
Pourquoi les start-ups spécialisées dans la cybersécurité ont besoin de l'IA dans leur pile technologique
En tant que start-up spécialisée dans la sécurité, vous êtes confrontée à des menaces de niveau entreprise avec des ressources bien plus limitées, et votre équipe est probablement submergée par les alertes générées par les outils traditionnels. Les outils de sécurité basés sur des règles ne parviennent tout simplement pas à suivre le rythme des attaques modernes et nécessitent un ajustement manuel constant que les équipes réduites ne peuvent pas assurer.
Les systèmes basés sur l'IA aident les petites équipes à gérer les risques de cybersécurité à l'échelle de l'entreprise en automatisant le travail routinier.
Voici pourquoi vous avez besoin de l'IA dans votre pile technologique :
Détection et réponse plus rapides aux menaces
Les modèles IA réduisent considérablement le délai entre une intrusion et votre réaction en offrant :
- Reconnaissance de formes à grande échelle : l’IA traite des millions d’évènements provenant de votre réseau et de vos terminaux afin de mettre en évidence les menaces réelles qui se cachent dans le bruit de l’activité quotidienne.
- Triage automatisé : au lieu de traiter toutes les alertes de la même manière, les modèles d’IA les classent par ordre de priorité en fonction de leur gravité, ce qui permet à vos analystes de se concentrer immédiatement sur ce qui importe le plus.
- Apprentissage continu : les meilleurs systèmes améliorent leur précision de détection au fil du temps, à mesure qu’ils sont confrontés à des modèles d’attaque nouveaux et en constante évolution, rendant ainsi vos défenses chaque jour plus intelligentes.
Réduction de la charge de travail manuelle pour les équipes allégées
La plupart des start-ups n’ont pas les moyens de se doter d’un centre d’opérations de sécurité (SOC) à part entière. L’IA permet de combler cette lacune en prenant en charge les tâches répétitives et chronophages qui épuisent les analystes. Cela inclut l’analyse de routine des journaux, l’examen initial des alertes et même la recherche proactive de menaces.
L'IA lutte directement contre la « fatigue de sécurité » qui s'installe lorsque votre équipe est submergée d'alertes. En l'utilisant pour filtrer les faux positifs avant même qu'ils n'atteignent un opérateur humain, vous vous assurez que l'attention précieuse de votre équipe est consacrée aux menaces réelles.
Une protection évolutive au fur et à mesure de votre croissance
Votre sécurité doit évoluer au rythme de votre entreprise, sans que vous ayez à embaucher un nouvel analyste pour chaque nouveau client ou chaque nouvelle gamme de produits. Les systèmes basés sur l’IA sont conçus pour gérer une surface d’attaque en constante expansion, car l’augmentation du nombre d’utilisateurs et de données va de pair avec celle des services cloud. Cela bouleverse le modèle de sécurité traditionnel et vous permet d’adapter efficacement vos défenses.
📮 ClickUp Insight : Alors que 34 % des utilisateurs font entièrement confiance aux systèmes d’IA, un groupe légèrement plus important (38 %) adopte une approche « faire confiance, mais vérifier ». Un outil autonome qui ne connaît pas votre contexte de travail présente souvent un risque plus élevé de générer des réponses inexactes ou insatisfaisantes.
C’est pourquoi nous avons développé ClickUp Brain, l’IA qui relie la gestion de projet, la gestion des connaissances et la collaboration au sein de votre environnement de travail, tout en intégrant des outils tiers. Obtenez des réponses contextuelles sans avoir à activer/désactiver un outil chaque fois que vous en utilisez un autre et multipliez par 2 ou 3 votre efficacité au travail, à l’instar de nos clients chez Seequent.
Composants essentiels d’une pile de cybersécurité basée sur l’IA
Sans une vision claire des composants essentiels d’une pile IA, vous risquez d’acheter un outil puissant qui s’avérera inutile, car il vous manquera un élément crucial, comme des données propres ou un moyen de le déployer.
Voici les quatre couches essentielles qui, combinées, forment une pile complète. 🛠️
1. Couche de gestion et d'ingestion des données
C'est le fondement de l'ensemble de vos opérations de sécurité basées sur l'IA. C'est ainsi que vous collectez, nettoyez et organisez toutes les données de sécurité, ou télémétrie, provenant de l'ensemble de votre organisation afin qu'elles puissent être utilisées par des modèles d'apprentissage automatique. Si vos données sont désorganisées ou incomplètes, les prédictions de votre IA ne seront pas fiables :
- Sources de données : regroupez tout, des journaux de détection et de réponse aux incidents sur les terminaux (EDR) aux données de flux réseau, en passant par les journaux de configuration cloud et les évènements des fournisseurs d'identité.
- Normalisation : standardisez les données issues de tous vos différents outils en un format unique et cohérent afin que l'IA puisse les comprendre
- Architecture de stockage : Choisissez un système de gestion des données, souvent un lac de données, capable de stocker de vastes quantités d’informations tout en permettant à la fois l’analyse en temps réel et la consultation des données historiques.
- Politiques de conservation : Déterminez la durée de conservation des données, en trouvant le juste équilibre entre le besoin de disposer d’un contexte historique pour l’entraînement des modèles et l’augmentation des coûts de stockage.
🚀 L'avantage ClickUp : Gérez la manière dont vos données sont collectées, normalisées et conservées dans l'ensemble de votre infrastructure grâce à la documentation disponible dans ClickUp Docs.
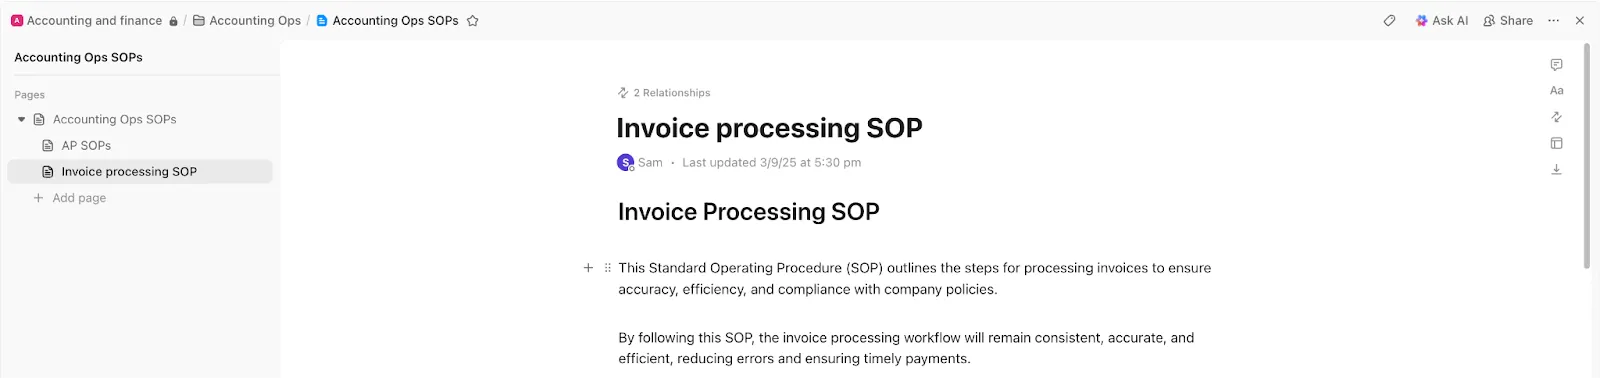
Par exemple, votre start-up extrait des données télémétriques à partir d’outils EDR, de journaux cloud et de fournisseurs d’identité. Un document ClickUp central définit précisément quelles sources de données sont ingérées, comment les champs sont normalisés, ce qu’attendent les modèles de schéma et combien de temps chaque type de données est conservé. Lorsque les pipelines changent, ces mises à jour sont immédiatement répercutées et liées aux ingénieurs responsables.
2. Frameworks et modèles d'apprentissage automatique
Il s'agit du « cerveau » de la pile, là où s'effectue la détection effective des menaces. À ce stade, vous devrez choisir entre :
- Modèles prêts à l'emploi proposés par un fournisseur : plus rapides à déployer, mais offrant moins de possibilités de personnalisation
- Modèles personnalisés : parfaitement adaptés à votre environnement, mais nécessitant une expertise approfondie en apprentissage automatique.
Parmi les types de modèles courants, on trouve l'apprentissage supervisé (entraîné sur des exemples libellés de menaces connues) et l'apprentissage non supervisé (idéal pour la détection d'anomalies et l'identification de menaces inédites).
⚙️ Bonus : Comprenez les nuances entre l'apprentissage automatique supervisé et non supervisé afin de choisir la meilleure option.
3. Infrastructure de déploiement et d'intégration
Cette couche vise à intégrer vos modèles dans un environnement de production où ils peuvent remplir leur fonction. Pour les start-ups, l’essentiel est de trouver une approche qui ne nécessite pas l’intervention d’une équipe MLOps (Machine Learning Operations) dédiée pour la gestion. Recherchez :
- Compatibilité des API : vos outils d’IA doivent pouvoir communiquer avec vos systèmes de sécurité existants, tels que votre plateforme de gestion des informations et des évènements de sécurité (SIEM) ou votre plateforme d’orchestration, d’automatisation et de réponse en matière de sécurité (SOAR).
- Exigences en matière de latence : pour une détection des menaces en temps réel, vos modèles doivent prendre des décisions en quelques millisecondes
- Mécanismes mis à jour : vous avez besoin d’un processus fluide pour déployer en production des versions nouvelles et améliorées de vos modèles sans provoquer d’interruption de service
4. Outils de surveillance et d’observabilité
Cette couche suit les performances des modèles afin de détecter des problèmes tels que la dérive, phénomène par lequel la précision d’un modèle se dégrade au fil du temps à mesure que les modes d’attaque évoluent. Elle fournit également la boucle de rétroaction indispensable à l’amélioration continue, permettant aux analystes de réagir aux alertes pour réentraîner et affiner les modèles. Une observabilité solide vous offre une visibilité complète sur les performances de vos défenses basées sur l’IA.
🔍 Le saviez-vous ? Lors de l’une des premières cyberattaques orchestrées par l’IA rendues publiques, un agent IA « jailbreaké » a été utilisé pour exécuter de manière autonome des actions sophistiquées dans le cadre d’une intrusion en plusieurs étapes qui a touché des dizaines d’organisations.
Principaux frameworks et outils d'IA pour les start-ups spécialisées dans la cybersécurité
Le marché regorge d’outils d’IA, ce qui rend difficile de savoir par où commencer. Vous risquez de vous retrouver à dépenser trop pour une plateforme d’entreprise dont vous n’avez pas besoin ou à perdre des mois sur un projet « fait maison » qui ne verra jamais le jour.
Le paysage se divise en trois grandes catégories pour vous aider à affiner votre choix en fonction de votre budget, de votre équipe et de vos objectifs. 💁
Solutions open source pour les équipes soucieuses de leur budget
Opter pour l’open source vous offre un contrôle et une flexibilité maximaux pour un coût initial minimal, mais cela implique un compromis. Vous serez responsable de l’installation, de la maintenance et du dépannage, ce qui nécessite une expertise interne importante. Vous travaillerez avec :
- TensorFlow/PyTorch : ce sont les frameworks de référence pour créer des modèles d'apprentissage automatique personnalisés à partir de zéro ; ils offrent une flexibilité inégalée, mais leur prise en main est complexe.
- YARA + extensions ML : il s’agit d’un outil puissant pour la détection de logiciels malveillants basée sur des règles, qui peut être enrichi par le ML afin de créer des classificateurs plus sophistiqués.
- Zeek (anciennement Bro) : il s'agit d'un framework d'analyse de réseau très répandu, doté d'un écosystème riche en plugins, dont certains permettent l'analyse du trafic basée sur l'apprentissage automatique.
- OpenSearch Security Analytics : alternative open source aux solutions SIEM commerciales, cette solution intègre des fonctionnalités de détection des anomalies et d'analyse de sécurité basée sur l'apprentissage automatique.
🧠 Anecdote : Les tests d'intrusion ont été définis au début des années 1970. La pratique consistant à simuler des attaques pour détecter des vulnérabilités a été formalisée dans un rapport de 1972 rédigé par James P. Anderson.
Plateformes cloud natives pour un déploiement rapide
Pour les start-ups qui souhaitent aller vite et éviter de gérer l’infrastructure, les plateformes cloud-native constituent un excellent choix. Ces services prennent en charge le matériel sous-jacent et les MLOps, permettant ainsi à votre équipe de se concentrer sur la création et le déploiement de modèles.
Parmi les principaux fournisseurs, on trouve AWS, Google Cloud et Microsoft Azure, qui proposent tous de puissantes plateformes de ML gérées telles que SageMaker, Vertex IA et Azure ML.
Ils proposent également des services d’IA spécifiques à la sécurité, tels qu’AWS GuardDuty et Google Chronicle, qui constituent la voie la plus rapide vers une détection basée sur l’IA. Les principaux points à surveiller sont la dépendance vis-à-vis d’un fournisseur, prestataire, et la tarification à l’utilisation, qui peut augmenter de manière imprévisible.
🔍 Le saviez-vous ? En 2010, le ver Stuxnet a exploité quatre failles « zero-day » pour perturber le programme nucléaire iranien, ce qui a profondément influencé la manière dont les gouvernements et les entreprises recherchent et stockent les failles inconnues.
Solutions spécialisées d'IA pour la cybersécurité
Si vous souhaitez obtenir un retour sur investissement rapide, optez pour des plateformes commerciales spécialement conçues à cet effet. Ces outils sont conçus spécifiquement pour les cas d’utilisation liés à la sécurité et intègrent des modèles pré-entraînés ainsi que des flux de travail optimisés, même s’ils offrent moins de possibilités de personnalisation qu’une approche « à monter soi-même ».
| Catégorie | Fonctionnalités | Acteurs clés |
| EDR | Détection et réponse au niveau des terminaux | CrowdStrike, SentinelOne et VMware Carbon Black |
| NDR | Détection et réponse au niveau du réseau | Darktrace, Vectra IA et ExtraHop |
| SOAR | Orchestration, automatisation et réponse en matière de sécurité | Splunk SOAR, Palo Alto XSOAR et Swimlane |
Défis courants en matière de sécurité de l'IA auxquels sont confrontées les start-ups
Vous avez investi dans un nouvel outil d’IA, mais celui-ci ne donne pas les résultats escomptés. Désormais, au lieu de résoudre des problèmes, vous en rencontrez de nouveaux, tels que la fatigue liée aux alertes et les difficultés d’intégration.
Connaître à l'avance ces pièges courants vous aide à vous y préparer et à éviter des erreurs coûteuses. 👀
- Qualité et disponibilité des données : la qualité des modèles dépend de celle des données sur lesquelles ils sont entraînés, et de nombreuses start-ups ne disposent pas des données propres et libellées nécessaires pour créer des modèles personnalisés précis.
- La fatigue due aux faux positifs : un système d’IA mal réglé peut générer encore plus de bruit qu’un système traditionnel, submergeant votre équipe d’alertes non pertinentes et allant à l’encontre de l’objectif initial.
- Déficits de compétences : L'expertise nécessaire pour créer, déployer et assurer la maintenance de systèmes d'apprentissage automatique est coûteuse et difficile à trouver, tout comme les connaissances approfondies en matière de sécurité.
- Complexité de l'intégration : faire en sorte que votre nouvel outil d'IA fonctionne de manière transparente avec votre infrastructure de sécurité existante demande souvent bien plus de temps et d'efforts que prévu
- Maintenance des modèles : l’IA n’est pas une solution « à configurer une fois pour toutes » ; les modèles se dégradent avec le temps et nécessitent une surveillance, un réglage et un réentraînement continus pour rester efficaces.
- Multiplication des outils : Chaque nouvel outil d’IA peut ajouter un silo supplémentaire à vos opérations de sécurité, fragmentant ainsi la visibilité et rendant plus difficile la vue d’ensemble
Ces défis soulignent pourquoi une supervision humaine qualifiée reste essentielle pour guider, interpréter et gérer même les systèmes d'IA les plus sophistiqués.
🔍 Le saviez-vous ? Plus de la moitié des entreprises privilégient désormais les dépenses liées à la sécurité IA par rapport aux outils de sécurité traditionnels, mais beaucoup sont confrontées à une prolifération des outils. Les organisations utilisent en moyenne 85 applications SaaS et plus de cinq outils distincts rien que pour la découverte, la surveillance ou la classification des données, ce qui rend la sécurité plus difficile à gérer et à intégrer.
Comment choisir la pile IA adaptée à votre start-up spécialisée dans la cybersécurité
Vous comprenez les composants et les outils, mais comment prendre concrètement la décision finale ? Choisir sur la base d’une démonstration spectaculaire plutôt qu’en tenant compte du contexte spécifique de votre start-up peut vous conduire à une pile qui ne correspond pas à votre modèle de menace ou qui ne s’adapte pas à la croissance de votre entreprise.
Utilisez ce cadre en cinq étapes pour faire un choix systématique et adapté au contexte. 👇
1. Adaptez-vous à vos besoins spécifiques en matière de sécurité
Au lieu de commencer par les outils, partez des menaces auxquelles vous êtes confronté. Une start-up B2B de SaaS traitant des données financières a des priorités en matière de sécurité très différentes de celles d’une entreprise de jeux sur mobile. En identifiant d’abord vos risques spécifiques, vous vous assurez d’investir dans une IA qui résout réellement vos problèmes.
Posez-vous les questions suivantes :
- Quel est votre principal vecteur de menace ? Craignez-vous davantage les intrusions réseau, les menaces internes, les logiciels malveillants ou l'exfiltration de données ?
- Quelles sont les exigences de conformité applicables ? Les réglementations telles que SOC 2, HIPAA ou PCI-DSS auront une forte influence sur le choix de vos outils.
- Quel est votre déficit de détection actuel ? Identifiez les points faibles de vos mesures de sécurité existantes et concentrez-y en priorité vos investissements dans l'IA.
🔍 Le saviez-vous ? Les RSSI d’entreprise jonglent en moyenne avec 75 outils de sécurité à la fois, et près de la moitié d’entre eux affirment que leur pile s’est agrandie rien que l’année dernière. Pourtant, cette multiplication des outils n’a pas entraîné une diminution des problèmes. Les deux tiers ont encore subi une faille de sécurité au cours des 24 derniers mois, ce qui montre à quel point des piles complexes et surchargées peuvent en réalité compliquer la sécurité au lieu de la renforcer.
2. Évaluez l'intégration avec les outils existants
Votre start-up dispose déjà d’une infrastructure cloud, d’outils de sécurité et de flux de travail bien établis. Un outil d’IA qui ne s’intègre pas facilement à ce que vous utilisez déjà entraînera des frictions opérationnelles et une prolifération des tâches. Privilégiez les outils dotés d’API robustes, d’intégrations prêtes à l’emploi et prenant en charge divers formats de données.
🚀 L'avantage ClickUp : Connectez votre infrastructure cloud, vos outils de sécurité et vos plateformes de collaboration au sein d'une seule couche opérationnelle grâce aux intégrations ClickUp. Elles regroupent les alertes, les mises à jour et les actions dans votre environnement de travail ClickUp, ce qui réduit la prolifération des outils et préserve les flux de travail existants.
3. Tenez compte de l'évolutivité et de la croissance future
Anticipez 18 mois à l'avance, ne vous limitez pas au présent. Une solution qui fonctionne parfaitement pour une équipe de dix personnes risque de s'effondrer sous le poids des données d'une entreprise de 100 personnes.
Évaluez à la fois l'évolutivité technique (le système peut-il traiter 10 fois plus de données ?) et l'évolutivité commerciale (le modèle tarifaire restera-t-il abordable à mesure que votre utilisation augmentera ?).
🧠 Anecdote : Le terme « virus informatique » a été inventé en 1983 par Fred Cohen alors qu'il menait des expériences sur du code capable de s'autoreproduire.
4. Trouver le juste équilibre entre coûts et capacités
Le prix affiché d’un outil n’est qu’un élément parmi d’autres. Pour comprendre le coût total de propriété (TCO) réel, vous devez prendre en compte :
- Durée de mise en œuvre
- Formation des collaborateurs
- Maintenance continue
- Coût d’opportunité lié à l’attention de votre équipe
Parfois, l’option open source « la moins chère » s’avère être la plus coûteuse une fois que l’on prend en compte les heures d’ingénierie nécessaires à son fonctionnement.
5. Évaluez l'assistance des fournisseurs et la communauté
Lorsqu’on est une start-up aux ressources limitées, on ne peut pas se permettre de rester bloqué. La qualité de la documentation d’un fournisseur, la réactivité de son équipe d’assistance et le dynamisme de sa communauté d’utilisateurs sont des facteurs essentiels.
En ce qui concerne les outils open source, une communauté solide peut s’avérer tout aussi précieuse que l’équipe d’assistance d’un fournisseur, en vous apportant un soutien indispensable lorsque vous rencontrez des difficultés.
Comment optimiser votre pile de sécurité IA au fil du temps
Vous avez déployé votre pile d'IA, mais le travail n'est pas terminé. Vos modèles peuvent devenir obsolètes, les performances peuvent se dégrader et votre pile, qui a coûté cher, peut perdre chaque jour un peu plus de son efficacité.
Pour éviter cela, considérez votre pile de sécurité IA comme un produit évolutif qui nécessite une attention et des améliorations constantes :
- Définissez des indicateurs de référence : avant le déploiement, suivez les indicateurs clés tels que le taux de faux positifs, le temps moyen de détection (MTTD) et la charge de travail des analystes. Cela vous permettra d’obtenir une vision claire de la situation « avant et après » afin de mesurer l’impact de l’IA.
- Créez des boucles de rétroaction : les décisions prises par vos analystes humains face aux alertes constituent des données inestimables. Réinjectez ces informations dans vos modèles pour les aider à tirer les leçons de leurs erreurs et à gagner en intelligence.
- Prévoyez des bilans réguliers : au moins une fois par trimestre, évaluez les performances de vos modèles par rapport à vos indicateurs de référence et analysez l'évolution du paysage des menaces.
- Préparez-vous aux mises à jour des modèles : mettez en place un processus clair et reproductible pour tester et déployer des modèles améliorés dans votre environnement de production sans perturber vos opérations de sécurité
- Regroupez les outils lorsque cela est possible : à mesure que votre pile mûrit, cherchez des opportunités de regrouper les outils en choisissant des plateformes capables de couvrir plusieurs cas d'utilisation, ce qui simplifiera votre architecture et réduira les coûts.
🧠 Anecdote : L'une des premières formes de « piratage » était le « phreaking » téléphonique dans les années 1960, où les attaquants exploitaient le réseau téléphonique à l'aide de fréquences sonores.
Tendances futures en matière de piles de cybersécurité basées sur l'IA
Vous vous apprêtez à réaliser un investissement important et vous ne souhaitez pas choisir un outil qui sera obsolète d’ici deux ans. En restant attentif aux nouvelles tendances, vous pourrez prendre des décisions pérennes et garder une longueur d’avance :
- Les modèles linguistiques de grande envergure (LLM) au service de l’analyse de sécurité : Les modèles linguistiques de grande envergure font leur apparition dans les centres d’opérations de sécurité (SOC), offrant des interfaces en langage naturel qui permettent aux analystes de poser des questions telles que : « Montre-moi tout le trafic sortant inhabituel provenant de l’ordinateur portable de cet utilisateur au cours des dernières 24 heures. »
- Agents IA : Les systèmes d’IA évoluent pour détecter les menaces tout en prenant automatiquement des mesures pour les contenir, par exemple en isolant du réseau une machine compromise.
- Solutions unifiées : Le secteur s'éloigne des dizaines de solutions ponctuelles de niche pour se tourner vers des plateformes convergentes qui réduisent la dette d'intégration
- Simulation d’attaques basée sur l’IA : plutôt que d’attendre que de véritables attaques se produisent, les start-ups commencent à utiliser l’IA pour tester en continu et automatiquement leurs propres défenses, afin d’identifier et de corriger leurs failles avant que les attaquants ne puissent en tirer parti.
Comment ClickUp aide les start-ups spécialisées dans la cybersécurité à gérer leur pile IA
À mesure que les start-ups spécialisées dans la cybersécurité adoptent l’IA, leurs piles se développent rapidement et se fragmentent encore plus vite. Les outils de détection, les plateformes cloud, les flux de travail MLOps, la documentation et les systèmes de collaboration fonctionnent souvent en silos distincts, obligeant les équipes à changer constamment de contexte.
ClickUp fait office de lien entre les différents éléments de votre pile de sécurité IA. Au lieu d’ajouter une énième solution ponctuelle, il centralise les informations, les flux de travail et l’exécution au sein d’un environnement de travail unique et contextuel.
Voyons comment ! 👇
Transformez le contexte de sécurité en action immédiate grâce à ClickUp Brain
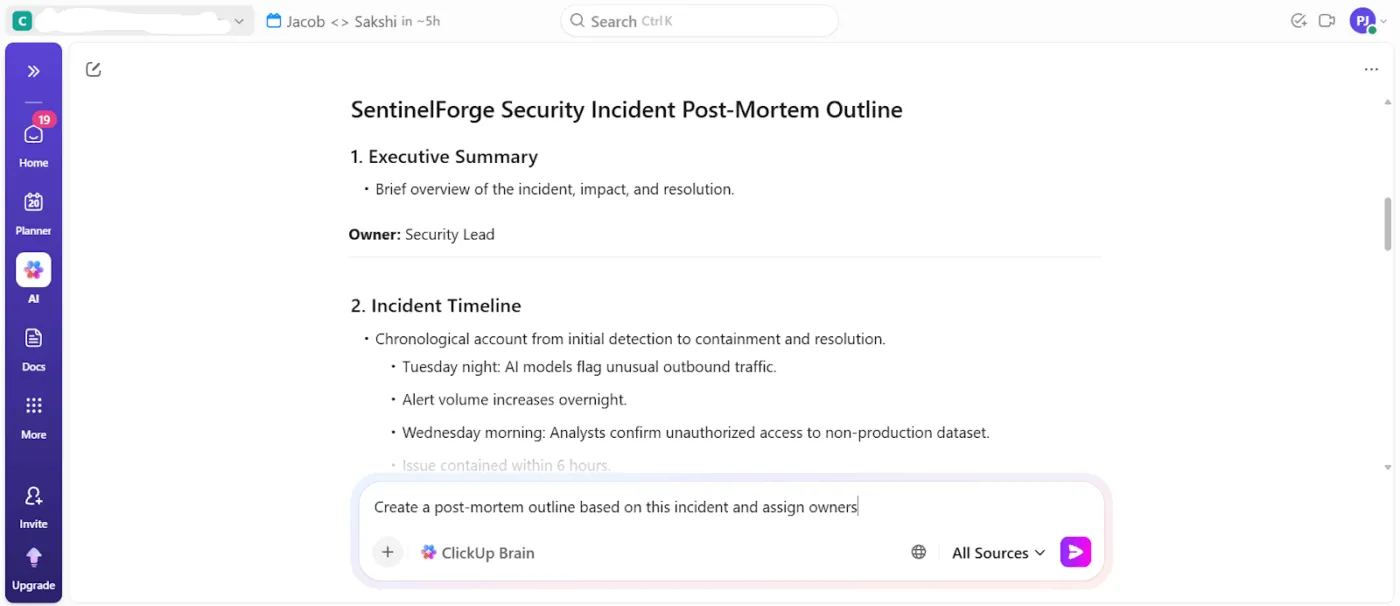
ClickUp Brain fait office d’IA contextuelle: intégrée à votre espace de travail, elle comprend vos projets, tâches, documents et flux de travail en temps réel. Loin des réponses IA cloisonnées et hors contexte, elle répond à vos questions, résume les enquêtes sur les incidents, et crée et met à jour des tâches ClickUp à partir des journaux de sécurité.
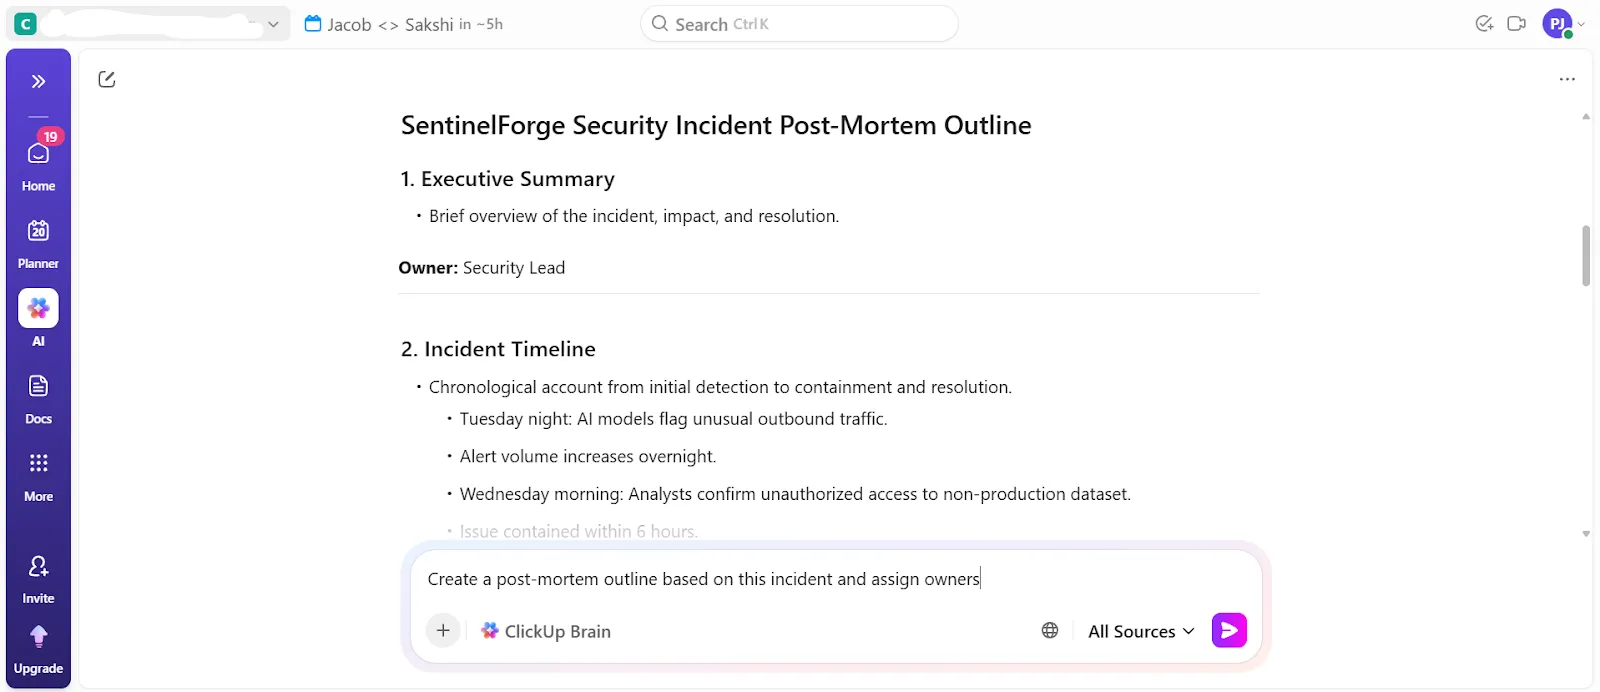
Imaginons qu'une alerte de sécurité déclenche une enquête de plusieurs jours impliquant l'analyse des journaux, des discussions par chat, des tâches de correction et un bilan post-incident.
Vous pouvez demander directement à ClickUp Brain de résumer l’incident à l’aide des tâches liées, commentaires et documents, puis de générer automatiquement des actions de suivi et des étapes de validation par la direction. Cela comble le fossé entre l’analyse par IA et l’exécution, là où la plupart des outils de sécurité échouent.
📌 Exemples de requêtes :
- Résumez cet incident en utilisant toutes les tâches liées, tous les commentaires et tous les documents associés
- Quelles tâches de correction sont encore en attente pour les incidents de gravité élevée cette semaine ?
- Élaborez un plan de bilan à partir de cet incident et désignez les propriétaires
- Quelles alertes ont mobilisé le plus de temps de la part des analystes le mois dernier ?
- Quelles décisions ont été prises au cours de cette enquête et par qui ?
Mieux encore, tout est instantanément consultable grâce à ClickUp Brain, notre assistant IA capable de répondre à vos questions et de trouver des informations dans l'ensemble de votre environnement de travail ClickUp.
Voici ce que Kara Smith, titulaire d’un MBA et certifiée PMP®, responsable des programmes opérationnels chez Instant Teams, avait à dire sur l’utilisation de ClickUp :
Toutes les équipes peuvent tirer parti de l’automatisation, et ClickUp offre cette fonctionnalité pour pratiquement tous les scénarios que j’ai rencontrés. Cependant, le GRAND atout de ClickUp réside dans la simplification des processus et des outils au sein d’un seul espace de travail… Nous sommes une entreprise innovante qui fonctionne au mieux avec des plateformes nous permettant de suivre le rythme effréné d’une start-up à forte croissance, et ClickUp a parfaitement répondu à ce besoin.
Toutes les équipes peuvent tirer parti de l’automatisation, et ClickUp offre cette fonctionnalité pour pratiquement tous les scénarios que j’ai rencontrés. Cependant, le GRAND atout de ClickUp réside dans la simplification des processus et des outils au sein d’un seul espace de travail… Nous sommes une entreprise innovante qui fonctionne au mieux avec des plateformes nous permettant de suivre le rythme effréné d’une start-up à forte croissance, et ClickUp a parfaitement répondu à ce besoin.
Unifiez les informations au sein de votre infrastructure de sécurité grâce à ClickUp Brain MAX
Mettez fin à la prolifération des solutions d’IA et regroupez toutes vos données intelligentes en un seul endroit grâce à ClickUp Brain MAX. Il s’agit d’une application de bureau centralisée qui prend en charge l’ensemble de votre chaîne d’outils. Ainsi, vous n’avez plus besoin de jongler entre une douzaine d’outils d’IA pour obtenir des informations pertinentes.
Vous bénéficierez :
- Recherche et base de connaissances unifiées : effectuez des recherches dans ClickUp et les applications connectées à partir d’une seule interface IA
- Travail à commande vocale : Utilisez des commandes vocales naturelles pour rédiger rapidement des tâches, des documents ou des commandes grâce à la fonctionnalité « Talk-to-Text » de ClickUp.
- Réduction de la fragmentation des outils : Accédez à plusieurs modèles d’IA tels que ChatGPT, Gemini et Claude au sein d’un hub sensible au contexte
Accédez à tous les outils d'IA dont vous avez besoin :
Automatisez les opérations de sécurité grâce aux Super Agents de ClickUp
Déléguez les tâches et les flux de travail de bout en bout qui ralentissent généralement les équipes de sécurité grâce aux Super Agents de ClickUp. Il s'agit de coéquipiers IA intégrés à votre environnement de travail, dotés d'une mémoire complète et d'une compréhension contextuelle de vos tâches.
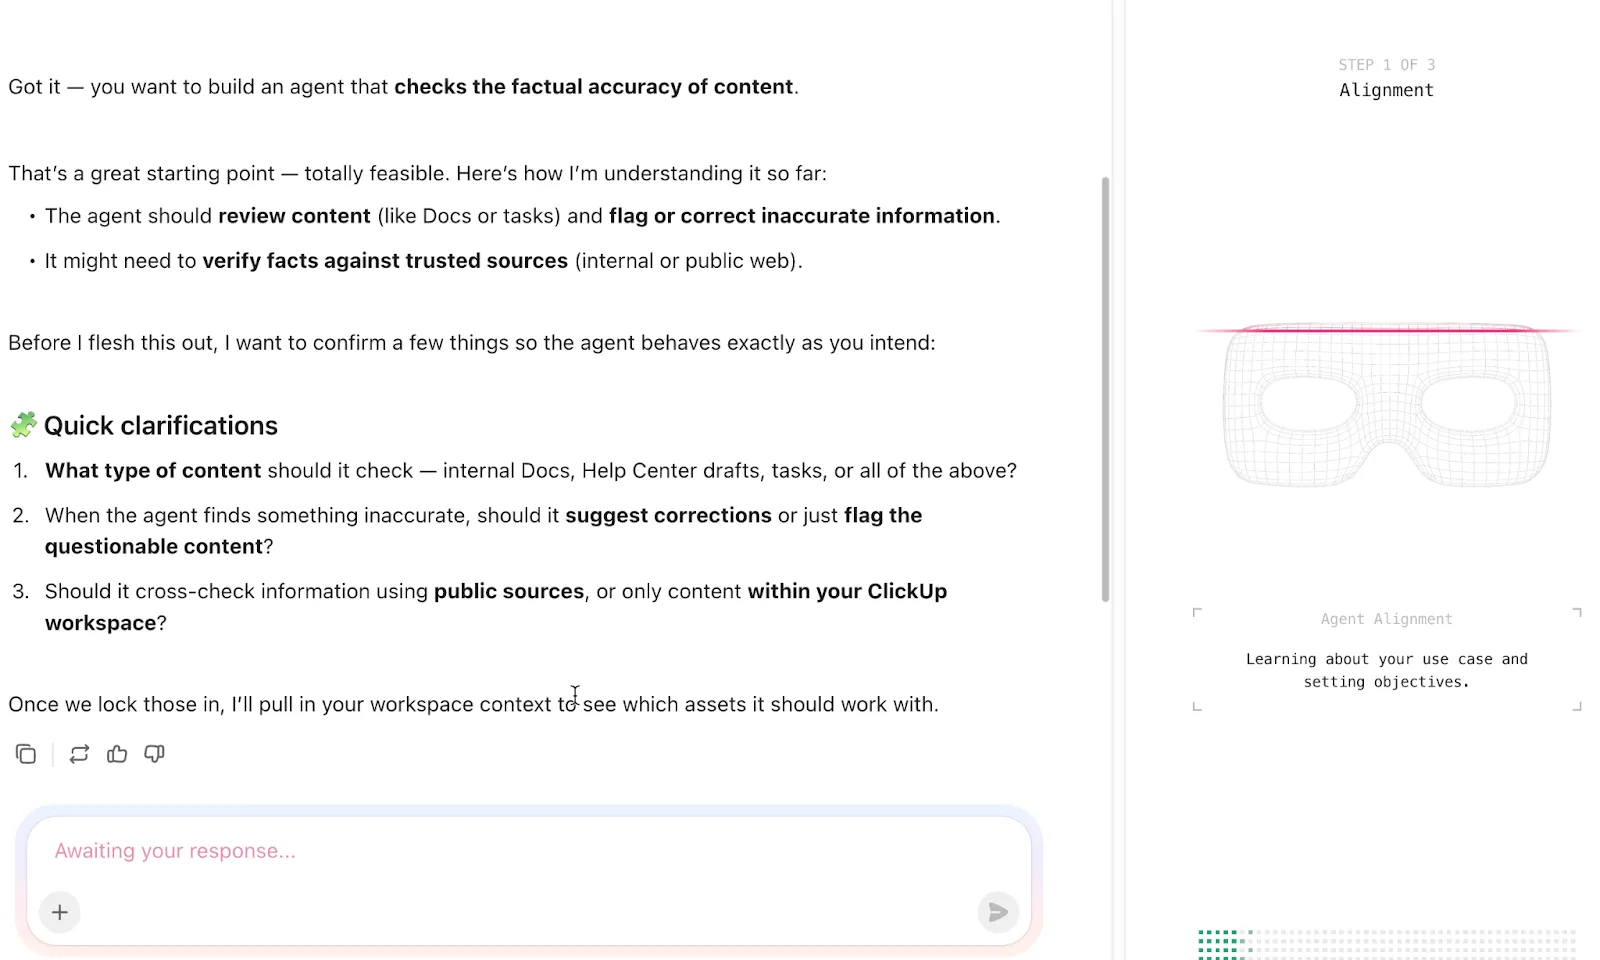
Au lieu de se contenter de répondre à des invitations, elles planifient, exécutent et surveillent des flux de travail en plusieurs étapes en utilisant à la fois les données de l'environnement de travail et les applications connectées.
📌 Exemple de consigne : Vous êtes un « Super Agent » des opérations de sécurité chargé de coordonner la réponse aux incidents, d’assurer la visibilité sur l’ensemble de la pile de sécurité IA et de réduire la charge de travail manuelle de l’équipe de sécurité. Votre objectif est de veiller à ce que les alertes de sécurité, les enquêtes et les actions de suivi soient systématiquement suivies, documentées et transmises aux niveaux hiérarchiques supérieurs.
Créez votre propre « Super Agent » :
(IA) Mettez en place votre pile sur ClickUp
Les start-ups spécialisées dans la cybersécurité rencontrent des difficultés car trop d’outils performants finissent par être dispersés un peu partout, sans appartenir à personne. Une « bonne » pile IA consiste à créer un système où les résultats de l’IA se traduisent par de véritables décisions, de véritables flux de travail et une véritable responsabilisation.
C’est là que ClickUp prend discrètement le relais. Il vous offre un environnement de travail unique pour gérer vos initiatives en matière d’IA, documenter vos décisions, suivre la propriété, automatiser les relances et mettre en œuvre les résultats générés par vos outils d’IA.
Grâce à ClickUp Brain, Brain MAX et aux Super Agents intégrés au système dans lequel votre équipe travaille déjà, l’IA cesse d’être un simple onglet supplémentaire et s’intègre pleinement dans les méthodes de travail.
Inscrivez-vous gratuitement à ClickUp dès aujourd'hui ! ✅
Foire aux questions
Quelle est la différence entre un outil de cybersécurité natif de l’IA et un système hérité amélioré par l’IA ?
Les outils natifs de l’IA s’appuient sur l’apprentissage automatique (ML), tandis que les systèmes hérités améliorés par l’IA intègrent des fonctionnalités de ML à des architectures plus anciennes, basées sur des règles. La différence concrète réside souvent dans la flexibilité, la précision et la fluidité de l’intégration de l’IA dans le flux de travail de l’outil.
Comment les start-ups spécialisées dans la cybersécurité coordonnent-elles la mise en œuvre des outils de sécurité basés sur l'IA au sein d'équipes travaillant à distance ?
Les équipes de sécurité travaillant à distance tirent leur force d’une documentation centralisée, d’une répartition claire des tâches et d’une communication efficace malgré les décalages horaires. Un environnement de travail convergent permet de regrouper en un seul endroit les plans de mise en œuvre, les notes des fournisseurs et les spécifications techniques, accessibles à tous.
L'IA peut-elle remplacer entièrement les analystes de sécurité humains au sein d'une start-up ?
Non, l’objectif est de renforcer les capacités, pas de remplacer les humains. L’IA est incroyablement puissante pour traiter des données à grande échelle, mais les analystes humains apportent un contexte essentiel, émettent des jugements nuancés et enquêtent sur des menaces inédites que les modèles n’ont jamais rencontrées.
En quoi la pile de sécurité basée sur l'IA diffère-t-elle entre les start-ups et les grandes entreprises ?
Les start-ups privilégient un déploiement plus rapide, des coûts d’exploitation réduits et des outils ne nécessitant pas d’équipe d’ingénieurs spécialisée en apprentissage automatique. Les grandes entreprises, disposant de ressources plus importantes, peuvent investir dans une personnalisation plus poussée, constituer des équipes de science des données plus importantes et gérer des architectures complexes impliquant plusieurs fournisseurs.