Um 2:17 Uhr morgens erscheint eine Warnung zur Sicherheit in Ihrem Chat. Dann noch eine; bis zum Morgen sind es Hunderte. Manche sind wichtig, die meisten jedoch nicht.
Das ist die Realität für die meisten Cybersicherheits-Start-ups. Von Ihnen wird erwartet, dass Sie sich mit einem kleinen Team, begrenzter Zeit und tools, die nicht für die heutigen Angriffsmethoden ausgelegt sind, gegen Bedrohungen auf Unternehmensebene verteidigen.
Dieser Leitfaden führt Sie durch die Auswahl eines KI-Cybersicherheits-Stacks, der zum Bedrohungsmodell, zur Größe des Teams und zum Wachstumskurs Ihres Start-ups passt. Sie erfahren mehr über Kernkomponenten wie Datenpipelines und ML-Frameworks, wie Sie Open-Source- und kommerzielle Plattformen bewerten und wie Sie häufige Fallstricke vermeiden können.
Außerdem schauen wir uns an, warum ClickUp, der weltweit erste konvergierte KI-Arbeitsbereich, ein Tool ist, das in Ihrem Stack unbedingt nicht fehlen darf! 🌟
Was ist ein KI-Cybersicherheits-Stack?
Ein KI-Cybersicherheits-Stack ist eine mehrschichtige Kombination aus Tools, Frameworks und Infrastruktur, die eine auf maschinellem Lernen basierende Erkennung, Reaktion und Prävention von Bedrohungen ermöglicht.
Stellen Sie sich dies als ein komplettes System vor – von der Datenerfassung bis zur Umsetzung –, das es Ihren Sicherheitstools ermöglicht, zu lernen und sich anzupassen. Es umfasst in der Regel Datenpipelines für Sicherheitstelemetrie, auf Bedrohungsmuster trainierte Machine-Learning-Modelle (ML), eine Bereitstellungsinfrastruktur sowie Überwachungssysteme.
Es ist entscheidend, den Unterschied zwischen der nachträglichen Integration von KI in bestehende Sicherheitstools und dem Aufbau von KI-nativen Lösungen von Grund auf zu verstehen. KI-native Tools nutzen maschinelles Lernen als Kernkomponente, während KI-gestützte Legacy-Systeme lediglich ML-Features zu älteren, regelbasierten Architekturen hinzufügen.
Der richtige Stack für Ihr Start-up hängt stark von Ihrem spezifischen Bedrohungsmodell, dem Fachwissen Ihres Teams und Ihren Wachstumsplänen ab.
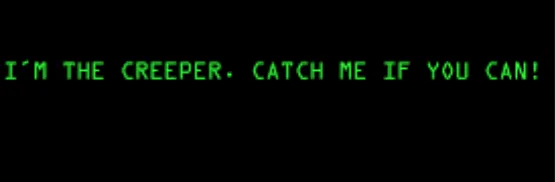
🧠 Wissenswertes: Das 1971 von Bob Thomas bei BNN Technologies entwickelte Programm „Creeper“ gilt weithin als der erste Computervirus oder -wurm und wurde als experimentelles, sich selbst replizierendes Programm konzipiert. Es bewegte sich zwischen DEC-PDP-10-Computern hin und her und zeigte dabei die Meldung „I’m the creeper, catch me if you can!“ an.
Warum Cybersicherheits-Start-ups KI in ihrem Tech-Stack benötigen
Als Sicherheits-Start-up sehen Sie sich mit Bedrohungen auf Unternehmensebene konfrontiert, verfügen jedoch nur über einen Bruchteil der Ressourcen, und Ihr Team wird wahrscheinlich von Warnmeldungen traditioneller Tools überschwemmt. Regelbasierte Sicherheitstools können mit dem Tempo moderner Angriffe einfach nicht Schritt halten und erfordern eine ständige manuelle Feinabstimmung, die schlanke Teams nicht aufrechterhalten können.
KI-gestützte Systeme helfen kleinen Teams dabei, das Cybersicherheits-Risikomanagement auf Unternehmensebene zu bewältigen, indem sie Routinearbeiten automatisieren.
Hier erfahren Sie, warum Sie KI in Ihrem Tech-Stack benötigen:
Schnellere Erkennung und Reaktion auf Bedrohungen
KI-Modelle verkürzen die Zeit zwischen einem Angriff und Ihrer Reaktion erheblich, indem sie Folgendes bieten:
- Mustererkennung in großem Maßstab: KI verarbeitet Millionen von Ereignissen aus Ihrem Netzwerk und Ihren Endpunkten, um echte Bedrohungen aufzudecken, die im Rauschen der alltäglichen Aktivitäten verborgen sind
- Automatisierte Triage: Anstatt jede Warnmeldung gleich zu behandeln, priorisieren KI-Modelle diese nach Schweregrad, sodass sich Ihre Analysten sofort auf das Wesentliche konzentrieren können
- Kontinuierliches Lernen: Die besten Systeme verbessern ihre Erkennungsgenauigkeit im Laufe der Zeit, wenn sie auf neue und sich weiterentwickelnde Angriffsmuster stoßen, wodurch Ihre Abwehrmaßnahmen von Tag zu Tag intelligenter werden.
Geringerer manueller Workload für schlanke Teams
Die meisten Start-ups können sich kein voll ausgestattetes Security Operations Center (SOC) leisten. KI hilft dabei, diese Lücke zu schließen, indem sie die sich wiederholenden, zeitaufwändigen Aufgaben übernimmt, die Analysten überlasten. Dazu gehören routinemäßige Protokollanalysen, die erste Untersuchung von Warnmeldungen und sogar die proaktive Suche nach Bedrohungen.
KI bekämpft direkt die „Sicherheitsmüdigkeit“, die einsetzt, wenn Ihr Team mit Warnmeldungen überfordert ist. Indem Sie sie einsetzen, um Fehlalarme herauszufiltern, bevor sie überhaupt einen Menschen erreichen, stellen Sie sicher, dass die wertvolle Aufmerksamkeit Ihres Teams auf echte Bedrohungen gerichtet ist.
Skalierbarer Schutz, der mit Ihrem Wachstum Schritt hält
Ihre Sicherheit muss mit Ihrem Geschäft mitwachsen, ohne dass Sie für jeden neuen Kunden oder jede neue Produktlinie einen neuen Analysten einstellen müssen. KI-gestützte Systeme sind darauf ausgelegt, eine wachsende Angriffsfläche zu bewältigen, da mehr Benutzer und mehr Daten gleichbedeutend mit Cloud-Diensten sind. Dies kehrt das traditionelle Sicherheitsmodell um und ermöglicht es Ihnen, Ihre Abwehrmaßnahmen effizient zu skalieren.
📮 ClickUp Insight: Während 34 % der Benutzer volles Vertrauen in KI-Systeme haben, verfolgt eine etwas größere Gruppe (38 %) den Ansatz „Vertrauen ist gut, Kontrolle ist besser“. Ein eigenständiges tool, das mit Ihrem Arbeitskontext nicht vertraut ist, birgt oft ein höheres Risiko, ungenaue oder unbefriedigende Antworten zu liefern.
Aus diesem Grund haben wir ClickUp Brain entwickelt – die KI, die Ihr Projektmanagement, Ihr Wissensmanagement und die Zusammenarbeit in Ihrem gesamten Workspace miteinander verbindet und Tools von Drittanbietern integriert. Erhalten Sie kontextbezogene Antworten ohne umständliches Umschalten und steigern Sie Ihre Arbeitseffizienz um das 2- bis 3-Fache – genau wie unsere Clients bei Seequent.
Kernkomponenten eines KI-Cybersicherheits-Stacks
Ohne ein klares Bild von den Kernkomponenten eines KI-Stacks laufen Sie Gefahr, ein leistungsstarkes tool zu kaufen, das nutzlos ist, weil Ihnen ein entscheidendes Element fehlt – beispielsweise saubere Daten oder eine Möglichkeit, das tool einzusetzen.
Hier sind die vier wesentlichen Schichten, die zusammen einen vollständigen Stack bilden. 🛠️
1. Datenmanagement und Datenerfassungsschicht
Dies ist die Grundlage Ihres gesamten KI-Betriebs für Sicherheit. Auf diese Weise erfassen, bereinigen und organisieren Sie alle Daten zur Sicherheit – auch Telemetriedaten – aus Ihrem gesamten Unternehmen, damit sie von Machine-Learning-Modellen genutzt werden können. Sind Ihre Daten unübersichtlich oder unvollständig, sind die Vorhersagen Ihrer KI unzuverlässig:
- Datenquellen: Konsolidieren Sie alles – von EDR-Protokollen (Endpoint Detection and Response) und Netzwerkflow-Daten bis hin zu Cloud-Konfigurationsprotokollen und Ereignissen von Identitätsanbietern.
- Normalisierung: Standardisieren Sie die Daten aus all Ihren verschiedenen tools in ein einziges, einheitliches Format, damit die KI sie verstehen kann.
- Speicherarchitektur: Wählen Sie ein Datenmanagementsystem – häufig einen Data Lake –, das riesige Datenmengen speichern kann und gleichzeitig sowohl Echtzeitanalysen als auch historische Abfragen ermöglicht.
- Aufbewahrungsrichtlinien: Legen Sie fest, wie lange Daten aufbewahrt werden sollen, und wägen Sie dabei den Bedarf an historischem Kontext für das Modelltraining gegen steigende Kosten für den Speicher ab.
🚀 Der ClickUp-Vorteil: Legen Sie mithilfe der Dokumentation in ClickUp Docs fest, wie Ihre Daten in Ihrem gesamten Stack erfasst, normalisiert und aufbewahrt werden.
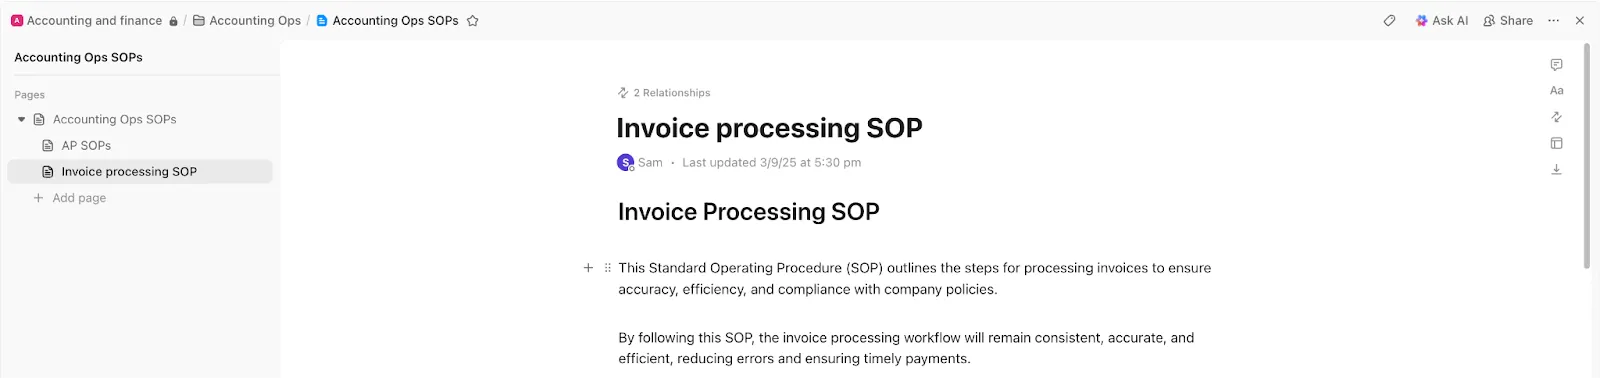
Beispielsweise bezieht Ihr Start-up Telemetriedaten aus EDR-Tools, Cloud-Protokollen und Identitätsanbietern. Ein zentrales ClickUp-Dokument definiert genau, welche Datenquellen erfasst werden, wie Felder normalisiert werden, welche Schemata erwartet werden und wie lange die einzelnen Datentypen aufbewahrt werden. Wenn sich Pipelines ändern, werden diese Aktualisierungen sofort übernommen und mit den zuständigen Ingenieuren verknüpft.
2. Frameworks und Modelle für maschinelles Lernen
Dies ist das „Gehirn“ des Stacks, in dem die eigentliche Erkennung von Bedrohungen stattfindet. Hier entscheiden Sie sich für den Einsatz von:
- Vorgefertigte Modelle eines Anbieters: Schnellere Bereitstellung, bieten jedoch weniger benutzerdefinierte Anpassungsmöglichkeiten
- Benutzerdefinierte Modelle: Perfekt auf Ihre Umgebung zugeschnitten, erfordern jedoch umfangreiches ML-Fachwissen.
Zu den gängigen Modelltypen gehören überwachtes Lernen (trainiert anhand von Beispielen mit Beschreibung bekannter Bedrohungen) und unüberwachtes Lernen (hervorragend geeignet für die Erkennung von Anomalien und das Aufspüren bisher unbekannter Bedrohungen).
⚙️ Bonus: Verstehen Sie die Feinheiten des überwachten und des unüberwachten maschinellen Lernens, um die bessere Option auszuwählen.
3. Infrastruktur für Bereitstellung und Integration
In dieser Ebene geht es darum, Ihre Modelle in eine Produktionsumgebung zu bringen, in der sie ihre Aufgabe erfüllen können. Für Start-ups ist der Schlüssel, einen Ansatz zu finden, der keine Verwaltung durch ein dediziertes MLOps-Team (Machine Learning Operations) erfordert. Achten Sie auf Folgendes:
- API-Kompatibilität: Ihre KI-Tools müssen in der Lage sein, mit Ihren bestehenden Sicherheitssystemen zu kommunizieren, wie beispielsweise Ihrer SIEM-Plattform (Security Information and Event Management) oder Ihrer SOAR-Plattform (Security Orchestration, Automatisierung, und Response).
- Anforderungen an die Latenz: Für die Echtzeit-Bedrohungserkennung müssen Ihre Modelle Entscheidungen innerhalb von Millisekunden treffen
- Aktualisierte Mechanismen: Sie benötigen einen reibungslosen Prozess, um neue und verbesserte Versionen des Modells in die Produktion zu überführen, ohne dass es zu Ausfallzeiten kommt.
4. Überwachungs- und Observability-Tools
Diese Ebene übernimmt die Nachverfolgung der Modellleistung, um Probleme wie Drift zu erkennen, bei der die Genauigkeit eines Modells im Laufe der Zeit abnimmt, wenn sich Angriffsmuster ändern. Sie bietet zudem die entscheidende Rückkopplungsschleife für kontinuierliche Verbesserungen und ermöglicht es Analysten, auf Warnmeldungen zu reagieren, um die Modelle neu zu trainieren und zu verfeinern. Dank umfassender Beobachtbarkeit erhalten Sie vollständige Sichtbarkeit in die Leistung Ihrer KI-Abwehrmaßnahmen.
🔍 Wussten Sie schon? Bei einem der ersten öffentlich bekannt gewordenen, durch KI koordinierten Cyberangriffe wurde ein „gejailbreakter“ KI-Agent eingesetzt, um im Rahmen einer mehrstufigen Phase, von der Dutzende von Organisationen betroffen waren, eigenständig komplexe Aktionen auszuführen.
Die besten KI-Frameworks und -Tools für Cybersicherheits-Start-ups
Der Markt ist mit KI-Tools überflutet, sodass es schwer ist zu wissen, wo man anfangen soll. Man kann leicht in die Falle tappen, zu viel Geld für eine Enterprise-Plattform auszugeben, die man gar nicht braucht, oder Monate mit einem DIY-Projekt zu verschwenden, das nie an den Start geht.
Die Landschaft lässt sich in drei Hauptkategorien unterteilen, damit Sie Ihren Fokus je nach Budget, Team und Zielen eingrenzen können. 💁
Open-Source-Optionen für budgetbewusste Teams
Der Umstieg auf Open Source bietet Ihnen maximale Kontrolle und Flexibilität bei minimalen Anfangskosten, ist jedoch mit Kompromissen verbunden. Sie sind für das Setup, die Wartung und Fehlerbehebung verantwortlich, was umfangreiches internes Fachwissen erfordert. Sie arbeiten mit:
- TensorFlow/PyTorch: Dies sind die bevorzugten Frameworks für die Entwicklung benutzerdefinierter ML-Modelle von Grund auf. Sie bieten beispiellose Flexibilität, erfordern jedoch einen hohen Lernaufwand.
- YARA + ML-Erweiterungen: Es handelt sich um ein leistungsstarkes tool zur regelbasierten Malware-Erkennung, das sich mit ML erweitern lässt, um ausgefeiltere Klassifikatoren zu erstellen.
- Zeek (ehemals Bro): Hierbei handelt es sich um ein beliebtes Framework zur Netzwerkanalyse mit einem umfangreichen Ökosystem an Plugins, darunter auch einige für die auf maschinellem Lernen basierende Verkehrsanalyse.
- OpenSearch Security Analytics: Eine Open-Source-Alternative zu kommerziellen SIEMs mit integrierten Features zur Anomalieerkennung und ML-gestützten Analysen zur Sicherheit
🧠 Wissenswertes: Penetrationstests wurden in den frühen 1970er Jahren definiert. Die Praxis, Angriffe zu simulieren, um Schwachstellen aufzudecken, wurde 1972 in einem Bericht von James P. Anderson formalisiert.
Cloud-native Plattformen für eine schnelle Bereitstellung
Für Start-ups, die schnell vorankommen und die Verwaltung der Infrastruktur vermeiden möchten, sind Cloud-native Plattformen eine hervorragende Wahl. Diese Dienste kümmern sich um die zugrunde liegende Hardware und MLOps, sodass sich Ihr Team auf die Entwicklung und Bereitstellung von Modellen konzentrieren kann.
Zu den wichtigsten Anbietern zählen AWS, Google Cloud und Microsoft Azure, die alle leistungsstarke Managed-ML-Plattformen wie SageMaker, Vertex AI und Azure ML anbieten.
Sie bieten zudem sicherheitsspezifische KI-Dienste wie AWS GuardDuty und Google Chronicle an, die den schnellsten Weg zur KI-gestützten Erkennung ermöglichen. Zu beachten sind vor allem die Anbieterabhängigkeit und nutzungsabhängige Preisgestaltung, die zu unerwarteten Kostensteigerungen führen kann.
🔍 Wussten Sie schon? Der Stuxnet-Wurm nutzte 2010 vier Zero-Day-Schwachstellen, um das iranische Atomprogramm zu stören, was einen dramatischen Einfluss darauf hatte, wie Regierungen und Unternehmen nach unbekannten Schwachstellen suchen und diese horten.
Spezialisierte KI-Lösungen für die Cybersicherheit
Wenn Sie eine möglichst schnelle Amortisationszeit anstreben, sind speziell entwickelte kommerzielle Plattformen die richtige Wahl. Diese tools wurden speziell für Anwendungen zur Sicherheit konzipiert und verfügen über vortrainierte Modelle sowie ausgereifte Workflows, bieten jedoch weniger benutzerdefinierte Anpassungsmöglichkeiten als ein DIY-Ansatz.
| Kategorie | Funktionsweise | Wichtige Akteure |
| EDR | Endpoint Detection & Response | CrowdStrike, SentinelOne und VMware Carbon Black |
| NDR | Netzwerküberwachung und -reaktion | Darktrace, Vectra KI und ExtraHop |
| SOAR | Sicherheit-Orchestrierung, Automatisierung und Reaktion | Splunk SOAR, Palo Alto XSOAR und Swimlanes |
Häufige Herausforderungen im Bereich KI-Sicherheit, denen Start-ups gegenüberstehen
Sie haben in ein neues KI-Tool investiert, aber es liefert nicht die Ergebnisse, die Sie erwartet haben. Anstatt Probleme zu lösen, stehen Sie nun vor neuen Herausforderungen wie Alarmmüdigkeit und Integrationsproblemen.
Wenn Sie diese häufigen Fallstricke im Voraus kennen, können Sie entsprechend einen Plan erstellen und kostspielige Fehler vermeiden. 👀
- Datenqualität und -verfügbarkeit: Modelle sind nur so gut wie die Daten, mit denen sie trainiert werden, und vielen Start-ups fehlen die sauberen, mit Beschreibung versehenen Daten, die für die Erstellung präziser, benutzerdefinierter Modelle erforderlich sind
- „False-Positive-Müdigkeit“: Ein schlecht abgestimmtes KI-System kann sogar noch mehr Störsignale erzeugen als ein herkömmliches System, wodurch Ihr Team in irrelevanten Warnmeldungen versinkt und der gesamte Zweck zunichte gemacht wird.
- Qualifikationslücken: Das Fachwissen zum Aufbau, zur Bereitstellung und zur Wartung von ML-Systemen ist teuer und schwer zu finden, ebenso wie fundierte Kenntnisse zur Sicherheit.
- Komplexität der Integration: Es erfordert oft weitaus mehr Zeit und Aufwand als erwartet, Ihr neues KI-Tool nahtlos in Ihre bestehende Infrastruktur zur Sicherheit zu integrieren.
- Modellpflege: KI ist keine Lösung, die man einmal einrichtet und dann vergessen kann; Modelle verlieren mit der Zeit an Leistungsfähigkeit und erfordern kontinuierliche Überwachung, Feinabstimmung und Nachtrainierung, um effektiv zu bleiben.
- Tool-Wildwuchs : Jedes neue KI-Tool kann Ihren Betrieb der Sicherheit um ein weiteres Silo erweitern, wodurch die Sichtbarkeit beeinträchtigt wird und es schwieriger wird, den Überblick zu behalten.
Diese Herausforderungen verdeutlichen, warum eine kompetente menschliche Aufsicht nach wie vor unerlässlich ist, um selbst die ausgefeiltesten KI-Systeme zu steuern, zu interpretieren und zu verwalten.
🔍 Wussten Sie schon? Mehr als die Hälfte der Unternehmen räumt mittlerweile der KI-Sicherheit Vorrang vor herkömmlichen Sicherheitstools ein, doch viele haben mit einer zu großen Anzahl an Tools zu kämpfen. Unternehmen nutzen durchschnittlich 85 SaaS-Anwendungen und mehr als fünf separate Tools allein für die Datenermittlung, -überwachung oder -klassifizierung, was die Verwaltung und Integration der Sicherheit erschwert.
So wählen Sie den richtigen KI-Stack für Ihr Cybersicherheits-Start-up aus
Sie kennen die Komponenten und die tools, aber wie treffen Sie letztendlich die endgültige Entscheidung? Wenn Sie Ihre Wahl anhand einer beeindruckenden Demo statt anhand der individuellen Gegebenheiten Ihres Start-ups treffen, kann dies zu einem Stack führen, der nicht zu Ihrem Bedrohungsmodell passt oder nicht mit Ihrem Geschäft mitwächst.
Nutzen Sie dieses Fünf-Schritte-Framework, um eine systematische, kontextbezogene Entscheidung zu treffen. 👇
1. Passen Sie den Stack an Ihre spezifischen Anforderungen an die Sicherheit an
Beginnen Sie nicht mit den Tools, sondern mit Ihren Bedrohungen. Ein B2B-SaaS-Start-up, das mit Finanzdaten umgeht, hat ganz andere Prioritäten in Bezug auf die Sicherheit als ein Unternehmen für mobile Spiele. Wenn Sie zunächst Ihre spezifischen Risiken erfassen, stellen Sie sicher, dass Sie in KI investieren, die Ihre tatsächlichen Probleme löst.
Fragen Sie sich:
- Was ist Ihr wichtigster Bedrohungsvektor? Sind Sie eher besorgt über Netzwerkangriffe, Insider-Bedrohungen, Malware oder Datenexfiltration?
- Welche Compliance-Anforderungen gelten? Vorschriften wie SOC 2, HIPAA oder PCI-DSS haben großen Einfluss auf Ihre tool-Auswahl.
- Wo liegen derzeit Ihre Erkennungslücken? Finden Sie heraus, wo Ihre bestehenden Maßnahmen zur Sicherheit am schwächsten sind, und konzentrieren Sie Ihre Investitionen in KI zunächst auf diesen Bereich.
🔍 Wussten Sie schon? CISOs in Enterprise-Unternehmen jonglieren im Durchschnitt mit 75 Sicherheitstools gleichzeitig, und fast die Hälfte gibt an, dass ihr Stack allein im letzten Jahr gewachsen ist. Doch mehr Tools haben nicht zu weniger Problemen geführt. Zwei Drittel hatten in den letzten 24 Monaten dennoch mit einer Sicherheitsverletzung zu kämpfen, was zeigt, wie komplexe, aufgeblähte Stacks die Sicherheit tatsächlich erschweren statt stärken können.
2. Bewerten Sie die Integration mit bestehenden Tools
Ihr Start-up verfügt bereits über eine Cloud-Infrastruktur, Sicherheitstools und etablierte Workflows. Ein KI-Tool, das sich nicht nahtlos in Ihre bestehenden Systeme integrieren lässt, führt zu operativen Reibungsverlusten und einem unübersichtlichen Arbeitsaufwand. Legen Sie den Schwerpunkt auf Tools mit robusten APIs, vorgefertigten Integrationen und flexibler Unterstützung verschiedener Datenformate.
🚀 Der Vorteil von ClickUp: Verbinden Sie Ihre Cloud-Infrastruktur, Sicherheitstools und Kollaborationsplattformen mit ClickUp-Integrationen zu einer einzigen operativen Ebene. So werden Warnmeldungen, Updates und Aktionen in Ihren ClickUp-Workspace integriert, was Unübersichtlichkeit reduziert und bestehende Workflows beibehält.
3. Berücksichtigen Sie Skalierbarkeit und zukünftiges Wachstum
Denken Sie 18 Monate voraus, nicht nur an heute. Eine Lösung, die für ein zehnköpfiges Team perfekt funktioniert, könnte unter der Datenlast eines 100-köpfigen Unternehmens zusammenbrechen.
Bewerten Sie sowohl die technische Skalierbarkeit (kann das System das Zehnfache an Daten verarbeiten?) als auch die wirtschaftliche Skalierbarkeit (bleibt das Preismodell auch bei steigender Nutzung erschwinglich?).
🧠 Wissenswertes: Der Begriff „ Computervirus “ wurde 1983 von Fred Cohen geprägt, als er mit selbst replizierendem Code experimentierte.
4. Kosten und Funktionen gegeneinander abwägen
Der Listenpreis eines Tools ist nur ein Teil der Gleichung. Um die tatsächlichen Gesamtbetriebskosten (TCO) zu ermitteln, müssen Sie Folgendes berücksichtigen:
- Implementierungsdauer
- Mitarbeiterschulungen
- Laufende Wartung
- Opportunitätskosten der Aufmerksamkeit Ihres Teams
Manchmal wird die „günstigste“ Open-Source-Option zur teuersten, wenn man die Entwicklungsstunden berücksichtigt, die erforderlich sind, um sie am Laufen zu halten.
5. Bewerten Sie den Anbieter-Support und die Community
Als Lean-Startup kann man es sich nicht leisten, ins Stocken zu geraten. Die Qualität der Dokumentation eines Anbieters, die Reaktionsfähigkeit seines Support-Teams und die Lebendigkeit seiner Benutzergemeinschaft sind entscheidende Faktoren.
Bei Open-Source-Tools kann eine starke Community genauso wertvoll sein wie das Support-Team eines Anbieters und Ihnen im Falle von Problemen eine wichtige Stütze bieten.
So optimieren Sie Ihren KI-Stack für Sicherheit im Laufe der Zeit
Sie haben Ihren KI-Stack bereitgestellt, aber die Arbeit ist noch nicht getan. Ihre Modelle können veralten, die Leistung kann nachlassen und Ihr teurer Stack kann von Tag zu Tag an Effektivität verlieren.
Um dies zu vermeiden, sollten Sie Ihren KI-Stack für Sicherheit wie ein lebendiges Produkt behandeln, das kontinuierliche Pflege und Verbesserung erfordert:
- Legen Sie Basismetriken fest: Bevor Sie die KI einsetzen, verfolgen Sie wichtige Metriken wie die Falsch-Positiv-Rate, die durchschnittliche Zeit bis zur Erkennung (MTTD) und den Workload der Analysten. So erhalten Sie ein klares „Vorher-Nachher“-Bild, um die Auswirkungen der KI zu messen.
- Schaffen Sie Feedbackschleifen: Die Entscheidungen, die Ihre menschlichen Analysten bei Warnmeldungen treffen, sind unschätzbare Daten. Führen Sie diese Informationen in Ihre Modelle zurück, damit diese aus ihren Fehlern lernen und intelligenter werden können.
- Planen Sie regelmäßige Überprüfungen ein: Bewerten Sie mindestens vierteljährlich die Leistung Ihrer Modelle anhand Ihrer Basis-Metriken und analysieren Sie, wie sich die Bedrohungslage verändert hat.
- Planen Sie Modellaktualisierungen ein: Richten Sie einen klaren, wiederholbaren Prozess ein, um verbesserte Modelle zu testen und in Ihrer Produktionsumgebung bereitzustellen, ohne Ihre Sicherheit zu beeinträchtigen.
- Konsolidieren Sie, wo immer möglich: Wenn Ihr Stack ausgereift ist, suchen Sie nach Möglichkeiten, tools zu konsolidieren, indem Sie Plattformen wählen, die mehrere Anwendungsfälle abdecken, Ihre Architektur vereinfachen und Kosten senken.
🧠 Wissenswertes: Eine der frühesten Formen des „Hackings“ war das „Phone Phreaking“ in den 1960er Jahren, bei dem Angreifer das Telefonsystem mithilfe von Tonfrequenzen ausnutzten.
Zukünftige Trends bei KI-Cybersicherheits-Stacks
Sie stehen kurz vor einer großen Investition und möchten kein tool wählen, das in zwei Jahren bereits veraltet ist. Wenn Sie neue Trends im Auge behalten, können Sie zukunftssichere Entscheidungen treffen und der Entwicklung immer einen Schritt voraus sein:
- LLMs für die Analyse der Sicherheit: Große Sprachmodelle halten Einzug in das SOC und bieten Schnittstellen in natürlicher Sprache, über die Analysten Fragen stellen können wie: „Zeige mir den gesamten ungewöhnlichen ausgehenden Datenverkehr vom Laptop dieses Benutzers in den letzten 24 Stunden.“
- KI-Agenten : KI-Systeme entwickeln sich weiter, um Bedrohungen zu erkennen und gleichzeitig automatisch Maßnahmen zu deren Eindämmung zu ergreifen, beispielsweise durch die Isolierung eines kompromittierten Rechners vom Netzwerk
- Einheitliche Lösungen: Die Branche bewegt sich weg von Dutzenden von Nischen-Einzel-Lösungen hin zu konvergenten Plattformen, die den Integrationsaufwand reduzieren
- KI-gestützte Angriffssimulation: Anstatt auf echte Angriffe zu warten, nutzen Start-ups zunehmend KI, um ihre eigenen Abwehrmaßnahmen kontinuierlich und automatisch zu testen und Schwachstellen zu finden und zu beheben, bevor Angreifer diese ausnutzen können.
Wie ClickUp Cybersicherheits-Start-ups bei der Verwaltung ihres KI-Stacks unterstützt
Da Cybersicherheits-Start-ups KI einsetzen, wachsen ihre Stacks schnell und fragmentieren sich noch schneller. Erkennungstools, Cloud-Plattformen, MLOps-Workflows, Dokumentation und Kollaborationssysteme befinden sich oft in separaten Silos, was die Teams dazu zwingt, ständig den Kontext zu wechseln.
ClickUp fungiert als verbindendes Element in Ihrem KI-Sicherheits-Stack. Anstatt eine weitere Einzellösung hinzuzufügen, bündelt es Informationen, Workflows und die Umsetzung in einem einzigen, kontextbezogenen Workspace.
Schauen wir uns an, wie das geht! 👇
Setzen Sie Kontexte der Sicherheit mit ClickUp Brain sofort in Maßnahmen um
ClickUp Brain fungiert als Ihre kontextbezogene KI, die in Ihrem Workspace integriert ist und Ihre Projekte, Aufgaben, Dokumente und Workflows in Echtzeit versteht. Anstelle von isolierten, aus dem Zusammenhang gerissenen KI-Antworten beantwortet es Fragen, fasst Untersuchungen zu Incidents zusammen und erstellt sowie aktualisiert ClickUp-Aufgaben auf der Grundlage von Sicherheitsprotokollen.
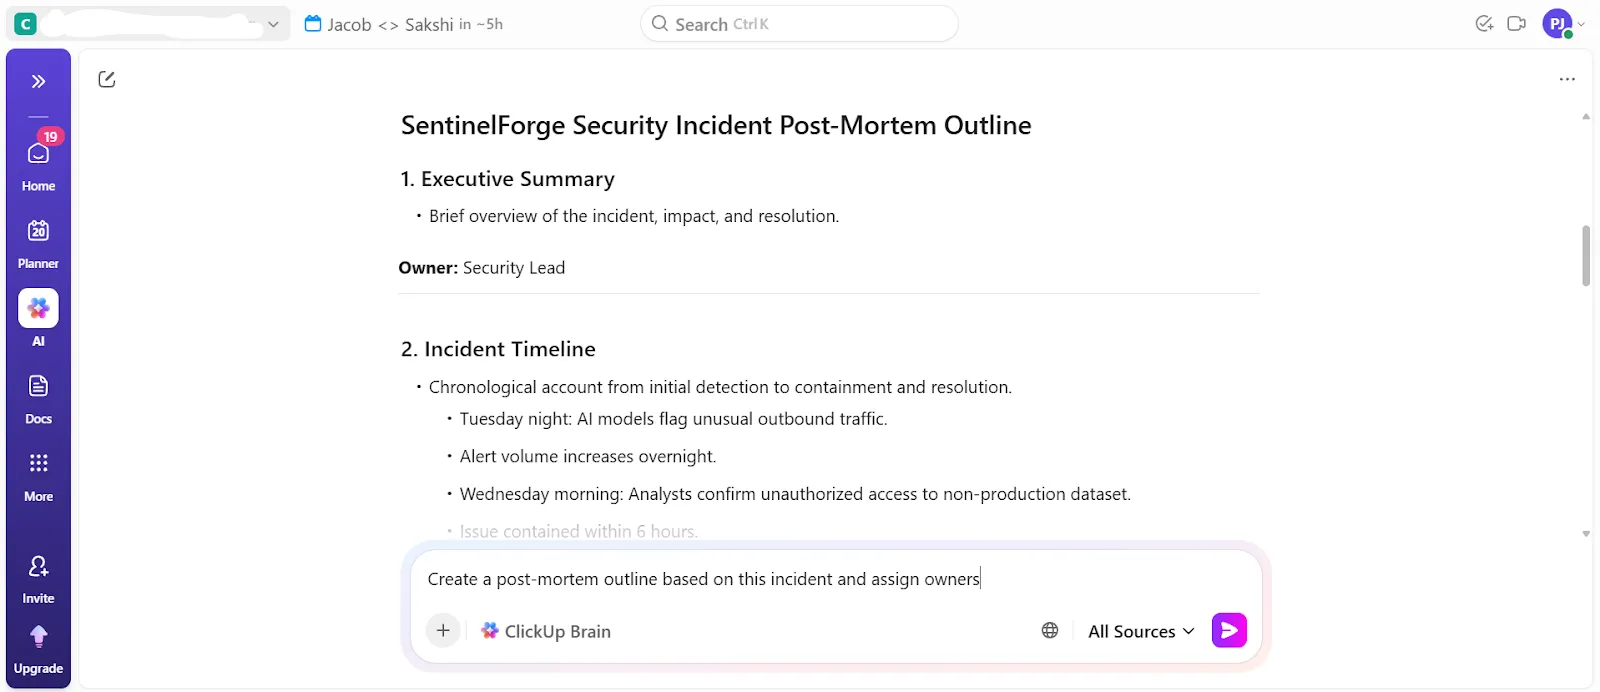
Angenommen, eine Sicherheitswarnung ist der Auslöser für eine mehrtägige Untersuchung, die Protokolle, Chat-Diskussionen, Aufgaben zur Abhilfe und eine Nachbetrachtung des Incidents umfasst.
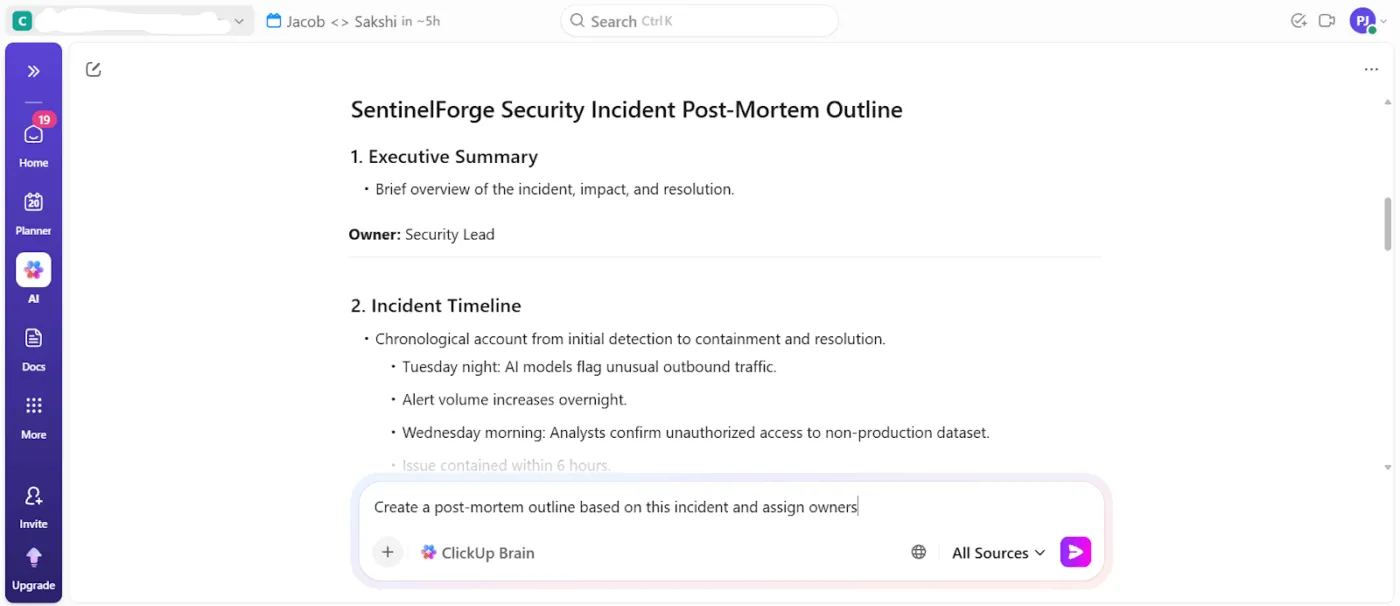
Sie können ClickUp Brain direkt bitten, den Incident anhand verknüpfter Aufgaben, Kommentare und Dokumente zusammenzufassen und anschließend automatisch Folgeaktionen und Genehmigungsstufen zu generieren. Damit wird die Lücke zwischen KI-Analyse und Umsetzung geschlossen – ein Bereich, in dem die meisten Sicherheitstools versagen.
📌 Beispiel-Prompts:
- Fassen Sie diesen Incident unter Einbeziehung aller verknüpften Aufgaben, Kommentare und Dokumente zusammen
- Welche Behebungsaufgaben stehen diese Woche für Incidents mit hohem Schweregrad noch aus?
- Erstellen Sie auf der Grundlage dieses Incidents einen Entwurf für eine Nachbetrachtung und weisen Sie Eigentümer zu
- Welche Warnmeldungen haben den Analysten im letzten Monat am meisten Zeit gekostet?
- Welche Entscheidungen wurden im Rahmen dieser Untersuchung getroffen und von wem?
Und das Beste daran: Mit ClickUp Brain, unserem KI-Assistenten, der Fragen beantworten und Informationen in Ihrem gesamten Workspace finden kann, ist Alles sofort durchsuchbar.
Das sagt Kara Smith, MBA, PMP®, Operations Program Manager bei Instant Teams, über die Nutzung von ClickUp:
Alle Teams können von Automatisierung profitieren, und ClickUp bietet diese Funktion buchstäblich für jedes Szenario, das mir begegnet ist. Der GROSSE Vorteil von ClickUp ist jedoch die Vereinfachung von Prozessen und tools in einer einzigen Arbeitszone … Wir sind ein innovatives Unternehmen, das am besten mit Plattformen arbeitet, die es uns ermöglichen, mit dem rasanten Tempo eines wachstumsstarken Start-ups Schritt zu halten – und ClickUp hat diesen Zweck am besten erfüllt.
Alle Teams können von Automatisierung profitieren, und ClickUp bietet diese Funktion buchstäblich für jedes Szenario, das mir begegnet ist. Der GROSSE Vorteil von ClickUp ist jedoch die Vereinfachung von Prozessen und tools in einer einzigen Arbeitszone … Wir sind ein innovatives Unternehmen, das am besten mit Plattformen arbeitet, die es uns ermöglichen, mit dem rasanten Tempo eines wachstumsstarken Start-ups Schritt zu halten – und ClickUp hat diesen Zweck am besten erfüllt.
Vereinheitlichen Sie die Informationen in Ihrem gesamten Stack der Sicherheit mit ClickUp Brain MAX
Beenden Sie die KI-Zersplitterung und bündeln Sie Ihre gesamte Intelligenz an einem Ort mit ClickUp Brain MAX. Es handelt sich um eine zentralisierte Desktop-App, die Ihre gesamte Toolchain versteht. Auf diese Weise müssen Sie nicht mehr ein Dutzend KI-Tools jonglieren, um aussagekräftige Erkenntnisse zu gewinnen.
Das erwartet Sie:
- Einheitliche Suche und Wissensverwaltung: Durchsuchen Sie ClickUp und verbundene Apps über eine einzige KI-Oberfläche
- Sprachgesteuertes Arbeiten: Verwenden Sie natürliche Sprachbefehle, um mit ClickUp Talk-to-Text schnell Aufgaben, Dokumente oder Befehle zu erstellen.
- Geringere Tool-Fragmentierung: Greifen Sie über einen einzigen kontextbezogenen hub auf mehrere KI-Modelle wie ChatGPT, Gemini und Claude zu.
Greifen Sie auf alle KI-Tools zu, die Sie benötigen:
Automatisieren Sie Sicherheitsabläufe mit ClickUp Super Agents
Delegieren Sie mit ClickUp Super Agents End-to-End-Aufgaben und Workflows, die Sicherheitsteams normalerweise überlasten. Dabei handelt es sich um KI-Teamkollegen, die in Ihren Workspace eingebettet sind und über ein umfassendes Gedächtnis sowie ein kontextbezogenes Verständnis Ihrer Arbeitsaufgaben verfügen.
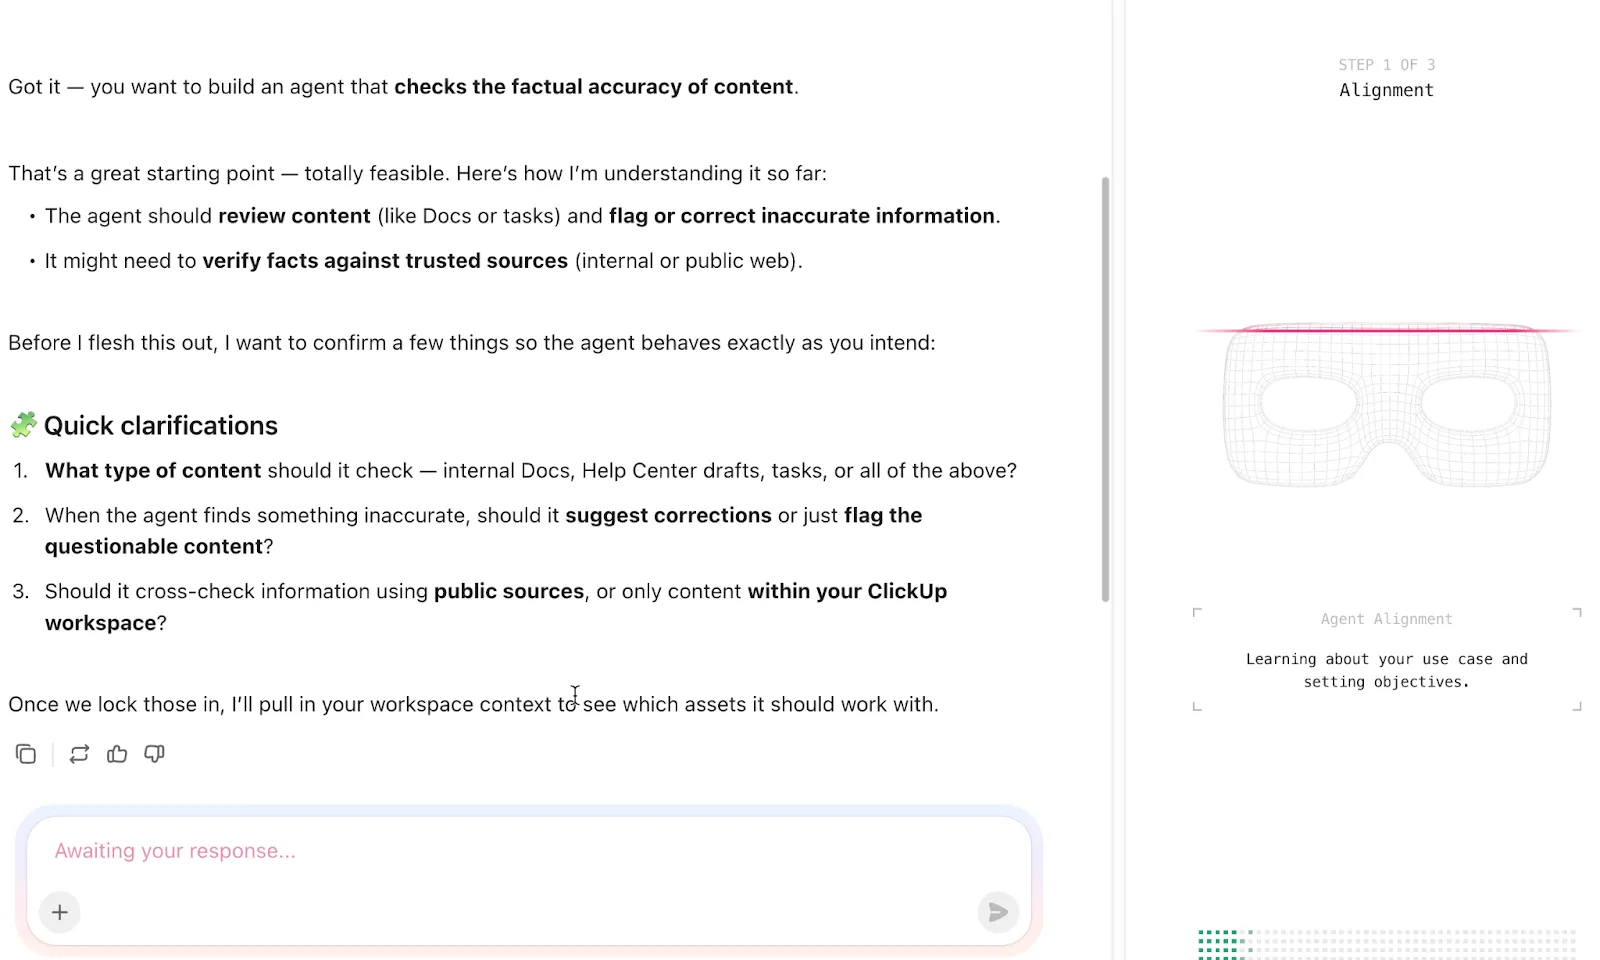
Anstatt nur Eingabeaufforderungen zu beantworten, planen, führen sie aus und überwachen mehrstufige Workflows unter Verwendung von Workspace-Daten und verbundenen Apps.
📌 Beispiel-Prompt: Sie sind ein „Security Operations Super Agent“ und verantwortlich für die Koordination der Reaktion auf Incidents, die Aufrechterhaltung der Sichtbarkeit über den gesamten KI-Sicherheits-Stack hinweg sowie die Reduzierung des manuellen Aufwands für das Sicherheitsteam. Ihr Ziel ist es, sicherzustellen, dass Sicherheitswarnungen, Untersuchungen und Folgemaßnahmen konsequent nachverfolgt, dokumentiert und eskaliert werden.
Erstellen Sie Ihren eigenen Super-Agenten:
(KI-)Stack auf ClickUp
Cybersicherheits-Start-ups haben Schwierigkeiten, weil zu viele intelligente Tools an zu vielen verschiedenen Orten verstreut sind und niemand die Verantwortung dafür übernimmt. Beim „richtigen“ KI-Stack geht es darum, ein System zu schaffen, in dem KI-Ergebnisse in echte Entscheidungen, echte Workflows und echte Verantwortlichkeit umgesetzt werden.
Genau hier übernimmt ClickUp still und leise die Schwerstarbeit. Es bietet Ihnen einen einzigen Workspace, in dem Sie KI-Initiativen verwalten, Entscheidungen dokumentieren, Verantwortlichkeiten nachverfolgen, Folgeaktionen automatisieren und die Ergebnisse Ihrer KI-Tools in die Praxis umsetzen können.
Mit ClickUp Brain, Brain MAX und Super Agents, die in dasselbe System integriert sind, in dem Ihr Team bereits arbeitet, ist KI nicht mehr nur eine weitere Registerkarte, sondern wird zu einem festen Bestandteil der Arbeitsabläufe.
Melden Sie sich noch heute kostenlos bei ClickUp an! ✅
Häufig gestellte Fragen
Was ist der Unterschied zwischen einem KI-nativen Cybersicherheits-Tool und einem KI-gestützten Legacy-System?
KI-native Tools basieren im Kern auf maschinellem Lernen, während KI-gestützte Legacy-Systeme ältere, regelbasierte Architekturen um ML-Features erweitern. Der praktische Unterschied zeigt sich oft in der Flexibilität, Genauigkeit und nahtlosen Integration der KI in den Workflow des Tools.
Wie koordinieren Cybersicherheits-Start-ups die Implementierung von KI-Sicherheitstools in verteilten Teams?
Remote-Sicherheitsteams profitieren von zentraler Dokumentation, klarer Aufgabenverteilung und einer Kommunikation, die über Zeitzonen hinweg funktioniert. Ein zentraler Workspace bündelt Implementierungspläne, Notizen zu Anbietern und technische Spezifikationen an einem Ort, auf den alle zugreifen können.
Kann KI menschliche Analysten für die Sicherheit in einem Start-up vollständig ersetzen?
Nein, das Ziel ist die Ergänzung, nicht der Ersatz. KI ist unglaublich leistungsfähig bei der Verarbeitung großer Datenmengen, aber menschliche Analysten liefern den entscheidenden Kontext, treffen differenzierte Entscheidungen und untersuchen neuartige Bedrohungen, denen die Modelle noch nie begegnet sind.
Inwiefern unterscheidet sich ein KI-Stack für Sicherheit für Start-ups von dem für Unternehmen?
Start-ups legen Wert auf eine schnellere Bereitstellung, geringere Betriebskosten und tools, für die kein eigenes ML-Entwicklungsteam erforderlich ist. Unternehmen mit mehr Ressourcen können in eine benutzerdefinierte Anpassung investieren, größere Data-Science-Teams aufbauen und komplexe Architekturen mit mehreren Anbietern verwalten.