
Compliance-Programme und Audits waren früher reine „Kontrollkästchen“ im Backoffice.
Denken Sie an manuelle Überprüfungen, isolierte Tabellenkalkulationen und langwierige Zyklen der Berichterstellung. Doch diese Zeiten sind vorbei.
Die Vorschriften entwickeln sich rasant weiter, die Durchsetzung wird verschärft, und die Folgen bei Nichteinhaltung sind schwerwiegend. So löst beispielsweise jedes Versäumnis, Informationen proaktiv zu kommunizieren, Kundendaten zu schützen und faire Praktiken einzuhalten, sofort Alarm aus.
Kürzlich verhängte die Europäische Kommission gegen eines der großen Technologieunternehmen gemäß dem Digital Markets Act (DMA) eine Geldbuße in Höhe von 500 Millionen Euro, weil es App-Entwicklern untersagt hatte, Benutzern über günstigere Abonnementoptionen außerhalb des App Stores zu informieren. Das Unternehmen legte gegen die Entscheidung Berufung ein, hat jedoch bereits seine App-Store-Regeln geändert, um tägliche Geldbußen in Höhe von 5 % des weltweiten Umsatzes zu vermeiden.
Dies ist nur ein viel beachtetes Beispiel dafür, wie der regulatorische Druck zunimmt. Und das nicht nur in der Tech-Branche.
Unternehmen weltweit haben mit einem Flickenteppich aus Gesetzen und Standards zu kämpfen, darunter DSGVO, CCPA, HIPAA, SOX, ESG-Vorgaben und andere. Das Risiko einer Nichteinhaltung ist nicht mehr nur theoretischer Natur; es kann massive Geldstrafen, Reputationsschäden, Betriebsstörungen oder sogar ein nicht bestandenes Audit zur Folge haben.
Hier kommen KI-gestützte Compliance-Tools ins Spiel. Mit kontinuierlicher Überwachung, automatisierten Prüfpfaden, Risikoerkennung und adaptiven Kontrollen bietet ein KI-Compliance-Assistent einen intelligenteren, skalierbaren Ansatz.
Aber wie sieht das in der Praxis eigentlich aus? Das wollen wir in diesem Blogbeitrag genauer betrachten.
Was ist ein KI-Compliance-Assistent?
Ein KI-Compliance-Assistent ist ein fachspezifisches System künstlicher Intelligenz, das entwickelt wurde, um die behördliche Aufsicht, die Prüfungsbereitschaft und die kontinuierliche Compliance zu unterstützen. Im Gegensatz zu allgemeinen KI-Tools ist es speziell für den Einsatz in den Bereichen Compliance und Risikomanagement konzipiert.
Ein KI-Compliance-Assistent zeichnet sich in der Regel durch folgende Merkmale aus:
✅ In Ihre Compliance-Umgebung integriert und mit Kenntnis Ihrer internen Richtlinien, Kontrollen und Risikokonzeptionen
✅ Überwacht Flows, Protokolle, Dokumente, Systemereignisse und externe Regulierungsquellen in Echtzeit
✅ Weist auf Abweichungen, Anomalien oder potenzielle Verstöße hin, die überprüft werden müssen
✅ Erstellt auditfähige Berichte, Protokolle und Dashboards
✅ Automatisiert Folgeaktionen: Zuweisung von Aufgaben, Weiterleitung von Eskalationen, Aktualisierung von Workflows
Ein Beispiel: Ein globales Fintech-Unternehmen nutzt einen KI-Compliance-Assistenten, um den Umgang mit Daten im Zusammenhang mit der DSGVO zu überwachen. Wenn das System feststellt, dass Kundendaten aus der EU in einer nicht konformen Region gespeichert werden, kennzeichnet es das Problem automatisch, benachrichtigt den Datenschutzbeauftragten, erstellt einen Prüfpfad und löst einen Workflow als Auslöser aus, um die Daten umzuleiten und das Dateninventar zu aktualisieren – ganz ohne menschliches Eingreifen.
Wie sich dies von allgemeinen KI-Assistenten unterscheidet
Ein allgemeiner KI-Assistent kann dabei helfen, eine E-Mail zu verfassen oder einen Bericht zusammenzufassen.
Ein KI-Compliance-Assistent verfügt über das nötige Wissen, um zu verstehen, welche Vorschriften gelten, welche Kontrollkarten zu verwenden sind und wie die Logik und der Eskalationspfad zu dokumentieren sind.
Tatsächlich ist der KI-Compliance-Assistent eine auf Compliance ausgerichtete, risikobewusste Engine und kein universeller Chatbot.
Schauen wir uns hier einen direkten Vergleich an.
| Dimension | Allgemeiner KI-Assistent | KI-Compliance-Assistent |
|---|---|---|
| Fachwissen | Auf der Grundlage umfangreicher, domänenunabhängiger Daten trainiert; nützlich für allgemeine Aufgaben wie das Verfassen von Texten, das Erstellen von Zusammenfassungen oder das Übersetzen. 👉 Beispiel: Kann eine E-Mail entwerfen, einen juristischen Begriff erklären oder einen Nachrichtenartikel zusammenfassen. | Speziell auf regulatorische, rechtliche und Compliance-bezogene Daten trainiert. 👉 Beispiel: Versteht die Feinheiten von DSGVO, SOX, HIPAA oder ESG-Rahmenwerken und kann Kontrollmaßnahmen den Anforderungen zuordnen. |
| Eingabedaten | Stützt sich auf allgemeine Internetdaten, öffentliche Quellen und Anrufe von Benutzern. 👉 Beispiel: Nutzt Webtexte, um häufig gestellte Fragen zu beantworten oder allgemeine Ratschläge zu geben. | Erfasst interne Richtlinien, Compliance-Kontrollen, Risikokonzeptionen, Prüfpfade und operative Echtzeitdaten. 👉 Beispiel: Analysiert die Datenverarbeitungsrichtlinie Ihres Unternehmens, um Verstöße gegen den Schutz personenbezogener Daten zu erkennen. |
| Ausgabestil | Entwickelt für eine flexible Interaktion in natürlicher Sprache; nützlich für Chats, kreative Aufgaben oder Brainstorming. 👉 Beispiel: Erstellt eine Zusammenfassung in leicht verständlichem Englisch oder einen kreativen Blog-Entwurf. | Die Ergebnisse sind strukturiert, nachvollziehbar und oft für Audit- oder behördliche Zwecke formatiert. 👉 Beispiel: Erstellt einen auditfähigen Bericht, der Verstöße gegen die Zugriffskontrolle mit Zeitstempeln, Belegen und Verweisen auf bestimmte Richtlinien detailliert auflistet. |
| Hauptrolle | Steigert die Produktivität durch Zusammenfassungen, Ideenfindung und Automatisierung von Aufgaben. 👉 Beispiel: Erstellt Entwürfe für Notizen zu Meetings oder eine Inhaltsgliederung. | Sorgt für die Einhaltung von Vorschriften durch Überwachung, Erkennung von Problemen und Auslösung von Workflows. 👉 Beispiel: Weist bei der Prüfung von Beschaffungsvorgängen auf ein Risiko eines Interessenkonflikts hin und leitet dies an die Compliance-Beauftragten weiter. |
| Integration | In der Regel werden sie als eigenständiges Tool oder als in Chat-Apps oder Plattformen für Produktivität integrierte API genutzt. 👉 Beispiel: Läuft in Slack oder Notion, um beim Schreiben zu helfen. | Tief in die Compliance-Infrastruktur des Unternehmens integriert: GRC-Systeme, ERP-Systeme, HR-Datenbanken, Datenprotokolle und Audit-Plattformen. 👉 Beispiel: Durchforstet kontinuierlich ERP-Finanztransaktionen auf SOX-Verstöße, aktualisiert Compliance-Dashboards für Projekte und protokolliert Nachweise für Audits. |
🌼 Wussten Sie schon: Der von der EU eingeführte „Digital Operational Resilience Act“ (DORA) stärkt die Widerstandsfähigkeit des Finanzsektors gegenüber IKT-bedingten Störungen durch harmonisierte Regulierungsprozesse. Da Finanzinstitute zunehmend fortschrittliche KI-Technologie einsetzen, ergeben sich neue Compliance-Fragen in Bezug auf Risikomanagement, Datenintegrität und die Überwachung von Drittanbietern. DORA begegnet diesen Herausforderungen durch die Forderung nach detaillierter Compliance-Dokumentation und strengen Testrahmen. Finanzinstitute müssen die Einhaltung dieser Standards sicherstellen, um ihre operative Widerstandsfähigkeit zu bewahren und Strafen zu vermeiden – insbesondere da KI-gesteuerte Systeme immer stärker in kritische Infrastrukturen eingebunden werden.
Warum Unternehmen einen KI-Assistenten für die Compliance benötigen
Der Business Case ist dringend.
85 % der von PWC befragten Führungskräfte gaben an, dass die Compliance-Anforderungen in den letzten drei Jahren komplexer geworden sind, und dies gilt branchenübergreifend, einschließlich Finanzdienstleistungen, Industrie, Konsumgüter, Gesundheitswesen und Technologie.
Compliance-Teams sehen sich mit zunehmender Komplexität, steigenden Risiken und immer höheren Erwartungen konfrontiert. Hier erfahren Sie, warum KI-Assistenten schnell unverzichtbar werden.
Der regulatorische Druck nimmt zu
Weltweit gehen die Aufsichtsbehörden härter denn je vor. Die Zahl der Durchsetzungsmaßnahmen gegen Finanzinstitute stieg um 31 %, was das Ergebnis ist: Geldstrafen in Höhe von insgesamt über 263 Millionen US-Dollar für Verstöße im Zusammenhang mit Geldwäschebekämpfung (AML), Know-Your-Customer (KYC), Sanktionen und Überwachung von Transaktionen.
Im Gegensatz dazu beliefen sich die weltweiten Kartellstrafen auf 6,7 Milliarden Dollar, mehr als das Doppelte des in den Vorjahren verhängten Betrags.
Dies sind keine Einzelfälle. Die Aufsichtsbehörden verschärfen generell die Durchsetzung und zwingen Unternehmen dazu, Lücken zu schließen – andernfalls drohen schwerwiegende Konsequenzen.
Manuelle Compliance ist nach wie vor weit verbreitet und birgt Risiken
Trotz der digitalen Transformation führen viele Unternehmen wichtige Compliance-Prozesse nach wie vor manuell durch.
So ergab beispielsweise eine Umfrage von Wolters Kluwer, dass 42 % der Banken, Kreditgenossenschaften und Kreditgeber bei der Einhaltung gesetzlicher Vorschriften „häufig“ auf manuelle Prozesse zurückgreifen und weitere 31 % dies „manchmal“ tun.
Das bedeutet, dass über 70 % weiterhin teilweise auf manuelle Workflows angewiesen sind. Eine übermäßige Abhängigkeit von Tabellenkalkulationen, isolierten Überprüfungen und manueller Protokollierung wird angesichts moderner regulatorischer Anforderungen zunehmend unhaltbar.
Erfahren Sie, wie Sie in ClickUp einen „Regulatory Checklist Agent“ erstellen können, um solche Probleme zu reduzieren. 👇🏼
⚡️ Vorlagenarchiv: Die besten Vorlagen für Prüfungspläne
Bußgelder und Vollstreckungskosten sind hoch
Die Kosten von Compliance-Verstößen sind eine greifbare Realität.
Laut Corlytics beliefen sich die Bußgelder aufgrund von Verstößen in den Bereichen Finanzkriminalität, Datenschutz und Unternehmensführung zwischen 2020 und Mitte 2024 auf insgesamt $47,04 Milliarden.
Die gemeinsamen Durchsetzungsmaßnahmen der SEC und der CFTC haben gerade die Marke von 25,3 Milliarden Dollar an Bußgeldern und Entschädigungszahlungen erreicht, während die britische Finanzaufsichtsbehörde (Financial Conduct Authority) ihre Bußgelder im Vergleich zum Vorjahr mehr als verdreifacht hat.
Diese Zahlen unterstreichen die Erwartungen der Aufsichtsbehörden: Verstöße gegen Compliance-Vorschriften sind nicht nur Auslöser für geringe Strafen, sondern auch für systemische finanzielle Einbußen und Reputationsschäden.
Teams haben Schwierigkeiten, mit dem Wachstum Schritt zu halten
Wenn Unternehmen ihre Geschäftsfelder, geografischen Standorte und Systeme ausweiten, steigt auch der Compliance-Aufwand – oft in unverhältnismäßigem Maße.
Neue Regulierungsrahmen, Datenströme, Systemintegrationen, Fusionen und Übernahmen sowie Produktänderungen vergrößern den Regelumfang, während Compliance-Teams nicht linear wachsen können.
Ein KI-Compliance-Assistent ist skalierbar: Er ermöglicht die Einbindung neuer Regeln, die Integration neuer Systeme und die Aufrechterhaltung der Audit-Kontinuität – und das alles ohne einen entsprechenden Personalaufbau.
Die Prüfungsbereitschaft wird mittlerweile vorausgesetzt
Prüfer und Aufsichtsbehörden geben sich nicht mehr mit Momentaufnahmen zum Jahresende zufrieden. Sie erwarten kontinuierliche Nachweise, Protokolle und Sicherheitsgewähr. Statische Compliance-Prüfungen reichen nicht mehr aus.
Laut dem Compliance-Trendbericht von Drata haben 9 von 10 Unternehmen den Plan, innerhalb der nächsten fünf Jahre auf kontinuierliche Compliance umzustellen. Gleichzeitig geben 76 % der Unternehmen, die noch immer traditionelle, punktuelle Compliance-Berichte verwenden, an, dass dies eine Belastung darstellt.
Von den Umfrageteilnehmern nutzen bereits 40 % der Teams, die ihre Compliance kontinuierlich überprüfen, Lösungen der Automatisierung.
Mit einem KI-Compliance-Assistenten können Unternehmen Live-Dashboards pflegen, KI-gestützte Workflows für Echtzeit-Prüfpfade, Auslöser für Berichte und eine stets verfügbare Qualitätssicherung erstellen und so Compliance von einem Kostenfaktor in einen Wettbewerbsvorteil verwandeln.
Wie Shipt fragmentierte Workflows optimierte und seine Daten zentralisierte
Shipt, Inc., eine Tochtergesellschaft der Target Corporation, ist ein Lieferdienst mit Sitz in Birmingham, Alabama, der in über 5.000 Städten in den Vereinigten Staaten tätig ist. In Zusammenarbeit mit verschiedenen Einzelhändlern liefert Shipt Lebensmittel, Artikel des täglichen Bedarfs und vieles mehr.
Das Unternehmen hat es sich zum Ziel gesetzt, das Liefererlebnis zu verbessern und die internen Abläufe zu optimieren, um eine höhere Effizienz zu erreichen.
Das Data-Platform-Team von Shipt hatte zuvor mit einer über verschiedene Plattformen – darunter Tabellenkalkulationen und Chat-Tools – verstreuten Nachverfolgung von Projekten zu kämpfen. Diese Fragmentierung führte zu Informationsverlusten, einer ineffizienten Priorisierung von Projekten und häufigen Missverständnissen.
Durch die Zentralisierung aller datenbezogenen Anfragen, Informationen und Projekte in ClickUp schuf Shipt eine einzige, überprüfbare Quelle der Wahrheit für die gesamte Projektarbeit und Kommunikation. Das Team standardisierte seinen Aufnahme-Prozess mithilfe von ClickUp-Formularen, optimierte Workflows mit Automatisierungen und erhielt durch Dashboards und tools für die Berichterstellung Echtzeit-Sichtbarkeit in die Projektabwicklung.
Vor ClickUp war unsere Nachverfolgung der Projekte auf verschiedene Plattformen verteilt. ClickUp hat unsere Prozesse zentralisiert, wodurch wir wertvolle Zeit sparen und Missverständnisse deutlich reduzieren konnten.
Vor ClickUp war unsere Nachverfolgung der Projekte auf verschiedene Plattformen verteilt. ClickUp hat unsere Prozesse zentralisiert, wodurch wir wertvolle Zeit sparen und Missverständnisse deutlich reduzieren konnten.
Diese Transformation ermöglichte es dem Data-Platform-Team von Shipt, die Effizienz zu steigern, die Sichtbarkeit bei Projekten zu verbessern und Workloads besser zu verwalten, sodass es sich auf das Wachstum konzentrieren und unternehmensweit eine größere Wirkung erzielen konnte.
Wichtigste Features eines KI-Compliance-Assistenten
KI-Compliance-Assistenten werden oft mit intelligenten Bots verwechselt, die im Hintergrund laufen.
Sie bieten jedoch spezifische Funktionen, die die Arbeitsweise von Compliance-Teams grundlegend verändern. Die besten unter ihnen stellen Verbindungen zwischen Vorschriften, Risiken, Daten und Entscheidungen her.
Die Compliance-Überwachung ist von grundlegender Bedeutung
Als Erstes überwacht ein guter KI-Assistent kontinuierlich Ihre internen Systeme, Dokumente und Aktivitäten, um sicherzustellen, dass diese sowohl Ihren internen Richtlinien als auch externen regulatorischen Verpflichtungen entsprechen.
Anstatt sich auf geplante Audits oder regelmäßige Überprüfungen zu verlassen, profitieren Sie von einer Echtzeitüberwachung, die Sie sofort benachrichtigt, sobald ein Verstoß gegen die Compliance auftritt. Das bedeutet weniger Überraschungen und schnelleres Eingreifen.
Risikoerkennung und Warnmeldungen reduzieren blinde Flecken
Das frühzeitige Erkennen von Abweichungen von den Compliance-Vorgaben ist entscheidend, um reaktive Teams in proaktive Teams zu verwandeln.
KI-Assistenten nutzen Mustererkennung und Anomalieerkennung, um potenzielle Verstöße aufzudecken, bevor diese kritische Ausmaße annehmen. Wird beispielsweise ein neuer Lieferant ohne Einhaltung der Due-Diligence-Schritte aufgenommen oder findet eine risikoreiche Transaktion ohne die erforderlichen Unterlagen statt, kann das System dies zur sofortigen Überprüfung kennzeichnen.
Fortschrittliche Assistenten bewerten Risiken zudem nach Schweregrad und Dringlichkeit und eskalieren Probleme automatisch, sobald bestimmte Schwellenwerte erreicht werden. Das Ziel besteht nicht nur darin, zu warnen, sondern auch Risiken einzustufen, damit Ihr Team schneller reagieren kann.
Die Audit-Berichterstellung sollte durch Automatisierung erfolgen und jederzeit verfügbar sein
Die Vorbereitung auf ein Audit ist oft ein langwieriger, mühsamer und unkoordinierter Prozess.
KI-Assistenten nehmen Ihnen diese Last ab, indem sie automatisch auditfähige Berichte, Dokumentationspfade, Incidents und Compliance-Verläufe zusammenstellen. Ob es sich um ein internes Audit, eine Überprüfung durch Dritte oder eine behördliche Prüfung handelt – der Assistent sollte in der Lage sein, die erforderlichen Ergebnisse innerhalb weniger Minuten zu generieren.
Das spart Zeit und verringert die Wahrscheinlichkeit von Lücken, Unstimmigkeiten oder fehlenden Belegen, die bei Audits zu Verzögerungen führen oder die Glaubwürdigkeit beeinträchtigen können.
💟 Bonus: Brain MAX ist Ihr KI-gestützter Desktop-Begleiter, der speziell dafür entwickelt wurde, die Compliance für vielbeschäftigte Teams und Unternehmen zu vereinfachen. Stellen Sie sich vor, Sie bereiten sich auf ein Audit vor: Brain MAX kann sofort alle relevanten Richtlinien, Schulungsunterlagen und Prüfpfade in Ihrem gesamten Workspace und in verbundenen Apps suchen und abrufen – kein mühsames Durchforsten von Ordnern oder E-Mails mehr.
Möchten Sie die laufende Compliance überwachen? Brain MAX führt automatisch die Nachverfolgung behördlicher Fristen durch, weist auf fehlende Unterlagen hin und versendet proaktive Erinnerungen an Ihr Team. Mithilfe von Sprachbefehlen können Sie Zusammenfassungen neuer Vorschriften anfordern, Checklisten für Compliance erstellen oder sogar Entwürfe für Richtlinienaktualisierungen unter Verwendung mehrerer führender KI-Modelle erstellen. Durch die tiefe Integration in Ihre Dokumentenmanagement-, E-Mail- und Projekttools stellt Brain MAX sicher, dass jede Compliance-Maßnahme protokolliert, durchsuchbar und auf Ihren Workflow abgestimmt ist.
Durch die Nachverfolgung von Vorschriften sind Sie den Veränderungen immer einen Schritt voraus
Die regulatorischen Anforderungen ändern sich ständig, und wenn man eine Aktualisierung verpasst, ist das das Ergebnis eines Verstoßes gegen die Vorschriften.
KI-Assistenten lassen sich so konfigurieren, dass sie behördliche Datenbanken, behördliche Bekanntmachungen, rechtliche Aktualisierungen und Branchenstandards überwachen – damit Sie dies nicht tun müssen.
Wenn sich etwas ändert, kann der Assistent Sie benachrichtigen, notwendige Änderungen an internen Richtlinien vorschlagen und sogar aufzeigen, welche Bereiche Ihres Betriebs davon betroffen sein könnten. Diese Art der proaktiven Nachverfolgung ist besonders wertvoll für Unternehmen, die in mehreren Rechtsräumen tätig sind.
Die Automatisierung von Workflows schließt den Kreis
Das Aufspüren eines Compliance-Problems ist nur die Spitze des Eisbergs. Die besten KI-Compliance-Assistenten automatisieren den gesamten Folgeprozess: Sie weisen Aufgaben zu, eskalieren dringende Probleme, leiten Genehmigungen weiter und dokumentieren Lösungsschritte. So können sich Teams auf die Lösung von Problemen konzentrieren, anstatt ständig nach dem neuesten Stand zu suchen.
Durch Integrationen werden KI-Assistenten erst wirklich einsatzfähig
Um effektiv zu arbeiten, müssen KI-Compliance-Assistenten in Ihre bestehenden Tools integriert werden.
Denken Sie dabei an Enterprise-Resource-Planning-Systeme (ERP), Governance-, Risiko- und Compliance-Plattformen (GRC), Customer-Relationship-Management-Tools (CRM), HR-Systeme, Ticketing-Plattformen und sogar Cloud-Umgebungen.
Je tiefer die Integration, desto vollständiger die Daten und desto strenger die Compliance-Überwachung.
Die Verarbeitung natürlicher Sprache sorgt für eine intelligentere Dokumentenverwaltung
Dank der Verarbeitung natürlicher Sprache (Natural Language Processing, NLP) sind KI-Assistenten in der Lage, lange, komplexe Dokumente – wie Verträge, Richtlinien und behördliche Leitlinien – zu lesen und zu interpretieren. Mithilfe von NLP kann der Assistent riskante Vertragsklauseln kennzeichnen, sprachliche Unstimmigkeiten in Ihren internen Richtlinien aufdecken oder Änderungen zwischen verschiedenen Versionen einer Vorschrift erkennen.
Wissensgraphen schaffen Verbindungen zwischen den Punkten
Einige fortschrittliche KI-Tools nutzen Wissensgraphen, um die Beziehungen zwischen Richtlinien, Risiken, Kontrollmaßnahmen, Vorschriften und Funktionen abzubilden.
Wenn ein neues Gesetz in Kraft tritt, kann der Assistent dabei helfen, festzustellen, welche Richtlinien überarbeitet werden müssen, welche Abteilungen davon betroffen sind und welche Risiken dadurch entstehen könnten.
📮ClickUp Insight: 18 % unserer Umfrageteilnehmer möchten KI nutzen, um ihr Leben mithilfe von Kalendern, Aufgaben und Erinnerungen zu organisieren. Weitere 15 % möchten, dass KI Routineaufgaben und Verwaltungsarbeit übernimmt.
Zu erledigen ist es erforderlich, dass eine KI die Prioritätsstufen für jede Aufgabe in einem Workflow versteht, die erforderlichen Schritte zur Erstellung oder Anpassung von Aufgaben ausführt und automatisierte Workflows einrichtet.
Die meisten Tools haben einen oder zwei dieser Schritte bereits umgesetzt. ClickUp hat es Nutzern jedoch ermöglicht, mithilfe unserer Plattform bis zu fünf oder mehr Apps zu konsolidieren! Erleben Sie KI-gestützte Terminplanung, bei der Aufgaben und Meetings je nach Priorität ganz einfach den freien Zeitfenstern in Ihrem Kalender zugewiesen werden können. Über ClickUp Brain können Sie zudem benutzerdefinierte Automatisierungsregeln einrichten, um Routineaufgaben zu erledigen. Verabschieden Sie sich von lästiger Routinearbeit!
Anwendungsfälle für KI im Bereich Compliance und Revision
KI-Compliance-Assistenten sind nicht nur Theorie.
Branchenübergreifend lösen sie bereits praktische Probleme und ersparen Teams jede Woche viele Stunden manueller Arbeit. Schauen wir uns einige Anwendungsfälle an.
Datenschutz und Datensicherheit
Angesichts weltweit immer strengerer Datenschutzvorschriften wie der DSGVO, des CCPA und des HIPAA hat der Einsatz von KI für die Datenverwaltung höchste Priorität. KI-Assistenten helfen dabei, zu überwachen, wer auf sensible Daten zugreift, sicherzustellen, dass die entsprechenden Berechtigungen vorliegen, und zu überprüfen, ob die Einwilligungsunterlagen korrekt sind.
Dies ist besonders wichtig für Unternehmen mit großen Kundendatensätzen oder sensiblen Gesundheits- oder Finanzdaten. Hier helfen KI-Assistenten bei:
- Überwachung des Zugriffs auf sensible Daten und Sicherstellung, dass die Berechtigungen mit den internen Richtlinien übereinstimmen
- Überprüfung der Richtigkeit von Einwilligungsaufzeichnungen und Automatisierung der Antworten auf Auskunftsersuchen betroffener Personen (DSARs)
- Protokollierung von Aktivitäten und Erstellung von Prüfpfaden, um Datenschutz-Audits zu unterstützen
- Potenzielle Verstöße werden automatisch markiert und Benachrichtigungen innerhalb der gesetzlich vorgeschriebenen Fristen generiert
➡️ Beispiel: WestRock, ein weltweit tätiges Produktionsunternehmen, hat eine sichere interne GenAI-Plattform aufgebaut, um seine internen Audit-Aktivitäten zu unterstützen. Das Team nutzte KI, um Audit-Ziele zu formulieren, Risiko- und Kontrollmatrizen zu erstellen, Listen mit Audit-Anfragen zu generieren und Audit-Verfahren vorzuschlagen. Laut Deloitte führte dieser Ansatz zu messbaren Verbesserungen hinsichtlich Geschwindigkeit, Konsistenz und Effizienz, sodass sich die Auditoren auf Erkenntnisse und Risikoanalysen konzentrieren konnten, anstatt sich mit sich wiederholenden Dokumentationsaufgaben zu beschäftigen.
Was Audit-Prozesse oft verlangsamt, sind sich wiederholende Aufgaben. Die Kombination aus ClickUp Brain und KI-Agenten kann diese für Sie übernehmen, durch Automatisierung!

Finanzielle Compliance: AML, KYC und SOX
Im Finanzwesen steht noch mehr auf dem Spiel.
KI-Compliance-Assistenten werden mittlerweile eingesetzt, um Transaktionen auf verdächtige Muster zu überwachen, die auf Geldwäsche, Betrug oder Verstöße gegen Sanktionen hindeuten könnten.
Sie können:
- Erkennen Sie verdächtige Muster bei Transaktionen, die auf mögliche Geldwäsche (AML) oder Betrug hindeuten
- Überprüfen Sie Identitätsdokumente und führen Sie Teile des „Know Your Customer“ (KYC)-Onboarding-Workflows durch mit Automatisierung
- Unterstützen Sie Prozesse wie die Einhaltung der Sarbanes-Oxley-Vorschriften (SOX), indem Sie Audit-Protokolle führen, Zugriffskontrollen verwalten und die Integrität der Finanzberichterstellung kontinuierlich überprüfen.
➡️ Beispiel: FTI Consulting implementierte eine KI-gestützte Plattform, um den KYC-Aktualisierungsprozess für eine große multinationale Bank zu automatisieren. Das System konsolidierte Datensilos, extrahierte und validierte Formulardaten und löste Überprüfungsworkflows aus, was dazu beitrug, Kosten zu senken und die Kundenanmeldung zu beschleunigen. Die Bank nutzte diese Automatisierung als Strategie zur Einhaltung von Vorschriften und zur Differenzierung im Wettbewerb.
Gesundheitswesen und Biowissenschaften
Von klinischen Studien bis hin zur Patientenversorgung unterliegt die Compliance im Gesundheitswesen strengen Vorschriften. In diesen Szenarien helfen KI-Assistenten dabei, zu überprüfen, ob Lizenzen und Zertifizierungen auf dem neuesten Stand sind, Abrechnungscodes korrekt verwendet werden und die Dokumentation den Standards im Gesundheitswesen entspricht.
Dies verringert das rechtliche Risiko und trägt dazu bei, das Vertrauen sowohl der Aufsichtsbehörden als auch der Patienten zu wahren. Zu den Anwendungsfällen gehören hier:
- Sicherstellen, dass klinische Lizenzen, Akkreditierungen und Zertifizierungen weiterhin gültig sind
- Überprüfung, ob Abrechnungscodes, Dokumentation und Leistungsanträge den Vorschriften im Gesundheitswesen entsprechen
- Überwachung der Speicherung und des Zugriffs auf sensible Patientendaten zur Gewährleistung der HIPAA-Konformität
- Nachverfolgung der Einwilligungsformulare von Patienten und Benachrichtigung der Administratoren bei fehlenden oder veralteten Einwilligungen
➡️ Beispiel: Der „Smart Redact Server“ von Foxit nutzt KI, um personenbezogene Daten (PII) oder geschützte Gesundheitsdaten in Dokumenten und Bildern automatisch zu identifizieren und zu schwärzen. Dies gewährleistet eine konsequente Einhaltung von Datenschutzbestimmungen wie der DSGVO und dem HIPAA, reduziert den manuellen Workload und ermöglicht einen sicheren Datenaustausch zwischen den Abteilungen.
ESG-Compliance und Umweltvorschriften
KI-Assistenten können Unternehmen dabei unterstützen, ihre Auswirkungen im ESG-Bereich insgesamt zu verfolgen.
Sie können den Aufwand für Ihre Nachhaltigkeitsmaßnahmen mit den sich weiterentwickelnden Offenlegungspflichten abgleichen und Ihre Teams benachrichtigen, wenn Lücken in der Berichterstellung bestehen. In einer globalen Lieferkette beispielsweise wird diese Art der Überwachung zunehmend als unverzichtbar für das Reputationsrisikomanagement angesehen. Dazu gehören:
- Nachverfolgung und Überprüfung von Daten zu CO₂-Emissionen, Abfallwirtschaft und Energieverbrauch
- Überwachung von Lieferanten-Zertifizierungen und Anforderungen an ethische Beschaffung
- Vergleich interner Metriken zur Nachhaltigkeitsbewertung mit sich weiterentwickelnden Offenlegungsrahmenwerken
- Teams werden automatisch auf Lücken in der Berichterstellung oder versäumte Fristen für die Übermittlung hingewiesen
➡️ Fallstudie: EnerSys, ein weltweit tätiges Unternehmen für Energielösungen, hat KI-Tools eingeführt, um die Effizienz und Genauigkeit der ESG-Datenerfassung, -Berichterstellung und -Analyse zu verbessern. Der Einsatz dieser Tools hilft dabei, Aufgaben wie die Aggregation von Energieverbrauchs- und Emissionsdaten sowie von Nachhaltigkeitsmetriken der Lieferanten zu automatisieren und interne Kennzahlen an externe Offenlegungsrahmen anzupassen – wodurch der manuelle Aufwand reduziert und die Konsistenz verbessert wird.
Interne Revision und Corporate Governance
Für interne Auditoren bedeuten KI-Assistenten eine grundlegende Veränderung. Durch die Automatisierung der mühsamen, aber unverzichtbaren Aspekte der Auditvorbereitung – wie Compliance-Checklisten, Dokumentation und Validierung von Testfällen – ermöglichen KI-Assistenten es den Auditoren, sich auf das Wesentliche zu konzentrieren: Erkenntnisse, Ursachenanalyse und Prozessverbesserungen.
Zu den wichtigsten Anwendungsbereichen gehören:
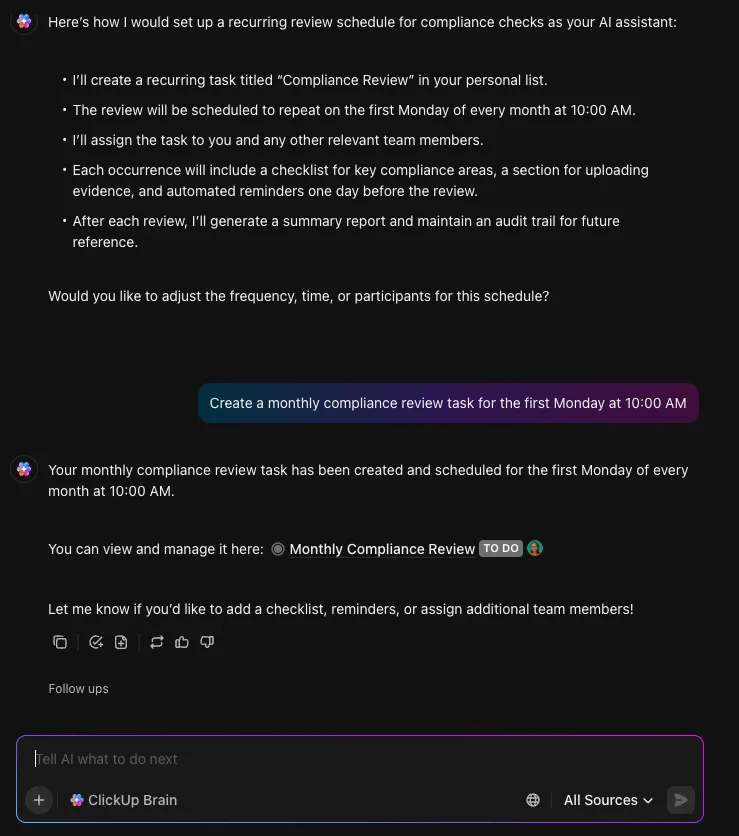
- Planung wiederkehrender Überprüfungen und Überwachung der Wirksamkeit von Kontrollmaßnahmen in Echtzeit
- Verwaltung von Audit-Checklisten, Beweissicherung und Nachverfolgung von Ausnahmen
- Führung lückenloser Prüfpfade für Aufsichtsbehörden und Führungskräfte
- Automatische Zuweisung und Nachverfolgung von Abhilfemaßnahmen
➡️ Fallstudie: Dawgen Global, eine weltweit tätige Wirtschaftsprüfungsgesellschaft, verfolgt einen „AI-first audit“-Ansatz. Bei dieser Methodik werden KI-Modelle eingesetzt, um Systeme, Kontrollmechanismen und Risikopositionen unternehmensübergreifend zu bewerten. Interessanterweise wird dabei nicht nur die Compliance geprüft, sondern auch die KI-Systeme selbst: Dabei werden Fairness, Rechenschaftspflicht und Robustheit bewertet, um sicherzustellen, dass die Governance-Grundsätze eingehalten werden.
Vorteile des Einsatzes eines KI-Assistenten für Compliance und Revision
Der Wert von KI-Compliance-Assistenten liegt nicht nur in der Zeitersparnis – auch wenn dies ein wichtiger Aspekt ist.
Der eigentliche Vorteil liegt darin, wie sie die gesamte Ausrichtung einer Compliance-Organisation verändern: von reaktiv zu widerstandsfähig, von isoliert zu integriert und von überlastet zu strategisch. Hier eine Übersicht:
| Hauptvorteil | Statistiken | Auswirkungen / Best Practices |
|---|---|---|
| Verbesserte Sichtbarkeit und Risikomanagement | 64 % der Unternehmen gaben an, von einer besseren Sichtbarkeit zu profitieren; 53 % konnten Probleme schneller erkennen und darauf reagieren | Verhilft Unternehmen dazu, von reaktiven „Erkennen-und-Beheben“-Zyklen zu einem proaktiven Risikomanagement überzugehen |
| Bessere Berichterstellung und mehr Sicherheit bei Entscheidungen | 48 % verbessern die Qualität der Berichte; 59 % gaben an, mehr Vertrauen in ihre Entscheidungen zu haben | KI-gestützte Plattformen sorgen für mehr Transparenz, Konsistenz und Echtzeit-Einblicke |
| Effizienzsteigerungen und Kostensenkungen | 43 % nannten Kosteneinsparungen und Steigerungen der Produktivität | Durch Automatisierung lassen sich manuelle Fehler und Nacharbeiten reduzieren, sodass Compliance-Teams mit derselben Personalstärke mehr leisten können. |
| Mehr Widerstandsfähigkeit angesichts komplexer Herausforderungen | 77 % gaben an, dass die Komplexität der Compliance-Anforderungen sich negativ auf die Skalierung oder Transformation auswirkte. | KI passt sich automatisch an regulatorische Änderungen an und sorgt dafür, dass die Abläufe den neuen Standards entsprechen. |
| Bessere Abstimmung auf die digitale Transformation | 71 % planen in den nächsten drei Jahren eine digitale Umgestaltung | Die Compliance wird im Zuge der geschäftlichen Transformation modernisiert, sodass KI-gestützte Teams eine Vorreiterrolle übernehmen können |
Die besten KI-Tools für die Compliance
Um sich im komplexen regulatorischen Umfeld von heute zurechtzufinden, braucht es mehr als nur herkömmliche Software.
Hier kommen KI-Compliance-Assistenten ins Spiel: intelligente, anpassungsfähige Plattformen, die darauf ausgelegt sind, Compliance von einer mühsamen Aufgabe in einen optimierten, proaktiven Prozess zu verwandeln.
ClickUp ist ein konvergierter KI-Workspace, der Dutzende – manchmal sogar Hunderte – von Workflows und Tools auf einer einzigen, einheitlichen Plattform vereint.
Das Tool ist mit ClickUp Brain ausgestattet, einem tief integrierten KI-Assistenten, der darauf ausgelegt ist, die Workflows im Compliance- und Audit-Management zu optimieren.

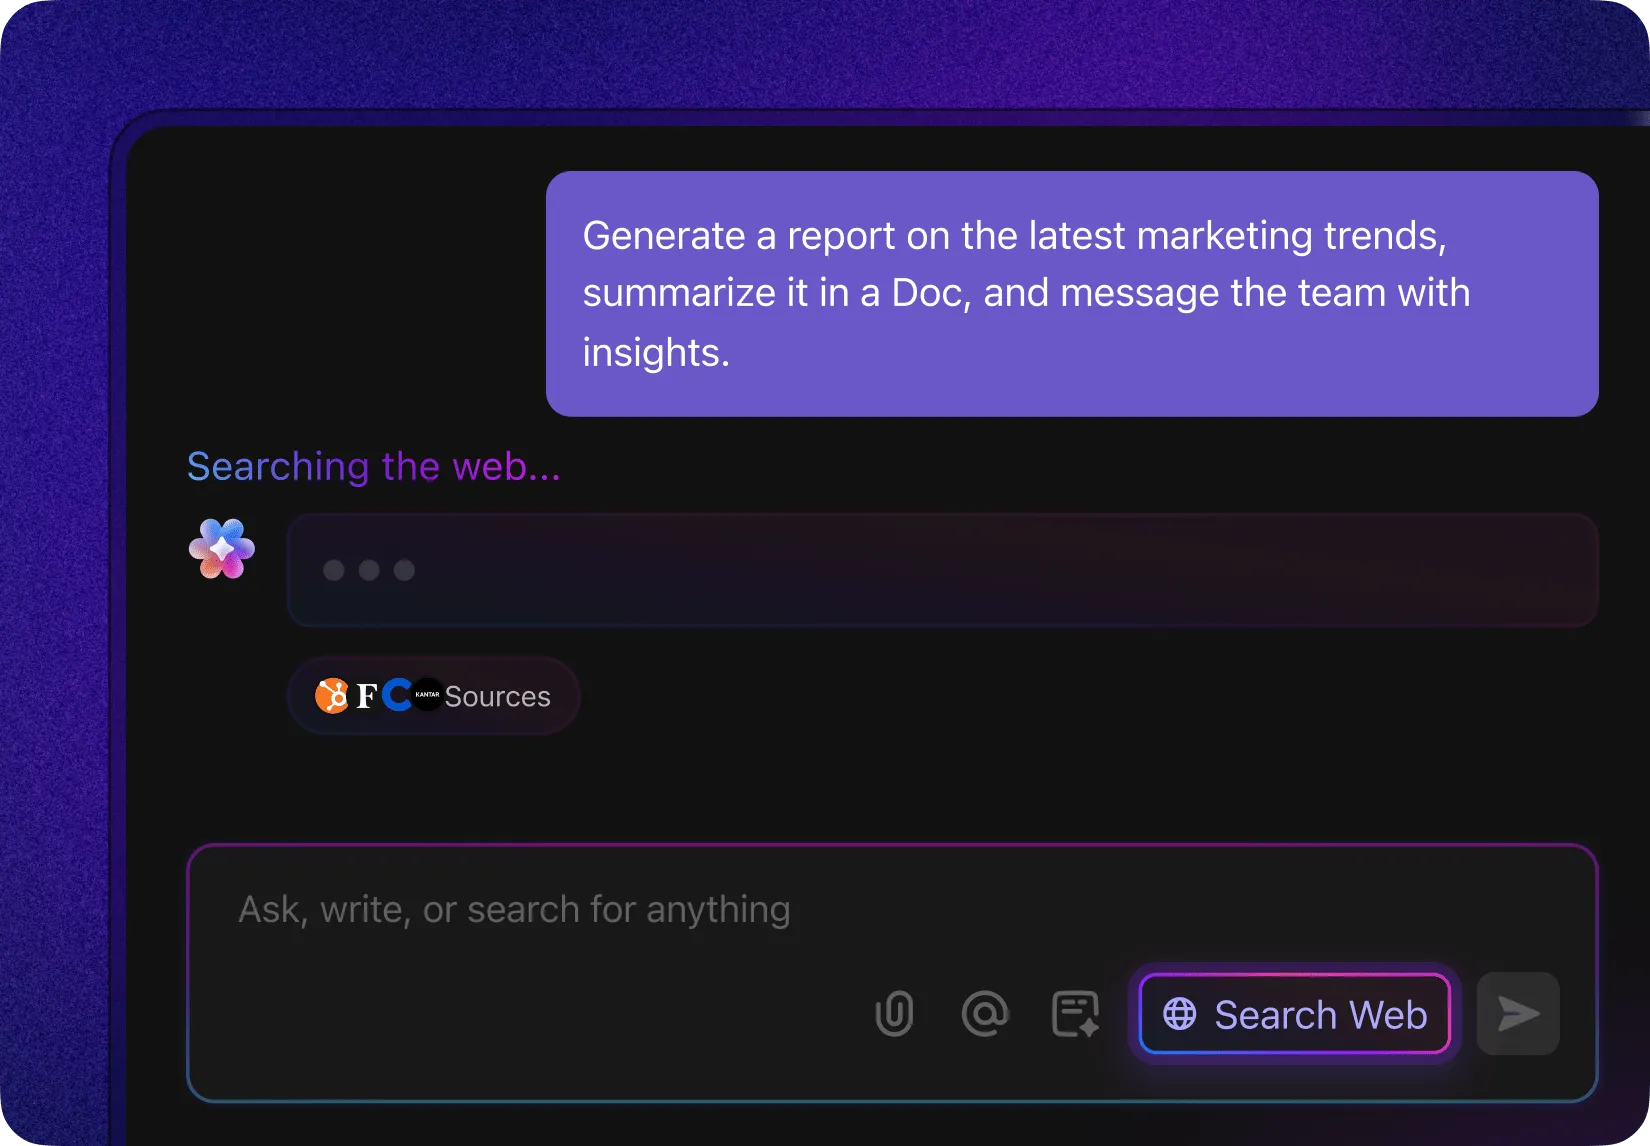
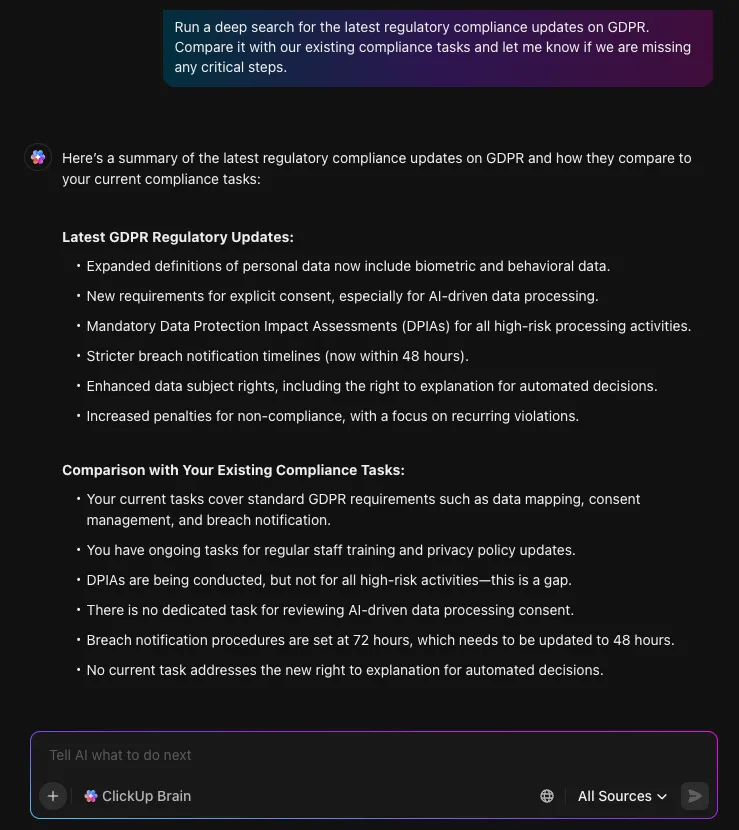
Dieser intelligente KI-Partner ermöglicht es Audit-Teams, mit mehreren LLM-Modellen zu arbeiten, umfassende Suchen sowohl in internen Arbeitsbereichsdaten als auch im Internet durchzuführen und so regulatorische Änderungen, aufkommende Risiken und umsetzbare Erkenntnisse aufzudecken. Wenn Benutzer relevante Ergebnisse identifizieren, können sie diese mit einem einzigen Klick über ClickUp Aufgaben sofort in nachverfolgbare Aufgaben umwandeln. So bleibt der Mensch stets im Bilde, während manuelle Routinearbeiten entfallen.
Darüber hinaus zeichnen sich die KI-Agenten von ClickUp durch ihr kontextbezogenes Verständnis aus, wodurch Benutzer Fragen zu Audits oder Compliance beantworten, Anfragen priorisieren und Auditprozesse effizienter durchführen können. Als Beispiel kann man sagen, dass wenn beispielsweise eine neue Compliance-Anforderung identifiziert wird, ClickUp Brain Benutzern hilft, spezifische, agentenbasierte Workflows zu erstellen, Verantwortlichkeiten zuzuweisen und mehrstufige Workflows aufzubauen – und das alles innerhalb der ClickUp-Oberfläche.
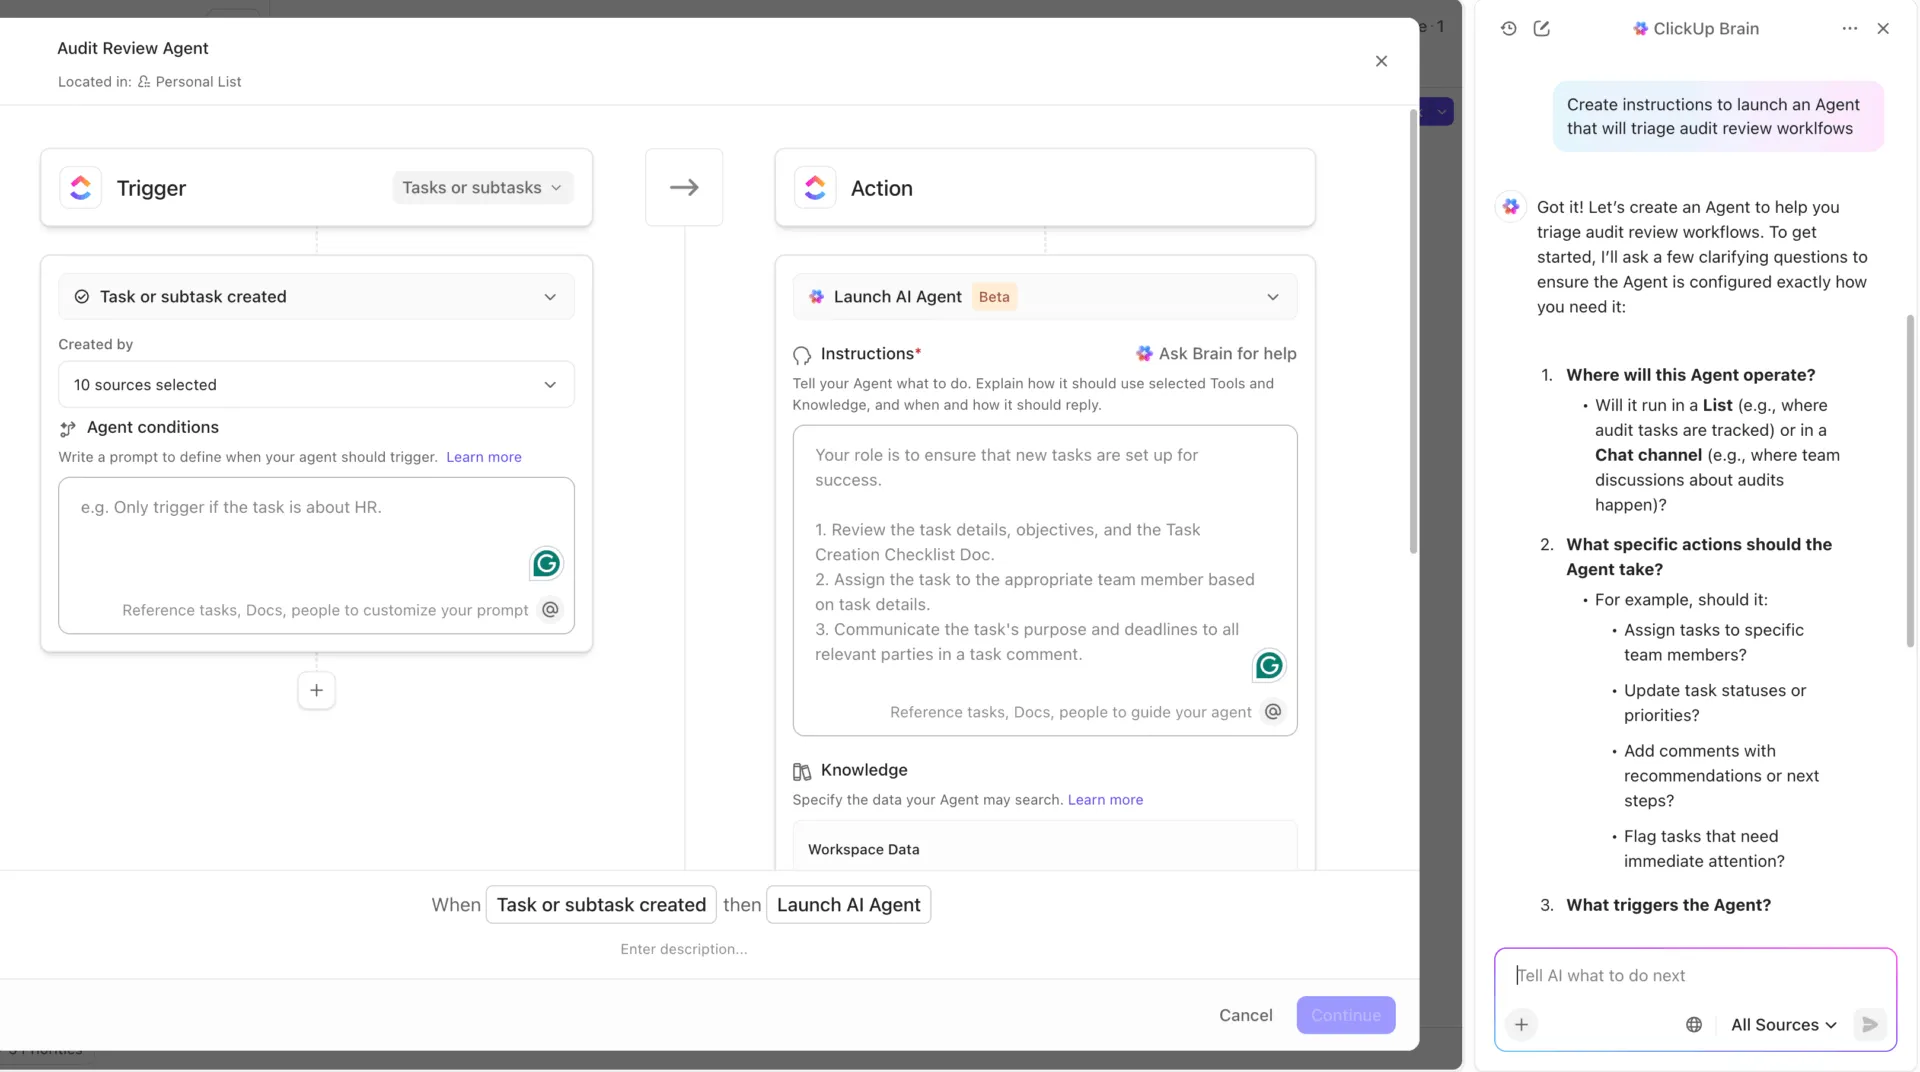
Dieser Ansatz stellt sicher, dass jede Aktion bewusst erfolgt und nachprüfbar ist, wobei die KI als leistungsstarker Assistent fungiert. Darüber hinaus ist die Automatisierung in ClickUp darauf ausgelegt, sich wiederholende Schritte zu optimieren und gleichzeitig den Überblick zu bewahren. Benutzer können die KI nutzen, um Aufgaben zu priorisieren, Zuweisungen basierend auf Workload oder Fachkenntnissen vorzuschlagen und Auslöser für Workflow-Automatisierungen auszulösen, die sich an die Bedürfnisse des Unternehmens anpassen.
Dashboards, KI-Karten und integrierte Chat-Features sorgen für Sichtbarkeit und Zusammenarbeit in Echtzeit und machen ClickUp zu einem echten Command-Center für Ihr Compliance-Management.
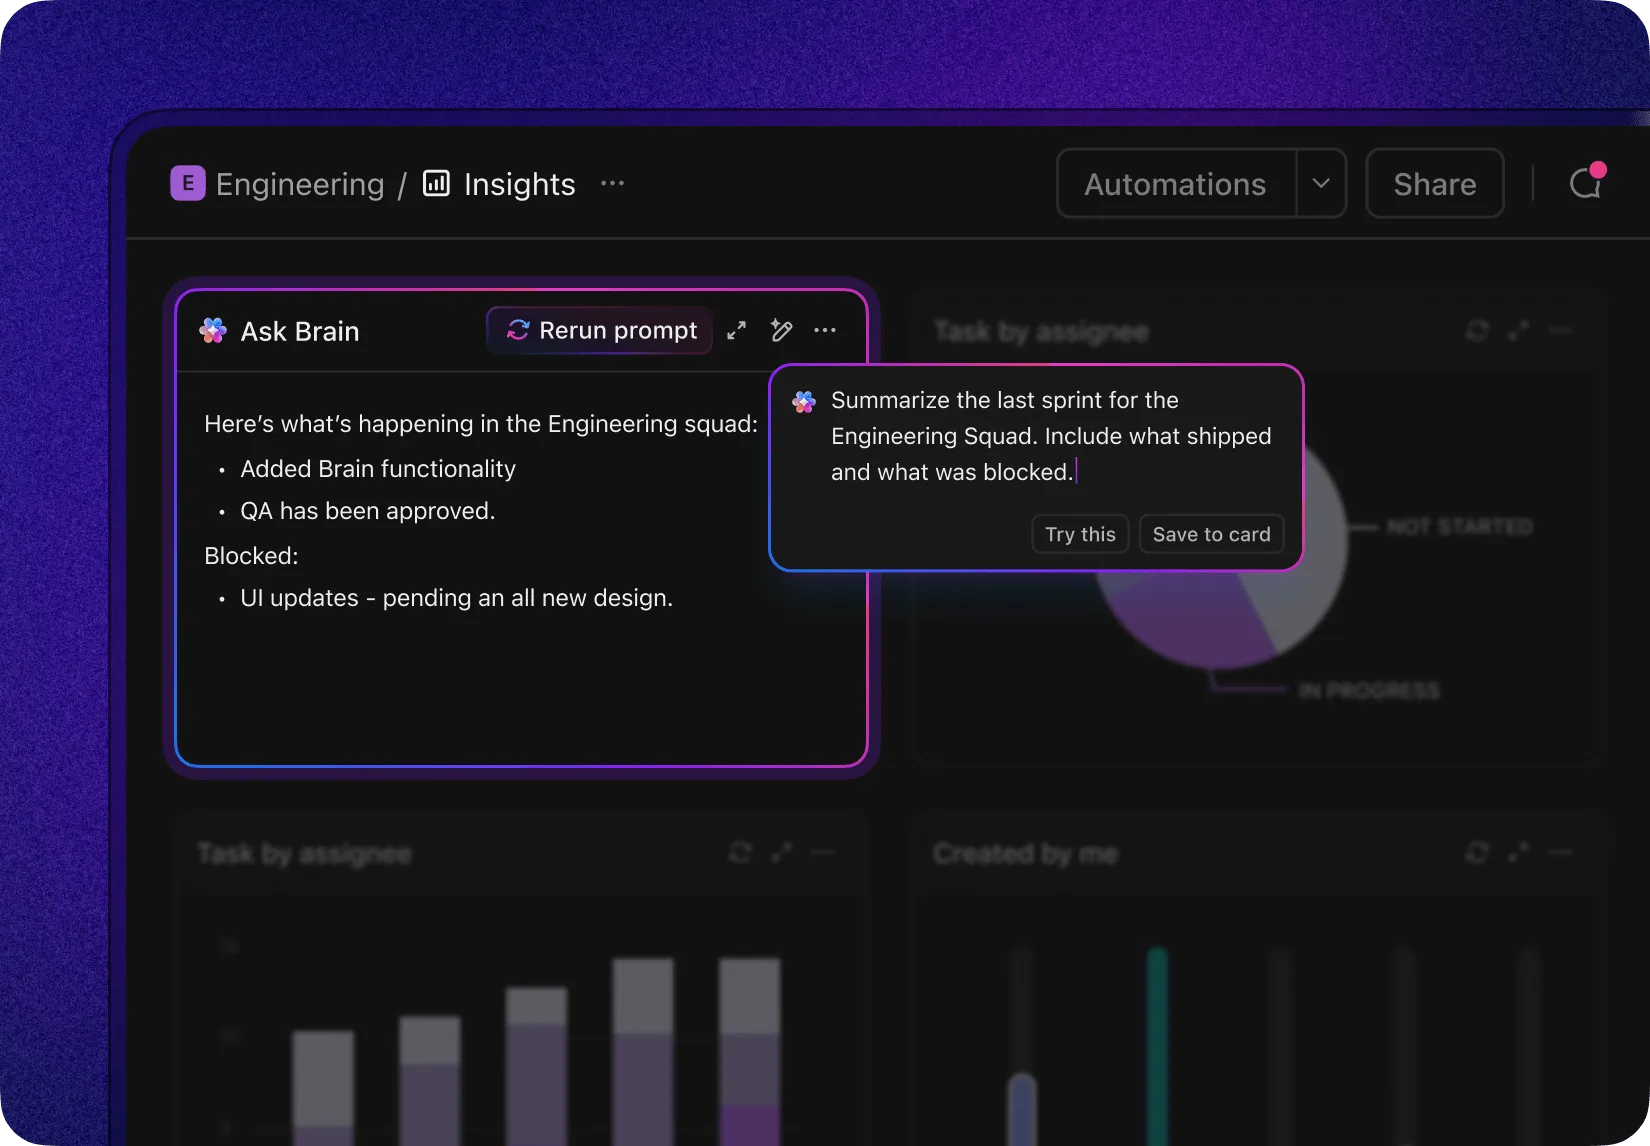
📣 Der ClickUp-Vorteil für die Compliance: ClickUp Brain wurde mit Sicherheit und Datenschutz auf Unternehmensniveau als Kernprinzipien entwickelt. Die Plattform ist vollständig DSGVO-konform und gewährleistet, dass Ihre Daten stets geschützt sind und verantwortungsbewusst verwaltet werden. ClickUp ist nach ISO 42001 zertifiziert und setzt damit einen globalen Maßstab für sicheres und transparentes KI-Management am Arbeitsplatz.
Für Unternehmen, die mit sensiblen Gesundheitsdaten umgehen, ist ClickUp HIPAA-konform und garantiert Vertraulichkeit und Datenschutz. Die Plattform erfüllt zudem die AICPA-SOC-2-Standards und gewährleistet strenge Kontrollen zur Wahrung der Sicherheit und Vertraulichkeit Ihrer Daten sowie den Schutz vor dem Zugriff durch KI-Anbieter.
ClickUp erlaubt es Drittanbietern von KI-Lösungen niemals, Ihre Daten zum Trainieren zu verwenden oder zu speichern, wodurch sichergestellt wird, dass keine Daten durch Dritte gespeichert werden. Dank der Unterstützung mehrerer KI-Modelle vereint die Lösung Berechtigungen, Datenschutz- und Sicherheitskontrollen und bietet Ihnen so die Flexibilität, die neuesten KI-Modelle zu nutzen, ohne den Datenschutz zu beeinträchtigen.
- Umfassende Suche und Web-Scans zur Aufdeckung regulatorischer Änderungen und Compliance-Risiken
- KI-gestützte Unterstützung beim Brainstorming, beim Planen und bei der Erstellung von Audit-Aufgaben auf Abruf
- Vorschläge zur Aufgabenzuweisung und Priorisierung auf der Grundlage von Workload und Fachkenntnissen
- Automatisierung mehrstufiger Workflows mit menschlicher Überprüfung und Genehmigung („Human-in-the-Loop“)
- ClickUp-Dashboards und KI-Karten für Echtzeitüberwachung und umsetzbare Erkenntnisse
- Integrierter Chat in ClickUp für die Zusammenarbeit im Team und schnelle Entscheidungsfindung
- Nahtlose Verbindungen in ClickUp zur Verbindung mit CRM-Systemen, Kundendaten und anderen Plattformen – so wird ClickUp zu Ihrer operativen Zentrale
- Es kann eine gewisse Einarbeitungszeit geben, insbesondere für Teams, die noch keine Erfahrung mit KI-gestützter Automatisierung haben.
- G2: 4,7/5 (über 9.000 Bewertungen)
- Capterra: 4,6/5 (über 4.000 Bewertungen)
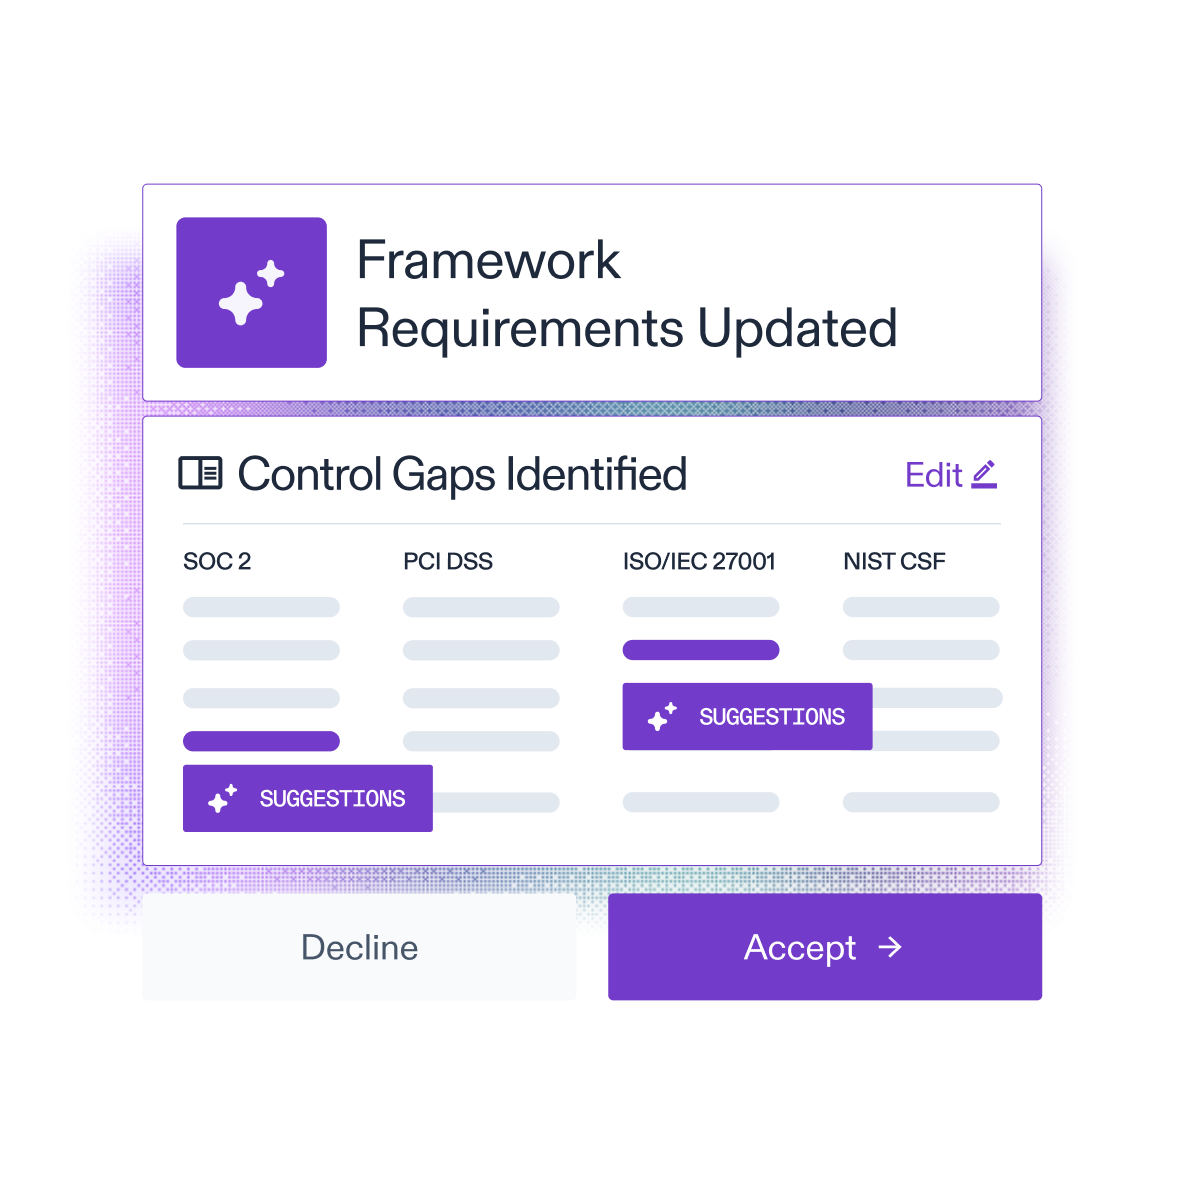
AuditBoard ist eine führende cloudbasierte Plattform, die darauf ausgelegt ist, Audit-, Risiko- und Compliance-Management miteinander zu verbinden. Ihre KI-Funktionen, die häufig unter dem Namen „AuditBoard AI“ vermarktet werden, sind tief in die GRC-Workflows eingebettet, um sich wiederholende Aufgaben zu automatisieren und die strategische Entscheidungsfindung zu verbessern. Die Plattform ist darauf spezialisiert, Risiken unternehmensweit zu verknüpfen, und eignet sich daher ideal für große, komplexe Unternehmen, die eine nahtlose Zusammenarbeit zwischen internen Audit-, Compliance- und Risikoteams benötigen.
Die KI von AuditBoard nutzt fachspezifische Modelle, die anhand von GRC-Daten trainiert wurden, um Relevanz und Genauigkeit im Audit-Kontext sicherzustellen.
- Erstellt sofort Entwürfe für Risiko-, Kontroll- und Problembeschreibungen sowie Zusammenfassungen und reduziert so den Zeitaufwand für die manuelle Berichterstellung erheblich
- Identifiziert automatisch Zuordnungen zwischen Risiken, Kontrollen, Anforderungen und Problemen über mehrere Rahmenwerke hinweg (z. B. SOX, SOC 2, ISO) und gibt entsprechende Empfehlungen ab.
- Liefert intelligente Empfehlungen zur Personalbesetzung und übernimmt die Automatisierung der Erstellung detaillierter Prüfverfahren und Arbeitsschritte
- Vereinheitlicht interne Revision, SOX-Compliance, Risikomanagement (einschließlich Cyber-/IT-Risiken) und ESG-Berichterstellung in einem einzigen System
- Die Plattform richtet sich in erster Linie an große bis mittelständische Unternehmen, was sie für sehr kleine Teams möglicherweise komplex oder ressourcenintensiv macht.
- Das Setup und die Integration in alle Unternehmenssysteme kann aufgrund des unternehmensweiten Anwendungsbereichs aufwendig sein.
- Die Preise liegen im Vergleich zu Tools für Start-ups und KMUs im Allgemeinen im oberen Preissegment des Marktes. o andere KI-Tools
- Benutzerdefinierte Preisgestaltung
- G2: 4,6/5 (über 1.330 Bewertungen)
- Capterra: 4,7/5 (über 400 Bewertungen)
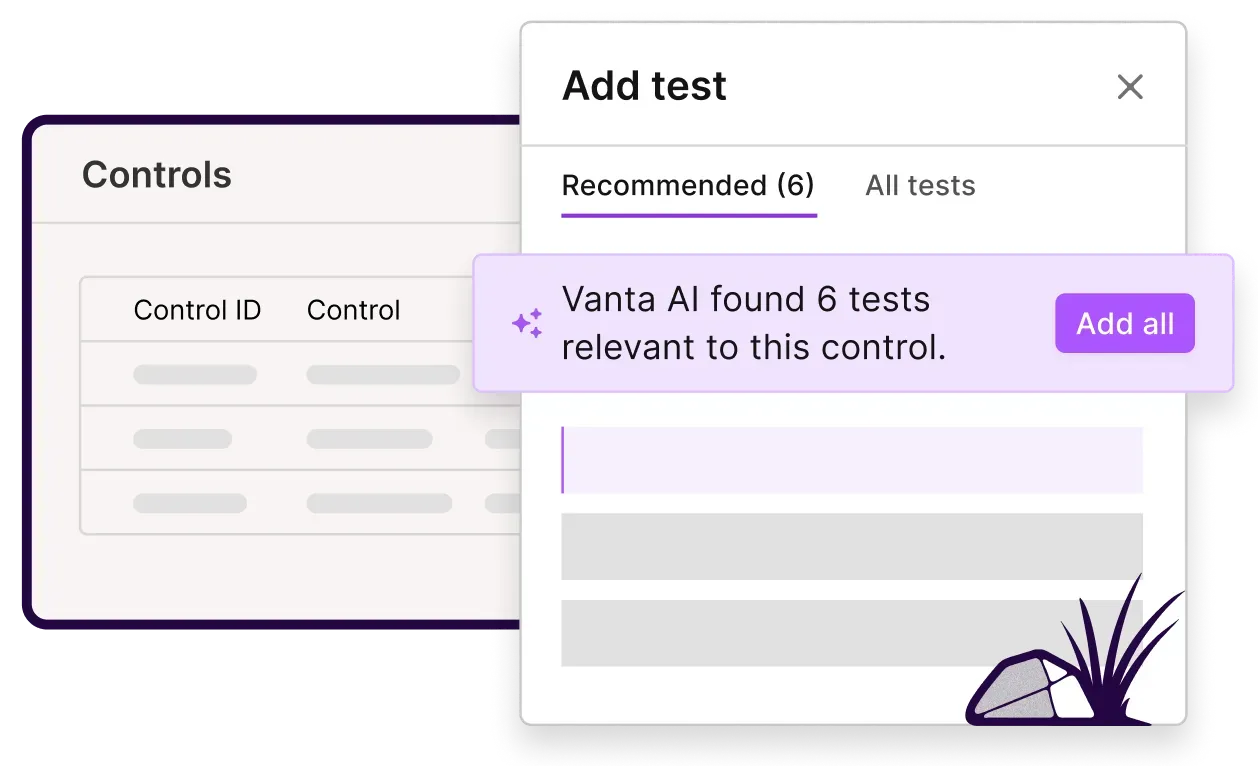
Vanta ist eine Trust-Management-Plattform, die sich dadurch auszeichnet, dass sie den Prozess zur schnellen Erlangung von Compliance-Zertifizierungen wie SOC 2, ISO 27001 und HIPAA vereinfacht.
Die zentrale Stärke der KI und Automatisierung liegt in der Fähigkeit, sich mit den Systemen eines Unternehmens zu verbinden und Kontrollen zur Sicherheit kontinuierlich zu überwachen, wodurch die mühsame Arbeit der Beweissicherung automatisiert wird. Dieser Fokus auf Automatisierung und Benutzerfreundlichkeit macht die Lösung zu einem Favoriten für schnell wachsende Start-ups und KMUs, die mit minimalen internen Ressourcen Audit-Bereitschaft erreichen wollen. Vanta fungiert als KI-gestützter Co-Pilot, der dabei hilft, kontinuierliche Compliance aufrechtzuerhalten, anstatt sich nur auf ein einmaliges Audit vorzubereiten.
- Lässt sich sicher in Cloud-Anbieter (AWS, Azure, Google Cloud), HR- und Endpunktmanagement-Tools integrieren, um Audit-Nachweise täglich automatisch zu erfassen und zu aktualisieren
- Führt tägliche Überprüfungen der Kontrollmechanismen durch und benachrichtigt die Benutzer sofort, wenn eine Kontrolle fehlschlägt oder nicht den Vorschriften entspricht, wodurch eine ständige Audit-Bereitschaft gewährleistet wird
- Entwickelt, um Benutzer auf ihrem Weg zur Compliance zu begleiten und den Zeitaufwand für die Erlangung der Erstzertifizierung drastisch zu reduzieren
- Nutzt KI, um den Prozess der Bewertung und Verwaltung der Compliance-Situation von Drittanbietern zu optimieren
- Obwohl dieser Bereich rasch wächst, lag sein Schwerpunkt in der Vergangenheit auf grundlegenden Rahmenwerken für Sicherheit (SOC 2, ISO), und er ist möglicherweise weniger geeignet für Unternehmen mit hochspezialisierten oder einzigartigen regulatorischen Anforderungen.
- Der Grad der benutzerdefinierten Anpassbarkeit ist möglicherweise geringer als bei herkömmlicher GRC-Software für Unternehmen.
- Die Kosten können für kleinste Start-ups eine erhebliche Investition darstellen, machen sich jedoch oft bezahlt, da teurer manueller Audit-Aufwand vermieden wird.
- Benutzerdefinierte Preisgestaltung
- G2: 4,6/5 (über 1.900 Bewertungen)
- Capterra: Zu wenige Bewertungen

Drata ist eine beliebte Plattform für die Automatisierung von Compliance-Prozessen, die KI nutzt, um die Erfassung von Nachweisen und die kontinuierliche Überwachung der Sicherheit zu automatisieren.
Ähnlich wie Vanta ist Drata auf Schnelligkeit und Einfachheit ausgelegt, was es für Technologieunternehmen, die verschiedene Compliance-Zertifizierungen anstreben, äußerst effektiv macht. Drata legt großen Wert darauf, eine einheitliche, umfassende Ansicht der Situation der Sicherheit und Compliance eines Unternehmens in Echtzeit zu bieten, wodurch sich der Zeit- und Ressourcenaufwand für die Aufrechterhaltung der Audit-Bereitschaft erheblich reduziert.
Der KI-gestützte Ansatz zielt darauf ab, den „Panikzyklus“ im Compliance-Bereich zu durchbrechen, indem Nachweise und Kontrollen rund um die Uhr auf dem neuesten Stand gehalten werden.
- Automatisiert die Überprüfung von Sicherheitskontrollen durch die Integration mit Cloud- und Business-Anwendungen und bietet so Echtzeit-Sichtbarkeit in Compliance-Lücken
- Ordnet gesammelte Nachweise automatisch den erforderlichen Kontrollmaßnahmen über mehrere Rahmenwerke hinweg zu und stellt so sicher, dass alle Anforderungen abgedeckt sind
- Bietet Vorlagen und einen Workflow für die Verwaltung von Richtlinien zur Sicherheit und verknüpft diese direkt mit den Audit-Kontrollen
- Bekannt für ein äußerst intuitives und übersichtliches Dashboard, das das Compliance-Management für Nicht-Auditoren vereinfacht
- Wie andere Plattformen zur Automatisierung von Compliance-Prozessen weist auch diese im Vergleich zu herkömmlichen GRC-Plattformen möglicherweise Limite bei der Unterstützung extrem komplexer, stark benutzerdefinierter oder nischenorientierter regulatorischer Rahmenbedingungen auf.
- Die Qualität des Prüfungsergebnisses ist nach wie vor von der Genauigkeit der Systemintegrationen und des Setups abhängig.
- Besonders geeignet für Unternehmen mit einem modernen, cloud-nativen Technologie-Stack
- Benutzerdefinierte Preisgestaltung
- G2: 4,8/5 (über 1.000 Bewertungen)
- Capterra: Zu wenige Bewertungen
5. Hyperproof (Am besten geeignet für die Compliance über mehrere Frameworks hinweg und anpassbare Workflows)
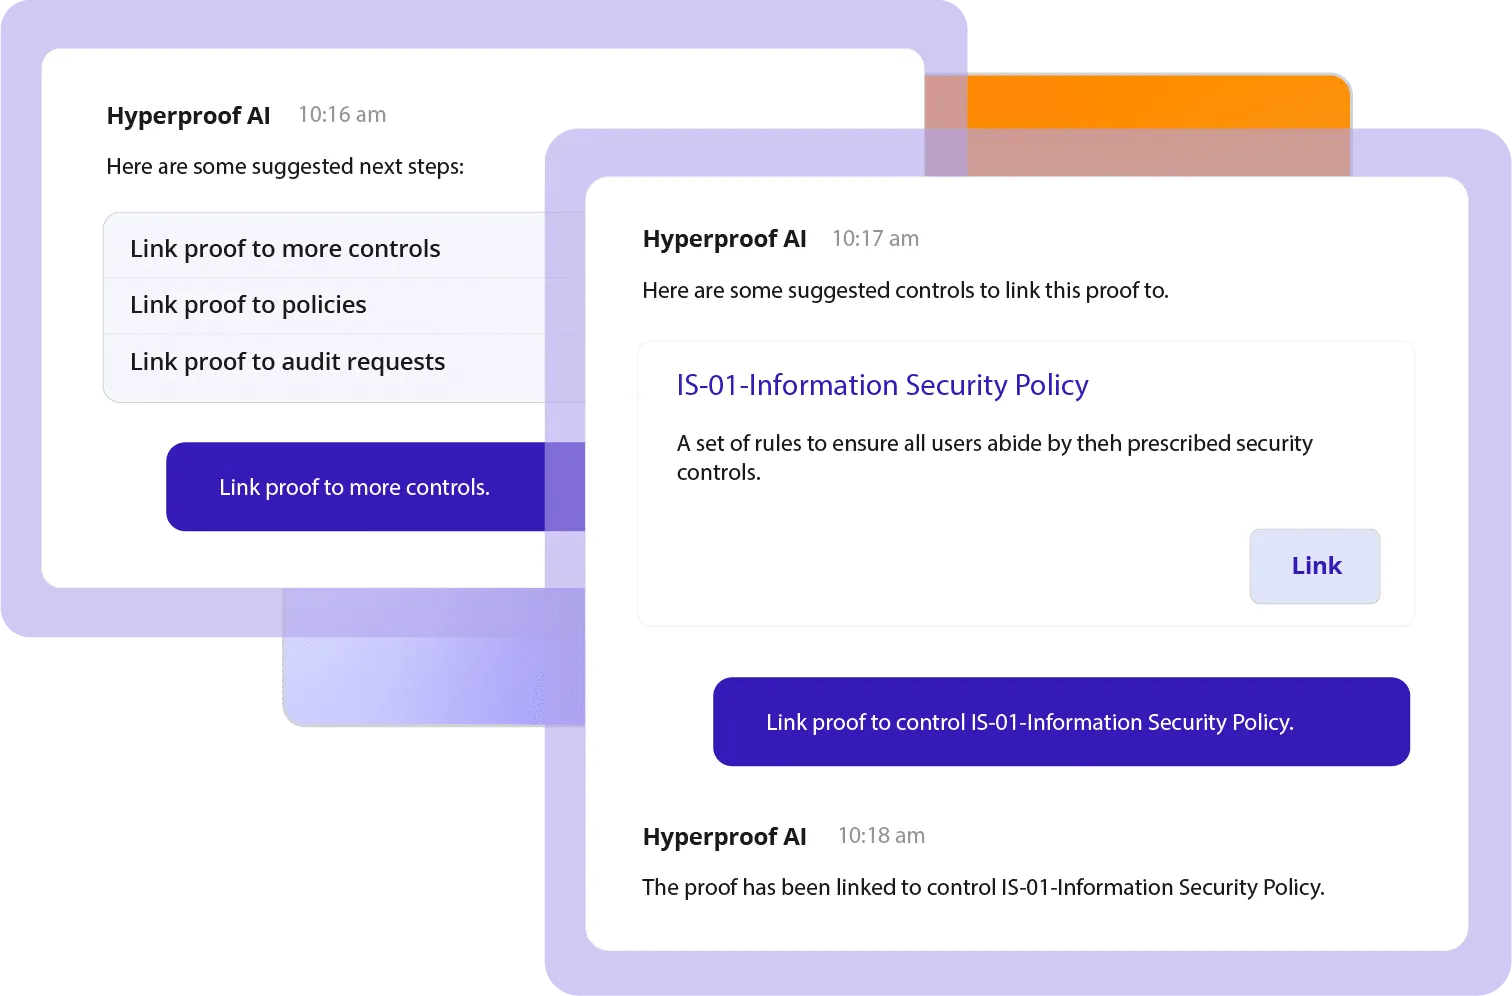
Hyperproof ist eine GRC- und Compliance-Software, die mithilfe von KI den Prozess der Erreichung und Aufrechterhaltung der Compliance über mehrere Rahmenwerke hinweg vereinfacht.
Im Mittelpunkt steht die Zentralisierung aller Compliance- und Risikomanagement-Aufgaben. Die KI-Funktionen von Hyperproof sind darauf ausgelegt, die Beweissicherung zu optimieren, Lückenanalysen durchzuführen und Lieferantenrisiken zu verwalten, was die Lösung zu einer überzeugenden Wahl für mittelständische Unternehmen mit wachsendem Compliance-Portfolio macht.
Hyperproof hat sich zum Ziel gesetzt, Tabellenkalkulationen und isolierte Datenbestände durch ein strukturiertes, automatisiertes System zu ersetzen, das jederzeit für Audits bereit ist.
Die besten Features von Hyperproof
- Erfasst Compliance-Nachweise aus integrierten Cloud-Plattformen, Dateisystemen und Geschäftstools und ordnet diese den Kontrollmaßnahmen zu
- Erkennt automatisch Lücken zwischen Ihren aktuellen Kontrollmaßnahmen und den Anforderungen neuer Compliance-Rahmenwerke, die Sie einführen möchten
- Hervorragend geeignet für die Zuordnung von Kontrollmaßnahmen zu verschiedenen Standards (SOC 2, ISO 27001, PCI DSS, DSGVO usw.), sodass ein einziger Nachweis für mehrere Audits ausreicht
- Bietet GRC-Teams Flexibilität, Compliance-Workflows an die individuellen Prozesse und die Risikobereitschaft ihres Unternehmens anzupassen.
Limitierungen von Hyperproof
- Zwar eignet sich die Lösung gut für mittelständische und wachsende Unternehmen, doch fehlen ihr möglicherweise einige der tiefgreifenden, spezialisierten Features, die in großen Enterprise-Systemen wie MetricStream zu finden sind.
- Der hohe Grad an benutzerdefinierten Anpassungen ist zwar eine Stärke, kann aber im Vergleich zu schlüsselfertigen Lösungen wie Vanta oder Drata auch einen höheren Zeitaufwand beim Setup erfordern.
- Die Benutzer dieser Lösung legen im Allgemeinen einen stärkeren Fokus auf Technologie und Rahmenbedingungen für die Einhaltung von Vorschriften zur Sicherheit.
Preise für Hyperproof
- Benutzerdefinierte Preisgestaltung
Hyperproof-Bewertungen und Rezensionen
- G2: 4,5/5 (über 100 Bewertungen)
- Capterra: 4,8/5 (über 50 Bewertungen)
⚡️ Vorlagenarchiv: Kostenlose Vorlagen für Risikobewertungen in Excel und ClickUp
KI-Assistent für Compliance im Vergleich zu herkömmlicher Compliance-Software
Eine aktuelle Umfrage unter 4.214 Fachleuten aus dem Bereich der internen Revision ergab, dass 39 % der internen Revisoren bereits KI-Tools einsetzen und 41 % planen, diese innerhalb der nächsten 12 Monate einzuführen.
Das bedeutet, dass sich der Einsatz von KI in der internen Revision bis 2026 voraussichtlich auf etwa 80 % verdoppeln wird.
Das ist nicht nur ein vorübergehender Technologie-Trend. Über die Hälfte der Befragten nannte Steigerungen in der Produktivität und Effizienz als den wichtigsten Vorteil des Einsatzes von KI.
Der Grund dafür ist einfach: Herkömmliche Tools helfen Ihnen dabei, Compliance zu dokumentieren; KI hilft Ihnen dabei, sie zu analysieren.
Nachfolgend finden Sie eine Gegenüberstellung, die verdeutlicht, wie sich die beiden Paradigmen hinsichtlich Konzept, Leistungsfähigkeit und Geschäfts-Auswirkungen unterscheiden:
| Compliance-Dimension | Herkömmliche Compliance-Software | KI-Compliance-Assistent |
|---|---|---|
| Aktuelles zu regulatorischen Änderungen | Manuelle Aktualisierungen hinken Wochen oder Monate hinterher. Teams müssen die Regel Logik jedes Mal neu programmieren, wenn neue Richtlinien veröffentlicht werden. Eine Studie von Carahsoft aus dem Jahr 2025 stellt fest, dass Aufsichtsbehörden täglich 200–250 Warnmeldungen herausgeben – eine Aufgabe, die für Menschen manuell unmöglich zur Nachverfolgung geeignet ist. | KI-Modelle durchsuchen und analysieren semantisch regulatorische Feeds und kennzeichnen automatisch nur relevante Änderungen. Einige Plattformen geben an, 95 % der irrelevanten Warnmeldungen herauszufiltern, wodurch die Warnmüdigkeit verringert wird. |
| Dokumentenprüfung und Vorbereitung auf Audits | Das manuelle Abgleichen von Richtlinien und das Testen von Kontrollen nehmen Wochen in Anspruch. Prüfer lesen Hunderte von Seiten an Verträgen oder Belegen durch. | NLP-basierte Assistenten fassen wichtige Verpflichtungen zusammen, klassifizieren sie und extrahieren sie – und das innerhalb weniger Minuten. Wie wir bereits gesehen haben, nutzte das Audit-Team von WestRock GenAI, um Audit-Ziele und Risikomatrixen in einem Bruchteil der üblichen Zeit zu entwerfen. |
| Abteilungsübergreifende Koordination | Compliance-Daten sind in Silos gespeichert. Die Bereiche Finanzen, Recht und Betrieb nutzen jeweils ihre eigenen Systeme. Der Austausch von Erkenntnissen funktioniert nicht reibungslos. | KI-Agenten können Daten aus verschiedenen Quellen erfassen, Formate vereinheitlichen und einheitliche Dashboards bereitstellen, die in „einfacher Sprache“ dargestellt werden. So können auch nicht-technisch versierte Benutzer Compliance-Risiken in einer Unterhaltung abfragen. |
| Genauigkeit der Warnmeldungen/Störsignale | Regelbasierte Warnmeldungen überschwemmen Dashboards mit Fehlalarmen. Analysten verbringen bis zu 70 % ihrer Zeit damit, nicht relevante Probleme zu löschen. | Die ML-gestützte Filterung lernt aus dem Feedback der Analysten und reduziert so Fehlalarme in ausgereiften Implementierungen. Warnmeldungen sind kontextbezogen und werden nach ihrem Konfidenzwert geordnet. |
| Berichterstellung und Korrekturmaßnahmen | Berichte sind statische PDF-Dateien, die im Nachhinein zusammenfassen, was schiefgelaufen ist. | KI-Assistenten erstellen Echtzeit-Dashboards und prädiktive Indikatoren und helfen Teams dabei, Abweichungen von den Compliance-Vorgaben zu erkennen, bevor sie zu Verstößen werden. |
| Skalierbarkeit | Mehr Daten bedeuten mehr Personal oder Lizenzen. | /AI lässt sich durch Rechenleistung skalieren – ein einziges Modell kann Millionen von Transaktionen oder Dokumenten gleichzeitig verarbeiten. |
| Transparenz in der Unternehmensführung | Vollständig überprüfbar, aber unflexibel. Jede Regeländerung erfordert eine erneute Validierung. | /AI erfordert Erklärbarkeits-Ebenen, z. B. indem aufgezeigt wird, welche Dokumente oder Formulierungen zu den einzelnen Empfehlungen geführt haben, wodurch Transparenz und Anpassungsfähigkeit miteinander verbunden werden. |
Herausforderungen und Überlegungen vor der Einführung von KI-Compliance-Assistenten
Trotz ihres großen Potenzials bringt der Einsatz von KI im Compliance-Bereich eine Reihe einzigartiger Herausforderungen mit sich.
Unternehmen müssen technische, operative und governancebezogene Herausforderungen meistern, um das volle Potenzial der KI auszuschöpfen.
❗️Ein großes Hindernis ist die Qualifikationslücke. Laut Thomson Reuters fehlt vielen Audit-Fachkräften das Fachwissen, um AI-Technologien effektiv zu verwalten und zu nutzen. Schulungen und Change Management sind entscheidend, um eine unzureichende Nutzung zu vermeiden.
❗️Datenschutz und Datensicherheit haben oberste Priorität. Compliance-Daten sind sensibel, und KI-Systeme müssen strenge Protokolle der Sicherheit einhalten, um Datenschutzverletzungen oder unbefugten Zugriff zu verhindern.
❗️Der Reifegrad der Governance variiert stark. Nur 26 % der Unternehmen haben Standards für generative KI vollständig in ihre Compliance-Governance-Rahmenwerke integriert, wodurch viele einem Risiko ausgesetzt sind. Ohne solide Richtlinien kann der Einsatz von KI zu Compliance-Lücken oder unbeabsichtigten Verzerrungen führen.
❗️Auch die Kosten und die Komplexität der Integration erfordern Beachtung. KI-Tools erfordern Vorabinvestitionen und eine nahtlose Integration in bestehende Systeme, was ressourcenintensiv sein kann.
Die Zukunft der KI in den Bereichen Compliance und Revision
Die Entwicklung der KI im Bereich Compliance und Revision deutet auf eine nahezu flächendeckende Einführung und eine tiefere Integration in alle Geschäftsfunktionen hin.
Eine weltweite Studie von KPMG ergab, dass ~99 % der Unternehmen davon ausgehen, bis 2027 KI in der Berichterstellung für die Finanzfunktionen zu testen oder einzusetzen, was auf einen nahezu flächendeckenden Einsatz in allen Finanzfunktionen in den nächsten Jahren hindeutet.
Werfen wir hier einen Blick auf einige der Schlüssel-Trendthemen:
Compliance der Mitarbeiter: eine große Chance, ein großes Potenzial
Der Einsatz in Systemen zur Mitarbeiterüberwachung und zur regulatorischen Informationsgewinnung befindet sich noch in einem frühen Stadium, nimmt jedoch zunahme zu. Eine Branchenstudie ergab, dass derzeit nur ~9 % der Unternehmen fortschrittliche, automatisierte Plattformen zur regulatorischen Informationsgewinnung einsetzen, aber über 60 % davon ausgehen, dass sie bis 2030 bereit sein werden oder ausgefeiltere KI-Tools einführen werden – ein Zeichen dafür, dass Unternehmen die Automatisierung der Compliance auf Mitarbeiterebene als einen mehrjährigen Transformationsprozess betrachten.
Reifegradlücke: Governance trennt die Gewinner von den Nachzüglern
Nicht jedes Unternehmen wird denselben Wert daraus ziehen. Umfragen und Marktstudien zeigen eine deutliche Kluft hinsichtlich des Reifegrades: 76 % der Unternehmen mit hohem Reifegrad geben an, KI in ihren Risiko- und Compliance-Funktionen integriert zu haben, verglichen mit nur etwa 6 % bei den Unternehmen mit dem niedrigsten Reifegrad. Kurz gesagt: Unternehmen, die KI mit Governance, Datendisziplin und Change Management verbinden, setzen sich schnell an die Spitze.
Kulturwandel in Wirtschaftsprüfungsgesellschaften: Das Beispiel Deloitte
Große Wirtschaftsprüfungsgesellschaften sind hier wegweisend. In Großbritannien wird der interne KI-Chatbot von Deloitte (PairD) mittlerweile von fast 75 % der Prüfungsmitarbeiter mindestens einmal im Monat genutzt, was zeigt, wie sich dialogorientierte KI von der Experimentierphase hin zur täglichen Arbeitsunterstützung im Workflow von Prüfungsteams entwickelt. Diese kulturelle Normalisierung verkürzt den Weg für die Einführung in anderen Unternehmen.
Ein Realitätscheck: Einführung ≠ Reife
Aufsichtsbehörden und Prüfer mahnen zur Vorsicht: Während die Nutzung rasant zunimmt, hinken Aufsicht und Messung hinterher. Die britische Aufsichtsbehörde hat darauf hingewiesen, dass große Wirtschaftsprüfungsgesellschaften die Auswirkungen von KI auf die Prüfungsqualität noch nicht systematisch messen – eine Erinnerung daran, dass Größe ohne Kontrollen sowohl Risiken als auch Vorteile mit sich bringt. Hier können unternehmensweite KI-Richtlinien den entscheidenden Unterschied ausmachen.
So wählen Sie den richtigen KI-Compliance-Assistenten aus
Die Auswahl des richtigen KI-Compliance-Assistenten ist eine strategische Entscheidung, die eine sorgfältige Bewertung unter verschiedenen Gesichtspunkten erfordert.
Beginnen Sie mit einer gründlichen Analyse Ihrer Compliance-Workflows, um herauszufinden, wo KI den größten Nutzen bringen kann – sei es bei der Automatisierung der Audit-Planung, der Risikobewertung oder der Aktualisierung von Vorschriften. Hier finden Sie eine Schritt-für-Schritt-Anleitung:
Schritt 1: Erfassen Sie zunächst Ihre Compliance-Workflows
- Analysieren Sie Ihre aktuellen Schwachstellen. Wo entstehen Engpässe hinsichtlich Zeitaufwand und Personalaufwand (z. B. bei der Auditplanung, der Beweissicherung oder der Zuordnung zu Richtlinien)?
- Identifizieren Sie Einzelziele der Automatisierung mit hohem Wirkungspotenzial wie die Zusammenfassung von Dokumenten, die Nachverfolgung regulatorischer Anforderungen oder die Risikobewertung.
- Quantifizieren Sie potenzielle Vorteile (Zeitersparnis, Fehlerreduzierung, schnellere Audits), um vor der Anbieterbewertung Metriken für den Erfolg festzulegen.
Schritt 2: Passen Sie die Lösung an den Regulierungsgrad Ihrer Branche an
- Finanzwesen und Gesundheitswesen: Setzen Sie vorrangig auf KI-Plattformen mit branchenspezifisch trainierten Modellen für sektorspezifische Rahmenwerke (z. B. Basel III, HIPAA, SOX).
- Andere Branchen: Ziehen Sie flexible Low-Code-Assistenten wie ClickUp AI in Betracht, die sich an unterschiedliche Compliance-Modelle und DokumentationsFlows anpassen lassen.
- Stellen Sie sicher, dass der Anbieter die Modelle kontinuierlich an aktualisierte Gesetze und Standards anpasst.
Schritt 3: Bewertung der Integration und Interoperabilität
Ihr KI-Assistent sollte eine nahtlose Verbindung zu bestehenden Systemen herstellen: ERP-Systeme, GRC-Plattformen, Dokumentenmanagement-Tools und Kalender.
Fragen Sie Anbieter unbedingt nach API-Zugriff, Optionen für den Datenimport und -export sowie Echtzeit-Synchronisierungsfunktionen. Denn der Reifegrad der Integration wirkt sich direkt auf die Genauigkeit, die Akzeptanz bei den Benutzern und den ROI aus.
Schritt 4: Fordern Sie Transparenz und Nachvollziehbarkeit
Die Aufsichtsbehörden erwarten mittlerweile, dass KI-Ergebnisse überprüfbar sind. Stellen Sie sicher, dass das ausgewählte System Folgendes bietet:
- Quellenangaben für jede Empfehlung oder Ausgabe
- Nachvollziehbare Entscheidungslogik (warum ein Risiko gemeldet wurde, auf welchen Daten dies beruhte)
- Versionskontrolle und Audit-Protokolle für KI-gestützte Entscheidungen
Transparente Modelle schaffen Vertrauen sowohl bei den Aufsichtsbehörden als auch bei den internen Prüfern.
Schritt 5: Finden Sie das richtige Gleichgewicht zwischen Preisgestaltung und Skalierbarkeit
- Bewerten Sie die Gesamtbetriebskosten – einschließlich Lizenzen, Speicher und benutzerdefinierte Anpassung
- Wählen Sie ein Modell, das mit dem Wachstum Ihres Unternehmens und den zunehmenden regulatorischen Anforderungen mitwachsen kann.
- Fordern Sie stets Demos und Testzeiträume an, um die Benutzerfreundlichkeit, die Qualität des Supports und die Häufigkeit der Updates zu prüfen.
Schritt 6: Legen Sie den Schwerpunkt auf Governance und die Rechenschaftspflicht der Anbieter
Anbieter, die ethische KI-Governance integrieren, können ihre Ziele in der Regel besser mit langfristigen Compliance-Zielen in Einklang bringen.
- Informieren Sie sich darüber, wie der Anbieter mit Datenschutz, dem Nachtrainieren von Modellen und der Überwachung von Verzerrungen umgeht.
- Fordern Sie Unterlagen zu Zertifizierungen für Sicherheit an (z. B. ISO 27001, SOC 2).
Erstellen Sie intelligentere Compliance-Workflows mit ClickUp
Die Compliance-Landschaft entwickelt sich rasant weiter, und KI-Compliance-Assistenten sind längst kein optionales Extra mehr – sie sind unverzichtbar. Durch die Automatisierung komplexer Workflows, die Bereitstellung von Risikoerkenntnissen in Echtzeit und die Ermöglichung einer proaktiven Governance senken diese tools Kosten, verbessern die Genauigkeit und versetzen Compliance-Teams in die Lage, sich auf strategische Prioritäten zu konzentrieren.
Erfolg erfordert jedoch eine sorgfältige Auswahl, eine solide Governance sowie Investitionen in Mitarbeiter und Prozesse. Die intelligente, flexible Plattform von ClickUp AI veranschaulicht, wie Unternehmen KI nutzen können, um die aktuellen regulatorischen Herausforderungen zu meistern und sich auf die Zukunft vorzubereiten.
Machen Sie das Risikomanagement zu einem strategischen Vorteil, der Widerstandsfähigkeit und Wachstum fördert. Testen Sie den KI-Assistenten von ClickUp AI noch heute!
Häufig gestellte Fragen
Ein KI-Compliance-Assistent ist ein digitales Tool, das künstliche Intelligenz nutzt, um Unternehmen bei der Verwaltung, Überwachung und Optimierung von Compliance-Prozessen zu unterstützen. Er kann große Datenmengen analysieren, Änderungen in den Vorschriften aufdecken, Maßnahmen vorschlagen und die Automatisierung wiederholender Compliance-Aufgaben durchführen – wobei der Mensch stets in den Entscheidungsprozess eingebunden bleibt, um die endgültigen Entscheidungen zu treffen.
KI-Assistenten unterstützen bei Audits, indem sie Belege organisieren, die Nachverfolgung von Fristen übernehmen, relevante Vorschriften aufzeigen und nächste Schritte vorschlagen. Sie können umfassende Suchvorgänge in internen und externen Daten durchführen, bei der Erstellung von Audit-Unterlagen helfen und routinemäßige Nachverfolgungsmaßnahmen automatisieren, wodurch der Audit-Prozess schneller und präziser wird.
Branchen mit strengen regulatorischen Anforderungen profitieren am meisten davon, darunter Finanzwesen, Gesundheitswesen, Versicherungswesen, Fertigungsindustrie, Technologiebranche und der öffentliche Sektor. Jeder Sektor, der mit häufigen Audits, komplexer Berichterstellung oder sich weiterentwickelnden Compliance-Standards konfrontiert ist, kann mit KI-Compliance-Tools seine Effizienz steigern und Risiken reduzieren.
KI ist äußerst zuverlässig bei der Überwachung großer Datensätze, der Identifizierung von Anomalien und der Kennzeichnung potenzieller Compliance-Probleme. Sie sollte jedoch als Hilfsmittel eingesetzt werden – die abschließende Überprüfung und Entscheidungsfindung sollten weiterhin bei menschlichen Experten liegen, um Genauigkeit und Kontext zu gewährleisten.
KI wird eingesetzt, um regulatorische Änderungen zu erfassen, Transaktionen zu überwachen, verdächtige Muster zu erkennen, die Berichterstellung zu automatisieren und Risiken zu priorisieren. Sie hilft Teams dabei, proaktiv zu bleiben, indem sie aufkommende Bedrohungen aufzeigt und Schritte zur Risikominderung vorschlägt – und das alles bei gleichzeitiger Reduzierung des manuellen Workloads.
Herkömmliche Compliance-Software bietet Tools zur Nachverfolgung, Berichterstellung und Verwaltung von Compliance-Aufgaben. Ein KI-Compliance-Assistent ergänzt diese um intelligente Funktionen: Er analysiert Daten, schlägt Maßnahmen vor, automatisiert sich wiederholende Aufgaben und lernt aus dem Feedback der Benutzer, um sich im Laufe der Zeit weiter zu verbessern.
Nein, KI kann menschliche Compliance-Beauftragte nicht vollständig ersetzen. Zwar kann sie Routineaufgaben automatisieren und wertvolle Erkenntnisse liefern, doch menschliches Urteilsvermögen, ethische Überlegungen und Kontextverständnis sind für ein effektives Compliance-Management unerlässlich.
Seriöse KI-Compliance-Assistenten verfügen über strenge Maßnahmen zur Sicherheit, darunter Verschlüsselung, Zugriffskontrollen und die Einhaltung von Datenschutzbestimmungen. Unternehmen sollten jedoch stets die Sicherheitszertifizierungen und -praktiken eines tools überprüfen, bevor sie sensible Informationen damit verarbeiten.