Günümüzde her etkinlik verilerle yürütülmektedir. Kayıt formlarından yaka kartı taramalarına kadar, katılımcı bilgileri gerçek zamanlı olarak düzinelerce sistemden geçer.
Bu durum, etkinlikleri suçluların giderek daha fazla hedef aldığı bir alan haline getiriyor. Siber suçların 2025 yılında kuruluşlara 10 trilyon doların üzerinde bir maliyete yol açması bekleniyor ve etkinlik platformları bu suçların tam da hedefinde yer alıyor.
Etkinlik organizatörleri için bu, teorik bir risk değildir. Tek bir zayıf halka, katılımcı verilerini tehlikeye atabilir, güveni sarsabilir ve bir gecede uyumluluk sorunlarının tetikleyicisi olabilir.
Ancak on yılın (ya da yüzyılın?) teknolojisi de bu sorunun çözümüne yardımcı olabilir. Evet, yapay zekadan bahsediyoruz. 🤖
Bu kılavuzda, etkinlik veri güvenliğinin gerçekte ne anlama geldiği, neden şu anda bu kadar önemli olduğu ve ClickUp gibi yapay zeka destekli etkinlik araçlarının, takımların operasyonları veya etkinlik deneyimini yavaşlatmadan katılımcı verilerini korumasına nasıl yardımcı olduğu ayrıntılı olarak açıklanmaktadır.
Etkinlik Veri Güvenliğini Anlamak
Etkinlik verisi güvenliği, bir etkinliğin öncesinde, sırasında ve sonrasında toplanan bilgilerin korunmasıyla ilgilidir. Buna, bu bilgilere kimlerin erişebileceği, nasıl depolanacağı ve sistemler arasında nasıl aktarılacağı da dahildir.
Temel düzeyde bu, hassas verilerin yalnızca doğru kişiler tarafından, doğru nedenlerle ve belirli bir dönem boyunca görülmesini ve kullanılmasını sağlamak anlamına gelir. Ayrıca, verilerin değiştirilmesini, sızdırılmasını veya kötüye kullanılmasını önlemek anlamına da gelir.
Güçlü etkinlik veri güvenliği genellikle şunları içerir:
- Şifreleme sayesinde, veriler ele geçirilse bile okunamaz
- Erişim kontrolleri sayesinde takımlar yalnızca ihtiyaç duydukları bilgileri görebilir
- Etkinlik izleme, olağandışı davranışları erken aşamada tespit etmek için
Tamamlandığında güvenlik, etkinlik ş akışının bir parçası haline gelir; bir olaydan sonra aceleyle düzeltmeye çalıştığınız bir şey değildir.
Etkinlik Veri Güvenliği Neden Önemlidir?
Etkinlik verileri, birçok takımın farkında olduğundan daha değerlidir. Bu veriler kişisel kimlik, mesleki bağlam ve gerçek dünyadaki davranışları bir araya getirir. Bu da onları saldırganlar için cazip hale getirir.
👀 Biliyor muydunuz? Son yıllarda, Venedik Film Festivali gibi büyük ve tanınmış etkinliklerde bile, katılımcıların isimleri, e-posta adresleri ve telefon numaraları dahil olmak üzere verilerine yetkisiz erişim vakaları bildirildi.
Aynı zamanda, siber suçların küresel maliyeti her yıl artmaya devam ediyor; bu artışın başlıca nedeni veri hırsızlığı ve kötüye kullanımıdır.
Etkinlik verileri ifşa edildiğinde, bunun etkisi anında ve uzun vadeli olur:
- Katılımcı verilerindeki ihlaller, zorunlu bilgilendirme tetikleyicilerini tetikleyebilir
- Kimlik suistimali, kimlik avı ve hesap ele geçirme saldırılarına yol açar
- Etkinlik markalarının bir gecede güvenini kaybetmesiyle ortaya çıkan itibar kaybı
- GDPR ve CCPA gibi yasalar kapsamında uygulanan uyum cezaları oldukça yüksek olabilir
Risk altındaki veri türleri
Çoğu etkinlik, aşağıdakiler dahil olmak üzere, beklediklerinden daha fazla hassas veriyle uğraşır:
- Kayıt bilgileri: İsimler, e-posta adresleri, görev başlıkları, şirket isimleri
- Ödeme bilgileri: Fatura bilgileri ve işlem kayıtları
- Etkileşim verileri: Oturum katılımı, anket yanıtları, uygulama etkinliği
- Medya ve erişim verileri: Fotoğraflar, videolar, giriş kayıtları, yaka kartı taramaları
👉🏼 Her veri türü kendine özgü bir güvenlik riski taşır. Bu veriler bir araya geldiğinde katılımcıya dair eksiksiz bir tablo oluşturur. Bu nedenle etkinlik güvenliği yönetimi, temel bir operasyonel sorumluluk olarak ele alınmalıdır.
📚 Ayrıca Okuyun: Etkinlik Proje Yönetimi
Etkinlik Verilerindeki Yaygın Riskler ve Güvenlik Açıkları Nelerdir?
Etkinlik verileri, etkinlik öncesinde, sırasında ve sonrasında birçok sistemden ve elden geçer. Bu da işlerin ters gitmesi için birçok fırsat yaratır:
Yetersiz erişim kontrolleri
Sistemler, verileri kimlerin görebileceğini veya değiştirebileceğini sınırlamazsa, tam erişim hakkına sahip bir kişinin hassas bilgileri kazara veya kasıtlı olarak ifşa etmesi kolaylaşır. Zayıf şifre politikaları, paylaşılan hesaplar ve çok faktörlü kimlik doğrulamanın olmaması bu durumu daha da kötüleştirir.
Güvenli olmayan entegrasyonlar
Etkinlikler, bilet satış platformları, CRM sistemleri, mobil uygulamalar, ödeme ağ geçitleri ve analiz gösterge panelleri gibi çeşitli araçlara dayanır. Herhangi bir araç güvenli değilse veya yanlış yapılandırılmışsa, katılımcı verilerine erişim için bir arka kapı görevi görebilir. Yetersiz API güvenliği, veri ihlallerinin ardındaki yaygın bir nedenidir.
İçeriden gelen tehditler
Tüm tehditler dışarıdan gelmez. Etkinlik takımı veya tedarikçi tarafındaki kişiler, dikkatsiz davranışlar veya kimlik avı dolandırıcılığı yoluyla yanlışlıkla veri sızdırabilir. Takımlar genellikle tehditleri tespit edecek kadar iyi eğitilmemiştir.
Üçüncü taraf riski
Birçok etkinlik, kayıt işlemleri, ağ oluşturma uygulamaları veya canlı yayın platformları konusunda tedarikçilere bağımlıdır. Bu tedarikçilerin güvenliği sağlanmamışsa, etkinlik verileri bu kanallardan sızabilir. Bu durum, ana etkinlik platformu güvenli olsa bile meydana gelebilir.
Eski sistemler ve yanlış yapılandırmalar
Eski sistemler veya yanlış yapılandırılmış sunucular, saldırganlar tarafından istismar edilmesi daha kolaydır. Açık veritabanları, korumasız yönetici panelleri, süresi dolmuş sertifikalar gibi basit hatalar şaşırtıcı derecede yaygındır ve çok risklidir.
📚 Ayrıca Okuyun: Etkinlik Planlamasında Yapay Zeka Nasıl Kullanılır?
AI, Etkinlik Veri Güvenliğini Nasıl Artırır?
AI sihir değildir, ancak geleneksel araçların zorlandığı alanlarda savunmayı gerçekten güçlendirir. İşte AI'nın etkinlik verilerinin korunmasına halihazırda yardımcı olduğu bazı pratik yöntemler:
Gerçek zamanlı tehdit algılama
AI'nın güvenlik alanındaki en büyük gücü, verilerde ve davranışlarda olağandışı kalıpları hızla tespit etme yeteneğidir. Geleneksel sistemler bilinen tehditleri arar. AI ise normal kalıba uymayan her şeyi arar; hatta yeni tür saldırıları bile.
📌 Örneğin, davranış tabanlı anomali tespiti gibi yapay zeka destekli sistemler, oturum açma girişimlerini ve ağ trafiğini sürekli olarak izler. Başarısız oturum açma girişimlerinde ani bir artış veya yeni bir bölgeden gelen olağandışı erişim gibi olağandışı bir durum tespit edildiğinde, yapay zeka bunu anında inceleme için işaretler. Bu, saldırganların sistemlerinizde kalma süresini azaltır ve güvenlik ihlallerini erken aşamada durdurur.
Otomasyonlu olay müdahalesi
AI, bir tehdit algıladığında otomatik yanıtları tetikleyebilir. Bu, etkilenen bir sistemi izole etmeyi, şifre sıfırlamasını zorunlu kılmayı veya şüpheli trafiği bloklamayı içerebilir. Bu, yanıt süresini kısaltır—çoğu zaman bir insan fareye tıklamaya bile fırsat bulamadan.
AI ile güçlendirilmiş kimlik doğrulama
Bazı etkinliklerde —özellikle büyük ölçekli olanlarda— yapay zeka, veri güvenliğini de destekleyecek şekilde kimlik kontrollerini güçlendirmek için halihazırda kullanılmaktadır. Örneğin, yapay zeka destekli yüz tanıma, hassas katılımcı sistemlerine erişen kişinin gerçekten iddia ettiği kişi olduğunu doğrulamaya yardımcı olarak, çalınan kimlik bilgileriyle sisteme girilme riskini azaltır.
Kısacası, yapay zeka (AI) gerçek zamanlı olarak kalıpları ve anormallikleri tespit etmede çok başarılıdır. Bu sayede, kural tabanlı sistemlerin gözünden kaçan tehditleri yakalayabilir.
🧠 Vaka çalışması: Kimlik kontrolleri, kalabalık güvenliği ve olay uyarıları için yapay zeka
Dünyanın en büyük etkinliklerinden biri olan 2025 Maha Kumbh Mela'da (haftalar boyunca yüz milyonlarca katılımcının bir araya geldiği), yetkililer katılımcıları korumak için yapay zeka destekli kalabalık izleme sistemini kullandı.
AI, binlerce kameradan gelen canlı CCTV görüntülerini analiz ederek tehlikeli kalabalık yoğunlaşmalarını, yangınları ve izdihama yol açabilecek hareketleri tespit etti. Riskler tespit edildiğinde, sahadaki güvenlik takımlarına gerçek zamanlı uyarılar gönderildi.
Aynı yapay zeka, yüz tanıma teknolojisiyle kalabalıkta birbirinden ayrılan aile üyelerini yeniden bir araya getirmek için de kullanıldı. Bu sistem, yalnızca insan gözetiminin imkansız olduğu bir ortamda olaylara müdahale sürelerini önemli ölçüde kısalttı.
Spor şampiyonalarından eğlence konserlerine kadar diğer büyük etkinliklerde de güvenlik kontrollerini güçlendirmek için yüz tanıma teknolojisi kullanılıyor.
2024 yılında NFL, her bir stadyumdaki kısıtlı alanlara erişim izni vermeden önce personel, satıcılar, medya, yetkililer ve güvenlik görevlilerinin kimliklerini doğrulamak amacıyla 32 takımın stadyumlarının tamamında yüz tanıma sistemini devreye soktu.
Mükemmel olmasa da, bu sistemler büyük ölçekte yapay zeka destekli kimlik kontrollerinin güvenlik açısından sağladığı değeri ortaya koymaktadır.
Etkinlik Uzmanları İçin Anahtar Veri Koruma Yönetmelikleri
Günümüzde etkinlik düzenliyorsanız, veri koruma yasaları artık isteğe bağlı değildir. Bu yasalar, ilk günden itibaren katılımcı verilerini nasıl topladığınızı, kullandığınızı ve sakladığınızı belirler.
Avrupalı katılımcıların yer aldığı etkinlikler için Genel Veri Koruma Yönetmeliği (GDPR) standartları belirler. Bu yönetmelik, kişisel verilerin toplanması için net bir yasal dayanak gerektirir. Veri kullanıcılarının çoğu durumda açık rıza alması gerekir. Ayrıca, bireylerin verilerine erişim, düzeltme ve silme dahil olmak üzere güçlü hakları vardır. Uygunsuzluk durumunda kesilecek para cezaları küresel yıllık cirosunun %4'üne kadar çıkabilir; bu nedenle AB dışı etkinlikler bile genellikle GDPR standartlarına uyar.
Amerika Birleşik Devletleri'nde, Kaliforniya Tüketici Gizliliği Yasası (CCPA) ve bunun genişletilmiş hali olan Kaliforniya Gizlilik Hakları Yasası (CPRA), Kaliforniya sakinlerine hangi kişisel verilerin toplandığını ve nasıl paylaşımının yapıldığını bilme ve verilerin satışı veya paylaşımından vazgeçme hakkı tanır. Birleşik Krallık, Kanada ve Asya-Pasifik bölgesinin bazı kısımları da dahil olmak üzere diğer bölgelerde, yerel farklılıklar içeren benzer gizlilik yasaları bulunmaktadır.
🤝 Dostça Hatırlatıcı: Yasal uyumluluğun ötesinde, etkinlik takımları AI'nın etik kullanımı konusunda da düşünmelidir. AI, analiz, izleme veya kişiselleştirme amacıyla kullanılıyorsa, adil, açıklanabilir ve gizli önyargılardan ücretsiz olmalıdır. Katılımcılar, AI'nın ne zaman devreye girdiğini bilmelidir.
İyi bir uyumluluk, basit ilkelerle başlar: Yalnızca ihtiyacınız olan verileri toplayın, bunları yalnızca belirtilen amaçlar için kullanın, açık rıza alın ve artık gerekli olmadığında verileri silin.
Etkinlik Veri Güvenliği için Yapay Zeka Araçları
Etkinlik verilerinin güvenliği konusunda, günümüzde takımlar artık yalnızca manuel kontrollere veya reaktif savunma yöntemlerine güvenmek zorunda değil. Yeni nesil yapay zeka araçları, tehditlerin erken aşamada tespit edilmesine yardımcı oluyor.
İnsan iş yükünü azaltan ve geniş ölçekte güvenlik sağlayan yapay zeka araçları şunlardır:
- AI destekli tehdit algılama platformları: SentinelOne ve CrowdStrike Falcon gibi araçlar, makine öğreniminden yararlanarak trafiği izler ve şüpheli davranışları gerçek zamanlı olarak tespit eder. Bu platformlar, normal faaliyetlere uymayan kalıpları arayarak takımların güvenlik ihlallerini yayılmadan önce tespit etmelerine yardımcı olur
- Davranış analitiği ve güvenlik operasyonları araçları: Dataminr gibi çözümler, devasa veri kümelerini taramanıza ve etkinlik altyapınız için ortaya çıkan riskleri belirlemenize yardımcı olur
Bu yapay zeka araçları, ağ ve sistem düzeyinde güvenlik için mükemmeldir. Ancak etkinlik takımları, işin kendisini güvence altına almaya yardımcı olacak araçlara da ihtiyaç duyar. İşte burada ClickUp devreye girer.
📮ClickUp Insight: Anket katılımcılarımızın %13'ü, zor kararlar almak ve karmaşık sorunları çözmek için yapay zeka kullanmak istiyor . Ancak, sadece %28'i iş yerinde düzenli olarak yapay zeka kullandığını belirtiyor.
Olası bir neden: Güvenlik endişeleri! Kullanıcılar, hassas karar verme verilerini harici bir yapay zeka ile paylaşım yapmak istemeyebilir. ClickUp, yapay zeka destekli problem çözme özelliğini doğrudan güvenli Çalışma Alanınıza getirerek bu sorunu çözer.
SOC 2'den ISO standartlarına kadar, ClickUp en yüksek veri güvenliği standartlarına uygundur ve Çalışma Alanınızda üretken yapay zeka teknolojisini güvenli bir şekilde kullanmanıza yardımcı olur.
Etkinlik verilerinin güvenliği için ClickUp’ın rolü
Etkinlik takımları, ClickUp'ı bir proje yönetimi aracından çok daha fazlası olarak kullanıyor. ClickUp, planlama, uygulama, güvenlik bilgi kontrolleri ve denetlenebilirliği tek bir yerde birleştiren dünyanın ilk Birleşik Yapay Zeka Çalışma Alan ıdır.
Etkinlik profesyonelleri için bu, araçlar arasında geçiş yapmaya gerek kalmadan karmaşık etkinlik akışlarını yönetebileceğiniz ve sıkı bir veri yönetimi uygulayabileceğiniz anlamına gelir.
ClickUp, veri güvenliğini şu şekilde destekler:
Erişim, roller ve izinlerle güvenliğin temellerini atın
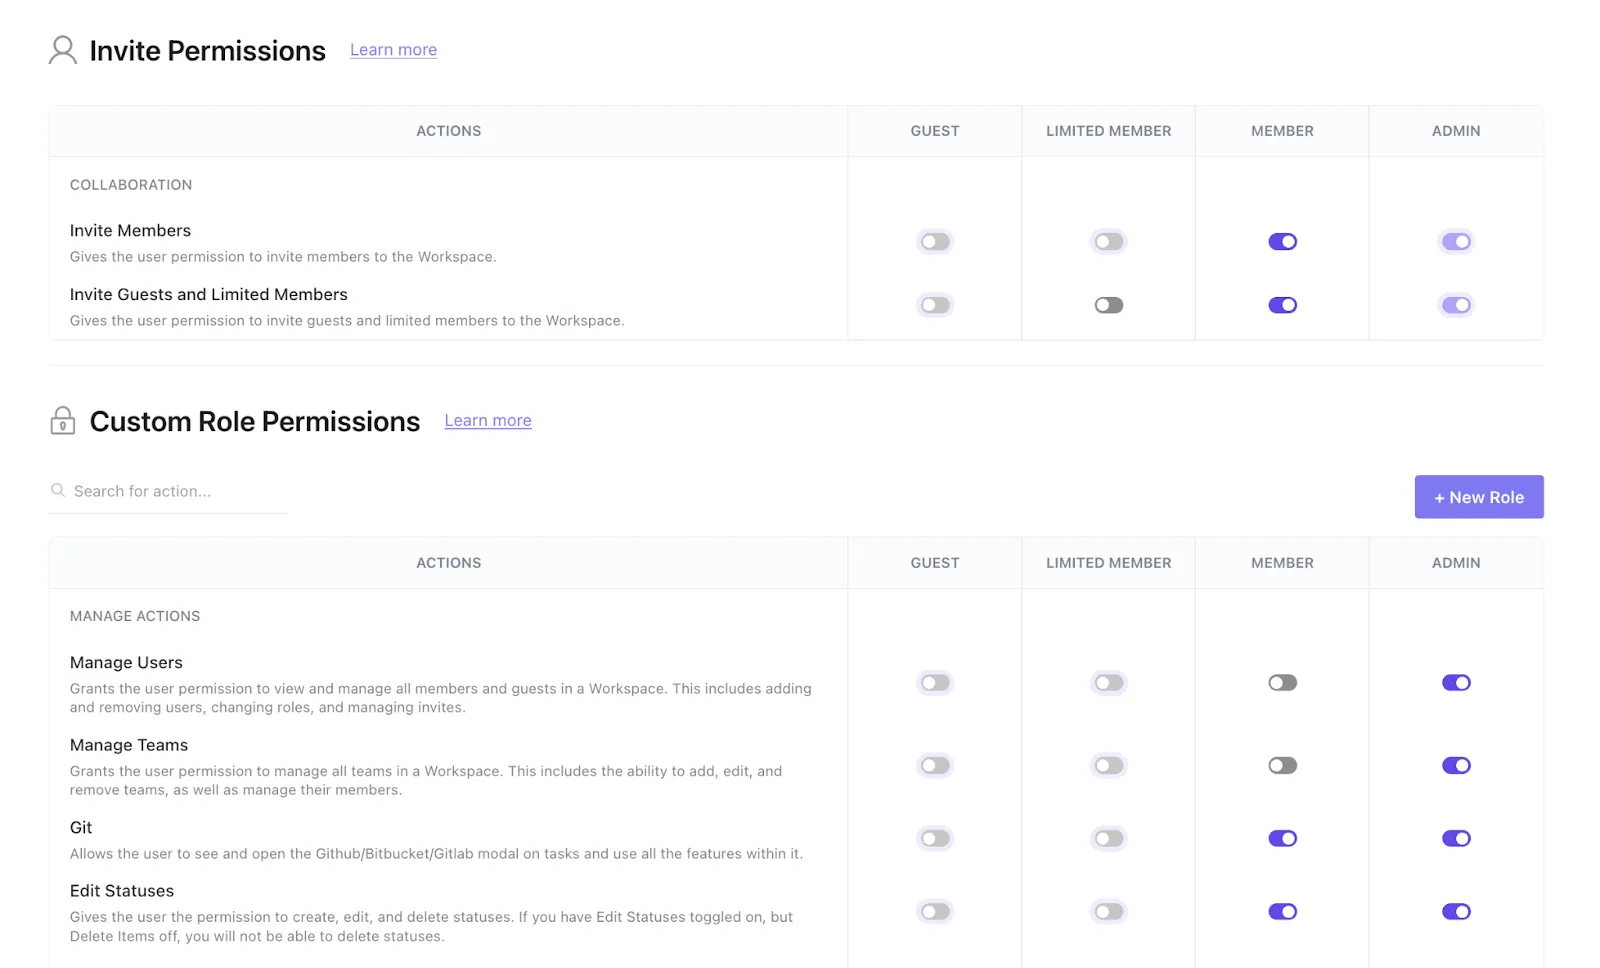
Etkinlik verisi güvenliğinin merkezinde verileri kimlerin görebileceği ve değiştirebileceği sorusu yer alır. ClickUp, rol tabanlı erişim kontrolü (RBAC) kullanarak Çalışma Alanı, Klasör, Liste, Görev veya Belge gibi her düzeyde izinleri yönetir. Bir kişiye etkinlik planlarına yalnızca görünüm erişimi verebilir, başkalarına düzenleme hakları tanıyabilir ve hassas alanlara erişimi yöneticilerle sınırlandırabilirsiniz.
Bu konu önemlidir çünkü katılımcı verileri — ister belgelerde, ister formlarda, ister görevlerde depolanmış olsun — yalnızca yetkili kişilerin erişimine açık olmalıdır. RBAC, işbirliğini sürdürürken erişimi sınırlamanıza olanak tanır.
Ayrıca gelişmiş çalışma alanı izinlerini de uygulayabilirsiniz. Bu izinler, sahiplerin ve yöneticilerin yeni Alanları gizli hale getirmelerine, herkese açık paylaşımı engellemelerine ve ClickUp içindeki Özel Alanlar ve ek dosyaları kontrol etmelerine olanak tanır.
Tüm kullanıcı eylemleri, kimin neyi ne zaman yaptığını kaydeden denetim günlükleri aracılığıyla izlenir. Bu günlükler yöneticiler tarafından görüntülenebilir ve uyumluluğu kanıtlamaya veya olayları araştırmaya yardımcı olabilir.
ClickUp Belge ve Formlar ile verileri güvenli bir şekilde toplayın
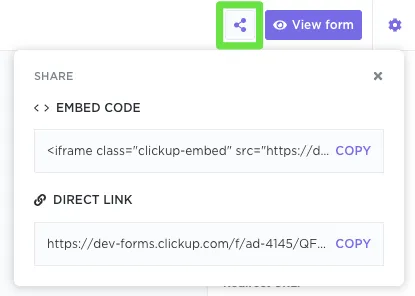
İster kayıt bilgilerini, ister konuşmacı sözleşmelerini veya sponsorluk sözleşmelerini kaydedin, ClickUp Belgeler ve Formlar size verileri güvenli bir şekilde toplamak ve saklamak için merkezi bir platform sunar.
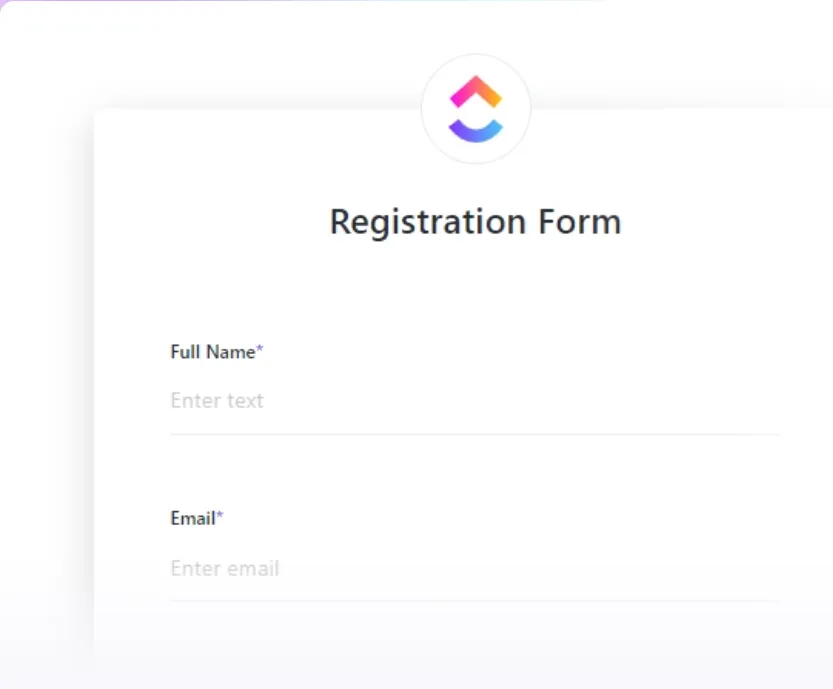
ClickUp Formlarını, yalnızca ihtiyacınız olan alanları toplayacak şekilde yapılandırabilirsiniz. Gizli ve genel paylaşım seçenekleri aracılığıyla formu kimin dolduracağını kontrol edebilirsiniz. Ayrıca, yanıtları kimlerin görüntüleyebileceğini de kısıtlayabilirsiniz (her Form yanıtı, belirlediğiniz Listeye bir ClickUp görevi olarak eklenir ve bu Listeye özel erişim izinleri uygulanır).
Etkinlik politikalarını veya veri işleme standart prosedürlerini (SOP) güvenli bir şekilde hazırlamak, düzenlemek ve üzerinde işbirliği yapmak istiyorsanız ClickUp Docs'u kullanın. Bu araçlar, ayrıntılı paylaşım denetimleri sunmakla kalmaz, aynı zamanda zengin metin biçimlendirme, yorum yapma ve canlı işbirliği özelliklerini de sağlar. Hatta bağlamı tek bir yerde tutmak için etkinliklere özel ClickUp görevlerine doğrudan bağlantı sağlar.
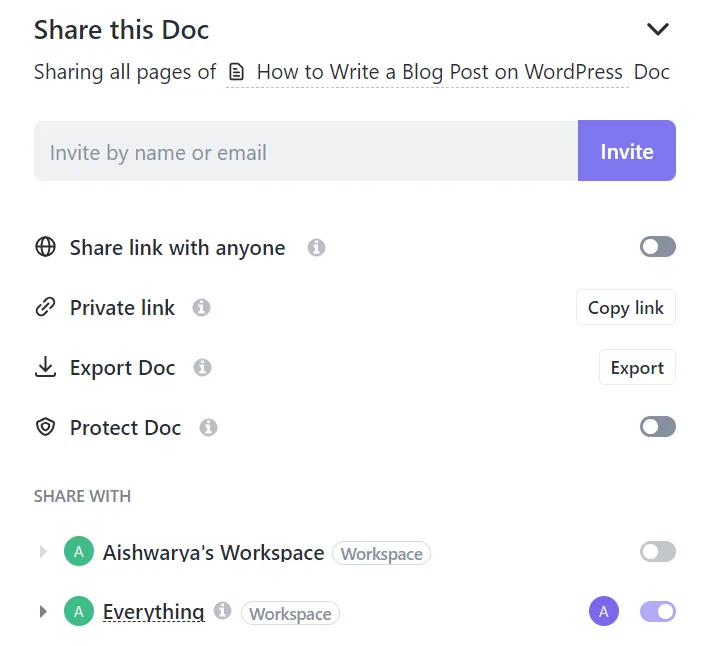
Her şey tek bir Çalışma Alanı'nda yer aldığı için, bağlam değiştirme ihtiyacını ortadan kaldırır ve sızıntıların veya yanlış yapılandırmaların meydana gelebileceği alanları azaltırsınız.
ClickUp Otomasyonları ile güvenlik konusunda en iyi uygulamaları hayata geçirin
Etkinlik planlama ş akışlarına otomatik güvenlik kontrolleri ekleyebilseydiniz ne olurdu?
Daha da iyisi, önemli noktalarda yine de insan faktörünü devreye sokabilseydiniz ne olurdu?
Bunu ClickUp Otomasyonları ile yapabilirsiniz.
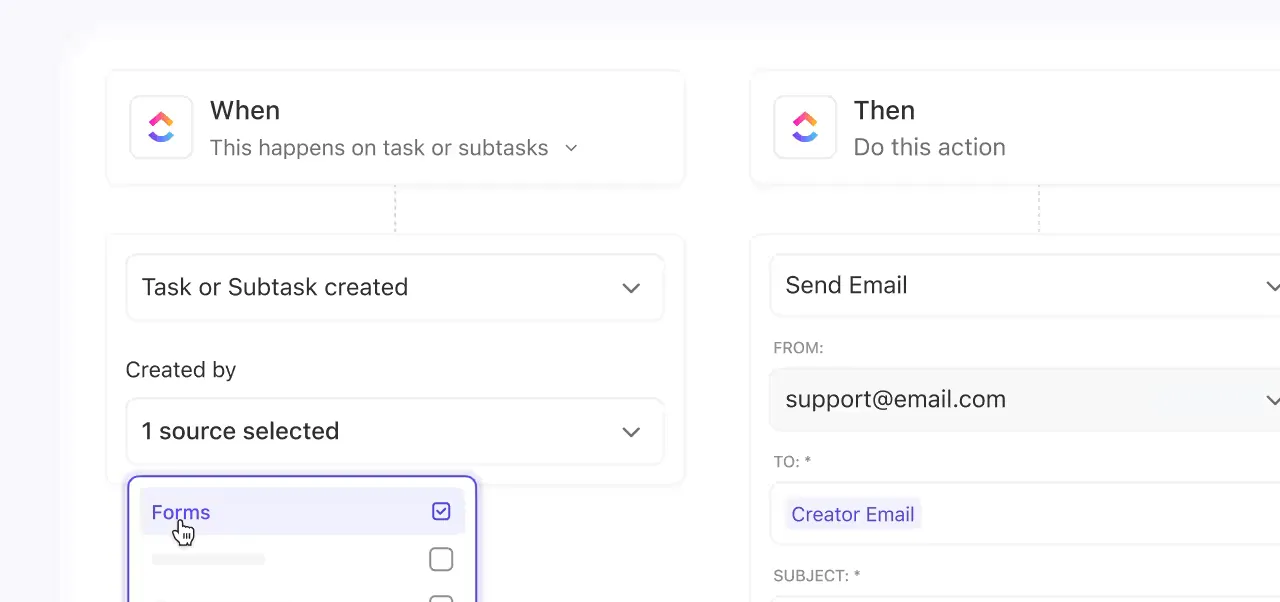
📌 Örneğin, bir kayıt formu gönderildiğinde ClickUp Otomasyonları şunları yapabilir:
- Kısıtlı bir Liste içinde otomatik olarak bir görev oluşturun
- Görevi belirli bir sorumlu kişiye (örneğin operasyon veya uyum ekibi) atayın ve
- Yalnızca o gruba bildirim gönder
Bu sayede, hassas katılımcı verileri halka açık kanallardan uzak tutulurken, doğru kişiler tarafından hızlı bir şekilde incelenmesi sağlanır.
Etkinliğiniz ilerledikçe, otomasyonlar inceleme ve onay adımlarını tetikleyebilir. Bir görevin durumu "Kayıt Kapalı" gibi bir duruma değiştiğinde, ClickUp otomatik olarak şunları yapabilir:
- Veri uyumluluk incelemesi görevi atayın
- Sorumlu kişiyi etiketleyerek bir yorum ekleyin veya
- Erişim ve onay metinlerini bir kez daha kontrol etmek için e-posta hatırlatıcısı gönderin
Etkinlikten sonra, Otomasyonlar temizlik işlemlerinde yardımcı olabilir. Bir proje "Etkinlik Tamamlandı" durumuna ulaştığında, ClickUp veri saklama kontrolleri, katılımcı listesinin arşivlenmesi veya silme incelemeleri için takip görevleri oluşturabilir.
Bu otomasyonlar, büyük ölçekte tutarlılığı sağlar; böylece hafızanıza veya manuel incelemelere güvenmek zorunda kalmazsınız.
Tek bir yerden yapay zeka özetleri, transkripsiyonlar ve uyumluluk denetimleriyle veri sızıntılarını önleyin
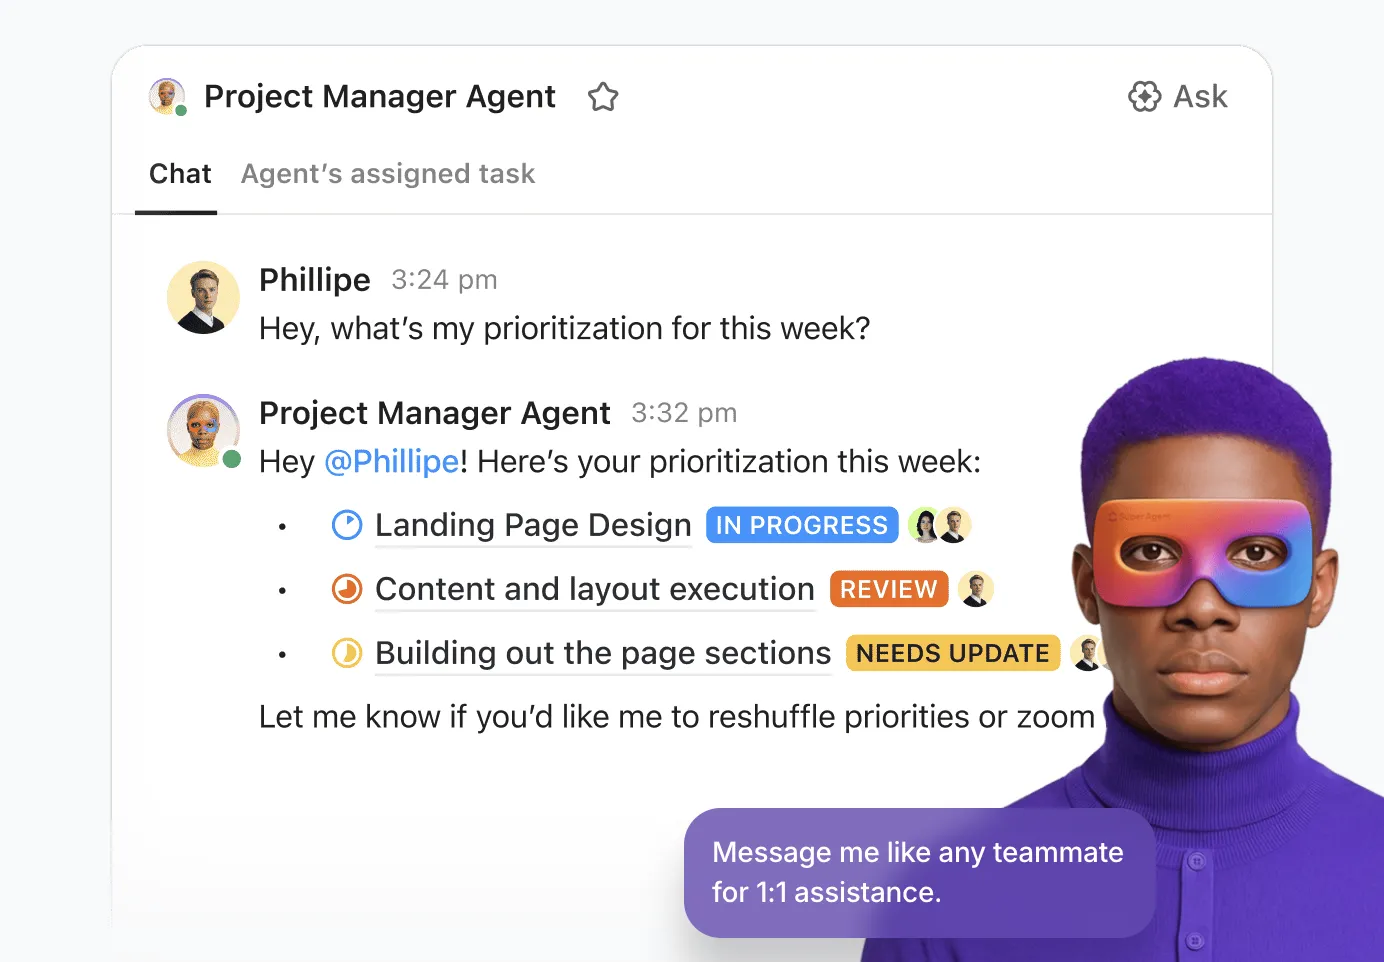
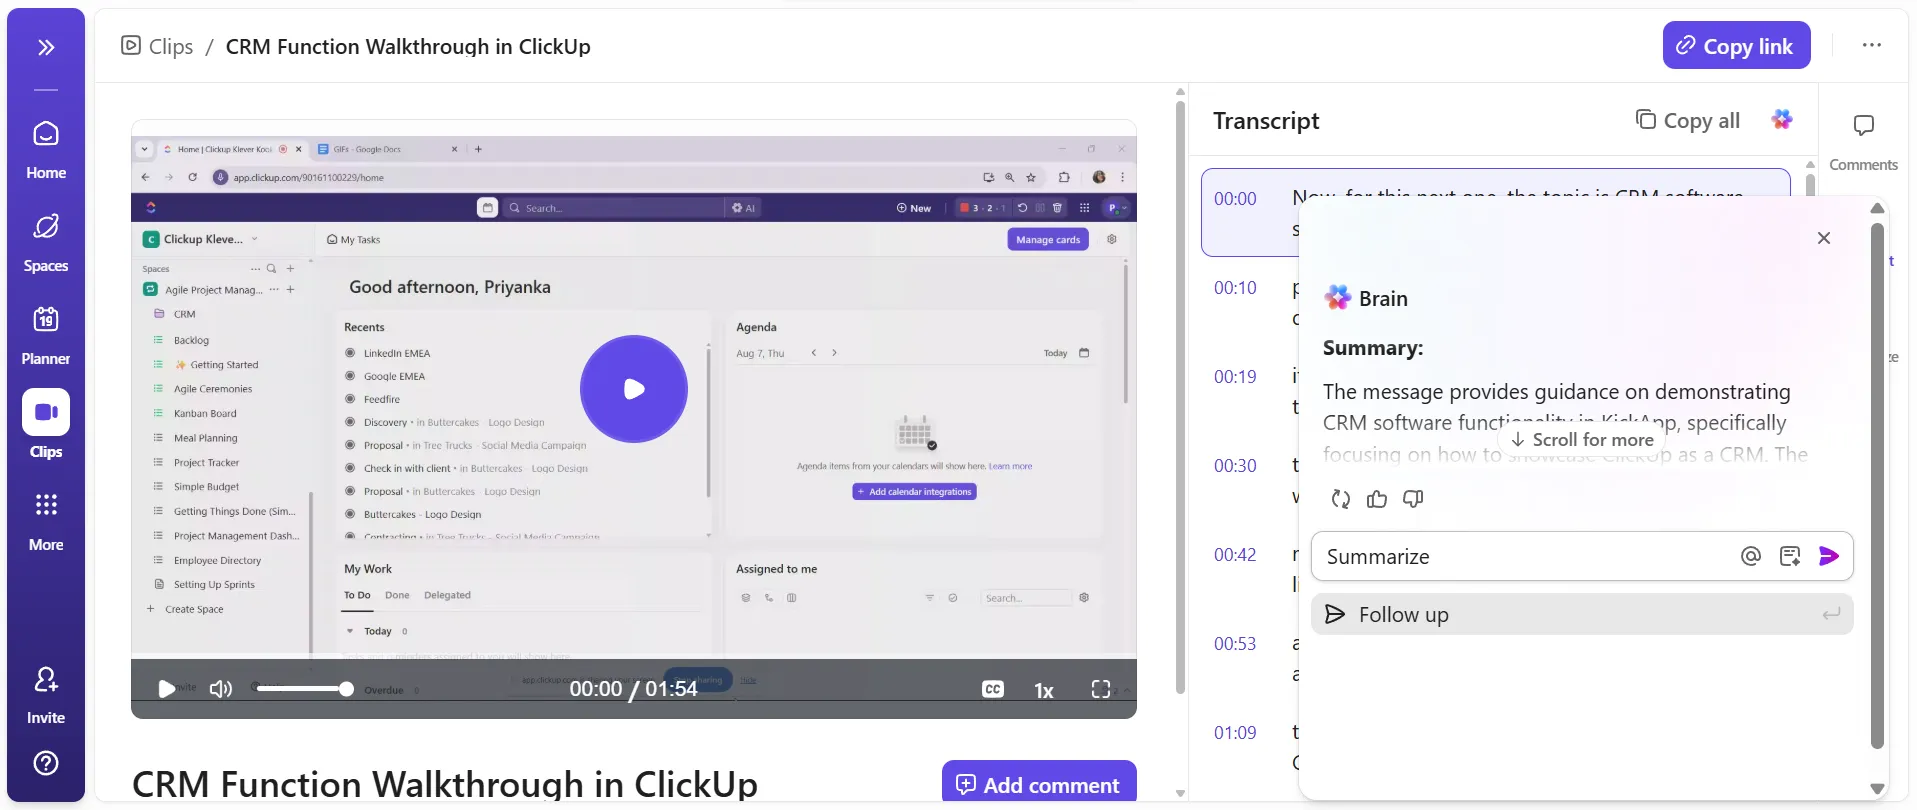
Etkinlikler sırasında toplantılarda, sohbetlerde ve paylaşılan Belgelerde önemli kararlar alınır. ClickUp Brain, AI Notetaker ve AI Fields gibi ClickUp’ın yapay zeka araçları, bu bilgilerin net bir şekilde kaydedilmesine yardımcı olur.
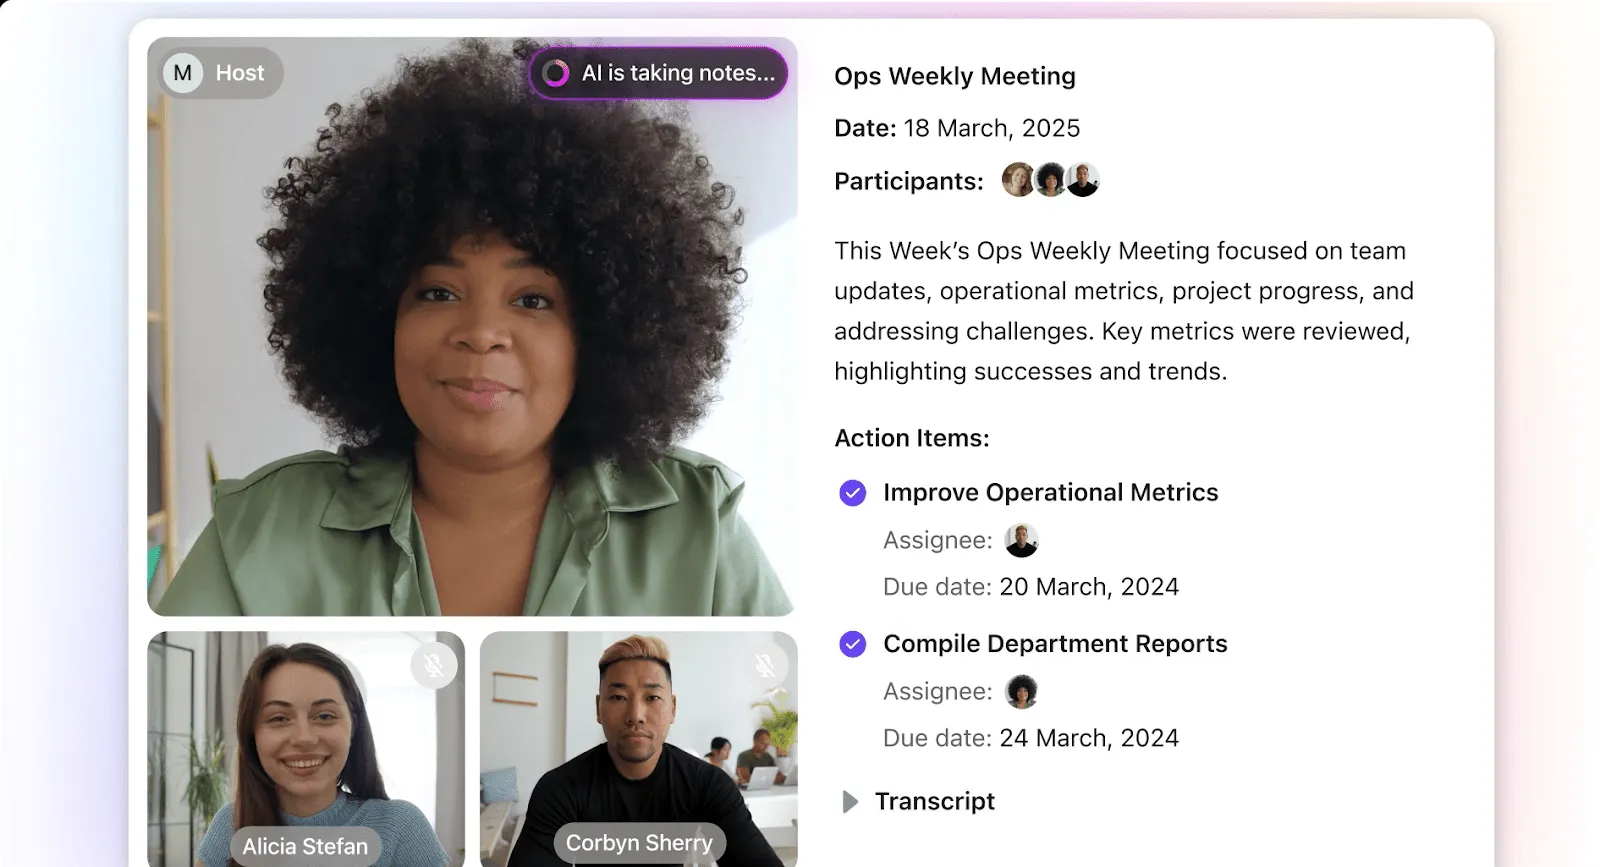
Görevler ve Belgeler genelindeki tartışmaları ve anahtar güncellemeleri özetlerler. Takımlar, notları manuel olarak elektronik tablolara veya harici araçlara kopyalamak zorunda kalmaz; böylece hassas bilgilerin dağınık hale gelmesi veya kaybolması önlenir.
- ClickUp, endüstri standardı protokoller kullanarak aktarım halindeki ve depolanan müşteri verilerini şifreler. Böylece, yapay zeka tarafından oluşturulan içerik, diğer etkinlik verilerinizle aynı şekilde korunur.
- Takımlar ayrıca erişim kontrolünü de elinde tutar. Özetler, mevcut izinleri, paylaşım kurallarını ve denetim günlüklerini devralan görevlerin veya Belgelerin içinde yer alır. Bu, yalnızca yetkili kullanıcıların hassas bilgileri görüntüleyebileceği anlamına gelir
- Son olarak, ClickUp veri minimizasyonu ve saklama uygulamalarını destekler. Takımlar, artık ihtiyaç duyulmayan içeriği arşivleyebilir veya silebilir. Bu, etkinlik organizatörlerinin GDPR, CCPA ve şirket içi politikalara uymasına yardımcı olur
📚 Ayrıca Okuyun: ClickUp, SOC 2 Tip 2 Uyumluluğu ile Güvenlikinizi Nasıl Korur?
Proaktif güvenlik ş akışları için AI Super Agents'ı kullanmaya başlayın
Etkinlik verilerinin güvenliği size çok fazla manuel iş gibi geliyorsa endişelenmeyin.
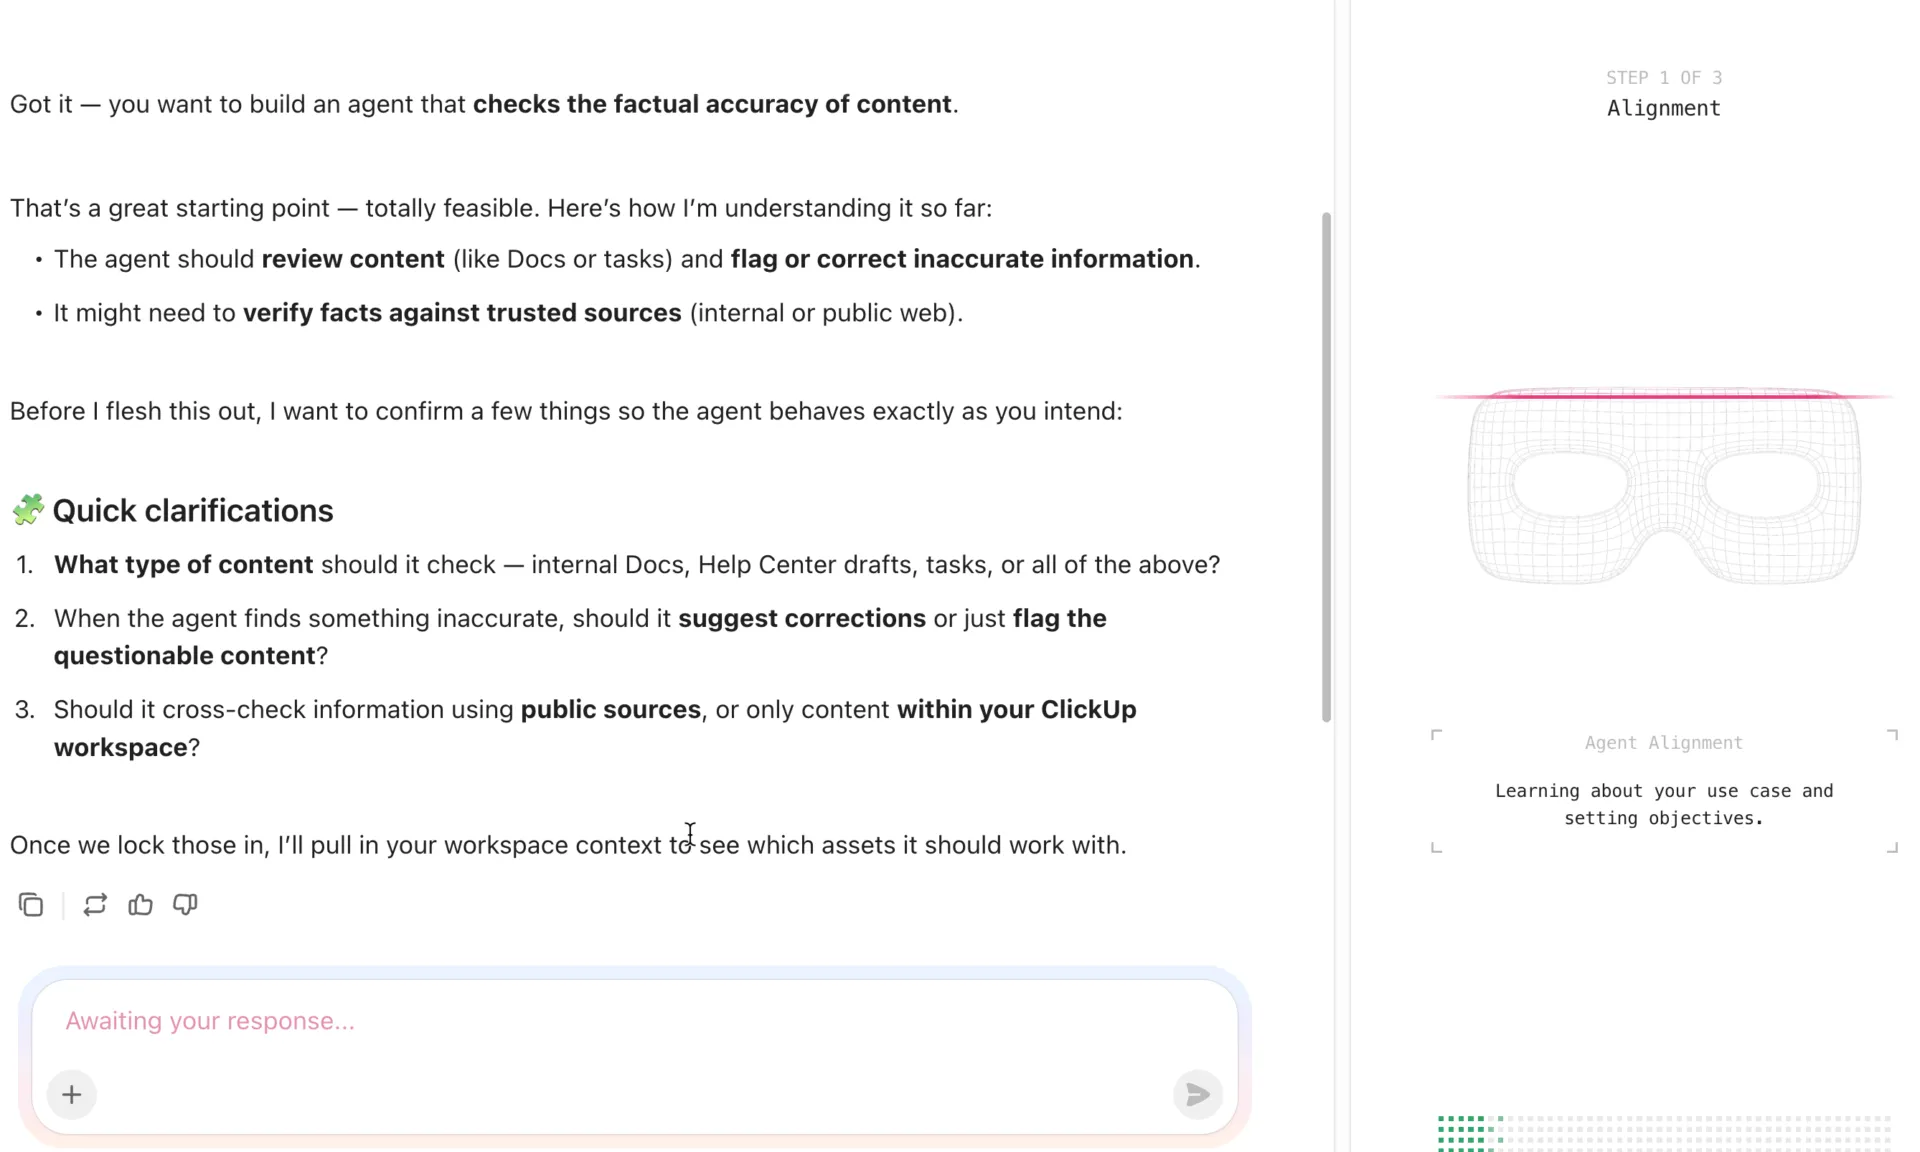
ClickUp’ın AI Süper Ajanları, takımların ek çaba harcamadan güvenlik ve uyumluluk adımlarını tutarlı bir şekilde takip etmelerine yardımcı olur. Sınırsız bilgi ve hafızalarıyla Süper Ajanlar, aşağıdakileri gerçekleştiren güçlü AI takım arkadaşları olarak görev yapar:
- Güvenlik inceleme görevlerini otomatik olarak oluşturun: Kayıtların açılması veya etkinliğin sona ermesi gibi önemli dönüm noktalarına ulaşıldığında, Data Security Protection Agent'ı tetikleyerek görevler oluşturun
- Denetimler ve incelemeler için etkinlikleri özetleyin: Audit Trail Agent'tan ClickUp görevleri, yorumlar ve belgelerden güncellemeleri alıp net bir özet haline getirmesini isteyin. Bu sayede, etkinlik günlüklerini tek tek incelemek zorunda kalmadan neyin ne zaman değiştiğini daha kolay gözden geçirebilirsiniz
- Politika ve rıza incelemeleri için hatırlatıcılar gönderin: Rıza metinlerini yeniden gözden geçirme, gizlilik bildirimlerini güncelleme veya veri saklama planlarını inceleme zamanı geldiğinde, doğru kişileri bilgilendirmek için ajanları kullanın
- Etkinliğe özel güvenlik kontrol listeleri oluşturun: Etkinlik Güvenliği Kontrol Listesi Aracısı'nın etkinlik öncesi kurulum, canlı etkinlik izleme ve etkinlik sonrası veri temizliği için basit kontrol listeleri oluşturmasını sağlayın
🎥 Düzenleyici Kontrol Listesi Aracısının nasıl çalıştığını gösteren bu örneği inceleyin!
⚡️ Hızlı İpucu: Bunlar, ClickUp içinde oluşturabileceğiniz özel ajanlara ilişkin yalnızca örneklerdir (ve mutlaka kullanıma hazır ajanlar değildir). AI Süper Ajanlarını ihtiyaçlarınıza, tercihlerinize ve çalışma tarzınıza göre özelleştirebilirsiniz! Ayrıca, doğal dil destekli Ajan Oluşturucu sayesinde tek bir satır kod yazmanıza gerek kalmaz!
Güvenli etkinlik ş Akışlarını desteklemek için hazır şablonları kullanın
Etkinlikten etkinliğe tekrarlayabileceğiniz veri güvenlik prosedürleri mi istiyorsunuz?
ClickUp şablonları, bu konuda en iyi çözümdür. Etkinlik planlama şablonları, hem etkinlik yürütme hem de veri güvenliği yönetişimini destekleyen, kendini kanıtlamış yapılarla hızlı bir başlangıç yapmanıza yardımcı olur.
Bunlardan bazıları şunlardır:
1. ClickUp Uyumluluk Proje Planı Şablonu

Bu şablon, uyumluluk görevlerini planlamanız, gereksinimleri takip etmeniz ve takımlar arasında sorumlulukları dağıtmanız için merkezi bir platform sunar. Özel Alanlar'ı kullanarak yasal gerekliliklere ilişkin dönüm noktalarını kaydedebilir, Belgeler'e politikalar ekleyebilir ve yerleşik Liste ve Pano görünümleri ile ilerlemeyi takip edebilirsiniz.
Bu şablonu neden beğeneceksiniz:
- Onay, denetim ve yasal kontrol noktalarını izleme için yerleşik yapı
- Sahipleri, son teslim tarihlerini ve mevzuata uygunluk durumunu tek bir yerde gösteren görünümler sayesinde kolay görünürlük
- Uyumluluğu ayrı bir silo yerine daha geniş kapsamlı etkinlik işlerine entegre eder
📚 Ayrıca Okuyun: Uyumluluk Yönetimi Araçları
2. ClickUp Etkinlik Yönetimi Şablonu
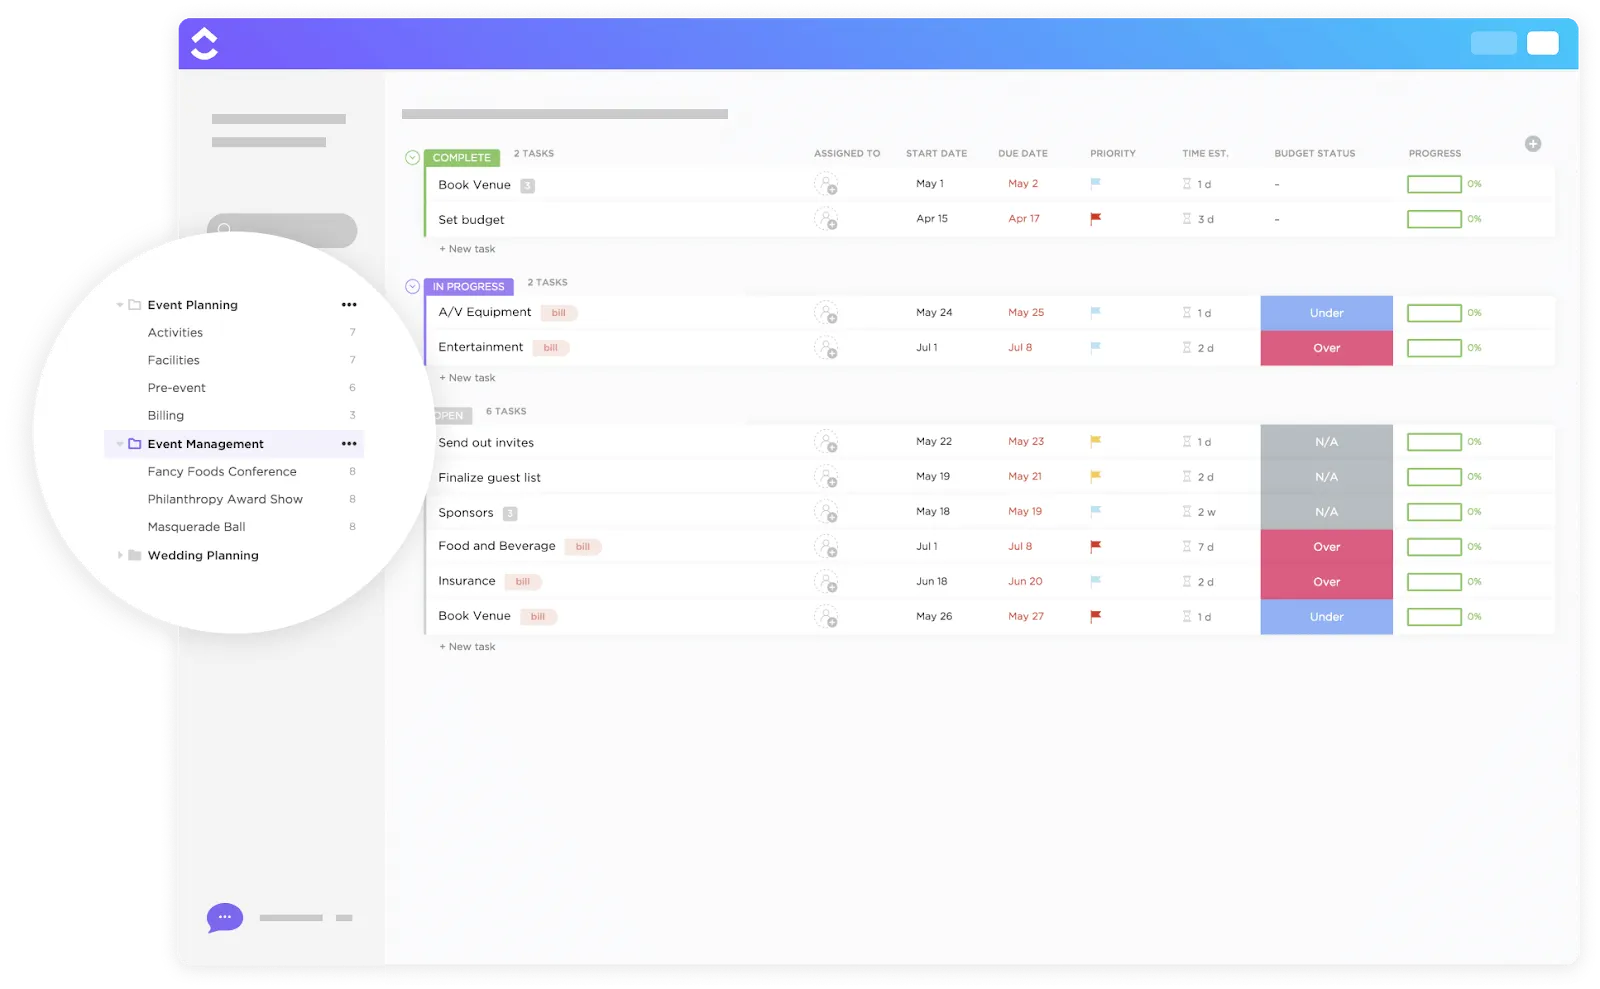
Etkinlik planlaması çok çabuk stresli bir hale gelebilir. Bu şablon, bu sorunun çözümü.
Her bir görevin izlenmesi için Açık, Devam Ediyor ve Tamamlandı gibi Özel Durumlar bulunur. Özel Alanlar, bütçeyi, ödeme durumunu ve diğer ayrıntıları izlemeyi kolaylaştırır. Ayrıca, çeşitli görünümler (Liste, Harita, Zaman Çizelgesi, Bütçe) sayesinde görevleri ve maliyetleri farklı açılardan inceleyebilirsiniz. Kayıtlar için yerleşik Formları doğrudan görevlerle ilişkilendirebilirsiniz.
Bu şablonu neden beğeneceksiniz:
- Görsel zaman çizelgeleri, planlama risklerini sorun haline gelmeden tespit etmenize yardımcı olur
- Bütçe görünümleri, lojistik bilgilerinin yanı sıra finansal yükümlülüklerin görünürlüğünü sağlar
- Özel Alanlar, gizlilik denetimlerine ihtiyaç duyan veri kategorilerini işaretlemenizi sağlar
3. ClickUp Etkinlik Planlama Şablonu
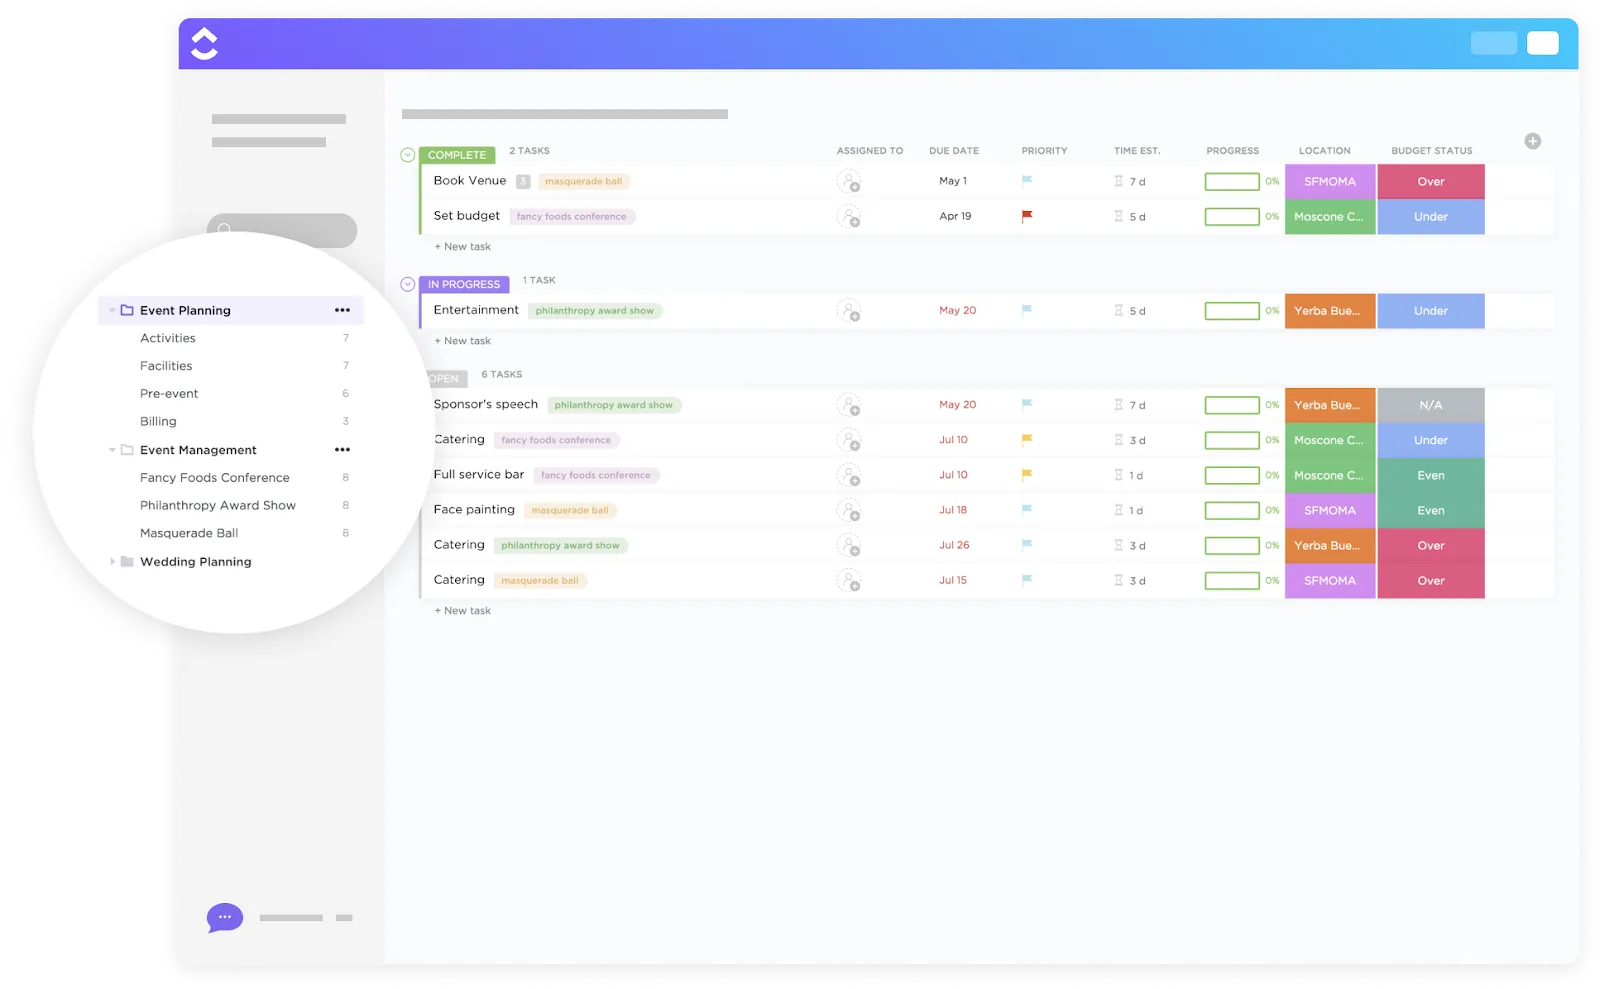
Uçtan uca etkinlik kurulumu için tasarlanan bu şablon, Takvim, Pano ve Zaman Çizelgesi gibi önceden yapılandırılmış görünümler içerir; böylece etkinlik programlarını ve bağımlılıkları kolayca düzenleyebilirsiniz. Ayrıca, tedarikçi sözleşmelerini veya katılımcı politikalarını depolamak için Docs ile sorunsuz bir şekilde entegre olur.
Bu şablonu neden beğeneceksiniz:
- Çok sayıda görsel düzen, koordinasyon ve incelemeyi zahmetsiz hale getirir
- Yerleşik alanlar ve durumlar, görev izleme kurulumunu kısaltır
- Planlama, belgeleme ve işbirliğiyi tek bir yerde merkezileştirir
En iyi yanı ne mi? Bu şablonların her birini, etkinliğinizin özel veri temizliği ve uyumluluk gereksinimlerine göre özelleştirebilirsiniz.
Sonuç olarak: Birleşik Çalışma Alanı, birleşik yönetişim
Etkinlik planlamasını, yürütülmesini, belgelendirilmesini ve güvenliğini tek bir platformda merkezileştiren ClickUp, takımlara şu konularda yardımcı olur:
- Gölge BT'yi ve birbirinden kopuk araçları azaltın
- Kişiler ve veriler arasında tutarlı erişim politikaları uygulayın
- Ekstra güvenlik sistemlerine gerek kalmadan etkinlikleri ve uyumluluğu izleyin
- Riskler soruna dönüşmeden önce yapay zeka kullanarak bunları ortaya çıkarın
İster yerel bir buluşma ister küresel bir hibrit zirve düzenliyor olun, ClickUp etkinlik verilerinizi güvenli, denetlenebilir ve tutarlı kurallara tabi tutar. Kullanıcılar da bunun etkinlik yönetimi için “altın değerinde” olduğu konusunda hemfikir:
Bir yazılım etkinlik yönetimi şirketinin Kreatif Direktörü olarak, ClickUp benim için tam anlamıyla bir devrim yarattı. Platformun tasarımı sezgisel olduğundan, takımım içindeki görevleri düzenlememi ve dağıtmamı kolaylaştırıyor. Arayüzün, özellikle aynı anda çeşitli etkinlik projeleriyle uğraşırken yaratıcı ş Akışlarına elverişli olduğunu düşünüyorum. En çok değer verdiğim özellik, iletişim kanallarını kolaylaştırma yeteneğidir. ClickUp sayesinde takım üyelerini zahmetsizce sürece dahil edebilir, belirli görevlere tasarım geri bildirimleri ekleyebilir, hatta ilgili ek dosyaları ekleyebilirim; böylece herkesin aynı sayfada olmasını sağlıyorum. Ayrıca bana özlü günlük özetler sunuyor; bu da takımımın ilerlemesini ölçmeme ve gerekirse yön değiştirmeme yardımcı oluyor. Sonuç olarak, ClickUp esneklik ve yapı karışımını sunuyor – bu kombinasyon, hızlı tempolu etkinlik yönetimi dünyasında paha biçilmez bir değer.
Bir yazılım etkinlik yönetimi şirketinin Kreatif Direktörü olarak, ClickUp benim için tam anlamıyla bir devrim yarattı. Platformun tasarımı sezgisel olduğundan, takımım içindeki görevleri düzenlememi ve dağıtmamı kolaylaştırıyor. Arayüzün, özellikle aynı anda çeşitli etkinlik projeleriyle uğraşırken yaratıcı ş Akışlara elverişli olduğunu düşünüyorum. En çok değer verdiğim özellik, iletişim kanallarını kolaylaştırma yeteneğidir. ClickUp sayesinde takım üyelerini zahmetsizce sürece dahil edebilir, belirli görevlere tasarım geri bildirimleri ekleyebilir, hatta ilgili ek dosyaları ekleyebilirim; böylece herkesin aynı sayfada olmasını sağlıyorum. Ayrıca bana özlü günlük özetler sunuyor; bu da takımımın ilerlemesini ölçmeme ve gerekirse yön değiştirmeme yardımcı oluyor. Sonuç olarak, ClickUp esneklik ve yapı karışımını sunuyor – bu kombinasyon, hızlı tempolu etkinlik yönetimi dünyasında altın değerinde.
Uygulama Kılavuzu: Etkinlik Veri Güvenliği için En İyi Uygulamalar
Tehditler hızla gelişiyor. Veri güvenliği önlemleriniz de buna ayak uydurmalıdır.
En basit püf noktası nedir? Güvenlik bilgisi yönetimini etkinlik ş Akışınıza entegre edin. Planlamadan sonlandırmaya kadar hiçbir aşamayı göz ardı etmeyin.
Bunu pratik ve tekrarlanabilir bir şekilde nasıl yapacağınızı aşağıda bulabilirsiniz:
Etkinlik öncesi: Güvenliği planın bir parçası haline getirin
Güvenlik çözümleriniz, kayıtların açılmasından çok önce hazır olmalıdır. Tam olarak hangi verilere ihtiyacınız olduğuna karar verin ve nedenini belgelendirin.
ClickUp'ta, kritik görevlerin listelendiği özel bir Etkinlik Güvenliği listesi oluşturun. Kayıtlar ve yaka kartı taramaları gibi hassas verilerin işlendiği görevleri belirlemek için Özel Alanlar'ı kullanın.
Bu görevler için net sorumluluk sahipleri belirleyin. Rol tabanlı izinler kullanarak veri erişimini sınırlayın; böylece yalnızca onaylanmış takım üyeleri kayıt verilerini veya sözleşmeleri görebilir.
💡 Profesyonel İpucu: ClickUp Görev Kontrol Listeleri'ni kullanarak düzenlenebilir bir veri güvenlik kontrol listesi oluşturun; böylece bu listeyi farklı etkinliklerde düzenleyebilir ve kullanabilirsiniz. ClickUp Docs'u kullanarak rıza metinlerini, veri işleme kurallarını ve tedarikçilerin sorumluluklarını belgelendirin. Belgeyi gizli tutun ve yalnızca erişime ihtiyaç duyan paydaşlarla paylaşın. Bu belgeyi etkinlik görevlerinize doğrudan bağlayın; böylece politikaların görünürlüğü uygulama sırasında korunur.
Etkinlik sırasında: Erişimi izleyin ve kontrol edin
Etkinlik başladıktan sonra, güvenlik görünürlüğüne odaklanın.
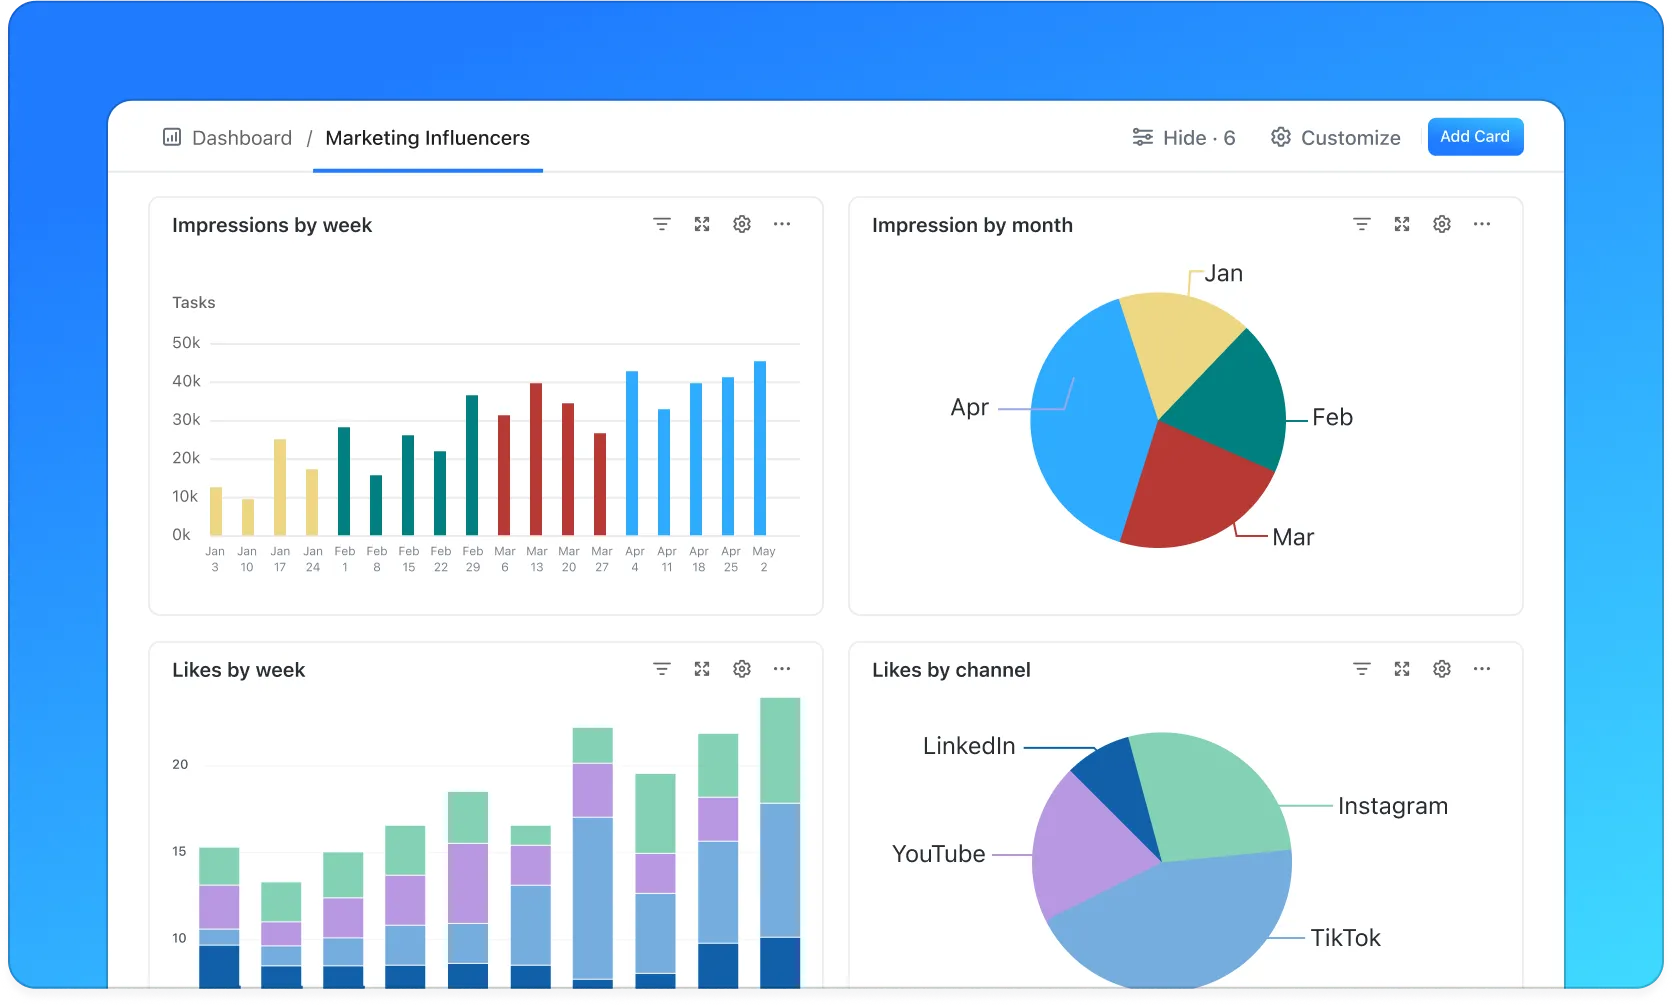
ClickUp Gösterge Panellerini kullanarak, katılımcıların ham verilerini ifşa etmeden görev durumunu, form gönderilerini ve onayları gerçek zamanlı olarak izleyin. Etkinlik sırasında bilgi topluyorsanız, bu bilgileri erişimi kısıtlanmış ve önceden tanımlanmış alanlara sahip ClickUp Formları aracılığıyla yönlendirin.
💡 Profesyonel İpucu: Hassas ClickUp Görevlerini veya Belgelerini, "Kayıt Kapalı" veya "Etkinlik Başladı" gibi belirli bir duruma ulaştıklarında gizli hale getirin. Bu, son dakika düzenlemelerini önler ve verilerin yanlışlıkla ifşa edilme riskini azaltır.
Etkinlik sonrası: Gözden geçirme, saklama ve temizleme
Etkinlikten sonra, kimin hangi verilere eriştiğini gözden geçirin ve geçici izinleri kaldırın. Verileri, saklama politikanıza göre arşivleyin veya silin.
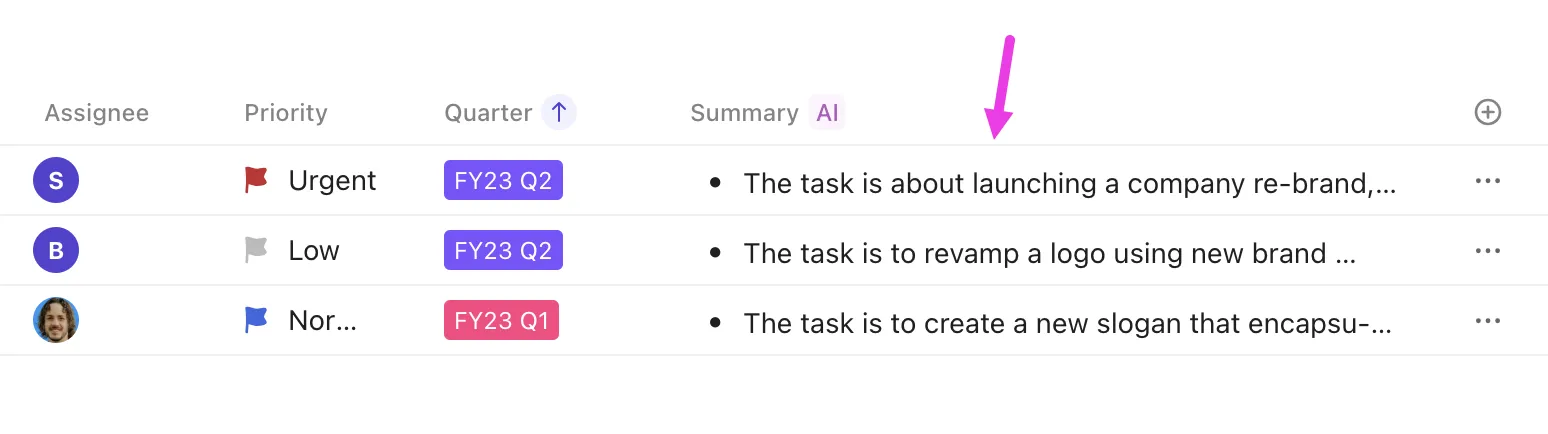
💡 Profesyonel İpucu: Görev etkinliklerinden ve yorumlardan etkinlik sonrası bir güvenlik incelemesi oluşturmak için ClickUp’ın AI Özet Alanı’nı kullanın. Ardından, veri silme, onay kontrolleri veya uyumluluk incelemeleri için takip görevleri oluşturmak üzere özel olarak tasarlanmış bir AI Ajanı’nı tetikleyin. Bu, %100 uyumluluk sağlar ve bir sonraki etkinliğinizin güvenliğini ön tanımlı olarak daha kolay hale getirir.
Güvenlik ve Güveni Ölçme
Etkinlik verisi güvenliği, sadece denetim mekanizmaları oluşturmaktan ibaret değildir. Bu mekanizmaların gerçekten işe yarayıp yaramadığını bilmekle ilgilidir. Doğru göstergeleri ölçmek, eksiklikleri erken tespit etmenize, uyumluluğu kanıtlamanıza ve katılımcılarla uzun vadeli bir güven ilişkisi kurmanıza yardımcı olur.
Her etkinlik takımının izlemesi gereken iki metrik grubu şunlardır:
Güvenlik verileri KPI'ları
Bu metrikler, sistemlerinizin ve süreçlerinizin ne kadar iyi işlediğini gösterir:
- Güvenlik olaylarının sayısı: Her türlü yetkisiz erişim, veri sızıntısı veya sistemin kötüye kullanımı — ne kadar küçük olursa olsun. Tek seferlik etkinliklerden çok eğilimler önemlidir
- Denetim hataları veya eksiklikleri: İç veya dış denetimler sırasında ortaya çıkan gözden kaçan incelemeler, eksik belgeler veya izin sorunları
- Veriler veya erişimle ilgili kullanıcı şikayetleri: Katılımcılar veya personel tarafından gizlilik endişeleri, yetkisiz erişim veya verilerin kötüye kullanılması konusunda bildirilen durumlar
- Olaylara müdahale süresi: Takımınızın güvenlik sorunlarını ne kadar hızlı tespit ettiği, araştırdığı ve çözdüğü. Daha hızlı müdahale genellikle etkisini sınırlar
Bunları tutarlı bir şekilde izlemek, reaktif çözümlerden proaktif önlemeye geçmenize yardımcı olur.
Katılımcıların güvenini gösteren metriklere güvenin
Güven, sadece uyumluluk raporlarında değil, davranışlarda da kendini gösterir:
- Gizlilikle ilgili geri bildirimler: Veri güvenliği, şeffaflık veya güven konularına bahseden anket yanıtları veya destek biletleri
- Onay verme oranları: Yüksek onay verme oranları, genellikle katılımcıların verilerinin nasıl kullanılacağını anladıklarını ve bu konuda güvendiklerini gösterir
- Formlardaki terk etme noktaları: Ani çıkışlar, rıza metninin belirsiz olduğunu veya veri taleplerinin aşırı geldiğini gösterebilir
🎯 Bu metrikler bir araya geldiğinde, güvenlik durumunuz hakkında net bir tablo sunar. Etkinliğinizin ne kadar güvenli olduğunu ve en önemli kişiler için ne kadar güvenli hissettirdiğini gösterir.
Sık Karşılaşılan Zorluklar ve Çözüm Yolları
Veri güvenliğini ciddiye alan takımlar bile gerçek hayattaki kısıtlamalarla karşılaşır. İşte en yaygın zorluklardan bazıları. Ve bunlarla pratik yollarla nasıl başa çıkılacağı:
- Çok fazla araç, yetersiz denetim: Etkinlik verileri genellikle bilet satış platformları, elektronik tablolar, sohbet araçları ve CRM'lerde dağınık bir şekilde bulunur. Bu tür bir "iş dağınıklığı", riski artırır ve denetimleri zorlaştırır✅ Çözüm: Planlama, belgeleme ve ş akışlarını tek bir Çalışma Alanı'nda (örneğin ClickUp!) merkezileştirin. Ayrıca, mümkün olduğunca araçlar arasındaki veri aktarımını sınırlayın.
- Hassas verilerin sahipliğinin belirsizliği: “Herkesin” erişimi olduğunda, hesap verebilirlik ortadan kalkar✅ Önlem: Kayıt verileri, onay yönetimi ve etkinlik sonrası temizlik için net sahipler atayın. Her etkinlikten önce ve sonra erişim izinlerini gözden geçirin.
- Baskı altında yapılan son dakika değişiklikleri: Etkinlikler hızlı ilerler ve aceleyle yapılan güncellemeler genellikle güvenlik kontrollerini atlar✅ Çözüm: Hazır ş akışlarını, izinleri ve otomasyonları kullanın; böylece kritik anlarda güvenlik, hafızaya bağlı kalmaz
- Katılımcı verilerinin aşırı toplanması: Çok fazla bilgi istemek riski artırır ve güveni azaltır✅ Önlem: Formları düzenli olarak gözden geçirin ve net bir amacı olmayan alanları kaldırın. Bunları tamamen kaldıramıyorsanız, isteğe bağlı hale getirin; böylece katılımcılar bilgi paylaşırken kendilerini daha rahat hissederler.
- Etkinlik sonrası veriler unutulur: Etkinlik bittikten uzun süre sonra erişim açık kalırsa, bu bir güvenlik açığına dönüşür✅ Önlem: Etkinlikten sonra verileri arşivlemek, silmek veya gözden geçirmek için otomatik hatırlatıcılar veya görevler planlayın.
Etkinlik Veri Güvenliğini Tesadüfi Değil, Kasıtlı Hale Getirin
Artık biliyorsunuz ki etkinlik veri güvenliği, etkinlik gününde sadece bir kutucuğu işaretlemekle halledilebilecek bir konu değildir. Bu, planlama, uygulama ve takip aşamalarının tamamını kapsayan bir süreçtir.
İşte bu nedenle akıllı etkinlik takımları, ş akışlarına güvenliği entegre ederler. Önemli konulara yönelik önlemler alırlar ve tutarlılık sayesinde riski azaltırlar.
Etkinlik platformunuz net erişim kontrolleri, denetlenebilirlik ve sorumlu AI kullanımını desteklediğinde, güvenliği yönetmek ve güvenmek daha kolay hale gelir. İşte bu noktada ClickUp’ın Converged AI Çalışma Alanı doğal bir şekilde devreye girer. Bu platform, etkinlik planlamasını, veri yönetişimini ve AI destekli ş akışlarını bir araya getiren birkaç platformdan biridir.
Hedef nedir? Güvenliğin, etkinliğinizi yavaşlatmak yerine desteklemesini sağlamak.
Veri güvenliğinden ödün vermeden etkili etkinlikler düzenlemek mi istiyorsunuz? ClickUp'ı ücretsiz deneyin!
Sık Sorulan Sorular (SSS)
Etkinliklerde hangi veriler hassas olarak değerlendirilmelidir?
Hassas etkinlik verileri, bir katılımcının kimliğini ortaya çıkarabilecek veya gizliliğini etkileyebilecek her türlü bilgiyi içerir. Bunlar arasında isimler, iletişim bilgileri, ödeme bilgileri, konum tanımlayıcıları, IP adresleri, davranış izleme verileri ve biyometrik veya benzersiz tanımlayıcılar yer alır.
AI'nın etkinlik katılımcılarını (video, davranış) izlemek için kullanılması yasal mı?
Yapay zeka kullanarak katılımcıları izlemek, geçerli yasalara ve rıza kurallarına uyulduğu takdirde yasal olabilir. AB'de GDPR, video veya davranışsal veri toplama için şeffaflık, yasal dayanak ve açık rıza gerektirir. ABD'de ise yasalar eyalete ve bağlama göre değişiklik gösterir. Her zaman neyi neden topladığınızı açıklayın ve katılımcılara bu uygulamadan vazgeçme imkanı sunun.
Etkinlik platformları için en iyi şifreleme uygulamaları nelerdir?
İyi bir şifreleme, verilerin hem aktarım sırasında hem de depolanmış haldeyken korunması anlamına gelir. Ağ trafiği için TLS/SSL (en az TLS 1.2) ve depolanan veriler için AES-256 gibi güçlü algoritmalar kullanın.
Etkinlik sırasında veya sonrasında veri ihlalleri meydana gelirse nasıl başa çıkılmalı?
Bir güvenlik ihlali meydana gelirse, hızlı hareket edin. Olay planınızı uygulayın: ihlali kontrol altına alın, etkisini değerlendirin ve etkilenen tarafları bilgilendirin. GDPR kapsamında, ciddi ihlalleri 72 saat içinde yetkililere bildirmelisiniz. Ne olduğunu, nasıl tepki verdiğinizi ve tekrarın önüne geçmek için hangi adımları attığınızı belgelendirin.
Etkinlik verileri ne kadar süreyle saklanmalıdır?
Verileri, belirttiğiniz amaç için ihtiyaç duyduğunuz sürece saklayın. GDPR ve benzeri yasalar, veri minimizasyonu ve amaç sınırlamasını vurgular. Etkinlik veya yasal uyumluluk için verilere artık ihtiyacınız kalmadığında, bunları arşivlemeli veya silmelisiniz.
GDPR / CCPA kapsamında hangi rıza uygulamaları gereklidir?
GDPR kapsamında, kişisel verileri toplamadan önce açık ve bilgilendirilmiş rıza almanız gerekir. Rıza, belirli, ayrı ve geri alınabilir olmalıdır. CCPA kapsamında, Kaliforniya sakinlerine ne topladığınızı, neden topladığınızı ve nasıl kullanılacağını bildirmeli ve onlara veri satışı veya paylaşımından vazgeçme hakkı vermelisiniz.
Küçük ölçekli etkinlik organizatörleri, iyi bir güvenlik sistemini nasıl karşılayabilir?
Temel adımlarla başlayın: veri toplama işlemini ihtiyacınız olanlarla sınırlayın, güçlü şifreler ve çok faktörlü kimlik doğrulama kullanın ve işleri güvenli platformlarda merkezileştirin. Ayrıca, halihazırda kullandığınız araçların yerleşik güvenlik özelliklerinden de yararlanabilirsiniz.
ClickUp, başlıca veri koruma düzenlemelerine uygun mu?
ClickUp, aktarım sırasında ve depolandığında şifreleme ile GDPR ve CCPA gerekliliklerine uygun sıkı gizlilik politikaları dahil olmak üzere, güçlü gizlilik ve güvenlik uygulamalarıyla tasarlanmıştır. Ayrıca, müşterilerin uyumluluk gereksinimlerini karşılamalarına yardımcı olmak için veri aktarımı, silme ve veri işleme sözleşmesi (DPA) koşullarını da destekler.