

We hebben allemaal wel eens gehoord van de Algemene Verordening Gegevensbescherming (AVG).
Het gaat toch om privacy? In wezen wel, ja. Maar voor bedrijven betekent het een fundamentele verandering in de manier waarop ze omgaan met en contact onderhouden met hun klanten en doelgroep.
Zo kreeg Meta bijvoorbeeld een forse boete van 1,3 miljard dollar opgelegd omdat het zich niet hield aan de door de AVG vastgestelde parameters voor privacy. 😲
Dus als je klanten in de EU hebt, moet je dit goed regelen en dat zo snel mogelijk doen!
Deze blogpost geeft je een duidelijk inzicht in de AVG-naleving, een handige checklist om dit te realiseren en enkele nuttige tools voor automatisering en stroomlijning van het proces.
Daar gaan we dan. 🎢
AVG 101: de basisbegrippen
Wat is de AVG?
De AVG is een verordening die door de EU wordt gehandhaafd om de gegevensprivacy van personen binnen de regio te waarborgen. De verordening schrijft voor hoe de persoonsgegevens van EU-burgers door bedrijven worden verzameld, opgeslagen, gebruikt en uiteindelijk beschermd.
De wet is in mei 2018 van kracht geworden en heeft een aanzienlijke invloed gehad op de manier waarop bedrijven met klanten omgaan. Deze uitgebreide richtlijn is opgesteld om drie brede aspecten van gegevensbescherming te regelen:
- Privacy: De AVG geeft personen meer zeggenschap over hun persoonsgegevens, waaronder het recht op inzage, rectificatie, verwijdering, beperking van de verwerking, gegevensoverdraagbaarheid, bezwaar tegen de verwerking en het recht om geïnformeerd te worden over gegevensverwerkingsactiviteiten
- Gegevensveiligheid: Bedrijven zijn verplicht om passende technische en organisatorische maatregelen te nemen om persoonsgegevens te beschermen tegen ongeoorloofde toegang, wijziging, openbaarmaking of vernietiging.
- Verantwoordelijkheid: Bedrijven zijn verantwoordelijk voor het aantonen van naleving van de AVG. Dit omvat het uitvoeren van gegevensbeschermingseffectbeoordelingen (DPIA’s) voor verwerkingsactiviteiten met een hoog risico, zoals bankieren, en het aanstellen van een functionaris voor gegevensbescherming (DPO) in bepaalde gevallen
🚦Let op: elke organisatie die persoonsgegevens van EU-inwoners verzamelt of verwerkt, ongeacht de locatie van het bedrijf, moet aan de AVG voldoen. Dit geldt voor kleine bedrijven, multinationals en zelfs non-profitorganisaties.
Over welke gegevens hebben we het?
De AVG richt zich op persoonlijk identificeerbare informatie (PII), dat wil zeggen alle informatie die direct of indirect kan worden gebruikt om een persoon te identificeren. Voorbeelden hiervan zijn:
- Directe identificatiegegevens: Naam, adres, burgerservicenummer of equivalent daarvan, telefoonnummer, e-mailadres
- Indirecte identificatiegegevens: geslacht, ras, geboortedatum, geografische indicator, beroep, demografische gegevens
- Gevoelige persoonsgegevens: rijbewijsnummer, paspoortnummer, biometrische gegevens, financiële informatie, medische dossiers, elektronische en digitale accountgegevens, personeelsdossiers van werknemers, wachtwoordgegevens, schoolidentificatienummers
Wat betekent dit voor bedrijven?
Vanuit het oogpunt van de AVG bent u ofwel een verwerkingsverantwoordelijke ofwel een gegevensverwerker die met de gegevens van EU-burgers werkt. Afhankelijk van de categorie waartoe u behoort, kunnen de verwachtingen ten aanzien van uw Business verschillen.
- Verwerkingsverantwoordelijke: Dit is de entiteit die het doel en de middelen voor de verwerking van persoonsgegevens bepaalt. Deze is verantwoordelijk voor het waarborgen van de naleving van de AVG.
- Verwerker: Dit is de entiteit die persoonsgegevens verwerkt namens de verwerkingsverantwoordelijke. Deze moet de instructies van de verwerkingsverantwoordelijke opvolgen.
In een praktijkvoorbeeld kan een verwerkingsverantwoordelijke bijvoorbeeld een ziekenhuis zijn, en een verwerker een provider van cloudopslagruimte waar het ziekenhuis patiëntendossiers opslaat. Als verwerkingsverantwoordelijke beslist het ziekenhuis welke informatie wordt opgeslagen en hoe deze wordt gebruikt. De cloud-provider (verwerker) slaat de gegevens eenvoudigweg met veiligheid op volgens de instructies van het ziekenhuis.
🚦Let op: de AVG legt meer verantwoordelijkheid bij de verwerkingsverantwoordelijken om ‘privacy by design’ in al hun bedrijfsprocessen in te bouwen en te implementeren.
AVG: een privacywet of een wet inzake gegevensbescherming?
De termen ‘privacy’ en ‘wetgeving inzake gegevensbescherming’ worden vaak door elkaar gebruikt, maar er zijn duidelijke verschillen. Hoewel beide betrekking hebben op de bescherming van persoonsgegevens, benaderen ze het probleem vanuit iets verschillende invalshoeken.
Privacywetgeving, in de breedste zin van het woord, heeft betrekking op de bescherming van individuen tegen inbreuken op hun privéleven en fysieke ruimte, zoals ongewenste huisbezoeken. Wetgeving inzake gegevensbescherming is daarentegen specifiek gericht op de bescherming van persoonsgegevens, zoals IP-adressen of e-mailadressen.
In de praktijk kan een dienst waarvoor je je hebt aangemeld via de GPS van je telefoon toegang krijgen tot je locatie en je updates sturen die specifiek op jouw omgeving zijn afgestemd, of kan een bezorgdienst items naar je thuisadres verzenden. Als bij een van deze bedrijven een datalek plaatsvindt, komt je thuisadres plotseling in het openbaar terecht en kan daar misbruik van worden gemaakt.
In dit verband beschermt de AVG in de eerste plaats persoonsgegevens, maar raakt deze ook aan bredere privacykwesties.
De AVG gaat niet alleen over gegevensbescherming. Het gaat om grondrechten, waaronder het recht op privacy en het recht om vergeten te worden.
De AVG gaat niet alleen over gegevensbescherming. Het gaat om grondrechten, waaronder het recht op privacy en het recht om vergeten te worden.
De AVG-checklist voor naleving: uw stappenplan voor gegevensbescherming
Nu we de AVG-code hebben gekraakt (nou ja, in ieder geval de basis!), gaan we kijken naar de algemene stappen die je in een AVG-checklist moet opnemen om aan de voorschriften te voldoen.
1. Breng je databronnen in kaart
Voordat u gegevens kunt beschermen, moet u eerst inzicht hebben in welke gegevens u verzamelt. Voer een audit uit om in kaart te brengen welke persoonsgegevens uw Business verzamelt, waar deze vandaan komen en hoe ze worden gebruikt.
Om dit efficiënt aan te pakken, moet je het volgende in ogenschouw nemen:
- Gegevensinventaris: Maak een gedetailleerde inventaris van alle categorieën verzamelde persoonsgegevens, waaronder namen, adressen, contactgegevens, financiële gegevens, biometrische gegevens en meer
- Databronnen: Breng de databronnen van deze gegevens in kaart, zoals websites, formulieren, externe providers of fysieke interacties
- Gegevensverwerkingsactiviteiten: Bepaal hoe de gegevens worden gebruikt, inclusief opslagruimte, verwerking, doorgifte en delen
- Bewaring van gegevens: Stel een beleid voor de bewaring van gegevens op (hoe lang de gegevens in uw systeem blijven) dat in overeenstemming is met de AVG-principes en de opslagruimte voor persoonsgegevens tot een minimum beperkt
- Gegevensstroom: Breng de gegevensstroom binnen uw organisatie en naar externe partijen in kaart. Een externe bezorgdienst die uw bestelling uitvoert, valt bijvoorbeeld onder deze categorie.
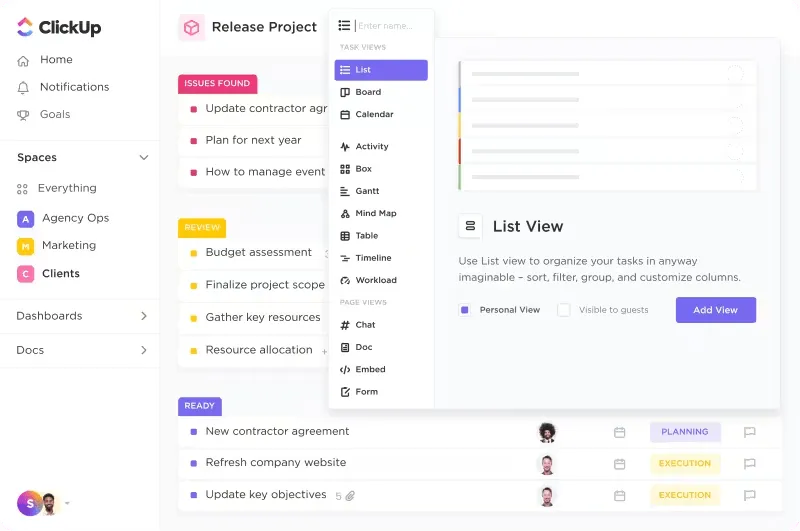
💡 Pro-tip: ClickUp CRM kan hier je allesomvattende oplossing zijn voor het in kaart brengen en opslaan van klantgegevens. Van het vastleggen van e-mailadressen van verkoopleads tot het bijhouden van klanttrajecten en eventuele aanvullende interacties: het helpt je om alle gegevens op één plek te organiseren.
2. Stel een functionaris voor gegevensbescherming (DPO) aan
Een DPO fungeert als het enige aanspreekpunt voor privacy binnen uw organisatie.
Als expert op het gebied van gegevensprivacy zorgt de functionaris voor gegevensbescherming ervoor dat de gegevenspraktijken van de organisatie in overeenstemming zijn met de AVG-vereisten. In deze rol behandelt een DPO verzoeken van betrokkenen, reageert hij op datalekken, helpt hij bij risicobeoordelingen en fungeert hij als contactpersoon voor gegevensbeschermingsautoriteiten.
Om in aanmerking te komen als DPO moet een kandidaat beschikken over expertise op het gebied van gegevensbeschermingswetgeving en gemakkelijk bereikbaar zijn voor medewerkers en betrokkenen. Door een gekwalificeerde DPO aan te stellen, kunt u uw inzet voor gegevensprivacy aantonen, het risico op niet-naleving verminderen en uw geloofwaardigheid als bedrijf bij klanten vergroten.
3. Documenteer je AVG-proces van begin tot eind
Leg alles vast! Bij het opstellen van een beleid voor gegevensverwerking moet je elk afzonderlijk proces in kaart brengen, zodat je bijvoorbeeld precies kunt aangeven waar de gegevens van een klant worden opgeslagen of hoe lang deze worden bewaard nadat de klant zijn abonnement heeft opgezegd.
Zorg ervoor dat het procesoverzicht en de gedetailleerde informatie duidelijk zijn vastgelegd en toegankelijk zijn voor alle teams die deze informatie in periodes moeten bijwerken of raadplegen.
Maak gebruik van ClickUp Docs om een gecentraliseerd, gemakkelijk toegankelijk overzicht bij te houden van je gegevensverwerkingsactiviteiten, inclusief het soort gegevens, de rechtsgrondslag voor het verzamelen ervan en de periode van bewaartermijn.
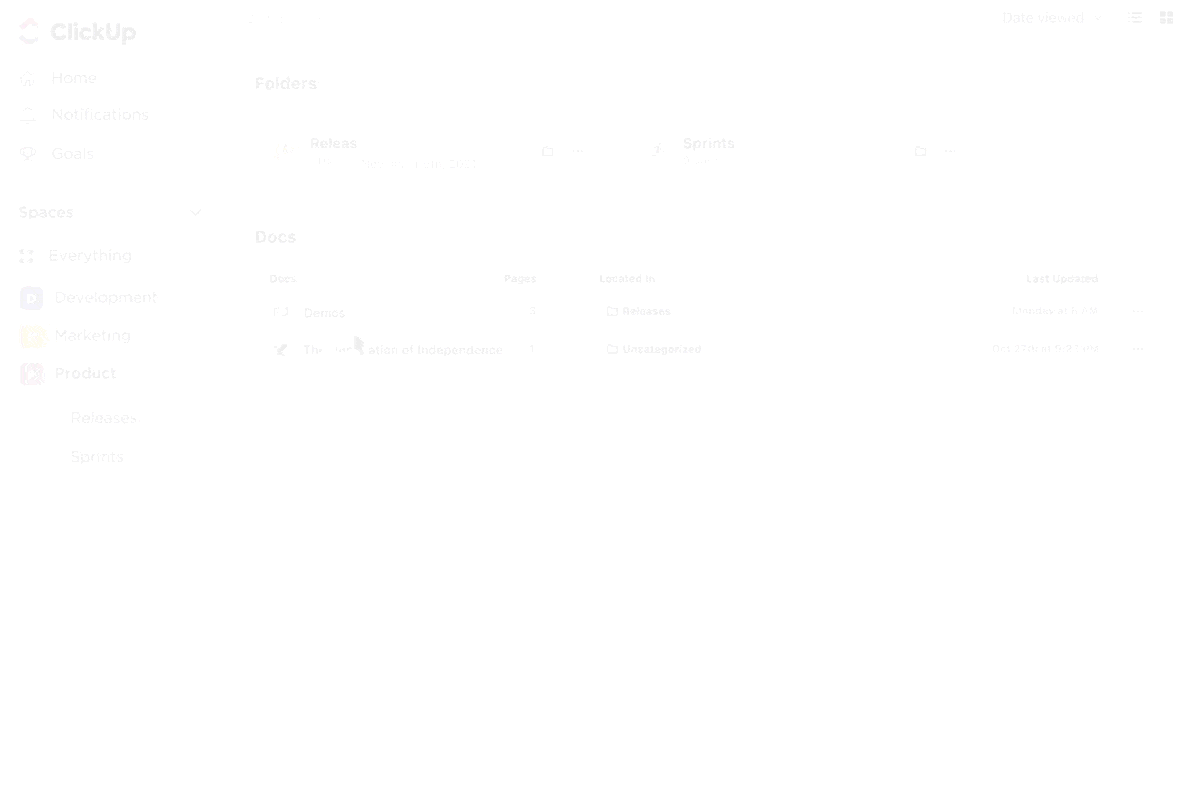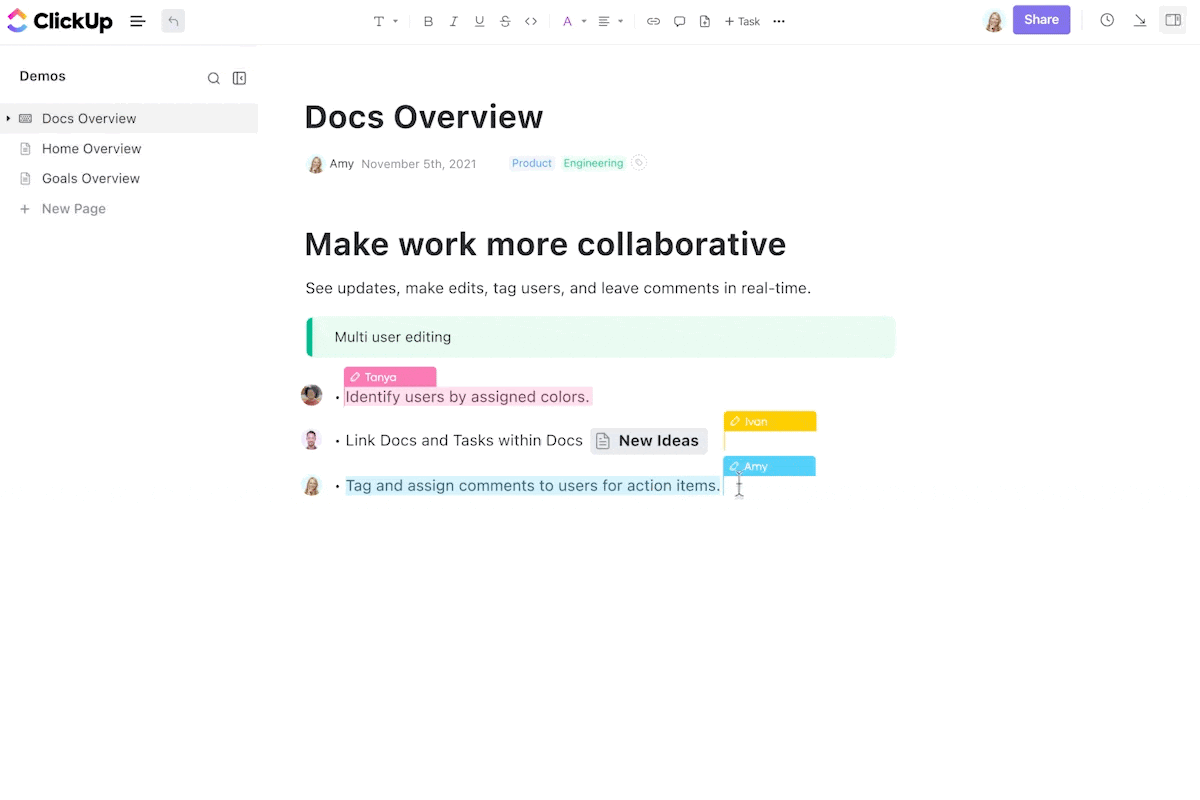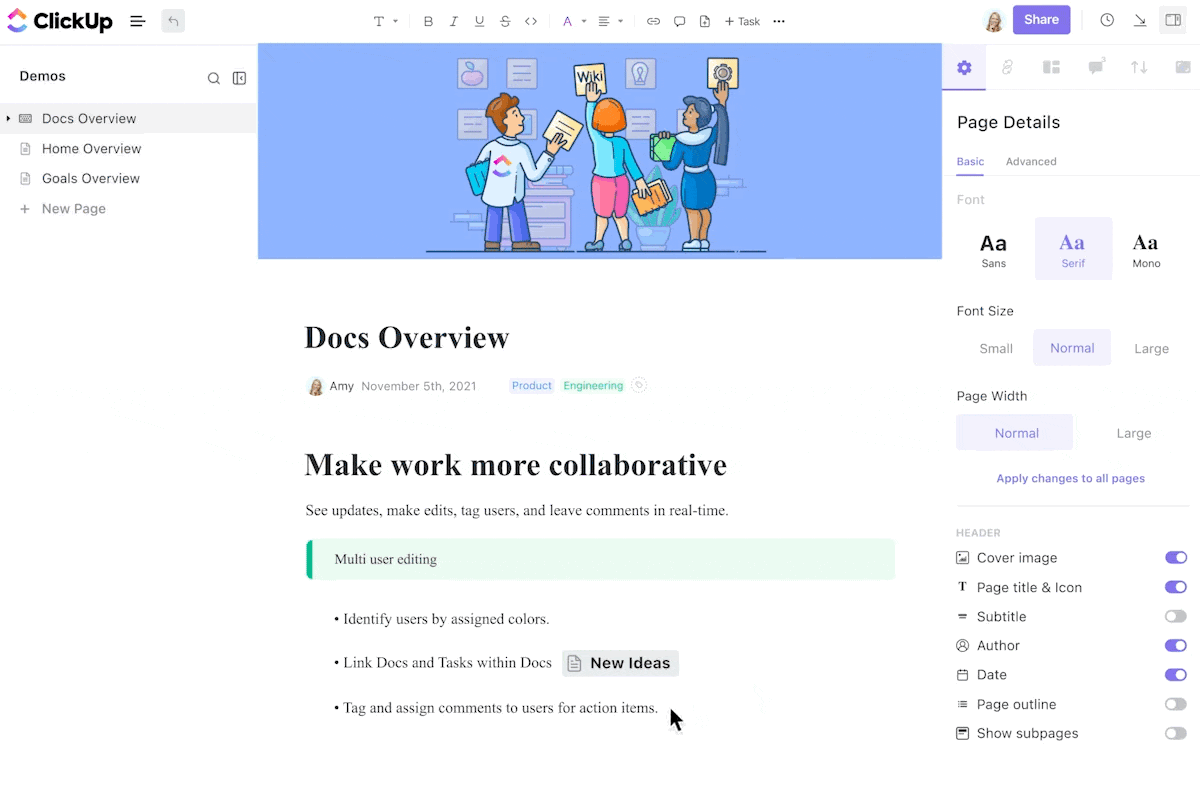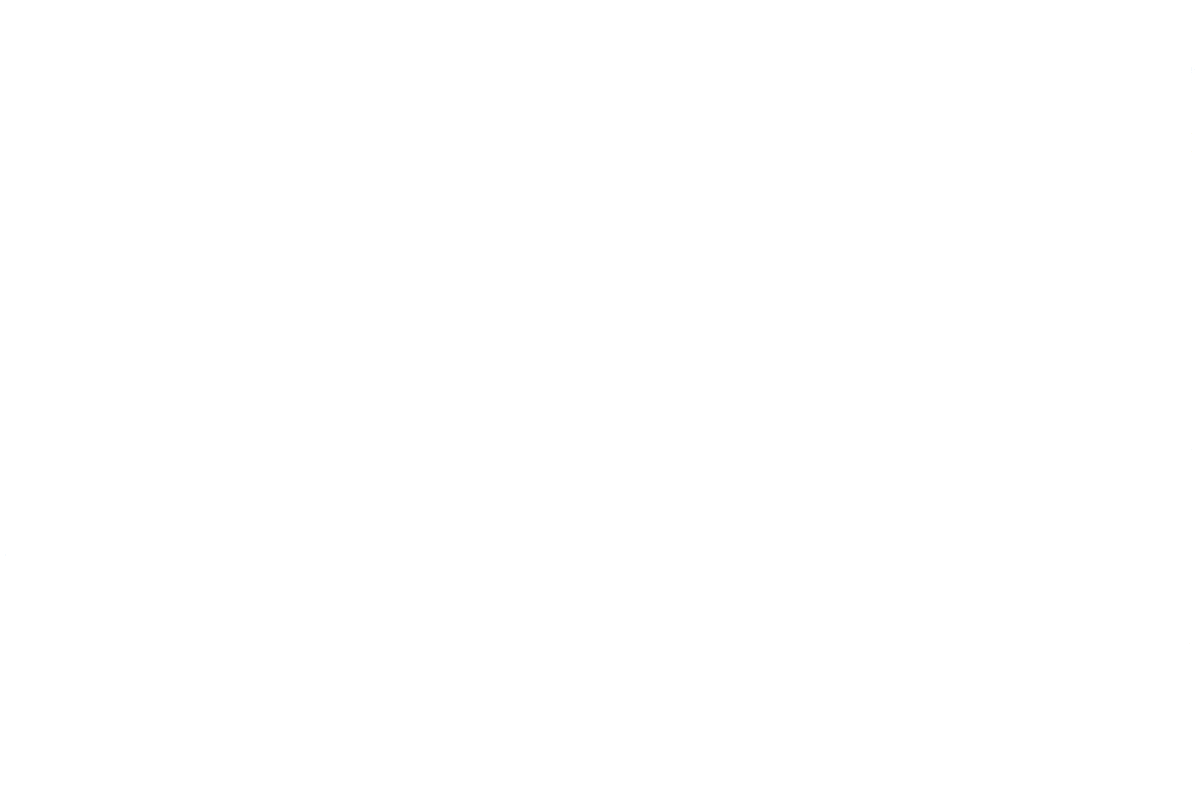
Maak aparte documenten aan voor verschillende aspecten van de naleving, zoals datamapping, bewaarbeleid, responsplannen bij datalekken en risicobeoordelingen.
Deze documenten kunnen met behulp van geneste pagina's in een hiërarchische structuur worden georganiseerd, waardoor ze gemakkelijk te doorzoeken en te raadplegen zijn. Je kunt ook de samenwerkingsfuncties van ClickUp gebruiken, zoals @vermeldingen, om relevante teams en personen bij het proces te betrekken, zodat iedereen op één lijn zit en op de hoogte is.
4. Evalueer je processen voor gegevensverzameling opnieuw
Heb je al die gegevens echt nodig? De AVG benadrukt het principe van gegevensminimalisatie, wat inhoudt dat organisaties alleen die persoonsgegevens mogen verzamelen en verwerken die nodig zijn voor specifieke doeleinden.
Om naleving te waarborgen, moet u uw praktijken voor gegevensverzameling regelmatig evalueren en ervoor zorgen dat deze beperkt blijven tot wat noodzakelijk en evenredig is aan uw bedrijfsdoelstellingen. Hier zijn enkele punten om rekening mee te houden:
Limiet van het doel
Zorg ervoor dat de gegevens die u verzamelt rechtstreeks verband houden met uw bedrijfsdoelstellingen en niet voor onbedoelde doeleinden worden gebruikt. Een e-commercewebsite kan bijvoorbeeld namen, adressen en betalingsgegevens van klanten verzamelen om bestellingen te verwerken. Deze gegevens mogen niet worden gebruikt voor gerichte reclame zonder toestemming van de klant.
Gegevensminimalisatie
Ga na of er gegevensvelden zijn die kunnen worden verwijderd of geanonimiseerd zonder dat dit ten koste gaat van het doel van de gegevensverzameling. Een socialemediaplatform verzamelt in eerste instantie wellicht de volledige namen, e-mailadressen en geboortedata van gebruikers. Als het platform echter prima kan functioneren met alleen gebruikersnamen en e-mailadressen, moet het de verzameling van persoonsgegevens tot een minimum beperken.
Bewaring van gegevens
Stel een passend beleid voor het bewaren van gegevens op om ervoor te zorgen dat gegevens niet langer dan nodig worden bewaard. Om aan de wettelijke voorschriften te voldoen, kan een bank bijvoorbeeld gegevens over kredietkaartaanvragen gedurende een bepaalde periode bewaren. Na afloop van de voorgeschreven periode kunnen deze gegevens worden geanonimiseerd of verwijderd.
Toestemming
Als je toestemming als rechtsgrondslag voor de verwerking gebruikt, zorg er dan voor dat deze vrijwillig, specifiek, geïnformeerd en ondubbelzinnig is. Een mobiele app vraagt gebruikers om toestemming voor het verzamelen van locatiegegevens voor gepersonaliseerde aanbevelingen. De toestemming moet vrijwillig en specifiek zijn (bijvoorbeeld: alleen toegang tot de locatie bij gebruik van de app).
Gerechtvaardigde belangen
Als je je baseert op gerechtvaardigde belangen, beoordeel dan zorgvuldig of deze zwaarder wegen dan de belangen, rechten en vrijheden van de betrokkene. Een nieuwsorganisatie kan bijvoorbeeld de contactgegevens van journalisten verwerken om communicatie en samenwerking te vergemakkelijken. Dit kan worden beschouwd als een gerechtvaardigd belang voor journalistieke activiteiten.
🌈 Wist je dat? SOC 2 is een raamwerk dat vergelijkbaar is met de AVG en vooral wordt gebruikt door Amerikaanse bedrijven. Het is een vrijwillige norm die organisaties hanteren om aan te tonen dat ze zich inzetten voor gegevensveiligheid en privacy.
Hoewel de AVG een wettelijke verordening is die gericht is op de bescherming van persoonsgegevens van personen binnen de Europese Unie, kan SOC 2 worden gezien als een aanvullende norm. Door SOC 2-compliance te realiseren, kunt u aantonen dat u een gegevensverantwoordelijke onderneming bent en dat u zich houdt aan wereldwijd erkende maatregelen voor gegevensveiligheid.
5. Let op datalekken en onderneem snel actie
Bij de rapportage van een datalek in het kader van de AVG moeten organisaties het potentiële risico voor de rechten en vrijheden van personen beoordelen. Hierbij moet rekening worden gehouden met het soort gegevens dat is gelekt, de waarschijnlijkheid van ongeoorloofde toegang en de mogelijke gevolgen voor de betrokken personen.
De AVG schrijft voor dat er binnen 72 uur rapportage moet plaatsvinden over datalekken als er een hoog risico bestaat op negatieve gevolgen voor de rechten en vrijheden van personen.
In veel gevallen moeten organisaties ook de betrokken personen rechtstreeks op de hoogte brengen en duidelijke informatie verstrekken over het datalek, de betrokken gegevens en de stappen die worden genomen om het probleem aan te pakken.
Daarnaast is een grondig onderzoek nodig om de oorzaak van het datalek te achterhalen en preventieve maatregelen te nemen. Het is essentieel om gedetailleerde verslagen bij te houden van het gehele proces, inclusief de stappen die zijn genomen voor de rapportage over het datalek en om de gevolgen ervan te beperken.
Een goed voorbeeld: het datalek bij British Airways
In 2018 kreeg British Airways te maken met een groot datalek dat ongeveer 500.000 klanten trof. Hackers wisten ongeoorloofde toegang te verkrijgen tot het reserveringssysteem van de luchtvaartmaatschappij en stalen persoonlijke gegevens zoals namen, adressen, betaalkaartgegevens en reisplannen.
Dit incident was een duidelijke schending van de AVG, aangezien het ging om de ongeoorloofde verwerking van persoonsgegevens op grote schaal. British Airways kreeg voor dit incident een boete van 20 miljoen pond opgelegd door het Information Commissioner’s Office (ICO) in het Verenigd Koninkrijk.
6. Geef prioriteit aan transparantie bij het verzamelen van gegevens
Uw klanten hebben het recht om precies te weten welke gegevens u verzamelt en hoe u deze gebruikt. Hier volgen enkele stappen die u kunt nemen om transparantie in uw gegevensverzamelingsprocessen te waarborgen:
- Duidelijke en beknopte privacyverklaringen: Zorg voor gemakkelijk toegankelijke, begrijpelijke privacyverklaringen waarin duidelijk wordt uiteengezet hoe er met gegevens wordt omgegaan. Deze verklaringen moeten in eenvoudige taal zijn geschreven en juridisch jargon vermijden
- Geïnformeerde toestemming: Geef tijdens het proces voor het verkrijgen van toestemming duidelijk aan wat de doeleinden van de gegevensverzameling zijn, welke soorten gegevens worden verzameld en welke rechten klanten hebben met betrekking tot deze gegevens.
- Verzoeken om inzage van betrokkenen: Reageer snel en volledig op verzoeken om inzage van betrokkenen. Dit houdt in dat je personen een kopie van hun persoonsgegevens verstrekt, evenals informatie over hoe deze worden verwerkt
- Deel van gegevens met derden: Als persoonsgegevens worden gedeeld met derden, zorg er dan voor dat er passende waarborgen zijn om de gegevens te beschermen en dat de derden ook aan de AVG voldoen
7. Zorg voor toestemming van de ouders voor minderjarige klanten
De AVG schrijft voor dat bedrijven in de meeste EU-landen toestemming van de ouders of wettelijke voogd moeten verkrijgen voordat ze persoonsgegevens van kinderen jonger dan 16 jaar verwerken.
Om de leeftijd van je gebruikers te verifiëren, moet je betrouwbare methoden gebruiken, zoals het vragen van ouderlijke toestemming of het gebruik van diensten voor leeftijdsverificatie. Als ouderlijke toestemming wordt verkregen, moet deze vrijwillig, specifiek, geïnformeerd en ondubbelzinnig zijn.
Houd daarnaast gedetailleerde gegevens bij van het toestemmingsproces, inclusief de datum, de methode en de identiteit van de persoon die toestemming heeft gegeven. Voeg extra stappen toe om ervoor te zorgen dat er geen gevoelige informatie van kinderen wordt verzameld en dat hun gegevens niet langer worden bewaard dan nodig is.
Een goed voorbeeld: TikTok versus de Ierse gegevensbeschermingscommissie
TikTok kreeg een boete van 379 miljoen dollar opgelegd door de Ierse Data Protection Commission (DPC) omdat het de persoonsgegevens van kinderen onvoldoende had beschermd. De DPC constateerde dat TikTok geen geldige toestemming had verkregen van kinderen jonger dan 13 jaar, zoals vereist door de AVG.
Daarnaast bekritiseerde de DPC TikTok omdat het niet genoeg zou doen om te voorkomen dat kinderen potentieel schadelijke content te zien krijgen. Dit is een van de hoogste boetes die ooit op grond van de AVG zijn opgelegd, wat het belang van de bescherming van de gegevens van kinderen online onderstreept.
8. Gebruik een dubbele opt-in-toestemming
Om een echt geïnformeerd toestemmingsproces te waarborgen, moet u expliciete toestemming van klanten vragen voordat u hun gegevens, waaronder hun e-mailadressen, voor marketingdoeleinden verwerkt. Een double opt-in-proces is een betrouwbare methode om ervoor te zorgen dat personen zich bewust en vrijwillig hebben aangemeld voor een e-maillijst.
Hoe werkt double opt-in?
- Eerste abonnement: Wanneer iemand zijn of haar e-mailadres invoert om zich aan te melden voor een e-maillijst, ontvangt hij of zij een bevestigingsmail
- Bevestiging: De persoon moet op een link of knop in de bevestigings-e-mail klikken om het abonnementsproces te voltooien
Dit verificatieproces in twee stappen helpt spam te voorkomen en zorgt ervoor dat personen actief toestemming hebben gegeven voor het ontvangen van e-mails. Door een double opt-in-proces te implementeren, kunt u het risico verkleinen dat u wordt gemarkeerd voor ongevraagde e-mailmarketing.
9. Werk je privacybeleid in periodes bij
Controleer en werk je privacybeleid regelmatig bij om eventuele wijzigingen in je gegevensverwerking of wettelijke vereisten weer te geven. Let op de volgende punten om je privacybeleid in topvorm te houden:
- Nauwkeurigheid: Zorg ervoor dat de informatie in je privacybeleid nauwkeurig en up-to-date is
- Toegankelijkheid: Zorg ervoor dat je privacybeleid gemakkelijk te vinden is op je website en plaats een link ernaar op andere relevante pagina's
- Consistentie: Zorg ervoor dat uw privacybeleid in overeenstemming is met uw daadwerkelijke gegevenspraktijken
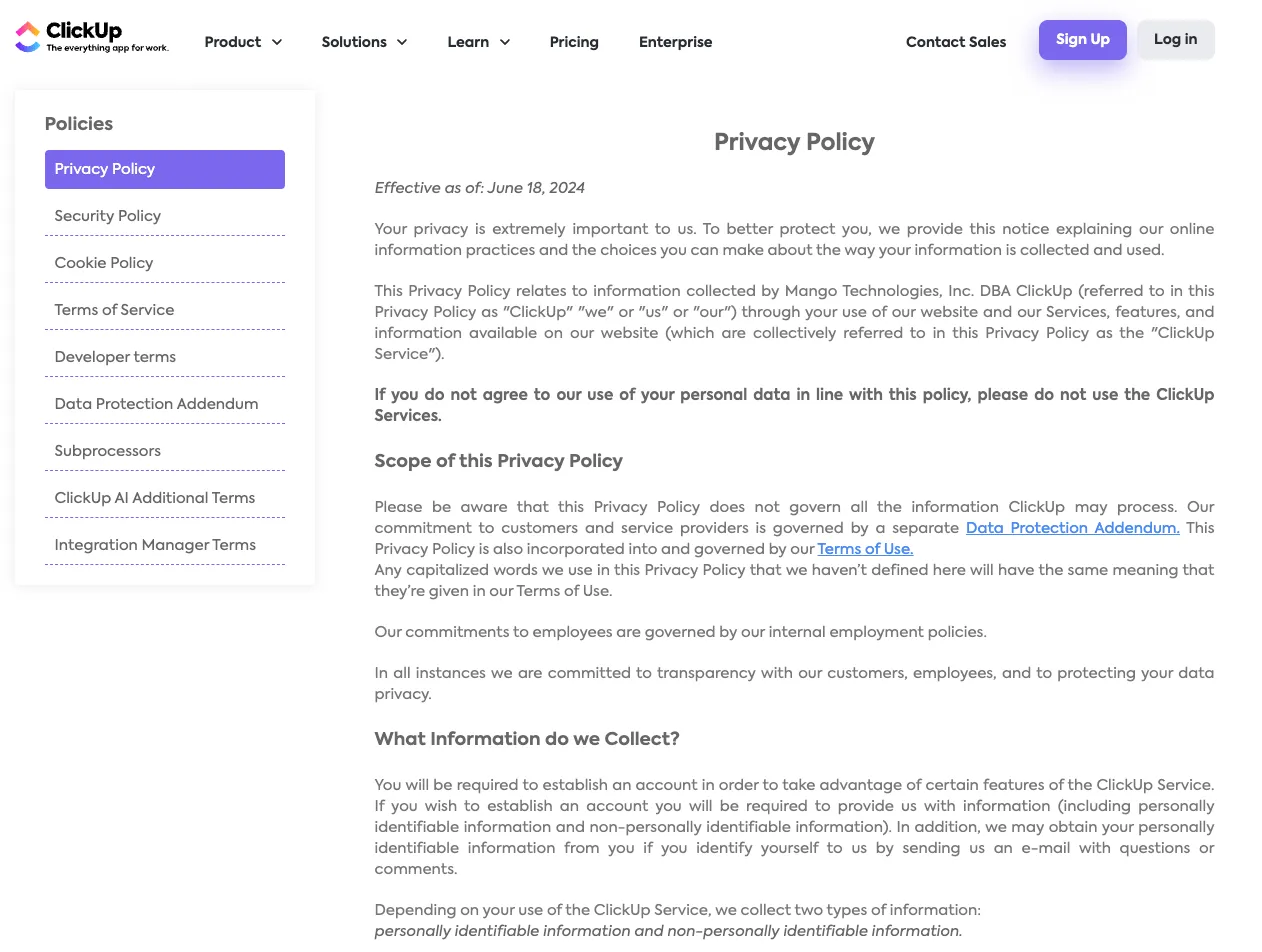
💈Bonus: Op zoek naar inspiratie? Bekijk het privacybeleid van ClickUp.
10. Beoordeel de risico's van derde partijen
Als organisatie die verantwoordelijk is voor de verwerking van persoonsgegevens, is het uw taak om grondig te controleren of uw externe partners aan de AVG voldoen. Makkelijker gezegd dan gedaan, dat weten we! Maar hier is een procesoverzicht om u te helpen bij het opstellen van een beleid voor uw audits van externe partijen:
- Stel een duidelijke gegevensverwerkingsovereenkomst op waarin de reikwijdte van het werk, de gedeelde gegevens, de maatregelen voor veiligheid en de verantwoordelijkheden van beide partijen worden beschreven
- Voer een grondig onderzoek uit naar deze derde partijen en beoordeel hun privacybeleid, certificeringen en referenties
- Beoordeel de risico's die gepaard gaan met het delen van gegevens met hen, waarbij je rekening houdt met factoren zoals de gevoeligheid van de gegevens, de verwerkingsactiviteiten en hun locatie, of ze zich nu binnen of buiten de EU bevinden
- Houd regelmatig toezicht door de naleving te controleren en audits uit te voeren
GDPR-naleving onder de knie krijgen met geautomatiseerde tools
Pfff, dat is nogal een checklist. Gelukkig hoef je dit traject naar naleving niet helemaal alleen te doorlopen.
Er zijn verschillende digitale GRC-tools die het proces kunnen stroomlijnen en je het leven gemakkelijker maken, en een daarvan is ClickUp. Als alles-in-één platform voor projectmanagement kan ClickUp gemakkelijk ook dienst doen als je centrale hub voor GDPR-naleving.
Bij het opzetten van een proces dat zo intimiderend is als een GDPR-checklist, heb je een stapsgewijze aanpak nodig, en bij ClickUp draait alles om stappen. 🪜
Functies zoals de ClickUp-taakchecklists zijn ontworpen om dit soort complexe processen op te splitsen en te beheren. Zie ze als to-do-lijsten binnen je taken. Door checklists aan te maken, kun je duidelijk vastleggen welke specifieke acties nodig zijn om een taak te voltooien, deze toewijzen aan teamleden en de voortgang bijhouden.
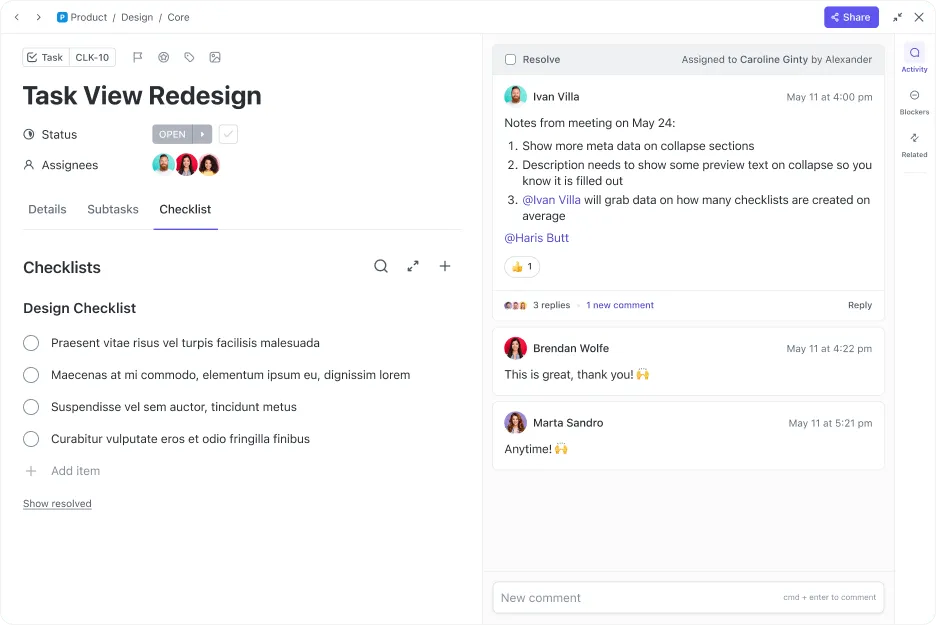
Om takenchecklists in ClickUp te gebruiken, maak je gewoon een nieuwe taak aan, klik je op het tabblad ‘Checklists’ in je taak en voeg je je afzonderlijke stappen toe. Vervolgens kun je je nalevingschecklist als volgt indelen in kleinere, beter beheersbare subtaaken:
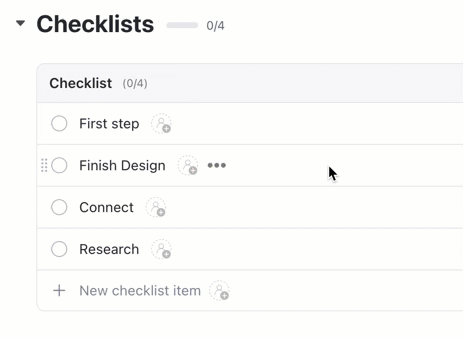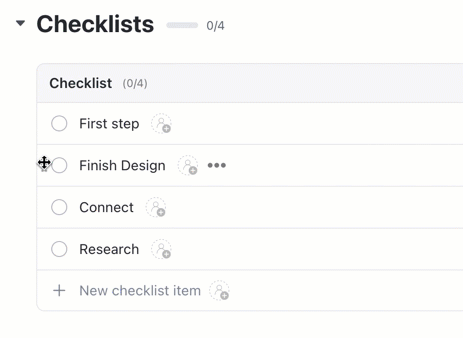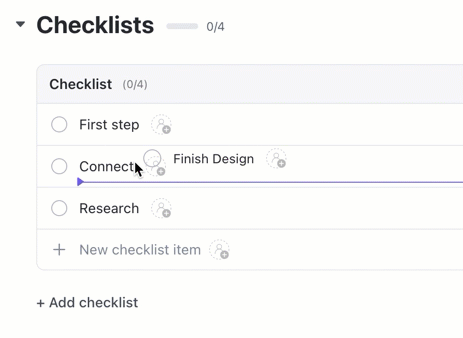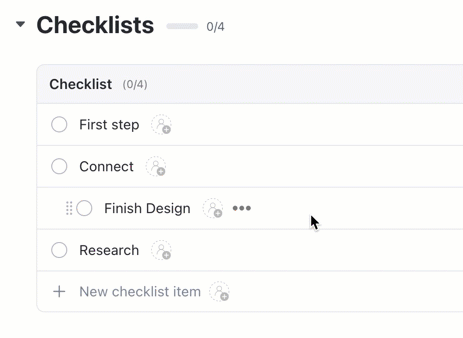
Zodra alle stappen in takenlijsten zijn vastgelegd, wijs je elke taak toe aan de relevante teams, zoals het juridische team, om het proces op gang te brengen.
Je kunt ook de Gantt-grafiek van ClickUp gebruiken om dit proces op een tijdlijn te visualiseren, je voortgang te bekijken en duidelijke schattingen te maken van de tijd die nodig is om het project af te ronden.
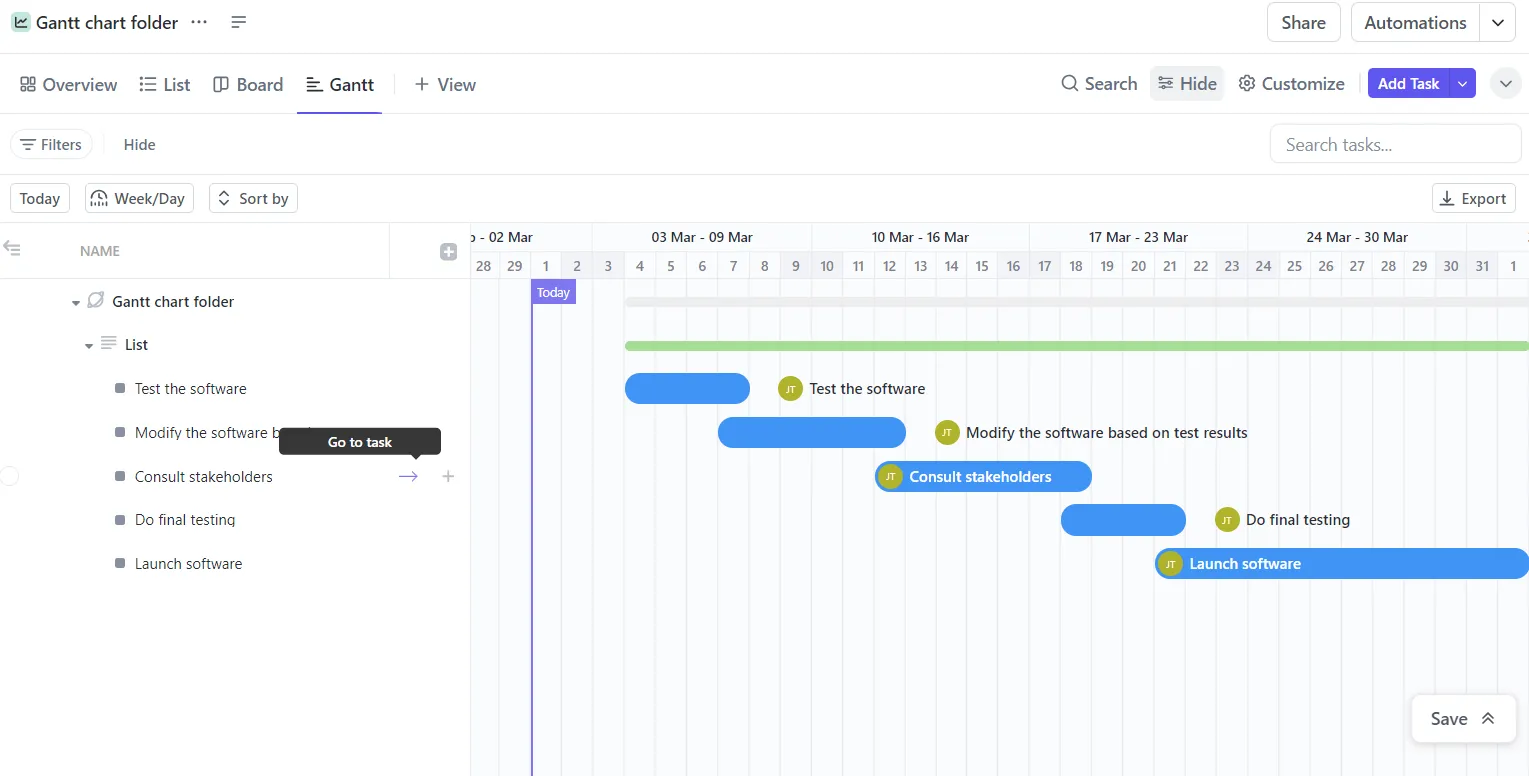
En daar blijft het niet bij. Zodra je een proces hebt opgezet, kun je ClickUp Automatisering inzetten om specifieke acties te voltooien op basis van de door jou gedefinieerde regels. Je kunt bijvoorbeeld een aangepaste automatisering instellen die mensen er elke drie maanden aan herinnert om input toe te voegen, het privacybeleid te controleren en bij te werken.

En tot slot: naleving van de AVG-richtlijnen brengt HEEL VEEL documentatie met zich mee.
Als je op enig moment in het proces vastloopt, gebruik dan ClickUp Brain, de ingebouwde AI-assistent van ClickUp, om je te helpen bij het opstellen van beleid in begrijpelijke, duidelijke taal of zelfs om onderzoek te doen naar best practices in de branche met betrekking tot de AVG.

Bovendien biedt ClickUp aangepaste sjablonen die het opstellen van je checklist een stuk eenvoudiger maken.
ClickUp-sjabloon voor een nalevingsprojectplan
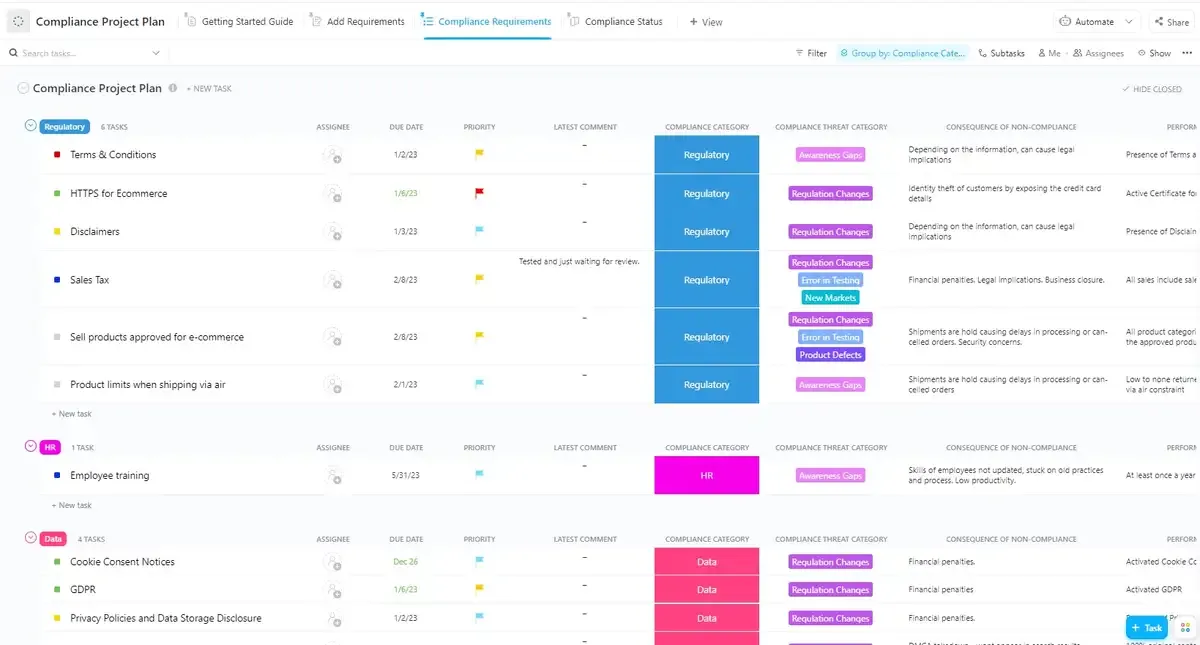
Het sjabloon voor een nalevingsprojectplan van ClickUp biedt een uitgebreide oplossing voor het beheren van uw inspanningen op het gebied van AVG-naleving. Met de weergave ‘Nalevingsvereisten’ kunt u een lijst met alle noodzakelijke voorschriften opsommen, terwijl de weergave ‘Nalevingsstatus’ een duidelijk overzicht biedt van de voortgang en gebieden identificeert die nog niet aan de voorschriften voldoen. De weergave ‘Vereisten toevoegen’ zorgt ervoor dat u nieuwe voorschriften eenvoudig kunt opnemen zodra deze van kracht worden. Al met al stroomlijnt dit sjabloon het nalevingsproces, helpt het je om georganiseerd te blijven, de voortgang bij te houden en naleving van de AVG-normen te waarborgen.
ClickUp’s sjabloon voor een projectchecklist
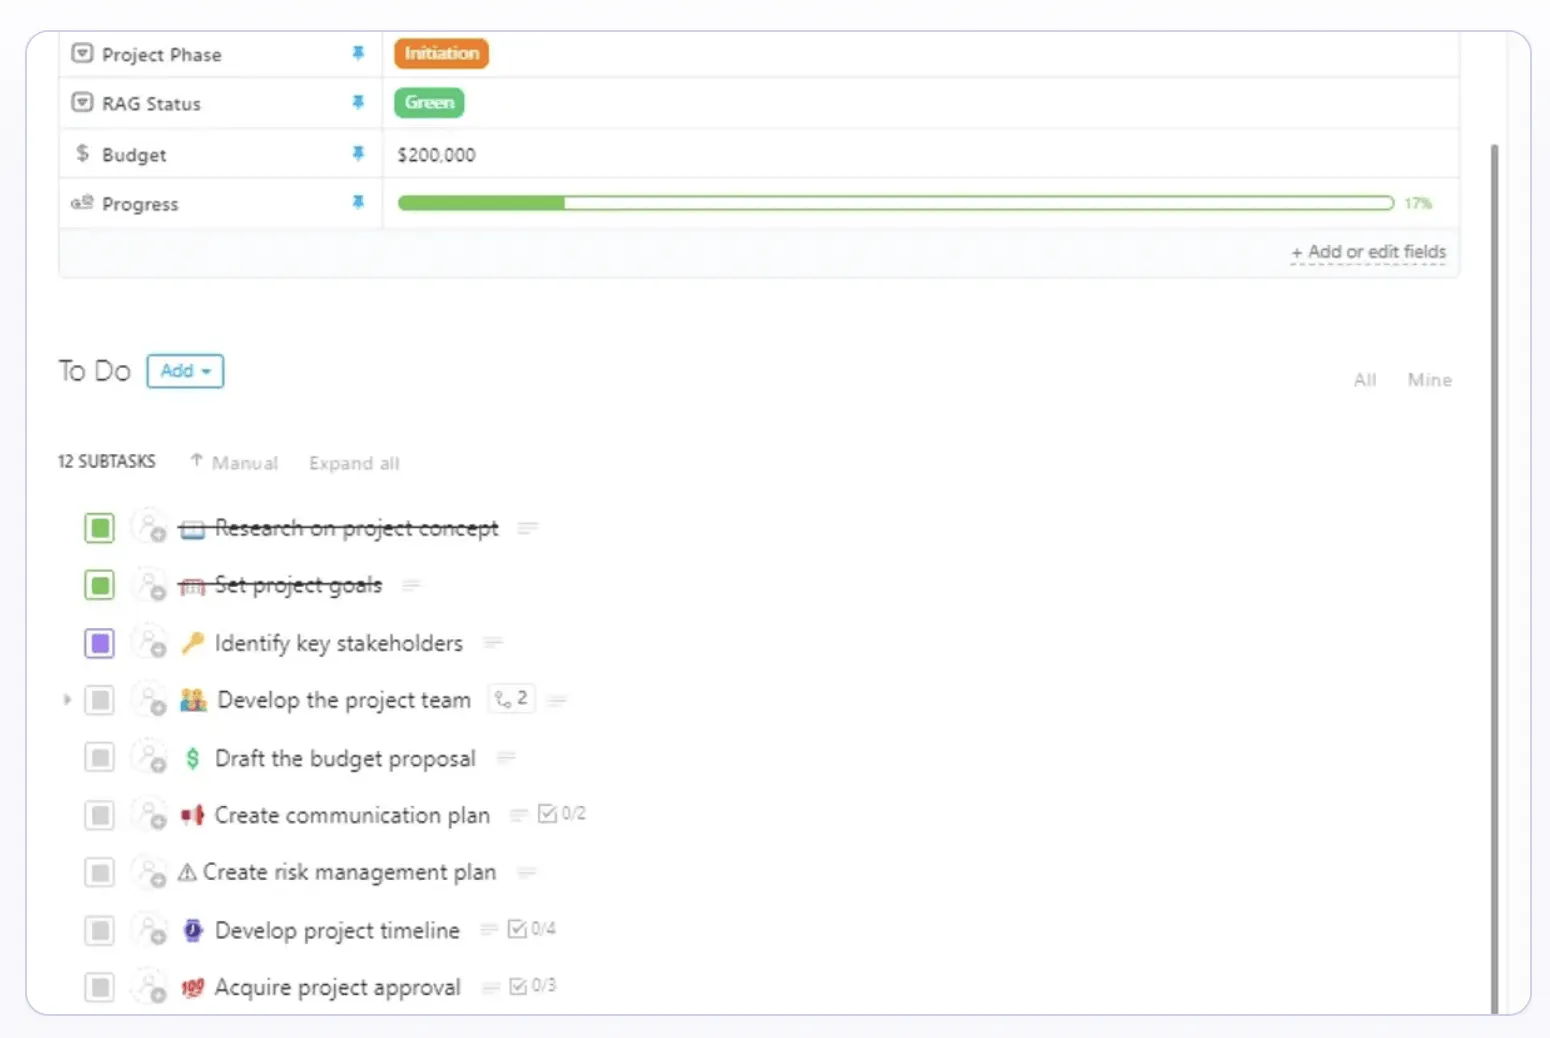
De sjabloon voor een projectchecklist van ClickUp kan je helpen de essentiële stappen voor je nalevingsproces in kaart te brengen. Het bevat overzichten van algemene subtaaken die de basis vormen van elk project. Gebruik deze sjabloon om:
- Stel de juiste volgorde van taken op, zodat elke stap voortbouwt op de vorige. Zo voorkom je fouten en omissies.
- Anticipeer op mogelijke uitdagingen en risico's in verband met de naleving van de AVG en pak deze problemen proactief aan
- Stel voor elke taak deadlines vast, zodat het hele project op tijd wordt voltooid
Naleving eenvoudig gemaakt met ClickUp
Een goed gestructureerde checklist voor GDPR-naleving is essentieel om ervoor te zorgen dat uw organisatie voldoet aan de eisen van deze belangrijke verordening.
De functies van projectmanagement van ClickUp bieden een krachtig platform voor het opstellen en beheren van je AVG-nalevingschecklist. Door dit ogenschijnlijk complexe proces op te splitsen in kleinere, behapbare taken, kun je de voortgang effectief bijhouden, mogelijke problemen signaleren en naleving waarborgen.
Van het in kaart brengen van het proces tot het toewijzen van verantwoordelijkheden, het bijhouden van de voortgang en het samenwerken met je team: ClickUp helpt je om je compliance-project op koers te houden.
Maak een gratis ClickUp-account aan en breng je AVG-proces op gang!