
Bir içerik yönetimi planı kağıt üzerinde tamamlanmış görünebilir. İki marka yenilemesinden kalma bir stil kılavuzu, herkesin farklı şekilde hatırladığı bir onay kuralı ve lansmandan bu yana kontrol edilmemiş bir ürün sayfaları klasörü vardır. Bu eksiklikler, bir serbest çalışan geçen yılın fiyatlarını teklif ettiğinde veya bir sohbet robotu, artık kullanımdan kaldırılmış olması gereken bir yardım makalesini kullanarak bir müşteriye yanıt verdiğinde ortaya çıkar.
Yapay zeka bu uçurumu daha da genişletti. Content Marketing Institute’un 2026 araştırmasına göre, her 10 B2B pazarlamacısından 9’u içerik üretmek için yapay zeka kullanıyor, ancak her 10 kişiden 4’ünden azı bunun performansı artırdığını söylüyor. Aynı inceleme sürecinden geçen içerik miktarı artıyor, ancak kurallar bu gelişmeye ayak uyduramıyor.
Bu hacmi takip edebilmek için içerik yönetimine ihtiyacınız var. İçerik yönetimi, içeriğiniz üzerinde çalışan herkese, içeriğin doğru, tutarlı ve güncel kalmasını sağlamak için ortak bir yol sunar. Asıl zorluk, bu kuralları günlük iş akışınızın bir parçası haline getirmektir. Bu kılavuzda, yönetim modellerini inceleyeceğiz, iş akışınıza uygun bir plan oluşturmayı göstereceğiz ve uyarlayabileceğiniz bir şablon paylaşacağız.
Özet: Her yeni içerik, gelecekte bir bakım maliyeti getirir. İçeriği onaylamadan önce, mevcut bir sayfanın aynı amaca hizmet edip edemeyeceğini ve yeni içeriği kimlerin güncel tutacağını değerlendirin. İçerik yönetişim planınızı bu sorumluluk etrafında oluşturun. Bir denetimle başlayın, sahipler atayın, riske dayalı onay süreçleri belirleyin ve içeriğin ne zaman güncellenmesi veya kaldırılması gerektiğini tanımlayın. AI araçlarınızın erişebileceği belgeleri de plana dahil edin. Zaman içinde, gözden kaçan incelemeleri ve tekrarlanan istisnaları kullanarak kurallarınızın hangi noktalarda ayarlanması gerektiğini belirleyin.
İçerik Yönetimi Nedir?
İçerik yönetimi, bir kuruluşun içeriği oluşturulmasından kullanımdan kaldırılmasına kadar nasıl yönettiğini belirleyen politika, rol ve süreçler bütünüdür. Her varlık için şu dört soruyu yanıtlar: sahibi kimdir, hangi kurallara tabidir, kim onaylar ve ne zaman tekrar kontrol edilir?
İçerik yönetimi, insanların genellikle birbiriyle karıştırdığı üç ilgili disiplinle yakından ilişkilidir. İçerik stratejisi, neyin neden oluşturulacağına karar verir ve genellikle bir içerik planında somutlaşır. İçerik operasyonları ise içeriği üreten günlük işleyişi ifade eder. Stil kılavuzu ise yönetim çerçevesinin bir parçası olup, üslup ve biçimlendirme konularını kapsar.
Ayrıntılı bilgi:
| Disiplin | Bu sorunun yanıtı | Tipik bir çıktı | Tipik içerik sahibi |
|---|---|---|---|
| İçerik stratejisi | Neyi, kimin için ve neden yayınlamalıyız? | Strateji belge, yayın planı | İçerik veya pazarlama müdürü |
| İçerik yönetimi | Kararları kim verir, hangi kurallar geçerlidir ve ne zaman gözden geçirilir? | Yönetişim planı, RACI, politikalar | Yönetişim sorumlusu veya içerik operasyonları |
| İçerik operasyonları | İş, brief aşamasından yayına nasıl geçiyor? | Ş Akışı, takvim, araçlar | İçerik veya pazarlama operasyonları yöneticisi |
| Stil kılavuzu | İçerik nasıl okunmalı ve nasıl görünmeli? | Dil, dilbilgisi ve marka kuralları | Yayın düzenleyici veya marka sorumlusu |
Takımınız için bir yapay zeka bilgi tabanı oluşturuyorsanız, bu adım adım kılavuzda kaynak belgelerinizi nasıl düzenleyeceğiniz ve bilgileriniz değiştikçe bunları nasıl gözden geçireceğiniz anlatılmaktadır:
İçerik Yönetimi Neden Şu Anda Önemli?
İçerik yönetimi, yalnızca yayınladıklarınızla sınırlı değildir. Ayrıca bilgilerin kaynağını, bu bilgilere kimlerin erişebileceğini ve güncellemelerin her bir kanala nasıl ulaştığını kontrol etmenize de yardımcı olur. İşte bunun şu anda neden önemli olduğuna dair dört neden.
AI tarafından oluşturulan taslaklar dikkatli bir şekilde doğrulanmalıdır. Düzgün bir taslakta bile uydurma bir alıntı, güncel olmayan bir istatistik veya yanlış bir ürün iddiası yer alabilir. Düzenleyiciler, iddiaları güvenilir kaynaklara dayandırmalı ve inceleme sürecini riske göre ayarlamalıdır. Örneğin, tıbbi veya fiyatla ilgili bir iddiada bulunan bir gönderi, rutin bir etkinlik özetinden daha fazla inceleme gerektirir.
AI araçları şirket içi içeriğe erişebilir. Asistanlar, paylaşılan dosyalardan, eski ürün özetlerinden ve yıllardır kimse tarafından incelenmemiş diğer belgelerden yararlanabilir. Bu da, AI araçlarınızın hangi belgelere erişebileceğini ve bu belgeleri güncel tutmaktan kimin sorumlu olduğunu kontrol etmeniz gerektiği anlamına gelir.
Editör denetimi hukuki bir ağırlık taşıyabilir. Ağustos 2026'dan itibaren, AB Yapay Zeka Yasası, belirli istisnalar dışında, kamu yararına olan konularda halkı bilgilendirmek amacıyla yayınlanan, yapay zeka tarafından üretilen veya işlenmiş metinlerin açıklanmasını zorunlu kılmaktadır. Bu istisnalardan biri, içeriğin insan tarafından incelenmesi veya editoryal denetime tabi tutulması ve yayınlanmasından bir kişi veya kuruluşun editoryal sorumluluk üstlenmesi durumudur. Basit dilbilgisi kontrolleri bu kapsamda değerlendirilmez.
Tek bir değişiklik, birden fazla kanalı etkileyebilir. Bir ürün özelliği, bir blog yazısında, bir satış sunumunda ve bölgesel bir açılış sayfasında yer alabilir. Bu özellik değişirse, her bir içeriği güncellemeniz gerekebilir. Bu kanalları farklı departmanlar yönetiyor olsa bile, etkilenen içeriği bulup içeriğin sahibini bilgilendirebileceğiniz bir yönteme ihtiyacınız vardır.
İçerik Yönetişimi Çerçevesi Nedir?
İçerik yönetişim çerçevesi, yönetişim sisteminizin bileşenlerini ve bunların birbirleriyle nasıl bağlantılı olduğunu tanımlayan yapıdır. Altı bileşen, neredeyse her kuruluşu kapsar.
| Bileşen | Tanımı | Temel bileşen | Bu olmadan neler aksar? |
|---|---|---|---|
| Roller | İçeriyi kim oluşturur, inceler, onaylar ve kime aittir? | RACI grafiği | Net bir sorumlu olmadan onay süreçleri tıkanır |
| Standartlar | Üslup, doğruluk, iddialar, erişilebilirlik, yasal kurallar | Stil kılavuzu, iddia liste, yapay zeka kullanım politikası | Her gözden geçiren farklı kurallar uygular |
| ş Akışı | İçeriklerin geçtiği aşamalar ve kontrol noktaları | Risk seviyelerine göre ş akışı haritası | Yüksek riskli ve düşük riskli içerikler aynı kuyrukta bekliyor |
| Yaşam döngüsü | Tarihleri gözden geçirme, güncelleme tetikleyicileri, arşivleme | Sahipleri ve tarihleri ile birlikte içerik envanteri | Güncelliğini yitirmiş sayfalar yayında kalır ve alıntılanır |
| Risk ve uyumluluk | Düzenlemeye tabi konular, açıklamalar, kayıt tutma | Risk seviyesi kuralları, onay günlüğü | Neyin kim tarafından onaylandığına dair hiçbir kanıt yok |
| Ölçüm | Yönetişim iş yapıyor mu? | Yönetişim gösterge paneli | Standartlardaki değişiklikler fark edilmiyor |
Onaylar ve inceleme takvimlerinin net bir şekilde kime ait olduğunun belirlenmesi gerektiğinden, roller diğer her şeyin temelini oluşturur. Ardından, diğer bileşenlerin birbiriyle uyumlu çalıştığından emin olun. Örneğin, risk seviyeleri bir taslağı kimin inceleyeceğini belirlemeli, yaşam döngüsü kuralları ise yayınlanan içeriğin güncellenip güncellenmeyeceğini, birleştirilip birleştirilmeyeceğini veya kaldırılıp kaldırılmayacağını belirlemelidir.
Başlıca İçerik Yönetişim Modelleri Nelerdir?
Çerçeveyi belirledikten sonra, bunu kimin yöneteceğine karar verin. Yaygın olarak kullanılan üç yönetişim modeli şunlardır: merkezi, ademi merkezi ve karma. Hangi modelin uygun olduğu, içerik yayınlayan departman sayısına ve her birinin ne kadar denetime ihtiyaç duyduğuna bağlıdır.
| Model | Nasıl işler? | Güç | Zayıf yön | En uygun olduğu durumlar |
|---|---|---|---|---|
| Merkezi | Bir takım kuralları belirler ve tüm içeriği onaylar | Tutarlılık ve net hesap verebilirlik | Hacim arttıkça bir darboğaz haline gelir | Küçük takımlar ve düzenlemelere tabi markalar |
| Merkezi olmayan | Her takım kendi kurallarını belirler ve uygular | Hız ve yerel uzmanlık | Tutarsız üslup ve yinelenen içerik | Bağımsız iş birimleri |
| Hibrit (merkez ve dallar) | Standartlar merkezi bir takım tarafından belirlenir; takımlar bu standartlar çerçevesinde yayın yapar | Tutarlılığı kaybetmeden ölçeklendirin | Merkezin neyi onaylayacağına dair net kurallara ihtiyaç vardır | Çoğu orta boyutlu ve kurumsal pazarlama takımı |
Hibrit bir model, departmanlara ortak standartlara uyarak yayın yapma esnekliği sağlar. Örneğin, bir bölgesel pazarlama uzmanı bir etkinlik özetini kendi başına yayınlayabilir. Öte yandan, yeni bir ürün iddiası için merkezi takımın onayı gerekebilir.
Hangi kararların merkezi takımın sorumluluğunda olduğunu, hangilerinin ise diğer takımlar tarafından alınabileceğini belirleyin.
PMO yönetişim çerçevesine de benzer bir yaklaşım uygulanır. Merkezi bir ofis standartları belirlerken, proje takımları uygulamayı yönetir.
İçerik Yönetimi Kimin Sorumluluğundadır?
Yönetişim sorumlusu sistemden sorumludur, ancak her varlığın kendine ait bir sahibi olmalıdır. Aşağıdaki roller çoğu pazarlama takımında bulunur, ancak genellikle bir kişi birden fazla rolü üstlenir.
| Rol | Sorumluluk | Yüksek riskli bir varlıkta RACI |
|---|---|---|
| Yönetişim sorumlusu | Plan, standartlar ve üç aylık gözden geçirme sürecinden sorumludur | Sistemden sorumlu |
| İçerik sahibi | Varlıkların doğruluğunu korur, güncellemeleri koordine eder ve onay için kullanımdan kaldırılmasını önerir | Varlıktan sorumlu |
| Oluşturucu | AI destekli taslaklar dahil olmak üzere içerik taslakları | Sorumlu |
| Düzenleyici | İçeriği standartlara göre kontrol eder | İncelemeden sorumlu |
| Konu uzmanı | Teknik veya ürün doğruluğunu teyit eder | Danışıldı; 1. Seviye'de onay gereklidir |
| Hukuk veya uyum | Yasal düzenlemelere uygun beyan ve açıklamaları onaylar | Danışıldı; 1. Seviye'de onay gereklidir |
| Kanal sahibi | Belirli bir kanalda yayınlar ve izler | Yayınlamadan sorumlu |
İçerik sahibi, çoğu takımın göz ardı ettiği bir roldür; ancak lansmandan sonra en önemli rol budur. Bir sayfa yazan kişi genellikle başka bir göreve geçerken, sayfanın sıralaması devam eder. Her bir varlığı bir sorumlu takıma ve belirli bir kişiye atayın. Yedekleme için bir irtibat kişisi kaydedin ve içerik sahibi rol değiştirirse veya ayrılırsa sorumluluğu devredin.
7 Adımda İçerik Yönetimi Planı Nasıl Oluşturulur?
Bir içerik yönetimi planı oluşturmak için, öncelikle yayınladığınız içeriklerin envanterini çıkarın. Ardından risk seviyelerini belirleyin, sahiplerini atayın, standartları yazın, ş Akışı aşamalarını oluşturun, yaşam döngüsü kurallarını tanımlayın ve inceleme sıklığını belirleyin.
İçeriklerinizi bir CMS, bir elektronik tablo veya bir iş yönetimi aracı üzerinden yönetiyor olsanız da, bu adımların her biri işe yarar.
1. Adım: Halihazırda yayınladığınız içeriklerin envanterini çıkarın
Blog gönderilerinden yardım makalelerine ve satış sunumlarına kadar yayınladığınız her tür içeriği ve bunların bulunduğu yerleri listeleyerek başlayın. AI asistanlarının erişebileceği şirket içi belgeleri de bu listeye dahil edin.
Envanter, nelerin mevcut olduğunu gösterir. İçerik denetimi ise bir adım daha ileri giderek her bir varlığın doğru ve alakalı olup olmadığını ve hedef kitlesine hâlâ hizmet edip etmediğini kontrol eder.
Bunu gerçekleştirmek için, yayınlanmış URL'lerinizi CMS'den dışa aktarın ve dışa aktarımda yer almayan varlıkları ekleyin. Her biri için şunları kaydedin:
- URL'si veya dosya konumu, içerik türü ve mevcut sahibi
- Ürün, hizmet veya ele aldığı konu
- En son ne zaman güncellendi ve en son ne zaman tam olarak gözden geçirildi?
- Güncelliğini yitirmiş iddialar, çalışmayan bağlantılar veya yinelenen bilgiler
- Trafik veya kullanım verileri (bu verilerin mevcut olduğu durumlarda)
Bu bulguları kullanarak öncelikle nelere odaklanmanız gerektiğine karar verin. Yanlış bir iddiaya yer veren bir fiyatlandırma sayfaı, trafiği az olsa bile acilen gözden geçirilmesi gerekebilir; buna karşılık, aynı konuyu ele alan iki kılavuz ise birleştirilmeye uygun olabilir.
Unutmayın: Kayıtlı sahibin hâlâ içerikten sorumlu olup olmadığını kontrol edin. Mart 2026'da yapılan bir incelemede, Birleşik Krallık İş ve Ticaret Bakanlığı, organizasyonel değişikliklerin ardından mevcut içerik etiketlerinin her zaman doğru sahipleri tanımlamadığını tespit etti. İnceleme yapanlar, kimin sorumlu olduğunu belirlemek için yayın geçmişini ve diğer meta verileri incelemek zorunda kaldı.
2. Adım: Kapsamı ve risk seviyelerini ayarlayın
Planın hangi içerikleri kapsayacağına karar verin, ardından bunları riske göre sıralayın. Risk kademeleri bir onay matrisi gibi çalışır: düşük riskli içeriklerin hızlı bir şekilde ilerlemesini sağlarken, yüksek riskli içeriklerin gerekli inceleyicilere ulaşmasını sağlar.
Bu kademeleri ve inceleme takvimlerini yasal gereklilikler olarak değil, başlangıç noktaları olarak kullanın. İçeriği yalnızca biçimine göre değil, iddialarına ve potansiyel etkisine göre sınıflandırın. Örneğin, tıbbi bir iddia içeren bir sosyal medya paylaşımı, yüksek riskli inceleme gerektirir.
| Seviye | Örnekler | Gerekli inceleme | Yayınladıktan sonra yayın sıklığını gözden geçirin |
|---|---|---|---|
| Seviye 1: Yüksek risk | Fiyatlandırma, ürün iddiaları, hukuki veya tıbbi beyanlar, müşteri isimleri, yapay zeka tarafından üretilen kamu yararına içerik | Düzenleyici, Konu Uzmanı ve Hukuk | Her 3 ayda bir veya ürün değişikliği olduğunda |
| Seviye 2: Standart | Blog yazıları, kılavuzlar, vaka çalışmaları, açılış sayfaları | Düzenleyici ve içerik sahibi | Her 6 ila 12 ayda bir |
| Seviye 3: Düşük risk | Sosyal medya paylaşımları, etkinlik özetleri, şirket içi güncellemeler | Standartlara göre kendi kendinize kontrol yapın | Belirlenen bir tarihten sonra arşivleyin |
3. Adım: Sorumluları belirleyin ve bir RACI tablosu oluşturun
Her içerik varlığına bir sorumlu takım ve belirli bir sorumlu atayın. Ardından, bir RACI grafiği kullanarak her aşamada kimin Sorumlu, Hesap Verebilir, Danışılan ve Bilgilendirilen olduğunu belirleyin.
Her faaliyetten tek bir kişinin sorumlu olmasını sağlayın. Hukuk, ürün ve marka ekiplerinin hepsi aynı onayın nihai sorumluluğunu paylaşıyorsa, her birinin kararın başkası tarafından verileceğini varsayması kolaylaşır. Bu sorumluluğu net bir şekilde atamak, gecikmelerin önlenmesine yardımcı olur.
4. Adım: Kullanıcıların tutarlı bir şekilde uygulayabileceği standartlar oluşturun
Standartlarınız, üslup, doğruluk, erişilebilirlik, iddialar ve yapay zeka kullanımını kapsamalıdır. Bunları, SOP (Standart Çalışma Prosedürü) gibi net kontrol maddeleri olarak yazın. Örneğin, “Her istatistik, orijinal kaynağına bağlantı içermeli ve doğruluğu ile alaka düzeyi kontrol edilmelidir” ifadesi, düzenleyicilere net bir rehberlik sağlar. “İçerik iyi araştırılmış olmalıdır” ifadesi ise yoruma çok fazla açık bırakır.
Marka kılavuzunuzda ses tonu ve görseller zaten ele alınmış durumda. Ardından, güvenlik vaatleri gibi uzman veya hukuki onay gerektiren tüm beyanları listeye ekleyin. Alternatif metinler ve bağlantı etiketleri için hızlı kontroller ekleyin; ayrıca yapay zeka destekli taslakları inceleme kurallarını da belirleyin. Yapay zeka politikasını daha sonra daha ayrıntılı olarak ele alacağız.
5. Adım: Ş Akışına denetim noktaları ekleyin
"Gate" (kontrol noktası), içeriğin bir sonraki aşamaya geçmeden önce geçmesi gereken bir kontrol noktasıdır. Dokümantasyon inceleme sürecinde olduğu gibi, bu kontroller takımınızın yayınlanmadan önce sorunları tespit etmesine yardımcı olur. Yaygın gate'ler şunlardır:
- Onaylanmış bir brief
- Editör incelemesi
- 1. Seviye içerik için konu uzmanı (SME) onayı
- Yayınlanmadan önce içerik sahibinin ve bir sonraki inceleme tarihinin teyit edilmesi
Her aşama için neyin onaylanması gerektiğini, onayı kimin vereceğini ve hangi onay kayıtlarını tutacağınızı belirleyin.
Örneğin bir fiyatlandırma sayfasını ele alalım. Sayfa yayına girmeden önce, incelemeyi yapan kişi onaylanmış fiyatlandırma kaynağını bulabilmeli, beyanları kimin onayladığını görebilmeli ve hangi sürümü incelediğini kontrol edebilmelidir. Onaylandıktan sonra birisi bu beyanlarda değişiklik yaparsa, revize edilmiş içeriği yeniden incelemeye gönderin.
Reddedilen taslaklar ve onaylanmayan içerikler için de kurallar belirleyin. Örneğin, bir taslağın yazara ne zaman geri gönderileceğine ve geç kalan incelemelerin takibini kimin yapacağına karar verin. Takım gerekli kontrolleri tamamlayana kadar yüksek riskli içerikleri beklemeye alın.
Bu kontrol noktalarını halihazırda kullandığınız CMS veya içerik ş Akışı yazılımına ekleyin. Böylece takımınız, içerik görevlerinin yanı sıra onay süreçlerini de yönetebilir.
6. Adım: Güncellemeler ve kullanımdan kaldırma işlemleri için yaşam döngüsü kuralları ayarlayın
İçerik, yayına girdikten sonra da dikkat gerektirir. Her bir varlığın risk seviyesine göre inceleme veya geçerlilik sonu tarihleri belirleyin. Ayrıca, ürün özelliklerinde, uygunluk kurallarında veya destekleyici araştırmalarda meydana gelen değişiklikler gibi durumların daha erken bir incelemeyi ne zaman tetiklemesi gerektiğini tanımlayın.
Son güncelleme ve son inceleme tarihlerini ayrı ayrı izleyin. Örneğin, bozuk bir bağlantıyı düzeltmek, birinin sayfanın tamamını doğruluk açısından kontrol ettiği anlamına gelmez.
Bir varlık artık standartlarınızı karşılamadığında, yapılacakları seçin:
- Güncelleme: Hala aynı hedef kitleye ve amaca hizmet eden içeriği yenileyin
- Birleştirme: Birbiriyle örtüşen sayfaları birleştirin ve eski URL'yi ilgili birleştirilmiş sayfaya yönlendirin
- Arşiv: Kayıt veya geçmişe yönelik kullanım için ihtiyaç duyduğunuz içeriği saklayın. Artık güncel değilse, bunu açıkça belirtin.
- Kaldırma: Artık bir amaca hizmet etmeyen ve yerine geçecek uygun bir içerik bulunmayan içerikleri yayından kaldırın. Önce saklama kurallarını kontrol edin
Halka açık web sayfaları için eski URL'ye ne yapılacağına karar verin. İlgili bir yedek varsa, Google yeni sayfaya kalıcı bir yönlendirme yapılmasını önerir. İçerik kalıcı olarak kaldırılmışsa ve uygun bir yedeği yoksa, 404 veya 410 durumu arama motorlarına sayfanın artık mevcut olmadığını bildirir.
İçerik sahiplerine, içeriğin kullanımdan kaldırılmasını önermek için net bir süreç sunun. Kararı kimin onaylayacağını ve teknik değişiklikleri kimin gerçekleştireceğini belirleyin.
7. Adım: Yönetişimi ölçün ve üç ayda bir gözden geçirin
Planınızın ne kadar etkili olduğunu görmek için birkaç ölçüt seçin. İzlemeyi şunlarla yapın:
- Sahibi atanmış varlıkların yüzdesi
- İnceleme tarihi geçmiş varlıkların sayısı
- Her bir risk kademesi için ortalama inceleme süresi
- Yayınlandıktan sonra yapılan düzeltmelerin sayısı
Bu metrikleri, pazarlama KPI'larınızın yanı sıra bir gösterge panosuna ekleyin. Her çeyrekte, süreçteki eksiklikleri tespit etmek için bunları yönetişim sorumlusu ve kanal sahipleriyle birlikte gözden geçirin.
Elde ettiğiniz bilgileri planı iyileştirmek için kullanın. Örneğin, 2. kademe incelemelerde sık sık son tarihler kaçırılıyorsa, onay sürecinin hangi aşamada tıkanıp tıkanmadığını ve inceleyicilerin yeterli zamana sahip olup olmadığını kontrol edin. İnceleme takvimini ayarlayabilir, yedek inceleyiciler atayabilir veya kapasiteyi artırabilirsiniz.
AI İçerik Yönetimi Nedir?
AI içerik yönetimi, yönetim planınızın, içerik oluşturma, düzenleme ve erişim süreçlerinde AI araçlarının nasıl kullanılacağını kapsayan kısmıdır. AI'nın hangi içerikleri taslak olarak hazırlayabileceğini, bir insanın neleri kontrol etmesi gerektiğini, nelerin ifşa edilebileceğini ve AI sistemlerinin hangi içerikleri okuyabileceğini tanımlar.
Bir pazarlama takımı için yapay zeka kullanım politikası genellikle beş konuyu kapsar.
- İzin verilen kullanımlar: Ana hatlar, ilk taslaklar, yeniden kullanım, çeviri ve özetler; ayrıca yasaklanmış kullanımların listesi
- İnsan tarafından yapılan inceleme: AI destekli taslakları kim inceler ve hangi inceleme kayıtları saklanmalıdır; ayrıca yüksek riskli içeriklere yönelik ek onay gereklilikleri nelerdir?
- Doğrulama: Her istatistik, alıntı ve ürün iddiası, yayınlanmadan önce birincil kaynaklara göre doğrulanmıştır.
- Açıklama: Kamu yararına yönelik metinler için AB Yapay Zeka Yasası kuralı da dahil olmak üzere, yapay zeka kullanımı etiketlendiğinde
- Kaynak içerik: AI asistanlarının hangi iç belgeleri okuyabileceği ve düzenli dokümantasyon bakımı yoluyla bu belgeleri kimlerin güncel tuttuğu
Beşinci nokta, birçok politikada gözden kaçan bir konudur. Bir politika, yapay zekanın okuduğu bilgileri de kapsamalıdır; çünkü güncel olmayan bir fiyatlandırma belgesine bağlı bir asistan, eski bir fiyatı emin bir şekilde paylaşabilir.
İçerik Yönetimi Örnekleri
Aynı çerçeve, birbirinden çok farklı kuruluşlarda da işe yarayabilir. Bu üç varsayımsal örnek, içerik yönetiminin yayın hacmi, müşteri ihtiyaçları ve risklere göre nasıl değiştiğini göstermektedir.
Örnek 1: B2B yazılım pazarlama takımı
Bağlam: 12 kişilik bir pazarlama takımı, blogunda, ürün sayfalarında ve yardım merkezinde ayda yaklaşık 40 içerik yayınlıyor. Ayrıca iki serbest çalışan da katkıda bulunuyor ve yazarlar ilk taslakları hazırlarken yapay zeka kullanıyor.
Nasıl yönetiliyor: Takım, karma bir model izliyor. İçerik sorumlusu standartları belirler ve yüksek riskli onayları yönetir. Ürün pazarlama ekibi, ürün sayfalarından sorumludur. Her bir varlığın bir sahibi, bir ürün alanı etiketi ve bir sonraki inceleme tarihi vardır. Aylık rapor, vadesi geçmiş incelemeleri işaretler.
Farklı olan nokta: Ürün değişiklikleri, planlanmış kontroller arasında da gözden geçirmelere yol açar. Bir özelliğin adı değiştirilirse, sorumlu kişi bu özelliğin açılış sayfasını, yardım makalesini ve bu özelliğe bahsedilen diğer tüm sayfaları kontrol eder. Bu sayede güncelleme, sürümden etkilenen içeriğe odaklanır.
Örnek 2: 15 müşterinin içeriğini yöneten ajans
Bağlam: Bir ajans, 15 müşteri için blog yazıları ve sosyal medya içerikleri üretiyor. Her müşterinin kendi marka kuralları ve işleri onaylayan yetkilileri var.
Nasıl yönetilir: Ajansın kaynak bulma, erişilebilirlik ve yapay zeka incelemesi için tek bir temel kurallar dizisi vardır. Her müşterinin de ses tonu, iddialar ve onay konusunda kendine özgü kuralları vardır. Kararlaştırılan inceleme süresi her görevde kaydedilir. Bir müşteri son tarihi kaçırırsa, ajans konuyu takip eder ve içeriği daha sonraki bir zaman dilimine aktarır. Onay alınmadan içerik yayına girmez.
Farklı olan nokta: Onay kuralları, aynı yazar birden fazla hesabı yönetse bile müşteriye göre belirlenir. Örneğin, bir müşteri pazarlama müdürünün bir müşteri teklifini onaylamasına izin verirken, başka bir müşteri hukuki onay talep edebilir. Bu kuralları görevle birlikte tutmak, yazarların her seferinde doğru süreci izlemesine yardımcı olur.
Örnek 3: Düzenlemelere tabi sağlık kuruluşu
Bağlam: Bir sağlık sağlayıcısının merkezi bir iletişim takımı, klinik gözden geçirenler ve hizmet sayfalarını yayınlayan bölgesel şubeleri bulunmaktadır.
Nasıl yönetilir: Tedaviler, sonuçlar ve uygunlukla ilgili iddialar, klinik ve uyum incelemesinden geçer. Bölge personeli, yeni bilgilerin doğru olduğunu kontrol ettikten sonra çalışma saatlerini ve iletişim bilgilerini güncelleyebilir. Yüksek riskli sayfalar için takım, onaylanan sürümü, inceleyen kişiyi ve onay tarihini kaydeder.
Farkı nedir: Bu kayıt, takıma her bir iddiaya ilişkin net bir izleme olanağı sağlar. Bir sayfa daha sonra sorgulanırsa, takımın onaylanan metnin tam metnini ve kimin onay verdiğini kontrol etmesi mümkündür. Rutin güncellemeler, tıbbi iddialarla aynı kuyrukta beklemek zorunda kalmaz.
Başlangıç için Dört İçerik Yönetimi Planı Şablonu
Yönetim kurallarınızı belirledikten sonra, bir şablon bu kuralları uygulamaya koyabileceğiniz bir ortam sunar. Aşağıdaki dört şablon, politikalar, sahiplik, onaylar ve günlük izleme konularını kapsar. Düzeltmeye çalıştığınız eksikliğe göre birini seçin veya planınız geliştikçe bunları birleştirin.
1. ClickUp Yönetişim Planı Şablonu
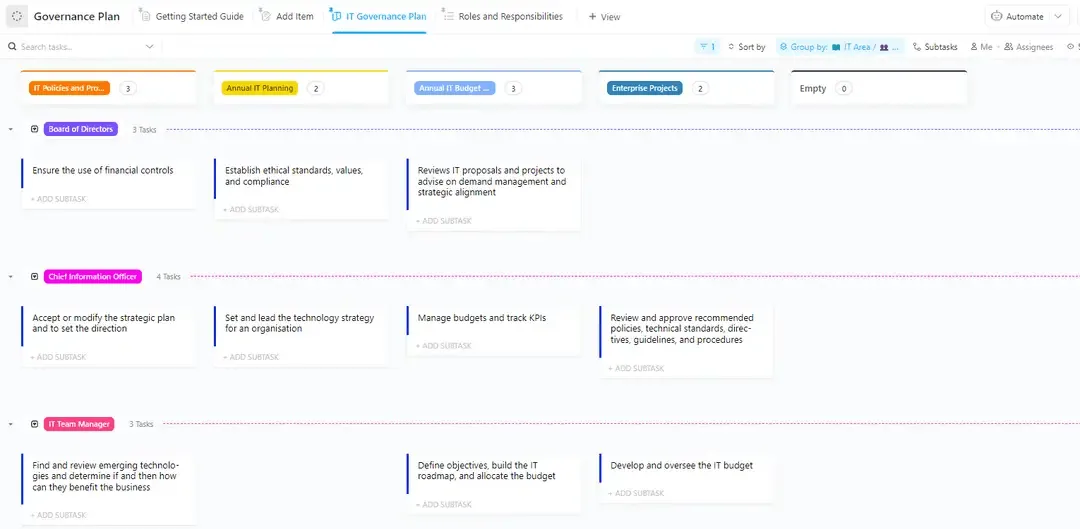
Yönetişimi sıfırdan oluşturuyorsanız, ClickUp Yönetişim Planı Şablonu roller, politikalar ve kararlar için bir yapı sunar. Bu şablon, her bir kararın sorumlusunu izlemenizi sağlayan "Roller ve Sorumluluklar" görünümü ve "Özel Alanlar"ı içerir.
Şablonu takımınızın ihtiyaçlarına göre özelleştirin. Örneğin, "BT Alanı" alanını "içerik kanalları" olarak değiştirin, ardından risk seviyelerini, onay sahiplerini ve inceleme takvimlerini ekleyin.
En uygun kullanım alanı: İçerik operasyonunuz genelinde politikalar ve net onay rolleri belirlemek
Aşağıdaki durumlarda atlayın: Hiçbir değişiklik gerektirmeyen, kullanıma hazır, içeriğe özel bir plana ihtiyacınız varsa
2. Miro RACI Matris Şablonu
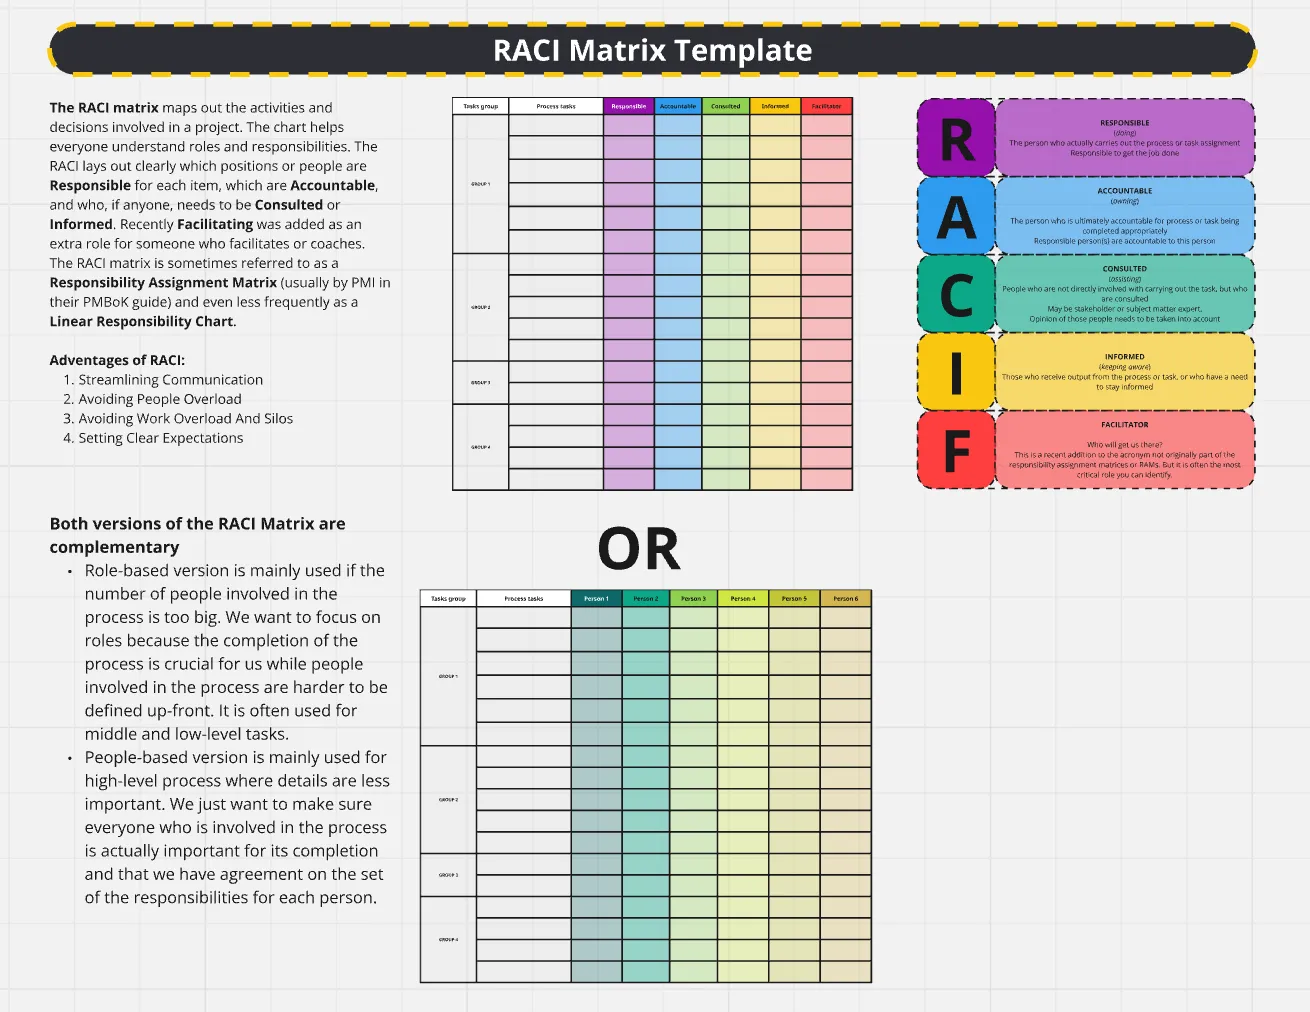
Miro RACI Matris Şablonu, içerik ş Akışınızın her aşamasında kimlerin yer aldığını belirlemenize yardımcı olur. Bu şablon, dört RACI rolünü kapsar: Sorumlu (Responsible), Hesap Verebilir (Accountable), Danışılan (Consulted) ve Bilgilendirilen (Informed). Ayrıca, süreci ilerleten kişi için isteğe bağlı bir Kolaylaştırıcı (Facilitator) rolü de bulunmaktadır.
Özet onayı, doğrulama, yayınlama ve planlı incelemeler gibi görevleri listeleyerek matrisi içerik ş Akışınıza uyarlayın. Ardından her bir faaliyete uygun rolleri atayın. Örneğin, bir düzenleyici içerik incelemesini üstlenebilirken, içerik sorumlusu nihai sorumluluğu üstlenir ve konu uzmanı da görüşlerini sunar.
En uygun kullanım alanı: Editörlük, pazarlama ve uyum takımlarında içerik sahipliği ve onay sorumluluklarını netleştirmek
Aşağıdaki durumlarda atlayın: Yayın tarihlerini izleyen veya inceleme hatırlatıcıları gönderen bir şablona ihtiyacınız varsa
3. Mükemmel Wiki Pazarlama İçerik Onay Standart İşlem Prosedürü Şablonu
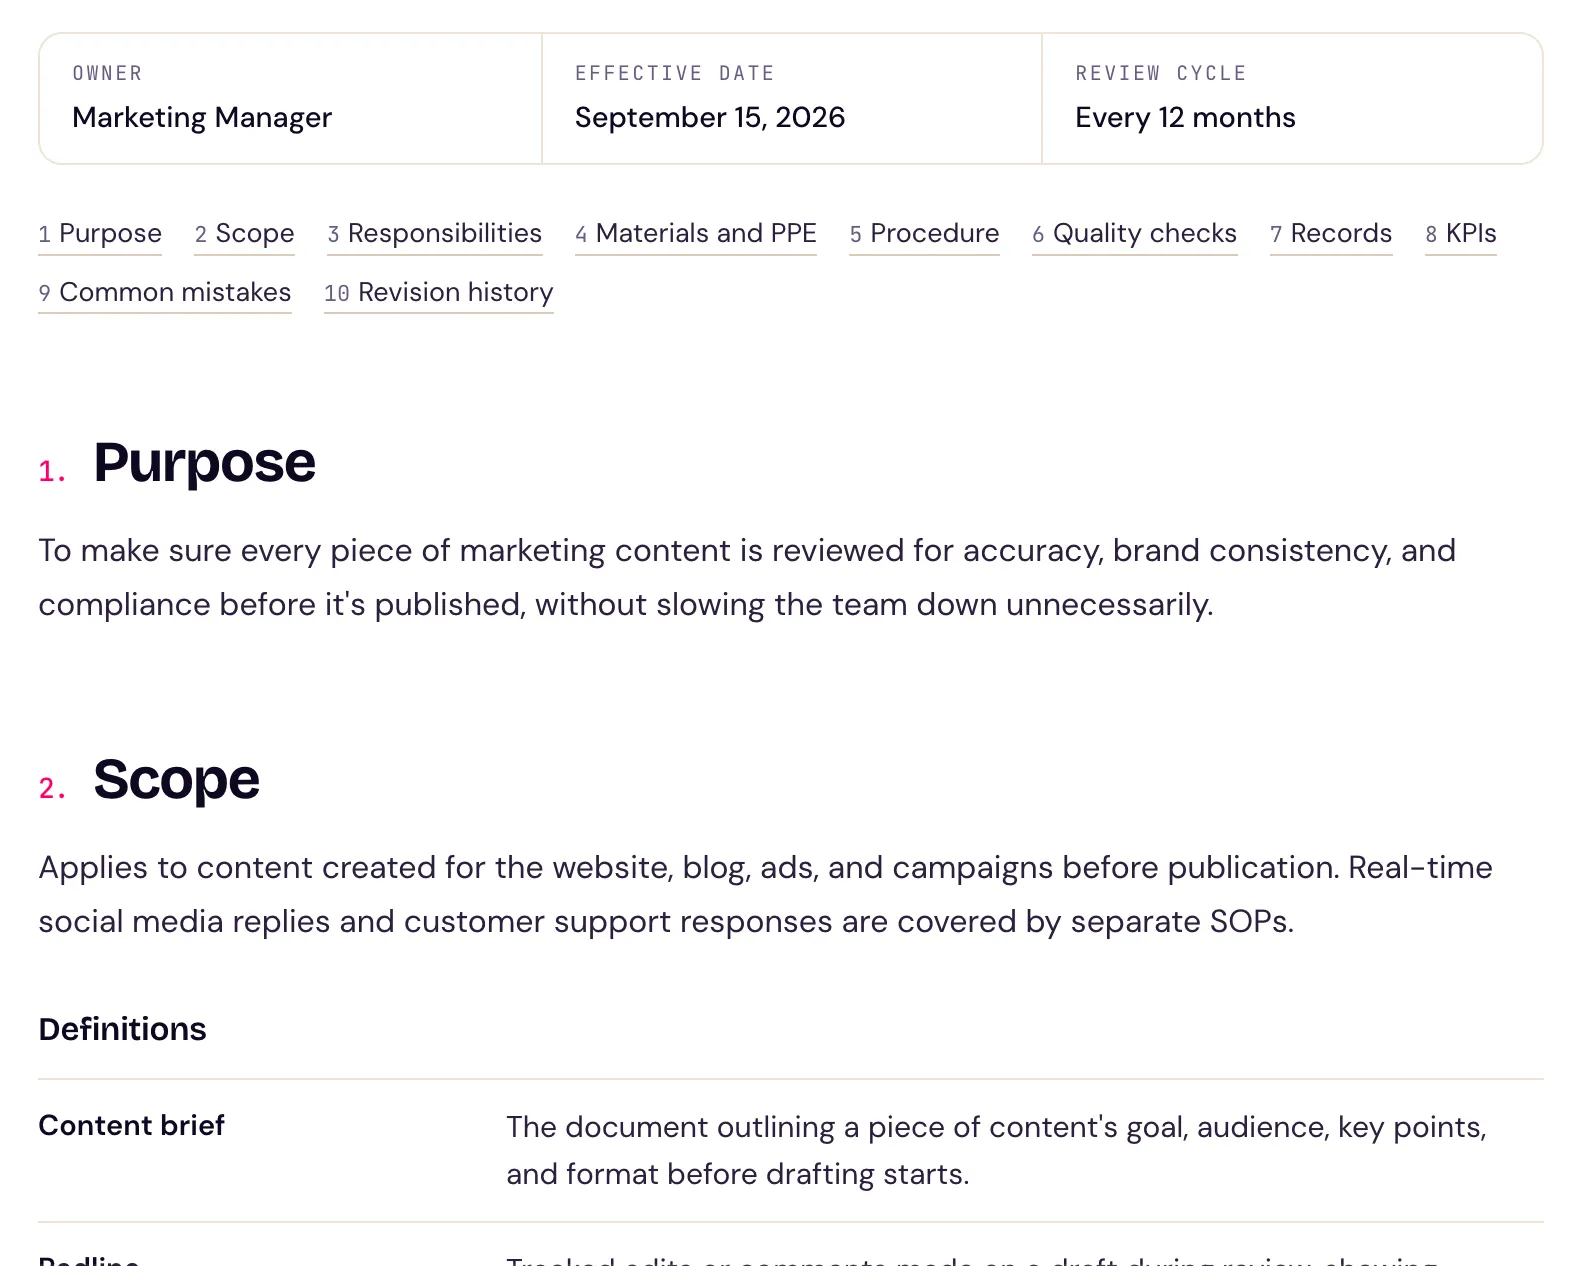
Bu Pazarlama İçeriği Onay Standart Operasyon Prosedürü (SOP) şablonu, RACI matrisi, kalite kontrolleri ve onay kaydı dahil olmak üzere adım adım bir onay sürecini özetler. Ayrıca, yayınlanan sayfanın onaylanmış taslakla karşılaştırılarak yapılan son kontrolü de içerir. Bu sayede, yükleme veya biçimlendirme sırasında gözden kaçabilecek hatalar tespit edilir. Yasal onay adımlarını, kuruluşunuzun beyanlarına, risk düzeylerine ve inceleme gerekliliklerine göre uyarlayın.
En uygun kullanım alanı: Pazarlama içeriğini kimin inceleyeceğini, onaylayacağını ve imzalayacağını belirlemek
Aşağıdaki durumlarda bu bölümü atlayın: İçerik yayınlandıktan sonra güncellemeleri izlemeyi takip etmek sizin için en önemli konuysa
4. ClickUp İçerik Yönetimi Şablonu
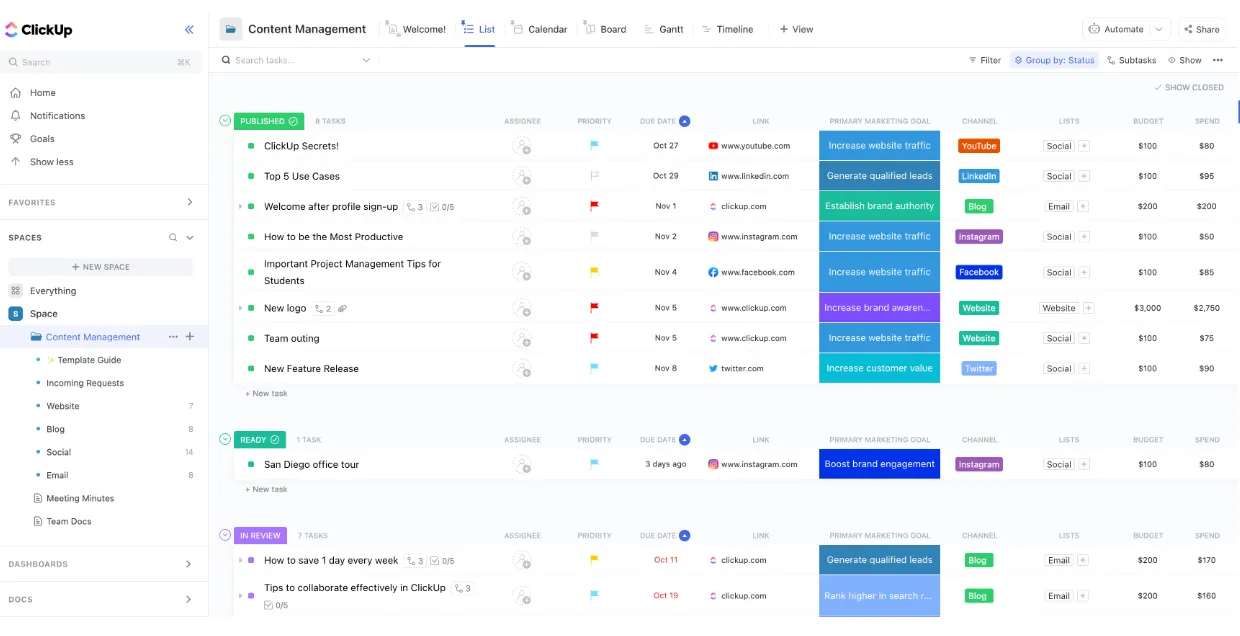
ClickUp İçerik Yönetimi Şablonu, taslak aşamasından yayına kadar tüm süreci izler. Şablon, "İnceleniyor" ve "Geliştirme Aşamasında" dahil olmak üzere sekiz durum seçeneğinin yanı sıra Liste, Pano, Zaman Çizelgesi ve Gantt görünümlerini içerir. Kanal ve Bağlantı alanları, her bir varlığın yayınlanacağı hedefe bağlı kalmasına yardımcı olur.
Yönetişim amacıyla kullanmak için içerik sahibi, risk seviyesi ve bir sonraki inceleme tarihi alanlarını ekleyin. Ayrıca, her seviye için inceleme görevleri oluşturun.
En uygun kullanım alanı: Sahiplik bilgilerini, onay aşamalarını ve kanallar arası içeriği izlemek
Aşağıdaki durumlarda atlayın: Yalnızca bir politika belgesine veya tek seferlik bir denetime ihtiyacınız varsa
Tüm planı kapsayan tek bir şablon mu istiyorsunuz?
Bu taslağı bir belgeye kopyalayın ve takımınız için doldurun:
- Amaç ve kapsam: Kapsanan içerik türleri ve kanallar
- Yönetim modeli: Karar verme ve onay yetkisi
- Roller ve RACI: İçerik sahipleri ve gözden geçirenler
- Standartlar: Yayın, hukuk ve yapay zeka politikalarına bağlantılar
- Risk seviyeleri: Gereksinimleri ve son tarihleri gözden geçirin
- Ş Akışı: Onay aşamaları ve onay kuralları
- Yaşam döngüsü: İnceleme programlarını ve kullanımdan kaldırma kriterlerini gözden geçirin
- Ölçüm: KPI'lar ve üç aylık değerlendirme tarihleri
Halihazırda yönettiğiniz kanallarla başlayın ve ihtiyaçlarınız arttıkça planınızı genişletin.
İçerik Yönetimi Konusunda Sık Yapılan Hatalar
Takımlar uygulamada bu plana uymazsa, en net yönetişim planı bile yetersiz kalabilir. Bu beş eksikliği göz önünde bulundurun ve hatalara yol açmadan önce bunları giderin.
Onaylanmış bağlamının dışında iddiaların yeniden kullanılması. ABD'deki bir açılış sayfası için onaylanmış bir ürün iddiası, küresel bir kampanyada yer almadan önce yeniden incelenmesi gerekebilir. İddia, her bölgede geçerli olmayan özelliklere, terimlere veya kanıtlara dayanıyor olabilir. Her iddianın kaynağını, onay tarihini ve onaylanmış kullanım alanlarını kaydedin; böylece takımlar ne zaman yeniden inceleme talep etmeleri gerektiğini bilir.
Onay sürecini atlayabilen kişilere yayınlama erişimi vermek. “İncelenmesi Gerekiyor” olarak işaretlenmiş bir görev, CMS erişimi olan bir kişinin sayfa yayınlamasını engellemez. İzinleri onay kurallarınıza uygun şekilde ayarlayın, ardından birisinin onaylanmamış bir taslağı yayınlayıp yayınlayamayacağını test edin. CMS’niz bu kuralları uygulayamıyorsa, ayrı bir kontrol mekanizması ekleyin ve bunu kontrol edecek birini atayın.
Acil düzeltmeler için bir yolun olmaması. Yanlış bir fiyat veya güvenlik beyanı, bir sonraki gözden geçirme toplantısından önce düzeltilmesi gerekebilir. Acil değişiklikleri onaylayabilecek kişileri belirleyin ve yedekleme için bir irtibat kişisi atayın. Nelerin değiştiğini, kimin onayladığını ve güncellemenin daha fazla inceleme gerektirip gerektirmediğini kaydedin.
Çevrilmiş içeriklerde yerel incelemeyi atlamak. Bir çeviri doğru olsa bile, o bölgede geçerli olmayan bir fiyat, yasal beyan veya ürün özellikleri içerebilir. İçerik yayına girmeden önce yerel bir inceleme uzmanından içeriği kontrol etmesini ve gerekli değişiklikleri işaretlemesini isteyin.
Canlı içeriği kontrol etmeden gösterge paneli metriklerine güvenmek. Tamamlanan bir inceleme görevi, yalnızca birinin görevi kapattığını gösterir. Ayrıca, yayınlanan içeriğin onaylanmış sürümle eşleşip eşleşmediğini ve içerikteki iddiaların güvenilir kaynaklara dayanıp dayanmadığını da kontrol etmeniz gerekir. Her çeyrekte, birkaç canlı sayfayı örnek olarak seçin ve bunları kaynakları ve onay kayıtlarıyla karşılaştırın. Tekrarlayan tutarsızlıkları belgelendirin ve bunların düzeltilmesinden kimin sorumlu olacağını belirleyin.
ClickUp'ta İçerik Yönetimi Nasıl Yürütülür?
Her içerik varlığının, sahibini, onaylarını ve inceleme geçmişini takip edebileceğiniz bir merkezi olmalıdır. Bu kayıt sayesinde, her bir içeriği ilk taslağından güncellemelere ve nihayetinde kullanımdan kaldırılmasına kadar izleme yapabilirsiniz.
ClickUp, bu kayıtları politikalarınız, onay akışlarınız ve inceleme takvimlerinizle tek bir çalışma alanında bir araya getirir. İşte bunu nasıl kuracağınız:
Politikalarınızı ve standartlarınızı belgelerde saklayın. Yönetişim planınızı, stil kılavuzunuzu ve yapay zeka kullanım politikanızı ClickUp Docs'ta saklayın. İlgili belgeleri içerik görevlerine bağlayarak yazarların ve gözden geçirenlerin ihtiyaç duydukları kurallara erişebilmelerini sağlayın. Onaylanmış politikaları Wiki olarak da işaretleyebilirsiniz.
Özel Alanlar ile bir içerik envanteri oluşturun. Yayınlanan her varlığın kendi görevi, atanmış bir sahibi ve canlı sayfaya bir bağlantısı olduğu bir Liste oluşturun. İçerik türü, risk seviyesi ve bir sonraki inceleme tarihi için ClickUp Özel Alanları ekleyin. Taslak, İnceleniyor, Onaylandı ve Yayınlandı gibi Özel Durumlar, ilerlemeyi izlemenize yardımcı olur. Daha sıkı kontroller için, bir görevin durumu değiştiğinde eksik onay ayrıntılarını işaretleyecek şekilde Otomasyonları yapılandırın.
Otomasyonlarla inceleme tarihlerini planlayın. Bir sonraki inceleme tarihi geldiğinde inceleme görevi oluşturmak üzere bir ClickUp Otomasyonu ayarlayın. İnceleme yapan kişinin geçmiş bilgilerine ulaşabilmesi için yeni görevi orijinal varlığa bağlayın. Ayrıca, rutin kontroller için yineleyen görevleri ve bir sürümden etkilenen sayfaları bulmak için ürün alanı etiketlerini de kullanabilirsiniz. Filtrelenmiş Görev Listesi kartı içeren bir ClickUp Gösterge Paneli, inceleme bekleyen varlıkları gösterebilir.
ClickUp Brain² ve Süper Ajanları kullanarak yönetişim eksikliklerini belirleyin. ClickUp Brain²'e Çalışma Alanı Belgelerinizdeki politikalar hakkında sorular sorun veya taslağı editoryal kılavuzlarınızla karşılaştırmak için bu aracı kullanın. Düzenleyicinin, bulgularını taslak ve kaynak politikalarla karşılaştırarak doğrulamasını sağlayın. Ayrıca, ilgili içerik envanterine erişimi olan bir ClickUp Süper Ajanı yapılandırarak, içeriği belirli bir programa göre kontrol etmesini sağlayabilirsiniz. Eksik sahipleri veya gecikmiş inceleme tarihlerini işaretlemesini isteyin, böylece yönetişim sorumlusu bunları inceleyebilir.
En uygun kullanım alanı: Ortak politikalar, atanmış sorumlular ve planlanmış incelemelerle birden fazla kanalda içerik yönetimini yönetmek
Aşağıdaki durumlarda atlayabilirsiniz: Tek bir blogu yönetiyorsanız ve yalnızca temel bir içerik envanteri ile inceleme takvimine ihtiyacınız varsa
Graphite, içerik onaylarını nasıl yönetir?
Tek bir müşteri makalesi birçok kişinin elinden geçebilir. ClickUp kullanan bir SEO ajansı olan Graphite için bu, en az altı paydaşın yanı sıra bazı makaleler için birden fazla düzenleme veya onay turu anlamına geliyor.
Ancak ajans artık işlerin akışını sağlamak için ClickUp'ı kullanıyor. Özel Durumlar, her bir makalenin hangi aşamada olduğunu gösterirken, Otomasyonlar bir makaleye onay verildiğinde takımı bilgilendiriyor. Graphite ayrıca, müşterilerin erişebileceği içeriği kontrol etmek için makaleleri farklı izinlere sahip klasörler arasında taşıyor.
Graphite büyüdükçe, aylık makale sayısı 25'ten 300'e çıktı. Net aşamalar ve onay uyarıları, takımın nelere dikkat etmesi gerektiğini görmesine ve her makaleyi bir sonraki aşamaya taşımasına yardımcı oluyor.
İstisnaların İçerik Yönetimi Planınızı Şekillendirmesine İzin Verin
En sağlam yönetişim planı bile beklenmedik durumlarla karşılaşabilir. Bir lansman tarihi öne alınabilir, yerel bir takımın yeni bir ifadeye ihtiyacı olabilir veya bir iddianın acilen düzeltilmesi gerekebilir. Her istisna, sürecinizin baskı altında nasıl işlediğini gösterir.
Neden bir istisna yaptığınızı, bunu kimin onayladığını ve aynı durumun tekrar olup olmadığını kayıt altına alın. Örneğin, lansmanlardan önce hukuki incelemeler her zaman aceleye getiriliyorsa, bu durum hukuki ekibi daha erken aşamada sürece dahil etmeniz gerektiğini gösterebilir. Bir sonraki incelemenizde bu kalıpları gözden geçirmek, gerçekte neler yaşandığına göre kuralları ayarlamanıza yardımcı olur.
ClickUp, bu kararları etkilediği içeriğin yanında bir yere yerleştirerek, planınız geliştikçe bağlamı elinizin altında tutar.
İçerik Yönetimi Hakkında Sık Sorulan Sorular
İçerik yönetimi ile veri yönetimi arasındaki fark nedir?
İçerik yönetimi, içeriğin oluşturulması, yayınlanması, bakımı ve kullanımdan kaldırılması için roller, standartlar ve inceleme süreçlerini belirler. Veri yönetimi ise müşteri kayıtları ve belgeler dahil olmak üzere yapılandırılmış ve yapılandırılmamış verilerin kalitesini, erişimini, güvenliğini ve kullanımını kapsar. İçerik kişisel veriler içerdiğinde veya yapay zeka sistemlerine bilgi sağladığında bu iki alan birbiriyle örtüşür. Bu durumlarda içerik ve veri takımları, sahiplik ve erişim kuralları konusunda mutabık kalmalıdır.
Eski bir makaleyi güncellediğimde yayın tarihini değiştirmeli miyim?
Orijinal yayın tarihini koruyun ve önemli değişiklikler yaptığınızda "Son güncelleme" tarihini ekleyin. Yazım hatasını düzeltmek veya bozuk bir bağlantıyı değiştirmek genellikle yeni bir tarih girilmesini gerektirmez. Google, görünür tarihlerin yapılandırılmış verilerinizdeki tarihlerle tutarlı olmasını önerir.
İçerik yönetimi için hangi araçlar kullanılır?
İçerik yönetimi genellikle üç grup araçtan yararlanır. ClickUp, Asana ve monday.com gibi iş yönetimi araçları, envanterleri, ş akışlarını ve inceleme görevlerini yönetir. İçerik kalitesi araçları ise farklı kontroller sağlar: Siteimprove, erişilebilirlik sorunlarını ve bozuk bağlantıları tespit etmeye yardımcı olurken, Markup AI (eski adıyla Acrolinx) içeriği yazım ve terminoloji standartlarına göre kontrol eder. CMS platformları yayınlama iş akışlarını ve izinleri yönetirken, dijital varlık yönetimi araçları varlıkları ve sürümlerini düzenler. Takımlar genellikle yönetişim ihtiyaçlarına göre bu araçları bir arada kullanır.
Yayınlanmış içeriğe ne zaman herkese açık bir düzeltme notu eklemeliyim?
Yanlış bir istatistik, ürün iddiası veya alıntı gibi okuyucuları yanıltabilecek bir bilgi hatasını düzelttiğinizde bir düzeltme notu ekleyin. Neyin ne zaman değiştiğini belirtin. Küçük yazım ve biçimlendirme düzeltmeleri genellikle kamuya duyurulmasına gerek yoktur.