

Nous avons tous entendu parler du Règlement général sur la protection des données (RGPD).
C'est une question de confidentialité des données, n'est-ce pas ? En substance, oui. Mais pour les entreprises, cela implique un changement fondamental dans la manière dont elles interagissent et restent en contact avec leurs clients et leur public cible.
Par exemple, Meta s'est vu infliger une lourde amende de 1,3 milliard de dollars pour ne pas avoir respecté les paramètres de confidentialité des données définis par le RGPD. 😲
Si vous avez des clients dans l'UE, vous devez donc vous mettre en conformité, et ce, dès que possible !
Cet article de blog vous permettra de bien comprendre la conformité au RGPD, vous fournira une checklist pratique pour y parvenir, ainsi que des outils utiles pour réaliser l'automatisation et la rationalisation du processus.
C'est parti ! 🎢
RGPD 101 : comprendre les bases
Qu'est-ce que le RGPD ?
Le RGPD est un règlement mis en œuvre par l'UE afin de garantir la confidentialité des données personnelles des individus au sein de l'Union. Il définit la manière dont les données personnelles des citoyens de l'UE sont collectées, stockées, utilisées et, en fin de compte, protégées par les entreprises.
La loi est entrée en vigueur en mai 2018 et a considérablement modifié la manière dont les entreprises interagissent avec leurs clients. Ce guide exhaustif a été mis en place pour régir trois grands aspects de la protection des données :
- Confidentialité des données : le RGPD accorde aux personnes un contrôle accru sur leurs données à caractère personnel, notamment le droit d'accès, de rectification, d'effacement, de limitation du traitement, de portabilité des données, d'opposition au traitement et d'être informées des activités de traitement des données.
- Sécurité des données : les entreprises sont tenues de mettre en œuvre des mesures techniques et organisationnelles appropriées pour protéger les données à caractère personnel contre tout accès non autorisé, toute modification, divulgation ou destruction.
- Responsabilité : Les entreprises ont la responsabilité de démontrer leur conformité au RGPD. Cela implique notamment de réaliser des analyses d'impact relatives à la protection des données (AIPD) pour les activités de traitement à haut risque, telles que les opérations bancaires, et de nommer un délégué à la protection des données (DPD) dans certains cas.
🚦N'oubliez pas : toute organisation qui collecte ou traite les données à caractère personnel de résidents de l'UE, quel que soit l'emplacement de l'entreprise, doit se conformer au RGPD. Cela concerne aussi bien les petites entreprises que les multinationales, et même les organisations à but non lucratif.
De quelles données s'agit-il ?
Le RGPD porte sur les données à caractère personnel (DCP), c'est-à-dire toute information permettant d'identifier une personne, directement ou indirectement. En voici quelques exemples :
- Identifiants directs : nom, adresse, numéro de sécurité sociale ou équivalent, numéro de téléphone, adresse e-mail
- Identifiants indirects : sexe, origine ethnique, date de naissance, indicateur géographique, profession, données démographiques
- Données à caractère personnel sensibles : numéro de permis de conduire, numéro de passeport, données biométriques, informations financières, dossiers médicaux, informations relatives aux comptes électroniques et numériques, dossiers du personnel, mots de passe, numéros d'identification scolaire
En savoir plus : Les 10 meilleurs logiciels de gouvernance des données (avis et tarifs )
Quelles sont les implications pour les entreprises ?
Du point de vue du RGPD, vous êtes soit un responsable du traitement, soit un sous-traitant traitant les données de citoyens de l'UE. Selon la catégorie à laquelle vous appartenez, les attentes à votre égard en tant qu'entreprise peuvent varier.
- Responsable du traitement : Il s'agit de l'entité qui détermine les finalités et les moyens du traitement des données à caractère personnel. Elle est chargée de veiller au respect du RGPD.
- Sous-traitant : Il s'agit de l'entité qui traite les données à caractère personnel pour le compte du responsable du traitement. Elle doit suivre les instructions du responsable du traitement.
Prenons un exemple concret : un responsable du traitement des données peut être un hôpital, et un sous-traitant peut être un fournisseur de stockage cloud où l'hôpital stocke les dossiers de ses patients. En tant que responsable du traitement, l'hôpital décide quelles informations stocker et comment les utiliser. Le fournisseur de services cloud (sous-traitant) se contente de stocker les données en toute sécurité, conformément aux instructions de l'hôpital.
🚦N'oubliez pas : le RGPD impose aux responsables du traitement des données une responsabilité accrue quant à la mise en place et à l'application du principe de « confidentialité dès la conception » dans l'ensemble des processus de l'entreprise.
RGPD : une loi sur la confidentialité des données ou une loi sur la confidentialité ?
Les notions de « confidentialité » et de « protection des données » sont souvent utilisées de manière interchangeable, mais elles présentent des nuances distinctes. Bien que les deux concernent la protection des données des personnes physiques, elles abordent le problème sous des angles légèrement différents.
Au sens large, le droit à la confidentialité concerne la protection des individus contre les atteintes à leur vie privée et à leur espace physique, telles que les visites à domicile non sollicitées. Le droit relatif à la confidentialité des informations, quant à lui, vise spécifiquement à protéger les données à caractère personnel, comme les adresses IP ou les e-mails.
Concrètement, un service auquel vous vous êtes abonné pourrait accéder à votre emplacement via le GPS de votre téléphone et vous envoyer des informations adaptées à votre région, ou un service de livraison pourrait expédier des éléments à votre domicile. Si l’une de ces entreprises venait à subir une fuite de données, votre adresse serait soudainement divulguée et pourrait être exploitée.
Dans ce contexte, si le RGPD vise principalement à protéger les données à caractère personnel, il aborde également des questions plus larges liées à la confidentialité.
Le RGPD ne concerne pas uniquement la protection des données. Il porte également sur les droits fondamentaux, notamment le droit à la confidentialité et le droit à l'oubli.
Le RGPD ne concerne pas uniquement la protection des données. Il porte également sur les droits fondamentaux, notamment le droit à la confidentialité et le droit à l'oubli.
La checklist pour la conformité au RGPD : votre feuille de route vers la protection des données
Maintenant que nous avons percé les secrets du RGPD (enfin, au moins les bases !), examinons les grandes étapes à inclure dans une checklist d'audit RGPD pour vous mettre en conformité.
1. Recensez vos sources de données
Avant de pouvoir les protéger, vous devez comprendre quelles données vous collectez. Réalisez un audit pour identifier toutes les données à caractère personnel que votre entreprise accumule, d'où elles proviennent et comment elles sont utilisées.
À faire efficacement, vous devez tenir compte des éléments suivants :
- Inventaire des données : Créez un inventaire détaillé de toutes les catégories de données à caractère personnel collectées, notamment les noms, adresses, coordonnées, données financières, données biométriques, etc.
- Sources de données : Identifiez les sources de ces données, telles que les sites web, les formulaires, les fournisseurs tiers ou les interactions physiques
- Activités de traitement des données : Déterminez comment les données sont utilisées, notamment en termes de stockage, de traitement, de transmission et de partage
- Conservation des données : Mettez en place des politiques de conservation des données (durée de conservation des données dans votre système) conformes aux principes du RGPD et visant à réduire au minimum le stockage des données à caractère personnel.
- Flux de données : Mappez les flux de données au sein de votre organisation et vers des tiers. Par exemple, un service de livraison tiers chargé d'exécuter votre commande d'expédition entrerait dans cette catégorie.
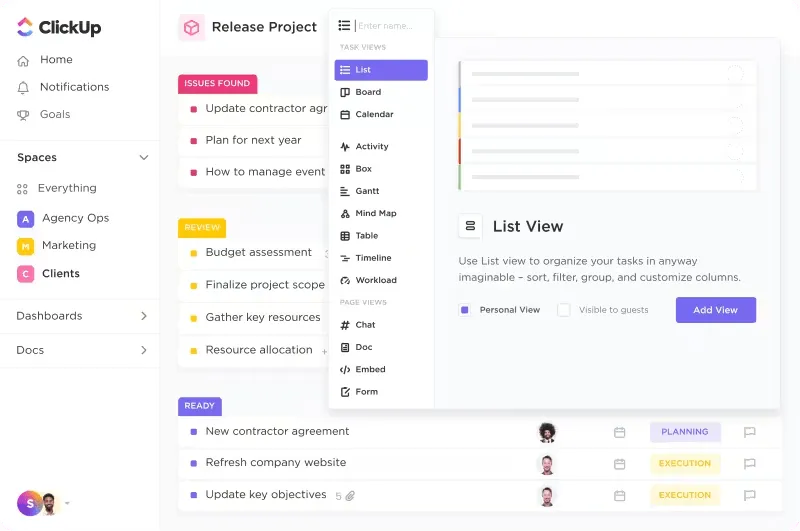
💡 Conseil de pro : ClickUp CRM peut être votre solution de gestion de données tout-en-un pour cartographier et stocker les données clients. De la collecte des adresses e-mail des prospects au suivi du parcours client et de toutes les interactions supplémentaires, cet outil vous aidera à organiser toutes vos données en un seul et même endroit.
2. Recrutez un délégué à la protection des données (DPD)
Un délégué à la protection de la confidentialité (DPO) fait office de point de contact unique pour la confidentialité au sein de votre organisation.
En tant qu’expert en protection des données, le délégué à la protection des données (DPO) veille à ce que les pratiques de l’organisation en matière de données soient conformes aux exigences du RGPD. Dans le rôle qu’il joue, le DPO traite les demandes des personnes concernées, réagit aux violations de données, participe aux évaluations des risques et assure la liaison avec les autorités chargées de la protection des données.
Pour être considéré comme un délégué à la protection des données (DPO), un candidat doit posséder une expertise en matière de législation sur la protection des données et être facilement accessible aux employés et aux personnes concernées. En désignant un DPO qualifié, vous pouvez démontrer votre engagement en faveur de la confidentialité des données, réduire le risque de non-conformité et renforcer votre crédibilité en tant qu'entreprise auprès de vos clients.
En savoir plus : Comment utiliser l'IA pour la gouvernance des données (cas d'utilisation et outils)
3. Documentez votre processus RGPD de bout en bout
Documentez tout ! L'élaboration d'une politique de traitement des données implique de détailler chaque étape du processus afin de pouvoir déterminer, par exemple, où les données d'un client seront stockées ou pendant combien de temps elles seront conservées après la résiliation de son abonnement.
Assurez-vous que l'aperçu du processus et les détails précis soient clairement définis et accessibles à toutes les équipes qui devront les mettre à jour ou s'y référer régulièrement.
Tirez parti de ClickUp Docs pour assurer la maintenance d’un registre centralisé et facilement accessible de vos activités de traitement des données, notamment le type de données, la base juridique de leur collecte et la période de conservation.
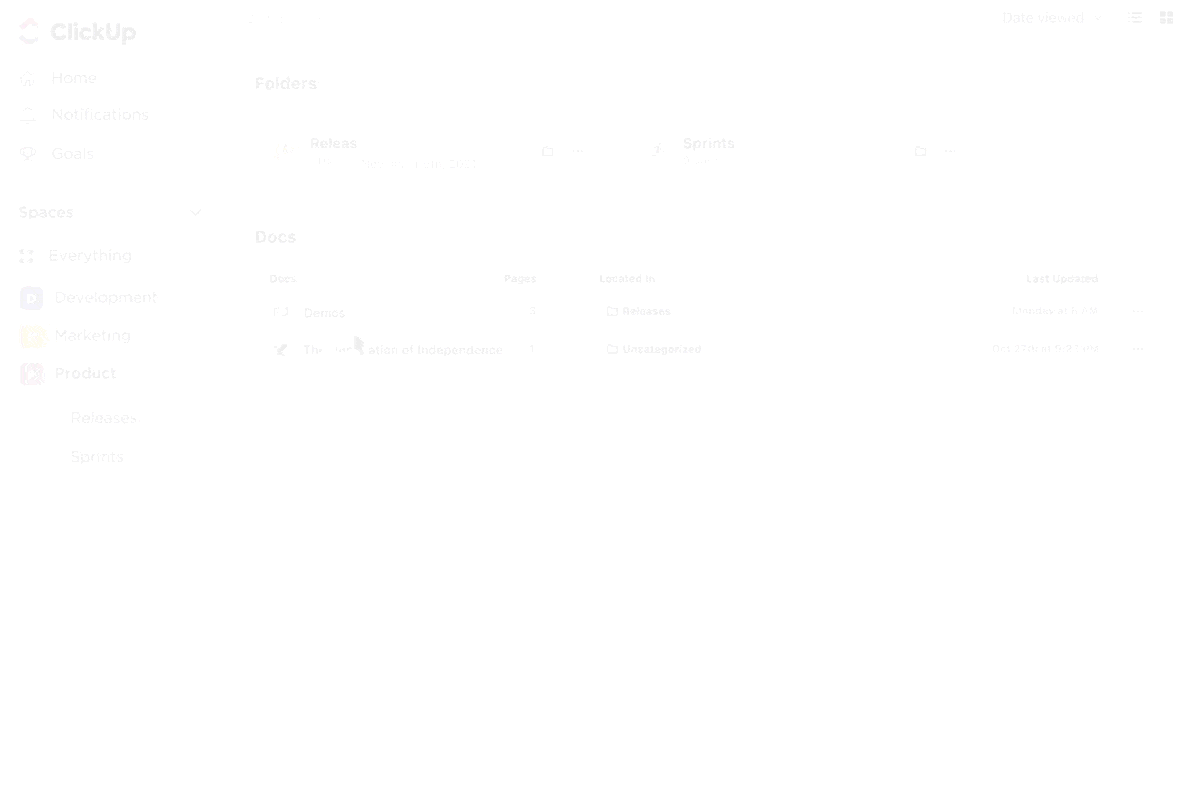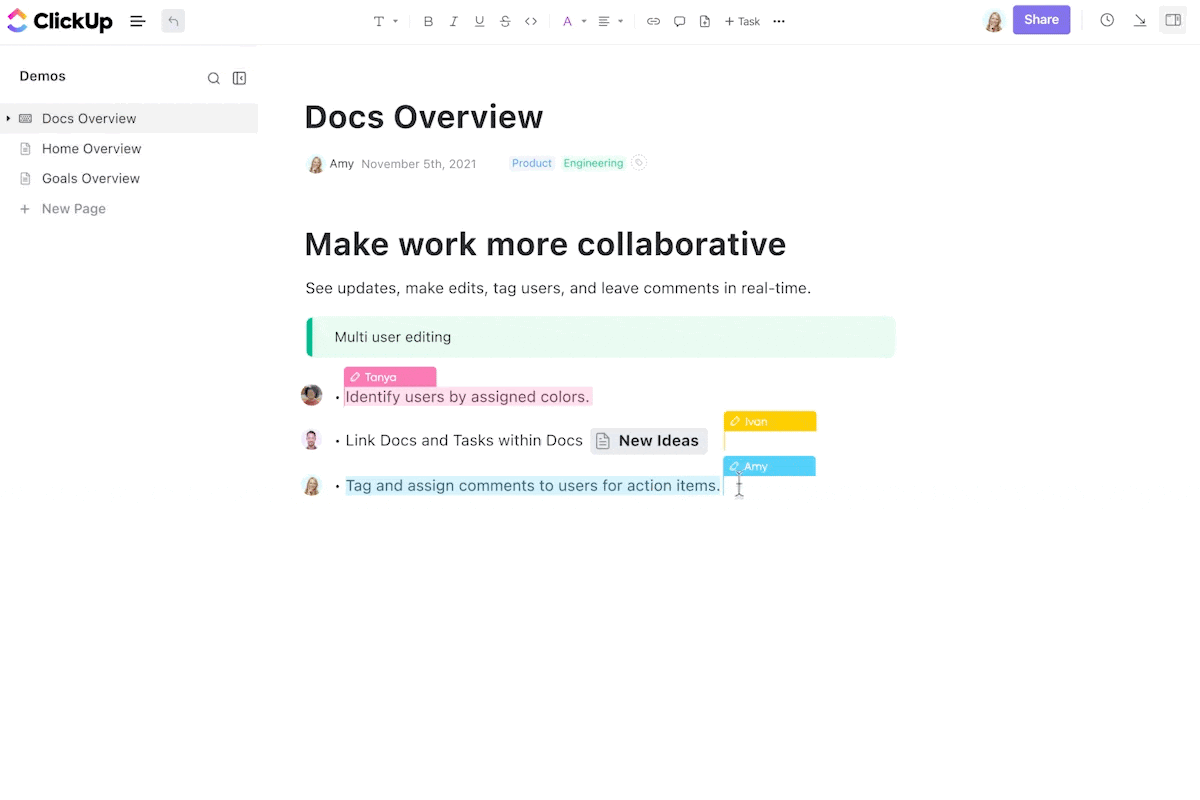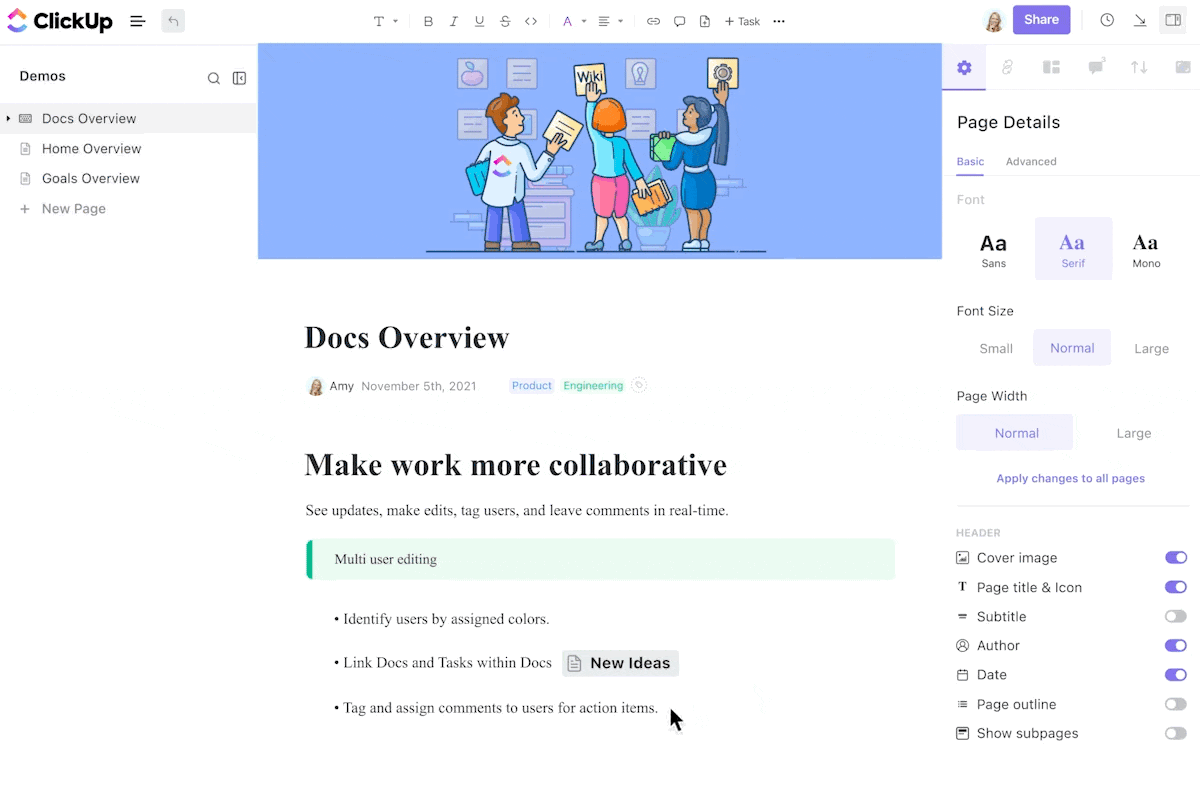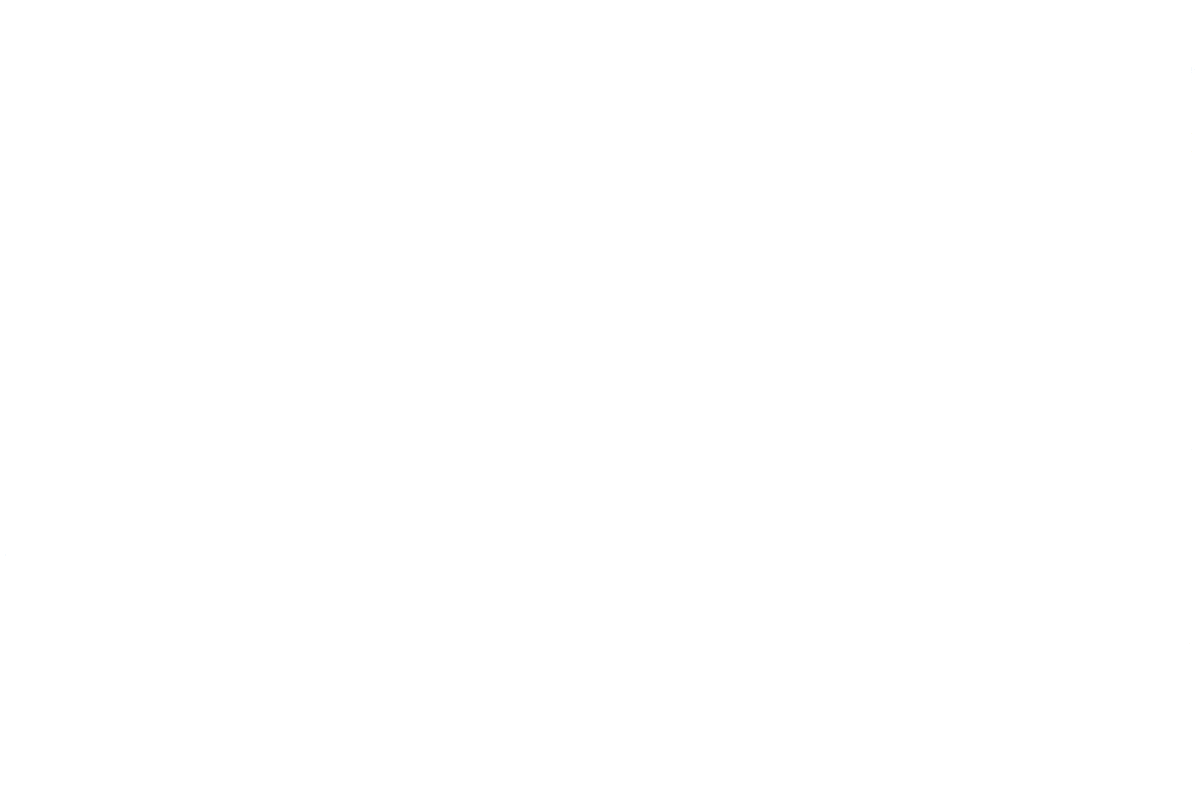
Créez des documents distincts pour les différents aspects de la conformité, tels que la cartographie des données, les politiques de conservation des données, les plans d'intervention en cas de violation de données et les évaluations des risques.
Ces documents peuvent être organisés selon une structure hiérarchique à l'aide de pages imbriquées, ce qui facilite leur consultation et leur utilisation. Vous pouvez également utiliser les fonctionnalités de collaboration de ClickUp, telles que les @mentions, pour impliquer les équipes et les personnes concernées dans le processus, garantissant ainsi que tout le monde soit sur la même longueur d'onde et bien informé.
4. Réévaluez vos processus de collecte de données
Avez-vous vraiment besoin de toutes ces données ? Le RGPD met l'accent sur le principe de minimisation des données, qui exige des organisations qu'elles ne collectent et ne traitent que les données à caractère personnel nécessaires à des finalités spécifiques.
Pour garantir la conformité, évaluez régulièrement vos pratiques en matière de collecte de données et assurez-vous qu'elles se limitent à ce qui est nécessaire et proportionné par rapport à vos objectifs d'entreprise. Voici quelques éléments à prendre en compte :
Limitation de la finalité
Assurez-vous que les données que vous collectez sont directement liées à vos objectifs d’entreprise et ne sont pas utilisées à des fins non prévues. Par exemple, pour traiter les commandes, un site de commerce en ligne peut collecter les noms, adresses et informations de paiement des clients. Ces données ne doivent pas être utilisées à des fins de publicité ciblée sans le consentement du client.
Minimisation des données
Déterminez si certains champs de données peuvent être supprimés ou anonymisés sans compromettre l’objectif de la collecte de données. Une plateforme de réseaux sociaux peut, dans un premier temps, collecter les noms complets, adresses e-mail et dates de naissance de ses utilisateurs. Cependant, si la plateforme peut fonctionner correctement avec uniquement les noms d’utilisateur et les adresses e-mail, elle devrait limiter au maximum la collecte de données à caractère personnel.
Conservation des données
Mettez en place des politiques de conservation des données appropriées afin de vous assurer que les données ne sont pas conservées plus longtemps que nécessaire. À des fins de conformité réglementaire, une banque peut conserver les dossiers de demande de carte de crédit pendant une période déterminée. Une fois cette période écoulée, ces données peuvent être anonymisées ou supprimées.
Consentement
Si vous vous appuyez sur le consentement comme base juridique pour le traitement des données, assurez-vous qu’il soit librement donné, spécifique, éclairé et sans ambiguïté. Une application mobile demande aux utilisateurs de consentir à la collecte d’informations sur l’emplacement afin de leur proposer des recommandations personnalisées. Le consentement doit être librement donné et spécifique (par exemple, accès à l’emplacement uniquement lors de l’utilisation de l’application).
Intérêts légitimes
Si vous vous appuyez sur des intérêts légitimes, évaluez soigneusement s'ils l'emportent sur les intérêts, les droits et les libertés de la personne concernée. Un organe de presse peut traiter les coordonnées de ses journalistes afin de faciliter la communication et la collaboration. Cela peut être considéré comme un intérêt légitime dans le cadre des activités journalistiques.
🌈 Le saviez-vous ? SOC 2 est un référentiel équivalent au RGPD, plus couramment utilisé par les entreprises américaines. Il s'agit d'une norme volontaire à laquelle les organisations adhèrent pour démontrer leur engagement en matière de sécurité et de confidentialité des données.
Alors que le RGPD est un règlement juridique visant à protéger les données à caractère personnel des individus au sein de l’Union européenne, la norme SOC 2 peut être considérée comme une norme complémentaire. En vous mettant en conformité avec la norme SOC 2, vous pouvez démontrer que vous êtes une entreprise responsable en matière de données et que vous respectez les mesures de sécurité des données reconnues à l’échelle mondiale.
5. Soyez vigilant face aux fuites de données et réagissez rapidement
Lorsqu'il y a un rapport sur une violation de données au titre du RGPD, les organisations doivent évaluer le risque potentiel pour les droits et libertés des personnes concernées. Cela implique de prendre en compte le type de données compromises, la probabilité d'un accès non autorisé et les conséquences potentielles pour les personnes concernées.
Le RGPD impose de réaliser des rapports sur les violations de données dans un délai de 72 heures s’il existe un risque élevé d’atteinte aux droits et libertés des personnes concernées.
Dans de nombreux cas, les organisations doivent également informer directement les personnes concernées, en leur fournissant des informations claires sur la violation, les données concernées et les étapes prises pour y remédier.
De plus, une enquête approfondie est nécessaire pour comprendre la cause de la violation et mettre en œuvre des mesures préventives. Il est essentiel de conserver des traces détaillées de l'ensemble du processus, y compris les étapes prises pour signaler la violation et en atténuer l'impact.
Exemple concret : la fuite de données chez British Airways
En 2018, British Airways a été victime d’ une importante fuite de données qui a touché environ 500 000 clients. Des pirates informatiques ont réussi à accéder sans autorisation au système de réservation de la compagnie aérienne, dérobant ainsi des informations personnelles telles que des noms, des adresses, des coordonnées de paiement et des itinéraires de voyage.
Cette violation constituait une infraction manifeste au RGPD, car elle impliquait un traitement non autorisé de données à caractère personnel à grande échelle. British Airways s'est vu infliger une amende de 20 millions de livres sterling par le Bureau du commissaire à l'information (ICO) du Royaume-Uni pour cet incident.
6. Privilégiez la transparence dans votre collecte de données
Vos clients ont le droit de savoir précisément quelles données vous collectez et comment vous les utilisez. Voici quelques étapes que vous pouvez prendre pour garantir la transparence de vos processus de collecte de données :
- Des politiques de confidentialité claires et concises : Fournissez des politiques de confidentialité facilement accessibles et compréhensibles, qui décrivent clairement vos pratiques en matière de données. Ces politiques doivent être rédigées dans un langage simple et éviter le jargon juridique.
- Consentement éclairé : Précisez les finalités de la collecte de données, les types de données collectées et les droits des clients concernant ces données lors de votre processus d'obtention du consentement.
- Demandes d’accès des personnes concernées : Répondez rapidement et de manière exhaustive aux demandes d’accès des personnes concernées. Cela implique de fournir à ces personnes une copie de leurs données à caractère personnel ainsi que des informations sur la manière dont celles-ci sont traitées.
- Partage de données avec des tiers : si des données à caractère personnel sont partagées avec des tiers, assurez-vous que des mesures de protection appropriées sont en place pour protéger ces données et que les tiers concernés respectent également le RGPD.
7. Obtenez le consentement parental pour les clients mineurs
Le RGPD impose aux entreprises d’obtenir le consentement des parents ou du tuteur légal avant de traiter les données à caractère personnel d’enfants de moins de 16 ans dans la plupart des pays de l’UE.
Pour vérifier l'âge de vos utilisateurs, recourez à des méthodes fiables, telles que l'obligation d'obtenir le consentement parental ou l'utilisation de services de vérification de l'âge. Si le consentement parental est obtenu, il doit être libre, spécifique, éclairé et sans ambiguïté.
Veillez également à assurer la maintenance des traces détaillées du processus de consentement, en précisant notamment la date, la méthode utilisée et l'identité de la personne ayant donné son consentement. Prévoyez des étapes supplémentaires pour vous assurer qu'aucune information sensible n'est collectée auprès des enfants et que leurs données ne sont pas conservées plus longtemps que nécessaire.
Exemple concret : TikTok contre la Commission irlandaise de protection des données
TikTok s'est vu infliger une amende de 379 millions de dollars par la Commission irlandaise de protection des données (DPC) pour ne pas avoir suffisamment protégé les données à caractère personnel des enfants. La DPC a constaté que TikTok n'avait pas obtenu le consentement valide des enfants de moins de 13 ans, comme l'exige le RGPD.
Par ailleurs, la DPC a critiqué TikTok pour ne pas faire assez pour empêcher les enfants d’afficher des contenus potentiellement préjudiciables. Il s’agit de l’une des amendes les plus lourdes infligées au titre du RGPD, ce qui souligne l’importance de la protection des données des enfants en ligne.
8. Mettez en place un système de consentement à double confirmation
Pour garantir un processus de consentement véritablement éclairé, obtenez le consentement explicite de vos clients avant de traiter leurs données, y compris leurs adresses e-mail, à des fins marketing. Une procédure de double confirmation constitue une méthode fiable pour s'assurer que les personnes se sont inscrites à une liste de diffusion en toute connaissance de cause et de leur plein gré.
Comment fonctionne le double opt-in ?
- Abonnement initial : lorsqu'une personne saisit son adresse e-mail pour s'abonner à une liste de diffusion, elle reçoit un e-mail de confirmation
- Confirmation : la personne doit cliquer sur un lien ou un bouton dans l'e-mail de confirmation pour achever l'abonnement.
Ce processus de vérification en deux étapes permet d’éviter le spam et garantit que les personnes ont activement consenti à recevoir des e-mails. En mettant en place un processus de double confirmation, vous pouvez réduire le risque d’être signalé pour du marketing par e-mail non sollicité.
9. Mettez régulièrement à jour votre politique de confidentialité
Revoyez et mettez à jour régulièrement votre politique de confidentialité afin de refléter tout changement dans vos pratiques en matière de données ou dans les exigences légales. Concentrez-vous sur les points suivants pour que votre politique de confidentialité reste dans sa forme actuelle :
- Exactitude : assurez-vous que les informations figurant dans votre politique de confidentialité sont exactes et à jour
- Accessibilité : rendez votre politique de confidentialité facilement accessible sur votre site web et ajoutez un lien vers celle-ci depuis les autres pages concernées
- Cohérence : assurez-vous que votre politique de confidentialité est cohérente avec vos pratiques réelles en matière de traitement des données
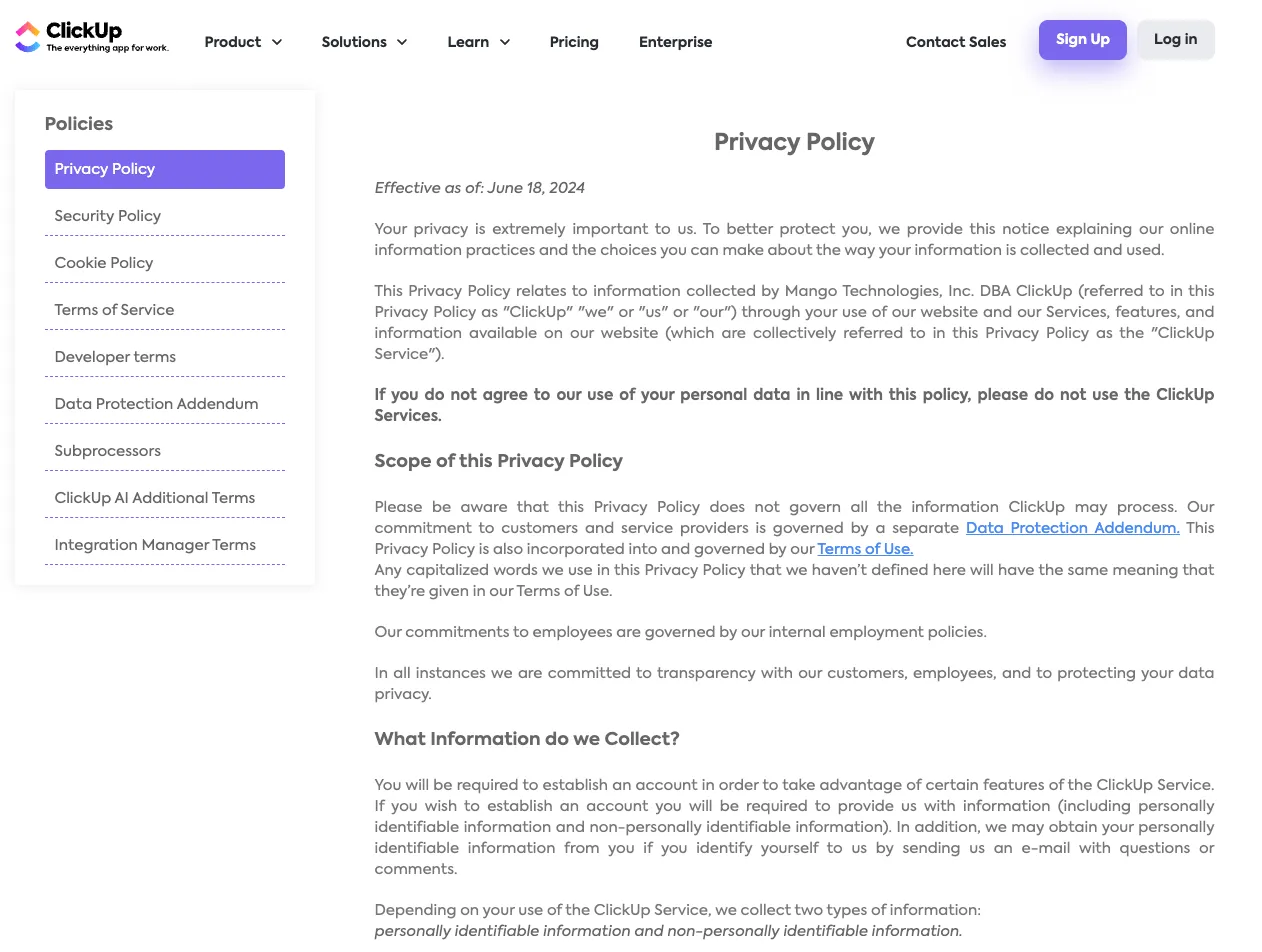
💈Bonus : Vous cherchez de l'inspiration ? Consultez la politique de confidentialité de ClickUp.
10. Évaluez les risques liés aux tiers
En tant qu’entreprise responsable du traitement des données, il vous incombe de vérifier que vos partenaires tiers respectent bien le RGPD. Plus facile à dire qu’à faire, nous le savons bien ! Mais voici un aperçu du processus pour vous aider à élaborer une politique relative à vos audits de tiers :
- Établissez un accord explicite de traitement des données qui précise le périmètre du travail, les données partagées, les mesures de sécurité et les responsabilités des deux parties
- Effectuez une vérification préalable approfondie de ces tiers, en évaluant leurs politiques de confidentialité, leurs certifications et leurs références.
- Évaluez les risques liés au partage de données avec ces tiers, en tenant compte de facteurs tels que la sensibilité des données, les activités de traitement et leur emplacement géographique, qu'ils soient situés au sein ou en dehors de l'UE.
- Assurez un suivi régulier en contrôlant la conformité et en réalisant des audits
En savoir plus : Les 10 meilleurs outils de gouvernance, de gestion des risques et de conformité (GRC) en 2024
Maîtriser la conformité au RGPD grâce à des outils d’automatisation
Ouf, ça fait beaucoup de checklists à vérifier. Heureusement, vous n'avez pas à vous lancer seul dans ce parcours de mise en conformité.
Plusieurs outils GRC numériques peuvent rationaliser le processus et vous faciliter la vie, et ClickUp en fait partie. En tant que plateforme de gestion de projet tout-en-un, ClickUp peut facilement servir de centre de coordination pour votre mise en conformité au RGPD.
Pour mettre en place un processus aussi complexe qu’une checklist de conformité au RGPD, il faut adopter une approche étape par étape, et chez ClickUp, les étapes, c’est notre spécialité. 🪜
Des fonctionnalités telles que les checklists des tâches ClickUp sont conçues pour décomposer et gérer des processus complexes comme ceux-ci. Considérez-les comme des listes de tâches au sein de vos tâches. En créant des checklists, vous pouvez définir clairement les actions spécifiques nécessaires à l'achevement d'une tâche, les attribuer aux membres de l'équipe et suivre leur progression.
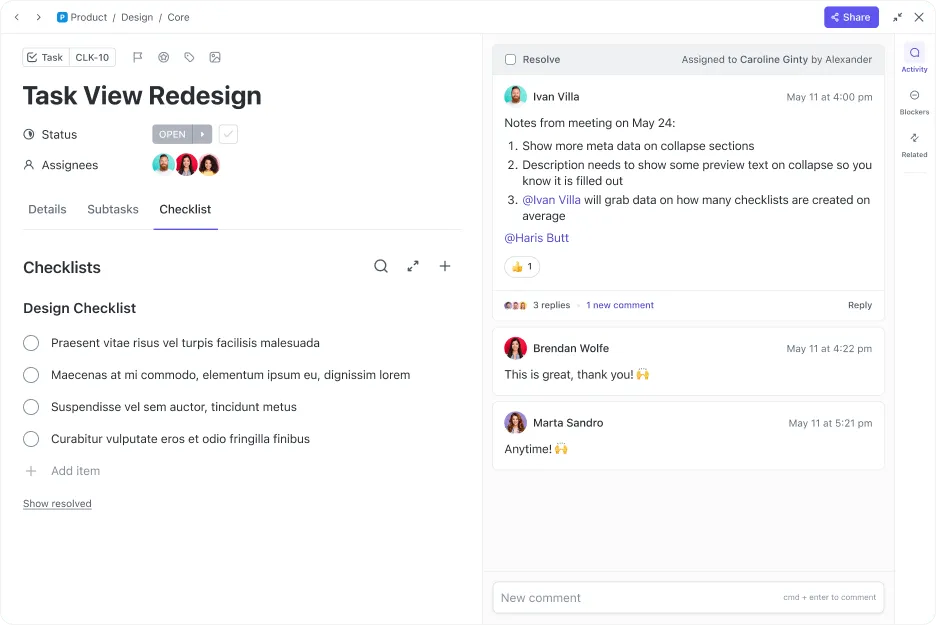
Pour utiliser les checklists des tâches dans ClickUp, il suffit de créer une nouvelle tâche, de cliquer sur l'onglet « Checklists » dans votre tâche, puis d'ajouter vos différentes étapes. Vous pouvez ensuite organiser votre liste de contrôle de conformité en sous-tâches plus petites et plus faciles à gérer, comme ceci :
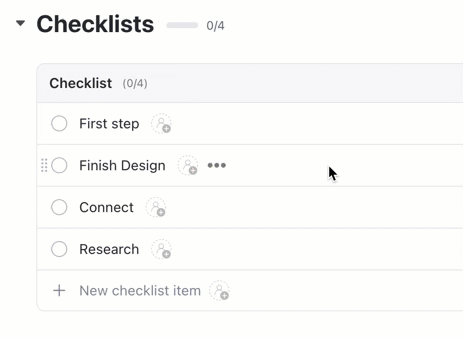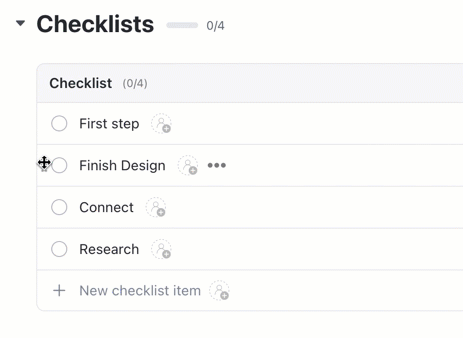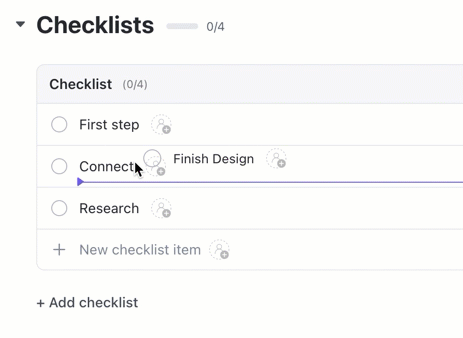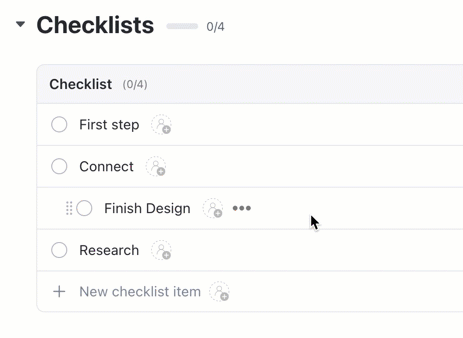
Une fois toutes les étapes répertoriées dans des listes de tâches, attribuez chaque tâche aux équipes concernées, comme le service juridique, pour lancer le processus.
Vous pouvez également utiliser la vue « Diagramme de Gantt » de ClickUp pour visualiser ce processus sur un échéancier, suivre votre progression et établir des estimations claires quant au calendrier à suivre pour achever le projet.
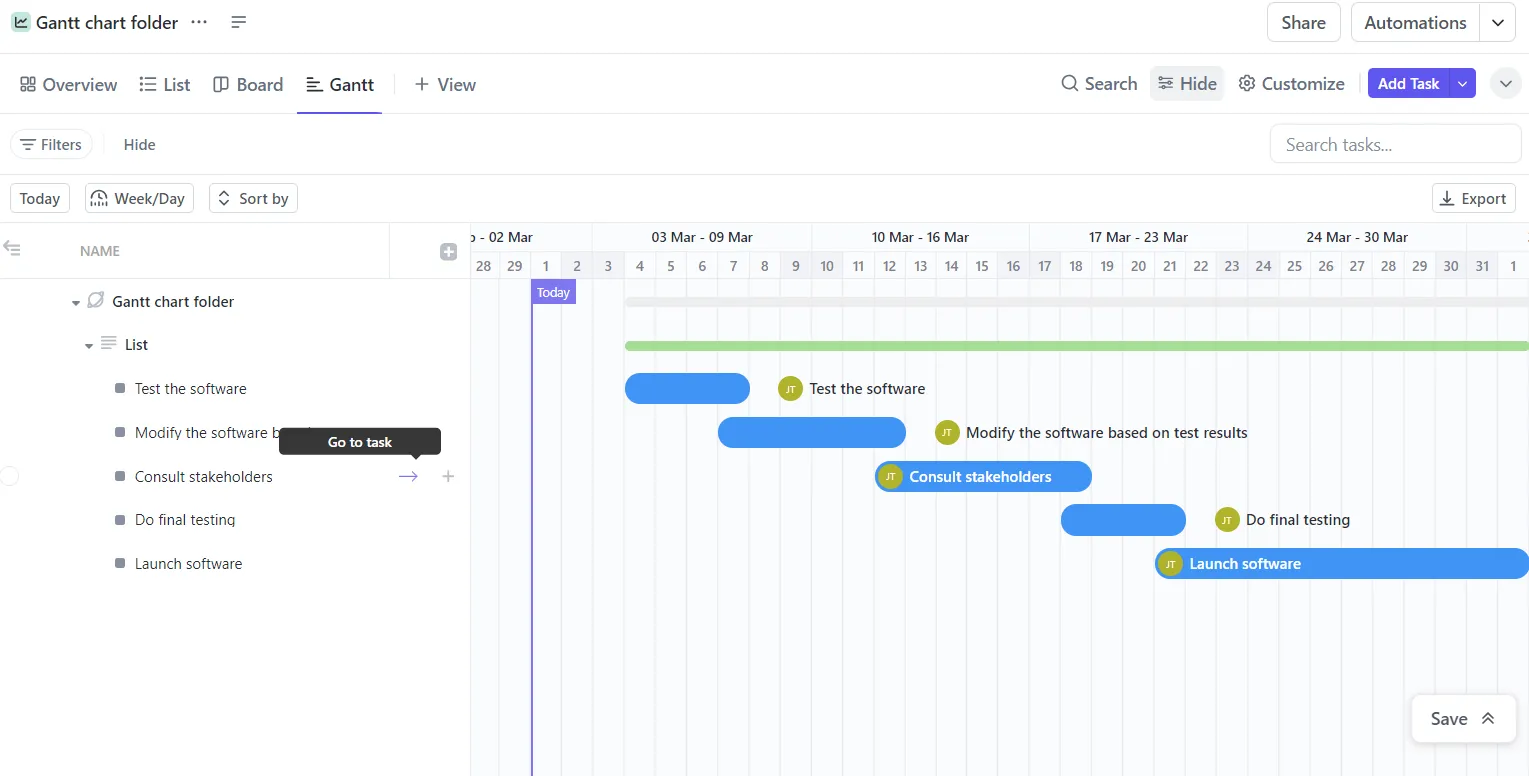
Et ce n’est pas tout. Une fois votre processus en place, utilisez ClickUp Automation pour achever certaines actions en fonction des règles que vous aurez définies. Vous pouvez par exemple configurer une automatisation personnalisée pour rappeler aux collaborateurs d’ajouter des informations, de relire et de mettre à jour la politique de confidentialité tous les trois mois.

Enfin, la mise en conformité avec le RGPD implique BEAUCOUP de documentation.
Si vous vous sentez bloqué à un moment donné du processus, utilisez ClickUp Brain, l'assistant IA intégré à ClickUp, pour vous aider à rédiger des politiques dans un langage simple et clair, ou même à faire des recherches sur les bonnes pratiques du secteur en matière de RGPD.

De plus, ClickUp propose des modèles personnalisés pour vous faciliter considérablement la planification de votre checklist.
Modèle de plan de projet de mise en conformité de ClickUp
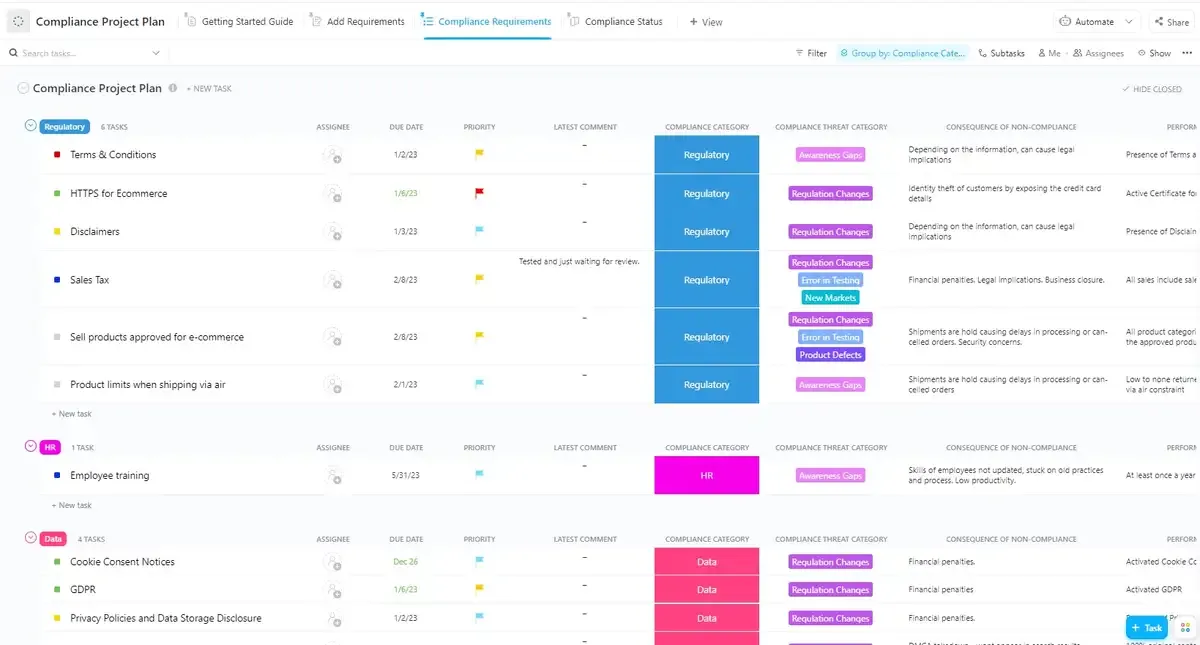
Le modèle de plan de projet de conformité de ClickUp offre une solution complète pour gérer vos efforts de mise en conformité avec le RGPD. Sa vue « Exigences de conformité » vous permet de répertorier toutes les réglementations nécessaires, tandis que la vue « État de conformité » fournit un aperçu clair de la progression réalisée et identifie les domaines non conformes. La vue « Ajouter des exigences » vous permet d’intégrer facilement les nouvelles réglementations au fur et à mesure de leur apparition. Dans l’ensemble, ce modèle rationalise le processus de mise en conformité, vous aidant ainsi à rester organisé, à suivre la progression et à garantir le respect des normes du RGPD.
Modèle de checklist de projet ClickUp
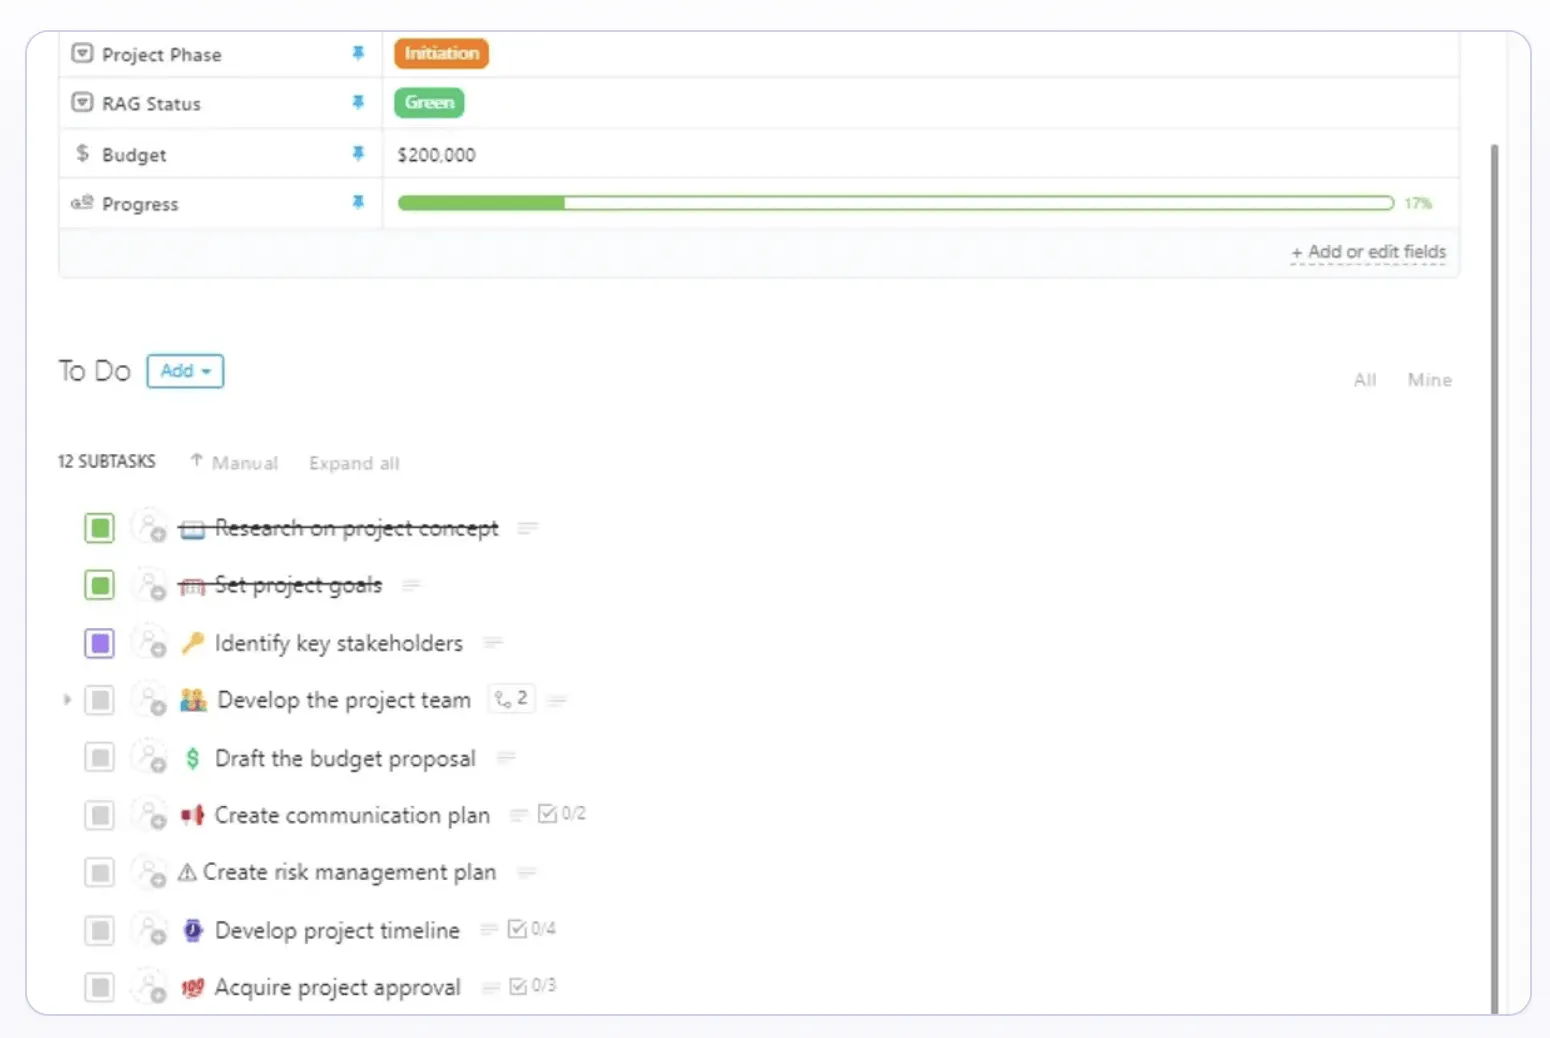
Le modèle de checklist de projet de ClickUp peut vous aider à définir les étapes essentielles de votre processus de mise en conformité. Il comprend des grandes lignes pour les sous-tâches générales qui constituent la base de tout projet. Utilisez ce modèle pour :
- Définissez l'enchaînement logique des tâches afin de vous assurer que chaque étape s'appuie sur la précédente. Cela vous aidera à éviter les erreurs et les oublis.
- Anticipez les défis et les risques potentiels liés à la mise en conformité avec le RGPD et traitez ces problèmes de manière proactive.
- Prévoyez des échéances pour chaque tâche afin de garantir que l'ensemble du projet soit achevé dans les délais.
La mise en conformité simplifiée avec ClickUp
Une checklist bien structurée relative à la conformité au RGPD est essentielle pour garantir que votre organisation respecte les exigences de cette réglementation importante.
Les fonctionnalités de gestion de projet de ClickUp constituent une plateforme puissante pour créer et gérer votre checklist de conformité au RGPD. En décomposant ce processus apparemment complexe en tâches plus petites et plus faciles à gérer, vous pouvez effectuer un suivi efficace de la progression, identifier les problèmes potentiels et garantir la conformité.
De la définition du processus à la répartition des responsabilités, en passant par le suivi de la progression et la collaboration avec votre équipe, ClickUp peut vous aider à maintenir votre projet de mise en conformité sur la bonne voie.
Créez un compte ClickUp gratuit et lancez votre processus de mise en conformité au RGPD !