
„Es tut uns zutiefst leid“ – mehr konnte CrowdStrike nicht sagen, nachdem ein fehlerhaftes Software-Update bei Millionen von Benutzern weltweit den berühmten „Blue Screen of Death“ (BSD) ausgelöst hatte. Neben einem Kursverlust von 10 % an einem einzigen Tag musste sich CrowdStrike auch vor verärgerten Benutzern und nicht zuletzt vor dem US-Kongress verantworten.
Auch wenn dies wie ein Extremfall erscheinen mag, sind unbeabsichtigte Fehler im Business durchaus üblich. Wenn mehrere Teams an verschiedenen Standorten an komplexen Problemen arbeiten, kann eine ganze Reihe von Dingen schiefgehen.
Eine der gängigsten – und effektivsten – Methoden zur Vermeidung solcher Katastrophen ist das interne Audit. Mit einem soliden Prozess und einer GRC-Software (Governance, Risk und Compliance) können Unternehmen potenzielle Probleme proaktiv erkennen und im Vorfeld beheben.
In diesem Blogbeitrag zeigen wir Ihnen, wie Sie eine Audit-Strategie entwickeln und diese mithilfe einer leistungsstarken internen Audit-Checkliste umsetzen können.
Was ist ein Audit?
Ein Audit ist ein Verfahren zur systematischen Überprüfung und Bewertung von Prozessen. Dabei kann es sich um finanzielle, betriebliche oder Compliance-bezogene Prozesse handeln.
Beispielsweise prüfen interne Auditoren regelmäßig die Kontoauszüge ihres Geschäfts, um diese auf Fehler oder betrügerische Transaktionen zu untersuchen.
Ein Dienstleistungsunternehmen, wie beispielsweise ein Restaurant oder ein Spa, könnte Audits durchführen, um zu überprüfen, wie das Personal die Dienstleistung abschließt. Technologieunternehmen nutzen häufig „Dogfooding“, um interne Audits durchzuführen.
Warum ist ein internes Audit erforderlich?
Einfach ausgedrückt: Ein internes Audit dient dazu, Probleme aufzudecken, bevor Arbeiten nach außen veröffentlicht werden. Dadurch wird Folgendes gewährleistet:
- Genauigkeit: Audits bieten Teams eine zusätzliche Möglichkeit, sicherzustellen, dass die Arbeit genau, vollständig und fehlerfrei ist.
- Risikomanagement: Die interne Revision identifiziert potenzielle Risiken, die im Voraus gemindert werden können, um Verluste und Strafen zu vermeiden.
- Qualität: Audits tragen auch dazu bei, die Qualität der Ergebnisse sicherzustellen und zu überprüfen, ob diese den Anforderungen und Branchenstandards entsprechen.
- Leistung: Bei internen Audits wird manchmal die Leistung bewertet, um eine reale Situation zu simulieren.
- Compliance: Als häufigster Grund tragen interne Audits dazu bei, geltende Gesetze, Vorschriften und Standards einzuhalten.
- Vertrauen der Interessengruppen: In Unternehmen mit Investoren oder Aktionären stärken interne Audits das Vertrauen in die Geschäftsabläufe und die Berichterstellung der Organisation.
Welche Arten von Audits gibt es?
Je nach Art Ihres Geschäfts, Ihren Zielen, Bedürfnissen und Interessengruppen können Sie eine Reihe verschiedener Audits durchführen. Die meisten davon lassen sich in die folgenden drei Kategorien einordnen.
Interne Prüfung
Ein internes Audit wird von der Organisation für ihre eigenen Zwecke durchgeführt. Die Auditoren sind aktive Mitarbeiter Ihrer Organisation oder Fachexperten innerhalb der Abteilung, die das Audit durchführen.
Beispielsweise könnte das Talentmanagement-Team jedes Jahr ein internes Audit der Vergütungsstrukturen für jeden Mitarbeiter durchführen. Dies würde dazu dienen, unbewusste Vorurteile oder Ungleichheiten aufzudecken.
Externes Audit
Bei einem externen Audit werden unabhängige Experten hinzugezogen, um die Prozesse oder Ergebnisse einer Organisation zu bewerten. Zusätzlich zum internen Audit-Team bringen externe Auditoren einen breiteren Bereich an Wissen und Erfahrung mit. Dies verleiht der Organisation Glaubwürdigkeit und stärkt das Vertrauen in sie.
Branchenverbände und Normungsorganisationen führen regelmäßig externe Audits bei Unternehmen durch. ISO-Zertifizierungen sind branchenübergreifend am begehrtesten.
Weitere Beispiele sind der Forest Stewardship Council für nachhaltige Waldbewirtschaftung, LEED für Gebäudegestaltung und -management sowie Leaping Bunny für Produkte, die zu 100 % frei von Tierversuchen sind.
Compliance-Audit
Bei Compliance-Audits wird geprüft, ob eine Organisation bestimmte Gesetze, Vorschriften oder interne Richtlinien einhält. Diese Audits konzentrieren sich ausschließlich auf die Einhaltung von Branchenstandards, vertraglichen Verpflichtungen oder behördlichen Vorschriften, um Strafen zu vermeiden und ethische Praktiken zu gewährleisten.
Im Technologiebereich sind regelmäßige Audits zur Überprüfung der Einhaltung der DSGVO oder des HIPAA gängige Praxis. Jede Branche hat ihre eigenen Compliance-Anforderungen, für die Unternehmen regelmäßige Audits durchführen müssen.
Unabhängig davon, ob Sie dies intern durchführen oder externe Hilfe in Anspruch nehmen – Audits sind für jedes Geschäft unverzichtbar. Sie geben allen Beteiligten – Kunden, Investoren, Aktionären, Mitarbeitern, Lieferanten, Partnern usw. – die Gewissheit, dass das Geschäft ihre Standards erfüllt.
Um dies zu gewährleisten, benötigen Sie eine umfassende und zielorientierte Audit-Strategie. So können Sie diese erstellen.
Vorbereitung auf ein Audit
Bevor Sie mit einem Audit beginnen, sollten Sie sich gründlich vorbereiten. Dies schafft eine solide Grundlage für den Auditprozess auf lange Sicht.
1. Legen Sie die Audit-Ziele fest
Definieren Sie den Zweck Ihres Audits klar und deutlich. Verfolgen Sie dabei die Vorgeschichte des Problems und verschaffen Sie sich einen Überblick über den Kontext.
Beispielsweise könnte ein Leiter der Entwicklungsabteilung ein DevOps-Audit anfordern, weil die Anzahl der Rollbacks in der Produktion in den letzten sechs Monaten hoch war. Legen Sie in diesem Fall das Ziel nicht als „Durchführung eines DevOps-Audits“ fest. Machen Sie stattdessen „Ermittlung der Gründe für Rollbacks in der Produktion“ zu Ihrem Ziel.
2. Legen Sie den Umfang des Audits fest
In diesem Abschnitt wird festgelegt, wie Sie das Audit durchführen werden. Eine gute Herangehensweise hierfür sind die 4 W-Fragen.
- Wer: Die Personen und Abteilungen, die für das Audit verantwortlich sind und es durchführen
- Was: Die zu prüfenden Prozesse oder Systeme
- Wann: Die Zeitleiste, innerhalb derer das Audit abgeschlossen sein muss
- Wo: Die räumlichen Grenzen des Ortes, an dem das Audit durchgeführt werden muss, falls zutreffend
Als Beispiel könnte der Umfang bei der Durchführung eines DevOps-Audits wie folgt aussehen.
Wer: Der technische Leiter ist für die Aufsicht über das Audit verantwortlich. Die Durchführung übernimmt das Audit-Team, bestehend aus zwei Entwicklern, zwei Qualitätsanalysten und drei DevOps-Ingenieuren.
Was: Die CI/CD-Pipeline wird geprüft, einschließlich aller Prozesse der Automatisierung und des Managements. SOC-2-konforme Software ist ebenfalls enthalten.
Wann: Das Audit wird in den acht Wochen ab dem 1. Juli 2025 durchgeführt.
Wo: Das Prozess-Audit wird in der Phase der Staging- und der Produktionsumgebung durchgeführt.
3. Unterteilung der Auditbereiche
Sobald der Arbeitsumfang feststeht, gliedern Sie ihn in kleinere, überschaubare Teilprojekte, Aufgaben und Teilaufgaben auf. Fassen Sie verwandte Aufgaben zusammen und ordnen Sie sie systematisch an.
4. Erstellen Sie konkrete Aufgaben und Fragen
In diesem Schritt erstellen Sie die Checklisten für das interne Audit. Hier erstellen Sie eine Liste aller umsetzbaren und messbaren Aufgaben für jeden Bereich des Audits.
Eine DevOps-Audit-Checkliste als Beispiel könnte folgende Fragen enthalten:
- Ist der Code vor der Überführung in die Produktion fehlerfrei?
- Wie viel Prozent der bekannten Fehler gelangen in die Produktion?
- Findet vor der Produktionsfreigabe eine Code-Prüfung durch den leitenden Entwickler statt?
- Wird vor der Inbetriebnahme ein IT-Compliance-Audit durchgeführt?
- Wer hat die Berechtigung, den Produktionsstart zu veranlassen?
Hier sind einige Hinweise für die Erstellung Ihrer internen Audit-Checkliste:
Halten Sie es einfach: Verwenden Sie eine klare und prägnante Sprache, die unnötige Komplexität vermeidet. Konzentrieren Sie sich auf umsetzbare Aufgaben, die jeder leicht verstehen und befolgen kann.
Sorgen Sie für Relevanz: Passen Sie Ihre Checkliste an die Ziele, den Umfang und die geltenden Standards des Audits an. Nehmen Sie nur Elemente auf, die sich direkt auf die von Ihnen geprüften Bereiche beziehen.
Wenn Sie beispielsweise eine Checkliste zur Einhaltung der DSGVO erstellen, sollten Sie vermeiden, weitere gesetzliche Anforderungen in dieselbe Prüfung aufzunehmen.
Achten Sie auf Einheitlichkeit: Verwenden Sie bei allen Aufgaben standardisierte Formate, Begriffe und Bewertungskriterien.
5. Bereiten Sie die erforderlichen Unterlagen vor
Legen Sie fest, welche konkreten Unterlagen, Berichte oder Daten die Einhaltung der Vorschriften oder die betriebliche Effektivität für jedes Checklistenelement belegen. Bei einer Finanzprüfung benötigen Sie beispielsweise Bilanzen, Rechnungen und Steuererklärungen.
Für das DevOps-Audit benötigen Sie möglicherweise Standardarbeitsanweisungen (SOPs), eine Matrix für Rollen und Verantwortungen, Prozesse für die Produktionsfreigabe usw.
6. Fertigstellen und standardisieren
Führen Sie ein kleines Meta-Audit durch, um Ihre Checkliste auf Redundanzen, Lücken oder unklare Elemente zu überprüfen. Nutzen Sie die Ergebnisse, um die Checkliste zu verfeinern und ihre Benutzerfreundlichkeit sowie Wirksamkeit zu verbessern.
Gestalten Sie das Format übersichtlich mit klar gegliederten Abschnitten und Space für Notizen oder Feststellungen. Standardisieren Sie es für zukünftige Audits, um Konsistenz und eine einfache Handhabung im gesamten Unternehmen zu gewährleisten.
Beispiel für eine Checkliste für interne Audits
Wenn Ihre Vorbereitungen abgeschlossen sind, verfügen Sie über eine Checkliste für das interne Audit, die in etwa wie die untenstehende aussieht.
Ziele und Umfang des Audits
In diesem kurzen Abschnitt werden die Ziele und Vorgaben des Auditprozesses dargelegt. Er enthält außerdem die RACI-Matrix und die Eskalationsprozesse.
Audit-Checkliste
Dies umfasst alle Arbeiten, die im Rahmen des Auditprozesses zu erledigen sind. Zu den häufig verwendeten Elementen gehören:
Vorbereitung
- Sammeln Sie alle relevanten Informationen und greifen Sie darauf zu
- Planen Sie die täglich abzuschließenden Arbeiten
- Holen Sie die erforderlichen Genehmigungen von den Schlüsselbeteiligten ein
Durchführung des Audits
- Messen Sie die Effizienz jedes einzelnen Prozesses
- Identifizieren Sie Engpässe
- Überprüfen Sie die Schlüssel-Leistungsindikatoren und die entsprechenden Metriken
- Prüfen Sie die Einhaltung der Richtlinien
- Führen Sie die SOX-Compliance-Checkliste gemäß dem Sarbanes-Oxley Act durch
Folgemaßnahmen
- Ergebnisse dokumentieren
- Geben Sie Empfehlungen für Korrektur- und Vorbeugungsmaßnahmen
- Legen Sie Zuständigkeiten und Fristen für die Behebung von Problemen fest
- Aktualisieren Sie die Compliance-Checkliste
- Planen Sie Folgeaudits ein, um den Fortschritt zu überwachen
Auditergebnisse
Das typische Ergebnis eines internen Audits ist ein Bericht an die entsprechenden Interessengruppen, in dem die Ergebnisse und Empfehlungen beschrieben werden.
Wenn das DevOps-Audit beispielsweise ergeben hat, dass Rollbacks dadurch verursacht werden, dass fehlerhafter oder mangelhafter Code in die Produktion gelangt, wird dies im Auditbericht erwähnt. Darüber hinaus könnte darin auch ein formeller Code-Review-Prozess vorgeschlagen werden, um Rollbacks in Zukunft zu verhindern.
Sie haben einen Plan erstellt und sind bereit; schauen wir uns nun an, wie Sie Ihr Audit richtig durchführen können.
Durchführung eines Audits: Schritt-für-Schritt-Anleitung
Um es noch einmal zu betonen: Die Vorbereitung des Audits ist wohl der entscheidende Schritt in diesem Prozess. Sie legt fest, was, wie, wann und wo Sie prüfen. Bevor Sie also mit der Bewertung beginnen, sollten Sie Ihre Vorbereitungsmaßnahmen und den Plan fertigstellen.
Erstellen Sie eine umfassende Checkliste für Audits und beginnen Sie dann mit Ihren Überprüfungen.
1. Daten erfassen
Tragen Sie alle derzeit vorhandenen Daten zusammen. Als Beispiel könnte ein DevOps-Audit folgende Daten umfassen:
- Vorhandene Berichte aus früheren Produktions-Deployments und Rollbacks
- Automatisierte Audit-Protokolle
- Bisherige Rückblicke darauf, warum es dazu gekommen ist
- Architekturentwürfe und andere Prozesskarten
- Feedback von Teamleitern und Mitgliedern zum Prozess
In manchen Fällen möchten Sie möglicherweise auch Daten aus der GRC-Software einsehen.
2. Erledigen Sie Ihre Kontrollen
Das mag einfach klingen, ist aber keineswegs leicht. Die Aufgabe des Prüfungsausschusses besteht darin, jeden einzelnen Schritt in jedem Prozess zu bewerten. Gehen Sie dabei sorgfältig und gründlich vor.
- Gehen Sie alle Daten bis ins kleinste Detail durch
- Überprüfen Sie alle Prozesse in Ihrem Auditbereich mithilfe Ihrer internen Audit-Checkliste.
- Sollte etwas nicht stimmen, stellen Sie dem zuständigen Mitglied des Teams entsprechende Fragen.
- Halten Sie Ihre Beobachtungen bei jedem Schritt klar und deutlich in einer Notiz fest.
3. Sammeln Sie Prüfungsnachweise
Der Unterschied zwischen einem Audit und einer zufälligen Einschätzung liegt in den Belegen. Ein gründliches internes Audit liefert konkrete Belege für Ineffizienzen, Unregelmäßigkeiten, Fehler, Betrug oder andere Abweichungen vom Prozess. Konzentrieren Sie sich darauf, ausreichende, relevante und zuverlässige Belege zu sammeln, um eine solide Grundlage für Ihre Schlussfolgerungen zu schaffen.
4. Auditnachweise analysieren
Analysieren Sie die Nachweise sorgfältig, um zu verstehen, was vor sich geht und warum. Nutzen Sie Techniken der Datenanalyse, des Benchmarkings und der Risikobewertung, um Muster, Anomalien oder Problembereiche zu identifizieren.
5. Berichten Sie die Ergebnisse des Audits
Fassen Sie nun die Ergebnisse Ihres Audits in einem Dokument zusammen. Dazu gehören:
- Ziele: Eine kurze Einführung in das, was Sie erreichen möchten
- Ergebnisse: Beobachtungen und Schlussfolgerungen auf der Grundlage des Audits
- Empfehlungen: Vorschläge zur Behebung festgestellter Ineffizienzen oder Verstöße
- Nächste Schritte: Zukünftige Pläne für das nächste Audit oder notwendige Änderungen
Obwohl Audits für jedes Unternehmen zum Alltag gehören, gibt es eine Reihe von Dingen, die schiefgehen könnten. Hier sind einige Best Practices, um dies zu vermeiden.
Best Practices für die Verwendung einer Audit-Checkliste
Eine Audit-Checkliste ist Ihre Schatzkarte. Sie zeigt Ihnen den Weg, den Sie einschlagen müssen, um Ihre Audit-Aufgabe abzuschließen. Eine klare, relevante und praxisnahe Schatzkarte ist entscheidend für Ihren Erfolg. Beachten Sie diese Tipps, wenn Sie Ihre eigene Checkliste erstellen.
Überprüfen Sie Ihre Audit-Checkliste: Ja, Sie haben richtig gelesen. Um sicherzustellen, dass Ihre Checkliste relevant und wirksam bleibt, sollten Sie sie regelmäßig überprüfen. Passen Sie sie an, um organisatorische Prozesse, zuständige Verantwortliche, Systemänderungen usw. zu berücksichtigen.
Betrachten Sie die Dinge von außen nach innen: Schotten Sie sich bei der Erstellung Ihrer internen Audit-Checkliste nicht von der Außenwelt ab. Berücksichtigen Sie in einem Zeitraum Branchenstandards und regulatorische Entwicklungen. So bleibt die Audit-Checkliste zeit- und ortsgerecht.
Holen Sie Feedback ein: Auditoren müssen eine gewisse Distanz und Autorität wahren, um ernst genommen zu werden. Dies sollte jedoch nicht dazu führen, dass sie kein aussagekräftiges Feedback von internen Beteiligten einholen, von denen viele möglicherweise Teil des von Ihnen geprüften Prozesses sind. Richten Sie einen Prozess zur Überprüfung der Dokumentation ein, um Feedback zu sammeln.
Standardisierte Checklisten anpassen: Branchenverbände und Zertifizierungsstellen verfügen mit Sicherheit bereits über fundierte Audit-Checklisten. Suchen Sie nach solchen, die unter Creative-Commons-Lizenzen verfügbar sind, und passen Sie diese an Ihre Prozesse an.
Setzen Sie auf digitale Lösungen: Nutzen Sie eine digitale Checkliste, um die Zugänglichkeit und Effizienz zu maximieren. Vielleicht sind Compliance-Management-Tools, die Echtzeit-Benachrichtigungen, Automatisierungen und Features für die Zusammenarbeit bieten, sogar besonders wertvoll für Sie. Schauen wir uns einmal an, wie das funktionieren würde.
Tools und Ressourcen zur Erstellung von Audit-Checklisten
Audits sind langwierige Prozesse, die viel Zeit und Aufwand in Anspruch nehmen. Ein leistungsstarkes Tool für das Projektmanagement wie ClickUp kann Ihnen dabei helfen, diese Aufgabe zu vereinfachen. Und so funktioniert es.
Strukturierte Planung mit Vorlagen
Fühlen Sie sich nicht unter Druck gesetzt, Ihre Audit-Vorlage von Grund auf neu zu erstellen. Passen Sie einfach eine der öffentlich zugänglichen Checklisten an Ihre Bedürfnisse an.
Sie können auch die vollständig anpassbare, einsteigerfreundliche Audit-Plan-Vorlage von ClickUp nutzen, um Ihre Arbeit zu strukturieren. Mithilfe dieser Dokumentvorlage können Sie wichtige Bereiche für Compliance-Anforderungen identifizieren, Daten erfassen, Wissen organisieren sowie das Audit problemlos planen und durchführen.
Effektive und wiederverwendbare Checklisten
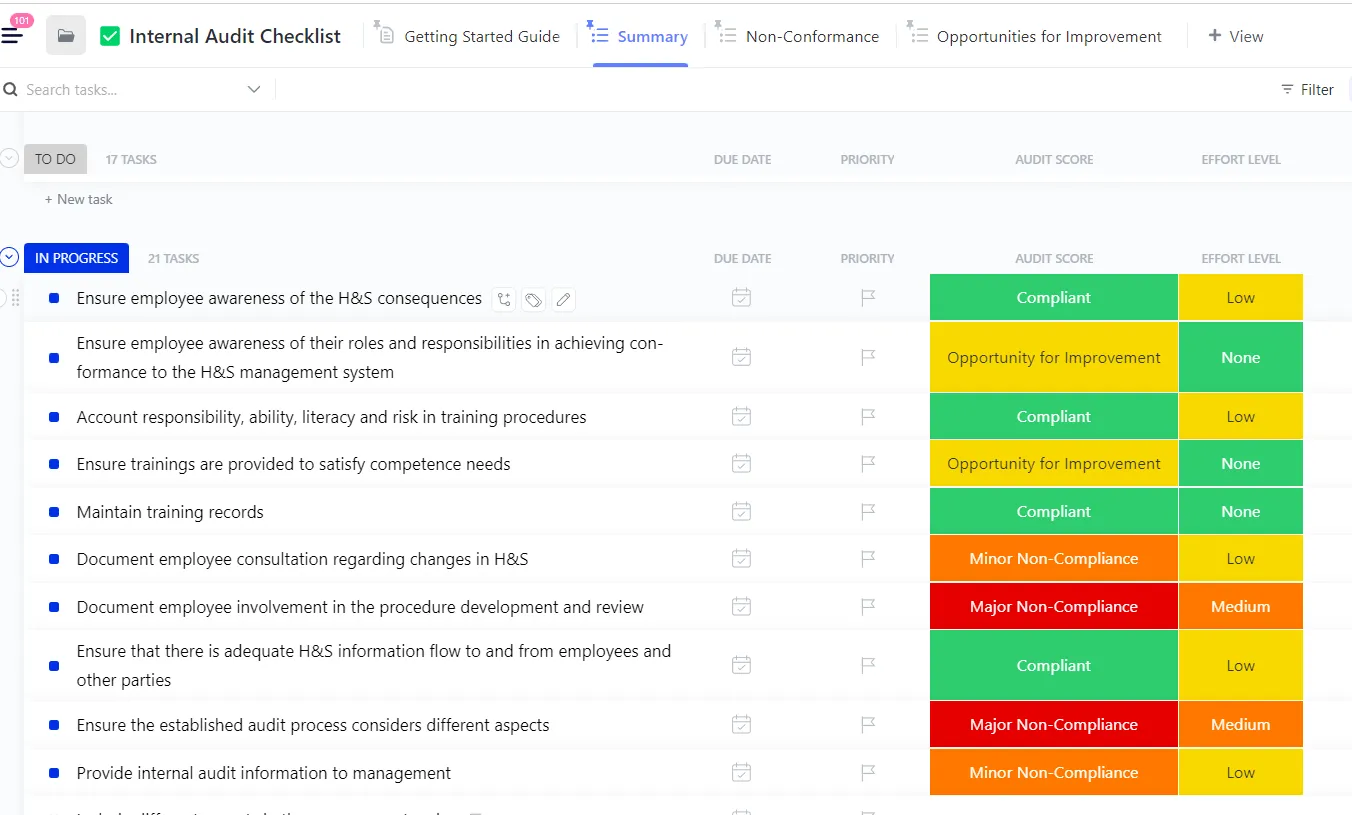
Eine gute Checkliste ist die Grundlage Ihres Audits. Erstellen Sie daher eine Checklisten-Vorlage, die Sie immer wieder verwenden können. Wenn Sie nicht sicher sind, wo Sie anfangen sollen, sehen Sie sich die Vorlage für eine interne Audit-Checkliste von ClickUp an. Mit dieser einsteigerfreundlichen, sofort einsatzbereiten Vorlage können Sie:
- Audit-Elemente identifizieren
- Erstellen Sie wiederverwendbare Checklisten mit entsprechenden Audit-Bewertungen, Aufwandsstufen und anderen benutzerdefinierten Feldern.
- Kopieren Sie diese und verwenden Sie sie bei Bedarf
- Arbeiten Sie mit den Beteiligten zusammen und bleiben Sie flexibel
Aufgabenmanagement für Audits
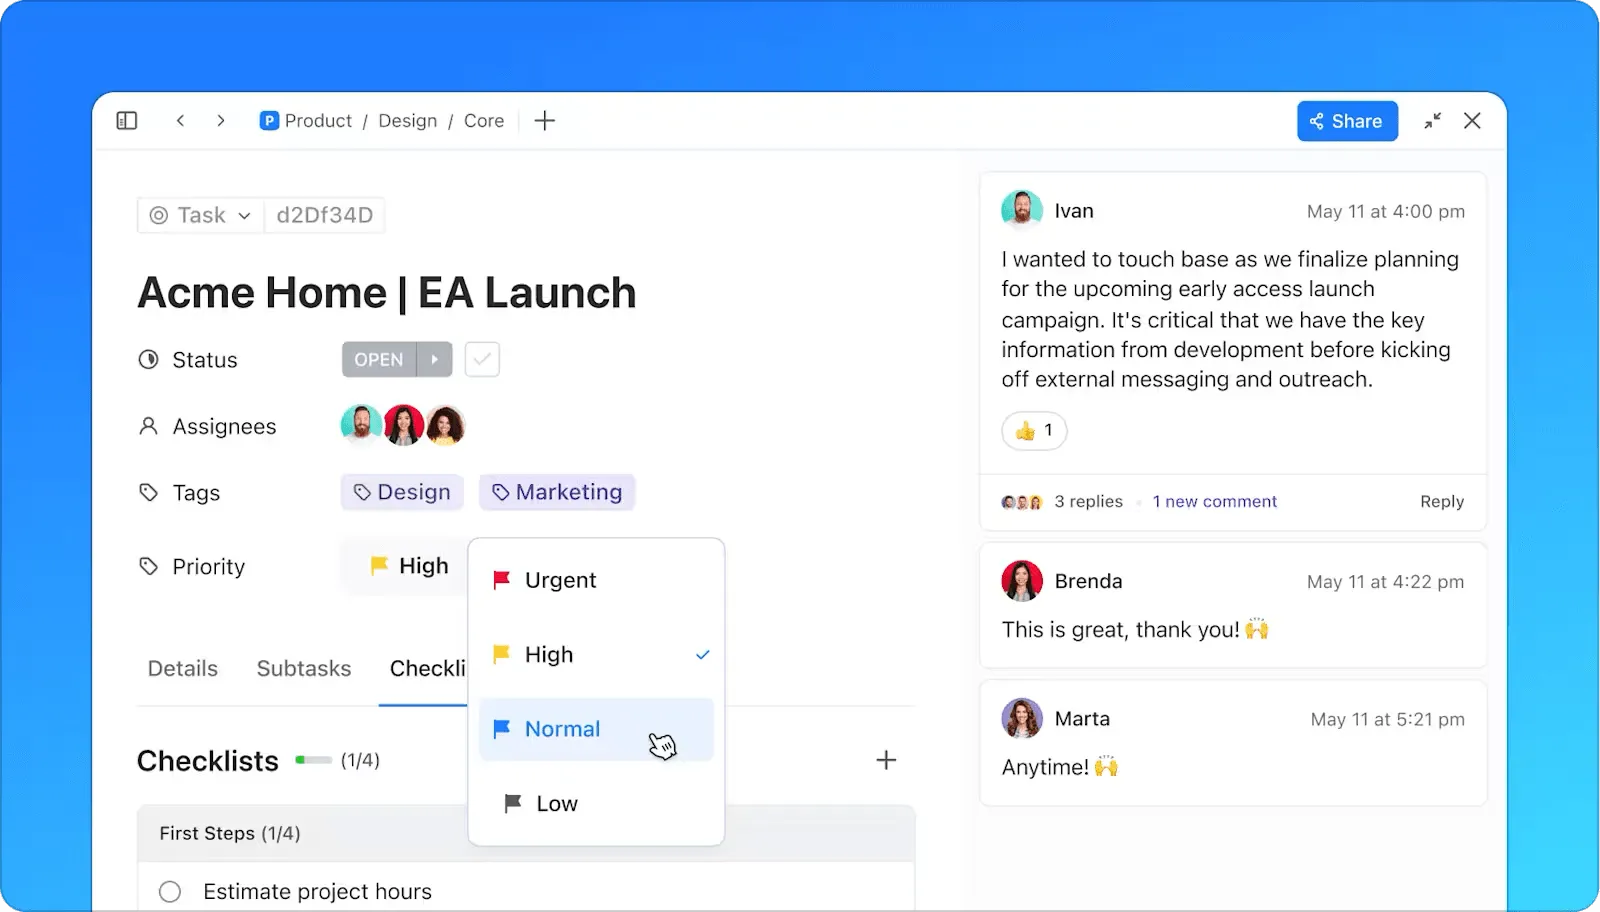
Was ist ein Audit anderes als eine Abfolge spezifischer Aufgaben? Verwalten Sie Ihre Audits effizient mit ClickUp-Aufgaben. Unterteilen Sie das Audit in Aufgaben und Unteraufgaben. Erstellen Sie bei Bedarf kleinere Checklisten innerhalb der Aufgaben. Arbeiten Sie mit den zuständigen Personen zusammen, indem Sie sie in den Kommentaren mit @erwähnen. Sie können den Beteiligten bei Bedarf auch Aktionspunkte zuweisen.
Automatisierung von Audits
Audits bestehen aus einer Reihe kleiner, sich wiederholender Aufgaben, von denen viele effektiv automatisiert werden können. ClickUp Automatisierungen enthalten vorgefertigte Vorlagen und Auslöser, die einen breiten Bereich an Szenarien unterstützen.
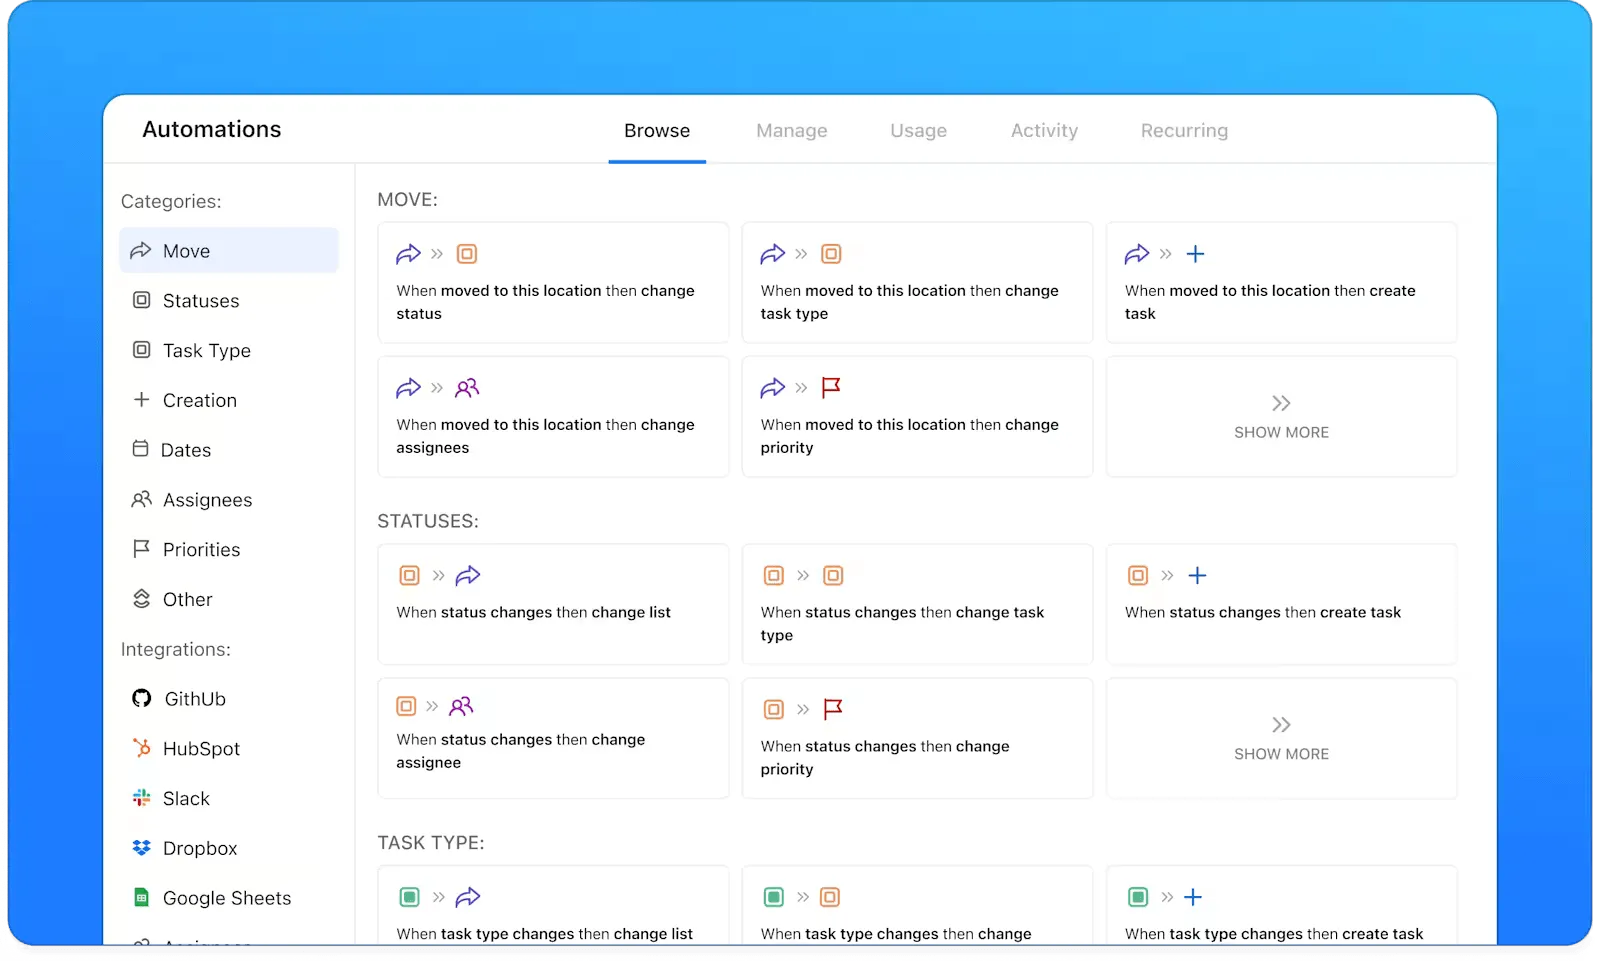
- Müssen Sie Elemente in mehreren Checklisten aktualisieren? Automatisieren Sie den Vorgang anhand von Auslösern in einer der Listen.
- Müssen Sie einen Beteiligten über schwerwiegende Verstöße informieren? Automatisieren Sie das Taggen und @Erwähnungen.
- Müssen Sie basierend auf dem Audit-Ergebnis neue Aufgaben erstellen? Automatisieren Sie die Erstellung von Aufgaben bei Änderungen des Status.
Gemeinsame Erkenntnisse
Organisieren Sie Ihre Ergebnisse in ClickUp Docs. Geben Sie sie sicher für Kommentare und Vorschläge an andere weiter. Bei Bedarf können Sie auch direkt aus den Dokumenten Aufgaben erstellen.
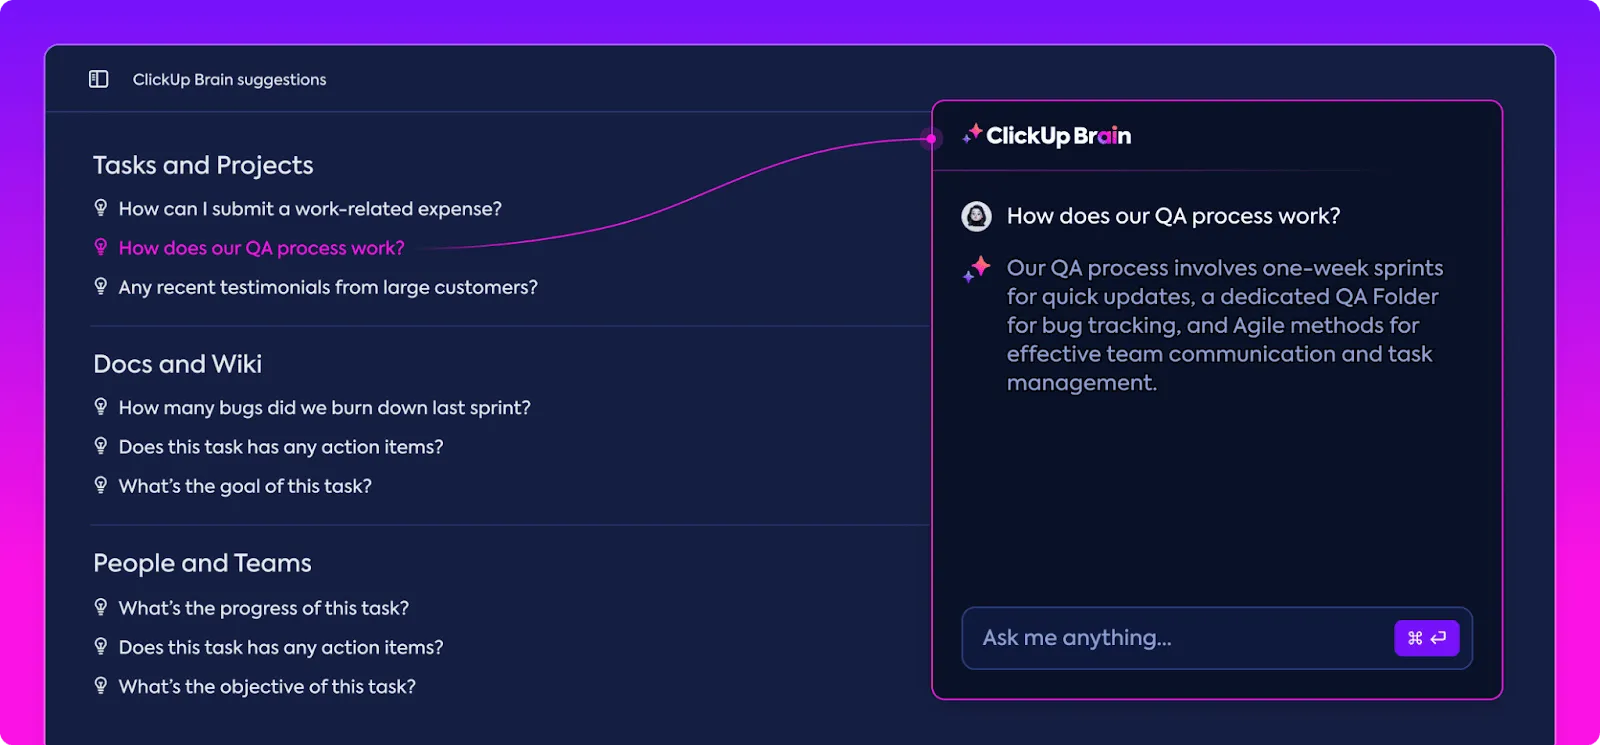
Nutzen Sie bei komplexeren Problemen KI. ClickUp Brain hilft Ihnen dabei, Ideen zu entwickeln, Notizen zusammenzufassen und sofort über den Fortschritt informiert zu werden. Außerdem erhalten Sie Antworten auf Ihre Fragen zum Projektmanagement des Audit-Projekts.
Damit ist Ihr Audit erledigt und der Bericht fertig. Wie geht es nun weiter?
Maßnahmen und Verbesserungen nach dem Audit
Das Audit ist nicht der letzte Schritt. Tatsächlich ist es nur ein wichtiger Meilenstein im Zyklus der kontinuierlichen Verbesserung. Das bedeutet, dass Sie nach dem Audit noch viel Arbeit zu erledigen haben.
Korrekturmaßnahmen umsetzen: Setzen Sie die Empfehlungen aus dem Audit um, um Verstöße zu beheben, Kontrolllücken zu schließen und Ineffizienzen zu beseitigen.
Als Beispiel für die Empfehlung des DevOps-Audits könnte man einen Schritt für die Kernüberprüfung hinzuzufügen angeben. Setzen Sie dies im Rahmen Ihres technischen Projektmanagements um.
Verantwortlichkeiten zuweisen: Integrieren Sie die Empfehlungen aus dem Audit in Ihre Prozesse. Weisen Sie Verantwortlichkeiten zu, legen Sie Fristen fest und überwachen Sie den Fortschritt.
Ergreifen Sie vorbeugende Maßnahmen: Sobald Sie das Problem behoben haben, ergreifen Sie Maßnahmen, um ein erneutes Auftreten zu verhindern.
Beispielsweise könnten Sie im Rahmen Ihrer DevOps-Pipeline eine Automatisierung der Code-Prüfung implementieren. Sie können auch einen Freigabeprozess einrichten, der sicherstellt, dass ein erfahrener Entwickler den Code für die Produktionsbereitstellung freigibt.
Richtlinien aktualisieren: Aktualisieren Sie auf der Grundlage der Audit-Empfehlungen interne Kontrollen, Richtlinien, Standardarbeitsanweisungen (SOPs), Schulungen usw. Richten Sie einen Prozess ein, um Änderungen des rechtlichen Rahmens regelmäßig zu überwachen und entsprechende Anpassungen vorzunehmen. Machen Sie dies zu einem festen Bestandteil Ihres Unternehmenswissens.
Verfolgen Sie den Fortschritt: Warten Sie nicht bis zum nächsten Audit, um zu erfahren, ob es funktioniert hat! Verfolgen und messen Sie Ihren Fortschritt bei jedem Schritt. Nutzen Sie ClickUp-Dashboards für die Echtzeitüberwachung und Berichterstellung.
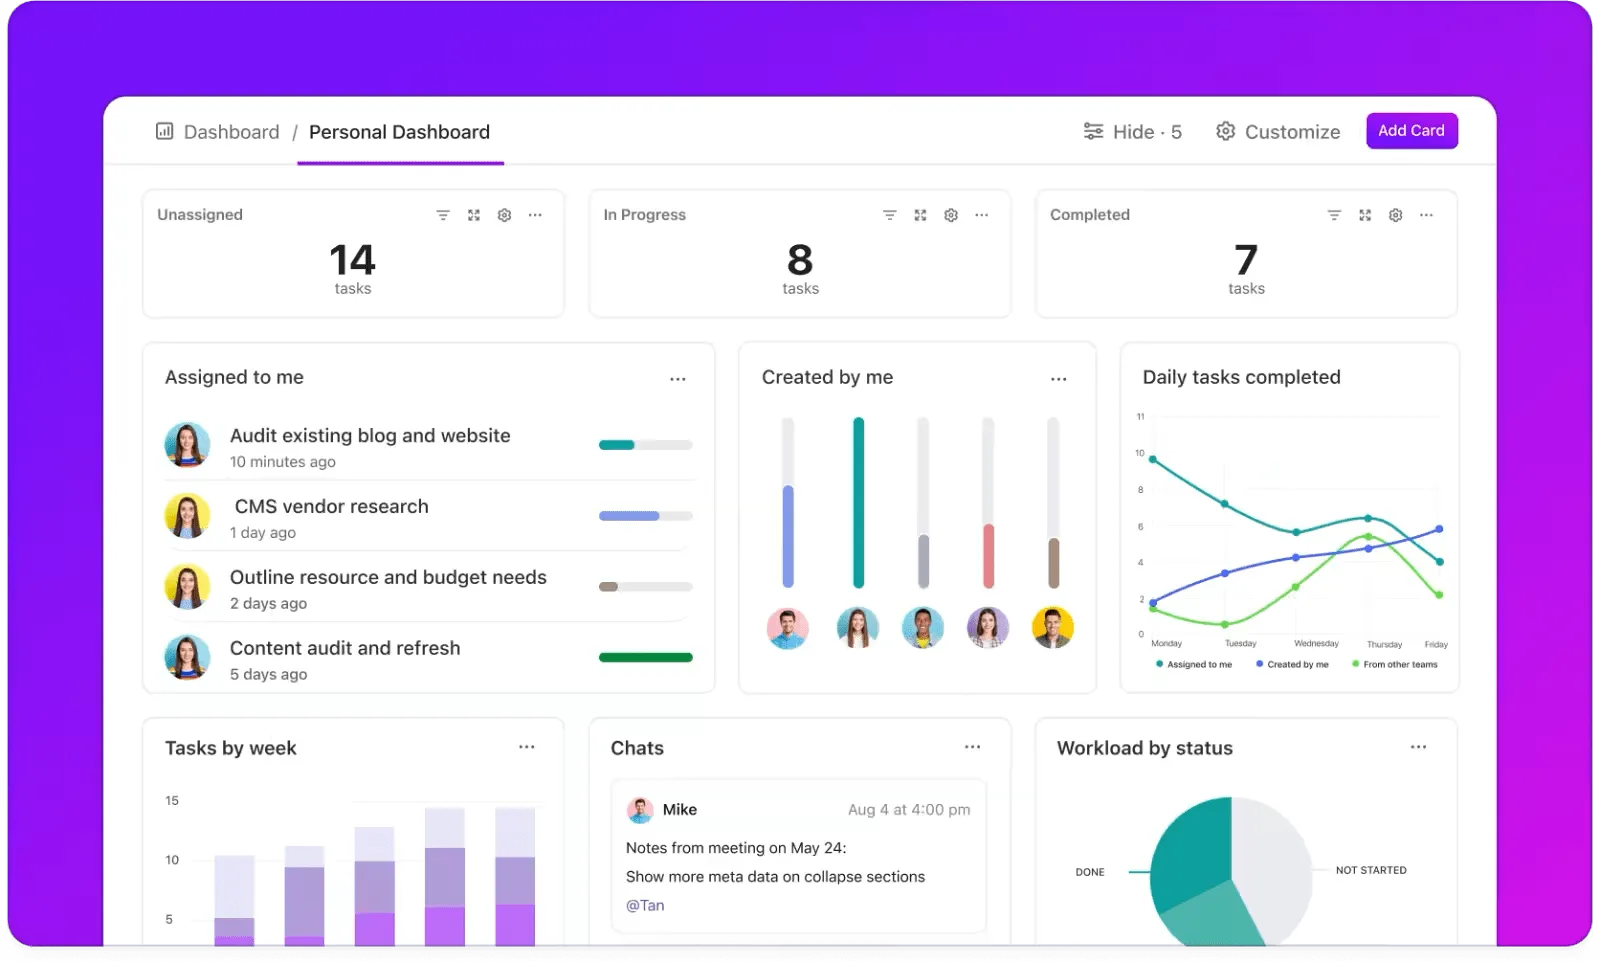
Sie können beispielsweise auf ClickUp-Dashboards Widgets für Aufgaben mit Code-Reviews und Rollbacks erstellen. Nutzen Sie diese, um den Zusammenhang zwischen beiden zu überwachen und sicherzustellen, dass Ihre Audit-Empfehlungen zur Lösung der zugrunde liegenden Probleme beitragen.
Verpassen Sie mit ClickUp kein Audit mehr
Seien wir ehrlich: Fehler passieren ständig, besonders wenn Menschen im Spiel sind. Das lässt sich zwar nicht vollständig vermeiden, aber mit den richtigen Prozessen lassen sie sich minimieren.
Ein gutes internes Audit gewährleistet die Genauigkeit, Wirksamkeit, Effizienz und Integrität der Unternehmensprozesse. Es trägt zudem dazu bei, die Standards der Sicherheits-, gesetzlichen, behördlichen und Qualitätsmanagementsysteme aufrechtzuerhalten. Regelmäßige interne und externe Audits identifizieren Risiken und mindern diese.
Andererseits können häufige Audits auch erheblichen Zeit-, Ressourcen- und Kostenaufwand erfordern. Der einzige Weg, Audits konsequent durchzuführen und Prozesse kontinuierlich zu verbessern, besteht darin, sie zu institutionalisieren.
Das Projektmanagement-Tool von ClickUp ist hierfür eine leistungsstarke Lösung. Mit seinem effizienten Aufgabenmanagement, optimierten Workflows, Echtzeit-Überwachung und müheloser Zusammenarbeit unterstützt ClickUp das Audit-Management in großem Maßstab. Richten Sie Ihre benutzerdefinierten Audits in ClickUp ein. Testen Sie ClickUp noch heute kostenlos!