

Todos nós já ouvimos falar do Regulamento Geral de Proteção de Dados (GDPR).
É uma questão de privacidade de dados, certo? Em essência, sim. Mas, para as empresas, isso representa uma mudança fundamental na forma como interagem e se mantêm em contato com seus clientes e público-alvo.
Por exemplo, a Meta recebeu uma multa pesada de 1,3 bilhão de dólares por não cumprir os parâmetros de privacidade de dados definidos pelo GDPR. 😲
Portanto, se você tem clientes na União Europeia, precisa fazer isso da maneira certa e o mais rápido possível!
Esta postagem no blog lhe proporcionará uma compreensão clara sobre a conformidade com o GDPR, uma lista de verificação prática para alcançá-la e algumas ferramentas úteis para automatizar e otimizar o processo.
Vamos lá. 🎢
GDPR 101: Entendendo o básico
O que é o GDPR?
O GDPR é um regulamento aplicado pela União Europeia para proteger a privacidade dos dados dos indivíduos na região. Ele determina como os dados pessoais dos cidadãos da UE são coletados, armazenados, utilizados e, por fim, protegidos pelas empresas.
A lei entrou em vigor em maio de 2018 e teve um impacto significativo na forma como as empresas interagem com os clientes. Esse guia abrangente foi criado para regulamentar três aspectos gerais da proteção de dados:
- Privacidade de dados: O GDPR concede aos indivíduos maior controle sobre seus dados pessoais, incluindo o direito de acessar, retificar, apagar, restringir o tratamento, portabilidade de dados, opor-se ao tratamento e ser informado sobre as atividades de tratamento de dados
- Segurança de dados: exige que as empresas implementem medidas técnicas e organizacionais adequadas para proteger os dados pessoais contra acesso não autorizado, alteração, divulgação ou destruição
- Responsabilidade: As empresas são responsáveis por comprovar a conformidade com o GDPR. Isso inclui a realização de avaliações de impacto sobre a proteção de dados (DPIAs) para atividades de tratamento de alto risco, como operações bancárias, e a nomeação de um encarregado da proteção de dados (DPO) em determinados casos
🚦Lembre-se: qualquer organização que colete ou processe dados pessoais de residentes da UE, independentemente da localização da empresa, precisa estar em conformidade com o GDPR. Isso inclui pequenas empresas, corporações multinacionais e até mesmo organizações sem fins lucrativos.
De quais dados estamos falando?
O GDPR se concentra nas informações de identificação pessoal (PII), que são qualquer informação que possa ser usada para identificar um indivíduo, direta ou indiretamente. Exemplos incluem:
- Identificadores diretos: Nome, endereço, número de segurança social ou equivalente, número de telefone, endereço de e-mail
- Identificadores indiretos: gênero, raça, data de nascimento, indicador geográfico, ocupação, dados demográficos
- Informações pessoais sensíveis (PII): número da carteira de motorista, número do passaporte, dados biométricos, informações financeiras, prontuários médicos, informações de contas eletrônicas e digitais, registros pessoais de funcionários, informações de senhas, números de identificação escolar
O que isso significa para as empresas?
Do ponto de vista do GDPR, você é um controlador de dados ou um processador de dados que trabalha com os dados de cidadãos da UE. Dependendo da categoria em que você se enquadra, as expectativas em relação à sua empresa podem variar.
- Controlador de dados: É a entidade que determina a finalidade e os meios de tratamento dos dados pessoais. É responsável por garantir a conformidade com o GDPR
- Processador de dados: É a entidade que processa dados pessoais em nome do controlador de dados. Ela deve seguir as instruções do controlador de dados
Em um exemplo prático, um controlador de dados poderia ser um hospital, e um processador de dados poderia ser um provedor de armazenamento em nuvem onde o hospital armazena os prontuários dos pacientes. Como controlador de dados, o hospital decide quais informações armazenar e como utilizá-las. O provedor de nuvem (processador de dados) simplesmente armazena os dados com segurança, de acordo com as instruções do hospital.
🚦Lembre-se: o GDPR atribui maior responsabilidade aos controladores de dados para criar e implementar a privacidade desde a concepção em todos os seus processos de negócios.
RGPD: uma lei de privacidade ou uma lei de proteção de dados pessoais?
As leis de privacidade e de proteção de dados pessoais costumam ser usadas como sinônimos, mas apresentam nuances distintas. Embora ambas se preocupem com a proteção dos dados dos indivíduos, elas abordam a questão sob ângulos ligeiramente diferentes.
A legislação de privacidade, em seu sentido mais amplo, trata da proteção dos indivíduos contra invasões em suas vidas pessoais e em seu espaço físico, como visitas indesejadas em casa. A legislação de privacidade de informações, por outro lado, concentra-se especificamente na proteção de dados pessoais, como endereços IP ou e-mails.
Na prática, um serviço que você assinou pode acessar sua localização por meio do GPS do seu celular e enviar atualizações específicas para a sua região, ou um serviço de entrega pode estar enviando itens para o endereço da sua casa. Se qualquer uma dessas empresas sofrer uma violação de dados, a localização da sua casa fica repentinamente exposta e pode ser explorada.
Nesse contexto, embora o GDPR proteja principalmente os dados pessoais, ele também aborda questões mais amplas relacionadas à privacidade.
O GDPR não se resume apenas à proteção de dados. Trata-se de direitos fundamentais, incluindo o direito à privacidade e o direito ao esquecimento.
O GDPR não se refere apenas à proteção de dados. Trata-se de direitos fundamentais, incluindo o direito à privacidade e o direito ao esquecimento.
A lista de verificação para conformidade com o GDPR: seu roteiro para a proteção de dados
Agora que desvendamos o código do GDPR (bem, pelo menos o básico!), vamos examinar as etapas gerais que você precisa incluir em uma lista de verificação de auditoria do GDPR para estar em conformidade.
1. Mapeie suas fontes de dados
Antes de poder protegê-los, você precisa entender quais dados está coletando. Realize uma auditoria para identificar todos os dados pessoais que sua empresa acumula, de onde eles vêm e como são utilizados.
Para fazer isso de forma eficiente, você precisa levar em consideração o seguinte:
- Inventário de dados: Crie um inventário detalhado de todas as categorias de dados pessoais coletados, incluindo nomes, endereços, informações de contato, dados financeiros, dados biométricos e muito mais
- Fontes de dados: Identifique as fontes desses dados, como sites, formulários, fornecedores terceirizados ou interações presenciais
- Atividades de tratamento de dados: Determine como os dados são utilizados, incluindo armazenamento, tratamento, transmissão e compartilhamento
- Retenção de dados: Estabeleça políticas de retenção de dados (por quanto tempo os dados permanecem no seu sistema) que estejam alinhadas aos princípios do GDPR e minimizem o armazenamento de dados pessoais
- Fluxo de dados: Mapeie o fluxo de dados dentro da sua organização e para terceiros. Por exemplo, um serviço de entrega terceirizado que está executando seu pedido de remessa se enquadraria nessa categoria
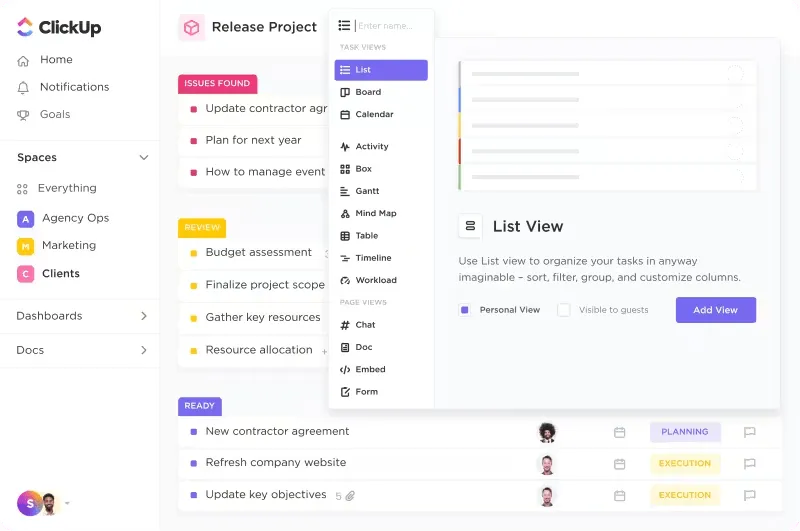
💡 Dica profissional: O ClickUp CRM pode ser sua solução completa para mapear e armazenar dados de clientes. Desde a captura de endereços de e-mail em leads de vendas até o acompanhamento da jornada do cliente e de quaisquer interações adicionais, ele ajudará você a organizar todos os dados em um único lugar.
2. Contrate um responsável pela proteção de dados (DPO)
Um DPO atua como ponto único de contato para questões de privacidade de dados dentro da sua organização.
Como especialista em privacidade de dados, o responsável pela proteção de dados (DPO) garante que as práticas de dados da organização estejam em conformidade com os requisitos do GDPR. Em sua função, o DPO lida com solicitações dos titulares de dados, responde a violações de dados, auxilia nas avaliações de risco e atua como ponto de contato com as autoridades de proteção de dados.
Para se qualificar como DPO, um candidato deve possuir conhecimento especializado em legislação de proteção de dados e estar facilmente acessível aos funcionários e aos titulares dos dados. Ao nomear um DPO qualificado, você pode demonstrar seu compromisso com a privacidade de dados, reduzir o risco de não conformidade e aumentar sua credibilidade como empresa perante os clientes.
3. Documente seu processo de conformidade com o GDPR de ponta a ponta
Documente tudo! Elaborar uma política de tratamento de dados envolve descrever cada processo ao longo do caminho para que você possa identificar, por exemplo, onde os dados de um cliente serão armazenados ou por quanto tempo permanecerão armazenados após o cancelamento da assinatura.
Certifique-se de que a visão geral do processo e os detalhes específicos estejam claramente definidos e acessíveis a todas as equipes que precisarão atualizá-los ou consultá-los periodicamente.
Aproveite o ClickUp Docs para manter um registro centralizado e de fácil acesso das suas atividades de tratamento de dados, incluindo o tipo de dados, a base jurídica para a coleta e o prazo de retenção.
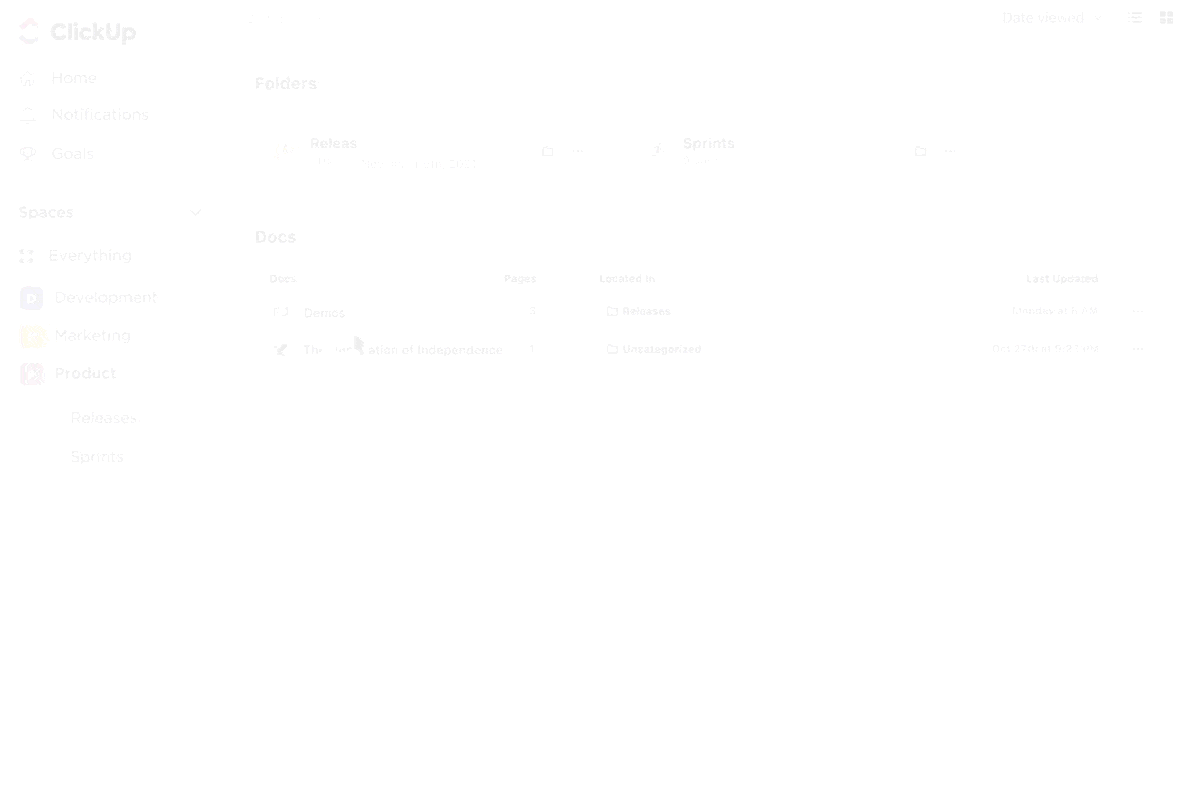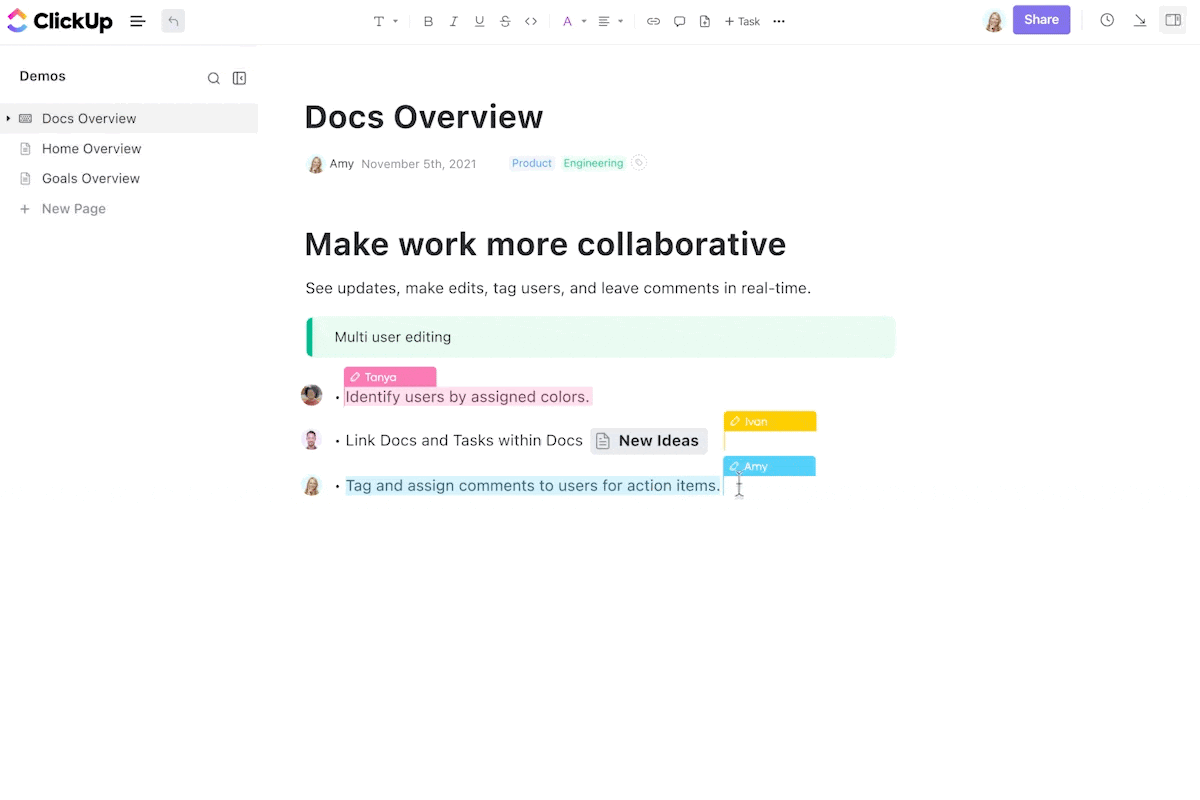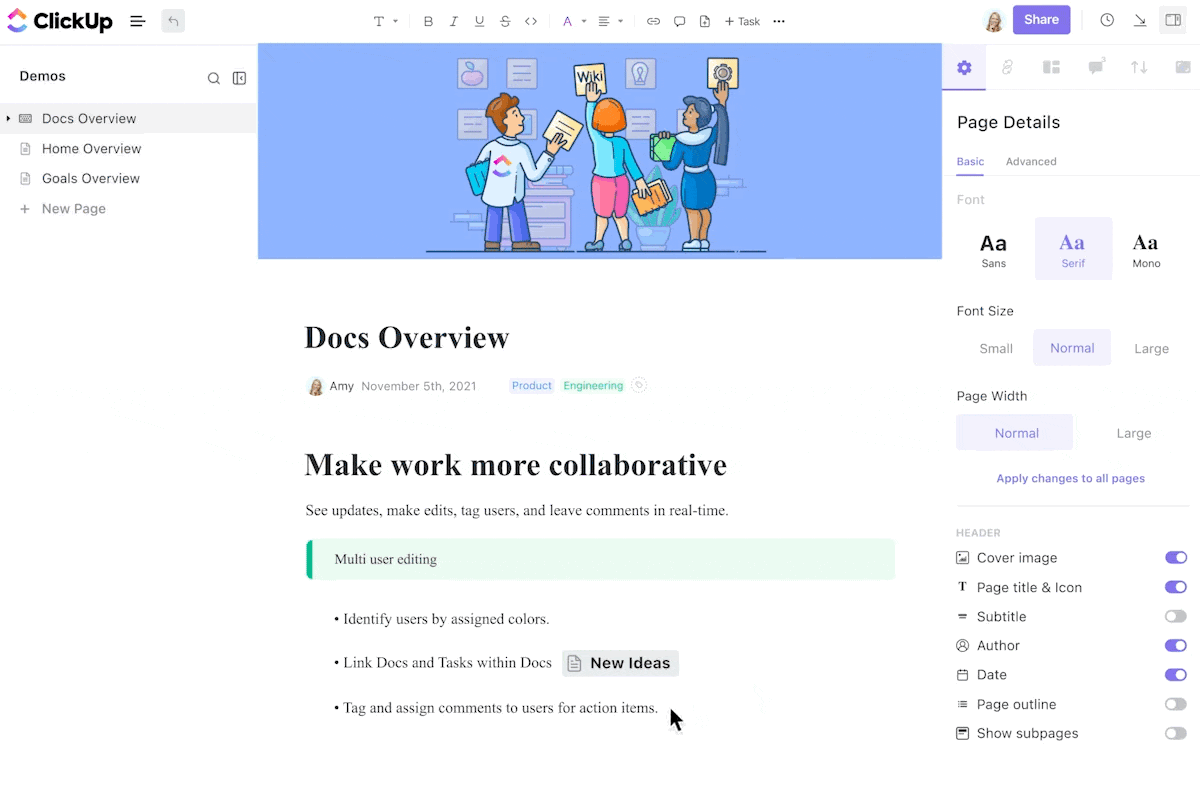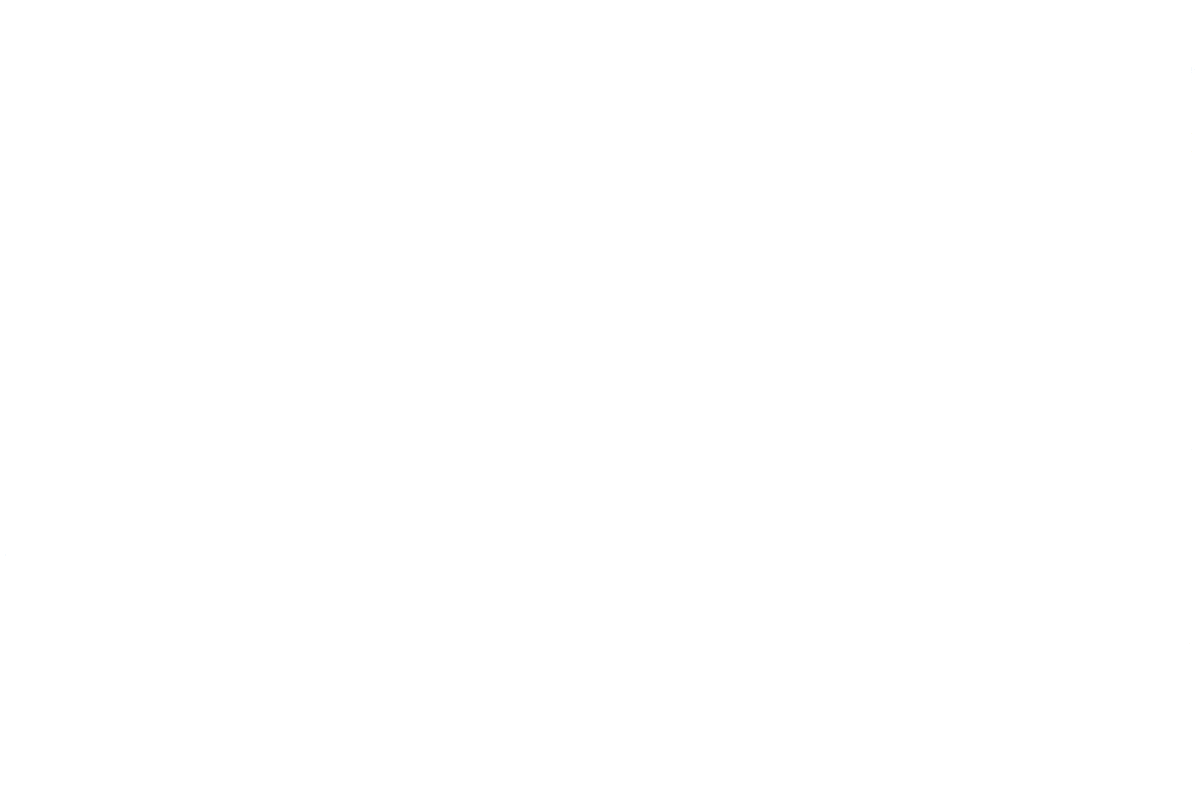
Crie documentos separados para os diferentes aspectos da conformidade, como mapeamento de dados, políticas de retenção de dados, planos de resposta a violações de dados e avaliações de risco.
Esses documentos podem ser organizados em uma estrutura hierárquica usando páginas aninhadas, o que facilita a navegação e a consulta. Você também pode usar os recursos de colaboração do ClickUp, como @menções, para envolver equipes e pessoas relevantes no processo, garantindo que todos estejam alinhados e informados.
4. Reavalie seus processos de coleta de dados
Você realmente precisa de todos esses dados? O GDPR enfatiza o princípio da minimização de dados, que exige que as organizações coletem e processem apenas os dados pessoais necessários para finalidades específicas.
Para garantir a conformidade, avalie regularmente suas práticas de coleta de dados e certifique-se de que elas se limitem ao que é necessário e proporcional aos seus objetivos de negócio. Aqui estão alguns pontos a serem considerados:
Limitação da finalidade
Certifique-se de que os dados coletados estejam diretamente relacionados aos seus objetivos de negócio e não sejam utilizados para fins não previstos. Por exemplo, para processar pedidos, um site de comércio eletrônico pode coletar nomes, endereços e informações de pagamento dos clientes. Esses dados não devem ser utilizados para publicidade direcionada sem o consentimento do cliente.
Minimização de dados
Identifique se algum campo de dados pode ser eliminado ou anonimizado sem comprometer a finalidade da coleta de dados. Uma plataforma de mídia social pode, inicialmente, coletar nomes completos, endereços de e-mail e datas de nascimento dos usuários. No entanto, se a plataforma puder funcionar adequadamente apenas com nomes de usuário e endereços de e-mail, ela deve minimizar a coleta de dados pessoais.
Retenção de dados
Estabeleça políticas adequadas de retenção de dados para garantir que os dados não sejam mantidos por mais tempo do que o necessário. Para fins de conformidade regulatória, um banco pode reter registros de solicitações de cartão de crédito por um período específico. Após o período exigido, esses dados podem ser anonimizados ou excluídos.
Consentimento
Se você estiver utilizando o consentimento como base legal para o tratamento de dados, certifique-se de que ele seja livre, específico, informado e inequívoco. Um aplicativo móvel solicita que os usuários consentam com a coleta de dados de localização para recomendações personalizadas. O consentimento deve ser livre e específico (por exemplo, acessar a localização apenas durante o uso do aplicativo).
Interesses legítimos
Se você estiver se baseando em interesses legítimos, avalie cuidadosamente se eles superam os interesses, direitos e liberdades do indivíduo. Uma organização de notícias pode processar as informações de contato de jornalistas para facilitar a comunicação e a colaboração. Isso pode ser considerado um interesse legítimo para atividades jornalísticas.
🌈 Você sabia? O SOC 2 é uma estrutura equivalente ao GDPR, mais associada às empresas americanas. Trata-se de uma norma voluntária utilizada por organizações para demonstrar seu compromisso com a segurança e a privacidade dos dados.
Embora o GDPR seja uma regulamentação legal voltada para a proteção dos dados pessoais de indivíduos na União Europeia, o SOC 2 pode ser visto como uma norma complementar. Ao obter a conformidade com o SOC 2, você pode demonstrar que é uma entidade empresarial responsável pelo tratamento de dados e que mantém a adesão a medidas de segurança de dados reconhecidas globalmente.
5. Fique atento a violações de dados e aja rapidamente
Ao notificar uma violação de dados nos termos do GDPR, as organizações devem avaliar o risco potencial aos direitos e liberdades das pessoas. Isso envolve considerar o tipo de dados comprometidos, a probabilidade de acesso não autorizado e as possíveis consequências para as pessoas afetadas.
O GDPR exige a notificação de violações de dados em até 72 horas, caso haja um alto risco de impacto negativo sobre os direitos e liberdades das pessoas.
Em muitos casos, as organizações também devem notificar diretamente as pessoas afetadas, fornecendo informações claras sobre a violação, os dados envolvidos e as medidas que estão sendo tomadas para resolver a situação.
Além disso, é necessária uma investigação minuciosa para entender a causa da violação e implementar medidas preventivas. É essencial manter registros detalhados de todo o processo, incluindo as medidas tomadas para relatar a violação e mitigar seu impacto.
Exemplo: a violação de dados da British Airways
Em 2018, a British Airways sofreu uma violação significativa de dados que afetou aproximadamente 500 mil clientes. Os hackers conseguiram obter acesso não autorizado ao sistema de reservas da companhia aérea, roubando informações pessoais como nomes, endereços, dados de cartões de pagamento e itinerários de viagem.
Essa violação constituiu uma clara infração ao GDPR, pois envolveu o tratamento não autorizado de dados pessoais em grande escala. A British Airways foi multada em 20 milhões de libras pelo Information Commissioner’s Office (ICO) do Reino Unido por causa do incidente.
6. Priorize a transparência na coleta de dados
Seus clientes têm o direito de saber exatamente quais dados você está coletando e como os utiliza. Aqui estão algumas medidas que você pode tomar para garantir a transparência em seus processos de coleta de dados:
- Políticas de privacidade claras e concisas: Ofereça políticas de privacidade facilmente acessíveis e compreensíveis, que descrevam claramente suas práticas de tratamento de dados. Essas políticas devem ser redigidas em linguagem simples e evitar jargões jurídicos
- Consentimento informado: Explique as finalidades da coleta de dados, os tipos de dados que estão sendo coletados e os direitos dos clientes em relação aos dados durante o processo de obtenção do consentimento
- Solicitações de acesso dos titulares de dados: Responda às solicitações de acesso dos titulares de dados de forma rápida e abrangente. Isso significa fornecer aos indivíduos uma cópia de seus dados pessoais e informações sobre como eles estão sendo tratados
- Compartilhamento de dados com terceiros: Se dados pessoais forem compartilhados com terceiros, certifique-se de que medidas de segurança adequadas estejam em vigor para proteger os dados e que os terceiros também estejam em conformidade com o GDPR
7. Obtenha o consentimento dos pais para clientes menores de idade
O GDPR exige que as empresas obtenham o consentimento dos pais ou responsáveis legais antes de processar dados pessoais de menores de 16 anos na maioria dos países da UE.
Para verificar a idade dos seus usuários, utilize métodos confiáveis, como exigir o consentimento dos pais ou usar serviços de verificação de idade. Se o consentimento dos pais for obtido, ele deve ser livre, específico, informado e inequívoco.
Além disso, mantenha registros detalhados do processo de consentimento, incluindo a data, o método e a identidade da parte que concedeu o consentimento. Adicione etapas adicionais para garantir que nenhuma informação confidencial seja coletada de crianças e que seus dados não sejam retidos por mais tempo do que o necessário.
Exemplo: TikTok x Comissão de Proteção de Dados da Irlanda
O TikTok foi multado em US$ 379 milhões pela Comissão de Proteção de Dados da Irlanda (DPC) por não proteger adequadamente os dados pessoais de crianças. A DPC constatou que o TikTok não havia obtido consentimento válido de crianças menores de 13 anos, conforme exigido pelo GDPR.
Além disso, a DPC criticou o TikTok por não tomar medidas suficientes para impedir que crianças tenham acesso a conteúdos potencialmente prejudiciais. Essa é uma das maiores multas aplicadas sob o GDPR, o que ressalta a importância de proteger os dados das crianças na internet.
8. Adote o consentimento por dupla confirmação
Para facilitar um processo de consentimento verdadeiramente informado, obtenha o consentimento explícito dos clientes antes de processar seus dados, incluindo seus endereços de e-mail, para fins de marketing. Um processo de dupla confirmação é um método eficaz para garantir que as pessoas tenham se inscrito em uma lista de e-mails de forma consciente e voluntária.
Como funciona a confirmação dupla (double opt-in)?
- Inscrição inicial: Quando uma pessoa insere seu endereço de e-mail para se inscrever em uma lista de e-mails, ela recebe um e-mail de confirmação
- Confirmação: O usuário deve clicar em um link ou botão no e-mail de confirmação para concluir o processo de inscrição
Esse processo de verificação em duas etapas ajuda a evitar spam e garante que as pessoas tenham consentido ativamente em receber e-mails. Ao implementar um processo de dupla confirmação, você pode reduzir o risco de ser sinalizado por enviar e-mails de marketing não solicitados.
9. Atualize sua política de privacidade periodicamente
Revise e atualize sua política de privacidade regularmente para refletir quaisquer mudanças em suas práticas de tratamento de dados ou nos requisitos legais. Concentre-se nas dicas a seguir para manter sua política de privacidade em perfeitas condições:
- Precisão: Certifique-se de que as informações contidas na sua política de privacidade estejam corretas e atualizadas
- Acessibilidade: Torne sua política de privacidade facilmente acessível em seu site e inclua um link para ela em outras páginas relevantes
- Consistência: Certifique-se de que sua política de privacidade esteja alinhada com suas práticas reais de tratamento de dados
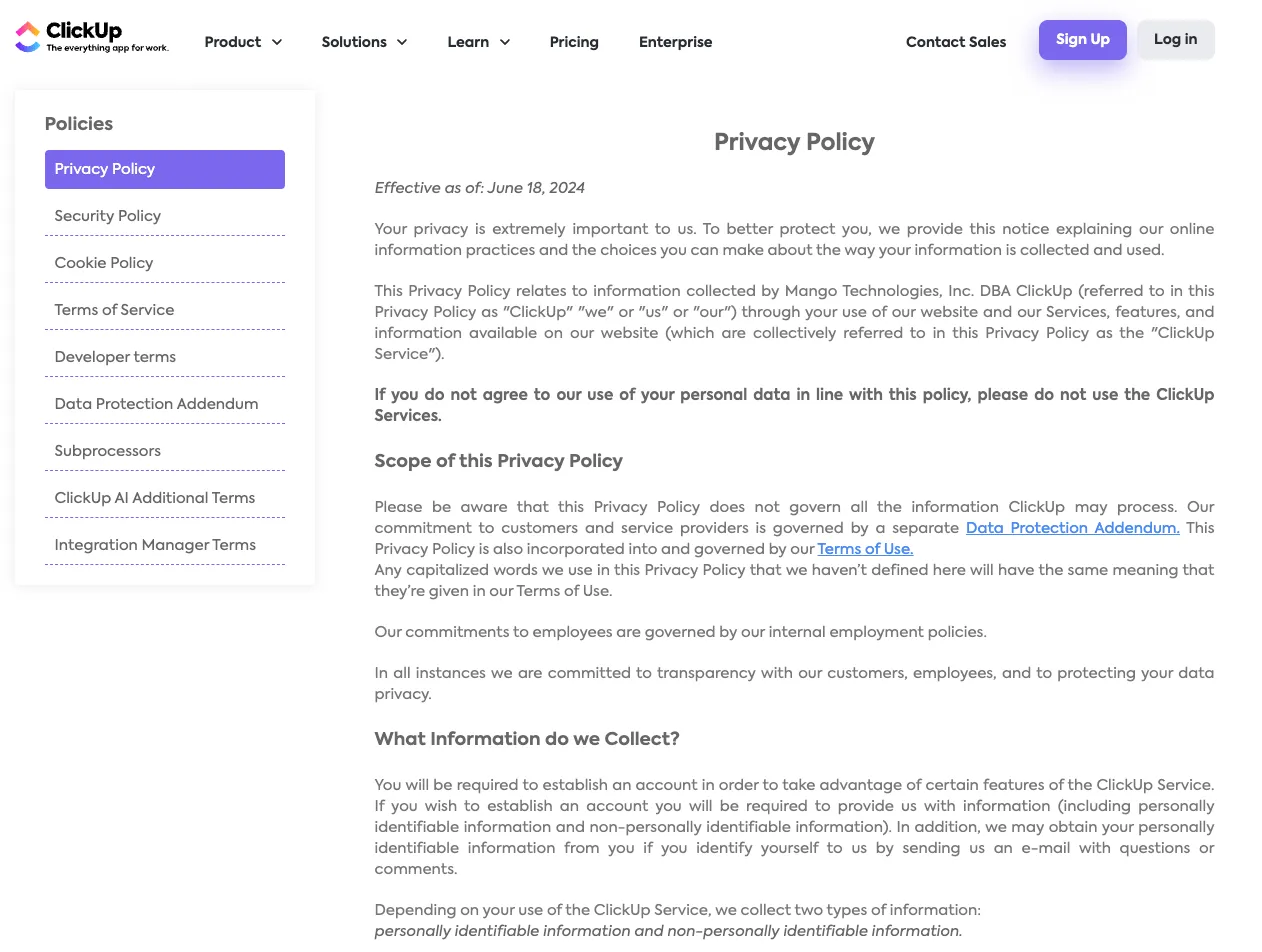
💈Bônus: Procurando um pouco de inspiração? Confira a política de privacidade do ClickUp.
10. Avalie os riscos relacionados a terceiros
Como entidade empresarial responsável pelos dados, cabe a você verificar se seus parceiros terceirizados estão em conformidade com o GDPR. Sabemos que é mais fácil falar do que fazer! Mas aqui está uma visão geral do processo para ajudá-lo a elaborar uma política para suas auditorias de terceiros:
- Estabeleça um acordo explícito de tratamento de dados que defina o escopo do trabalho, os dados compartilhados, as medidas de segurança e as responsabilidades de ambas as partes
- Realize uma análise minuciosa desses terceiros, avaliando suas políticas de privacidade, certificações e referências
- Avalie os riscos envolvidos no compartilhamento de dados com esses parceiros, levando em consideração fatores como a sensibilidade dos dados, as atividades de tratamento e a localização geográfica deles, independentemente de estarem dentro ou fora da UE
- Mantenha um acompanhamento regular, monitorando a conformidade e realizando auditorias
Alcançando a conformidade com o GDPR por meio de ferramentas automatizadas
Ufa, é uma lista e tanto. Felizmente, você não precisa percorrer essa jornada de conformidade sozinho.
Várias ferramentas digitais de GRC podem agilizar o processo e facilitar sua vida, e uma delas é o ClickUp. Como uma plataforma completa de gerenciamento de projetos, o ClickUp pode facilmente servir também como sua central de conformidade com o GDPR.
Ao definir um processo tão complexo quanto uma lista de verificação de conformidade com o GDPR, você precisa de uma abordagem passo a passo — e aqui na ClickUp, nosso foco são exatamente esses passos. 🪜
Recursos como as listas de verificação de tarefas do ClickUp foram criados para dividir e gerenciar processos complexos como esses. Pense nelas como listas de afazeres dentro das suas tarefas. Ao criar listas de verificação, você pode definir claramente as ações específicas necessárias para concluir uma tarefa, atribuí-las aos membros da equipe e acompanhar o andamento delas.
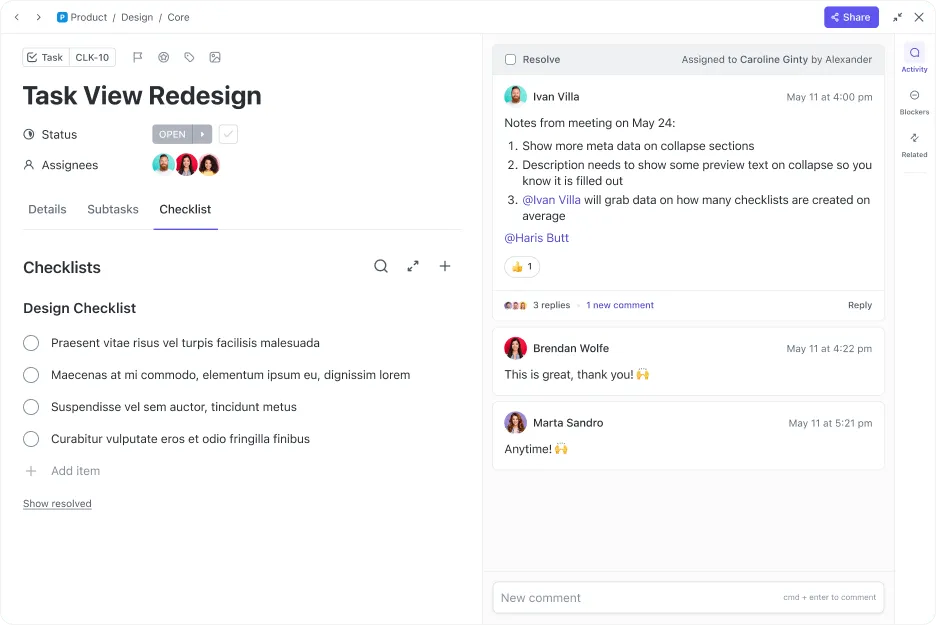
Para usar listas de verificação de tarefas no ClickUp, basta criar uma nova tarefa, clicar na aba “Listas de verificação” na sua tarefa e adicionar suas etapas individuais. Em seguida, você pode organizar sua lista de verificação de conformidade em subtarefas menores e mais fáceis de gerenciar, assim:
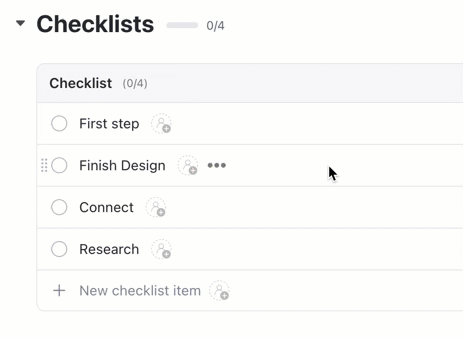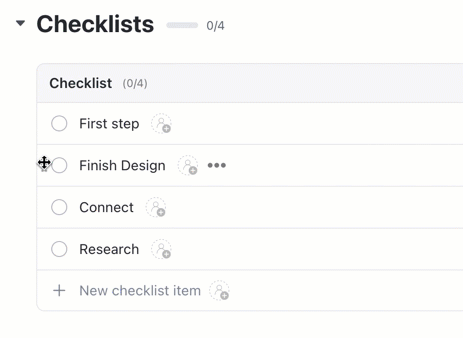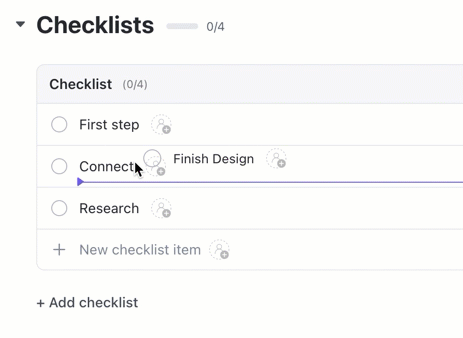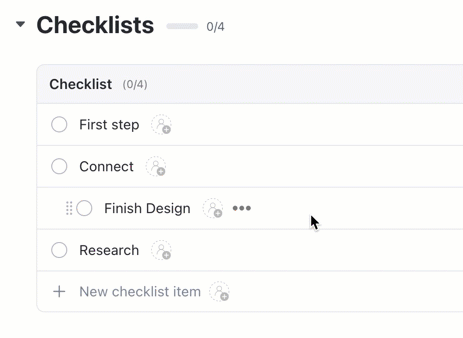
Assim que todas as etapas estiverem definidas nas listas de tarefas, atribua cada tarefa às equipes relevantes, como a equipe jurídica, para dar andamento ao processo.
Você também pode usar a visualização do gráfico de Gantt do ClickUp para visualizar esse processo em uma linha do tempo, acompanhar seu progresso e estabelecer estimativas claras de prazo para a conclusão do projeto.
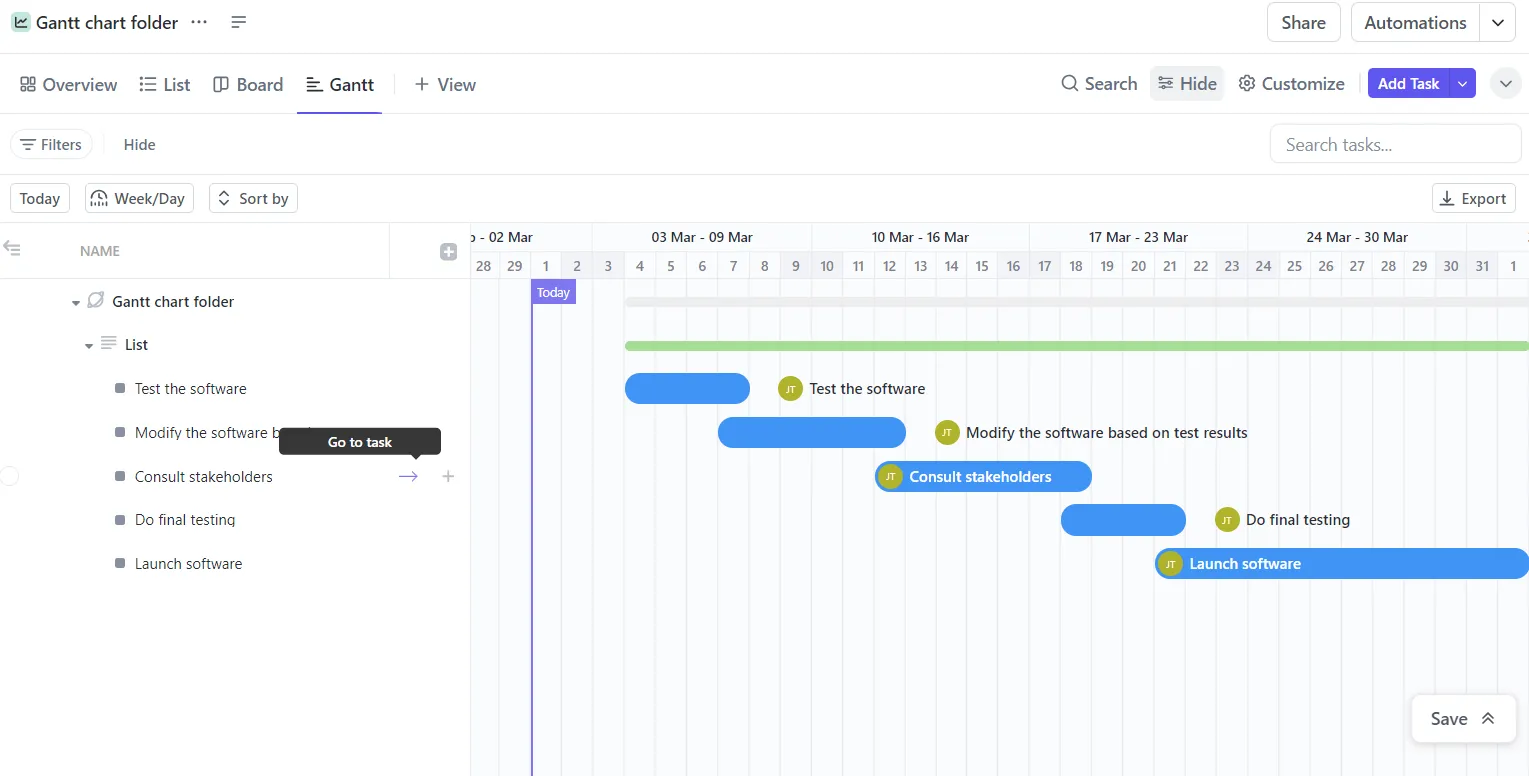
E não para por aí. Depois de definir um processo, utilize o ClickUp Automation para executar ações específicas com base nas regras que você definiu. Por exemplo, você pode configurar uma automação personalizada para notificar as pessoas a inserir informações, revisar e atualizar a política de privacidade a cada três meses.

E, por fim, a conformidade com as normas do GDPR envolve MUITA documentação.
Se você se sentir perdido em qualquer momento do processo, use o ClickUp Brain, o assistente de IA integrado ao ClickUp, para ajudá-lo a redigir políticas em uma linguagem simples e fácil de entender ou até mesmo pesquisar as melhores práticas do setor relacionadas ao GDPR.

Além disso, o ClickUp oferece modelos personalizados para ajudar a facilitar muito o processo de planejamento da sua lista de verificação.
Modelo de plano de projeto de conformidade do ClickUp
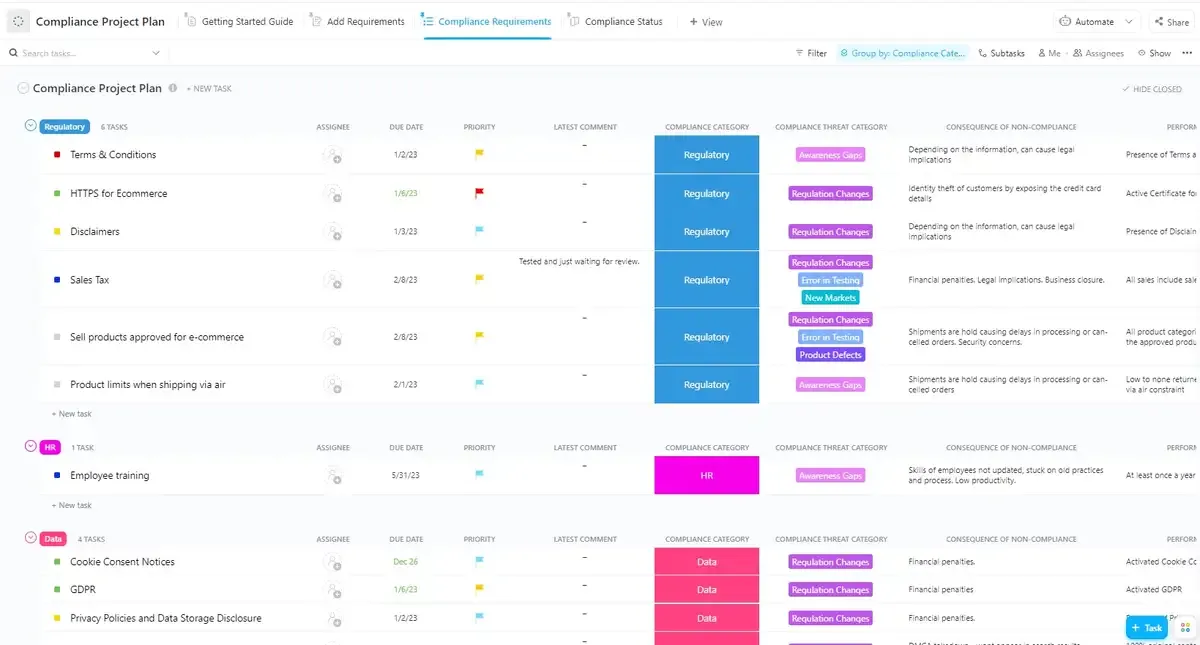
O modelo de plano de projeto de conformidade do ClickUp oferece uma solução abrangente para gerenciar seus esforços de conformidade com o GDPR. A visualização de requisitos de conformidade permite listar todas as regulamentações necessárias, enquanto a visualização de status de conformidade fornece uma visão geral clara do progresso e identifica áreas em não conformidade. A visualização “Adicionar requisitos” garante que você possa incorporar facilmente novas regulamentações à medida que elas surgirem. De modo geral, esse modelo agiliza o processo de conformidade, ajudando você a se manter organizado, acompanhar o progresso e garantir a adesão às normas do GDPR.
Modelo de lista de verificação de projetos do ClickUp
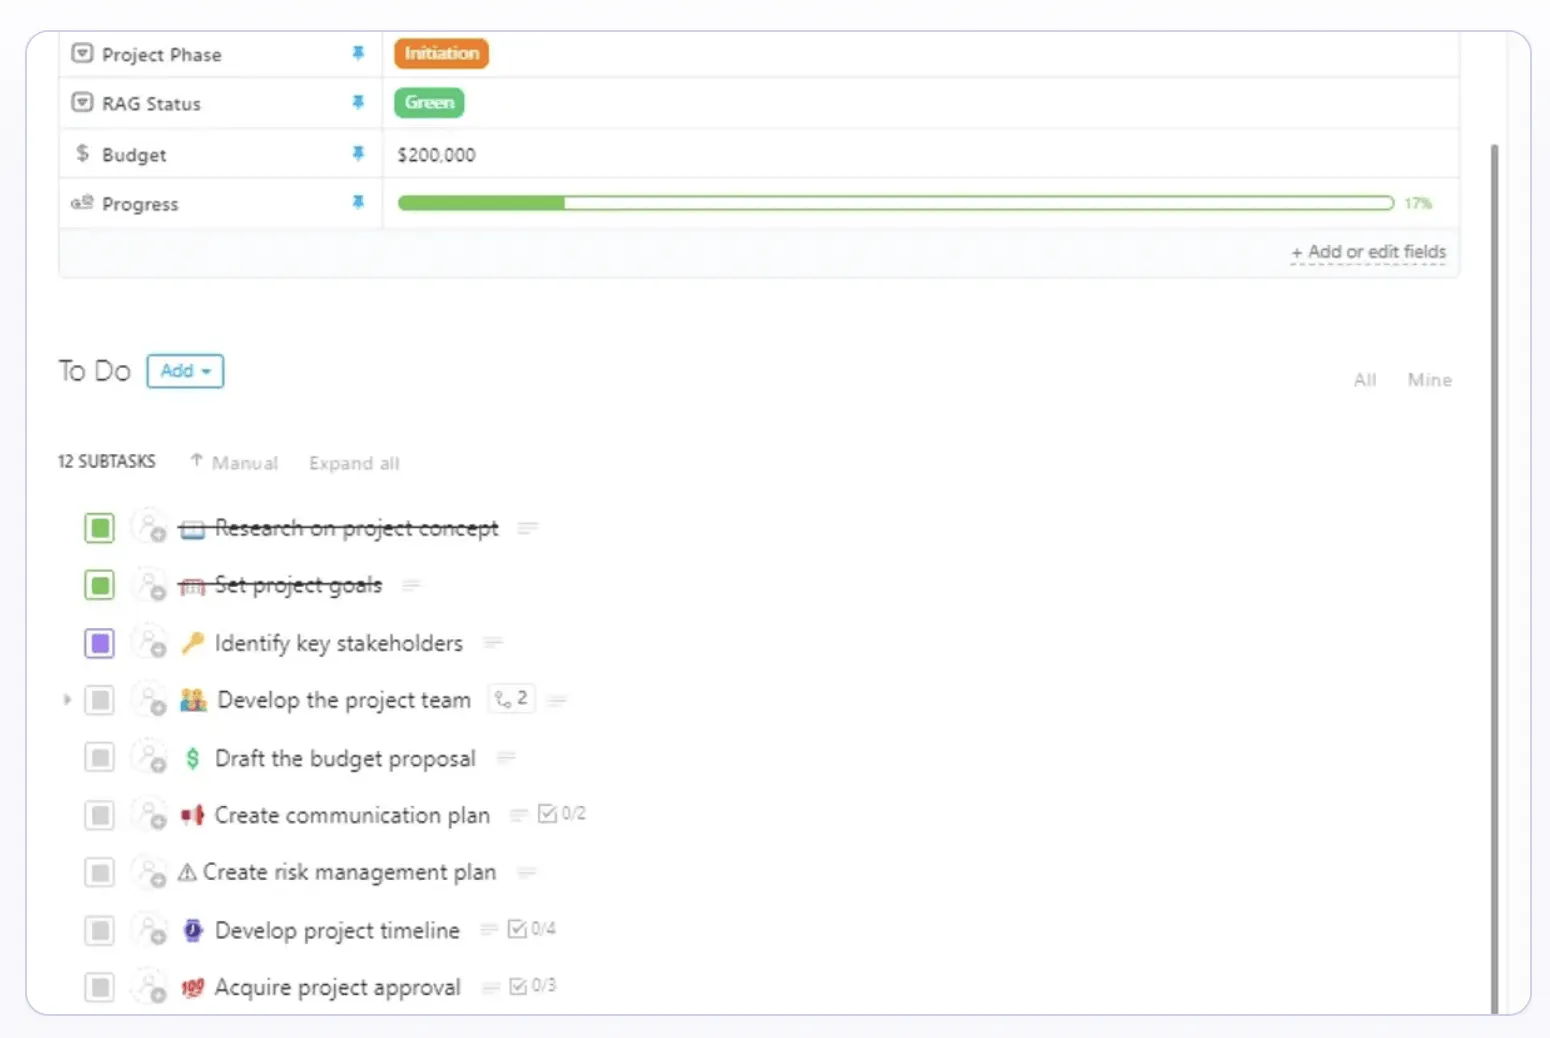
O modelo de lista de verificação de projetos do ClickUp pode ajudá-lo a definir as etapas essenciais para o seu processo de conformidade. Ele inclui um esboço das subtarefas gerais que constituem a base de qualquer projeto. Use este modelo para:
- Defina a sequência adequada de tarefas para garantir que cada etapa se baseie na anterior. Isso ajudará a evitar erros e omissões
- Antecipe possíveis desafios e riscos relacionados à conformidade com o GDPR e lide com essas questões de forma proativa
- Inclua prazos para cada tarefa, garantindo que o projeto como um todo seja concluído dentro do prazo
Conformidade facilitada com o ClickUp
Uma lista de verificação bem estruturada para a conformidade com o GDPR é essencial para garantir que sua organização esteja atendendo aos requisitos desse importante regulamento.
Os recursos de gerenciamento de projetos do ClickUp oferecem uma plataforma poderosa para criar e gerenciar sua lista de verificação de conformidade com o GDPR. Ao dividir esse processo aparentemente complexo em tarefas menores e mais fáceis de gerenciar, você pode acompanhar o progresso de forma eficaz, identificar possíveis problemas e garantir a conformidade.
Desde o planejamento do processo até a atribuição de responsabilidades, o acompanhamento do andamento e a colaboração com sua equipe, o ClickUp pode ajudar a manter seu projeto de conformidade nos trilhos.
Cadastre-se para obter uma conta gratuita no ClickUp e coloque seu processo de conformidade com o GDPR em andamento!