Zarządzanie projektami wiąże się z wieloma obowiązkami, terminami, pracą do późna w nocy i dużą ilością kawy.
Na szczęście możesz zachować przewagę dzięki niewielkiej pomocy swojego sprzymierzeńca: oprogramowania do zarządzania projektami.
Mając to na uwadze, komunikacja nigdy nie była prostsza, łatwiejsza ani szybsza, co przekłada się na większą wydajność i powodzenie zespołu.
Zdalne zarządzanie projektami pomaga kierownikom projektów łączyć zespoły hybrydowe i zapewnić, że wszyscy współpracują, aby osiągnąć cele projektu. Pod tym względem nie różni się to od zarządzania jakimkolwiek innym projektem, z tą różnicą, że projekt jest realizowany zdalnie.
Zarządzanie zespołem pracującym zdalnie i koordynowanie jego pracy wiąże się z delikatnym problemem: zwiększonym ryzykiem cyberprzestępczości.
Mając to na uwadze, przyjrzyjmy się pięciu największym zagrożeniom dla cyberbezpieczeństwa, z jakimi borykają się obecnie kierownicy zarządzania projektami, oraz dziesięciu sposobom radzenia sobie z nimi!
5 największych zagrożeń dla cyberbezpieczeństwa
Cyberbezpieczeństwo może zadecydować o sukcesie lub porażce Businessu.
Firmy funkcjonują w oparciu o dane, a dane są ich najcenniejszym zasobem. Jednak w dzisiejszym cyfrowym świecie dane stały się bardziej podatne na cyberataki, a w związku z hybrydowymi i zdalnymi formami pracy podatność ta jest jeszcze większa.
Wzrost liczby naruszeń bezpieczeństwa danych i ataków hakerskich można przypisać brakowi odpowiedniej ochrony danych, skutkom globalnej pandemii oraz coraz bardziej wyrafinowanym metodom ataków. Firmy są obecnie bardziej niż kiedykolwiek świadome problemów, jakie mogą powodować naruszenia bezpieczeństwa danych.
Jednym z przypadków naruszenia bezpieczeństwa danych, które utorowało drogę do wprowadzenia nowych przepisów UE, była sprawa firmy Wonga Loans. Ta firma zajmująca się udzielaniem chwilówek doświadczyła w 2017 r. poważnego naruszenia bezpieczeństwa danych, w wyniku którego ujawniono dane bankowe 250 000 klientów.
Oto najpoważniejsze zagrożenia cybernetyczne, o których powinieneś wiedzieć, oraz wskazówki, jak im zapobiegać.
1. Atak typu „man-in-the-middle”
Wyobraź sobie następującą sytuację: rozmawiasz ze swoim współpracownikiem za pośrednictwem bezpiecznej platformy, ale ktoś podsłuchuje waszą rozmowę i wysyła do niego fałszywe wiadomości w Twoim imieniu. O rany!
Chodzi o to, że hakerzy uzyskują dostęp do danych osobowych i poufnych, a następnie manipulują wiadomościami.
Może się to zdarzyć, jeśli korzystasz z niezabezpieczonej publicznej sieci Wi-Fi. Gdy haker znajdzie się w niezabezpieczonej lokalizacji, uzyska dostęp i wyśle złośliwe oprogramowanie w celu wyszukania poufnych danych. Może również podszywać się pod klienta, partnera biznesowego lub właściwie kogokolwiek.
Przykład ataku typu „man-in-the-middle”
Niedawno osoba odpowiedzialna za atak zdobyła 500 certyfikatów dla serwisów takich jak Google, Skype i innych znanych witryn dzięki włamaniu do holenderskiej firmy rejestrującej domeny DigiNotar. Wykorzystując te certyfikaty, atakujący podszywał się pod zaufane serwisy w ramach ataku typu „man-in-the-middle” (MITM) i wykradał dane użytkowników, nakłaniając ich do podania danych logowania na fałszywych stronach. Naruszenie to ostatecznie dotknęło około 300 000 irańskich kont Gmail, a firma DigiNotar ogłosiła upadłość.
2. Klasyczny atak typu SQL injection
Załóżmy, że przygotowujesz się do wakacji i chcesz kupić hawajską sukienkę. Otwierasz przeglądarkę internetową i wpisujesz w pasku wyszukiwania „hawajskie sukienki”. Jeśli pasek wyszukiwania zostanie zainfekowany poprzez wstrzyknięcie złośliwego kodu, nadal wyświetli Ci listę hawajskich sukienek, ale wykorzysta Twoje zapytanie do wyszukania Twoich informacji osobowych. ?
W ramach cyberataku znanego jako „wstrzyknięcie kodu SQL” haker wykorzystuje fragment kodu SQL do modyfikacji bazy danych i uzyskania dostępu do potencjalnie ważnych informacji. Biorąc pod uwagę, że atak ten może zostać przeprowadzony na dowolną aplikację internetową lub stronę korzystającą z bazy danych opartej na języku SQL, jest to jeden z najczęstszych i najniebezpieczniejszych rodzajów ataków.
Przykład ataku SQL
Wśród ofiar tego typu cyberataków znalazły się takie firmy jak Sony Pictures, Target, LinkedIn i Epic Games. Jednym z najbardziej znanych ataków jest przypadek firmy Cisco z 2018 roku. Wykryto wówczas lukę umożliwiającą atak typu SQL injection w aplikacji Cisco Prime License Manager.
Atakującym udało się uzyskać dostęp do powłoki systemowej w systemach, w których wdrożono rozwiązanie do zarządzania licencjami. Nie ma jednak powodu do obaw. Od tamtej pory firma Cisco zdołała załatać ten problem.
Chociaż ten błąd jest już na tyle stary, że mógłby pić alkohol, wciąż nie udaje nam się go ostatecznie wyeliminować. Uważany jest za jedno z najstarszych zagrożeń cybernetycznych, a mimo to nadal powoduje równie wiele problemów.
3. Rozwój złośliwego oprogramowania
Wszystko wydaje się zabawą, dopóki nie pobierzesz złośliwego oprogramowania i nie pomożesz hakerom w zdobyciu wszystkich swoich danych osobowych. Termin „złośliwe oprogramowanie” obejmuje wszystkie pliki lub programy, które powodują szkody, w tym robaki, trojany, wirusy i oprogramowanie ransomware.
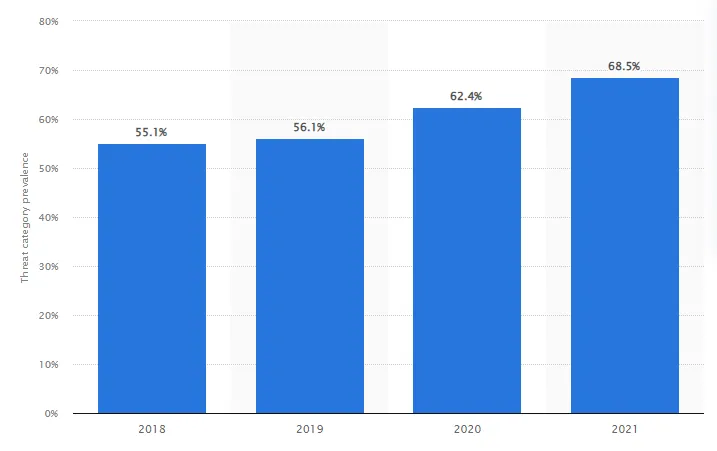
Do 2021 r. 68,5% firm doświadczyło ataków złośliwego oprogramowania. Raporty wskazują, że wzrost ten wynikał z eskalacji pandemii COVID-19.
Ponadto przestępcy odeszli od zautomatyzowanych kampanii ransomware, które skupiały się na skali ataków, na rzecz bardziej ukierunkowanych wymuszeń wobec firm o ugruntowanej pozycji. Dzięki tej zmianie oprogramowanie ransomware stało się bardziej dochodowe, co ostatecznie przyciągnęło uwagę gangów przestępczych.
Coraz częstsze stosowanie tej nowej techniki wymuszania okupu spowodowało nasilenie się epidemii oprogramowania ransomware.
Przykład ataku złośliwego oprogramowania
Jednym z najbardziej znanych ataków był atak ransomware WannaCry, który w ciągu jednego dnia zainfekował ponad 230 000 komputerów i miał wynoszący 4 miliardy dolarów skutek finansowy.
4. Zaawansowane techniki phishingu
Phishing to forma inżynierii społecznej, w ramach której osoba atakująca wysyła fałszywą wiadomość mającą na celu nakłonienie odbiorcy do ujawnienia danych osobowych lub zainstalowania szkodliwego oprogramowania w infrastrukturze ofiary.
Przykład techniki phishingowej
Firma Ubiquiti Networks padła niestety ofiarą ataku phishingowego w 2015 roku, który kosztował ją 46,7 mln dolarów. Atakujący upoważnił głównego księgowego firmy do wykonania serii przelewów w celu sfinalizowania tajnej transakcji przejęcia.
Haker podawał się za dyrektora generalnego i prawnika firmy. W okresie 17 dni firma zrealizowała 14 przelewów na konta w Polsce, na Węgrzech, w Chinach i w Rosji.
Firma Ubiquiti po raz pierwszy dowiedziała się o tym problemie po otrzymaniu ostrzeżenia od FBI, że jej konto bankowe w Hongkongu mogło stać się celem oszustwa. Dzięki temu firma mogła wstrzymać wszystkie planowane przelewy i dołożyć wszelki wysiłek, aby odzyskać jak największą część z 46,7 mln dolarów – czyli około 10% środków pieniężnych firmy – które zostały wykradzione.
5. Częste ataki typu „odmowa usługi” (DoS)
Tego typu cyberatak może spowodować wyłączenie sieci i uniemożliwić użytkownikom dostęp do niej. Hakerzy mogą mieć cele polityczne lub społeczne, na przykład mogą prowadzić kampanię przeciwko firmie, której działalność im się nie podoba.
Czasami hakerzy przeprowadzają ataki DDoS tylko dla zabawy i po to, by pochwalić się najnowszymi technikami, które opracowali w celu unieruchomienia systemu.
Przykład ataku typu „odmowa usługi” (DoS)
W lutym 2020 r. firma Amazon Web Services stała się celem potężnego ataku DDoS. Był to najpoważniejszy atak DDoS w najnowszej historii, w którym wykorzystano metodę zwaną odbiciem CLDAP (Connectionless Lightweight Directory Access Protocol) w celu zaatakowania anonimowego klienta AWS.
Dzięki tej technice, wykorzystującej podatne na ataki serwery CLDAP stron trzecich, ilość danych przesyłanych na adres IP ofiary wzrasta od 56 do 70 razy. W ciągu trzech dni natężenie ataku osiągnęło oszałamiający poziom 2,3 gigabajta na sekundę.
10 sposobów na walkę z zagrożeniami dla cyberbezpieczeństwa
Hakerzy stają się coraz bardziej pomysłowi i sprawiają nam sporo kłopotów.
Aby pomóc Ci w walce z tymi zagrożeniami, przedstawiamy dziesięć sposobów, które pomogą Ci obronić i zabezpieczyć swoją firmę przed potencjalnymi cyberzagrożeniami.
1. Wybierz bezpieczne narzędzie do zarządzania projektami oraz usługę przechowywania danych w chmurze
Narzędzia do zarządzania projektami są obecnie niezbędne, zwłaszcza do śledzenia postępów w realizacji projektu i usprawniania komunikacji w zespole. Jednak nie każde dostępne obecnie narzędzie do pracy jest bezpieczne.
Kiedy mówimy o *bezpieczeństwie, mamy na myśli platformę wyposażoną w odpowiednie środki autoryzacji, które minimalizują ryzyko wycieku informacji.
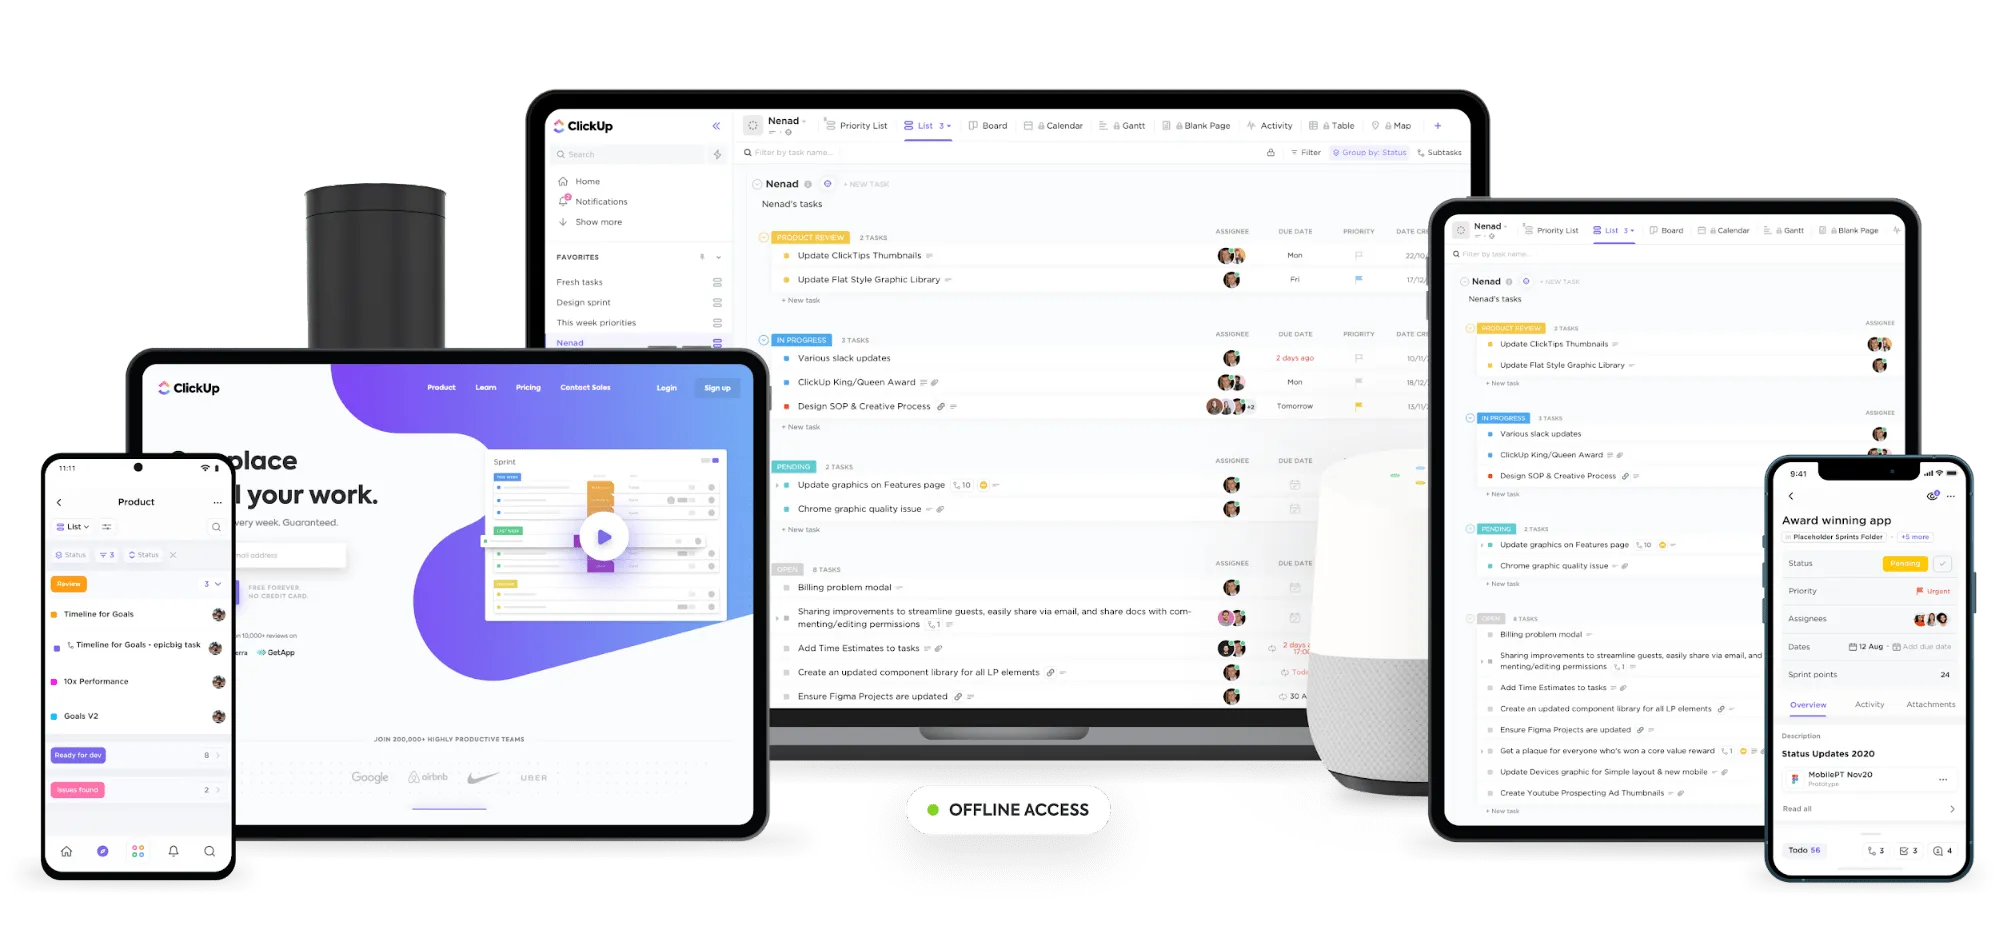
ClickUp to jedno z najbezpieczniejszych narzędzi do współpracy dostępnych obecnie na rynku. Zapewnia bezpieczne środowisko, dbając jednocześnie o wydajność aplikacji i ogólny komfort użytkowania.
W rzeczywistości firma nieprzerwanie spełnia wymagania standardu SOC 2 oraz posiada certyfikaty ISO 27001, ISO 27017 i ISO 27018. Te certyfikaty ISO świadczą o zaangażowaniu ClickUp w ochronę danych klientów oraz o gotowości do zapewnienia wsparcia klientom każdej wielkości na całym świecie.
Zapoznaj się z funkcjami bezpieczeństwa:
- Uwierzytelnianie dwuskładnikowe chroni Twój obszar roboczy przed nieautoryzowanym dostępem.
- Wszystkie rozmowy prowadzone w aplikacjach internetowych ClickUp są chronione za pomocą 256-bitowego szyfrowania SSL.
- Niestandardowe uprawnienia, dzięki którym każdy członek zespołu otrzymuje własny zestaw uprawnień, dzięki czemu widzi tylko te informacje, których potrzebuje
- Kontroluj, kto ma dostęp do poszczególnych treści oraz kto jest dodawany do Twojego obszaru roboczego, korzystając z funkcji prywatności przestrzeni, folderów i list
Potrzebujesz również usługi w chmurze, dzięki której będziesz przechowywać swoje kluczowe dane w wysoce bezpiecznej, scentralizowanej lokalizacji, którą może monitorować Twój zespół ds. cyberbezpieczeństwa.
Internxt to zdecentralizowana platforma przechowywania danych w chmurze, łącząca w sobie funkcje wymiany plików w sieci peer-to-peer, technologię blockchain oraz szyfrowanie typu end-to-end. Twoje pliki są przechowywane w fragmentach rozproszonych po serwerach o różnych lokalizacjach w różnych krajach, co zapewnia im jeszcze większą prywatność i bezpieczeństwo.
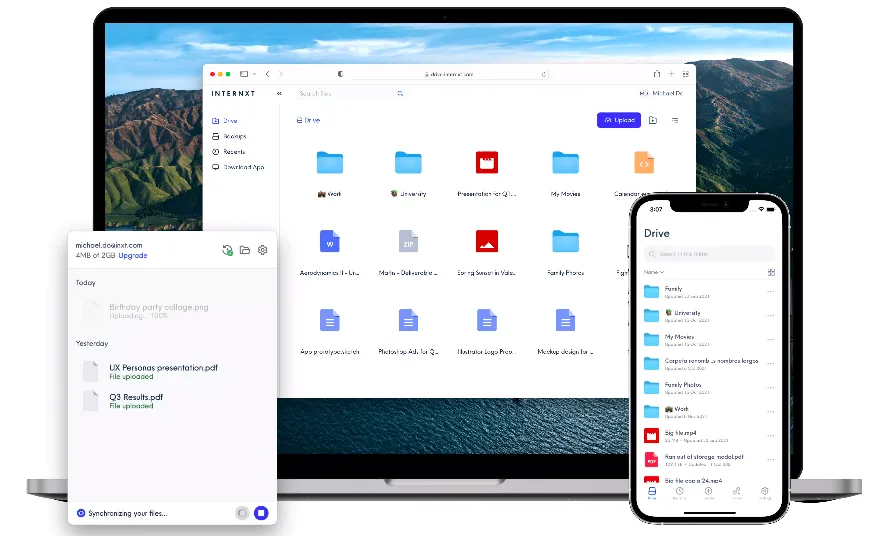
Oto jego funkcje:
- Łącza z szyfrowaniem typu end-to-end sprawiają, że udostępnianie plików jest bezpieczne, prywatne i proste
- Wykorzystaj tokeny do opłacania usług przechowywania danych w chmurze i przetwarzania w chmurze. Klienci mogą również uzyskać rabaty i darmowe gadżety, korzystając z tokenów
- Przesłane pliki zostaną zaszyfrowane po stronie klienta, a następnie podzielone na małe fragmenty. Tylko Ty będziesz mieć dostęp do klucza szyfrującego, który pozwoli Ci odzyskać podzielone dane.
Gdy tego typu usługa w chmurze łączy się z aplikacją do zarządzania, taką jak ClickUp, masz pod kontrolą nie tylko bezpieczeństwo swojego projektu, ale także wydajność i współpracę zespołu.
Internxt i ClickUp razem tworzą Twoją Area 51! ?
2. Uwzględnij wymagania dotyczące bezpieczeństwa informacji już na początku projektu
Jeśli chcesz mieć pewność, że projekt zakończy się sukcesem, musisz od samego początku dołożyć wysiłek, aby określić potrzeby w zakresie bezpieczeństwa informacji, a następnie zadbać o wdrożenie odpowiednich procesów.
Jeśli kwestie bezpieczeństwa nie zostaną uwzględnione na wystarczająco wczesnym etapie cyklu projektowego, mogą one mieć znaczący wpływ na kamienie milowe i zakres projektu, gdy tylko się pojawią. I uwierz nam – na pewno się pojawią!
Należy zadbać o to, aby bezpieczeństwo informacji było traktowane jako kwestia o charakterze ciągłym i odpowiednio zarządzane przez cały cykl życia projektu.
3. Zatrudnij specjalistów ds. bezpieczeństwa w sieci
Usprawnij procesy projektowe, dodając do projektu role związane z bezpieczeństwem i przypisując obowiązki.
Kompetentny i doświadczony zespół ds. bezpieczeństwa to ogromny atut. Jego członkowie mogą doradzić, w jaki sposób wymagania bezpieczeństwa wpływają na planowanie projektów i zasoby, a także jaki rodzaj monitoringu jest potrzebny.
Kierownik ds. bezpieczeństwa i analityk ds. bezpieczeństwa to obecnie dwie najbardziej poszukiwane pozycje w branży cyberbezpieczeństwa.
Analitycy ds. bezpieczeństwa zajmują się zapobieganiem naruszeniom bezpieczeństwa oraz usuwaniem szkód spowodowanych wcześniejszymi atakami. Z kolei menedżerowie ds. bezpieczeństwa są odpowiedzialni za opracowywanie planów bezpieczeństwa i wdrażanie zasad mających na celu ochronę poufnych informacji.
4. Korzystaj z oprogramowania antywirusowego i technologii VPN
Korzystaj z niezawodnych wirtualnych sieci prywatnych (VPN), aby chronić swoje komputery i smartfony. Chronią one Twoją tożsamość przed agencjami rządowymi i hakerami oraz ukrywają Twoje adresy IP i dane. Sieć VPN uniemożliwia hakerom śledzenie Twojej aktywności w Internecie.
Niezbędne jest również oprogramowanie antywirusowe. Jest to zestaw programów zaprojektowanych w celu wykrywania i zapobiegania wirusom komputerowym, takim jak oprogramowanie reklamowe, trojany, robaki itp.
Dzięki tym dwóm zabezpieczeniom złodzieje danych będą znacznie mniej zainteresowani Twoją firmą.
Nie twierdzę, że to uchroni cię przed wszelkimi szkodami lub niebezpieczeństwami, ale z pewnością pomoże.
VPN zapewni Ci pewne „supermoce”, dzięki którym będziesz nie do wykrycia. ?
5. Zabezpiecz dostęp podmiotów zewnętrznych i dostawców
Ryzyka związane z dostawcami zewnętrznymi dzielą się na trzy kategorie: operacyjne, związane z transakcjami oraz związane z zgodnością z przepisami i regulacjami.
Oto kilka sposobów, dzięki którym możesz zabezpieczyć firmę przed zagrożeniami i ryzykiem ze strony podmiotów zewnętrznych:
- Poświęć trochę więcej czasu na sprawdzenie dostawcy zewnętrznego. Może to uchronić Twoją firmę przed ryzykiem w przyszłości.
- Prowadź rejestr wszelkich sytuacji, które mogą mieć wpływ na Twoich dostawców
- Monitorowanie zewnętrznych wykonawców powinno obejmować kwestie związane z narażeniem danych. Dane organizacji mogą zostać ujawnione z powodu nieprawidłowo skonfigurowanych urządzeń oraz kampanii skierowanych na określony cel
6. Wybieraj wiarygodne źródła
Korzystanie wyłącznie ze znanych i sprawdzonych źródeł to jeden ze sposobów radzenia sobie z cyberzagrożeniami. Oznacza to nawiązywanie połączeń z wiarygodnymi dostawcami usług i produktów oraz korzystanie wyłącznie z godnych zaufania metod płatności i stron internetowych.
Pamiętaj, że jeśli coś wydaje się zbyt piękne, by mogło być prawdziwe, najprawdopodobniej tak właśnie jest, a jeśli coś wydaje się nie do końca w porządku, najprawdopodobniej tak właśnie jest. ?
Istnieje kilka sposobów, dzięki którym można sprawdzić, czy dane źródło jest wiarygodne, czy nie.
- Nazwa domeny: Zwróć uwagę na trzy litery występujące po nazwie domeny strony internetowej, takie jak „.edu”, „.gov”, „.org” oraz „.com”. Strony internetowe kończące się na .edu i .gov są zazwyczaj wiarygodne
- Źródło: Czy istnieje lista autorów artykułu lub badania? Jeśli tak, to czy podają oni cytaty lub linki do wiarygodnych źródeł, czy też po prostu przedstawiają własne przemyślenia bez podawania jakichkolwiek dowodów na ich poparcie? Czy dostępne są ich życiorysy?
- Dodatkowe informacje: Staraj się korzystać z innych wiarygodnych stron internetowych, aby sprawdzić rzetelność i prawdziwość znalezionych informacji. Jeśli natrafisz na wiarygodną stronę internetową, która podważa informacje zawarte w Twoim głównym źródle, konieczne może być przeprowadzenie dodatkowych badań.
7. Wybieraj wiarygodne źródła
Istnieją również zagrożenia dla bezpieczeństwa danych, które przenoszą się z komputera na komputer, a nie tylko cyberataki internetowe. Mogą one prowadzić śledzenie laptopa i włamać się do niego bez Twojej wiedzy. Te robaki i konie trojańskie mają w tym swój ślad.
Zainstalowanie zapory sieciowej ma kluczowe znaczenie dla bezpieczeństwa danych. Zapora sieciowa chroni Twoją sieć poprzez kontrolowanie ruchu internetowego. Chroni ona Twój komputer lub sieć przed hakerami oraz niepotrzebnym ruchem sieciowym, a także tworzy barierę ochronną wokół komputera lub sieci, blokując potencjalnie niebezpieczne dane przychodzące.
Ponadto system ten może filtrować złośliwy ruch wychodzący. W ten sposób zapory sieciowe zmniejszają prawdopodobieństwo, że urządzenia chronione przez zaporę dołączą do botnetu – rozległej sieci urządzeń podłączonych do Internetu, kontrolowanych przez atakujących.
Istnieje pięć rodzajów zapór sieciowych: zapora z filtrowaniem pakietów, brama na poziomie obwodu, brama na poziomie aplikacji, zapora z inspekcją stanową oraz zapora nowej generacji — najlepszym rozwiązaniem dla cyberbezpieczeństwa jest zapora na poziomie aplikacji. Pozwala ona ograniczyć dostęp do niebezpiecznych stron internetowych i zapobiega wyciekom poufnych danych.
8. Wprowadź testy cyberbezpieczeństwa
Warto rozważyć przeprowadzenie testów cyberbezpieczeństwa oraz dokładne sprawdzenie wszystkich połączeń między systemami informatycznymi a Internetem. Bez wykrywania słabych punktów każdy może uzyskać dostęp do bazy danych lub infrastruktury sieciowej i, mając wystarczająco dużo czasu, spowodować poważne szkody.
W fazie zarządzania projektami warto również sprawdzić zachowanie pracowników oraz ogólne procedury. Należy przeanalizować sposób przyznawania uprawnień do zasobów firmowych i opracować zasady zapewniające jak najbezpieczniejszą ochronę danych poufnych.
9. Wprowadź system zarządzania hasłami i uwierzytelnianie wieloskładnikowe
Włamanie do hasła umożliwia hakerom lub cyberprzestępcom dostanie się do systemu i kradzież danych.
Hasło o długości co najmniej dziesięciu znaków jest trudniejsze do odgadnięcia; połącz je z cyframi, symbolami lub wielkimi i małymi literami, a otrzymasz bezpieczne hasło.
Pamiętaj, aby zawsze sprawdzać poziom złożoności hasła przed jego użyciem!
Włącz również uwierzytelnianie wieloskładnikowe. Chociaż uwierzytelnianie wieloskładnikowe powinno być normalne w każdej sytuacji, ma ono szczególne znaczenie, gdy partner zewnętrzny pracuje zdalnie i uzyskuje dostęp do sieci za pomocą nieznanych urządzeń.
Aby ograniczyć kradzież danych uwierzytelniających, dane te powinny być unikalne dla każdego użytkownika. Nie należy przekazywać danych uwierzytelniających osobie zastępującej byłego współpracownika. Zamiast wiadomości SMS lub e-mail warto rozważyć zastosowanie drugiego lub trzeciego czynnika uwierzytelniającego, którym firma może zarządzać, np. kart RFID (Radio Frequency Identification) lub danych biometrycznych. Po zakończeniu powiązania biznesowego należy zawsze zamknąć konto.
10. Regularnie aktualizuj oprogramowanie
Regularne aktualizowanie oprogramowania pomoże zabezpieczyć się przed lukami w zabezpieczeniach, poprawi wydajność oraz zapewni dostęp do najnowszych funkcji i poprawek błędów.
Regularne skanowanie w poszukiwaniu potencjalnych zagrożeń jest również niezbędne do wykrywania wszelkich złośliwych działań lub podejrzanych zachowań w systemie. Ważne jest, aby oprogramowanie było zawsze aktualne, co pozwala zmniejszyć ryzyko stania się ofiarą złośliwego ataku.
Zobacz też: Szablony dotyczące zarządzania ryzykiem
Zwiększ swoje bezpieczeństwo w sieci dzięki bezpiecznym narzędziom
Aby skutecznie zwalczać cyberzagrożenia i luki w zabezpieczeniach online, kluczowe znaczenie ma wybór narzędzia do zarządzania projektami, które wykazało się bezpieczeństwem i niezawodnością. Jeśli nie masz pewności co do swojego obecnego narzędzia do pracy, nadszedł czas na zmianę. Wprowadź solidne zabezpieczenia cybernetyczne i bezpieczne przechowywanie danych do każdego aspektu swojego kolejnego projektu — ClickUp i Internxt mogą Ci w tym pomóc ? ?
Autor gościnny:
Mia Naumoska jest dyrektorką ds. marketingu w Internxt, serwisie oferującym przechowywanie danych w chmurze opartym na zasadzie zerowej wiedzy, zapewniającym najwyższy poziom prywatności i bezpieczeństwa.