

Todos hemos oído hablar del Reglamento General de Protección de Datos (RGPD).
Se trata de una cuestión de privacidad de datos, ¿verdad? En esencia, sí. Pero, para las empresas, supone un cambio fundamental en la forma en que interactúan y se mantienen en contacto con sus clientes y su público objetivo.
Por ejemplo, Meta recibió una cuantiosa multa de 1.300 millones de dólares por no cumplir con los parámetros de privacidad de datos definidos por el RGPD. 😲
Así que, si tienes clientes en la UE, ¡tienes que hacerlo bien y tienes que hacerlo lo antes posible!
Esta entrada del blog te proporcionará una visión clara del cumplimiento del RGPD, una práctica lista de control para lograrlo y algunas herramientas útiles para la automatización y agilización del proceso.
Allá vamos. 🎢
RGPD 101: Conceptos básicos
¿Qué es el RGPD?
El RGPD es un reglamento aplicado por la UE para salvaguardar la privacidad de los datos de las personas en el territorio de la UE. Establece cómo las empresas deben recopilar, almacenar, utilizar y, en última instancia, proteger los datos personales de los ciudadanos de la UE.
La ley entró en vigor en mayo de 2018 y ha tenido un impacto significativo en la forma en que las empresas interactúan con los clientes. Esta exhaustiva normativa se estableció para regular tres aspectos generales de la protección de datos:
- Privacidad: El RGPD otorga a las personas un mayor control sobre sus datos personales, incluido el derecho de acceso, rectificación, supresión, limitación del tratamiento, portabilidad de los datos, oposición al tratamiento y a ser informadas sobre las actividades de tratamiento de datos.
- Seguridad de los datos: exige a las empresas que apliquen las medidas técnicas y organizativas adecuadas para proteger los datos personales frente al acceso no autorizado, la alteración, la divulgación o la destrucción.
- Responsabilidad: Las empresas son responsables de demostrar el cumplimiento del RGPD. Esto incluye realizar evaluaciones de impacto relativas a la protección de datos (EIPD) para actividades de tratamiento de alto riesgo, como la banca, y nombrar a un delegado de protección de datos (DPO) en determinados casos.
🚦Recuerda: cualquier organización que recopile o trate datos personales de residentes en la UE, independientemente de la ubicación de la empresa, debe cumplir con el RGPD. Esto incluye a las pequeñas empresas, las multinacionales e incluso las organizaciones sin ánimo de lucro.
¿De qué datos estamos hablando?
El RGPD se centra en la información de carácter personal (PII), es decir, cualquier información que pueda utilizarse para identificar a una persona, ya sea de forma directa o indirecta. Algunos ejemplos son:
- Identificadores directos: Nombre, dirección, número de la Seguridad Social o equivalente, número de teléfono, dirección de correo electrónico
- Identificadores indirectos: género, raza, fecha de nacimiento, indicador geográfico, ocupación, datos demográficos
- Datos personales sensibles: número de carné de conducir, número de pasaporte, datos biométricos, información financiera, historiales médicos, información de cuentas electrónicas y digitales, expedientes personales de los empleados, información sobre contraseñas, números de identificación escolar
Más información: Los 10 mejores programas de gobernanza de datos (reseñas y precios )
¿Qué supone esto para las empresas?
Desde el punto de vista del RGPD, o bien eres un responsable del tratamiento o un encargado del tratamiento que trabaja con los datos de ciudadanos de la UE. Dependiendo de la categoría en la que te encuentres, las expectativas que se tienen de ti como empresa pueden variar.
- Responsable del tratamiento: Es la entidad que determina los fines y los medios del tratamiento de los datos personales. Es responsable de garantizar el cumplimiento del RGPD.
- Encargado del tratamiento: Es la entidad que trata los datos personales en nombre del responsable del tratamiento. Debe seguir las instrucciones del responsable del tratamiento.
En un ejemplo real, un responsable del tratamiento podría ser un hospital, y un encargado del tratamiento podría ser un proveedor de almacenamiento en la nube donde el hospital almacena los historiales de los pacientes. Como responsable del tratamiento, el hospital decide qué información almacenar y cómo utilizarla. El proveedor de la nube (encargado del tratamiento) se limita a almacenar los datos de forma segura siguiendo las instrucciones del hospital.
🚦Recuerda: el RGPD impone una mayor responsabilidad a los responsables del tratamiento de datos a la hora de crear e implementar la «privacidad desde el diseño» en todos sus procesos empresariales.
RGPD: ¿una ley de privacidad o una ley de protección de datos?
Los términos «leyes de privacidad» y «leyes de protección de datos» suelen utilizarse indistintamente, pero presentan matices distintos. Aunque ambas se ocupan de la protección de los datos de las personas, abordan el problema desde perspectivas ligeramente diferentes.
La legislación sobre privacidad, en su sentido más amplio, se refiere a la protección de las personas frente a intromisiones en su vida privada y su espacio físico, como las visitas no deseadas a domicilio. La legislación sobre privacidad de la información, por su parte, se centra específicamente en la protección de los datos personales, como las direcciones IP o los correos electrónicos.
En la práctica, un servicio al que te hayas suscrito podría acceder a tu ubicación a través del GPS de tu teléfono y enviarte actualizaciones específicas para tu zona, o un servicio de reparto podría estar enviando elementos a tu domicilio. Si cualquiera de estas empresas sufre una filtración de datos, tu domicilio quedaría expuesto de repente y podría ser objeto de abuso.
En este contexto, aunque el RGPD protege principalmente los datos personales, también aborda cuestiones más amplias relacionadas con la privacidad.
El RGPD no se limita a la protección de datos. Se trata de derechos fundamentales, como el derecho a la privacidad y el derecho al olvido.
El RGPD no se limita a la protección de datos. Se trata de derechos fundamentales, como el derecho a la privacidad y el derecho al olvido.
La lista de control para el cumplimiento del RGPD: tu hoja de ruta hacia la protección de datos
Ahora que ya hemos descifrado el código del RGPD (bueno, ¡al menos lo básico!), veamos los pasos generales que debes incluir en una lista de control para la auditoría del RGPD con el fin de cumplir con la normativa.
1. Correlaciona tus fuentes de datos
Antes de poder protegerlos, debes saber qué datos estás recopilando. Realiza una auditoría para identificar todos los datos personales que acumula tu empresa, de dónde proceden y cómo se utilizan.
Para hacerlo de forma eficaz, debes tener en cuenta lo siguiente:
- Inventario de datos: Crea un inventario detallado de todas las categorías de datos personales recopilados, incluidos nombres, direcciones, información de contacto, datos financieros, datos biométricos y mucho más.
- Fuentes de datos: Identifica las fuentes de estos datos, como sitios web, formularios, proveedores externos o interacciones presenciales.
- Actividades de tratamiento de datos: Determina cómo se utilizan los datos, incluyendo el almacenamiento, tratamiento, transmisión y uso compartido.
- Conservación de datos: Establece políticas de conservación de datos (el tiempo que los datos permanecen en tu sistema) que se ajusten a los principios del RGPD y minimicen el almacenamiento de datos personales.
- Flujo de datos: Correlacioná el flujo de datos dentro de tu organización y hacia terceros. Por ejemplo, un servicio de reparto externo que se encargue de gestionar tu pedido de envío entraría en esta categoría.
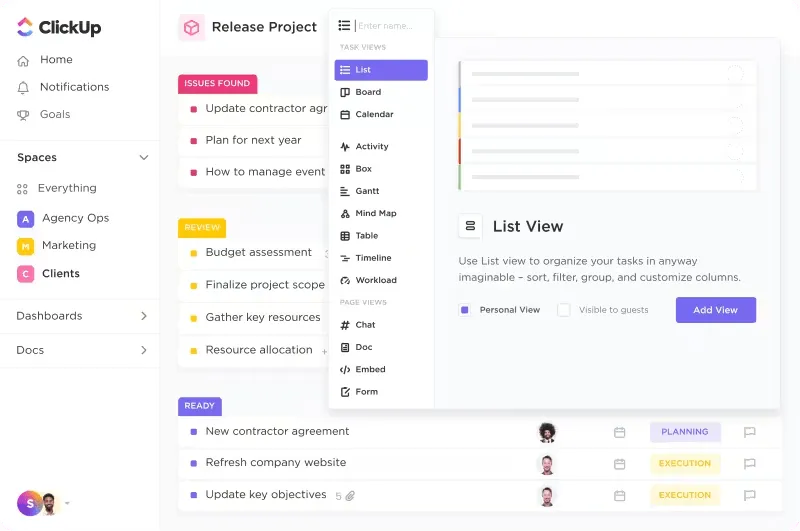
💡 Consejo profesional: ClickUp CRM puede ser tu solución integral para correlacionar y almacenar los datos de los clientes. Desde la recopilación de direcciones de correo electrónico de los clientes potenciales hasta el seguimiento de los recorridos de los clientes y cualquier interacción adicional, te ayudará a organizar todos los datos en un solo lugar.
2. Contrata a un delegado de protección de datos (DPO)
Un delegado de protección de privacidad (DPO) actúa como punto único de contacto para la privacidad dentro de tu organización.
Como experto en privacidad de datos, el delegado de protección de datos (DPO) se asegura de que las prácticas de la organización en materia de datos se ajusten a los requisitos del RGPD. En su rol, el DPO gestiona las solicitudes de los interesados, responde ante las violaciones de datos, colabora en las evaluaciones de riesgos y actúa como enlace con las autoridades de protección de datos.
Para poder ejercer como delegado de protección de datos (DPO), un candidato debe poseer conocimientos especializados en legislación sobre protección de datos y estar fácilmente accesible para los empleados y los interesados. Al nombrar a un DPO cualificado, podrás demostrar tu compromiso con la privacidad de los datos, reducir el riesgo de incumplimiento normativo y reforzar tu credibilidad como empresa ante los clientes.
3. Documenta tu proceso de cumplimiento del RGPD de principio a fin
¡Documenta todo! Elaborar una política de tratamiento de datos implica describir cada uno de los procesos a lo largo del recorrido para que puedas determinar, por ejemplo, dónde se almacenarán los datos de un cliente o durante cuánto tiempo se conservarán después de que haya cancelado su suscripción.
Asegúrate de que la panorámica del proceso y los detalles específicos estén claramente definidos y sean accesibles para todos los equipos que necesiten actualizarlos o consultarlos periódicamente.
Aprovecha ClickUp Docs para mantener un registro centralizado y de fácil acceso de tus actividades de tratamiento de datos, incluyendo el tipo de datos, la base jurídica para su recogida y el periodo de conservación.
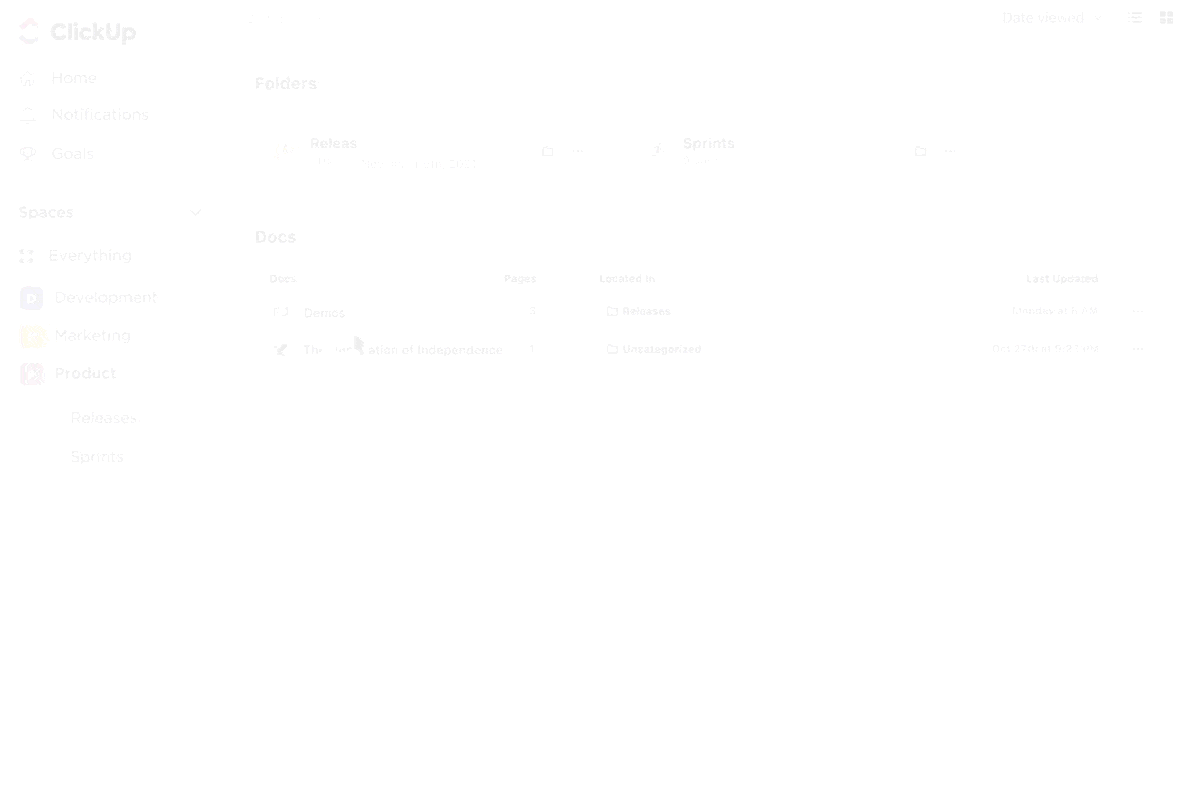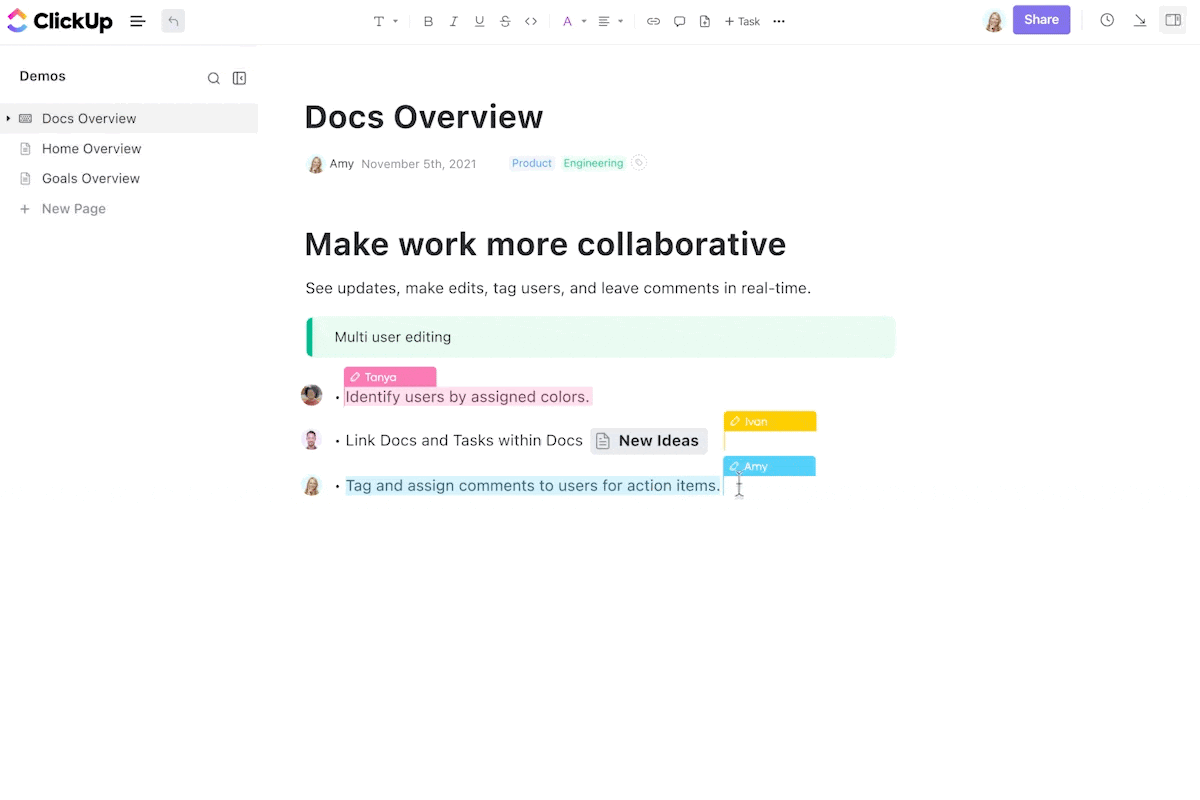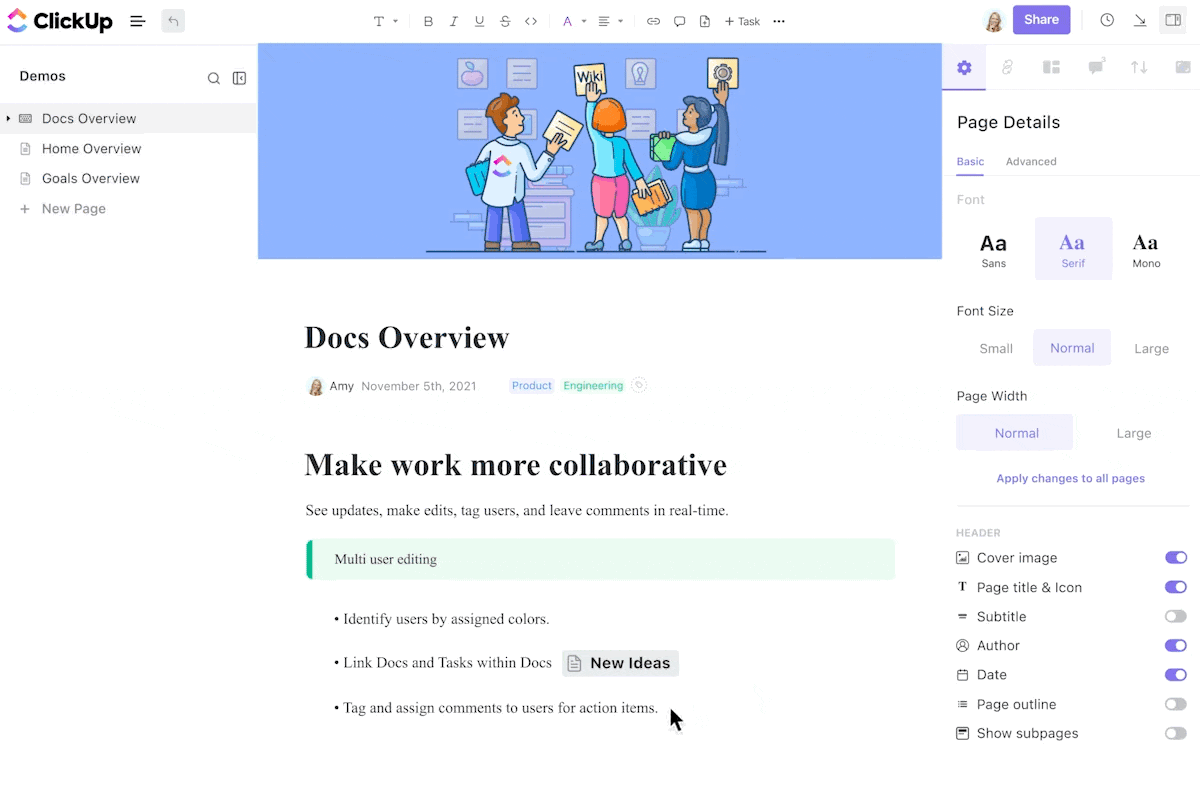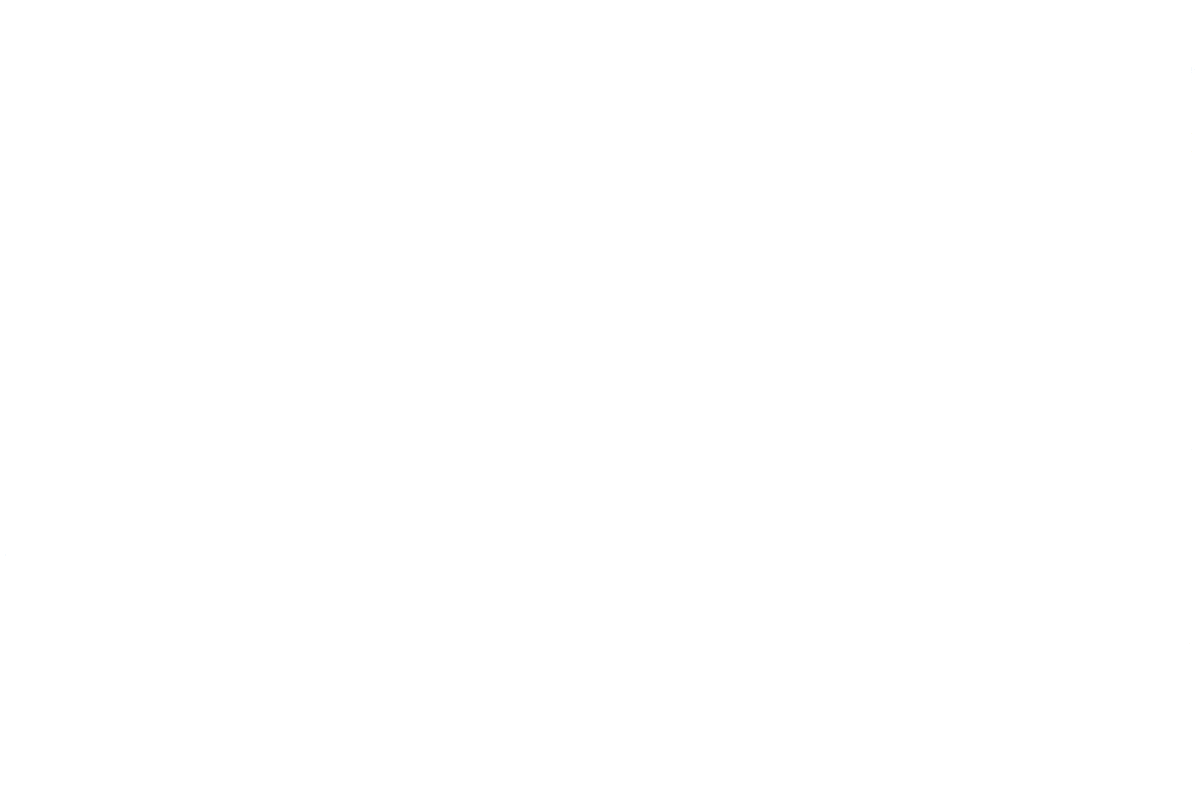
Crea documentos independientes para los distintos aspectos del cumplimiento, como la correlación de datos, las políticas de conservación de datos, los planes de respuesta ante violaciones de datos y las evaluaciones de riesgos.
Estos documentos se pueden organizar en una estructura jerárquica mediante páginas anidadas, lo que facilita su navegación y consulta. También puedes utilizar las funciones de colaboración de ClickUp, como las @menciones, para involucrar a los equipos y personas pertinentes en el proceso, asegurándote de que todos estén coordinados e informados.
4. Reevalúa tus procesos de recogida de datos
¿De verdad necesitas todos esos datos? El RGPD hace hincapié en el principio de minimización de datos, que exige a las organizaciones recopilar y tratar únicamente los datos personales necesarios para fines específicos.
Para garantizar el cumplimiento, evalúa periódicamente tus prácticas de recogida de datos y asegúrate de que se limiten a lo que sea necesario y proporcionado en relación con tus objetivos empresariales. A continuación te indicamos algunos aspectos que debes tener en cuenta:
Limitación de la finalidad
Asegúrate de que los datos que recopiles estén directamente relacionados con tus objetivos empresariales y no se utilicen para fines distintos a los previstos. Por ejemplo, para tramitar pedidos, una página web de comercio electrónico puede recopilar los nombres, las direcciones y la información de pago de los clientes. Estos datos no deben utilizarse para publicidad personalizada sin el consentimiento del cliente.
Minimización de datos
Determina si hay algún campo de datos que pueda eliminarse o anonimizarse sin comprometer la finalidad de la recogida de datos. Una plataforma de redes sociales podría recoger inicialmente los nombres completos, las direcciones de correo electrónico y las fechas de nacimiento de los usuarios. Sin embargo, si la plataforma puede funcionar adecuadamente solo con nombres de usuario y direcciones de correo electrónico, debería reducir al mínimo la recogida de datos personales.
Conservación de datos
Establece políticas adecuadas de conservación de datos para garantizar que no se conserven más tiempo del necesario. A efectos de cumplimiento normativo, un banco podría conservar los registros de solicitudes de tarjetas de crédito durante un periodo determinado. Una vez transcurrido el plazo establecido, estos datos pueden anonimizarse o eliminarse.
Consentimiento
Si te basas en el consentimiento como fundamento jurídico para el tratamiento de datos, asegúrate de que sea libre, específico, informado e inequívoco. Una app solicita a los usuarios que den su consentimiento para recopilar datos de ubicación con el fin de ofrecer recomendaciones personalizadas. El consentimiento debe ser libre y específico (por ejemplo, acceder a la ubicación únicamente cuando se utilice la app).
Intereses legítimos
Si te basas en intereses legítimos, evalúa cuidadosamente si estos prevalecen sobre los intereses, derechos y libertades de la persona. Una organización de noticias podría tratar la información de contacto de los periodistas para facilitar la comunicación y la colaboración. Esto puede considerarse un interés legítimo para las actividades periodísticas.
🌈 ¿Sabías que...? SOC 2 es un marco equivalente al RGPD más estrechamente relacionado con las empresas estadounidenses. Se trata de una norma voluntaria que utilizan las organizaciones para demostrar su compromiso con la seguridad y la privacidad de los datos.
Si bien el RGPD es una normativa legal centrada en la protección de los datos personales de los ciudadanos de la Unión Europea, la norma SOC 2 puede considerarse un estándar complementario. Al cumplir con la norma SOC 2, puedes demostrar que eres una empresa responsable en materia de datos y que cumples con medidas de seguridad de datos reconocidas a nivel mundial.
5. Mantente alerta ante las filtraciones de datos y actúa con rapidez
A la hora de elaborar informes sobre una violación de datos en virtud del RGPD, las organizaciones deben evaluar el riesgo potencial para los derechos y libertades de las personas. Esto implica tener en cuenta el tipo de datos comprometidos, la probabilidad de acceso no autorizado y las posibles consecuencias para las personas afectadas.
El RGPD exige la elaboración de informes sobre las violaciones de datos en un plazo de 72 horas si existe un alto riesgo de que afecten negativamente a los derechos y libertades de las personas.
En muchos casos, las organizaciones también deben notificar directamente a las personas afectadas, proporcionándoles información clara sobre la violación de datos, los datos implicados y los pasos que se están tomando para solucionarla.
Además, es necesario llevar a cabo una investigación exhaustiva para comprender la causa de la violación de datos y aplicar medidas preventivas. Es fundamental mantener registros detallados de todo el proceso, incluidos los pasos realizados para la elaboración de informes sobre la violación de datos y para mitigar su impacto.
Ejemplo concreto: la filtración de datos de British Airways
En 2018, British Airways sufrió una importante filtración de datos que afectó a unos 500 000 clientes. Los piratas informáticos lograron acceder sin autorización al sistema de reservas de la aerolínea y robaron información personal, como nombres, direcciones, datos de tarjetas de pago e itinerarios de viaje.
Esta filtración supuso una clara infracción del RGPD, ya que implicó el tratamiento no autorizado de datos personales a gran escala. British Airways fue multada con 20 millones de libras por la Oficina del Comisionado de Información del Reino Unido (ICO) a raíz de esta incidencia.
6. Da prioridad a la transparencia en tu recopilación de datos
Tus clientes tienen derecho a saber exactamente qué datos recopilas y cómo los utilizas. A continuación te indicamos algunos pasos que puedes seguir para garantizar la transparencia en tus procesos de recopilación de datos:
- Políticas de privacidad claras y concisas: Ofrece políticas de privacidad fácilmente accesibles y comprensibles que describan con claridad tus prácticas en materia de privacidad. Estas políticas deben estar redactadas en un lenguaje sencillo y evitar la jerga jurídica.
- Consentimiento informado: Explica los fines de la recogida de datos, los tipos de datos que se recogen y los derechos de los clientes en relación con dichos datos durante el proceso de obtención del consentimiento.
- Solicitudes de acceso de los interesados: Responde a las solicitudes de acceso de los interesados de forma rápida y exhaustiva. Esto implica facilitar a las personas una copia de sus datos personales e información sobre cómo se están tratando.
- Uso compartido de datos con terceros: Si se utilizan datos personales de forma compartida con terceros, asegúrate de que se hayan establecido las medidas de seguridad adecuadas para proteger los datos y de que dichos terceros también cumplan con el RGPD.
7. Asegúrate de contar con el consentimiento de los padres en el caso de los clientes menores de edad
El RGPD exige a las empresas obtener el consentimiento de los padres o tutores legales antes de tratar datos personales de menores de 16 años en la mayoría de los países de la UE.
Para verificar la edad de tus usuarios, utiliza métodos fiables, como solicitar el consentimiento de los padres o recurrir a servicios de verificación de edad. Si se obtiene el consentimiento de los padres, este debe ser libre, específico, informado e inequívoco.
Además, mantén registros detallados del proceso de consentimiento, incluyendo la fecha, el método y la identidad de la persona que da su consentimiento. Añade pasos adicionales para garantizar que no se recopile información sensible de menores y que sus datos no se conserven durante más tiempo del necesario.
Un ejemplo claro: TikTok contra la Comisión de Protección de Datos de Irlanda
TikTok fue multada con 379 millones de dólares por la Comisión de Protección de Datos de Irlanda (DPC) por no proteger adecuadamente los datos personales de los menores. La DPC determinó que TikTok no había obtenido el consentimiento válido de los menores de 13 años, tal y como exige el RGPD.
Además, la DPC criticó a TikTok por no tomar medidas suficientes para evitar que los menores accedan a contenidos potencialmente perjudiciales. Se trata de una de las multas más elevadas impuestas en virtud del RGPD, lo que pone de relieve la importancia de proteger los datos de los menores en Internet.
8. Utiliza el consentimiento de doble confirmación
Para facilitar un proceso de consentimiento verdaderamente informado, recaba el consentimiento explícito de los clientes antes de tratar sus datos, incluidas sus direcciones de correo electrónico, con fines de marketing. Un proceso de doble confirmación es un método eficaz para garantizar que las personas se hayan suscrito a una lista de correo electrónico de forma consciente y voluntaria.
¿Cómo funciona la doble confirmación?
- Suscripción inicial: Cuando una persona introduce su dirección de correo electrónico para suscribirse a una lista de correo, recibe un correo electrónico de confirmación
- Confirmación: La persona debe hacer clic en un enlace o botón del correo electrónico de confirmación para completar el proceso de suscripción.
Este proceso de verificación en dos pasos ayuda a prevenir el spam y garantiza que las personas hayan dado su consentimiento de forma activa para recibir correos electrónicos. Al implementar un proceso de doble confirmación, puedes reducir el riesgo de que te señalen por enviar marketing por correo electrónico no solicitado.
9. Actualiza tu política de privacidad periódicamente
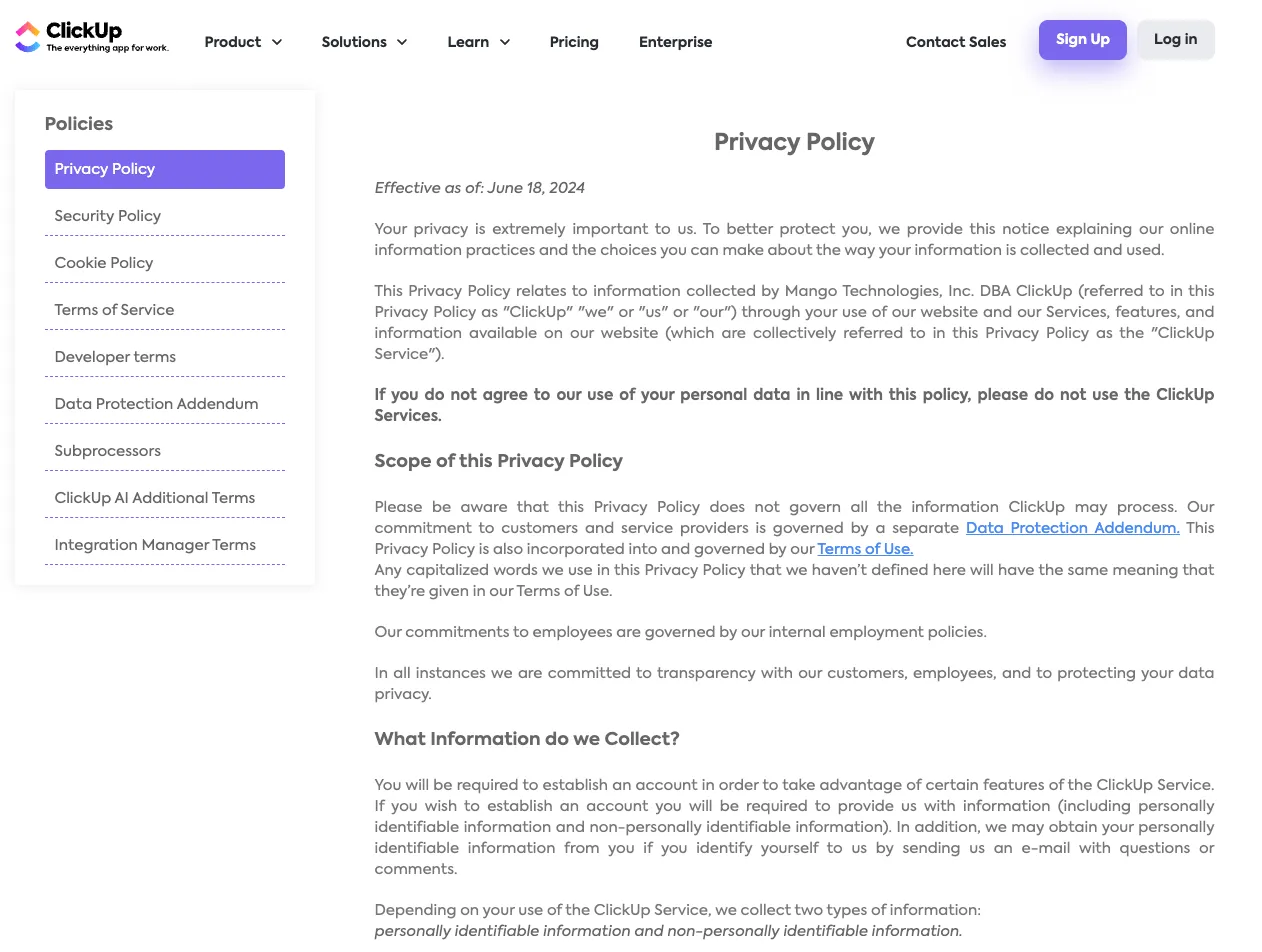
Revisa y actualiza tu política de privacidad con regularidad para reflejar cualquier cambio en tus prácticas de tratamiento de datos o en los requisitos legales. Céntrate en las siguientes indicaciones para mantener tu política de privacidad en perfecto estado:
- Exactitud: Asegúrate de que la información de tu política de privacidad sea exacta y esté actualizada.
- Accesibilidad: Haz que tu política de privacidad sea fácilmente accesible en tu página web y añade un enlace a la misma desde otras páginas relevantes.
- Coherencia: Asegúrate de que tu política de privacidad sea coherente con tus prácticas reales en materia de privacidad.
💈Extra: ¿Buscas inspiración? Echa un vistazo a la política de privacidad de ClickUp.
10. Evalúa los riesgos relacionados con terceros
Como entidad empresarial responsable de los datos, tienes la obligación de comprobar minuciosamente si tus socios externos cumplen con el RGPD. ¡Sabemos que es más fácil decirlo que hacerlo! Pero aquí tienes una panorámica del proceso que te ayudará a elaborar una política para las auditorías de tus socios externos:
- Establece un acuerdo explícito de tratamiento de datos que describa el alcance del trabajo, los datos utilizados de manera compartida, las medidas de seguridad y las responsabilidades de ambas partes.
- Realiza un análisis exhaustivo de estos terceros, evaluando sus políticas de privacidad, certificaciones y referencias.
- Evalúa los riesgos que conlleva el uso compartido de datos con ellos, teniendo en cuenta factores como la sensibilidad de los datos, las actividades de tratamiento y su ubicación geográfica, tanto si se encuentran dentro como fuera de la UE.
- Mantén una supervisión regular controlando el cumplimiento y realizando auditorías.
Más información: Las 10 mejores herramientas de gobernanza, riesgo y cumplimiento normativo (GRC) en 2024
Cómo cumplir con el RGPD gracias a las herramientas de automatización
Uf, menuda lista de control. Por suerte, no tienes que recorrer este camino hacia el cumplimiento normativo por tu cuenta.
Existen varias herramientas digitales de GRC que pueden agilizar el proceso y facilitarte la vida, y una de ellas es ClickUp. Al ser una plataforma de gestión de proyectos «todo en uno», ClickUp puede servir fácilmente como tu centro de operaciones para el cumplimiento del RGPD.
A la hora de poner en marcha un proceso tan complejo como una lista de control para el cumplimiento del RGPD, necesitas un enfoque paso a paso, y en ClickUp nos especializamos precisamente en eso. 🪜
Funciones como las listas de control de tareas de ClickUp están diseñadas para desglosar y gestionar procesos complejos como estos. Piensa en ellas como listas de tareas pendientes dentro de tus tareas. Al crear listas de control, puedes definir claramente las acciones específicas necesarias para completar una tarea, asignarlas a los miembros del equipo y realizar el seguimiento de su progreso.
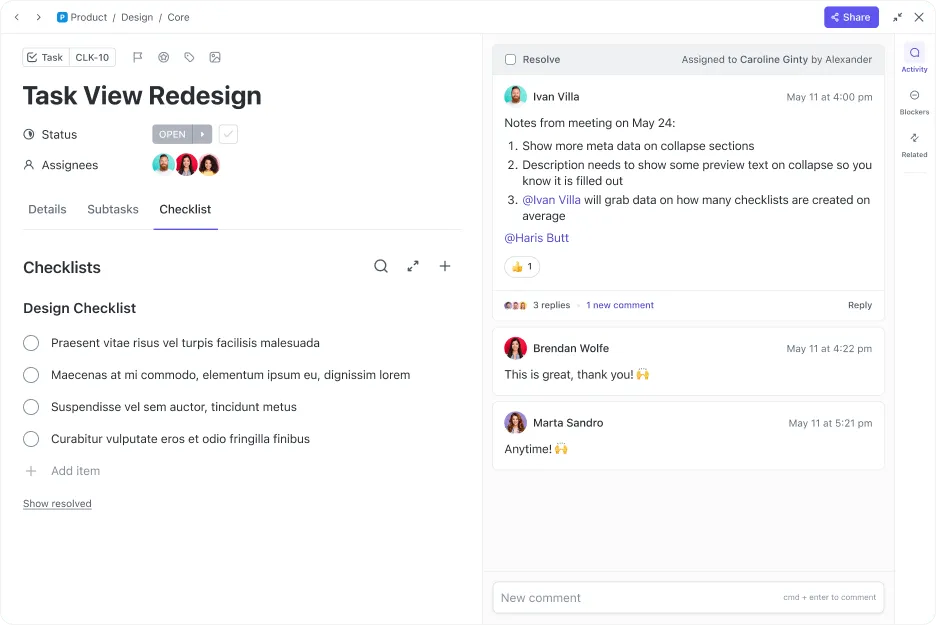
Para utilizar las listas de control de tareas en ClickUp, solo tienes que crear una nueva tarea, hacer clic en la pestaña «Listas de control» de tu tarea y añadir los pasos individuales. A continuación, puedes organizar tu lista de control de cumplimiento en subtareas más pequeñas y manejables, como se muestra a continuación:
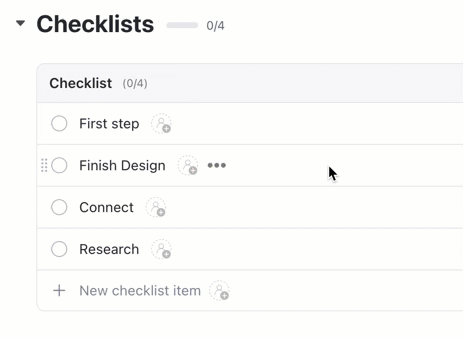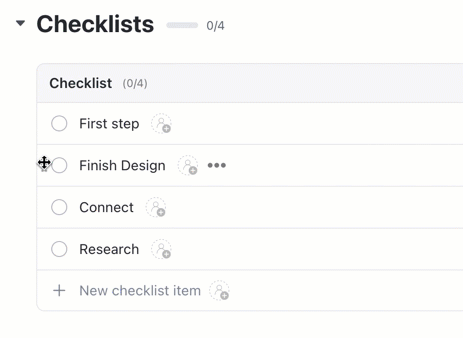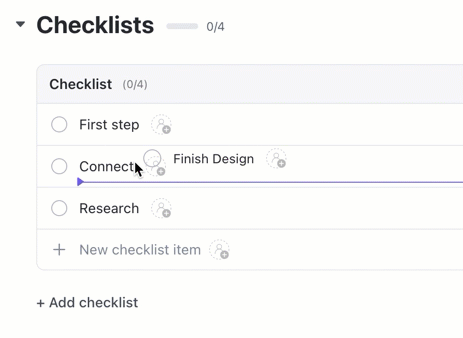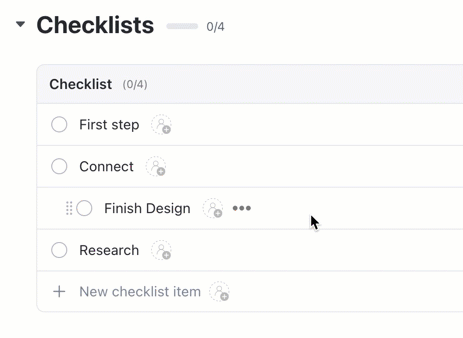
Una vez que todos los pasos estén listos en las listas de tareas, asigna cada tarea a los equipos pertinentes, como el equipo jurídico, para poner en marcha el proceso.
También puedes utilizar la vista Gantt de ClickUp para visualizar este proceso en un cronograma, comprobar el progreso y elaborar estimaciones claras de plazos para la finalización del proyecto.
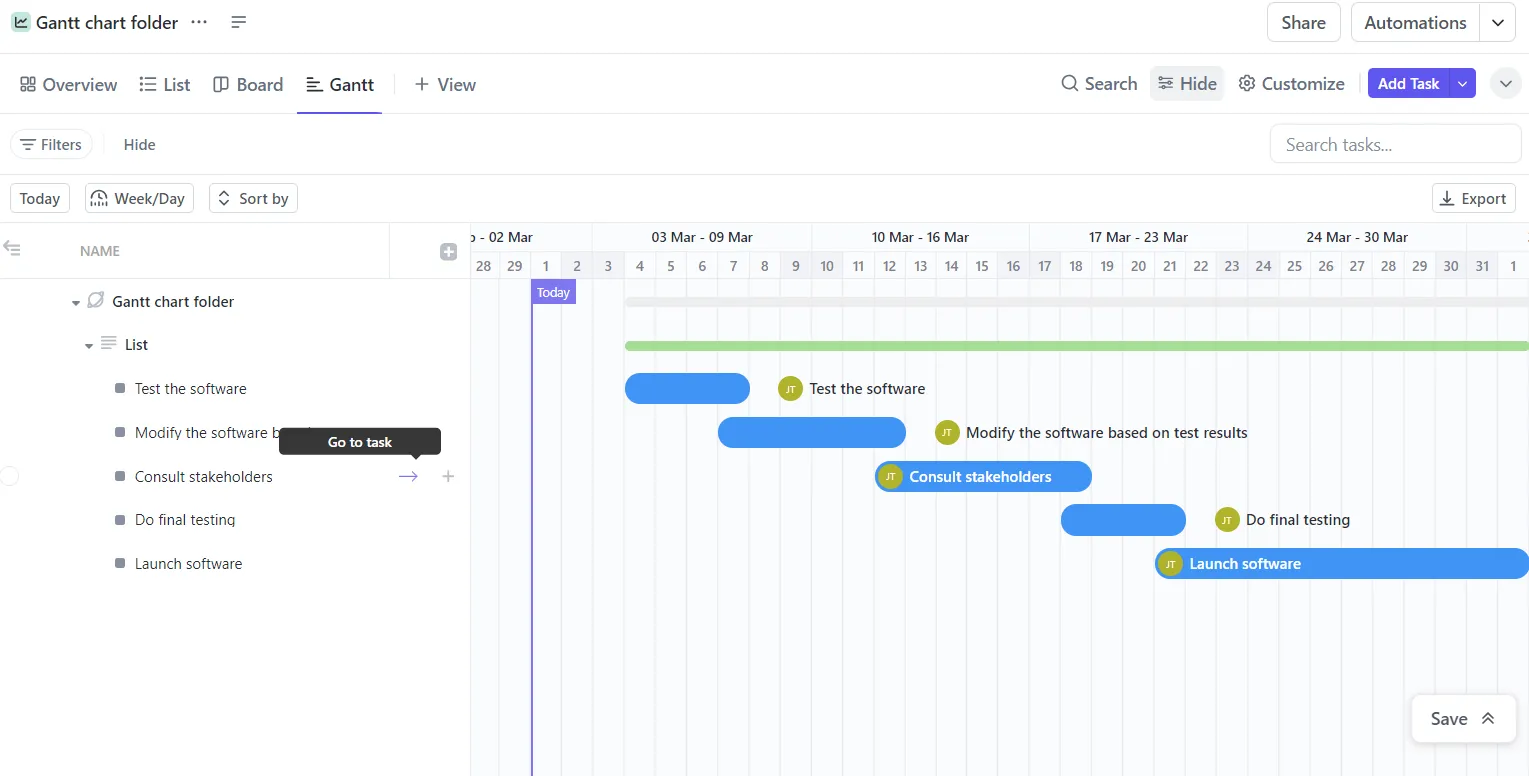
Y eso no es todo. Una vez que tengas un proceso, utiliza ClickUp Automation para completar acciones específicas según las reglas que hayas definido. Por ejemplo, puedes configurar una automatización personalizada que avise a los usuarios para que añadan información, revisen y actualicen la política de privacidad cada tres meses.

Y, por último, el cumplimiento de la normativa del RGPD implica MUCHA documentación.
Si en algún momento del proceso te sientes atascado, utiliza ClickUp Brain, el asistente de IA integrado de ClickUp, para que te ayude a redactar políticas en un lenguaje sencillo y fácil de entender, o incluso a investigar las buenas prácticas del sector en materia de RGPD.

Además, ClickUp cuenta con plantillas personalizadas que te ayudarán a simplificar considerablemente el proceso de planificación de tu lista de control.
Plantilla de ClickUp para el plan de proyecto de cumplimiento normativo
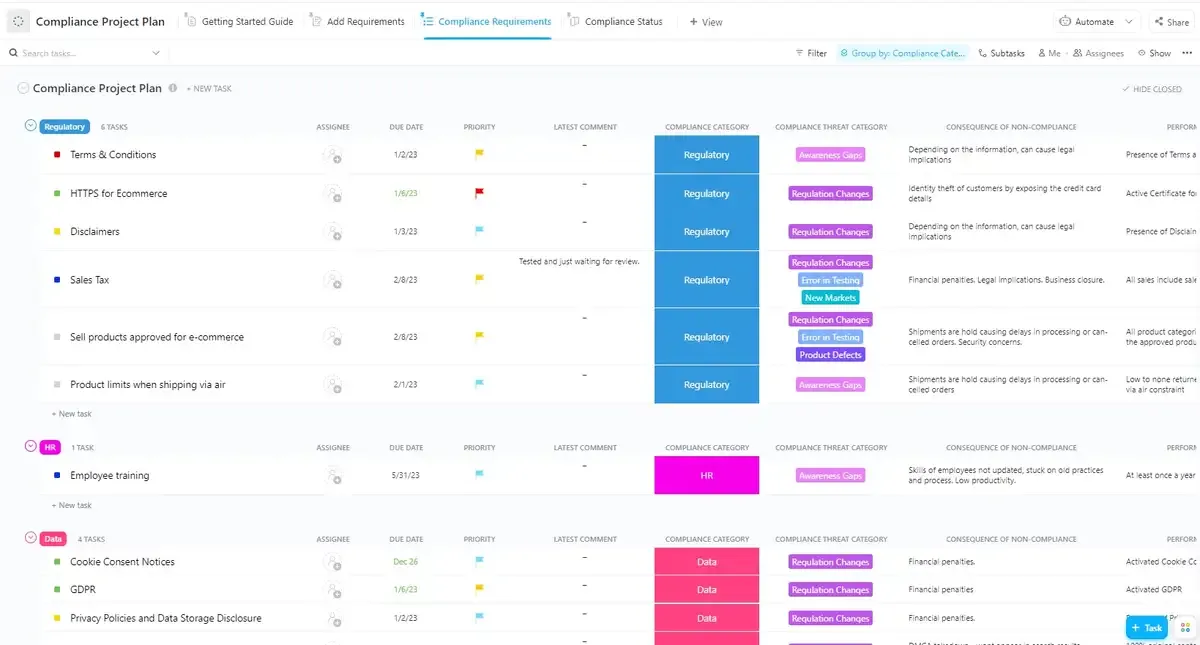
La plantilla de plan de proyecto de cumplimiento normativo de ClickUp ofrece una solución integral para gestionar tus esfuerzos de cumplimiento del RGPD. Su vista de requisitos de cumplimiento te permite crear una lista de todas las normativas necesarias, mientras que la vista de estado de cumplimiento ofrece una panorámica clara del progreso e identifica las áreas que no cumplen con la normativa. La vista «Añadir requisitos» garantiza que puedas incorporar fácilmente nuevas normativas a medida que surjan. En general, esta plantilla agiliza el proceso de cumplimiento normativo, ayudándote a mantenerte organizado, realizar el seguimiento del progreso y garantizar el cumplimiento de las normas del RGPD.
Plantilla de lista de control de proyectos de ClickUp
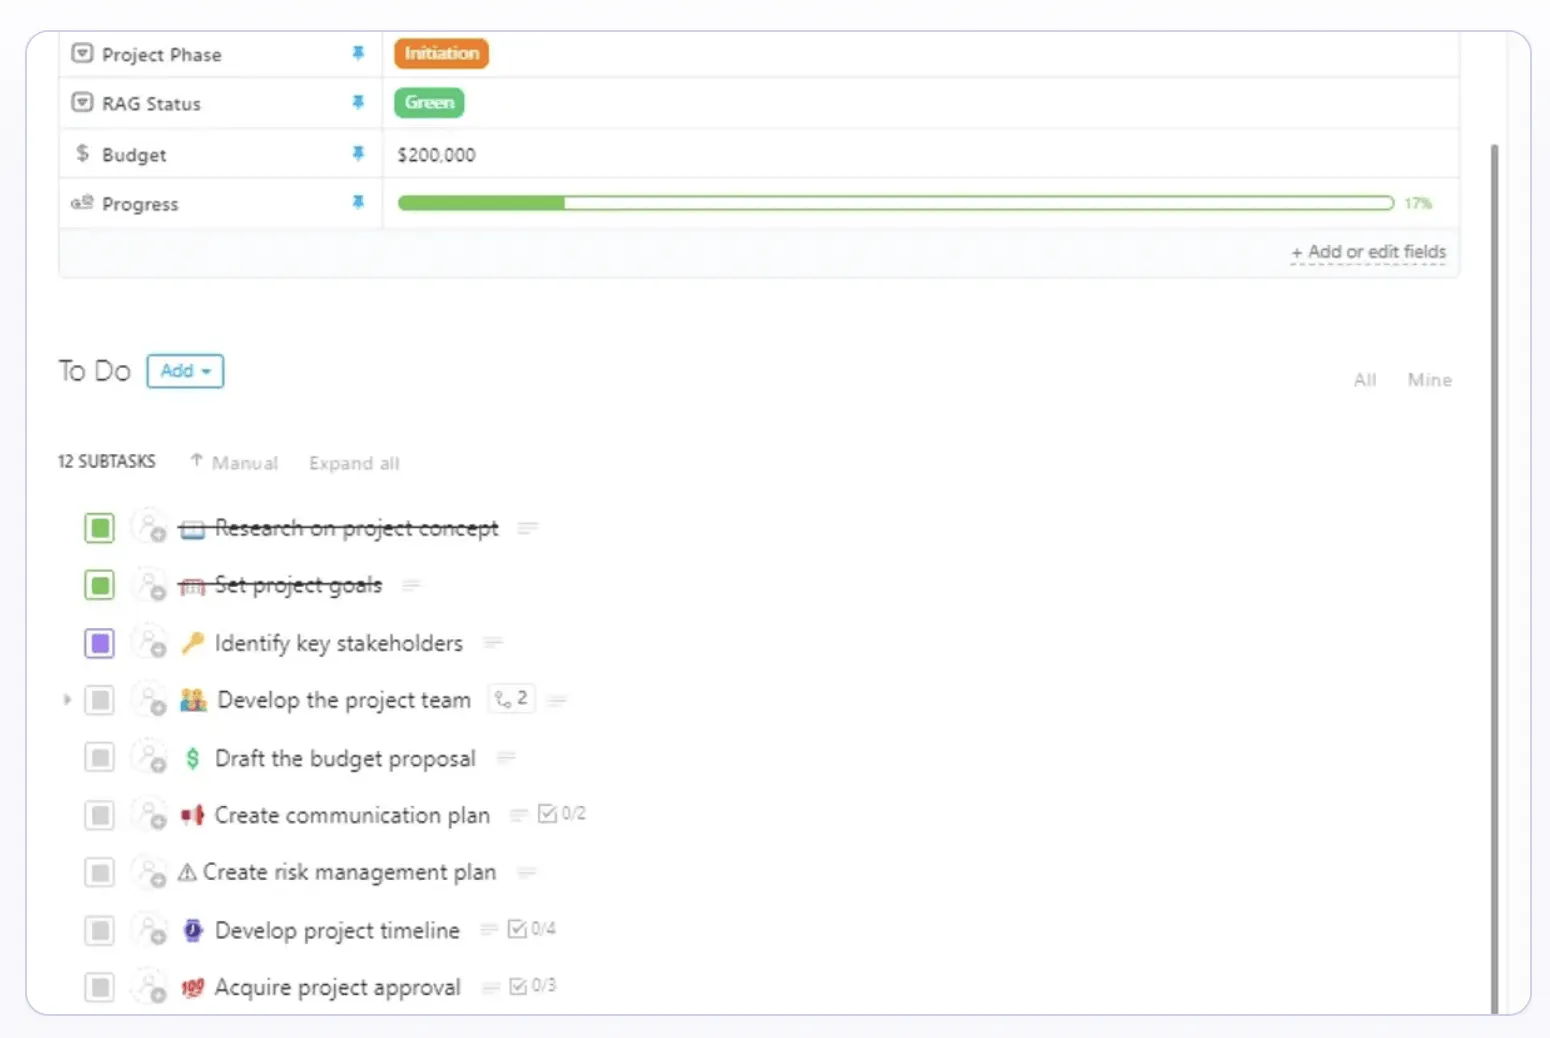
La plantilla de lista de control de proyectos de ClickUp puede ayudarte a definir los pasos esenciales para tu proceso de cumplimiento. Incluye esquemas de subtareas generales que constituyen la base de cualquier proyecto. Utiliza esta plantilla para:
- Define la secuencia adecuada de tareas para asegurarte de que cada paso se base en el anterior. Esto te ayudará a evitar errores y omisiones.
- Anticípate a los posibles retos y riesgos relacionados con el cumplimiento del RGPD y aborda estos problemas de forma proactiva.
- Incluye plazos para cada tarea, asegurándote de que el proyecto en su conjunto se complete a tiempo.
El cumplimiento normativo, más fácil con ClickUp
Una lista de control bien estructurada sobre el cumplimiento del RGPD es esencial para garantizar que tu organización cumpla con los requisitos de esta importante normativa.
Las funciones de gestión de proyectos de ClickUp ofrecen una potente plataforma para crear y gestionar tu lista de control de cumplimiento del RGPD. Al dividir este proceso, aparentemente complejo, en tareas más pequeñas y manejables, podrás realizar un seguimiento eficaz del progreso, identificar posibles problemas y garantizar el cumplimiento.
Desde definir el proceso hasta asignar responsabilidades, supervisar el progreso y colaborar con tu equipo, ClickUp puede ayudarte a mantener tu proyecto de cumplimiento del RGPD por el buen camino.
¡Regístrate para obtener una cuenta gratuita de ClickUp y pon en marcha tu proceso de cumplimiento del RGPD!