Dla wielu z nas wszystko zaczyna się od jednego serwera MCP. Programista tworzy połączenie między GitHubem a Claude lub Cursor i wszystko działa. Potem ktoś dodaje Slacka, następnie Jirę, a potem wewnętrzną bazę danych.
Sześć miesięcy później każdy programista ma swój własny plik konfiguracyjny, klucze API i listę serwerów.
Obecnie nie wiesz, które agenty mają dostęp do danych produkcyjnych. Gdy inżynier odchodzi, musisz przeprowadzić śledzenie każdego tokenu, który utworzył. Dodanie nowego serwera oznacza ręczną aktualizację 15 konfiguracji klientów.
Najbardziej niepokojące jest to, że gdy agent wykona nieoczekiwane działanie, nie ma jednego dziennika, który wyjaśniałby, dlaczego w ogóle do tego doszło.
Tokenami jest drugi rodzaj kosztu. Każdy podłączony serwer ładuje definicje swoich narzędzi do okna kontekstowego. W jednym zestawieniu składającym się z pięciu serwerów firma Anthropic zmierzyła około 55 000 tokenów definicji narzędzi, zanim agent odczytał choćby jedno żądanie.
Zarządzanie wieloma serwerami MCP sprowadza się więc do dwóch zadań: kontrolowania dostępu w jednym miejscu oraz utrzymywania listy narzędzi każdego agenta na niskim poziomie. Brama MCP domyślnie zajmuje się pierwszym z tych zadań. Drugie realizuje tylko wtedy, gdy filtruje lub wyszukuje narzędzia. Przyjrzymy się pięciu bramom, które warto rozważyć, ich kosztom oraz sposobom wdrożenia bez zakłócania pracy agentów.
W skrócie: Aby zarządzać wieloma serwerami MCP na dużą skalę, umieść je za jedną bramą MCP. Brama kontroluje, kto może wywoływać poszczególne narzędzia, przechowuje dane uwierzytelniające i rejestruje każde wywołanie narzędzia. Zanim nawiązujesz połączenie, wyeliminuj nieużywane narzędzia i zapewnij każdemu zespołowi tylko te narzędzia, których potrzebuje. Brama zmniejsza kontekst modelu tylko wtedy, gdy filtruje lub wyszukuje narzędzia. Najpierw przenieś serwery tylko do odczytu i przetestuj wszystko za pośrednictwem bramy przed przełączeniem ruchu produkcyjnego.
Wybierz bramę w zależności od tego, gdzie działają Twoje agenty:
- Composio: zarządzane uwierzytelnianie dla setek aplikacji SaaS, bez konieczności uruchamiania serwerów
- Brama Docker MCP: programowanie lokalne, gdzie każdy serwer znajduje się we własnym kontenerze (Free, licencja MIT)
- IBM ContextForge: ustawienia z własnym hostingiem, które wymagają zestawu narzędzi dla każdego zespołu oraz interfejsów API REST przekształconych w narzędzia MCP (bezpłatne, licencja Apache 2.0)
- Kong AI Gateway: zespoły korzystające już z Konga, które chcą stosować te same zasady dla ruchu API i MCP (od 25 USD miesięcznie)
- Brama Amazon Bedrock AgentCore: agenci w AWS, którzy muszą wyszukiwać narzędzia w momencie wywołania (opłata naliczana za każde wywołanie)
Czym jest brama MCP?
Brama MCP to pojedynczy punkt końcowy, który znajduje się pomiędzy klientami AI a serwerami MCP. Claude, Cursor lub własny agent nawiązuje połączenie z nią jednorazowo, przy użyciu jednego zestawu poświadczeń. Brama obsługuje wszystkie serwery znajdujące się za nią.
Gdy napływa żądanie, brama sprawdza, kto je wysyła oraz jakie narzędzia są widoczne dla tego użytkownika lub agenta. Pobiera definicje narzędzi z każdego serwera nadrzędnego i dodaje przedrostki do nazw, aby nazwy takie jak `github_create_issue` i `jira_create_issue` nie kolidowały ze sobą. Wszystko, co zostało odfiltrowane, jest odrzucane, dzięki czemu model widzi jedną, uporządkowaną listę.
Gdy model wybiera narzędzie, brama przekierowuje wywołanie do serwera, który je obsługuje, i dołącza poświadczenia tego serwera jako załącznik. W większości produktów agent nigdy ich nie przechowuje. Każde wywołanie przechodzi przez jeden punkt, więc brama może rejestrować, co zostało wywołane, przez kogo oraz jaki był wynik.
Wybór narzędzia i bezpieczeństwo serwera nadal zależą od tego, jak skonfigurujesz filtrowanie i uprawnienia, co omówimy w sekcji instrukcji poniżej.
Notatka: Aby dowiedzieć się więcej o stronie klienckiej połączenia, zapoznaj się z informacjami na temat działania klienta MCP. Podstawowe informacje na temat protokołu znajdziesz w naszym przewodniku po protokole Model Context Protocol.
Czym brama MCP różni się od rejestru, bramy LLM lub bramy API?
Wszystkie cztery rozwiązania znajdują się pomiędzy klientem a tym, czego potrzebuje, dlatego zespoły często je ze sobą mylą.
Różnica polega na rodzaju ruchu, jaki obsługuje każde z tych rozwiązań. Brama MCP decyduje, czy agent może wywołać narzędzie, podczas gdy rejestr jedynie informuje klientów o istniejących serwerach i nigdy nie przekazuje żądań. Bramy LLM i API obsługują różnego rodzaju ruch: pierwsza wybiera model, który odpowie na podpowiedź, a druga zabezpiecza zwykłe wywołania HTTP kierowane do Twoich usług.
| Warstwa | Co obsługuje | Na jakie pytanie odpowiada | Przykłady |
| Brama MCP | Wywołania narzędzi do serwerów MCP | Czy ten agent może wywołać to narzędzie? | Brama Docker MCP, IBM ContextForge, Amazon Bedrock AgentCore Gateway |
| Rejestr MCP | Metadane dotyczące serwerów | Jakie serwery istnieją i gdzie się znajdują? | Oficjalny rejestr MCP |
| Brama LLM | Żądania wnioskowania modelowego | Który model spełnia oczekiwania i jakim kosztem? | Kong AI Gateway, LiteLLM |
| Brama API | Ruch HTTP i gRPC | Czy to żądanie jest autoryzowane? | Kong Gateway, Amazon API Gateway |
W praktyce granice między nimi są płynne. Na przykład narzędzia takie jak Kong AI Gateway kierują ruch LLM i MCP przez jedną płaszczyznę sterowania, a ContextForge obsługuje rejestr obok swojej bramy. Porównując produkty, sprawdź, które warstwy faktycznie obejmuje każdy z nich.
Oficjalny rejestr MCP został uruchomiony we wrześniu 2025 r. przy wsparciu firm Anthropic, GitHub, PulseMCP i Microsoft. Rok później nadal znajduje się w fazie wersji zapoznawczej. Wykorzystaj go do wyszukiwania serwerów, ale zachowaj własną listę zatwierdzonych serwerów.
Czy brama MCP ogranicza zużycie tokenów?
Tak, ale tylko wtedy, gdy filtruje lub wyszukuje narzędzia. Każdy serwer MCP jest wyposażony w zestaw narzędzi, a każde narzędzie ma opis, który AI musi przeczytać, zanim będzie mogła z niego skorzystać. A te opisy zużywają tokeny. Brama skupia wszystkie serwery w jednym miejscu. O ile nie skonfigurujesz jej tak, by filtrowała, nadal pokazuje AI wszystkie narzędzia z każdego serwera, więc AI czyta tę samą stertę opisów, co wcześniej.
Oszczędzasz tokeny tylko wtedy, gdy brama ukrywa narzędzia, które nie są potrzebne do wykonania zadania.
Przykład: Dane firmy Anthropic pokazują, gdzie leży główny ciężar. W ustawieniach składających się z pięciu serwerów GitHub dostarcza 35 narzędzi o wartości około 26 000 tokenów, a Slack dodaje 11 narzędzi o wartości około 21 000. Sentry, Grafana i Splunk dodają łącznie 12 kolejnych narzędzi, co daje około 8 000 tokenów. Daje to łącznie 58 narzędzi i około 55 000 tokenów jeszcze przed rozpoczęciem dyskusji, a sam GitHub stanowi prawie połowę tej liczby. Dodanie Jira kosztuje kolejne 17 000 tokenów. Firma Anthropic twierdzi, że przed optymalizacją liczba definicji narzędzi osiągnęła 134 000 tokenów.
Koszt to tylko połowa problemu. Częstym źródłem błędów jest sytuacja, w której model wybiera niewłaściwe narzędzie lub przekazuje nieprawidłowe parametry. Dzieje się tak zwłaszcza wtedy, gdy nazwy narzędzi są do siebie podobne, na przykład „notification-send-user” i „notification-send-channel”. Dokumentacja firmy Anthropic wskazuje, że jakość wyboru narzędzi zaczyna się pogarszać, gdy liczba dostępnych narzędzi przekracza 30–50, a już kilka serwerów może samodzielnie spowodować przekroczenie tej liczby.
Zalecane przez firmę Anthropic rozwiązanie polega na wstępnym załadowaniu narzędzia wyszukiwania i pobieraniu tylko trzech do pięciu narzędzi potrzebnych do wykonania zadania. W teście z udziałem ponad 50 narzędzi MCP całkowita ilość kontekstu spadła z około 77 000 tokenów do około 8 700, co firma Anthropic określa jako 85-procentową redukcję. Wzrosła również dokładność w wewnętrznych ocenach MCP: w przypadku Opus 4 wzrosła ona z 49% do 74% przy włączonej funkcji wyszukiwania narzędzi, a w przypadku Opus 4.5 – z 79,5% do 88,1%.
Wyniki badań firmy dotyczące wykonywania kodu za pomocą MCP idą jeszcze dalej. Gdy agent przeglądał folder plików narzędziowych i odczytywał tylko te definicje, których potrzebował, liczba tokenów w jednym cyklu pracy z Google Drive do Salesforce spadła ze 150 000 do 2 000. Podejście to wymaga jednak środowiska typu sandbox dla kodu pisznego przez agenta, co wiąże się z dodatkowymi kosztami operacyjnymi.
Bramy oferują dwa sposoby działania w tym zakresie.
Pierwszym z nich jest ręczne ograniczanie list narzędzi. Profile Docker’a pozwalają na dodawanie poszczególnych narzędzi do białej listy dla każdego serwera, serwery wirtualne ContextForge udostępniają starannie dobrany zestaw narzędzi pochodzących z kilku serwerów nadrzędnych, a Tool Router firmy Composio może przypisać sesję do stałej listy.
Drugą kwestią jest wyszukiwanie w momencie wywołania. Brama AgentCore Gateway zawiera wbudowane narzędzie do wyszukiwania semantycznego, z którego agenci korzystają, zadając zapytania w języku potocznym, a Composio może również wyszukiwać narzędzia w czasie wykonywania.
Zgodnie z wytycznymi firmy Anthropic należy podjąć działania, gdy liczba tokenów w definicjach przekroczy 10 000 lub gdy liczba narzędzi osiągnie co najmniej 10. Większość ustawień automatyzacji cykli pracy z wykorzystaniem AI szybko przekracza ten próg, a przepływy pracy z udziałem wielu agentów przekraczają go jeszcze szybciej.
Notatka: Wyszukiwanie ma swoje limity. W teście porównawczym przeprowadzonym w grudniu 2025 r. na 2 792 narzędziach firma Stacklok, która sprzedaje konkurencyjny optymalizator, stwierdziła, że wyszukiwarka narzędzi firmy Anthropic wybierała właściwe narzędzie w 34% przypadków. Arcade, inny dostawca, odnotował dokładność wyszukiwania na poziomie od 56% do 64% wśród 4 027 narzędzi. Oba testy przeprowadzono, gdy wyszukiwarka narzędzi firmy Anthropic była jeszcze w fazie beta, więc przed rozpoczęciem korzystania z niej należy przetestować każdą warstwę wyszukiwania w oparciu o własny katalog.
Jakie są najlepsze bramy MCP?
Wiele produktów określa się mianem bram MCP, a niektóre z nich bardziej przypominają katalogi serwerowe. Niniejsza lista ogranicza się do narzędzi, które znajdują się w samym środku Twoich ustawień. Twoje agenty łączą się z jednym punktem końcowym, brama zapewnia dostęp do serwerów znajdujących się za nią, a Ty zyskujesz przynajmniej jedną rzeczywistą kontrolę nad tym, co przez nią przepływa.
Tą kontrolą może być logowanie, lista dozwolonych narzędzi lub dziennik audytowy.
Pięć z nich przeszło selekcję. Wszystkie rozwiązują ten sam problem, ale na różne sposoby. Wybór właściwego rozwiązania zależy od tego, gdzie już działają Twoje agenty: na laptopie programisty, we własnej infrastrukturze, w istniejących ustawieniach Kong, w AWS czy w aplikacjach SaaS.
| Brama | Najlepsze rozwiązanie dla | Wyróżniająca się funkcja | Cena początkowa | Gdzie się kończy |
| Brama MCP Docker | Lokalne programowanie w środowisku Docker Desktop | Każdy serwer działa we własnym kontenerze, a profile zawierają listy dozwolonych narzędzi | Bezpłatne, oprogramowanie open source (licencja MIT) | Wersja do zarządzania jest dostępna wyłącznie na zaproszenie za pośrednictwem działu sprzedaży Docker. |
| IBM ContextForge | Teams platformowe korzystające z własnej infrastruktury | Serwery wirtualne zapewniają każdemu zespołowi własny zestaw narzędzi, a interfejsy API REST lub gRPC stają się narzędziami MCP | Bezpłatna, na licencji open source (Apache 2.0) | Samodzielnie ją uruchamiasz, aktualizujesz i skalujesz |
| Kong AI Gateway | Teams korzystające już z Kong Konnect | Jeden silnik polityk dla ruchu API, LLM i MCP, z kontrolą dostępu dla poszczególnych narzędzi | 25 USD miesięcznie za każdą bezserwerową płaszczyznę sterowania | Funkcje SSO i dzienniki audytowe platformy są dostępne wyłącznie w wersji Enterprise |
| Brama Amazon Bedrock AgentCore | Agenci działający na platformie AWS | Wbudowana wyszukiwarka narzędzi semantycznych wraz z rozwiązaniem AgentCore Identity dostępnym bez dodatkowych opłat | Płatność za wywołanie, bez minimalnej kwoty | Ceny oparte na wykorzystaniu w przypadku kilku usług AgentCore utrudniają prognozę miesięcznych kosztów |
| Composio | Teams łączące agenty z wieloma aplikacjami SaaS bez konieczności uruchamiania serwerów | Zarządzane uwierzytelnianie dla ponad 1 500 aplikacji oraz stałe listy narzędzi lub wyszukiwanie narzędzi w czasie wykonywania w ramach jednej sesji Tool Router | Free do 100 000 wywołań narzędzi miesięcznie | Wywołania narzędzi i przechowywane dane uwierzytelniające są przetwarzane w chmurze Composio, chyba że skonfigurujesz wdrożenie typu „bring-your-own-cloud” |
Jak oceniamy oprogramowanie w ClickUp
Nasz zespół redakcyjny stosuje przejrzysty, oparty na badaniach i niezależny od dostawców proces, dzięki czemu możesz mieć pewność, że nasze rekomendacje opierają się na rzeczywistej wartości produktów.
Oto szczegółowy opis tego, jak w ClickUp oceniamy oprogramowanie.
1. Brama MCP Docker (najlepsza do lokalnego programowania w środowisku Docker Desktop)
Brama MCP w Dockerze to silnik typu open source stanowiący podstawę zestawu narzędzi MCP Toolkit w programie Docker Desktop. Jeśli korzystasz już z programu Desktop z włączonym zestawem narzędzi, brama działa w tle bez konieczności dodatkowych ustawień. Jej odpowiedzią na rozrost infrastruktury serwerowej są kontenery. Każdy serwer MCP działa we własnym kontenerze z ograniczonymi uprawnieniami, dostępem do sieci i zasobami, a brama uruchamia go tylko wtedy, gdy agent potrzebuje jednego z jego narzędzi.
Profile pozwalają przechowywać ustawienia w jednym miejscu. Profil grupuje serwery potrzebne w ramach projektu, a każdy klient, z którym się łączysz — czy to Cursor, VS Code, Claude Desktop czy Claude Code — korzysta z tych samych ustawień. Możesz przesłać profil do rejestru OCI, aby członkowie zespołu mogli go pobrać, co zastępuje 15 ręcznie edytowanych plików konfiguracyjnych jedną wspólną definicją.
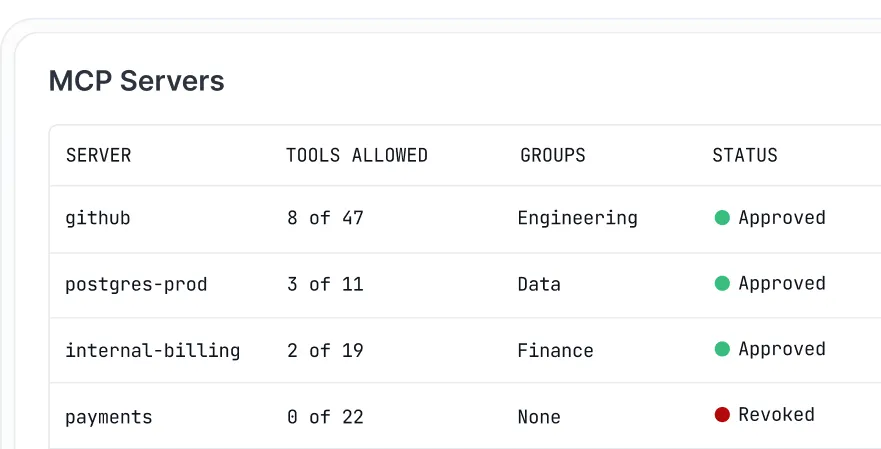
W ramach profilu można włączyć poszczególne narzędzia, takie jak GitHub.create_issue, a pozostałe na danym serwerze pozostawić wyłączone. W ten sposób Docker dba o to, by lista narzędzi w modelu była krótka.
Dane uwierzytelniające nie znajdują się w plikach konfiguracyjnych. Brama pobiera sekrety z magazynu sekretów Docker Desktop i dodaje je podczas uruchamiania serwera, a także obsługuje Uwierzytelnianie OA dla serwerów, które tego wymagają. Wbudowane logowanie i śledzenie wywołań pokazują, które narzędzia zostały uruchomione. Brama jedynie kieruje wywołania, a przetwarzanie danych odbywa się w agentach AI uruchamianych w celu automatyzacji. Aby rozpocząć, w liście narzędzi i usług Docker MCP Catalog znajduje się ponad 200 narzędzi i usług.
- Liczba kontenerów na serwer: Każdy serwer MCP działa w izolacji, z ograniczonymi uprawnieniami, dostępem do sieci i zasobami
- Profile, które można udostępniać: Wystarczy raz pogrupować serwery, a następnie przesłać i pobrać profil za pośrednictwem rejestru OCI, dzięki czemu cały zespół korzysta z tych samych ustawień
- Lista dozwolonych narzędzi: Włączaj lub wyłączaj poszczególne narzędzia w ramach profilu, aby lista narzędzi modelu pozostała niewielka
- Obsługa sekretów i Uwierzytelniania OA: Dane uwierzytelniające pochodzą z magazynu sekretów Docker Desktop zamiast z plików środowiskowych, a wbudowane przepływy Uwierzytelniania OA obejmują serwery wymagające logowania.
- Brama Docker MCP: Free (open source, licencja MIT)
- Docker Personal: 0 USD
- Docker Pro: 11 USD/użytkownik/miesiąc
- Zespół Docker: 16 USD/użytkownik/miesiąc
- Docker Business: 24 USD/użytkownik/miesiąc (rozliczane rocznie)
- G2: Zbyt mało recenzji
- Capterra: Zbyt mało recenzji
Gdzie pojawiają się ograniczenia: Brama jest przeznaczona dla programistów uruchamiających serwery na własnych komputerach. Wersja do zarządzania, sprzedawana w ramach pakietu Docker AI Governance, jest dostępna wyłącznie na zaproszenie za pośrednictwem działu sprzedaży Docker, więc nie można samodzielnie zarejestrować się w celu uzyskania kontroli nad polityką dla całego zespołu. Bramę można uruchomić bez Docker Desktop poprzez ręczną instalację, ale zarządzanie sekretami nadal opiera się na Desktopie.
Najlepsze rozwiązanie dla: programistów i małych zespołów, którzy chcą, aby każdy serwer MCP znajdował się we własnym kontenerze, a wszyscy klienci AI korzystali z jednego wspólnego zestawu ustawień. Nie wybieraj tego rozwiązania, jeśli: potrzebujesz samoobsługowego logowania jednokrotnego (SSO), dostępu opartego na rolach dla różnych zespołów lub dzienników audytowych spełniających wymogi zgodności dla wywołań MCP.
W jednej z recenzji użytkownika czytamy:
Brama MCP w Dockerze naprawdę świetnie sprawdza się w lokalnym środowisku programistycznym — izolacja kontenerów na każdym serwerze, obsługa poświadczeń wbudowana w Docker Desktop — ale nie została stworzona z myślą o zarządzaniu w przedsiębiorstwie obejmującym wiele zespołów i regionów.
Najlepsze rozwiązanie dla: programistów i małych zespołów, którzy chcą, aby każdy serwer MCP znajdował się we własnym kontenerze, a klienci AI korzystali z jednego wspólnego zestawu ustawień. Nie wybieraj tego rozwiązania, jeśli: potrzebujesz samoobsługowego logowania jednokrotnego (SSO), dostępu opartego na rolach w różnych zespołach lub dzienników audytowych zgodnych z wymogami regulacyjnymi dla wywołań MCP.
Co mówią prawdziwi użytkownicy o bramce Docker MCP Gateway?
W jednej z recenzji użytkownika czytamy:
Brama MCP w Dockerze naprawdę świetnie sprawdza się w lokalnym programowaniu — izolacja kontenerów na każdym serwerze, obsługa poświadczeń wbudowana w Docker Desktop — ale nie została zaprojektowana z myślą o zarządzaniu w Enterprise obejmującym wiele zespołów i regionów.
Brama MCP w Dockerze naprawdę świetnie sprawdza się w lokalnym środowisku programistycznym — izolacja kontenerów na każdym serwerze, obsługa poświadczeń wbudowana w Docker Desktop — ale nie jest tak naprawdę stworzona z myślą o zarządzaniu w przedsiębiorstwie obejmującym wiele zespołów i regionów.
2. IBM ContextForge (najlepsze rozwiązanie dla samodzielnie hostowanych zestawów narzędzi dla poszczególnych zespołów)
IBM ContextForge to brama i rejestr typu open source, które można uruchamiać we własnej infrastrukturze. Łączy ona serwery MCP, usługi typu agent-to-agent (A2A) oraz zwykłe interfejsy API REST lub gRPC w ramach jednego punktu końcowego. Można ją zainstalować z PyPI, uruchomić jako kontener lub wdrożyć w Kubernetes za pomocą wykresu Helm projektu.
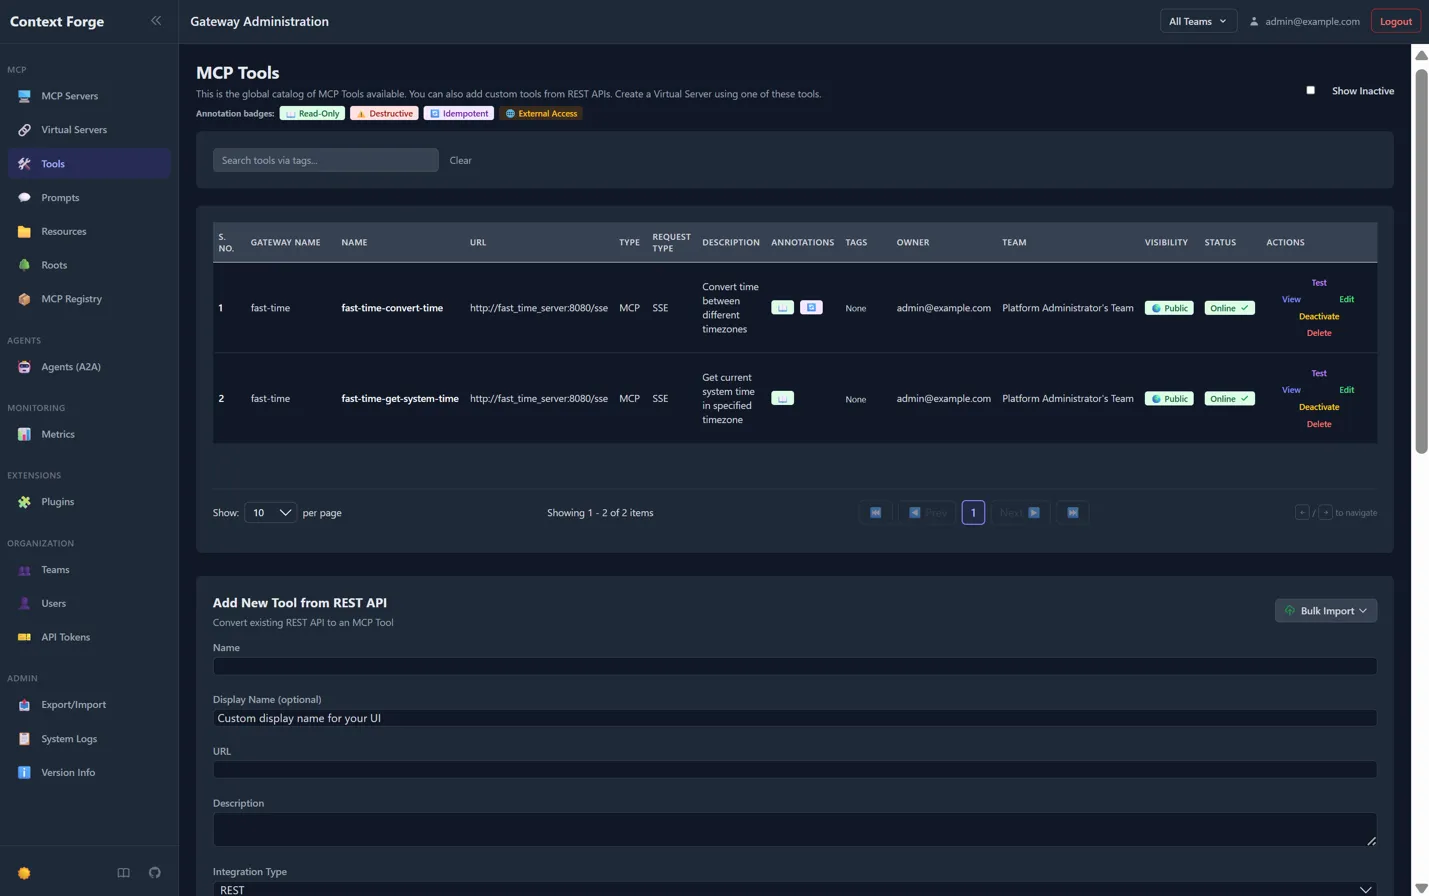
To, co wyróżnia tę bramę, to serwer wirtualny. Wybierasz narzędzia spośród wszystkich zarejestrowanych w bramie, łączysz je w pakiet pod jedną nazwą i kierujesz klienta do punktu końcowego tego pakietu. Pracownik działu finansowego otrzymuje narzędzia finansowe, pracownik działu wsparcia otrzymuje inny zestaw, a żadna ze stron nie ładuje definicji drugiej strony. Każdy serwer wirtualny może być prywatny, udostępniony zespołowi lub publiczny.
Ponadto przekształca istniejące interfejsy API w narzędzia MCP. Wystarczy skierować ją na punkt końcowy REST, a automatycznie pobierze schemat JSON. Narzędzie to tłumaczy również usługi gRPC poprzez refleksję serwera. Dzięki temu nie musisz pisać serwera opakowującego dla każdego wewnętrznego interfejsu API.
Każdy serwer upstream zachowuje własne ustawienia Uwierzytelniania OA, a ContextForge przechowuje tokeny dla poszczególnych użytkowników, dzięki czemu dwa serwery mogą korzystać z różnych dostawców tożsamości. Interfejs użytkownika administratora zawiera przeglądarkę dzienników na żywo, a ślady są wysyłane za pośrednictwem OpenTelemetry do backendów, takich jak Jaeger, Zipkin i Datadog. Ponad 40 wtyczek zapewnia dodatkowe protokoły transmisji i integracje.
- Serwery wirtualne: Stwórz zestaw starannie dobranych narzędzi z kilku serwerów źródłowych i przypisz każdemu zespołowi lub agentowi własny punkt końcowy
- Konwersja REST i gRPC: Przekształć istniejące interfejsy API w narzędzia MCP dzięki automatycznemu pobieraniu schematów JSON
- Uwierzytelnianie OA na poziomie serwera: Przypisz każdemu serwerowi nadrzędnemu własnego dostawcę tożsamości i zakresy, a tokeny przechowuj indywidualnie dla każdego użytkownika
- Śledzenie OpenTelemetry: Wysyłaj ślady do Jaeger, Zipkin, Tempo, Datadog lub New Relic
- ContextForge: Free (open source, Apache 2.0)
- Infrastruktura: Płacisz za własny hosting, bazę danych oraz opcjonalną pamięć podręczną Redis
- G2: Za mało recenzji
- Capterra: Zbyt mało recenzji
Ograniczenia: Użytkownik samodzielnie uruchamia, aktualizuje i skaluje rozwiązanie. Brama nie uruchomi się, dopóki nie wygenerujesz silnych kluczy tajnych. Projekt zaleca stosowanie PostgreSQL w środowisku produkcyjnym, a wsparcie techniczne jest zapewniane poprzez problemy i dyskusje na GitHubie.
Najlepsze rozwiązanie dla: zespołów platformowych, które chcą samodzielnie hostować rozwiązanie, zapewnić każdemu zespołowi własny zestaw narzędzi oraz przekształcić wewnętrzne interfejsy API w narzędzia MCP. Nie wybieraj tego rozwiązania, jeśli: wolisz skorzystać z usługi zarządzanej zamiast samodzielnie obsługiwać bramę.
Najlepsze rozwiązanie dla: zespołów platformowych, które chcą samodzielnie hostować rozwiązanie, zapewnić każdemu zespołowi własny zestaw narzędzi oraz przekształcić wewnętrzne interfejsy API w narzędzia MCP. Nie wybieraj tego rozwiązania, jeśli: wolisz usługę zarządzaną zamiast samodzielnego uruchamiania bramy.
Co mówią o IBM ContextForge prawdziwi użytkownicy?
W jednej z recenzji użytkownika czytamy:
Rozwiązanie na licencji Apache, stworzone z myślą o użytkownikach, którzy już korzystają z rozbudowanej infrastruktury Kubernetes. Stało się ono naprawdę wydajnym narzędziem — zapewnia rzeczywiste zarządzanie i monitorowanie oraz umożliwia zarządzanie MCP równolegle z innymi interfejsami API firmy. Jego wdrożenie jest jednak bardziej pracochłonne niż w przypadku mniejszych rozwiązań, więc nie jest to projekt na weekend.
Rozwiązanie na licencji Apache, stworzone z myślą o użytkownikach, którzy już korzystają z rozbudowanej infrastruktury Kubernetes. Stało się ono w pełni dojrzałym narzędziem o prawdziwych możliwościach — zapewnia rzeczywiste zarządzanie, monitorowanie oraz pozwala zarządzać MCP równolegle z innymi interfejsami API firmy. Jego wdrożenie jest jednak bardziej pracochłonne niż w przypadku mniejszych rozwiązań, więc nie jest to projekt na weekend.
3. Kong AI Gateway (najlepsze rozwiązanie dla zespołów, które już korzystają z Konga)
Kong traktuje ruch MCP jako kolejny rodzaj ruchu API. Jeśli Twój zespół korzysta już z Kong Gateway lub Kong Konnect, obsługa MCP jest dostępna w postaci wtyczek do bramy, z której już korzystasz. Będzie ona wykorzystywać te same mechanizmy uwierzytelniania, ograniczenia szybkości i rejestrowania, z których korzystasz w przypadku swoich API.
Kluczowym elementem jest wtyczka AI MCP Proxy. Może ona działać przed już uruchomionym serwerem MCP lub przekształcić dowolne API ze schematem OpenAPI w narzędzia MCP bez konieczności pisania niestandardowego kodu. Można również połączyć narzędzia z kilku interfejsów API w jeden punkt końcowy MCP, dzięki czemu agenci łączą się tylko raz, a nie osobno z każdą usługą.
Kontrola dostępu działa na poziomie poszczególnych narzędzi. Użytkownik ustawia listy dozwolonych i zabronionych narzędzi dla poszczególnych konsumentów lub grup konsumentów, a gdy agent żąda listy swoich narzędzi, Kong zwraca tylko te narzędzia, z których może korzystać konkretny wywołujący. Każda dozwolona lub zablokowana próba trafia do dziennika audytowego wtyczki. Ponieważ agent nigdy nie ładuje narzędzi, których nie może wywołać, przefiltrowana lista pozwala również ograniczyć rozmiar kontekstu.
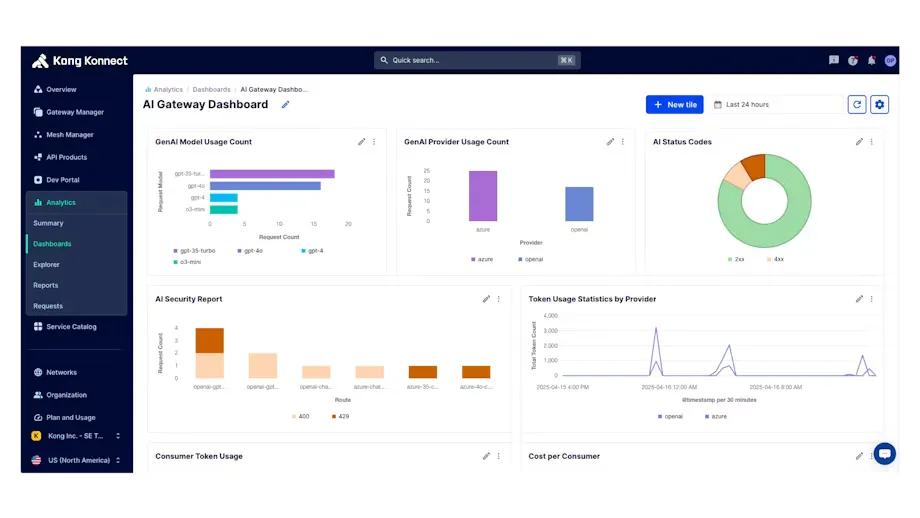
Logowanie odbywa się za pośrednictwem wtyczek uwierzytelniających Konga, w tym OpenID Connect i wtyczki AI MCP OAuth2. Logi ruchu MCP rejestrują ID sesji, metody JSON-RPC, dane użytkowe, opóźnienia i błędy, a ślady można wysyłać do OpenTelemetry. Jeśli ruch LLM jest również kierowany przez bramę AI Konga, ruch modeli i ruch narzędzi korzystają z jednej płaszczyzny sterowania.
- Konwersja REST na MCP: Przekształć dowolny interfejs API ze schematem OpenAPI w narzędzia MCP bez konieczności pisania kodu serwera
- Lista kontroli dostępu (ACL) dla poszczególnych narzędzi: Zezwalaj na korzystanie z poszczególnych narzędzi lub blokuj je dla konkretnego użytkownika lub grupy użytkowników, tak aby lista narzędzi każdego użytkownika zawierała wyłącznie te, z których może korzystać.
- Dzienniki audytowe MCP: Rejestrują każdą dopuszczoną i zablokowaną próbę uzyskania dostępu przez narzędzie
- Agregacja narzędzi: Połącz narzędzia z kilku interfejsów API w jeden punkt końcowy MCP
- Bezpłatna wersja próbna: 30 dni dostępu do funkcji wersji Enterprise
- Konnect Plus: 25 USD miesięcznie za każdą bezserwerową płaszczyznę sterowania, w tym 1 milion żądań API
- Dodatkowe żądania: 200 USD miesięcznie za każdy dodatkowy milion żądań
- Hybrydowa płaszczyzna sterowania: 200 USD/miesiąc
- Dedykowana płaszczyzna sterowania w chmurze: 500 USD miesięcznie plus 0,15 USD za GB przepustowości
- Enterprise: Niestandardowe ceny, rozliczanie raz w roku
- G2: 4,4/5 (ponad 300 recenzji)
- Capterra: Zbyt mało recenzji
Ograniczenia: W serwisie Konnect funkcje SSO i dzienniki audytowe platformy są dostępne wyłącznie w wersji Enterprise. Wtyczka AI MCP Proxy nie oferuje wsparcia dla połączeń typu upstream w protokołach WebSocket ani gRPC, a zabezpieczenia AI nie mają zastosowania do żądań MCP. Konwersja REST wymaga prawidłowego schematu OpenAPI dla każdego API, a listy kontroli dostępu (ACL) dla poszczególnych narzędzi wymagają Kong Gateway w wersji 3.13 lub nowszej. Żądania pingowe od klientów MCP są również wliczane do miesięcznej liczby żądań.
Najlepsze rozwiązanie dla: zespołów, które już korzystają z Konga i chcą, aby ruch MCP podlegał tym samym zasadom, co ich interfejsy API. Nie wybieraj tego rozwiązania, jeśli: obecnie nie korzystasz z Konga lub potrzebujesz SSO bez umowy Enterprise.
Najlepsze rozwiązanie dla: zespołów, które już korzystają z Konga i chcą, aby ruch MCP podlegał tym samym zasadom co ich interfejsy API. Nie wybieraj tego rozwiązania, jeśli: obecnie nie korzystasz z Konga lub potrzebujesz funkcji SSO bez umowy Enterprise.
Co mówią prawdziwi użytkownicy o Kong AI Gateway?
W jednej z recenzji użytkownika czytamy:
Ma to sens, jeśli już korzystasz z Konga. Nie jest to już tylko dodatek do MCP, ale prawdziwe, specjalnie zaprojektowane wsparcie, obejmujące ruch między agentami, a w połowie lipca nawiązali współpracę z firmą zajmującą się zarządzaniem opartym na AI, aby wbudować sprawdzanie zgodności z politykami bezpośrednio w bramę. Niektóre z bardziej zaawansowanych funkcji prawdopodobnie wymagają jednak płatnego planu.
Ma to sens, jeśli już korzystasz z Konga. Nie jest to już tylko dodatek do MCP, ale prawdziwe, specjalnie zaprojektowane wsparcie, obejmujące ruch między agentami, a w połowie lipca firma nawiązała współpracę z przedsiębiorstwem zajmującym się zarządzaniem opartym na AI, aby wbudować sprawdzanie zgodności z polityką bezpośrednio w bramę. Niektóre z bardziej zaawansowanych funkcji prawdopodobnie wymagają jednak płatnego planu.
4. Brama Amazon Bedrock AgentCore (najlepsza dla agentów działających w środowisku AWS)
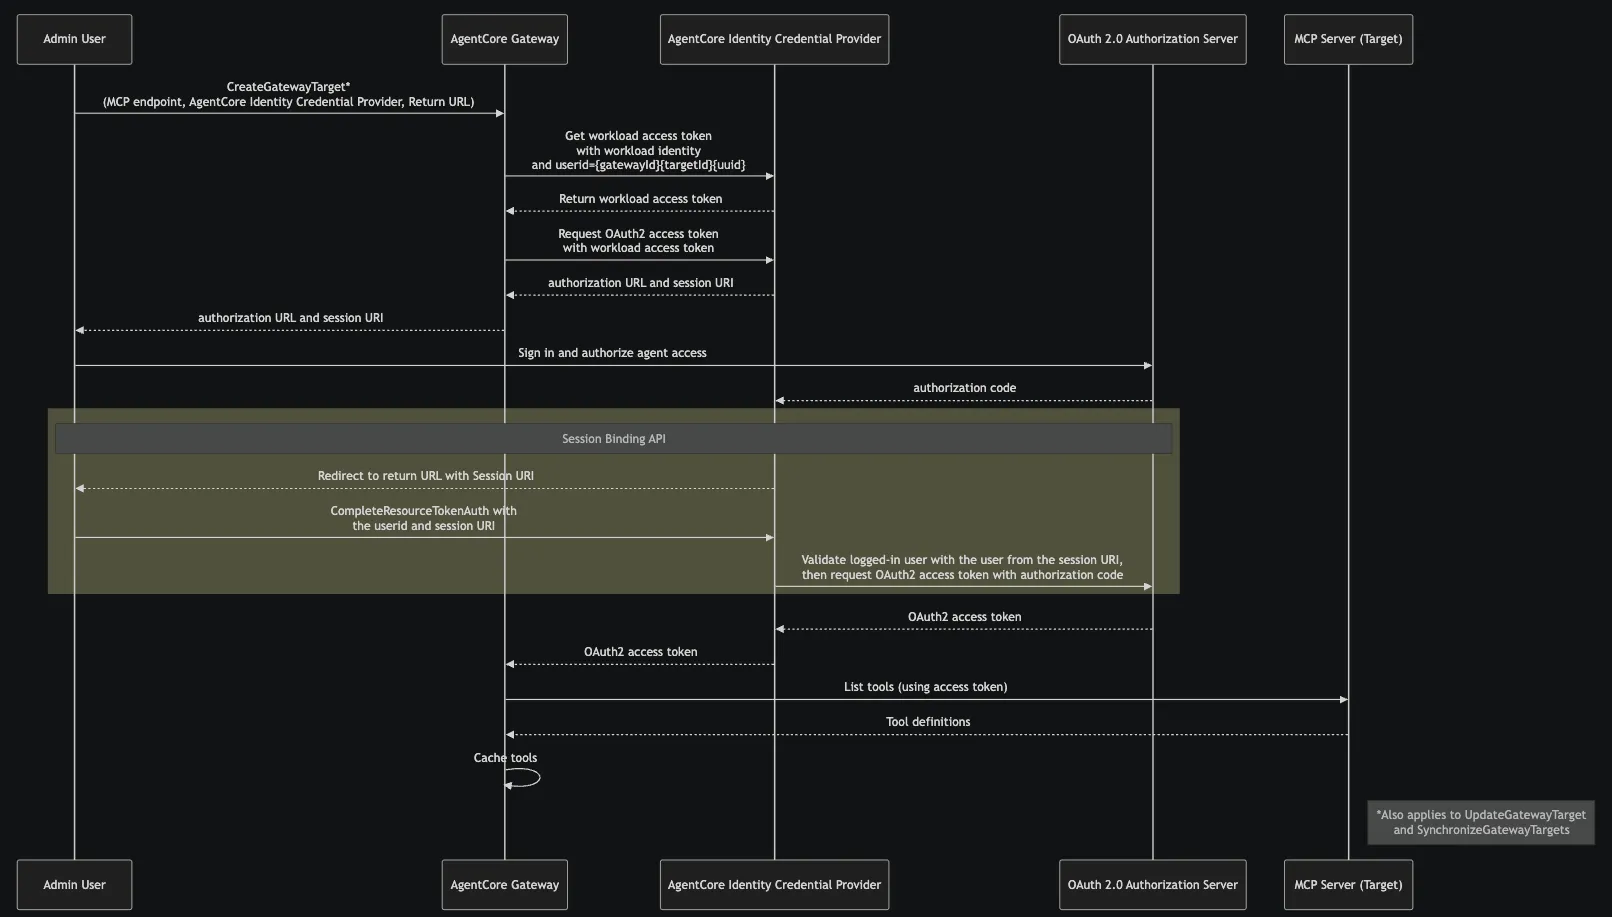
Amazon Bedrock AgentCore Gateway to w pełni zarządzana opcja AWS, więc nie ma potrzeby hostowania ani skalowania. Zapewnia agentom jeden punkt końcowy dla ich narzędzi. AgentCore przekształca również specyfikacje OpenAPI i Smithy, funkcje Lambda oraz istniejące serwery MCP w narzędzia MCP bez konieczności pisania niestandardowego kodu. Obejmuje integracje jednym kliknięciem z Salesforce, Slackiem, Jira, Asaną i Zendesk.
Wbudowana jest funkcja wyszukiwania narzędzi. Jeśli podczas tworzenia bramy włączysz wyszukiwanie semantyczne, agenci otrzymają narzędzie wyszukiwania (x_amz_bedrock_agentcore_search), z którego mogą korzystać, zadając zapytania w języku potocznym. W ten sposób pobierają tylko te narzędzia, które są potrzebne do wykonania zadania, zamiast ładować cały katalog. Jest to ten sam model „na żądanie”, który opisuje firma Anthropic, realizowany jednak w bramie, a nie na kliencie.
Uwierzytelnianie działa w obu kierunkach. Przy połączeniu przychodzącym brama sprawdza, kto nawiązuje połączenie, korzystając z AWS IAM lub tokenu JWT od dostawcy tożsamości. Przy połączeniu wychodzącym loguje się do każdego narzędzia za pomocą Uwierzytelniania OA, klucza API lub roli IAM i sama dodaje te poświadczenia, dzięki czemu agenci nigdy ich nie przechowują. Korzystanie z AgentCore Identity za pośrednictwem bramy nie wiąże się z żadnymi dodatkowymi kosztami, a AgentCore Policy może sprawdzać każde wywołanie narzędzia pod kątem zgodności z regułami napisanymi w Cedar.
Brama współpracuje z frameworkami open source, takimi jak CrewAI, LangGraph, LlamaIndex i Strands Agents, oraz z dowolnym modelem. W aktualizacji z czerwca 2026 r. dodano podpowiedzi i zasoby MCP, zarządzanie strumieniowaniem i sesjami, uzyskiwanie zgód w trakcie wykonywania zadań oraz wymianę tokenów Uwierzytelniania OA w imieniu użytkownika.
- Semantyczne wyszukiwanie narzędzi: Pozwól agentom znaleźć odpowiednie narzędzia za pomocą zapytania sformułowanego prostym językiem, zamiast ładować każdą definicję
- Konwersja narzędzi bez kodowania: Przekształcaj specyfikacje OpenAPI, modele Smithy, funkcje Lambda oraz istniejące serwery MCP w narzędzia MCP
- Uwierzytelnianie dwukierunkowe: weryfikacja podmiotów nawiązujących połączenie przy wejściu oraz dodawanie poświadczeń każdego narzędzia przy wyjściu
- Integracje jednym kliknięciem: Połącz Salesforce, Slack, Jira, Asana i Zendesk bez konieczności tworzenia serwera
- Pakiet Free: Do 200 USD kredytów w ramach pakietu Free AWS dla nowych klientów
- Wywołania narzędzi (ListTools, InvokeTool, Ping): 0,005 USD za 1 000
- API wyszukiwania: 0,025 USD za 1 000
- Indeksowanie narzędzi: 0,02 USD za 100 narzędzi miesięcznie
- Tożsamość AgentCore: Brak dodatkowych opłat przy korzystaniu za pośrednictwem bramy
- G2: Zbyt mało recenzji
- Capterra: Zbyt mało recenzji
Wady: Działa wyłącznie na platformie AWS, więc nie można go hostować we własnym zakresie. Ceny za korzystanie z kilku usług AgentCore są uzależnione od rzeczywistego zużycia, co sprawia, że miesięczne koszty są trudniejsze do przewidzenia niż w przypadku opłaty ryczałtowej. W przykładzie podanym przez samą firmę AWS agent obsługujący 50 milionów interakcji miesięcznie, z jednym wyszukiwaniem i czterema wywołaniami narzędzi w każdej z nich, kosztuje około 2 250 USD miesięcznie, a wyszukiwanie stanowi ponad połowę tej kwoty. Wyszukiwanie semantyczne jest dostępne w 18 regionach AWS. Każda brama akceptuje wyłącznie skonfigurowane przez użytkownika wersje protokołu MCP, a monitorowanie odbywa się za pośrednictwem CloudWatch, co wiąże się z oddzielnymi kosztami.
Najlepsze rozwiązanie dla: zespołów korzystających z agentów na AWS, które potrzebują funkcji wyszukiwania narzędzi i zarządzania danymi uwierzytelniającymi bez konieczności obsługi bramy. Nie wybieraj tego rozwiązania, jeśli: musisz samodzielnie hostować rozwiązanie, korzystać z wielu chmur lub chcesz mieć stały, przewidywalny miesięczny rachunek.
Najlepsze rozwiązanie dla: zespołów korzystających z agentów na AWS, które potrzebują funkcji wyszukiwania narzędzi i zarządzania danymi uwierzytelniającymi bez konieczności obsługi bramy. Nie wybieraj tego rozwiązania, jeśli: musisz samodzielnie hostować środowisko, korzystać z wielu chmur lub chcesz mieć stały, przewidywalny miesięczny rachunek.
Co mówią prawdziwi użytkownicy o bramce Amazon Bedrock AgentCore Gateway?
W jednej z recenzji użytkownika czytamy:
Złożoność wynika z kilku czynników: 1) użytkownicy muszą ustawić dane uwierzytelniające AWS i środowiska; 2) programiści muszą w pełni napisać i opisać swój kod agenta, aby korzystać z AgentCore; oraz 3) zarządzanie kontekstem wymaga określonych modeli programowania, które mogą nie działać z każdym frameworkiem.
Złożoność wynika z kilku czynników: 1) użytkownicy muszą ustawić dane uwierzytelniające AWS i środowiska; 2) programiści muszą w pełni napisać i opisać swój kod agenta, aby korzystać z AgentCore; oraz 3) zarządzanie kontekstem wymaga określonych modeli programowania, które mogą nie działać z każdym frameworkiem.
5. Composio (najlepsze rozwiązanie do tworzenia połączeń między agentami a aplikacjami SaaS bez konieczności uruchamiania serwerów)
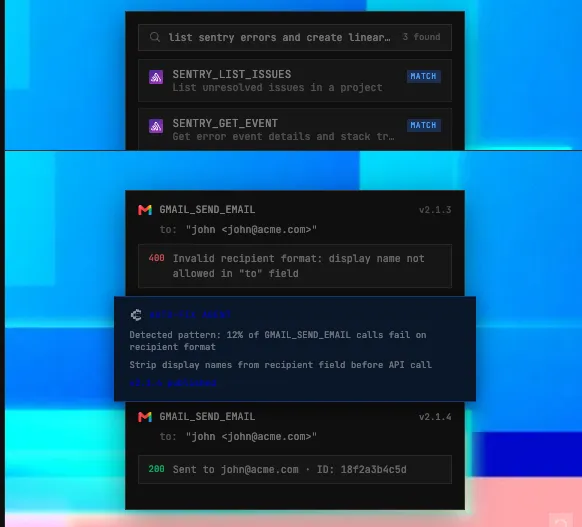
Composio to zarządzana platforma, która łączy agentów z ponad 1 500 aplikacjami, w tym Gmailem, Slackiem, GitHubem, HubSpotem i Salesforce. Nie ma potrzeby uruchamiania żadnych serwerów. Twój agent lub klient AI łączy się z jednym URL MCP, a Composio zajmuje się logowaniem do każdej aplikacji – od przepływów Uwierzytelniania OA i kluczów API po odświeżanie tokenów.
Większość operacji bramy odbywa się w module Tool Router. Dla każdego użytkownika tworzysz sesję zawierającą potrzebne mu zestawy narzędzi, a Composio zwraca punkt końcowy MCP o określonym zakresie. W ramach sesji możesz przypisać dokładną listę narzędzi, zablokować konkretne z nich lub filtrować je według wskazówek MCP, takich jak „tylko do odczytu” lub „destrukcyjne”. Narzędzie może również przeszukiwać swój katalog w czasie wykonywania i ładować tylko te narzędzia, które są potrzebne do wykonania zadania, co pozwala ograniczyć rozmiar kontekstu agenta.
Uprawnienia mogą wymagać od użytkownika zatwierdzania wywołań narzędzi przy każdym wywołaniu lub raz na sesję, z możliwością nadpisania tych ustawień dla poszczególnych narzędzi poprzez opcje „zawsze zezwalaj” lub „zawsze odmawiaj”. Sesje są tworzone indywidualnie dla każdego użytkownika, dzięki czemu połączone konta poszczególnych osób pozostają oddzielne, a jedna osoba może połączyć więcej niż jedno konto z tą samą aplikacją. Jeśli aplikacja nie znajduje się w katalogu, ale posiada serwer MCP, można ją bezpłatnie dodać jako serwer niestandardowy.
Współpracuje z Claude, ChatGPT, Cursor, Claude Code i każdym innym klientem MCP, a także z frameworkami takimi jak LangChain, LlamaIndex, CrewAI oraz OpenAI Agents SDK. W przypadku zadań wieloetapowych Composio oferuje zdalne środowisko uruchomieniowe, w którym każde wykonanie odbywa się we własnym, izolowanym środowisku testowym. Firma posiada certyfikat zgodności SOC 2 typu II oraz certyfikat ISO 27001:2022.
Najważniejsze funkcje
- Zarządzane uwierzytelnianie OA: Obsługa Uwierzytelniania OA, kluczy API i odświeżania tokenów dla ponad 1 500 aplikacji bez konieczności tworzenia przepływów logowania
- Sesje Tool Router: Przydziel każdemu użytkownikowi punkt końcowy MCP o ograniczonym zakresie, zawierający wyłącznie te zestawy narzędzi i narzędzia, których potrzebuje
- Wyszukiwanie narzędzi w środowisku uruchomieniowym: Przeszukaj cały katalog i załaduj tylko te narzędzia, które są potrzebne do wykonania zadania
- Kontrola zatwierdzania: Wymagaj zatwierdzenia przez użytkownika przy każdym wywołaniu, raz na sesję lub nigdy, z możliwością nadpisania ustawień dla poszczególnych narzędzi
Ceny
- Free: 100 000 wywołań narzędzi miesięcznie
- Skala: 29 USD/miesiąc
- Enterprise: niestandardowe wyceny
Oceny
- G2: Zbyt mało recenzji
- Capterra: Zbyt mało recenzji
Ograniczenia: Jest to usługa zarządzana, więc wywołania narzędzi i przechowywane dane uwierzytelniające użytkowników przechodzą przez chmurę Composio, chyba że ustawisz wdrożenie typu „bring-your-own-cloud”. Podczas połączenia przez MCP nie są uruchamiane haki wywołań narzędzi SDK ani zmiany schematów, a niestandardowe narzędzia zdefiniowane we własnym kodzie nie są dostępne w punkcie końcowym MCP. W maju 2026 r. firma Composio ujawniła incydent bezpieczeństwa, w wyniku którego ujawniono około 0,3% aktywnych połączeń – w większości z serwisem GitHub – co wymagało od klientów rotacji kluczy API. Należy uwzględnić ten raport podczas przeglądu bezpieczeństwa.
Najlepsze rozwiązanie dla: zespołów, których agenci potrzebują wielu aplikacji SaaS i logowania indywidualnego dla każdego użytkownika, bez konieczności uruchamiania serwerów. Nie wybieraj tego rozwiązania, jeśli: Twoje narzędzia to głównie wewnętrzne interfejsy API lub Twoja polityka bezpieczeństwa nie zezwala stronom trzecim na przechowywanie tokenów Uwierzytelniania OA użytkowników.
Najlepsze rozwiązanie dla: zespołów, których agenci potrzebują wielu aplikacji SaaS i logowania indywidualnego dla każdego użytkownika, bez konieczności uruchamiania serwerów. Nie wybieraj tego rozwiązania, jeśli: Twoje narzędzia to głównie wewnętrzne interfejsy API lub Twoja polityka bezpieczeństwa nie zezwala stronom trzecim na przechowywanie tokenów Uwierzytelniania OA użytkowników.
Co o Composio mówią prawdziwi użytkownicy?
W jednej z recenzji użytkownika czytamy:
Zarządzana platforma MCP z ogromną biblioteką zawierającą ponad 1000 aplikacji, takich jak Gmail i Slack. Dużą zaletą jest to, że nie musisz samodzielnie tworzyć i utrzymywać każdej integracji, a Composio oferuje wsparcie dla samodzielnego hostowania w VPC oraz wbudowanego zestawu SDK, zapewniając elastyczne opcje wdrażania.
Zarządzana platforma MCP z ogromną biblioteką, obejmującą ponad 1 000 aplikacji, takich jak Gmail i Slack. Dużą zaletą jest to, że nie musisz samodzielnie tworzyć i utrzymywać każdej integracji, a Composio oferuje wsparcie dla samodzielnego hostowania w VPC oraz wbudowanego zestawu SDK, zapewniając elastyczne opcje wdrażania.
Ile kosztuje brama MCP?
Cena zależy od tego, czy płacisz za zarządzane usługi, czy samodzielnie zarządzasz infrastrukturą.
Bramy typu open source nie wymagają opłat licencyjnych, ale nadal trzeba ponosić koszty hostingu, utrzymania i bezpieczeństwa. W przypadku bram zarządzanych pobierane są opłaty za wywołania narzędzi, wyszukiwania, płaszczyzny sterowania lub inne rodzaje użytkowania.
| Koszty | Composio | Brama MCP firmy Docker | IBM ContextForge | Kong AI Gateway | Brama Amazon Bedrock AgentCore |
| Brama | 100 000 wywołań narzędzi miesięcznie Free | Bezpłatne, oprogramowanie open source (licencja MIT) | Bezpłatne, oprogramowanie typu open source (licencja Apache 2.0) | Od 25 USD miesięcznie za bezserwerową płaszczyznę sterowania | Bez opłat z góry ani minimalnych wymagań |
| Korzystanie z płatnych usług | Cena: 29 USD miesięcznie, niestandardowe oferty dla Enterprise | Plany taryfowe Docker są niezależne od bramy typu open source | Koszty hostingu i eksploatacji | 200 USD miesięcznie za każdy dodatkowy milion żądań API | 0,005 USD za 1 000 wywołań API |
| Filtrowanie narzędzi lub wyszukiwanie | Wyszukiwanie w czasie wykonywania lub stałe listy narzędzi | Listy dozwolonych narzędzi w profilach | Serwery wirtualne z wybranymi narzędziami | Listy kontroli dostępu (ACL) dla poszczególnych narzędzi | 0,025 USD za 1000 wywołań wyszukiwania; 0,02 USD za 100 indeksowanych narzędzi miesięcznie |
| Uwierzytelnianie | Zarządzane Uwierzytelnianie OA, klucze API i odświeżanie tokenów | Sekrety Docker i przepływy Uwierzytelniania OA | Opcje uwierzytelniania bramy i serwera źródłowego | Wtyczki uwierzytelniające Konga | IAM, JWT, Uwierzytelnianie OA, klucze API i tożsamość AgentCore |
| Logi i obserwowalność | Dzienniki wykonania i opcje kontroli różnią się w zależności od planu | Wbudowane funkcje rejestrowania i śledzenia wywołań | Logi administracyjne i OpenTelemetry | Dzienniki audytowe i metryki MCP; dzienniki audytowe platformy są dostępne wyłącznie w wersji Enterprise | Obserwowalność w CloudWatch w ramach oddzielnych taryf |
| Główny koszt eksploatacji | Usługi zarządzane i zależność od wykorzystania | Środowisko Docker i płatne narzędzia do zarządzania zespołem | Hosting, baza danych, konserwacja i skalowanie | Limity planów Kong i funkcje wersji Enterprise | Wykorzystanie w bramie, wyszukiwaniu, CloudWatch i połączeniach z usługami AWS |
To, która brama jest tańsza, zależy od tego, z jakich rozwiązań już korzystasz. Composio i Amazon Bedrock AgentCore Gateway przenoszą większą część prac związanych z infrastrukturą na dostawcę i pobierają opłaty w zależności od wykorzystania. Brama Docker MCP Gateway i IBM ContextForge nie wymagają opłat licencyjnych, ale to użytkownik ponosi koszty ich hostingu i utrzymania. Kong jest najbardziej opłacalny, gdy Twój zespół już korzysta z Konga, ponieważ wdrożenie go wyłącznie na potrzeby MCP wiąże się z kosztami związanymi z nową platformą i licencjami.
Jak wybrać bramę MCP
Ceny zawężają listę, ale rzadko decydują za Ciebie.
Lepszym punktem wyjścia jest problem, który skłonił Cię do poszukiwań. Większość zespołów boryka się z jednym z dwóch problemów: nie widzą ani nie kontrolują, kto wywołuje dane narzędzie, albo ich agenci ładują tak wiele definicji narzędzi, że zaczynają wybierać niewłaściwe. Niektóre zespoły borykają się z obydwoma problemami.
Gdy już wiesz, który problem jest najbardziej dotkliwy, wiesz, co brama musi zrobić dobrze, a bez których funkcji możesz się obejść.
Zacznij od miejsc, w których Twoje agenty już działają
Pięć bram opisanych w tym przewodniku oferuje te same podstawowe funkcje, więc czynnikiem decydującym jest zazwyczaj posiadany już stos technologiczny.
Jeśli Twoje agenty działają głównie w aplikacjach SaaS w imieniu poszczególnych użytkowników, Composio pozwala zaoszczędzić najwięcej pracy, ponieważ zarządza połączeniami Uwierzytelniania OA każdego użytkownika za Ciebie. Kompromisem jest to, że te dane uwierzytelniające są przechowywane w chmurze Composio, co z pewnością będzie chciało sprawdzić Twoje zespoły ds. bezpieczeństwa.
Dla zespołów borykających się z rozproszonymi cyklami pracy rozrzuconymi po laptopach programistów brama Docker MCP jest naturalnym pierwszym krokiem. Rozwiązanie to jest odpowiednie dla zespołów już korzystających z Docker Desktop, uruchamia każdy serwer we własnym kontenerze i pozwala całemu zespołowi udostępniać jeden profil. Jeśli w przyszłości zajdzie potrzeba wdrożenia zarządzania obejmującego cały zespół, konieczne będzie oddzielne porozumienie z działem sprzedaży Docker.
Zespoły platformowe, które wolą samodzielnie zarządzać swoją infrastrukturą, skłaniają się ku IBM ContextForge. Jego serwery wirtualne zapewniają każdemu zespołowi własny zestaw narzędzi, a ponadto umożliwiają przekształcenie wewnętrznych usług REST i gRPC w narzędzia MCP. Będziesz również musiał zająć się instalowaniem poprawek, skalowaniem oraz dyżurami, które wiążą się z samodzielnym hostowaniem.
Kong AI Gateway poddaje ruch MCP tym samym zasadom, które Twój zespół już stosuje w odniesieniu do swoich interfejsów API. Jeśli potrzebujesz funkcji SSO lub dzienników audytowych platformy, uwzględnij w budżecie wersję Enterprise, ponieważ obie te funkcje są dostępne wyłącznie w tej wersji.
Dla zespołów tworzących oprogramowanie na platformie AWS Amazon Bedrock AgentCore Gateway zapewnia wszystko w zakresie zarządzania i dodaje semantyczne wyszukiwanie narzędzi na poziomie bramy. Należy wcześnie zaplanować rozliczenia oparte na wykorzystaniu, ponieważ wywołania wyszukiwania, wywołania narzędzi oraz usługa CloudWatch są rozliczane oddzielnie.
Jeśli obsługujesz kilka stabilnych serwerów dla niewielkiego zespołu, być może nie potrzebujesz jeszcze bramy. Wspólna konfiguracja w systemie kontroli wersji w połączeniu z menedżerem sekretów może spełniać te same zadania, dopóki nie pojawi się potrzeba wprowadzenia uprawnień dla poszczególnych zespołów lub scentralizowanych logów.
Co należy sprawdzić przed commitem zmian?
Gdy już wybierzesz faworyta, przetestuj go w swoich ustawieniach, zanim podpiszesz jakąkolwiek umowę. Strony poświęcone funkcjom często pomijają szczegóły, które mają znaczenie w późniejszym etapie, dlatego przed podjęciem decyzji omów kilka konkretnych pytań z osobami odpowiedzialnymi za bezpieczeństwo i platformę:
- Dostęp: Czy można ustawić uprawnienia dla poszczególnych użytkowników, zespołów lub agentów, czy tylko dla całej bramy?
- Kontekst: Czy narzędzie to filtruje narzędzia za pomocą list dozwolonych lub serwerów wirtualnych, przeszukuje je w momencie wywołania, czy też stosuje obie te metody?
- Dane uwierzytelniające: Czy oferuje wsparcie dla przepływów Uwierzytelniania OA, kluczy API i roli IAM wymaganych przez Twoje serwery oraz gdzie je przechowuje?
- Logi: Czy rejestruje poszczególne wywołania narzędzi, czy tylko zmiany dotyczące konta i konfiguracji?
- Awarie: Co widzi agent, gdy nastąpi przekroczenie limitu czasu serwera nadrzędnego, i czy ponowione żądanie może spowodować dwukrotne zapisanie danych?
Odpowiedzi zazwyczaj rozstrzygają sprawę. Jeśli brama rejestruje jedynie zmiany ustawień i nie jest w stanie pokazać, z jakich narzędzi faktycznie korzystali agenci, nie sprawdzi się podczas audytu. A jeśli łączy serwery bez ograniczania listy narzędzi, agenci nadal ładują definicje wszystkich narzędzi, więc zużycie tokenów pozostaje na tym samym poziomie.
Jak przeprowadzić migrację istniejących serwerów MCP do bramy?
Najbezpieczniejsze wdrożenie polega na przeniesieniu najpierw jednego serwera o niskim ryzyku i utrzymaniu starej ścieżki w działaniu do momentu, aż nowa okaże się niezawodna.
Zacznij od inwentaryzacji
W przypadku każdego serwera zwróć uwagę, kto jest jego właścicielem, jakie narzędzia oferuje, do jakich danych ma dostęp oraz ile w przybliżeniu kosztują definicje jego narzędzi w tokenach. To również moment na przeprowadzenie selekcji. Większość katalogów zawiera narzędzia, z których nikt nie korzystał od miesięcy, a usunięcie ich przed migracją zmniejsza zakres elementów, którymi będziesz musiał zarządzać.
Grupuj serwery według granic zaufania
Umieść serwery odczytujące dane prywatne, serwery obsługujące niezaufaną zawartość oraz serwery mogące wysyłać dane na zewnątrz w oddzielnych zestawach narzędzi, tak aby żaden agent nigdy nie obsługiwał wszystkich trzech funkcji jednocześnie. To właśnie ta kombinacja umożliwiła zrealizowanie demonstracji wstrzykiwania poleceń w GitHubie przez Invariant Labs w ramach MCP. Upewnij się również, że każdy serwer jest nadal utrzymywany. Kilka oryginalnych serwerów referencyjnych MCP, w tym GitHub i Slack, znajduje się obecnie w archiwum i nie otrzymuje już aktualizacji.
Po utworzeniu grup przeprowadź krótki projekt pilotażowy
- Serwery tylko do odczytu należy najpierw kierować przez bramę, natomiast serwery z możliwością zapisu pozostają na bezpośrednich połączeniach
- Podłącz jednego klienta testowego i sprawdź, czy może się zalogować, wyświetlić listę oczekiwanych narzędzi oraz nawiązać połączenie z odpowiednimi serwerami
- Uruchom te same zadania zarówno bezpośrednio, jak i poprzez bramę, a następnie porównaj wyniki, opóźnienia i rozmiar kontekstu
- Celowo wyłącz serwer nadrzędny i sprawdź, czy agent otrzymuje wyraźny komunikat o błędzie oraz czy żadna operacja zapisu nie zostanie wykonana dwukrotnie
Po pomyślnym zakończeniu fazy pilotażowej przenoś serwery z uprawnieniami do zapisu pojedynczo. Przed każdym przeniesieniem ustal kryteria przywrócenia stanu poprzedniego, aby nie musieć podejmować decyzji o przywróceniu w trakcie incydentu. Zachowaj bezpośrednią konfigurację do momentu, aż ścieżka przez bramę będzie działać bez zakłóceń przez kilka tygodni, a następnie unieważnij stare poświadczenia i połączenia klientów.
Niezależnie od tego, którą bramę wybierzesz, obowiązuje jedna zasada. Specyfikacja MCP zabrania przekazywania tokenów. Brama powinna akceptować wyłącznie tokeny wydane dla niej samej i powinna wywoływać serwery niższego szczebla przy użyciu własnych, oddzielnie autoryzowanych poświadczeń, zamiast przekazywać token klienta. Przed przeniesieniem ruchu produkcyjnego sprawdź, czy konfiguracja Twojej bramy jest zgodna z tą zasadą.
Jak ClickUp współpracuje z bramką MCP?
ClickUp tworzy połączenie z MCP po obu stronach bramy.
Aplikacje AI spoza ClickUp, takie jak Claude, Cursor i ChatGPT, docierają do Twojego obszaru roboczego za pośrednictwem serwera ClickUp MCP, który działa za Twoją bramą, tak jak każdy inny serwer. W ramach ClickUp Super Agenci i Brain² mogą korzystać z narzędzi z zewnętrznych serwerów MCP, z którymi się łączysz, a Twoja brama może być jednym z nich.
Umieść serwer ClickUp MCP za swoją bramą
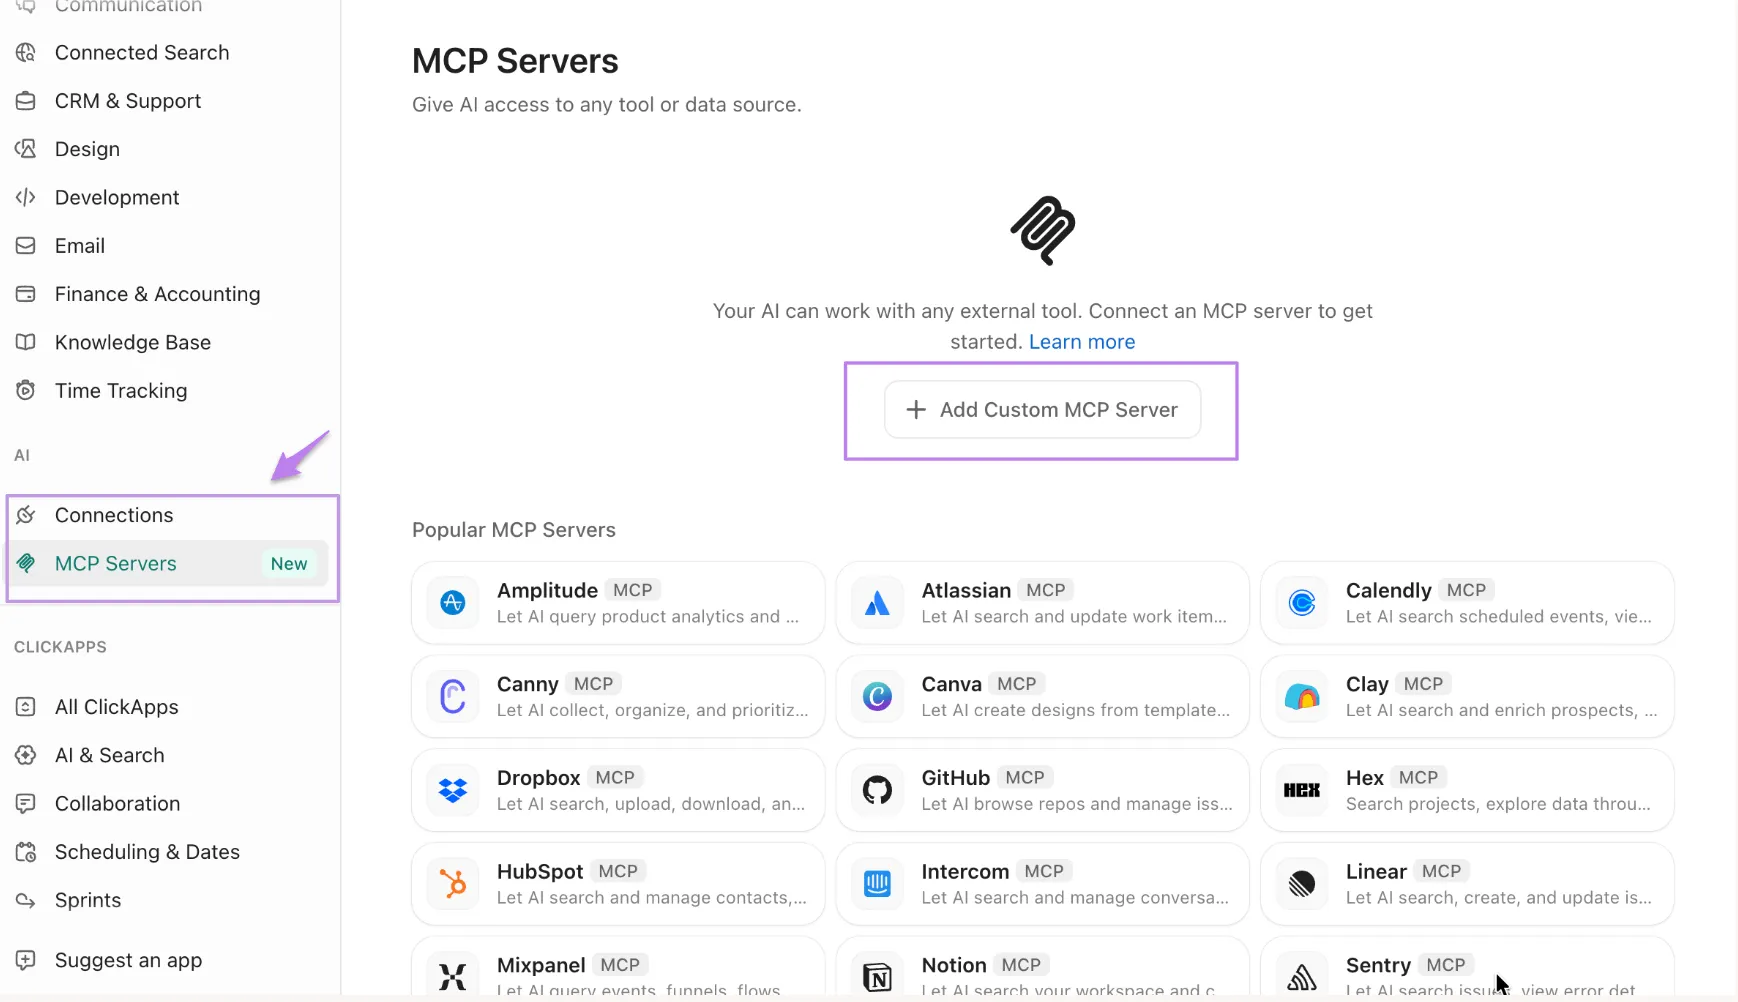
Serwer MCP ClickUp działa pod adresem https://mcp.clickup.com/mcp i jest dostępny we wszystkich planach, w tym w planie Free Forever. Obsługuje wyłącznie protokół Uwierzytelnianie OA, więc brama nigdy nie musi przechowywać osobistych kluczy API ani ich wymieniać, gdy ktoś odejdzie. Jeśli tworzysz własnego klienta, musi on mieć wsparcie dla Uwierzytelniania OA 2.1 z PKCE. ClickUp prowadzi listę dozwolonych klientów, więc każdy klient, którego nie ma na tej liście, musi najpierw zostać zgłoszony do weryfikacji.
Po nawiązaniu połączenia agenci mogą tworzyć i kierować zadania, generować aktualizacje statusu na podstawie zadań i dokumentów, rejestrować czas pracy, wyszukiwać zadania, dokumenty i komentarze oraz podsumowywać wątki czatu. Dzięki temu agent może samodzielnie sprawdzić kontekst projektu, zamiast wklejać go do każdej podpowiedzi.
Ograniczenia szybkości zasługują na bliższe przyjrzenie się w kontekście bramy. Limit obejmuje cały obszar roboczy, a każdy podłączony klient zużywa tę samą wspólną pulę. Bez dodatku Everything AI ClickUp ogranicza liczbę wywołań MCP w ciągu kolejnych 24 godzin, od 100 w planie Free Forever do 5 000 w planie Enterprise.
Dzięki temu rozszerzeniu żądania MCP podlegają limitom minutowym publicznego API. Zakres tych limitów wynosi od 100 żądań na minutę w planach Free Forever, Unlimited i Business do 10 000 w planie Enterprise. ClickUp nie wyświetla jeszcze danych dotyczących wykorzystania MCP. Jeśli kilka zespołów korzysta z ClickUp za pośrednictwem jednej bramy, należy ustawić limity dla poszczególnych zespołów na poziomie bramy, aby jeden zapracowany agent nie wyczerpał limitu przeznaczonego dla wszystkich pozostałych użytkowników.
Utwórz połączenie między Super Agentami a serwerami MCP
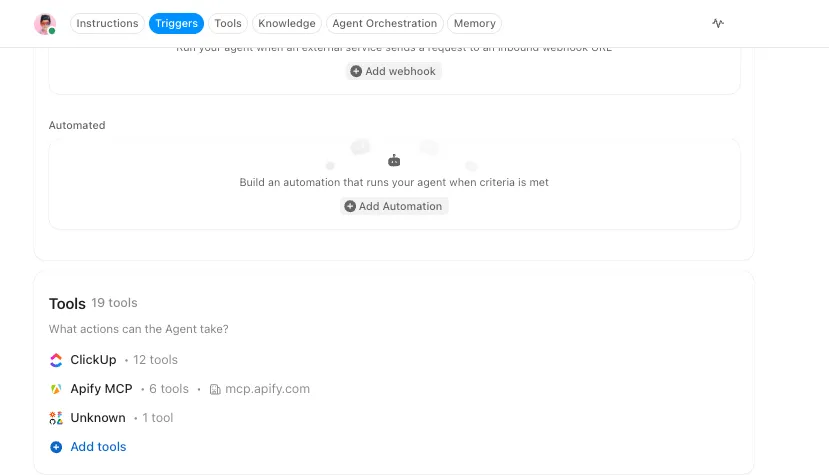
Z drugiej strony możesz podłączyć zewnętrzne serwery MCP z ClickUp App Center – albo dla całego obszaru roboczego, albo tylko dla siebie. Administratorzy decydują, kto może dodawać poszczególne typy połączeń. Po podłączeniu serwera wybierasz, które z jego narzędzi otrzymają poszczególni Super Agenci: wszystkie czy tylko wybrane. To ta sama zasada, co przy ograniczaniu listy narzędzi omówiona wcześniej w tym przewodniku, zastosowana do agentów w Twoim obszarze roboczym.
Jeśli serwer, z którym się łączysz, jest Twoją bramą, najpierw sprawdź dwie rzeczy. ClickUp łączy się z zmiennych adresów IP w chmurze, więc lista dozwolonych adresów IP nie przepuści go. Twoja brama musi również posiadać publiczny URL zabezpieczony Uwierzytelnianiem OA lub kluczem API. Dzienniki audytowe obszaru roboczego ClickUp rejestrują, kto połączył się z serwerem, zaktualizował go lub rozłączył. Aby uzyskać zapis tego, z jakich narzędzi faktycznie korzystał każdy agent, będziesz potrzebować dzienników swojej bramy.
Śledź wdrażanie w ClickUp
Powyższe kroki inwentaryzacyjne i pilotażowe wiążą się z wieloma drobnymi decyzjami, które łatwo przeoczyć. Dodaj każdy serwer jako zadanie na liście, z polami niestandardowymi dotyczącymi właściciela, dostępu do danych, grupy zaufania i kosztu tokenu. Następnie zapisz kryteria wycofania zmian w dokumencie połączonym z każdym zadaniem migracyjnym. Jeśli wdrożenie pilotażowe zakończy się niepowodzeniem lub serwer nadrzędny zostanie zarchiwizowany, właściciel i pełna historia będą dostępne w jednym miejscu.
Wybierz bramę, która najlepiej pasuje do Twojego problemu
Każda sekcja tego przewodnika sprowadza się do tych samych dwóch zadań.
Pierwszym z nich jest kontrola: jeden punkt końcowy, jedno miejsce na dane uwierzytelniające oraz jeden zapis informujący, który agent wywołał dane narzędzie. Wszystkie pięć bram opisanych w tym przewodniku zapewnia to w takiej czy innej formie, a największą różnicą jest to, jaką część infrastruktury obsługujesz samodzielnie. Drugim zadaniem jest utrzymanie listy narzędzi każdego agenta na niewielkim poziomie, a brama pomaga w tym tylko wtedy, gdy skonfigurujesz filtrowanie lub wyszukiwanie.
Zanim cokolwiek podpiszesz, policz swoje narzędzia i sprawdź, ile tokenów wykorzystują ich definicje.
Odrzuć te, z których nikt nie korzysta, pogrupuj pozostałe według granic zaufania i najpierw przenieś przez bramę jeden serwer tylko do odczytu. Jeśli ClickUp jest jednym z tych serwerów, podłącz go przez serwer ClickUp MCP i sprawdź, jak agent obsługuje Twoje zadania, dokumenty i czat z pełnym kontekstem projektu.
Często zadawane pytania dotyczące bram MCP
Jaka jest najlepsza brama MCP?
Wybór najlepszej bramy MCP zależy od tego, gdzie obecnie działają Twoje agenty. Brama Docker MCP Gateway nadaje się do lokalnego programowania. IBM ContextForge jest odpowiedni dla zespołów, które chcą samodzielnie hostować rozwiązanie. Kong AI Gateway nadaje się dla zespołów już korzystających z Konga, a Amazon Bedrock AgentCore Gateway — dla agentów działających w środowisku AWS. Composio nadaje się dla agentów działających w wielu aplikacjach SaaS. W przypadku branż podlegających regulacjom należy zwrócić uwagę na możliwość samodzielnego hostowania lub wdrożenia w środowisku prywatnym, kontrolę dostępu dla poszczególnych narzędzi oraz logi poszczególnych wywołań narzędzi.
Czy MCP to brama API?
Nie. Model Context Protocol to specyfikacja określająca sposób, w jaki aplikacje AI tworzą połączenia z narzędziami i danymi. Brama MCP to oprogramowanie oparte na tej specyfikacji. Znajduje się ona pomiędzy agentami a serwerami MCP i obsługuje dostęp, poświadczenia oraz rejestrowanie. Działa podobnie jak HTTP i brama API: HTTP ustala reguły dotyczące żądań, a brama decyduje, które z nich zostaną przepuszczone.
Czy potrzebujesz bramy MCP?
Brama MCP jest niezbędna, jeśli chcesz kontrolować, kto może wywoływać poszczególne narzędzia na kilku serwerach, lub prowadzić centralny rejestr działań agentów. Jeśli niewielki zespół obsługuje kilka stabilnych serwerów, wspólna konfiguracja w systemie kontroli wersji w połączeniu z menedżerem sekretów w większości przypadków wystarczy. Brama zaczyna się opłacać, gdy potrzebujesz dostępu do narzędzi przypisanych do poszczególnych zespołów lub jednego miejsca do zarządzania danymi uwierzytelniającymi.
Czy serwery MCP są bezpieczne za bramą?
Brama ułatwia zabezpieczenie serwerów MCP. Sama w sobie nie zapewnia im bezpieczeństwa. Przechowuje dane uwierzytelniające w jednym miejscu, limituje narzędzia, z których może korzystać każdy wywołujący, oraz centralnie rejestruje wywołania. Wstrzyknięcie podpowiedzi nadal może nastąpić za pośrednictwem zaufanego serwera, co wykazała firma Invariant Labs na przykładzie serwera MCP serwisu GitHub. Narzędzia odczytujące dane prywatne, obsługujące niezaufaną zawartość lub wysyłające dane na zewnątrz powinny znajdować się w oddzielnych zestawach narzędzi. Należy upewnić się, że brama nigdy nie przekazuje tokenu klienta. Należy również zaprzestać korzystania z serwerów, które nie otrzymują już aktualizacji.
Czy wyszukiwanie narzędzi zastępuje kontrolę dostępu?
Nie. Wyszukiwanie narzędzi decyduje o tym, które narzędzia agent widzi dla danego zadania. Kontrola dostępu decyduje o tym, czy agent ma prawo je uruchamiać. Na przykład Amazon Bedrock AgentCore Gateway traktuje wyszukiwanie semantyczne i uwierzytelnianie jako odrębne funkcje. Wyszukiwanie powinno obejmować wyłącznie te narzędzia, z których użytkownik ma prawo korzystać, a uprawnienia należy ponownie sprawdzić w momencie faktycznego uruchomienia narzędzia. Jeśli ukrycie narzędzia przed wyszukiwaniem jest jedyną formą jego ochrony, to w rzeczywistości nie jest ono chronione.
Co powinny zawierać logi audytowe bramy MCP?
Dzienniki audytowe bramy MCP powinny rejestrować, kto wykonał każde wywołanie, jaki agent i narzędzie były zaangażowane, który serwer je obsłużył, czy wywołanie zostało dopuszczone czy odrzucone, kiedy miało miejsce oraz jaki był wynik. Na przykład wtyczka AI MCP Proxy firmy Kong rejestruje każdą dopuszczoną i odrzuconą próbę dostępu narzędzia. Przed zakupem upewnij się, że dzienniki obejmują poszczególne wywołania narzędzi, a nie tylko zmiany konta i konfiguracji, a następnie sprawdź, jak długo są przechowywane i czy można je eksportować.