Projectmanagement brengt veel verantwoordelijkheden, deadlines, late diensten en heel veel koffie met zich mee.
Gelukkig kunt u de situatie goed onder controle houden met een beetje hulp van uw trouwe bondgenoot: projectmanagementsoftware.
Met dat in gedachten is communicatie nog nooit zo eenvoudig, gemakkelijk of snel geweest, wat leidt tot een meer productief en succesvol team.
Projectmanagement op afstand helpt projectmanagers om hybride teams met elkaar te verbinden en ervoor te zorgen dat iedereen samenwerkt om de projectdoelen te bereiken. In dat opzicht verschilt het niet van het managen van elk ander project, behalve dat het project op afstand wordt uitgevoerd.
Het aansturen en leiden van een team op afstand brengt bovendien een gevoelig probleem met zich mee: een verhoogd risico op cybercriminaliteit.
Dat gezegd hebbende, laten we eens kijken naar de vijf grootste cyberbeveiligingsbedreigingen waarmee projectmanagers tegenwoordig te maken hebben en tien manieren om deze aan te pakken!
De 5 grootste cyberbeveiligingsbedreigingen
Cyberbeveiliging kan het succes of de ondergang van een Business betekenen.
Bedrijven hebben een functie voor gegevens, en gegevens zijn het meest waardevolle bezit van een bedrijf. In de digitale wereld van vandaag zijn gegevens echter kwetsbaarder geworden voor cyberaanvallen, en door de hybride en thuiswerkregelingen is die kwetsbaarheid nog groter geworden.
De toename van datalekken en hackaanvallen is te wijten aan een gebrek aan gegevensbescherming, de gevolgen van een wereldwijde pandemie en de steeds geavanceerdere aanvalsmethoden. Businessen zijn zich nu meer dan ooit bewust van de problemen die datalekken kunnen veroorzaken.
Een van de datalekken die de weg vrijmaakte voor de nieuwe EU-wetgeving was de zaak rond Wonga Loans. Dit bedrijf in flitskredieten kreeg in 2017 te maken met een groot datalek, waarbij de bankgegevens van 250.000 klanten openbaar werden gemaakt.
Hieronder vindt u de belangrijkste cyberdreigingen waar u op moet letten en tips om ze te voorkomen.
1. Man-in-the-middle-aanval
Stel je het volgende scenario eens voor: jij en je collega zijn via een veilig platform met elkaar in gesprek, maar iemand luistert jullie gesprek af en verstuurt namens jou valse berichten naar je collega. Oei!
Het idee hierachter is dat hackers toegang krijgen tot persoonlijke en gevoelige gegevens en de berichten manipuleren.
Dit kan gebeuren als u gebruikmaakt van een onbeveiligd openbaar wifi-netwerk. Zodra de hacker zich op de onbeveiligde locatie bevindt, krijgt hij toegang en verstuurt hij malware om gevoelige gegevens te vinden. Hij kan zich ook voordoen als een klant, een zakenpartner of eigenlijk wie dan ook.
Voorbeeld van een man-in-the-middle-aanval
Onlangs wist een cybercrimineel 500 certificaten te bemachtigen voor websites zoals Google, Skype en andere toonaangevende sites dankzij een hack bij de Nederlandse registratie-instantie DigiNotar. Door deze certificaten te gebruiken, deed de aanvaller zich in een MITM-aanval voor als betrouwbare websites en stal hij gegevens van gebruikers door hen te misleiden en hun inloggegevens te laten invoeren op nepwebsites. Het beveiligingslek had uiteindelijk gevolgen voor ongeveer 300.000 Iraanse Gmail-accounts en leidde ertoe dat DigiNotar faillissement moest aanvragen.
2. Klassieke SQL-injectie
Stel, u bent uw vakantie aan het voorbereiden en wilt een Hawaiiaanse jurk kopen. U opent uw browser en typt ‘Hawaiiaanse jurken’ in de zoekbalk. Als de zoekbalk is geïnfecteerd door het injecteren van kwaadaardige code, krijgt u nog steeds een lijst met Hawaiiaanse jurken te zien, maar wordt uw zoekopdracht gebruikt om uw persoonlijke informatie te achterhalen. ?
Bij een cyberaanval die bekendstaat als ‘SQL-injectie’ gebruikt een hacker een stukje SQL-code om een database te wijzigen en zo toegang te krijgen tot mogelijk belangrijke informatie. Aangezien deze aanval kan worden uitgevoerd op elke webapplicatie of website die gebruikmaakt van een op SQL gebaseerde database, is het een van de meest voorkomende en gevaarlijke soorten aanvallen.
Voorbeeld van een SQL-aanval
Enkele slachtoffers van dit soort cyberaanvallen zijn onder meer Sony Pictures, Target, LinkedIn en Epic Games. De Cisco-zaak uit 2018 is een van de bekendste aanvallen. Er werd een kwetsbaarheid voor SQL-injectie ontdekt in Cisco Prime License Manager.
Aanvallers wisten shell-toegang te verkrijgen tot de systemen waarop het licentiebeheer was geïmplementeerd. Maar vrees niet. Cisco heeft het probleem inmiddels verholpen.
Hoewel deze bug inmiddels oud genoeg is om te mogen drinken, lukt het ons nog steeds niet om hem voorgoed uit te roeien. Hij wordt beschouwd als een van de oudste cyberdreigingen, maar veroorzaakt nog steeds evenveel problemen.
3. De toename van malware
Het is allemaal leuk en aardig, totdat u malware downloadt en hackers zo de kans geeft om al uw persoonlijke gegevens te stelen. Malware is een verzamelnaam voor alle bestanden of programma's die schade aanrichten, waaronder wormen, trojans, virussen en ransomware.
In 2021 kreeg 68,5% van de bedrijven te maken met malware-aanvallen. Uit de rapportages blijkt dat deze stijging samenhing met de toename van de COVID-19-uitbraak.
Bovendien zijn de criminelen overgestapt van geautomatiseerde ransomwarecampagnes die gericht waren op schaalgrootte, naar meer gerichte afpersingspogingen tegen gevestigde bedrijven. Door deze verschuiving werd ransomware winstgevender, wat uiteindelijk de aandacht trok van criminele bendes.
Door het toegenomen gebruik van deze nieuwe afpersingstechniek is de ransomware-uitbraak verergerd.
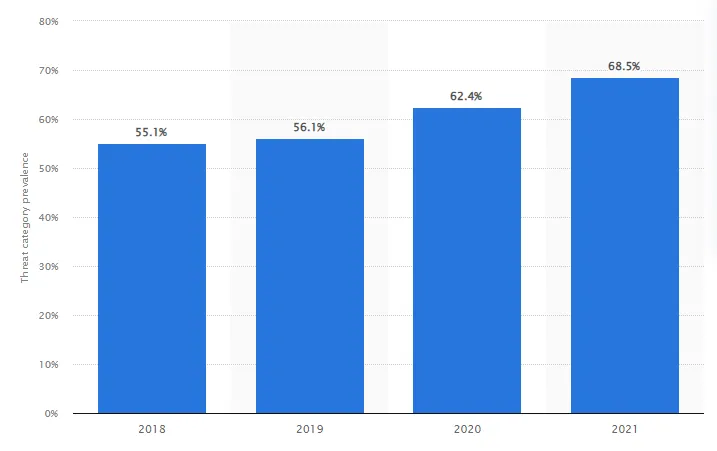
Voorbeeld van een malware-aanval
Een van de bekendste aanvallen was de WannaCry-ransomwareaanval, die erin slaagde om in één dag meer dan 230.000 computers te infecteren en als resultaat een verlies van 4 miljard dollar veroorzaakte.
4. Geavanceerde phishingtechnieken
Phishing is een vorm van social engineering waarbij een aanvaller een vals bericht verstuurt met als doel de ontvanger te misleiden, zodat deze persoonlijke gegevens prijsgeeft of schadelijke software op de infrastructuur van het slachtoffer installeert.
Voorbeeld van een phishingtechniek
Ubiquiti Networks werd in 2015 helaas het slachtoffer van een phishingaanval die het bedrijf 46,7 miljoen dollar kostte. De aanvaller gaf de hoofdaccountant van het bedrijf toestemming om een reeks overschrijvingen te doen om een geheime overname af te ronden.
De hacker deed zich voor als de CEO en de bedrijfsadvocaat. Het bedrijf verrichtte in een periode van 17 dagen 14 overschrijvingen naar accounts in Polen, Hongarije, China en Rusland.
Ubiquiti werd voor het eerst op de hoogte gebracht van het probleem nadat het een waarschuwing had ontvangen van de FBI dat zijn bankaccount in Hongkong mogelijk het doelwit was geweest van fraude. Hierdoor kon het bedrijf alle geplande overboekingen stopzetten en alles in het werk stellen om zoveel mogelijk van de 46,7 miljoen dollar – ongeveer 10% van de kasmiddelen van het bedrijf – terug te krijgen die was ontvreemd.
5. Frequente Denial-of-Service-aanvallen
Dit soort cyberaanvallen kan ervoor zorgen dat een netwerk uitvalt en ontoegankelijk wordt voor gebruikers. De hackers kunnen politieke of maatschappelijke doelen nastreven, bijvoorbeeld door een campagne te lanceren tegen een bedrijf waarvan ze de activiteiten afkeuren.
Soms gebruiken hackers DDoS-aanvallen gewoon voor de lol en om op te scheppen over de nieuwste technieken die ze hebben ontwikkeld om een systeem plat te leggen.
Voorbeeld van een Denial-of-Service-aanval
In februari 2020 was Amazon Web Services het doelwit van een grootschalige DDoS-aanval. Dit was de ernstigste DDoS-aanval in de recente geschiedenis en er werd gebruikgemaakt van een methode genaamd Connectionless Lightweight Directory Access Protocol (CLDAP)-reflectie om een niet nader genoemde AWS-klant aan te vallen.
Met behulp van deze techniek, die afhankelijk is van kwetsbare CLDAP-servers van derden, wordt de hoeveelheid gegevens die naar het IP-adres van het slachtoffer wordt gestuurd, 56 tot 70 keer vergroot. De aanval bereikte gedurende drie dagen een verbazingwekkende piek van 2,3 gigabyte per seconde.
10 manieren om cyberbeveiligingsbedreigingen aan te pakken
Hackers worden steeds creatiever en bezorgen ons het een en ander aan hoofdbrekens.
Om u te helpen deze bedreigingen het hoofd te bieden, volgen hier tien manieren om uw Business te verdedigen en te beschermen tegen mogelijke cyberdreigingen.
1. Kies een tool voor projectmanagement met hoge veiligheid en een veilige dienst voor cloudopslagruimte
Projectmanagementtools zijn tegenwoordig onmisbaar, vooral om de voortgang van uw project te bijhouden en de communicatie binnen het team te verbeteren. Niet elke tool die tegenwoordig beschikbaar is, is echter veilig.
Als we het hebben over *veiligheid, bedoelen we een platform met de juiste autorisatiemaatregelen om informatielekken tot een minimum te beperken.
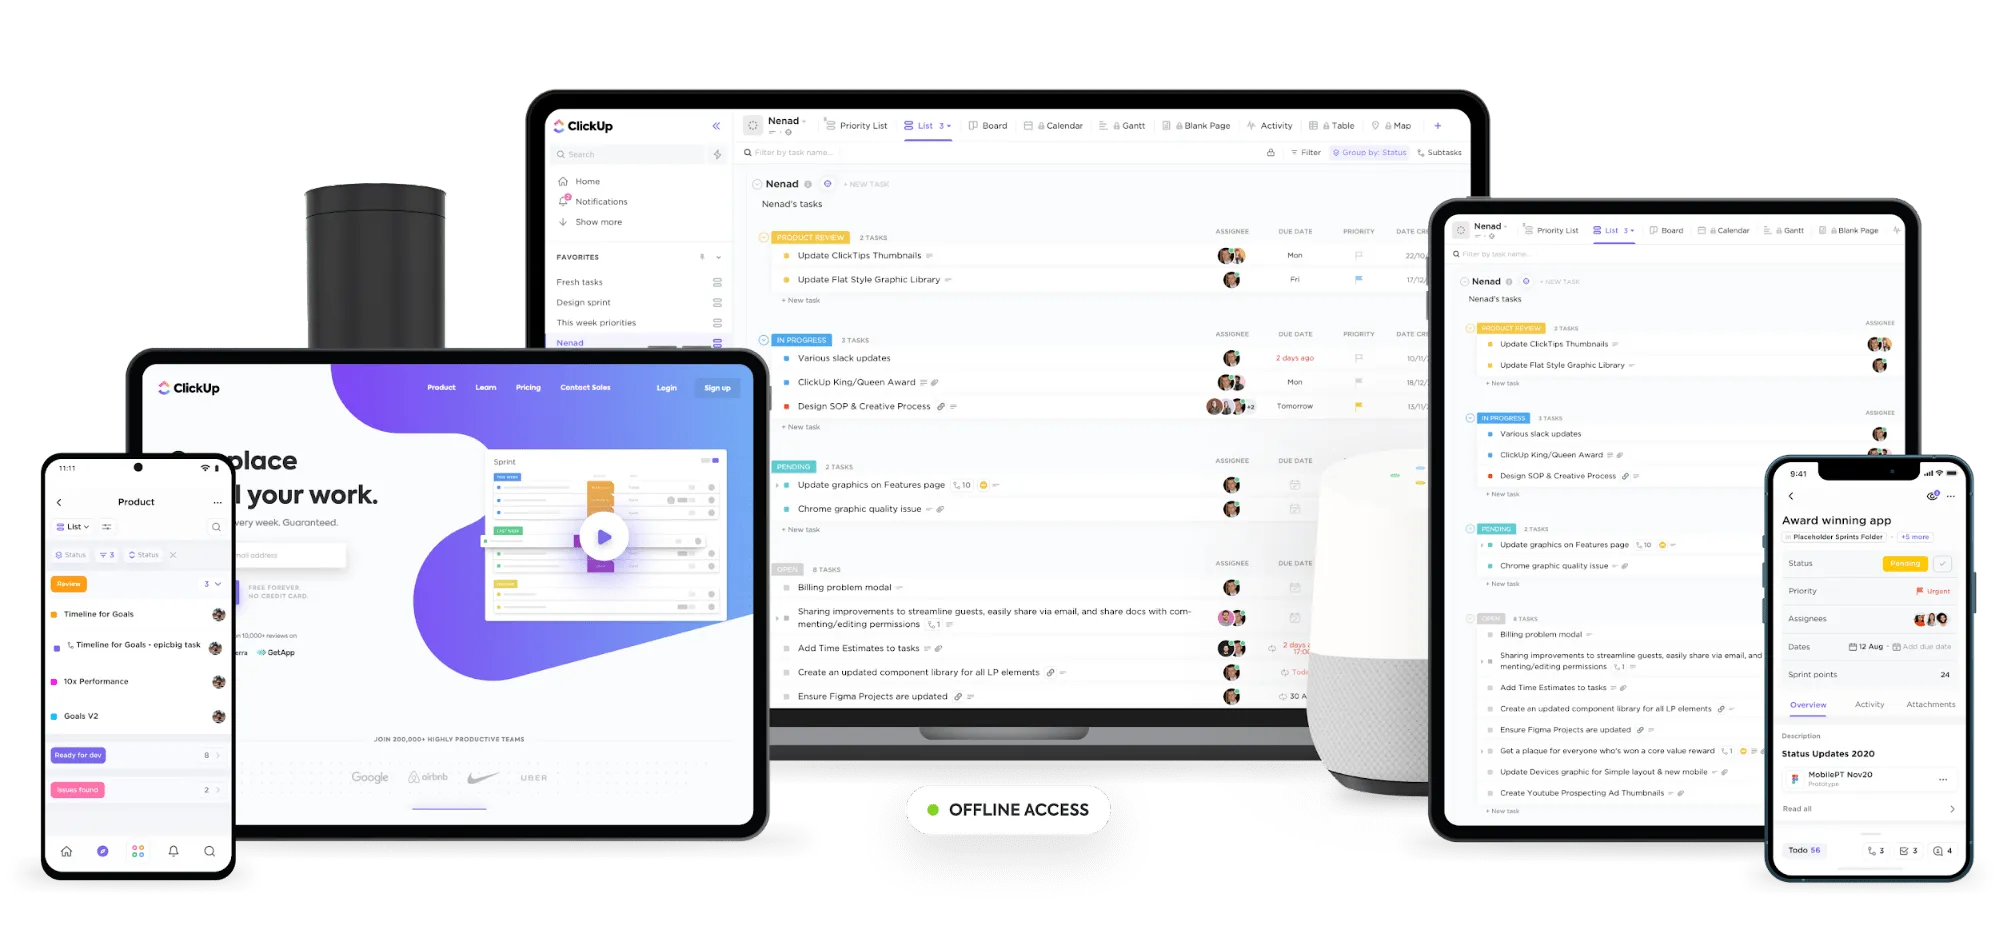
ClickUp is een van de veiligste samenwerkingstools die er momenteel zijn. Het biedt een veilige omgeving, zonder daarbij de prestaties van de applicatie en de algehele gebruikerservaring uit het oog te verliezen.
Het bedrijf heeft zelfs voortdurend voldaan aan de SOC 2-norm en de ISO 27001-, ISO 27017- en ISO 27018-certificeringen behaald. Deze ISO-certificeringen bewijzen dat ClickUp zich inzet om de gegevens van zijn klanten te beschermen en dat het bedrijf klaar is om klanten van elke grootte over de hele wereld te ondersteunen.
Bekijk de functies voor de veiligheid:
- Tweefactorauthentificatie beschermt uw werkruimte tegen ongeoorloofde toegang.
- Alle gesprekken in de online applicaties van ClickUp worden beveiligd met 256-bits SSL-versleuteling
- Aangepaste toestemming om elk teamlid zijn eigen set toestemmingen te geven, zodat ze alleen de informatie zien die ze nodig hebben
- Bepaal zelf wie wat ziet en wie er aan uw werkruimte wordt toegevoegd met de privacyinstellingen van ruimtes, mappen en lijsten
U hebt ook een clouddienst nodig waarmee u uw cruciale gegevens op een uiterst veilige, gecentraliseerde locatie kunt opslaan die uw cyberbeveiligingsteam kan monitoren.
Internxt is een gedecentraliseerd platform voor cloudopslagruimte dat peer-to-peer-bestandsuitwisseling, blockchain en end-to-end-versleuteling combineert. Uw bestanden worden in gefragmenteerde delen op serverlocaties in verschillende landen opgeslagen, waardoor ze nog privater en veiliger zijn.
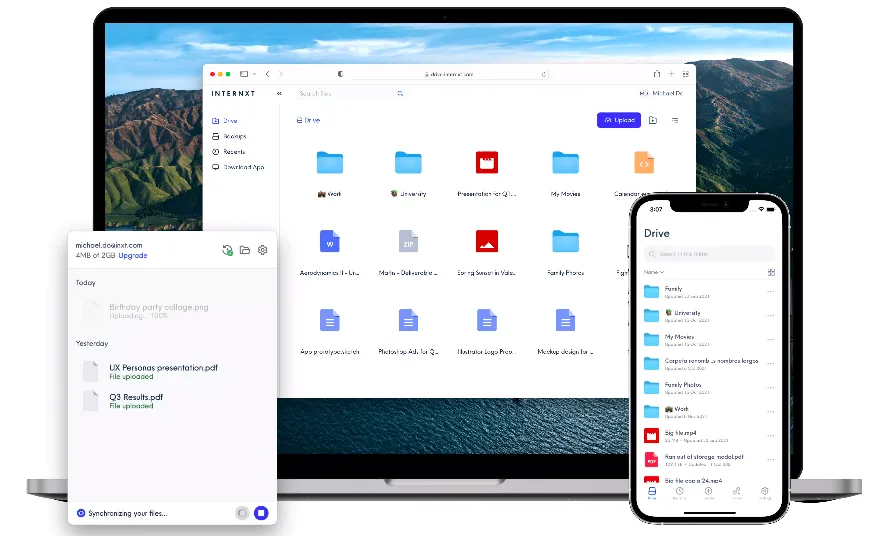
Dit zijn de functies ervan:
- Dankzij de end-to-end-versleutelde links verloopt het delen van bestanden veilig, privé en eenvoudig
- Gebruik tokens om te betalen voor cloudopslagruimte en cloudcomputingdiensten. Klanten kunnen met de tokens ook kortingen en gratis merchandise verdienen
- Uw geüploade bestanden worden aan de kant van de client versleuteld voordat ze in kleine stukjes worden opgedeeld. Alleen u hebt toegang tot de versleutelingssleutel waarmee u de gefragmenteerde gegevens kunt terughalen
Wanneer dit soort clouddienst wordt gecombineerd met een beheerapp zoals ClickUp, zijn niet alleen de veiligheid van uw project, maar ook de productiviteit en de samenwerking binnen het team in goede handen.
Samen vormen Internxt en ClickUp jouw Area 51! ?
2. Houd vanaf het begin van het project rekening met de vereisten op het gebied van informatieveiligheid
Als u ervoor wilt zorgen dat het project slaagt, moet u vanaf het begin de moeite nemen om de behoeften op het gebied van informatieveiligheid vast te stellen en er vervolgens voor zorgen dat de juiste processen zijn ingevoerd.
Als er niet vroeg genoeg in de projectcyclus aandacht wordt besteed aan eisen op gebied van veiligheid, kunnen deze een aanzienlijke invloed hebben op mijlpalen en de projectomvang wanneer ze alsnog aan de orde komen. En geloof ons, dat gebeurt zeker!
Zorg ervoor dat informatiebeveiliging als een voortdurend aandachtspunt wordt beschouwd en als zodanig wordt beheerd gedurende de gehele levenscyclus van het project.
3. Schakel professionals in die gespecialiseerd zijn in online veiligheid
Verbeter uw projectprocessen door beveiligingsrollen aan het project toe te voegen en verantwoordelijkheden toe te wijzen.
Een deskundig en ervaren team voor veiligheid is van onschatbare waarde. Zij kunnen u adviseren over de invloed van veiligheidseisen op de projectplanning en de benodigde middelen, en over het soort monitoring dat u nodig hebt.
Security Manager en Security Analyst zijn momenteel twee van de meest gevraagde posities op het gebied van cyberveiligheid.
Beveiligingsanalisten hebben als taak inbreuken te voorkomen en eventuele schade als gevolg van eerdere aanvallen te herstellen. Beveiligingsmanagers zijn daarentegen verantwoordelijk voor het ontwikkelen van plannen voor veiligheid en het implementeren van beleid om gevoelige informatie te beschermen.
4. Gebruik antivirus- en VPN-technologie
Gebruik betrouwbare virtuele privénetwerken (VPN's) om uw computers en smartphones te beveiligen. Ze beschermen uw identiteit tegen overheidsinstanties en hackers en verbergen uw IP-adressen en gegevens. De VPN voorkomt dat hackers uw online activiteiten kunnen bespioneren.
Antivirussoftware is ook onmisbaar. Deze software bestaat uit een reeks programma's die zijn ontworpen om softwarevirussen zoals adware, trojans, wormen enz. op te sporen en te voorkomen.
Met deze twee beveiligingsmaatregelen bent u voor gegevensdieven een stuk minder interessant.
Nu wil ik niet zeggen dat dit u tegen alle schade of gevaar zal beschermen, maar het helpt zeker.
Met een VPN krijgt u een aantal onopspoorbare superkrachten. ?
5. Beveilig de veiligheid van derden en leveranciers
Risico's van externe leveranciers vallen uiteen in drie categorieën: operationele, transactie- en compliance-/regelgevingsrisico's.
Hier volgen enkele manieren waarop u het bedrijf kunt beschermen tegen gevaren en risico's van derden:
- Besteed wat extra tijd aan het onderzoeken van een externe leverancier. Dit kan voorkomen dat uw bedrijf in de toekomst risico's loopt.
- Houd een overzicht bij van alle situaties die van invloed kunnen zijn op uw leveranciers
- Bij het toezicht op externe aannemers moet ook aandacht worden besteed aan problemen met gegevenslekken. De gegevens van een organisatie kunnen openbaar worden gemaakt door verkeerd geconfigureerde apparaten en gerichte campagnes
6. Kies betrouwbare bronnen
Het gebruik van bekende en betrouwbare bronnen is een manier om met cyberdreigingen om te gaan. Dit betekent dat u verbinding maakt met betrouwbare providers en leveranciers en uitsluitend gebruikmaakt van betrouwbare betaalmethoden en websites.
Onthoud dat als iets te mooi lijkt om waar te zijn, dat waarschijnlijk ook zo is, en als iets niet helemaal klopt, dat waarschijnlijk ook zo is. ?
Er zijn een aantal manieren waarop u kunt controleren of een bron betrouwbaar is of niet.
- Domeinnaam: Kijk eens naar de drie letters die volgen op de domeinnaam van de website, zoals “.edu”, “.gov”, “.org” en “.com”. Websites die eindigen op .edu en .gov zijn doorgaans betrouwbaar
- Bron: Is er een lijst met auteurs van het artikel of onderzoek? Zo ja, geven zij dan bronvermeldingen of links naar betrouwbare bronnen, of presenteren zij louter hun eigen ideeën zonder daarvoor enig bewijs te leveren? Is er een cv van hen beschikbaar?
- Aanvullende informatie: Probeer andere betrouwbare websites te raadplegen om de integriteit en juistheid van de gevonden informatie te controleren. Aanvullend onderzoek kan nodig zijn als u een betrouwbare website ontdekt die uw primaire bron tegenspreekt.
7. Kies betrouwbare bronnen
Er zijn ook bedreigingen voor de veiligheid van de gegevens die zich van computer naar computer verspreiden, en niet alleen online cyberaanvallen. Ze kunnen een laptop bijhouden en binnendringen zonder dat u het doorheeft. Die wormen en Trojaanse paarden hebben hier duidelijk hun sporen achtergelaten.
Het installeren van een firewall is cruciaal voor de veiligheid van de gegevens. Een firewall beschermt uw netwerk door het internetverkeer te controleren. Het beschermt uw computer of netwerk tegen hackers of onnodig netwerkverkeer en creëert een perimeter van veiligheid rond uw computer of netwerk om potentieel gevaarlijke inkomende gegevens te blokkeren.
Bovendien kan dit systeem kwaadaardig uitgaand verkeer screenen. Hierdoor verkleinen firewalls de kans dat de apparaten die door de firewall worden beschermd, deel gaan uitmaken van een botnet – een groot netwerk van met het internet verbonden apparaten die door aanvallers worden bestuurd.
Er zijn vijf soorten firewalls: packet filtering-firewall, circuit-level gateway, application-level gateway, stateful inspection-firewall en next-generation firewall. De beste keuze voor cyberbeveiliging is de application-level firewall. Deze kan de toegang tot gevaarlijke websites beperken en het lekken van gevoelige gegevens voorkomen.
8. Voer cyberbeveiligingstests in
U zou moeten overwegen om cyberbeveiligingstests uit te voeren en elke verbinding tussen IT-systemen en het internet grondig te controleren. Zonder te testen op zwakke plekken kan iedereen toegang krijgen tot een database of netwerkinfrastructuur en, met voldoende tijd, grote schade aanrichten.
Tijdens de fase van het projectmanagement moet u ook het gedrag van uw medewerkers en de algemene procedures toetsen. Onderzoek hoe toestemmingen voor bedrijfsmiddelen worden verleend en stel regels op om vertrouwelijke gegevens zo goed mogelijk te beveiligen.
9. Implementeer wachtwoordbeheer en meervoudige verificatie
Als een wachtwoord is gehackt, kunnen hackers of cybercriminelen toegang krijgen tot een systeem en gegevens stelen.
Een wachtwoord is moeilijker te raden als het uit ten minste tien tekens bestaat; combineer die met nummers, symbolen of hoofd- en kleine letters, en je hebt een goed wachtwoord.
Vergeet niet om altijd de moeilijkheidsgraad van uw wachtwoord te controleren voordat u het gebruikt!
Schakel ook meervoudige verificatie in. Hoewel meervoudige verificatie altijd normaal zou moeten zijn, is het vooral belangrijk wanneer uw externe partner op afstand werkt en via onbekende apparaten toegang krijgt tot het netwerk.
Om de diefstal van inloggegevens te voorkomen, moeten deze voor elke individuele gebruiker uniek zijn. Inloggegevens mogen niet worden doorgegeven aan een vervanger van een voormalige medewerker. Overweeg in plaats van sms of e-mail een tweede of derde authenticatiefactor te gebruiken die uw bedrijf kan beheren, zoals RFID-kaarten (Radio Frequency Identification) of biometrische gegevens. Sluit het account altijd af wanneer de zakelijke relatie wordt beëindigd.
10. Werk software regelmatig bij
Door software regelmatig bij te werken, kunt u zich beschermen tegen kwetsbaarheden op gebied van veiligheid, de prestaties verbeteren en toegang krijgen tot de nieuwste functies en bugfixes.
Het is ook essentieel om regelmatig te scannen op mogelijke bedreigingen, zodat u kwaadaardige activiteiten of verdacht gedrag op uw systeem kunt opsporen. Het is belangrijk om uw software up-to-date te houden om het risico te verkleinen dat u het slachtoffer wordt van een kwaadaardige aanval.
Gerelateerd: Sjablonen voor risicobeheer
Versterk uw online veiligheid met veilige tools
Om cyberdreigingen en online kwetsbaarheden te bestrijden, is het cruciaal om een projectmanagementtool te kiezen waarvan bewezen is dat deze veilig en betrouwbaar is. Als u geen vertrouwen hebt in uw huidige werkinstrument, is het tijd voor verandering. Integreer sterke cyberbeveiliging en veilige digitale opslagruimte in elk aspect van uw volgende project – ClickUp en Internxt kunnen u daarbij helpen ? ?
Gastschrijver:
Mia Naumoska is Chief Marketing Officer bij Internxt, een zero-knowledge cloudopslagdienst die is gebaseerd op toonaangevende maatregelen voor privacy en veiligheid.