Il project management comporta molte responsabilità, scadenze, turni di lavoro notturni e un sacco di caffè.
Fortunatamente, puoi rimanere sempre al passo con i tempi grazie a un piccolo aiuto da parte del tuo alleato: il software di project management.
In quest’ottica, la comunicazione non è mai stata così semplice, facile e veloce, il che contribuisce a rendere il team più produttivo e con un esito positivo.
La gestione dei progetti da remoto aiuta i project manager a mettere in contatto team ibridi e a garantire che tutti collaborino per raggiungere gli obiettivi del progetto. A questo proposito, non è diversa dalla gestione di qualsiasi altro progetto, tranne per il fatto che il progetto viene svolto da remoto.
Inoltre, la gestione e il coordinamento di un team che lavora da remoto sollevano un problema delicato: un aumento del rischio di crimini informatici.
Detto questo, diamo un’occhiata alle cinque principali minacce alla sicurezza informatica che i project manager devono affrontare oggi e ai dieci modi per contrastarle!
Le 5 principali minacce alla sicurezza informatica
La sicurezza informatica può determinare il successo o il fallimento di un’azienda.
Le aziende si basano sui dati, che rappresentano la risorsa più preziosa di un’azienda. Tuttavia, nel mondo digitale di oggi, i dati sono diventati più vulnerabili agli attacchi informatici e, con le modalità di lavoro ibride e da remoto, tale vulnerabilità è ancora maggiore.
L’aumento delle violazioni dei dati e degli attacchi informatici può essere attribuito alla mancanza di protezione dei dati, alle conseguenze di una pandemia globale e alla crescente sofisticazione degli attacchi. Le aziende sono ora più che mai consapevoli dei problemi che le violazioni dei dati possono causare.
Una delle violazioni dei dati che ha aperto la strada alla nuova legislazione dell’Unione europea è stato il caso di Wonga Loans. Questa società di prestiti a breve termine ha subito nel 2017 una grave violazione dei dati che ha reso pubbliche le coordinate bancarie di 250.000 clienti.
Ecco le minacce informatiche più significative di cui dovresti essere a conoscenza e alcuni consigli su come prevenirle.
1. Attacco «man-in-the-middle»
Immagina questo scenario: tu e un tuo collega state parlando tramite una piattaforma sicura, ma qualcuno sta intercettando la vostra conversazione e inviando al tuo collega messaggi falsi a nome tuo. Che spavento!
L’idea alla base di tutto ciò è che gli hacker ottengano l’accesso a dati personali e sensibili e manipolino i Messaggi.
Potrebbe succedere se utilizzi una rete Wi-Fi pubblica non protetta. Una volta all’interno di una posizione non protetta, l’hacker otterrà l’accesso e invierà malware per individuare dati sensibili. Può anche fingersi un cliente, un partner aziendale o chiunque altro, in realtà.
Esempio di attacco man-in-the-middle
Recentemente, un malintenzionato è riuscito a ottenere 500 certificati per siti web come Google, Skype e altri siti di rilievo grazie a un attacco hacker ai danni del registrar olandese DigiNotar. Utilizzando questi certificati, l’autore dell’attacco ha impersonato siti web affidabili in un attacco MITM (Man-in-the-Middle) e ha sottratto i dati degli utenti indurli con l’inganno a fornire le proprie credenziali su siti web mirror. La violazione ha avuto ripercussioni su circa 300.000 account Gmail iraniani e ha portato DigiNotar a dichiarare fallimento.
2. Iniezione SQL classica
Immaginiamo che ti stia preparando per le vacanze e voglia acquistare un vestito hawaiano. Apri il browser e digiti “vestiti hawaiani” nella barra di ricerca. Se la barra di ricerca è stata compromessa tramite l’iniezione di codice dannoso, ti fornirà comunque un elenco di vestiti hawaiani, ma utilizzerà la tua ricerca per individuare le tue informazioni personali. ?
In un attacco informatico noto come “SQL injection”, un hacker utilizza un frammento di codice SQL per alterare un database e ottenere l’accesso a informazioni potenzialmente importanti. Poiché può essere utilizzato contro qualsiasi applicazione web o sito che utilizzi un database basato su SQL, si tratta di uno dei tipi di attacco più comuni e pericolosi.
Esempio di attacco SQL
Tra le vittime di questo tipo di attacchi informatici figurano Sony Pictures, Target, LinkedIn ed Epic Games. Il caso Cisco del 2018 è uno degli attacchi più noti. È stata individuata una vulnerabilità di tipo SQL injection in Cisco Prime License Manager.
Gli aggressori sono riusciti a ottenere l'accesso shell ai sistemi su cui era implementata la gestione delle licenze. Ma non temete: da allora, Cisco è riuscita a risolvere il problema.
Sebbene questo bug sia ormai abbastanza vecchio da poter bere alcolici, non riusciamo ancora a sradicarlo definitivamente. È considerato una delle minacce informatiche più antiche e, ciononostante, continua a causare gli stessi problemi di sempre.
3. La diffusione del malware
Va tutto bene finché non scarichi un malware e non aiuti gli hacker a impossessarsi di tutti i tuoi dati personali. Il termine “malware” indica tutti i file o i programmi dannosi e comprende worm, trojan, virus e ransomware.
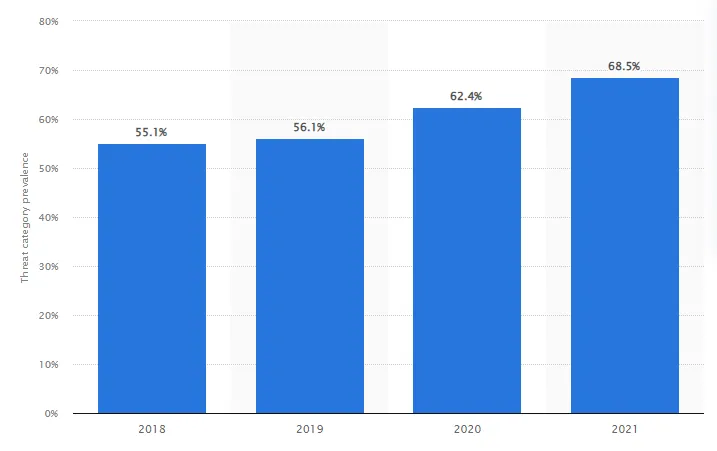
Nel 2021, il 68,5% delle aziende ha subito attacchi da parte di malware. La reportistica indica che tale aumento è stato determinato dalla diffusione della pandemia di COVID-19.
Inoltre, i criminali sono passati da campagne di ransomware automatizzate, incentrate sulla portata, a estorsioni più mirate ai danni di aziende consolidate. A seguito di questo cambiamento, il ransomware è diventato più redditizio, attirando infine l’attenzione delle organizzazioni criminali.
Il crescente ricorso a questa nuova tecnica di estorsione ha aggravato la diffusione del ransomware.
Esempio di attacco malware
Uno degli attacchi più noti è stato quello del ransomware WannaCry, che è riuscito a infettare oltre 230.000 computer in un solo giorno, con un risultato di perdita di 4 miliardi di dollari.
4. Tecniche sofisticate di phishing
Il phishing è una forma di ingegneria sociale in cui un malintenzionato invia un messaggio falso con l’intento di indurre la vittima a rivelare informazioni personali o a installare software dannoso sulla propria infrastruttura.
Esempio di tecnica di phishing
Ubiquiti Networks, purtroppo, nel 2015 è stata vittima di un attacco di phishing che è costato all’azienda 46,7 milioni di dollari. L’autore dell’attacco ha indotto il direttore contabile dell’azienda ad autorizzare una serie di bonifici per portare a termine un’acquisizione segreta.
L’hacker si è spacciato per l’amministratore delegato e l’avvocato dell’azienda. L’azienda ha effettuato 14 pagamenti bancari in un periodo di 17 giorni verso account in Polonia, Ungheria, Cina e Russia.
Ubiquiti si è resa conto del problema solo dopo aver ricevuto un avviso dall’FBI secondo cui il suo account bancario di Hong Kong poteva essere stato oggetto di una frode. Ciò ha permesso all’azienda di bloccare tutti i trasferimenti in programma e di fare tutto il possibile per recuperare quanto più possibile dei 46,7 milioni di dollari, pari a circa il 10% della liquidità dell’azienda, che erano stati sottratti.
5. Frequenti attacchi Denial-of-Service
Questo tipo di attacco informatico può causare l’interruzione del funzionamento della rete, rendendola inaccessibile agli utenti. Gli hacker potrebbero perseguire obiettivi politici o sociali, ad esempio lanciando una campagna contro un’azienda le cui attività non gradiscono.
A volte, gli hacker ricorrono agli attacchi DDoS solo per divertimento e per vantarsi delle tecniche più recenti che hanno sviluppato per mettere fuori uso un sistema.
Esempio di attacco Denial-of-Service
Nel febbraio 2020, Amazon Web Services è stata bersaglio di un massiccio attacco DDoS. Si è trattato dell’attacco DDoS più grave della storia recente, che ha sfruttato un metodo denominato “riflessione CLDAP” (Connectionless Lightweight Directory Access Protocol) per colpire un cliente AWS di cui non è stato reso noto il nome.
Utilizzando questa tecnica, che sfrutta la vulnerabilità di server CLDAP di terze parti, la quantità di dati inviati all’indirizzo IP della vittima aumenta da 56 a 70 volte. L’attacco ha raggiunto un picco sbalorditivo di 2,3 gigabyte al secondo nel corso di tre giorni.
10 modi per affrontare le minacce alla sicurezza informatica
Gli hacker stanno diventando sempre più creativi e ci stanno mettendo in difficoltà.
Per aiutarti a contrastare queste minacce, ecco dieci modi per difendere e proteggere la tua azienda da potenziali minacce informatiche.
1. Scegli uno strumento di project management e un servizio di archiviazione cloud con sicurezza
Gli strumenti di project management sono ormai indispensabili, soprattutto per il monitoraggio dello stato di avanzamento dei progetti e per migliorare la comunicazione all’interno del team. Tuttavia, non tutti gli strumenti di lavoro disponibili oggi sono sicuri.
Quando parliamo di sicurezza, intendiamo una piattaforma dotata delle adeguate misure di autorizzazione per ridurre al minimo le fughe di informazioni.
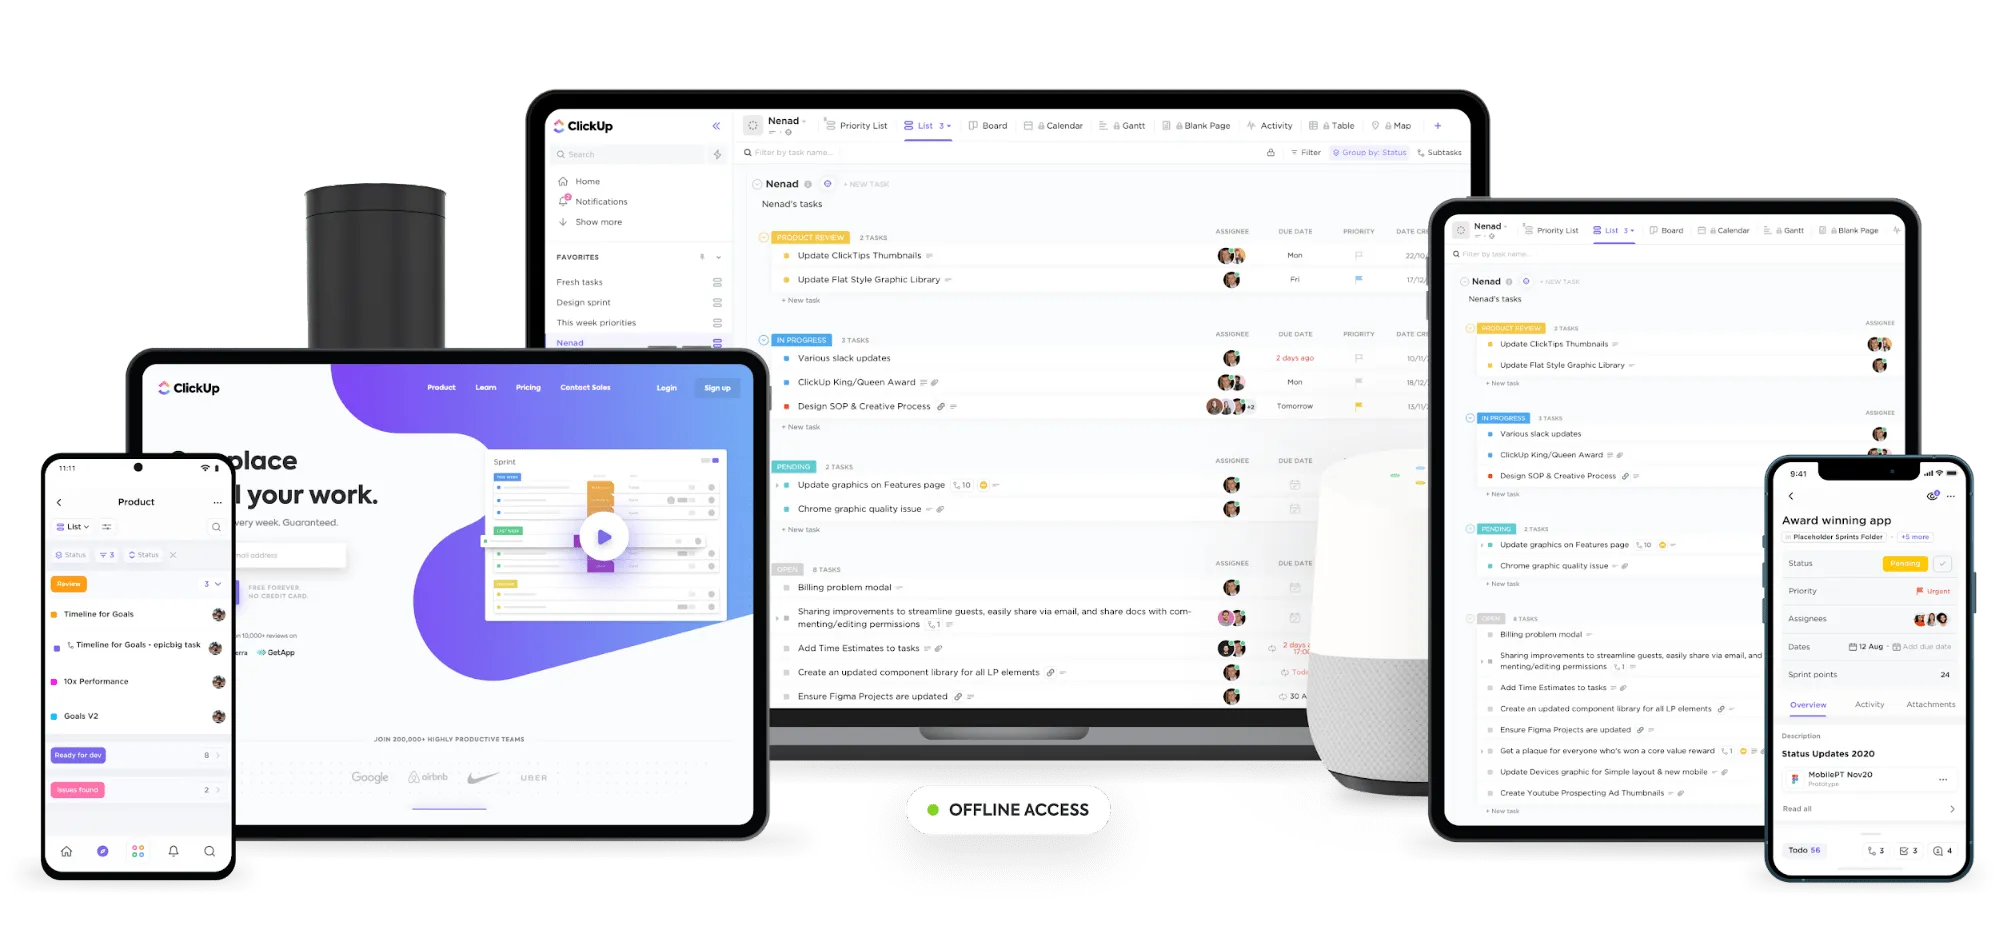
ClickUp è uno degli strumenti di collaborazione più sicuri attualmente disponibili. Offre un ambiente protetto, senza trascurare le prestazioni dell’applicazione e l’esperienza complessiva dell’utente.
Infatti, ha ottenuto in modo continuativo la conformità SOC 2 e le certificazioni ISO 27001, ISO 27017 e ISO 27018. Queste certificazioni ISO dimostrano l’impegno di ClickUp nel garantire la protezione dei dati dei propri clienti e la sua capacità di fornire supporto ad aziende di ogni dimensione in tutto il mondo.
Dai un'occhiata alle sue funzionalità di sicurezza:
- L'autenticazione a due fattori protegge l'area di lavoro da accessi non autorizzati.
- Tutte le conversazioni sulle applicazioni online di ClickUp sono protette tramite crittografia SSL a 256 bit
- Autorizzazioni personalizzate per assegnare a ciascun membro del team un proprio set di autorizzazioni, in modo che possa visualizzare solo le informazioni di cui ha bisogno
- Controlla chi può visualizzare quali contenuti e chi può essere aggiunto alla tua area di lavoro grazie alle impostazioni di privacy degli spazi, delle cartelle e degli elenchi
Hai inoltre bisogno di un servizio cloud in cui conservare i tuoi dati critici in un'unica posizione centralizzata altamente sicura, che il tuo team di sicurezza informatica possa monitorare.
Internxt è una piattaforma decentralizzata di archiviazione cloud che integra la condivisione di file peer-to-peer, la blockchain e la crittografia end-to-end. I tuoi file vengono archiviati in parti frammentate su server dislocati in diversi paesi, rendendoli ancora più privati e sicuri.
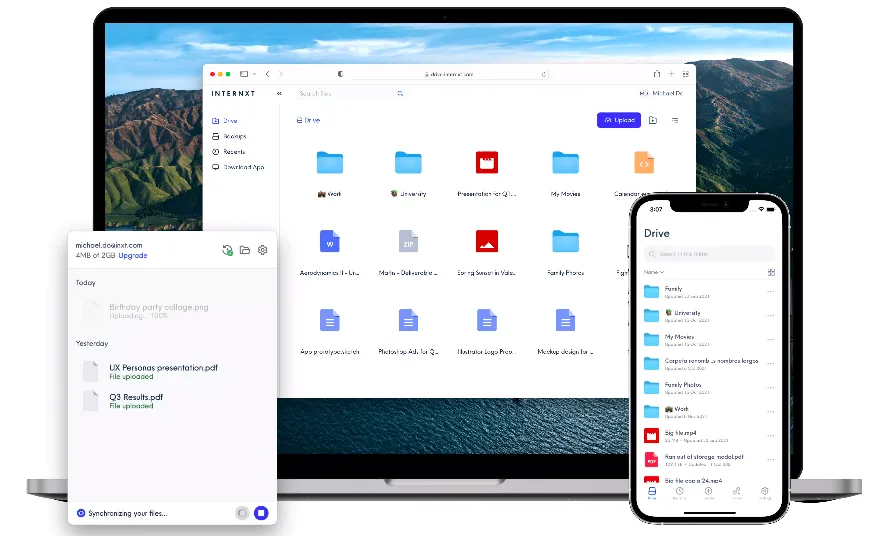
Ecco le sue funzionalità/funzioni:
- I collegamenti con crittografia end-to-end rendono la condivisione dei file sicura, privata e semplice
- Utilizza i token per pagare i servizi di archiviazione cloud e di cloud computing. I clienti possono inoltre ottenere sconti e gadget gratis utilizzando i token
- I file caricati verranno crittografati sul client prima di essere suddivisi in piccoli frammenti. Solo tu avrai accesso alla chiave di crittografia che ti consentirà di recuperare i dati frammentati
Quando questo tipo di servizio cloud si integra con un’app di gestione come ClickUp, la sicurezza del tuo progetto, ma anche la produttività e la collaborazione del team, sono tutte sotto controllo.
Insieme, Internxt e ClickUp sono la tua Area 51! ?
2. Affronta i requisiti di sicurezza delle informazioni sin dall’inizio del progetto
Se vuoi garantire il successo del progetto, devi effettuare un lavoro richiesto per definire fin dall’inizio le esigenze in materia di sicurezza delle informazioni e assicurarti poi che siano in atto i processi adeguati.
Se i requisiti di sicurezza non vengono affrontati con sufficiente anticipo nel ciclo di progetto, quando emergeranno potranno influire in modo significativo sulle attività cardine e sull’ambito del progetto. E, credeteci, lo faranno!
Assicurati che la sicurezza delle informazioni sia considerata una priorità costante e gestita come tale durante l’intero ciclo di vita del progetto.
3. Assumi professionisti specializzati nella sicurezza online
Migliora i processi di progetto aggiungendo ruoli di sicurezza al progetto e assegnando le responsabilità.
Un team di sicurezza competente ed esperto è una risorsa preziosa. Può fornirti consulenza su come i requisiti di sicurezza influiscano sulla pianificazione dei progetti e sulle risorse, nonché sul tipo di monitoraggio di cui hai bisogno.
Il responsabile della sicurezza e l’analista della sicurezza sono attualmente due delle posizioni professionali più ricercate nel settore della sicurezza informatica.
Gli analisti della sicurezza hanno il compito di prevenire le violazioni e riparare eventuali danni causati da attacchi precedenti. I responsabili della sicurezza, invece, hanno il compito di sviluppare piani di sicurezza e attuare politiche volte a proteggere le informazioni sensibili.
4. Utilizza un antivirus e una VPN
Utilizza reti private virtuali (VPN) affidabili per proteggere i tuoi computer e smartphone. Queste proteggono la tua identità da enti governativi e hacker e nascondono i tuoi indirizzi IP e i tuoi dati. La VPN impedisce agli hacker di spiare le tue attività online.
Anche un software antivirus è fondamentale. Si tratta di un insieme di programmi progettati per rilevare e prevenire virus informatici quali adware, trojan, worm, ecc.
Con queste due misure di protezione, i ladri di dati ti troveranno molto meno interessante.
Ora, non sto dicendo che questo vi proteggerà da ogni pericolo o rischio, ma di sicuro è d’aiuto.
La VPN ti darà dei superpoteri che non lasciano tracce. ?
5. Proteggi la sicurezza dell’accesso di terze parti e fornitori
I rischi legati ai fornitori terzi si dividono in tre categorie: operativi, di transazione e di conformità/normativi.
Ecco alcuni modi per proteggere la tua azienda dai pericoli e dai rischi provenienti da terzi:
- Dedica un po’ di tempo in più alla ricerca di un fornitore esterno. Potrebbe evitare alla tua azienda di correre rischi in futuro
- Tieni traccia di tutte le situazioni che potrebbero avere un impatto sui tuoi fornitori
- Il monitoraggio dei fornitori esterni dovrebbe includere i problemi relativi all’esposizione dei dati. I dati di un’organizzazione potrebbero essere esposti a causa di dispositivi configurati in modo errato e di campagne mirate
6. Scegli fonti affidabili
Affidarsi a fonti note e affidabili è un modo per affrontare le minacce informatiche. Ciò significa rivolgersi a provider di servizi e prodotti affidabili e utilizzare solo modalità di pagamento e siti web sicuri.
Ricorda che se qualcosa sembra troppo bello per essere vero, molto probabilmente lo è, e se qualcosa non ti convince del tutto, molto probabilmente non lo è. ?
Esistono diversi modi per verificare se una fonte è affidabile o meno.
- Nome di dominio: osserva le tre lettere che seguono il nome di dominio del sito web, come “.edu”, “.gov”, “.org” e “.com”. I siti web che terminano con .edu e .gov sono in genere affidabili
- Fonte: Esiste un elenco degli autori dell’articolo o dello studio? In tal caso, forniscono citazioni o link a fonti affidabili, oppure si limitano a esporre le proprie opinioni senza fornire alcuna prova a sostegno? È disponibile un loro curriculum?
- Ulteriori informazioni: cerca di utilizzare altri siti web affidabili per verificare l’integrità e la veridicità delle informazioni che trovi. Potrebbe essere necessario approfondire la ricerca se scopri un sito web affidabile che contraddice la tua fonte principale.
7. Scegli fonti affidabili
Esistono anche minacce alla sicurezza dei dati che si propagano da un computer all’altro e non si limitano ai soli attacchi informatici online. Possono effettuare il monitoraggio di un portatile e infiltrarsi senza che tu te ne accorga. Quei worm e quei cavalli di Troia ne sono la prova evidente.
L'installazione di un firewall è fondamentale per la sicurezza dei dati. Un firewall protegge la tua rete controllando il traffico Internet. Protegge il tuo computer o la tua rete dagli hacker o dal traffico di rete superfluo e crea un perimetro di sicurezza attorno al tuo computer o alla tua rete per bloccare i dati in entrata potenzialmente pericolosi.
Inoltre, questo sistema è in grado di filtrare il traffico in uscita dannoso. In questo modo, i firewall riducono la possibilità che i dispositivi da essi protetti entrino a far parte di una botnet, ovvero un vasto insieme di dispositivi connessi a Internet controllati dagli hacker.
Esistono cinque tipi di firewall: firewall a filtraggio dei pacchetti, gateway a livello di circuito, gateway a livello di applicazione, firewall con ispezione stateful e firewall di nuova generazione; il migliore per la sicurezza informatica è il firewall a livello di applicazione. È in grado di limitare l’accesso a siti web pericolosi e di impedire la fuga di dati sensibili.
8. Introdurre test di sicurezza informatica
Dovresti prendere in considerazione l’implementazione di test di sicurezza informatica e il controllo approfondito di ogni connessione tra i sistemi IT e Internet. Senza verificare la presenza di punti deboli, chiunque può accedere a un database o a un’infrastruttura di rete e, con tempo a sufficienza, causare gravi danni.
Dovresti inoltre verificare il comportamento dei tuoi dipendenti e le procedure generali durante tutta la fase di project management. Esamina le modalità di concessione delle autorizzazioni alle risorse aziendali e definisci delle regole per proteggere i dati riservati nel modo più sicuro possibile.
9. Implementa la gestione delle password e l’autenticazione a più fattori
Una password compromessa consente agli hacker o ai criminali informatici di accedere a un sistema e rubare dati.
Una password diventa più difficile da indovinare se contiene almeno dieci caratteri; combinali con numeri, simboli o lettere maiuscole e minuscole, e avrai una password sicura.
Ricordati di verificare sempre il livello di complessità delle tue password prima di utilizzarle!
Inoltre, attiva l’autenticazione a più fattori. Sebbene l’autenticazione a più fattori debba essere sempre normale, è particolarmente importante quando i tuoi partner esterni lavorano da remoto e accedono alla rete utilizzando dispositivi sconosciuti.
Per ridurre il furto delle credenziali, queste dovrebbero essere univoche per ogni singolo utente. Le credenziali non dovrebbero essere cedute a un sostituto di un ex collaboratore. Anziché ricorrere a SMS o email, valuta l’utilizzo di un secondo o terzo fattore di autenticazione gestibile dalla tua azienda, come le schede RFID (Radio Frequency Identification) o i dati biometrici. Al termine della relazione aziendale, chiudi sempre l’account.
10. Aggiorna regolarmente il software
L'aggiornamento regolare del software contribuisce a proteggerti dalle vulnerabilità di sicurezza, a migliorare le prestazioni e a garantirti l'accesso alle funzionalità/funzioni più recenti e alle correzioni di bug.
È inoltre fondamentale eseguire regolarmente scansioni alla ricerca di potenziali minacce, al fine di identificare eventuali attività dannose o comportamenti sospetti sul proprio sistema. È importante mantenere aggiornato il software per ridurre il rischio di cadere vittima di attacchi dannosi.
Correlati: Modelli per la gestione dei rischi
Rafforza la tua sicurezza online con strumenti sicuri
Per contrastare le minacce informatiche e le vulnerabilità online, è fondamentale scegliere uno strumento di project management che abbia dimostrato di essere sicuro e protetto. Se non ti fidi del tuo attuale strumento di lavoro, è ora di cambiare. Integra una solida sicurezza informatica e uno spazio di archiviazione digitale sicuro in ogni aspetto del tuo prossimo progetto: ClickUp e Internxt possono aiutarti in questo ? ?
Autore ospite:
Mia Naumoska è Chief Marketing Officer presso Internxt, un servizio di archiviazione cloud a conoscenza zero basato sui migliori standard di privacy e sicurezza del settore.