

Abbiamo tutti sentito parlare del Regolamento generale sulla protezione dei dati (GDPR).
Si tratta di una questione di privacy dei dati, giusto? In sostanza, sì. Tuttavia, per le aziende, ciò comporta un cambiamento fondamentale nel modo in cui interagiscono e mantengono i contatti con i propri clienti e il pubblico di riferimento.
Ad esempio, Meta ha ricevuto una multa salata di 1,3 miliardi di dollari per non aver rispettato i parametri sulla privacy dei dati definiti dal GDPR. 😲
Quindi, se hai clienti nell’Unione europea, devi occuparti di questa questione nel modo giusto e devi farla il prima possibile!
Questo articolo del blog ti fornirà una chiara comprensione della conformità al GDPR, una pratica lista di controllo per raggiungerla e alcuni strumenti utili per automatizzare e semplificare il processo.
Si parte! 🎢
GDPR 101: Comprendere le nozioni di base
Che cos’è il GDPR?
Il GDPR è un regolamento emanato dall’Unione europea per tutelare la privacy dei dati delle persone fisiche all’interno dell’Unione europea. Esso stabilisce le modalità con cui i dati personali dei cittadini dell’Unione europea vengono raccolti, conservati, utilizzati e, in ultima analisi, protetti dalle aziende.
La normativa è entrata in vigore nel maggio 2018 e ha avuto un impatto significativo sul modo in cui le aziende interagiscono con i clienti. Questa guida esaustiva è stata redatta per disciplinare tre aspetti generali della protezione dei dati:
- Privacy: Il GDPR garantisce alle persone un maggiore controllo sui propri dati personali, compreso il diritto di accesso, rettifica, cancellazione, limitazione del trattamento, portabilità dei dati, opposizione al trattamento e informazione sulle attività di trattamento dei dati
- Sicurezza dei dati: richiede alle aziende di attuare misure tecniche e organizzative adeguate per proteggere i dati personali da accessi non autorizzati, alterazioni, divulgazione o distruzione
- Responsabilità: Le aziende hanno la responsabilità di dimostrare la conformità al GDPR. Ciò include l’esecuzione di valutazioni d’impatto sulla protezione dei dati (DPIA) per le attività di trattamento ad alto rischio, come quelle bancarie, e la nomina di un responsabile della protezione dei dati (DPO) in determinati casi
🚦Ricorda: qualsiasi organizzazione che raccolga o tratti i dati personali di residenti nell’Unione europea, indipendentemente dalla posizione dell’azienda, deve essere conforme al GDPR. Ciò include le piccole imprese, le multinazionali e persino le organizzazioni senza scopo di lucro.
Di quali dati stiamo parlando?
Il GDPR si concentra sui dati personali identificativi (PII), ovvero qualsiasi informazione che possa essere utilizzata per identificare una persona, direttamente o indirettamente. Alcuni esempi includono:
- Identificatori diretti: nome, indirizzo, codice fiscale o equivalente, numero di telefono, email
- Identificatori indiretti: sesso, etnia, data di nascita, indicatore geografico, professione, dati demografici
- Dati personali sensibili: numero di patente di guida, numero di passaporto, dati biometrici, informazioni finanziarie, cartelle cliniche, informazioni relative a account elettronici e digitali, fascicoli del personale, informazioni relative alle password, codici identificativi scolastici
Per saperne di più: I 10 migliori software per la governance dei dati (recensioni e prezzi )
Cosa significa questo per le aziende?
Dal punto di vista del GDPR, se tratti i dati dei cittadini dell’Unione europea, sei un titolare del trattamento o un responsabile del trattamento. A seconda della categoria in cui rientri, le aspettative nei confronti della tua azienda potrebbero variare.
- Titolare del trattamento: È il soggetto che determina le finalità e le modalità del trattamento dei dati personali. È responsabile di garantire la conformità al GDPR.
- Responsabile del trattamento: Si tratta del soggetto che tratta i dati personali per conto del titolare del trattamento. Deve attenersi alle istruzioni del titolare del trattamento.
In un esempio concreto, un titolare del trattamento potrebbe essere un ospedale, mentre un responsabile del trattamento potrebbe essere un provider di archiviazione cloud presso il quale l’ospedale conserva le cartelle cliniche dei pazienti. In qualità di titolare del trattamento, l’ospedale decide quali informazioni conservare e come utilizzarle. Il provider di archiviazione cloud (responsabile del trattamento) si limita a conservare i dati in modo sicuro secondo le istruzioni dell’ospedale.
🚦Ricorda: il GDPR attribuisce ai titolari del trattamento una maggiore responsabilità nella creazione e nell’attuazione del principio di “privacy by design” in tutti i loro processi aziendali.
GDPR: una legge sulla privacy o una legge sulla protezione dei dati personali?
I termini “privacy” e “normativa sulla protezione dei dati” vengono spesso utilizzati in modo intercambiabile, ma presentano sfumature distinte. Sebbene entrambi riguardino la protezione dei dati personali, affrontano il problema da prospettive leggermente diverse.
La normativa sulla privacy, nel senso più ampio del termine, riguarda la tutela delle persone da intrusioni nella loro vita privata e nel loro spazio fisico, come ad esempio visite indesiderate a domicilio. La normativa sulla riservatezza delle informazioni, invece, è specificamente incentrata sulla protezione dei dati personali, come gli indirizzi IP o le email.
In pratica, un servizio a cui ti sei iscritto potrebbe accedere alla tua posizione tramite il GPS del tuo telefono e inviarti aggiornamenti specifici per la tua zona, oppure un servizio di consegna potrebbe spedire elementi al tuo indirizzo di casa. Se una di queste aziende subisse una violazione dei dati, la tua posizione di residenza verrebbe improvvisamente resa pubblica e potrebbe essere sfruttata.
In questo contesto, sebbene il GDPR tuteli principalmente i dati personali, esso affronta anche questioni più ampie relative alla privacy.
Il GDPR non riguarda solo la protezione dei dati. Riguarda i diritti fondamentali, tra cui il diritto alla privacy e il diritto all’oblio.
Il GDPR non riguarda solo la protezione dei dati. Riguarda i diritti fondamentali, tra cui il diritto alla privacy e il diritto all’oblio.
La lista di controllo per la conformità al GDPR: la tua guida alla protezione dei dati
Ora che abbiamo decifrato il codice del GDPR (beh, almeno le nozioni di base!), diamo un’occhiata ai passaggi principali da includere in una lista di controllo per l’audit GDPR per garantire la conformità.
1. Mappa le tue origini dati
Prima di poterli proteggere, devi capire quali dati stai raccogliendo. Effettua una verifica per identificare tutti i dati personali che la tua azienda accumula, da dove provengono e come vengono utilizzati.
Da fare in modo efficiente, devi tenere in considerazione quanto segue:
- Inventario dei dati: Crea un inventario dettagliato di tutte le categorie di dati personali raccolti, inclusi nomi, indirizzi, informazioni di contatto, dati finanziari, dati biometrici e altro ancora
- Origini dati: identifica le origini dati, quali siti web, moduli, provider terzi o interazioni fisiche
- Attività di trattamento dei dati: Determina in che modo vengono utilizzati i dati, inclusi lo spazio di archiviazione, il trattamento, la trasmissione e la condivisione
- Conservazione dei dati: definisci politiche di conservazione dei dati (per quanto tempo i dati rimangono nel tuo sistema) che siano in linea con i principi del GDPR e riducano al minimo lo spazio di archiviazione per i dati personali
- Flusso dei dati: Mappa il flusso dei dati all’interno della tua organizzazione e verso soggetti esterni. Ad esempio, un servizio di consegna di terze parti che esegue il tuo ordine di spedizione rientrerebbe in questa categoria
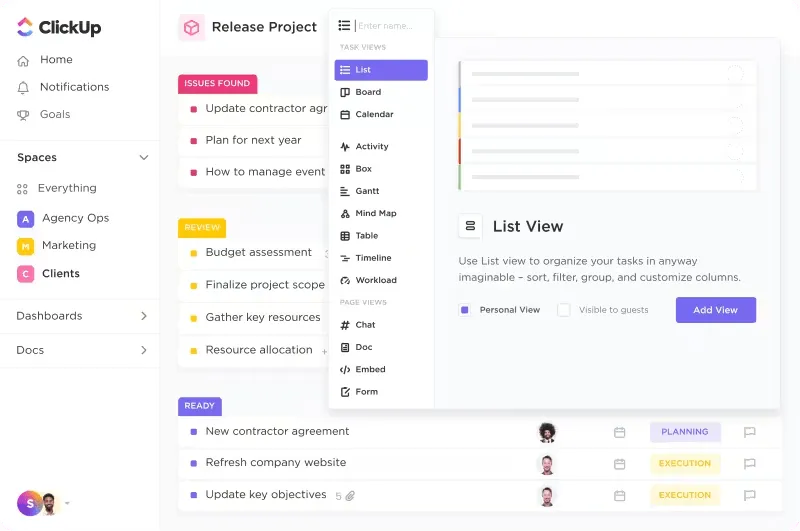
💡 Consiglio da esperto: ClickUp CRM può essere la tua soluzione completa per la mappatura e l’archiviazione dei dati dei clienti. Dall’acquisizione degli indirizzi email dei potenziali clienti al monitoraggio del percorso dei clienti e di qualsiasi interazione aggiuntiva, ti aiuterà a organizzare tutti i dati in un unico posto.
2. Nomina un responsabile della protezione dei dati (DPO)
Un responsabile della privacy (DPO) funge da unico punto di contatto per la privacy all’interno della tua organizzazione.
In qualità di esperto in materia di privacy dei dati, il responsabile della protezione dei dati (DPO) garantisce che le pratiche dell’organizzazione in materia di dati siano conformi ai requisiti del GDPR. Nel suo ruolo, il DPO gestisce le richieste degli interessati, risponde alle violazioni dei dati, collabora alle valutazioni dei rischi e funge da collegamento con le autorità di protezione dei dati.
Per poter ricoprire il ruolo di responsabile della protezione dei dati (DPO), un candidato deve possedere competenze specifiche in materia di legislazione sulla protezione dei dati ed essere facilmente raggiungibile dai dipendenti e dagli interessati. Nominando un DPO qualificato, potrai dimostrare il tuo impegno nei confronti della privacy dei dati, ridurre il rischio di non conformità e rafforzare la credibilità della tua azienda agli occhi dei clienti.
Per saperne di più: Come utilizzare l’IA per la governance dei dati (casi d’uso e strumenti di IA)
3. Documenta il tuo processo GDPR dall’inizio alla fine
Documenta tutto! Elaborare una politica sul trattamento dei dati implica descrivere ogni singolo processo, in modo da poter individuare con precisione, ad esempio, dove verranno archiviati i dati di un cliente o per quanto tempo verranno conservati dopo la cancellazione della sottoscrizione.
Assicurati che la panoramica del processo e i dettagli specifici siano chiaramente definiti e accessibili a tutti i team che dovranno aggiornarli o consultarli periodicamente.
Sfrutta ClickUp Docs per mantenere un registro centralizzato e facilmente accessibile delle tue attività di trattamento dei dati, inclusi il tipo di dati, la base giuridica per la raccolta e il periodo di conservazione.
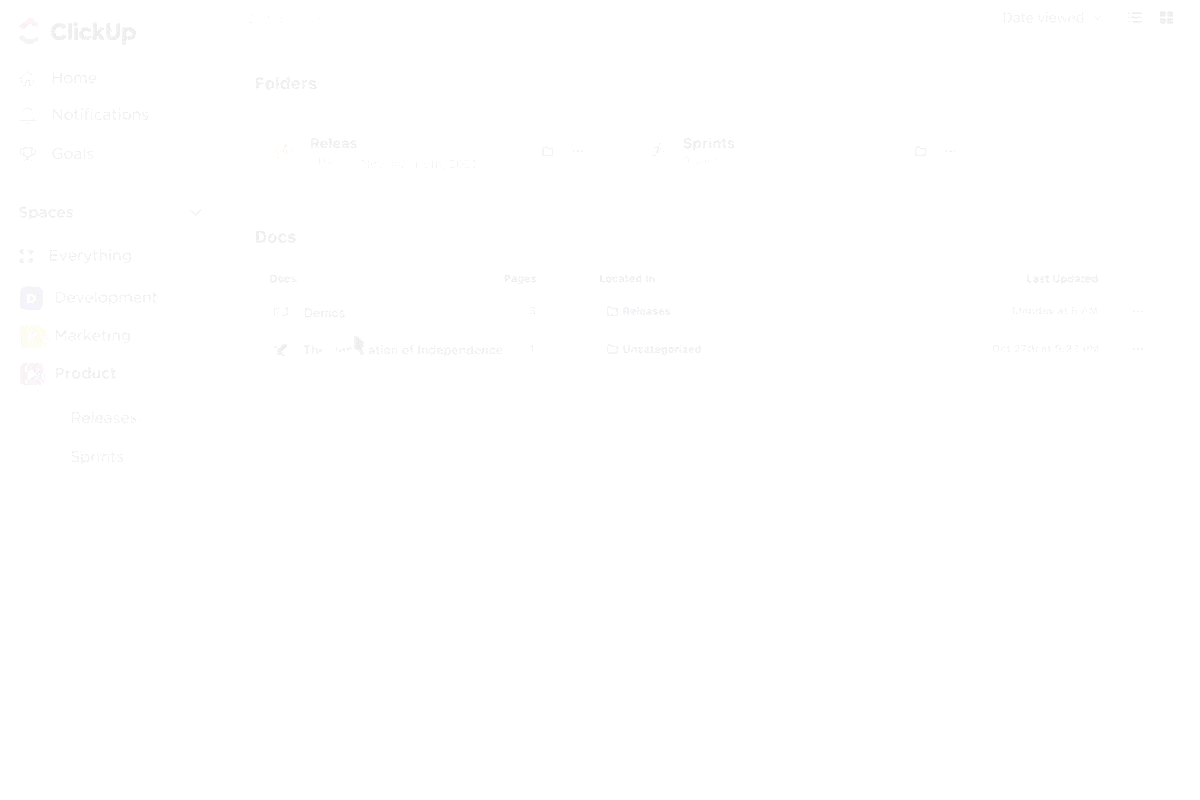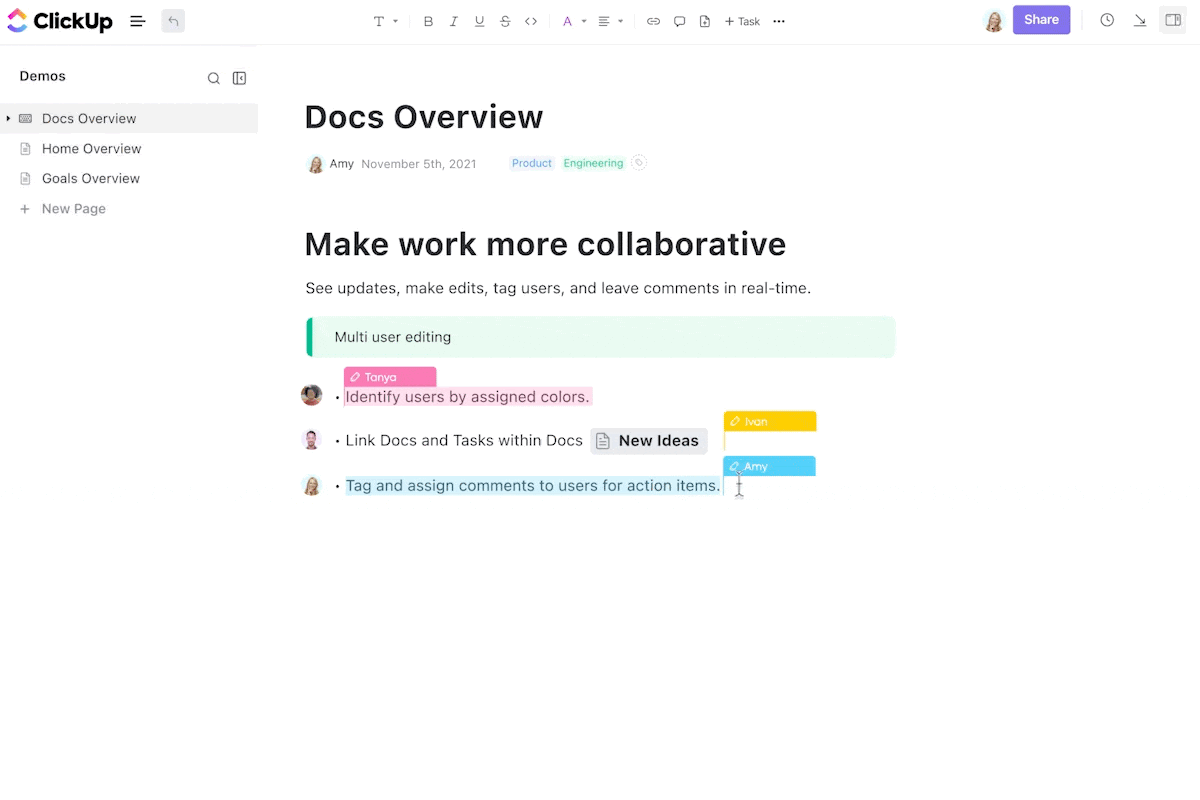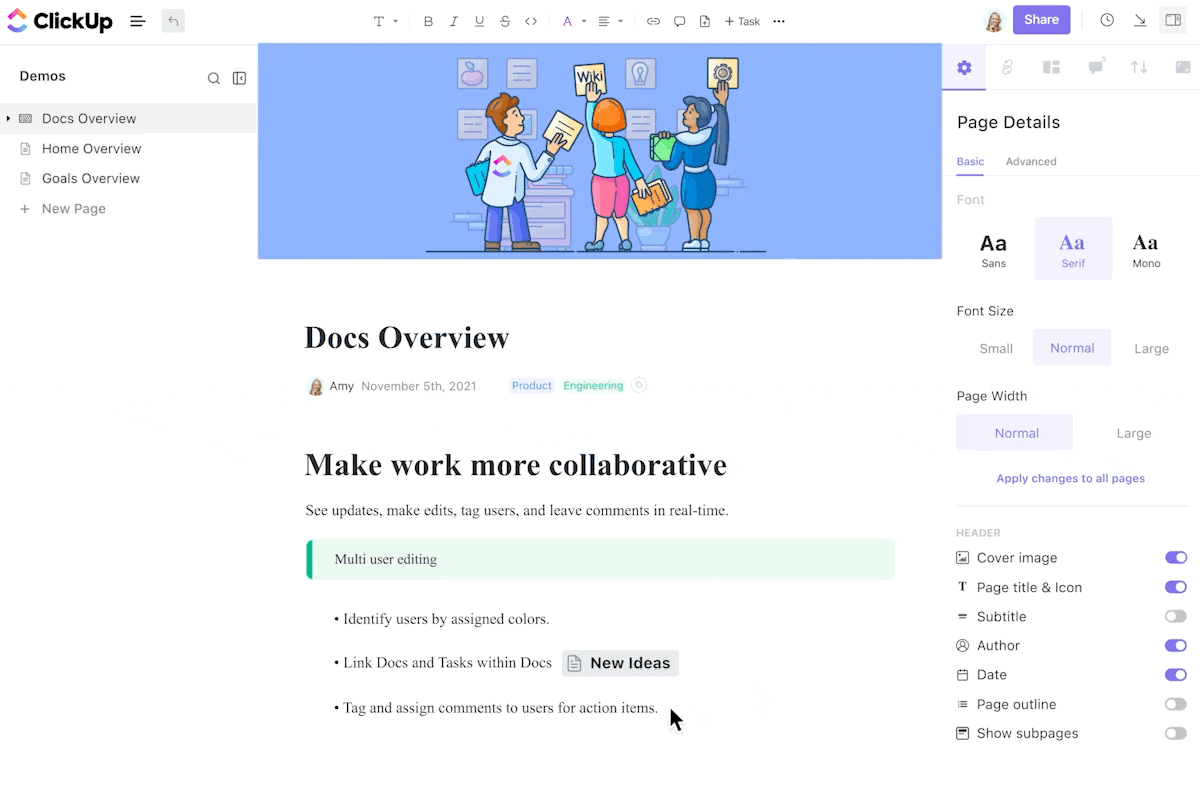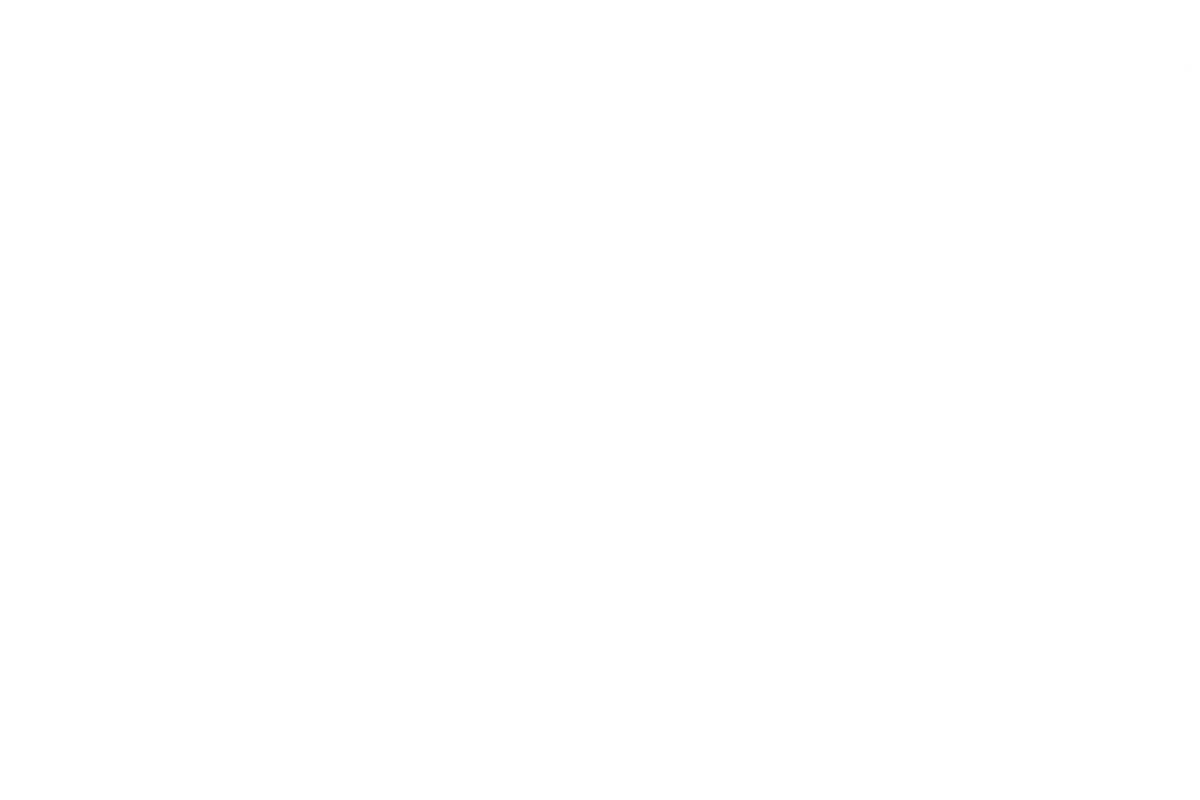
Crea documenti separati per i diversi aspetti della conformità, quali la mappatura dei dati, le politiche di conservazione dei dati, i piani di risposta alle violazioni dei dati e le valutazioni dei rischi.
Questi documenti possono essere organizzati in una struttura gerarchica utilizzando pagine annidate, rendendoli facili da consultare e da consultare. Puoi anche utilizzare le funzionalità di collaborazione di ClickUp, come le menzioni, per coinvolgere nel processo i team e le persone interessate, assicurandoti che tutti siano allineati e informati.
4. Rivaluta i tuoi processi di raccolta dei dati
Hai davvero bisogno di tutti quei dati? Il GDPR sottolinea il principio della minimizzazione dei dati, che impone alle organizzazioni di raccogliere e trattare solo i dati personali necessari per finalità specifiche.
Per garantire la conformità, valuta regolarmente le tue pratiche di raccolta dei dati e assicurati che siano limitate a quanto necessario e proporzionato ai tuoi obiettivi aziendali. Ecco alcuni aspetti da considerare:
Limitazione delle finalità
Assicurati che i dati raccolti siano direttamente correlati ai tuoi obiettivi aziendali e non vengano utilizzati per scopi non previsti. Ad esempio, per elaborare gli ordini, un sito di e-commerce può raccogliere nomi, indirizzi e informazioni di pagamento dei clienti. Questi dati non devono essere utilizzati per pubblicità mirata senza il consenso del cliente.
Minimizzazione dei dati
Verifica se alcuni campi di dati possono essere eliminati o resi anonimi senza compromettere lo scopo della raccolta dei dati. Una piattaforma di social media potrebbe inizialmente raccogliere i nomi completi, gli indirizzi email e le date di nascita degli utenti. Tuttavia, se la piattaforma è in grado di funzionare adeguatamente utilizzando solo nomi utente e indirizzi email, dovrebbe ridurre al minimo la raccolta di dati personali.
Conservazione dei dati
Stabilisci politiche di conservazione dei dati adeguate per garantire che i dati non vengano conservati più a lungo del necessario. Ai fini della conformità normativa, una banca potrebbe conservare i dati relativi alle richieste di carte di credito per un determinato periodo. Trascorso il periodo previsto, questi dati possono essere resi anonimi o cancellati.
Consenso
Se ti basi sul consenso come base giuridica per il trattamento dei dati, assicurati che sia liberamente prestato, specifico, informato e inequivocabile. Un’app mobile chiede agli utenti di acconsentire alla raccolta dei dati di posizione per fornire consigli personalizzati. Il consenso dovrebbe essere liberamente prestato e specifico (ad esempio, l’accesso alla posizione solo durante l’utilizzo dell’app).
Interessi legittimi
Se ti basi sugli interessi legittimi, valuta attentamente se questi prevalgano sugli interessi, sui diritti e sulle libertà dell’interessato. Un’organizzazione giornalistica potrebbe trattare i dati di contatto dei giornalisti per facilitare la comunicazione e la collaborazione. Ciò può essere considerato un interesse legittimo ai fini delle attività giornalistiche.
🌈 Lo sapevi? SOC 2 è un quadro normativo equivalente al GDPR, più strettamente legato alle aziende americane. Si tratta di uno standard volontario utilizzato dalle organizzazioni per dimostrare il proprio impegno in materia di sicurezza e privacy dei dati.
Mentre il GDPR è una normativa incentrata sulla protezione dei dati personali degli individui all’interno dell’Unione Europea, lo standard SOC 2 può essere considerato complementare. Ottenendo la conformità SOC 2, potrai dimostrare di essere un’entità aziendale responsabile in materia di dati e di rispettare misure di sicurezza dei dati riconosciute a livello globale.
5. Fai attenzione alle violazioni dei dati e agisci rapidamente
Durante la reportistica relativa a una violazione dei dati ai sensi del GDPR, le organizzazioni devono valutare il rischio potenziale per i diritti e le libertà delle persone. Ciò comporta la valutazione del tipo di dati compromessi, della probabilità di accesso non autorizzato e delle potenziali conseguenze per le persone interessate.
Il GDPR impone la reportistica delle violazioni dei dati entro 72 ore qualora sussista un rischio elevato di ripercussioni negative sui diritti e sulle libertà delle persone fisiche.
In molti casi, le organizzazioni devono inoltre informare direttamente le persone interessate, fornendo informazioni chiare sulla violazione, sui dati coinvolti e sulle misure adottate per porvi rimedio.
Inoltre, è necessaria un’indagine approfondita per comprendere la causa della violazione e attuare misure preventive. È essenziale conservare registrazioni dettagliate dell’intero processo, compresi i passaggi effettuati per la reportistica sulla violazione e per mitigarne l’impatto.
Esempio calzante: la violazione dei dati di British Airways
Nel 2018, British Airways ha subito una grave violazione dei dati che ha interessato circa 500.000 clienti. Gli hacker sono riusciti ad accedere senza autorizzazione al sistema di prenotazione della compagnia aerea, rubando informazioni personali quali nomi, indirizzi, dati delle schede di pagamento e itinerari di viaggio.
Questa violazione ha costituito una chiara infrazione del GDPR, poiché ha comportato il trattamento non autorizzato di dati personali su larga scala. Per l’incidente, British Airways è stata multata di 20 milioni di sterline dall’Information Commissioner’s Office (ICO) del Regno Unito.
6. Dai priorità alla trasparenza nella raccolta dei dati
I tuoi clienti hanno il diritto di sapere esattamente quali dati raccogli e come li utilizzi. Ecco alcuni passaggi che puoi seguire per garantire la trasparenza nei tuoi processi di raccolta dei dati:
- Informative sulla privacy chiare e concise: Fornisci informative sulla privacy facilmente accessibili e comprensibili che descrivano chiaramente le pratiche relative al trattamento dei dati. Queste informative dovrebbero essere redatte in un linguaggio semplice ed evitare il gergo giuridico
- Consenso informato: durante il processo di raccolta del consenso, illustra le finalità della raccolta dei dati, le tipologie di dati raccolti e i diritti dei clienti in merito a tali dati
- Richieste di accesso da parte degli interessati: Rispondi alle richieste di accesso da parte degli interessati in modo prompt ed esauriente. Ciò significa fornire alle persone una copia dei propri dati personali e informazioni sulle modalità di trattamento degli stessi
- Condivisione dei dati con terze parti: se i dati personali vengono condivisi con terze parti, assicurati che siano in atto misure di sicurezza adeguate per proteggere i dati e che anche le terze parti siano conformi al GDPR
7. Assicurati di ottenere il consenso dei genitori per i clienti minorenni
Il GDPR impone alle aziende di ottenere il consenso dei genitori o del tutore legale prima di trattare i dati personali dei minori di 16 anni nella maggior parte dei paesi dell’Unione europea.
Per verificare l’età degli utenti, adotta metodi affidabili come richiedere il consenso dei genitori o utilizzare servizi di verifica dell’età. Se viene ottenuto il consenso dei genitori, questo deve essere libero, specifico, informato e inequivocabile.
Inoltre, conserva registrazioni dettagliate del processo di consenso, incluse la data, la modalità e l’identità della parte che ha prestato il consenso. Aggiungi ulteriori passaggi per garantire che non vengano raccolte informazioni sensibili dai minori e che i loro dati non vengano conservati più a lungo del necessario.
Esempio calzante: TikTok contro la Commissione irlandese per la protezione dei dati
TikTok è stata multata di 379 milioni di dollari dalla Commissione irlandese per la protezione dei dati (DPC) per non aver protetto adeguatamente i dati personali dei minori. La DPC ha riscontrato che TikTok non aveva ottenuto un consenso valido dai minori di 13 anni, come richiesto dal GDPR.
Inoltre, la DPC ha criticato TikTok per non aver fatto abbastanza per impedire ai minori di visualizzare contenuti potenzialmente dannosi. Si tratta di una delle multe più elevate inflitte ai sensi del GDPR, a sottolineare l’importanza di proteggere i dati dei minori online.
8. Adotta il consenso con doppia conferma (double opt-in)
Per garantire un processo di consenso realmente informato, ottieni il consenso esplicito dei clienti prima di trattare i loro dati, compresi gli indirizzi email, per finalità di marketing. Una procedura di doppio opt-in è un metodo affidabile per assicurarsi che le persone si siano iscritte a un elenco consapevolmente e volontariamente.
Come funziona il double opt-in?
- Sottoscrizione iniziale: quando un utente inserisce il proprio indirizzo e-mail per effettuare la sottoscrizione a un elenco, riceve un’email di conferma
- Conferma: L'utente deve cliccare su un link o su un pulsante presente nell'email di conferma per completare la procedura di sottoscrizione
Questo processo di verifica in due passaggi aiuta a prevenire lo spam e garantisce che gli utenti abbiano espressamente acconsentito a ricevere email. Implementando una procedura di doppio opt-in, puoi ridurre il rischio di essere segnalato per attività di email marketing non richiesta.
9. Aggiorna periodicamente l'Informativa sulla privacy
Rivedi e aggiorna regolarmente la tua Informativa sulla privacy per riflettere eventuali modifiche alle tue pratiche relative al trattamento dei dati o ai requisiti legali. Concentrati sui seguenti suggerimenti per mantenere la tua Informativa sulla privacy sempre in forma:
- Accuratezza: assicurati che le informazioni contenute nella tua Informativa sulla privacy siano accurate e aggiornate
- Accessibilità: Rendi la tua Informativa sulla privacy facilmente accessibile sul tuo sito web e inserisci un link ad essa da altre pagine pertinenti
- Coerenza: assicurati che la tua Informativa sulla privacy sia coerente con le tue effettive pratiche in materia di trattamento dei dati
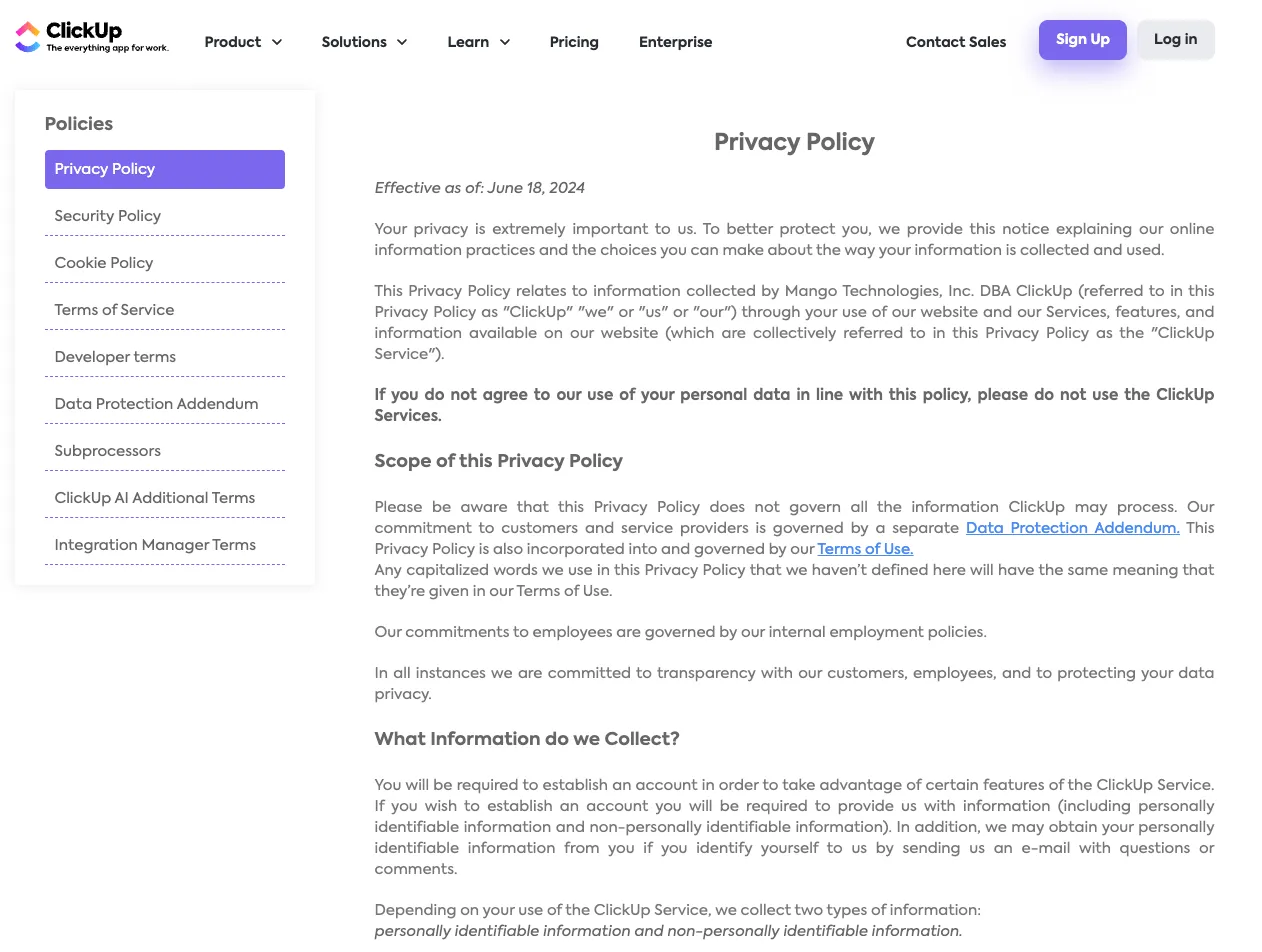
💈Bonus: Cerchi un po’ di ispirazione? Dai un’occhiata all’Informativa sulla privacy di ClickUp.
10. Valutare i rischi legati alle terze parti
In qualità di soggetto responsabile del trattamento dei dati, spetta a te verificare che i tuoi partner esterni siano conformi al GDPR. Più facile a dirsi che a farsi, lo sappiamo! Ma ecco una panoramica del processo per aiutarti a definire una politica per gli audit dei tuoi partner esterni:
- Stabilisci un accordo esplicito sul trattamento dei dati che definisca l’ambito di lavoro, la condivisione dei dati, le misure di sicurezza e le responsabilità di entrambe le parti
- Effettua un'approfondita verifica di queste terze parti, valutandone le informative sulla privacy, le certificazioni e le referenze
- Valuta i rischi connessi alla condivisione dei dati con loro, tenendo conto di fattori quali la sensibilità dei dati, le attività di trattamento e la loro posizione geografica, sia che si trovino all’interno o all’esterno dell’Unione europea
- Assicurate un controllo regolare monitorando la conformità e conducendo verifiche
Per saperne di più: I 10 migliori strumenti di governance, rischio e conformità (GRC) del 2024
Affrontare la conformità al GDPR con strumenti automatizzati
Caspita, è una lista di controllo piuttosto lunga. Per fortuna, non devi affrontare questo percorso di adeguamento da solo.
Esistono diversi strumenti digitali di GRC in grado di semplificare il processo e renderti la vita più facile, e uno di questi è ClickUp. In quanto piattaforma all-in-one per il project management, ClickUp può facilmente fungere anche da centro operativo per la conformità al GDPR.
Quando si affronta un processo complesso come la creazione di una lista di controllo per la conformità al GDPR, è necessario un approccio graduale, e qui a ClickUp siamo esperti proprio in questo. 🪜
Funzionalità come le liste di controllo delle attività di ClickUp sono progettate per suddividere e gestire processi complessi come questi. Considerale come liste di cose da fare all’interno delle tue attività. Creando delle liste di controllo, puoi definire chiaramente le azioni specifiche necessarie per completare un’attività, assegnarle ai membri del team e monitorarne lo stato di avanzamento.
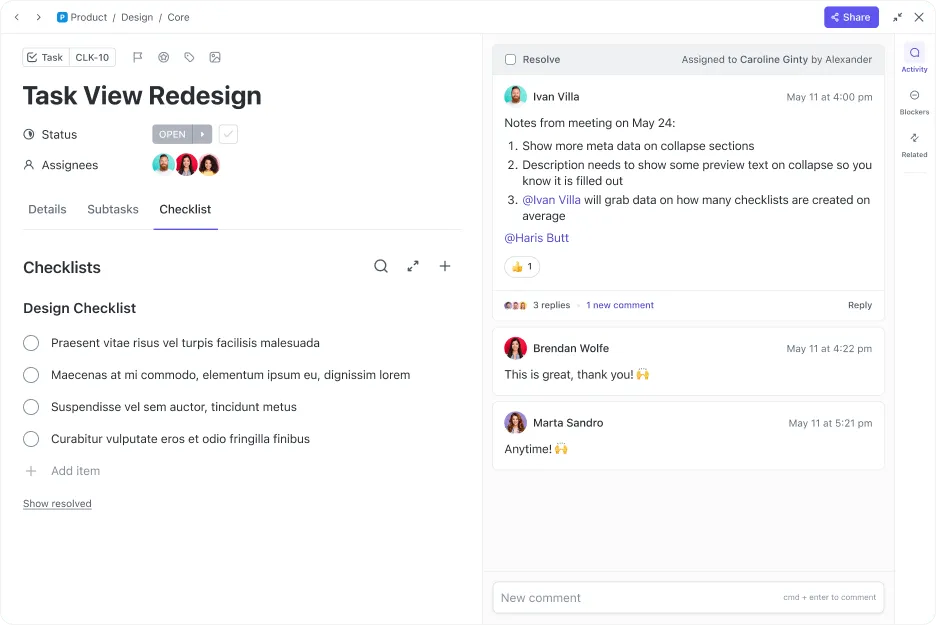
Per utilizzare le liste di controllo delle attività in ClickUp, basta creare una nuova attività, fare clic sulla scheda “Liste di controllo” all’interno dell’attività e aggiungere i singoli passaggi. È quindi possibile organizzare la lista di controllo per la conformità in attività secondarie più piccole e più gestibili, in questo modo:
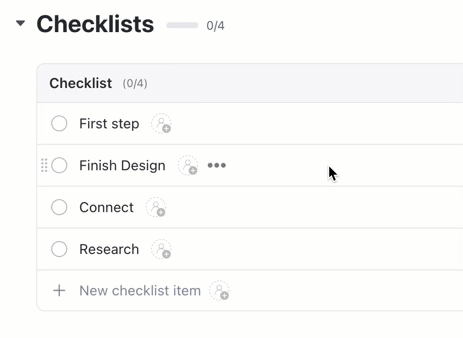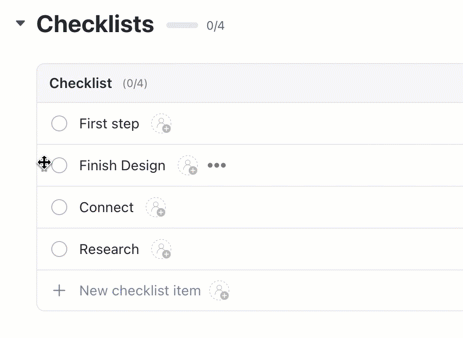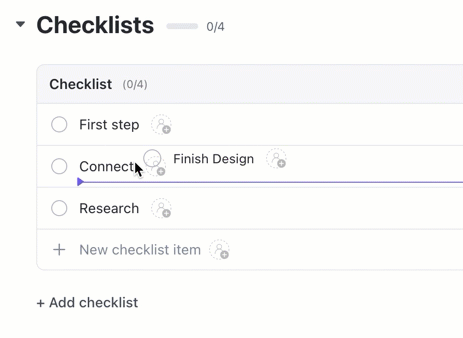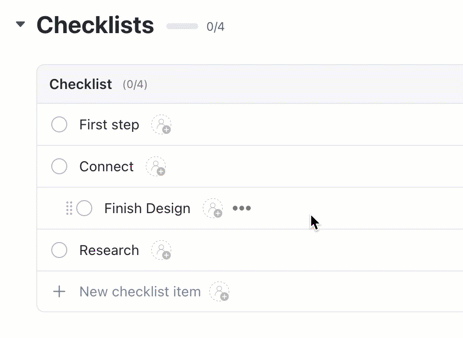
Una volta che tutti i passaggi saranno stati inseriti negli elenchi delle attività, assegna ciascuna attività ai team competenti, come l’ufficio legale, per avviare il processo.
Puoi anche utilizzare la vista "Diagramma di Gantt" di ClickUp per visualizzare questo processo su una Sequenza, verificare lo stato dei progressi compiuti e definire stime precise sui tempi necessari per il completamento del progetto.
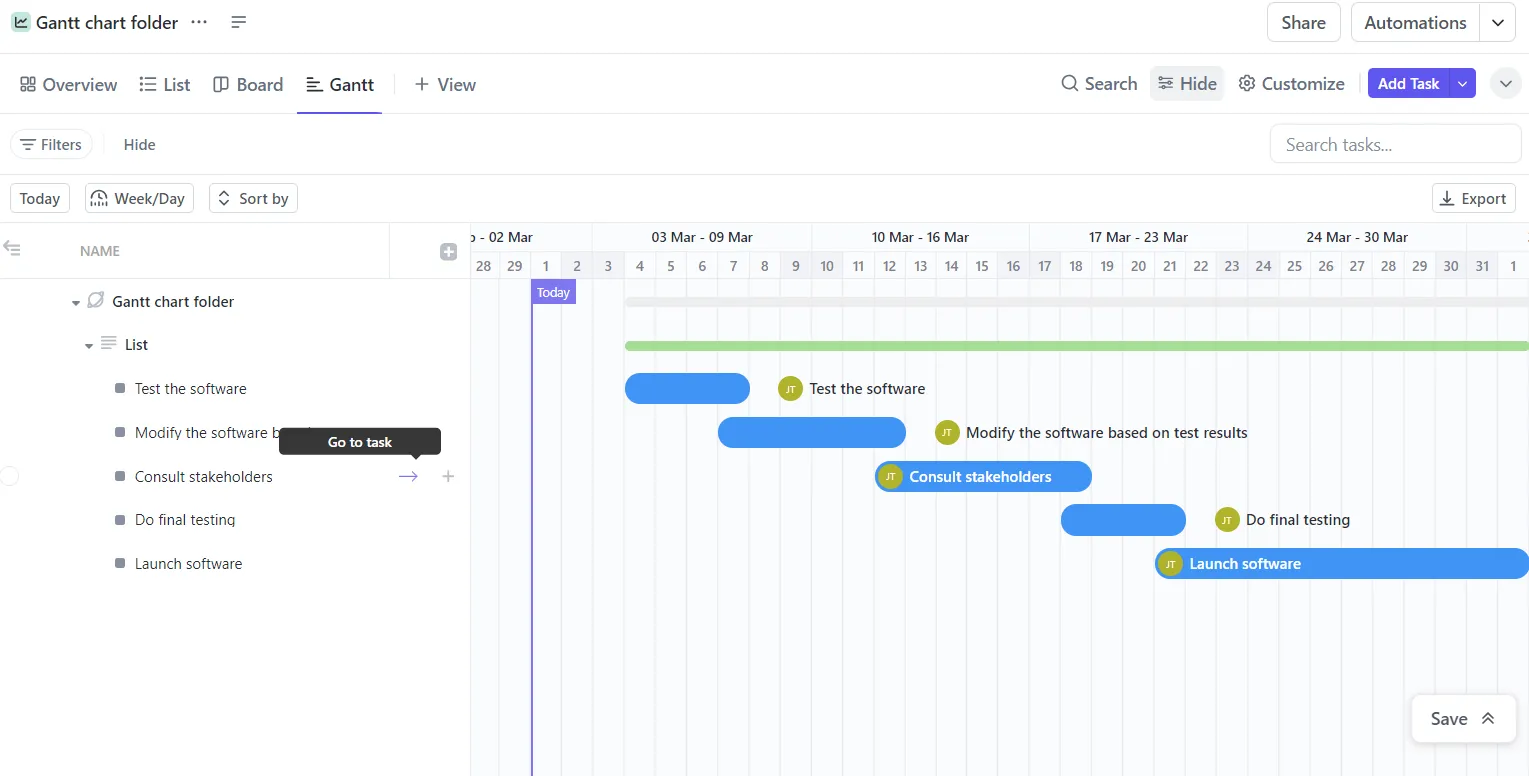
Ma non finisce qui. Una volta definito il processo, utilizza ClickUp Automation per completare azioni specifiche in base alle regole che hai definito. Ad esempio, puoi impostare un’automazione personalizzata che avvisi le persone di inserire dati, rivedere e aggiornare l’Informativa sulla privacy ogni tre mesi.

Infine, la conformità alle norme del GDPR comporta una GRANDE quantità di documentazione.
Se in qualsiasi momento ti senti in difficoltà, utilizza ClickUp Brain, l’assistente IA integrato in ClickUp, per aiutarti a redigere le politiche con un linguaggio semplice e chiaro o anche per effettuare ricerche sulle migliori best practice del settore relative al GDPR.

Inoltre, ClickUp offre modelli personalizzati per semplificare notevolmente il processo di pianificazione della tua lista di controllo.
Modello di piano di progetto per la conformità di ClickUp
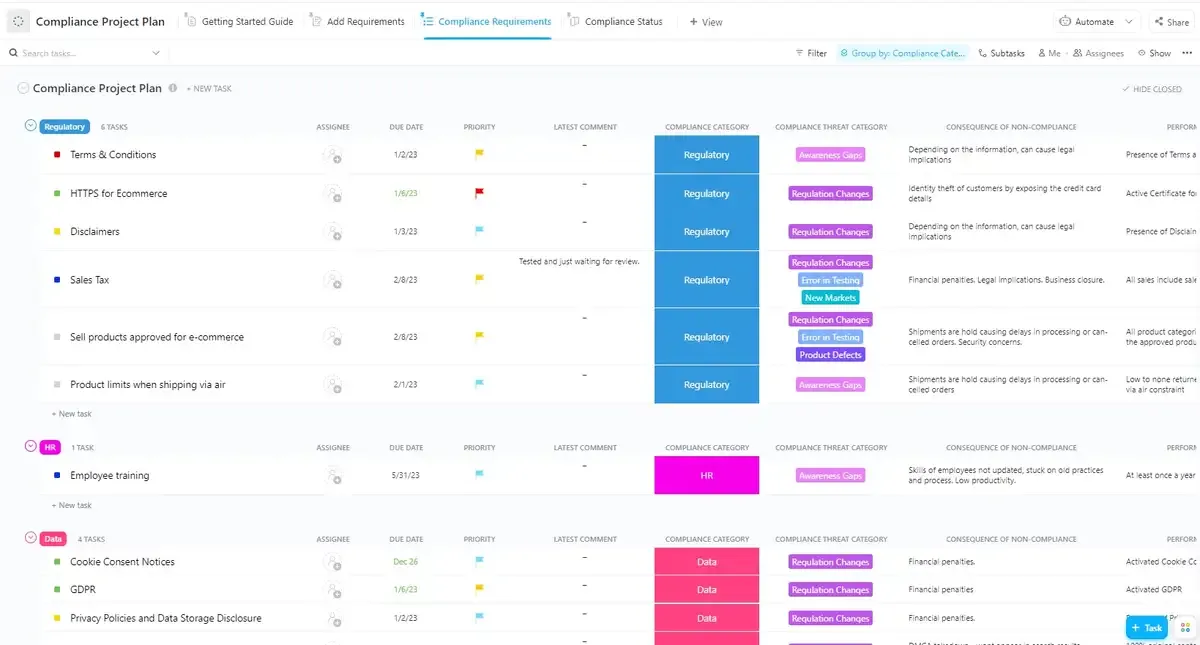
Il modello di piano di progetto per la conformità di ClickUp offre una soluzione completa per gestire il lavoro richiesto per la conformità al GDPR. La vista "Requisiti di conformità" ti consente di elencare tutte le normative necessarie, mentre la vista "Stato di conformità" fornisce una chiara panoramica dei progressi e identifica le aree non conformi. La vista "Aggiungi requisiti" ti permette di integrare facilmente le nuove normative man mano che vengono introdotte. Nel complesso, questo modello semplifica il processo di conformità, aiutandoti a rimanere organizzato, a effettuare il monitoraggio dello stato e a garantire il rispetto degli standard del GDPR.
Modello di lista di controllo per i progetti di ClickUp
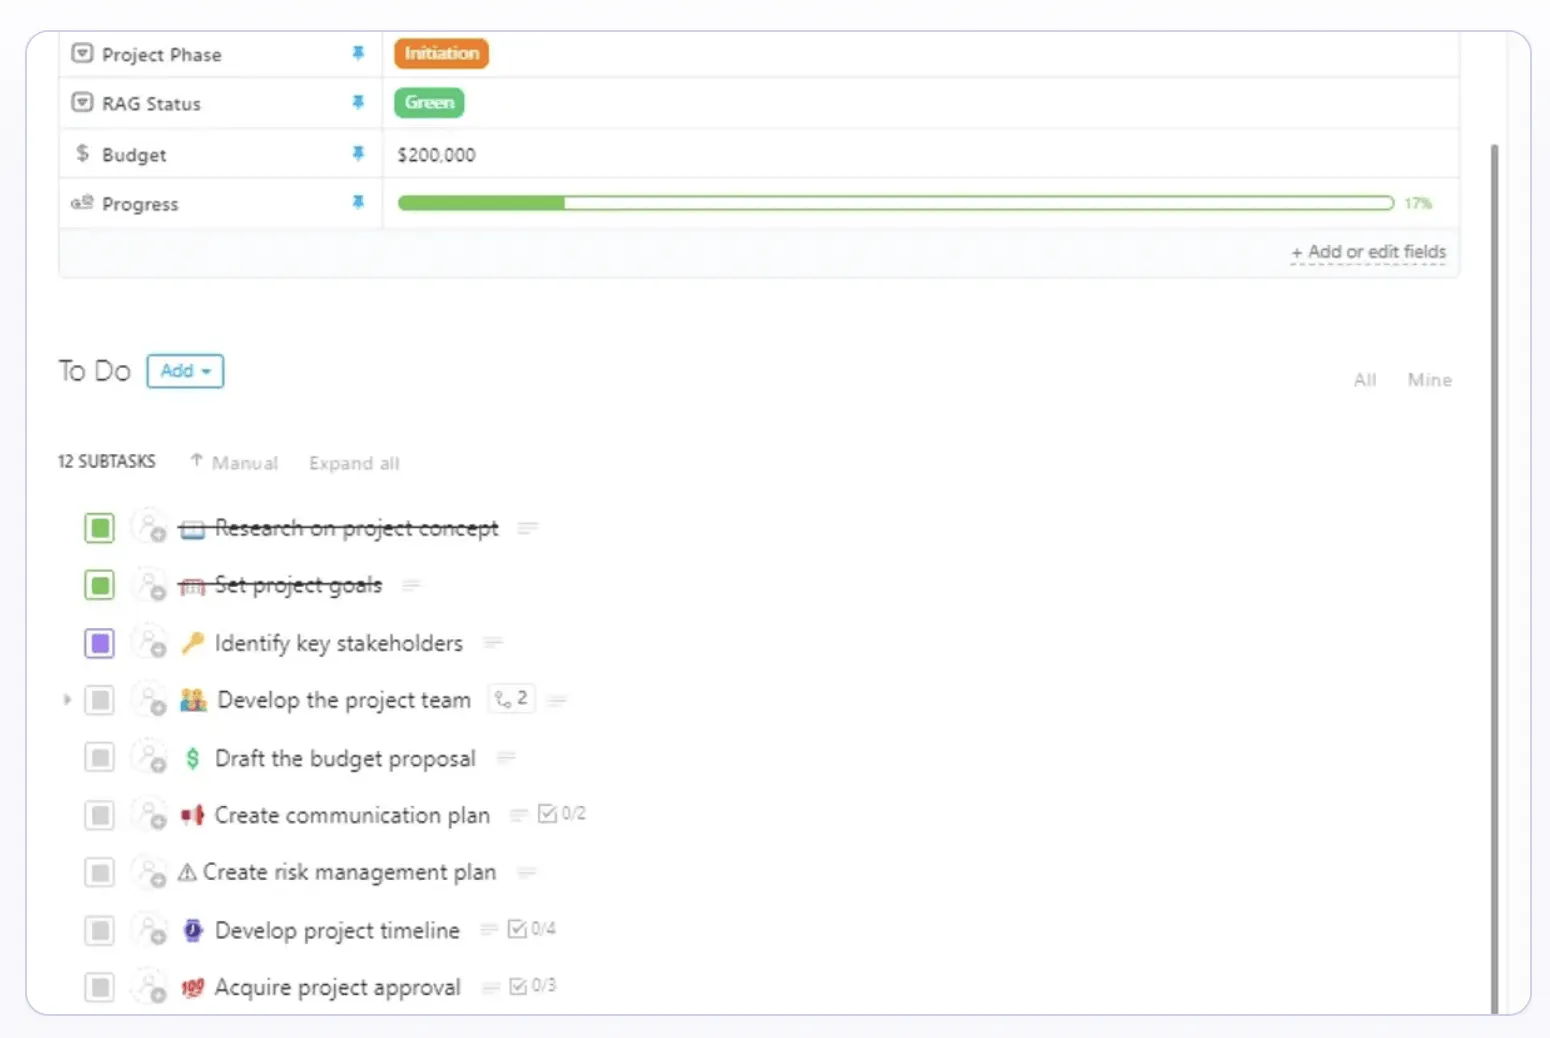
Il modello di lista di controllo di progetto di ClickUp può aiutarti a delineare i passaggi essenziali per il tuo processo di conformità. Include schemi per le attività secondarie generali che costituiscono la base di qualsiasi progetto. Utilizza questo modello per:
- Definisci la sequenza corretta delle attività per assicurarti che ogni passaggio si basi su quello precedente. Questo ti aiuterà a evitare errori e omissioni
- Anticipa le potenziali difficoltà e i rischi legati alla conformità al GDPR e affronta questi problemi in modo proattivo
- Inserisci le scadenze per ogni attività, assicurandoti che il progetto nel suo complesso venga completato in tempo
Conformità semplificata con ClickUp
Una lista di controllo ben strutturata per la conformità al GDPR è essenziale per garantire che la tua organizzazione soddisfi i requisiti di questo importante regolamento.
Le funzionalità di project management di ClickUp offrono una potente piattaforma per creare e gestire la tua lista di controllo per la conformità al GDPR. Suddividendo questo processo apparentemente complesso in attività più piccole e gestibili, potrai effettuare un efficace monitoraggio dei progressi, identificare potenziali problemi e garantire la conformità.
Dalla definizione del processo all’assegnazione delle responsabilità, dal monitoraggio dello stato del progetto alla collaborazione con il tuo team, ClickUp può aiutarti a mantenere il tuo progetto di conformità sulla strada giusta.
Crea un account gratis su ClickUp e avvia il tuo processo di adeguamento al GDPR!