

Hepimiz Genel Veri Koruma Yönetmeliği'ni (GDPR) duymuşuzdur.
Bu bir veri gizlilik meselesi, değil mi? Esasen, evet. Ancak işler için bu, müşterileriyle ve hedef kitlesiyle etkileşim kurma ve iletişimde kalma biçimlerinde köklü bir değişim anlamına geliyor.
Örneğin, Meta, GDPR tarafından tanımlanan veri gizliliği parametrelerine uymadığı için 1,3 milyar dolarlık ağır bir para cezasına çarptırıldı. 😲
Dolayısıyla, AB bölgesinde müşterileriniz varsa, bu konuyu doğru bir şekilde halletmeniz ve bunu bir an önce yapmanız gerekiyor!
Bu blog yazısı, size GDPR uyumluluğu hakkında net bir anlayış, bunu sağlamak için kullanışlı bir kontrol listesi ve süreci otomasyonla kolaylaştırmanıza yardımcı olacak bazı araçlar sunacaktır.
Hadi başlayalım. 🎢
GDPR 101: Temel Bilgiler
GDPR nedir?
GDPR, AB tarafından bölge içindeki bireylerin veri gizliliğini korumak amacıyla uygulanan bir yönetmeliktir. Bu yönetmelik, AB vatandaşlarının kişisel verilerinin işler tarafından nasıl toplanacağını, saklanacağını, kullanılacağını ve nihayetinde nasıl korunacağını belirler.
Yasa, Mayıs 2018'de yürürlüğe girmiş ve şirketlerin müşterilerle etkileşim kurma biçimini önemli ölçüde etkilemiştir. Bu kapsamlı kılavuz, veri korumanın üç genel yönünü düzenlemek amacıyla hazırlanmıştır:
- Veri gizliliği: GDPR, bireylere kişisel verileri üzerinde daha fazla kontrol hakkı tanır; bu haklar arasında erişim, düzeltme, silme, işlemeyi kısıtlama, veri taşınabilirliği, işleme itiraz etme ve veri işleme faaliyetleri hakkında bilgilendirilme hakları yer alır.
- Veri güvenliği: Şirketlerin, kişisel verileri yetkisiz erişim, değiştirme, ifşa etme veya imha edilmeye karşı korumak için uygun teknik ve organizasyonel önlemleri almasını gerektirir.
- Hesap Verebilirlik: Şirketler, GDPR'ye uyum sağladıklarını kanıtlamakla yükümlüdür. Buna, bankacılık gibi yüksek riskli işleme faaliyetleri için veri koruma etki değerlendirmeleri (DPIA) yapmak ve belirli durumlarda bir veri koruma görevlisi (DPO) atamak da dahildir.
🚦Unutmayın: Şirketin konumu ne olursa olsun, AB vatandaşlarının kişisel verilerini toplayan veya işleyen her kuruluşun GDPR ile uyumlu olması gerekir. Buna küçük işletmeler, çok uluslu şirketler ve hatta kar amacı gütmeyen kuruluşlar da dahildir.
Hangi verilerden bahsediyoruz?
GDPR, bir kişiyi doğrudan veya dolaylı olarak tanımlamak için kullanılabilecek her türlü bilgi olan kişisel olarak tanımlanabilir bilgilere (PII) odaklanır. Örnekler arasında şunlar yer alır:
- Doğrudan tanımlayıcılar: Ad, adres, sosyal güvenlik numarası veya eşdeğeri, telefon numarası, e-posta adresi
- Dolaylı tanımlayıcılar: Cinsiyet, ırk, doğum tarihi, coğrafi gösterge, meslek, demografik veriler
- Hassas Kişisel Bilgiler: Ehliyet sayısı, pasaport sayısı, biyometrik veriler, finansal bilgiler, tıbbi kayıtlar, elektronik ve dijital hesap bilgileri, çalışan personel kayıtları, şifre bilgileri, okul kimlik numaraları
Daha Fazla Bilgi: En İyi 10 Veri Yönetişim Yazılımı (İncelemeler ve Fiyatlar )
Bu, işler için ne anlama geliyor?
GDPR açısından bakıldığında, AB vatandaşlarının verileriyle çalışan bir veri sorumlusu ya da veri işleyicisidir. Hangi kategoriye girdiğinize bağlı olarak, bir iş olarak sizden beklenenler farklılık gösterebilir.
- Veri sorumlusu: Kişisel verilerin işlenme amacını ve yöntemlerini belirleyen tüzel kişidir. GDPR'ye uyumun sağlanmasından sorumludur.
- Veri işleyen: Bu, veri sorumlusu adına kişisel verileri işleyen tüzel kişidir. Veri işleyen, veri sorumlusunun talimatlarına uymak zorundadır.
Gerçek hayattan bir örnek verecek olursak, veri sorumlusu bir hastane, veri işleyen ise hastanenin hasta kayıtlarını depoladığı bir bulut depolama sağlayıcısı olabilir. Veri sorumlusu olarak hastane, hangi bilgilerin depolanacağına ve bu bilgilerin nasıl kullanılacağına karar verir. Bulut sağlayıcısı (veri işleyen) ise sadece hastanenin talimatlarına göre verileri güvenli bir şekilde depolar.
🚦Unutmayın: GDPR, veri sorumlularına tüm iş süreçlerinde "tasarım aşamasından itibaren gizlilik" ilkesini oluşturma ve uygulama konusunda daha fazla sorumluluk yüklemektedir.
GDPR: Bir gizlilik yasası mı, yoksa bilgi gizliliği yasası mı?
Gizlilik ve bilgi gizliliği yasaları genellikle birbirinin yerine kullanılır, ancak aralarında belirgin nüanslar vardır. Her ikisi de bireylerin verilerinin korunmasıyla ilgilense de, soruna biraz farklı açılardan yaklaşırlar.
Gizlilik hukuku, en geniş anlamıyla, bireyleri kişisel yaşamlarına ve fiziksel alana yönelik izinsiz müdahalelerden (örneğin, istenmeyen ev ziyaretleri) korumayı amaçlar. Bilgi gizliliği hukuku ise özellikle IP adresleri veya e-posta gibi kişisel verilerin korunmasına odaklanır.
Uygulamada, kaydolduğunuz bir hizmet, telefonunuzun GPS'i aracılığıyla konumunuza erişip bulunduğunuz bölgeye özel güncellemeler gönderebilir veya bir teslimat hizmeti, ev adresinize öğe gönderebilir. Bu işletmelerden herhangi birinde veri ihlali yaşanırsa, ev adresiniz aniden herkese açık hale gelir ve kötüye kullanılabilir.
Bu bağlamda, GDPR öncelikle kişisel verileri korusa da, daha geniş kapsamlı gizlilik konularını da ele almaktadır.
GDPR sadece veri korumayla ilgili değildir. Gizlilik hakkı ve unutulma hakkı da dahil olmak üzere temel haklarla ilgilidir.
GDPR sadece veri korumayla ilgili değildir. Gizlilik hakkı ve unutulma hakkı da dahil olmak üzere temel haklarla ilgilidir.
GDPR Uyumluluk Kontrol Listesi: Veri Korumaya Giden Yol Haritası
Artık GDPR'nin kodunu çözdüğümüze göre (en azından temel bilgilerini!), uyumluluk sağlamak için bir GDPR denetim kontrol listesine eklemeniz gereken genel adımlara bir göz atalım.
1. Veri kaynaklarınızı harita olarak görün
Verilerinizi koruyabilmek için öncelikle hangi verileri topladığınızı anlamanız gerekir. İşletmenizin topladığı tüm kişisel verileri, bunların nereden geldiğini ve nasıl kullanıldığını belirlemek için bir denetim gerçekleştirin.
Bunu verimli bir şekilde yapmak için aşağıdakilere dikkat etmeniz gerekir:
- Veri envanteri: İsimler, adresler, iletişim bilgileri, finansal veriler, biyometrik veriler ve daha fazlasını içeren, toplanan tüm kişisel veri kategorilerinin ayrıntılı bir envanterini oluşturun.
- Veri kaynakları: Web siteleri, formlar, üçüncü taraf sağlayıcılar veya fiziksel etkileşimler gibi bu verilerin kaynaklarını belirleyin.
- Veri işleme faaliyetleri: Verilerin depolama, işleme, aktarım ve paylaşım dahil nasıl kullanıldığını belirleyin
- Veri saklama: GDPR ilkeleriyle uyumlu ve kişisel verilerin depolamasını en aza indiren veri saklama politikaları (verilerin sisteminizde ne kadar süreyle kalacağı) oluşturun.
- Veri akışı: Kuruluşunuz içindeki ve dış taraflara yönelik veri akışını haritalandırın. Örneğin, sevkiyat siparişinizi yerine getiren bir üçüncü taraf teslimat hizmeti bu kategoriye girer.
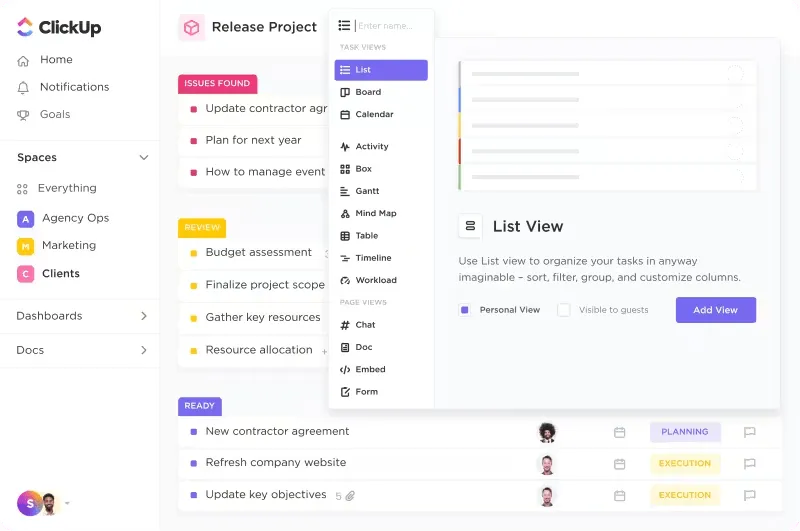
💡 Profesyonel İpucu: ClickUp CRM, müşteri verilerini haritalandırmak ve depolamak için her şeyi kapsayan bir veri çözümü olabilir. Satış fırsatlarındaki e-posta adreslerini kaydetmekten müşteri yolculuklarını ve diğer etkileşimleri takip etmeye kadar, tüm verileri tek bir yerde düzenlemenize yardımcı olur.
2. Bir veri koruma görevlisi (DPO) atayın
Bir Veri Koruma Görevlisi (DPO), kuruluşunuzda veri gizliliği konusunda tek irtibat noktası olarak görev yapar.
Veri gizliliği uzmanı olan veri koruma görevlisi (DPO), kuruluşun veri işleme uygulamalarının GDPR gerekliliklerine uygun olmasını sağlar. Veri koruma görevlisi (DPO), rolünde veri sahiplerinin taleplerini ele alır, veri ihlallerine müdahale eder, risk değerlendirmelerine yardımcı olur ve veri koruma otoriteleriyle irtibat görevini üstlenir.
Bir adayın Veri Koruma Görevlisi (DPO) olarak nitelendirilebilmesi için veri koruma mevzuatı konusunda uzmanlığa sahip olması ve çalışanlar ile veri sahipleri tarafından kolayca ulaşılabilir olması gerekir. Nitelikli bir DPO atayarak, veri gizliliğine olan bağlılığınızı gösterebilir, uyumsuzluk riskini azaltabilir ve müşteriler nezdinde işinizin güvenilirliğini artırabilirsiniz.
3. GDPR sürecinizi baştan sona belgelendirin
Her şeyi belgelendirin! Bir veri işleme politikası oluşturmak, süreçteki her bir adımı ayrıntılı olarak tanımlamayı gerektirir; böylece, örneğin bir müşterinin verilerinin nerede depolanacağını veya aboneliğini iptal ettikten sonra ne kadar süreyle saklanacağını net bir şekilde belirleyebilirsiniz.
Süreç genel bakışının ve ayrıntılı bilgilerin net bir şekilde tanımlandığından ve bunları dönemsel olarak güncellemesi veya başvurması gereken tüm takımlar için erişilebilir olduğundan emin olun.
ClickUp belgelerinden yararlanarak, veri türü, toplama için yasal dayanak ve saklama dönemi dahil olmak üzere veri işleme faaliyetlerinizin merkezi ve kolay erişilebilir bir kaydını tutun.
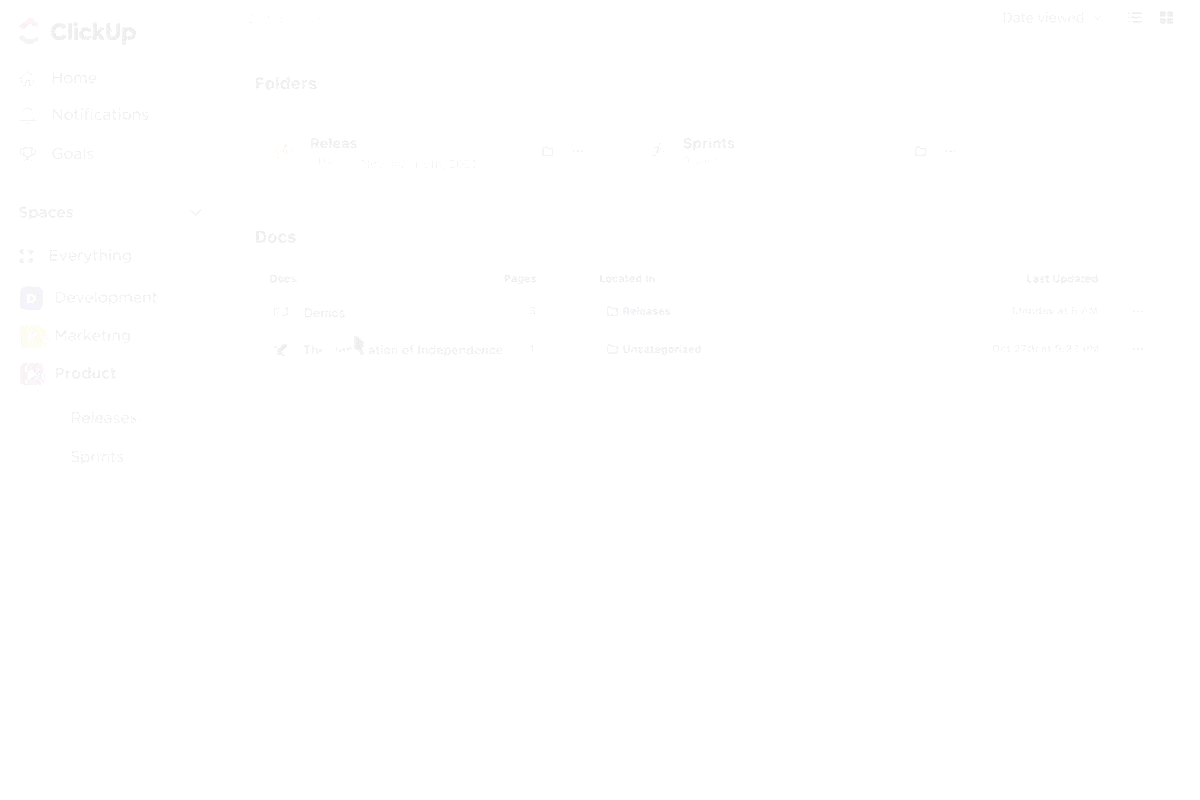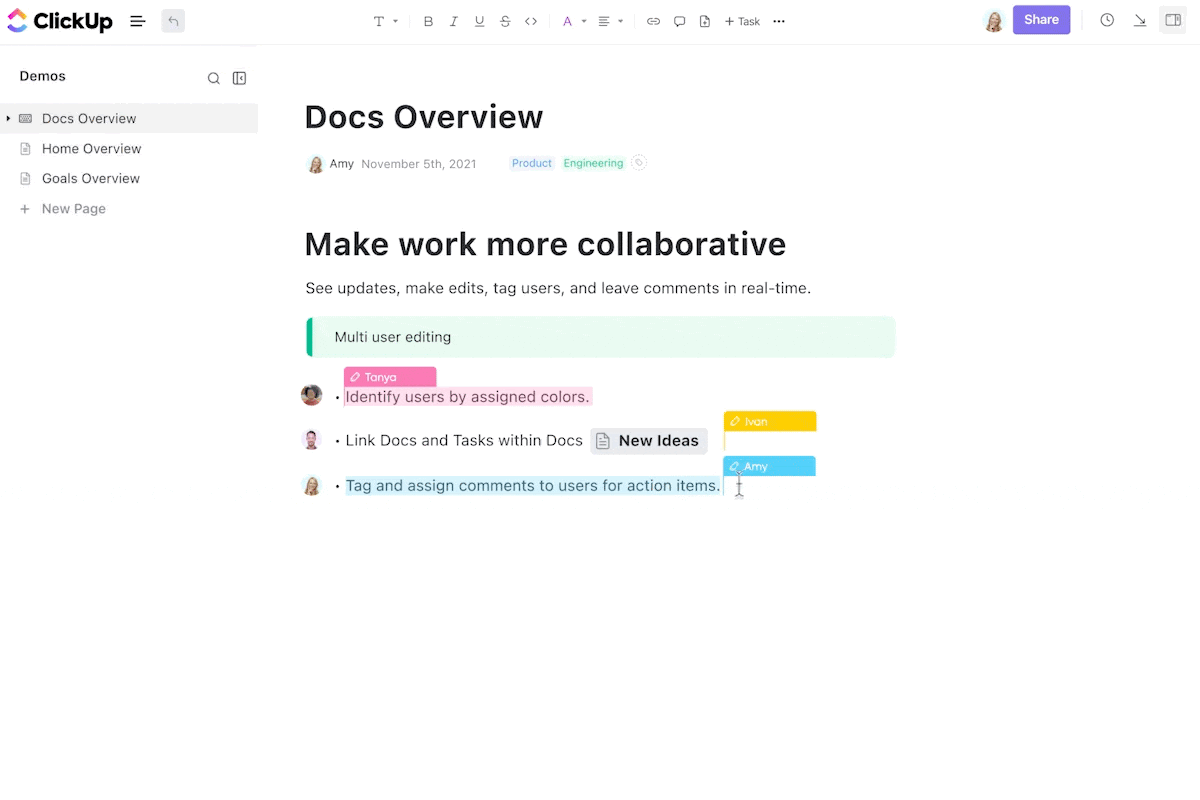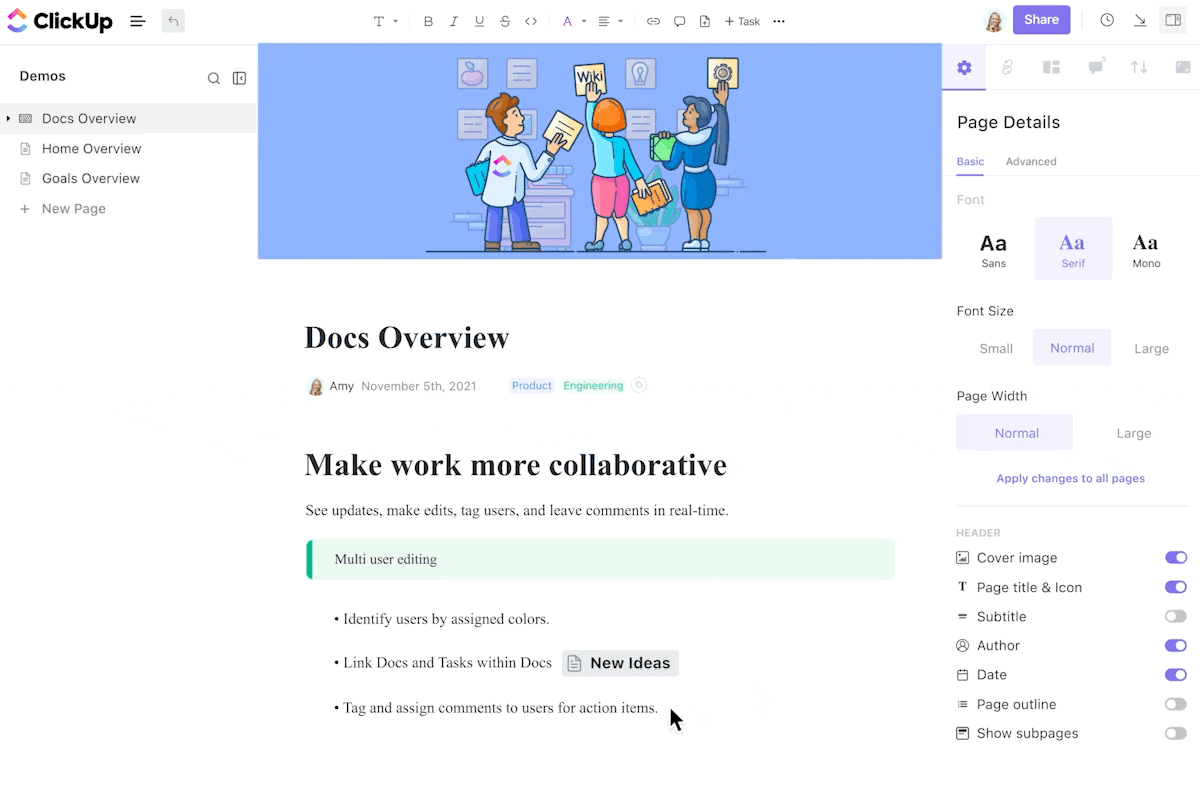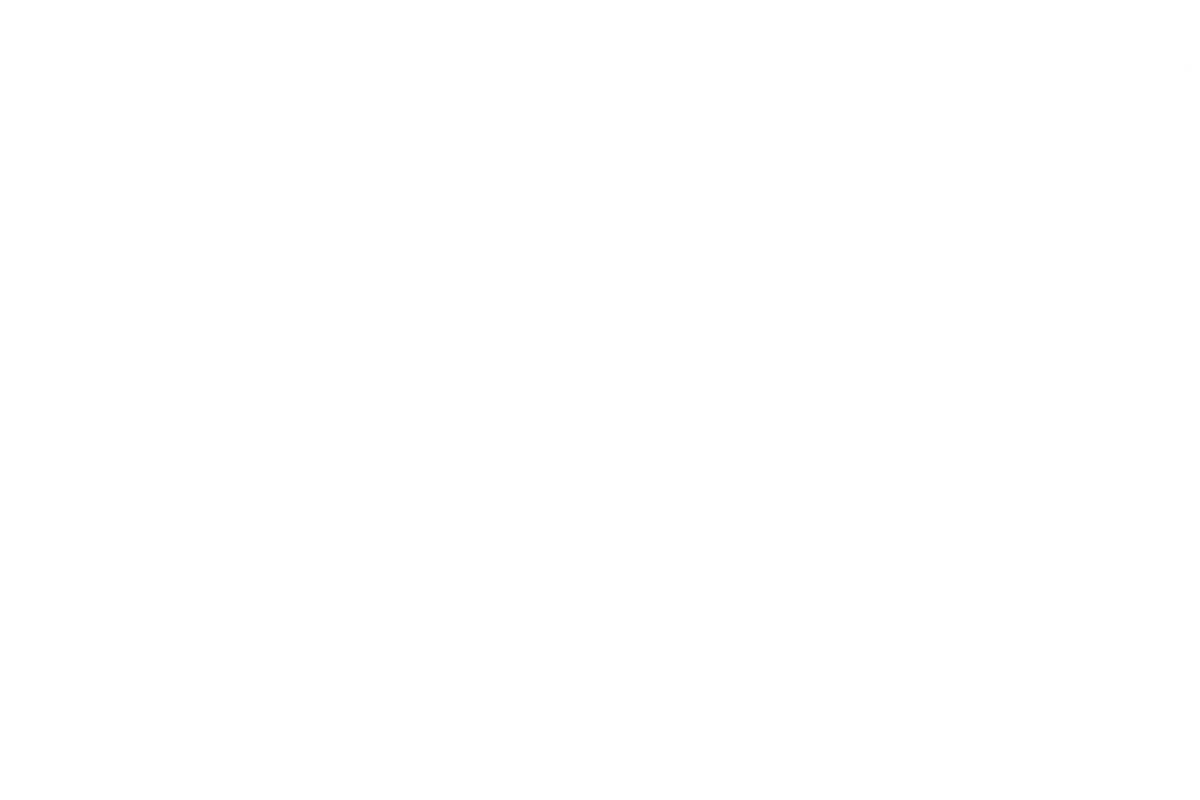
Veri eşleme, veri saklama politikaları, veri ihlali müdahale planları ve risk değerlendirmeleri gibi uyumluluğun farklı yönleri için ayrı belgeler oluşturun.
Bu belgeler, iç içe geçmiş sayfalar kullanılarak hiyerarşik bir yapıya göre düzenlenebilir; böylece belgeler arasında gezinmek ve referans vermek kolaylaşır. Ayrıca, @bahsetme gibi ClickUp’ın işbirliği özelliklerini kullanarak ilgili takımları ve kişileri sürece dahil edebilir, böylece herkesin aynı çizgide ve bilgilendirilmiş olmasını sağlayabilirsiniz.
4. Veri toplama süreçlerinizi yeniden değerlendirin
Tüm bu verilere gerçekten ihtiyacınız var mı? GDPR, verilerin asgari düzeyde tutulması ilkesini vurgular; bu ilke, kuruluşların yalnızca belirli amaçlar için gerekli olan kişisel verileri toplamalarını ve işlemelerini gerektirir.
Uyumluluğu sağlamak için veri toplama uygulamalarınızı düzenli olarak değerlendirin ve bunların iş hedeflerinizle orantılı ve gerekli olanlarla sınırlı olduğundan emin olun. İşte dikkate almanız gereken bazı hususlar:
Amaç sınırlaması
Topladığınız verilerin iş hedeflerinizle doğrudan ilişkili olduğundan ve amaç dışı kullanımlara maruz kalmadığından emin olun. Örneğin, siparişleri işleme koymak amacıyla bir e-ticaret sitesi müşterilerin adlarını, adreslerini ve ödeme bilgilerini toplayabilir. Bu veriler, müşterinin rızası olmadan hedefli reklamcılık amacıyla kullanılmamalıdır.
Veri minimizasyonu
Veri toplama amacını tehlikeye atmadan hangi veri alanlarının ortadan kaldırılabileceğini veya anonimleştirilebileceğini belirleyin. Bir sosyal medya platformu başlangıçta kullanıcıların tam adlarını, e-posta adreslerini ve doğum tarihlerini toplayabilir. Ancak, platform yalnızca kullanıcı adları ve e-posta adresleriyle yeterince fonksiyon görebiliyorsa, kişisel veri toplama miktarını en aza indirmelidir.
Veri saklama
Verilerin gerekenden daha uzun süre saklanmamasını sağlamak için uygun veri saklama politikaları oluşturun. Yasal uyumluluk amacıyla, bir banka kredi kartı başvuru kayıtlarını belirli bir dönem boyunca saklayabilir. Yasal olarak zorunlu olan dönem dolduktan sonra bu veriler anonimleştirilebilir veya silinebilir.
Onay
Veri işleme için yasal dayanak olarak rızaya dayanıyorsanız, rızanın özgür iradeyle verilmiş, belirli, bilgilendirilmiş ve açık olduğundan emin olun. Bir mobil uygulama, kişiselleştirilmiş öneriler sunmak amacıyla kullanıcılardan konum verilerinin toplanmasına rıza vermelerini ister. Rıza, özgür iradeyle verilmiş ve belirli olmalıdır (örneğin, yalnızca uygulama kullanılırken konuma erişim).
Meşru menfaatler
Meşru menfaatlere dayanıyorsanız, bunların bireyin menfaatlerinden, haklarından ve özgürlüklerinden daha ağır basıp basmadığını dikkatlice değerlendirin. Bir haber kuruluşu, iletişim ve işbirliğini kolaylaştırmak amacıyla gazetecilerin iletişim bilgilerini işleyebilir. Bu, gazetecilik faaliyetleri açısından meşru bir menfaat olarak kabul edilebilir.
🌈 Biliyor muydunuz? SOC 2, GDPR'ye eşdeğer bir çerçeve olup, özellikle Amerikan şirketleriyle daha yakından ilişkilidir. Bu, kuruluşların veri güvenliği ve gizliliğine olan bağlılıklarını göstermek için kullandıkları gönüllü bir standarttır.
GDPR, Avrupa Birliği içindeki bireylerin kişisel verilerini korumaya odaklanan bir yasal düzenlemeyken, SOC 2 ise bunu tamamlayıcı bir standart olarak görülebilir. SOC 2 uyumluluğunu sağlayarak, veriye karşı sorumlu bir iş olduğunuzu kanıtlayabilir ve küresel olarak tanınan veri güvenlik önlemlerine uyumunuzu sürdürebilirsiniz.
5. Veri ihlallerine karşı dikkatli olun ve hızlı hareket edin
GDPR kapsamında bir veri ihlali bildirirken, kuruluşlar bireylerin hak ve özgürlüklerine yönelik potansiyel riski değerlendirmelidir. Bu, ihlal edilen verilerin türünü, yetkisiz erişim olasılığını ve etkilenen bireyler için olası sonuçları dikkate almayı içerir.
GDPR, bireylerin hak ve özgürlüklerine olumsuz etki etme riski yüksekse, veri ihlallerinin 72 saat içinde bildirilmesini zorunlu kılar.
Çoğu durumda, kuruluşlar ayrıca etkilenen kişilere doğrudan bildirimde bulunmalı ve ihlal, ilgili veriler ve sorunu çözmek için atılan adımlar hakkında net bilgiler sağlamalıdır.
Ayrıca, ihlalin nedenini anlamak ve önleyici tedbirler almak için kapsamlı bir soruşturma yapılması gerekir. İhlali bildirmek ve etkisini azaltmak için atılan adımlar da dahil olmak üzere, tüm sürecin ayrıntılı kayıtlarını tutmak çok önemlidir.
Örnek olay: British Airways Veri İhlali
2018 yılında British Airways , yaklaşık 500.000 müşteriyi etkileyen ciddi bir veri ihlali yaşadı . Bilgisayar korsanları, havayolunun rezervasyon sistemine yetkisiz erişim sağlayarak isimler, adresler, ödeme kartı bilgileri ve seyahat güzergâhları gibi kişisel bilgileri çaldı.
Bu veri ihlali, kişisel verilerin büyük ölçekte izinsiz olarak işlenmesini içerdiğinden GDPR'ye açık bir ihlal teşkil ediyordu. British Airways, bu olay nedeniyle Birleşik Krallık Bilgi Komiseri Ofisi (ICO) tarafından 20 milyon sterlin para cezasına çarptırıldı.
6. Veri toplama sürecinde şeffaflığa öncelik verin
Müşterileriniz, hangi verileri topladığınızı ve bunları nasıl kullandığınızı tam olarak bilme hakkına sahiptir. Veri toplama süreçlerinizde şeffaflığı sağlamak için atabileceğiniz bazı adımlar şunlardır:
- Açık ve özlü gizlilik politikaları: Veri işleme uygulamalarını net bir şekilde açıklayan, kolayca erişilebilir ve anlaşılır gizlilik politikaları sağlayın. Bu politikalar sade bir dille yazılmalı ve hukuki terimlerden kaçınılmalıdır.
- Bilgilendirilmiş rıza: Rıza alma süreciniz sırasında veri toplamanın amaçlarını, toplanan veri türlerini ve verilerle ilgili özel müşteri haklarını açıkça belirtin.
- Veri sahibinin erişim talepleri: Veri sahibinin erişim taleplerine hızlı ve kapsamlı bir şekilde yanıt verin. Bu, bireylere kişisel verilerinin bir kopyasını ve bu verilerin nasıl işlendiğine dair bilgileri sağlamak anlamına gelir.
- Üçüncü taraflarla veri paylaşımı: Kişisel veriler üçüncü taraflarla paylaşılıyorsa, verileri korumak için uygun güvenlik önlemlerinin alındığından ve üçüncü tarafların da GDPR'ye uygun olduğundan emin olun.
7. Reşit olmayan müşteriler için ebeveyn onayı alın
GDPR, çoğu AB ülkesinde işlerin 16 yaşın altındaki çocukların kişisel verilerini işlemeden önce ebeveyn veya yasal vasinin onayını almasını zorunlu kılar.
Kullanıcılarınızın yaşını doğrulamak için, ebeveyn onayı isteme veya yaş doğrulama hizmetlerini kullanma gibi güvenilir yöntemlerden yararlanın. Ebeveyn onayı alınırsa, bu onayın özgür iradeyle verilmiş, belirli, bilgilendirilmiş ve açık olması gerekir.
Ayrıca, onay sürecine ilişkin tarih, yöntem ve onay veren tarafın kimliği dahil olmak üzere ayrıntılı kayıtlar tutun. Çocuklardan hiçbir hassas bilgi toplanmamasını ve verilerinin gerekli olandan daha uzun süre saklanmamasını sağlamak için ek adımlar ekleyin.
Örnek olay: TikTok ve İrlanda Veri Koruma Komisyonu
TikTok, çocukların kişisel verilerini yeterince korumadığı gerekçesiyle İrlanda Veri Koruma Komisyonu (DPC) tarafından 379 milyon dolar para cezasına çarptırıldı. DPC, TikTok'un GDPR'nin gerektirdiği şekilde 13 yaşın altındaki çocuklardan geçerli rıza almadığını tespit etti.
Ayrıca, DPC, çocukların potansiyel olarak zararlı içeriği görmesini önlemek için yeterince önlem yapmadığı gerekçesiyle TikTok'u eleştirdi. Bu, GDPR kapsamında uygulanan en yüksek para cezalarından biri olup, çocukların çevrimiçi verilerinin korunmasının önemini vurgulamaktadır.
8. Çift onaylı rıza uygulayın
Gerçek anlamda bilgilendirilmiş rıza sürecini kolaylaştırmak için, pazarlama amacıyla müşterilerin verilerini (e-posta adresleri dahil) işlemeden önce açık rızalarını alın. Çift onay süreci, bireylerin bir e-posta listesine bilinçli ve gönüllü olarak abone olduklarından emin olmak için etkili bir yöntemdir.
Çift onay sistemi nasıl işler?
- İlk abonelik: Bir kişi e-posta listesine abone olmak için e-posta adresini girdiğinde, bir onay e-postası alır
- Onay: Kişi, abonelik sürecini tamamlamak için onay e-postasındaki bir bağlantıya veya düğmeye tıklamalıdır.
Bu iki adımlı doğrulama süreci, spam'i önlemeye yardımcı olur ve bireylerin e-posta almayı aktif olarak kabul ettiklerinden emin olmanızı sağlar. Çift onay sürecini uygulayarak, istenmeyen e-posta pazarlaması nedeniyle uyarı alma riskini azaltabilirsiniz.
9. Gizlilik politikanızı dönemsel aralıklarla güncelleyin
Veri işleme uygulamalarınızda veya yasal gerekliliklerdeki değişiklikleri yansıtmak için gizlilik politikanızı düzenli olarak gözden geçirin ve güncelleyin. Gizlilik politikanızı en iyi durumda tutmak için aşağıdaki noktalara odaklanın:
- Doğruluk: Gizlilik politikanızdaki bilgilerin doğru ve güncel olduğundan emin olun
- Erişilebilirlik: Gizlilik politikanızı web sitenizde kolayca erişilebilir hale getirin ve diğer ilgili sayfalardan bu politikaya bir bağlantı sağlayın
- Tutarlılık: Gizlilik politikanızın, gerçek veri uygulamalarınızla tutarlı olduğundan emin olun
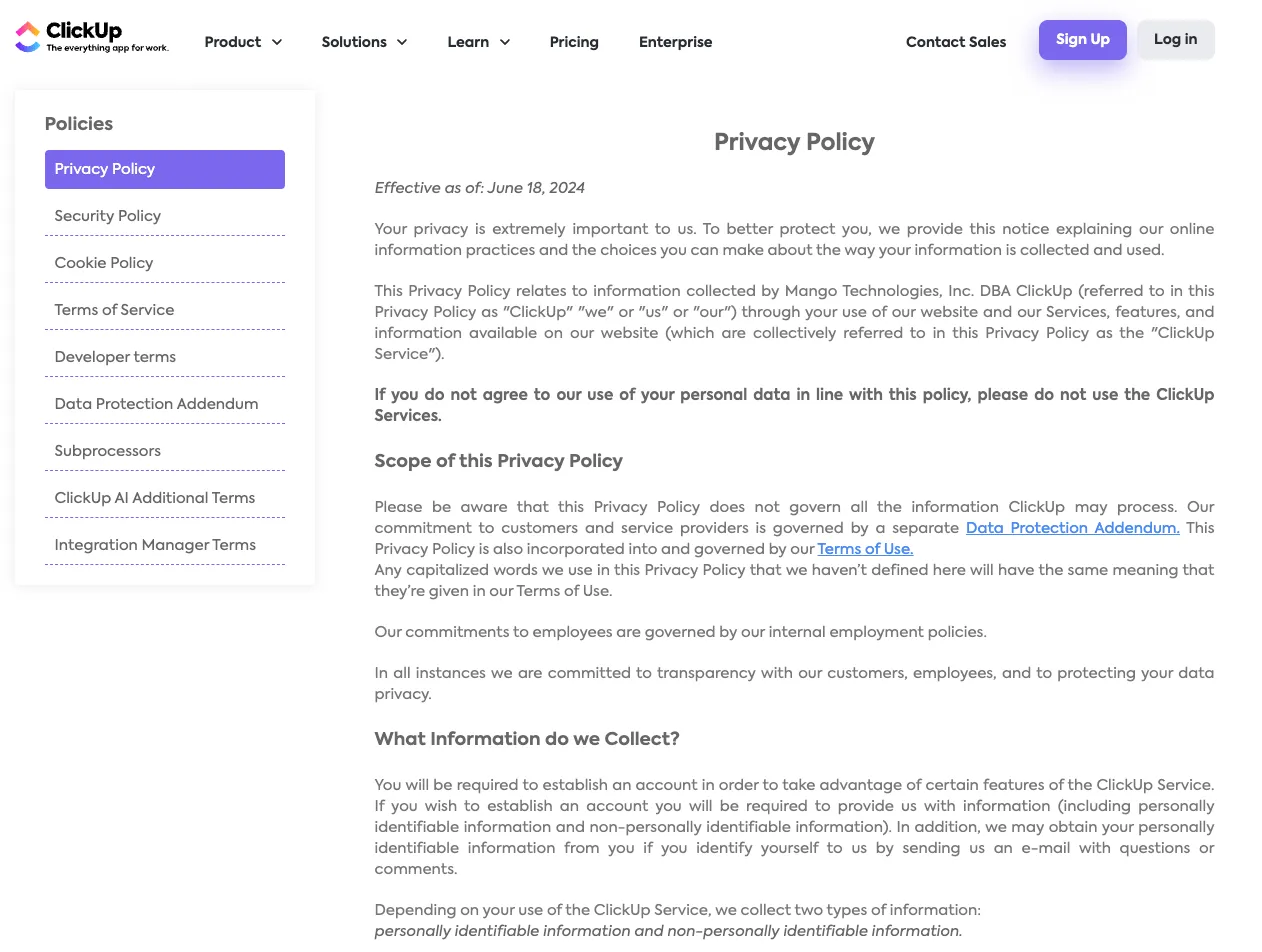
💈Bonus: İlham mı arıyorsunuz? ClickUp’ın gizlilik politikasına göz atın .
10. Üçüncü taraf risklerini değerlendirin
Verilerden sorumlu bir işletme olarak, üçüncü taraf iş ortaklarınızın GDPR'ye uyumlu olup olmadığını iki kez kontrol etmek sizin sorumluluğunuzdadır. Söylemesi kolay, yapması zor, biliyoruz! Ancak, üçüncü taraf denetimleriniz için bir politika oluşturmanıza yardımcı olacak bir süreç özeti aşağıda yer almaktadır:
- İşin kapsamını, verilerin paylaşımını, güvenlik önlemlerini ve her iki tarafın sorumluluklarını belirleyen açık ve net bir veri işleme sözleşmesi hazırlayın.
- Bu üçüncü taraflar hakkında kapsamlı bir durum değerlendirmesi yapın; gizlilik politikalarını, sertifikalarını ve referanslarını değerlendirin.
- Verilerin hassasiyeti, işleme faaliyetleri ve konum gibi faktörleri göz önünde bulundurarak, AB içinde veya dışında bulunmalarına bakılmaksızın, bu taraflarla veri paylaşımının getireceği riskleri değerlendirin.
- Uyumluluk durumunu izleyerek ve denetimler gerçekleştirerek düzenli bir gözetim sağlayın
Daha Fazla Bilgi: 2024'ün En İyi 10 Yönetişim, Risk ve Uyumluluk (GRC) Aracı
Otomasyonla Desteklenen Araçlarla GDPR Uyumluluğunu Başarıyla Gerçekleştirme
Vay canına, epey kapsamlı bir kontrol listesi. Neyse ki, bu uyum sürecini tek başınıza yürütmek zorunda değilsiniz.
Birçok dijital GRC aracı, bu süreci kolaylaştırarak işinizi hafifletebilir; bunlardan biri de ClickUp'tır. Hepsi bir arada proje yönetimi platformu olan ClickUp, GDPR uyumluluk merkeziniz olarak da kolayca işlev görebilir.
GDPR uyumluluk kontrol listesi gibi zorlu bir süreci kurarken adım adım bir yaklaşıma ihtiyacınız vardır ve ClickUp'ta biz adımlara büyük önem veriyoruz. 🪜
ClickUp Görev Kontrol Listeleri gibi özellikler, bu tür karmaşık süreçleri parçalara ayırıp yönetmek için tasarlanmıştır. Bunları, görevleriniz içindeki yapılacaklar listeleri olarak düşünün. Kontrol listeleri oluşturarak, bir görevin tamamlanması için gereken belirli eylemleri net bir şekilde tanımlayabilir, bunları takım üyelerine atayabilir ve ilerlemelerini izleyebilirsiniz.
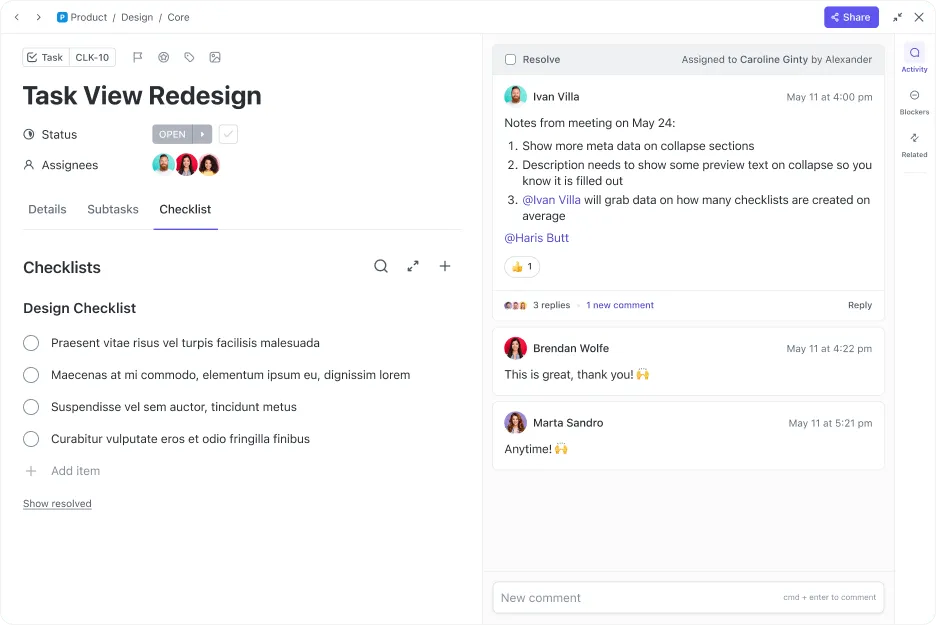
ClickUp'ta görev kontrol listelerini kullanmak için yeni bir görev oluşturun, görevinizdeki "Kontrol Listeleri" sekmesine tıklayın ve adımlarınızı ekleyin. Ardından, uyumluluk kontrol listenizi şu şekilde daha küçük ve yönetilebilir alt görevlere ayırabilirsiniz:
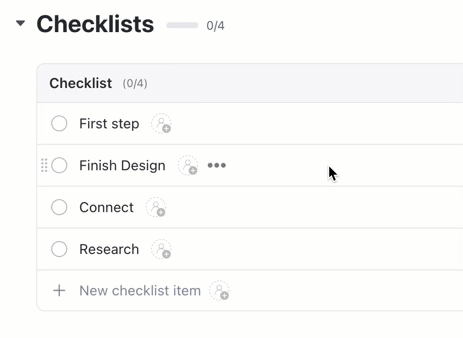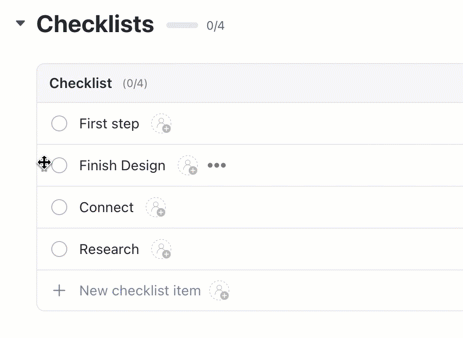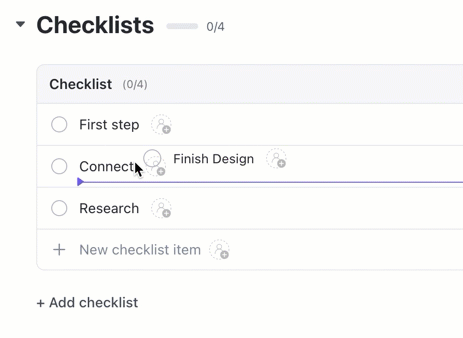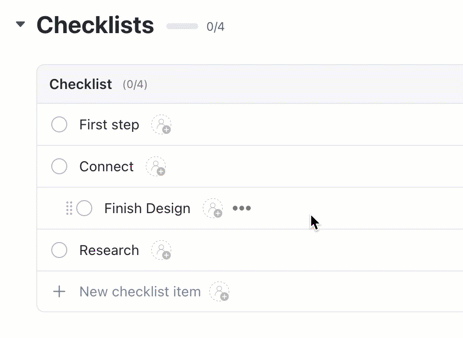
Görev listelerindeki tüm adımlar hazır olduğunda, süreci başlatmak için her bir görevin ilgili takımlara atamasını yapın.
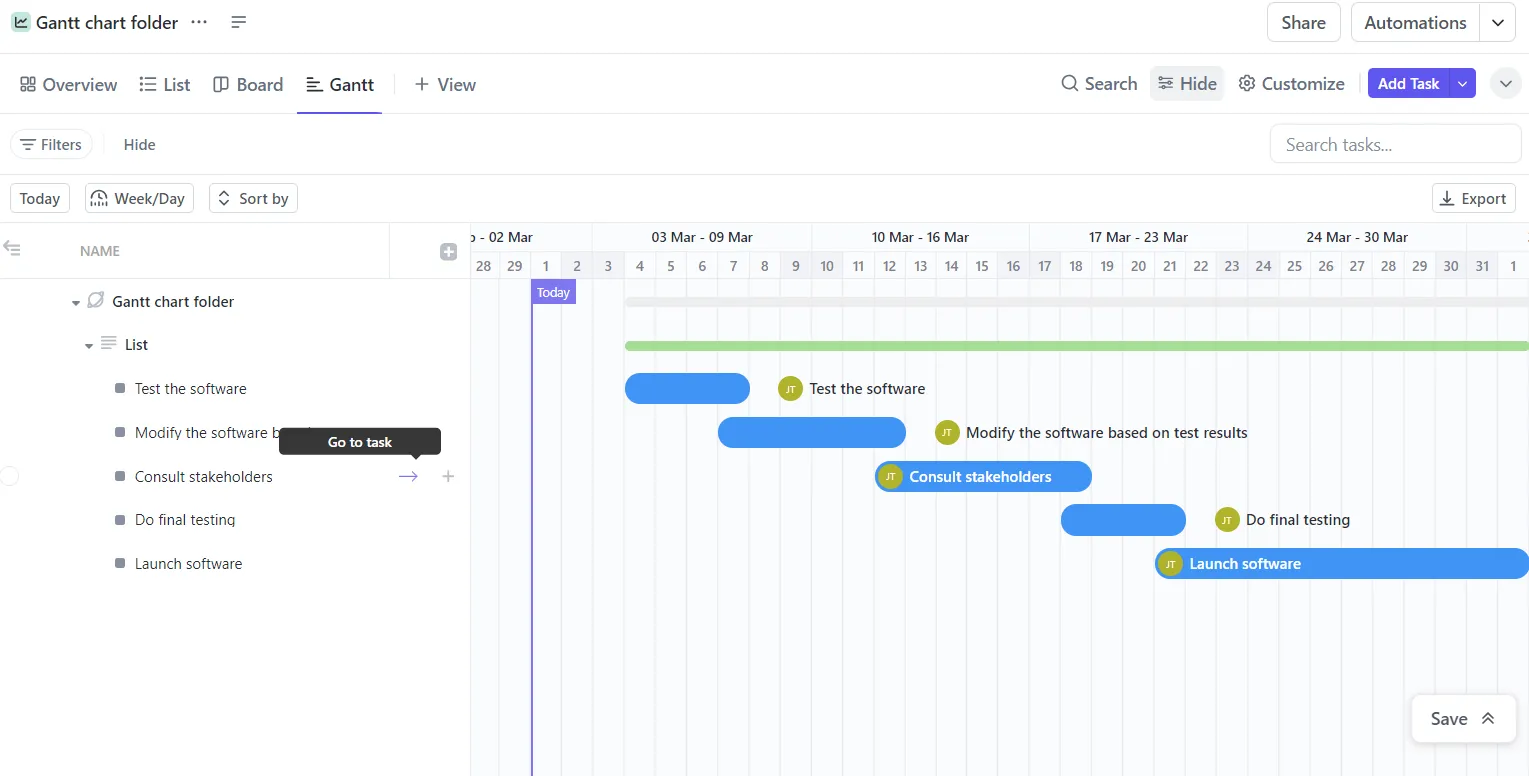
Ayrıca, ClickUp Gantt Görünümü'nü kullanarak bu süreci bir zaman çizelgesi üzerinde görselleştirebilir, ilerlemenizi takip edebilir ve projenin tamamlanması için net zaman çizelgesi tahminleri oluşturabilirsiniz.
Ve iş bununla bitmiyor. Bir süreç oluşturduktan sonra, tanımladığınız kurallara göre belirli eylemleri gerçekleştirmek için ClickUp Otomasyon'u devreye sokun. Örneğin, her üç ayda bir gizlilik politikasına girdi eklemeleri, gözden geçirmeleri ve güncellemeleri konusunda kullanıcıları bilgilendiren özel bir otomasyon ayarlayabilirsiniz.

Son olarak, GDPR politikasına uyum, ÇOK FAZLA belge hazırlamayı gerektirir.
Sürecin herhangi bir aşamasında takıldığınızı hissederseniz, ClickUp’ın yerleşik yapay zeka asistanı olan ClickUp Brain’i kullanarak politikalarınızı anlaşılır ve yalın bir dille hazırlayabilir, hatta GDPR ile ilgili sektördeki en iyi uygulamalar hakkında araştırma yapabilirsiniz.

Ayrıca, ClickUp'ta kontrol listenizi planlama sürecinizi çok daha kolay hale getirecek özel şablonlar da bulunmaktadır.
ClickUp’ın Uyumluluk Proje Planı Şablonu
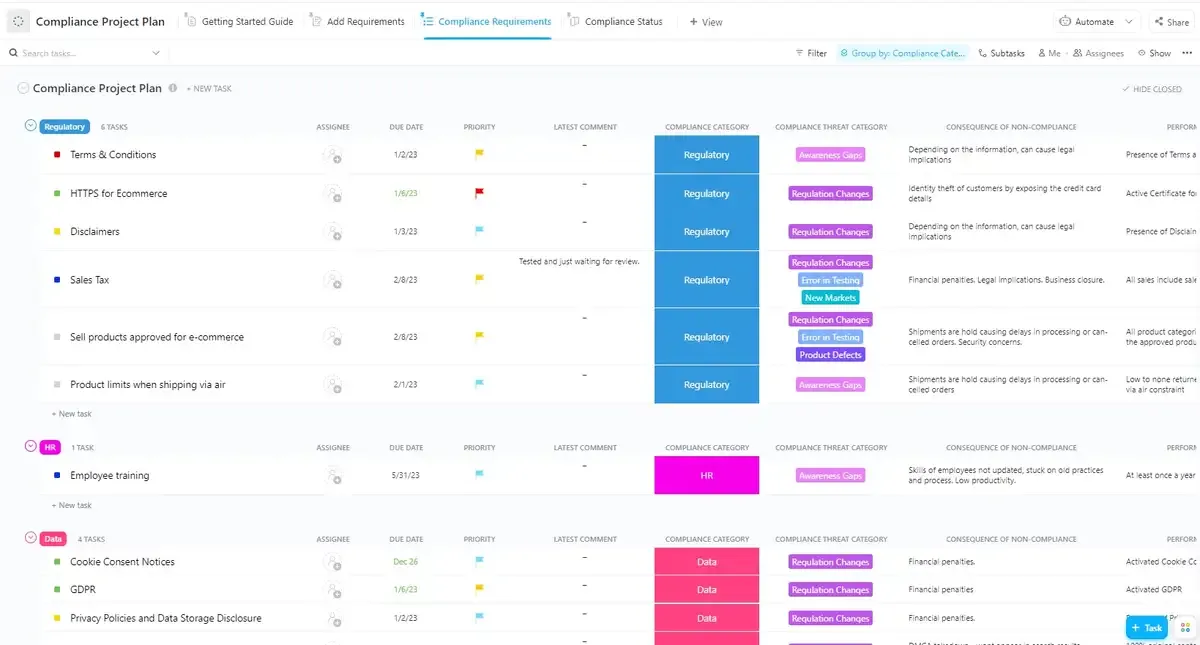
ClickUp’ın Uyumluluk Proje Planı Şablonu, GDPR uyumluluk çabalarınızı yönetmek için kapsamlı bir çözüm sunar. Uyumluluk Gereklilikleri Görünümü, gerekli tüm düzenlemeleri listelemenizi sağlarken, Uyumluluk Durum Görünümü ise ilerleme durumuna ilişkin net bir genel bakış sunar ve uyumsuz alanları belirler. Gereklilik Ekleme Görünümü, yeni düzenlemeler ortaya çıktıkça bunları kolayca ekleyebilmenizi sağlar. Genel olarak bu şablon, uyumluluk sürecini kolaylaştırarak düzenli kalmanıza, ilerlemeyi izlemenize ve GDPR standartlarına uyulmasını sağlamanıza yardımcı olur.
ClickUp’ın Proje Kontrol Listesi Şablonu
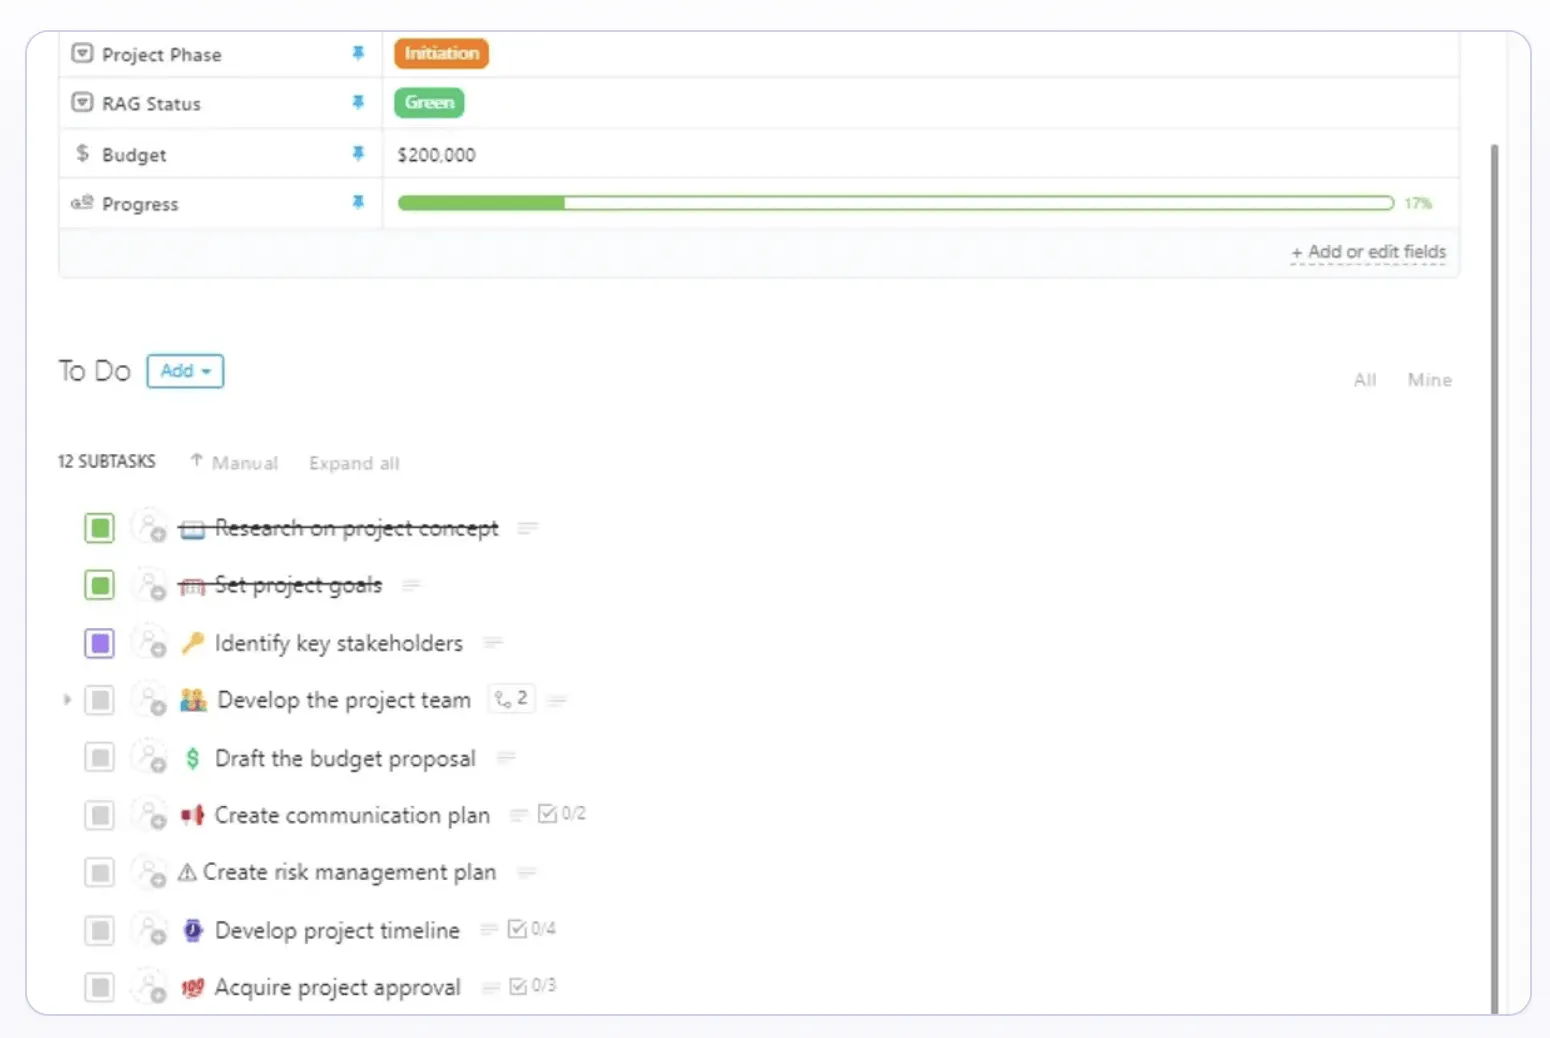
ClickUp’ın Proje Kontrol Listesi Şablonu, uyumluluk süreciniz için gerekli adımları belirlemenize yardımcı olabilir. Bu şablon, her projenin temelini oluşturan genel alt görevlerin ana hatlarını içerir. Bu şablonu şu amaçlarla kullanabilirsiniz:
- Her adımın bir öncekini temel almasını sağlamak için görevlerin doğru sırasını belirleyin. Bu, hataları ve eksiklikleri önlemeye yardımcı olacaktır.
- GDPR uyumluluğuyla ilgili olası zorlukları ve riskleri önceden tahmin edin ve bu sorunları proaktif bir şekilde ele alın
- Her görev için son tarihler belirleyin ve projenin tamamının zamanında tamamlanmasını sağlayın
ClickUp ile Uyumluluk Artık Çok Kolay
İyi yapılandırılmış bir GDPR uyumluluk kontrol listesi, kuruluşunuzun bu önemli yönetmeliğin gerekliliklerini karşıladığından emin olmak için vazgeçilmezdir.
ClickUp’ın proje yönetimi özellikleri, GDPR uyumluluk kontrol listenizi oluşturmak ve yönetmek için güçlü bir platform sunar. Görünüşte karmaşık olan bu süreci daha küçük ve yönetilebilir görevlere bölerek, ilerlemeyi etkili bir şekilde izleyebilir, olası sorunları tespit edebilir ve uyumluluğu sağlayabilirsiniz.
Sürecin ana hatlarını belirlemekten sorumlulukların dağıtılmasına, ilerlemenin izlenmesine ve takımınızla işbirliği yapmaya kadar, ClickUp uyumluluk projenizin yolunda ilerlemesine yardımcı olabilir.
Ücretsiz bir ClickUp hesap açın ve GDPR sürecinizi başlatın!