

Wir alle haben schon von der Datenschutz-Grundverordnung (DSGVO) gehört.
Es geht doch um Datenschutz, oder? Im Grunde genommen, ja. Für Geschäfte bedeutet dies jedoch eine grundlegende Veränderung in der Art und Weise, wie sie mit ihren Kunden und ihrer Zielgruppe interagieren und in Kontakt bleiben.
So wurde beispielsweise gegen Meta eine saftige Geldstrafe in Höhe von 1,3 Milliarden Dollar verhängt, weil das Unternehmen die in der DSGVO festgelegten Datenschutz-Parameter nicht eingehalten hatte. 😲
Wenn Sie also Kunden in der EU haben, müssen Sie diese Angelegenheit richtig regeln – und zwar so schnell wie möglich!
Dieser Blogbeitrag vermittelt Ihnen ein klares Verständnis der DSGVO-Konformität, bietet eine praktische Checkliste zur Umsetzung und stellt einige hilfreiche tools zur Automatisierung und Optimierung des Prozesses vor.
Los geht’s. 🎢
DSGVO 101: Die Grundlagen verstehen
Was ist die DSGVO?
Die DSGVO ist eine von der EU erlassene Verordnung zum Schutz des Datenschutzes von Personen in der Region. Sie legt fest, wie personenbezogene Daten von EU-Bürgern von Geschäftsbetrieben erhoben, gespeichert, genutzt und letztendlich geschützt werden müssen.
Das Gesetz trat im Mai 2018 in Kraft und hat die Art und Weise, wie Unternehmen mit ihren Kunden interagieren, erheblich beeinflusst. Diese umfassende Richtlinie wurde eingeführt, um drei große Bereiche des Datenschutzes zu regeln:
- Datenschutz: Die DSGVO gewährt Einzelpersonen mehr Kontrolle über ihre personenbezogenen Daten, einschließlich des Rechts auf Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung, Datenübertragbarkeit, Widerspruch gegen die Verarbeitung sowie des Rechts auf Information über Datenverarbeitungsvorgänge.
- Sicherheit der Daten: Unternehmen sind verpflichtet, geeignete technische und organisatorische Maßnahmen zu ergreifen , um personenbezogene Daten vor unbefugtem Zugriff, Veränderung, Offenlegung oder Zerstörung zu schützen .
- Rechenschaftspflicht: Unternehmen sind dafür verantwortlich, die Einhaltung der DSGVO nachzuweisen. Dazu gehören die Durchführung von Datenschutz-Folgenabschätzungen (DPIA) für Verarbeitungsvorgänge mit hohem Risiko, wie beispielsweise im Bankwesen, sowie in bestimmten Fällen die Benennung eines Datenschutzbeauftragten (DSB).
🚦Denken Sie daran: Jede Organisation, die personenbezogene Daten von EU-Bürgern erhebt oder verarbeitet, muss die DSGVO einhalten – unabhängig vom Speicherort des Unternehmens. Dazu gehören kleine Unternehmen, multinationale Konzerne und sogar gemeinnützige Organisationen.
Um welche Daten geht es?
Im Mittelpunkt der DSGVO stehen personenbezogene Daten (PII), d. h. alle Informationen, die direkt oder indirekt zur Identifizierung einer Person verwendet werden können. Beispiele hierfür sind:
- Direkte Identifikatoren: Name, Adresse, Sozialversicherungsnummer oder gleichwertige Nummer, Telefonnummer, E-Mail-Adresse
- Indirekte Identifikatoren: Geschlecht, ethnische Zugehörigkeit, Geburtsdatum, geografischer Indikator, Beruf, demografische Daten
- Sensible personenbezogene Daten: Führerscheinnummer, Reisepassnummer, biometrische Daten, Finanzdaten, Krankenakten, elektronische und digitale Kontoinformationen, Personalakten von Mitarbeitern, Passwortdaten, Schulidentifikationsnummern
Was bedeutet das für Unternehmen?
Aus Sicht der DSGVO sind Sie entweder ein Verantwortlicher oder ein Auftragsverarbeiter, der mit den Daten von EU-Bürgern arbeitet. Je nachdem, zu welcher Kategorie Sie gehören, können die Anforderungen an Sie als Geschäft variieren.
- Verantwortlicher: Dies ist die Stelle, die den Zweck und die Mittel der Verarbeitung personenbezogener Daten festlegt. Sie ist dafür verantwortlich, die Einhaltung der DSGVO sicherzustellen.
- Auftragsverarbeiter: Dies ist die Stelle, die personenbezogene Daten im Auftrag des Verantwortlichen verarbeitet. Sie muss die Anweisungen des Verantwortlichen befolgen.
In einem Beispiel aus der Praxis könnte ein Krankenhaus der Verantwortliche sein und ein Anbieter von Cloud-Speichern, bei dem das Krankenhaus Patientenakten speichert, der Auftragsverarbeiter. Als Verantwortlicher entscheidet das Krankenhaus, welche Informationen gespeichert und wie diese genutzt werden. Der Anbieter von Cloud-Speichern (Auftragsverarbeiter) speichert die Daten lediglich mit Sicherheit gemäß den Anweisungen des Krankenhauses.
🚦Denken Sie daran: Die DSGVO erlegt den für die Datenverarbeitung Verantwortlichen eine größere Verantwortung auf, „Datenschutz durch Design“ zu entwickeln und in alle ihre Geschäftsprozesse zu integrieren.
DSGVO: Ein Gesetz zum Datenschutz oder ein Gesetz zum Schutz personenbezogener Daten?
Die Begriffe „Datenschutz“ und „Datenschutzgesetze“ werden oft synonym verwendet, weisen jedoch deutliche Unterschiede auf. Zwar geht es bei beiden um den Schutz personenbezogener Daten, doch betrachten sie das Problem aus leicht unterschiedlichen Blickwinkeln.
Das Datenschutzrecht im weitesten Sinne befasst sich mit dem Schutz von Personen vor Eingriffen in ihr Privatleben und ihren persönlichen Raum, wie beispielsweise unerwünschte Hausbesuche. Das Datenschutzrecht hingegen konzentriert sich speziell auf den Schutz personenbezogener Daten wie IP-Adressen oder E-Mail-Adressen.
In der Praxis könnte ein Dienst, bei dem Sie sich angemeldet haben, über das GPS Ihres Smartphones auf Ihren Standort zugreifen und Ihnen ortsspezifische Informationen senden, oder ein Lieferdienst könnte Elemente an Ihre Privatadresse versenden. Sollte es bei einem dieser Geschäfte zu einer Datenpanne kommen, ist Ihr Wohnort plötzlich öffentlich bekannt und könnte missbraucht werden.
In diesem Zusammenhang schützt die DSGVO zwar in erster Linie personenbezogene Daten, berührt aber auch weitergehende Datenschutzbelange.
Bei der DSGVO geht es nicht nur um Datenschutz. Es geht um Grundrechte, darunter das Recht auf Datenschutz und das Recht auf Vergessenwerden.
Bei der DSGVO geht es nicht nur um Datenschutz. Es geht um Grundrechte, darunter das Recht auf Datenschutz und das Recht auf Vergessenwerden.
Die Checkliste zur DSGVO-Konformität: Ihr Leitfaden zum Datenschutz
Nachdem wir nun den DSGVO-Code entschlüsselt haben (naja, zumindest die Grundlagen!), schauen wir uns die allgemeinen Schritte an, die Sie in eine Checkliste für ein DSGVO-Audit aufnehmen müssen, um die Vorschriften einzuhalten.
1. Erfassen Sie Ihre Datenquellen
Bevor Sie Daten schützen können, müssen Sie verstehen, welche Daten Sie erheben. Führen Sie eine Bestandsaufnahme durch, um alle personenbezogenen Daten zu ermitteln, die Ihr Geschäft sammelt, woher sie stammen und wie sie verwendet werden.
Um dies effizient zu erledigen, sollten Sie folgende Punkte beachten:
- Dateninventar: Erstellen Sie ein detailliertes Inventar aller erfassten Kategorien personenbezogener Daten, darunter Namen, Adressen, Kontaktdaten, Finanzdaten, biometrische Daten und mehr.
- Datenquellen: Ermitteln Sie die Quellen dieser Daten, wie z. B. Websites, Formulare, Anbieter oder persönliche Interaktionen
- Datenverarbeitungsvorgänge: Ermitteln Sie, wie die Daten genutzt werden, einschließlich Speicher, Verarbeitung, Übermittlung und Freigabe
- Datenaufbewahrung: Legen Sie Richtlinien zur Datenaufbewahrung fest (wie lange die Daten in Ihrem System verbleiben), die den Grundsätzen der DSGVO entsprechen und den Speicher für personenbezogene Daten auf ein Minimum beschränken.
- Datenfluss: Erfassen Sie den Datenfluss innerhalb Ihres Unternehmens und zu externen Parteien. Ein externer Lieferdienst, der Ihren Versandauftrag ausführt, würde beispielsweise in diese Kategorie fallen.
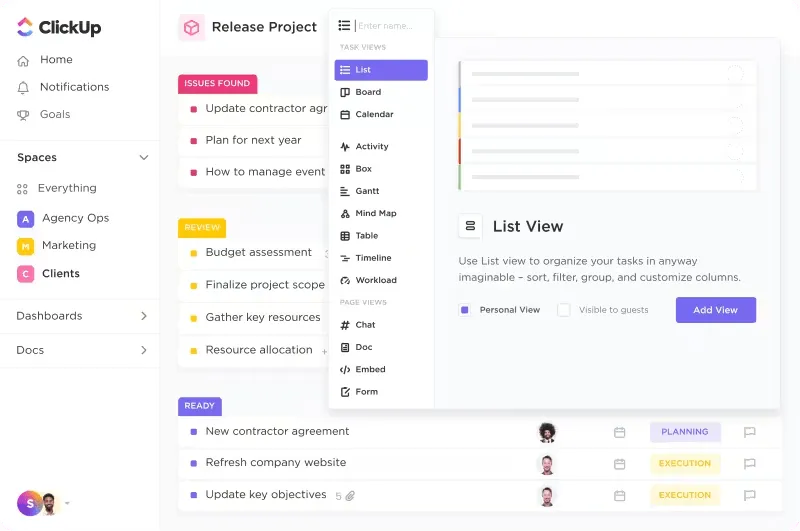
💡 Profi-Tipp: ClickUp CRM kann Ihnen hier als umfassende Datenlösung für die Erfassung und Speicherung von Kundendaten dienen. Von der Erfassung der E-Mail-Adressen in Vertriebsleads bis hin zur Verfolgung der Customer Journey und aller weiteren Interaktionen hilft es Ihnen, alle Daten an einem Ort zu organisieren.
2. Stellen Sie einen Datenschutzbeauftragten (DSB) ein
Ein Datenschutzbeauftragter (DSB) fungiert als zentraler Ansprechpartner für den Datenschutz in Ihrem Unternehmen.
Als Experte für Datenschutz stellt der Datenschutzbeauftragte sicher, dass die Datenpraktiken des Unternehmens den Anforderungen der DSGVO entsprechen. In seiner Rolle bearbeitet ein Datenschutzbeauftragter Anfragen betroffener Personen, reagiert auf Datenschutzverletzungen, unterstützt bei Risikobewertungen und fungiert als Ansprechpartner für Datenschutzbehörden.
Um als Datenschutzbeauftragter (DSB) in Frage zu kommen, muss ein Kandidat über Fachkenntnisse im Datenschutzrecht verfügen und für Mitarbeiter sowie betroffene Personen leicht erreichbar sein. Durch die Ernennung eines qualifizierten DSB können Sie Ihr Engagement für den Datenschutz unter Beweis stellen, das Risiko von Verstößen gegen die Vorschriften verringern und Ihre Glaubwürdigkeit als Geschäft gegenüber Ihren Kunden stärken.
3. Dokumentieren Sie Ihren DSGVO-Prozess von Anfang bis Ende
Dokumentieren Sie alles! Bei der Erstellung einer Richtlinie zur Datenverarbeitung müssen Sie jeden einzelnen Prozess detailliert beschreiben, damit Sie beispielsweise genau festlegen können, wo die Daten eines Kunden gespeichert werden oder wie lange sie nach der Kündigung seines Abonnements aufbewahrt werden.
Stellen Sie sicher, dass die Prozessübersicht und die detaillierten Angaben klar definiert und für alle Teams zugänglich sind, die diese in bestimmten Zeiträumen aktualisieren oder darauf zurückgreifen müssen.
Nutzen Sie ClickUp Docs, um eine zentralisierte, leicht zugängliche Aufzeichnung Ihrer Datenverarbeitungsaktivitäten zu führen, einschließlich der Art der Daten, der Rechtsgrundlage für die Erhebung und des Zeitraums der Aufbewahrung.
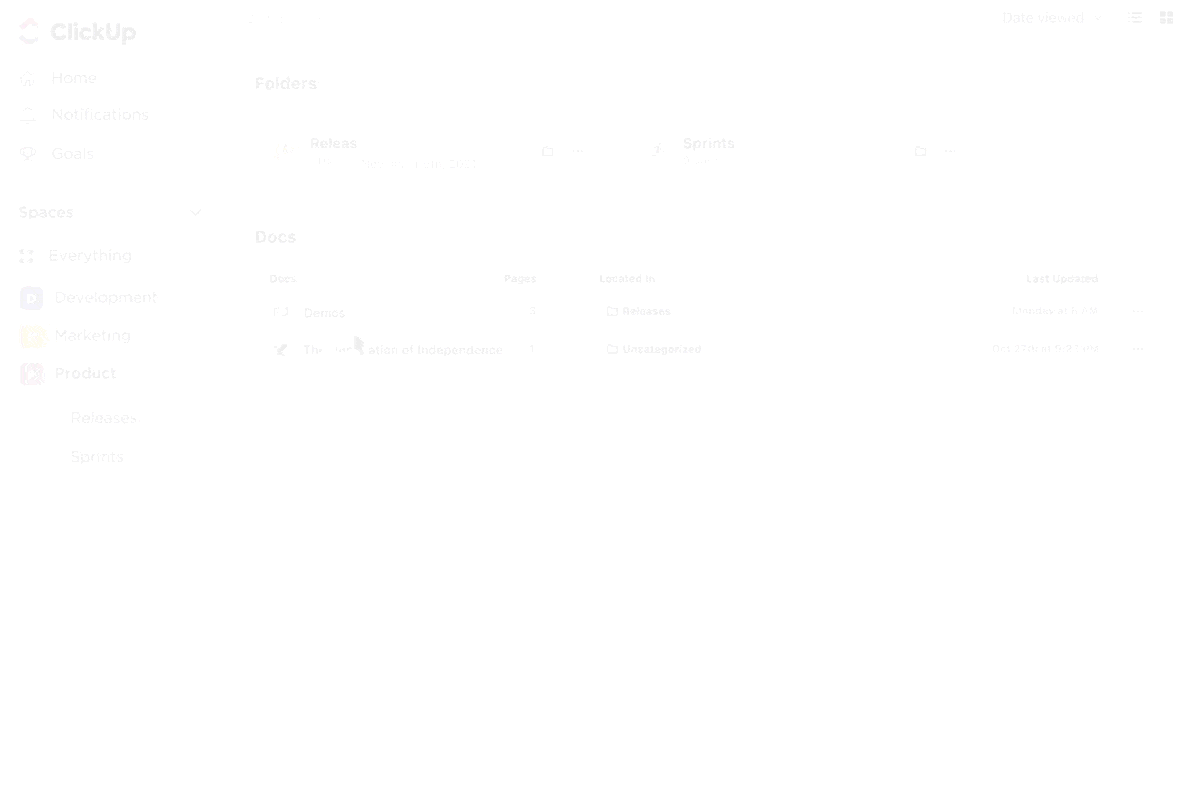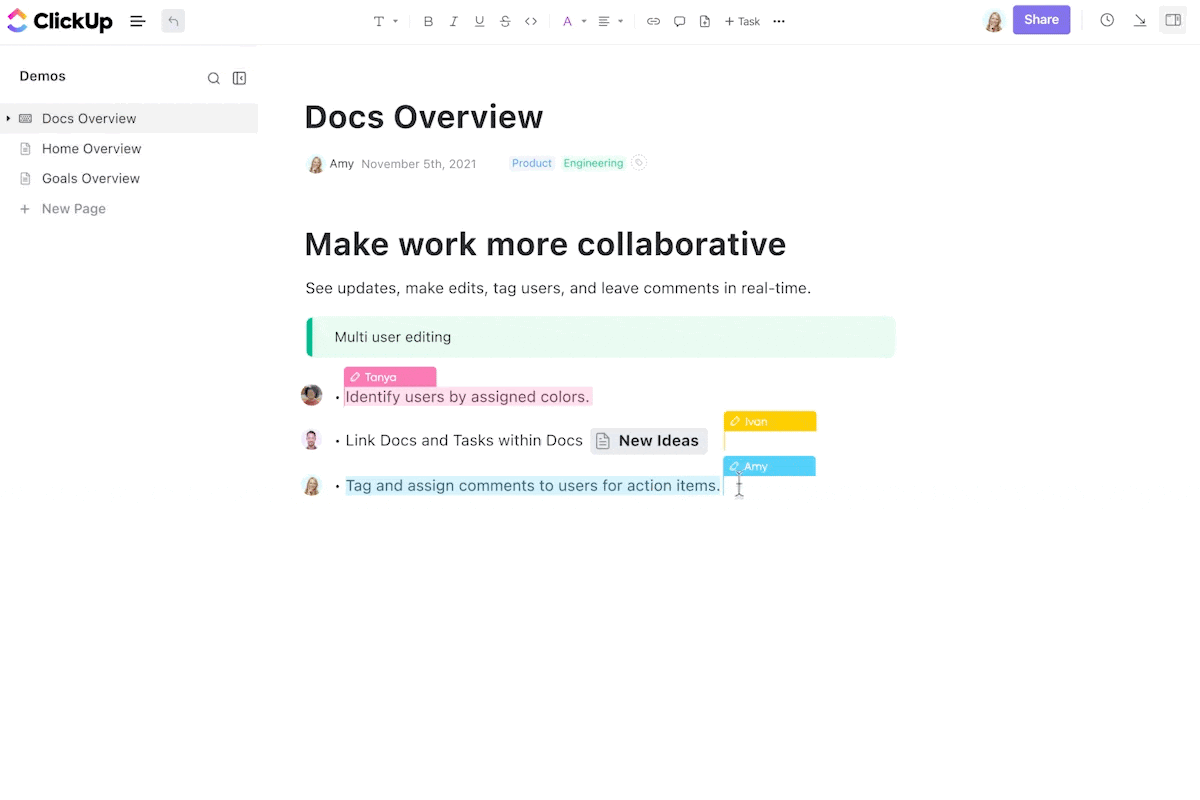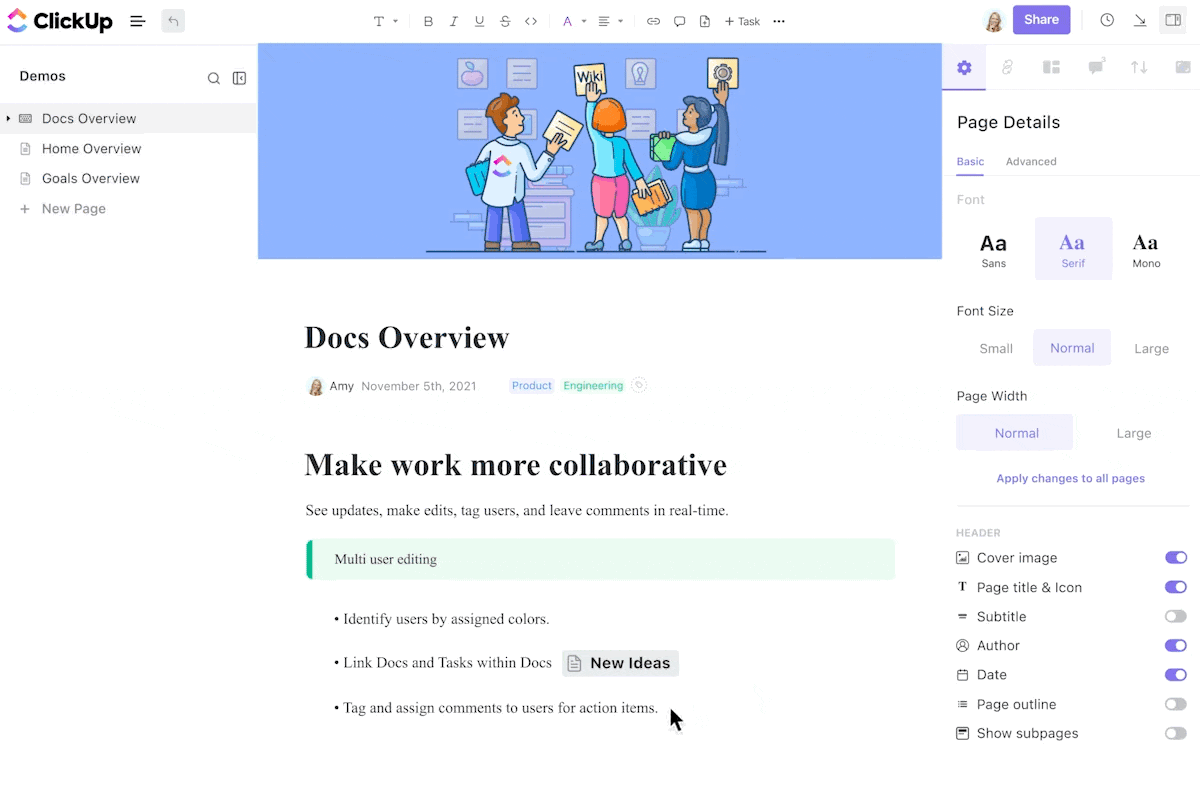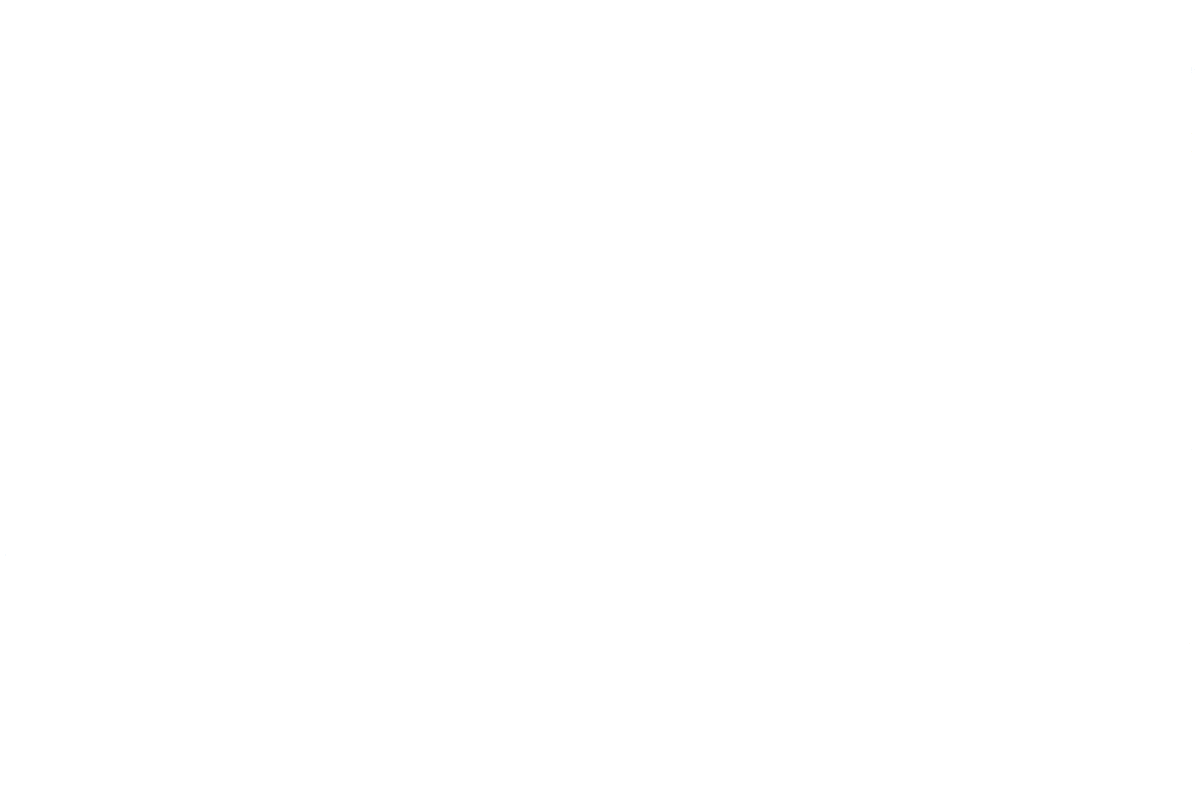
Erstellen Sie separate Dokumente für verschiedene Aspekte der Compliance, wie z. B. Datenabbildung, Richtlinien zur Datenaufbewahrung, Notfallpläne bei Datenschutzverletzungen und Risikobewertungen.
Diese Dokumente lassen sich mithilfe verschachtelter Seiten in einer hierarchischen Struktur organisieren, wodurch sie leicht zu durchstöbern und abzurufen sind. Sie können auch die Features von ClickUp zur Zusammenarbeit nutzen, wie z. B. @Erwähnungen, um relevante Teams und Personen in den Prozess einzubeziehen und so sicherzustellen, dass alle auf dem gleichen Stand und informiert sind.
4. Überprüfen Sie Ihre Datenerfassungsprozesse erneut
Brauchen Sie all diese Daten wirklich? Die DSGVO betont den Grundsatz der Datenminimierung, wonach Unternehmen nur die personenbezogenen Daten erheben und verarbeiten dürfen, die für bestimmte Zwecke erforderlich sind.
Um die Einhaltung der Vorschriften zu gewährleisten, sollten Sie Ihre Datenerfassungspraktiken regelmäßig überprüfen und sicherstellen, dass diese auf das beschränkt sind, was für Ihre Geschäftsziele notwendig und verhältnismäßig ist. Hier sind einige Punkte, die Sie dabei berücksichtigen sollten:
Zweckbindung
Stellen Sie sicher, dass die von Ihnen erhobenen Daten in direktem Zusammenhang mit Ihren Geschäftszielen stehen und nicht für unbeabsichtigte Zwecke verwendet werden. Um beispielsweise Bestellungen abzuwickeln, kann eine E-Commerce-Website Kundennamen, Adressen und Zahlungsinformationen erfassen. Diese Daten dürfen ohne die Einwilligung des Kunden nicht für gezielte Werbung verwendet werden.
Datenminimierung
Prüfen Sie, ob Datenfelder entfernt oder anonymisiert werden können, ohne den Zweck der Datenerhebung zu beeinträchtigen. Eine Social-Media-Plattform erfasst möglicherweise zunächst die vollständigen Namen, E-Mail-Adressen und Geburtsdaten der Benutzer. Wenn die Plattform jedoch mit nur Benutzernamen und E-Mail-Adressen ausreichend funktionieren kann, sollte sie die Erhebung personenbezogener Daten auf ein Minimum beschränken.
Aufbewahrungsfristen
Legen Sie angemessene Richtlinien zur Datenaufbewahrung fest, um sicherzustellen, dass Daten nicht länger als nötig aufbewahrt werden. Zur Einhaltung gesetzlicher Vorschriften kann eine Bank beispielsweise Unterlagen zu Anträgen für Kreditkarten für einen bestimmten Zeitraum aufbewahren. Nach Ablauf der vorgeschriebenen Frist können diese Daten anonymisiert oder gelöscht werden.
Einwilligung
Wenn Sie sich auf die Einwilligung als Rechtsgrundlage für die Datenverarbeitung stützen, stellen Sie sicher, dass diese freiwillig, spezifisch, in voller Kenntnis der Sachlage und eindeutig erteilt wird. Eine mobile App bittet die Benutzer um ihre Einwilligung zur Erfassung der Speicherorte für personalisierte Empfehlungen. Die Einwilligung sollte freiwillig und spezifisch sein (z. B. Zugriff auf den Speicherort nur bei Nutzung der App).
Berechtigte Interessen
Wenn Sie sich auf berechtigte Interessen stützen, prüfen Sie sorgfältig, ob diese die Interessen, Rechte und Freiheiten der betroffenen Person überwiegen. Eine Nachrichtenorganisation könnte beispielsweise die Kontaktdaten von Journalisten verarbeiten, um die Kommunikation und Zusammenarbeit zu erleichtern. Dies kann als berechtigtes Interesse im Rahmen journalistischer Tätigkeiten angesehen werden.
🌈 Wussten Sie schon? SOC 2 ist ein Rahmenwerk, das der DSGVO entspricht und vor allem mit amerikanischen Unternehmen in Verbindung gebracht wird. Es handelt sich um einen freiwilligen Standard, mit dem Organisationen ihr Engagement für Sicherheit und Datenschutz unter Beweis stellen.
Während die DSGVO eine gesetzliche Vorschrift zum Schutz personenbezogener Daten von Personen innerhalb der Europäischen Union ist, kann SOC 2 als ergänzender Standard betrachtet werden. Durch die Erreichung der SOC-2-Konformität können Sie nachweisen, dass Sie ein datenschutzbewusstes Geschäft sind und weltweit anerkannte Maßnahmen zur Datensicherheit einhalten.
5. Achten Sie auf Datenschutzverletzungen und handeln Sie schnell
Bei der Berichterstellung über eine Datenschutzverletzung gemäß der DSGVO müssen Unternehmen das potenzielle Risiko für die Rechte und Freiheiten betroffener Personen bewerten. Dabei sind die Art der kompromittierten Daten, die Wahrscheinlichkeit eines unbefugten Zugriffs und die möglichen Folgen für die betroffenen Personen zu berücksichtigen.
Die DSGVO schreibt vor, dass bei Datenschutzverletzungen die Berichterstellung innerhalb von 72 Stunden erfolgen muss, wenn ein hohes Risiko besteht, dass die Rechte und Freiheiten von Personen beeinträchtigt werden.
In vielen Fällen müssen Unternehmen zudem die betroffenen Personen direkt benachrichtigen und klare Informationen über den Vorfall, die betroffenen Daten und die Schritte zur Behebung des Vorfalls bereitstellen.
Darüber hinaus ist eine gründliche Untersuchung erforderlich, um die Ursache des Datenschutzverstoßes zu ermitteln und vorbeugende Maßnahmen zu ergreifen. Es ist unerlässlich, detaillierte Aufzeichnungen über den gesamten Prozess zu führen, einschließlich der Schritte der Berichterstellung und der Minderung der Auswirkungen des Datenschutzverstoßes.
Ein typisches Beispiel: Die Datenpanne bei British Airways
Im Jahr 2018 kam es bei British Airways zu einer schwerwiegenden Datenpanne, von der etwa 500.000 Kunden betroffen waren. Hackern gelang es, sich unbefugten Zugriff auf das Reservierungssystem der Fluggesellschaft zu verschaffen und persönliche Daten wie Namen, Adressen, Daten zu Zahlungen mit Karten und Reisepläne zu stehlen.
Dieser Vorfall stellte einen eindeutigen Verstoß gegen die DSGVO dar, da er die unbefugte Verarbeitung personenbezogener Daten in großem Umfang beinhaltete. British Airways wurde vom britischen Information Commissioner’s Office (ICO) wegen dieses Incidents mit einer Geldstrafe in Höhe von 20 Millionen Pfund belegt.
6. Legen Sie bei Ihrer Datenerhebung Wert auf Transparenz
Ihre Kunden haben das Recht, genau zu erfahren, welche Daten Sie erheben und wie Sie diese nutzen. Hier sind einige Schritte, mit denen Sie für Transparenz bei Ihren Datenerhebungsprozessen sorgen können:
- Klare und prägnante Erklärungen zum Datenschutz: Stellen Sie leicht zugängliche, verständliche Erklärungen zum Datenschutz bereit, in denen Ihre Datenpraktiken klar dargelegt sind. Diese Erklärungen sollten in einfacher Sprache verfasst sein und auf juristischen Fachjargon verzichten.
- Einwilligung nach Aufklärung: Legen Sie im Rahmen Ihres Einwilligungsprozesses die Zwecke der Datenerhebung, die Art der erhobenen Daten sowie die Rechte der Benutzer in Bezug auf diese Daten dar.
- Auskunftsersuchen betroffener Personen: Beantworten Sie Auskunftsersuchen betroffener Personen umgehend und umfassend. Das bedeutet, dass Sie den betroffenen Personen eine Kopie ihrer personenbezogenen Daten sowie Informationen darüber zur Verfügung stellen müssen, wie diese verarbeitet werden.
- Freigabe von Daten an Dritte: Wenn personenbezogene Daten an Dritte freigegeben werden, stellen Sie sicher, dass angemessene Sicherheitsvorkehrungen zum Schutz der Daten getroffen wurden und dass auch die Dritten die DSGVO einhalten.
7. Stellen Sie sicher, dass bei minderjährigen Kunden die elterliche Einwilligung vorliegt
Die DSGVO schreibt vor, dass Unternehmen in den meisten EU-Ländern die Einwilligung der Eltern oder Erziehungsberechtigten einholen müssen, bevor sie personenbezogene Daten von Kindern unter 16 Jahren verarbeiten dürfen.
Um das Alter Ihrer Benutzer zu überprüfen, sollten Sie zuverlässige Methoden anwenden, wie beispielsweise die Einholung der elterlichen Einwilligung oder die Nutzung von Diensten zur Überprüfung des Alters. Wenn eine elterliche Einwilligung eingeholt wird, muss diese freiwillig, spezifisch, in voller Kenntnis der Sachlage und eindeutig erteilt werden.
Führen Sie außerdem detaillierte Aufzeichnungen über den Einwilligungsprozess, einschließlich des Datums, der Methode und der Identität der einwilligenden Person. Fügen Sie zusätzliche Schritte hinzu, um sicherzustellen, dass keine sensiblen Daten von Kindern erhoben werden und dass deren Daten nicht länger als erforderlich aufbewahrt werden.
Ein typisches Beispiel: TikTok gegen die irische Datenschutzkommission
TikTok wurde von der irischen Datenschutzkommission (DPC) mit einer Geldstrafe in Höhe von 379 Millionen Dollar belegt, weil das Unternehmen die personenbezogenen Daten von Kindern nicht angemessen geschützt hatte. Die DPC stellte fest, dass TikTok keine gültige Einwilligung von Kindern unter 13 Jahren eingeholt hatte, wie es die DSGVO vorschreibt.
Zudem kritisierte die DPC TikTok dafür, nicht genug unternommen zu haben, um zu verhindern, dass Kinder potenziell schädliche Inhalte sehen. Dies ist eine der höchsten Bußgelder, die im Rahmen der DSGVO verhängt wurden, was die Bedeutung des Schutzes von Kinderdaten im Internet unterstreicht.
8. Führen Sie ein Double-Opt-in-Verfahren ein
Um einen wirklich informierten Einwilligungsprozess zu gewährleisten, holen Sie vor der Verarbeitung der Daten Ihrer Kunden – einschließlich ihrer E-Mail-Adressen – zu Marketingzwecken deren ausdrückliche Einwilligung ein. Ein Double-Opt-in-Verfahren ist eine zuverlässige Methode, um sicherzustellen, dass sich die Betroffenen bewusst und freiwillig in eine E-Mail-Liste eingetragen haben.
Wie funktioniert das Double-Opt-in?
- Erstmaliges Abonnement: Wenn eine Person ihre E-Mail-Adresse eingibt, um sich für eine Liste anzumelden, erhält sie eine Bestätigungs-E-Mail
- Bestätigung: Die Person muss auf einen Link oder eine Schaltfläche in der Bestätigungs-E-Mail klicken, um den Vorgang des Abonnements abzuschließen.
Dieser zweistufige Prozess der Überprüfung hilft dabei, Spam zu verhindern und stellt sicher, dass die Empfänger dem Erhalt von E-Mails aktiv zugestimmt haben. Durch die Einführung eines Double-Opt-in-Verfahrens können Sie das Risiko verringern, wegen unerwünschten E-Mail-Marketings gemeldet zu werden.
9. Aktualisieren Sie Ihre Datenschutz-Erklärung in einem regelmäßigen Zeitraum
Überprüfen und aktualisieren Sie Ihre Erklärung zum Datenschutz regelmäßig, um etwaige Änderungen Ihrer Datenverarbeitungspraktiken oder der gesetzlichen Anforderungen zu berücksichtigen. Beachten Sie die folgenden Hinweise, um Ihre Erklärung zum Datenschutz stets in der besten Form zu halten:
- Richtigkeit: Stellen Sie sicher, dass die Angaben in Ihrer Erklärung zum Datenschutz korrekt und aktuell sind.
- Barrierefreiheit: Machen Sie Ihre Erklärung zum Datenschutz auf Ihrer Website leicht zugänglich und fügen Sie auf anderen relevanten Seiten einen Link dazu ein.
- Konsistenz: Stellen Sie sicher, dass Ihre Erklärung zum Datenschutz mit Ihren tatsächlichen Datenpraktiken übereinstimmt.
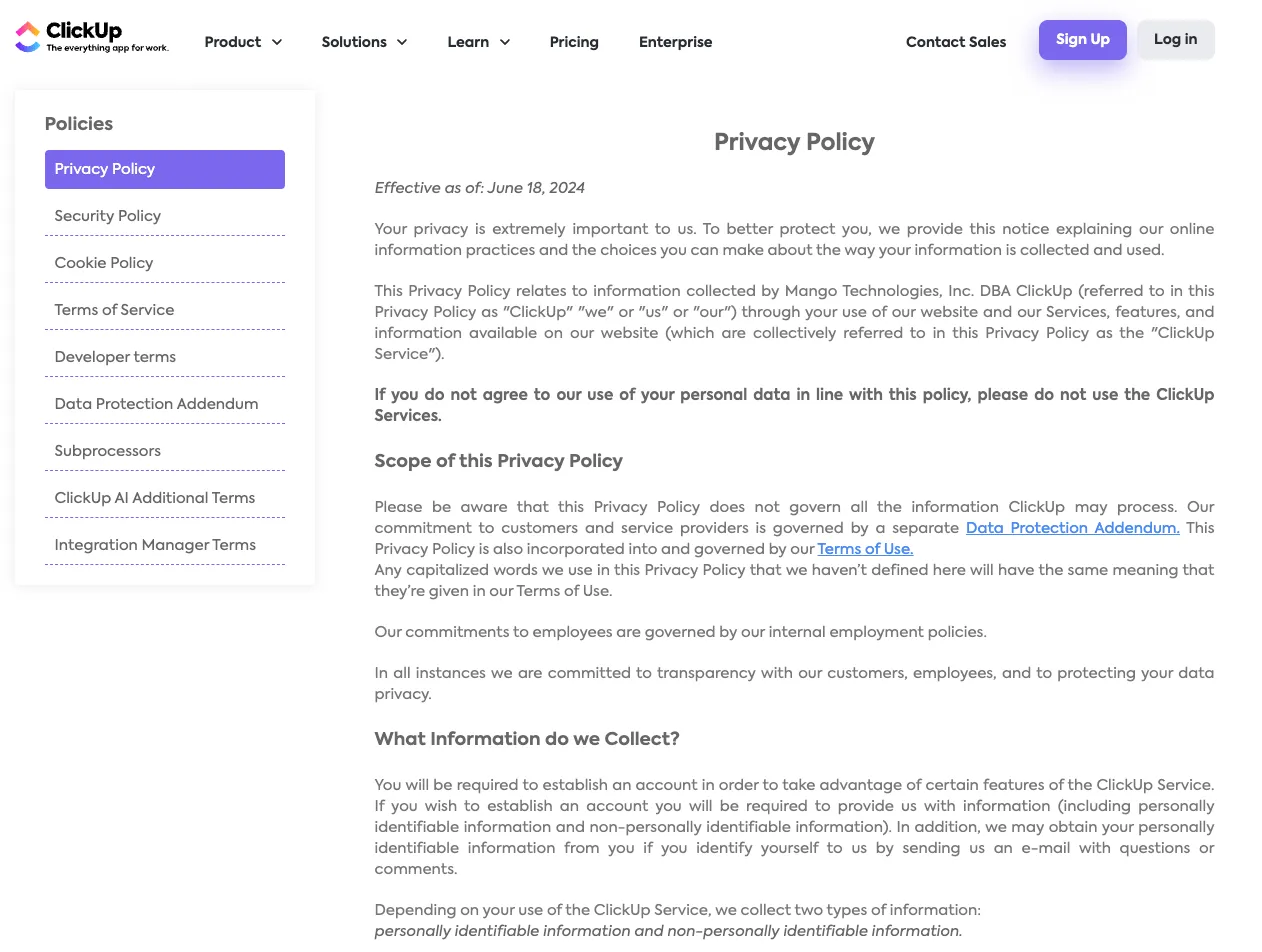
💈Bonus: Brauchst du Inspiration? Schau dir die Erklärung zum Datenschutz von ClickUp an .
10. Risiken durch Dritte bewerten
Als datenverantwortliches Unternehmen sind Sie dafür verantwortlich, sorgfältig zu prüfen, ob Ihre externen Partner die DSGVO einhalten. Das ist leichter gesagt als getan, das wissen wir! Aber hier ist eine Übersicht über den Prozess, der Ihnen dabei hilft, eine Richtlinie für Ihre Audits bei externen Partnern zu erstellen:
- Erstellen Sie eine klare Vereinbarung zur Datenverarbeitung, in der der Arbeitsumfang, die freigegebenen Daten, die Maßnahmen zur Sicherheit und die Verantwortlichkeiten beider Parteien festgelegt sind.
- Führen Sie eine gründliche Prüfung dieser Drittanbieter durch und bewerten Sie deren Datenschutzrichtlinien, Zertifizierungen und Referenzen.
- Bewerten Sie die Risiken, die mit dem Freigeben von Daten an diese Partner verbunden sind, und berücksichtigen Sie dabei Faktoren wie die Sensibilität der Daten, die Verarbeitungsvorgänge und den geografischen Standort der Partner – unabhängig davon, ob diese an einem Speicherort innerhalb oder außerhalb der EU ansässig sind.
- Sorgen Sie für eine regelmäßige Überwachung, indem Sie die Einhaltung der Vorschriften kontrollieren und Audits durchführen.
Die DSGVO-Konformität mit automatisierten Tools meistern
Puh, das ist ja eine ganz schöne Checkliste. Zum Glück müssen Sie diesen Weg zur DSGVO-Konformität nicht alleine gehen.
Es gibt verschiedene digitale GRC-Tools, die den Prozess optimieren und Ihnen das Leben erleichtern können – eines davon ist ClickUp. Als All-in-One-Plattform für das Projektmanagement kann ClickUp problemlos als zentrale Anlaufstelle für Ihre DSGVO-Konformität dienen.
Wenn es darum geht, einen so anspruchsvollen Prozess wie eine Checkliste zur DSGVO-Konformität aufzusetzen, braucht man einen schrittweisen Ansatz – und bei ClickUp dreht sich alles um Schritte. 🪜
Features wie die ClickUp-Aufgaben-Checklisten wurden entwickelt, um komplexe Prozesse wie diese aufzuschlüsseln und zu verwalten. Stellen Sie sich diese als To-Do-Listen innerhalb Ihrer Aufgaben vor. Durch das Erstellen von Checklisten können Sie die konkreten Maßnahmen, die zum Abschließen einer Aufgabe erforderlich sind, klar definieren, sie Teammitgliedern zuweisen und deren Fortschritt nachverfolgen.
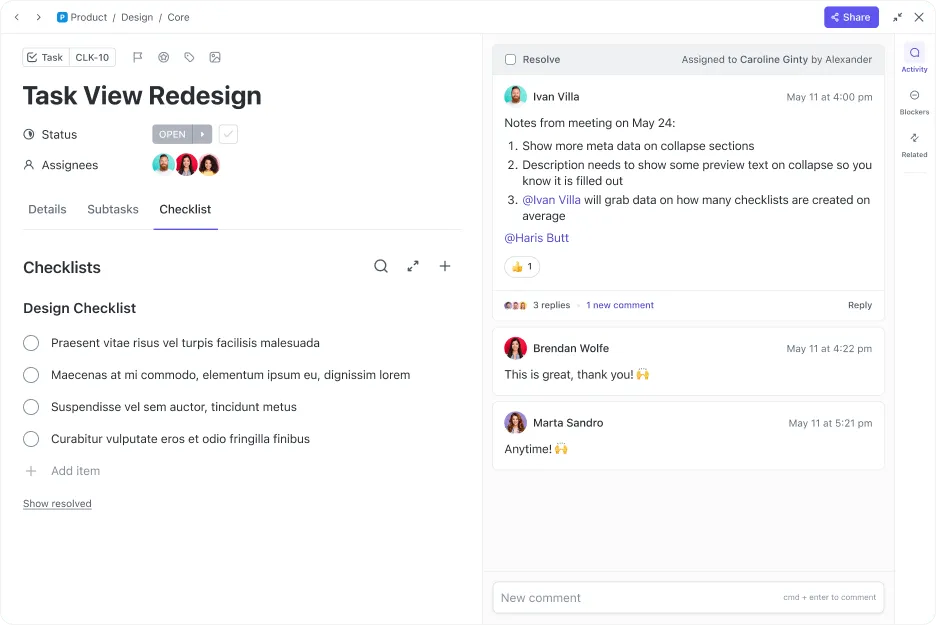
Um Aufgaben-Checklisten in ClickUp zu verwenden, erstellen Sie einfach eine neue Aufgabe, klicken Sie in Ihrer Aufgabe auf die Registerkarte „Checklisten“ und fügen Sie Ihre einzelnen Schritte hinzu. Anschließend können Sie Ihre Compliance-Checkliste wie folgt in kleinere, überschaubarere Unteraufgaben unterteilen:
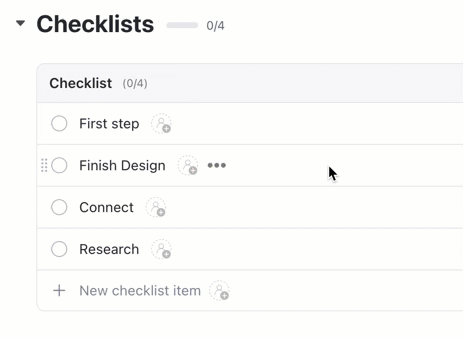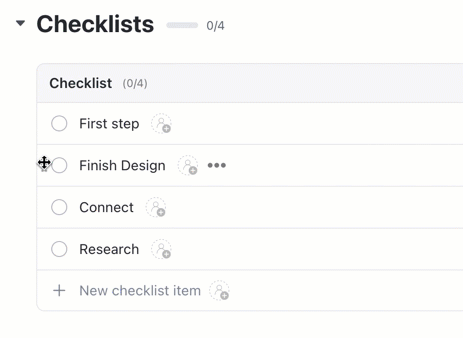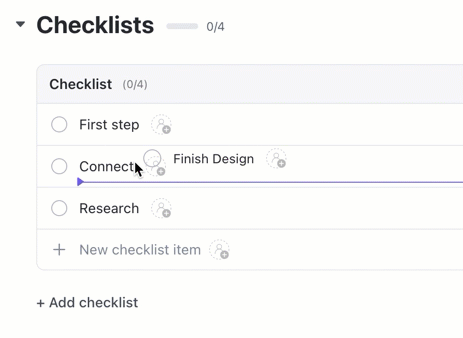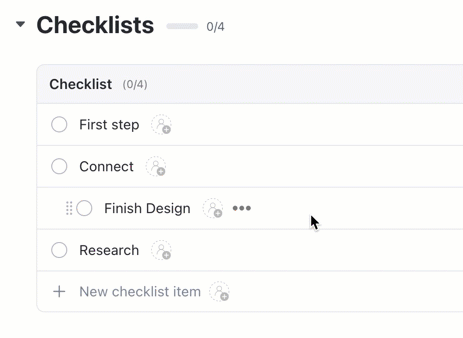
Sobald alle Schritte in Aufgabenlisten erfasst sind, weisen Sie jede Aufgabe den zuständigen Teams – beispielsweise der Rechtsabteilung – zu, um den Prozess in Gang zu bringen.
Sie können außerdem die Gantt-Ansicht von ClickUp nutzen, um diesen Prozess auf einer Zeitleiste zu visualisieren, Ihren Fortschritt zu verfolgen und klare Zeitpläne für das Abschließen des Projekts zu erstellen.
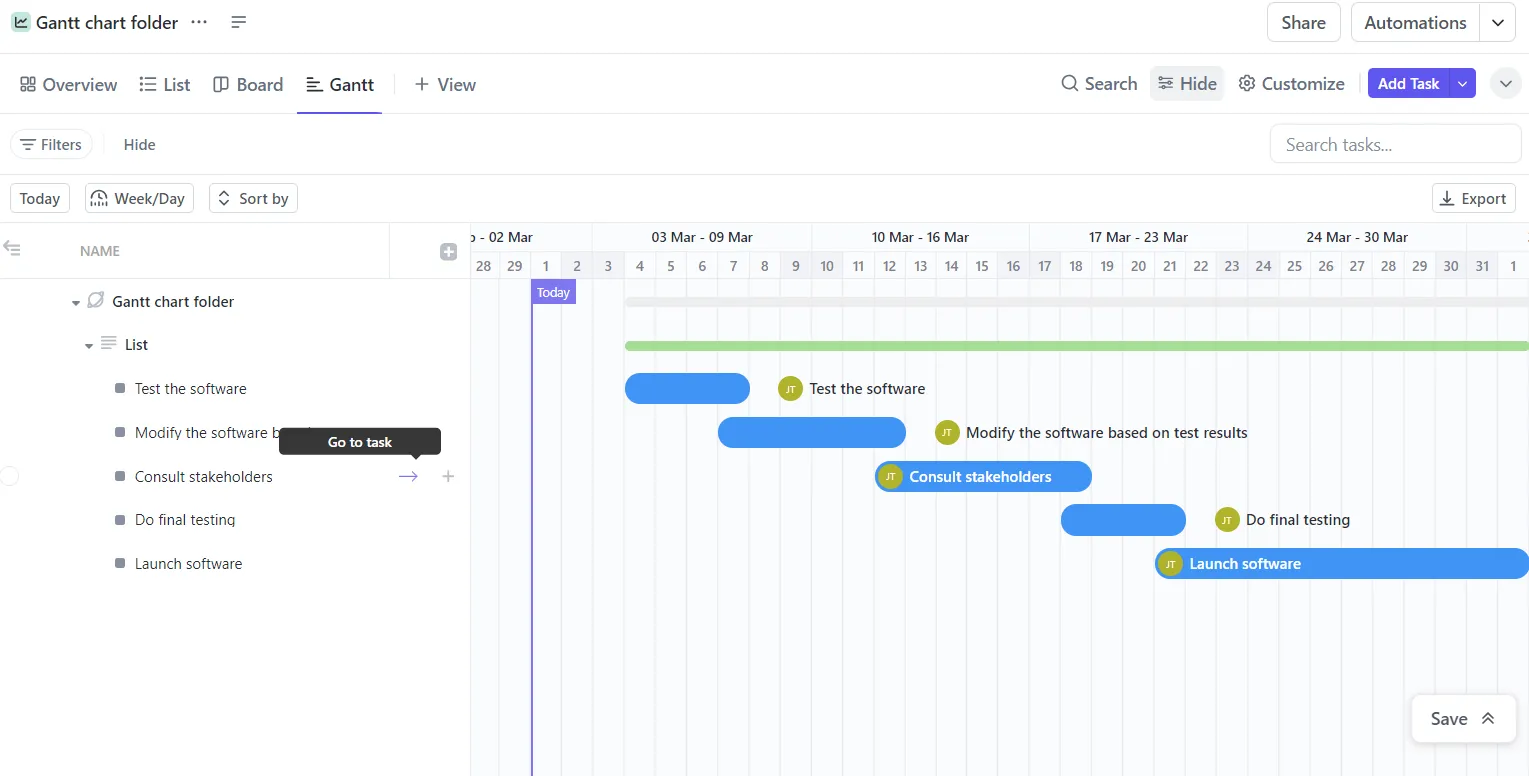
Und das ist noch nicht alles. Sobald Sie einen Prozess eingerichtet haben, können Sie ClickUp Automation nutzen, um bestimmte Aktionen auf der Grundlage Ihrer festgelegten Regeln abzuschließen. Sie können beispielsweise eine benutzerdefinierte Automatisierung einrichten, die die Verantwortlichen alle drei Monate daran erinnert, die Datenschutzerklärung zu ergänzen, zu überprüfen und zu aktualisieren.

Und schließlich ist die Einhaltung der DSGVO mit einem enormen Dokumentationsaufwand verbunden.
Sollten Sie an irgendeiner Stelle des Prozesses nicht weiterkommen, nutzen Sie ClickUp Brain, den integrierten KI-Assistenten von ClickUp, der Ihnen dabei hilft, Richtlinien in leicht verständlicher, klarer Sprache zu verfassen oder sogar Recherchen zu Best Practices der Branche im Hinblick auf die DSGVO durchzuführen.

Darüber hinaus bietet ClickUp benutzerdefinierte Vorlagen, die Ihnen die Planung Ihrer Checkliste erheblich erleichtern.
Vorlage für einen Compliance-Projektplan von ClickUp
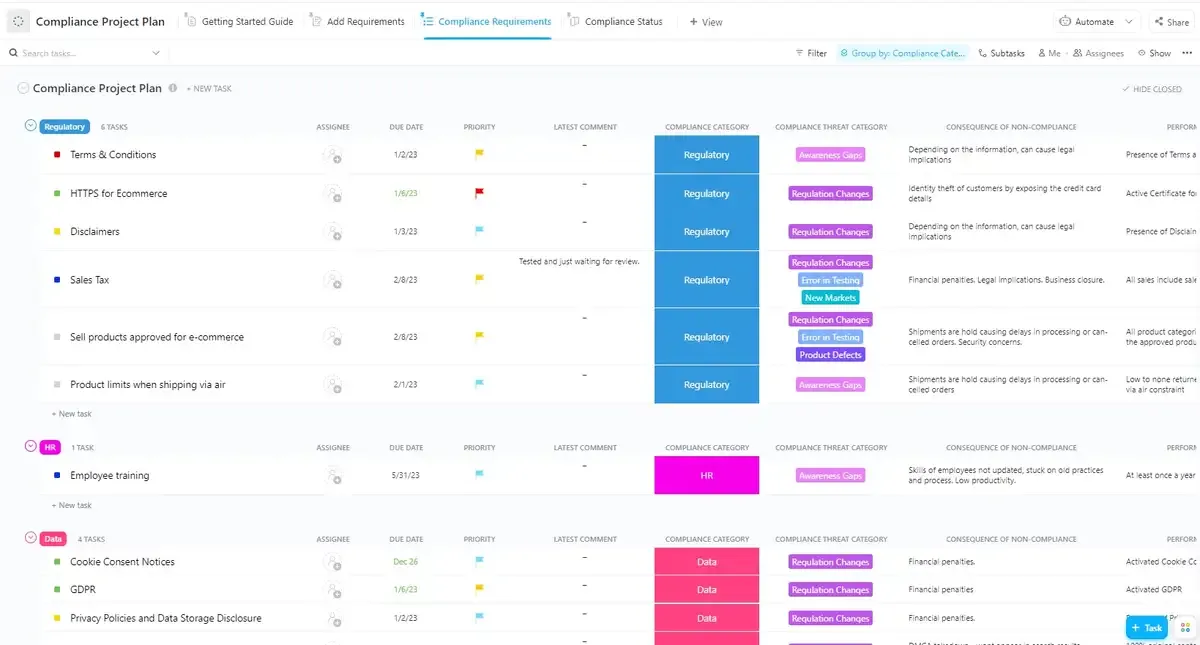
Die Vorlage für den Compliance-Projektplan von ClickUp bietet eine umfassende Lösung für das Management Ihres Aufwands zur Einhaltung der DSGVO. Die Ansicht „Compliance-Anforderungen“ ermöglicht es Ihnen, alle erforderlichen Vorschriften aufzulisten, während die Ansicht „Compliance-Status“ eine klare Übersicht über den Fortschritt bietet und Bereiche identifiziert, in denen die Vorschriften noch nicht erfüllt sind. Die Ansicht „Anforderungen hinzufügen“ stellt sicher, dass Sie neue Vorschriften problemlos einbinden können, sobald diese in Kraft treten. Insgesamt optimiert diese Vorlage den Compliance-Prozess und hilft Ihnen dabei, den Überblick zu behalten, den Fortschritt zu verfolgen und die Einhaltung der DSGVO-Standards sicherzustellen.
Vorlage für die Projekt-Checkliste von ClickUp
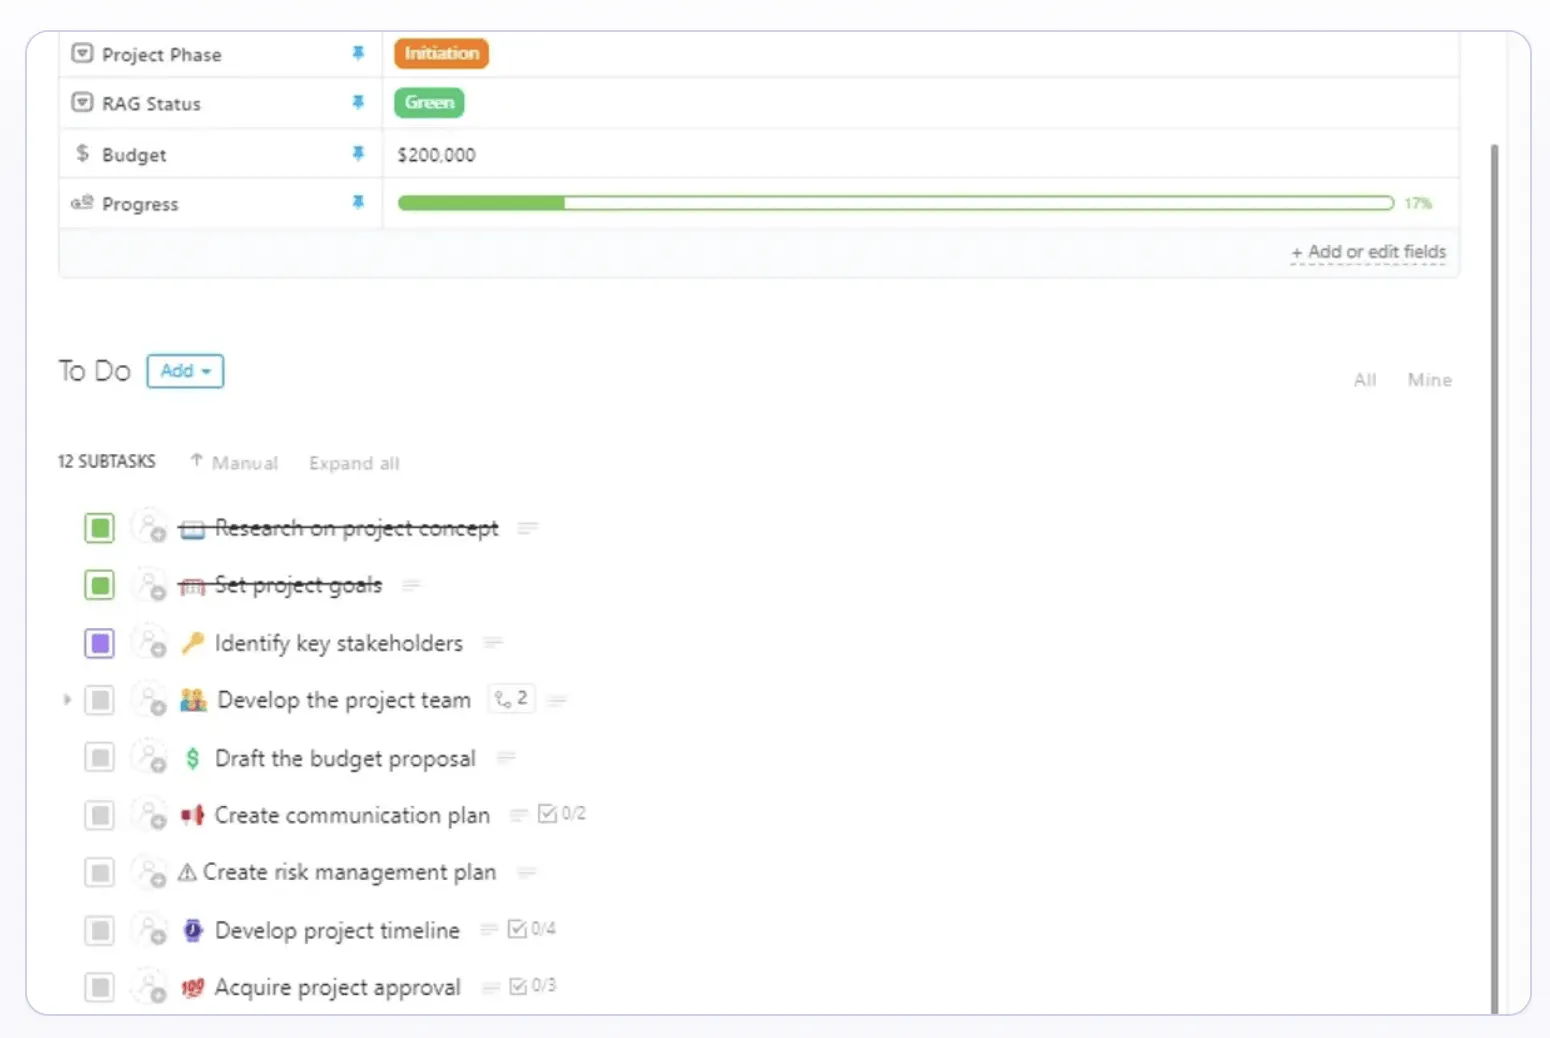
Die Projekt-Checkliste-Vorlage von ClickUp kann Ihnen dabei helfen, die wesentlichen Schritte für Ihren Compliance-Prozess zu skizzieren. Sie enthält Vorlagen für allgemeine Unteraufgaben, die die Grundlage jedes Projekts bilden. Nutzen Sie diese Vorlage, um:
- Legen Sie die richtige Reihenfolge der Aufgaben fest, um sicherzustellen, dass jeder Schritt auf dem vorherigen aufbaut. So lassen sich Fehler und Auslassungen vermeiden.
- Antizipieren Sie potenzielle Herausforderungen und Risiken im Zusammenhang mit der DSGVO-Konformität und gehen Sie diese Probleme proaktiv an.
- Legen Sie für jede Aufgabe Fristen fest, um sicherzustellen, dass das gesamte Projekt termingerecht fertiggestellt wird.
Einfache Einhaltung der DSGVO mit ClickUp
Eine gut strukturierte Checkliste zur Einhaltung der DSGVO ist unerlässlich, um sicherzustellen, dass Ihr Unternehmen die Anforderungen dieser wichtigen Verordnung erfüllt.
Die Projektmanagement-Features von ClickUp bieten eine leistungsstarke Plattform für die Erstellung und Verwaltung Ihrer Checkliste zur DSGVO-Konformität. Indem Sie diesen scheinbar komplexen Prozess in kleinere, überschaubare Aufgaben unterteilen, können Sie den Fortschritt effektiv nachverfolgen, potenzielle Probleme erkennen und die Einhaltung der Vorschriften sicherstellen.
Von der Planung des Prozesses über die Zuweisung von Verantwortlichkeiten bis hin zur Überwachung des Fortschritts und der Zusammenarbeit mit Ihrem Team – ClickUp hilft Ihnen dabei, Ihr Compliance-Projekt auf Kurs zu halten.
Eröffnen Sie ein kostenloses ClickUp-Konto und bringen Sie Ihren DSGVO-Prozess ins Rollen!