Voor velen van ons begint het met één MCP-server. Een ontwikkelaar maakt een verbinding tussen GitHub en Claude of Cursor, en het werkt. Vervolgens voegt iemand Slack toe, daarna Jira, en daarna een interne database.
Zes maanden later heeft elke ontwikkelaar zijn eigen configuratiebestand, API-sleutels en lijst met servers.
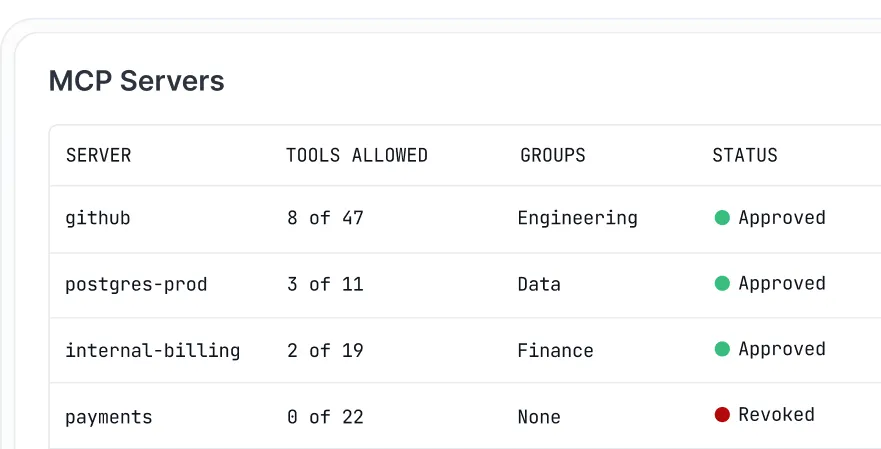
Op dit moment weet je niet welke agents toegang hebben tot productiegegevens. Als een engineer vertrekt, moet je elk token dat hij of zij heeft aangemaakt bijhouden. Het toevoegen van een nieuwe server betekent dat je 15 clientconfiguraties handmatig moet bijwerken.
Het enge is: wanneer een agent iets onverwachts doet, is er geen enkel logboek dat kan verklaren waarom dit überhaupt is gebeurd.
Tokens vormen de tweede kostenpost. Elke aangesloten server laadt zijn tooldefinities in het contextvenster. In een installatie met vijf servers mat Anthropic ongeveer 55.000 tokens aan tooldefinities voordat de agent ook maar één verzoek had gelezen.
Het beheer van meerdere MCP-servers komt dus neer op twee taken: het beheer van de toegang op één plek en het beperken van de lijst met tools per agent. Een MCP-gateway regelt het eerste standaard. Het tweede regelt het alleen wanneer het tools filtert of doorzoekt. We bekijken vijf gateways die het overwegen waard zijn, wat ze kosten en hoe je er een kunt implementeren zonder je agents te verstoren.
TL;DR: Om meerdere MCP-servers op grote schaal te beheren, zet je ze achter één MCP-gateway. De gateway bepaalt wie elke tool kan aanroepen, bewaart de inloggegevens en registreert elke toolaanroep. Voordat je iets aansluit, schrap je ongebruikte tools en geef je elk team alleen de tools die het nodig heeft. Een gateway verkleint de context van het model alleen wanneer deze tools filtert of doorzoekt. Verplaats eerst de alleen-lezen-servers en test alles via de gateway voordat je het productieverkeer omzet.
Kies een gateway op basis van waar je agents draaien:
- Composio: beheerde authenticatie voor honderden SaaS-apps, zonder dat er servers nodig zijn
- Docker MCP Gateway: lokale ontwikkeling, waarbij elke server in een eigen container draait (gratis, MIT)
- IBM ContextForge: zelfgehoste installaties waarvoor per team een eigen set tools nodig is en REST-API's die zijn omgezet in MCP-tools (gratis, Apache 2.0)
- Kong AI Gateway: teams die al met Kong werken en dezelfde beleidsregels willen voor API- en MCP-verkeer (vanaf $ 25/maand)
- Amazon Bedrock AgentCore Gateway: agents op AWS die op het moment van de aanroep naar tools moeten zoeken (prijs per aanroep)
Wat is een MCP-gateway?
Een MCP-gateway is één enkel eindpunt dat zich tussen uw AI-clients en uw MCP-servers bevindt. Claude, Cursor of uw eigen agent maakt er één keer verbinding mee, met één set inloggegevens. De gateway regelt alle servers die erachter zitten.
Wanneer er een verzoek binnenkomt, controleert de gateway wie het verzoek indient en welke tools die gebruiker of agent kan zien. De gateway haalt tooldefinities op van elke upstream-server en voegt een voorvoegsel toe aan de namen, zodat github_create_issue en jira_create_issue niet met elkaar in conflict komen. Alles wat je hebt uitgefilterd, wordt weggelaten, zodat het model één overzichtelijke lijst te zien krijgt.
Wanneer het model een tool selecteert, stuurt de gateway de aanroep door naar de server die deze tool beheert en voegt de inloggegevens van die server toe als bijlage. Bij de meeste producten heeft de agent deze gegevens nooit in bezit. Elke aanroep verloopt via één punt, zodat de gateway kan registreren wat er is aangeroepen, door wie en wat er is teruggestuurd.
De selectie van de tool en de veiligheid van de server zijn nog steeds afhankelijk van hoe je de filters en toestemmingen configureert. Dit behandelen we in het onderstaande gedeelte met praktische tips.
Aantekening: Voor meer informatie over de clientzijde van de verbinding kunt u lezen hoe een MCP-client werkt. Voor de basisprincipes van het protocol kunt u beginnen met onze inleiding tot het Model Context Protocol.
Waarin verschilt een MCP-gateway van een registry, een LLM-gateway of een API-gateway?
Alle vier bevinden ze zich tussen een client en iets wat die nodig heeft, en daarom worden ze door teams door elkaar gebruikt.
Het verschil zit hem in het verkeer dat elk van deze systemen verwerkt. Een MCP-gateway beslist of een agent een tool kan aanroepen, terwijl een registry clients alleen vertelt welke servers er zijn en nooit een verzoek doorgeeft. LLM- en API-gateways verwerken verschillend verkeer: de eerste kiest welk model op een prompt reageert, en de tweede bewaakt gewone HTTP-verzoeken aan uw services.
| Laag | Wat het verplaatst | Vraag die hiermee wordt beantwoord | Voorbeelden |
| MCP-gateway | Oproepen van tools naar MCP-servers | Kan deze agent deze tool aanroepen? | Docker MCP Gateway, IBM ContextForge, Amazon Bedrock AgentCore Gateway |
| MCP-registry | Metadata over servers | Welke servers zijn er, en waar? | Officiële MCP-registry |
| LLM-gateway | Verzoeken om modelinferentie | Welk model biedt een oplossing, en tegen welke kosten? | Kong AI Gateway, LiteLLM |
| API-gateway | HTTP- en gRPC-verkeer | Is dit verzoek geautoriseerd? | Kong Gateway, Amazon API Gateway |
In de praktijk lopen de grenzen in elkaar over als voorbeeld Kong AI Gateway, dat LLM- en MCP-verkeer via één control plane stuurt, en ContextForge naast zijn gateway ook een registry draait. Let bij het vergelijken van producten goed op welke lagen elk product daadwerkelijk bestrijkt.
Het officiële MCP-register werd in september 2025 gelanceerd, met steun van Anthropic, GitHub, PulseMCP en Microsoft. Een jaar later bevindt het zich nog steeds in de previewfase. Gebruik het om servers te ontdekken, maar houd je eigen lijst bij met goedgekeurde servers.
Vermindert een MCP-gateway het tokengebruik?
Ja, maar alleen wanneer deze tools filtert of doorzoekt. Elke MCP-server wordt geleverd met een set tools, en elke tool heeft een schriftelijke beschrijving die de AI moet lezen voordat deze de tool kan gebruiken. En die beschrijvingen verbruiken tokens. Een gateway brengt al je servers op één plek samen. Tenzij je deze instelt om te filteren, toont deze de AI nog steeds elke tool van elke server, dus leest de AI dezelfde stapel beschrijvingen als voorheen.
Je bespaart alleen tokens wanneer de gateway de tools verbergt die een Taak niet nodig heeft.
Voorbeeld: Uit de eigen cijfers van Anthropic blijkt waar de nadruk ligt. In een installatie met vijf servers draagt GitHub 35 tools bij ter waarde van ongeveer 26.000 tokens, en Slack voegt 11 tools toe ter waarde van ongeveer 21.000. Sentry, Grafana en Splunk voegen samen nog eens 12 tools toe, goed voor ongeveer 8.000 tokens. Dat komt neer op 58 tools en ongeveer 55.000 tokens nog voordat het gesprek begint, en GitHub alleen al is verantwoordelijk voor bijna de helft daarvan. Het toevoegen van Jira kost nog eens 17.000 tokens. Anthropic zegt dat het heeft gezien dat tooldefinities vóór optimalisatie opliepen tot 134.000 tokens.
Kosten vormen slechts de helft van het probleem. Een veelvoorkomend knelpunt ontstaat wanneer het model de verkeerde tool kiest of de verkeerde parameters doorgeeft. Dit gebeurt vooral wanneer toolnamen op elkaar lijken, zoals notification-send-user en notification-send-channel. Volgens de documentatie van Anthropic begint de selectie van tools achteruit te gaan zodra er meer dan 30 tot 50 beschikbare tools zijn, en enkele servers kunnen je in hun eentje al boven die grens duwen.
De door Anthropic aanbevolen oplossing is om vooraf een zoektool te laden en vervolgens alleen de drie tot vijf tools op te halen die voor een Taak nodig zijn. In een test met meer dan 50 MCP-tools daalde de totale context van ongeveer 77.000 tokens naar ongeveer 8.700, wat volgens Anthropic neerkomt op een vermindering van 85%. Ook de nauwkeurigheid bij de interne MCP-evaluaties nam toe: Opus 4 steeg van 49% naar 74% met ingeschakelde toolzoekfunctie, en Opus 4.5 steeg van 79,5% naar 88,1%.
De bevindingen van het bedrijf over code-uitvoering met MCP gaan nog verder. Toen een agent door een map met toolbestanden bladerde en alleen de definities las die hij nodig had, daalde het aantal tokens voor één werkstroom van Google Drive naar Salesforce van 150.000 naar 2.000. Deze aanpak vereist echter een sandbox-omgeving voor de code die de agent schrijft, wat op zich al operationele kosten met zich meebrengt.
Gateways bieden je twee manieren om hierop in te spelen.
De eerste manier is het handmatig inkorten van de lijst met tools. Met de profielen van Docker kun je per server individuele tools op de whitelist zetten, de virtuele servers van ContextForge publiceren een zorgvuldig samengestelde set die is geselecteerd uit verschillende upstream-servers, en de Tool Router van Composio kan een sessie aan een vaste lijst vastmaken.
Het tweede punt is zoeken op het moment van de aanroep. AgentCore Gateway bevat een ingebouwde semantische zoekfunctie waarmee agenten in gewone taal zoekopdrachten kunnen uitvoeren, en Composio kan ook tools vinden tijdens de uitvoering.
Anthropic adviseert om actie te ondernemen zodra definities de grens van 10.000 tokens overschrijden of wanneer je 10 of meer tools hebt. De meeste AI-werkstroom-automatiseringen overschrijden die grens snel, en werkstroomen met meerdere agents doen dat nog eerder.
Aantekening: Zoeken kent zijn eigen limieten. In een benchmark uit december 2025 onder 2.792 tools ontdekte Stacklok, dat een concurrerende optimizer verkoopt, dat de toolzoekfunctie van Anthropic in 34% van de gevallen de juiste tool selecteerde. Arcade, een andere leverancier, gaf een zoeknauwkeurigheid van 56% tot 64% aan bij 4.027 tools. Beide tests werden uitgevoerd terwijl de toolzoekfunctie van Anthropic nog in de bèta-fase zat, dus test elke zoeklaag eerst op je eigen catalogus voordat je erop vertrouwt.
Wat zijn de beste MCP-gateways?
Er zijn tal van producten die zichzelf MCP-gateways noemen, en sommige lijken meer op servermappen. Deze lijst beperkt zich tot tools die centraal in uw installatie staan. Uw agents maken verbinding met één eindpunt, de gateway bereikt de servers daarachter, en u krijgt ten minste één daadwerkelijke controle over wat er doorheen gaat.
De controle kan bestaan uit een aanmelding, een lijst met toegestane tools of een auditlogboek.
Vijf hebben de selectie gehaald. Ze lossen allemaal hetzelfde probleem op, maar op verschillende manieren. De juiste keuze hangt af van waar uw agents al draaien: op de laptop van een ontwikkelaar, in uw eigen infrastructuur, in een bestaande Kong-installatie, op AWS of in SaaS-apps.
| Gateway | Het meest geschikt voor | Opvallende functie | Vanafprijs | Waar het tekortschiet |
| Docker MCP-gateway | Lokale ontwikkeling op Docker Desktop | Elke server draait in zijn eigen container, met toelatingslijsten per tool in profielen | Gratis, open source (MIT) | De governance-versie is uitsluitend op uitnodiging verkrijgbaar via Docker Sales |
| IBM ContextForge | Platformteams die zelf hosten | Virtuele servers bieden elk team zijn eigen set aan tools, en REST- of gRPC-API's worden MCP-tools | Gratis, open source (Apache 2.0) | Je draait, patcht en schaalt het zelf |
| Kong AI Gateway | Teams die al gebruikmaken van Kong Konnect | Eén beleidsengine voor API-, LLM- en MCP-verkeer, met toegangsbeheer per tool | $25 per maand per serverloze control plane | SSO en platform-auditlogs zijn uitsluitend beschikbaar in de Enterprise-versie |
| Amazon Bedrock AgentCore Gateway | Agents die op AWS draaien | Ingebouwde semantische zoekfunctie voor tools, inclusief AgentCore Identity zonder extra kosten | Betalen per oproep, geen minimum | Door de op gebruik gebaseerde prijsstelling voor verschillende AgentCore-diensten zijn de maandelijkse kosten moeilijker te voorspellen |
| Composio | Teams die agents verbinden met talrijke SaaS-apps zonder zelf servers te draaien | Beheerde authenticatie voor meer dan 1.500 apps, plus vaste tool-lijsten of het zoeken naar runtime-tools in één Tool Router-sessie | Free voor 100.000 toolaanroepen per maand | Toolaanroepen en opgeslagen inloggegevens worden via de cloud van Composio afgehandeld, tenzij u een ‘bring-your-own-cloud’-implementatie instelt |
Hoe we software beoordelen bij ClickUp
Ons redactieteam hanteert een transparant, op onderzoek gebaseerd en leveranciersonafhankelijk proces, zodat u erop kunt vertrouwen dat onze aanbevelingen zijn gebaseerd op de werkelijke waarde van het product.
Hier volgt een gedetailleerd overzicht van hoe we bij ClickUp software beoordelen.
1. Docker MCP-gateway (het meest geschikt voor lokale ontwikkeling op Docker desktop)
Docker MCP Gateway is de open-source-engine achter de MCP Toolkit in Docker Desktop. Als u Desktop al gebruikt met de toolkit ingeschakeld, draait de gateway op de achtergrond zonder dat er een extra installatie nodig is. Het antwoord op serverwildgroei is containers. Elke MCP-server draait in zijn eigen container met beperkte rechten, netwerktoegang en resources, en de gateway start deze alleen wanneer een agent een van de tools nodig heeft.
Profielen houden de installatie op één plek bij. Een profiel groepeert de servers die een project nodig heeft, en elke client waarmee je verbinding maakt – of dat nu Cursor, VS Code, Claude Desktop of Claude Code is – gebruikt diezelfde installatie. Je kunt een profiel naar een OCI-register pushen zodat teamgenoten het kunnen ophalen, waardoor 15 handmatig bewerkte configuratiebestanden worden vervangen door één gedeelde definitie.
Binnen een profiel kun je afzonderlijke tools, zoals `github.create_issue`, inschakelen en de rest van die server uitgeschakeld laten. Zo houdt Docker de lijst met tools in het model kort.
Inloggegevens worden niet in configuratiebestanden opgeslagen. De gateway haalt geheimen op uit de geheimenopslag van Docker Desktop en voegt deze toe wanneer een server wordt gestart, en verzorgt de OAuth-aanmelding voor servers die dit nodig hebben. Ingebouwde logboekregistratie en het traceren van oproepen laten zien welke tools zijn uitgevoerd. De gateway routeert alleen oproepen; het denkwerk gebeurt in de AI-agenten die u inzet voor automatisering. Om aan de slag te gaan: de Docker MCP-catalogus bevat meer dan 200 tools en diensten.
- Container per server: Elke MCP-server draait geïsoleerd met beperkte rechten, netwerktoegang en resources
- Deelbare profielen: Groepeer servers één keer en push en pull het profiel vervolgens via een OCI-register, zodat het hele team dezelfde installatie gebruikt
- Toegangslijsten per tool: Schakel individuele tools binnen een profiel in of uit om de lijst met tools van het model compact te houden
- Omgang met geheimen en OAuth: Inloggegevens zijn afkomstig uit de geheimenopslag van Docker Desktop in plaats van uit omgevingsbestanden, en de ingebouwde OAuth-werkstroom ondersteunt servers waarvoor aanmelding vereist is
- Docker MCP Gateway: Gratis (open source, MIT)
- Docker Personal: $0
- Docker Pro: $11 per gebruiker per maand
- Docker-team: $16 per gebruiker per maand
- Docker Business: $ 24 per gebruiker per maand (jaarlijks gefactureerd)
- G2: Onvoldoende beoordelingen
- Capterra: Onvoldoende beoordelingen
Waar het tekortschiet: De gateway is bedoeld voor ontwikkelaars die servers op hun eigen machines draaien. De governance-versie, die wordt verkocht als onderdeel van Docker AI Governance, is alleen op uitnodiging verkrijgbaar via Docker Sales, dus je kunt je niet zelf aanmelden voor beleidscontroles voor het hele team. Je kunt de gateway zonder Docker Desktop draaien door middel van een handmatige installatie, maar het beheer van geheimen is nog steeds afhankelijk van Desktop.
Meest geschikt voor: Ontwikkelaars en kleine teams die elke MCP-server in een eigen container willen hebben en één gedeelde installatie voor al hun AI-clients. Niet aanbevolen als: Je zelfbedienings-SSO, op rollen gebaseerde toegang voor verschillende teams of auditlogs op compliance-niveau voor MCP-aanroepen nodig hebt.
Een recensie van een gebruiker luidt als volgt:
De MCP-gateway van Docker is echt heel handig voor lokale ontwikkeling – containerisolatie per server, in Docker Desktop ingebouwde beheerfuncties voor inloggegevens – maar is niet echt ontworpen voor bedrijfsbreed beheer over verschillende teams en regio's heen.
Meest geschikt voor: Ontwikkelaars en kleine teams die elke MCP-server in een eigen container willen hebben en één gedeelde installatie voor al hun AI-clients. Niet aanbevolen als: Je selfservice-SSO, op rollen gebaseerde toegang voor verschillende teams of auditlogs op compliance-niveau voor MCP-aanroepen nodig hebt.
Wat zeggen echte gebruikers over de Docker MCP Gateway?
Een recensie van een gebruiker luidt als volgt:
De MCP-gateway van Docker is echt heel handig voor lokale ontwikkeling – containerisolatie per server, in Docker Desktop ingebouwde beheerfuncties voor inloggegevens – maar is niet echt ontworpen voor bedrijfsbreed beheer over verschillende teams en regio's heen.
De MCP-gateway van Docker is echt heel handig voor lokale ontwikkeling – containerisolatie per server, in Docker Desktop ingebouwde beheerfuncties voor inloggegevens – maar is niet echt ontworpen voor bedrijfsbreed beheer over verschillende teams en regio's heen.
2. IBM ContextForge (Het meest geschikt voor zelfgehoste, per team afzonderlijke toolsets)
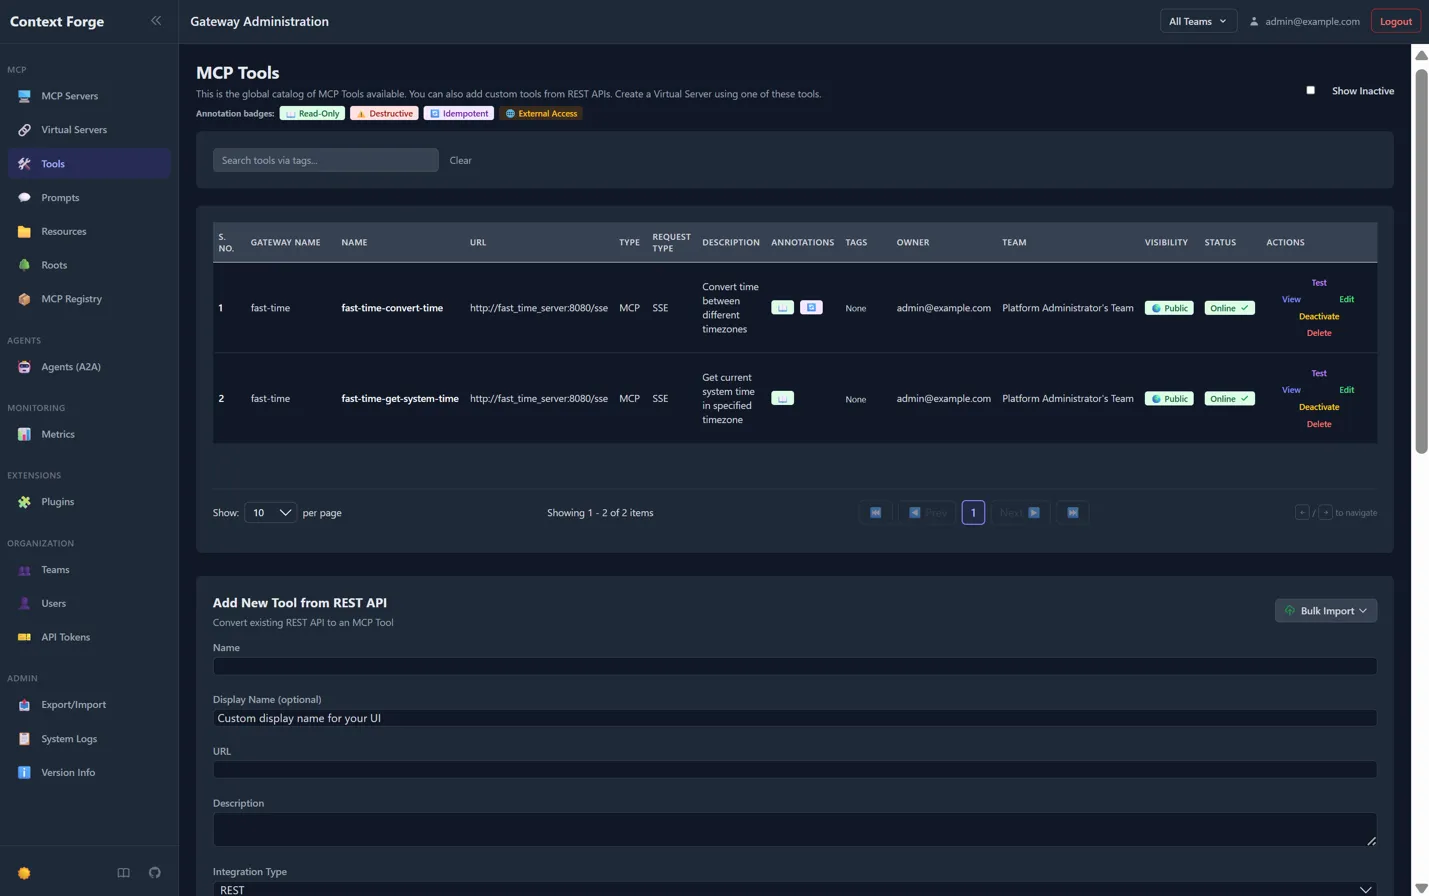
IBM ContextForge is een open-source gateway en registry die u op uw eigen infrastructuur draait. Het brengt MCP-servers, agent-to-agent (A2A)-services en gewone REST- of gRPC-API's onder één eindpunt. U kunt het installeren via PyPI, het als container draaien of het in Kubernetes implementeren met de Helm-chart van het project.
Wat het onderscheidt, is de virtuele server. Je kiest tools uit alles wat in de gateway is geregistreerd, bundelt ze onder één naam en wijst een client naar het eindpunt van die bundel. Een financiële medewerker krijgt de financiële tools, een supportmedewerker krijgt een andere set, en geen van beiden laadt de definities van de ander. Elke virtuele server kan privé zijn, gedeeld met een team of openbaar.
Het verandert ook API’s die je al hebt in MCP-tools. Richt het op een REST-eindpunt en het haalt automatisch het JSON-schema op. De tool vertaalt ook gRPC-services via serverreflectie. Dat bespaart je het schrijven van een wrapper-server voor elke interne API.
Elke upstream-server behoudt zijn eigen OAuth-instellingen en ContextForge slaat tokens per gebruiker op, zodat twee servers verschillende identiteitsproviders kunnen gebruiken. De interface voor beheerders bevat een live logviewer en traces worden via OpenTelemetry verzonden naar backends zoals Jaeger, Zipkin en Datadog. Meer dan 40 plug-ins voegen extra transporten en integraties toe.
- Virtuele servers: Stel een zorgvuldig geselecteerde set tools samen uit verschillende upstream-servers en geef elk team of elke agent een eigen eindpunt
- REST- en gRPC-conversie: Zet bestaande API's om in MCP-tools, waarbij JSON-schema's automatisch worden opgehaald
- OAuth per server: Geef elke upstream-server zijn eigen identiteitsprovider en scopes, waarbij tokens per gebruiker worden opgeslagen
- OpenTelemetry-tracering: stuur traces naar Jaeger, Zipkin, Tempo, Datadog of New Relic
- ContextForge: Gratis (open source, Apache 2.0)
- Infrastructuur: Je betaalt voor je eigen hosting, database en optionele Redis-cache
- G2: Onvoldoende beoordelingen
- Capterra: Onvoldoende beoordelingen
Waar het tekortschiet: Je moet het zelf draaien, patchen en opschalen. De gateway start pas op als je sterke geheime sleutels hebt gegenereerd. Het project raadt PostgreSQL aan voor productieomgevingen, en ondersteuning verloopt via GitHub-problemen en discussies.
Meest geschikt voor: Platformteams die zelf willen hosten, elk team een eigen set tools willen geven en interne API's willen omzetten in MCP-tools. Sla dit over als: Je een beheerde service wilt in plaats van de gateway zelf te beheren.
Meest geschikt voor: Platformteams die zelf willen hosten, elk team een eigen set tools willen geven en interne API's willen omzetten in MCP-tools. Sla dit over als: Je een beheerde service wilt in plaats van de gateway zelf te beheren.
Wat zeggen echte gebruikers over IBM ContextForge?
Een recensie van een gebruiker luidt als volgt:
Onder Apache-licentie, ontwikkeld voor mensen die al een serieuze Kubernetes-infrastructuur draaien. Het is uitgegroeid tot een volwaardige oplossing — echte governance, monitoring, en het kan MCP naast de andere API's van je bedrijf beheren. Het is echter lastiger op te zetten dan de kleinere opties; dit is geen weekendproject.
Onder Apache-licentie, ontwikkeld voor mensen die al een serieuze Kubernetes-infrastructuur draaien. Het is uitgegroeid tot een echt capabel product — echte governance, monitoring, en het kan MCP samen met de andere API's van je bedrijf beheren. Het is echter lastiger op te zetten dan de kleinere opties; dit is geen weekendproject.
3. Kong AI Gateway (het meest geschikt voor teams die Kong al gebruiken)
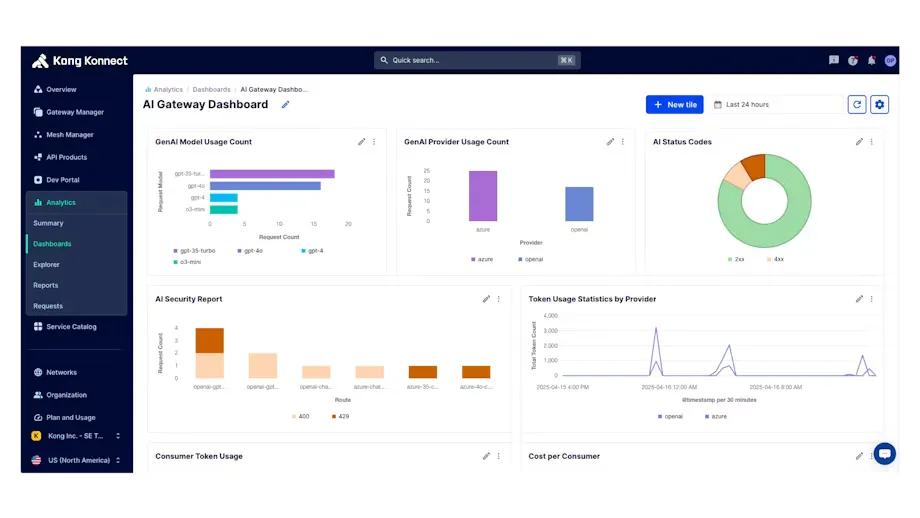
Kong behandelt MCP-verkeer als een ander soort API-verkeer. Als je team al Kong Gateway of Kong Konnect gebruikt, is MCP-ondersteuning beschikbaar als plug-ins voor de gateway die je al in gebruik hebt. Het maakt gebruik van dezelfde verificatie, rate limiting en logboekregistratie die je voor je API's gebruikt.
Het belangrijkste onderdeel is de AI MCP Proxy-plugin. Deze kan voor een MCP-server worden geplaatst die je al gebruikt, of elke API met een OpenAPI-schema omzetten in MCP-tools zonder aangepaste code. Je kunt ook tools van verschillende API's combineren in één MCP-eindpunt, zodat agents slechts één keer verbinding hoeven te maken in plaats van één keer per service.
Toegangscontrole werkt per tool. Je stelt lijstjes met toegestane en geweigerde tools in per gebruiker of gebruikersgroep, en wanneer een agent om zijn tool-lijst vraagt, geeft Kong alleen de tools terug die die specifieke aanroeper mag gebruiken. Elke toegestane of geweigerde poging wordt vastgelegd in het auditlogboek van de plug-in. Omdat een agent nooit tools laadt die hij niet kan aanroepen, houdt de gefilterde lijst ook de context kleiner.
Het inloggen verloopt via de verificatieplugins van Kong, waaronder OpenID Connect en de AI MCP OAuth2-plugin. MCP-verkeerslogboeken registreren sessie-ID's, JSON-RPC-methoden, payloads, latenties en fouten, en je kunt traces naar OpenTelemetry sturen. Als je ook LLM-verkeer via de AI Gateway van Kong routeert, delen modelverkeer en toolverkeer één control plane.
- REST-naar-MCP-conversie: Zet elke API met een OpenAPI-schema om naar MCP-tools zonder een server te hoeven schrijven
- ACL’s per tool: Sta individuele tools toe of weiger ze per gebruiker of gebruikersgroep, zodat de tool-lijst van elke aanroeper alleen toont wat hij mag gebruiken
- MCP-auditlogboeken: Registreer elke toegestane en geweigerde poging tot toegang door een tool
- Toolaggregatie: Combineer tools uit verschillende API’s in één MCP-eindpunt
- Gratis proefversie: 30 dagen toegang tot Enterprise-functies
- Konnect Plus: $25 per maand per serverloze control plane, inclusief 1 miljoen API-verzoeken
- Extra verzoeken: $200 per maand per extra 1 miljoen verzoeken
- Hybride control plane: $200/maand
- Speciale cloud-controlplane: $500 per maand, plus $0,15 per GB bandbreedte
- Onderneming: Aangepaste prijzen, jaarlijkse facturering
- G2: 4,4/5 (meer dan 300 beoordelingen)
- Capterra: Onvoldoende beoordelingen
Waar het tekortschiet: SSO en platform-auditlogs zijn op Konnect alleen beschikbaar in de Enterprise-versie. De AI MCP Proxy-plug-in ondersteunt geen WebSocket- of gRPC-upstreams, en AI-beveiligingsmaatregelen zijn niet van toepassing op MCP-verzoeken. Voor REST-conversie is een geldig OpenAPI-schema voor elke API vereist, en voor ACL's per tool is Kong Gateway 3.13 of hoger nodig. Pings van MCP-clients tellen ook mee voor je maandelijkse totaal aan verzoeken.
Meest geschikt voor: Teams die al Kong gebruiken en die MCP-verkeer onder dezelfde beleidsregels willen laten vallen als hun API's. Sla dit over als: Je momenteel geen Kong gebruikt, of als je SSO nodig hebt zonder een Enterprise-contract.
Meest geschikt voor: Teams die al Kong gebruiken en die MCP-verkeer onder dezelfde beleidsregels willen laten vallen als hun API's. Sla dit over als: u momenteel geen gebruik maakt van Kong, of als u SSO nodig hebt zonder een Enterprise-contract.
Wat zeggen echte gebruikers over Kong AI Gateway?
Een recensie van een gebruiker luidt als volgt:
Dit is zinvol als je Kong al gebruikt. Het is niet langer alleen maar een MCP-toevoeging, maar echte, speciaal ontwikkelde ondersteuning, inclusief agent-naar-agent-verkeer, en medio juli zijn ze een samenwerking aangegaan met een AI-governancebedrijf om beleidscontroles rechtstreeks in de gateway te integreren. Voor sommige van de meer geavanceerde functies is waarschijnlijk wel een betaald abonnement nodig.
Dit is zinvol als je Kong al gebruikt. Het is niet langer alleen maar een MCP-toevoeging, maar echte, speciaal ontwikkelde ondersteuning, inclusief agent-naar-agent-verkeer, en medio juli zijn ze een samenwerking aangegaan met een AI-governancebedrijf om beleidscontroles rechtstreeks in de gateway te integreren. Voor sommige van de meer geavanceerde functies is waarschijnlijk wel een betaald abonnement nodig.
4. Amazon Bedrock AgentCore Gateway (het meest geschikt voor agents die op AWS draaien)
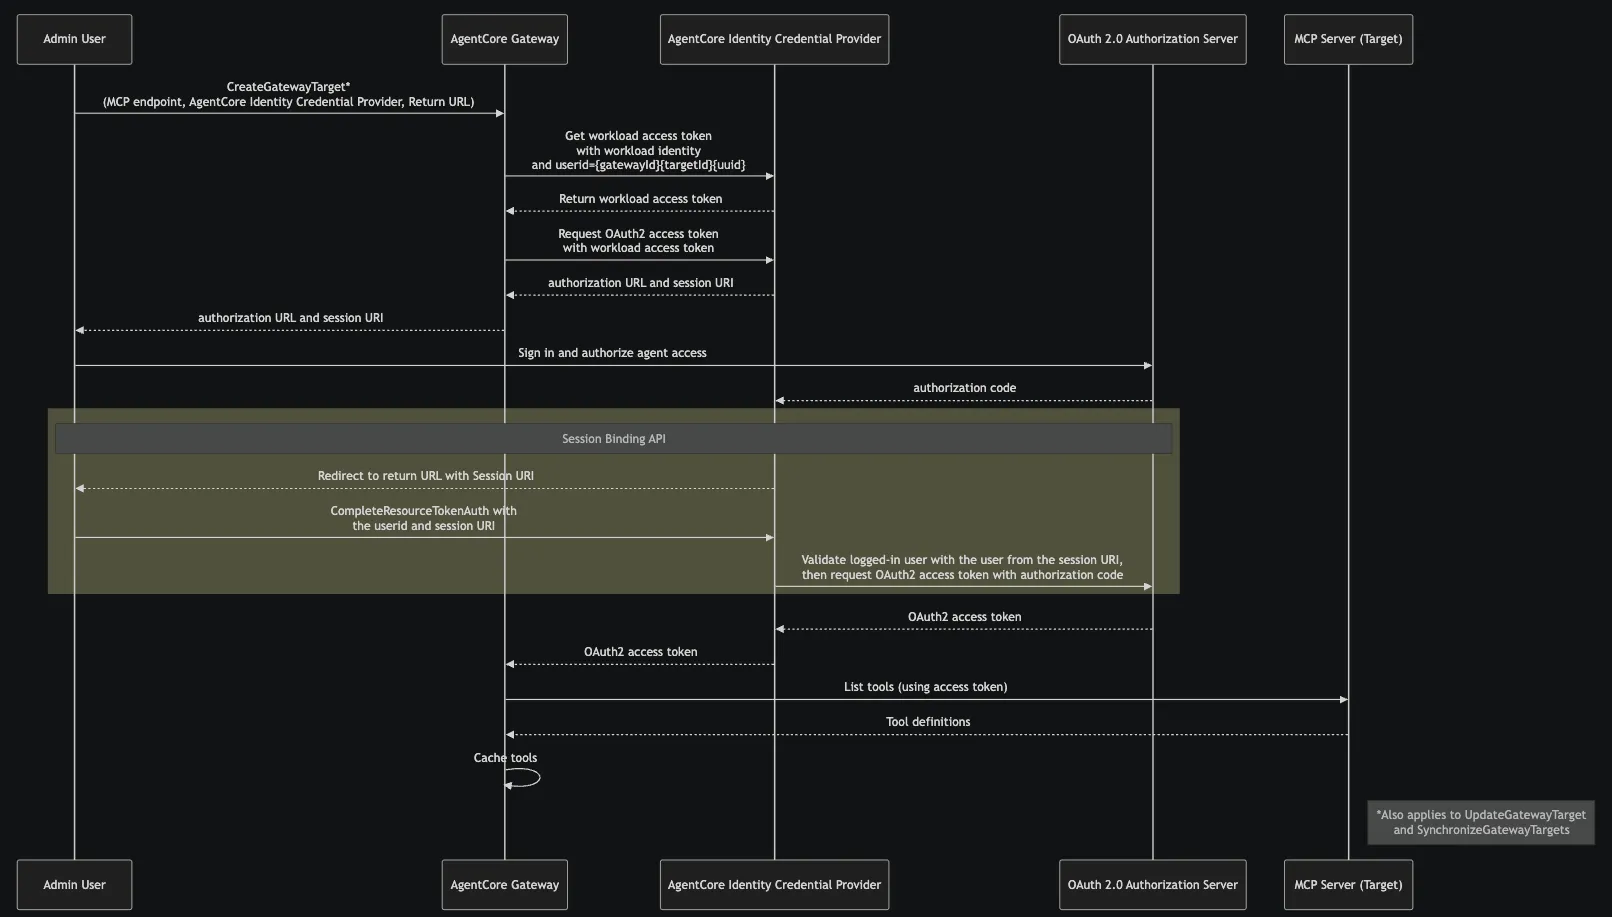
Amazon Bedrock AgentCore Gateway is de volledig beheerde optie van AWS, dus u hoeft niets te hosten of te schalen. Het biedt agents één eindpunt voor hun tools. AgentCore zet bovendien OpenAPI- en Smithy-specificaties, Lambda-functies en bestaande MCP-servers om in MCP-tools zonder aangepaste code. Het bevat integraties met één muisklik voor Salesforce, Slack, Jira, Asana en Zendesk.
Er is een ingebouwde toolzoekfunctie. Als je bij het aanmaken van een gateway semantisch zoeken inschakelt, krijgen agents een zoektool (x_amz_bedrock_agentcore_search) waarmee ze in gewone taal zoekopdrachten kunnen uitvoeren. Op die manier halen ze alleen de tools op die een Taak nodig heeft, in plaats van de volledige catalogus te laden. Het is hetzelfde on-demand-patroon dat Anthropic beschrijft, maar dan uitgevoerd op de gateway in plaats van in de client.
Verificatie werkt in beide richtingen. Bij binnenkomst controleert de gateway wie er een verzoek doet via AWS IAM of een JWT van uw identiteitsprovider. Bij uitgaande verzoeken logt de gateway bij elke tool in met OAuth, een API-sleutel of een IAM-rol en voegt deze inloggegevens zelf toe, zodat agents deze nooit in bezit hebben. AgentCore Identity kost niets extra's wanneer u het via de gateway gebruikt, en AgentCore Policy kan elk verzoek aan een tool toetsen aan regels die in Cedar zijn geschreven.
De gateway werkt met open-sourceframeworks, waaronder CrewAI, LangGraph, LlamaIndex en Strands Agents, en met elk willekeurig model. Een update in juni 2026 voegde MCP-prompts en -bronnen toe, evenals streaming en sessiebeheer, het vragen om goedkeuringen tijdens taken en OAuth-tokenuitwisseling namens een andere partij.
- Semantisch zoeken naar tools: Laat agents de juiste tools vinden met een query in gewone taal, in plaats van elke definitie te laden
- Conversie van tools zonder code: Zet OpenAPI-specificaties, Smithy-modellen, Lambda-functies en bestaande MCP-servers om in MCP-tools
- Tweezijdige verificatie: Controleer inkomende verzoekers en voeg de inloggegevens van elke tool toe bij het versturen van gegevens.
- Integraties met één klik: maak verbinding met Salesforce, Slack, Jira, Asana en Zendesk zonder een server te hoeven bouwen
- Gratis Tier: Tot $200 aan AWS Free Tier-kredieten voor nieuwe klanten
- Tool-aanroepen (ListTools, InvokeTool, Ping): $0,005 per 1.000
- Zoek-API: $0,025 per 1.000
- Indexering van tools: $0,02 per 100 tools per maand
- AgentCore Identity: Geen extra kosten bij gebruik via de gateway
- G2: Onvoldoende beoordelingen
- Capterra: Onvoldoende beoordelingen
Waar het tekortschiet: Het draait alleen op AWS, dus je kunt het niet zelf hosten. De prijsstelling is gebaseerd op gebruik voor verschillende AgentCore-services, waardoor de maandelijkse kosten moeilijker te voorspellen zijn dan bij een vast tarief. In het voorbeeld van AWS zelf kost een agent die 50 miljoen interacties per maand verwerkt, met elk één zoekopdracht en vier toolaanroepen, ongeveer 2.250 dollar per maand, waarbij zoeken meer dan de helft van dat bedrag uitmaakt. Semantisch zoeken is beschikbaar in 18 AWS-regio’s. Elke gateway accepteert alleen de MCP-versies die je configureert, en observability verloopt via CloudWatch tegen aparte kosten.
Meest geschikt voor: Teams die agents op AWS draaien en op zoek zijn naar toolzoekfuncties en het beheer van inloggegevens zonder een gateway te hoeven beheren. Sla dit over als: je zelf hosting nodig hebt, in meerdere clouds wilt werken of een vast, voorspelbaar maandelijks factuurbedrag wilt.
Meest geschikt voor: Teams die agents op AWS draaien en op zoek zijn naar toolzoekfuncties en het beheer van inloggegevens zonder zelf een gateway te hoeven beheren. Sla dit over als: je zelf hosting nodig hebt, in meerdere clouds wilt werken of een vast, voorspelbaar maandelijks factuurbedrag wilt.
Wat zeggen echte gebruikers over de Amazon Bedrock AgentCore Gateway?
Een recensie van een gebruiker luidt als volgt:
De complexiteit komt uit verschillende hoeken: 1) gebruikers moeten AWS-inloggegevens en -omgevingen instellen; 2) ontwikkelaars moeten hun agentcode volledig schrijven en annoteren om AgentCore te kunnen gebruiken; en 3) contextbeheer vereist specifieke programmeermodellen die mogelijk niet met elk framework werken.
De complexiteit komt vanuit verschillende hoeken: 1) gebruikers moeten AWS-inloggegevens en -omgevingen instellen; 2) ontwikkelaars moeten hun agentcode volledig schrijven en annoteren om AgentCore te kunnen gebruiken; en 3) contextbeheer vereist specifieke programmeermodellen die mogelijk niet met elk framework werken.
5. Composio (Het meest geschikt voor het maken van verbinding met SaaS-apps zonder servers te hoeven draaien)
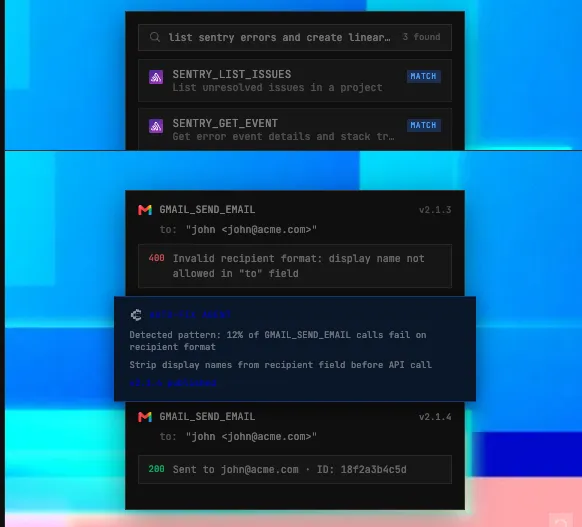
Composio is een beheerd platform dat agents verbindt met meer dan 1.500 apps, waaronder Gmail, Slack, GitHub, HubSpot en Salesforce. U hoeft geen servers te beheren. Uw agent of AI-client maakt verbinding met één MCP-URL, en Composio regelt het inloggen voor elke app, van OAuth-werkstroomen en API-sleutels tot de vernieuwing van tokens.
Het grootste deel van het gateway-werk vindt plaats in de Tool Router. U maakt voor elke gebruiker een sessie aan met de toolkits die hij nodig heeft, en Composio retourneert een MCP-eindpunt met een beperkte scope. Binnen een sessie kunt u een exacte lijst met tools vastmaken, specifieke tools blokkeren of filteren op MCP-hints zoals ‘alleen-lezen’ of ‘destructief’. De tool kan tijdens de uitvoering ook in de catalogus zoeken en alleen de tools laden die een Taak nodig heeft, waardoor de context van de agent klein blijft.
Toestemmingen kunnen vereisen dat een gebruiker elke toolaanroep afzonderlijk goedkeurt of één keer per sessie, met per tool instellingen om altijd toe te staan of altijd te weigeren. Sessies worden per gebruiker aangemaakt, zodat de gekoppelde accounts van elke gebruiker gescheiden blijven en één gebruiker meerdere accounts voor dezelfde app kan koppelen. Als een app niet in de catalogus staat maar wel een MCP-server heeft, kun je deze gratis als aangepaste server toevoegen.
Het werkt met Claude, ChatGPT, Cursor, Claude Code en elke andere MCP-client, evenals met frameworks zoals LangChain, LlamaIndex, CrewAI en de OpenAI Agents SDK. Voor taken die uit meerdere stappen bestaan, biedt Composio een externe runtime aan waarbij elke uitvoering in een eigen, geïsoleerde sandbox plaatsvindt. Het bedrijf meldt dat het voldoet aan SOC 2 Type II en beschikt over een ISO 27001:2022-certificering.
Opvallende functies
- Beheerde authenticatie: Beheer OAuth, API-sleutels en de vernieuwing van tokens voor meer dan 1.500 apps zonder aanmeldingswerkstroom te hoeven bouwen
- Tool Router-sessies: Geef elke gebruiker een MCP-eindpunt met beperkte toegang, dat alleen de toolkits en tools bevat die hij of zij nodig heeft
- Zoeken naar runtime-tools: Doorzoek de volledige catalogus en laad alleen de tools die een Taak nodig heeft
- Goedkeuringscontroles: Vereis menselijke goedkeuring bij elke aanroep, één keer per sessie of nooit, met de mogelijkheid om per tool afwijkingen in te stellen
Prijzen
- Gratis: 100.000 toolaanroepen per maand
- Prijs: $29/maand
- Onderneming: Aangepaste prijzen
Beoordelingen
- G2: Onvoldoende beoordelingen
- Capterra: Onvoldoende beoordelingen
Waar het tekortschiet: Het is een beheerde dienst, dus je toolaanroepen en de opgeslagen inloggegevens van gebruikers lopen via de cloud van Composio, tenzij je een ‘bring-your-own-cloud’-implementatie instelt. Wanneer je verbinding maakt via MCP, worden de tool-call-hooks en schemawijzigingen van de SDK niet uitgevoerd, en zijn aangepaste tools die in je eigen code zijn gedefinieerd niet beschikbaar op het MCP-eindpunt. In mei 2026 maakte Composio een incident van de veiligheid bekend waarbij ongeveer 0,3% van de actieve verbindingen, voornamelijk GitHub-verbindingen, werd blootgesteld, waardoor klanten hun API-sleutels moesten vernieuwen. Neem dit rapport mee in uw beoordeling van de veiligheid.
Meest geschikt voor: Teams waarvan de agenten veel SaaS-apps en aanmelding per gebruiker nodig hebben, zonder zelf servers te hoeven draaien. Niet geschikt als: Uw tools bestaan voornamelijk uit interne API’s, of uw beleid rond veiligheid staat niet toe dat een derde partij de OAuth-tokens van gebruikers bewaart.
Meest geschikt voor: Teams waarvan de agents veel SaaS-apps en aanmelding per gebruiker nodig hebben, zonder zelf servers te hoeven draaien. Niet geschikt als: Je tools voornamelijk uit interne API's bestaan, of als je beleid met betrekking tot veiligheid niet toestaat dat een derde partij de OAuth-tokens van gebruikers bewaart.
Wat zeggen echte gebruikers over Composio?
Een recensie van een gebruiker luidt als volgt:
Een beheerd MCP-platform met een enorme bibliotheek van bijna 1.000+ apps, zoals Gmail en Slack. Het grote voordeel is dat je niet elke integratie zelf hoeft te bouwen en te onderhouden, en Composio ondersteunt ook zelfhosting in VPC en een ingebouwde SDK voor flexibele implementatiemogelijkheden.
Een beheerd MCP-platform met een enorme bibliotheek, met meer dan 1.000 apps zoals Gmail en Slack. Het grote voordeel is dat u niet elke integratie zelf hoeft te bouwen en te onderhouden, en Composio ondersteunt ook zelfhosting in VPC en een ingebouwde SDK voor flexibele implementatiemogelijkheden.
Hoeveel kost een MCP-gateway?
De prijs hangt af van of je betaalt voor beheerd gebruik of de infrastructuur zelf beheert.
Voor open-source gateways hoef je geen licentiekosten te betalen, maar je betaalt wel voor hosting, onderhoud en veiligheid. Bij beheerde gateways worden kosten in rekening gebracht voor toolaanroepen, zoekopdrachten, control planes of ander gebruik.
| Kostenoverzicht | Composio | Docker MCP-gateway | IBM ContextForge | Kong AI Gateway | Amazon Bedrock AgentCore Gateway |
| Gateway | 100.000 toolaanroepen per maand gratis | Gratis, open source (MIT) | Gratis, open source (Apache 2.0) | Vanaf $ 25 per maand per serverloze control plane | Geen kosten vooraf of minimumverplichting |
| Betaald gebruik | Schaal: $29 per maand, aangepaste offertes voor ondernemingen | De Docker-abonnementen staan los van de open-source gateway | Uw hosting- en operationele kosten | 200 dollar per maand per extra 1 miljoen API-verzoeken | $0,005 per 1.000 API-aanroepen |
| Tools filteren of zoeken | Zoeken tijdens de uitvoering of vaste lijsten met tools | Toegangslijsten per tool in profielen | Virtuele servers met geselecteerde tools | ACL's per tool | $0,025 per 1.000 zoekopdrachten; $0,02 per 100 geïndexeerde tools per maand |
| Verificatie | Beheer van OAuth, API-sleutels en het vernieuwen van tokens | Docker-geheimen en OAuth-werkstroomen | Verificatieopties voor de gateway en upstream | Kong-verificatieplugins | IAM, JWT, OAuth, API-sleutels en AgentCore Identity |
| Logs en observability | Uitvoeringslogboeken en beheeropties verschillen per abonnement | Ingebouwde logboekregistratie en het traceren van oproepen | Beheerderslogboeken en OpenTelemetry | MCP-auditlogboeken en -statistieken; platform-auditlogboeken zijn alleen beschikbaar in de Enterprise-versie | CloudWatch-observability tegen afzonderlijke tarieven |
| Belangrijkste exploitatiekosten | Afhankelijkheid van managed services en gebruik | Docker-omgeving en beheer door een betaald team | Hosting, database, onderhoud en schaalbaarheid | Limieten van het Kong-abonnement en Enterprise-functies | Gebruik binnen Gateway, Search, CloudWatch en verbindingen met AWS-services |
Welke gateway goedkoper is, hangt af van wat u al gebruikt. Composio en Amazon Bedrock AgentCore Gateway verleggen een groter deel van het infrastructuurwerk naar de leverancier en rekenen op basis van gebruik. Docker MCP Gateway en IBM ContextForge hebben geen licentiekosten, maar u draagt wel de kosten voor hosting en onderhoud. Kong is financieel het meest voordelig wanneer uw team al met Kong werkt, omdat de invoering ervan uitsluitend voor MCP een nieuw platform en licentiekosten met zich meebrengt.
Hoe kies je een MCP-gateway?
De prijs helpt de lijst in te perken, maar bepaalt zelden de uiteindelijke keuze voor je.
Een beter uitgangspunt is het probleem dat je ertoe heeft gebracht om op zoek te gaan. De meeste teams kampen met een van de volgende twee problemen: ze kunnen niet zien of controleren wie welke tool aanroept, of hun agents laden zoveel tooldefinities dat ze de verkeerde gaan kiezen. Sommige teams hebben beide problemen.
Zodra je weet welk probleem het meest pijn doet, weet je wat de gateway goed moet kunnen en welke functies je kunt missen.
Begin bij de plek waar je agents al draaien
De vijf gateways in deze gids bieden dezelfde basisfuncties, dus de doorslaggevende factor is meestal de stack waarover u al beschikt.
Als uw agents voornamelijk namens individuele gebruikers binnen SaaS-apps actief zijn, bespaart Composio u het meeste werk, omdat het de OAuth-verbindingen van elke gebruiker voor u beheert. Het nadeel is dat die inloggegevens in de cloud van Composio worden bewaard, wat uw team voor veiligheid wellicht wil beoordelen.
Voor teams die worstelen met onsamenhangende werkstroomen die verspreid zijn over de laptops van ontwikkelaars, is Docker MCP Gateway de logische eerste stap. Het is geschikt voor teams die al met Docker Desktop werken, draait elke server in een eigen container en stelt het hele team in staat om één profiel te delen. Als je later governance voor het hele team nodig hebt, moet je een apart gesprek aangaan met de verkoopafdeling van Docker.
Platformteams die er de voorkeur aan geven hun eigen infrastructuur te beheren, zullen de voorkeur geven aan IBM ContextForge. De virtuele servers bieden elk team een eigen set aan tools, en het kan interne REST- en gRPC-services omzetten in MCP-tools. Je neemt dan ook het werk op je voor het patchen, schalen en de oproepdienst die bij zelfhosting horen.
Kong AI Gateway onderwerpt MCP-verkeer aan dezelfde beleidsregels die uw team al hanteert voor zijn API's. Als u SSO of auditlogs voor het platform nodig hebt, moet u rekening houden met de kosten voor Enterprise, aangezien beide functies alleen in de Enterprise-versie beschikbaar zijn.
Voor teams die op AWS werken, zorgt Amazon Bedrock AgentCore Gateway ervoor dat alles goed wordt beheerd en voegt het semantisch zoeken naar tools toe op de gateway. Maak al vroeg een schatting van de op gebruik gebaseerde factuur, want zoekopdrachten, toolaanroepen en CloudWatch worden elk afzonderlijk in rekening gebracht.
Als je een handvol stabiele servers beheert voor een klein team, heb je misschien nog geen gateway nodig. Een gedeelde configuratie in versiebeheer in combinatie met een geheimenbeheerder kan dezelfde functie vervullen, totdat je per team toestemming of centrale logbestanden nodig hebt.
Wat moet je controleren voordat je toewijzing uitvoert?
Zodra je een favoriet hebt, test deze dan eerst in je eigen installatie voordat je iets ondertekent. Op functiepagina’s worden vaak details weggelaten die later van belang zijn, dus neem een aantal specifieke vragen door met je verantwoordelijken voor veiligheid en platform:
- Toegang: Kun je toestemmingen instellen per gebruiker, team of agent, of alleen voor de hele gateway?
- Context: Filtert het tools op basis van allowlists of virtuele servers, doorzoekt het deze op het moment van de aanroep, of beide?
- Inloggegevens: Ondersteunt het de OAuth-stromen, API-sleutels en IAM-rollen die uw servers nodig hebben, en waar worden deze opgeslagen?
- Logs: Worden individuele toolaanroepen geregistreerd, of alleen wijzigingen in accounts en configuraties?
- Storingen: Wat ziet een agent wanneer een upstream-server een time-out bereikt, en kan een herhaalde aanvraag een schrijfbewerking twee keer uitvoeren?
De antwoorden geven meestal uitsluitsel. Als een gateway alleen wijzigingen in de instellingen registreert en niet kan laten zien welke tools je agenten daadwerkelijk hebben gebruikt, zal deze een audit niet doorstaan. En als de gateway je servers met elkaar verbindt zonder hun tool-lijsten in te korten, laden je agenten nog steeds elke tool-definitie, waardoor je tokengebruik hetzelfde blijft.
Hoe migreer je bestaande MCP-servers naar een gateway?
Bij de veiligste implementatie wordt eerst één server met een laag risico overgezet en blijft het oude pad actief totdat het nieuwe pad betrouwbaar blijkt te zijn.
Begin met een inventarisatie
Noteer voor elke server wie de eigenaar is, welke tools deze biedt, tot welke gegevens deze toegang heeft en hoeveel tokens de tooldefinities ongeveer kosten. Dit is ook het moment om op te schonen. De meeste catalogi bevatten tools die al maanden niet meer zijn gebruikt, en door deze vóór de migratie te verwijderen, wordt de omvang van wat je moet beheren kleiner.
Groepeer servers op basis van vertrouwensgrenzen
Plaats servers die privégegevens lezen, servers die niet-vertrouwde content verwerken en servers die gegevens naar buiten kunnen verzenden in afzonderlijke toolsets, zodat één agent nooit alle drie de functies vervult. Die combinatie maakte de GitHub MCP-demo van Invariant Labs over prompt-injectie mogelijk. Controleer ook of elke server nog steeds wordt onderhouden. Verschillende van de oorspronkelijke MCP-referentieservers, waaronder GitHub en Slack, bevinden zich nu in een archief en ontvangen geen updates meer.
Zodra de groepen zijn ingesteld, voer je een korte pilot uit
- Leid alleen-lezen-servers eerst via de gateway, terwijl servers die kunnen schrijven via directe verbindingen blijven lopen
- Sluit één testclient aan en controleer of deze kan inloggen, de lijst met verwachte tools kan weergeven en de juiste servers kan bereiken
- Voer dezelfde taken uit via het directe pad en via de gateway, en vergelijk vervolgens de resultaten, de latentie en de grootte van de context
- Sluit opzettelijk een upstream-server af en controleer of de agent een duidelijke fout krijgt en of er geen schrijfbewerking twee keer wordt uitgevoerd
Zodra de pilot is geslaagd, verplaats je de servers met schrijftoegang één voor één. Stel voor elke verplaatsing rollbackcriteria vast, zodat je niet midden in een incident hoeft te beslissen of je de verplaatsing ongedaan moet maken. Laat de directe configuratie intact totdat het gateway-pad een paar weken probleemloos heeft gewerkt, en trek daarna de oude inloggegevens en clientverbindingen in.
Er geldt één regel, ongeacht welke gateway u kiest. De MCP-specificatie verbiedt het doorgeven van tokens. De gateway mag alleen tokens accepteren die specifiek voor haar zijn uitgegeven, en moet downstream-servers aanroepen met hun eigen, afzonderlijk geautoriseerde inloggegevens in plaats van het token van de client door te sturen. Controleer of de configuratie van uw gateway aan deze regel voldoet voordat u productieverkeer doorstuurt.
Hoe werkt ClickUp met een MCP-gateway?
ClickUp maakt vanaf beide kanten van de gateway verbinding met MCP.
AI-apps buiten ClickUp, zoals Claude, Cursor en ChatGPT, krijgen toegang tot je werkruimte via de ClickUp MCP-server, die net als elke andere server achter je gateway staat. Binnen ClickUp kunnen Super Agents en Brain² gebruikmaken van tools van externe MCP-servers waarmee je verbinding maakt, en je gateway kan daar een van zijn.
Plaats de ClickUp MCP-server achter je gateway
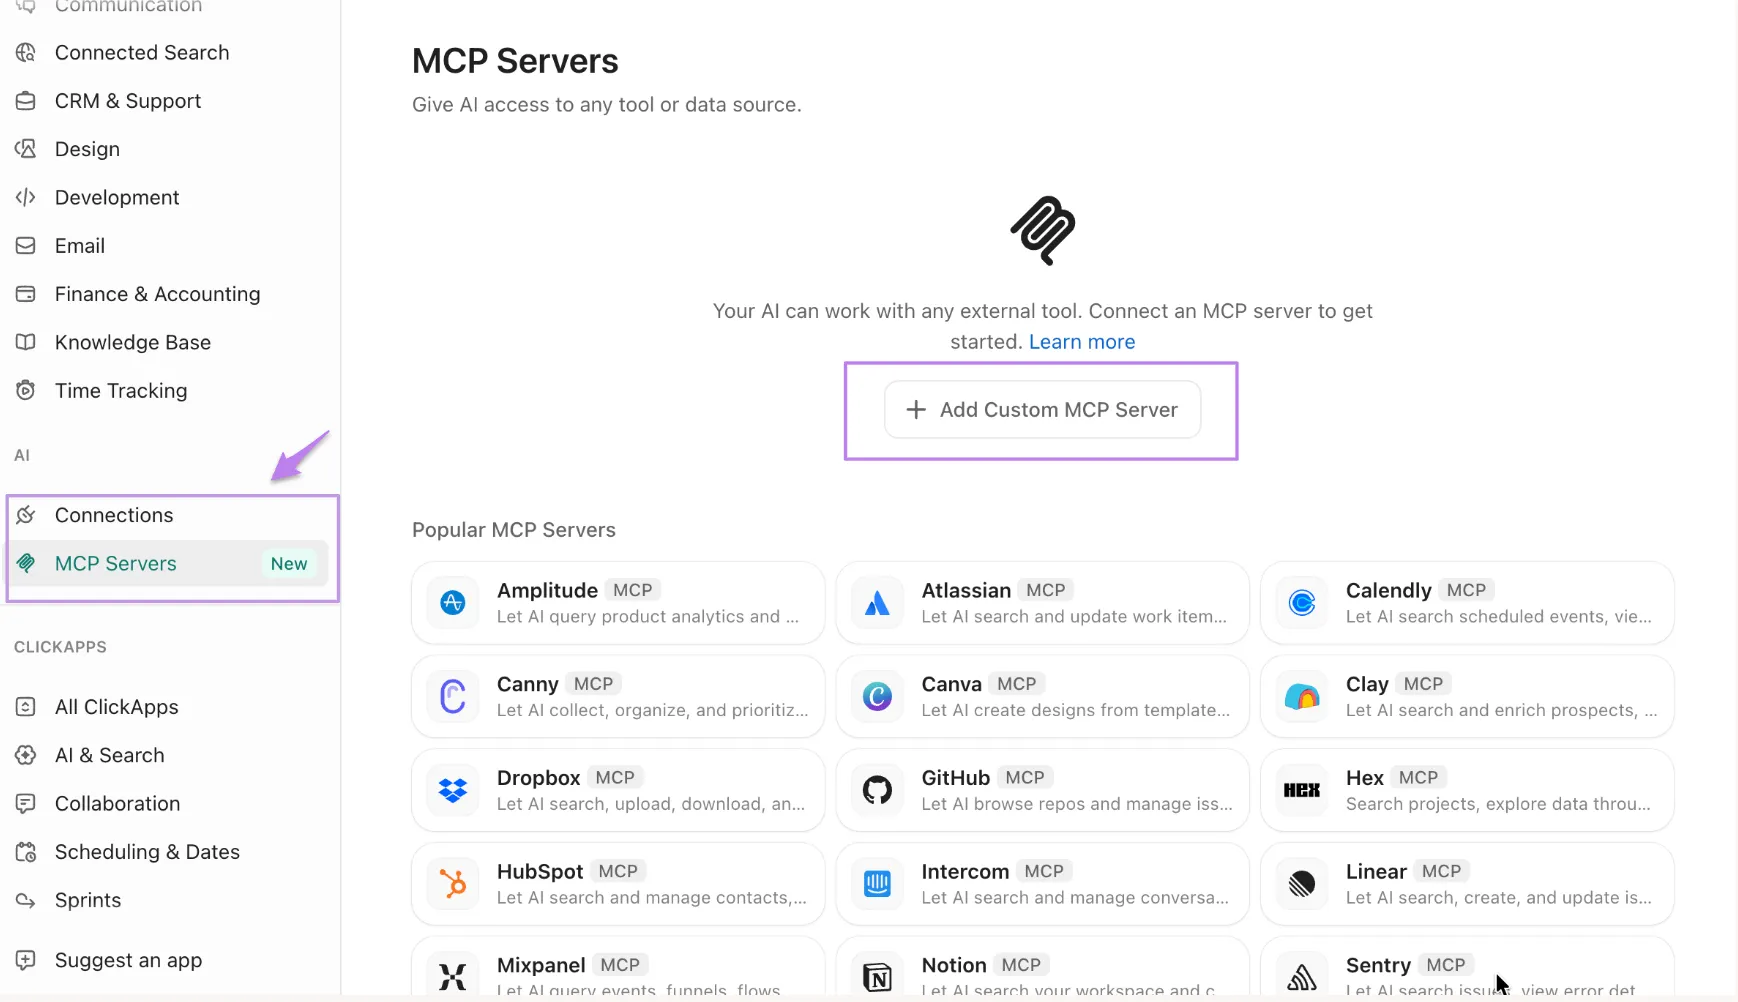
De ClickUp MCP-server draait op https://mcp.clickup.com/mcp en is beschikbaar in elk abonnement, inclusief Free Forever. De server accepteert uitsluitend OAuth, zodat je gateway nooit persoonlijke API-sleutels hoeft op te slaan of deze hoeft te vernieuwen wanneer iemand vertrekt. Als je je eigen client bouwt, moet deze OAuth 2.1 met PKCE ondersteunen. ClickUp houdt een whitelist bij van goedgekeurde clients, dus elke client die niet op de lijst staat, moet eerst ter beoordeling worden ingediend.
Zodra de verbinding tot stand is gebracht, kunnen uw medewerkers taken aanmaken en doorsturen, statusupdates samenstellen op basis van taken en documenten, werktijd registreren, zoeken in taken, documenten en opmerkingen, en chatthreads samenvatten. Op die manier kan een medewerker de projectcontext zelf opzoeken in plaats van deze bij elke prompt te moeten plakken.
Het is de moeite waard om de verwerkingslimieten achter een gateway nader te bekijken. De limiet geldt voor je hele werkruimte, en elke aangesloten client verbruikt hetzelfde gedeelde quotum. Zonder de Everything AI-add-on beperkt ClickUp het aantal MCP-aanroepen per voortschrijdende periode van 24 uur, van 100 bij Free Forever tot 5.000 bij Enterprise.
Met de add-on volgen MCP-verzoeken in plaats daarvan de limieten per minuut van de openbare API. Die variëren van 100 verzoeken per minuut bij Free Forever, Unlimited en Business tot 10.000 bij Enterprise. ClickUp geeft het MCP-gebruik nog niet weer. Als meerdere teams via één gateway toegang hebben tot ClickUp, stel dan limieten per team in bij de gateway, zodat één drukke gebruiker niet de toegewezen hoeveelheid voor alle anderen opgebruikt.
Maak verbinding met Super Agents met je MCP-servers
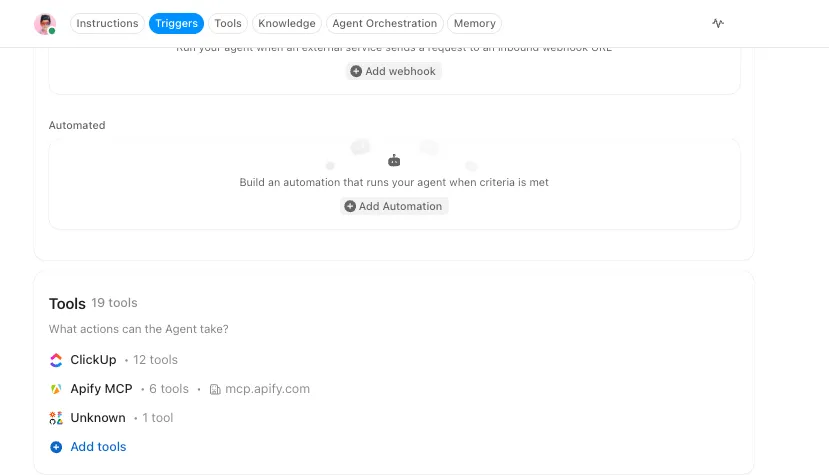
Omgekeerd kun je externe MCP-servers koppelen vanuit het ClickUp App Center, hetzij voor de hele werkruimte, hetzij alleen voor jezelf. Beheerders bepalen wie elk type verbinding mag toevoegen. Nadat een server is gekoppeld, kies je welke tools van die server elke Super Agent krijgt: allemaal, of alleen specifieke. Dat is hetzelfde principe als het inkorten van tool-lijsten eerder in deze handleiding, maar dan toegepast op de agents binnen je werkruimte.
Als de server waarmee je verbinding maakt je gateway is, controleer dan eerst twee zaken. ClickUp maakt verbinding vanaf wisselende cloud-IP-adressen, dus een IP-toelatingslijst laat het niet door. Je gateway heeft ook een openbare URL nodig die beveiligd is met OAuth of een API-sleutel. De werkruimte-auditlogs van ClickUp registreren wie verbinding heeft gemaakt, een server heeft bijgewerkt of de verbinding heeft verbroken. Voor een overzicht van welke tools elke agent daadwerkelijk heeft aangeroepen, heb je de logs van je gateway nodig.
Blijf bij de uitrol in ClickUp
De bovenstaande inventarisatie- en pilotstappen leiden tot veel kleine beslissingen die gemakkelijk uit het oog te verliezen zijn. Voeg elke server toe als een taak in een lijst, met aangepaste velden voor eigenaar, gegevenstoegang, vertrouwensgroep en tokenkosten. Schrijf vervolgens de terugdraaiingscriteria op in een document dat aan elke migratietaak is gekoppeld. Als een pilot mislukt of een upstream-server wordt gearchiveerd, staan de eigenaar en de volledige geschiedenis allemaal op één plek.
Kies de gateway die het beste bij uw probleem past
Elk onderdeel van deze handleiding komt steeds weer terug op dezelfde twee taken.
Het eerste punt is controle: één eindpunt, één plek voor inloggegevens en één overzicht van welke agent welke tool heeft aangeroepen. Alle vijf gateways in deze gids bieden dat in een of andere vorm, en het grootste verschil zit hem in de mate waarin je de infrastructuur zelf beheert. De tweede taak is om de tool-lijst van elke agent klein te houden, en een gateway helpt daar alleen bij als je filter- of zoekfuncties instelt.
Voordat je iets ondertekent, tel dan je tools en meet hoeveel tokens hun definities gebruiken.
Schrap de servers die niemand gebruikt, groepeer de rest op basis van vertrouwensgrenzen en verplaats eerst één server met alleen-lezen-toegang via de gateway. Als ClickUp een van die servers is, maak dan een verbinding met deze server via de ClickUp MCP-server en kijk hoe een agent je taken, documenten en chat afhandelt met de volledige projectcontext.
Veelgestelde vragen over MCP-gateways
Wat is de beste MCP-gateway?
Welke MCP-gateway het beste is, hangt af van waar uw agents al draaien. Docker MCP Gateway is geschikt voor lokale ontwikkeling. IBM ContextForge is geschikt voor teams die zelf willen hosten. Kong AI Gateway is geschikt voor teams die al met Kong werken, en Amazon Bedrock AgentCore Gateway is geschikt voor agents op AWS. Composio is geschikt voor agents die in veel verschillende SaaS-apps worden gebruikt. Voor gereguleerde sectoren moet u letten op mogelijkheden voor zelfhosting of een privé-implementatie, toegangscontroles per tool en logboeken van individuele toolaanroepen.
Is MCP een API-gateway?
Nee. Het Model Context Protocol is een specificatie die bepaalt hoe AI-apps verbinding maken met tools en gegevens. Een MCP-gateway is software die op die specificatie is gebaseerd. Deze bevindt zich tussen agents en MCP-servers en regelt de toegang, inloggegevens en logboekregistratie. Het werkt net als HTTP en een API-gateway: HTTP stelt de regels voor verzoeken vast, en de gateway beslist welke verzoeken worden doorgelaten.
Heeft u een MCP-gateway nodig?
Je hebt een MCP-gateway nodig als je wilt bepalen wie welke tools op verschillende servers mag gebruiken, of als je centraal wilt bijhouden wat agents hebben gedaan. Als een klein team een handvol stabiele servers beheert, volstaan een gedeelde configuratie in versiebeheer en een geheimenbeheerder voor het grootste deel. Een gateway loont pas echt de moeite wanneer je per team toegang tot tools nodig hebt of één centrale plek wilt om inloggegevens te beheren.
zijn MCP-servers veilig achter een gateway?
Een gateway maakt het eenvoudiger om MCP-servers te beveiligen. Op zichzelf maakt het ze nog niet veilig. Het bewaart inloggegevens op één plek, stelt een limiet vast aan de tools die elke aanroeper mag gebruiken en registreert aanroepen centraal. Prompt-injectie kan nog steeds plaatsvinden via een vertrouwde server, zoals Invariant Labs aantoonde met de MCP-server van GitHub. Tools die privégegevens lezen, onbetrouwbare content verwerken of gegevens versturen, moeten in aparte toolsets worden ondergebracht. Zorg ervoor dat de gateway nooit het token van een client doorstuurt. En stop met het gebruik van servers die geen updates meer ontvangen.
Vervangt het zoeken naar tools de toegangscontrole?
Nee. De toolzoekfunctie bepaalt welke tools een agent voor een taak te zien krijgt. Toegangscontrole bepaalt of die agent ze mag aanroepen. Amazon Bedrock AgentCore Gateway behandelt bijvoorbeeld semantisch zoeken en verificatie als afzonderlijke functies. Voer de zoekopdracht alleen uit binnen de tools die een aanroeper mag gebruiken, en controleer de toestemming opnieuw wanneer de tool daadwerkelijk wordt uitgevoerd. Als het verbergen van een tool uit de zoekresultaten de enige bescherming is, is deze niet beschermd.
Wat moeten de auditlogs van een MCP-gateway vastleggen?
Auditlogs van een MCP-gateway moeten vastleggen wie elke aanroep heeft gedaan, welke agent en tool erbij betrokken waren, welke server deze heeft verwerkt, of de aanroep is toegestaan of geweigerd, wanneer deze plaatsvond en wat het resultaat was. De AI MCP Proxy-plug-in van Kong registreert bijvoorbeeld elke toegestane en geweigerde toegangspoging van een tool. Controleer voordat u tot aankoop overgaat of de logs individuele toolaanroepen omvatten en niet alleen wijzigingen in accounts en configuraties, en kijk vervolgens hoe lang ze worden bewaard en of u ze kunt exporteren.