Projektmanagement bringt viele Verantwortlichkeiten, Termine, Spätschichten und jede Menge Kaffee mit sich.
Glücklicherweise können Sie mit ein wenig Hilfe von Ihrem „Kumpel“ – der Software für Projektmanagement – immer einen Schritt voraus sein.
Vor diesem Hintergrund war Kommunikation noch nie so einfach, unkompliziert und schnell wie heute, was zu einem produktiveren und erfolgreicheren Team führt.
Das Projektmanagement aus der Ferne hilft Projektmanagern dabei, hybride Teams miteinander zu verbinden und sicherzustellen, dass alle zusammenarbeiten, um die Projektziele zu erreichen. In dieser Hinsicht unterscheidet es sich nicht vom Management anderer Projekte, außer dass das Projekt aus der Ferne durchgeführt wird.
Die Leitung und der Betrieb eines Remote-Teams werfen zudem ein heikles Problem auf: ein erhöhtes Risiko für Cyberkriminalität.
Schauen wir uns also die fünf größten Cybersicherheitsbedrohungen an, denen Projektmanager heute ausgesetzt sind, sowie zehn Möglichkeiten, wie man ihnen begegnen kann!
Die 5 größten Bedrohungen für die Cybersicherheit
Cybersicherheit kann über den Erfolg oder Misserfolg eines Geschäfts entscheiden.
Unternehmen basieren auf Daten, und Daten sind das wertvollste Kapital eines Unternehmens. In der heutigen digitalen Welt sind Daten jedoch anfälliger für Cyberangriffe geworden, und durch hybride Arbeitsmodelle und Remote-Arbeit hat sich diese Anfälligkeit noch weiter erhöht.
Die Zunahme von Datenlecks und Hackerangriffen lässt sich auf mangelnden Datenschutz, die Folgen einer globalen Pandemie und immer raffiniertere Angriffsmethoden zurückführen. Geschäfte sind sich heute mehr denn je der Probleme bewusst, die durch Datenlecks entstehen können.
Einer der Datenlecks, die den Weg für die neue EU-Gesetzgebung ebneten, war der Fall „Wonga Loans“. Dieses Unternehmen für Kurzzeitkredite erlitt 2017 einen schwerwiegenden Datenleck, bei dem die Bankdaten von 250.000 Kunden offengelegt wurden.
Hier finden Sie die wichtigsten Cyberbedrohungen, auf die Sie achten sollten, sowie Tipps, wie Sie diesen vorbeugen können.
1. Man-in-the-Middle-Angriff
Stellen Sie sich folgendes Szenario vor: Sie und Ihr Kollege unterhalten sich über eine Plattform mit Sicherheitsfunktionen, doch jemand belauscht Ihre Unterhaltung und versendet in Ihrem Namen gefälschte Nachrichten an Ihren Kollegen. Oh je!
Dahinter steckt die Idee, dass Hacker Zugriff auf persönliche und sensible Daten erlangen und die Nachrichten manipulieren.
Das kann passieren, wenn Sie ein ungesichertes öffentliches WLAN-Netzwerk nutzen. Befindet sich der Hacker an diesem ungesicherten Ort, verschafft er sich Zugriff und versendet Malware, um sensible Daten auszuspähen. Er kann sich dabei auch als Kunde, Geschäftspartner oder eigentlich als jeder beliebige andere ausgeben.
Beispiel für einen Man-in-the-Middle-Angriff
Kürzlich gelangte ein Angreifer dank eines Hackerangriffs auf die niederländische Registrierungsstelle DigiNotar in den Besitz von 500 Zertifikaten für Websites wie Google, Skype und andere bekannte Seiten. Mithilfe dieser Zertifikate gab sich der Angreifer bei einem Man-in-the-Middle-Angriff als vertrauenswürdige Websites aus und stahl Benutzerdaten, indem er diese dazu verleitet, ihre Zugangsdaten auf gefälschten Websites einzugeben. Der Vorfall hatte letztlich Auswirkungen auf etwa 300.000 iranische Gmail-Konten und führte dazu, dass DigiNotar Insolvenz anmelden musste.
2. Klassische SQL-Injection
Nehmen wir an, Sie bereiten sich auf Ihren Urlaub vor und möchten ein Hawaii-Kleid kaufen. Sie öffnen Ihren Browser und geben „Hawaii-Kleider“ in die Suchleiste ein. Wenn die Suchleiste durch das Einschleusen von Schadcode infiziert ist, zeigt sie Ihnen zwar weiterhin eine Liste mit Hawaii-Kleidern an, nutzt Ihre Suchanfrage jedoch dazu, Ihre persönlichen Infos auszuspähen. ?
Bei einem Cyberangriff, der als „SQL-Injection“ bezeichnet wird, nutzt ein Hacker einen SQL-Code, um eine Datenbank zu manipulieren und Zugriff auf potenziell wichtige Informationen zu erlangen. Da diese Angriffsmethode bei jeder Webanwendung oder Website zum Einsatz kommen kann, die eine SQL-basierte Datenbank nutzt, gehört sie zu den häufigsten und gefährlichsten Angriffsarten.
Beispiel für einen SQL-Angriff
Zu den Opfern dieser Art von Cyberangriffen zählen unter anderem Sony Pictures, Target, LinkedIn und Epic Games. Der Fall Cisco aus dem Jahr 2018 ist einer der bekanntesten Angriffe. Dabei wurde eine SQL-Injection-Sicherheitslücke im Cisco Prime License Manager entdeckt.
Angreifern gelang es, Shell-Zugriff auf die Systeme zu erlangen, auf denen die Lizenzverwaltung eingesetzt wurde. Aber keine Sorge: Cisco hat das Problem inzwischen behoben.
Obwohl dieser Fehler mittlerweile alt genug ist, um Alkohol zu trinken, können wir ihn immer noch nicht endgültig beseitigen. Er gilt als eine der ältesten Cyberbedrohungen und verursacht dennoch nach wie vor genauso viele Probleme.
3. Die Zunahme von Malware
Es ist alles Spaß und Spiel, bis man Malware herunterlädt und den Hackern dabei hilft, an alle persönlichen Daten zu gelangen. Der Begriff „Malware“ umfasst alle Dateien oder Programme, die Schaden anrichten, darunter Würmer, Trojaner, Viren und Ransomware.
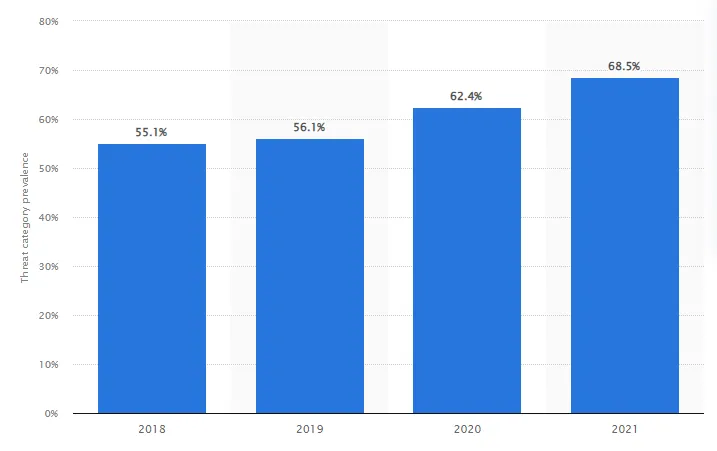
Bis 2021 waren 68,5 % der Unternehmen von Malware-Angriffen betroffen. Aus den Berichten geht hervor, dass dieser Anstieg mit der Ausbreitung der COVID-19-Pandemie zusammenhing.
Zudem haben sich die Kriminellen von automatisierten Ransomware-Kampagnen, bei denen es vor allem auf die Reichweite ankam, hin zu gezielteren Erpressungsversuchen gegen etablierte Geschäfte verlagert. Durch diese Veränderung wurde Ransomware profitabler und weckte schließlich das Interesse krimineller Banden.
Der vermehrte Einsatz dieser neuen Erpressungstechnik führte dazu, dass sich die Ransomware-Welle weiter verschlimmerte.
Beispiel für einen Malware-Angriff
Einer der bekanntesten Angriffe war der WannaCry-Ransomware-Angriff, bei dem innerhalb eines Tages mehr als 230.000 Computer infiziert wurden und das Ergebnis ein Schaden von 4 Milliarden Dollar war.
4. Raffinierte Phishing-Techniken
Phishing ist eine Form des Social Engineering, bei der ein Angreifer eine gefälschte Nachricht versendet, um die betroffene Person dazu zu verleiten, persönliche Daten preiszugeben oder schädliche Software auf der Infrastruktur des Opfers zu installieren.
Beispiel für eine Phishing-Technik
Ubiquiti Networks wurde leider im Jahr 2015 Opfer eines Phishing-Angriffs, der dem Geschäft 46,7 Millionen Dollar kostete. Der Angreifer verschaffte sich die Berechtigung, im Namen des Leiter der Finanzabteilung eine Reihe von Überweisungen durchzuführen, um eine geheime Übernahme abzuschließen.
Der Hacker gab sich als Geschäftsführer und Rechtsanwalt des Unternehmens aus. Das Unternehmen tätigte innerhalb eines Zeitraums von 17 Tagen 14 Zahlungen auf Konten in Polen, Ungarn, China und Russland.
Ubiquiti wurde erstmals auf das Problem aufmerksam, nachdem das Unternehmen eine Warnung des FBI erhalten hatte, dass sein Konto in Hongkong möglicherweise Ziel eines Betrugs geworden sei. Dadurch war es dem Unternehmen möglich, alle anstehenden Überweisungen zu stoppen und einen großen Aufwand zu betreiben, um so viel wie möglich von den 46,7 Millionen Dollar – etwa 10 % der Barmittel des Unternehmens –, die entwendet worden waren, zurückzuerhalten.
5. Häufige Denial-of-Service-Angriffe
Diese Art von Cyberangriff kann zu einem Ausfall des Netzwerks führen und es für die Benutzer unzugänglich machen. Die Hacker könnten politische oder gesellschaftliche Ziele verfolgen, beispielsweise eine Kampagne gegen ein Unternehmen starten, dessen Aktivitäten ihnen missfallen.
Manchmal nutzen Hacker DDoS-Angriffe nur zum Spaß und um mit den neuesten Techniken zu prahlen, die sie entwickelt haben, um ein System lahmzulegen.
Beispiel für einen Denial-of-Service-Angriff
Im Februar 2020 war Amazon Web Services Einzelziel eines massiven DDoS-Angriffs. Es handelte sich um den schwersten DDoS-Angriff der jüngeren Geschichte, bei dem eine Methode namens „Connectionless Lightweight Directory Access Protocol (CLDAP) Reflection“ eingesetzt wurde, um einen nicht namentlich genannten AWS-Kunden anzugreifen.
Mithilfe dieser Technik, die von einer Abhängigkeit von anfälligen CLDAP-Servern von Drittanbietern geprägt ist, wird die Datenmenge, die an die IP-Adresse des Opfers gesendet wird, um das 56- bis 70-Fache erhöht. Der Angriff erreichte über einen Zeitraum von drei Tagen einen Spitzenwert von erstaunlichen 2,3 Gigabyte pro Sekunde.
10 Möglichkeiten, Cybersicherheitsbedrohungen zu bekämpfen
Hacker werden immer kreativer und bereiten uns Kopfzerbrechen.
Um Ihnen bei der Bekämpfung dieser Bedrohungen zu helfen, finden Sie hier zehn Möglichkeiten, wie Sie Ihr Geschäft gegen potenzielle Cyberbedrohungen verteidigen und schützen können.
1. Wählen Sie ein sicheres Projektmanagement-Tool und einen sicheren Cloud-Speicher-Dienst
Projektmanagement-Tools sind heutzutage unverzichtbar, insbesondere zur Nachverfolgung des Fortschritts Ihres Projekts und zur Verbesserung der Kommunikation im Team. Allerdings ist nicht jedes heute verfügbare Arbeitswerkzeug sicher.
Wenn wir von *Sicherheit sprechen, meinen wir eine Plattform mit geeigneten Autorisierungsmaßnahmen, um Informationslecks zu minimieren.
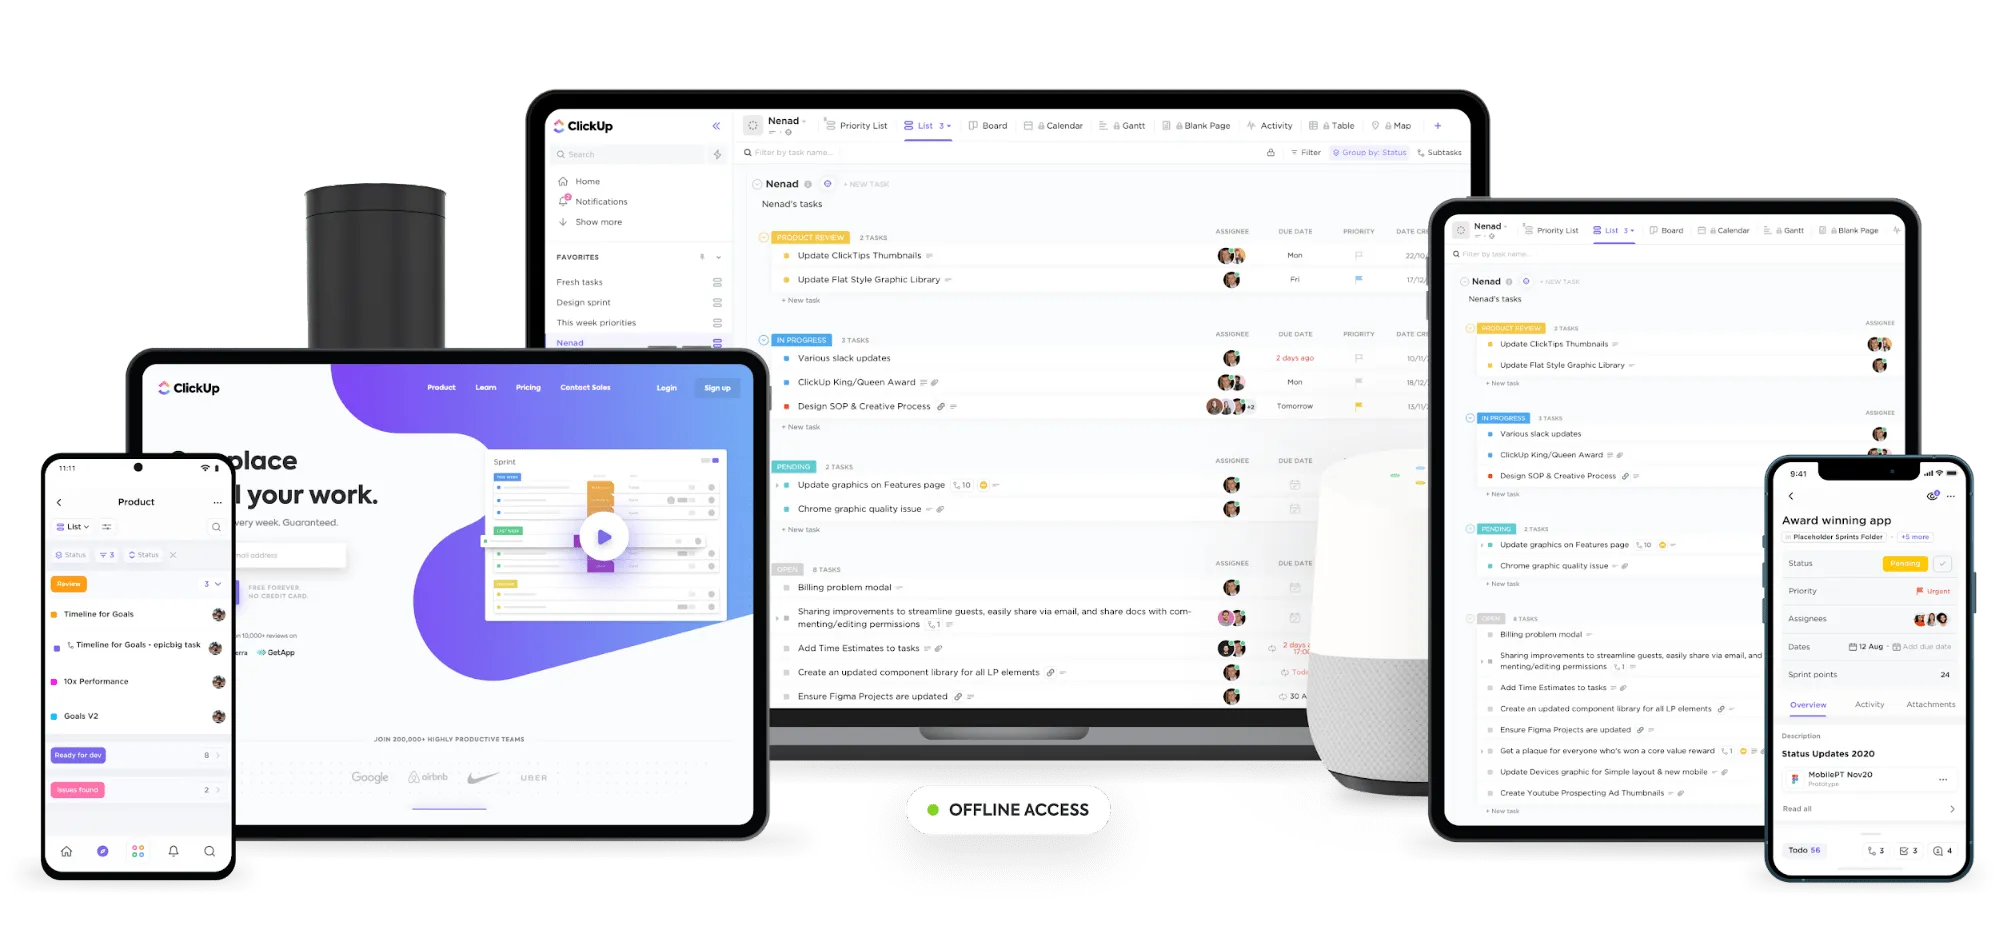
ClickUp ist eines der sichersten tools für die Zusammenarbeit, die derzeit auf dem Markt erhältlich sind. Es bietet eine sichere Umgebung und achtet gleichzeitig auf die Anwendungsleistung und das allgemeine Nutzererlebnis.
Tatsächlich hat das Unternehmen kontinuierlich die SOC-2-Konformität sowie die Zertifizierungen nach ISO 27001, ISO 27017 und ISO 27018 erreicht. Diese ISO-Zertifizierungen belegen das Engagement von ClickUp für den Schutz der Kundendaten und die Bereitschaft, Kunden jeder Größe weltweit zu unterstützen.
Werfen Sie einen Blick auf die Features der Sicherheit:
- Die Zwei-Faktor-Authentifizierung schützt Ihren Workspace vor unbefugtem Zugriff.
- Alle Unterhaltungen in den Online-Anwendungen von ClickUp werden durch eine 256-Bit-SSL-Verschlüsselung geschützt.
- Benutzerdefinierte Berechtigungen, um jedem Teammitglied eigene Berechtigungen zuzuweisen, sodass es nur die Informationen sieht, die es benötigt
- Bestimmen Sie mithilfe der Datenschutzfunktionen von „Spaces“, „Ordnern“ und „Listen“, wer was sehen darf und wer zu Ihrem Workspace hinzugefügt wird.
Außerdem benötigen Sie einen Cloud-Dienst, mit dem Sie Ihre wichtigen Daten an einem hochsicheren, zentralisierten Speicherort speichern können, den Ihr Cybersicherheitsteam überwachen kann.
Internxt ist eine dezentrale Cloud-Speicherplattform, die Peer-to-Peer-Filesharing, Blockchain und End-to-End-Verschlüsselung vereint. Ihre Dateien werden in fragmentierten Teilen auf Speicherorten in verschiedenen Ländern gespeichert, wodurch sie noch privater und sicherer sind.
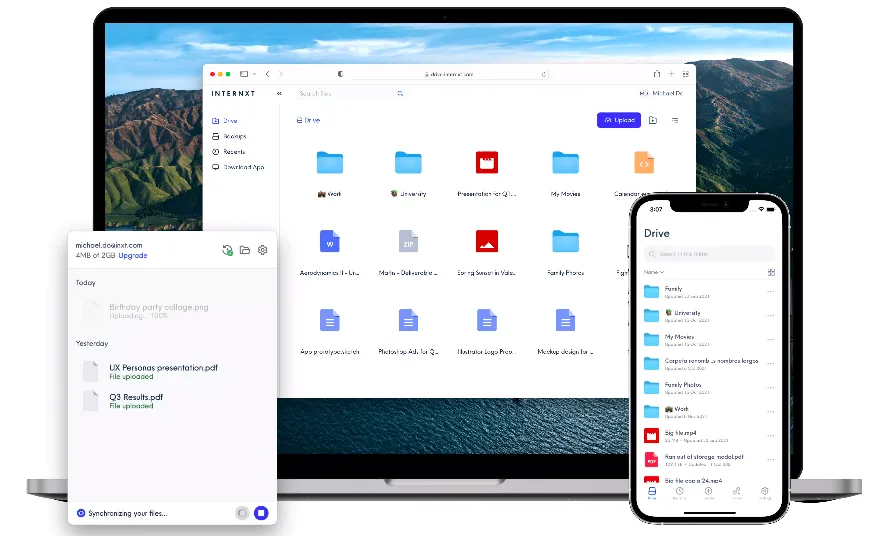
Das sind die Features:
- Die durchgehend verschlüsselten Links machen das Freigeben von Dateien sicher, privat und einfach.
- Nutzen Sie Token, um für Cloud-Speicher und Cloud-Computing-Dienste zu bezahlen. Kunden können durch die Verwendung der Token außerdem Rabatte und kostenlose Fanartikel erhalten.
- Ihre hochgeladenen Dateien werden auf der Client-Seite verschlüsselt, bevor sie in kleine Teile zerlegt werden. Nur Sie haben Zugriff auf den Verschlüsselungsschlüssel, mit dem Sie die fragmentierten Daten wiederherstellen können.
Wenn diese Art von Cloud-Dienst mit einer Verwaltungs-App wie ClickUp kombiniert wird, sind nicht nur die Sicherheit Ihres Projekts, sondern auch die Produktivität und die Zusammenarbeit im Team gewährleistet.
Zusammen sind Internxt und ClickUp Ihr „Area 51“! ?
2. Berücksichtigen Sie die Anforderungen an die Sicherheit der Informationen bereits zu Beginn des Projekts
Wenn Sie sicherstellen möchten, dass das Projekt erfolgreich verläuft, müssen Sie von Anfang an einen Aufwand betreiben, um die Anforderungen an die Sicherheit der Informationen zu ermitteln, und anschließend dafür sorgen, dass die entsprechenden Prozesse vorhanden sind.
Wenn Anforderungen zur Sicherheit nicht früh genug im Projektzyklus berücksichtigt werden, können sie, sobald sie auftauchen, erhebliche Auswirkungen auf Meilensteine und den Projektumfang haben. Und glauben Sie uns: Das werden sie!
Stellen Sie sicher, dass die Sicherheit der Informationen als fortlaufendes Anliegen betrachtet und während des gesamten Projektzyklus entsprechend behandelt wird.
3. Beauftragen Sie Fachleute, die auf Sicherheit im Internet spezialisiert sind
Optimieren Sie Ihre Projektprozesse, indem Sie dem Projekt Sicherheitsrollen hinzufügen und Verantwortlichkeiten zuweisen.
Ein kompetentes und erfahrenes Team für Sicherheit ist ein großer Gewinn. Es kann Sie beraten, wie sich Sicherheitsanforderungen auf die Planung des Projekts und die Ressourcen auswirken und welche Art von Überwachung Sie benötigen.
Sicherheitsmanager und Sicherheitsanalyst gehören derzeit zu den gefragtesten Positionen im Bereich Cybersicherheit.
Sicherheitsanalysten haben die Aufgabe, Sicherheitsverletzungen zu verhindern und durch frühere Angriffe entstandene Schäden zu beheben. Sicherheitsmanager hingegen sind dafür verantwortlich, Pläne zur Sicherheit zu entwickeln und Richtlinien zum Schutz sensibler Daten umzusetzen.
4. Setzen Sie Antiviren- und VPN-Technologie ein
Nutzen Sie zuverlässige virtuelle private Netzwerke (VPNs), um Ihre Computer und Smartphones zu schützen. Sie schützen Ihre Identität vor Behörden und Hackern und verbergen Ihre IP-Adressen und Daten. Das VPN verhindert, dass Hacker Ihre Online-Aktivitäten ausspionieren.
Auch Antivirensoftware ist unverzichtbar. Diese Software besteht aus einer Reihe von Programmen, die darauf ausgelegt sind, Softwareviren wie Adware, Trojaner, Würmer usw. zu erkennen und zu verhindern.
Mit diesen beiden Schutzmaßnahmen werden Sie für Datendiebe weitaus weniger interessant sein.
Ich behaupte zwar nicht, dass Sie dadurch vor jeglichem Schaden oder jeder Gefahr geschützt sind, aber es hilft auf jeden Fall.
Das VPN verleiht Ihnen einige nicht zurückverfolgbare Superkräfte. ?
5. Sichern Sie die Sicherheit des Zugriffs von Drittanbietern und Lieferanten
Risiken durch Drittanbieter lassen sich in drei Kategorien einteilen: operative, mit Transaktionen verbundene Risiken sowie Compliance- und regulatorische Risiken.
Hier sind einige Möglichkeiten, wie Sie Ihr Unternehmen vor Gefahren und Risiken durch Dritte schützen können:
- Nehmen Sie sich etwas mehr Zeit, um einen Drittanbieter zu prüfen. Das könnte Ihr Unternehmen davor bewahren, in Zukunft Risiken einzugehen.
- Führen Sie Aufzeichnungen über alle Situationen, die Auswirkungen auf Ihre Lieferanten haben könnten.
- Die Überwachung von externen Auftragnehmern sollte auch Probleme im Zusammenhang mit Datenlecks umfassen. Die Daten eines Unternehmens können aufgrund falsch konfigurierter Geräte und Einzelziele von Angreifern offengelegt werden.
6. Wählen Sie zuverlässige Quellen
Sich an bekannte und vertrauenswürdige Quellen zu halten, ist eine Möglichkeit, mit Cyberbedrohungen umzugehen. Das bedeutet, eine Verbindung zu zuverlässigen Anbietern von Dienstleistungen und Produkten herzustellen und ausschließlich vertrauenswürdige Methoden für Zahlungen und Websites zu nutzen.
Denken Sie daran: Wenn etwas zu gut erscheint, um wahr zu sein, ist es das höchstwahrscheinlich auch, und wenn Ihnen etwas nicht ganz richtig erscheint, ist es das höchstwahrscheinlich auch nicht. ?
Es gibt verschiedene Möglichkeiten, wie Sie überprüfen können, ob eine Quelle zuverlässig ist oder nicht.
- Domainname: Achten Sie auf die drei Buchstaben, die auf den Domainnamen der Website folgen, wie beispielsweise „.edu“, „.gov“, „.org“ und „.com“. Websites, die auf .edu und .gov enden, sind in der Regel vertrauenswürdig.
- Quelle: Gibt es eine Liste der Verfasser des Artikels oder der Studie? Wenn ja, geben sie Quellenangaben oder Links zu zuverlässigen Quellen an, oder präsentieren sie lediglich ihre eigenen Gedanken, ohne diese zu belegen? Ist ein Lebenslauf verfügbar?
- Weitere Informationen: Versuchen Sie, andere vertrauenswürdige Websites zu nutzen, um die Integrität und Richtigkeit der gefundenen Informationen zu überprüfen. Weitere Recherchen können erforderlich sein, wenn Sie eine zuverlässige Website finden, die Ihre Hauptquelle widerlegt.
7. Wählen Sie zuverlässige Quellen
Es gibt auch Bedrohungen für die Sicherheit der Daten, die sich von Computer zu Computer ausbreiten und nicht nur online stattfinden. Sie können die Nachverfolgung eines Laptops durchführen und sich Zugang verschaffen, ohne dass Sie davon etwas merken. Diese Würmer und Trojaner haben ihre Fingerabdrücke überall hinterlassen.
Die Installation einer Firewall ist für die Datensicherheit von entscheidender Bedeutung. Eine Firewall schützt Ihr Netzwerk, indem sie den Internetverkehr kontrolliert. Sie schützt Ihren Computer oder Ihr Netzwerk vor Hackern oder unnötigem Netzwerkverkehr und schafft einen Perimeter der Sicherheit um Ihren Computer oder Ihr Netzwerk, um potenziell gefährliche eingehende Daten zu blockieren.
Darüber hinaus kann dieses System bösartigen ausgehenden Datenverkehr überprüfen. Auf diese Weise verringern Firewalls die Wahrscheinlichkeit, dass die von der Firewall geschützten Geräte Teil eines Botnetzes werden – einer großen Ansammlung von mit dem Internet verbundenen Geräten, die von Angreifern kontrolliert werden.
Es gibt fünf Arten von Firewalls: Paketfilter-Firewall, Gateway auf Verbindungsebene, Gateway auf Anwendungsebene, Stateful-Inspection-Firewall und Next-Generation-Firewall – die beste Wahl für die Cybersicherheit ist die Firewall auf Anwendungsebene. Sie kann den Zugriff auf gefährliche Websites einschränken und das Auslaufen sensibler Daten verhindern.
8. Führen Sie Cybersicherheitstests ein
Sie sollten in Erwägung ziehen, Cybersicherheitstests durchzuführen und jede Verbindung zwischen IT-Systemen und dem Internet gründlich zu überprüfen. Ohne Tests zur Aufdeckung von Schwachstellen kann jeder auf eine Datenbank oder die Netzwerkinfrastruktur zugreifen und mit genügend Zeit großen Schaden anrichten.
Sie sollten außerdem das Verhalten Ihrer Mitarbeiter und die allgemeinen Abläufe während der gesamten Phase des Projektmanagements überprüfen. Prüfen Sie, wie Berechtigungen für Unternehmensressourcen vergeben werden, und legen Sie Regeln fest, um vertrauliche Daten so sicher wie möglich zu schützen.
9. Führen Sie eine Passwortverwaltung und eine Multi-Faktor-Authentifizierung ein
Ein kompromittiertes Passwort ermöglicht es Hackern oder Cyberkriminellen, in ein System einzudringen und Daten zu stehlen.
Ein Passwort lässt sich schwerer erraten, wenn es aus mindestens zehn Zeichen besteht; kombinieren Sie diese mit Nummern, Sonderzeichen oder Groß- und Kleinbuchstaben, und schon haben Sie ein sicheres Passwort.
Denken Sie daran, vor der Verwendung stets die Komplexität Ihres Passworts zu überprüfen!
Aktivieren Sie außerdem die Multi-Faktor-Authentifizierung. Auch wenn die Multi-Faktor-Authentifizierung grundsätzlich immer normal sein sollte, ist sie besonders wichtig, wenn Ihr externer Partner remote arbeitet und über unbekannte Geräte auf das Netzwerk zugreift.
Um den Diebstahl von Zugangsdaten zu verringern, sollten diese für jeden einzelnen Benutzer einzigartig sein. Zugangsdaten sollten nicht an einen Nachfolger eines ehemaligen Mitarbeiters weitergegeben werden. Anstelle von SMS oder E-Mail sollten Sie die Verwendung eines zweiten oder dritten Authentifizierungsfaktors in Betracht ziehen, den Ihr Unternehmen verwalten kann, wie beispielsweise RFID-Karten oder biometrische Verfahren. Wenn Ihre Beziehung endet, schließen Sie das Konto stets ab.
10. Aktualisieren Sie Ihre Software regelmäßig
Regelmäßige Software-Updates tragen dazu bei, Sicherheitslücken zu schließen, die Leistung zu verbessern und Ihnen Zugriff auf die neuesten Features und Fehlerbehebungen zu gewähren.
Regelmäßige Scans auf potenzielle Bedrohungen sind ebenfalls unerlässlich, um böswillige Aktivitäten oder verdächtiges Verhalten auf Ihrem System zu erkennen. Es ist wichtig, Ihre Software auf dem neuesten Stand zu halten, um das Risiko zu verringern, Opfer eines böswilligen Angriffs zu werden.
Siehe auch: Vorlagen zum Risikomanagement
Verbessern Sie Ihre Online-Sicherheit mit sicheren tools
Um Cyberbedrohungen und Online-Sicherheitslücken zu bekämpfen, ist es entscheidend, ein Projektmanagement-Tool zu wählen, das sich als sicher und zuverlässig erwiesen hat. Wenn Sie Ihrem aktuellen Arbeitstool nicht vertrauen, ist es Zeit für einen Wechsel. Integrieren Sie starke Cybersicherheit und sichere digitale Speicherung in jeden Aspekt Ihres nächsten Projekts – ClickUp und Internxt können Ihnen dabei helfen ? ?
Gastautor:
Mia Naumoska ist Chief Marketing Officer bei Internxt, einem Zero-Knowledge-Cloud-Speicher, der auf erstklassigem Datenschutz und höchster Sicherheit basiert.