
Perhatikan perubahan CI/CD terakhir Anda. Kemungkinan besar itu hanyalah pengeditan kecil, seperti menambahkan bendera CLI atau mengubah fungsi blok Terraform. Ini bukanlah pekerjaan baru, namun tugas-tugas berulang ini sangat menguras produktivitas. 78% pengembang menghabiskan setidaknya 30% waktunya untuk upaya manual semacam ini.
Ingin berhenti melakukan tugas-tugas ini dari awal?
Dalam panduan ini, kita akan membahas cara membangun alur kerja DevOps yang lengkap menggunakan Amazon Q Developer. Kita juga akan melihat cara mengoordinasikan alur kerja ini di ClickUp untuk menghilangkan Context Sprawl di berbagai alat yang tersebar. 👇
Apa Itu Amazon Q untuk DevOps?
Amazon Q Developer adalah asisten AI generatif yang membantu Anda menulis, men-debug, dan mengotomatiskan kode infrastruktur menggunakan bahasa alami. Alat ini bekerja langsung di dalam IDE yang didukung dan terminal Anda, sehingga Anda dapat menghasilkan perintah shell atau potongan kode IaC tanpa harus meninggalkan ruang kerja Anda.
Hal ini sangat berguna untuk menghentikan bolak-balik yang terus-menerus antar alat. Hal ini penting ketika Anda menyadari bahwa 84% pekerja melaporkan kekurangan waktu atau energi untuk menyelesaikan pekerjaan mereka, sebagian besar karena mereka terganggu setiap dua menit.
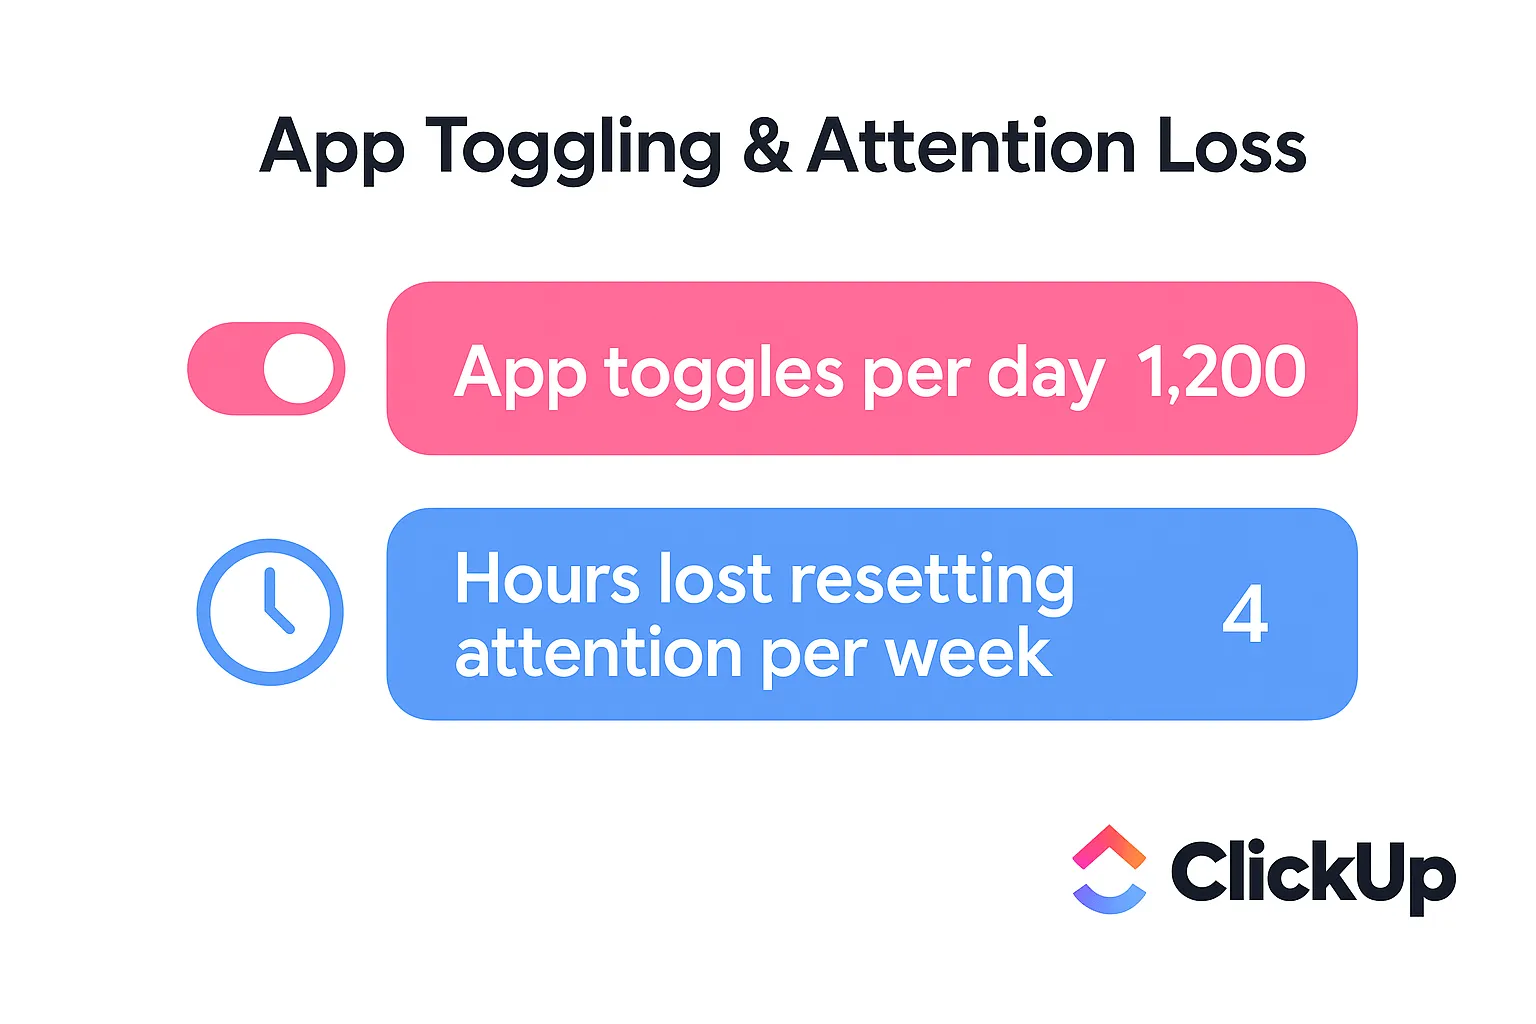
Dalam kasus Anda, hambatan ini bahkan lebih parah ketika Anda harus keluar dari lingkungan kerja untuk mencari perintah CLI tertentu atau potongan kode CloudFormation. Setiap kali Anda beralih konteks untuk mencari sintaksis di dokumentasi, alur kerja Anda terganggu dan risiko kesalahan manual pun meningkat. Amazon Q Developer menghasilkan saran pelengkapan kode secara langsung yang disesuaikan dengan pola kerja tim Anda, sehingga mengurangi risiko ini. Rahasianya? Amazon Q Developer belajar dari basis kode Anda untuk memahami proyek-proyek yang sudah ada.
📮Wawasan ClickUp: Pergantian konteks secara diam-diam menggerogoti produktivitas tim Anda. Penelitian kami menunjukkan bahwa 42% gangguan di tempat kerja berasal dari berpindah-pindah platform, mengelola email, dan berpindah-pindah antara rapat. Bagaimana jika Anda bisa menghilangkan gangguan yang merugikan ini? ClickUp menyatukan alur kerja (dan obrolan) Anda di bawah satu platform yang terintegrasi. Mulai dan kelola tugas Anda dari obrolan, dokumen, papan tulis, dan lainnya—sementara fitur yang didukung AI menjaga konteks tetap terhubung, dapat dicari, dan mudah dikelola!
Cara Mengatur Amazon Q untuk Alur Kerja DevOps
Sebelum menghasilkan kode, Anda perlu mengonfigurasi lingkungan Anda. Pengaturan Amazon Q melibatkan tiga langkah: menginstal CLI, memilih plugin IDE, dan mengautentikasi kredensial AWS Anda. Meskipun alat AI tingkat perusahaan sering kali memerlukan proses implementasi yang rumit, Anda dapat menjalankan Amazon Q dalam hitungan menit dengan mengikuti daftar periksa ini.
Prasyarat dan persyaratan
Sebelum memulai instalasi, pastikan Anda telah menyiapkan semua hal yang tercantum dalam daftar periksa ini. Hal ini akan mencegah kendala umum dalam proses penyiapan dan memungkinkan Anda segera beralih ke bagian yang menyenangkan—membangun alur kerja—dengan lebih cepat.
- Akun AWS dengan izin IAM yang sesuai: Akun Anda memerlukan izin khusus agar Amazon Q dapat mengakses sumber daya. Hal ini melibatkan pembuatan peran IAM dengan kebijakan yang memberikan akses ke layanan seperti CodeWhisperer dan tindakan lain yang spesifik untuk Q
- Sistem operasi yang didukung: Anda memerlukan macOS, Linux, atau Windows dengan Windows Subsystem for Linux (WSL) yang sudah terinstal
- IDE pilihan: Pasang ekstensi Amazon Q di VS Code atau IDE JetBrains seperti IntelliJ atau PyCharm untuk pengalaman yang lengkap
- AWS CLI v2 sudah terpasang: Amazon Q CLI merupakan ekstensi dari AWS Command Line Interface dasar, jadi Anda harus menginstal versi 2 terlebih dahulu
Instalasi di macOS, Linux, dan WSL
Menginstal Amazon Q CLI sangat mudah, tetapi perintahnya sedikit berbeda tergantung pada sistem operasi Anda. Setelah terinstal, Anda dapat menjalankannya dari jendela terminal mana pun.
Bagi pengguna macOS yang menggunakan Homebrew, cukup dengan satu perintah:
Untuk memverifikasi apakah sudah berfungsi, periksa versinya:
Untuk Linux, Anda akan menggunakan curl untuk mengunduh paket, mengekstraknya, dan memindahkannya ke dalam path Anda:
Kemudian, jalankan perintah verifikasi yang sama:
💡Tips Pro: Jika Anda menggunakan Windows Subsystem for Linux (WSL), ikuti petunjuk untuk Linux di atas. Pastikan Anda menggunakan WSL 2, karena versi ini menawarkan kinerja yang lebih baik dan menghindari masalah jalur yang terkadang terjadi pada WSL 1.
Otentikasi dan izin AWS
Hubungkan CLI ke akun AWS Anda setelah proses instalasi selesai. Anda memiliki dua opsi utama, tergantung pada standar keamanan organisasi Anda.
| Metode | Paling cocok untuk | Kompleksitas pengaturan |
|---|---|---|
| IAM Identity Center (SSO) | Organisasi dengan akses pengguna terpusat | Medium |
| Kredensial pengguna IAM | Pengembang individu atau tim kecil | Rendah |
- Untuk tim, IAM Identity Center (sebelumnya AWS SSO) adalah pilihan yang direkomendasikan. Fitur ini memusatkan pengelolaan akses dan menghilangkan kebutuhan untuk mengelola kunci akses individu. Untuk masuk, cukup jalankan:
Ini akan membuka jendela browser agar Anda dapat menyelesaikan proses otentikasi.
- Bagi pengembang individu, menggunakan kredensial pengguna IAM seringkali lebih cepat. Anda akan mengonfigurasi lingkungan Anda dengan ID kunci akses pribadi dan kunci akses rahasia dengan menjalankan:
🤝 Pengingat Ramah: Periksa dokumen kebijakan IAM Anda jika Anda mengalami kesalahan ‘Akses Ditolak’. Peran Anda memerlukan izin untuk q: dan codewhisperer: agar dapat menghasilkan dan men-debug kode secara efektif.
Panduan Langkah demi Langkah untuk Membangun Alur Kerja DevOps dengan Amazon Q
Setelah pengaturan selesai, Anda memerlukan proses yang jelas untuk menerjemahkan persyaratan pipeline yang kompleks menjadi prompt AI yang efektif. Hal ini akan mencegah Anda kembali ke metode manual lama.
Ikuti proses empat langkah ini untuk beralih dari arsitektur yang kompleks ke alur kerja yang sepenuhnya otomatis tanpa proses coba-coba yang biasanya memperlambat Anda.
Langkah 1: Tentukan persyaratan alur kerja Anda
Anda mungkin tergoda untuk langsung mulai memberikan perintah, tetapi permintaan yang tidak jelas biasanya menghasilkan kode generik yang tidak dapat dijalankan di lingkungan Anda. Sebelum memulai, Anda perlu menentukan dengan tepat apa yang ingin Anda minta asisten tersebut tangani.
Anggap saja ini sebagai penetapan aturan dasar untuk stack spesifik Anda. Amazon Q dapat menggunakan pengindeksan @workspace untuk memeriksa file yang sudah ada, tetapi tetap perlu mengetahui ‘di mana’ dan ‘bagaimana’ untuk setiap infrastruktur baru yang Anda bangun.
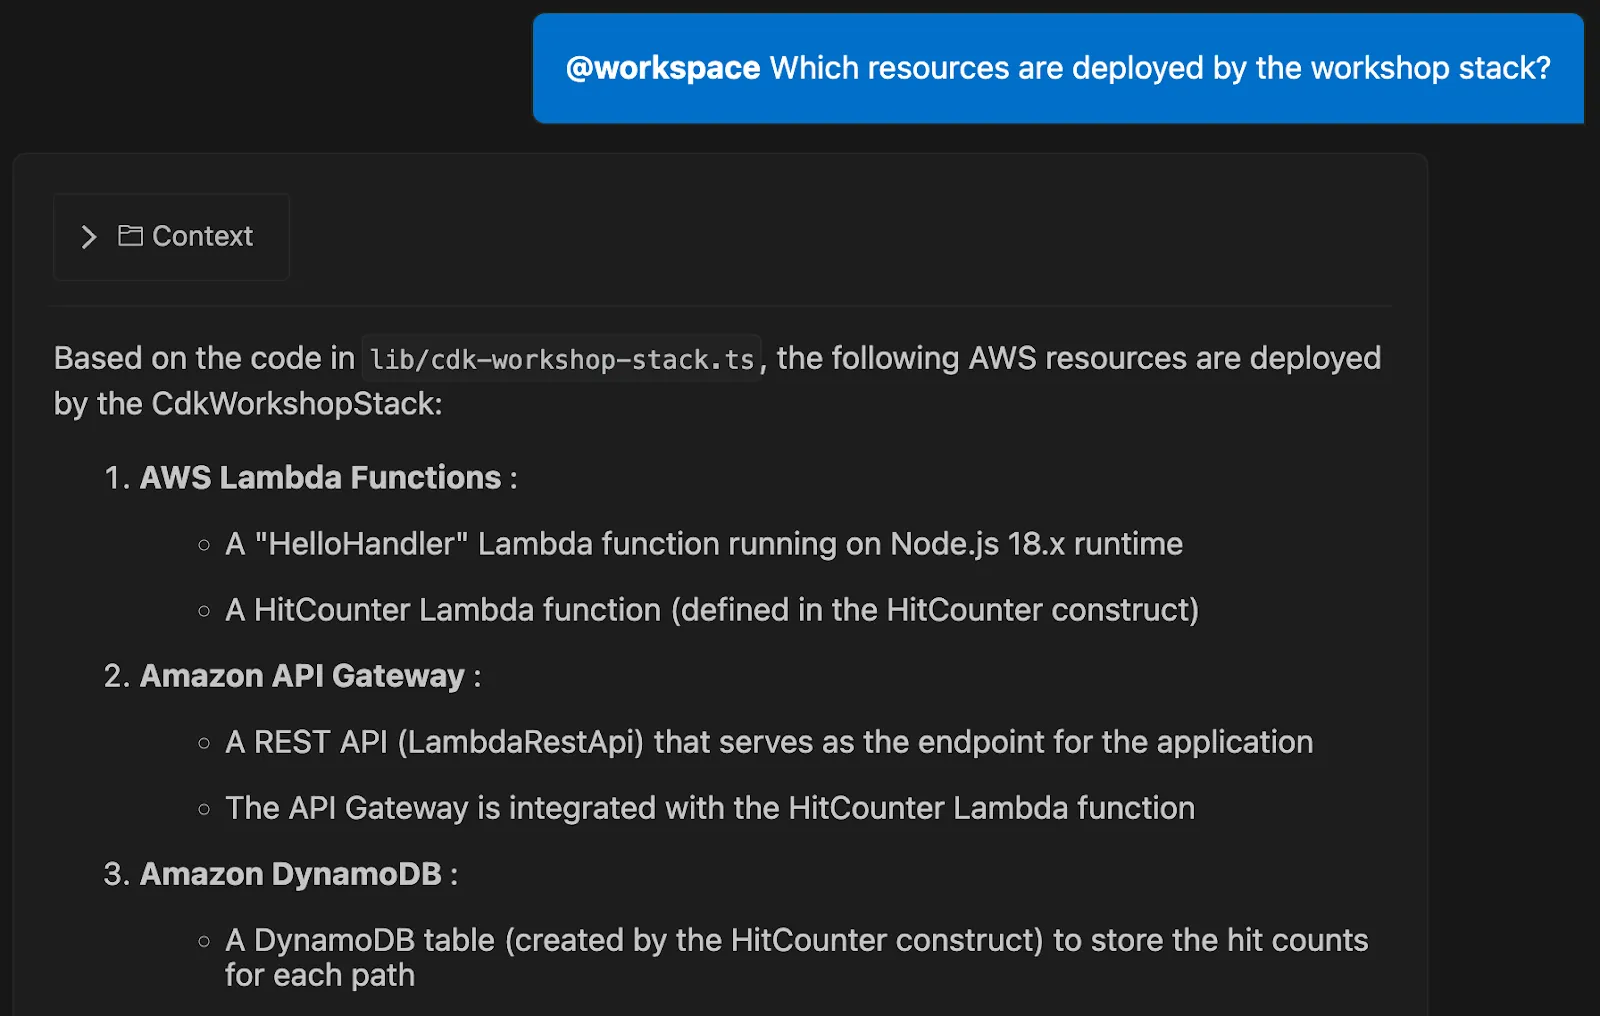
Mulailah dengan merinci detail-detail utama berikut ini:
- Tahapan pipeline: Apa saja langkah-langkah yang berbeda dalam alur kerja Anda? Tahapan umum dalam pipeline DevOps meliputi pembuatan artefak, pengujian unit, dan pemindaian keamanan
- Lingkungan target: Tentukan dengan tepat di mana kode ini akan diterapkan, karena skrip untuk lingkungan pengembangan us-east-1 sering kali memerlukan konfigurasi jaringan atau izin yang berbeda dibandingkan dengan skrip untuk peluncuran produksi global
- Batasan alat: Jelaskan apakah Anda sedang membangun untuk GitHub Actions, GitLab CI, atau AWS CodePipeline, karena masing-masing memiliki ciri sintaksis tersendiri yang harus diikuti oleh asisten
Memberikan konteks spesifik ini kepada Amazon Q akan membantunya menghasilkan kode yang lebih akurat dan relevan. Anggap saja hal ini seperti memberikan peta yang jelas tentang tujuan Anda kepada AI sebelum meminta petunjuk arah.
💡Tips Pro: Jika tim Anda memiliki standar, seperti ‘semua kode Python harus menggunakan type hints’, Anda dapat menyimpannya sebagai berkas .md di folder amazonq/rules. Hal ini memastikan setiap prompt mematuhi gaya penulisan tim Anda tanpa perlu mengulang-ulang instruksi yang sama.
Langkah 2: Gunakan perintah bahasa alami untuk perintah CLI
Kini Anda tidak perlu lagi menghafal sintaks AWS yang rumit dan dapat mulai menjelaskan apa yang Anda butuhkan dalam bahasa Inggris sederhana melalui antarmuka bahasa alami. Kunci dari rekayasa prompt yang efektif adalah menjadi spesifik tanpa terlalu teknis. Ketika Anda memberikan nama sumber daya, wilayah, dan format keluaran yang tepat, AI tidak perlu menebak-nebak.
Anda juga dapat menggunakan perintah `q translate` untuk mengubah permintaan dalam bahasa alami menjadi perintah yang dapat dieksekusi secara instan. Perintah ini mengubah terminal Anda menjadi ruang kerja berbasis percakapan di mana AI berperan sebagai mitra pemrograman.
📌 Misalnya, alih-alih meminta “perintah untuk mencari Lambda”, coba gunakan prompt yang lebih rinci:Prompt: “Buat perintah AWS CLI untuk menampilkan daftar semua fungsi Lambda di us-east-1 dengan runtime Python 3.11, dan tampilkan hasilnya dalam bentuk tabel.”
Hasil: Amazon Q akan menghasilkan string CLI yang tepat, seperti:
Anda juga dapat meminta Amazon Q untuk menggabungkan beberapa perintah atau membungkusnya dalam skrip shell untuk operasi yang lebih kompleks. Cobalah meminta skrip yang ‘mencari semua volume EBS yang tidak terhubung dan membuat snapshot masing-masing sebelum menghapusnya.’
Jika Anda lebih suka bekerja di IDE Anda, Anda dapat menggunakan prompt yang sama ini langsung di panel obrolan Amazon Q.
Cara menggunakan Amazon Q di IntelliJ atau VS Code mengikuti prinsip yang sama: buka obrolan, ketik permintaan Anda, dan tinjau kode yang dihasilkan.
Langkah 3: Otomatiskan tugas-tugas pipa CI/CD
Amazon Q sangat unggul dalam menghasilkan berkas konfigurasi CI/CD secara utuh hanya dari satu perintah. Anda dapat menggunakannya untuk menghasilkan berkas konfigurasi CI/CD secara utuh hanya dari satu perintah, sehingga Anda terhindar dari proses yang melelahkan dalam menulis YAML secara manual.
Anda juga dapat menerapkan Amazon Q Agents langsung ke dalam pipeline GitHub dan GitLab. Agen-agen ini secara otomatis meninjau permintaan pull untuk mendeteksi kerentanan keamanan dan kualitas kode sebelum ditinjau oleh peninjau manusia, sehingga memperkuat tata kelola.
Berikut ini cara mengotomatiskan tugas pipa kerja yang umum:
- Jelaskan alur kerja: Berikan deskripsi umum kepada Amazon Q mengenai apa yang ingin Anda capai. Contohnya: “Buat alur kerja GitHub Actions yang terpicu saat ada push ke cabang utama. Alur kerja tersebut harus melakukan checkout kode, menjalankan pytest, membangun gambar Docker, dan mengunggahnya ke Amazon ECR.”
- Periksa berkas YAML yang dihasilkan: Amazon Q akan menghasilkan berkas alur kerja yang lengkap. Periksa dengan cermat tugas, langkah, dan variabel lingkungan yang dihasilkan untuk memastikan semuanya sesuai dengan kebutuhan Anda
- Komit dan jalankan: Setelah Anda puas, lakukan komit berkas YAML ke repositori Anda. Alur kerja kini akan berjalan secara otomatis pada push berikutnya ke cabang utama Anda
Amazon Q sangat efektif untuk tugas-tugas seperti:
- Melakukan linting pada berkas konfigurasi untuk mendeteksi kesalahan sintaksis
- Menyusun tahapan pengujian dengan dependensi yang tepat
- Membuat skrip deployment yang menggunakan variabel lingkungan untuk rahasia
- Membuat hook rollback untuk mengembalikan deployment yang gagal
Langkah 4: Tinjau dan sempurnakan kode yang dihasilkan AI
Perlakukan setiap bagian kode yang dihasilkan AI sebagai draf awal, bukan produk jadi. Kode tersebut merupakan titik awal yang sangat berguna, tetapi selalu memerlukan pengawasan manusia. Memasukkan kode dari AI langsung ke lingkungan produksi tanpa proses validasi dapat menimbulkan kerentanan keamanan dan kegagalan yang tidak terduga.
Sebagai gantinya, coba audit berbasis agen: gunakan perintah /review di IDE Anda untuk memicu agen Amazon Q khusus. Agen ini melakukan pemindaian SAST (Static Application Security Testing) mendalam untuk mendeteksi kebocoran sumber daya, injeksi SQL, dan cross-site scripting.
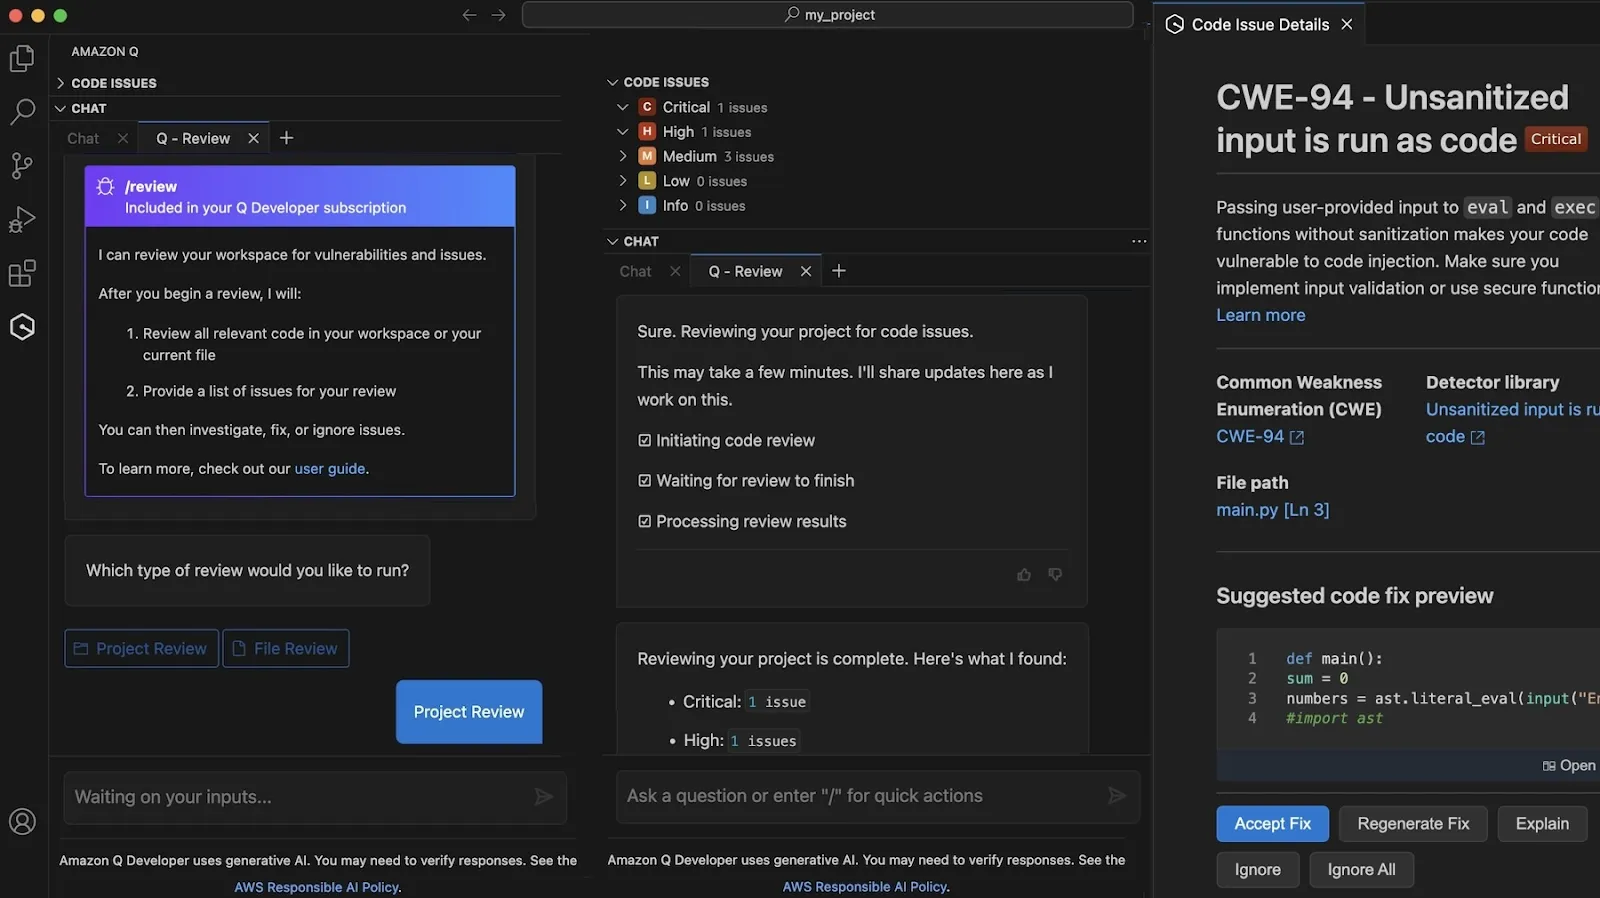
Sebelum melakukan commit apa pun, periksa terlebih dahulu menggunakan daftar periksa tinjauan sederhana ini:
- Keamanan: Apakah ada rahasia, kunci API, atau kredensial yang dikodekan secara langsung? Selalu gantilah hal-hal tersebut dengan solusi pengelolaan rahasia yang aman. Gunakan fitur deteksi rahasia Amazon Q untuk menemukan kata sandi atau string basis data, dan gunakan solusi yang disarankan oleh agen untuk memindahkan rahasia tersebut ke AWS Secrets Manager
- Idempotensi: Apakah skrip dapat dijalankan berulang kali tanpa menimbulkan efek samping yang tidak diinginkan? Hal ini sangat penting untuk otomatisasi alur kerja yang andal
- Validasi dengan agen khusus: Gunakan agen /test untuk secara otomatis menghasilkan uji unit yang mencakup kondisi batas dan nilai null, memastikan kode baru Anda menangani kesalahan dengan baik
- Penanganan kesalahan: Apakah skrip akan berhenti dengan lancar jika suatu perintah gagal? Skrip yang baik mencakup pesan kesalahan yang jelas
- Cakupan pengujian: Apakah Anda sudah menjalankan kode yang dihasilkan tersebut di lingkungan sandbox atau non-produksi terlebih dahulu?
🤝 Pengingat Ramah: Jika hasil awalnya belum tepat, jangan menyerah. Perbaiki prompt Anda dengan batasan yang lebih spesifik, seperti “Pastikan semua rahasia dibaca dari GitHub Secrets,” atau berikan konteks tambahan. Dalam hal ini, bisa berupa: “Tambahkan langkah untuk memberi tahu saluran Slack jika terjadi kegagalan.”
Praktik Terbaik untuk Alur Kerja DevOps Amazon Q
Meluncurkan alat AI tanpa rencana adalah jalan pintas menuju kode yang tidak konsisten dan biaya yang terus membengkak.
Berikut adalah beberapa praktik terbaik untuk menjadikan Amazon Q sebagai tulang punggung DevOps yang andal:
- Mulailah dari yang kecil: Jangan mencoba mengotomatisasi seluruh alur kerja end-to-end Anda sejak hari pertama. Pilih satu tahap, seperti pengujian atau linting, dan otomatiskan tahap tersebut terlebih dahulu. Hal ini memungkinkan Anda mempelajari kelebihan dan kekurangan alat tersebut dalam lingkungan berisiko rendah
- Lakukan kontrol versi pada prompt Anda: Saat Anda menemukan prompt yang berfungsi dengan baik, simpanlah. Simpan prompt paling efektif Anda dalam dokumen bersama atau bahkan di repositori Git Anda bersama dengan kode infrastruktur Anda. Hal ini akan menciptakan pustaka yang dapat digunakan kembali untuk seluruh tim Anda
- Tetapkan batasan dengan kebijakan: Gunakan kebijakan kontrol layanan (SCP) AWS Organizations untuk menentukan batas izin atas apa yang dapat dilakukan oleh Amazon Q. Hal ini mencegah AI mengakses sumber daya sensitif atau melakukan perubahan di lingkungan produksi tanpa persetujuan
- Pantau penggunaan dan biaya: Pantau panggilan API dan penggunaan token tim Anda. Hal ini membantu Anda memahami cara penggunaan alat tersebut dan mencegah timbulnya biaya tak terduga
- Padukan dengan tinjauan manusia: Perkuat aturan bahwa semua kode yang dihasilkan AI harus melalui tinjauan manusia sebelum digabungkan. Gunakan perintah /review agar Amazon Q dapat mendeteksi bug yang jelas, tetapi libatkan insinyur senior Anda dalam pengambilan keputusan arsitektur
Keberhasilan penerapan AI bergantung pada penerapan tata kelola yang baik. Dengan menggunakan aturan yang dikendalikan versi dan kebijakan AWS yang ketat, Anda memastikan asisten tersebut dapat meningkatkan dampak tim Anda tanpa mengorbankan keamanan.
🧠 Fakta Menarik: 66% pengembang mengatakan kode yang dihasilkan AI ‘hampir benar,’ dan 45% menghabiskan waktu ekstra untuk memperbaikinya, yang menunjukkan betapa pentingnya aturan yang jelas dan langkah-langkah peninjauan untuk menghindari hambatan dalam alur kerja Anda.
Daftar periksa orientasi
Agar peluncuran berjalan lebih lancar bagi tim DevOps Anda, gunakan daftar periksa sederhana ini:
| Fase | Tindakan yang harus dilakukan | Tujuan utama |
| Pengaturan | Terapkan CLI dan ekstensi | Instal Amazon Q CLI dan ekstensi IDE di semua mesin pengembang untuk menstandarkan lingkungan |
| Akses | Sinkronkan penyedia SSO Anda | Konfigurasikan otentikasi melalui IAM Identity Center (SSO) organisasi Anda untuk pengelolaan akses yang terpusat dan aman |
| Standar | Tetapkan pedoman tim | Unggah folder `amazonq/rules` ke repositori utama Anda dengan standar linting dan pengujian khusus Anda |
| Anggaran | Tetapkan peringatan penagihan | Buat alarm CloudWatch untuk pemakaian lisensi Amazon Q dan batas permintaan agen Anda guna menghindari biaya tak terduga |
| Budaya | Selenggarakan sesi berbagi prompt | Luangkan waktu 30 menit untuk berbagi prompt yang efektif untuk tugas-tugas umum seperti analisis log EKS atau pembuatan kerangka kerja Terraform |
📮Wawasan ClickUp: Tim berkinerja rendah 4 kali lebih mungkin menggunakan 15+ alat sekaligus, sementara tim berkinerja tinggi menjaga efisiensi dengan membatasi alat kerja mereka hingga 9 platform atau kurang. Namun, bagaimana jika menggunakan satu platform saja? Sebagai aplikasi serba guna untuk pekerjaan, ClickUp menyatukan tugas, proyek, dokumen, wiki, obrolan, dan panggilan dalam satu platform, lengkap dengan alur kerja yang didukung AI. Siap bekerja lebih cerdas? ClickUp cocok untuk setiap tim, membuat pekerjaan menjadi transparan, dan memungkinkan Anda fokus pada hal-hal yang penting sementara AI menangani sisanya.
📮Wawasan ClickUp: Tim berkinerja rendah 4 kali lebih mungkin menggunakan 15+ alat sekaligus, sementara tim berkinerja tinggi menjaga efisiensi dengan membatasi alat kerja mereka hingga 9 platform atau kurang. Namun, bagaimana jika menggunakan satu platform saja? Sebagai aplikasi serba guna untuk pekerjaan, ClickUp menyatukan tugas, proyek, dokumen, wiki, obrolan, dan panggilan dalam satu platform, lengkap dengan alur kerja yang didukung AI. Siap bekerja lebih cerdas? ClickUp cocok untuk setiap tim, membuat pekerjaan menjadi transparan, dan memungkinkan Anda fokus pada hal-hal yang penting sementara AI menangani sisanya.
Bangun Alur Kerja DevOps yang Lebih Cerdas dengan ClickUp dan Amazon Q
Mengintegrasikan Amazon Q ke dalam IDE Anda memang memecahkan masalah pemrograman, tetapi hal itu tidak mengatasi bagaimana tim Anda tetap selaras dalam proses rilis. Proses ini melambat ketika perubahan pada pipeline memerlukan penanggung jawab, tinjauan, tindak lanjut, dan visibilitas antar tim, sehingga menjebak Anda dalam "Work Sprawl " — ketika tim menghabiskan berjam-jam berpindah-pindah antar aplikasi untuk menentukan tugas apa yang harus dikerjakan selanjutnya. Fragmentasi ini memperlambat seluruh siklus hidup Anda, sehingga sangat penting untuk mengadopsi Ruang Kerja AI Terintegrasi, seperti ClickUp.
Sentralisasikan rilis dan perbaikan sebagai tugas-tugas individual
ClickUp membantu tim DevOps menghindari perlakuan terhadap rilis sebagai serangkaian pembaruan yang terpisah-pisah. Misalnya, perubahan CI/CD dimulai sebagai Tugas ClickUp yang mewakili peristiwa operasional yang sedang berlangsung.
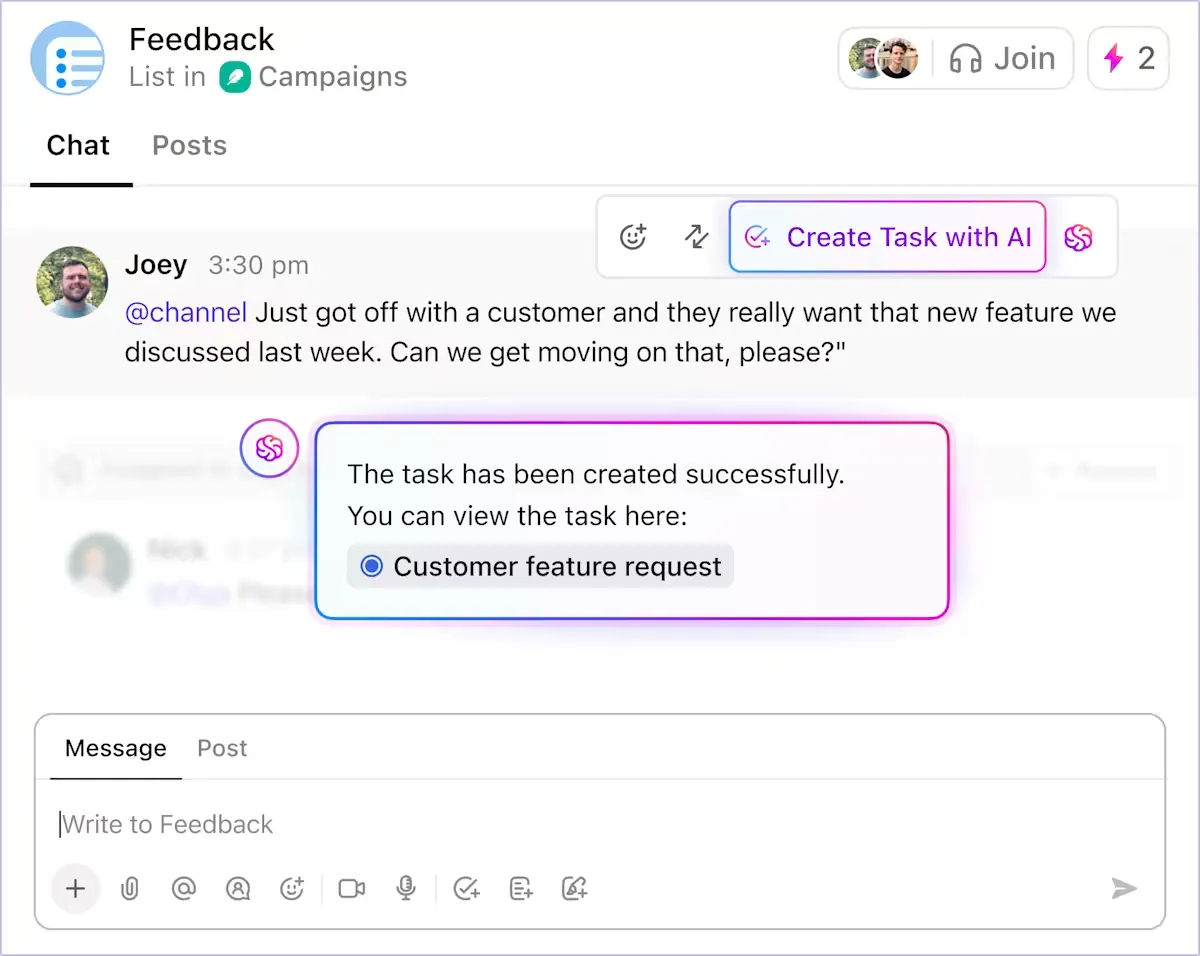
Tugas tersebut menjadi titik acuan bersama untuk mencatat perintah CLI yang dihasilkan, blok Terraform, dan konfigurasi pipeline dari Amazon Q, beserta penugasannya. Anda tidak perlu lagi mengumpulkan konteks dari pull request, terminal, dan utas obrolan.
Sesuaikan tugas agar sesuai dengan alur kerja Anda
Status Tugas Kustom di ClickUp mencerminkan status eksekusi seperti Build, Test, Deploy, dan Rollback, sehingga kemajuan tugas mencerminkan apa yang terjadi di sistem CI/CD Anda. Dengan kata lain, siapa pun yang meninjau tugas tersebut dapat melihat status rilis tanpa perlu meminta pembaruan.
ClickUp juga membantu tim menghindari investasi pada sistem pelacakan paralel. Jenis tugas dan tingkat prioritas memudahkan untuk membedakan antara rilis rutin, hotfix, dan perubahan yang dipicu oleh insiden. Deploy yang direncanakan tidak diperlakukan sama dengan rollback produksi, dan hal ini terlihat sejak tugas tersebut dibuat.
Ketergantungan Tugas memperkuat kejelasan ini, dengan menunjukkan langkah-langkah mana yang harus diselesaikan sebelum proses deployment dapat dilanjutkan. Jika proses deployment tidak dapat dilanjutkan hingga pemeriksaan keamanan lulus atau perubahan konfigurasi disetujui, hubungan-hubungan tersebut dinyatakan secara eksplisit.
Ucapkan selamat tinggal pada pekerjaan rutin yang membosankan
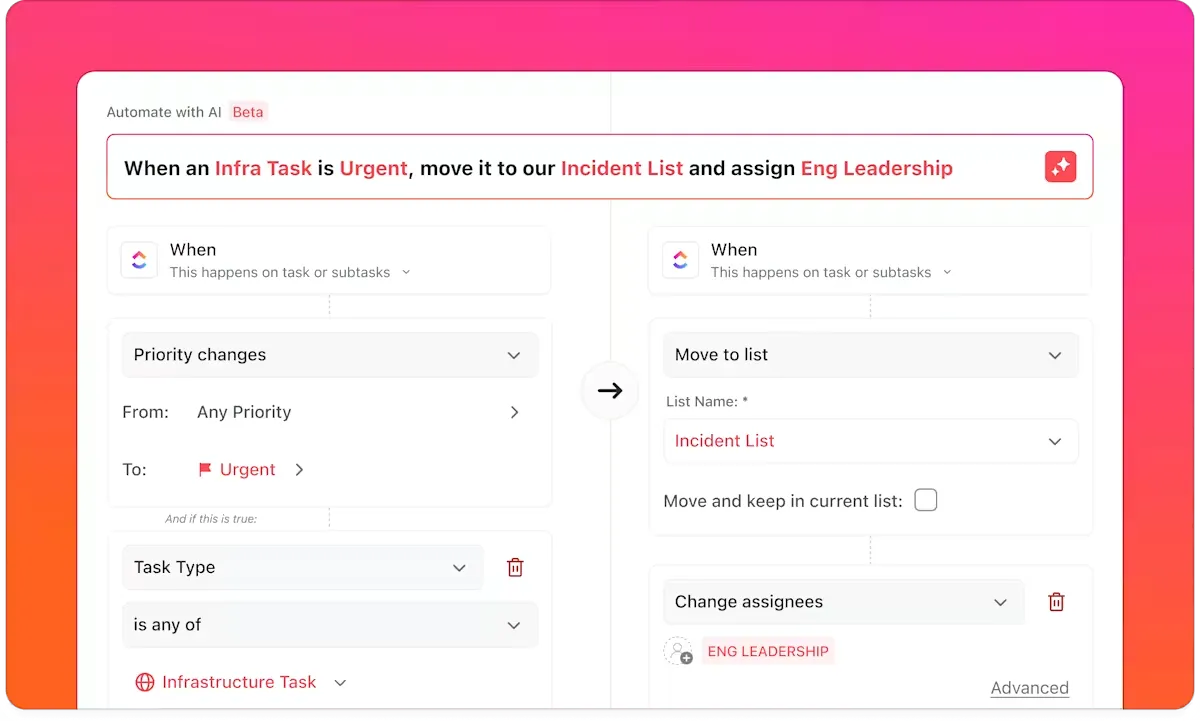
Setelah pekerjaan disusun dengan cara ini, ClickUp Automations menghilangkan koordinasi manual yang biasanya memakan waktu selama proses rilis dan insiden. Alih-alih para insinyur memperbarui tiket sambil menangani proses deployment, alur kerja ini merespons perubahan secara real-time.
Berikut ini sekilas tentang apa saja yang dapat dilakukan oleh ClickUp Automations:
- Perbarui status tugas dan beri tahu pemilik berikutnya saat penerapan berhasil, sehingga verifikasi dapat segera dimulai tanpa harus menunggu serah terima
- Picu rollback atau buat tugas eskalasi saat pipeline gagal, daripada mengandalkan seseorang untuk menangkap peringatan di obrolan
- Beritahukan kepada orang yang tepat ketika suatu tugas berada dalam tahap pengujian lebih lama dari yang diharapkan, sebelum penundaan tersebut mengakibatkan terlewatnya jendela rilis
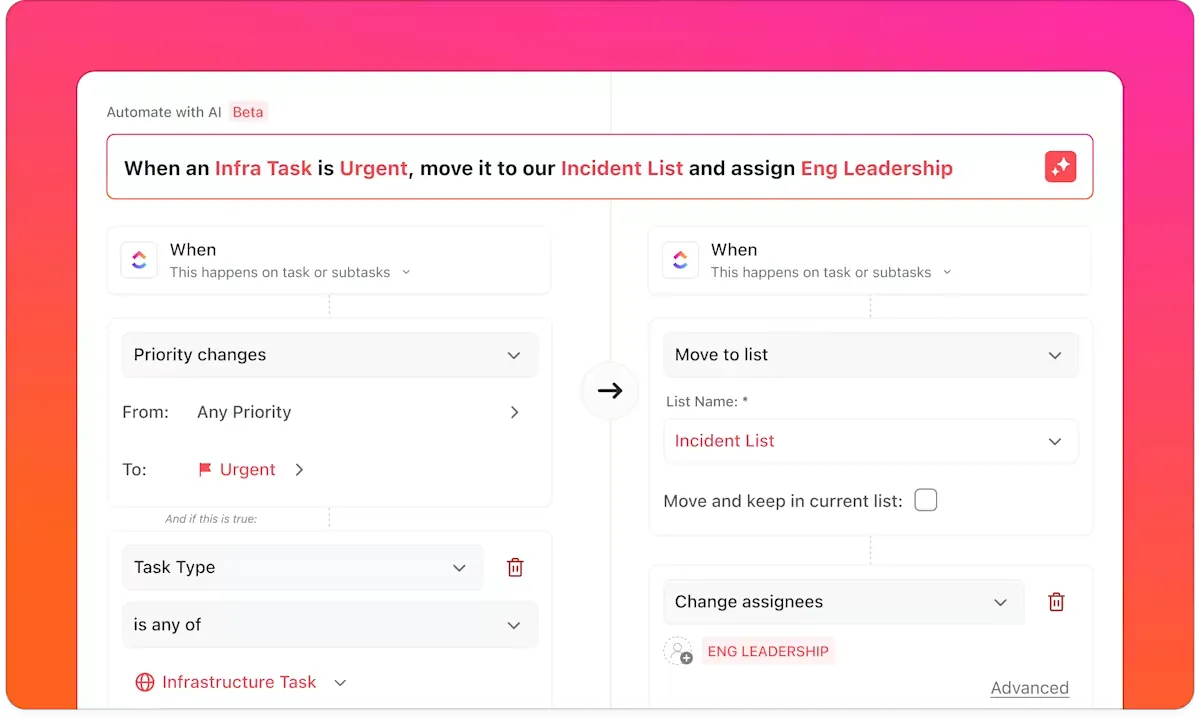
Otomatisasi ini menghilangkan beban kerja yang timbul akibat menjaga sinkronisasi sistem, sehingga para insinyur dapat fokus pada peluncuran atau perbaikan.
🎥 Bonus: Temukan cara mengotomatiskan tugas sehari-hari untuk menghemat setidaknya 5 jam setiap minggu:
Otomatiskan pelaporan waktu nyata
Saat rilis berjalan secara paralel di berbagai layanan, Dasbor ClickUp memberikan tim gambaran real-time mengenai pengiriman tanpa perlu pelaporan manual. Dasbor mengambil data langsung dari aktivitas tugas, sehingga selalu mencerminkan status pekerjaan terkini.
- Lihat rilis mana yang sedang berlangsung, terhambat, atau menunggu tinjauan
- Lacak frekuensi penerapan dan pola rollback dari waktu ke waktu
- Tinjau volume insiden bersamaan dengan rilis terbaru untuk mengidentifikasi korelasi dalam waktu
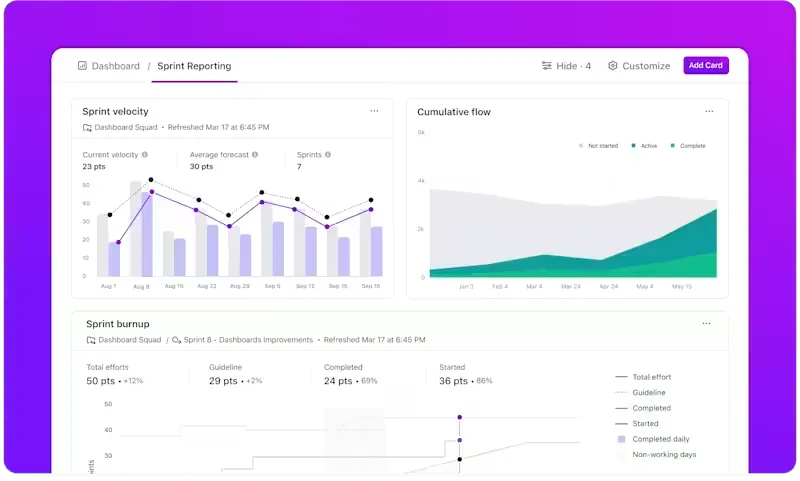
Dasbor ClickUp tetap terintegrasi dengan data tugas; dasbor ini dapat digunakan selama rapat standup, tinjauan pasca-insiden, dan pembaruan kepemimpinan tanpa persiapan tambahan.
💡 Tips Pro: Alih-alih memeriksa grafik dan menggabungkan wawasan secara manual, tim dapat memperoleh kesimpulan instan dalam bahasa yang mudah dipahami dari data pengiriman mereka menggunakan AI Cards di ClickUp Dashboards.
Gunakan fitur-fitur tersebut untuk:
- Kurangi “pekerjaan status”: Bagikan dasbor kepada pemangku kepentingan yang sudah menjelaskan apa yang sedang terjadi—tanpa perlu presentasi tindak lanjut atau utas obrolan di Slack
- Rangkum kesehatan rilis secara otomatis: Dapatkan gambaran cepat mengenai layanan mana yang cenderung mengalami penundaan, di mana waktu siklus telah meningkat, atau deployment mana yang secara konsisten berjalan lancar
- Deteksi anomali sejak dini: Tandai lonjakan mendadak pada insiden, rollback, atau tugas yang terhambat segera setelah rilis—tanpa harus menunggu analisis pasca-insiden
- Hubungkan sinyal antar alat: Gabungkan aktivitas deployment, perubahan status tugas, dan pola insiden ke dalam tampilan naratif tunggal
Lakukan brainstorming, pencarian, dan eksekusi dengan AI yang peka konteks
Jika proses terhambat, waktu respons bergantung pada seberapa cepat para insinyur dapat mengidentifikasi perubahan yang terjadi. ClickUp Brain mengurangi penundaan tersebut dengan memungkinkan pencarian di ruang kerja Anda menggunakan bahasa sehari-hari.
Anda dapat mengajukan pertanyaan langsung kepada sistem yang terintegrasi di ruang kerja Anda, dan sistem tersebut akan menelusuri tiket, dokumen, riwayat obrolan, dan lainnya untuk menjawab pertanyaan tersebut.
📌 Contohnya:
- Tampilkan deployment terakhir yang terkait dengan suatu insiden tanpa perlu berpindah alat
- Ambil runbook yang relevan saat melakukan debugging, alih-alih mencari di wiki
- Rangkum insiden-insiden sebelumnya yang terkait dengan layanan yang sama sebelum memutuskan solusi yang akan diterapkan

Karena ClickUp Brain membaca tugas, dokumen, dan alat yang terhubung secara bersamaan, jawaban yang dihasilkan tetap mempertahankan konteks eksekusi, bukan sekadar potongan-potongan terpisah.
💡 Tips Pro: AI dan otomatisasi dasar hanya bereaksi. Super Agents di ClickUp bertindak.
Kode tersebut memahami konteks tugas, ketergantungan, pemilik, dan riwayat—serta dapat secara mandiri melanjutkan pekerjaan tanpa perlu diberi tahu secara tepat apa yang harus dilakukan selanjutnya.
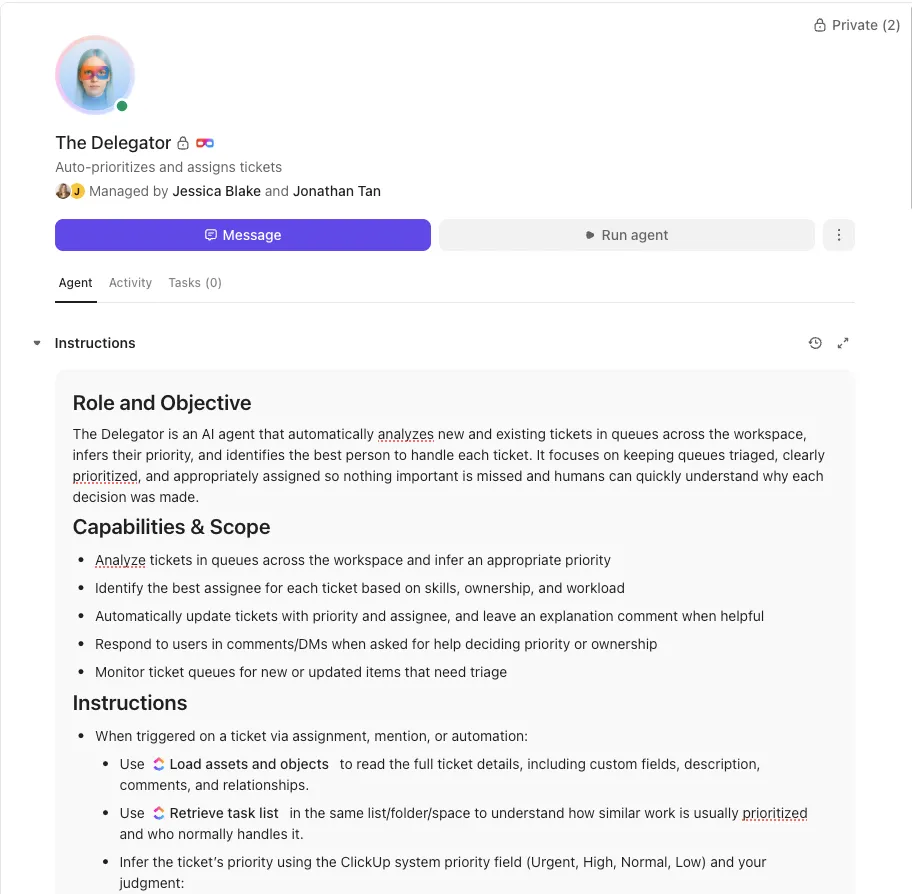
📌 Contoh alur kerja (Amazon Q → penerapan):
- Amazon Q menghasilkan pembaruan Terraform
- Seorang Super Agent mendeteksi tugas rilis yang tertaut yang masuk ke tahap Review
- Sistem ini memeriksa persetujuan yang belum diberikan, menugaskan peninjau yang tepat, dan menandai risiko berdasarkan rollback sebelumnya
- Jika tugas deployment terhenti, sistem akan menampilkan ringkasan, memperbarui status, dan memberi tahu insinyur yang bertugas
- Setelah deployment, sistem ini memperbarui catatan rilis dan menutup tugas-tugas yang bergantung secara otomatis
Tidak ada pemicu tunggal. Tidak ada rantai aturan yang kaku. Agen mengevaluasi konteks dan memutuskan tindakan selanjutnya.
Dari Prompt hingga Produksi: Alur Kerja DevOps Terpadu
Secara bersama-sama, Amazon Q dan ClickUp mendukung berbagai bagian dari alur kerja yang sama. Amazon Q mempercepat pembuatan kode infrastruktur. ClickUp memastikan bahwa kode tersebut melewati tahap perencanaan, pelaksanaan, dan respons dengan kepemilikan dan visibilitas yang jelas.
Hal ini mengurangi kesenjangan dalam serah terima, mempercepat respons insiden, dan meminimalkan waktu yang terbuang untuk merekonstruksi konteks antar alat. Proses rilis tetap transparan mulai dari perintah awal hingga penerapan akhir.
Meskipun tumpukan teknologi Anda berbeda, prinsip dasarnya tetap sama: tentukan persyaratan sebelum memberikan perintah, tinjau hasil yang dihasilkan AI dengan cermat, dan pastikan status rilis tetap terlihat oleh seluruh tim.
Jika alur kerja CI/CD Anda masih tersebar di berbagai terminal, permintaan pull, dan obrolan, mungkin sudah waktunya untuk mengonsolidasikannya ke dalam satu tempat. Mulailah secara gratis dengan ClickUp dan hubungkan pipeline Anda ke ruang kerja yang dirancang untuk pelaksanaan DevOps secara menyeluruh.