Manajemen proyek melibatkan banyak tanggung jawab, tenggat waktu, shift malam, dan banyak kopi.
Untungnya, Anda bisa tetap unggul dengan sedikit bantuan dari "teman" Anda: perangkat lunak manajemen proyek.
Dengan mempertimbangkan hal tersebut, komunikasi kini menjadi lebih sederhana, mudah, dan cepat, sehingga menghasilkan tim yang lebih produktif dan sukses.
Manajemen proyek jarak jauh membantu manajer proyek menghubungkan tim hibrida dan memastikan semua orang bekerja sama untuk mencapai tujuan proyek. Dalam hal ini, hal tersebut tidak berbeda dengan mengelola proyek lainnya, kecuali bahwa proyek tersebut dilaksanakan secara jarak jauh.
Selain itu, mengelola dan mengoperasikan tim jarak jauh menimbulkan masalah yang sensitif: peningkatan risiko kejahatan siber.
Dengan demikian, mari kita lihat lima ancaman keamanan siber terbesar yang dihadapi manajer proyek saat ini dan sepuluh cara untuk mengatasinya!
5 Ancaman Keamanan Siber Terbesar
Keamanan siber dapat menentukan keberhasilan atau kegagalan sebuah bisnis.
Perusahaan beroperasi berdasarkan data, dan data merupakan aset paling berharga bagi perusahaan. Namun, di dunia digital saat ini, data menjadi lebih rentan terhadap serangan siber, dan dengan adanya pola kerja hybrid dan jarak jauh, kerentanan tersebut semakin meningkat.
Meningkatnya kasus kebocoran data dan peretasan dapat dikaitkan dengan kurangnya perlindungan data, dampak pandemi global, serta meningkatnya tingkat kecanggihan serangan. Bisnis kini lebih sadar daripada sebelumnya akan masalah yang dapat ditimbulkan oleh kebocoran data.
Salah satu insiden kebocoran data yang menjadi pendorong lahirnya undang-undang baru Uni Eropa adalah kasus Wonga Loans. Perusahaan pinjaman gaji ini mengalami kebocoran data besar-besaran pada tahun 2017 yang mengakibatkan terungkapnya informasi perbankan milik 250.000 pelanggan.
Berikut ini adalah ancaman siber paling signifikan yang harus Anda waspadai serta tips untuk mencegahnya.
1. Man in the middle
Bayangkan skenario ini: Anda dan rekan kerja Anda sedang berkomunikasi melalui platform yang aman, tetapi ada seseorang yang menyadap percakapan Anda dan mengirim pesan palsu kepada rekan kerja Anda atas nama Anda. Astaga!
Inti dari hal ini adalah bahwa para peretas mendapatkan akses ke data pribadi dan sensitif, serta memanipulasi pesan-pesan tersebut.
Hal ini bisa terjadi jika Anda menggunakan jaringan Wi-Fi publik yang tidak aman. Saat peretas berada di lokasi yang tidak aman tersebut, mereka akan mendapatkan akses dan mengirimkan malware untuk mencari data sensitif. Mereka juga bisa berpura-pura menjadi pelanggan, mitra bisnis, atau siapa pun, sebenarnya.
Contoh serangan man-in-the-middle
Baru-baru ini, seorang pelaku ancaman berhasil memperoleh 500 sertifikat untuk situs web seperti Google, Skype, dan situs-situs terkemuka lainnya berkat serangan peretasan terhadap situs pendaftar domain Belanda, DigiNotar. Dengan menggunakan sertifikat-sertifikat tersebut, penyerang menyamar sebagai situs web tepercaya dalam serangan MITM dan mencuri data pengguna dengan menipu mereka agar memberikan kredensial mereka di situs web tiruan. Insiden ini pada akhirnya berdampak pada sekitar 300.000 akun Gmail milik warga Iran dan menyebabkan DigiNotar menyatakan kebangkrutan.
2. Serangan injeksi SQL klasik
Misalkan Anda sedang mempersiapkan liburan dan ingin membeli gaun Hawaii. Anda membuka peramban web dan mengetik “gaun Hawaii” di bilah pencarian. Jika bilah pencarian tersebut terinfeksi oleh kode berbahaya, bilah tersebut tetap akan menampilkan daftar gaun Hawaii, tetapi akan memanfaatkan pertanyaan Anda untuk mencari informasi pribadi Anda. ?
Seorang peretas menggunakan potongan kode SQL untuk mengubah basis data dan mendapatkan akses ke informasi yang berpotensi penting dalam serangan siber yang dikenal sebagai injeksi SQL. Mengingat serangan ini dapat digunakan pada aplikasi web atau situs mana pun yang menggunakan basis data berbasis SQL, serangan ini merupakan salah satu jenis serangan yang paling umum dan berbahaya.
Contoh serangan SQL
Beberapa korban serangan siber jenis ini antara lain Sony Pictures, Target, LinkedIn, dan Epic Games. Kasus Cisco pada tahun 2018 merupakan salah satu serangan yang paling terkenal. Mereka menemukan kerentanan injeksi SQL di Cisco Prime License Manager.
Para penyerang berhasil mendapatkan akses shell ke sistem tempat manajemen lisensi diimplementasikan. Namun, jangan khawatir. Sejak saat itu, Cisco telah berhasil memperbaiki masalah tersebut.
Meskipun bug ini sudah cukup tua untuk minum alkohol, kita masih belum bisa menghilangkannya sepenuhnya. Bug ini dianggap sebagai salah satu ancaman siber tertua, namun tetap menimbulkan masalah yang sama banyaknya.
3. Pertumbuhan malware
Semua tampak menyenangkan sampai Anda mengunduh malware dan membantu para peretas mendapatkan semua data pribadi Anda. Malware merujuk pada semua file atau program yang menimbulkan bahaya, termasuk worm, trojan, virus, dan ransomware.
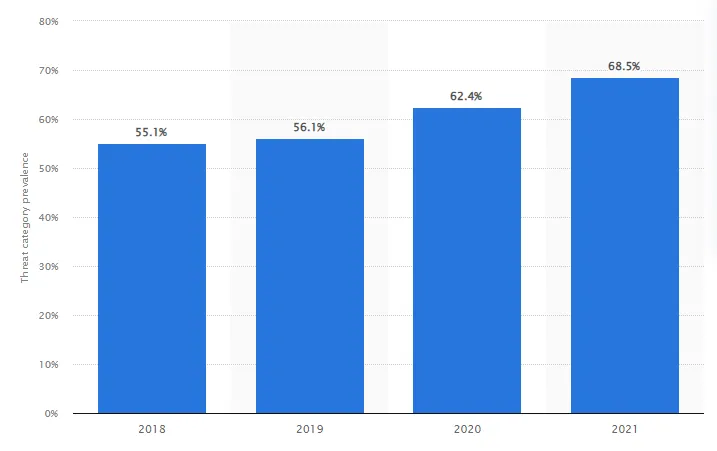
Pada tahun 2021, 68,5% perusahaan mengalami serangan malware. Laporan-laporan tersebut menunjukkan bahwa peningkatan tersebut dipicu oleh meluasnya wabah COVID-19.
Selain itu, para penjahat beralih dari kampanye ransomware otomatis yang berfokus pada skala besar ke pemerasan yang lebih terarah terhadap bisnis-bisnis mapan. Akibat perubahan ini, ransomware menjadi lebih menguntungkan, hingga akhirnya menarik perhatian geng-geng kriminal.
Meningkatnya penggunaan teknik pemerasan baru ini menyebabkan wabah ransomware semakin parah.
Contoh serangan malware
Salah satu serangan paling terkenal adalah serangan ransomware WannaCry yang berhasil menginfeksi lebih dari 230.000 komputer dalam sehari dan mengakibatkan kerugian sebesar $4 miliar.
4. Teknik phishing yang canggih
Phishing adalah salah satu bentuk rekayasa sosial di mana penyerang mengirimkan pesan palsu yang bertujuan untuk menipu seseorang agar memberikan informasi pribadi atau menginstal perangkat lunak berbahaya pada infrastruktur korban.
Contoh teknik phishing
Sayangnya, Ubiquiti Networks mengalami serangan phishing pada tahun 2015 yang mengakibatkan kerugian sebesar $46,7 juta bagi perusahaan tersebut. Pelaku serangan tersebut memanipulasi kepala bagian akuntansi perusahaan agar melakukan serangkaian transfer dana guna menyelesaikan akuisisi rahasia.
Peretas tersebut menyamar sebagai CEO dan penasihat hukum perusahaan. Perusahaan tersebut melakukan 14 transfer dana selama periode 17 hari ke rekening-rekening di Polandia, Hongaria, Tiongkok, dan Rusia.
Ubiquiti pertama kali menyadari masalah ini setelah menerima peringatan dari FBI bahwa rekening banknya di Hong Kong mungkin telah menjadi sasaran penipuan. Hal ini memungkinkan perusahaan untuk menghentikan semua transfer yang akan datang dan berupaya semaksimal mungkin untuk memulihkan sebanyak mungkin dari $46,7 juta—sekitar 10% dari kas perusahaan—yang telah dicuri.
5. Serangan Denial-of-Service yang sering terjadi
Serangan siber jenis ini dapat menyebabkan jaringan mati dan membuatnya tidak dapat diakses oleh pengguna. Para peretas mungkin memiliki tujuan politik atau sosial, misalnya, melancarkan kampanye melawan perusahaan yang aktivitasnya tidak mereka sukai.
Terkadang, peretas menggunakan serangan DDoS hanya untuk bersenang-senang dan untuk memamerkan teknik terbaru yang mereka kembangkan guna menjatuhkan suatu sistem.
Contoh serangan Denial-of-Service
Pada Februari 2020, Amazon Web Services menjadi sasaran serangan DDoS berskala besar. Ini merupakan serangan DDoS terparah dalam sejarah terkini, yang menggunakan metode yang disebut Connectionless Lightweight Directory Access Protocol (CLDAP) reflection untuk menyerang seorang pelanggan AWS yang tidak disebutkan namanya.
Jumlah data yang dikirimkan ke alamat IP korban meningkat 56 hingga 70 kali lipat dengan menggunakan teknik ini, yang bergantung pada server CLDAP pihak ketiga yang rentan. Serangan ini mencapai puncaknya dengan kecepatan yang mengejutkan, yaitu 2,3 gigabyte per detik selama tiga hari.
10 Cara Mengatasi Ancaman Keamanan Siber
Para peretas semakin kreatif dan membuat kita cemas.
Untuk membantu Anda mengatasi ancaman-ancaman ini, berikut adalah sepuluh cara untuk melindungi dan mengamankan bisnis Anda dari potensi ancaman siber.
1. Pilih alat manajemen proyek dan layanan penyimpanan cloud yang aman
Alat manajemen proyek kini menjadi kebutuhan yang tak terpisahkan, terutama untuk memantau kemajuan proyek Anda dan meningkatkan komunikasi tim. Namun, tidak semua alat kerja yang tersedia saat ini aman.
Ketika kami mengatakan aman, yang kami maksud adalah platform yang dilengkapi dengan langkah-langkah otorisasi yang tepat untuk meminimalkan kebocoran informasi.
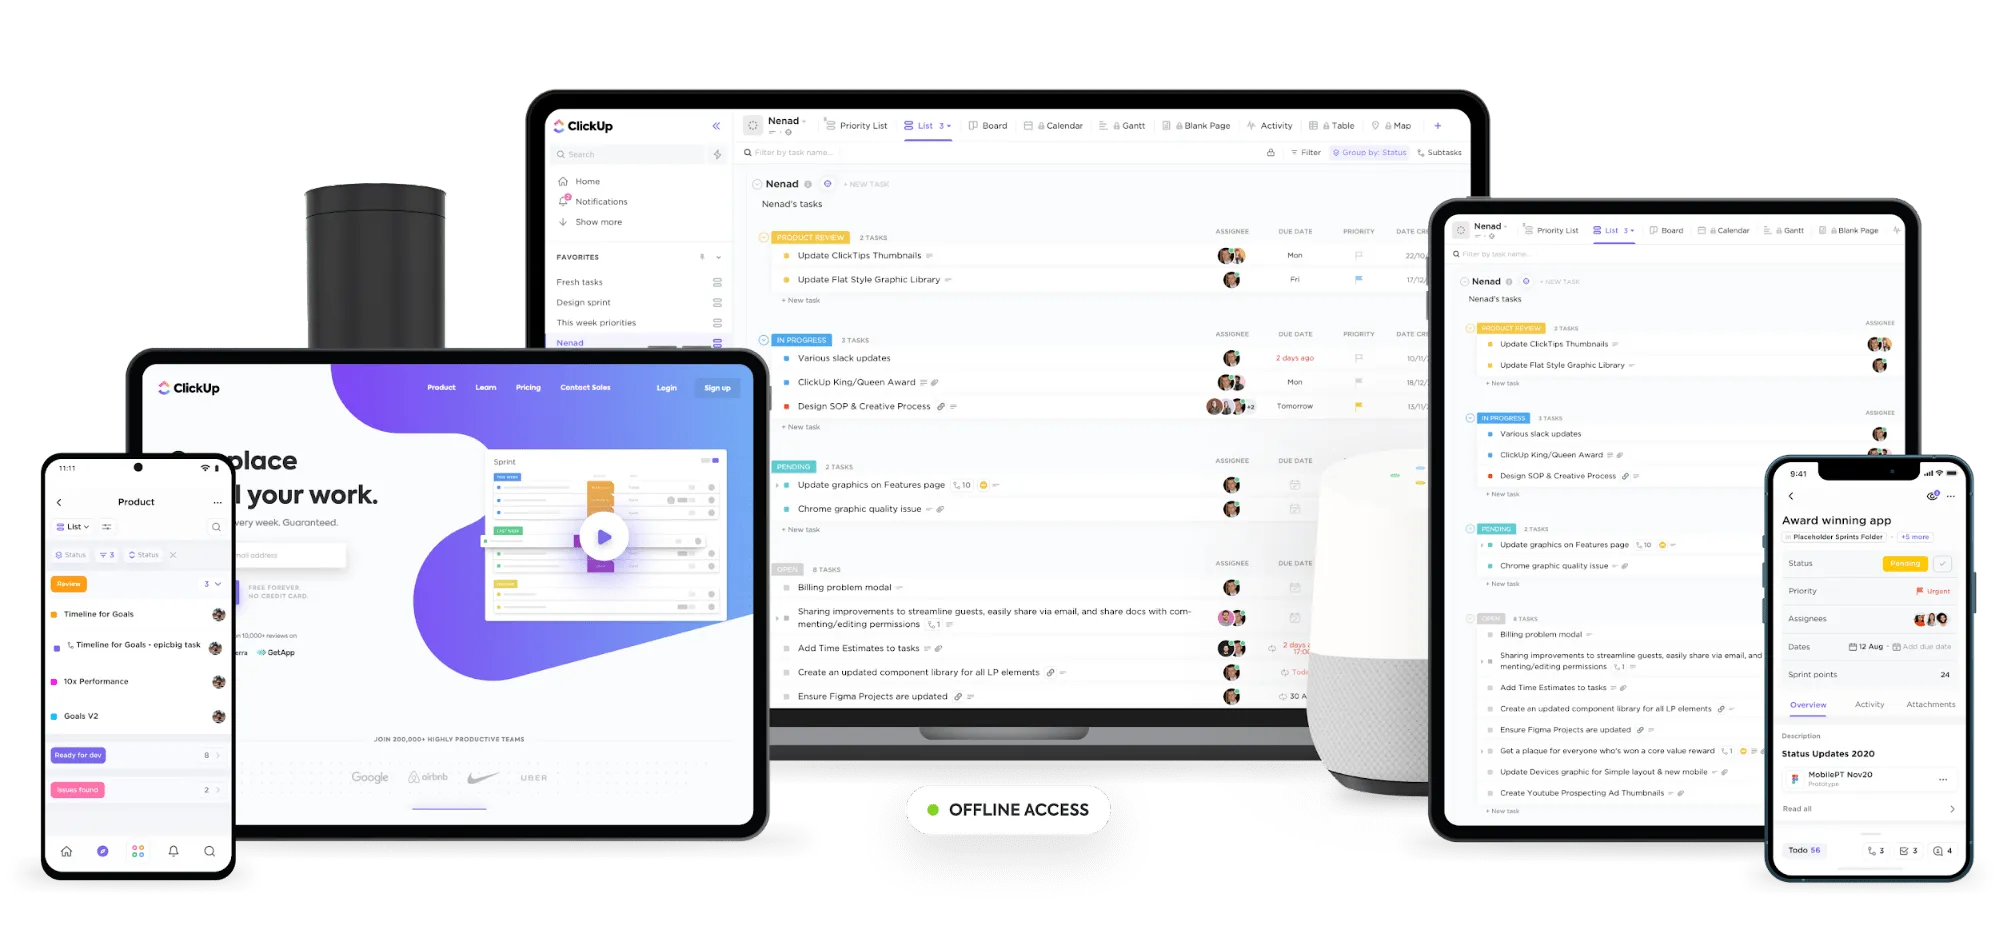
ClickUp adalah salah satu alat kolaborasi paling aman yang tersedia saat ini. Alat ini menyediakan lingkungan yang aman, sekaligus tetap memperhatikan kinerja aplikasi dan pengalaman pengguna secara keseluruhan.
Faktanya, ClickUp telah secara konsisten memenuhi kepatuhan SOC 2 serta memperoleh sertifikasi ISO 27001, ISO 27017, dan ISO 27018. Sertifikasi ISO ini membuktikan komitmen ClickUp dalam menjaga keamanan data pelanggan serta kesiapannya untuk mendukung pelanggan dari berbagai skala di seluruh dunia.
Simak fitur keamanannya:
- Otentikasi dua faktor melindungi ruang kerja Anda dari akses yang tidak sah.
- Semua percakapan di aplikasi online ClickUp dilindungi menggunakan enkripsi SSL 256-bit
- Izin Khusus untuk memberikan setiap anggota tim serangkaian izin tersendiri sehingga mereka hanya dapat melihat informasi yang mereka butuhkan
- Kendalikan siapa yang dapat melihat apa, serta siapa yang ditambahkan ke Workspace Anda dengan fitur privasi Spaces, Folders, dan Lists
Anda juga memerlukan layanan cloud tempat Anda dapat menyimpan data penting Anda di lokasi terpusat yang sangat aman dan dapat dipantau oleh tim keamanan siber Anda.
Internxt adalah platform penyimpanan awan terdesentralisasi yang mengintegrasikan berbagi file peer-to-peer, blockchain, dan enkripsi ujung-ke-ujung. File Anda disimpan dalam bagian-bagian terpisah di berbagai lokasi server di berbagai negara, sehingga menjadikannya lebih privat dan aman.
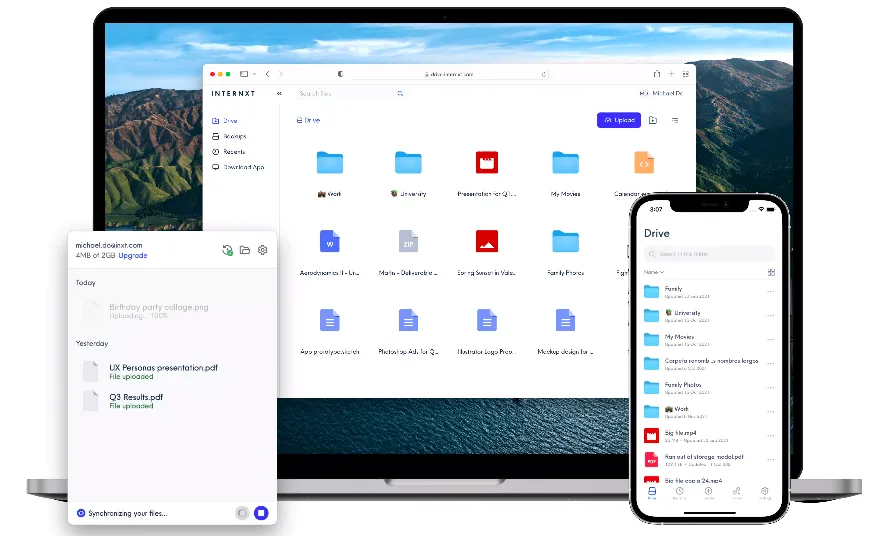
Berikut adalah fitur-fiturnya:
- Tautan yang dienkripsi dari ujung ke ujung membuat berbagi file menjadi aman, privat, dan mudah
- Gunakan token untuk membayar layanan penyimpanan cloud dan komputasi cloud. Pelanggan juga bisa mendapatkan diskon dan merchandise gratis dengan menggunakan token tersebut
- File yang Anda unggah akan dienkripsi di sisi klien sebelum dibagi menjadi potongan-potongan kecil. Hanya Anda yang memiliki akses ke kunci enkripsi yang memungkinkan Anda mengambil kembali data yang telah dipecah-pecah tersebut
Ketika layanan cloud jenis ini dipadukan dengan aplikasi manajemen seperti ClickUp, keamanan proyek Anda, serta produktivitas dan kolaborasi tim, semuanya terjamin.
Internxt dan ClickUp adalah Area 51 Anda! ?
2. Penuhi persyaratan keamanan informasi sejak awal proyek
Jika Anda ingin memastikan bahwa proyek tersebut akan berhasil, Anda harus berupaya menetapkan kebutuhan keamanan informasi sejak awal, dan kemudian memastikan bahwa proses yang sesuai telah diterapkan.
Jika persyaratan keamanan tidak ditangani sejak dini dalam siklus proyek, hal ini dapat berdampak signifikan terhadap pencapaian tonggak proyek dan ruang lingkup proyek ketika masalah tersebut muncul. Dan percayalah, hal itu pasti akan terjadi!
Pastikan bahwa keamanan informasi diperlakukan sebagai perhatian yang berkelanjutan dan dikelola sebagai such sepanjang siklus hidup proyek.
3. Rekrut profesional yang ahli dalam keamanan online
Tingkatkan proses proyek Anda dengan menambahkan peran keamanan ke dalam proyek dan menetapkan tanggung jawab.
Tim keamanan yang berpengetahuan luas dan berpengalaman merupakan aset yang sangat berharga. Mereka dapat memberi saran kepada Anda mengenai bagaimana persyaratan keamanan memengaruhi perencanaan proyek dan sumber daya, serta jenis pemantauan apa yang Anda butuhkan.
Manajer Keamanan dan Analis Keamanan saat ini merupakan dua posisi di bidang keamanan siber yang paling diminati.
Analis Keamanan bertugas mencegah pelanggaran keamanan dan memperbaiki kerusakan yang disebabkan oleh serangan sebelumnya. Sementara itu, Manajer Keamanan bertanggung jawab untuk menyusun rencana keamanan dan menerapkan kebijakan guna melindungi informasi sensitif.
4. Gunakan teknologi antivirus dan VPN
Gunakan jaringan pribadi virtual (VPN) yang andal untuk melindungi komputer dan ponsel cerdas Anda. VPN melindungi identitas Anda dari lembaga pemerintah dan peretas, serta menyembunyikan alamat IP dan data Anda. VPN mencegah peretas memata-matai aktivitas online Anda.
Perangkat lunak antivirus juga sangat penting. Perangkat lunak ini merupakan kumpulan program yang dirancang untuk mendeteksi dan mencegah virus perangkat lunak seperti adware, trojan, worm, dan sebagainya.
Dengan kedua langkah pengamanan ini, pencuri data tidak akan lagi tertarik pada Anda.
Sekarang, saya tidak mengatakan bahwa hal ini akan melindungi Anda dari segala bahaya atau risiko, tetapi hal ini tentu saja sangat membantu.
VPN akan memberi Anda beberapa "kekuatan super" yang tidak dapat dilacak. ?
5. Amankan akses pihak ketiga dan vendor
Risiko vendor pihak ketiga terbagi menjadi tiga kategori: operasional, transaksional, dan kepatuhan/regulasi.
Berikut adalah beberapa cara yang dapat Anda lakukan untuk melindungi perusahaan dari bahaya dan risiko yang berasal dari pihak ketiga:
- Luangkan waktu ekstra untuk meneliti vendor pihak ketiga. Hal ini dapat mencegah perusahaan Anda mengambil risiko di masa depan
- Catat setiap situasi yang mungkin berdampak pada vendor Anda
- Pemantauan terhadap kontraktor pihak ketiga harus mencakup masalah kebocoran data. Data suatu organisasi dapat bocor akibat perangkat yang salah konfigurasi dan kampanye yang ditargetkan
6. Pilih sumber yang terpercaya
Mengandalkan sumber-sumber yang sudah dikenal dan tepercaya adalah salah satu cara untuk menghadapi ancaman siber. Ini berarti bekerja sama dengan penyedia layanan dan produk yang andal serta hanya menggunakan metode pembayaran dan situs web yang tepercaya.
Ingatlah bahwa jika sesuatu tampak terlalu bagus untuk menjadi kenyataan, kemungkinan besar memang begitu, dan jika sesuatu terasa tidak beres, kemungkinan besar memang tidak beres. ?
Ada beberapa cara yang dapat Anda gunakan untuk memeriksa apakah suatu sumber dapat dipercaya atau tidak.
- Nama domain: Perhatikan tiga huruf yang mengikuti nama domain situs web, seperti “. edu,” “. gov,” “. org,” dan “. com”. Situs web yang berakhiran . edu dan . gov umumnya dapat diandalkan
- Sumber: Apakah ada daftar penulis untuk artikel atau studi ini? Jika ada, apakah mereka menyertakan kutipan atau tautan ke sumber yang dapat dipercaya, ataukah mereka hanya menyampaikan pendapat mereka sendiri tanpa memberikan bukti apa pun? Apakah mereka memiliki riwayat hidup yang tersedia?
- Informasi tambahan: Cobalah menggunakan situs web tepercaya lainnya untuk memeriksa keabsahan dan kebenaran informasi yang Anda temukan. Penelitian lebih lanjut mungkin diperlukan jika Anda menemukan situs web tepercaya yang membantah sumber utama Anda.
7. Pilih sumber yang terpercaya
Selain serangan siber daring, terdapat pula ancaman keamanan data yang menyebar dari satu komputer ke komputer lain. Ancaman ini dapat melacak laptop Anda dan menyusup tanpa sepengetahuan Anda. Worm dan Trojan horse tersebut meninggalkan jejak di mana-mana.
Menginstal firewall sangat penting untuk keamanan data. Firewall melindungi jaringan Anda dengan mengontrol lalu lintas internet. Firewall melindungi komputer atau jaringan Anda dari peretas atau lalu lintas jaringan yang tidak perlu, serta menciptakan lapisan keamanan di sekitar komputer atau jaringan Anda untuk memblokir data masuk yang berpotensi berbahaya.
Selain itu, sistem ini dapat menyaring lalu lintas keluar yang berbahaya. Dengan cara ini, firewall mengurangi kemungkinan perangkat yang dilindungi oleh firewall tersebut bergabung dengan botnet – kumpulan besar perangkat yang terhubung ke internet dan dikendalikan oleh penyerang.
Ada lima jenis firewall: firewall penyaringan paket, gateway tingkat sirkuit, gateway tingkat aplikasi, firewall inspeksi berstatus, dan firewall generasi berikutnya—yang terbaik untuk keamanan siber adalah firewall tingkat aplikasi. Firewall ini dapat membatasi akses ke situs web berbahaya dan mencegah kebocoran data sensitif.
8. Lakukan pengujian keamanan siber
Anda sebaiknya mempertimbangkan untuk menerapkan pengujian keamanan siber dan memeriksa secara menyeluruh setiap koneksi antara sistem TI dan internet. Tanpa pengujian untuk mengidentifikasi titik-titik lemah, siapa pun dapat mengakses basis data atau infrastruktur jaringan dan menimbulkan kekacauan jika diberi waktu yang cukup.
Anda juga sebaiknya mengevaluasi perilaku karyawan dan prosedur umum selama fase manajemen proyek. Periksa bagaimana izin diberikan terhadap aset bisnis dan buat aturan untuk melindungi data rahasia seaman mungkin.
9. Terapkan pengelolaan kata sandi dan otentikasi multi-faktor
Kata sandi yang diretas memungkinkan peretas atau penjahat siber untuk masuk ke dalam sistem dan mencuri data.
Kata sandi akan lebih sulit ditebak jika terdiri dari setidaknya sepuluh karakter; gabungkan karakter-karakter tersebut dengan angka, simbol, atau huruf besar dan kecil, dan Anda pun memiliki kata sandi yang aman.
Ingatlah untuk selalu memeriksa tingkat kesulitan kata sandi Anda sebelum menggunakannya!
Selain itu, aktifkan otentikasi multi-faktor. Meskipun otentikasi multi-faktor seharusnya menjadi hal yang biasa dilakukan setiap saat, hal ini menjadi sangat penting terutama ketika mitra pihak ketiga Anda bekerja dari jarak jauh dan mengakses jaringan menggunakan perangkat yang tidak dikenal.
Untuk mengurangi pencurian kredensial, kredensial harus unik bagi setiap pengguna. Kredensial tidak boleh diwariskan kepada pengganti mantan rekan kerja. Alih-alih menggunakan SMS atau email, pertimbangkan untuk menggunakan faktor otentikasi kedua atau ketiga yang dapat dikelola oleh perusahaan Anda, seperti kartu Identifikasi Frekuensi Radio (RFID) atau biometrik. Saat hubungan bisnis Anda berakhir, selalu tutup akun tersebut.
10. Perbarui Perangkat Lunak Secara Teratur
Memperbarui perangkat lunak secara teratur akan membantu melindungi dari kerentanan keamanan, meningkatkan kinerja, dan memberikan akses ke fitur-fitur terbaru serta perbaikan bug.
Pemindaian rutin terhadap potensi ancaman juga sangat penting untuk mengidentifikasi aktivitas berbahaya atau perilaku mencurigakan di sistem Anda. Penting untuk selalu memperbarui perangkat lunak Anda guna mengurangi risiko menjadi korban serangan berbahaya.
Terkait: Template manajemen risiko
Perkuat Keamanan Online Anda dengan Alat yang Aman
Untuk membantu mengatasi ancaman siber dan kerentanan online, sangat penting untuk memilih alat manajemen proyek yang terbukti aman dan terjamin keamanannya. Jika Anda tidak yakin dengan alat kerja yang Anda gunakan saat ini, maka inilah saatnya untuk melakukan perubahan. Terapkan keamanan siber yang kuat dan penyimpanan digital yang aman ke dalam setiap aspek proyek Anda berikutnya—ClickUp dan Internxt dapat membantu Anda dalam hal ini ? ?
Penulis Tamu:
Mia Naumoska adalah Chief Marketing Officer di Internxt, layanan penyimpanan cloud zero-knowledge yang didasarkan pada privasi dan keamanan terbaik di kelasnya.