La gestion de projet s'accompagne de nombreuses responsabilités, d'échéances à respecter, de nuits blanches et de beaucoup de café.
Heureusement, vous pouvez garder une longueur d'avance grâce à l'aide d'un allié de choix : un logiciel de gestion de projet.
Dans ce contexte, la communication n'a jamais été aussi simple, facile et rapide, ce qui permet à votre équipe d'être plus productive et de réaliser des résultats réussis.
La gestion de projet à distance aide les chefs de projet à fédérer des équipes hybrides et à s'assurer que chacun travaille de concert pour atteindre les objectifs du projet. À cet égard, elle ne diffère en rien de la gestion de tout autre projet, si ce n'est que celui-ci est mené à distance.
Par ailleurs, la gestion et le fonctionnement d'une équipe à distance soulèvent un problème délicat : le risque accru de cybercriminalité.
Cela étant dit, examinons les cinq principales menaces de cybersécurité auxquelles les chefs de projet en gestion de projet sont confrontés aujourd'hui, ainsi que dix moyens de les contrer !
Les 5 principales menaces en matière de cybersécurité
La cybersécurité peut faire ou défaire une entreprise.
Les entreprises fonctionnent grâce aux données, qui constituent leur atout le plus précieux. Cependant, dans le monde numérique actuel, les données sont devenues plus vulnérables aux cyberattaques, et avec le recours au travail hybride et au télétravail, cette vulnérabilité est encore plus grande.
La recrudescence des fuites de données et des piratages s'explique par un manque de protection des données, les conséquences d'une pandémie mondiale et la sophistication croissante des attaques. Les entreprises sont aujourd'hui plus que jamais conscientes des problèmes que peuvent engendrer les fuites de données.
L'affaire Wonga Loans est l'une des fuites de données qui a ouvert la voie à la nouvelle législation de l'UE. Cette société de prêts sur salaire a subi en 2017 une importante fuite de données qui a exposé les coordonnées bancaires de 250 000 clients.
Voici les cybermenaces les plus importantes dont vous devez être conscient, ainsi que des conseils pour les prévenir.
1. Attaque de type «man-in-the-middle»
Imaginez le scénario suivant : vous discutez avec un collègue via une plateforme sécurisée, mais quelqu'un écoute votre discussion et envoie à votre collègue de faux messages en se faisant passer pour vous. Quelle horreur !
Le principe est le suivant : les pirates informatiques accèdent à des données personnelles et sensibles, puis manipulent les messages.
Cela peut arriver si vous utilisez un réseau Wi-Fi public non sécurisé. Lorsque le pirate informatique se trouve dans cet emplacement non sécurisé, il parvient à y accéder et envoie des logiciels malveillants pour récupérer des données sensibles. Il peut également se faire passer pour un client, un partenaire d'entreprise ou n'importe qui d'autre, en réalité.
Exemple d'attaque de type « man-in-the-middle »
Récemment, un cybercriminel s'est procuré 500 certificats pour des sites web tels que Google, Skype et d'autres sites de premier plan grâce à un piratage du site du registraire néerlandais DigiNotar. À l'aide de ces certificats, l'attaquant s'est fait passer pour des sites web de confiance dans le cadre d'une attaque de type «man-in-the-middle» (MITM) et a volé les données des utilisateurs en les incitant à fournir leurs identifiants sur des sites miroirs. Cette faille a finalement eu des répercussions sur environ 300 000 comptes Gmail iraniens et a conduit DigiNotar à se déclarer en faillite.
2. L'injection SQL classique
Imaginons que vous vous prépariez pour vos vacances et que vous souhaitiez acheter une robe hawaïenne. Vous ouvrez votre navigateur web et tapez « robes hawaïennes » dans la barre de recherche. Si celle-ci est infectée par l’injection d’un code malveillant, elle vous proposera tout de même une liste de robes hawaïennes, mais elle utilisera votre requête pour récupérer vos informations personnelles. ?
Lors d'une cyberattaque dite « injection SQL », un pirate informatique utilise un fragment de code SQL pour altérer une base de données et accéder à des informations potentiellement sensibles. Comme cette technique peut être utilisée contre n'importe quelle application web ou site utilisant une base de données SQL, il s'agit de l'un des types d'attaques les plus courants et les plus dangereux.
Exemple d'attaque SQL
Parmi les victimes de ce type de cyberattaque, on peut citer Sony Pictures, Target, LinkedIn et Epic Games. L'affaire Cisco de 2018 est l'une des attaques les plus connues. Une vulnérabilité de type « injection SQL » avait été découverte dans Cisco Prime License Manager.
Les pirates ont réussi à obtenir un accès shell aux systèmes sur lesquels la gestion des licences était déployée. Mais pas de panique. Depuis, Cisco a réussi à corriger ce problème.
Même si ce bug a désormais l'âge légal pour boire, nous ne parvenons toujours pas à l'éliminer définitivement. Il est considéré comme l'une des plus anciennes cybermenaces et pourtant, il continue de causer autant de problèmes qu'auparavant.
3. La prolifération des logiciels malveillants
Tout va bien tant que vous ne téléchargez pas de logiciels malveillants et que vous n’aidez pas les pirates à mettre la main sur toutes vos données personnelles. Le terme « logiciel malveillant » désigne l’ensemble des fichiers ou programmes nuisibles, notamment les vers, les chevaux de Troie, les virus et les ransomwares.
En 2021, 68,5 % des entreprises ont été victimes d'attaques de logiciels malveillants. Les rapports indiquent que cette augmentation est liée à la propagation de la pandémie de COVID-19.
De plus, les cybercriminels ont délaissé les campagnes d'automatisation de ransomware, qui visaient avant tout l'échelle, au profit d'extorsions plus ciblées à l'encontre d'entreprises bien établies. Suite à cette évolution, le ransomware est devenu plus rentable, attirant ainsi l'attention des groupes criminels.
L'utilisation croissante de cette nouvelle technique d'extorsion a aggravé la propagation des ransomwares.
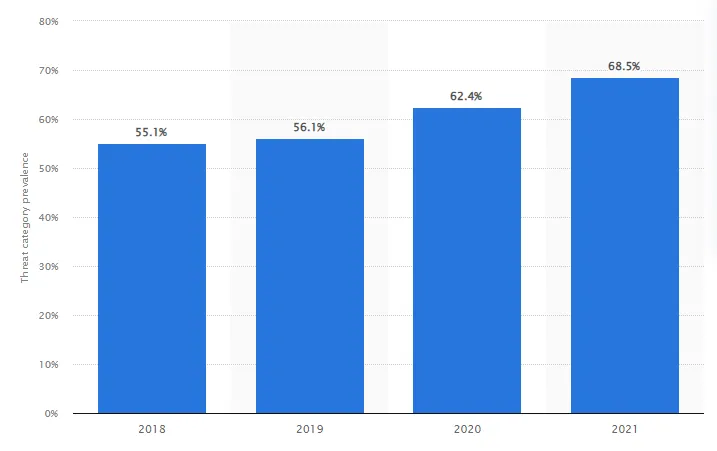
Exemple d'attaque par logiciel malveillant
L'une des attaques les plus célèbres est celle du ransomware WannaCry, qui a réussi à infecter plus de 230 000 ordinateurs en une journée et a entraîné un résultat de perte de 4 milliards de dollars.
4. Techniques de hameçonnage sophistiquées
Le phishing est une forme d'ingénierie sociale dans laquelle un pirate envoie un faux message destiné à inciter la victime à divulguer des informations personnelles ou à installer un logiciel malveillant sur son infrastructure.
Exemple de technique de hameçonnage
Ubiquiti Networks a malheureusement été victime d'une attaque par hameçonnage en 2015, qui a coûté 46,7 millions de dollars à l'entreprise. Le pirate a piégé le directeur comptable de la société pour qu'il effectue une série de virements visant à finaliser une acquisition secrète.
Le pirate informatique s'est fait passer pour le PDG et l'avocat de l'entreprise. Celle-ci a effectué 14 paiements bancaires au cours d'une période de 17 jours vers des comptes situés en Pologne, en Hongrie, en Chine et en Russie.
Ubiquiti a pris conscience du problème après avoir reçu un avertissement du FBI indiquant que son compte bancaire à Hong Kong avait peut-être été la cible d'une fraude. Cela a permis à l'entreprise de suspendre tous les virements à venir et de mettre tout son effort à récupérer autant que possible les 46,7 millions de dollars, soit environ 10 % de la trésorerie de la société, qui avaient été détournés.
5. Les attaques par déni de service fréquentes
Ce type de cyberattaque peut entraîner la mise hors service d'un réseau et le rendre inaccessible aux utilisateurs. Les pirates peuvent avoir des objectifs politiques ou sociaux, par exemple lancer une campagne contre une entreprise dont ils désapprouvent les activités.
Il arrive parfois que des pirates informatiques lancent des attaques DDoS simplement pour s'amuser et se vanter des dernières techniques qu'ils ont mises au point pour paralyser un système.
Exemple d'attaque par déni de service
En février 2020, Amazon Web Services a été la cible d'une attaque DDoS de grande ampleur. Il s'agissait de l'attaque DDoS la plus grave de l'histoire récente ; elle utilisait une méthode appelée « réflexion CLDAP » (Connectionless Lightweight Directory Access Protocol) pour cibler un client AWS dont l'identité n'a pas été révélée.
Grâce à cette technique, qui exploite la vulnérabilité de serveurs CLDAP tiers, le volume de données acheminées vers l'adresse IP de la victime est multiplié par 56 à 70. L'attaque a atteint un pic stupéfiant de 2,3 gigaoctets par seconde sur une période de trois jours.
10 façons de lutter contre les menaces de cybersécurité
Les pirates informatiques font preuve de plus en plus d'ingéniosité et nous donnent du fil à retordre.
Pour vous aider à lutter contre ces menaces, voici dix conseils pour défendre et protéger votre entreprise contre les cybermenaces potentielles.
1. Choisissez un outil de gestion de projet et un service de stockage cloud sécurisés
Les outils de gestion de projet sont aujourd'hui indispensables, notamment pour suivre l'avancement de vos projets et améliorer la communication au sein de votre équipe. Cependant, tous les outils de travail disponibles aujourd'hui ne sont pas sécurisés.
Lorsque nous parlons de « sécurisée », nous faisons référence à une plateforme dotée de mesures d'autorisation adéquates visant à minimiser les fuites d'informations.
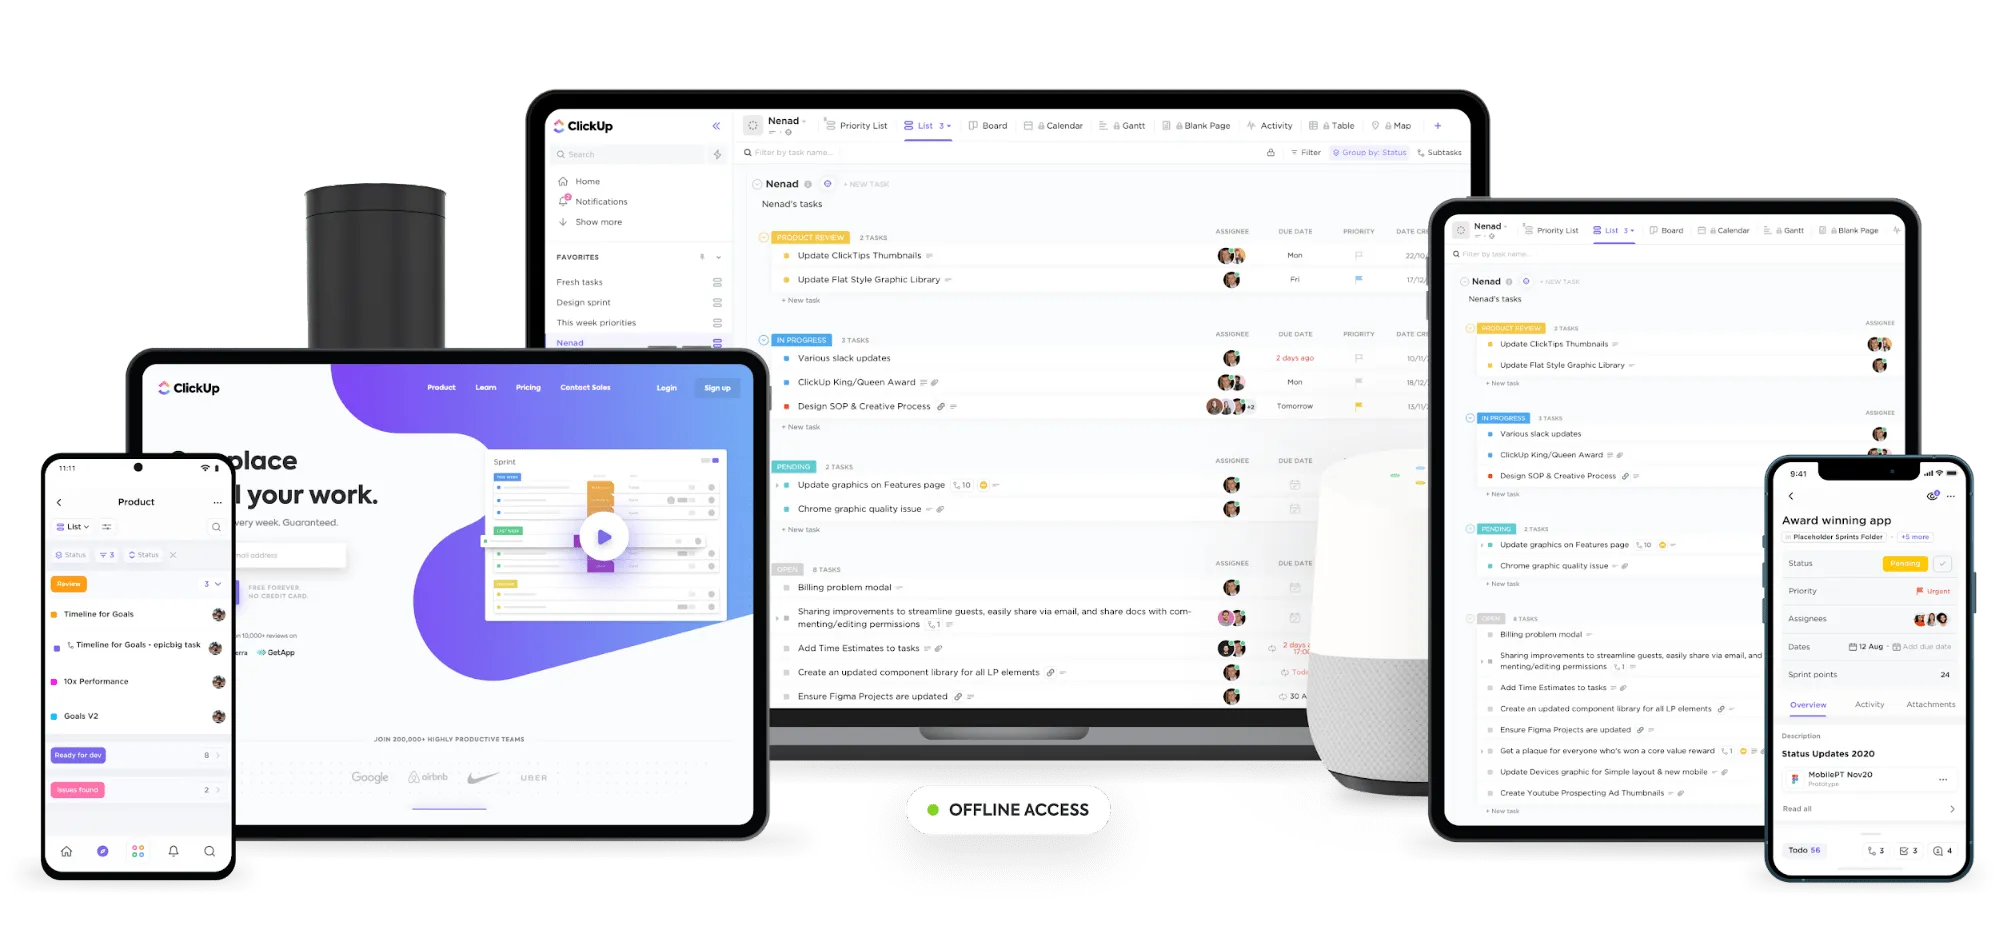
ClickUp est l'un des outils de collaboration les plus sécurisés disponibles à l'heure actuelle. Il offre un environnement sécurisé, tout en veillant aux performances de l'application et à l'expérience utilisateur globale.
En effet, l’entreprise a toujours respecté les normes SOC 2 et obtenu les certifications ISO 27001, ISO 27017 et ISO 27018. Ces certifications ISO témoignent de l’engagement de ClickUp à protéger les données de ses clients et de sa capacité à offrir une assistance à des entreprises de toutes tailles à travers le monde.
Découvrez ses fonctionnalités de sécurité :
- L'authentification à deux facteurs protège votre environnement de travail contre tout accès non autorisé.
- Toutes les discussions sur les applications en ligne ClickUp sont protégées par un chiffrement SSL 256 bits.
- Des autorisations personnalisées pour attribuer à chaque membre de l'équipe son propre ensemble d'autorisations, afin qu'il ne voie que les informations dont il a besoin
- Contrôlez qui voit quoi et qui est ajouté à votre environnement de travail grâce à la confidentialité des espaces, des dossiers et des listes
Vous avez également besoin d'un service cloud qui vous permettra de stocker vos données critiques dans un emplacement centralisé hautement sécurisé, que votre équipe de cybersécurité pourra surveiller.
Internxt est une plateforme de stockage cloud décentralisée qui intègre le partage de fichiers peer-to-peer, la blockchain et le chiffrement de bout en bout. Vos fichiers sont stockés sous forme de fragments répartis sur des serveurs situés à des emplacements différents dans différents pays, ce qui renforce encore davantage leur caractère privé et sécurisé.
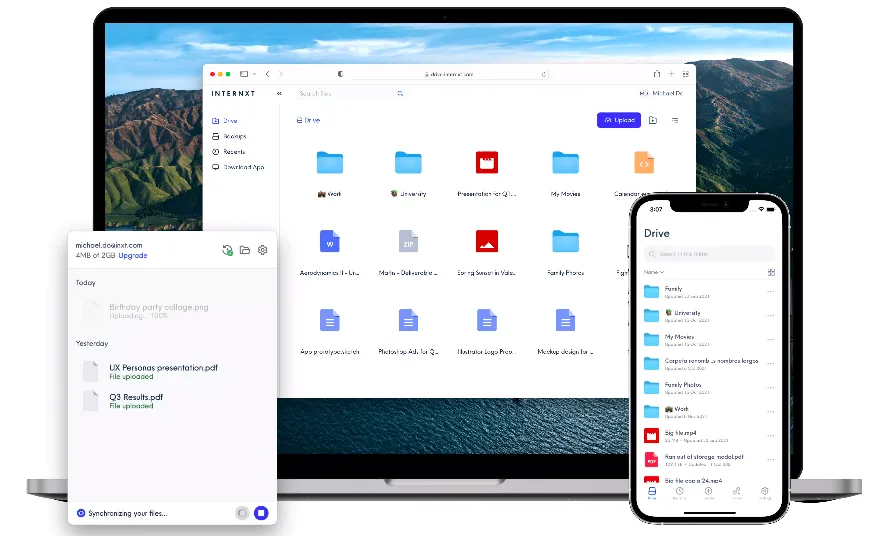
Voici ses fonctionnalités :
- Les liens chiffrés de bout en bout rendent le partage de fichiers sûr, privé et simple.
- Utilisez des jetons pour payer vos services de stockage cloud et de cloud computing. Les clients peuvent également bénéficier de réductions et recevoir des goodies gratuits en utilisant ces jetons.
- Vos fichiers téléchargés seront chiffrés côté client avant d'être divisés en petits fragments. Vous serez le seul à disposer de la clé de chiffrement qui vous permettra de récupérer les données fragmentées.
Lorsque ce type de service cloud s'associe à une application de gestion telle que ClickUp, la sécurité de votre projet, mais aussi la productivité et la collaboration au sein de l'équipe, sont toutes assurées.
Ensemble, Internxt et ClickUp constituent votre « Area 51 » ! ?
2. Prendre en compte les exigences en matière de sécurité de l'information dès le début du projet
Si vous souhaitez garantir la réussite du projet, vous devez faire un effort pour définir dès le départ les besoins en matière de sécurité de l'information, puis vous assurer que les processus appropriés sont en place.
Si les exigences de sécurité ne sont pas prises en compte suffisamment tôt dans le cycle du projet, elles peuvent avoir une influence considérable sur les jalons et la portée du projet lorsqu'elles se présenteront. Et croyez-nous, elles se présenteront !
Veillez à ce que la sécurité de l'information soit considérée comme une préoccupation permanente et gérée comme telle tout au long du cycle de vie du projet.
3. Faites appel à des professionnels spécialisés dans la sécurité en ligne
Améliorez vos processus de projet en ajoutant des rôles de sécurité au projet et en attribuant des responsabilités.
Une équipe de sécurité compétente et expérimentée constitue un atout majeur. Elle peut vous conseiller sur l'impact des exigences de sécurité sur la planification des projets et les ressources, ainsi que sur le type de surveillance dont vous avez besoin.
Les positions de responsable de la sécurité et d'analyste en sécurité comptent actuellement parmi les plus recherchées dans le domaine de la cybersécurité.
Les analystes en sécurité ont pour mission de prévenir les intrusions et de réparer les dommages causés par des attaques antérieures. Les responsables de la sécurité, quant à eux, sont chargés d'élaborer des plans de sécurité et de mettre en œuvre des politiques visant à protéger les informations sensibles.
4. Utilisez un antivirus et un VPN
Utilisez des réseaux privés virtuels (VPN) fiables pour protéger vos ordinateurs et vos smartphones. Ils protègent votre identité contre les organismes gouvernementaux et les pirates informatiques, et masquent vos adresses IP et vos données. Le VPN empêche les pirates informatiques d'espionner vos activités en ligne.
Un logiciel antivirus est également indispensable. Ce type de logiciel regroupe un ensemble de programmes conçus pour détecter et prévenir les virus informatiques tels que les logiciels publicitaires, les chevaux de Troie, les vers, etc.
Grâce à ces deux mesures de protection, l’intérêt que les voleurs de données portent à votre personne diminuera.
Je ne dis pas que cela vous mettra à l'abri de tout préjudice ou danger, mais cela vous aidera certainement.
Le VPN vous donnera des superpouvoirs qui vous rendront intraçables. ?
5. Sécuriser l'accès des tiers et des fournisseurs
Les risques liés aux fournisseurs tiers se répartissent en trois catégories : opérationnels, transactionnels et liés à la conformité/réglementation.
Voici quelques moyens de protéger votre entreprise contre les dangers et les risques liés à des tiers :
- Consacrez un peu plus de temps à vous renseigner sur un fournisseur tiers. Cela pourrait éviter à votre entreprise de prendre des risques à l'avenir.
- Consignez toutes les situations susceptibles d'avoir un impact sur vos fournisseurs
- La surveillance des prestataires externes doit inclure les problèmes liés à l'exposition des données. Les données d'une organisation peuvent être exposées en raison d'appareils mal configurés et de campagnes ciblées sur des cibles
6. Choisissez des sources fiables
S'en tenir à des sources connues et fiables est un moyen de faire face aux cybermenaces. Cela implique de faire appel à des fournisseurs de services et de produits fiables et de n'utiliser que des modes de paiement et des sites web dignes de confiance.
N'oubliez pas que si quelque chose semble trop beau pour être vrai, c'est probablement le cas, et si quelque chose vous semble louche, c'est probablement le cas. ?
Il existe plusieurs moyens de vérifier si une source est fiable ou non.
- Nom de domaine : observez les trois lettres qui suivent le nom de domaine du site web, telles que «. edu », « .gov », « .org » et « .com ». Les sites web se terminant par .edu et .gov sont généralement fiables
- Source : Existe-t-il une liste d'auteurs pour cet article ou cette étude ? Si oui, fournissent-ils des références ou des liens vers des sources fiables, ou se contentent-ils de présenter leurs propres réflexions sans apporter de preuves à l'appui ? Dispose-t-on d'un CV les concernant ?
- Informations complémentaires : essayez de consulter d'autres sites web fiables pour vérifier l'intégrité et la véracité des informations que vous trouvez. Des recherches supplémentaires peuvent s'avérer nécessaires si vous découvrez un site web fiable qui contredit votre source principale.
7. Choisissez des sources fiables
Il existe également des menaces pour la sécurité des données qui se propagent d'un ordinateur à l'autre, et pas seulement des cyberattaques en ligne. Elles peuvent suivre la trace d'un ordinateur portable et s'y introduire à votre insu. Ces vers et chevaux de Troie en sont clairement à l'origine.
L'installation d'un pare-feu est essentielle pour la sécurité des données. Un pare-feu protège votre réseau en contrôlant le trafic Internet. Il protège votre ordinateur ou votre réseau contre les pirates informatiques ou le trafic réseau indésirable, et crée un périmètre de sécurité autour de votre ordinateur ou de votre réseau afin de bloquer les données entrantes potentiellement dangereuses.
De plus, ce système permet de filtrer le trafic sortant malveillant. Ce faisant, les pare-feu réduisent le risque que les appareils qu’ils protègent ne rejoignent un botnet, c’est-à-dire un vaste réseau d’appareils connectés à Internet contrôlés par des pirates.
Il existe cinq types de pare-feu : le pare-feu à filtrage de paquets, la passerelle au niveau de la connexion, la passerelle au niveau de l'application, le pare-feu à inspection d'état et le pare-feu de nouvelle génération. Le plus efficace en matière de cybersécurité est le pare-feu au niveau de l'application. Il permet de restreindre l'accès aux sites web dangereux et d'empêcher la fuite de données sensibles.
8. Mettre en place des tests de cybersécurité
Vous devriez envisager de mettre en place des tests de cybersécurité et de vérifier minutieusement chaque connexion entre vos systèmes informatiques et Internet. Sans tests visant à détecter les points faibles, n'importe qui peut accéder à une base de données ou à une infrastructure réseau et causer des ravages s'il en a le temps.
Vous devriez également évaluer le comportement de vos collaborateurs et les procédures générales tout au long de la phase de gestion de projet. Examinez la manière dont les permissions d’accès aux ressources de l’entreprise sont accordées et élaborez des règles pour protéger les données confidentielles de la manière la plus sûre possible.
9. Mettez en place une gestion des mots de passe et une authentification multifactorielle
Un mot de passe compromis permet aux pirates informatiques ou aux cybercriminels de s'introduire dans un système et de voler des données.
Un mot de passe comporte au moins dix caractères, ce qui le rend plus difficile à deviner ; combinez-les avec des nombres, des symboles ou des lettres majuscules et minuscules, et vous obtiendrez un mot de passe efficace.
N'oubliez pas de toujours vérifier la complexité de vos mots de passe avant de les utiliser !
Activez également l'authentification multifactorielle. Bien que l'authentification multifactorielle doive être normale en toutes circonstances, elle revêt une importance particulière lorsque vos partenaires externes travaillent à distance et accèdent au réseau à l'aide d'appareils inconnus.
Pour réduire le vol d’identifiants, ceux-ci doivent être uniques à chaque utilisateur. Les identifiants ne doivent pas être transmis à un remplaçant d’un ancien collaborateur. Au lieu des SMS ou des e-mails, envisagez d’utiliser un deuxième ou un troisième facteur d’authentification que votre entreprise peut gérer, comme les cartes RFID (identification par radiofréquence) ou la biométrie. Lorsque votre relation commerciale prend fin, veillez à toujours clôturer le compte.
10. Mettez régulièrement à jour vos logiciels
La mise à jour régulière des logiciels permet de se prémunir contre les failles de sécurité, d'améliorer les performances et de bénéficier des dernières fonctionnalités et corrections de bogues.
Il est également essentiel d'effectuer régulièrement des analyses à la recherche de menaces potentielles afin d'identifier toute activité malveillante ou tout comportement suspect sur votre système. Il est important de maintenir vos logiciels à jour afin de réduire le risque d'être victime d'une attaque malveillante.
À lire également : Modèles de gestion des risques
Renforcez votre sécurité en ligne grâce à des outils sécurisés
Pour lutter efficacement contre les cybermenaces et les vulnérabilités en ligne, il est essentiel de choisir un outil de gestion de projet dont la sécurité a été prouvée. Si vous n’avez pas confiance en votre outil de travail actuel, il est temps de changer. Intégrez une cybersécurité robuste et un stockage numérique sécurisé à chaque aspect de votre prochain projet : ClickUp et Internxt peuvent vous y aider ? ?
Auteur invité :
Mia Naumoska est directrice marketing chez Internxt, un service de stockage cloud « zéro connaissance » reposant sur les meilleures pratiques en matière de confidentialité et de sécurité.