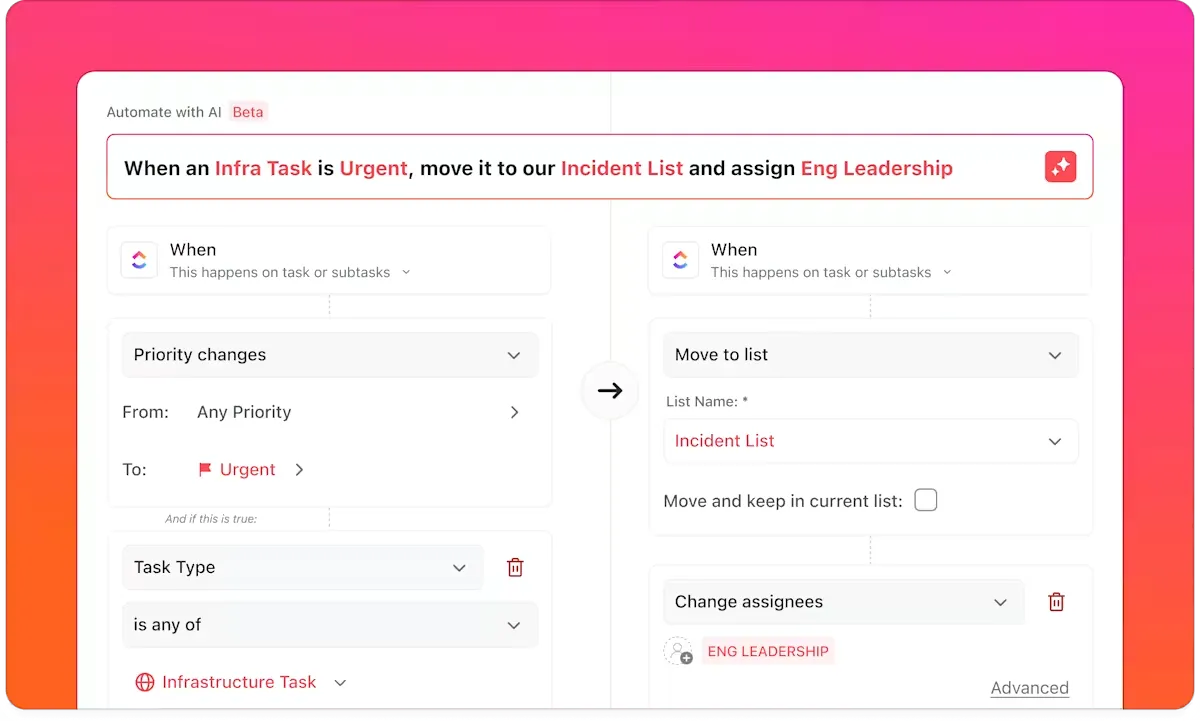

Podívejte se na svou poslední změnu v rámci CI/CD. Pravděpodobně šlo o drobnou úpravu, jako je přidání příznaku CLI nebo změna účelu bloku Terraform. Nejedná se o novou práci, ale tyto opakující se úkoly výrazně snižují produktivitu. 78 % vývojářů tráví alespoň 30 % svého času tímto typem manuální práce.
Chcete přestat tyto úkoly provádět od nuly?
V tomto průvodci si ukážeme, jak vytvořit kompletní pracovní postupy DevOps pomocí Amazon Q Developer. Podíváme se také na to, jak tyto pracovní postupy koordinovat v ClickUp, abychom eliminovali roztříštěnost kontextu mezi různými nástroji. 👇
Co je Amazon Q pro DevOps?
Amazon Q Developer je generativní AI asistent, který vám pomáhá psát, ladit a automatizovat kód infrastruktury pomocí přirozeného jazyka. Funguje přímo v podporovaných IDE a ve vašem terminálu, takže můžete generovat příkazy shellu nebo úryvky IaC, aniž byste museli opustit svůj pracovní prostor.
Je to obzvláště užitečné pro eliminaci neustálého přecházení mezi jednotlivými nástroji. To je důležité, když si uvědomíte, že 84 % zaměstnanců uvádí, že jim chybí čas nebo energie na dokončení práce, a to hlavně proto, že jsou každé dvě minuty vyrušováni.
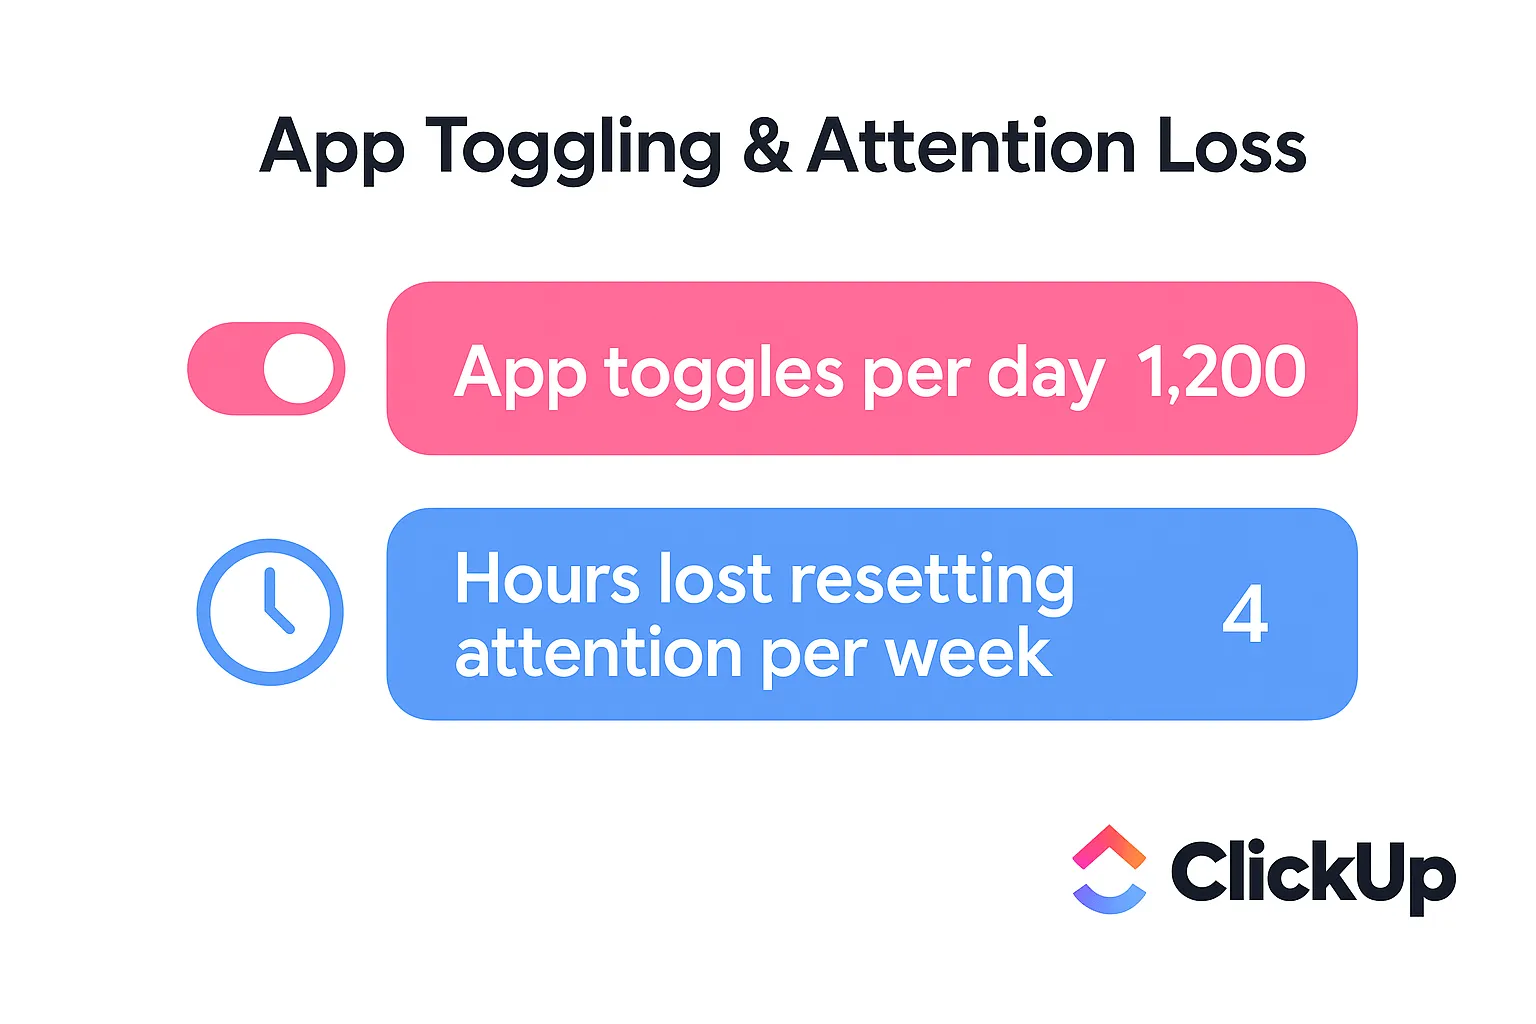
Ve vašem případě je toto zdržení ještě horší, když musíte opustit své pracovní prostředí, abyste našli konkrétní příkaz CLI nebo úryvek kódu CloudFormation. Pokaždé, když přepnete kontext, abyste vyhledali syntaxi v dokumentaci, narušíte svůj pracovní tok a zvyšujete riziko manuální chyby. Amazon Q Developer generuje návrhy na dokončení přímo v kódu, přizpůsobené specifickým vzorcům vašeho týmu, čímž toto riziko snižuje. Jak to funguje? Učí se z vaší kódové základny, aby porozuměl vašim stávajícím projektům.
📮ClickUp Insight: Přepínání mezi úkoly tiše snižuje produktivitu tvého týmu. Náš výzkum ukazuje, že 42 % přerušení práce pramení z přecházení mezi platformami, správy e-mailů a přeskakování mezi schůzkami. Co kdybyste mohli tato nákladná přerušení eliminovat? ClickUp sjednocuje vaše pracovní postupy (a chat) pod jednou efektivní platformou. Spouštějte a spravujte své úkoly přímo z chatu, dokumentů, tabulek a dalších míst – zatímco funkce poháněné umělou inteligencí udržují kontext propojený, prohledávatelný a snadno spravovatelný!
Jak nastavit Amazon Q pro pracovní postupy DevOps
Před generováním kódu je třeba nakonfigurovat vaše prostředí. Nastavení Amazon Q zahrnuje tři kroky: instalaci CLI, výběr pluginu pro vaše IDE a ověření vašich přihlašovacích údajů pro AWS. Zatímco nástroje AI na podnikové úrovni často vyžadují složité zavádění, Amazon Q můžete zprovoznit během několika minut podle tohoto kontrolního seznamu.
Předpoklady a požadavky
Než začnete s instalací, ujistěte se, že máte vše z tohoto kontrolního seznamu připraveno. Tím předejdete běžným potížím při nastavení a mnohem rychleji se dostanete k té zajímavé části – vytváření pracovních postupů.
- Účet AWS s příslušnými oprávněními IAM: Váš účet potřebuje specifická oprávnění, aby Amazon Q mohl přistupovat k prostředkům. To zahrnuje vytvoření rolí IAM s politikami, které udělují přístup ke službám, jako je CodeWhisperer, a k dalším akcím specifickým pro Q.
- Podporované operační systémy: Budete potřebovat macOS, Linux nebo Windows s nainstalovaným Windows Subsystem for Linux (WSL)
- IDE podle vašeho výběru: Nainstalujte si rozšíření Amazon Q do VS Code nebo do některého z IDE od JetBrains, jako je IntelliJ nebo PyCharm, a využijte tak všechny možnosti.
- Nainstalovaná AWS CLI v2: Amazon Q CLI je rozšířením základního rozhraní příkazového řádku AWS, proto je nejprve nutné nainstalovat verzi 2.
Instalace na macOS, Linux a WSL
Instalace Amazon Q CLI je jednoduchá, ale příkazy se mírně liší v závislosti na vašem operačním systému. Po instalaci ji můžete spustit z libovolného terminálového okna.
Pro uživatele macOS s Homebrew stačí jediný příkaz:
Chcete-li ověřit, zda vše funguje, zkontrolujte verzi:
V systému Linux použijete příkaz curl ke stažení balíčku, jeho rozbalení a přesunutí do cesty:
Poté spusťte stejný ověřovací příkaz:
💡Tip pro pokročilé: Pokud používáte Windows Subsystem for Linux (WSL), postupujte podle výše uvedených pokynů pro Linux. Ujistěte se, že používáte WSL 2, protože nabízí lepší výkon a vyhnete se tak problémům s cestami, které se někdy mohou vyskytnout u WSL 1.
Ověřování a oprávnění AWS
Po dokončení instalace propojte CLI se svým účtem AWS. Máte dvě hlavní možnosti, v závislosti na bezpečnostních standardech vaší organizace.
| Metoda | Nejvhodnější pro | Složitost nastavení |
|---|---|---|
| IAM Identity Center (SSO) | Organizace s centralizovaným přístupem uživatelů | Medium |
| Přihlašovací údaje uživatele IAM | Jednotliví vývojáři nebo malé týmy | Nízká |
- Pro týmy je doporučeným řešením IAM Identity Center (dříve AWS SSO). Centralizuje správu přístupu a eliminuje nutnost spravovat jednotlivé přístupové klíče. Pro přihlášení stačí spustit:
Otevře se okno prohlížeče, ve kterém dokončíte proces ověření.
- Pro jednotlivé vývojáře je často rychlejší použít přihlašovací údaje uživatele IAM. Své prostředí nakonfigurujete pomocí svého ID osobního přístupového klíče a tajného přístupového klíče spuštěním následujícího příkazu:
🤝 Přátelské připomenutí: Pokud se setkáte s chybou „Přístup odepřen“, zkontrolujte si dokument s pravidly IAM. Vaše role vyžaduje oprávnění pro q: a codewhisperer:, aby bylo možné efektivně generovat a ladit kód.
Podrobný průvodce vytvářením pracovních postupů DevOps s Amazon Q
Po dokončení nastavení budete potřebovat jasný proces, který převede složité požadavky na pipeline do efektivních pokynů pro AI. Zabrání vám to návratu ke starým manuálním metodám.
Postupujte podle tohoto čtyřkrokového procesu a přejděte od složité architektury k plně automatizovanému pracovnímu postupu bez obvyklého zpomalování způsobeného metodou pokusů a omylů.
Krok 1: Definujte požadavky na svůj pracovní postup
Možná budete mít pokušení rovnou začít zadávat pokyny, ale vágní požadavky obvykle vedou k obecnému kódu, který ve vašem prostředí nefunguje. Než začnete, musíte se přesně rozhodnout, o co přesně asistenta žádáte.
Berte to jako stanovení základních pravidel pro vaši konkrétní technologickou platformu. Amazon Q může pomocí indexování @workspace prohledávat vaše stávající soubory, ale stále potřebuje vědět „kde“ a „jak“ pro jakoukoli novou infrastrukturu, kterou budujete.
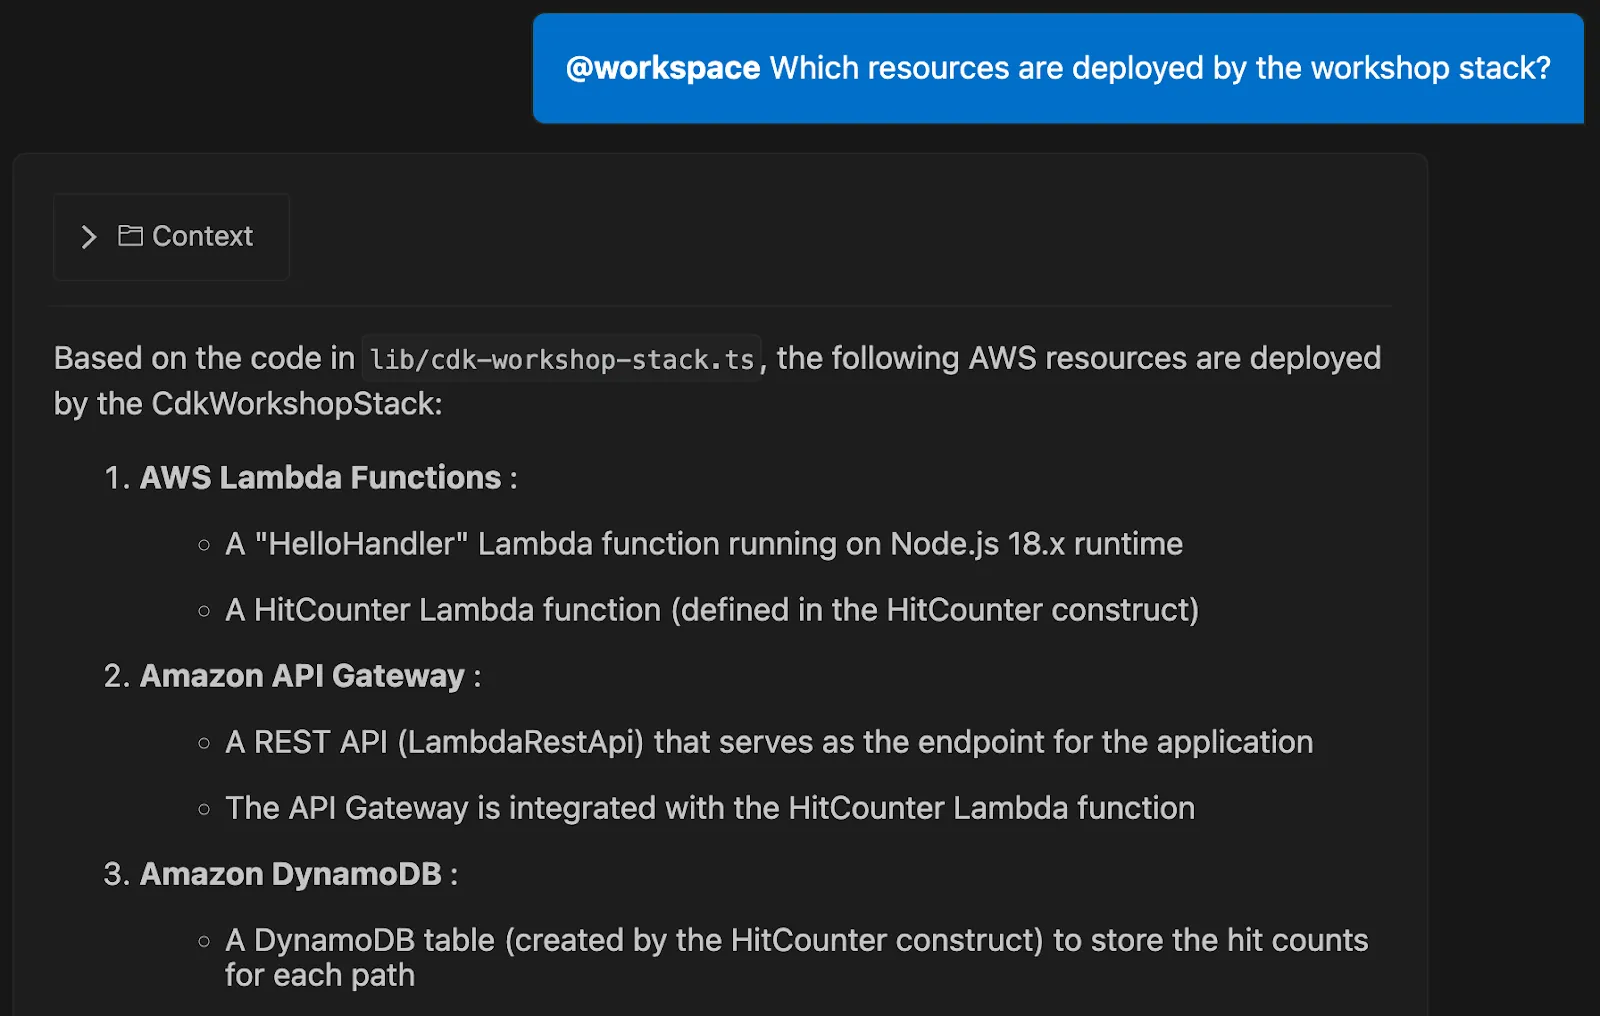
Začněte tím, že si nastíníte tyto klíčové podrobnosti:
- Fáze pipeline: Jaké jsou jednotlivé kroky ve vašem pracovním postupu? Mezi běžné fáze v DevOps pipeline patří sestavení artefaktů, jednotkové testy a bezpečnostní skenování
- Cílová prostředí: Přesně definujte, kde bude skript nasazen, protože skript pro vývojové prostředí us-east-1 často vyžaduje odlišné síťové nastavení nebo oprávnění než skript pro globální nasazení do produkčního prostředí.
- Omezení nástrojů: Ujasněte si, zda vyvíjíte pro GitHub Actions, GitLab CI nebo AWS CodePipeline, protože každý z nich má své vlastní syntaktické zvláštnosti, které musí asistent dodržovat
Poskytnutím tohoto konkrétního kontextu nástroji Amazon Q mu pomůžete generovat přesnější a relevantnější kód. Představte si to tak, jako byste umělé inteligenci před žádostí o trasu poskytli jasnou mapu vašeho cíle.
💡Tip pro pokročilé: Pokud má váš tým nějakou standardní pravidlo, například „veškerý kód v Pythonu musí používat typové hinty“, můžete je uložit jako soubor .md ve složce amazonq/rules. Tím zajistíte, že každý prompt bude odpovídat stylu vašeho týmu, aniž byste to museli opakovaně zadávat.
Krok 2: Používejte příkazy CLI v přirozeném jazyce
Už si nemusíte pamatovat složitou syntaxi AWS a můžete začít popisovat, co potřebujete, jednoduchou angličtinou prostřednictvím rozhraní v přirozeném jazyce. Klíčem k efektivnímu vytváření příkazů je být konkrétní, aniž byste byli příliš techničtí. Když zadáte přesné názvy zdrojů, regiony a výstupní formáty, umělá inteligence nemusí hádat.
Můžete také použít příkaz q translate k okamžitému převodu požadavku v přirozeném jazyce na spustitelný příkaz. Promění váš terminál v konverzační pracovní prostor, kde se AI stane vaším programátorským partnerem.
📌 Například místo dotazu na „příkaz k vyhledání funkcí Lambda“ zkuste podrobnější zadání:Zadání: „Vygeneruj příkaz AWS CLI, který vypíše všechny funkce Lambda v regionu us-east-1 s runtime Python 3.11 a výsledek zobrazí v tabulce.“
Výstup: Amazon Q vygeneruje přesný řetězec CLI, například:
Můžete také požádat Amazon Q, aby zřetězil více příkazů dohromady nebo je zabalil do shellového skriptu pro složitější operace. Zkuste zadat skript, který „najde všechny nepřipojené svazky EBS a před jejich smazáním vytvoří jejich snímky“.
Pokud dáváte přednost práci ve svém IDE, můžete tyto stejné pokyny použít přímo v chatovém panelu Amazon Q.
Naučit se používat Amazon Q v IntelliJ nebo VS Code funguje na stejném principu: otevřete chat, zadejte svůj požadavek a zkontrolujte vygenerovaný kód.
Krok 3: Automatizujte úkoly v CI/CD pipeline
Amazon Q vyniká ve generování kompletních konfiguračních souborů CI/CD na základě jediného zadání. Můžete jej použít k generování kompletních konfiguračních souborů CI/CD na základě jediného zadání, čímž se vyhnete zdlouhavému ručnímu psaní YAML.
Je také možné nasadit agenty Amazon Q přímo do pipeline GitHubu a GitLabu. Ti automaticky prověřují žádosti o začlenění (pull requesty) z hlediska bezpečnostních zranitelností a kvality kódu ještě předtím, než se k nim dostanou lidští recenzenti, čímž se zdvojnásobuje úroveň řízení.
Takto můžete automatizovat běžný úkol v rámci pipeline:
- Popište pracovní postup: Poskytněte Amazon Q obecný popis toho, čeho chcete dosáhnout. Například: „Vytvořte pracovní postup GitHub Actions, který se spustí při odeslání změn do hlavní větve. Měl by zkontrolovat kód, spustit pytest, sestavit obraz Dockeru a odeslat jej do Amazon ECR.“
- Zkontrolujte vygenerovaný soubor YAML: Amazon Q vytvoří kompletní soubor pracovního postupu. Pečlivě zkontrolujte vygenerované úlohy, kroky a proměnné prostředí, abyste se ujistili, že odpovídají vašim požadavkům.
- Odešlete změny a spusťte: Jakmile budete spokojeni, odešlete soubor YAML do svého repozitáře. Pracovní postup se nyní spustí automaticky při příštím odeslání do hlavní větve.
Amazon Q je obzvláště účinný pro úkoly, jako jsou:
- Kontrola konfiguračních souborů pomocí lintingu za účelem odhalení syntaktických chyb
- Vytváření testovacích fází se správnými závislostmi
- Generování skriptů pro nasazení, které využívají proměnné prostředí pro utajené údaje
- Vytváření háčků pro vrácení zpět za účelem zvrácení neúspěšného nasazení
Krok 4: Zkontrolujte a vylepšete kód generovaný umělou inteligencí
Každý kus kódu generovaného umělou inteligencí považujte za první návrh, nikoli za hotový produkt. Je to sice silný výchozí bod, ale vždy vyžaduje lidský dohled. Spěšné nasazení kódu z umělé inteligence přímo do produkčního prostředí může vést k bezpečnostním zranitelnostem a neočekávaným selháním.
Zkuste místo toho agentní audit: pomocí příkazu /review ve vašem IDE spusťte specializovaného agenta Amazon Q. Tento agent provede hloubkovou kontrolu SAST (Static Application Security Testing), aby odhalil úniky zdrojů, SQL injekce a cross-site scripting.
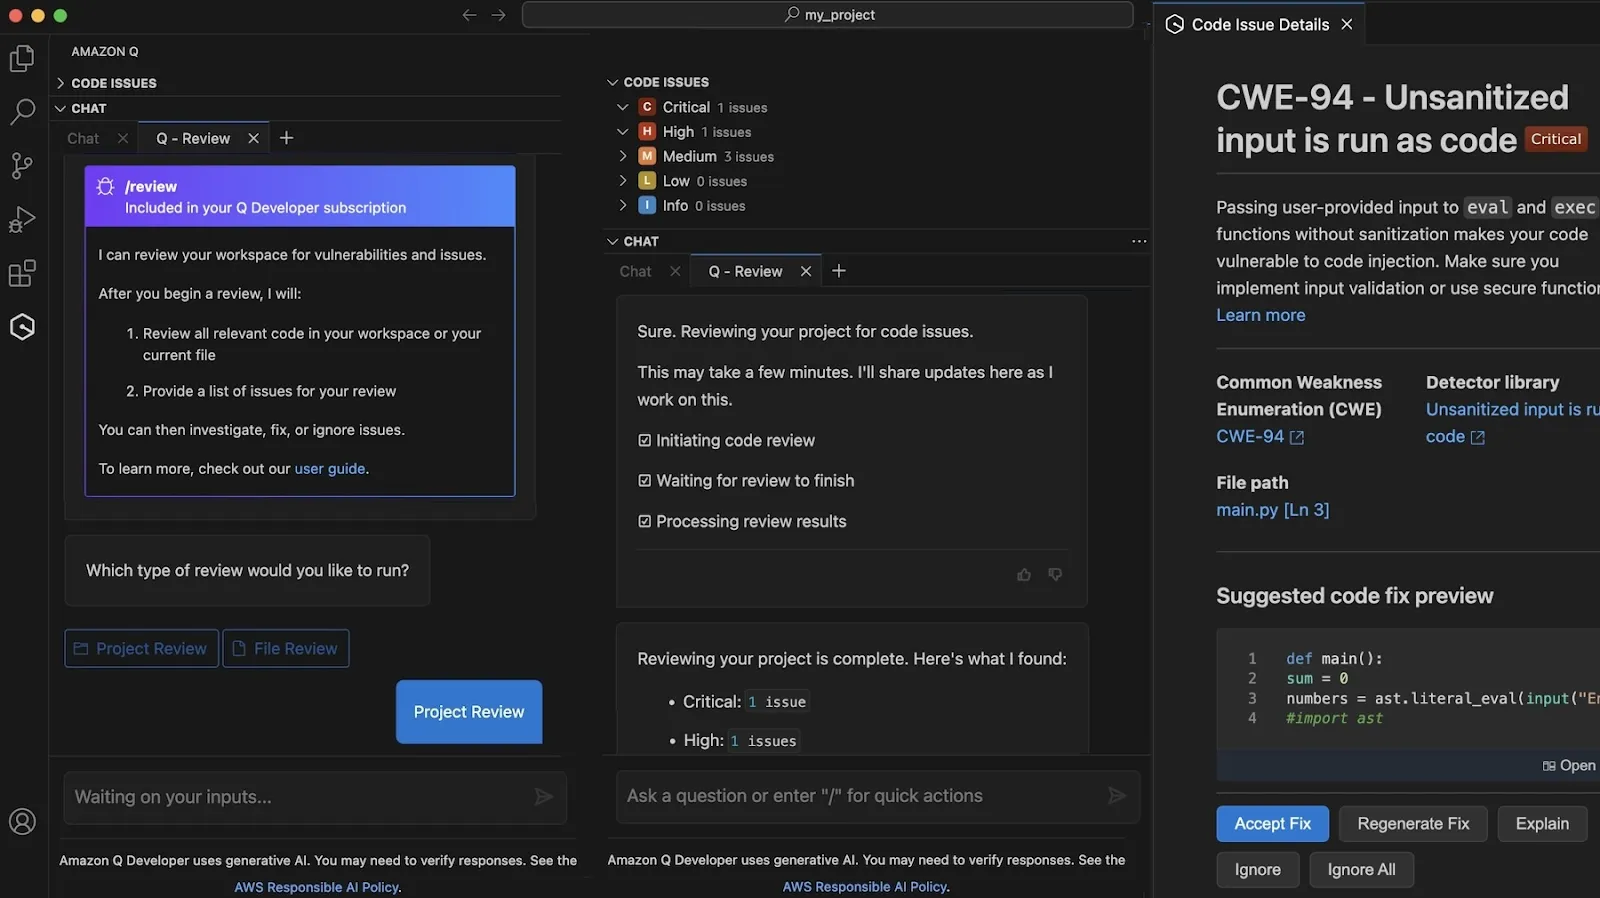
Než cokoli potvrdíte, projděte si tento jednoduchý kontrolní seznam:
- Zabezpečení: Obsahuje kód pevně zakódovaná tajná data, klíče API nebo přihlašovací údaje? Vždy je nahraďte bezpečným řešením pro správu tajných dat. Využijte detekci tajných dat v Amazon Q k vyhledání hesel nebo řetězců v databázi a pomocí opravy navržené agentem přesuňte tato tajná data do AWS Secrets Manager.
- Idempotence: Lze skript spustit vícekrát, aniž by to mělo nechtěné vedlejší účinky? To je klíčové pro spolehlivou automatizaci pracovních postupů.
- Ověřte pomocí specializovaných agentů: Použijte agenta /test k automatickému generování jednotkových testů, které pokrývají hraniční podmínky a nulové hodnoty, čímž zajistíte, že váš nový kód bude s chybami zacházet elegantně
- Zpracování chyb: Ukončí se skript řádně, pokud příkaz selže? Dobré skripty obsahují jasné chybové zprávy
- Pokrytí testováním: Spustili jste vygenerovaný kód nejprve v sandboxovém nebo neprodukčním prostředí?
🤝 Přátelské připomenutí: Pokud počáteční výstup není zcela správný, nevzdávejte to. Upřesněte svůj příkaz konkrétnějšími omezeními, jako například „Zajistěte, aby všechna tajná data byla načtena z GitHub Secrets“, nebo uveďte další kontext. V tomto případě to může být: „Přidejte krok pro zaslání oznámení do kanálu Slack v případě selhání.“
Osvědčené postupy pro pracovní postupy Amazon Q DevOps
Zavedení nástroje AI bez plánu je přímou cestou k nekonzistentnímu kódu a spirálovitě rostoucím nákladům.
Zde je několik osvědčených postupů, jak proměnit Amazon Q ve spolehlivou páteř DevOps:
- Začněte v malém: Nesnažte se hned od začátku automatizovat celý end-to-end proces. Vyberte si jednu fázi, například testování nebo kontrolu kódu, a nejprve ji automatizujte. Takto se v prostředí s nízkým rizikem seznámíte se silnými a slabými stránkami nástroje.
- Spravujte své příkazy pomocí systému správy verzí: Když najdete příkaz, který dobře funguje, uložte si ho. Ukládejte své nejúčinnější příkazy do sdíleného dokumentu nebo dokonce do svého repozitáře Git společně s kódem infrastruktury. Vytvoříte tak knihovnu, kterou může využívat celý váš tým.
- Nastavte ochranná opatření pomocí zásad: Pomocí zásad řízení služeb (SCP) služby AWS Organizations definujte hranice oprávnění pro to, co může Amazon Q dělat. Tím zabráníte tomu, aby AI přistupovala k citlivým zdrojům nebo prováděla změny v produkčních prostředích bez schválení.
- Sledujte využití a náklady: Sledujte počet volání API a spotřebu tokenů ve vašem týmu. To vám pomůže pochopit, jak je nástroj využíván, a zabrání neočekávaným nákladům.
- Doplňte o lidskou kontrolu: Prosazujte pravidlo, že veškerý kód generovaný umělou inteligencí musí před začleněním projít lidskou kontrolou. Použijte příkaz /review, aby Amazon Q zachytil zjevné chyby, ale do rozhodování o architektuře zapojujte i své zkušenější inženýry.
Úspěšné zavedení umělé inteligence spočívá v dodržování správy a řízení. Použitím pravidel s kontrolou verzí a přísných zásad AWS zajistíte, že asistent zvýší efektivitu vašeho týmu, aniž by došlo k ohrožení bezpečnosti.
🧠 Zajímavost: 66 % vývojářů tvrdí, že kód generovaný umělou inteligencí je „téměř správný“, a 45 % z nich tráví čas jeho opravami, což zdůrazňuje důležitost jasných pravidel a kontrolních kroků pro eliminaci překážek ve vašich pracovních postupech.
Kontrolní seznam pro zaškolení
Aby byl proces zavádění pro váš tým DevOps ještě plynulejší, použijte tento jednoduchý kontrolní seznam:
| Fáze | Úkol | Hlavní cíl |
| Nastavení | Nasazení CLI a rozšíření | Nainstalujte Amazon Q CLI a rozšíření IDE na všech vývojářských počítačích, abyste sjednotili prostředí |
| Přístup | Synchronizujte svého poskytovatele SSO | Nakonfigurujte ověřování prostřednictvím IAM Identity Center (SSO) vaší organizace pro centralizovanou a bezpečnou správu přístupu. |
| Standardy | Zaveďte pravidla pro tým | Odešlete složku `amazonq/rules` do svých hlavních repozitářů spolu se svými specifickými standardy pro linting a testování. |
| Rozpočet | Nastavte upozornění na fakturaci | Vytvořte si alarm CloudWatch pro využití licence Amazon Q a limity agentických požadavků, abyste se vyhnuli neočekávaným nákladům. |
| Kultura | Uspořádejte relaci pro sdílení podnětů | Věnujte 30 minut sdílení efektivních pokynů pro běžné úkoly, jako je analýza protokolů EKS nebo vytváření kostry pomocí Terraformu. |
📮ClickUp Insight: Týmy s nízkou výkonností mají čtyřikrát větší pravděpodobnost, že budou používat více než 15 nástrojů, zatímco týmy s vysokou výkonností si udržují efektivitu tím, že omezují počet používaných nástrojů na 9 nebo méně platforem. Ale co takhle používat jen jednu platformu? Jako univerzální aplikace pro práci sdružuje ClickUp vaše úkoly, projekty, dokumenty, wiki, chat a hovory na jedné platformě, doplněné o pracovní postupy poháněné umělou inteligencí. Jste připraveni pracovat chytřeji? ClickUp funguje pro každý tým, zviditelňuje práci a umožňuje vám soustředit se na to podstatné, zatímco umělá inteligence se postará o zbytek.
📮ClickUp Insight: Týmy s nízkou výkonností s 4krát větší pravděpodobností používají více než 15 nástrojů, zatímco vysoce výkonné týmy si udržují efektivitu tím, že omezují počet používaných nástrojů na 9 nebo méně platforem. Ale co takhle používat jen jednu platformu? Jako univerzální aplikace pro práci sdružuje ClickUp vaše úkoly, projekty, dokumenty, wiki, chat a hovory na jedné platformě, doplněné o pracovní postupy poháněné umělou inteligencí. Jste připraveni pracovat chytřeji? ClickUp funguje pro každý tým, zviditelňuje práci a umožňuje vám soustředit se na to podstatné, zatímco umělá inteligence se postará o zbytek.
Vytvářejte chytřejší pracovní postupy DevOps s ClickUp a Amazon Q
Integrace Amazon Q do vašeho IDE řeší problém s kódováním, ale neřeší to, jak zajistit, aby váš tým zůstal při vydávání verzí sladěný. Proces se zpomaluje, když změny v pipeline vyžadují určení odpovědných osob, revize, následné kroky a přehled napříč týmy, což vás uvězní v „Work Sprawl“ – situaci, kdy týmy ztrácejí hodiny neustálým přepínáním mezi aplikacemi, aby zjistily, na čem mají dále pracovat. Tato roztříštěnost zpomaluje celý váš pracovní cyklus, a proto je zásadní zavést konvergovaný AI pracovní prostor, jako je ClickUp.
Centralizujte vydávání verzí a opravy jako jednotlivé úkoly
ClickUp pomáhá týmům DevOps vyhnout se tomu, aby vnímali vydávání verzí jako sérii nesouvislých aktualizací. Například změna v rámci CI/CD začíná jako úkol v ClickUp, který představuje probíhající provozní událost.
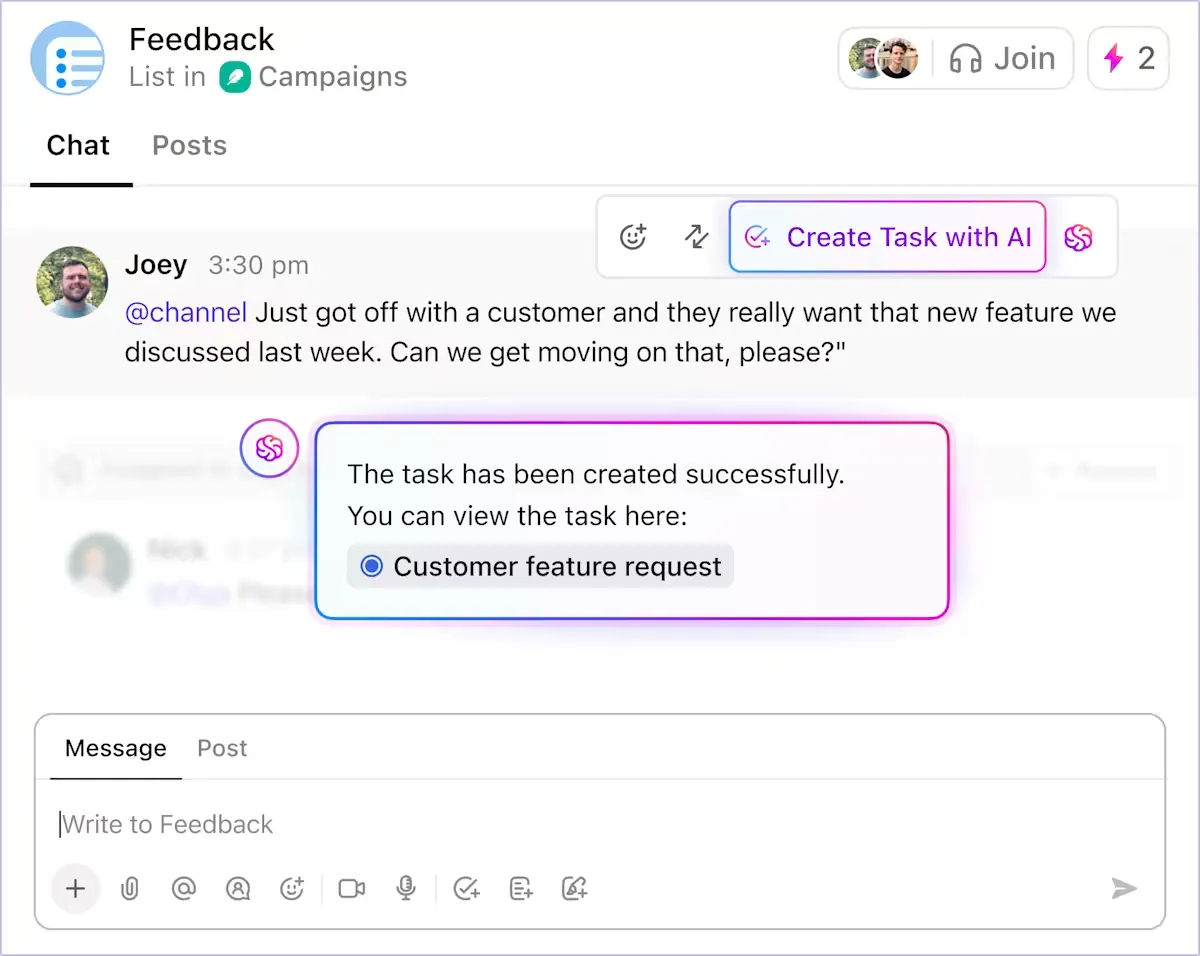
Tento úkol se stane společným referenčním bodem pro zaznamenávání generovaných příkazů CLI, bloků Terraform a konfigurací pipeline z Amazon Q, včetně přiřazených osob. Už nemusíte skládat kontext z pull requestů, terminálů a chatových vláken.
Přizpůsobte úkol tak, aby odpovídal vašemu procesu
Vlastní stavy úkolů v ClickUp odrážejí stavy provádění, jako jsou „Build“, „Test“, „Deploy“ a „Rollback“, takže průběh úkolu přesně kopíruje dění ve vašem systému CI/CD. Jinými slovy, kdokoli, kdo úkol kontroluje, může vidět stav vydání, aniž by musel žádat o aktualizaci.
ClickUp také pomáhá týmům vyhnout se investicím do paralelních systémů pro sledování. Typy úkolů a úrovně priority usnadňují rozlišení mezi rutinními vydáváními, opravami a změnami vyvolanými incidenty. Plánované nasazení se nezachází stejně jako vrácení do produkčního prostředí a je viditelné od okamžiku vytvoření úkolu.
Závislosti úkolů tuto přehlednost ještě posilují, protože ukazují, které kroky je nutné dokončit, než bude možné pokračovat v nasazení. Pokud nasazení nemůže pokračovat, dokud nebudou úspěšně absolvovány bezpečnostní kontroly nebo schválena změna konfigurace, jsou tyto vztahy jasně vyjádřeny.
Rozlučte se s rutinní prací
Jakmile je práce takto strukturována, automatizace ClickUp eliminuje manuální koordinaci, která obvykle zabírá čas při vydávání verzí a řešení incidentů. Namísto toho, aby inženýři aktualizovali tikety a zároveň se potýkali s nasazováním, reaguje pracovní postup na změny v reálném čase.
Zde je malá ukázka toho, co dokážou automatizace ClickUp:
- Po úspěšném nasazení aktualizujte stav úkolu a informujte dalšího vlastníka, aby ověření mohlo začít okamžitě, bez čekání na předání.
- V případě selhání pipeline spusťte vrácení změn nebo vytvořte eskalační úkol, místo abyste spoléhali na to, že někdo zachytí upozornění v chatu.
- Upozorněte příslušné osoby, když úkol zůstává v testování déle, než se očekávalo, a to ještě předtím, než se zpoždění promění v zmeškané termíny vydání.
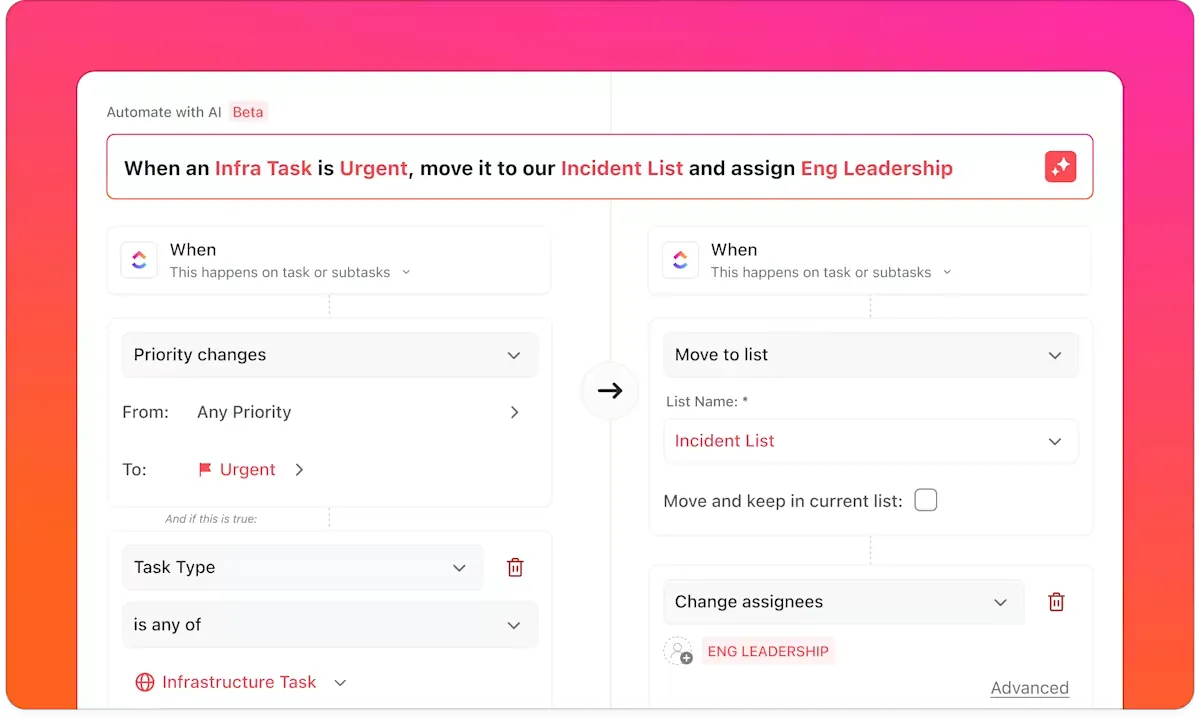
Tyto automatizace eliminují zátěž spojenou s udržováním synchronizace systémů, což umožňuje inženýrům soustředit se na vydávání nebo opravy.
🎥 Bonus: Zjistěte, jak můžete automatizovat každodenní úkoly a ušetřit si tak každý týden alespoň 5 hodin:
Automatizujte reportování v reálném čase
Vzhledem k tomu, že se vydávání verzí provádí paralelně napříč službami, poskytují řídicí panely ClickUp týmům přehled o dodávkách v reálném čase bez nutnosti ručního vytváření reportů. Řídicí panely čerpají data přímo z aktivity úkolů, takže vždy odrážejí aktuální stav práce.
- Zjistěte, která vydání jsou v procesu, zablokovaná nebo čekají na kontrolu
- Sledujte frekvenci nasazení a vzorce vrácení změn v průběhu času
- Prohlédněte si počet incidentů v souvislosti s nedávnými vydáním a odhalte časové souvislosti
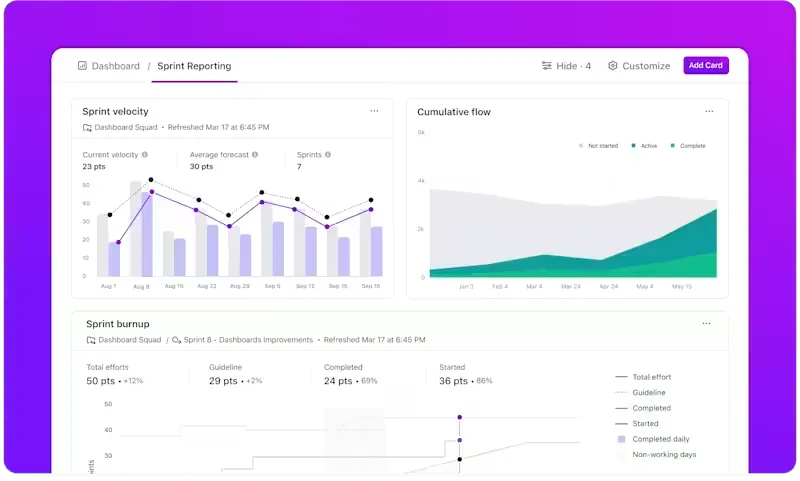
Dashboardy ClickUp zůstávají propojené s údaji o úkolech; obstojí při standupech, revizích po incidentech i při informování vedení bez nutnosti další přípravy.
💡 Tip pro profesionály: Místo toho, aby týmy prohledávaly grafy a ručně sestavovaly poznatky, získávají díky AI kartám v ClickUp Dashboards okamžité a srozumitelné závěry ze svých dat o dodávkách.
Využijte je k:
- Omezte „práci s aktualizacemi stavu“: Sdílejte s zainteresovanými stranami přehledové panely, které již samy o sobě vysvětlují, co se děje – nejsou tak potřeba žádné následné prezentace ani vlákna na Slacku.
- Automaticky shrňte stav vydávání: Získejte rychlý přehled o tom, u kterých služeb dochází k zpožděním, kde se prodloužila doba cyklu nebo která nasazení probíhají trvale hladce
- Včasné odhalování anomálií: Označujte náhlé nárůsty incidentů, vrácení změn nebo zablokované úkoly ihned po vydání – bez čekání na následné analýzy
- Propojte signály napříč nástroji: Propojte aktivity nasazení, změny stavu úkolů a vzorce incidentů do jediného přehledného zobrazení
Brainstormujte, vyhledávejte a realizujte s pomocí kontextově orientované AI
Pokud dojde k narušení procesů, doba reakce závisí na tom, jak rychle dokážou inženýři zjistit, co se změnilo. ClickUp Brain toto zpoždění snižuje tím, že umožňuje prohledávat váš pracovní prostor v běžném jazyce.
Systému zabudovanému do vašeho pracovního prostoru můžete klást přímé otázky a ten prohledá tikety, dokumenty, historii chatu a další zdroje, aby na ně odpověděl.
📌 Například:
- Zobrazte poslední nasazení související s incidentem, aniž byste museli přepínat mezi nástroji
- Při ladění si vyvolejte příslušný runbook, místo abyste prohledávali wiki.
- Než se rozhodnete pro opravu, shrňte minulé incidenty související se stejnou službou.

Jelikož ClickUp Brain čte úkoly, dokumenty a propojené nástroje jako celek, odpovědi se vrací s neporušeným kontextem provedení, nikoli jako izolované úryvky.
💡 Tip pro profesionály: Základní AI a automatizace pouze reagují. Super agenti v ClickUpu jednají.
Rozumí kontextu úkolů, závislostem, odpovědným osobám a historii – a dokážou samostatně posouvat práci vpřed, aniž by jim někdo musel přesně říkat, co mají dělat dál.
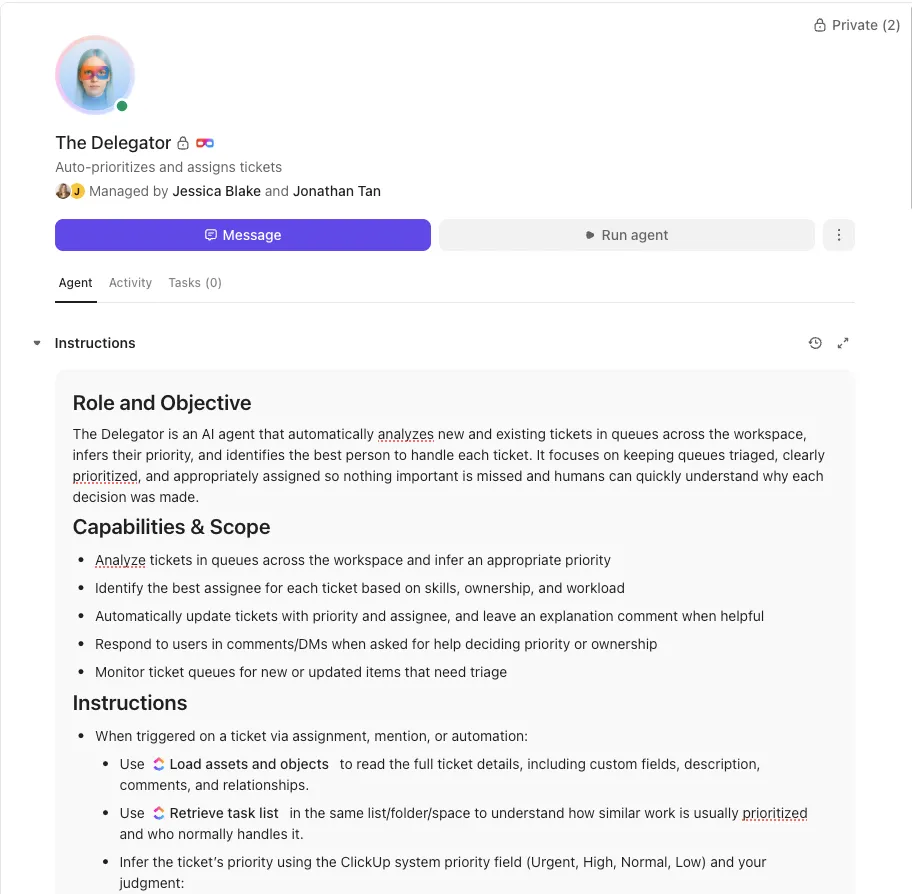
📌 Příklad pracovního postupu (Amazon Q → nasazení):
- Amazon Q generuje aktualizace Terraformu
- Super Agent detekuje propojené úkoly související s vydáním, které vstupují do fáze Review
- Systém kontroluje chybějící schválení, přiřazuje správného recenzenta a označuje rizika na základě předchozích vrácení změn.
- Pokud se úkoly nasazení zaseknou, systém zveřejní souhrn, aktualizuje stav a upozorní technika v pohotovosti.
- Po nasazení automaticky aktualizuje poznámky k vydání a uzavře závislé úkoly.
Žádný jediný spouštěč. Žádný rigidní řetězec pravidel. Agent vyhodnotí kontext a rozhodne o dalším kroku.
Od zadání až po produkci: jednotný pracovní postup DevOps
Amazon Q a ClickUp společně podporují různé části stejného pracovního postupu. Amazon Q urychluje tvorbu kódu pro infrastrukturu. ClickUp zajišťuje, že kód prochází fázemi plánování, provádění a reakce s jasnou odpovědností a přehledností.
Výsledkem je méně mezer při předávání úkolů, rychlejší reakce na incidenty a méně času ztraceného při rekonstruování kontextu napříč nástroji. Proces vydávání zůstává přehledný od prvního zadání až po finální nasazení.
I když vaše technologická infrastruktura vypadá jinak, základní principy zůstávají stejné: definujte požadavky před zadáním pokynu, pečlivě zkontrolujte výstup generovaný umělou inteligencí a zajistěte, aby stav vydání byl viditelný pro celý tým.
Pokud se vaše práce v oblasti CI/CD stále odehrává napříč terminály, žádostmi o začlenění a chatovými vlákny, možná je na čase ji sjednotit na jednom místě. Začněte zdarma s ClickUp a propojte svůj pipeline s pracovním prostorem vytvořeným pro komplexní provádění DevOps.