
Idag bygger alla evenemang på data. Från anmälningsformulär till skanning av namnbrickor – deltagarinformationen flödar genom dussintals system i realtid.
Det gör också evenemang till ett allt vanligare mål för brottslighet. Cyberbrottsligheten förväntas ha kostat organisationer över 10 biljoner dollar år 2025, och evenemangsplattformar befinner sig mitt i skottlinjen.
För arrangörer är detta ingen teoretisk risk. En enda svag länk kan exponera deltagarnas data, skada förtroendet och leda till problem med regelefterlevnaden över en natt.
Men decenniets (eller århundradets?) teknik kan också hjälpa till att lösa detta. Ja, vi pratar om AI. 🤖
Den här guiden förklarar vad datasäkerhet vid evenemang egentligen innebär, varför det är viktigt just nu och hur AI-verktyg för evenemang (som ClickUp) hjälper team att skydda deltagarnas data utan att det går ut över verksamheten eller evenemangsupplevelsen.
Att förstå datasäkerheten vid evenemang
Datasäkerhet vid evenemang handlar om att skydda den information som samlas in före, under och efter ett evenemang. Det omfattar vem som har åtkomst till informationen, hur den lagras och hur den överförs mellan system.
I grund och botten handlar det om att se till att känslig data endast ses och används av rätt personer, av rätt skäl och under en definierad tidsperiod. Det innebär också att förhindra att data ändras, läcker ut eller missbrukas.
En stark datasäkerhet för evenemang omfattar vanligtvis:
- Kryptering, så att data inte kan läsas om de avlyssnas
- Åtkomstkontroller, så att teamen bara ser det de behöver
- Aktivitetsövervakning, för att upptäcka ovanligt beteende i ett tidigt skede
Om det görs på rätt sätt blir säkerheten en del av själva evenemangsflödet – inte något du måste skynda dig att åtgärda efter en incident.
Varför datasäkerhet vid evenemang är viktigt
Evenemangsdata är mer värdefull än många team inser. Den kombinerar personlig identitet, yrkesmässigt sammanhang och beteende i verkligheten. Det gör den attraktiv för angripare.
👀 Visste du att? Under de senaste åren har till och med stora, välkända evenemang, såsom filmfestivalen i Venedig, rapporterat att deltagardata har kommit i orätta händer, inklusive namn, e-postadresser och telefonnummer.
Samtidigt fortsätter de globala kostnaderna för cyberbrottslighet att stiga varje år, främst på grund av datastöld och missbruk.
När evenemangsdata läcker ut blir konsekvenserna omedelbara och långvariga:
- Dataintrång som rör deltagare kan leda till obligatoriska informationskrav
- Identitetsmissbruk möjliggör nätfiske och kontoövertaganden
- Reputationsskada när evenemangsvarumärken förlorar förtroendet över en natt
- Böter för bristande efterlevnad enligt lagar som GDPR och CCPA kan bli betydande
Typer av data som utsätts för risk
De flesta evenemang hanterar mer känslig data än man tror, bland annat:
- Registreringsuppgifter: Namn, e-postadresser, befattningar, företagsnamn
- Betalningsinformation: Faktureringsuppgifter och transaktionshistorik
- Engagemangsdata: Deltagande i sessioner, svar på omröstningar, appaktivitet
- Media- och åtkomstdata: Foton, videor, incheckningsloggar, skanningar av namnbrickor
👉🏼 Varje datatyp medför sina egna säkerhetsrisker. Tillsammans bildar de en helhetsbild av en deltagare. Därför måste säkerhetshanteringen vid evenemang behandlas som ett centralt operativt ansvar.
📚 Läs även: Projektledning för evenemang
Vilka är de vanligaste riskerna och sårbarheterna i evenemangsdata?
Evenemangsdata passerar genom många system och händer före, under och efter ett evenemang. Det skapar flera möjligheter för saker att gå fel:
Bristfällig åtkomstkontroll
Om systemen inte begränsar vem som kan se eller ändra data är det lätt för någon med full åtkomst att avslöja känslig information, oavsiktligt eller medvetet. Svaga lösenordsregler, delade konton och avsaknad av multifaktorautentisering förvärrar situationen ytterligare.
Osäkra integrationer
Evenemang är beroende av flera olika verktyg – biljettplattformar, CRM-system, mobilappar, betalningsgateways och analyspaneler. Om ett enda verktyg är osäkert eller felkonfigurerat kan det fungera som en bakdörr till deltagarnas data. Bristfällig API-säkerhet är en vanlig orsak till dataintrång.
Interna hot
Alla hot kommer inte från utsidan. Personer i evenemangsteamet eller hos leverantörerna kan av misstag läcka data genom slarvig hantering eller phishing-bedrägerier. Team är ofta inte tillräckligt välutbildade för att upptäcka hot.
Risker från tredje part
Många evenemang är beroende av leverantörer för registrering, nätverksappar eller livestreamingplattformar. Om dessa leverantörer inte är säkra kan evenemangsdata läcka via dem. Detta kan hända även om den centrala evenemangsplattformen är säker.
Äldre system och felaktiga konfigurationer
Äldre system eller dåligt konfigurerade servrar är lättare för angripare att utnyttja. Enkla misstag – öppna databaser, exponerade administratörspaneler, utgångna certifikat – är förvånansvärt vanliga och mycket riskfyllda.
📚 Läs även: Hur man använder AI för evenemangsplanering
Hur AI förbättrar datasäkerheten vid evenemang
AI är ingen magi, men det stärker skyddet på sätt som traditionella verktyg har svårt att klara av. Här är några praktiska exempel på hur AI redan bidrar till att skydda evenemangsdata:
Hotdetektering i realtid
AI:s största styrka när det gäller säkerhet är dess förmåga att snabbt upptäcka ovanliga mönster i data och beteenden. Traditionella system letar efter kända hot. AI letar efter allt som inte passar in i det normala mönstret – till och med nya typer av attacker.
📌 Till exempel övervakar AI-drivna system, såsom beteendebaserad avvikelsedetektering, kontinuerligt inloggningsförsök och nätverkstrafik. När något verkar onormalt – till exempel en plötslig ökning av misslyckade inloggningar eller ovanlig åtkomst från en ny region – flaggar AI:n detta omedelbart för granskning. Detta minskar den tid angripare har till sitt förfogande i dina system och stoppar intrång i ett tidigt skede.
Automatiserad incidenthantering
AI kan utlösa automatiska åtgärder när det upptäcker ett hot. Det kan handla om att isolera ett drabbat system, tvinga fram återställning av lösenord eller blockera misstänkt trafik. Detta förkortar responstiden—ofta innan en människa ens hinner klicka med musen.
AI-förbättrad identitetsverifiering
Vid vissa evenemang – särskilt stora sådana – används redan AI för att stärka identitetskontroller på sätt som också främjar datasäkerheten. Till exempel kan AI-driven ansiktsigenkänning hjälpa till att verifiera att den person som får tillgång till känsliga deltagarsystem verkligen är den hen utger sig för att vara, vilket minskar risken för att stulna inloggningsuppgifter används för att få tillträde.
Kort sagt är AI utmärkt på att upptäcka mönster och avvikelser i realtid. Detta gör att den kan upptäcka hot som slinker förbi regelbaserade system.
🧠 Fallstudie: AI för identitetskontroller, säkerhet vid folksamlingar och incidentvarningar
Vid Maha Kumbh Mela 2025, en av världens största sammankomster (hundratals miljoner deltagare samlas under flera veckor), använde myndigheterna AI-driven folkmassövervakning för att skydda deltagarna.
AI analyserade livebilder från tusentals övervakningskameror för att upptäcka farliga folkmassor, bränder och rörelser som kunde leda till panik. När risker upptäcktes skickades realtidsvarningar till säkerhetsteamen på plats.
Samma AI användes också för att återförena familjemedlemmar som skildes åt i folkmassorna med hjälp av ansiktsigenkänning. Detta system minskade insatstiderna dramatiskt i en situation där det skulle vara omöjligt att förlita sig enbart på mänsklig övervakning.
Andra stora evenemang, från idrottsmästerskap till underhållningskonserter, använder ansiktsigenkänning för att förbättra säkerhetskontrollerna.
År 2024 införde NFL ansiktsigenkänning på alla 32 lagens arenor för att verifiera identiteten hos personal, leverantörer, media, funktionärer och säkerhetspersonal innan de beviljades tillträde till begränsade områden inne på varje arena.
Även om de inte är perfekta visar dessa system säkerhetsvärdet av AI-stödda identitetskontroller i stor skala.
Viktiga dataskyddsbestämmelser för evenemangsbranschen
Om du anordnar evenemang idag är dataskyddslagstiftningen inte längre något valfritt. Den styr hur du samlar in, använder och lagrar deltagardata redan från första dagen.
För evenemang med deltagare från Europa sätter den allmänna dataskyddsförordningen (GDPR) ribban. Den kräver en tydlig rättslig grund för insamling av personuppgifter. I många fall måste datanvändare ha uttryckligt samtycke. Och enskilda personer har starka rättigheter, bland annat rätt till tillgång, rättelse och radering av sina uppgifter. Böter för bristande efterlevnad kan uppgå till 4 % av den globala årsomsättningen, vilket är anledningen till att även evenemang utanför EU ofta följer GDPR-standarderna.
I USA ger California Consumer Privacy Act (CCPA) och dess utvidgning, California Privacy Rights Act (CPRA), invånare i Kalifornien rätten att veta vilka personuppgifter som samlas in, hur de delas, samt att välja bort försäljning eller delning av uppgifter. Andra regioner, däribland Storbritannien, Kanada och delar av Asien-Stillahavsområdet, har liknande integritetslagar med lokala nyanser.
🤝 Vänlig påminnelse: Utöver efterlevnad av lagstiftningen måste evenemangsteamen också tänka på etisk användning av AI. Om AI används för analys, övervakning eller personalisering bör den vara rättvis, förklarbar och fri från dolda fördomar. Deltagarna bör veta när AI används.
God efterlevnad börjar med enkla principer: samla endast in det du behöver, använd uppgifterna endast för angivna ändamål, inhämta tydligt samtycke och radera uppgifterna när de inte längre behövs.
AI-verktyg för datasäkerhet vid evenemang
När det gäller att säkra evenemangsdata behöver teamen idag inte enbart förlita sig på manuella kontroller eller reaktiva skyddsåtgärder. En ny generation av AI-verktyg hjälper till att upptäcka hot i ett tidigt skede.
AI-verktyg som minskar den mänskliga arbetsbelastningen och säkerställer säkerheten i stor skala inkluderar:
- AI-drivna plattformar för hotdetektering: Verktyg som SentinelOne och CrowdStrike Falcon använder maskininlärning för att övervaka trafiken och upptäcka misstänkt beteende i realtid. Dessa plattformar letar efter mönster som avviker från normal aktivitet, vilket hjälper teamen att upptäcka intrång innan de sprider sig
- Verktyg för beteendeanalys och säkerhetsdrift: Lösningar som Dataminr hjälper till att gå igenom stora datamängder och flagga upp nya risker för din evenemangsinfrastruktur
Dessa AI-verktyg är utmärkta för säkerhet på nätverks- och systemnivå. Men evenemangsteamen behöver också verktyg som hjälper till att säkra själva arbetet. Det är där ClickUp kommer in i bilden.
📮ClickUp Insight: 13 % av de som svarade på vår enkät vill använda AI för att fatta svåra beslut och lösa komplexa problem. Men endast 28 % uppger att de använder AI regelbundet i sitt arbete.
En möjlig orsak: Säkerhetsfarhågor! Användare kanske inte vill dela känslig beslutsdata med en extern AI. ClickUp löser detta genom att föra in AI-driven problemlösning direkt i ditt säkra arbetsutrymme.
Från SOC 2 till ISO-standarder – ClickUp uppfyller de högsta datasäkerhetsstandarderna och hjälper dig att använda generativ AI-teknik på ett säkert sätt i hela din arbetsmiljö.
ClickUps roll i att säkra evenemangsdata
Evenemangsteam använder ClickUp som mer än bara ett projektledningsverktyg. Det är världens första konvergerade AI-arbetsyta som förenar planering, genomförande, säkerhetskontroller och granskningsbarhet på ett och samma ställe.
För evenemangsproffs innebär detta att du kan hantera komplexa arbetsflöden och upprätthålla strikt datastyrning utan att behöva växla mellan olika verktyg.
Så här stödjer ClickUp datasäkerheten:
Lägg grunden för säkerheten med åtkomst, roller och behörigheter
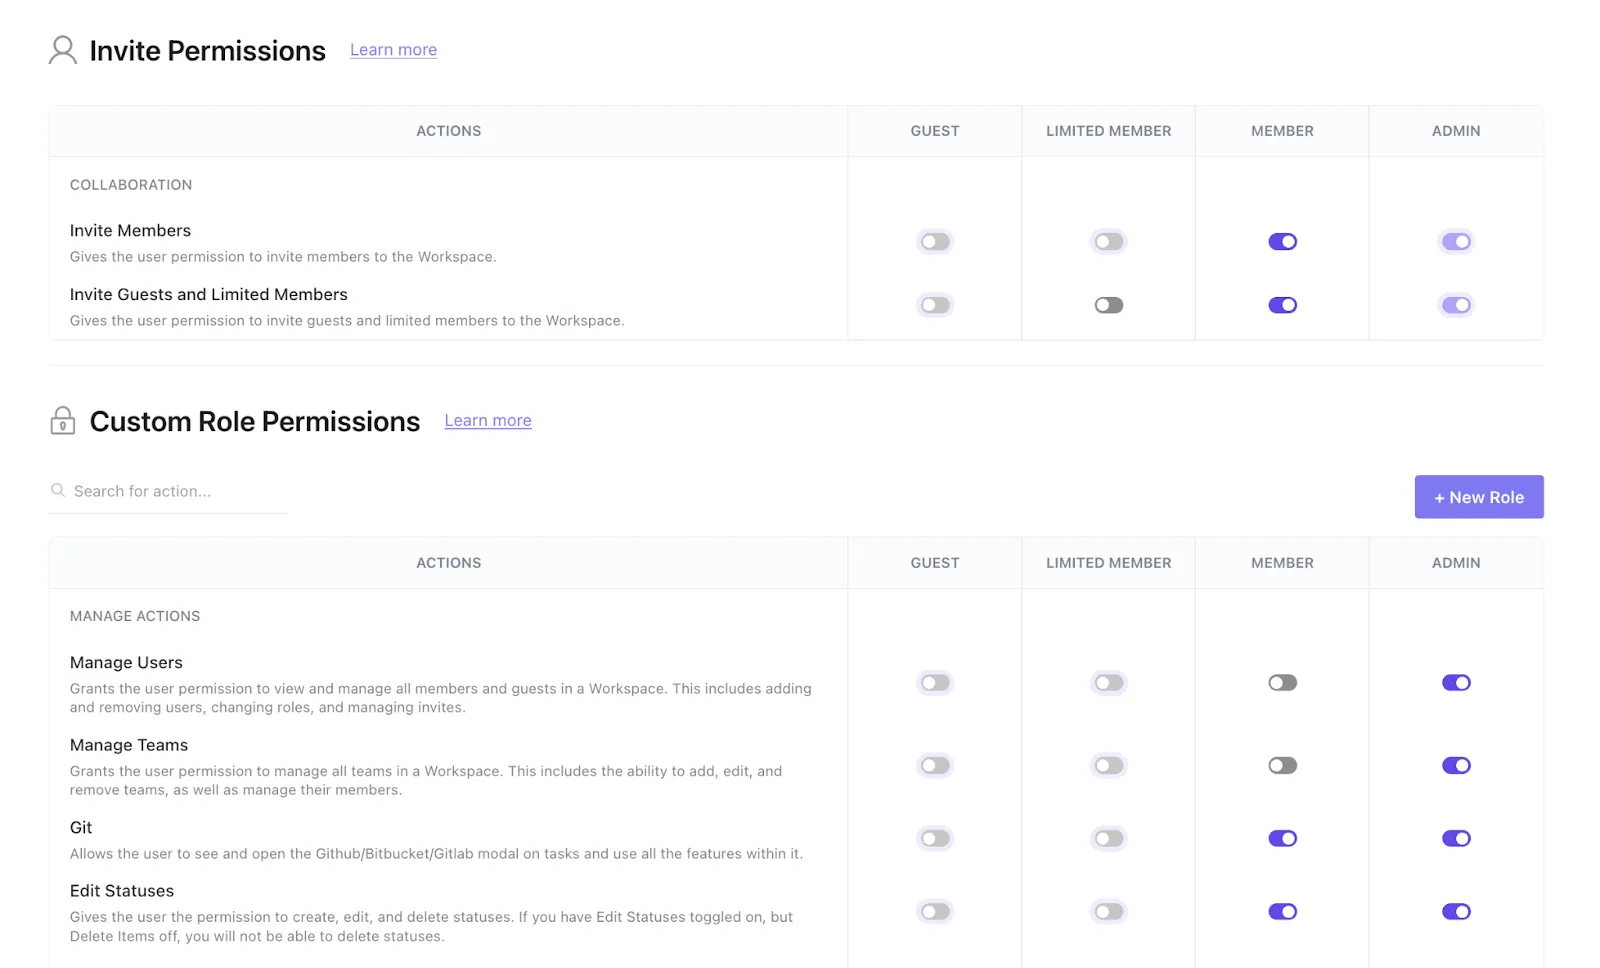
Kärnan i datasäkerheten för evenemang är frågan om vem som kan se och ändra uppgifterna. ClickUp använder rollbaserad åtkomstkontroll (RBAC) för att hantera behörigheter på alla nivåer – arbetsyta, mapp, lista, uppgift eller dokument. Du kan ge någon läsbehörighet till evenemangsplaner, ge andra redigeringsrättigheter och begränsa åtkomsten till känsliga områden till administratörer.
Detta är viktigt eftersom deltagardata – oavsett om de lagras i Docs, Forms eller Tasks – endast får vara tillgängliga för behöriga personer. Med RBAC kan du begränsa åtkomsten samtidigt som du möjliggör samarbete.
Du kan också implementera avancerade behörigheter för arbetsytor. De gör det möjligt för ägare och administratörer att göra nya arbetsytor privata, blockera offentlig delning och kontrollera anpassade fält och bilagor i ClickUp.
Alla användaråtgärder spåras via revisionsloggar, som registrerar vem som gjorde vad och när. Dessa loggar är synliga för administratörer och kan hjälpa till att visa efterlevnad eller utreda incidenter.
Samla in data på ett säkert sätt med ClickUp Docs och Forms
Oavsett om du registrerar anmälningsuppgifter, talaravtal eller sponsorkontrakt ger ClickUp Docs och Forms dig en central plats där du kan samla in och lagra data på ett säkert sätt.
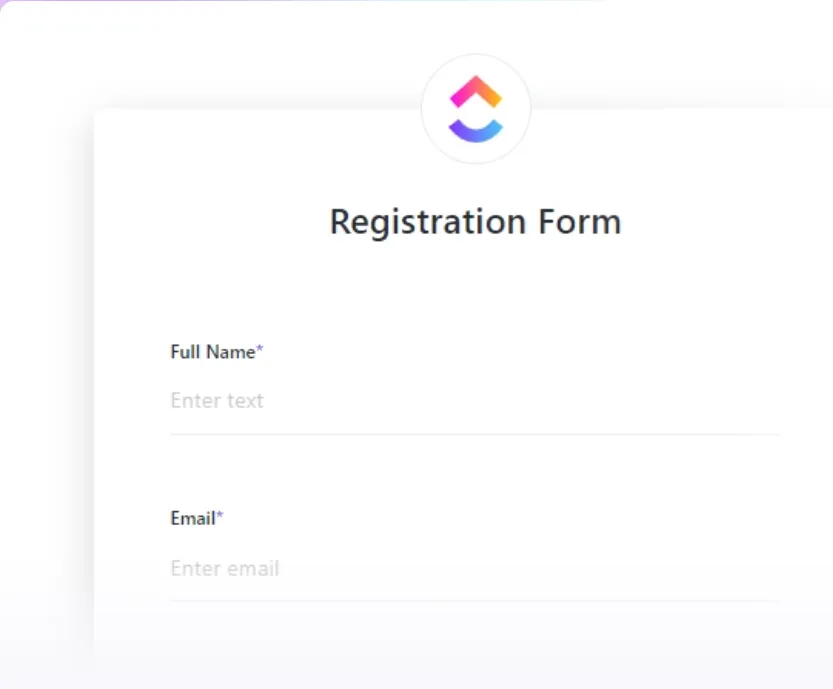
Du kan konfigurera ClickUp Forms så att endast de fält du behöver samlas in. Du kan styra vem som fyller i formuläret via privata och offentliga delningsalternativ. Du kan också begränsa vem som kan se svaren (varje svar i formuläret läggs till som en ClickUp-uppgift i den lista du angett, med särskilda åtkomstbehörigheter för listan).
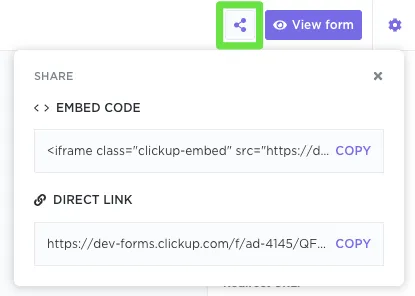
Om du vill skapa, redigera och samarbeta på ett säkert sätt kring evenemangspolicyer eller standardrutiner för datahantering, använd ClickUp Docs. De har inte bara detaljerade delningsinställningar utan möjliggör även rich text-formatering, kommentarer och samarbete i realtid. De länkar till och med direkt till evenemangsspecifika ClickUp-uppgifter för att hålla sammanhanget samlat på ett ställe.
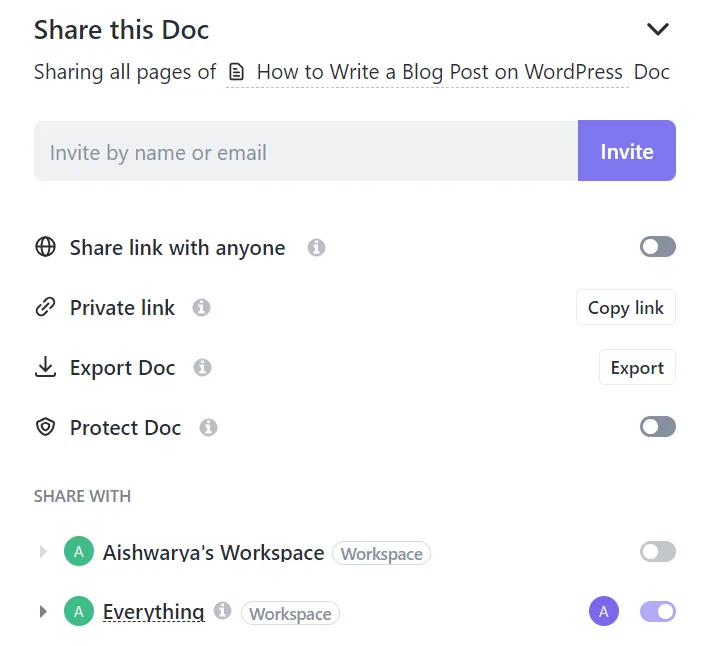
Eftersom allt finns samlat i ett enda arbetsutrymme slipper du byta mellan olika sammanhang och minskar risken för läckor eller felkonfigurationer.
Främja bästa praxis för säkerhet med ClickUp-automatiseringar
Tänk om du kunde bygga in automatiserade säkerhetskontroller i dina arbetsflöden för evenemangsplanering?
Och ännu bättre: tänk om du fortfarande kunde låta en människa vara delaktig där det verkligen behövs?
Det kan du göra med ClickUp Automations.
📌 När ett anmälningsformulär skickas in kan ClickUp Automations till exempel:
- Skapa automatiskt en uppgift i en begränsad lista
- Tilldela uppgiften till en specifik ansvarig (t.ex. drift eller regelefterlevnad), och
- Meddela endast den gruppen
Detta håller känslig deltagardata borta från offentliga kanaler samtidigt som det säkerställer att den granskas snabbt av rätt personer.
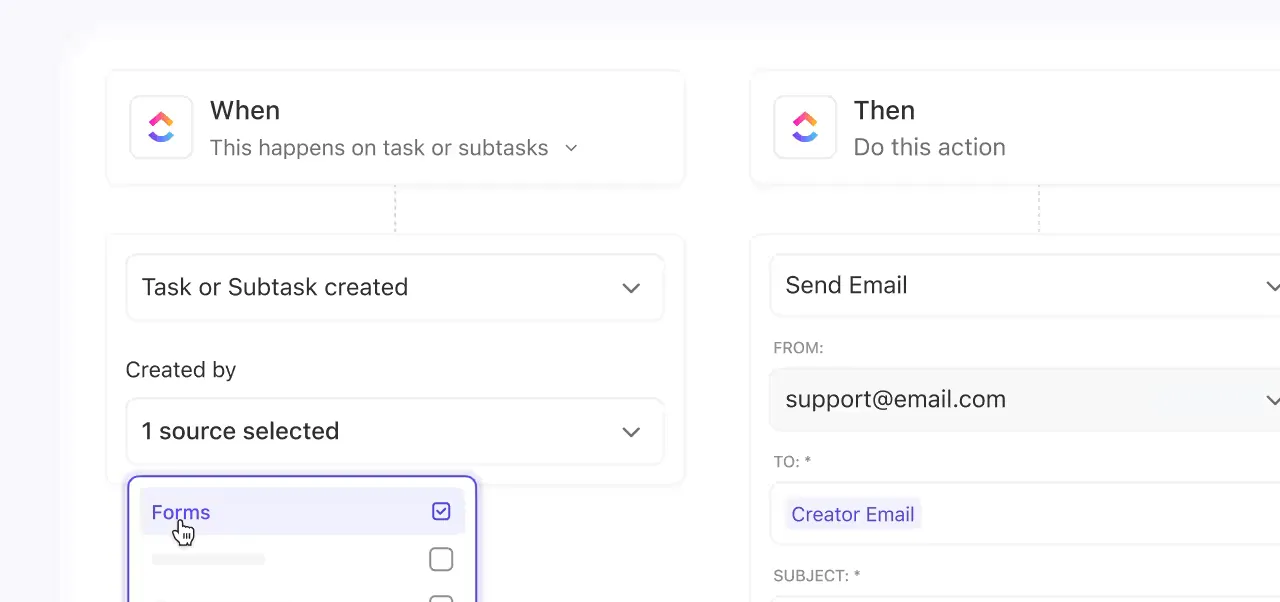
Allteftersom ditt evenemang närmar sig kan automatiseringar utlösa gransknings- och godkännandesteg. När statusen för en uppgift ändras till något i stil med ”Anmälan stängd” kan ClickUp automatiskt:
- Tilldela en uppgift för granskning av datakompatibilitet
- Lägg till en kommentar och tagga den ansvarige, eller
- Skicka en påminnelse via e-post för att dubbelkolla villkoren för åtkomst och samtycke
Efter evenemanget kan automatiseringar hjälpa till med uppstädningen. När ett projekt når statusen ”Evenemanget avslutat” kan ClickUp skapa uppföljningsuppgifter för kontroller av datalagring, arkivering av deltagarlistor eller granskning av raderingar.
Dessa automatiseringar säkerställer enhetlighet i stor skala, så att du inte behöver förlita dig på minnet eller manuella granskningar.
Förhindra dataläckage med AI-sammanfattningar, transkriptioner och efterlevnadskontroller på ett och samma ställe
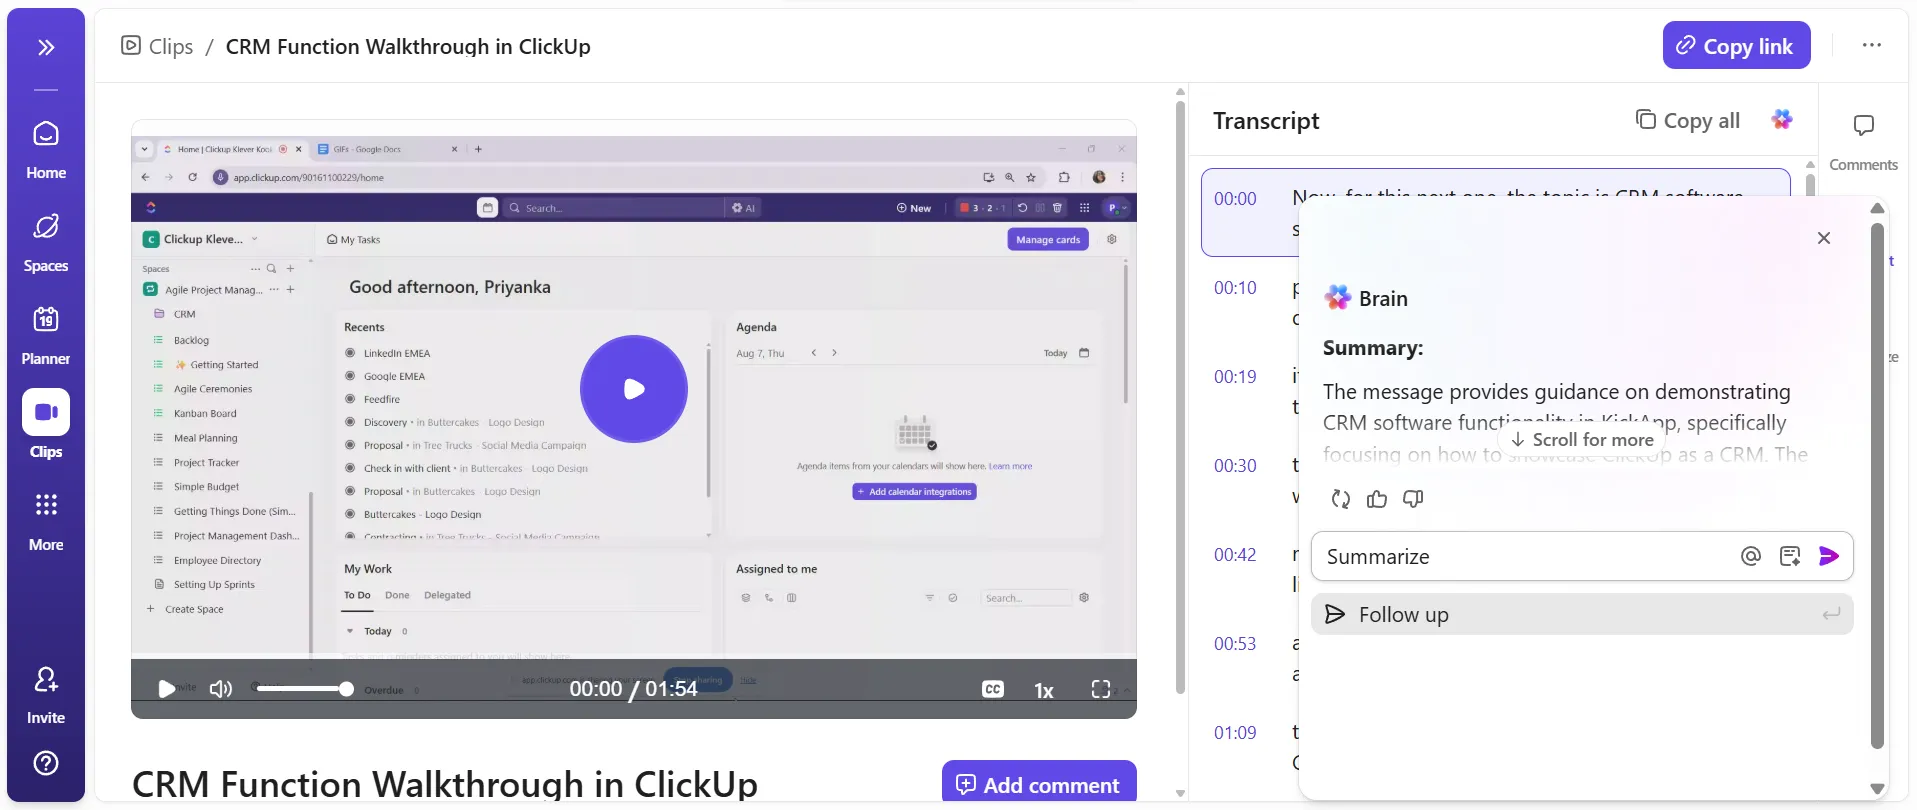
Under evenemang fattas viktiga beslut i möten, chattar och delade dokument. ClickUps AI-verktyg, inklusive ClickUp Brain, AI Notetaker och AI Fields, hjälper till att dokumentera den informationen på ett tydligt sätt.
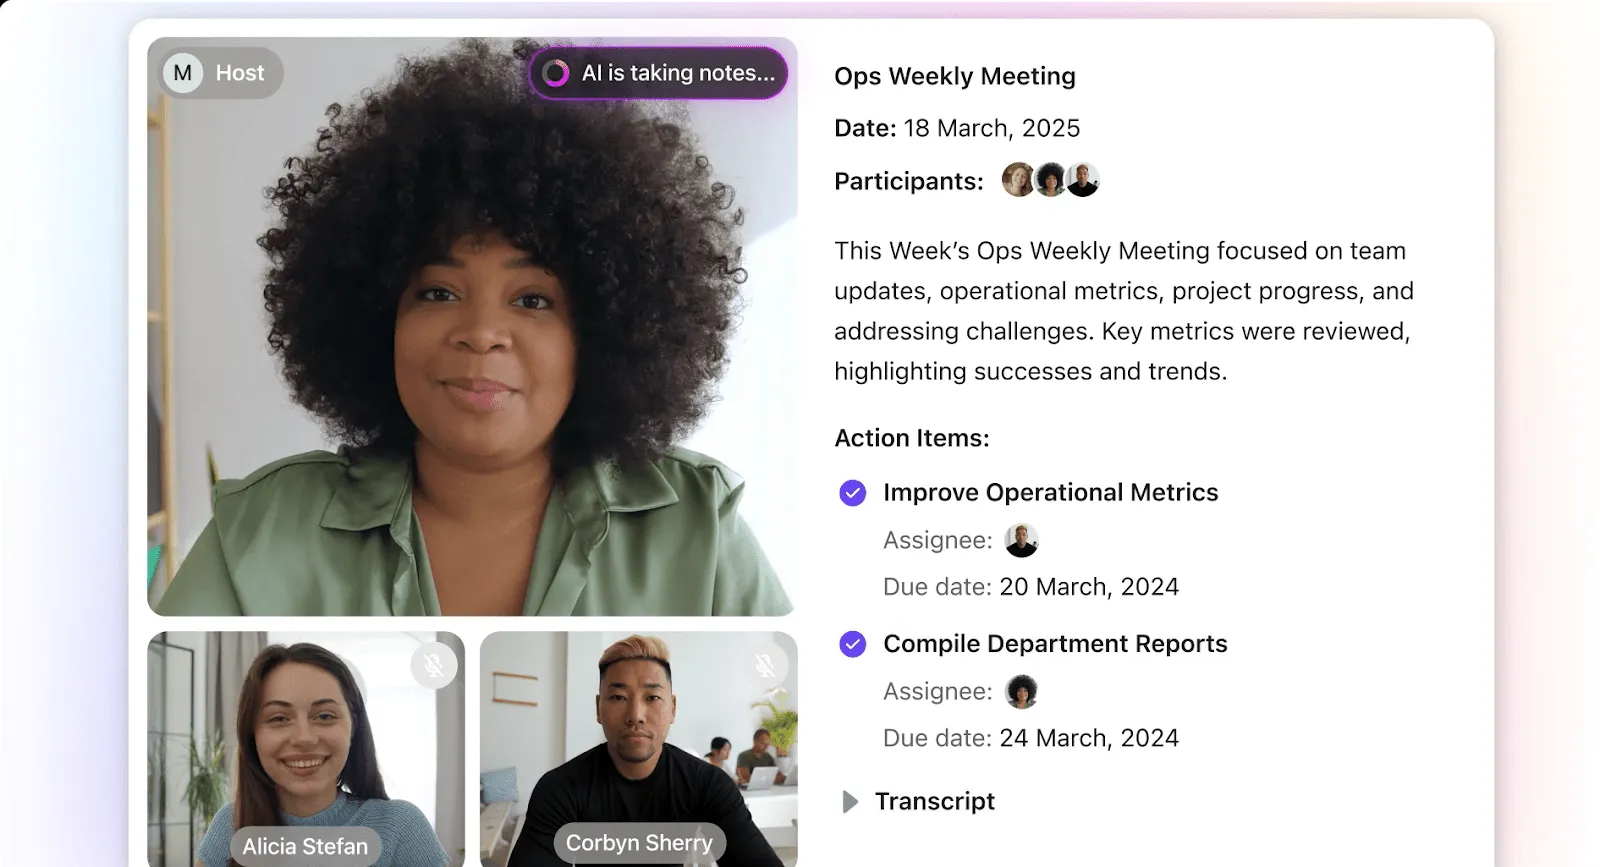
De sammanfattar diskussioner och viktiga uppdateringar från olika uppgifter och dokument. Teamen behöver inte manuellt kopiera anteckningar till kalkylark eller externa verktyg, vilket förhindrar att känslig information sprids eller går förlorad.
- ClickUp krypterar kunddata både under överföring och i lagring med hjälp av branschstandardprotokoll. Det innebär att AI-genererat innehåll skyddas på samma sätt som resten av dina evenemangsdata
- Teamen behåller också kontrollen över åtkomsten. Sammanfattningar finns inbäddade i uppgifter eller dokument, som ärver befintliga behörigheter, delningsregler och granskningsloggar. Detta innebär att endast behöriga användare kan se känslig information
- Slutligen stöder ClickUp rutiner för dataminimering och datalagring. Team kan arkivera eller radera innehåll när det inte längre behövs. Detta hjälper evenemangsarrangörer att följa GDPR, CCPA och interna riktlinjer
Lansera AI-superagenter för proaktiva säkerhetsarbetsflöden
Om det känns som att säkerställa datasäkerheten vid evenemang innebär mycket manuellt arbete, behöver du inte oroa dig.
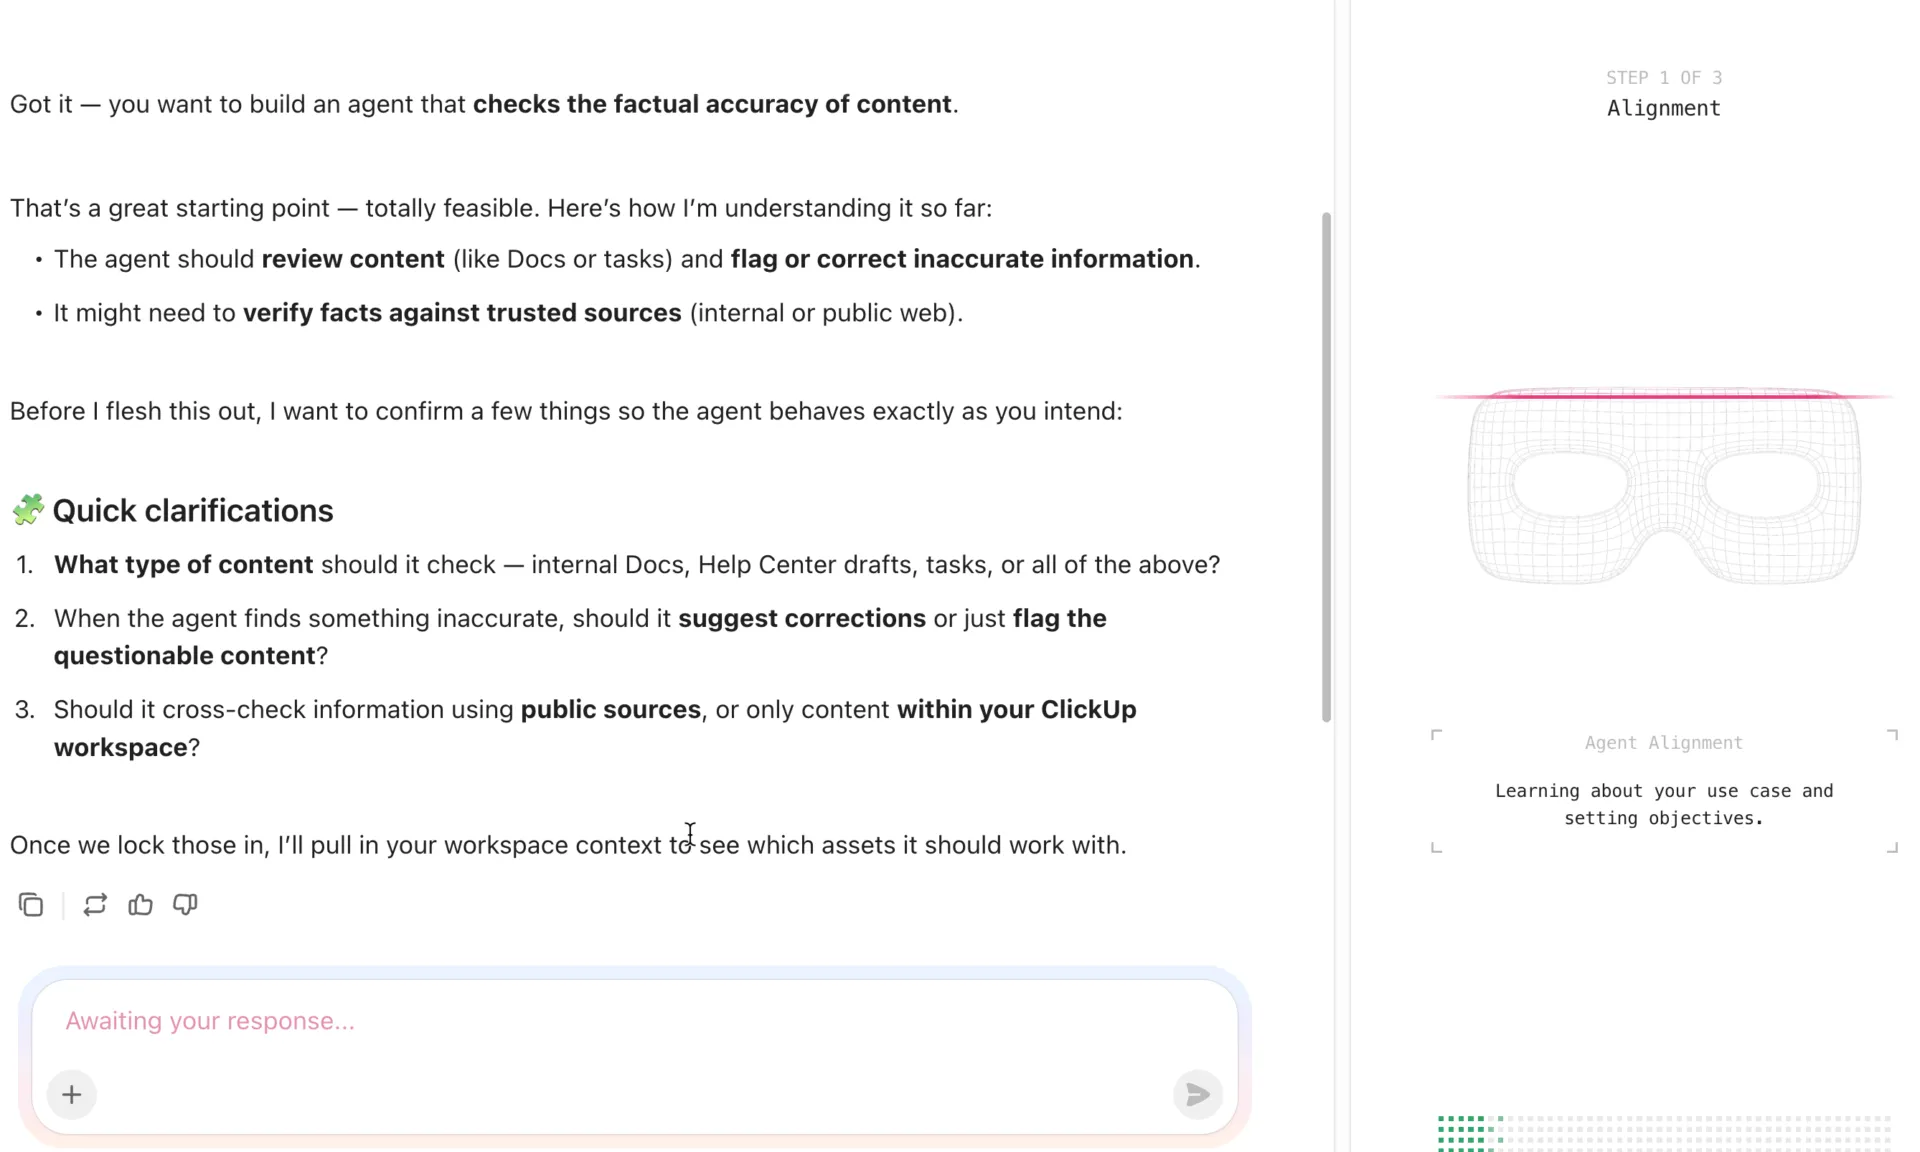
ClickUps AI-superagenter hjälper teamen att konsekvent följa säkerhets- och efterlevnadsprocedurer utan extra arbetsinsats. Med sin oändliga kunskap och sitt oändliga minne fungerar superagenterna som kraftfulla AI-teammedarbetare som:
- Skapa uppgifter för säkerhetsgranskning automatiskt: Aktivera Data Security Protection Agent för att skapa uppgifter när viktiga milstolpar nås, till exempel när anmälningarna öppnas eller evenemanget avslutas
- Sammanfatta aktiviteter för revisioner och granskningar: Be Audit Trail Agent att hämta uppdateringar från ClickUp-uppgifter, kommentarer och dokument och sammanställa dem i en överskådlig sammanfattning. Detta gör det enklare att granska vad som har ändrats och när, utan att behöva bläddra igenom aktivitetsloggarna
- Skicka påminnelser om granskning av policyer och samtycken: Använd agenter för att meddela rätt personer när det är dags att se över samtyckesformuleringar, uppdatera integritetsmeddelanden eller granska planer för datalagring
- Skapa evenemangsspecifika säkerhetschecklistor: Låt Event Security Checklist Agent skapa enkla checklistor för förberedelser inför evenemanget, övervakning under evenemanget och datarensning efter evenemanget
🎥 Kolla in det här exemplet på hur en agent för regelverkschecklista fungerar i praktiken!
⚡️ Snabbtips: Detta är endast exempel på anpassade agenter som du kan skapa i ClickUp (och inte nödvändigtvis färdiga agenter). Du kan anpassa AI Super Agents efter dina behov, preferenser och ditt arbetssätt! Och tack vare Agent Builder med naturligt språk behöver du inte skriva en enda rad kod!
Använd färdiga mallar för att underlätta säkra arbetsflöden vid evenemang
Vill du ha rutiner för datasäkerhet som du kan använda vid varje evenemang?
ClickUps mallar är det självklara valet. Mallarna för evenemangsplanering hjälper dig att komma igång snabbt med beprövade strukturer som stödjer både genomförandet av evenemanget och datasäkerhetshanteringen.
Några av dem är:
1. Mall för projektplan för regelefterlevnad i ClickUp

Den här mallen ger dig en central plats där du kan kartlägga efterlevnadsuppgifter, följa upp krav och fördela ansvaret mellan olika team. Du kan använda anpassade fält för att registrera milstolpar inom regelverket, bifoga policyer i Docs och följa upp framstegen med inbyggda list- och tavelvyer.
Varför du kommer att gilla den här mallen:
- Inbyggd struktur för att spåra samtycken, revisioner och juridiska kontrollpunkter
- Enkel översikt med vyer som visar ansvariga, förfallodatum och regelefterlevnadsstatus på ett och samma ställe
- Håller regelefterlevnaden kopplad till det övergripande evenemangsarbetet istället för att behandla den som en separat silo
📚 Läs även: Verktyg för hantering av regelefterlevnad
2. ClickUps mall för evenemangshantering
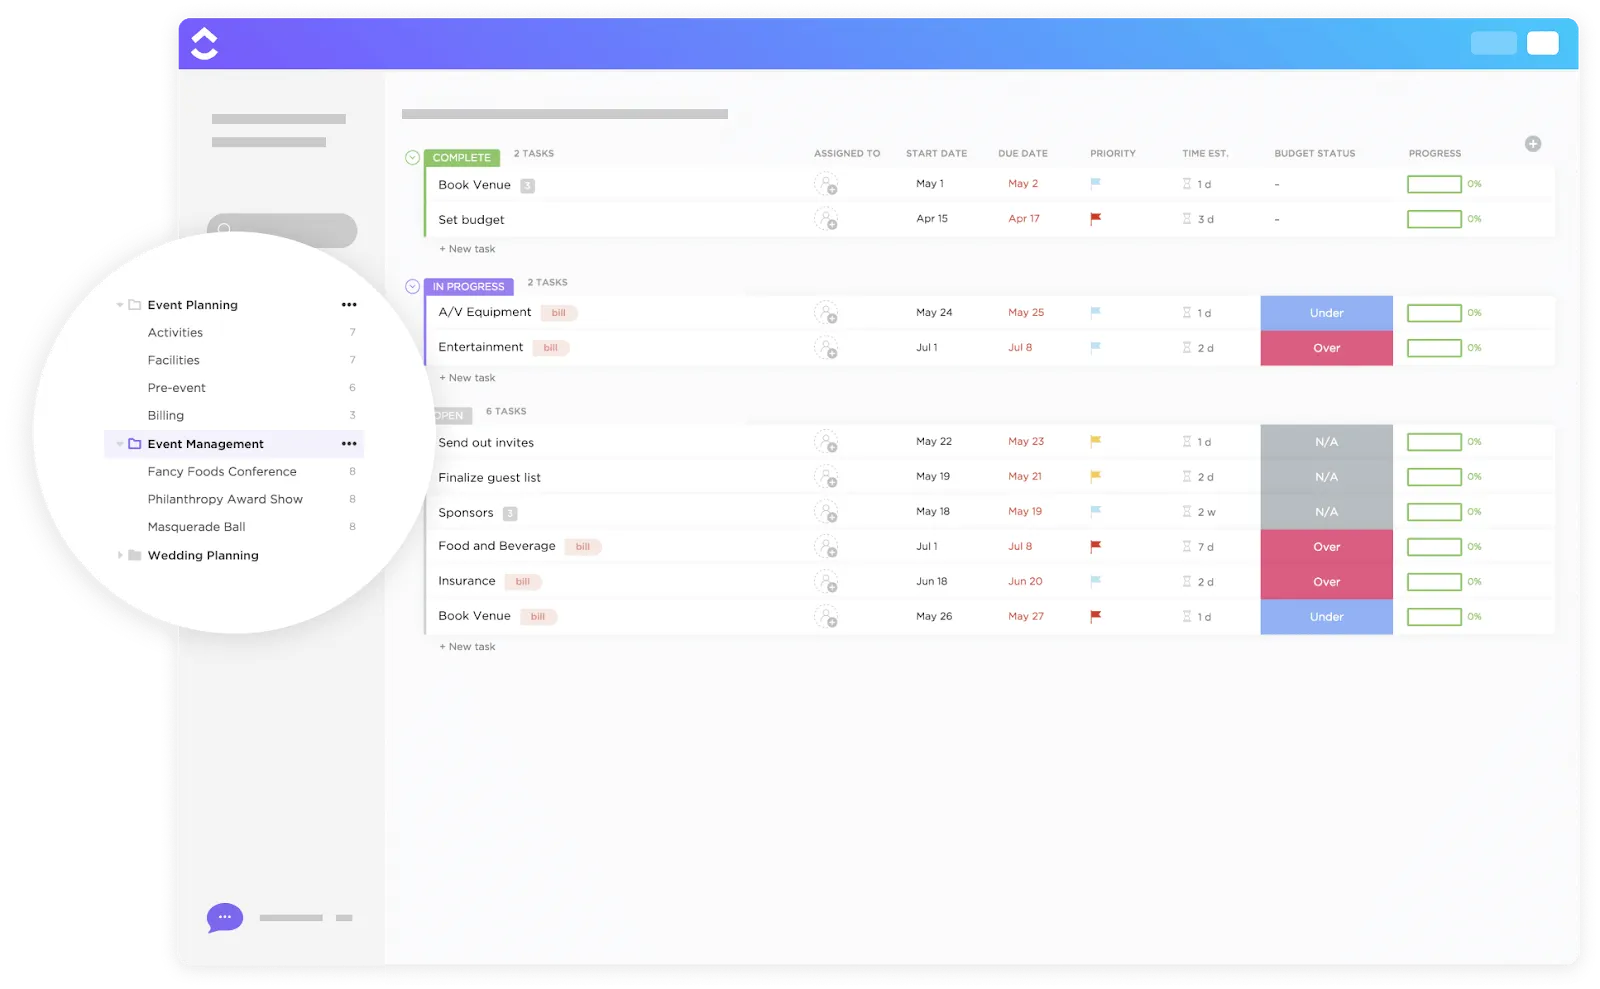
Evenemangsplanering kan snabbt bli stressigt. Den här mallen är lösningen.
Det finns anpassade statusar som Öppen, Pågår och Slutförd för att övervaka varje uppgift. Anpassade fält gör det enklare att hålla koll på budget, betalningsstatus och andra detaljer. Och med flera vyer (Lista, Karta, Tidslinje, Budget) kan du se uppgifter och kostnader ur olika vinklar. Du kan också länka inbyggda formulär för anmälningar direkt till uppgifterna.
Varför du kommer att gilla den här mallen:
- Visuella tidslinjer hjälper dig att upptäcka risker i schemaläggningen innan de blir till problem
- Budgetöversikter gör det möjligt att se både ekonomiska åtaganden och logistiska detaljer
- Med anpassade fält kan du markera datakategorier som kräver integritetskontroller
3. ClickUp-mallen för evenemangsplanering
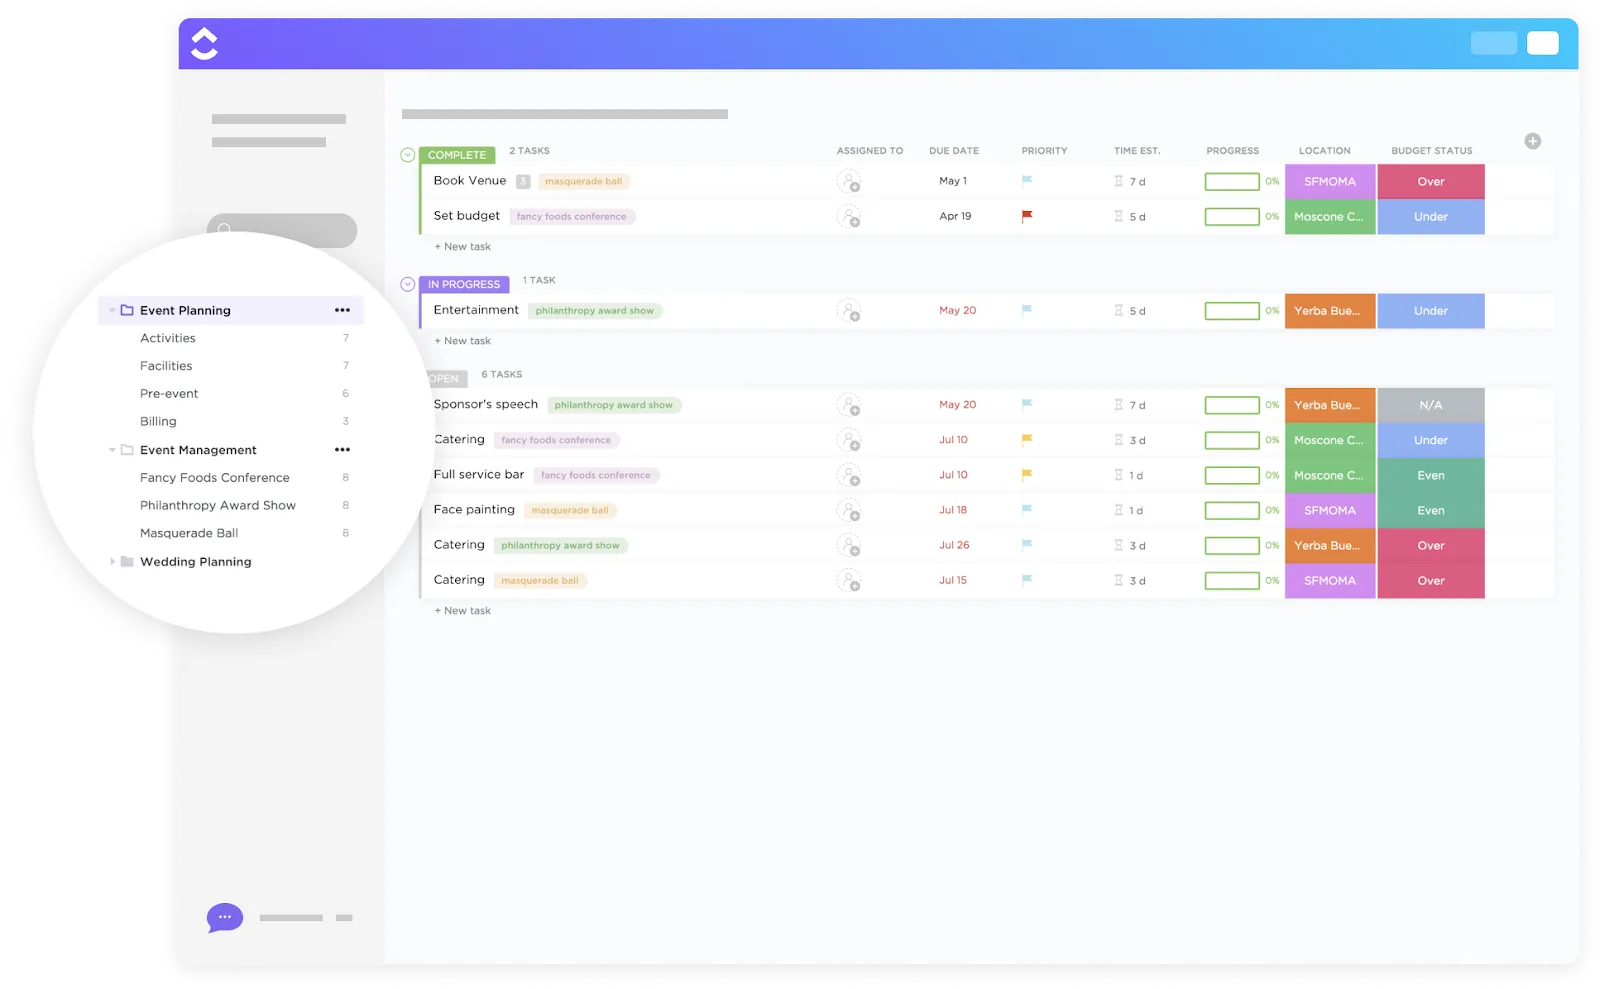
Denna mall är utformad för att hantera hela evenemangsprocessen från början till slut och innehåller förkonfigurerade vyer som Kalender, Tavla och Tidslinje, så att du enkelt kan organisera evenemangsscheman och beroenden. Den integreras också smidigt med Docs för lagring av leverantörsavtal eller riktlinjer för deltagare.
Varför du kommer att gilla den här mallen:
- Flera visuella layouter gör samordning och granskning smidigt
- Inbyggda fält och statusar minskar inställningstiden för uppgiftsuppföljning
- Centraliserar planering, dokumentation och samarbete på ett och samma ställe
Och det bästa av allt? Du kan anpassa var och en av dessa mallar så att de speglar just ditt evenemangs specifika behov när det gäller datahantering och efterlevnad.
Slutsatsen: Enhetlig arbetsyta, enhetlig styrning
Genom att samla evenemangsplanering, genomförande, dokumentation och säkerhet på en och samma plattform hjälper ClickUp teamen att:
- Minska skugg-IT och isolerade verktyg
- Upprätthåll enhetliga åtkomstpolicyer för både personer och data
- Spåra aktivitet och efterlevnad utan extra säkerhetssystem
- Använd AI för att upptäcka risker innan de blir problem
Oavsett om du anordnar ett lokalt möte eller ett globalt hybridmöte ser ClickUp till att dina evenemangsdata är säkra, granskningsbara och styrs av enhetliga regler. Och användarna är överens om att det är ”guld värt” för evenemangshantering:
Som kreativ chef på ett företag som hanterar evenemang inom mjukvarubranschen har ClickUp verkligen varit en game-changer. Plattformens design är intuitiv, vilket gör det enkelt för mig att organisera och delegera uppgifter inom mitt team. Jag tycker att gränssnittet främjar kreativa arbetsflöden, särskilt när jag hanterar flera evenemangsprojekt samtidigt. Den funktion jag uppskattar mest är dess förmåga att effektivisera kommunikationskanalerna. Med ClickUp kan jag enkelt koppla in teammedlemmar, lägga till kommentarer med designfeedback på specifika uppgifter eller till och med bifoga relevanta filer, vilket säkerställer att alla är på samma sida. Det ger mig också koncisa dagliga sammanfattningar, vilket hjälper mig att bedöma teamets framsteg och justera kursen vid behov. I slutändan erbjuder ClickUp en blandning av flexibilitet och struktur – en kombination som är guld värd i den snabba världen av evenemangshantering.
Som kreativ chef på ett företag som hanterar evenemang inom mjukvarubranschen har ClickUp varit en verklig game-changer. Plattformens design är intuitiv, vilket gör det enkelt för mig att organisera och delegera uppgifter inom mitt team. Jag tycker att gränssnittet främjar kreativa arbetsflöden, särskilt när jag hanterar flera evenemangsprojekt samtidigt. Den funktion jag uppskattar mest är dess förmåga att effektivisera kommunikationskanalerna. Med ClickUp kan jag enkelt koppla in teammedlemmar, lägga till kommentarer med designfeedback på specifika uppgifter eller till och med bifoga relevanta filer, vilket säkerställer att alla är på samma sida. Det ger mig också koncisa dagliga sammanfattningar, vilket hjälper mig att bedöma teamets framsteg och justera kursen vid behov. I slutändan erbjuder ClickUp en blandning av flexibilitet och struktur – en kombination som är guld värd i den snabba världen av evenemangshantering.
Implementeringsguide: Bästa praxis för datasäkerhet vid evenemang
Hot utvecklas snabbt. Och det bör även dina åtgärder för datasäkerhet göra.
Det enklaste knepet? Integrera hanteringen av säkerhetsinformation i ditt evenemangsarbetsflöde. Och se till att ingen del av evenemanget lämnas utan uppsikt – från planering till avslutning.
Så här gör du på ett praktiskt och repeterbart sätt:
Inför evenemanget: Integrera säkerhet i planen
Dina säkerhetslösningar bör vara på plats långt innan anmälan öppnar. Bestäm exakt vilka uppgifter du behöver och dokumentera varför.
Skapa en särskild lista för evenemangssäkerhet i ClickUp där viktiga uppgifter är kartlagda. Använd anpassade fält för att identifiera uppgifter som innebär hantering av känslig information, till exempel registreringar och skanning av namnbrickor etc.
Tilldela tydliga ansvariga för dessa uppgifter. Begränsa åtkomsten till data med hjälp av rollbaserade behörigheter, så att endast godkända teammedlemmar kan se anmälningsdata eller avtal.
💡 Proffstips: Skapa en redigerbar checklista för datasäkerhet med hjälp av ClickUps uppgiftschecklistor, så att du kan anpassa och använda den för flera olika evenemang. Använd ClickUp Docs för att dokumentera samtyckesformuleringar, regler för datahantering och leverantörers ansvar. Håll dokumentet privat och dela det endast med berörda parter som behöver tillgång. Länka dokumentet direkt till dina evenemangsuppgifter så att riktlinjerna förblir synliga under genomförandet.
Under evenemanget: Övervaka och kontrollera åtkomsten
När evenemanget väl är igång, fokusera på säker översikt.
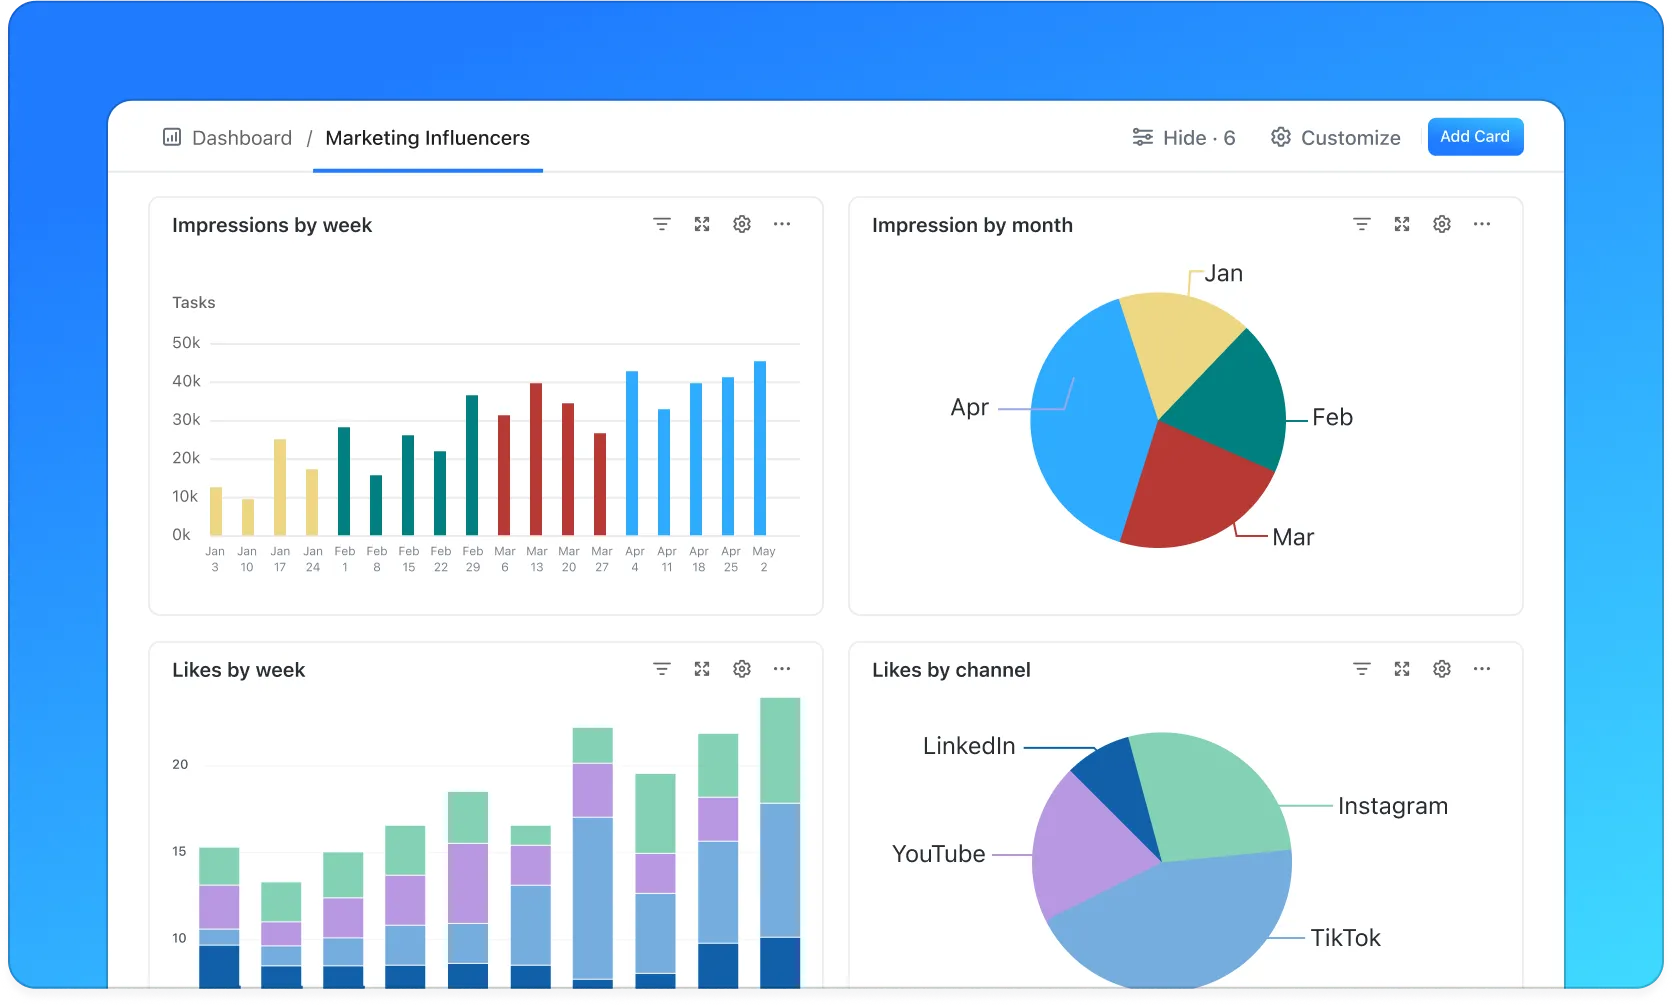
Använd ClickUp-dashboards för att följa upp uppgiftsstatus, formulärinlämningar och godkännanden i realtid utan att exponera rådata om deltagarna. Om du samlar in information under evenemanget kan du skicka den via ClickUp Forms med begränsad åtkomst och fördefinierade fält.
💡 Proffstips: Gör känsliga ClickUp-uppgifter eller -dokument privata när de når en viss status, till exempel ”Anmälan stängd” eller ”Evenemanget pågår”. Detta förhindrar ändringar i sista minuten och minskar risken för oavsiktlig dataläckage.
Efter evenemanget: Granska, spara och rensa upp
Efter evenemanget kan du granska vem som har haft åtkomst till vad och återkalla eventuella tillfälliga behörigheter. Arkivera eller radera data enligt din policy för datalagring.
💡 Proffstips: Använd ClickUps AI-sammanfattningsfält för att generera en säkerhetsgranskning efter evenemanget utifrån uppgiftsaktivitet och kommentarer. Aktivera sedan en skräddarsydd AI-agent för att skapa uppföljningsuppgifter för dataradering, samtyckeskontroller eller efterlevnadsgranskningar. Detta säkerställer 100 % efterlevnad och gör det enklare att säkra ditt nästa evenemang redan från början.

Mäta säkerhet och förtroende
Datasäkerhet vid evenemang handlar inte bara om att införa kontroller. Det handlar om att veta om dessa kontroller faktiskt fungerar. Genom att mäta rätt indikatorer kan du upptäcka brister i ett tidigt skede, bevisa efterlevnad och bygga upp ett långsiktigt förtroende hos deltagarna.
Två uppsättningar mätvärden som varje evenemangsteam bör följa är:
KPI:er för säkerhetsdata
Dessa nyckeltal visar hur väl dina system och processer fungerar:
- Antal säkerhetsincidenter: All obehörig åtkomst, dataläckage eller missbruk av systemet – oavsett hur liten incidenten är. Trender är viktigare än enstaka händelser
- Brister eller luckor vid revisioner: Uteblivna granskningar, ofullständig dokumentation eller behörighetsproblem som upptäcks vid interna eller externa revisioner
- Användarklagomål relaterade till data eller åtkomst: Deltagare eller personal rapporterar om integritetsproblem, felaktig åtkomst eller missbruk av data
- Svarstid vid incidenter: Hur snabbt ditt team upptäcker, utreder och löser säkerhetsproblem. En snabbare respons begränsar vanligtvis konsekvenserna
Genom att konsekvent följa upp dessa kan du gå från reaktiva åtgärder till proaktivt förebyggande arbete.
Lita på mätvärden som visar deltagarnas förtroende
Förtroende visar sig i beteendet, inte bara i rapporter om regelefterlevnad:
- Feedback om integritet: Enkätsvar eller supportärenden som berör datasäkerhet, transparens eller förtroende
- Andel som ger sitt samtycke: En hög andel som ger sitt samtycke tyder ofta på att deltagarna förstår och litar på hur deras data kommer att användas
- Avhopp i formulär: Plötsliga avhopp kan tyda på otydliga samtyckesformuleringar eller databehov som upplevs som överdrivna
🎯 Tillsammans ger dessa nyckeltal dig en tydlig bild av din säkerhetsstatus. De visar dig hur säkert ditt evenemang är och hur säkert det upplevs av de personer som betyder mest.
Vanliga utmaningar och åtgärder
Även team som tar datasäkerhet på allvar stöter på praktiska begränsningar. Här är några av de vanligaste utmaningarna. Och hur man hanterar dem på ett praktiskt sätt:
- För många verktyg, för lite överblick: Evenemangsdata finns ofta utspridda över biljettplattformar, kalkylark, chattverktyg och CRM-system. Denna typ av ”Work Sprawl” ökar risken och gör revisioner besvärliga✅ Åtgärd: Centralisera planering, dokumentation och arbetsflöden i ett enda arbetsutrymme (till exempel ClickUp!). Och begränsa dataöverföringen mellan verktygen så långt det är möjligt.
- Otydligt ansvar för känsliga uppgifter: När ”alla” har åtkomst försvinner ansvarsskyldigheten✅ Åtgärd: Utse tydliga ansvariga för registreringsuppgifter, hantering av samtycken och uppstädning efter evenemanget. Granska åtkomsten före och efter varje evenemang.
- Sista-minuten-ändringar under tidspress: Evenemang utvecklas snabbt, och brådskande uppdateringar kringgår ofta säkerhetskontroller✅ Åtgärd: Använd färdiga arbetsflöden, behörigheter och automatiseringar så att säkerheten inte är beroende av minnet i kritiska situationer
- Överdriven insamling av deltagardata: Att be om för mycket information ökar risken och minskar förtroendet✅ Åtgärd: Granska formulären regelbundet och ta bort fält som inte fyller något tydligt syfte. Om du inte kan ta bort dem helt, gör dem valfria så att deltagarna känner sig mer bekväma med att dela information.
- Data efter evenemanget glöms bort: Om åtkomsten förblir öppen långt efter att evenemanget har avslutats blir det en sårbarhet✅ Åtgärd: Schemalägg automatiska påminnelser eller uppgifter för att arkivera, radera eller granska data efter evenemanget.
Gör säkerheten kring evenemangsdata medveten (inte slumpmässig)
Vid det här laget vet du säkert att datasäkerheten vid evenemang inte bara är något man bockar av på evenemangsdagen. Det är en process som genomsyrar planering, genomförande och uppföljning.
Det är därför smarta evenemangsteam integrerar säkerhet i sina arbetsflöden. De vidtar åtgärder för det som är viktigt och minskar riskerna genom konsekvens.
När din evenemangsplattform stöder tydliga åtkomstkontroller, spårbarhet och ansvarsfull användning av AI blir säkerheten enklare att hantera och lättare att lita på. Det är här ClickUps arbetsyta Converged AI passar in naturligt. Det är en av få plattformar som förenar evenemangsplanering, datastyrning och AI-drivna arbetsflöden.
Målet? Att säkerheten ska stödja ditt evenemang istället för att bromsa det.
Vill du anordna evenemang med stor genomslagskraft utan att kompromissa med datasäkerheten? Prova ClickUp gratis!
Vanliga frågor (FAQ)
Vilka uppgifter bör betraktas som känsliga vid evenemang?
Känsliga evenemangsdata omfattar allt som kan identifiera eller påverka en deltagares integritet. Det inkluderar namn, kontaktuppgifter, betalningsinformation, platsidentifierare, IP-adresser, beteendespårning samt biometriska eller unika identifierare.
Är det lagligt att använda AI för att övervaka evenemangsdeltagare (video, beteende)?
Att använda AI för att övervaka deltagare kan vara lagligt om det sker i enlighet med gällande lagar och regler om samtycke. Inom EU kräver GDPR transparens, en laglig grund och tydligt samtycke för insamling av video- eller beteendedata. I USA varierar lagarna beroende på delstat och sammanhang. Informera alltid om vad du samlar in och varför, och erbjud möjligheter att välja bort insamlingen.
Vilka är de bästa krypteringsmetoderna för evenemangsplattformar?
God kryptering innebär att data skyddas både under överföring och i vila. Använd TLS/SSL (minst TLS 1.2) för nätverkstrafik och starka algoritmer som AES-256 för lagrad data.
Hur hanterar man dataintrång om de inträffar under eller efter evenemang?
Om ett dataintrång inträffar, agera snabbt. Följ din incidentplan: begränsa intrånget, bedöm konsekvenserna och meddela berörda parter. Enligt GDPR måste du anmäla allvarliga dataintrång till myndigheterna inom 72 timmar. Dokumentera vad som hände, hur du reagerade och vilka åtgärder du vidtog för att förhindra att det inträffar igen.
Hur länge ska evenemangsdata sparas?
Spara data endast så länge du behöver dem för det angivna syftet. GDPR och liknande lagar betonar dataminimering och ändamålsbegränsning. När du inte längre behöver data för evenemanget eller för att uppfylla lagkrav bör du arkivera eller radera dem.
Vilka rutiner för samtycke krävs enligt GDPR/CCPA?
Enligt GDPR måste du inhämta uttryckligt och informerat samtycke innan du samlar in personuppgifter. Samtycket måste vara specifikt, separat och återkalleligt. Enligt CCPA måste du informera invånare i Kalifornien om vad du samlar in, varför och hur uppgifterna kommer att användas, samt ge dem rätten att välja bort försäljning eller delning av uppgifter.
Hur har mindre evenemangsarrangörer råd med god säkerhet?
Börja med grunderna: begränsa datainsamlingen till det du behöver, använd starka lösenord och multifaktorautentisering, och centralisera arbetet på säkra plattformar. Du kan också utnyttja de inbyggda säkerhetsfunktionerna i de verktyg du redan använder.
Uppfyller ClickUp de viktigaste dataskyddsbestämmelserna?
ClickUp är utformat med starka integritets- och säkerhetsrutiner, inklusive kryptering både under överföring och i lagring samt strikta integritetspolicyer som uppfyller kraven i GDPR och CCPA. Det stöder även dataexport, radering och villkor för databehandlingsavtal (DPA) för att hjälpa kunderna att uppfylla kraven på regelefterlevnad.