

一般データ保護規則(GDPR)については、誰もが耳にしたことがあるでしょう。
「データプライバシーの問題ですよね?」本質的にはその通りです。しかし、ビジネスにとっては、顧客やターゲット層との関わり方やコミュニケーションの在り方に根本的な変化をもたらすことを意味します。
例えば、MetaはGDPRで定められたデータプライバシーのパラメーターを遵守しなかったとして、13億ドルという巨額の罰金を科されました。😲
ですから、EU地域に顧客がいる場合は、この対応を確実に、そしてできるだけ早くやることが必要です!
このブログ記事では、GDPRコンプライアンスについて明確に理解できるよう解説するとともに、その達成に役立つ便利なチェックリストや、プロセスを自動化・効率化するための便利なツールをご紹介します。
さあ、始めましょう。🎢
GDPR入門:基本を理解する
GDPRとは?
GDPRは、EU域内の個人のデータプライバシーを保護するためにEUが施行している規制です。この規制は、EU市民の個人データがビジネスによってどのように収集、保存、利用され、最終的に保護されるべきかを定めています。
この法律は2018年5月に施行され、企業と顧客の関わり方に大きな影響を与えています。この包括的なガイドラインは、データ保護の3つの主要な側面を規定するために策定されました:
- データプライバシー: GDPRは、個人に対し、自身の個人データに対するより大きな管理権限を認めています。これには、アクセス権、訂正権、消去権、処理の制限権、データポータビリティ権、処理への異議申立権、およびデータ処理活動に関する通知を受ける権利などが含まれます。
- データセキュリティ: 企業は、個人データを 不正アクセス、改ざん、開示、または破壊から保護するために 、適切な技術的および組織的措置を 講じる必要があります。
- 説明責任:企業は、GDPRへの準拠を証明する責任があります。これには、銀行業務などのリスクの高いデータ処理活動に対するデータ保護影響評価(DPIA)の実施や、特定のケースにおけるデータ保護責任者(DPO)の任命などが含まれます。
🚦ご注意:EU居住者の個人データを収集または処理する組織は、その場所にかかわらず、GDPRに準拠する必要があります。これには、中小企業、多国籍企業、さらには非営利団体も含まれます。
具体的にどのようなデータが対象となるのでしょうか?
GDPRは、個人を特定できる情報(PII)に焦点を当てています。PIIとは、直接的または間接的に個人を特定するために使用できるあらゆる情報のことです。例としては、次のようなものがあります:
- 直接識別子:氏名、住所、社会保障番号またはそれに相当するもの、電話番号、電子メール番号
- 間接識別子: 性別、人種、生年月日、地理的指標、職業、人口統計データ
- 機微な個人識別情報(PII): 運転免許証番号、パスポート番号、生体認証データ、金融情報、医療記録、電子・デジタルアカウント情報、従業員の人事記録、パスワード情報、学生番号
続きを読む:データガバナンスソフトウェアベスト10(レビュー&価格)
ビジネスにとってどのような意味があるのでしょうか?
GDPRの観点からは、EU市民のデータを扱う事業者は「データ管理者」か「データ処理者」のいずれかに該当します。どちらのカテゴリーに該当するかによって、ビジネスとして求められる要件は異なります。
- データ管理者:これは、個人データの処理の目的および手段を決定する主体です。データ管理者は、GDPRへの準拠を確保する責任を負います。
- データ処理者:データ管理者に代わって個人データを処理する主体です。データ処理者は、データ管理者の指示に従わなければなりません。
実際の例を挙げると、データ管理者は病院であり、データ処理者は病院が患者記録を保存しているクラウドストレージプロバイダーである場合があります。データ管理者である病院は、どのような情報を保存し、どのように利用するかを決めます。クラウドプロバイダー(データ処理者)は、病院の指示に従ってデータを安全に保存するだけです。
🚦ご注意:GDPRでは、データ管理者に、すべてのビジネスプロセスに「プライバシー・バイ・デザイン」を組み込み、実施する責任がより強く課されています。
GDPR:プライバシー法か、それとも情報プライバシー法か?
「プライバシー」と「情報プライバシー法」はしばしば同じ意味で使われますが、両者には微妙な違いがあります。どちらも個人のデータの保護を目的としていますが、この問題に対するアプローチはわずかに異なります。
プライバシー法とは、最も広い意味で、個人の私生活や物理的なスペースへの侵入(例えば、望まない自宅訪問など)から個人を保護することを目的としています。一方、情報プライバシー法は、IPアドレスや電子メールなどの個人データを保護することに特に焦点を当てています。
実際には、登録したサービスがスマートフォンのGPSを通じてあなたの場所にアクセスし、お住まいの地域に特化した最新情報を送信したり、配送ビジネスがあなたの自宅住所にアイテムを配送したりすることがあります。これらのビジネスのいずれかでデータ漏洩が発生した場合、あなたの自宅の住所が突然外部に流出することになり、悪用される恐れがあります。
この文脈において、GDPRは主に個人データを保護するものである一方で、より広範なプライバシーに関する懸念にも触れています。
GDPRは単なるデータ保護にとどまりません。プライバシーの権利や「忘れられる権利」など、基本的人権に関わるものです。
GDPRは単なるデータ保護にとどまりません。プライバシーの権利や「忘れられる権利」など、基本的人権に関わるものです。
GDPRコンプライアンス・チェックリスト:データ保護へのロードマップ
これでGDPRの要領(少なくとも基本は!)が掴めたところで、コンプライアンスを達成するためにGDPR監査チェックリストに盛り込むべき大まかなステップを見ていきましょう。
1. データソースを整理する
データを保護するには、まずどのようなデータを収集しているかを把握する必要があります。監査を実施し、ビジネスが蓄積しているすべての個人データ、その出所、および使用方法を特定しましょう。
これを効率的にやるには、以下の点を確認する必要があります:
- データインベントリ:氏名、住所、連絡先情報、財務データ、生体認証データなど、収集したすべての個人データカテゴリについて、詳細なインベントリを作成してください。
- データソース: ウェブサイト、フォーム、サードパーティプロバイダー、対面でのやり取りなど、このデータのソースを特定してください。
- データ処理活動:ストレージ、処理、送信、共有など、データがどのように利用されるかを特定します。
- データ保存期間:GDPRの原則に沿い、個人データのストレージ期間を最小限に抑えるデータ保存ポリシー(データがシステム内に保存される期間)を策定してください。
- データフロー:組織内および外部へのデータフローをマップしましょう。例えば、出荷注文を代行するサードパーティの配送サービスは、このカテゴリーに該当します。
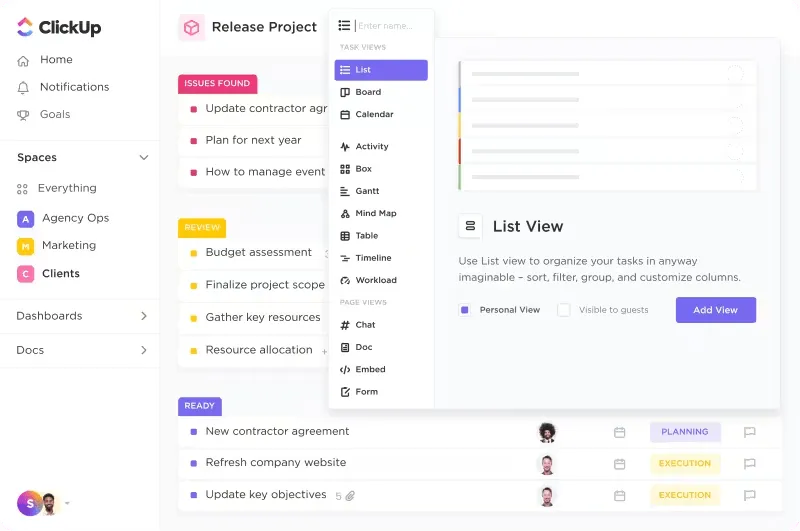
💡 プロのヒント: ClickUp CRMは、顧客データのマッピングや保存において、あらゆるニーズに対応できる包括的なデータソリューションとなります。営業リードの電子メールアドレスの収集から、顧客の購買プロセスやその他のやり取りの把握に至るまで、すべてのデータを一か所にまとめて整理するのに役立ちます。
2. データ保護責任者(DPO)を任命する
DPOは、組織内のデータプライバシーに関する唯一の窓口としての役割を果たします。
データプライバシーの専門家であるデータ保護責任者(DPO)は、組織のデータ取り扱い慣行がGDPRの要件に準拠していることを確保します。DPOは、データ主体の要請への対応、データ漏洩への対応、リスク評価の支援、およびデータ保護当局との連絡窓口としての役割を担います。
DPO(データ保護責任者)としての資格を得るには、候補者はデータ保護法に関する専門知識を有し、従業員やデータ主体が容易に連絡を取れる存在でなければなりません。適格なDPOを任命することで、データプライバシーへの取り組みを明確に示し、コンプライアンス違反のリスクを低減し、顧客に対するビジネスの信頼性を高めることができます。
3. GDPR対応プロセスを最初から最後まで文書化する
すべてを文書化しましょう!データ処理方針を策定するには、その過程におけるすべてのプロセスを詳細に記述する必要があります。そうすることで、例えば、顧客のデータがどこに保存されるのか、あるいは顧客がサブスクリプションを解約した後、どのくらいの期間保存されるのかなどを明確に特定できるようになります。
プロセスの概要と詳細が明確に定義され、定期的な更新や参照が必要となるすべてのチームがアクセスできるようにしてください。
ClickUpドキュメントを活用して、データの種類、収集の法的根拠、保存期間など、データ処理活動に関する記録を一元管理し、簡単にアクセスできるようにしましょう。
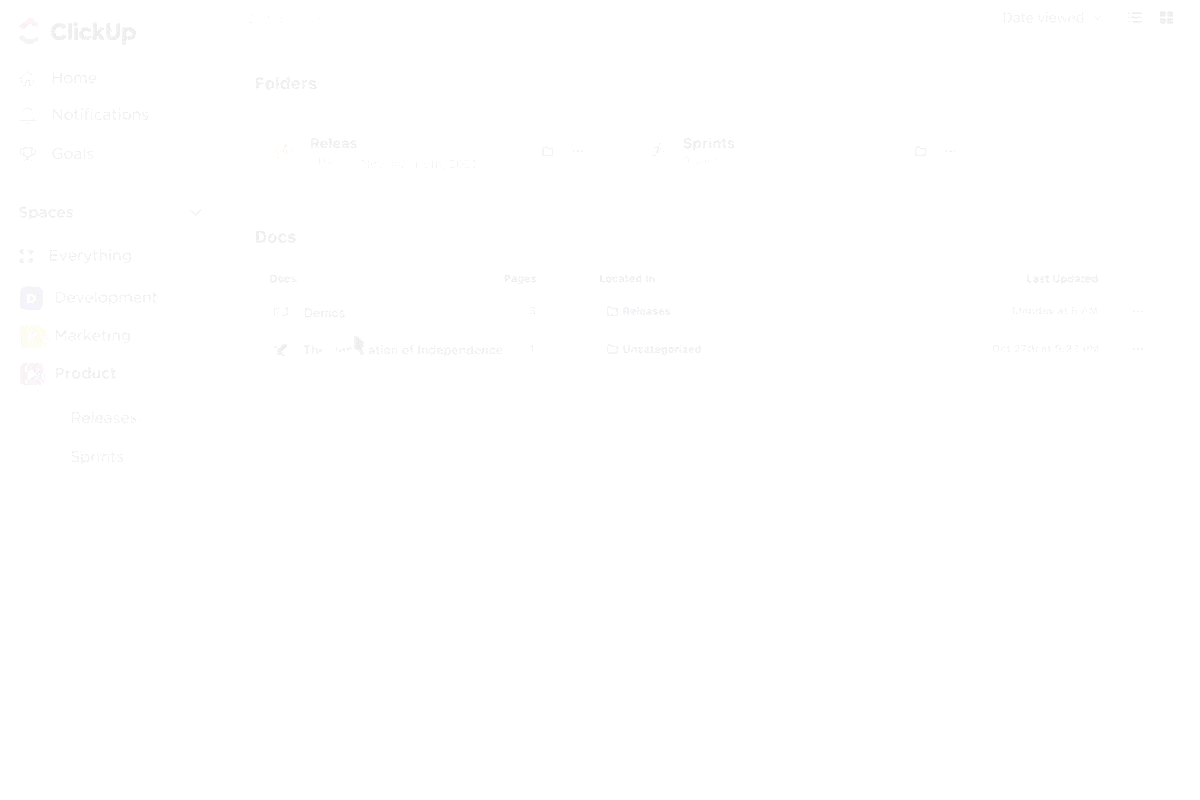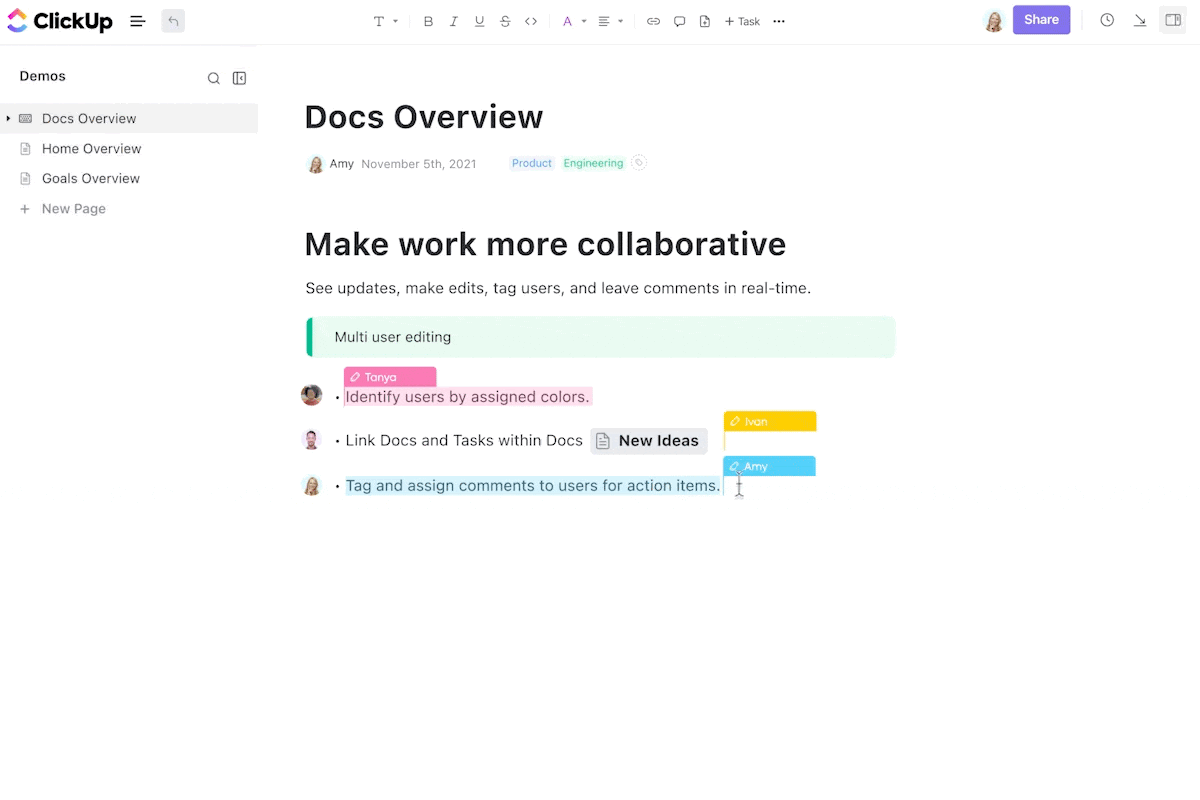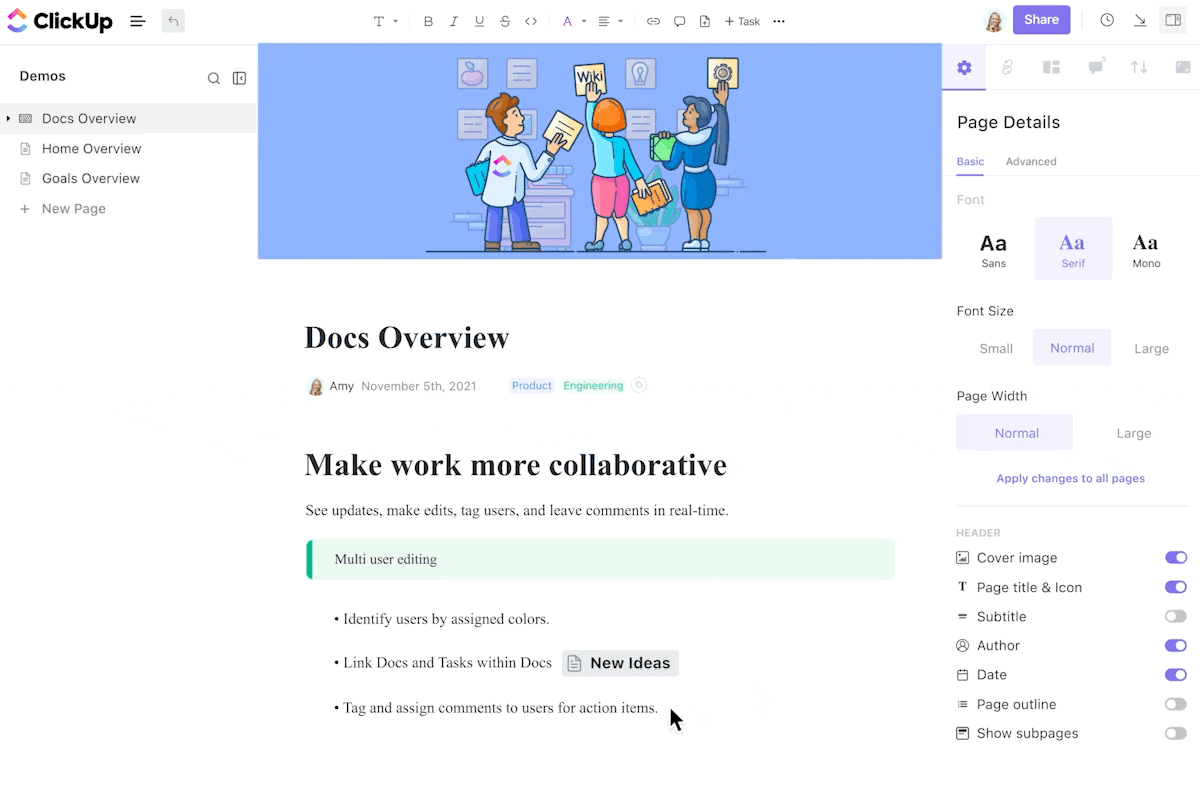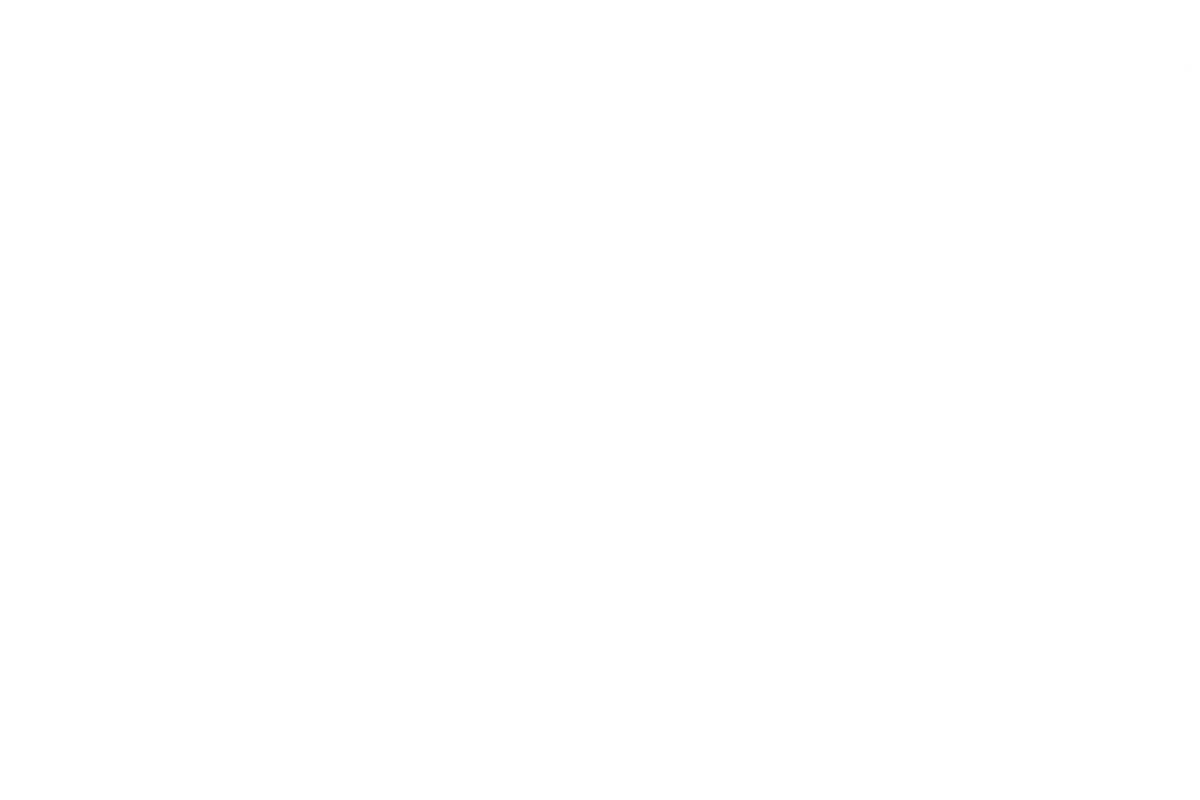
データマッピング、データ保存ポリシー、データ漏洩対応プラン、リスク評価など、コンプライアンスのさまざまな側面ごとに個別の文書を作成しましょう。
これらのドキュメントは、ネストされたページを使って階層構造に整理できるため、閲覧や参照が簡単になります。また、ClickUpの@メンションなどのコラボレーション機能を活用して、関連するチームや個人をプロセスに巻き込むことで、全員が同じ認識を持ち、情報を共有できるようになります。
4. データ収集プロセスの再評価
本当にそのすべてのデータが必要なのでしょうか?GDPRでは「データ最小化」の原則が重視されており、組織は特定の目的に必要な個人データのみを収集・処理することが求められています。
コンプライアンスを確保するためには、データ収集の慣行を定期的に評価し、それがビジネス目標にとって必要かつ適切な範囲に限定されていることを確認してください。以下に、考慮すべき点をいくつか挙げます:
利用目的の限定
収集するデータがビジネス目標に直接関連しており、意図しない目的で使用されないことを確認してください。例えば、注文を処理するために、eコマースサイトは顧客の氏名、住所、支払い情報を収集する場合があります。このデータは、顧客の同意なしにターゲティング広告に使用してはなりません。
データの最小化
データ収集の目的を損なうことなく、削除または匿名化できるデータフィールドがあるかどうかを特定してください。ソーシャルメディアプラットフォームでは、当初、ユーザーの氏名、電子メールアドレス、生年月日を収集している場合があります。しかし、ユーザー名と電子メールアドレスのみでプラットフォームが十分に機能するのであれば、個人データの収集を最小限に抑えるべきです。
データの保存期間
データが必要以上に長く保持されないよう、適切なデータ保存ポリシーを策定しましょう。規制遵守の観点から、銀行はクレジットカードの申込記録を一定期間保存する場合があります。所定の期間が経過した後、このデータは匿名化または削除することができます。
同意
データ処理の法的根拠として「同意」に依拠する場合は、その同意が自発的、具体的、十分な情報に基づく、かつ明確であることを確認してください。あるモバイルアプリでは、パーソナライズされたおすすめ情報を提供するために、場所情報の収集に対するユーザーの同意を求めています。この同意は、自発的かつ具体的である必要があります(例:アプリ使用中に限り場所情報にアクセスする)。
正当な利益
正当な利益を根拠とする場合は、それが個人の利益、権利、自由を上回るかどうかを慎重に評価してください。例えば、報道機関が、コミュニケーションや協力を円滑にするために記者の連絡先情報を処理する場合があります。これは、報道活動における正当な利益とみなすことができます。
🌈 ご存知でしたか?SOC 2は、GDPRに相当するフレームワークであり、特に米国のビジネスと密接に関連しています。これは、組織がデータセキュリティとプライバシーへのコミットメントを証明するために採用する、自主的な基準です。
GDPRは欧州連合(EU)域内の個人の個人データを保護することに焦点を当てた法的規制ですが、SOC 2はそれを補完する基準と見なすことができます。SOC 2への準拠を達成することで、貴社がデータ管理に責任を持つビジネス体であることを証明し、世界的に認められたデータセキュリティ対策への準拠を維持することができます。
5. データ漏洩に注意し、迅速に対応する
GDPRに基づきデータ漏洩のレポートを作成する際、組織は個人の権利や自由に対する潜在的なリスクを評価しなければなりません。これには、漏洩したデータの種類、不正アクセスの可能性、および影響を受けた個人に及ぶ可能性のある結果などを考慮することが含まれます。
GDPRでは、個人の権利や自由に悪影響を及ぼすリスクが高い場合、データ侵害のレポート作成を72時間以内に実施することが義務付けられています。
多くの場合、組織は影響を受けた個人に直接通知し、情報漏洩の内容、対象となったデータ、およびその対応策について明確な情報を提供しなければなりません。
さらに、情報漏洩の原因を把握し、予防措置を講じるためには、徹底的な調査が必要です。情報漏洩のレポート作成や影響の軽減のために講じた措置を含め、プロセス全体の詳細な記録を残しておくことが不可欠です。
具体例:ブリティッシュ・エアウェイズのデータ漏洩事件
2018年、ブリティッシュ・エアウェイズでは 、約50万人の顧客に影響を及ぼす大規模なデータ漏洩事故が発生しました 。ハッカーは同社の予約システムに不正アクセスし、氏名、住所、クレジットカード情報、旅行日程などの個人情報を盗み出しました。
この情報漏洩は、個人データの大規模な不正処理を伴うものであり、GDPRへの明らかな違反でした。ブリティッシュ・エアウェイズは、このインシデントにより英国情報コミッショナー事務所(ICO)から2,000万ポンドの罰金を科されました。
6. データ収集においては透明性を最優先に
顧客には、企業がどのようなデータを収集し、それをどのように利用しているかを正確に知る権利があります。データ収集プロセスの透明性を確保するために、以下のステップを参考にしてください:
- 明確かつ簡潔なプライバシーポリシー:自社のデータ取り扱い方針を明確に示し、誰でも簡単にアクセスでき、理解しやすいプライバシーポリシーを用意しましょう。これらのポリシーは平易な言葉で記述し、法律用語は避けるようにしてください。
- インフォームド・コンセント: 同意取得のプロセスにおいて、データ収集の目的、収集されるデータの種類、およびデータに関する顧客の権利を明確に説明してください。
- データ主体からの情報開示請求:データ主体からの情報開示請求には、迅速かつ包括的に対応してください。具体的には、本人に対して、自身の個人データの写しと、その処理方法に関する情報を提供する必要があります。
- 第三者とのデータ共有:個人データを第三者と共有する場合は、データを保護するための適切な安全対策が講じられていること、および第三者もGDPRに準拠していることを確認してください。
7. 未成年の顧客については親の同意を得る
GDPRでは、EUのほとんどの国において、16歳未満の子供に関する個人データを処理する前に、親または法定後見人の同意を得ることをビジネスに義務付けています。
ユーザーの年齢を検証するには、親の同意を求めることや、年齢検証サービスを利用するなど、信頼性の高い方法を採用してください。親の同意を得る場合は、その同意が自発的、具体的、十分な情報に基づいた、かつ明確なものでなければなりません。
さらに、同意のプロセスについては、日付、方法、同意者の身元など、詳細な記録を残しておきましょう。また、子どもから機密情報を収集しないこと、および子どものデータが必要以上に長期間保持されないことを確実にするため、追加のステップを設けてください。
具体例:TikTok 対 アイルランドデータ保護委員会
TikTokは、子どもの個人データを適切に保護していなかったとして、アイルランドデータ保護委員会(DPC)から3億7,900万ドルの罰金を科されました。DPCの調査により、TikTokがGDPRで義務付けられている通り、13歳未満の子どもから有効な同意を得ていなかったことが判明しました。
さらに、DPCは、TikTokが子どもが有害な可能性のあるコンテンツを閲覧するのを防ぐための対策を十分に講じていないとして批判しました。これはGDPRの下で科された罰金としては最大規模のもののひとつであり、オンライン上での子どものデータ保護がいかに重要であるかを浮き彫りにしています。
8. ダブルオプトイン方式による同意の取得
真に情報に基づいた同意プロセスを円滑に進めるためには、マーケティング目的で顧客のデータ(電子メールアドレスを含む)を処理する前に、顧客から明確な同意を得てください。ダブルオプトインの手順は、個人が認識した上で自発的に電子メールリストに登録したことを確実にするための確実な方法です。
ダブルオプトインはどのように機能するのでしょうか?
- 初回サブスクリプション: ユーザーが電子メールを入力してリストに登録すると、確認メールが届きます
- 確認: サブスクリプション手続きを完了するには、本人自身が確認電子メール内のリンクまたはボタンをクリックする必要があります。
この2つのステップによる検証プロセスは、スパムを防止し、個人が電子メールの受信に積極的に同意したことを確認するのに役立ちます。ダブルオプトインプロセスを導入することで、迷惑メールとして flag されるリスクを軽減できます。
9. プライバシーポリシーを期間ごとに更新する
データ取り扱い方針や法的要件の変更を反映させるため、プライバシーポリシーを定期的に見直して更新しましょう。プライバシーポリシーを最適な形に保つために、以下のポイントに注力してください:
- 正確性: プライバシーポリシーに記載されている情報が正確かつ最新であることを確認してください
- アクセシビリティ: ウェブサイト上でプライバシーポリシーを簡単に閲覧できるようにし、他の関連ページからもリンクを張ってください。
- 一貫性: プライバシーポリシーが、実際のデータ取り扱い方針と整合していることを確認してください
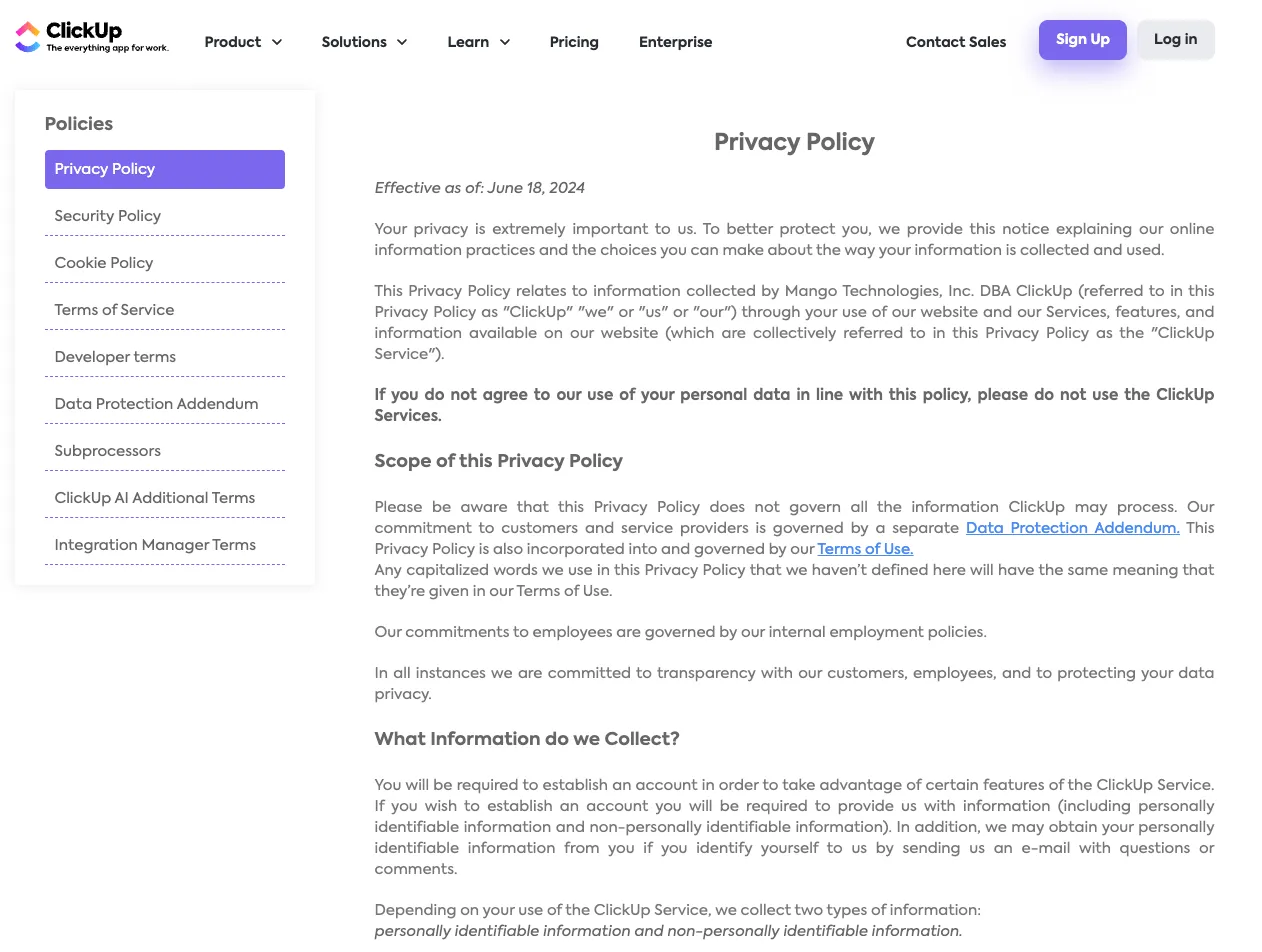
💈おまけ: 参考になる例をお探しですか?ClickUpのプライバシーポリシーをご覧ください。
10. サードパーティのリスクを評価する
データ管理責任を負うビジネス体として、貴社は提携先がGDPRに準拠しているかどうかを再確認する責任があります。言うは易く行うは難し、というのは重々承知しています!そこで、提携先監査の方針策定に役立つプロセスの概要をご紹介します:
- 仕事の範囲、共有されるデータ、セキュリティ対策、および双方の責任を明記した、明確なデータ処理契約を締結してください。
- これらのサードパーティについて、プライバシーポリシー、認証、および実績を評価し、徹底的なデューデリジェンスを実施してください。
- データの機密性、処理活動、および相手先の場所(EU域内か域外か)といった要素を考慮し、相手先とのデータ共有に伴うリスクを評価してください。
- コンプライアンス状況を監視し、監査を実施することで、定期的な監督を維持しましょう
自動化ツールを活用してGDPR準拠を実現する
ふぅ、なかなかのチェックリストですね。幸いなことに、このコンプライアンスへの道のりを一人で切り開く必要はありません。
プロセスを効率化し、業務を楽にしてくれるデジタルGRCツールはいくつかありますが、その一つがClickUpです。オールインワンのプロジェクト管理プラットフォームであるClickUpは、GDPRコンプライアンスの拠点としても簡単に活用できます。
GDPRコンプライアンスのチェックリストのような、一見難しそうに見えるプロセスを構築する際には、ステップによるアプローチが必要です。そして、ClickUpではまさにその「ステップによるアプローチ」を重視しています。🪜
ClickUpの「タスクチェックリスト」などの機能は、このような複雑なプロセスを細分化して管理できるように設計されています。これらを「タスク内のToDoリスト」と考えてください。チェックリストを作成することで、タスクを完了するために必要な具体的なアクションを明確に定義し、チームメンバーに割り当て、進捗状況を追跡することができます。
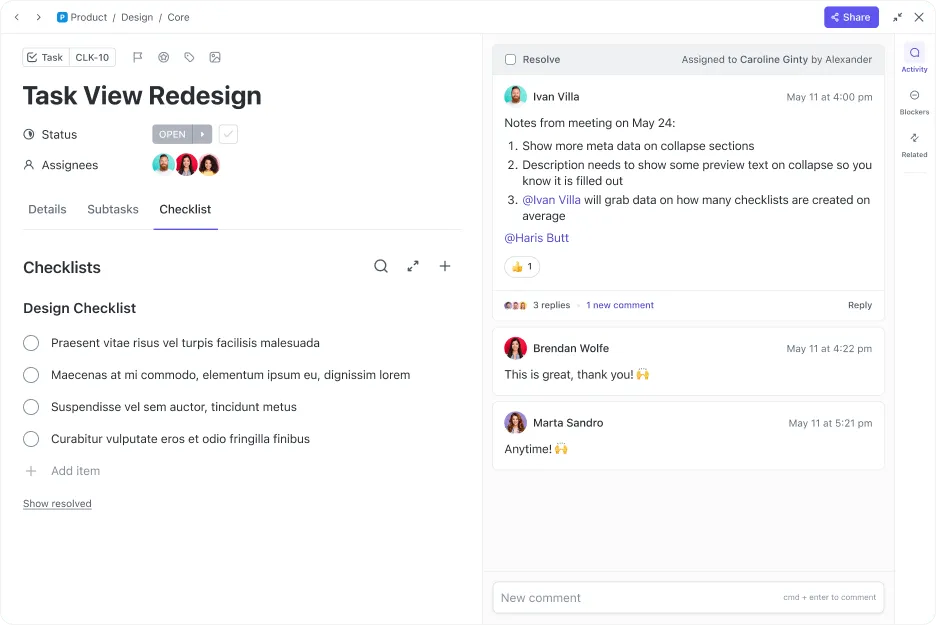
ClickUpでタスクチェックリストを使用するには、新しいタスクを作成し、そのタスク内の「チェックリスト」タブをクリックして、個々のステップを追加するだけです。その後、コンプライアンスチェックリストを次のように、より管理しやすい小さなサブタスクに整理することができます:
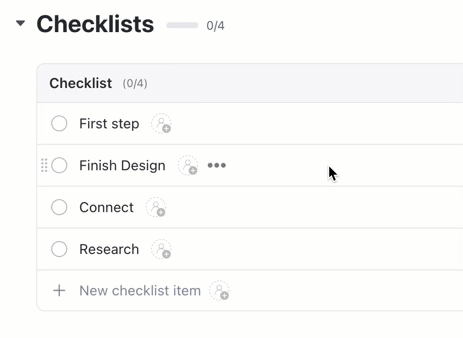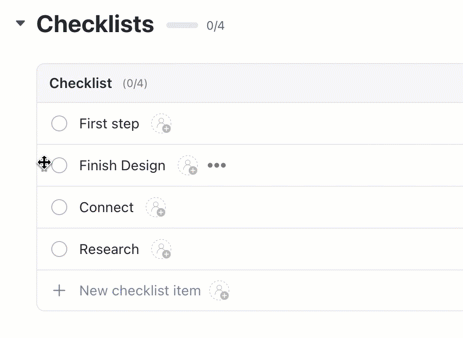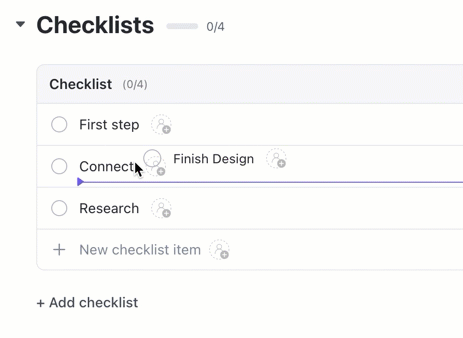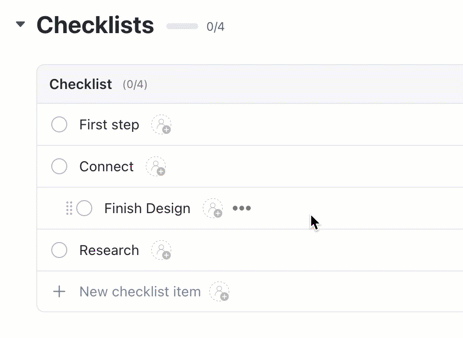
タスクリストにすべてのステップをまとめ終えたら、各タスクを法務チームなどの関連チームに割り当て、プロセスを進めていきましょう。
また、ClickUpのガントチャートビューを使用すれば、このプロセスをタイムライン上で可視化し、進捗状況を確認するとともに、プロジェクト完了までの明確なスケジュールを見積もることができます。
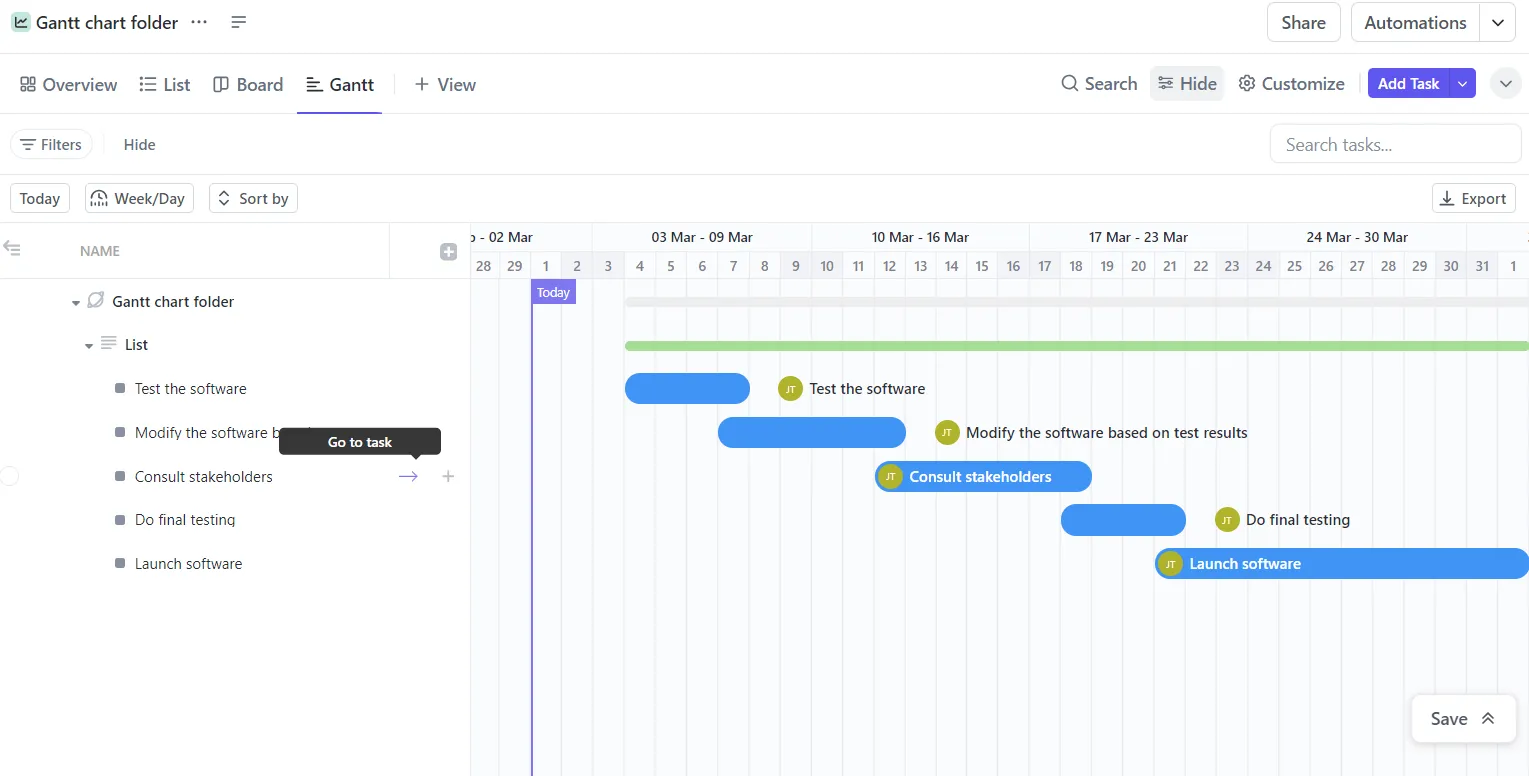
それだけではありません。プロセスが整ったら、ClickUp Automationを活用して、定義したルールに基づいて特定のアクションを完了させましょう。例えば、3か月ごとにプライバシーポリシーの入力、確認、更新を行うよう関係者に通知するカスタム自動化を設定することができます。

そして最後に、GDPRポリシーの遵守には、膨大な量の文書作成が伴います。
プロセスのどの段階であれ行き詰まってしまった場合は、ClickUpに組み込まれたAIアシスタント「ClickUp Brain」を活用してください。分かりやすく平易な言葉でポリシーの草案を作成したり、GDPRに関する業界のベストプラクティスを調査したりするのに役立ちます。

さらに、ClickUpには、チェックリストの作成プロセスを大幅に簡素化するカスタムテンプレートが用意されています。
ClickUpのコンプライアンスプロジェクトプランテンプレート
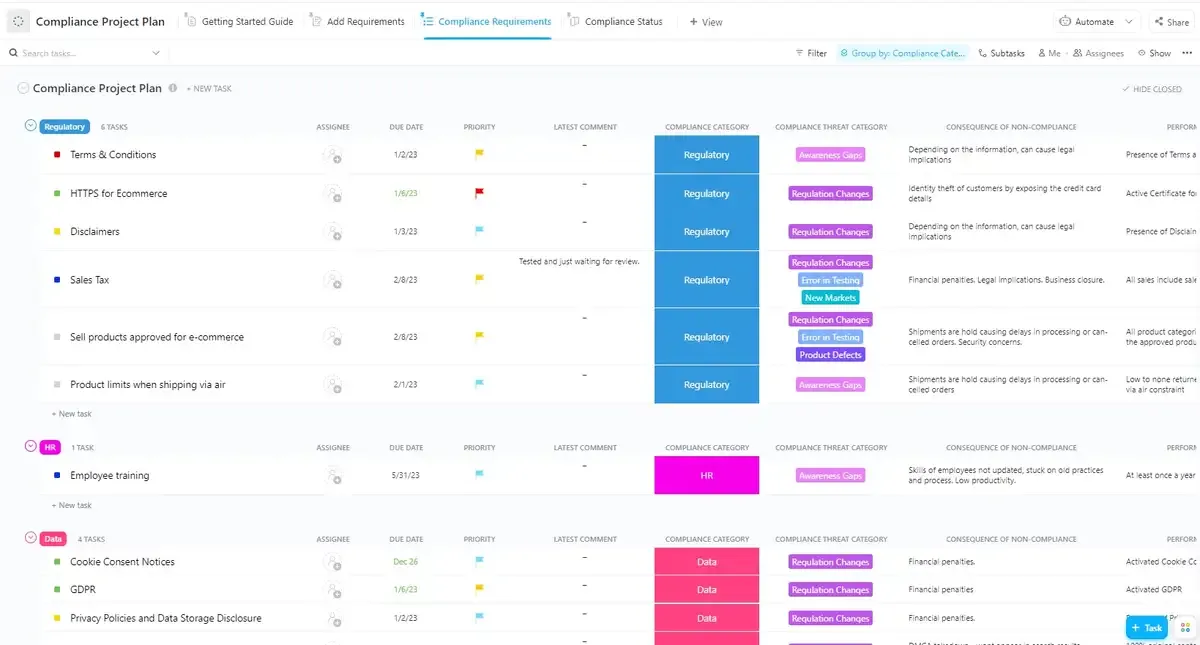
ClickUpのコンプライアンスプロジェクトプランテンプレートは、GDPRコンプライアンスへの努力を管理するための包括的なソリューションを提供します。その「コンプライアンス要件ビュー」では、必要な規制をすべて一覧表示でき、「コンプライアンスステータスビュー」では、進捗状況を明確に把握し、未対応の領域を特定できます。「要件追加ビュー」により、新たな規制が発生しても、それを簡単に組み込むことができます。 全体として、このテンプレートはコンプライアンスプロセスを効率化し、業務の整理、進捗の追跡、そしてGDPR基準の順守を確実にサポートします。
ClickUpのプロジェクトチェックリストテンプレート
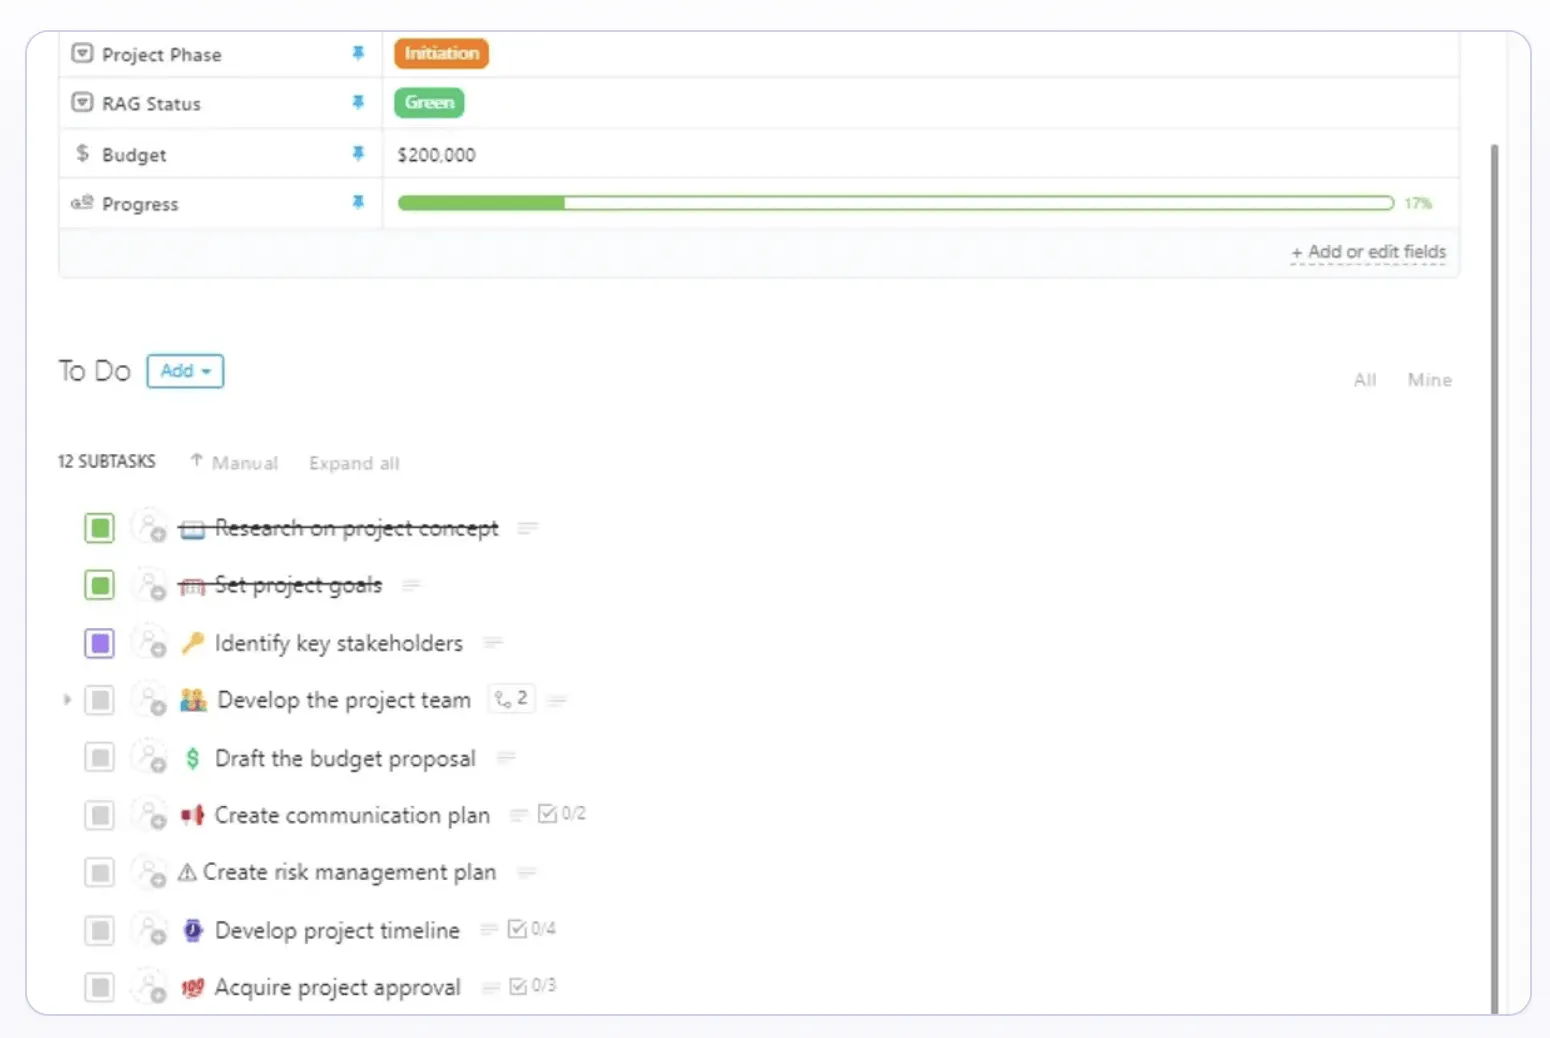
ClickUpの「プロジェクトチェックリストテンプレート」は、コンプライアンスプロセスの重要なステップを整理するのに役立ちます。このテンプレートには、あらゆるプロジェクトの基盤となる一般的なサブタスクの概要が含まれています。このテンプレートを次のような用途にご活用ください:
- 各ステップが前のステップを土台として進められるよう、タスクの適切な順序を整理しましょう。これにより、エラーや漏れを防ぐことができます。
- GDPR準拠に関連する潜在的な課題やリスクを予測し、これらの問題に先手を打って対処しましょう。
- 各タスクに期限を設定し、プロジェクト全体が予定通りに完了するようにしましょう。
ClickUpでコンプライアンス対応が簡単に
体系的に整理されたGDPRコンプライアンスチェックリストは、組織がこの重要な規制の要件を確実に満たすために不可欠です。
ClickUpのプロジェクト管理機能は、GDPRコンプライアンスチェックリストの作成と管理を行うための強力なプラットフォームを提供します。一見複雑に見えるこのプロセスを、より小さく管理しやすいタスクに分解することで、進捗を効果的に追跡し、潜在的な問題を特定し、コンプライアンスを確保することができます。
プロセスの概要策定から役割分担、進捗管理、チームとの連携に至るまで、ClickUpを活用すれば、コンプライアンスプロジェクトを順調に進めることができます。
ClickUpの無料アカウントに登録して、 GDPR対応プロセスを始めましょう!