Para muchos de nosotros, todo empieza con un servidor MCP. Un desarrollador conecta GitHub a Claude o Cursor, y funciona. Luego alguien añade Slack, después Jira y, a continuación, una base de datos interna.
Seis meses después, cada desarrollador tiene su propio archivo de configuración, sus claves de API y su lista de servidores.
Ahora no sabes qué agentes pueden acceder a los datos de producción. Si un ingeniero se marcha, tienes que realizar el seguimiento de todos los tokens que ha creado. Añadir un nuevo servidor implica actualizar manualmente 15 configuraciones de cliente.
Lo preocupante es que, cuando un agente hace algo inesperado, no hay un único registro que pueda explicar por qué ocurrió en primer lugar.
Los tokens son el segundo coste. Cada servidor conectado carga sus definiciones de herramientas en la ventana de contexto. En una configuración de cinco servidores, Anthropic midió unos 55 000 tokens de definiciones de herramientas antes de que el agente leyera una sola solicitud.
Así pues, la gestión de varios servidores MCP se reduce a dos tareas: controlar el acceso desde un único lugar y mantener reducida la lista de herramientas de cada agente. Una pasarela MCP se encarga de la primera de forma predeterminada, por defecto. Se ocupa de la segunda únicamente cuando filtra o busca herramientas. Analizamos cinco pasarelas que merece la pena evaluar, cuánto cuesta cada una y cómo implementarlas sin afectar al funcionamiento de tus agentes.
En resumen: Para gestionar varios servidores MCP a gran escala, colócalos detrás de una única puerta de enlace MCP. La puerta de enlace controla quién puede llamar a cada herramienta, almacena las credenciales y registra cada llamada a las herramientas. Antes de realizar ninguna conexión, elimina las herramientas que no se utilicen y proporciona a cada equipo solo las herramientas que necesite. Una puerta de enlace reduce el contexto del modelo únicamente cuando filtra o busca herramientas. Traslada primero los servidores de solo lectura y prueba todo a través de la puerta de enlace antes de redirigir el tráfico de producción.
Elige una pasarela en función del lugar donde se ejecuten tus agentes:
- Composio: autenticación gestionada para cientos de aplicaciones SaaS, sin necesidad de servidores para su ejecución.
- Puerta de enlace MCP de Docker: desarrollo local, con cada servidor en su propio contenedor (gratis, licencia MIT)
- IBM ContextForge: configuraciones autohospedadas que requieren un conjunto de herramientas por equipo y API REST convertidas en herramientas MCP (gratis, Apache 2.0)
- Kong AI Gateway: equipos que ya utilizan Kong y desean aplicar las mismas políticas al tráfico de API y MCP (desde 25 $ al mes)
- Pasarela Amazon Bedrock AgentCore: agentes en AWS que necesitan buscar herramientas en el momento de la llamada (tarifa por llamada)
¿Qué es una pasarela MCP?
Una pasarela MCP es un único punto final que se sitúa entre tus clientes de IA y tus servidores MCP. Claude, Cursor o tu propio agente se conectan a ella una sola vez, con una única credencial. La pasarela gestiona todos los servidores que hay detrás de ella.
Cuando llega una solicitud, la pasarela comprueba quién la realiza y qué herramientas puede ver ese usuario o agente. Obtiene las definiciones de las herramientas de cada servidor de origen y les añade un prefijo a los nombres para que «github_create_issue» y «jira_create_issue» no entren en conflicto. Todo lo que hayas filtrado se descarta, de modo que el modelo ve una lista limpia.
Cuando el modelo selecciona una herramienta, la pasarela redirige la llamada al servidor propietario de la misma y adjunta las credenciales de dicho servidor. En la mayoría de los productos, el agente nunca las almacena. Todas las llamadas pasan por un único punto, por lo que la pasarela puede registrar qué se ha llamado, quién lo ha hecho y qué respuesta se ha recibido.
La selección de la herramienta y la seguridad del servidor siguen dependiendo de cómo se configuren los filtros y los permisos, algo que trataremos en la sección de instrucciones que aparece a continuación.
Nota: Para obtener más información sobre el lado del cliente de la conexión, consulta cómo funciona un cliente MCP. Para conocer los conceptos básicos del protocolo, empieza por nuestra guía introductoria al Model Context Protocol.
¿En qué se diferencia una pasarela MCP de un registro, una pasarela LLM o una pasarela API?
Las cuatro se sitúan entre un cliente y algo que este necesita, y por eso los equipos las confunden.
La diferencia radica en el tráfico que gestiona cada uno. Una pasarela MCP decide si un agente puede invocar una herramienta, mientras que un registro solo indica a los clientes qué servidores existen y nunca transmite una solicitud. Las pasarelas LLM y API gestionan tipos de tráfico distintos: la primera selecciona qué modelo responde a una indicación, y la segunda protege las llamadas HTTP habituales a tus servicios.
| Capa | Lo que transmite | Pregunta a la que responde | Ejemplos |
| Pasarela MCP | Llamadas de la herramienta a los servidores de MCP | ¿Puede este agente llamar a esta herramienta? | Pasarela MCP de Docker, IBM ContextForge, pasarela AgentCore de Amazon Bedrock |
| Registro MCP | Metadatos sobre los servidores | ¿Qué servidores hay y dónde se encuentran? | Registro oficial de MCP |
| Pasarela LLM | Solicitudes de inferencia de modelos | ¿Qué modelo da respuesta a estas necesidades y a qué coste? | Kong IA Gateway, LiteLLM |
| Pasarela de API | Tráfico HTTP y gRPC | ¿Está autorizada esta solicitud? | Kong Gateway, Amazon API Gateway |
En la práctica, las líneas se difuminan. Por ejemplo, herramientas como Kong AI Gateway envían el tráfico de LLM y MCP a través de un único plano de control, y ContextForge ejecuta un registro junto con su puerta de enlace. Al comparar productos, comprueba qué capas cubre realmente cada uno.
El registro oficial de MCP se lanzó en septiembre de 2025, con el respaldo de Anthropic, GitHub, PulseMCP y Microsoft. Un año después, sigue en fase de vista previa. Úsalo para descubrir servidores, pero mantén tu propia lista de servidores aprobados.
¿Reduce una pasarela MCP el uso de tokens?
Sí, pero solo cuando filtra o busca herramientas. Cada servidor MCP incluye un conjunto de herramientas, y cada herramienta tiene una descripción escrita que la IA tiene que leer antes de poder utilizarla. Y esas descripciones consumen tokens. Una pasarela reúne todos tus servidores en un solo lugar. A menos que la configures para filtrar, sigue mostrando a la IA todas las herramientas de todos los servidores, por lo que la IA lee la misma pila de descripciones que antes.
Solo se ahorran tokens cuando la pasarela oculta las herramientas que una tarea no necesita.
Ejemplo: Las propias cifras de Anthropic muestran dónde recae el peso. En una configuración de cinco servidores, GitHub aporta 35 herramientas que suman unos 26 000 tokens, y Slack añade 11 herramientas que suman unos 21 000. Sentry, Grafana y Splunk suman entre todos 12 herramientas más, lo que supone unos 8.000. Eso hace un total de 58 herramientas y unos 55.000 tokens antes incluso de entrar en la conversación, y solo GitHub representa casi la mitad de esa cifra. Añadir Jira supone otros 17.000. Anthropic afirma que ha visto cómo las definiciones de herramientas alcanzaban los 134.000 tokens antes de la optimización.
El coste es solo la mitad del problema. Un punto de fallo habitual se produce cuando el modelo elige la herramienta equivocada o pasa los parámetros incorrectos. Esto ocurre especialmente cuando los nombres de las herramientas son muy similares, como «notification-send-user» y «notification-send-channel». La documentación de Anthropic indica que la selección de herramientas empieza a deteriorarse cuando hay entre 30 y 50 herramientas disponibles, y unos pocos servidores pueden hacer que se supere ese límite por sí solos.
La solución recomendada por Anthropic consiste en cargar una herramienta de búsqueda desde el principio e incorporar únicamente las tres a cinco herramientas que necesita una tarea. En una prueba con más de 50 herramientas MCP, el contexto total se redujo de unos 77 000 tokens a unos 8 700, lo que, según Anthropic, supone una reducción del 85 %. La precisión en sus evaluaciones internas de MCP también aumentó: Opus 4 pasó del 49 % al 74 % con la búsqueda de herramientas activada, y Opus 4.5 pasó del 79,5 % al 88,1 %.
Las conclusiones de la empresa sobre la ejecución de código con MCP van aún más allá. Cuando un agente exploraba una carpeta de archivos de herramientas y leía únicamente las definiciones que necesitaba, un flujo de trabajo de Google Drive a Salesforce se redujo de 150 000 tokens a 2 000. Sin embargo, este enfoque requiere un entorno aislado para el código que escribe el agente, lo que supone un coste operativo adicional.
Las pasarelas te ofrecen dos formas de abordar esto.
Lo primero es recortar las listas de herramientas manualmente. Los perfiles de Docker te permiten incluir herramientas individuales en una lista blanca por servidor, los servidores virtuales de ContextForge publican un conjunto cuidadosamente seleccionado a partir de varios servidores de origen, y el Tool Router de Composio puede vincular una sesión a una lista fija.
La segunda es la consulta en el momento de la llamada. AgentCore Gateway incluye una herramienta de búsqueda semántica integrada que los agentes realizan en lenguaje natural, y Composio también puede encontrar herramientas en tiempo de ejecución.
La recomendación de Anthropic es tomar medidas cuando las definiciones superen los 10 000 tokens o cuando se disponga de 10 o más herramientas. La mayoría de las configuraciones de automatización de flujos de trabajo de IA superan ese límite rápidamente, y los flujos de trabajo con múltiples agentes lo superan aún antes.
Nota: La búsqueda tiene sus propios límites. En una prueba comparativa realizada en diciembre de 2025 con 2.792 herramientas, Stacklok —que comercializa un optimizador de la competencia— descubrió que la búsqueda de herramientas de Anthropic seleccionaba la herramienta adecuada en el 34 % de los casos. Arcade, otro proveedor, informó de una precisión de recuperación del 56 % al 64 % entre 4.027 herramientas. Ambas pruebas se realizaron mientras el buscador de herramientas de Anthropic se encontraba en fase beta, por lo que conviene probar cualquier capa de búsqueda con tu propio catálogo antes de confiar en ella.
¿Cuáles son las mejores pasarelas MCP?
Hay muchos productos que se autodenominan puertas de enlace MCP, y algunos se parecen más a directorios de servidores. Esta lista se limita a las herramientas que se sitúan en el centro de tu configuración. Tus agentes se conectan a un único punto final, la puerta de enlace accede a los servidores que hay detrás de ella y tú obtienes al menos un control real sobre lo que pasa a través de ella.
Ese control podría consistir en un inicio de sesión, una lista de herramientas autorizadas o un registro de auditoría.
Cinco han pasado el corte. Todas resuelven el mismo problema, pero de formas diferentes. La elección adecuada depende de dónde se ejecuten ya tus agentes: en el portátil de un desarrollador, en tu propia infraestructura, en una configuración existente de Kong, en AWS o en aplicaciones SaaS.
| Puerta de enlace | Ideal para | Función destacada | Precio de salida | Dónde se queda corta |
| Pasarela MCP de Docker | Desarrollo local en Docker Escritorio | Cada servidor se ejecuta en su propio contenedor, con listas de permitidos específicas para cada herramienta en los perfiles. | Gratis, de código abierto (MIT) | La versión de gobernanza solo está disponible por invitación a través del equipo de ventas de Docker. |
| IBM ContextForge | Equipos de plataformas que se autoalojan | Los servidores virtuales proporcionan a cada equipo su propio conjunto de herramientas, y las API REST o gRPC se convierten en herramientas MCP. | Gratis, de código abierto (Apache 2.0) | Tú mismo la ejecutas, la actualizas y la escalas |
| Kong IA Gateway | Teams que ya utilizan Kong Konnect | Un único motor de políticas para el tráfico de API, LLM y MCP, con control de acceso por herramienta | 25 $ al mes por cada plano de control sin servidor | El SSO y los registros de auditoría de la plataforma son exclusivos de la versión Enterprise. |
| Amazon Bedrock AgentCore Gateway | Agentes que se ejecutan en AWS | Búsqueda semántica integrada en la herramienta, con AgentCore Identity incluido sin coste adicional. | Pago por llamada, sin mínimo | La tarificación basada en el uso en varios servicios de AgentCore hace que la previsión de los costes mensuales sea más difícil. |
| Composio | Equipos que conectan agentes a numerosas aplicaciones SaaS sin necesidad de ejecutar servidores | Autenticación gestionada para más de 1.500 aplicaciones, además de listas de herramientas fijas o búsqueda de herramientas en tiempo de ejecución en una sola sesión de Tool Router. | Free hasta 100 000 llamadas a herramientas al mes | Las llamadas a herramientas y las credenciales almacenadas se ejecutan a través de la nube de Composio, a menos que configures una implementación del tipo «trae tu propia nube» (BYOC). |
Cómo evaluamos el software en ClickUp
Nuestro equipo editorial sigue un proceso transparente, respaldado por investigaciones y neutral respecto a los proveedores, por lo que puedes confiar en que nuestras recomendaciones se basan en el valor real de los productos.
Aquí tienes un resumen detallado de cómo evaluamos el software en ClickUp.
1. Puerta de enlace MCP de Docker (ideal para el desarrollo local en Docker Escritorio)
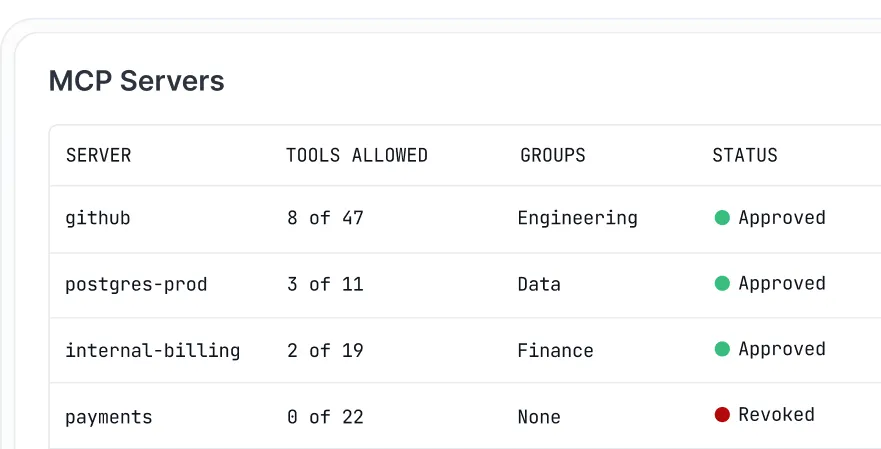
Docker MCP Gateway es el motor de código abierto que hay detrás del MCP Toolkit en Docker Escritorio. Si ya utilizas Escritorio con el kit de herramientas activado, la pasarela se ejecuta en segundo plano sin necesidad de configuración adicional. Su respuesta a la proliferación de servidores son los contenedores. Cada servidor MCP se ejecuta en su propio contenedor con privilegios, acceso a la red y recursos restringidos, y la pasarela lo inicia únicamente cuando un agente necesita una de sus herramientas.
Los perfiles centralizan la configuración. Un perfil agrupa los servidores que necesita un proyecto, y todos los clientes a los que te conectes —ya sea Cursor, VS Code, Claude Escritorio o Claude Código— utilizan esa misma configuración. Puedes enviar un perfil a un registro OCI para que tus compañeros de equipo lo descarguen, lo que sustituye 15 archivos de configuración editados manualmente por una única definición compartida.
Dentro de un perfil, puedes activar herramientas concretas, como `github.create_issue`, y dejar el resto de ese servidor desactivado. Así es como Docker mantiene breve la lista de herramientas del modelo.
Las credenciales no figuran en los archivos de configuración. La pasarela extrae los secretos del almacén de secretos de Docker Escritorio y los añade al iniciar un servidor, además de gestionar el inicio de sesión mediante OAuth para los servidores que lo necesiten. El registro integrado y el seguimiento de llamadas muestran qué herramientas se han ejecutado. La pasarela solo enruta las llamadas, mientras que el procesamiento se lleva a cabo en los agentes de IA que se ejecutan para la automatización. Para empezar, el catálogo de Docker MCP incluye más de 200 herramientas y servicios.
- Contenedor por servidor: Cada servidor MCP se ejecuta de forma aislada con privilegios, acceso a la red y recursos restringidos.
- Perfiles compartibles: agrupa los servidores una sola vez y, a continuación, envía y descarga el perfil a través de un registro OCI para que todo el equipo utilice la misma configuración
- Listas de herramientas permitidas: activa o desactiva herramientas concretas dentro de un perfil para mantener reducida la lista de herramientas del modelo
- Gestión de secretos y OAuth: Las credenciales proceden del almacén de secretos de Docker Escritorio en lugar de los archivos de entorno, y los flujos de OAuth integrados cubren los servidores que requieren inicio de sesión.
- Pasarela MCP de Docker: Gratis (código abierto, licencia MIT)
- Docker Personal: 0 $
- Docker Pro: 11 $ por usuario al mes
- Equipo de Docker: 16 $ por usuario al mes
- Docker Business: 24 $ por usuario al mes (facturación anual)
- G2: No hay suficientes opiniones
- Capterra: No hay suficientes reseñas
Dónde se queda corto: La pasarela está diseñada para desarrolladores que ejecutan servidores en sus propios equipos. La versión de gobernanza, que se comercializa como parte de Docker IA Governance, solo está disponible mediante invitación a través del equipo de ventas de Docker, por lo que no puedes registrarte por tu cuenta para acceder a los controles de políticas para todo el equipo. Puedes ejecutar la pasarela sin Docker Escritorio mediante una instalación manual, pero la gestión de secretos sigue dependiendo de Escritorio.
Ideal para: Desarrolladores y equipos pequeños que desean que cada servidor MCP esté en su propio contenedor y que haya una configuración de uso compartido para todos sus clientes de IA. No lo elijas si: Necesitas SSO de autoservicio, acceso basado en roles entre equipos o registros de auditoría que cumplan con los requisitos de cumplimiento normativo para las llamadas MCP.
Una opinión de un usuario dice:
La puerta de enlace MCP de Docker es realmente útil para el desarrollo local —aislamiento de contenedores por servidor, gestión de credenciales integrada en Docker Escritorio—, pero en realidad no está diseñada para la gobernanza de la corporación entre equipos y regiones.
Ideal para: Desarrolladores y equipos pequeños que desean que cada servidor MCP se aloje en su propio contenedor y que haya una configuración de uso compartido para todos sus clientes de IA. No lo elijas si: Necesitas SSO de autoservicio, acceso basado en roles entre equipos o registros de auditoría que cumplan con los requisitos normativos para las llamadas MCP.
¿Qué opinan los usuarios reales sobre Docker MCP Gateway?
Una opinión de un usuario dice:
La pasarela MCP de Docker es realmente útil para el desarrollo local —aislamiento de contenedores por servidor, gestión de credenciales integrada en Docker Escritorio—, pero no está pensada realmente para la gobernanza de la corporación entre equipos y regiones.
La puerta de enlace MCP de Docker es realmente útil para el desarrollo local —aislamiento de contenedores por servidor, gestión de credenciales integrada en Docker Escritorio—, pero no está pensada realmente para la gobernanza de la corporación entre equipos y regiones.
2. IBM ContextForge (la mejor opción para conjuntos de herramientas autohospedados y específicos para cada equipo)
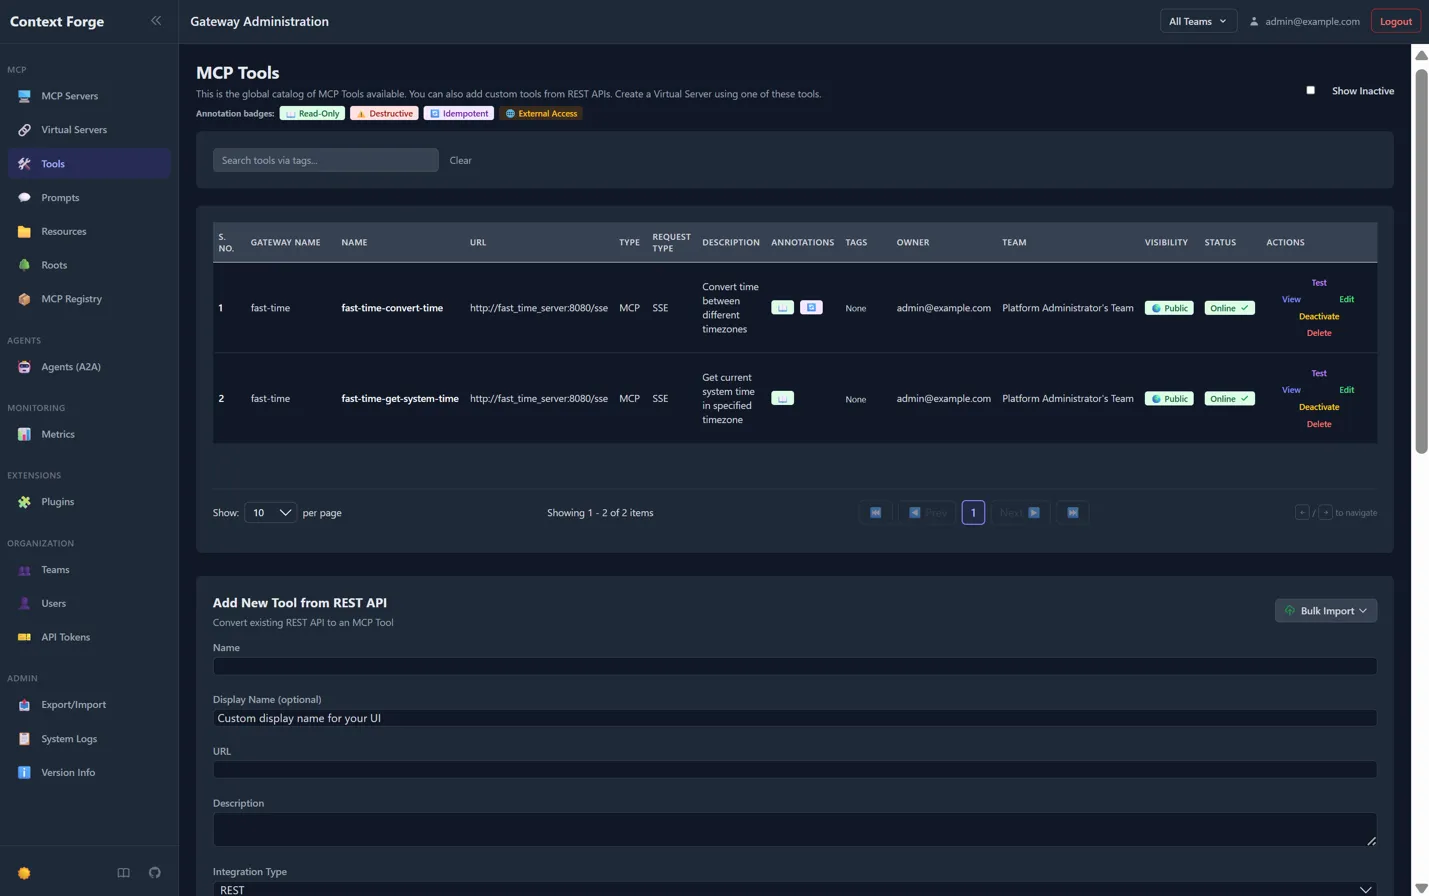
IBM ContextForge es una pasarela y un registro de código abierto que se ejecuta en tu propia infraestructura. Reúne servidores MCP, servicios de agente a agente (A2A) y API REST o gRPC convencionales detrás de un único punto final. Puedes instalarlo desde PyPI, ejecutarlo como contenedor o implementarlo en Kubernetes con el gráfico Helm del proyecto.
Lo que la distingue es el servidor virtual. Seleccionas herramientas de entre todo lo registrado en la pasarela, las agrupas bajo un único nombre y rediriges a un cliente al punto final de ese paquete. Un agente de finanzas obtiene las herramientas de finanzas, un agente de soporte obtiene un conjunto diferente, y ninguno de los dos carga las definiciones del otro. Cada servidor virtual puede ser privado, compartido con un equipo o público.
Además, convierte las API que ya tienes en herramientas MCP. Solo tienes que indicarle un punto final REST y extrae el esquema JSON automáticamente. La herramienta también traduce los servicios gRPC mediante reflexión del servidor. Esto te ahorra tener que escribir un servidor envoltorio para cada API interna.
Cada servidor upstream mantiene sus propios ajustes de OAuth, y ContextForge almacena los tokens por usuario, por lo que dos servidores pueden utilizar diferentes proveedores de identidad. La interfaz de usuario para administradores incluye un visor de registros en tiempo real, y los rastros se envían a través de OpenTelemetry a backends como Jaeger, Zipkin y Datadog. Más de 40 complementos añaden transportes e integraciones adicionales.
- Servidores virtuales: agrupa un conjunto de herramientas cuidadosamente seleccionadas de varios servidores de origen y asigna a cada equipo o agente su propio punto final
- Conversión de REST a gRPC: Convierte las API existentes en herramientas MCP, con esquemas JSON extraídos automáticamente
- OAuth por servidor: asigna a cada servidor de origen su propio proveedor de identidad y sus propios ámbitos, con tokens almacenados por usuario
- Trazado de OpenTelemetry: envía trazas a Jaeger, Zipkin, Tempo, Datadog o New Relic
- ContextForge: Gratis (código abierto, Apache 2.0)
- Infraestructura: pagas por tu propio alojamiento, base de datos y caché Redis opcional
- G2: No hay suficientes opiniones
- Capterra: No hay suficientes reseñas
Donde se queda corto: Tienes que gestionarlo, actualizarlo y escalarlo tú mismo. La pasarela no se iniciará hasta que generes claves secretas seguras. El proyecto recomienda PostgreSQL para entornos de producción, y el soporte técnico se ofrece a través de problemas y debates en GitHub.
Ideal para: equipos de plataformas que quieran alojar sus propios servicios, proporcionar a cada equipo su propio conjunto de herramientas y convertir las API internas en herramientas MCP. No lo elijas si: prefieres un servicio gestionado en lugar de gestionar tú mismo la pasarela.
Ideal para: equipos de plataformas que quieran alojar sus propios servicios, proporcionar a cada equipo su propio conjunto de herramientas y convertir las API internas en herramientas MCP. No lo elijas si: prefieres un servicio gestionado en lugar de gestionar tú mismo la puerta de enlace.
¿Qué opinan los usuarios reales sobre IBM ContextForge?
Una opinión de un usuario dice:
Con licencia Apache, diseñada para quienes ya gestionan una infraestructura de Kubernetes a gran escala. Ha madurado hasta convertirse en una herramienta verdaderamente capaz: ofrece gobernanza y supervisión reales, y puede gestionar MCP junto con el resto de las API de tu empresa. Sin embargo, su puesta al día es más compleja que la de las opciones más sencillas; no es un proyecto para un fin de semana.
Con licencia Apache, diseñada para quienes ya gestionan una infraestructura de Kubernetes a gran escala. Ha madurado hasta convertirse en una herramienta verdaderamente capaz: ofrece gobernanza y supervisión reales, y puede gestionar MCP junto con el resto de las API de tu empresa. Sin embargo, su puesta al día es más compleja que la de las opciones más ligeras; no es un proyecto para un fin de semana.
3. Kong IA Gateway (la mejor opción para equipos que ya utilizan Kong)
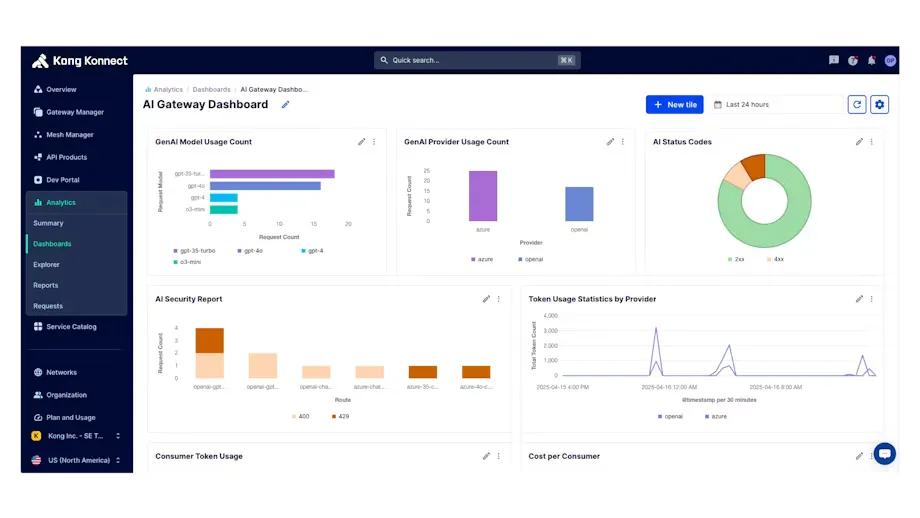
Kong trata el tráfico MCP como otro tipo de tráfico de API. Si tu equipo ya utiliza Kong Gateway o Kong Konnect, la compatibilidad con MCP se ofrece en forma de complementos para la pasarela que ya gestionas. Utilizará los mismos mecanismos de autenticación, limitación de tasa y registro que empleas para tus API.
La pieza clave es el complemento AI MCP Proxy. Puede ubicarse delante de un servidor MCP que ya tengas en funcionamiento, o convertir cualquier API con un esquema OpenAPI en herramientas MCP sin necesidad de código personalizado. También puedes combinar herramientas de varias API en un único punto final MCP, de modo que los agentes se conecten una sola vez en lugar de hacerlo por cada servicio.
El control de acceso funciona herramienta por herramienta. Se configuran listas de permitidos y denegados por consumidor o grupo de consumidores, y cuando un agente solicita su lista de herramientas, Kong devuelve únicamente las herramientas que ese solicitante específico puede utilizar. Cada intento permitido o denegado se registra en el registro de auditoría del complemento. Dado que un agente nunca carga herramientas que no puede invocar, la lista filtrada también mantiene su contexto más reducido.
El inicio de sesión se realiza a través de los complementos de autenticación de Kong, incluidos OpenID Connect y el complemento AI MCP OAuth2. Los registros de tráfico de MCP recogen los ID de sesión, los métodos JSON-RPC, las cargas útiles, las latencias y los errores, y permiten enviar trazas a OpenTelemetry. Si además se enruta el tráfico de LLM a través de la puerta de enlace de IA de Kong, el tráfico de los modelos y el de las herramientas comparten un mismo plano de control.
- Conversión de REST a MCP: Convierte cualquier API con un esquema OpenAPI en herramientas MCP sin necesidad de programar un servidor
- Listas de control de acceso (ACL) por herramienta: Permiten o deniegan el acceso a herramientas individuales por usuario o grupo de usuarios, de modo que la lista de herramientas de cada usuario solo muestre aquellas que está autorizado a utilizar.
- Registros de auditoría de MCP: Registran todos los intentos de acceso de herramientas, tanto los permitidos como los denegados.
- Agregación de herramientas: Combina herramientas de varias API en un único punto de acceso MCP
- Versión de prueba gratuita: 30 días con las funciones de la versión Enterprise
- Konnect Plus: 25 $ al mes por cada plano de control sin servidor, incluyendo 1 millón de solicitudes de API
- Solicitudes adicionales: 200 $ al mes por cada millón de solicitudes adicionales
- Plano de control híbrido: 200 $ al mes
- Plano de control dedicado en la nube: 500 $ al mes, más 0,15 $ por GB de ancho de banda
- Enterprise: Precios personalizados, facturación anual
- G2: 4,4/5 (más de 300 opiniones)
- Capterra: No hay suficientes reseñas
Limitaciones: El SSO y los registros de auditoría de la plataforma solo están disponibles en la versión Enterprise de Konnect. El complemento AI MCP Proxy no admite conexiones de origen WebSocket ni gRPC, y las restricciones de seguridad de la IA no se aplican a las solicitudes MCP. La conversión REST requiere un esquema OpenAPI válido para cada API, y las listas de control de acceso (ACL) por herramienta necesitan Kong Gateway 3.13 o posterior. Las peticiones de ping de los clientes MCP también cuentan para el total mensual de peticiones.
Ideal para: Equipos que ya utilizan Kong y desean que el tráfico MCP se rija por las mismas políticas que sus API. No lo elijas si: Actualmente no utilizas Kong o necesitas SSO sin un contrato Enterprise.
Ideal para: equipos que ya utilizan Kong y desean que el tráfico MCP se rija por las mismas políticas que sus API. No lo elijas si: actualmente no utilizas Kong o necesitas SSO sin un contrato Enterprise.
¿Qué opinan los usuarios reales sobre Kong AI Gateway?
Una opinión de un usuario dice:
Tiene sentido si ya estás utilizando Kong. Ya no se trata simplemente de MCP añadido a la mezcla, sino de un soporte realmente diseñado a medida que incluye el tráfico de agente a agente, y a mediados de julio se asociaron con una empresa de gobernanza basada en IA para integrar directamente las comprobaciones de políticas en la pasarela. Sin embargo, es probable que algunas de las funciones más avanzadas requieran un plan de pago.
Tiene sentido si ya estás utilizando Kong. Ya no se trata simplemente de MCP añadido, sino de un soporte realmente diseñado a medida que incluye el tráfico de agente a agente, y a mediados de julio se asociaron con una empresa de gobernanza basada en IA para integrar directamente las comprobaciones de políticas en la pasarela. Sin embargo, es probable que algunas de las funciones más avanzadas requieran un plan de pago.
4. Amazon Bedrock AgentCore Gateway (la mejor opción para agentes que se ejecutan en AWS)
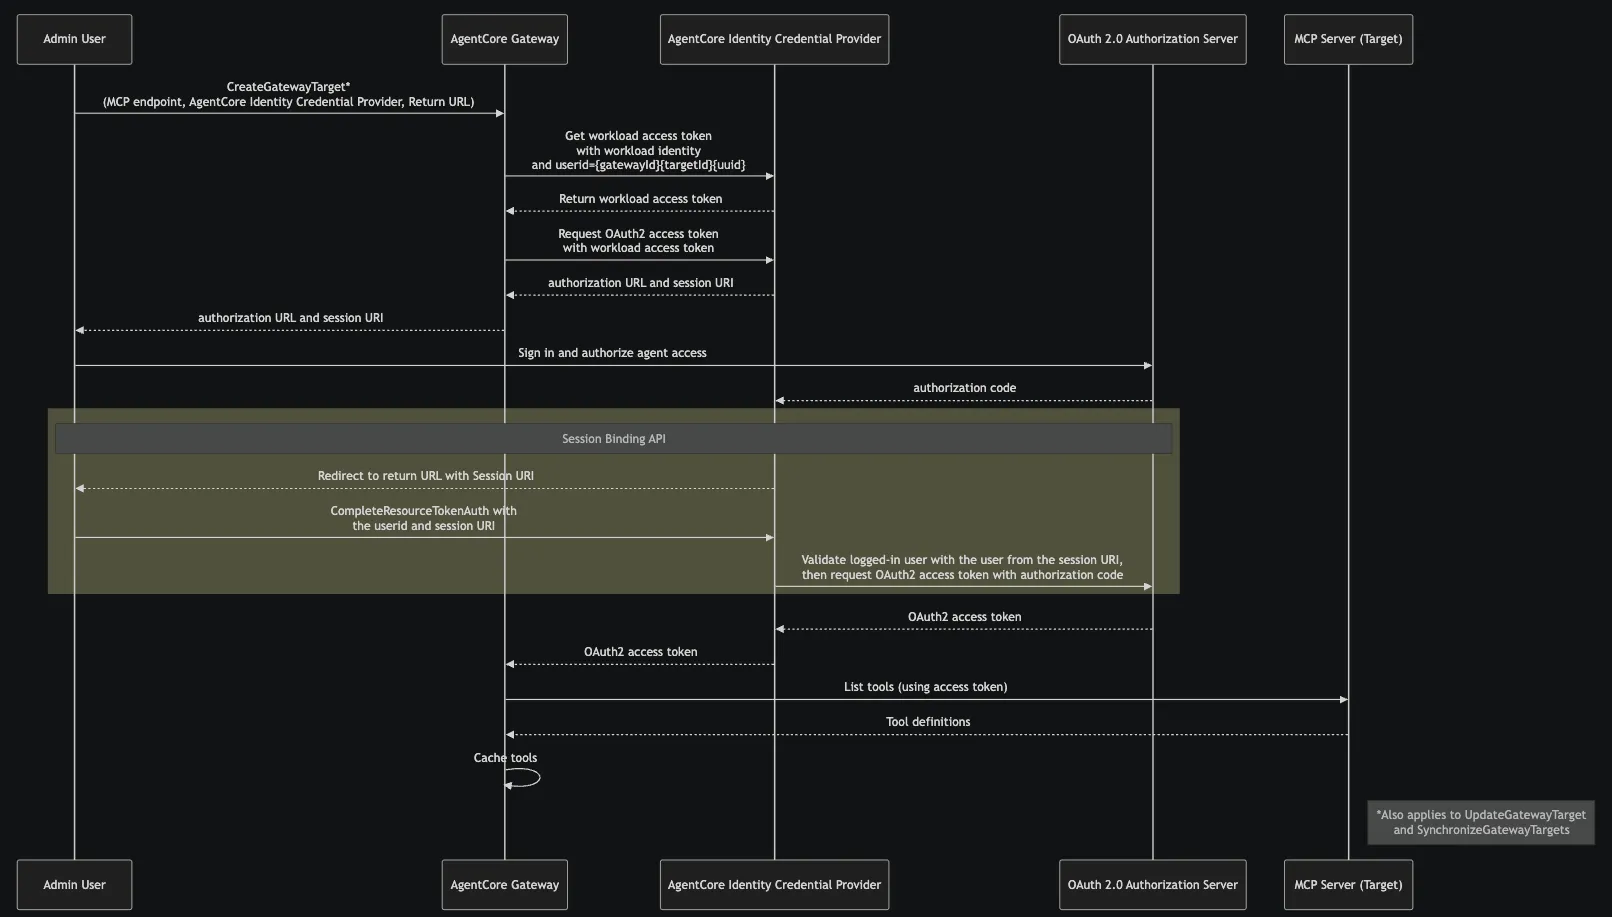
Amazon Bedrock AgentCore Gateway es la opción totalmente gestionada de AWS, por lo que no hay que alojar ni escalar nada. Proporciona a los agentes un único punto de acceso para sus herramientas. AgentCore también convierte las especificaciones OpenAPI y Smithy, las funciones Lambda y los servidores MCP existentes en herramientas MCP sin necesidad de código personalizado. Incluye integraciones con un solo clic para Salesforce, Slack, Jira, Asana y Zendesk.
La búsqueda de herramientas está integrada. Si activas la búsqueda semántica al crear una pasarela, los agentes disponen de una herramienta de búsqueda (x_amz_bedrock_agentcore_search) en la que pueden realizar consultas en lenguaje natural. De este modo, solo obtienen las herramientas que necesita una tarea, en lugar de cargar el catálogo completo. Se trata del mismo patrón bajo demanda que describe Anthropic, pero que se ejecuta en la pasarela en lugar de en el cliente.
La autenticación funciona en ambos sentidos. En la entrada, la pasarela comprueba quién realiza la llamada a través de AWS IAM o un JWT de tu proveedor de identidad. En la salida, inicia sesión en cada herramienta mediante OAuth, una clave de API o un rol de IAM, y añade ella misma esas credenciales, de modo que los agentes nunca las almacenan. AgentCore Identity no supone ningún coste adicional cuando se utiliza a través de la pasarela, y AgentCore Policy puede comprobar cada llamada a una herramienta según las reglas escritas en Cedar.
La pasarela funciona con marcos de código abierto, como CrewAI, LangGraph, LlamaIndex y Strands Agents, y con cualquier modelo. Una actualización de junio de 2026 añadió indicaciones y recursos de MCP, gestión de streaming y sesiones, solicitud de aprobaciones durante la ejecución de tareas e intercambio de tokens OAuth en nombre de terceros.
- Búsqueda semántica de herramientas: Deja que los agentes encuentren las herramientas adecuadas mediante una consulta en lenguaje natural, en lugar de tener que cargar todas las definiciones.
- Conversión de herramientas sin código: Convierte especificaciones OpenAPI, modelos Smithy, funciones Lambda y servidores MCP existentes en herramientas MCP
- Autenticación bidireccional: Verifica a los usuarios que acceden al sistema y añade las credenciales de cada herramienta al salir.
- Integraciones con un solo clic: conecta Salesforce, Slack, Jira, Asana y Zendesk sin necesidad de crear un servidor
- Nivel gratuito: Hasta 200 $ en créditos del nivel gratuito de AWS para nuevos clientes
- Llamadas a herramientas (ListTools, InvokeTool, Ping): 0,005 $ por cada 1.000
- API de búsqueda: 0,025 $ por cada 1.000
- Indexación de herramientas: 0,02 $ por cada 100 herramientas al mes
- Identidad de AgentCore: Sin coste adicional cuando se utiliza a través de la pasarela
- G2: No hay suficientes opiniones
- Capterra: No hay suficientes opiniones
Sus limitaciones: Solo funciona en AWS, por lo que no se puede alojar de forma independiente. La tarificación se basa en el uso de varios servicios de AgentCore, lo que hace que los costes mensuales sean más difíciles de predecir que con una tarifa plana. Según el propio ejemplo de AWS, un agente que gestiona 50 millones de interacciones al mes, con una búsqueda y cuatro llamadas a herramientas cada una, cuesta unos 2.250 dólares al mes, y la búsqueda supone más de la mitad de esa cantidad. La búsqueda semántica está disponible en 18 regiones de AWS. Cada puerta de enlace solo acepta las versiones del protocolo MCP que se configuren, y la observabilidad se gestiona a través de CloudWatch con un coste adicional.
Ideal para: Equipos que ejecutan agentes en AWS y desean disponer de búsqueda de herramientas y gestión de credenciales sin tener que gestionar una pasarela. No lo elijas si: Necesitas alojamiento propio, trabajar en varias nubes o quieres una factura mensual fija y predecible.
Ideal para: Equipos que ejecutan agentes en AWS y desean disponer de búsqueda de herramientas y gestión de credenciales sin tener que gestionar una pasarela. No lo elijas si: Necesitas alojarlo tú mismo, ejecutarlo en varias nubes o quieres una factura mensual fija y predecible.
¿Qué opinan los usuarios reales sobre Amazon Bedrock AgentCore Gateway?
Una opinión de un usuario dice:
La complejidad proviene de varios aspectos: 1) los usuarios deben configurar las credenciales y los entornos de AWS; 2) los desarrolladores deben escribir y anotar íntegramente su código de agente para utilizar AgentCore; y 3) la gestión del contexto requiere modelos de programación específicos que pueden no funcionar con todos los marcos de trabajo.
La complejidad proviene de varios aspectos: 1) los usuarios deben configurar las credenciales y los entornos de AWS; 2) los desarrolladores deben escribir y anotar íntegramente su código de agente para utilizar AgentCore; y 3) la gestión del contexto requiere modelos de programación específicos que pueden no ser compatibles con todos los marcos de trabajo.
5. Composio (la mejor opción para establecer conexiones entre agentes y aplicaciones SaaS sin necesidad de ejecutar servidores)
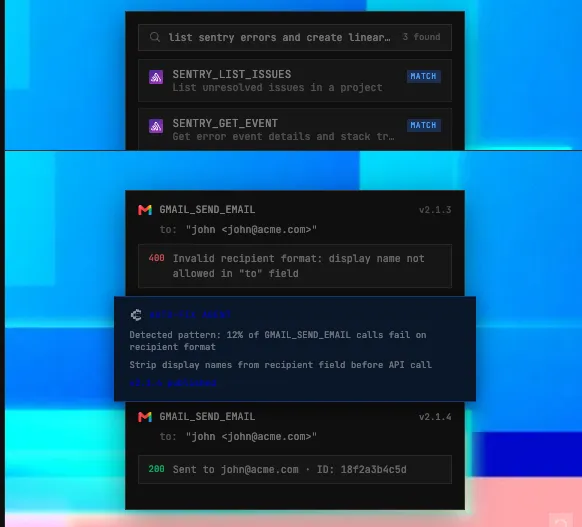
Composio es una plataforma gestionada que conecta a los agentes con más de 1.500 aplicaciones, entre las que se incluyen Gmail, Slack, GitHub, HubSpot y Salesforce. No hay que gestionar ningún servidor. Tu agente o cliente de IA se conecta a una única URL de MCP, y Composio se encarga del inicio de sesión en cada aplicación, desde los flujos de OAuth y las claves de API hasta la actualización de tokens.
La mayor parte del trabajo de la pasarela se lleva a cabo en el Tool Router. Se crea una sesión para cada usuario con los kits de herramientas que necesita, y Composio devuelve un punto final MCP con ámbito limitado. Dentro de una sesión, se puede fijar una lista exacta de herramientas, bloquear algunas específicas o filtrar según indicaciones de MCP, como «solo lectura» o «destructivo». La herramienta también puede buscar en su catálogo en tiempo de ejecución y cargar únicamente las herramientas que necesita una tarea, lo que mantiene reducido el contexto del agente.
Los permisos pueden exigir que una persona apruebe las llamadas de las herramientas en cada llamada o una vez por sesión, con opciones de anulación por herramienta para «permitir siempre» o «denegar siempre». Las sesiones se crean por usuario, por lo que las cuentas conectadas de cada persona permanecen separadas, y una misma persona puede conectar más de una cuenta para la misma aplicación. Si una aplicación no está en el catálogo pero tiene un servidor MCP, puedes añadirla como servidor personalizado de forma gratuita.
Funciona con Claude, ChatGPT, Cursor, Claude Code y cualquier otro cliente MCP, además de marcos como LangChain, LlamaIndex, CrewAI y el SDK de OpenAI Agents. Para tareas de varios pasos, Composio ofrece un entorno de ejecución remoto en el que cada ejecución se lleva a cabo en su propio entorno aislado. La empresa cuenta con el cumplimiento de la norma SOC 2 Tipo II y la certificación ISO 27001:2022.
Funciones destacadas
- Autenticación gestionada: gestiona OAuth, claves de API y la renovación de tokens para más de 1.500 aplicaciones sin necesidad de crear flujos de inicio de sesión.
- Sesiones de Tool Router: Asigna a cada usuario un punto de acceso MCP con ámbito limitado que contenga únicamente los kits de herramientas y las herramientas que necesite.
- Búsqueda de herramientas en tiempo de ejecución: busca en el catálogo completo y carga solo las herramientas que necesita una tarea
- Controles de aprobación: Exigen aprobación humana en cada llamada, una vez por sesión o nunca, con opciones de anulación específicas para cada herramienta
Precios
- Free: 100 000 llamadas a herramientas al mes
- Precio: 29 $ al mes
- Enterprise: precios personalizados
Valoraciones
- G2: No hay suficientes reseñas
- Capterra: No hay suficientes reseñas
Límites: Se trata de un servicio gestionado, por lo que las llamadas a herramientas y las credenciales almacenadas de los usuarios pasan por la nube de Composio, a menos que se configure una implementación de «trae tu propia nube» (BYOC). Cuando te conectas a través de MCP, los hooks de llamadas a herramientas del SDK y los cambios de esquema no se ejecutan, y las herramientas personalizadas definidas en tu propio código no están disponibles en el punto final de MCP. En mayo de 2026, Composio reveló una incidencia de seguridad que dejó expuestas aproximadamente el 0,3 % de las conexiones activas, la mayoría de ellas de GitHub, y obligó a los clientes a rotar sus claves de API. Incluye su informe en tu revisión de seguridad.
Ideal para: Equipos cuyos agentes necesitan numerosas aplicaciones SaaS y un inicio de sesión individual por usuario, sin tener que gestionar ningún servidor. No lo elijas si: Tus herramientas son principalmente API internas, o tu política de seguridad no permite que un tercero conserve los tokens OAuth de los usuarios.
Ideal para: Equipos cuyos agentes necesitan muchas aplicaciones SaaS e inicio de sesión individual por usuario, sin necesidad de gestionar ningún servidor. No lo elijas si: Tus herramientas son principalmente API internas, o tu política de seguridad no permite que un tercero conserve los tokens OAuth de los usuarios.
¿Qué opinan los usuarios reales sobre Composio?
Una opinión de un usuario dice:
Una plataforma MCP gestionada con una enorme biblioteca, con más de 1.000 aplicaciones como Gmail y Slack. La gran ventaja es que no tienes que crear y mantener cada integración tú mismo, y Composio también ofrece compatibilidad con el autoalojamiento en VPC y un SDK integrado para ofrecer opciones de implementación flexibles.
Una plataforma MCP gestionada con una enorme biblioteca, con más de 1.000 aplicaciones, como Gmail y Slack. La gran ventaja es que no tienes que crear y mantener cada integración tú mismo, y Composio también ofrece compatibilidad con el autoalojamiento en VPC y un SDK integrado para ofrecer opciones de implementación flexibles.
¿Cuánto cuesta una pasarela MCP?
El precio depende de si se paga por un servicio gestionado o si se gestiona la infraestructura por cuenta propia.
Las pasarelas de código abierto no tienen cuota de licencia, pero aún así hay que pagar por el alojamiento, el mantenimiento y la seguridad. Las pasarelas gestionadas cobran por las llamadas a herramientas, las búsquedas, los planos de control u otros usos.
| Coste | Composio | Pasarela MCP de Docker | IBM ContextForge | Kong IA Gateway | Pasarela Amazon Bedrock AgentCore |
| Puerta de enlace | 100 000 llamadas a herramientas al mes gratuitas | Gratis, de código abierto (MIT) | Gratis, de código abierto (Apache 2.0) | Desde 25 $ al mes por plano de control sin servidor | Sin cuota inicial ni mínimo |
| Uso de pago | Tarifa: 29 $ al mes; presupuestos personalizados para corporaciones | Los planes de Docker son independientes de la pasarela de código abierto | Tus costes de alojamiento y operaciones | 200 $ al mes por cada millón adicional de solicitudes de API | 0,005 $ por cada 1.000 llamadas a la API |
| Filtrado o búsqueda de herramientas | Búsqueda en tiempo de ejecución o listas de herramientas fijas | Listas de permitidos por herramienta en los perfiles | Servidores virtuales con herramientas seleccionadas | Listas de control de acceso (ACL) por herramienta | 0,025 $ por cada 1.000 llamadas de búsqueda; 0,02 $ por cada 100 herramientas indexadas al mes |
| Autenticación | OAuth gestionado, claves de API y actualización de tokens | Secretos de Docker y flujos de OAuth | Opciones de autenticación de la pasarela y del servidor de origen | Complementos de autenticación de Kong | IAM, JWT, OAuth, claves de API e AgentCore Identity |
| Registros y observabilidad | Los registros de ejecución y los controles varían según el plan. | Registro de eventos y seguimiento de llamadas integrados | Registros de administradores y OpenTelemetry | Registros de auditoría y métricas de MCP; los registros de auditoría de la plataforma solo están disponibles en la versión Enterprise. | Observabilidad de CloudWatch con tarifas independientes |
| Coste operativo principal | Servicio gestionado y dependencia del uso | Control del entorno de Docker y del equipo de pago | Alojamiento, base de datos, mantenimiento y escalabilidad | Límites de los planes de Kong y funciones de la versión Enterprise | Uso en la puerta de enlace, la búsqueda, CloudWatch y los servicios de AWS conectados |
La puerta de enlace más económica dependerá de lo que ya tengas en funcionamiento. Composio y Amazon Bedrock AgentCore Gateway transfieren una mayor parte del trabajo de infraestructura al proveedor y cobran según el uso. La puerta de enlace MCP de Docker e IBM ContextForge no tienen cuota de licencia, pero tú asumes el coste de su alojamiento y mantenimiento. Kong es la opción más rentable si tu equipo ya utiliza Kong, ya que adoptarlo únicamente para MCP supone añadir una nueva plataforma y un coste de licencia.
Cómo elegir una pasarela MCP
El precio reduce la lista, pero rara vez es el factor decisivo.
Un mejor punto de partida es el problema que te ha llevado a buscar una solución. La mayoría de los equipos se enfrentan a una de estas dos situaciones: o bien no pueden ver ni controlar quién invoca qué herramienta, o bien sus agentes cargan tantas definiciones de herramientas que empiezan a elegir las equivocadas. Algunos se enfrentan a ambas situaciones.
Una vez que sepas qué problema es el más grave, sabrás qué es lo que la pasarela debe hacer bien y de qué funciones puedes prescindir.
Empieza por el lugar donde ya se ejecutan tus agentes
Las cinco pasarelas de esta guía cubren los mismos aspectos básicos, por lo que el factor decisivo suele ser la pila que ya tengas.
Si tus agentes actúan principalmente dentro de aplicaciones SaaS en nombre de usuarios individuales, Composio es la opción que más trabajo te ahorra, ya que gestiona por ti las conexiones OAuth de cada usuario. La contrapartida es que esas credenciales residen en la nube de Composio, algo que tu equipo de seguridad querrá revisar.
Para los equipos que se enfrentan a flujos de trabajo inconexos repartidos entre los portátiles de los desarrolladores, Docker MCP Gateway es el primer paso lógico. Es ideal para equipos que ya utilizan Docker Desktop, ejecuta cada servidor en su propio contenedor y permite el uso compartido de un único perfil por parte de todo el equipo. Si más adelante necesitas una gestión a nivel de equipo, tendrás que tener una conversación con el equipo de ventas de Docker.
Los equipos de plataforma que prefieran gestionar su propia infraestructura se decantarán por IBM ContextForge. Sus servidores virtuales proporcionan a cada equipo su propio conjunto de herramientas y permiten convertir los servicios REST y gRPC internos en herramientas MCP. Además, el equipo se encarga del trabajo de actualizaciones, escalado y guardias que conlleva el autoalojamiento.
Kong AI Gateway somete el tráfico de MCP a las mismas políticas que tu equipo ya aplica a sus API. Si necesitas SSO o registros de auditoría de la plataforma, calcula el presupuesto para la versión Enterprise, ya que ambas funciones solo están disponibles en esa versión.
Para los equipos que desarrollan en AWS, Amazon Bedrock AgentCore Gateway se encarga de gestionarlo todo y añade una búsqueda semántica de herramientas en la pasarela. Calcula con antelación la factura basada en el uso, ya que las llamadas de búsqueda, las llamadas a herramientas y CloudWatch se facturan por separado.
Si gestionas unos cuantos servidores estables para un equipo pequeño, puede que aún no necesites una pasarela. Una configuración compartida en un sistema de control de versiones, junto con un gestor de secretos, puede cubrir tus necesidades hasta que necesites permisos específicos por equipo o registros centralizados.
¿Qué debes comprobar antes de realizar una confirmación?
Una vez que tengas un candidato favorito, pruébalo en tu propia configuración antes de firmar ningún contrato. Las páginas de funciones suelen omitir detalles que resultarán importantes más adelante, así que repasa algunas preguntas concretas con tus responsables de seguridad y de la plataforma:
- Acceso: ¿Se pueden establecer permisos por usuario, equipo o agente, o solo para toda la pasarela?
- Contexto: ¿Filtra las herramientas mediante listas de permitidos o servidores virtuales, las busca en el momento de la llamada, o ambas cosas?
- Credenciales: ¿Tiene compatibilidad con los flujos de OAuth, las claves de API y los roles de IAM que necesitan tus servidores? ¿Y dónde los almacena?
- Registros: ¿Registra las llamadas individuales a las herramientas o solo los cambios en las cuentas y la configuración?
- Fallos: ¿Qué ve un agente cuando un servidor ascendente agota el tiempo de espera? ¿Puede una solicitud reintentada ejecutar una operación de escritura dos veces?
Las respuestas suelen dejarlo claro. Si una pasarela solo registra los ajustes en la configuración y no puede mostrarte qué herramientas utilizaron realmente tus agentes, no resistirá una auditoría. Y si conecta tus servidores sin recortar sus listas de herramientas, tus agentes seguirán cargando todas las definiciones de herramientas, por lo que el uso de tokens seguirá siendo el mismo.
¿Cómo se migran los servidores MCP existentes a una puerta de enlace?
La implementación más segura consiste en migrar primero un servidor de bajo riesgo y mantener la ruta antigua en funcionamiento hasta que la nueva demuestre ser fiable.
Empieza por hacer un inventario
Para cada servidor, toma nota de quién es su propietario, qué herramientas ofrece, a qué datos tiene acceso y, aproximadamente, cuántos tokens cuestan sus definiciones de herramientas. Este es también el momento de hacer limpieza. La mayoría de los catálogos contienen herramientas que nadie ha utilizado en meses, y eliminarlas antes de la migración reduce lo que tendrás que gestionar.
Agrupa los servidores por límites de confianza
Coloca los servidores que leen datos privados, los que gestionan contenido no fiable y los que pueden enviar datos al exterior en conjuntos de herramientas separados, de modo que un mismo agente nunca albergue los tres. Esa combinación es lo que hizo posible la demostración de inyección de comandos de GitHub MCP de Invariant Labs. Además, comprueba que cada servidor siga recibiendo mantenimiento. Varios de los servidores de referencia originales de MCP, incluidos GitHub y Slack, se encuentran ahora en un archivo y ya no reciben actualizaciones.
Una vez creados los grupos, lleva a cabo una breve prueba piloto
- Dirige primero los servidores de solo lectura a través de la pasarela, mientras que los servidores con capacidad de escritura mantienen conexiones directas.
- Conecta un cliente de prueba y comprueba que puede iniciar sesión, mostrar la lista de herramientas esperadas y acceder a los servidores correctos.
- Ejecuta las mismas tareas por la ruta directa y por la ruta de la pasarela y, a continuación, compara los resultados, la latencia y el tamaño del contexto.
- Apaga deliberadamente un servidor de origen y comprueba que el agente reciba un error claro y que ninguna operación de escritura se ejecute dos veces.
Una vez superada la fase piloto, traslada los servidores con capacidad de escritura de uno en uno. Establece criterios de reversión antes de cada traslado, para no tener que decidir si revertir el cambio en medio de una incidencia. Mantén la configuración directa hasta que la ruta de la pasarela haya funcionado sin problemas durante unas semanas; a continuación, revoca las credenciales antiguas y las conexiones de los clientes.
Hay una regla que se aplica independientemente de la pasarela que elijas. La especificación MCP prohíbe el paso de tokens. La pasarela solo debe aceptar los tokens emitidos para ella y debe llamar a los servidores posteriores con sus propias credenciales autorizadas por separado, en lugar de reenviar el token del cliente. Comprueba que la configuración de tu pasarela cumpla esta regla antes de desviar el tráfico de producción.
¿Cómo funciona ClickUp con una pasarela MCP?
ClickUp establece la conexión con MCP desde ambos lados de la pasarela.
Las aplicaciones de IA ajenas a ClickUp, como Claude, Cursor y ChatGPT, llegan a tu entorno de trabajo a través del servidor MCP de ClickUp, que se encuentra detrás de tu puerta de enlace como cualquier otro servidor. Dentro de ClickUp, los Superagentes y Brain² pueden utilizar herramientas de servidores MCP externos a los que te conectes, y tu puerta de enlace puede ser uno de ellos.
Coloca el servidor MCP de ClickUp detrás de tu puerta de enlace
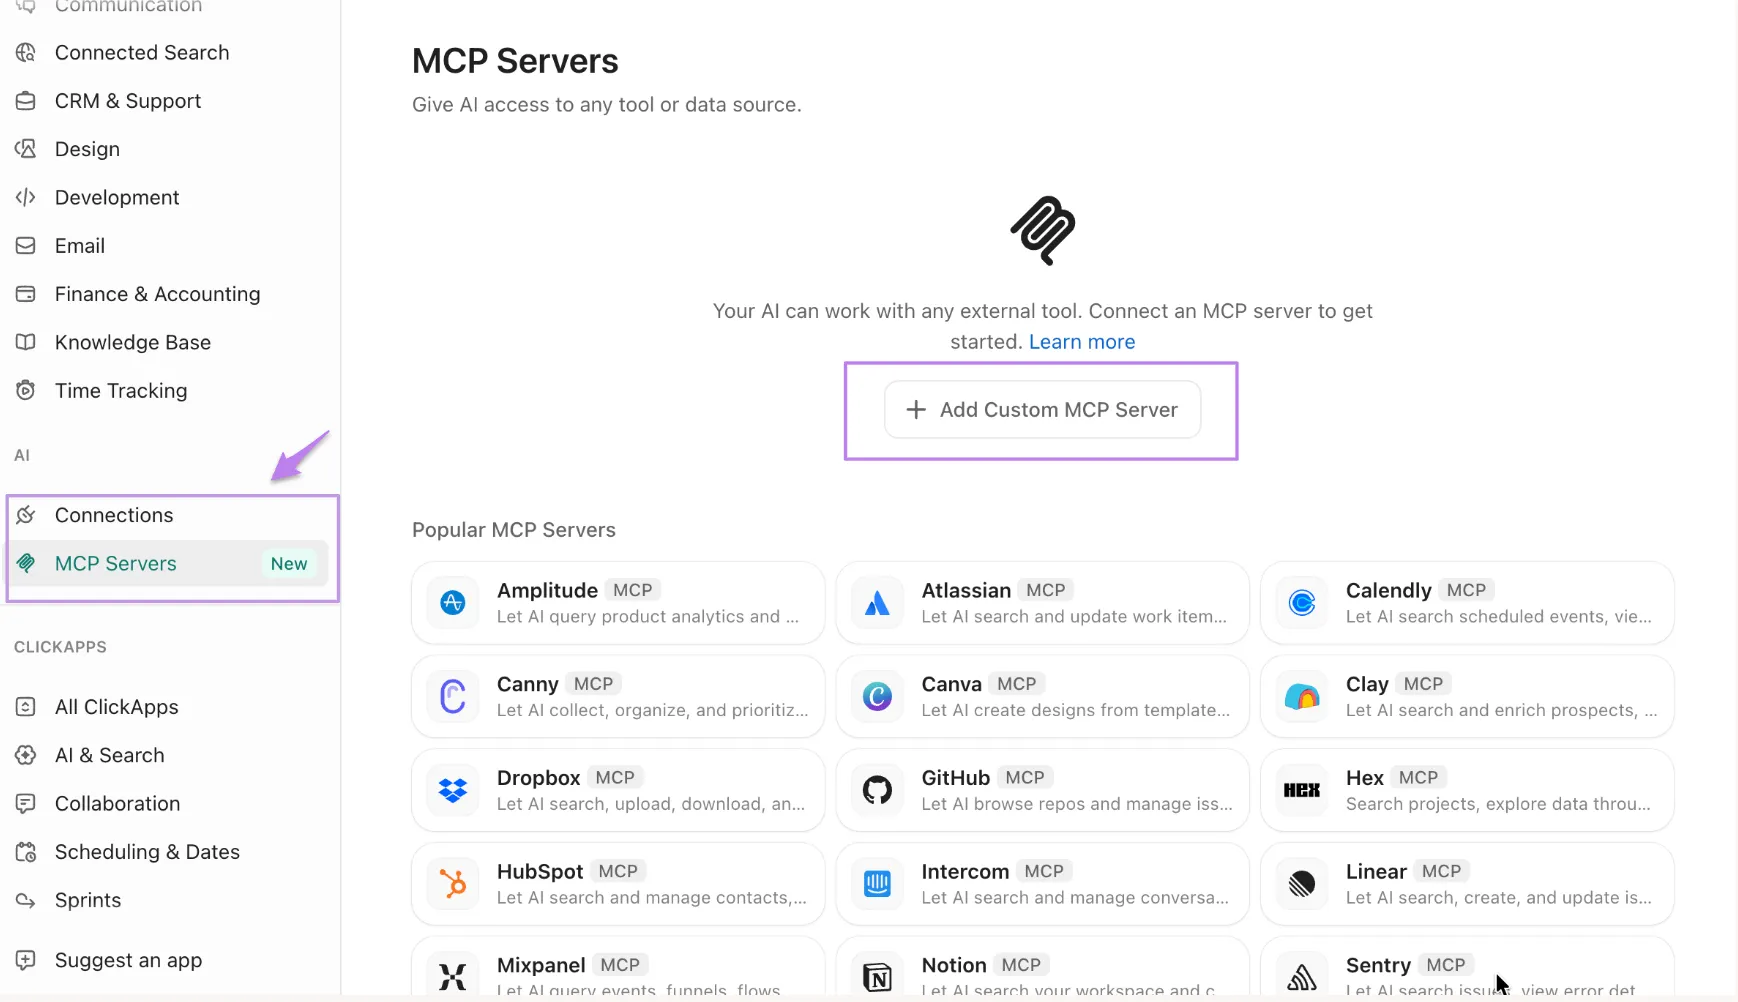
El servidor MCP de ClickUp se ejecuta en https://mcp.clickup.com/mcp y está disponible en todos los planes, incluido el plan «Free Forever». Solo acepta OAuth, por lo que tu puerta de enlace nunca tendrá que almacenar claves de API personales ni rotarlas cuando alguien se marche. Si estás desarrollando tu propio cliente, este debe tener compatibilidad con OAuth 2.1 con PKCE. ClickUp mantiene una lista de clientes autorizados, por lo que cualquier cliente que no figure en ella debe enviarse primero para su revisión.
Una vez conectados, tus agentes pueden crear y asignar tareas, generar actualizaciones de estado a partir de tareas y documentos, registrar el tiempo, buscar tareas, documentos y comentarios, y resumir hilos de chat. De este modo, un agente puede consultar el contexto del proyecto por sí mismo, en lugar de tener que pegarlo en cada indicación.
Merece la pena analizar más detenidamente los límites de tasa detrás de una puerta de enlace. El límite abarca todo tu entorno de trabajo, y cada cliente conectado consume la misma cuota compartida. Sin el complemento Everything IA, ClickUp limita las llamadas MCP por cada periodo de 24 horas consecutivas, desde 100 en el plan Free Forever hasta 5.000 en el plan Enterprise.
Con el complemento, las solicitudes de MCP se rigen por los límites por minuto de la API pública. Estos oscilan entre 100 solicitudes por minuto en los planes «Free Forever», «Unlimited» y «Business», hasta 10 000 en el plan «Enterprise». ClickUp aún no muestra el uso de MCP. Si varios equipos acceden a ClickUp a través de una misma puerta de enlace, establece límites por equipo en la puerta de enlace para que un agente muy activo no agote el cupo de los demás.
Conecta los Super Agents a tus servidores MCP
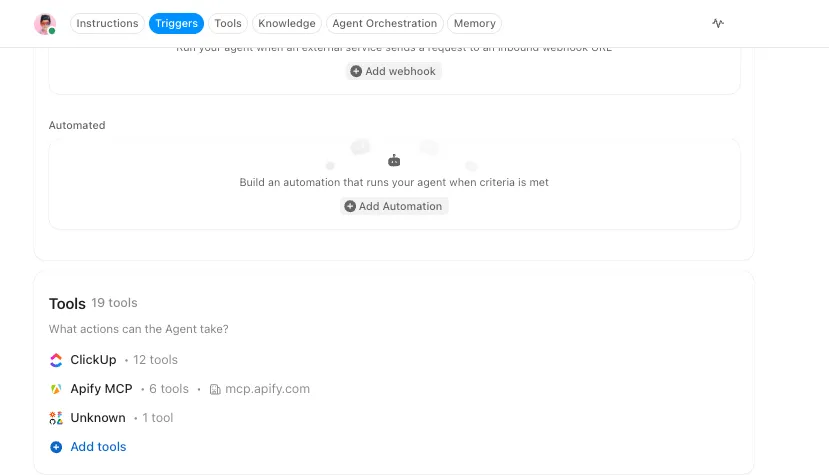
Por otro lado, puedes conectar servidores MCP externos desde el Centro de aplicaciones de ClickUp, ya sea para todo el entorno de trabajo o solo para ti. Los administradores deciden quién puede añadir cada tipo de conexión. Una vez conectado un servidor, tú eliges qué herramientas de ese servidor recibe cada Superagente: todas ellas o solo algunas específicas. Se trata de la misma idea que la de recortar las listas de herramientas, explicada anteriormente en esta guía, aplicada a los agentes de tu entorno de trabajo.
Si el servidor al que te conectas es tu puerta de enlace, comprueba primero dos detalles. ClickUp se conecta desde direcciones IP en la nube que cambian, por lo que una lista de direcciones IP permitidas no le dará acceso. Tu puerta de enlace también necesita una URL pública protegida con OAuth o una clave de API. Los registros de auditoría del entorno de trabajo de ClickUp registran quién se ha conectado, ha actualizado o se ha desconectado de un servidor. Para obtener un registro de qué herramientas ha llamado realmente cada agente, necesitarás los registros de tu puerta de enlace.
Realiza el seguimiento del despliegue en ClickUp
Los pasos de inventario y prueba piloto anteriores generan muchas decisiones pequeñas de las que es fácil perder la pista. Añade cada servidor como una tarea en una lista, con campos personalizados para el propietario, el acceso a los datos, el grupo de confianza y el coste del token. A continuación, escribe los criterios de reversión en un documento vinculado a cada tarea de migración. Si una prueba piloto falla o se archiva un servidor de origen, el propietario y el historial completo se encuentran en un solo lugar.
Elige la pasarela que mejor se adapte a tu problema
Cada sección de esta guía gira en torno a las mismas dos tareas.
Lo primero es el control: un único punto de acceso, un único lugar para las credenciales y un único registro de qué agente ha llamado a qué herramienta. Las cinco pasarelas de esta guía cubren eso de alguna forma, y la mayor diferencia radica en qué parte de la infraestructura gestionas tú mismo. La segunda función es mantener reducida la lista de herramientas de cada agente, y una pasarela solo ayuda en eso cuando configuras filtros o búsquedas.
Antes de firmar nada, haz un recuento de tus herramientas y calcula cuántos tokens utilizan sus definiciones.
Elimina las que nadie utiliza, agrupa el resto por límites de confianza y pasa primero un servidor de solo lectura a través de la pasarela. Si ClickUp es uno de esos servidores, conéctalo a través del servidor MCP de ClickUp y comprueba cómo un agente gestiona tus tareas, documentos y chat con el contexto completo del proyecto.
Preguntas frecuentes sobre las pasarelas MCP
¿Cuál es la mejor pasarela MCP?
La mejor pasarela MCP depende de dónde se ejecuten ya tus agentes. Docker MCP Gateway es ideal para el desarrollo local. IBM ContextForge es adecuado para equipos que desean el autoalojamiento. Kong AI Gateway es adecuado para equipos que ya utilizan Kong, y Amazon Bedrock AgentCore Gateway es adecuado para agentes en AWS. Composio es adecuado para agentes que trabajan con numerosas aplicaciones SaaS. Para los sectores regulados, busca opciones de autoalojamiento o de implementación privada, controles de acceso por herramienta y registros de las llamadas de cada herramienta.
¿Es MCP una pasarela de API?
No. El Model Context Protocol es una especificación que define cómo las aplicaciones de IA se conectan a herramientas y datos. Una pasarela MCP es un software desarrollado a partir de esa especificación. Se sitúa entre los agentes y los servidores MCP y se encarga del acceso, las credenciales y el registro. Funciona como el HTTP y una pasarela de API: el HTTP establece las reglas para las solicitudes y la pasarela decide qué solicitudes pasan.
¿Necesitas una pasarela MCP?
Necesitas una pasarela MCP si quieres controlar quién puede invocar qué herramientas en varios servidores, o mantener un registro centralizado de las acciones realizadas por los agentes. Si un equipo pequeño gestiona unos pocos servidores estables, una configuración compartida en un sistema de control de versiones, junto con un gestor de secretos, cubre en gran medida las mismas necesidades. Una pasarela empieza a merecer la pena cuando necesitas acceso a herramientas específico por equipo o un único lugar desde el que gestionar las credenciales.
¿Son seguros los servidores MCP protegidos por una puerta de enlace?
Una pasarela facilita la seguridad de los servidores MCP. Por sí sola, no los hace seguros. Mantiene las credenciales en un único lugar, limita las herramientas que puede utilizar cada usuario y registra las llamadas de forma centralizada. La inyección de comandos sigue pudiendo producirse a través de un servidor de confianza, tal y como demostró Invariant Labs con el servidor MCP de GitHub. Las herramientas que leen datos privados, gestionan contenido no fiable o envían datos al exterior deben mantenerse en conjuntos de herramientas separados. Asegúrate de que la pasarela nunca reenvíe el token de un cliente. Y deja de utilizar servidores que ya no reciban actualizaciones.
¿La búsqueda de herramientas sustituye al control de acceso?
No. La búsqueda de herramientas determina qué herramientas ve un agente para una tarea. El control de acceso decide si ese agente tiene permiso para invocarlas. Amazon Bedrock AgentCore Gateway, por ejemplo, gestiona la búsqueda semántica y la autenticación como funciones independientes. Realiza la búsqueda únicamente entre las herramientas que el usuario tiene permiso para utilizar y vuelve a comprobar los permisos cuando la herramienta se ejecuta realmente. Si ocultar una herramienta de la búsqueda es su única protección, entonces no está protegida.
¿Qué deben registrar los registros de auditoría de una pasarela MCP?
Los registros de auditoría de la pasarela MCP deben indicar quién realizó cada llamada, qué agente y qué herramienta intervinieron, qué servidor la gestionó, si la llamada fue permitida o denegada, cuándo tuvo lugar y cuál fue la respuesta. El complemento AI MCP Proxy de Kong, por ejemplo, registra todos los intentos de acceso de herramientas, tanto los permitidos como los denegados. Antes de comprar, confirma que los registros cubren las llamadas de herramientas individuales y no solo los cambios en la cuenta y la configuración; a continuación, comprueba cuánto tiempo se conservan y si puedes exportarlos.