بالنسبة للكثيرين منا، تبدأ الرحلة بخادم MCP واحد. يقوم المطور بربط GitHub بـ Claude أو Cursor، ويكون ذلك ناجحًا. ثم يضيف شخص ما Slack، ثم Jira، ثم قاعدة بيانات داخلية.
وبعد ستة أشهر، يصبح لكل مطور ملف التكوين الخاص به، ومفاتيح واجهة برمجة التطبيقات (API)، وقائمة الخوادم الخاصة به.
الآن لا تعرف أي الوكلاء يمكنهم الوصول إلى بيانات الإنتاج. إذا غادر أحد المهندسين، فسيتعين عليك تعقب كل رمز مميز أنشأه. وإضافة خادم جديد تعني تحديث 15 تكوينًا للعملاء يدويًّا.
الجزء المخيف: عندما يقوم أحد الوكلاء بفعل غير متوقع، لا يوجد سجل واحد يمكنه تفسير سبب حدوث ذلك في المقام الأول.
الرموز (tokens) هي التكلفة الثانية. يقوم كل خادم متصل بتحميل تعريفات أدواته إلى نافذة السياق. في إحدى الإعدادات المكونة من خمسة خوادم، قامت شركة Anthropic بقياس حوالي 55,000 رمز من تعريفات الأدوات قبل أن يقرأ الوكيل طلبًا واحدًا.
وبالتالي، فإن إدارة خوادم MCP متعددة تتلخص في مهمتين: التحكم في الوصول من مكان واحد والحفاظ على قائمة أدوات كل وكيل صغيرة الحجم. تتولى بوابة MCP المهمة الأولى بشكل افتراضي، بينما تتولى المهمة الثانية فقط عند تصفية الأدوات أو البحث عنها. سنستعرض خمس بوابات تستحق التقييم، وتكلفة كل منها، وكيفية نشرها دون تعطيل عمل الوكلاء.
باختصار: لإدارة عدة خوادم MCP على نطاق واسع، قم بوضعها خلف بوابة MCP واحدة. تتحكم البوابة في من يمكنه استدعاء كل أداة، وتحتفظ ببيانات الاعتماد، وتسجل كل استدعاء للأداة. قبل توصيل أي شيء، تخلص من الأدوات غير المستخدمة وامنح كل فريق الأدوات التي يحتاجها فقط. تعمل البوابة على تقليص سياق النموذج فقط عند تصفية الأدوات أو البحث فيها. انقل الخوادم المخصصة للقراءة فقط أولاً، واختبر كل شيء عبر البوابة قبل تحويل حركة مرور الإنتاج.
اختر بوابة بناءً على المكان الذي تعمل فيه وكالاتك:
- Composio: إدارة المصادقة لمئات من تطبيقات SaaS، دون الحاجة إلى خوادم لتشغيلها
- بوابة Docker MCP: تطوير محلي، حيث يكون كل خادم في حاوية خاصة به (مجانية، ترخيص MIT)
- IBM ContextForge: إعدادات ذاتية الاستضافة تتطلب مجموعة أدوات لكل فريق وواجهات برمجة تطبيقات REST تم تحويلها إلى أدوات MCP (مجانية، Apache 2.0)
- Kong AI Gateway: الفرق التي تستخدم Kong بالفعل وترغب في تطبيق نفس السياسات على حركة مرور واجهة برمجة التطبيقات (API) وMCP (ابتداءً من 25 دولارًا شهريًّا)
- بوابة Amazon Bedrock AgentCore: الوكلاء على AWS الذين يحتاجون إلى البحث عن الأدوات في وقت الاستدعاء (يتم تحديد السعر لكل استدعاء)
ما هي بوابة MCP؟
بوابة MCP هي نقطة نهاية واحدة تقع بين عملاء الذكاء الاصطناعي وخوادم MCP الخاصة بك. يتصل كل من Claude أو Cursor أو وكيلك الخاص بها مرة واحدة، باستخدام بيانات اعتماد واحدة. تتولى البوابة إدارة كل الخوادم الموجودة خلفها.
عند وصول طلب ما، تتحقق البوابة من هوية الطالب والأدوات التي يمكن للمستخدم أو الوكيل رؤيتها. وتستخرج تعريفات الأدوات من كل خادم أعلى، وتضيف بادئات إلى الأسماء حتى لا يتعارض github_create_issue مع jira_create_issue. ويتم استبعاد أي عناصر قمت بتصفيتها، بحيث يرى النموذج قائمة واحدة نظيفة.
عندما يختار النموذج أداة ما، تقوم البوابة بتوجيه المكالمة إلى الخادم الذي يمتلكها وترفق بيانات اعتماد ذلك الخادم. في معظم المنتجات، لا يحتفظ الوكيل بهذه البيانات أبدًا. تمر كل مكالمة عبر نقطة واحدة، بحيث يمكن للبوابة تسجيل ما تم استدعاؤه، ومن قام بذلك، وما تم إرجاعه.
لا يزال اختيار الأداة وأمان الخادم يعتمدان على كيفية تكوين التصفية والأذونات، وهو ما سنناقشه في قسم الإرشادات أدناه.
ملاحظة: لمعرفة المزيد عن جانب العميل من الاتصال، اطلع على كيفية عمل عميل MCP. وللاطلاع على أساسيات البروتوكول، ابدأ بقراءة دليلنا التمهيدي عن بروتوكول Model Context Protocol.
كيف تختلف بوابة MCP عن السجل أو بوابة LLM أو بوابة API؟
تقع هذه الأنظمة الأربعة جميعها بين العميل وما يحتاجه، ولهذا السبب تخلط الفرق بينها.
يكمن الاختلاف في حجم حركة المرور التي يتعامل معها كل منها. تقرر بوابة MCP ما إذا كان بإمكان الوكيل استدعاء أداة ما، بينما يقتصر دور السجل على إخبار العملاء بالخوادم الموجودة ولا ينقل أي طلبات أبدًا. تتعامل بوابات LLM وAPI مع أنواع مختلفة من حركة المرور: فالأولى تختار النموذج الذي سيستجيب للموجه، والثانية تحمي المكالمات HTTP العادية الموجهة إلى خدماتك.
| الطبقة | ما الذي تنقله | السؤال الذي تجيب عليه | أمثلة |
| بوابة MCP | استدعاءات الأدوات لخوادم MCP | هل يمكن لهذا الوكيل استدعاء هذه الأداة؟ | بوابة Docker MCP، وIBM ContextForge، وبوابة Amazon Bedrock AgentCore |
| سجل MCP | البيانات الوصفية المتعلقة بالخوادم | ما هي الخوادم الموجودة، وأين تقع؟ | سجل MCP الرسمي |
| بوابة LLM | طلبات استدلال النماذج | أي نموذج يلبي المتطلبات، وبأي تكلفة؟ | Kong AI Gateway، LiteLLM |
| بوابة واجهة برمجة التطبيقات (API) | حركة مرور HTTP و gRPC | هل هذا الطلب مصرح به؟ | بوابة Kong، Amazon API Gateway |
في الواقع العملي، تتداخل الحدود بينهما. على سبيل المثال، تقوم أدوات مثل Kong AI Gateway بإرسال حركة مرور LLM وMCP عبر مستوى تحكم واحد، بينما يقوم ContextForge بتشغيل سجل إلى جانب بوابته. عند مقارنة المنتجات، تحقق من الطبقات التي يغطيها كل منها فعليًّا.
تم إطلاق سجل MCP الرسمي في سبتمبر 2025، بدعم من Anthropic و GitHub و PulseMCP و Microsoft. وبعد مرور عام، لا يزال في مرحلة العرض المسبق. استخدمه لاكتشاف الخوادم، ولكن احتفظ بقائمتك الخاصة بالخوادم المعتمدة.
هل تقلل بوابة MCP من استخدام الرموز المميزة؟
نعم، ولكن فقط عندما تقوم بتصفية الأدوات أو البحث عنها. يأتي كل خادم MCP مزودًا بمجموعة من الأدوات، وتحتوي كل أداة على وصف مكتوب يتعين على الذكاء الاصطناعي قراءته قبل أن يتمكن من استخدامها. وتستهلك هذه الأوصاف الرموز (tokens). تضع البوابة جميع خوادمك في مكان واحد. وما لم تقم بإعدادها للتصفية، فإنها تظل تعرض على الذكاء الاصطناعي كل أداة من كل خادم، وبالتالي يقرأ الذكاء الاصطناعي نفس الكمية من الأوصاف كما كان الحال من قبل.
لا يمكنك توفير الرموز إلا عندما تخفي البوابة الأدوات التي لا تحتاجها المهمة.
مثال: تُظهر الأرقام الخاصة بشركة Anthropic أين يكمن الثقل. في إعداد مكون من خمسة خوادم، يساهم GitHub بـ 35 أداة تساوي حوالي 26,000 رمز، ويضيف Slack 11 أداة تساوي حوالي 21,000 رمز. تضيف كل من Sentry وGrafana وSplunk معًا 12 أداة أخرى بقيمة 8,000 تقريبًا. يصل العدد الإجمالي بذلك إلى 58 أداة وحوالي 55,000 توكن قبل بدء المحادثة، ويستحوذ GitHub وحده على ما يقرب من نصف هذا العدد. وتكلف إضافة Jira 17,000 أخرى. تقول شركة Anthropic إنها لاحظت وصول تعريفات الأدوات إلى 134,000 توكن قبل التحسين.
التكلفة ليست سوى نصف المشكلة. تتمثل إحدى نقاط الفشل الشائعة في اختيار النموذج للأداة الخاطئة أو تمرير المعلمات الخاطئة. ويحدث هذا بشكل خاص عندما تكون أسماء الأدوات متقاربة، مثل notification-send-user و notification-send-channel. تشير وثائق Anthropic إلى أن دقة اختيار الأدوات تبدأ في التدهور عندما يتجاوز عدد الأدوات المتاحة 30 إلى 50 أداة، ويمكن لبضعة خوادم وحدها أن تدفعك لتجاوز هذا العدد.
الحل الموصى به من Anthropic هو تحميل أداة بحث مسبقًا واستدعاء فقط من ثلاث إلى خمس أدوات تحتاجها المهمة. في اختبار شمل أكثر من 50 أداة MCP، انخفض إجمالي السياق من حوالي 77,000 رمز إلى حوالي 8,700، وهو ما وصفته Anthropic بأنه انخفاض بنسبة 85%. كما ارتفعت الدقة في تقييمات MCP الداخلية: ارتفعت دقة Opus 4 من 49% إلى 74% مع تمكين البحث عن الأدوات، وارتفعت دقة Opus 4.5 من 79.5% إلى 88.1%.
وتتجاوز نتائج الشركة المتعلقة بتنفيذ التعليمات البرمجية باستخدام MCP ذلك بكثير. فعندما قام أحد الوكلاء بتصفح مجلد يحتوي على ملفات الأدوات وقراءة التعريفات التي يحتاجها فقط، انخفض عدد الرموز في أحد مسارات العمل من Google Drive إلى Salesforce من 150,000 رمز إلى 2,000 رمز. لكن هذا النهج يحتاج إلى بيئة معزولة (sandbox) للتعليمات البرمجية التي يكتبها الوكيل، وهو ما يمثل تكلفة تشغيلية بحد ذاتها.
توفر لك البوابات طريقتين للتعامل مع هذا الأمر.
الأول هو تقليص قوائم الأدوات يدويًّا. تتيح لك ملفات تعريف Docker إدراج أدوات فردية في قائمة المسموح بها لكل خادم، بينما تنشر الخوادم الافتراضية لـ ContextForge مجموعة مختارة بعناية من عدة خوادم أساسية، ويمكن لـ Tool Router من Composio تثبيت جلسة عمل في قائمة ثابتة.
والثاني هو البحث في وقت الاستدعاء. تتضمن بوابة AgentCore أداة بحث دلالية مدمجة يمكن للوكلاء الاستعلام عنها بلغة بسيطة، كما يمكن لـ Composio العثور على الأدوات أثناء وقت التشغيل.
تنصح شركة Anthropic بالتحرك فور تجاوز التعريفات 10,000 رمز أو عند وجود 10 أدوات أو أكثر. تتجاوز معظم إعدادات أتمتة سير عمل الذكاء الاصطناعي هذا الحد بسرعة، بينما تتجاوزه سير العمل متعدد الوكلاء في وقت أقرب.
ملاحظة: البحث له حدوده الخاصة. في اختبار أداء أُجري في ديسمبر 2025 وشمل 2,792 أداة، وجدت شركة Stacklok، التي تبيع مُحسّنًا منافسًا، أن أداة البحث الخاصة بشركة Anthropic اختارت الأداة الصحيحة في 34% من الحالات. أما Arcade، وهي شركة أخرى، فقد أبلغت عن دقة استرجاع تتراوح بين 56٪ و64٪ عبر 4,027 أداة. أُجري كلا الاختبارين بينما كان محرك البحث عن الأدوات من Anthropic في مرحلة التجربة (بيتا)، لذا قم باختبار أي طبقة بحث مقابل الكتالوج الخاص بك قبل الاعتماد عليها.
ما هي أفضل بوابات MCP؟
هناك العديد من المنتجات التي تطلق على نفسها اسم بوابات MCP، وبعضها أقرب إلى أدلة الخوادم. تقتصر هذه القائمة على الأدوات التي تقع في منتصف نظامك. يتصل وكلاؤك بنقطة نهاية واحدة، وتصل البوابة إلى خوادمك الموجودة خلفها، وتحصل على سيطرة حقيقية واحدة على الأقل على ما يمر عبرها.
قد يكون هذا التحكم عبارة عن تسجيل دخول، أو قائمة أدوات مسموح بها، أو سجل تدقيق.
تم اختيار خمسة منها. جميعها تحل المشكلة نفسها، ولكن بطرق مختلفة. يعتمد الاختيار الصحيح على المكان الذي تعمل فيه وكالاتك بالفعل: جهاز كمبيوتر محمول للمطور، أو البنية التحتية الخاصة بك، أو إعداد Kong موجود مسبقًا، أو AWS، أو تطبيقات SaaS.
| البوابة | الأفضل لـ | الميزة البارزة | السعر المبدئي | أين تكمن نقاط ضعفها |
| بوابة Docker MCP | التطوير المحلي على Docker Desktop | يعمل كل خادم في حاوية خاصة به، مع قوائم السماح لكل أداة على حدة في ملفات التعريف | مجانية، مفتوحة المصدر (MIT) | إصدار «الحوكمة» متاح فقط بدعوة من خلال قسم المبيعات في Docker |
| IBM ContextForge | فرق المنصات التي تقوم بالاستضافة الذاتية | توفر الخوادم الافتراضية لكل فريق مجموعة أدواته الخاصة، وتصبح واجهات برمجة التطبيقات (APIs) من نوع REST أو gRPC أدوات MCP | مجانية، ومفتوحة المصدر (Apache 2.0) | يمكنك تشغيلها وتحديثها وتوسيع نطاقها بنفسك |
| بوابة Kong AI | الفرق التي تستخدم Kong Konnect بالفعل | محرك سياسات واحد لحركة مرور API وLLM وMCP، مع تحكم في الوصول لكل أداة على حدة | 25 دولارًا شهريًّا لكل مستوى تحكم بدون خادم | تتوفر ميزة تسجيل الدخول الموحد (SSO) وسجلات تدقيق المنصة حصريًّا للمؤسسات |
| بوابة Amazon Bedrock AgentCore | الوكلاء الذين يعملون على AWS | أداة بحث دلالي مدمجة، مع تضمين AgentCore Identity دون أي تكلفة إضافية | الدفع لكل مكالمة، بدون حد أدنى | التسعير القائم على الاستخدام عبر العديد من خدمات AgentCore يجعل من الصعب توقع التكاليف الشهرية |
| Composio | الفرق التي تربط الوكلاء بالعديد من تطبيقات SaaS دون تشغيل خوادم | مصادقة مُدارة لأكثر من 1,500 تطبيق، بالإضافة إلى قوائم أدوات ثابتة أو البحث عن الأدوات أثناء التشغيل في جلسة واحدة من Tool Router | مجانية لـ 100,000 استدعاء للأداة شهريًا | يتم تنفيذ استدعاءات الأدوات وبيانات الاعتماد المخزنة عبر سحابة Composio ما لم تقم بإعداد نمط نشر «أحضر سحابتك الخاصة» (BYOC) |
كيف نقوم بمراجعة البرامج في ClickUp
يتبع فريق التحرير لدينا عملية شفافة ومدعومة بالبحوث ومحايدة تجاه الموردين، لذا يمكنك الوثوق في أن توصياتنا تستند إلى القيمة الحقيقية للمنتج.
فيما يلي ملخص تفصيلي لكيفية مراجعة البرامج في ClickUp.
1. بوابة Docker MCP (الأفضل للتطوير المحلي على Docker Desktop)
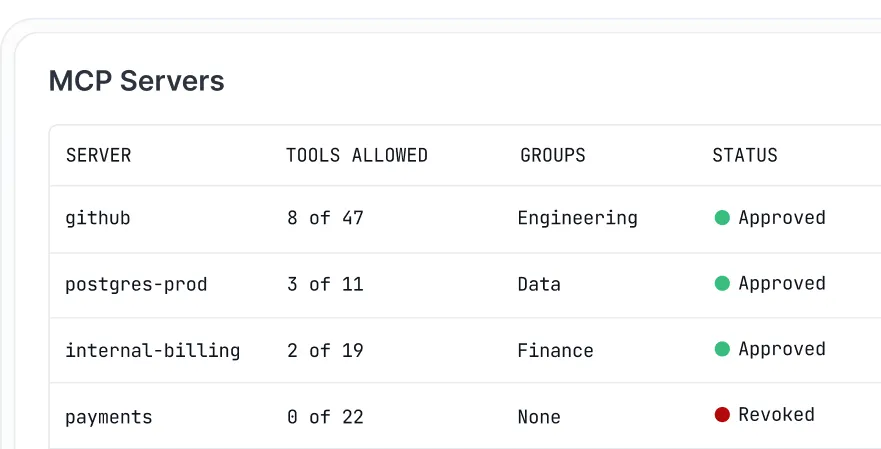
بوابة Docker MCP هي المحرك مفتوح المصدر الذي يعمل خلف مجموعة أدوات MCP في Docker Desktop. إذا كنت تستخدم Desktop بالفعل مع تشغيل مجموعة الأدوات، فإن البوابة تعمل في الخلفية دون الحاجة إلى إعدادات إضافية. وتتمثل حلولها لمشكلة التوسع المفرط للخوادم في استخدام الحاويات. يعمل كل خادم MCP في حاوية خاصة به مع امتيازات ووصول إلى الشبكة وموارد مقيدة، ولا تقوم البوابة بتشغيله إلا عندما يحتاج أحد الوكلاء إلى إحدى أدواته.
تحافظ الملفات الشخصية على الإعدادات في مكان واحد. يقوم الملف الشخصي بتجميع الخوادم التي يحتاجها المشروع، ويستخدم كل عميل تتصل به — سواء كان Cursor أو VS Code أو Claude Desktop أو Claude Code — نفس الإعدادات. يمكنك إرسال ملف شخصي إلى سجل OCI ليقوم زملاؤك في الفريق بسحبه، مما يستبدل 15 ملف تكوين تم تحريرها يدويًا بتعريف واحد مشترك.
داخل ملف تعريف ما، يمكنك تفعيل أدوات فردية، مثل github.create_issue، وترك بقية الخادم في وضع إيقاف التشغيل. وهكذا يحافظ Docker على قائمة أدوات النموذج قصيرة.
تظل بيانات الاعتماد خارج ملفات التكوين. تقوم البوابة بسحب الأسرار من مخزن الأسرار في Docker Desktop وإضافتها عند بدء تشغيل الخادم، كما تتولى عملية تسجيل الدخول عبر OAuth للخوادم التي تحتاج إلى ذلك. تُظهر ميزات التسجيل وتتبع المكالمات المدمجة الأدوات التي تم تشغيلها. تقتصر مهمة البوابة على توجيه المكالمات فقط، بينما تتم عمليات التفكير في وكلاء الذكاء الاصطناعي الذين تقوم بتشغيلهم من أجل الأتمتة. للبدء، يضم كتالوج Docker MCP أكثر من 200 أداة وخدمة.
- الحاوية لكل خادم: يعمل كل خادم MCP في بيئة معزولة مع امتيازات ووصول إلى الشبكة وموارد محدودة
- ملفات تعريف قابلة للمشاركة: قم بتجميع الخوادم مرة واحدة، ثم قم بدفع ملف التعريف وسحبه عبر سجل OCI حتى يتمكن الفريق بأكمله من تشغيل نفس الإعدادات
- قوائم السماح لكل أداة: قم بتشغيل أو إيقاف الأدوات الفردية داخل ملف تعريف ما للحفاظ على قائمة أدوات النموذج صغيرة الحجم
- معالجة الأسرار و OAuth: تأتي بيانات الاعتماد من مخزن الأسرار في Docker Desktop بدلاً من ملفات البيئة، وتغطي تدفقات OAuth المدمجة الخوادم التي تتطلب تسجيل الدخول
- بوابة Docker MCP: مجانية (مفتوحة المصدر، ترخيص MIT)
- Docker Personal: 0 دولار
- Docker Pro: 11 دولارًا لكل مستخدم شهريًا
- فريق Docker: 16 دولارًا لكل مستخدم شهريًّا
- Docker Business: 24 دولارًا لكل مستخدم شهريًّا (تُفوتر سنويًّا)
- G2: لا توجد تقييمات كافية
- Capterra: لا توجد تقييمات كافية
أين تكمن نقطة الضعف: تم تصميم البوابة للمطورين الذين يشغلون الخوادم على أجهزتهم الخاصة. أما إصدار الحوكمة، الذي يُباع كجزء من Docker AI Governance، فهو متاح فقط بدعوة من قسم المبيعات في Docker، لذا لا يمكنك التسجيل بنفسك للحصول على ضوابط السياسات على مستوى الفريق. يمكنك تشغيل البوابة بدون Docker Desktop من خلال التثبيت اليدوي، لكن إدارة الأسرار لا تزال تعتمد على Desktop.
الأفضل لـ: المطورين والفرق الصغيرة التي ترغب في وضع كل خادم MCP في حاوية خاصة به وإعداد مشترك واحد عبر عملاء الذكاء الاصطناعي التابعين لها. تجاهل هذا الخيار إذا: كنت بحاجة إلى تسجيل دخول أحادي (SSO) ذاتي الخدمة، أو وصول قائم على الأدوار عبر الفرق، أو سجلات تدقيق تتوافق مع معايير الامتثال لمكالمات MCP.
يقول أحد المستخدمين في تقييمه:
تعد بوابة MCP الخاصة بـ Docker رائعة حقًا للتطوير المحلي – حيث توفر عزلًا للحاويات لكل خادم، ومعالجة بيانات الاعتماد المدمجة في Docker Desktop – لكنها لم تُصمم في الأصل للحوكمة المؤسسية عبر الفرق والمناطق.
الأفضل لـ: المطورين والفرق الصغيرة التي ترغب في وضع كل خادم MCP في حاوية خاصة به، مع إعداد مشترك واحد لجميع عملاء الذكاء الاصطناعي التابعين لها. تجاهل هذا الخيار إذا: كنت بحاجة إلى تسجيل دخول أحادي (SSO) ذاتي الخدمة، أو وصول قائم على الأدوار عبر الفرق، أو سجلات تدقيق متوافقة مع معايير الامتثال لمكالمات MCP.
ماذا يقول المستخدمون الفعليون عن بوابة Docker MCP؟
يقول أحد المستخدمين في تقييمه:
تعد بوابة MCP الخاصة بـ Docker خيارًا جيدًا حقًّا للتطوير المحلي – حيث توفر عزل الحاويات لكل خادم، ومعالجة بيانات الاعتماد المدمجة في Docker Desktop – لكنها لم تُصمم في الأصل للحوكمة المؤسسية عبر الفرق والمناطق.
تعد بوابة MCP الخاصة بـ Docker خيارًا رائعًا حقًّا للتطوير المحلي – حيث توفر عزل الحاويات لكل خادم، ومعالجة بيانات الاعتماد المدمجة في Docker Desktop – لكنها لم تُصمم في الأصل للحوكمة المؤسسية عبر الفرق والمناطق.
2. IBM ContextForge (الأفضل لمجموعات الأدوات المستضافة ذاتيًا لكل فريق)
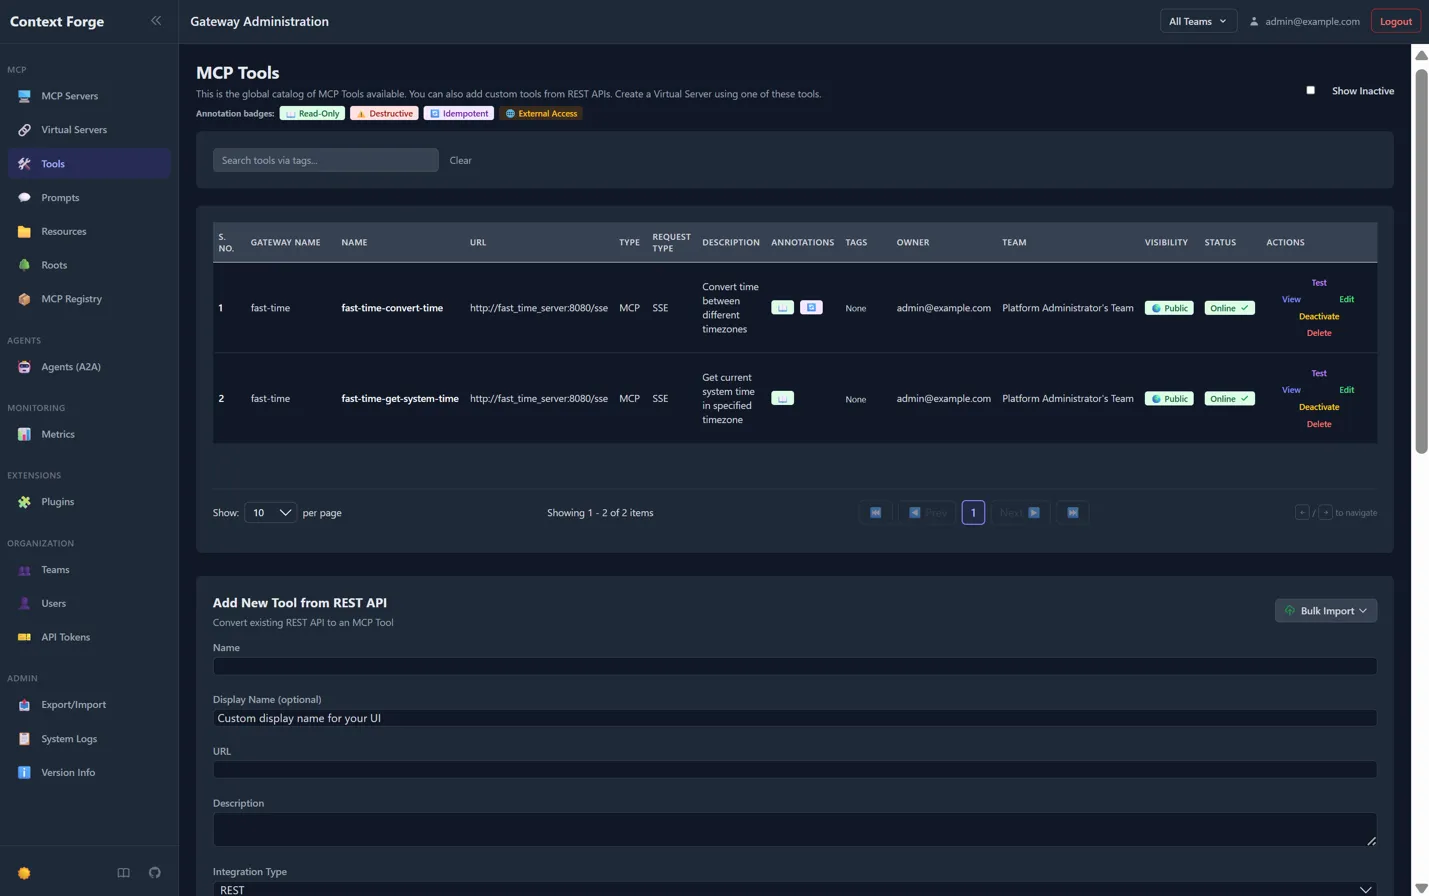
IBM ContextForge هي بوابة وسجل مفتوح المصدر يمكنك تشغيلهما على البنية التحتية الخاصة بك. وهي تضع خوادم MCP وخدمات الوكيل إلى الوكيل (A2A) وواجهات برمجة التطبيقات (API) العادية من نوع REST أو gRPC خلف نقطة نهاية واحدة. يمكنك تثبيتها من PyPI، أو تشغيلها كحاوية، أو نشرها على Kubernetes باستخدام مخطط Helm الخاص بالمشروع.
ما يميزها هو الخادم الافتراضي. يمكنك اختيار الأدوات من بين كل ما هو مسجل في البوابة، وتجميعها تحت اسم واحد، وتوجيه العميل إلى نقطة النهاية الخاصة بتلك الحزمة. يحصل موظف الشؤون المالية على أدوات الشؤون المالية، بينما يحصل موظف الدعم على مجموعة مختلفة، ولا يقوم أي منهما بتحميل تعريفات الآخر. يمكن أن يكون كل خادم افتراضي خاصًا، أو مشتركًا مع فريق، أو عامًا.
كما أنها تحول واجهات برمجة التطبيقات (APIs) التي تمتلكها بالفعل إلى أدوات MCP. ما عليك سوى توجيهها إلى نقطة نهاية REST، وستقوم بسحب مخطط JSON تلقائيًا. كما تقوم الأداة بترجمة خدمات gRPC من خلال انعكاس الخادم. وهذا يوفر عليك عناء كتابة خادم غلاف لكل واجهة برمجة تطبيقات داخلية.
يحتفظ كل خادم من الخوادم الأمامية بإعدادات OAuth الخاصة به، ويقوم ContextForge بتخزين الرموز المميزة لكل مستخدم، مما يتيح لخادمين استخدام مزودي هوية مختلفين. تتضمن واجهة المستخدم الإدارية عارضًا مباشرًا للسجلات، ويتم إرسال التتبع عبر OpenTelemetry إلى الخوادم الخلفية مثل Jaeger وZipkin وDatadog. تضيف أكثر من 40 مكونًا إضافيًا وسائل نقل وتكاملات إضافية.
- الخوادم الافتراضية: قم بتجميع مجموعة مختارة بعناية من الأدوات من عدة خوادم مصدرية، وامنح كل فريق أو وكيل نقطة نهاية خاصة به
- ترجمة REST و gRPC: تحويل واجهات برمجة التطبيقات (APIs) الحالية إلى أدوات MCP، مع استخراج مخططات JSON تلقائيًا
- OAuth لكل خادم: امنح كل خادم في المرحلة الأولية مزود هوية ونطاقات خاصة به، مع تخزين الرموز المميزة لكل مستخدم على حدة
- تتبع OpenTelemetry: أرسل عمليات التتبع إلى Jaeger أو Zipkin أو Tempo أو Datadog أو New Relic
- ContextForge: مجاني (مفتوح المصدر، Apache 2.0)
- البنية التحتية: أنت تدفع مقابل الاستضافة وقاعدة البيانات وذاكرة التخزين المؤقتة Redis الاختيارية الخاصة بك
- G2: لا توجد تقييمات كافية
- Capterra: لا توجد تقييمات كافية
نقطة الضعف: عليك تشغيلها وتحديثها وتوسيع نطاقها بنفسك. لن تبدأ البوابة في العمل حتى تقوم بإنشاء مفاتيح سرية قوية. يوصي المشروع باستخدام PostgreSQL في بيئة الإنتاج، ويتم تقديم الدعم من خلال مشكلات GitHub والمناقشات.
الأفضل لـ: فرق المنصات التي ترغب في الاستضافة الذاتية، وتزويد كل فريق بمجموعة أدواته الخاصة، وتحويل واجهات برمجة التطبيقات (API) الداخلية إلى أدوات MCP. تجاهل هذا الخيار إذا: كنت تريد خدمة مُدارة بدلاً من تشغيل البوابة بنفسك.
الأفضل لـ: فرق المنصات التي ترغب في الاستضافة الذاتية، وتزويد كل فريق بمجموعة أدواته الخاصة، وتحويل واجهات برمجة التطبيقات (API) الداخلية إلى أدوات MCP. تجاهلها إذا: كنت تريد خدمة مُدارة بدلاً من تشغيل البوابة بنفسك.
ماذا يقول المستخدمون الفعليون عن IBM ContextForge؟
يقول أحد المستخدمين في تقييمه:
مرخصة بموجب رخصة Apache، ومصممة خصيصًا لمن يستخدمون بالفعل بنية تحتية متطورة لـ Kubernetes. وقد نضجت لتصبح أداة قادرة حقًّا على توفير الحوكمة والمراقبة الفعليتين، كما يمكنها إدارة MCP جنبًا إلى جنب مع واجهات برمجة التطبيقات (APIs) الأخرى لشركتك. ومع ذلك، فإن إقامتها أكثر تعقيدًا من الخيارات الأصغر حجمًا، فهي ليست مشروعًا يمكن إنجازه في عطلة نهاية الأسبوع.
مرخصة بموجب رخصة Apache، ومصممة للأشخاص الذين يديرون بالفعل بنية تحتية متطورة لـ Kubernetes. وقد نضجت لتصبح أداة ذات قدرات حقيقية — توفر حوكمة ومراقبة فعليتين، ويمكنها إدارة MCP جنبًا إلى جنب مع واجهات برمجة التطبيقات (APIs) الأخرى لشركتك. ومع ذلك، فإن إعدادها أكثر تعقيدًا من الخيارات الأصغر حجمًا، فهذا ليس مشروعًا يمكن إنجازه في عطلة نهاية الأسبوع.
3. Kong AI Gateway (الأفضل للفرق التي تستخدم Kong بالفعل)
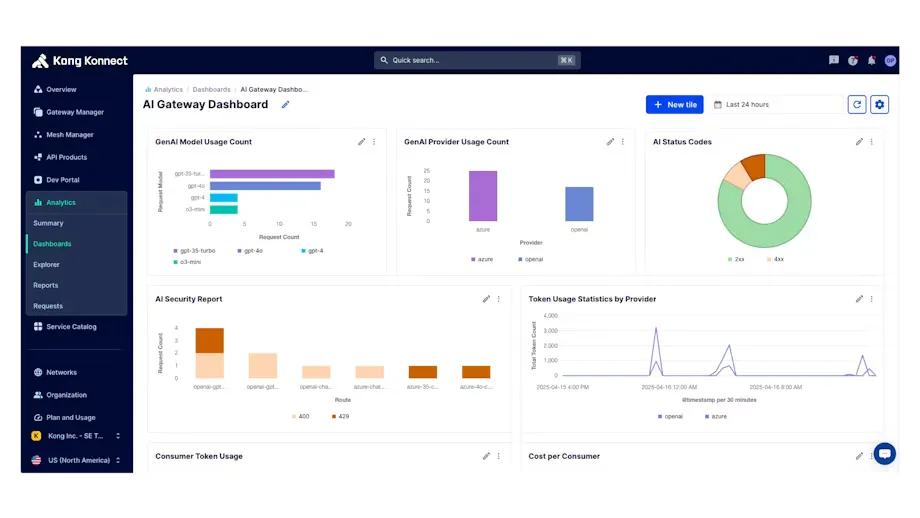
يعامل Kong حركة مرور MCP كنوع آخر من حركة مرور واجهات برمجة التطبيقات (API). إذا كان فريقك يستخدم بالفعل Kong Gateway أو Kong Konnect، فإن دعم MCP يأتي في شكل مكونات إضافية على البوابة التي تشغلها بالفعل. وسيستخدم نفس آليات المصادقة، وتحديد السرعة، والتسجيل التي تستخدمها لواجهات برمجة التطبيقات الخاصة بك.
العنصر الأساسي هو المكون الإضافي AI MCP Proxy. يمكن تثبيته أمام خادم MCP تعمل عليه بالفعل، أو تحويل أي واجهة برمجة تطبيقات (API) ذات مخطط OpenAPI إلى أدوات MCP دون الحاجة إلى كتابة كود مخصص. يمكنك أيضًا دمج أدوات من عدة واجهات برمجة تطبيقات (APIs) في نقطة نهاية MCP واحدة، بحيث يتصل الوكلاء مرة واحدة بدلاً من الاتصال مرة لكل خدمة.
تعمل ميزة التحكم في الوصول على أساس كل أداة على حدة. يمكنك تعيين قوائم السماح والرفض حسب المستهلك أو مجموعة المستهلكين، وعندما يطلب الوكيل قائمة أدواته، لا يعرض Kong سوى الأدوات التي يمكن للمتصل المحدد استخدامها. يتم تسجيل كل محاولة مسموح بها أو مرفوضة في سجل تدقيق المكون الإضافي. ونظرًا لأن الوكيل لا يقوم أبدًا بتحميل أدوات لا يمكنه استدعاءها، فإن القائمة المُصفاة تحافظ أيضًا على صغر حجم السياق.
تتم عملية تسجيل الدخول عبر مكونات Kong الإضافية للمصادقة، بما في ذلك OpenID Connect والمكون الإضافي AI MCP OAuth2. تسجل سجلات حركة مرور MCP معرّفات الجلسات، وطرق JSON-RPC، والحمولات، وأوقات الاستجابة، والأخطاء، ويمكنك إرسال التتبعات إلى OpenTelemetry. إذا قمت أيضًا بتوجيه حركة مرور LLM عبر بوابة AI Gateway التابعة لـ Kong، فإن حركة مرور النماذج وحركة مرور الأدوات تشتركان في مستوى تحكم واحد.
- تحويل REST إلى MCP: حوّل أي واجهة برمجة تطبيقات (API) ذات مخطط OpenAPI إلى أدوات MCP دون الحاجة إلى كتابة خادم
- قوائم التحكم في الوصول (ACL) لكل أداة: السماح باستخدام الأدوات الفردية أو رفضها حسب المستخدم أو مجموعة المستخدمين، بحيث لا تعرض قائمة أدوات كل مستخدم سوى ما يُسمح له باستخدامه
- سجلات تدقيق MCP: تسجيل كل محاولة وصول مسموح بها أو مرفوضة للأدوات
- تجميع الأدوات: اجمع أدوات من عدة واجهات برمجة تطبيقات (API) في نقطة نهاية واحدة لـ MCP
- تجربة مجانية: 30 يومًا من الميزات المخصصة للمؤسسات
- Konnect Plus: 25 دولارًا أمريكيًا شهريًّا لكل مستوى تحكم بدون خادم، بما في ذلك مليون طلب واجهة برمجة تطبيقات (API)
- الطلبات الإضافية: 200 دولار شهريًّا لكل مليون طلب إضافي
- مستوى التحكم الهجين: 200 دولار شهريًا
- مستوى تحكم سحابي مخصص: 500 دولار شهريًا، بالإضافة إلى 0.15 دولار لكل جيجابايت من النطاق الترددي
- الشركات: أسعار مخصصة، يتم التحصيل سنويًا
- G2: 4. 4/5 (أكثر من 300 تقييم)
- Capterra: لا توجد تقييمات كافية
نقاط الضعف: ميزات تسجيل الدخول الأحادي (SSO) وسجلات تدقيق المنصة متاحة حصريًّا في إصدار Enterprise من Konnect. لا يدعم المكون الإضافي AI MCP Proxy اتصالات WebSocket أو gRPC الصاعدة، ولا تنطبق ضوابط الحماية القائمة على الذكاء الاصطناعي (AI) على طلبات MCP. يتطلب تحويل REST مخطط OpenAPI صالحًا لكل واجهة برمجة تطبيقات (API)، كما تتطلب قوائم التحكم في الوصول (ACL) لكل أداة استخدام Kong Gateway 3.13 أو إصدار أحدث. كما تُحتسب عمليات ping الواردة من عملاء MCP ضمن إجمالي الطلبات الشهرية.
الأفضل لـ: الفرق التي تستخدم Kong بالفعل وترغب في خضوع حركة مرور MCP لنفس السياسات المطبقة على واجهات برمجة التطبيقات (APIs) الخاصة بها. تجاهل هذا الخيار إذا: كنت لا تستخدم Kong حاليًا، أو كنت بحاجة إلى ميزة تسجيل الدخول الأحادي (SSO) دون عقد Enterprise.
الأفضل لـ: الفرق التي تستخدم Kong بالفعل وترغب في خضوع حركة مرور MCP لنفس السياسات المطبقة على واجهات برمجة التطبيقات (APIs) الخاصة بها. تجاهل هذا الخيار إذا: كنت لا تستخدم Kong حاليًا، أو كنت بحاجة إلى ميزة تسجيل الدخول الأحادي (SSO) دون عقد Enterprise.
ماذا يقول المستخدمون الفعليون عن Kong AI Gateway؟
يقول أحد المستخدمين في تقييمه:
يعد هذا خيارًا منطقيًا إذا كنت تستخدم Kong بالفعل. لم يعد الأمر مجرد إضافة MCP فحسب، بل أصبح دعمًا حقيقيًّا مصممًا خصيصًا لهذا الغرض، بما في ذلك حركة المرور بين الوكلاء، وقد أبرمت الشركة شراكة مع شركة متخصصة في الحوكمة القائمة على الذكاء الاصطناعي في منتصف يوليو لدمج عمليات التحقق من السياسات مباشرةً في البوابة. ومع ذلك، قد تتطلب بعض الميزات الأكثر تعقيدًا اشتراكًا مدفوعًا.
يعد هذا خيارًا منطقيًا إذا كنت تستخدم Kong بالفعل. لم يعد الأمر مجرد إضافة MCP فحسب، بل أصبح دعمًا حقيقيًّا مصممًا خصيصًا لهذا الغرض، بما في ذلك حركة المرور بين الوكلاء، وقد دخلوا في شراكة مع شركة متخصصة في الحوكمة القائمة على الذكاء الاصطناعي في منتصف يوليو لدمج عمليات التحقق من السياسات مباشرةً في البوابة. ومع ذلك، قد تتطلب بعض الميزات الأكثر تعقيدًا اشتراكًا مدفوعًا.
4. بوابة Amazon Bedrock AgentCore (الأفضل للوكلاء الذين يعملون على AWS)
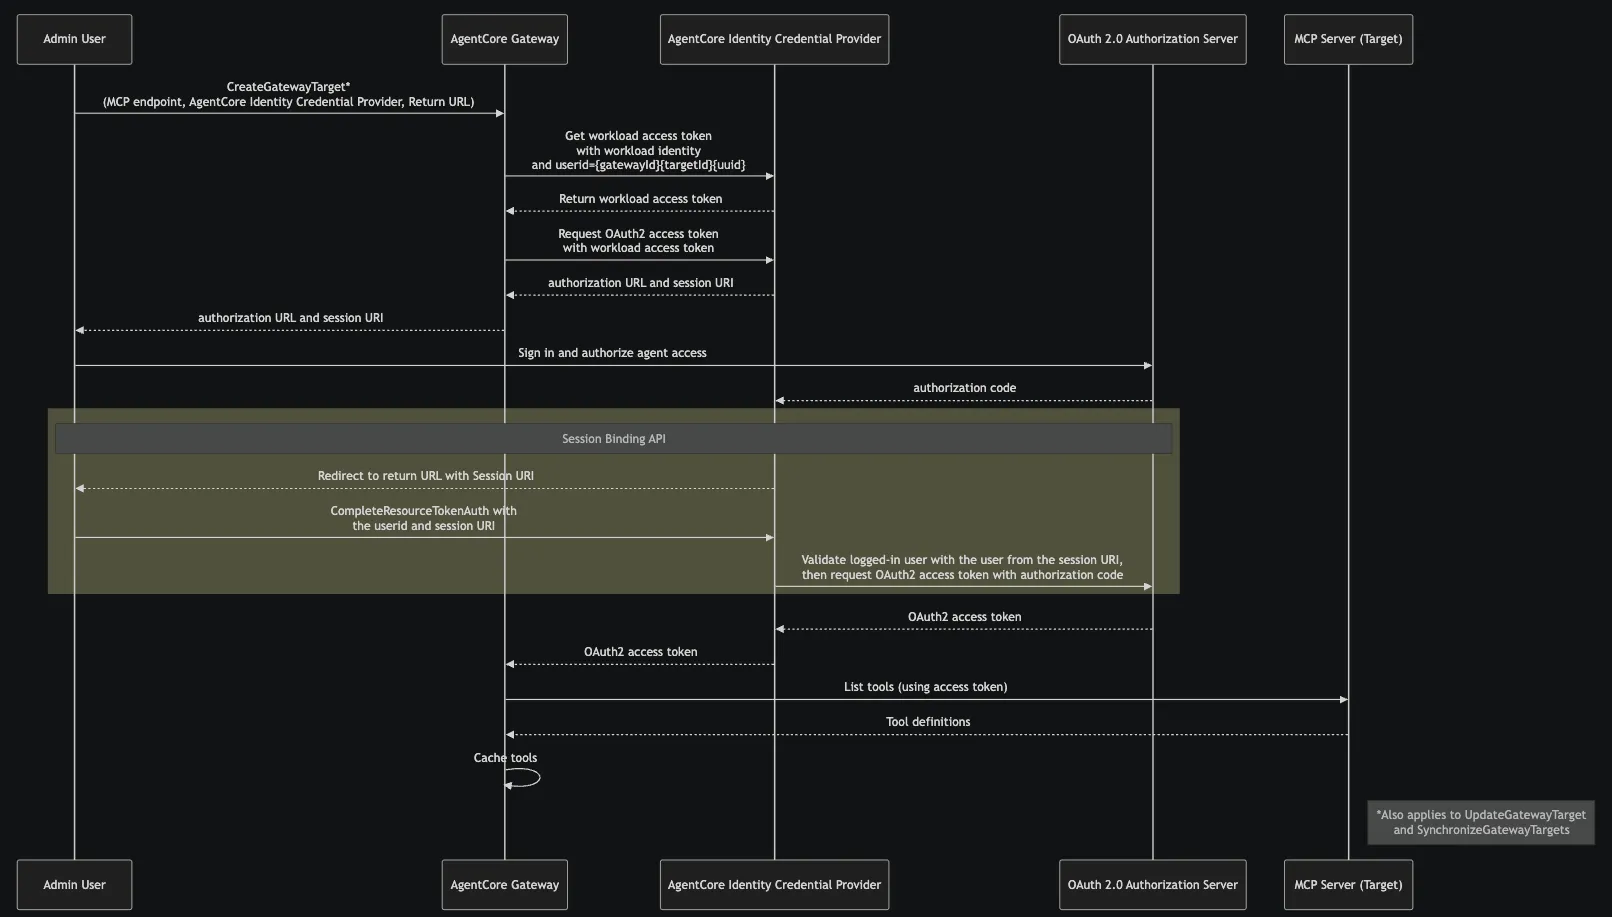
تعد بوابة Amazon Bedrock AgentCore الخيار المُدار بالكامل من AWS، لذا لا يوجد ما تحتاج إلى استضافته أو توسيع نطاقه. فهي توفر للوكلاء نقطة نهاية واحدة لأدواتهم. كما يحول AgentCore مواصفات OpenAPI وSmithy، ووظائف Lambda، وخوادم MCP الحالية إلى أدوات MCP دون الحاجة إلى كود مخصص. ويتضمن تكاملات بنقرة واحدة مع Salesforce وSlack وJira وAsana وZendesk.
البحث عن الأدوات مدمج. إذا قمت بتشغيل البحث الدلالي عند إنشاء بوابة، فسيحصل الوكلاء على أداة بحث (x_amz_bedrock_agentcore_search) يمكنهم الاستعلام عنها بلغة بسيطة. وبهذه الطريقة، لا يستدعون سوى الأدوات التي تحتاجها المهمة بدلاً من تحميل الكتالوج بالكامل. إنه نفس نمط «حسب الطلب» الذي تصفه Anthropic، والذي يتم تشغيله على البوابة بدلاً من العميل.
تعمل المصادقة في كلا الاتجاهين. عند الدخول، تتحقق البوابة من هوية المتصل عبر AWS IAM أو JWT من مزود الهوية الخاص بك. وعند الخروج، تقوم بتسجيل الدخول إلى كل أداة باستخدام OAuth أو مفتاح API أو دور IAM، وتضيف بيانات الاعتماد هذه بنفسها، بحيث لا تحتفظ بها الوكلاء أبدًا. لا تترتب أي تكلفة إضافية على استخدام AgentCore Identity عند استخدامها عبر البوابة، ويمكن لـ AgentCore Policy التحقق من كل استدعاء للأداة وفقًا للقواعد المكتوبة بلغة Cedar.
تعمل البوابة مع أطر العمل مفتوحة المصدر، بما في ذلك CrewAI وLangGraph وLlamaIndex وStrands Agents، ومع أي نموذج. أضاف تحديث صدر في يونيو 2026 مطالبات وموارد MCP، وإدارة البث والجلسات، واستخلاص الموافقات أثناء تنفيذ المهام، وتبادل الرموز المميزة OAuth بالنيابة عن المستخدم.
- البحث الدلالي عن الأدوات: اسمح للوكلاء بالعثور على الأدوات المناسبة باستخدام استعلام بلغة بسيطة بدلاً من تحميل كل تعريف
- تحويل الأدوات بدون كتابة أي كود: حوّل مواصفات OpenAPI ونماذج Smithy ووظائف Lambda وخوادم MCP الحالية إلى أدوات MCP
- المصادقة الثنائية: تحقق من هوية المتصلين عند الدخول وأضف بيانات اعتماد كل أداة عند الخروج
- التكامل بنقرة واحدة: قم بربط Salesforce وSlack وJira وAsana وZendesk دون الحاجة إلى إنشاء خادم
- الخدمة المجانية: رصيد يصل إلى 200 دولار أمريكي في إطار الخدمة المجانية من AWS للعملاء الجدد
- استدعاءات الأدوات (ListTools، InvokeTool، Ping): 0.005 دولار لكل 1,000
- واجهة برمجة تطبيقات البحث (Search API): 0.025 دولار لكل 1,000
- فهرسة الأدوات: 0.02 دولار لكل 100 أداة شهريًا
- هوية AgentCore: لا توجد رسوم إضافية عند استخدامها عبر البوابة
- G2: لا توجد تقييمات كافية
- Capterra: لا توجد تقييمات كافية
نقاط ضعفها: تعمل فقط على AWS، لذا لا يمكنك استضافتها بنفسك. يعتمد التسعير على الاستخدام عبر العديد من خدمات AgentCore، مما يجعل التكاليف الشهرية أصعب في التنبؤ بها مقارنة بالرسوم الثابتة. في المثال الذي قدمته AWS نفسها، يكلف الوكيل الذي يتعامل مع 50 مليون تفاعل شهريًا، مع عملية بحث واحدة وأربعة استدعاءات للأدوات لكل منها، حوالي 2,250 دولارًا أمريكيًا شهريًا، ويشكل البحث أكثر من نصف هذا المبلغ. يتوفر البحث الدلالي في 18 منطقة من مناطق AWS. تقبل كل بوابة فقط إصدارات بروتوكول MCP التي تقوم بتكوينها، وتتم عملية المراقبة من خلال CloudWatch بتكلفة منفصلة.
الأفضل لـ: الفرق التي تشغل وكلاء على AWS وترغب في البحث عن الأدوات وإدارة بيانات الاعتماد دون الحاجة إلى تشغيل بوابة. تجاهل هذا الخيار إذا: كنت بحاجة إلى الاستضافة الذاتية، أو التشغيل عبر السحابات المختلفة، أو كنت ترغب في فاتورة شهرية ثابتة ويمكن التنبؤ بها.
الأفضل لـ: الفرق التي تشغل وكلاء على AWS وترغب في البحث عن الأدوات وإدارة بيانات الاعتماد دون الحاجة إلى تشغيل بوابة. تجاهل هذا الخيار إذا: كنت بحاجة إلى الاستضافة الذاتية، أو التشغيل عبر السحابات، أو كنت ترغب في فاتورة شهرية ثابتة ويمكن التنبؤ بها.
ماذا يقول المستخدمون الفعليون عن بوابة Amazon Bedrock AgentCore؟
يقول أحد المستخدمين في تقييمه:
تنبع التعقيدات من عدة جوانب: 1) يحتاج المستخدمون إلى إعداد بيانات اعتماد AWS وبيئات العمل؛ 2) يجب على المطورين كتابة شفرة الوكيل الخاصة بهم وتوضيحها بالكامل لاستخدام AgentCore؛ و3) تتطلب إدارة السياق نماذج برمجة محددة قد لا تعمل مع كل إطار عمل.
تنبع التعقيدات من عدة جوانب: 1) يحتاج المستخدمون إلى إعداد بيانات اعتماد AWS والبيئات؛ 2) يجب على المطورين كتابة شفرة الوكيل الخاصة بهم وتوضيحها بالكامل لاستخدام AgentCore؛ و3) تتطلب إدارة السياق نماذج برمجة محددة قد لا تعمل مع كل إطار عمل.
5. Composio (الأفضل لربط الوكلاء بتطبيقات SaaS دون تشغيل خوادم)
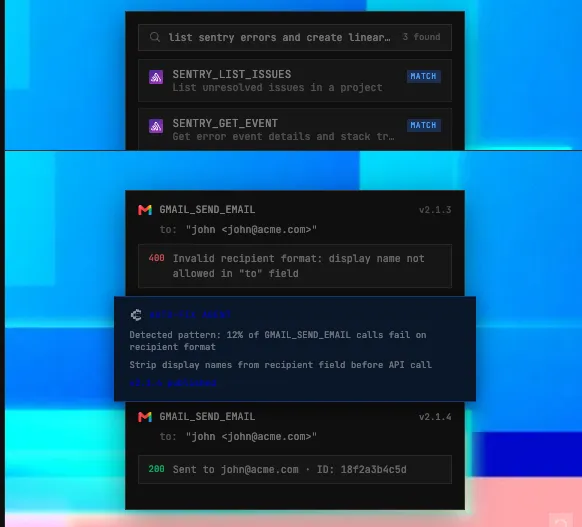
Composio هي منصة مُدارة تربط الوكلاء بأكثر من 1,500 تطبيق، بما في ذلك Gmail و Slack و GitHub و HubSpot و Salesforce. ولا توجد خوادم تحتاج إلى تشغيلها. يتصل وكيلك أو عميل الذكاء الاصطناعي الخاص بك بعنوان URL واحد لـ MCP، وتقوم Composio بإدارة عملية تسجيل الدخول لكل تطبيق، بدءًا من تدفقات OAuth ومفاتيح API وصولاً إلى تحديث الرموز المميزة.
تتم معظم عمليات البوابة داخل «موجه الأدوات» (Tool Router). تقوم بإنشاء جلسة لكل مستخدم مع مجموعات الأدوات التي يحتاجها، وتقوم Composio بإرجاع نقطة نهاية MCP محددة النطاق. داخل الجلسة، يمكنك تثبيت قائمة محددة بالأدوات، أو حظر أدوات معينة، أو التصفية باستخدام تلميحات MCP مثل «للقراءة فقط» أو «مدمرة». يمكن للأداة أيضًا البحث في كتالوجها أثناء وقت التشغيل وتحميل الأدوات التي تحتاجها المهمة فقط، مما يحافظ على صغر حجم سياق الوكيل.
قد تتطلب الأذونات من المستخدم الموافقة على استدعاءات الأداة عند كل استدعاء أو مرة واحدة في كل جلسة، مع إمكانية تجاوز هذه الأذونات لكل أداة على حدة بالسماح الدائم أو الرفض الدائم. يتم إنشاء الجلسات لكل مستخدم على حدة، بحيث تظل الحسابات المتصلة لكل شخص منفصلة، ويمكن لشخص واحد ربط أكثر من حساب واحد بنفس التطبيق. إذا لم يكن التطبيق موجودًا في الكتالوج ولكنه يمتلك خادم MCP، فيمكنك إضافته كخادم مخصص مجانًا.
وهي تعمل مع كلود (Claude) وChatGPT وCursor وClaude Code وأي عميل MCP آخر، إلى جانب أطر عمل مثل LangChain وLlamaIndex وCrewAI وOpenAI Agents SDK. بالنسبة للمهام متعددة الخطوات، توفر Composio بيئة تشغيل عن بُعد حيث يتم تنفيذ كل عملية في بيئة اختبار معزولة خاصة بها. وتعلن الشركة عن امتثالها لمعيار SOC 2 من النوع الثاني وحصولها على شهادة ISO 27001:2022.
الميزات البارزة
- المصادقة المُدارة: تعامل مع OAuth ومفاتيح API وتجديد الرموز المميزة لأكثر من 1,500 تطبيق دون الحاجة إلى إنشاء مسارات تسجيل الدخول
- جلسات توجيه الأدوات: امنح كل مستخدم نقطة نهاية MCP محددة النطاق تحتوي فقط على مجموعات الأدوات والأدوات التي يحتاجها
- البحث عن أدوات وقت التشغيل: ابحث في الكتالوج الكامل وقم بتحميل الأدوات التي تحتاجها المهمة فقط
- ضوابط الموافقة: اشترط الموافقة البشرية على كل استدعاء، أو مرة واحدة في كل جلسة، أو لا تشترطها أبدًا، مع إمكانية التجاوز لكل أداة على حدة
الأسعار
- مجاني: 100,000 استدعاء للأداة شهريًا
- التكلفة: 29 دولارًا شهريًّا
- الشركات: أسعار مخصصة
التقييمات
- G2: لا توجد تقييمات كافية
- Capterra: لا توجد تقييمات كافية
أين تكمن محدوديتها: إنها خدمة مُدارة، لذا فإن استدعاءات أدواتك وبيانات اعتماد المستخدمين المخزنة تمر عبر سحابة Composio ما لم تقم بإعداد نشر يعتمد على «السحابة الخاصة بك» (BYOC). عند الاتصال عبر MCP، لا يتم تشغيل ربطات استدعاء الأدوات وتغييرات المخطط في SDK، كما أن الأدوات المخصصة المُعرَّفة في الكود الخاص بك لا تكون متاحة في نقطة نهاية MCP. في مايو 2026، كشفت Composio عن حادث أمني أدى إلى تعرض حوالي 0.3% من الاتصالات النشطة، معظمها على GitHub، وطلبت من العملاء تغيير مفاتيح API الخاصة بهم. قم بتضمين تقريرها في مراجعتك الأمنية.
الأفضل لـ: الفرق التي يحتاج وكلاؤها إلى العديد من تطبيقات SaaS وتسجيل الدخول لكل مستخدم على حدة، دون تشغيل أي خوادم. تجاهلها إذا: كانت أدواتك تتكون في الغالب من واجهات برمجة تطبيقات (API) داخلية، أو إذا كانت سياسة الأمان الخاصة بك لا تسمح لطرف ثالث بالاحتفاظ برموز OAuth الخاصة بالمستخدمين.
الأفضل لـ: الفرق التي يحتاج وكلاؤها إلى العديد من تطبيقات SaaS وتسجيل الدخول لكل مستخدم على حدة، دون تشغيل أي خوادم. تجاهلها إذا: كانت أدواتك تتكون في الغالب من واجهات برمجة تطبيقات (API) داخلية، أو إذا كانت سياسة الأمان الخاصة بك لا تسمح لطرف ثالث بالاحتفاظ برموز OAuth الخاصة بالمستخدمين.
ماذا يقول المستخدمون الفعليون عن Composio؟
يقول أحد المستخدمين في تقييمه:
منصة MCP مُدارة تتمتع بمكتبة ضخمة تضم ما يزيد عن 1,000 تطبيق تقريبًا، مثل Gmail وSlack. وتكمن الميزة الكبرى في أنك لست مضطرًا إلى إنشاء كل عملية تكامل وصيانتها بنفسك، كما تدعم Composio الاستضافة الذاتية في VPC وSDK المدمج لتوفير خيارات نشر مرنة.
منصة MCP مُدارة تتمتع بمكتبة ضخمة تضم ما يزيد عن 1,000 تطبيق تقريبًا، مثل Gmail وSlack. وتتمثل الميزة الكبرى في أنك لست مضطرًا إلى إنشاء كل عملية تكامل وصيانتها بنفسك، كما تدعم Composio الاستضافة الذاتية في VPC وSDK المدمج لتوفير خيارات نشر مرنة.
كم تبلغ تكلفة بوابة MCP؟
يعتمد السعر على ما إذا كنت تدفع مقابل الاستخدام المُدار أم تدير البنية التحتية بنفسك.
لا تتطلب البوابات مفتوحة المصدر رسوم ترخيص، لكنك لا تزال تدفع مقابل الاستضافة والصيانة والأمن. أما البوابات المُدارة، فتفرض رسومًا على استدعاءات الأدوات وعمليات البحث ومستويات التحكم أو أي استخدامات أخرى.
| بند التكلفة | Composio | بوابة Docker MCP | IBM ContextForge | بوابة Kong AI | بوابة Amazon Bedrock AgentCore |
| البوابة | 100,000 استدعاء للأدوات شهريًّا مجانًا | مجانية، مفتوحة المصدر (MIT) | مجانية، ومفتوحة المصدر (Apache 2.0) | ابتداءً من 25 دولارًا شهريًّا لكل مستوى تحكم بدون خادم | لا توجد رسوم مقدمة أو حد أدنى |
| الاستخدام المدفوع | التكلفة: 29 دولارًا شهريًّا، وعروض أسعار مخصصة للمؤسسات | خطط Docker منفصلة عن البوابة مفتوحة المصدر | تكاليف الاستضافة والتشغيل | 200 دولار شهريًّا لكل مليون طلب API إضافي | 0.005 دولار لكل 1,000 عملية استدعاء لواجهة برمجة التطبيقات (API) |
| تصفية الأدوات أو البحث | البحث أثناء التشغيل أم قوائم الأدوات الثابتة | قوائم السماح لكل أداة على حدة في ملفات التعريف | خوادم افتراضية مزودة بأدوات مختارة | قوائم التحكم في الوصول (ACL) لكل أداة | 0.025 دولار لكل 1,000 استدعاء بحث؛ 0.02 دولار لكل 100 أداة مفهرسة شهريًّا |
| المصادقة | إدارة OAuth ومفاتيح API وتجديد الرموز المميزة | أسرار Docker وتدفقات OAuth | خيارات المصادقة في البوابة والمصادر | مكونات Kong الإضافية للمصادقة | IAM وJWT وOAuth ومفاتيح API وAgentCore Identity |
| السجلات وقابلية المراقبة | تختلف سجلات التنفيذ وعناصر التحكم باختلاف الخطة | التسجيل المدمج وتتبع المكالمات | سجلات الإدارة و OpenTelemetry | سجلات التدقيق والمقاييس الخاصة بـ MCP؛ أما سجلات تدقيق المنصة فهي متاحة للمؤسسات فقط | إمكانية المراقبة عبر CloudWatch بأسعار منفصلة |
| التكلفة التشغيلية الرئيسية | الاعتماد على الخدمات المُدارة والاستخدام | بيئة Docker وضوابط الفريق المدفوعة | الاستضافة وقواعد البيانات والصيانة والتوسع | حدود خطط Kong وميزات الإصدار Enterprise | الاستخدام عبر البوابة، والبحث، وCloudWatch، وخدمات AWS المرتبطة |
تتوقف تكلفة البوابة الأقل على ما تقوم بتشغيله بالفعل. تعمل بوابات Composio و Amazon Bedrock AgentCore على تحويل جزء أكبر من أعمال البنية التحتية إلى المزود وتفرض رسومًا حسب الاستخدام. لا تتطلب بوابة Docker MCP و IBM ContextForge رسوم ترخيص، لكنك تتحمل تكلفة استضافتهما وصيانتهما. يُعد Kong الخيار الأكثر جدوى من الناحية المالية عندما يكون فريقك يستخدم Kong بالفعل، لأن اعتماده لمجرد MCP يضيف منصة جديدة وتكلفة ترخيص إضافية.
كيفية اختيار بوابة MCP
تضيق الأسعار نطاق الاختيار، لكنها نادرًا ما تحدد القرار نيابة عنك.
نقطة الانطلاق الأفضل هي المشكلة التي دفعتك للبحث في المقام الأول. تواجه معظم الفرق إحدى المشكلتين التاليتين: إما أنها لا تستطيع رؤية أو التحكم في من يستدعي أي أداة، أو أن وكلاءها يقومون بتحميل عدد كبير جدًا من تعريفات الأدوات لدرجة أنهم يبدأون في اختيار الأدوات الخاطئة. وبعض الفرق تواجه المشكلتين معًا.
بمجرد أن تعرف أي مشكلة هي الأكثر إيلامًا، ستعرف ما الذي يجب أن تؤديه البوابة بشكل جيد، وأي الميزات يمكنك الاستغناء عنها.
ابدأ من المكان الذي تعمل فيه وكالاتك بالفعل
تغطي البوابات الخمس الواردة في هذا الدليل نفس الأساسيات، لذا فإن العامل الحاسم عادةً ما يكون مجموعة التقنيات التي تمتلكها بالفعل.
إذا كان وكلاؤك يعملون في الغالب داخل تطبيقات SaaS نيابة عن مستخدمين فرديين، فإن Composio يوفر عليك معظم الجهد، لأنه يدير اتصالات OAuth لكل مستخدم نيابة عنك. المقابل هو أن بيانات الاعتماد هذه تُخزّن في سحابة Composio، وهو ما سيحتاج فريق الأمان لديك إلى مراجعته.
بالنسبة للفرق التي تعاني من سير عمل غير مترابط منتشر عبر أجهزة الكمبيوتر المحمولة للمطورين، فإن بوابة Docker MCP هي الخطوة الأولى الطبيعية. فهي تناسب الفرق التي تستخدم Docker Desktop بالفعل، وتُشغّل كل خادم في حاوية خاصة به، وتتيح للفريق بأكمله مشاركة ملف تعريف واحد. إذا احتجت لاحقًا إلى حوكمة على مستوى الفريق بأكمله، فستحتاج إلى إجراء محادثة منفصلة مع قسم المبيعات في Docker.
ستميل فرق المنصات التي تفضل امتلاك بنيتها التحتية إلى IBM ContextForge. توفر خوادمها الافتراضية لكل فريق مجموعة أدواته الخاصة، ويمكنها تحويل خدمات REST وgRPC الداخلية إلى أدوات MCP. كما تتولى أنت أيضًا مهام التصحيح والتوسع والعمل عند الطلب التي تصاحب الاستضافة الذاتية.
Kong AI Gateway تخضع حركة مرور MCP لنفس السياسات التي يطبقها فريقك بالفعل على واجهات برمجة التطبيقات (APIs) الخاصة به. إذا كنت بحاجة إلى ميزة تسجيل الدخول الأحادي (SSO) أو سجلات تدقيق المنصة، فضع في اعتبارك ميزانية إصدار Enterprise، لأن كلا الميزتين متاحتان في إصدار Enterprise فقط.
بالنسبة للفرق التي تعمل على منصة AWS، تضمن بوابة Amazon Bedrock AgentCore إدارة كل شيء وتضيف ميزة البحث الدلالي عن الأدوات في البوابة. قم بتقدير الفاتورة بناءً على الاستخدام مسبقًا، لأن مكالمات البحث ومكالمات الأدوات وCloudWatch يتم احتساب تكاليفها كل على حدة.
إذا كنت تدير عددًا قليلاً من الخوادم المستقرة لفريق صغير، فقد لا تحتاج إلى بوابة في الوقت الحالي. يمكن أن يغطي التكوين المشترك في نظام التحكم في الإصدارات بالإضافة إلى مدير الأسرار نفس الغرض إلى أن تحتاج إلى أذونات لكل فريق أو سجلات مركزية.
ما الذي يجب عليك التحقق منه قبل إجراء عملية الالتزام؟
بمجرد تحديد الخيار الأفضل، اختبره على بيئتك الخاصة قبل التوقيع على أي شيء. غالبًا ما تتجاهل صفحات الميزات التفاصيل التي تكتسب أهمية لاحقًا، لذا ناقش بعض الأسئلة المحددة مع مسؤولي الأمن ومنصة العمل لديك:
- الوصول: هل يمكنك تعيين أذونات لكل مستخدم أو فريق أو وكيل، أم فقط للبوابة بأكملها؟
- السياق: هل تقوم بتصفية الأدوات باستخدام قوائم السماح أو الخوادم الافتراضية، أم تبحث عنها عند وقت الاستدعاء، أم كلا الأمرين؟
- بيانات الاعتماد: هل تدعم البوابة تدفقات OAuth ومفاتيح واجهة برمجة التطبيقات (API) وأدوار IAM التي تحتاجها خوادمك، وأين يتم تخزينها؟
- السجلات: هل تسجل الاستدعاءات الفردية للأدوات، أم تقتصر على تغييرات الحساب والتكوين فقط؟
- الأعطال: ما الذي يراه الوكيل عندما تنتهي مهلة الخادم الرئيسي، وهل يمكن لطلب تمت إعادة محاولته أن يقوم بعملية كتابة مرتين؟
وعادةً ما تحسم الإجابات الأمر. فإذا كانت البوابة تسجل تغييرات الإعدادات فقط ولا تستطيع أن تُظهر لك الأدوات التي استخدمها وكلاؤك فعليًّا، فلن تصمد أمام أي عملية تدقيق. وإذا كانت تربط خوادمك دون تقليص قوائم أدواتها، فسيظل وكلاؤك يقومون بتحميل تعريف كل أداة، وبالتالي سيظل استخدام الرموز المميزة كما هو.
كيف يمكنك ترحيل خوادم MCP الحالية إلى البوابة؟
تتمثل الطريقة الأكثر أمانًا في النشر في نقل خادم واحد منخفض المخاطر أولاً، مع الحفاظ على تشغيل المسار القديم حتى تثبت موثوقية المسار الجديد.
ابدأ بإجراء جرد
بالنسبة لكل خادم، لاحظ من يملكه، والأدوات التي يوفرها، والبيانات التي يمكنه الوصول إليها، والتكلفة التقريبية لتعريفات أدواته من حيث عدد الرموز. هذه هي اللحظة المناسبة أيضًا للتنقية. تحتوي معظم الكتالوجات على أدوات لم يستخدمها أحد منذ شهور، وإزالتها قبل الترحيل تقلص حجم ما سيتعين عليك إدارته.
تجميع الخوادم حسب حدود الثقة
ضع الخوادم التي تقرأ البيانات الخاصة، والخوادم التي تتعامل مع المحتوى غير الموثوق به، والخوادم التي يمكنها إرسال البيانات إلى الخارج في مجموعات أدوات منفصلة، بحيث لا يحتفظ وكيل واحد بهذه المهام الثلاث جميعها. هذا المزيج هو ما جعل عرض Invariant Labs التوضيحي لحقن الأوامر في GitHub MCP ممكنًا. تأكد أيضًا من استمرار صيانة كل خادم. العديد من خوادم MCP المرجعية الأصلية، بما في ذلك GitHub و Slack، موجودة الآن في أرشيف ولم تعد تتلقى تحديثات.
بعد إنشاء المجموعات، قم بتشغيل تجربة تجريبية قصيرة
- قم بتوجيه الخوادم المخصصة للقراءة فقط عبر البوابة أولاً، بينما تظل الخوادم القادرة على الكتابة متصلة بشكل مباشر
- قم بتوصيل عميل اختبار واحد وتأكد من قدرته على تسجيل الدخول، وإدراج الأدوات المتوقعة، والوصول إلى الخوادم الصحيحة
- قم بتشغيل المهام نفسها عبر المسار المباشر ومسار البوابة، ثم قارن النتائج وزمن الاستجابة وحجم السياق
- أوقف تشغيل خادم المنبع عمدًا وتأكد من أن الوكيل يتلقى خطأً واضحًا وأن عملية الكتابة لا تُنفذ مرتين
بمجرد نجاح المرحلة التجريبية، انقل الخوادم القابلة للكتابة واحدة تلو الأخرى. حدد معايير التراجع قبل كل عملية نقل، حتى لا تضطر إلى اتخاذ قرار بشأن التراجع في خضم وقوع أي حادث. احتفظ بالتكوين المباشر ساري المفعول حتى يعمل مسار البوابة بشكل سلس لمدة بضعة أسابيع، ثم قم بإلغاء بيانات الاعتماد القديمة واتصالات العملاء.
هناك قاعدة واحدة تنطبق على أي بوابة تختارها. تمنع مواصفات MCP تمرير الرموز المميزة. يجب أن تقبل البوابة فقط الرموز المميزة الصادرة لها، ويجب أن تستدعي الخوادم التالية باستخدام بيانات اعتمادها الخاصة المصرح بها بشكل منفصل، بدلاً من إعادة توجيه الرمز المميز الخاص بالعميل. تأكد من أن تكوين بوابتك يتبع هذه القاعدة قبل نقل حركة المرور الإنتاجية.
كيف يعمل ClickUp مع بوابة MCP؟
يتصل ClickUp بـ MCP من جانبي البوابة.
تصل تطبيقات الذكاء الاصطناعي خارج ClickUp، مثل Claude وCursor وChatGPT، إلى مساحة عملك عبر خادم ClickUp MCP، الذي يقع خلف بوابتك مثل أي خادم آخر. داخل ClickUp، يمكن لـSuper Agents وBrain² استخدام أدوات من خوادم MCP الخارجية التي تتصل بها، ويمكن أن تكون بوابتك واحدة منها.
ضع خادم ClickUp MCP خلف بوابتك
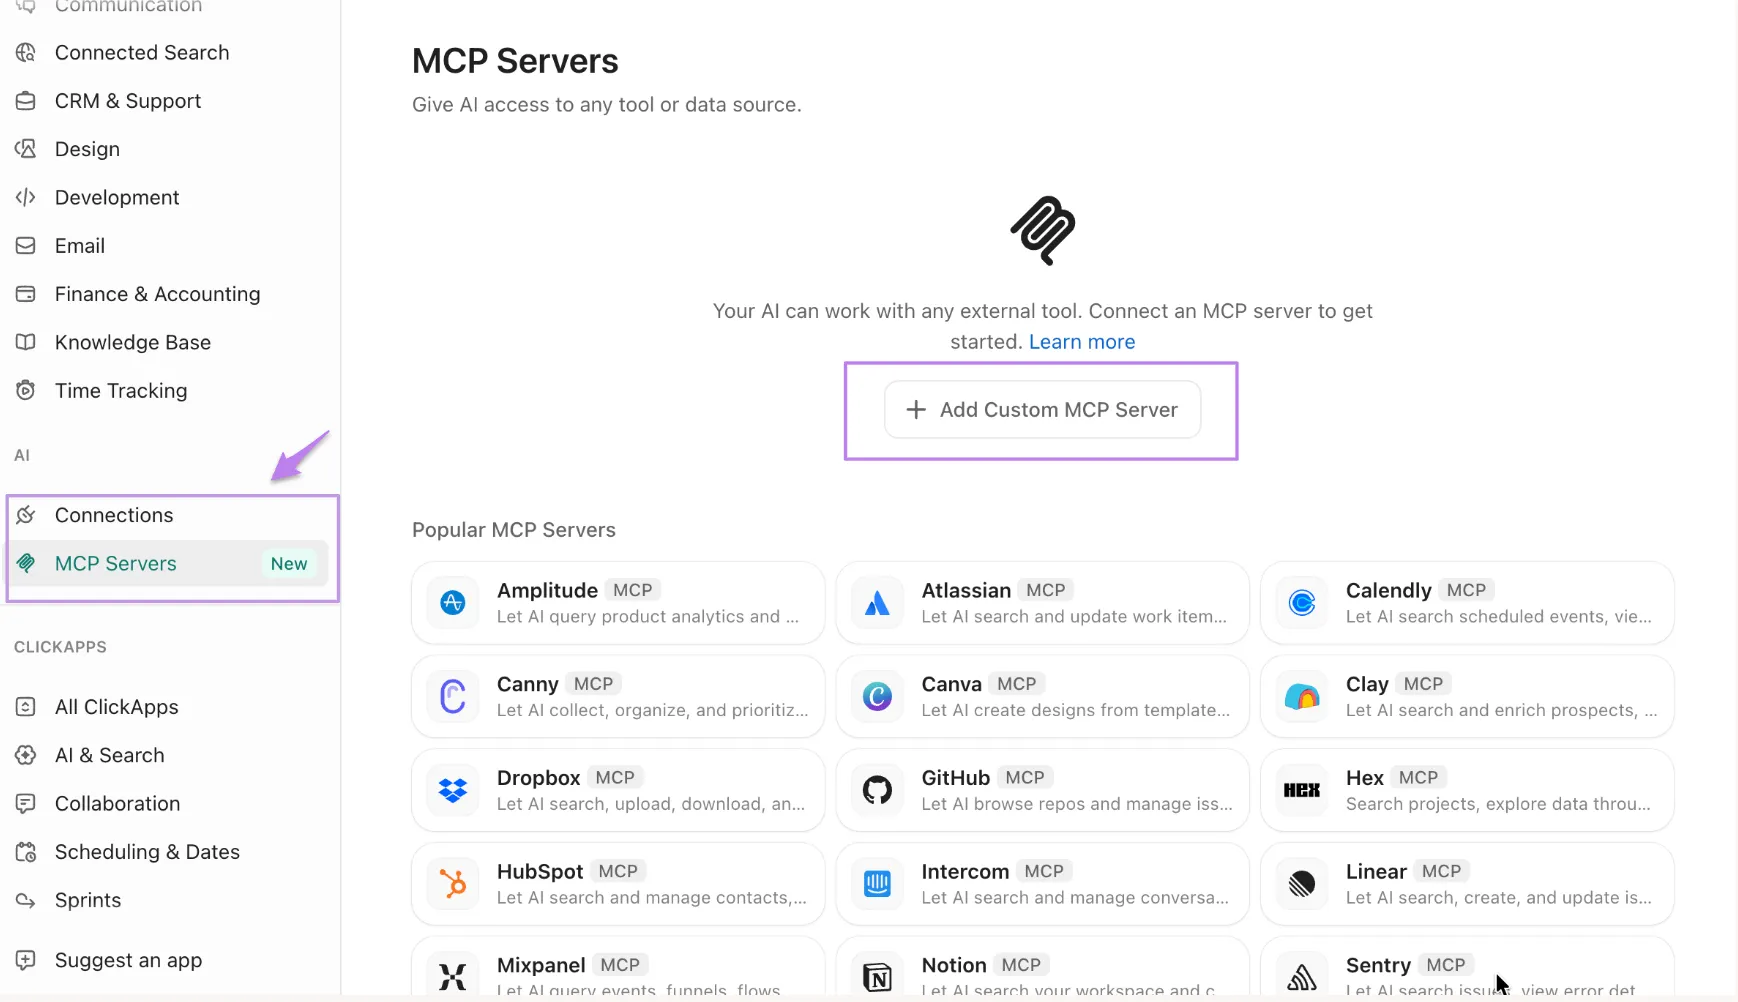
يعمل خادم ClickUp MCP على الرابط https://mcp.clickup.com/mcp وهو متاح في جميع الباقات، بما في ذلك الباقة المجانية إلى الأبد. ولا يقبل الخادم سوى OAuth، لذا لن تضطر بوابتك أبدًا إلى تخزين مفاتيح API الشخصية أو تغييرها عند مغادرة أي مستخدم. إذا كنت تقوم بإنشاء عميل خاص بك، فيجب أن يدعم OAuth 2.1 مع PKCE. يحتفظ ClickUp بقائمة مسموح بها للعملاء المعتمدين، لذا يجب تقديم أي عميل غير موجود في القائمة للمراجعة أولاً.
بمجرد الاتصال، يمكن لموظفي خدمة العملاء إنشاء المهام وتوجيهها، وإنشاء تحديثات الحالة من المهام ووثائق Docs، وتسجيل الوقت، والبحث في المهام ووثائق Docs والتعليقات، وتلخيص سلاسل المحادثات في Chat. وبهذه الطريقة، يمكن لموظف خدمة العملاء البحث عن سياق المشروع بنفسه بدلاً من الحاجة إلى لصقه في كل موجه.
تستحق حدود الاستخدام نظرة فاحصة خلف البوابة. يشمل الحد مساحة العمل بأكملها، ويستهلك كل عميل متصل نفس الحصة المشتركة. بدون الملحق Everything AI، يحدد ClickUp عدد مكالمات MCP لكل 24 ساعة متتالية، بدءًا من 100 مكالمة في خطة Free Forever وصولًا إلى 5,000 مكالمة في خطة Enterprise.
مع هذه الإضافة، تتبع طلبات MCP بدلاً من ذلك الحدود المسموح بها لكل دقيقة في واجهة برمجة التطبيقات العامة (API). وتتراوح هذه الحدود من 100 طلب في الدقيقة في باقات Free Forever وUnlimited وBusiness وصولاً إلى 10,000 طلب في الدقيقة في باقة Enterprise. لا تعرض ClickUp استخدام MCP حتى الآن. إذا كانت عدة فرق تصل إلى ClickUp عبر بوابة واحدة، فقم بتعيين حدود لكل فريق على البوابة حتى لا يتمكن وكيل واحد مشغول من استنفاد الحصة المخصصة للآخرين.
قم بتوصيل Super Agents بخوادم MCP الخاصة بك
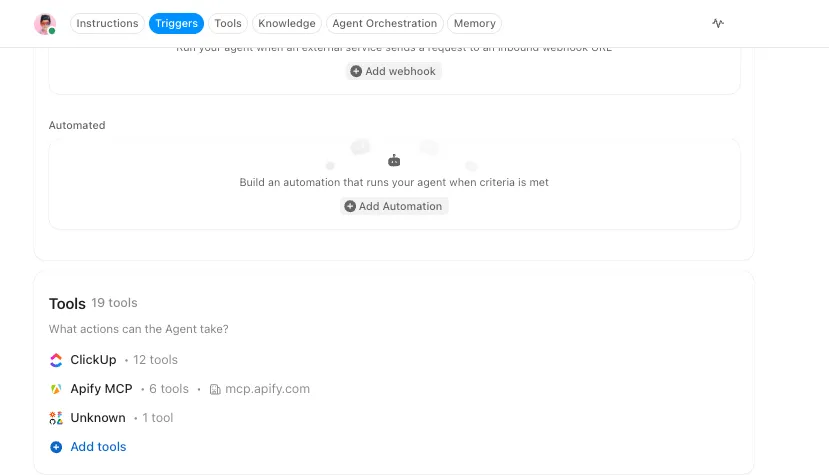
وعلى العكس من ذلك، يمكنك توصيل خوادم MCP خارجية من مركز تطبيقات ClickUp، إما لمساحة العمل بأكملها، أو لك وحدك. يقرر المسؤولون من يمكنه إضافة كل نوع من أنواع الاتصال. بعد توصيل الخادم، تختار أيًا من أدواته يحصل عليه كل «وكيل فائق»: جميعها، أم أدوات محددة. هذه هي نفس فكرة تقليص قوائم الأدوات التي تم ذكرها سابقًا في هذا الدليل، مطبقة على الوكلاء داخل مساحة العمل الخاصة بك.
إذا كان الخادم الذي تتصل به هو بوابتك، فتحقق أولاً من تفصيلين. يتصل ClickUp من عناوين IP سحابية متغيرة، لذا لن تسمح قائمة عناوين IP المسموح بها بمروره. تحتاج بوابتك أيضًا إلى عنوان URL عام مؤمّن بواسطة OAuth أو مفتاح API. تسجل سجلات تدقيق مساحة العمل في ClickUp من قام بالاتصال بالخادم أو تحديثه أو قطع الاتصال به. للحصول على سجل بالأدوات التي استدعاها كل وكيل فعليًّا، ستحتاج إلى سجلات بوابتك.
تتبع عملية النشر في ClickUp
تنتج خطوات الجرد والتجربة التجريبية المذكورة أعلاه الكثير من القرارات الصغيرة التي يسهل فقدان تتبعها. أضف كل خادم كمهمة في قائمة، مع حقول مخصصة للمالك، والوصول إلى البيانات، ومجموعة الثقة، وتكلفة الرمز المميز. ثم اكتب معايير التراجع في مستند مرتبط بكل مهمة ترحيل. إذا فشلت التجربة التجريبية أو تم أرشفة خادم أعلى، فسيكون المالك والسجل الكامل موجودين في مكان واحد.
اختر البوابة التي تناسب المشكلة التي تواجهها
يعود كل قسم من أقسام هذا الدليل إلى المهمتين نفسهما.
المهمة الأولى هي التحكم: نقطة نهاية واحدة، ومكان واحد لبيانات الاعتماد، وسجل واحد يوضح أي وكيل استدعى أي أداة. تغطي البوابات الخمس الواردة في هذا الدليل ذلك بشكل أو بآخر، ويكمن الاختلاف الأكبر في حجم البنية التحتية التي تديرها بنفسك. المهمة الثانية هي الحفاظ على قائمة أدوات كل وكيل صغيرة الحجم، ولا تساعد البوابة في ذلك إلا عند إعداد التصفية أو البحث.
قبل التوقيع على أي شيء، احسب عدد أدواتك وقم بقياس عدد الرموز التي تستخدمها تعريفاتها.
استبعد الخوادم التي لا يستخدمها أحد، وقم بتجميع الباقي حسب حدود الثقة، ثم انقل خادمًا واحدًا للقراءة فقط عبر البوابة أولاً. إذا كان ClickUp أحد هذه الخوادم، فقم بتوصيله عبر خادم ClickUp MCP وشاهد كيف يتعامل الوكيل مع مهامك ووثائقك والدردشة مع سياق المشروع الكامل.
الأسئلة المتكررة حول بوابات MCP
ما هي أفضل بوابة MCP؟
يعتمد اختيار أفضل بوابة MCP على المكان الذي تعمل فيه وكالاتك بالفعل. تناسب بوابة Docker MCP التطوير المحلي. تناسب IBM ContextForge الفرق التي ترغب في الاستضافة الذاتية. تناسب بوابة Kong AI الفرق التي تستخدم Kong بالفعل، بينما تناسب بوابة Amazon Bedrock AgentCore الوكالات العاملة على AWS. تناسب Composio الوكالات التي تعمل عبر العديد من تطبيقات SaaS. بالنسبة للقطاعات الخاضعة للتنظيم، ابحث عن خيار الاستضافة الذاتية أو النشر الخاص، وضوابط الوصول لكل أداة على حدة، وسجلات استدعاءات الأدوات الفردية.
هل MCP بوابة واجهة برمجة تطبيقات (API)؟
لا. بروتوكول سياق النموذج (Model Context Protocol) هو مواصفة تحدد كيفية اتصال تطبيقات الذكاء الاصطناعي بالأدوات والبيانات. بوابة MCP هي برنامج مبني على تلك المواصفة. وهي تقع بين الوكلاء وخوادم MCP وتتعامل مع الوصول وبيانات الاعتماد والتسجيل. وهي تعمل مثل HTTP وبوابة واجهة برمجة التطبيقات (API): حيث يحدد HTTP القواعد الخاصة بالطلبات، وتقرر البوابة أي الطلبات يتم تمريرها.
هل تحتاج إلى بوابة MCP؟
تحتاج إلى بوابة MCP إذا كنت ترغب في التحكم في من يمكنه استدعاء أي أدوات عبر عدة خوادم، أو الاحتفاظ بسجل مركزي لما قام به الوكلاء. إذا كان فريق صغير يدير عددًا قليلاً من الخوادم المستقرة، فإن التكوين المشترك في نظام التحكم في الإصدارات بالإضافة إلى مدير الأسرار يغطي معظم الاحتياجات نفسها. تبدأ فائدة البوابة في الظهور عندما تحتاج إلى وصول لكل فريق إلى الأدوات أو إلى مكان واحد لإدارة بيانات الاعتماد.
هل خوادم MCP آمنة خلف البوابة؟
تسهل البوابة تأمين خوادم MCP. لكنها لا تجعلها آمنة بحد ذاتها. فهي تحتفظ ببيانات الاعتماد في مكان واحد، وتحدد الأدوات التي يمكن لكل متصل استخدامها، وتسجل المكالمات مركزياً. لا يزال من الممكن وصول حقن الأوامر عبر خادم موثوق به، كما أظهرت Invariant Labs باستخدام خادم MCP الخاص بـ GitHub. يجب الاحتفاظ بالأدوات التي تقرأ البيانات الخاصة، أو تتعامل مع محتوى غير موثوق به، أو ترسل البيانات إلى الخارج، في مجموعات أدوات منفصلة. تأكد من أن البوابة لا تقوم أبدًا بإعادة توجيه رمز العميل. وتوقف عن استخدام الخوادم التي لم تعد تتلقى تحديثات.
هل يحل البحث عن الأدوات محل التحكم في الوصول؟
لا. البحث عن الأدوات هو الذي يحدد الأدوات التي يراها الوكيل لأداء مهمة ما. أما التحكم في الوصول فهو الذي يحدد ما إذا كان يُسمح لهذا الوكيل باستدعاء تلك الأدوات أم لا. على سبيل المثال، تتعامل بوابة Amazon Bedrock AgentCore مع البحث الدلالي والمصادقة كميزتين منفصلتين. قم بإجراء البحث فقط عبر الأدوات التي يُسمح للمستدعي باستخدامها، وتحقق من الأذونات مرة أخرى عند تشغيل الأداة فعليًّا. إذا كان إخفاء أداة ما عن البحث هو وسيلة الحماية الوحيدة لها، فإنها لا تكون محمية.
ما الذي يجب أن تسجله سجلات تدقيق بوابة MCP؟
يجب أن تسجل سجلات تدقيق بوابة MCP من قام بكل استدعاء، والوكيل والأداة المعنيين، والخادم الذي عالج الاستدعاء، وما إذا كان الاستدعاء مسموحًا به أم مرفوضًا، ومتى حدث، وما كانت النتيجة. على سبيل المثال، يسجل المكون الإضافي AI MCP Proxy الخاص بـ Kong كل محاولة وصول مسموح بها أو مرفوضة للأداة. قبل الشراء، تأكد من أن السجلات تغطي استدعاءات الأدوات الفردية وليس فقط تغييرات الحساب والتكوين، ثم تحقق من مدة الاحتفاظ بها وما إذا كان بإمكانك تصديرها.