Đối với nhiều người trong chúng ta, mọi thứ bắt đầu từ một máy chủ MCP. Một nhà phát triển kết nối GitHub với Claude hoặc Cursor, và mọi thứ hoạt động trơn tru. Sau đó, ai đó thêm Slack, rồi Jira, rồi một cơ sở dữ liệu nội bộ.
Sau sáu tháng, mỗi nhà phát triển đều có tệp cấu hình, khóa API và danh sách máy chủ riêng của mình.
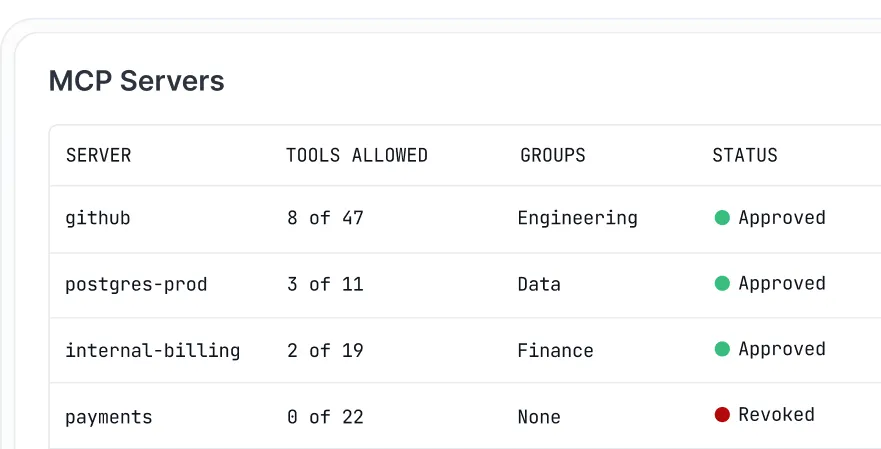
Hiện tại, bạn không biết được những agent nào có thể truy cập dữ liệu sản xuất. Khi một kỹ sư rời đi, bạn phải truy vết từng token mà họ đã tạo ra. Việc thêm một máy chủ mới đồng nghĩa với việc phải cập nhật thủ công 15 cấu hình client.
Điều đáng lo ngại là: khi một tác nhân thực hiện một hành động bất ngờ, không có bản ghi nào có thể giải thích tại sao điều đó lại xảy ra ngay từ đầu.
Số token là chi phí thứ hai. Mỗi máy chủ được kết nối đều tải các định nghĩa công cụ của mình vào cửa sổ bối cảnh. Trong một thiết lập gồm năm máy chủ, Anthropic đã đo được khoảng 55.000 token định nghĩa công cụ trước khi tác nhân đọc được một yêu cầu nào.
Vì vậy, việc quản lý nhiều máy chủ MCP chủ yếu xoay quanh hai nhiệm vụ: kiểm soát quyền truy cập tại một nơi duy nhất và giữ cho danh sách công cụ của từng agent ở mức tối thiểu. Cổng MCP xử lý nhiệm vụ đầu tiên theo mặc định. Nó chỉ xử lý nhiệm vụ thứ hai khi thực hiện lọc hoặc tìm kiếm công cụ. Chúng ta sẽ xem xét năm cổng MCP đáng để đánh giá, chi phí của từng loại, và cách triển khai một cổng mà không làm gián đoạn hoạt động của các agent.
TL;DR: Để quản lý nhiều máy chủ MCP trên quy mô lớn, hãy đặt chúng phía sau một cổng MCP duy nhất. Cổng này kiểm soát ai có thể gọi từng công cụ, lưu trữ thông tin đăng nhập và ghi lại mọi yêu cầu gọi công cụ. Trước khi kết nối bất kỳ thứ gì, hãy loại bỏ các công cụ không sử dụng và chỉ cấp cho mỗi nhóm những công cụ mà họ thực sự cần. Cổng MCP chỉ thu gọn bối cảnh của mô hình khi nó lọc hoặc tìm kiếm các công cụ. Hãy di chuyển các máy chủ chỉ đọc trước tiên và kiểm thử mọi thứ qua cổng trước khi chuyển lưu lượng sản xuất.
Chọn một cổng dựa trên nơi các tác nhân của bạn chạy:
- Composio: quản lý xác thực cho hàng trăm ứng dụng SaaS, mà không cần máy chủ để vận hành
- Cổng MCP Docker: phát triển cục bộ, với mỗi máy chủ nằm trong một container riêng (miễn phí, giấy phép MIT)
- IBM ContextForge: các thiết lập tự lưu trữ cần một bộ công cụ riêng cho từng nhóm và các API REST được chuyển đổi thành các công cụ MCP (miễn phí, theo giấy phép Apache 2.0)
- Kong AI Gateway: dành cho các nhóm đã sử dụng Kong và muốn áp dụng cùng một chính sách cho lưu lượng API và MCP (từ 25 USD/tháng)
- Cổng Amazon Bedrock AgentCore: các agent trên AWS cần truy vấn các công cụ tại thời điểm gọi (tính phí theo mỗi lần gọi)
Cổng MCP là gì?
Cổng MCP là một điểm cuối duy nhất nằm giữa các khách hàng AI của bạn và các máy chủ MCP. Claude, Cursor hoặc agent của riêng bạn chỉ cần kết nối với nó một lần, bằng một thông tin đăng nhập duy nhất. Cổng này sẽ quản lý tất cả các máy chủ phía sau nó.
Khi nhận được yêu cầu, cổng sẽ kiểm tra người gửi là ai và người dùng hoặc tác nhân đó có thể truy cập những công cụ nào. Nó sẽ lấy các định nghĩa công cụ từ từng máy chủ nguồn và thêm tiền tố vào tên để tránh xung đột giữa github_create_issue và jira_create_issue. Mọi thứ bạn đã lọc ra sẽ bị loại bỏ, do đó mô hình chỉ nhìn thấy một danh sách gọn gàng.
Khi mô hình chọn một công cụ, cổng sẽ định tuyến yêu cầu đến máy chủ sở hữu công cụ đó và tạo tệp đính kèm thông tin đăng nhập của máy chủ đó. Trong hầu hết các sản phẩm, tác nhân (agent) không bao giờ lưu giữ thông tin này. Mọi yêu cầu đều đi qua một điểm duy nhất, do đó cổng có thể ghi lại những gì đã được gọi, ai đã gọi và kết quả trả về là gì.
Việc lựa chọn công cụ và bảo mật máy chủ vẫn phụ thuộc vào cách bạn cấu hình bộ lọc và quyền truy cập, nội dung này sẽ được đề cập trong phần hướng dẫn thực hiện bên dưới.
Ghi chú: Để tìm hiểu thêm về phía khách hàng của kết nối, hãy xem cách hoạt động của khách hàng MCP. Để nắm các kiến thức cơ bản về giao thức, hãy bắt đầu với tài liệu giới thiệu về Model Context Protocol của chúng tôi.
Cổng MCP khác với Registry, LLM Gateway hoặc API Gateway như thế nào?
Cả bốn giải pháp này đều nằm giữa khách hàng và thứ mà khách hàng cần, đó là lý do tại sao các nhóm thường nhầm lẫn giữa chúng.
Sự khác biệt nằm ở lưu lượng mà mỗi hệ thống xử lý. Cổng MCP quyết định liệu một agent có thể gọi một công cụ hay không, trong khi registry chỉ thông báo cho khách hàng biết các máy chủ nào tồn tại và không bao giờ chuyển tiếp yêu cầu. Các cổng LLM và API xử lý các loại lưu lượng khác nhau: cổng LLM chọn mô hình nào sẽ trả lời một lời nhắc, còn cổng API bảo vệ các yêu cầu HTTP thông thường đến các dịch vụ của bạn.
| Lớp | Những gì nó xử lý | Câu hỏi mà nó giải đáp | Ví dụ |
| Cổng MCP | Các lệnh gọi công cụ đến máy chủ MCP | Agent này có thể gọi công cụ này không? | Cổng MCP của Docker, IBM ContextForge, Cổng AgentCore của Amazon Bedrock |
| Kho lưu trữ MCP | Siêu dữ liệu về máy chủ | Có những máy chủ nào và chúng nằm ở đâu? | Kho lưu trữ MCP chính thức |
| Cổng LLM | Yêu cầu suy luận mô hình | Mô hình nào đáp ứng được yêu cầu và với chi phí như thế nào? | Kong AI Gateway, LiteLLM |
| Cổng API | Lưu lượng HTTP và gRPC | Yêu cầu này có được ủy quyền không? | Kong Gateway, Amazon API Gateway |
Trên thực tế, ranh giới giữa chúng không rõ ràng. Ví dụ, các công cụ như Kong AI Gateway chuyển lưu lượng LLM và MCP qua một mặt phẳng điều khiển duy nhất, trong khi ContextForge vận hành một kho lưu trữ song song với cổng của mình. Khi so sánh các sản phẩm, hãy kiểm tra xem từng sản phẩm thực sự bao phủ những lớp nào.
MCP Registry chính thức ra mắt vào tháng 9 năm 2025, được hỗ trợ bởi Anthropic, GitHub, PulseMCP và Microsoft. Một năm sau, nó vẫn đang trong giai đoạn thử nghiệm. Hãy sử dụng nó để tìm kiếm các máy chủ, nhưng hãy duy trì danh sách các máy chủ đã được phê duyệt của riêng bạn.
Cổng MCP có giúp giảm việc sử dụng token không?
Đúng vậy, nhưng chỉ khi cổng này lọc hoặc tìm kiếm các công cụ. Mỗi máy chủ MCP đều đi kèm với một bộ công cụ, và mỗi công cụ đều có một mô tả bằng văn bản mà AI phải đọc trước khi có thể sử dụng nó. Và những mô tả đó tiêu tốn các token. Một cổng tập trung tất cả các máy chủ của bạn vào một nơi. Trừ khi bạn cài đặt để lọc, nó vẫn hiển thị cho AI mọi công cụ từ mọi máy chủ, do đó AI vẫn phải đọc cùng một đống mô tả như trước đây.
Bạn chỉ tiết kiệm được token khi cổng MCP ẩn đi các công cụ mà công việc không cần đến.
Ví dụ: Chính số liệu của Anthropic cho thấy trọng tâm nằm ở đâu. Trong một thiết lập gồm năm máy chủ, GitHub đóng góp 35 công cụ tương đương khoảng 26.000 token, còn Slack đóng góp 11 công cụ tương đương khoảng 21.000 token. Sentry, Grafana và Splunk cùng đóng góp thêm 12 công cụ với khoảng 8.000 token. Như vậy, trước khi bắt đầu cuộc hội thoại, đã có 58 công cụ và khoảng 55.000 token, trong đó riêng GitHub đã chiếm gần một nửa. Thêm Jira vào sẽ tốn thêm 17.000 token. Anthropic cho biết họ đã thấy các định nghĩa công cụ đạt 134.000 token trước khi tối ưu hóa.
Chi phí chỉ là một nửa vấn đề. Một điểm thường gây lỗi là khi mô hình chọn sai công cụ hoặc truyền các tham số sai. Điều này đặc biệt xảy ra khi tên các công cụ gần giống nhau, như thông báo-gửi-người dùng và thông báo-gửi-channel. Tài liệu của Anthropic cho biết việc lựa chọn công cụ bắt đầu suy giảm khi có từ 30 đến 50 công cụ khả dụng, và chỉ cần một vài máy chủ cũng có thể đẩy con số này vượt quá mức đó.
Giải pháp được Anthropic khuyến nghị là tải sẵn một công cụ tìm kiếm và chỉ kéo vào từ ba đến năm công cụ cần thiết cho mỗi công việc. Trong một thử nghiệm với hơn 50 công cụ MCP, tổng bối cảnh đã giảm từ khoảng 77.000 token xuống còn khoảng 8.700, mà Anthropic báo cáo là mức giảm 85%. Độ chính xác trong các đánh giá MCP nội bộ cũng tăng lên: Opus 4 tăng từ 49% lên 74% khi bật tính năng tìm kiếm công cụ, và Opus 4.5 tăng từ 79,5% lên 88,1%.
Các phát hiện của công ty về việc thực thi mã với MCP còn đi xa hơn nữa. Khi một tác nhân duyệt qua một thư mục chứa các tệp công cụ và chỉ đọc các định nghĩa cần thiết, một quy trình làm việc từ Google Drive sang Salesforce đã giảm từ 150.000 token xuống còn 2.000. Tuy nhiên, phương pháp này cần một môi trường cách ly (sandbox) cho mã mà tác nhân viết, điều này tạo ra chi phí vận hành riêng của nó.
Các cổng cung cấp cho bạn hai cách để xử lý vấn đề này.
Cách đầu tiên là cắt giảm danh sách công cụ bằng tay. Các cấu hình của Docker cho phép bạn đưa từng công cụ vào danh sách cho phép trên từng máy chủ, các máy chủ ảo của ContextForge cung cấp một bộ công cụ được chọn lọc kỹ lưỡng từ nhiều máy chủ nguồn, và Tool Router của Composio có thể ghim một phiên làm việc vào một danh sách cố định.
Thứ hai là tìm kiếm tại thời điểm gọi. Cổng kết nối AgentCore tích hợp sẵn một công cụ tìm kiếm ngữ nghĩa cho phép các tác nhân thực hiện truy vấn bằng ngôn ngữ thông thường, và Composio cũng có thể tìm kiếm các công cụ trong quá trình chạy.
Hướng dẫn của Anthropic là chỉ thực hiện hành động khi các định nghĩa vượt quá 10.000 token hoặc bạn có 10 công cụ trở lên. Hầu hết các thiết lập tự động hóa quy trình làm việc AI đều nhanh chóng vượt qua ngưỡng này, và các quy trình làm việc đa tác nhân thậm chí còn vượt qua nó sớm hơn.
Ghi chú: Tính năng tìm kiếm có những giới hạn riêng. Trong một bài đánh giá hiệu năng vào tháng 12 năm 2025 trên 2.792 công cụ, Stacklok – công ty cung cấp một trình tối ưu hóa cạnh tranh – đã phát hiện ra rằng công cụ tìm kiếm của Anthropic chỉ chọn đúng công cụ trong 34% trường hợp. Arcade, một nhà cung cấp khác, báo cáo độ chính xác tìm kiếm từ 56% đến 64% trên 4.027 công cụ. Cả hai bài kiểm tra đều được thực hiện khi công cụ tìm kiếm công cụ của Anthropic vẫn đang trong giai đoạn beta, do đó hãy thử nghiệm bất kỳ lớp tìm kiếm nào với danh mục công cụ của riêng bạn trước khi tin tưởng vào nó.
Các cổng MCP nào là tốt nhất?
Có rất nhiều sản phẩm tự xưng là cổng MCP, và một số trong số đó thực chất chỉ giống như các thư mục máy chủ. Danh sách này chỉ tập trung vào các công cụ nằm ở vị trí trung tâm trong thiết lập của bạn. Các agent của bạn kết nối với một điểm cuối duy nhất, cổng này sẽ kết nối đến các máy chủ phía sau nó, và bạn có ít nhất một quyền kiểm soát thực sự đối với những gì đi qua thiết lập.
Sự kiểm soát đó có thể là quá trình đăng nhập, danh sách cho phép các công cụ hoặc nhật ký kiểm toán.
Có năm giải pháp lọt vào danh sách. Tất cả đều giải quyết cùng một vấn đề, nhưng theo những cách khác nhau. Lựa chọn phù hợp nhất phụ thuộc vào nơi các agent của bạn đang chạy: máy tính xách tay của nhà phát triển, hạ tầng của chính bạn, một hệ thống Kong đã được thiết lập, AWS hoặc các ứng dụng SaaS.
| Cổng kết nối | Phù hợp nhất cho | Tính năng nổi bật | Giá khởi điểm | Điểm yếu |
| Cổng MCP của Docker | Phát triển cục bộ trên Docker Desktop | Mỗi máy chủ chạy trong một container riêng biệt, với danh sách cho phép dành riêng cho từng công cụ trong các cấu hình | Miễn phí, mã nguồn mở (MIT) | Phiên bản quản trị chỉ dành cho những người được mời thông qua bộ phận bán hàng của Docker |
| IBM ContextForge | Các nhóm nền tảng tự vận hành | Các máy chủ ảo cung cấp cho mỗi nhóm một bộ công cụ riêng, và các API REST hoặc gRPC trở thành công cụ của MCP | Miễn phí, mã nguồn mở (Apache 2.0) | Bạn tự vận hành, cập nhật bản vá và mở rộng quy mô hệ thống này |
| Cổng thông tin Kong AI | Các nhóm đã sử dụng Kong Konnect | Một bộ công cụ chính sách duy nhất cho lưu lượng API, LLM và MCP, kèm theo kiểm soát truy cập theo từng công cụ | 25 USD/tháng cho mỗi hệ thống điều khiển serverless | SSO và nhật ký kiểm toán nền tảng chỉ có sẵn trong phiên bản Enterprise |
| Cổng kết nối Amazon Bedrock AgentCore | Các tác nhân chạy trên AWS | Tích hợp sẵn công cụ tìm kiếm ngữ nghĩa, bao gồm AgentCore Identity mà không tính thêm phí | Thanh toán theo số lần gọi, không có mức tối thiểu | Chính sách định giá dựa trên mức độ sử dụng đối với một số dịch vụ của AgentCore khiến chi phí hàng tháng trở nên khó dự đoán hơn |
| Composio | Các nhóm kết nối các agent với nhiều ứng dụng SaaS mà không cần chạy máy chủ | Quản lý xác thực cho hơn 1.500 ứng dụng, cùng với danh sách công cụ cố định hoặc tìm kiếm công cụ thời gian chạy trong một phiên Tool Router | Miễn phí cho 100.000 lần gọi công cụ mỗi tháng | Các lệnh gọi công cụ và thông tin đăng nhập được lưu trữ sẽ được xử lý qua đám mây của Composio, trừ khi bạn cài đặt triển khai theo mô hình "mang theo đám mây của riêng bạn" (BYOC). |
Cách chúng tôi đánh giá phần mềm tại ClickUp
Nhóm biên tập của chúng tôi tuân thủ quy trình minh bạch, dựa trên nghiên cứu và không thiên vị nhà cung cấp, do đó bạn có thể tin tưởng rằng các đề xuất của chúng tôi dựa trên giá trị thực sự của sản phẩm.
Dưới đây là bản tóm tắt chi tiết về cách chúng tôi đánh giá phần mềm tại ClickUp.
1. Cổng MCP của Docker (Tốt nhất cho phát triển cục bộ trên Docker Desktop)
Cổng MCP của Docker là động cơ mã nguồn mở đằng sau Bộ công cụ MCP trong Docker Desktop. Nếu bạn đã sử dụng Docker Desktop với bộ công cụ này được bật, cổng MCP sẽ chạy ngầm mà không cần thiết lập thêm. Giải pháp của nó cho vấn đề mở rộng máy chủ không kiểm soát là các container. Mỗi máy chủ MCP chạy trong một container riêng biệt với quyền truy cập, quyền hạn mạng và tài nguyên bị giới hạn, và cổng MCP chỉ khởi động máy chủ đó khi một agent cần sử dụng một trong các công cụ của nó.
Các cấu hình (profile) giúp tập trung toàn bộ thiết lập tại một nơi. Một cấu hình nhóm các máy chủ mà dự án cần, và mọi khách hàng mà bạn kết nối — dù là Cursor, VS Code, Claude Desktop hay Claude Code — đều sử dụng cùng một thiết lập đó. Bạn có thể đẩy một cấu hình lên kho lưu trữ OCI để đồng nghiệp có thể kéo về, điều này thay thế 15 tệp cấu hình chỉnh sửa thủ công bằng một định nghĩa chung duy nhất.
Trong một cấu hình, bạn có thể kích hoạt từng công cụ riêng lẻ, chẳng hạn như `github.create_issue`, và tắt các công cụ còn lại trên máy chủ đó. Đó chính là cách Docker duy trì danh sách công cụ của mô hình ở mức tối thiểu.
Thông tin xác thực không được lưu trong các tệp cấu hình. Cổng này lấy các thông tin bí mật từ kho lưu trữ bí mật của Docker Desktop và thêm chúng khi khởi động máy chủ, đồng thời xử lý việc đăng nhập OAuth cho các máy chủ cần thiết. Tính năng ghi nhật ký và theo dõi cuộc gọi tích hợp sẵn hiển thị các công cụ nào đã được chạy. Cổng chỉ định tuyến các cuộc gọi, còn việc xử lý logic diễn ra trong các tác nhân AI mà bạn chạy để tự động hóa. Để bắt đầu, Danh sách công việc Docker MCP liệt kê hơn 200 công cụ và dịch vụ.
- Số lượng container trên mỗi máy chủ: Mỗi máy chủ MCP hoạt động độc lập với các quyền hạn, quyền truy cập mạng và tài nguyên bị giới hạn
- Cấu hình có thể chia sẻ: Chỉ cần nhóm các máy chủ một lần, sau đó đẩy và kéo thiết lập thông qua kho lưu trữ OCI để toàn bộ nhóm sử dụng cùng một thiết lập
- Danh sách cho phép theo từng công cụ: Bật hoặc tắt từng công cụ riêng lẻ trong một cấu hình để giữ cho danh sách công cụ của mô hình luôn gọn nhẹ
- Quản lý thông tin bí mật và OAuth: Thông tin đăng nhập được lấy từ kho lưu trữ thông tin bí mật của Docker Desktop thay vì từ các tệp cấu hình môi trường, và các luồng OAuth tích hợp sẵn hỗ trợ các máy chủ yêu cầu đăng nhập
- Cổng MCP của Docker: Miễn phí (mã nguồn mở, giấy phép MIT)
- Docker Personal: $0
- Docker Pro: 11 USD/người dùng/tháng
- Nhóm Docker: 16 USD/người dùng/tháng
- Docker Kinh doanh: 24 USD/người dùng/tháng (thanh toán hàng năm)
- G2: Chưa có đủ đánh giá
- Capterra: Chưa có đủ đánh giá
Hạn chế: Cổng này được xây dựng dành cho các nhà phát triển chạy máy chủ trên máy tính cá nhân của họ. Phiên bản quản trị, được bán như một phần của Docker AI Governance, chỉ dành cho những người được mời thông qua bộ phận bán hàng của Docker, do đó bạn không thể tự đăng ký để sử dụng các tính năng kiểm soát chính sách cho nhóm. Bạn có thể chạy cổng này mà không cần Docker Desktop thông qua cài đặt thủ công, nhưng việc quản lý thông tin bí mật vẫn phụ thuộc vào Desktop.
Phù hợp nhất với: Các nhà phát triển và nhóm nhỏ muốn mỗi máy chủ MCP chạy trong một container riêng biệt và có một thiết lập chia sẻ cho tất cả các khách hàng AI của họ. Nên bỏ qua nếu: Bạn cần tính năng SSO tự phục vụ, quyền truy cập dựa trên vai trò giữa các nhóm, hoặc nhật ký kiểm toán đạt tiêu chuẩn tuân thủ cho các cuộc gọi MCP.
Một đánh giá của người dùng cho biết:
Cổng MCP của Docker thực sự rất phù hợp cho phát triển cục bộ – cách ly container trên từng máy chủ, quản lý thông tin đăng nhập được tích hợp sẵn trong Docker Desktop – nhưng nó không thực sự được thiết kế cho việc quản trị doanh nghiệp liên nhóm và liên khu vực.
Phù hợp nhất với: Các nhà phát triển và nhóm nhỏ muốn mỗi máy chủ MCP nằm trong một container riêng biệt và có một thiết lập chia sẻ cho tất cả các khách hàng AI của họ. Nên bỏ qua nếu: Bạn cần tính năng SSO tự phục vụ, quyền truy cập dựa trên vai trò giữa các nhóm, hoặc nhật ký kiểm toán đạt tiêu chuẩn tuân thủ cho các cuộc gọi MCP.
Người dùng thực tế nói gì về cổng MCP của Docker
Một đánh giá của người dùng cho biết:
Cổng MCP của Docker thực sự rất hữu ích cho việc phát triển cục bộ – cách ly container trên từng máy chủ, quản lý thông tin đăng nhập được tích hợp sẵn trong Docker Desktop – nhưng nó không thực sự được thiết kế cho việc quản trị doanh nghiệp liên nhóm và liên khu vực.
Cổng MCP của Docker thực sự rất phù hợp cho phát triển cục bộ – cách ly container trên từng máy chủ, quản lý thông tin đăng nhập được tích hợp sẵn trong Docker Desktop – nhưng nó không thực sự được thiết kế cho việc quản trị doanh nghiệp liên nhóm và liên khu vực.
2. IBM ContextForge (Phù hợp nhất cho các bộ công cụ tự lưu trữ, dành riêng cho từng nhóm)
IBM ContextForge là một cổng kết nối và kho lưu trữ mã nguồn mở mà bạn có thể chạy trên hạ tầng của riêng mình. Nó tập trung các máy chủ MCP, dịch vụ agent-to-agent (A2A) và các API REST hoặc gRPC thông thường vào một điểm cuối duy nhất. Bạn có thể cài đặt nó từ PyPI, chạy dưới dạng container hoặc triển khai lên Kubernetes bằng biểu đồ Helm của dự án.
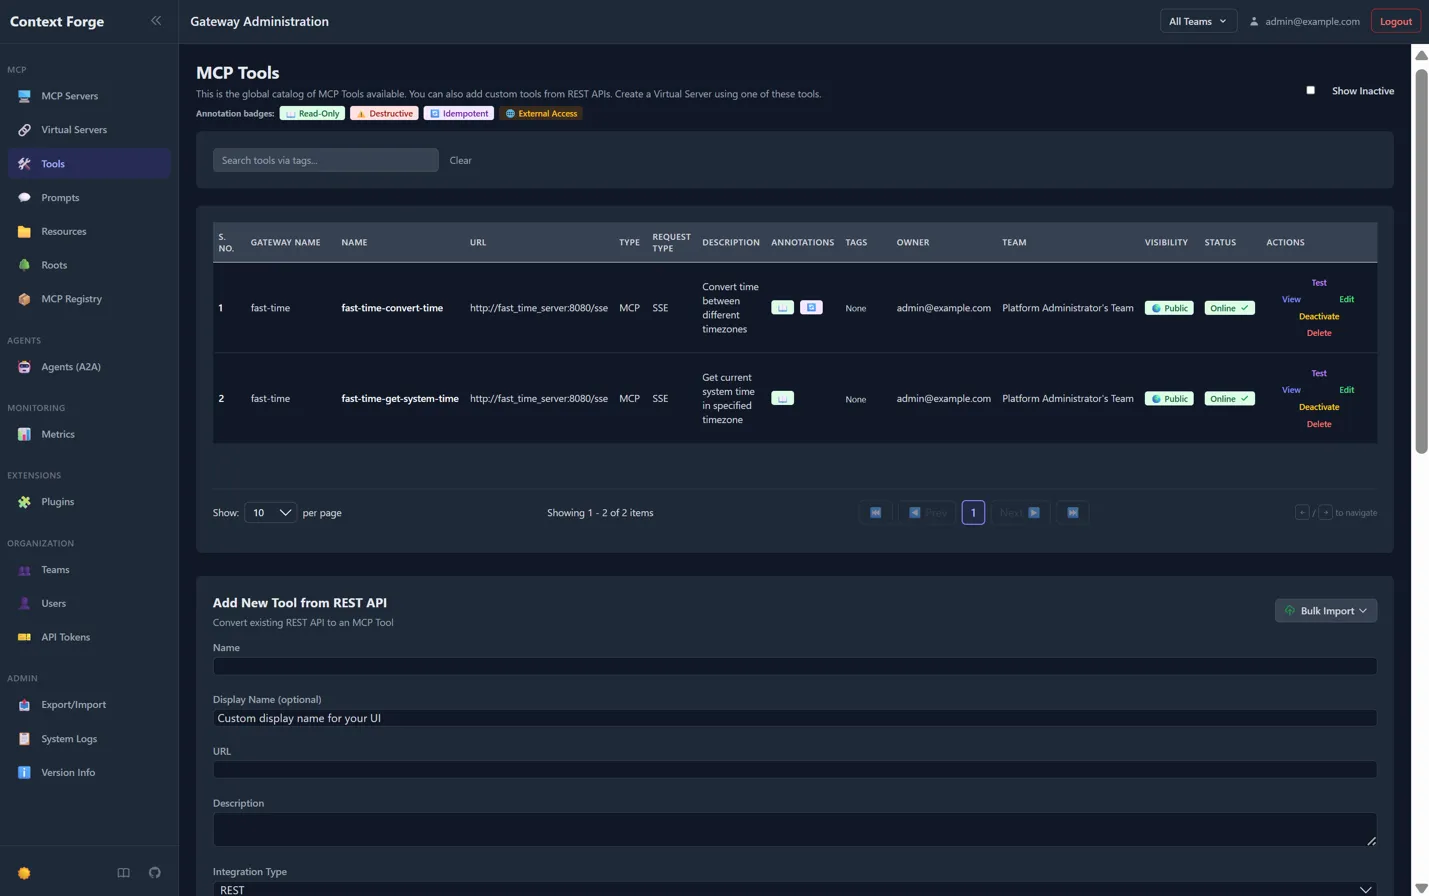
Điểm khác biệt chính là máy chủ ảo. Bạn chọn các công cụ từ tất cả những gì đã được đăng ký trong cổng, gộp chúng lại dưới một tên duy nhất và chỉ định cho khách hàng truy cập vào điểm cuối của gói đó. Một nhân viên tài chính sẽ nhận được các công cụ tài chính, một nhân viên hỗ trợ sẽ nhận được một bộ công cụ khác, và không ai trong số họ tải các định nghĩa của người kia. Mỗi máy chủ ảo có thể là riêng tư, được chia sẻ với một nhóm hoặc công khai.
Nó còn biến các API bạn đã có sẵn thành các công cụ MCP. Chỉ cần trỏ nó đến một điểm cuối REST, và nó sẽ tự động trích xuất lược đồ JSON. Công cụ này cũng chuyển đổi các dịch vụ gRPC thông qua phản xạ máy chủ. Điều này giúp bạn tránh phải viết máy chủ bọc cho từng API nội bộ.
Mỗi máy chủ nguồn đều duy trì cài đặt OAuth riêng, và ContextForge lưu trữ token cho từng người dùng, do đó hai máy chủ có thể sử dụng các nhà cung cấp danh tính khác nhau. Giao diện quản trị viên (admin UI) bao gồm trình xem nhật ký trực tiếp, và các bản ghi theo dõi (traces) được gửi qua OpenTelemetry đến các hệ thống phía sau (backend) như Jaeger, Zipkin và Datadog. Hơn 40 plugin cung cấp các phương thức truyền tải và tích hợp bổ sung.
- Máy chủ ảo: Gói gọn một bộ công cụ được lựa chọn kỹ lưỡng từ nhiều máy chủ nguồn và cung cấp cho mỗi nhóm hoặc đại lý một điểm cuối riêng
- Chuyển đổi REST và gRPC: Biến các API hiện có thành các công cụ MCP, với các lược đồ JSON được trích xuất tự động
- OAuth theo từng máy chủ: Cung cấp cho mỗi máy chủ nguồn một nhà cung cấp danh tính và phạm vi quyền riêng, với các token được lưu trữ theo từng người dùng
- Theo dõi OpenTelemetry: Gửi các bản theo dõi đến Jaeger, Zipkin, Tempo, Datadog hoặc New Relic
- ContextForge: Miễn phí (mã nguồn mở, Apache 2.0)
- Hạ tầng: Bạn tự chi trả cho dịch vụ lưu trữ, cơ sở dữ liệu và bộ nhớ đệm Redis (tùy chọn)
- G2: Chưa có đủ đánh giá
- Capterra: Chưa có đủ đánh giá
Hạn chế: Bạn phải tự vận hành, vá lỗi và mở rộng quy mô hệ thống. Cổng sẽ không khởi động cho đến khi bạn tạo ra các khóa bí mật mạnh. Dự án khuyến nghị sử dụng PostgreSQL cho môi trường sản xuất, và hỗ trợ được cung cấp thông qua các vấn đề và thảo luận trên GitHub.
Phù hợp nhất với: Các nhóm nền tảng muốn tự vận hành, cung cấp bộ công cụ riêng cho từng nhóm và biến các API nội bộ thành các công cụ MCP. Nên bỏ qua nếu: Bạn muốn sử dụng dịch vụ được quản lý thay vì tự vận hành cổng kết nối.
Phù hợp nhất với: Các nhóm phát triển nền tảng muốn tự vận hành, cung cấp bộ công cụ riêng cho từng nhóm và biến các API nội bộ thành các công cụ MCP. Không nên chọn nếu: Bạn muốn sử dụng dịch vụ được quản lý thay vì tự vận hành cổng kết nối.
Người dùng thực tế nói gì về IBM ContextForge
Một đánh giá của người dùng cho biết:
Được cấp phép theo Apache, được xây dựng dành cho những người đã và đang vận hành cơ sở hạ tầng Kubernetes quy mô lớn. Nó đã phát triển thành một giải pháp thực sự mạnh mẽ — quản trị thực sự, giám sát, có thể quản lý MCP cùng với các API khác của công ty bạn. Tuy nhiên, việc triển khai nó phức tạp hơn so với các lựa chọn nhỏ hơn, đây không phải là một dự án có thể hoàn thành trong một cuối tuần.
Được cấp phép theo Apache, được xây dựng dành cho những người đã và đang vận hành cơ sở hạ tầng Kubernetes quy mô lớn. Nó đã phát triển thành một giải pháp thực sự mạnh mẽ — quản trị thực sự, giám sát, có thể quản lý MCP song song với các API khác của công ty bạn. Tuy nhiên, việc triển khai nó phức tạp hơn so với các lựa chọn nhỏ hơn, đây không phải là một dự án có thể hoàn thành trong một cuối tuần.
3. Kong AI Gateway (Phù hợp nhất cho các nhóm đã đang sử dụng Kong)
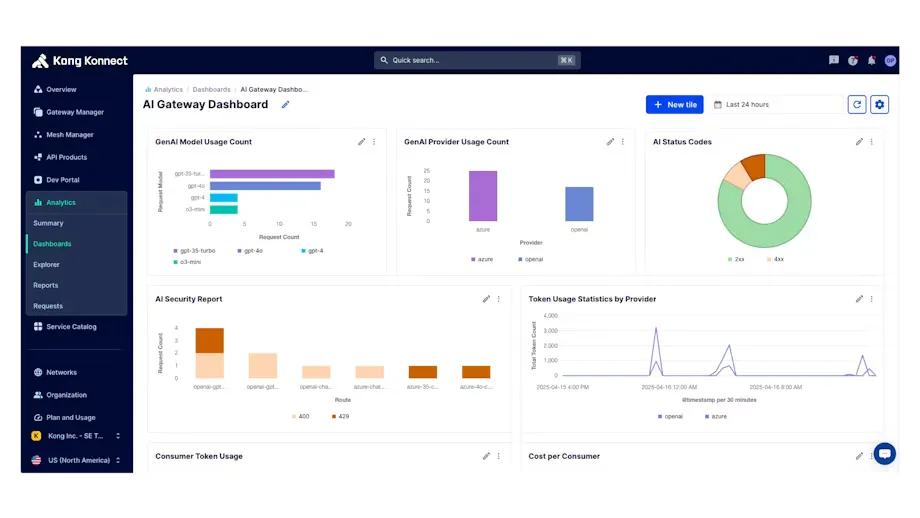
Kong coi lưu lượng MCP như một loại lưu lượng API khác. Nếu nhóm của bạn đã triển khai Kong Gateway hoặc Kong Konnect, tính năng hỗ trợ MCP sẽ được cung cấp dưới dạng các plugin trên cổng mà bạn đang vận hành. Nó sẽ sử dụng cùng cơ chế xác thực, giới hạn tốc độ và ghi nhật ký mà bạn đang dùng cho các API của mình.
Yếu tố cốt lõi là plugin AI MCP Proxy. Plugin này có thể được triển khai trước một máy chủ MCP mà bạn đang vận hành, hoặc biến bất kỳ API nào có lược đồ OpenAPI thành các công cụ MCP mà không cần mã tùy chỉnh. Bạn cũng có thể kết hợp các công cụ từ nhiều API khác nhau thành một điểm cuối MCP duy nhất, nhờ đó các tác nhân chỉ cần kết nối một lần thay vì phải kết nối riêng lẻ với từng dịch vụ.
Kiểm soát truy cập hoạt động theo từng công cụ. Bạn cài đặt danh sách cho phép và từ chối theo từng người dùng hoặc nhóm người dùng, và khi một agent yêu cầu danh sách công cụ của mình, Kong chỉ trả về những công cụ mà người gọi cụ thể đó có thể sử dụng. Mọi nỗ lực được phép hoặc bị từ chối đều được ghi vào nhật ký kiểm tra của plugin. Vì agent không bao giờ tải các công cụ mà nó không thể gọi, danh sách đã lọc cũng giúp bối cảnh của nó nhỏ gọn hơn.
Quá trình đăng nhập được thực hiện thông qua các plugin xác thực của Kong, bao gồm OpenID Connect và plugin AI MCP OAuth2. Nhật ký lưu lượng MCP ghi lại ID phiên, các phương thức JSON-RPC, dữ liệu tải, độ trễ và lỗi, đồng thời bạn có thể gửi các bản theo dõi (traces) đến OpenTelemetry. Nếu bạn cũng định tuyến lưu lượng LLM qua Cổng AI của Kong, lưu lượng mô hình và lưu lượng công cụ sẽ chia sẻ chung một mặt phẳng điều khiển.
- Chuyển đổi REST sang MCP: Biến bất kỳ API nào có lược đồ OpenAPI thành các công cụ MCP mà không cần viết máy chủ
- ACL theo từng công cụ: Cho phép hoặc từ chối từng công cụ cụ thể theo người dùng hoặc nhóm người dùng, để danh sách công cụ của mỗi người gọi chỉ hiển thị những công cụ mà họ được phép sử dụng
- Nhật ký kiểm tra MCP: Ghi lại mọi nỗ lực truy cập công cụ được phép và bị từ chối
- Tích hợp công cụ: Kết hợp các công cụ từ nhiều API khác nhau vào một điểm cuối MCP duy nhất
- Dùng thử miễn phí: 30 ngày sử dụng các tính năng dành cho Enterprise
- Konnect Plus: 25 USD/tháng cho mỗi control plane không máy chủ, bao gồm 1 triệu yêu cầu API
- Yêu cầu bổ sung: 200 USD/tháng cho mỗi 1 triệu yêu cầu bổ sung
- Kế hoạch điều khiển lai: 200 USD/tháng
- Bảng điều khiển đám mây chuyên dụng: 500 USD/tháng, cộng thêm 0,15 USD cho mỗi GB băng thông
- Doanh nghiệp: Giá tùy chỉnh, thanh toán hàng năm
- G2: 4. 4/5 (hơn 300 đánh giá)
- Capterra: Chưa có đủ đánh giá
Hạn chế: Tính năng SSO và nhật ký kiểm toán nền tảng chỉ có sẵn ở phiên bản Enterprise trên Konnect. Plugin AI MCP Proxy không hỗ trợ các kết nối WebSocket hoặc gRPC lên máy chủ, và các rào cản AI không áp dụng cho các yêu cầu MCP. Việc chuyển đổi REST cần có lược đồ OpenAPI hợp lệ cho từng API, và ACL theo từng công cụ yêu cầu Kong Gateway 3.13 trở lên. Các yêu cầu ping từ các khách hàng MCP cũng được tính vào tổng số yêu cầu hàng tháng của bạn.
Phù hợp nhất với: Các nhóm đang sử dụng Kong và muốn lưu lượng MCP tuân theo cùng các chính sách với API của họ. Nên bỏ qua nếu: Bạn hiện không sử dụng Kong, hoặc bạn cần SSO mà không có hợp đồng doanh nghiệp.
Phù hợp nhất với: Các nhóm đã triển khai Kong và muốn lưu lượng MCP tuân theo cùng các chính sách với các API của họ. Nên bỏ qua nếu: Bạn hiện không sử dụng Kong, hoặc bạn cần SSO mà không có hợp đồng doanh nghiệp.
Người dùng thực tế nói gì về Kong AI Gateway
Một đánh giá của người dùng cho biết:
Điều này có ý nghĩa nếu bạn đã đang sử dụng Kong. Đây không còn chỉ là MCP được ghép thêm vào nữa, mà là sự hỗ trợ thực sự được thiết kế chuyên biệt, bao gồm cả lưu lượng giữa các agent, và họ đã hợp tác với một công ty chuyên về quản trị AI vào giữa tháng 7 để tích hợp trực tiếp các kiểm tra chính sách vào cổng. Tuy nhiên, một số tính năng nâng cao hơn có thể yêu cầu gói dịch vụ trả phí.
Điều này rất hợp lý nếu bạn đang sử dụng Kong. Đây không còn chỉ là việc thêm MCP vào nữa, mà là sự hỗ trợ được thiết kế chuyên biệt thực sự, bao gồm cả lưu lượng giữa các agent, và họ đã hợp tác với một công ty chuyên về quản trị AI vào giữa tháng 7 để tích hợp trực tiếp các kiểm tra chính sách vào cổng. Tuy nhiên, một số tính năng nâng cao có thể yêu cầu gói dịch vụ trả phí.
4. Cổng Amazon Bedrock AgentCore (Phù hợp nhất cho các tác nhân chạy trên AWS)
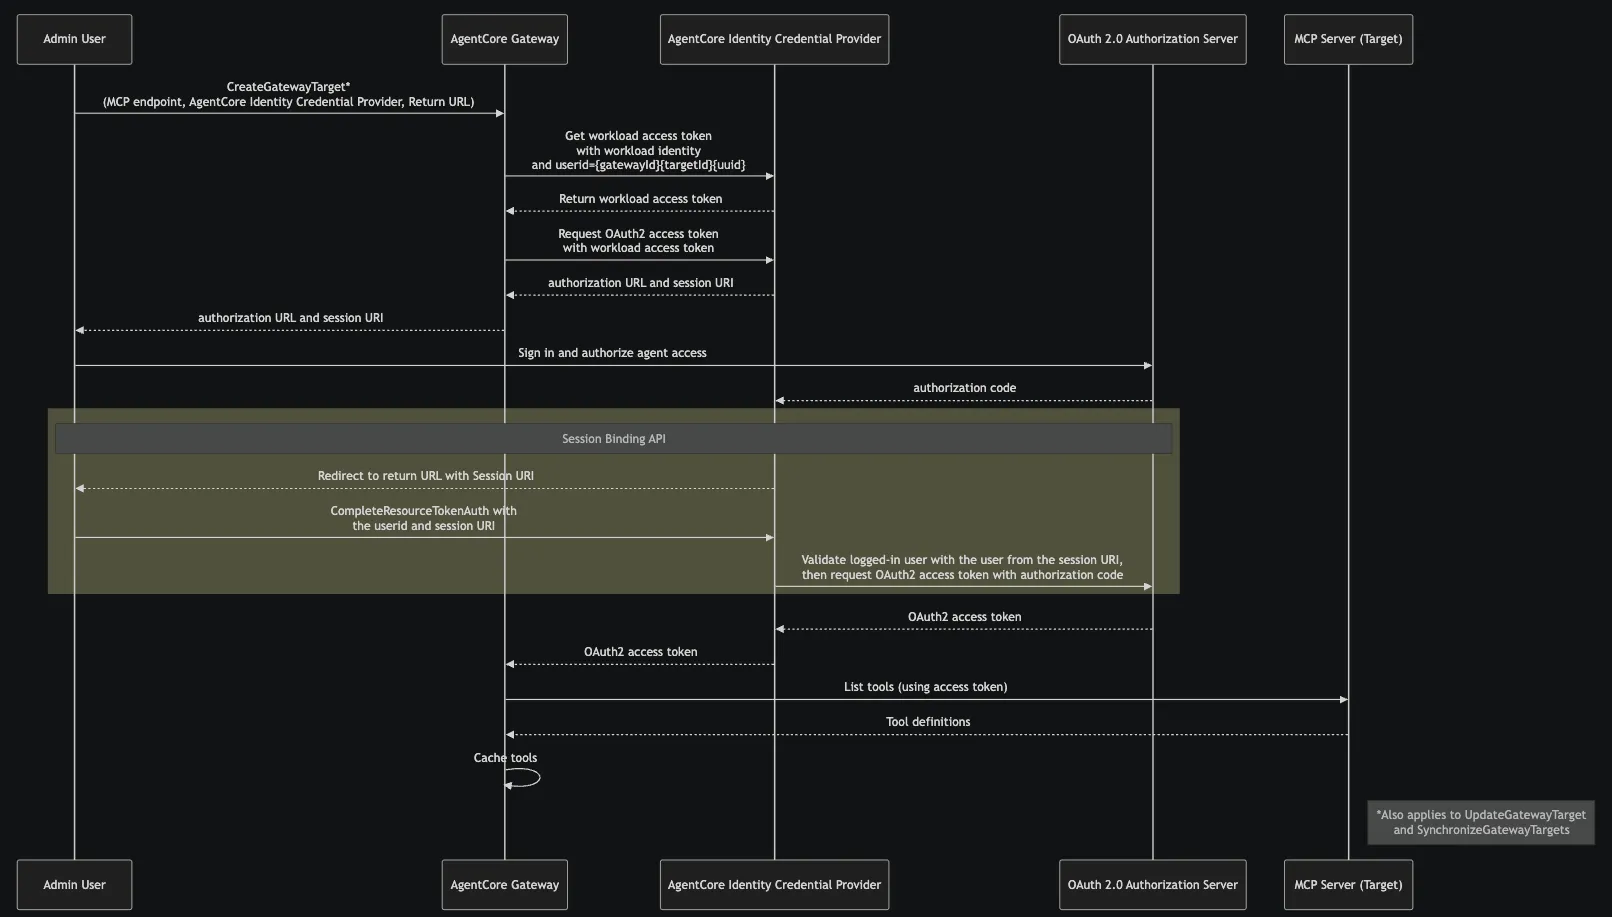
Amazon Bedrock AgentCore Gateway là giải pháp được AWS quản lý hoàn toàn, do đó bạn không cần phải tự quản lý máy chủ hay mở rộng quy mô. Giải pháp này cung cấp cho các đại lý một điểm cuối duy nhất để sử dụng các công cụ của họ. AgentCore cũng chuyển đổi các thông số kỹ thuật OpenAPI và Smithy, các hàm Lambda và các máy chủ MCP hiện có thành các công cụ MCP mà không cần mã tùy chỉnh. Giải pháp này bao gồm các tích hợp chỉ bằng một cú nhấp chuột cho Salesforce, Slack, Jira, Asana và Zendesk.
Tính năng tìm kiếm công cụ được tích hợp sẵn. Nếu bạn bật tính năng tìm kiếm ngữ nghĩa khi tạo cổng, các tác nhân sẽ có một công cụ tìm kiếm (x_amz_bedrock_agentcore_search) mà họ có thể truy vấn bằng ngôn ngữ thông thường. Bằng cách đó, họ chỉ tải về những công cụ cần thiết cho một công việc thay vì tải toàn bộ danh mục. Đây là mô hình theo yêu cầu tương tự như Anthropic mô tả, được chạy tại cổng thay vì trên khách hàng.
Quá trình xác thực diễn ra theo cả hai chiều. Khi dữ liệu đi vào, cổng kiểm tra danh tính người gọi thông qua AWS IAM hoặc JWT từ nhà cung cấp danh tính của bạn. Khi dữ liệu đi ra, cổng sẽ đăng nhập vào từng công cụ bằng OAuth, khóa API hoặc vai trò IAM và tự động thêm các thông tin xác thực đó, do đó các tác nhân (agents) không bao giờ lưu trữ chúng. AgentCore Identity không phát sinh chi phí thêm khi bạn sử dụng qua cổng, và AgentCore Policy có thể kiểm tra từng yêu cầu công cụ dựa trên các quy tắc được viết bằng Cedar.
Cổng MCP hoạt động với các khung công nghệ mã nguồn mở, bao gồm CrewAI, LangGraph, LlamaIndex và Strands Agents, cũng như với bất kỳ mô hình nào. Bản cập nhật vào tháng 6 năm 2026 đã bổ sung các lời nhắc và tài nguyên MCP, quản lý luồng dữ liệu và phiên làm việc, cơ chế yêu cầu phê duyệt giữa chừng công việc, cùng với trao đổi token OAuth theo ủy quyền.
- Tìm kiếm công cụ theo ngữ nghĩa: Cho phép các tác nhân tìm đúng công cụ bằng một truy vấn bằng ngôn ngữ thông thường thay vì phải tải mọi định nghĩa
- Chuyển đổi công cụ không cần viết mã: Chuyển đổi các thông số kỹ thuật OpenAPI, mô hình Smithy, hàm Lambda và các máy chủ MCP hiện có thành các công cụ MCP
- Xác thực hai chiều: Xác minh người gọi khi dữ liệu đi vào và thêm thông tin xác thực của từng công cụ khi dữ liệu đi ra
- Tích hợp chỉ với một cú nhấp chuột: Kết nối Salesforce, Slack, Jira, Asana và Zendesk mà không cần xây dựng máy chủ
- Gói miễn phí: Tín dụng AWS Free Tier trị giá lên đến 200 USD dành cho khách hàng mới
- Lệnh gọi công cụ (ListTools, InvokeTool, Ping): $0,005 cho mỗi 1.000
- API tìm kiếm: 0,025 USD cho mỗi 1.000
- Chỉ mục công cụ: 0,02 USD cho mỗi 100 công cụ mỗi tháng
- AgentCore Identity: Không tính phí thêm khi sử dụng qua cổng kết nối
- G2: Không đủ đánh giá
- Capterra: Chưa có đủ đánh giá
Hạn chế: Nó chỉ chạy trên AWS, do đó bạn không thể tự triển khai. Giá cả được tính theo mức sử dụng trên nhiều dịch vụ AgentCore, khiến chi phí hàng tháng khó dự đoán hơn so với mức phí cố định. Theo ví dụ của chính AWS, một tác nhân xử lý 50 triệu tương tác mỗi tháng, với mỗi tương tác có một lần tìm kiếm và bốn lần gọi công cụ, có chi phí khoảng 2.250 USD mỗi tháng, trong đó tìm kiếm chiếm hơn một nửa số tiền đó. Tìm kiếm ngữ nghĩa có sẵn ở 18 khu vực AWS. Mỗi cổng chỉ chấp nhận các phiên bản giao thức MCP mà bạn định cấu hình, và khả năng quan sát được thực hiện thông qua CloudWatch với chi phí riêng biệt.
Phù hợp nhất với: Các nhóm đang chạy các tác nhân trên AWS và muốn có tính năng tìm kiếm công cụ và quản lý thông tin đăng nhập mà không cần vận hành cổng kết nối. Nên bỏ qua nếu: Bạn cần tự lưu trữ, chạy trên nhiều nền tảng đám mây hoặc muốn có hóa đơn hàng tháng cố định và dễ dự đoán.
Phù hợp nhất cho: Các nhóm đang chạy các agent trên AWS và muốn có tính năng tìm kiếm công cụ cùng quản lý thông tin đăng nhập mà không cần vận hành cổng kết nối. Nên bỏ qua nếu: Bạn cần tự vận hành, chạy trên nhiều nền tảng đám mây khác nhau hoặc muốn có hóa đơn hàng tháng cố định và dễ dự đoán.
Người dùng thực tế nói gì về Amazon Bedrock AgentCore Gateway
Một đánh giá của người dùng cho biết:
Sự phức tạp xuất phát từ nhiều khía cạnh: 1) người dùng cần cài đặt thông tin xác thực và môi trường AWS; 2) các nhà phát triển phải viết và chú thích đầy đủ mã đại lý (agent) của họ để sử dụng AgentCore; và 3) việc quản lý bối cảnh đòi hỏi các mô hình lập trình cụ thể, có thể không tương thích với mọi khung công tác.
Sự phức tạp xuất phát từ nhiều khía cạnh: 1) người dùng cần cài đặt thông tin đăng nhập và môi trường AWS; 2) các nhà phát triển phải viết và chú thích đầy đủ mã agent của họ để sử dụng AgentCore; và 3) việc quản lý bối cảnh đòi hỏi các mô hình lập trình cụ thể có thể không tương thích với mọi framework.
5. Composio (Lựa chọn tốt nhất để kết nối các agent với các ứng dụng SaaS mà không cần chạy máy chủ)
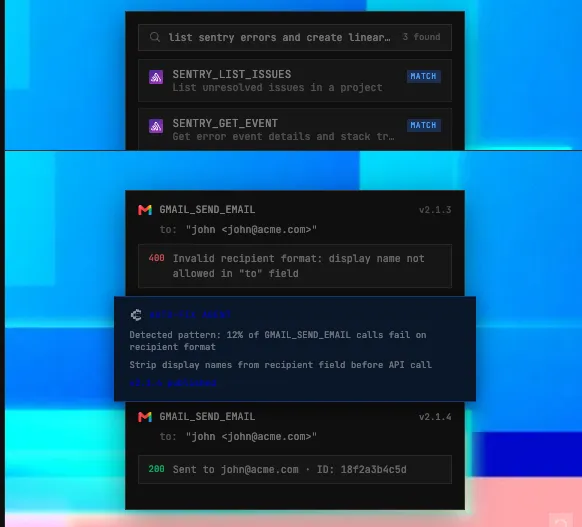
Composio là một nền tảng được quản lý, kết nối các tác nhân (agents) với hơn 1.500 ứng dụng, bao gồm Gmail, Slack, GitHub, HubSpot và Salesforce. Bạn không cần phải vận hành bất kỳ máy chủ nào. Tác nhân hoặc khách hàng AI của bạn kết nối với một URL MCP duy nhất, và Composio sẽ xử lý việc đăng nhập cho từng ứng dụng, từ luồng OAuth và khóa API cho đến việc làm mới token.
Hầu hết công việc của cổng diễn ra trong Tool Router. Bạn tạo một phiên cho mỗi người dùng với bộ công cụ họ cần, và Composio trả về một điểm cuối MCP có phạm vi giới hạn. Trong một phiên, bạn có thể ghim một danh sách công cụ cụ thể, chặn các công cụ cụ thể hoặc lọc theo các gợi ý MCP như chỉ đọc hoặc phá hủy. Công cụ cũng có thể tìm kiếm trong danh mục của nó tại thời điểm chạy và chỉ tải các công cụ mà công việc cần, điều này giúp giữ cho bối cảnh của tác nhân nhỏ gọn.
Quyền truy cập có thể yêu cầu người dùng phê duyệt các yêu cầu của công cụ cho từng lần gọi hoặc một lần cho mỗi phiên, kèm theo các tùy chọn ghi đè “luôn cho phép” hoặc “luôn từ chối” cho từng công cụ. Các phiên được tạo riêng cho từng người dùng, do đó các tài khoản được kết nối của mỗi người dùng sẽ được tách biệt, và một người dùng có thể kết nối nhiều tài khoản cho cùng một ứng dụng. Nếu một ứng dụng không có trong danh mục nhưng có máy chủ MCP, bạn có thể thêm nó dưới dạng máy chủ tùy chỉnh miễn phí.
Nó hoạt động với Claude, ChatGPT, Cursor, Claude Code và bất kỳ ứng dụng khách MCP nào khác, cùng với các khung công tác như LangChain, LlamaIndex, CrewAI và OpenAI Agents SDK. Đối với các công việc nhiều bước, Composio cung cấp môi trường chạy từ xa, trong đó mỗi lần thực thi đều diễn ra trong một môi trường cách ly riêng biệt. Công ty này đã đạt chứng nhận tuân thủ SOC 2 Loại II và ISO 27001:2022.
Các tính năng nổi bật
- Quản lý xác thực: Xử lý OAuth, khóa API và token làm mới cho hơn 1.500 ứng dụng mà không cần xây dựng luồng đăng nhập
- Phiên làm việc trên Tool Router: Cung cấp cho mỗi người dùng một điểm cuối MCP có phạm vi giới hạn, chỉ chứa các bộ công cụ và công cụ mà họ cần
- Tìm kiếm công cụ thời gian chạy: Tìm kiếm trong danh mục đầy đủ và chỉ tải các công cụ cần thiết cho công việc
- Kiểm soát phê duyệt: Yêu cầu phê duyệt thủ công cho mỗi lần gọi, một lần mỗi phiên hoặc không bao giờ, với tùy chọn ghi đè theo từng công cụ
Giá cả
- Miễn phí: 100.000 lần gọi công cụ/tháng
- Quy mô: 29 USD/tháng
- Doanh nghiệp: Giá tùy chỉnh
Đánh giá
- G2: Chưa có đủ đánh giá
- Capterra: Chưa có đủ đánh giá
Hạn chế: Đây là một dịch vụ được quản lý, do đó các lệnh gọi công cụ và thông tin đăng nhập được lưu trữ của người dùng sẽ được xử lý qua đám mây của Composio, trừ khi bạn cài đặt triển khai theo mô hình “mang theo đám mây của riêng bạn” (BYOC). Khi kết nối qua MCP, các hook lệnh gọi công cụ và thay đổi lược đồ của SDK sẽ không được thực thi, và các công cụ tùy chỉnh được định nghĩa trong mã của bạn sẽ không khả dụng tại điểm cuối MCP. Vào tháng 5 năm 2026, Composio đã công bố một sự cố bảo mật khiến khoảng 0,3% kết nối đang hoạt động bị lộ, phần lớn trong số đó là GitHub, và yêu cầu khách hàng phải thay đổi khóa API của họ. Hãy đưa báo cáo này vào quá trình đánh giá bảo mật của bạn.
Phù hợp nhất với: Các nhóm có các tác nhân cần sử dụng nhiều ứng dụng SaaS và đăng nhập theo từng người dùng, mà không cần vận hành bất kỳ máy chủ nào. Nên bỏ qua nếu: Các công cụ của bạn chủ yếu là API nội bộ, hoặc chính sách bảo mật của bạn không cho phép bên thứ ba lưu giữ token OAuth của người dùng.
Phù hợp nhất với: Các nhóm có các tác nhân cần sử dụng nhiều ứng dụng SaaS và đăng nhập theo từng người dùng, mà không cần vận hành bất kỳ máy chủ nào. Nên bỏ qua nếu: Các công cụ của bạn chủ yếu là API nội bộ, hoặc chính sách bảo mật của bạn không cho phép bên thứ ba lưu trữ token OAuth của người dùng.
Người dùng thực tế nói gì về Composio
Một đánh giá của người dùng cho biết:
Một nền tảng MCP được quản lý với thư viện khổng lồ, bao gồm hơn 1.000 ứng dụng như Gmail và Slack. Ưu điểm lớn nhất là bạn không cần phải tự xây dựng và duy trì từng tích hợp, đồng thời Composio còn hỗ trợ tự lưu trữ trong VPC và SDK nhúng để mang lại các tùy chọn triển khai linh hoạt.
Một nền tảng MCP được quản lý với thư viện khổng lồ, bao gồm hơn 1.000 ứng dụng như Gmail và Slack. Ưu điểm lớn nhất là bạn không cần phải tự xây dựng và duy trì từng tích hợp, đồng thời Composio còn hỗ trợ tự lưu trữ trong VPC và SDK nhúng để mang lại các tùy chọn triển khai linh hoạt.
Chi phí của một cổng MCP là bao nhiêu?
Giá cả phụ thuộc vào việc bạn chọn dịch vụ được quản lý hay tự vận hành hạ tầng.
Các cổng nguồn mở không thu phí bản quyền, nhưng bạn vẫn phải chi trả cho dịch vụ lưu trữ, bảo trì và bảo mật. Các cổng được quản lý sẽ tính phí cho các lệnh gọi công cụ, tìm kiếm, hệ thống điều khiển hoặc các hoạt động sử dụng khác.
| Chi phí | Composio | Cổng MCP của Docker | IBM ContextForge | Kong AI Gateway | Cổng Amazon Bedrock AgentCore |
| Cổng | 100.000 lượt gọi công cụ/tháng miễn phí | Miễn phí, mã nguồn mở (MIT) | Miễn phí, mã nguồn mở (Apache 2.0) | Từ 25 USD/tháng cho mỗi nền tảng điều khiển không máy chủ | Không có phí ban đầu hoặc mức tối thiểu |
| Sử dụng có trả phí | Gói Scale: 29 USD/tháng, báo giá tùy chỉnh cho doanh nghiệp | Các kế hoạch dịch vụ của Docker là độc lập với cổng thông tin mã nguồn mở | Chi phí lưu trữ và vận hành của bạn | 200 USD/tháng cho mỗi 1 triệu yêu cầu API bổ sung | 0,005 USD cho mỗi 1.000 lần gọi API |
| Lọc hoặc tìm kiếm công cụ | Tìm kiếm trong thời gian chạy hoặc danh sách công cụ cố định | Danh sách cho phép theo từng công cụ trong các cấu hình | Máy chủ ảo với các công cụ được lựa chọn | ACL cho từng công cụ | 0,025 USD cho mỗi 1.000 yêu cầu tìm kiếm; 0,02 USD cho mỗi 100 công cụ được chỉ mục/tháng |
| Xác thực | Quản lý OAuth, khóa API và token làm mới | Thông tin bí mật của Docker và luồng OAuth | Các tùy chọn xác thực của cổng và nguồn cấp dữ liệu | Các plugin xác thực của Kong | IAM, JWT, OAuth, khóa API và AgentCore Identity |
| Nhật ký và khả năng quan sát | Nhật ký thực thi và các cơ chế kiểm soát khác nhau tùy theo kế hoạch | Tính năng ghi nhật ký và theo dõi cuộc gọi tích hợp sẵn | Nhật ký quản trị viên và OpenTelemetry | Nhật ký kiểm tra và số liệu thống kê của MCP; nhật ký kiểm tra nền tảng chỉ dành cho phiên bản Enterprise | Khả năng quan sát CloudWatch với các mức giá riêng biệt |
| Chi phí vận hành chính | Dịch vụ được quản lý và sự phụ thuộc vào mức độ sử dụng | Môi trường Docker và các tính năng kiểm soát dành cho nhóm trả phí | Dịch vụ lưu trữ, cơ sở dữ liệu, bảo trì và mở rộng quy mô | Giới hạn của kế hoạch Kong và các tính năng dành cho doanh nghiệp | Sử dụng trên Cổng, tính năng tìm kiếm, CloudWatch và các dịch vụ AWS được kết nối |
Cổng nào có chi phí thấp hơn phụ thuộc vào những gì bạn đang vận hành. Composio và Amazon Bedrock AgentCore Gateway chuyển phần lớn công việc hạ tầng sang nhà cung cấp và tính phí theo mức sử dụng. Docker MCP Gateway và IBM ContextForge không có phí bản quyền, nhưng bạn phải chịu chi phí lưu trữ và bảo trì. Kong là lựa chọn hợp lý nhất về mặt tài chính khi nhóm của bạn đã sử dụng Kong, vì việc áp dụng nó chỉ để chạy MCP sẽ thêm một nền tảng mới và chi phí bản quyền.
Cách chọn cổng MCP
Giá cả có thể thu hẹp danh sách lựa chọn, nhưng hiếm khi là yếu tố quyết định cho bạn.
Điểm khởi đầu tốt hơn là vấn đề đã khiến bạn tìm kiếm giải pháp này. Hầu hết các nhóm đều gặp phải một trong hai vấn đề sau: họ không thể xem hoặc kiểm soát ai đang gọi công cụ nào, hoặc các tác nhân của họ tải quá nhiều định nghĩa công cụ đến mức bắt đầu chọn nhầm công cụ. Một số nhóm gặp cả hai vấn đề này.
Khi bạn đã xác định được vấn đề nào gây ảnh hưởng nghiêm trọng nhất, bạn sẽ biết cổng này cần phải làm tốt việc gì và những tính năng nào có thể bỏ qua.
Bắt đầu từ nơi các agent của bạn đang chạy
Năm cổng trong hướng dẫn này đều có những tính năng cơ bản giống nhau, do đó yếu tố quyết định thường là hệ thống công nghệ mà bạn đang sử dụng.
Nếu các tác nhân của bạn chủ yếu hoạt động bên trong các ứng dụng SaaS thay mặt cho từng người dùng, Composio sẽ giúp tiết kiệm công việc nhất, vì nó tự động quản lý các kết nối OAuth của từng người dùng cho bạn. Đổi lại, thông tin đăng nhập đó được lưu trữ trên đám mây của Composio, điều mà nhóm bảo mật của bạn sẽ muốn xem xét.
Đối với các nhóm đang gặp khó khăn với các quy trình làm việc rời rạc, phân tán trên các máy tính xách tay của các nhà phát triển, Cổng MCP của Docker là bước đầu tiên tự nhiên. Giải pháp này phù hợp với các nhóm đã sử dụng Docker Desktop, chạy mọi máy chủ trong container riêng và cho phép toàn bộ nhóm chia sẻ một hồ sơ chung. Nếu sau này bạn cần quản trị trên toàn nhóm, bạn sẽ cần một cuộc hội thoại riêng với bộ phận Bán hàng của Docker.
Các nhóm nền tảng ưa chuộng việc tự quản lý hạ tầng của mình sẽ có xu hướng lựa chọn IBM ContextForge. Các máy chủ ảo của nền tảng này cung cấp cho mỗi nhóm một bộ công cụ riêng, đồng thời có thể biến các dịch vụ REST và gRPC nội bộ thành các công cụ MCP. Bên cạnh đó, bạn cũng phải đảm nhận các công việc như vá lỗi, mở rộng quy mô và trực ca đi kèm với việc tự vận hành.
Kong AI Gateway áp dụng các chính sách mà nhóm của bạn đang sử dụng cho các API của mình lên lưu lượng MCP. Nếu bạn cần SSO hoặc nhật ký kiểm toán nền tảng, hãy cân nhắc gói Enterprise, vì cả hai tính năng này chỉ có sẵn trong phiên bản Enterprise.
Đối với các nhóm phát triển trên AWS, Amazon Bedrock AgentCore Gateway giúp quản lý toàn bộ hệ thống và tích hợp tính năng tìm kiếm công cụ dựa trên ngữ nghĩa ngay tại cổng. Hãy lập kế hoạch chi phí dựa trên mức sử dụng từ sớm, vì các yêu cầu tìm kiếm, yêu cầu công cụ và CloudWatch đều được tính phí riêng biệt.
Nếu bạn đang vận hành một số máy chủ ổn định cho một nhóm nhỏ, có thể bạn chưa cần đến cổng MCP. Việc sử dụng cấu hình chung trong hệ thống kiểm soát phiên bản kết hợp với công cụ quản lý thông tin bí mật có thể đáp ứng nhu cầu này cho đến khi bạn cần quyền truy cập theo từng nhóm hoặc nhật ký tập trung.
Bạn nên kiểm tra những gì trước khi thực hiện commit?
Khi đã chọn được ứng cử viên hàng đầu, hãy thử nghiệm nó trên thiết lập của bạn trước khi ký kết bất kỳ thỏa thuận nào. Các trang giới thiệu tính năng thường bỏ qua những chi tiết quan trọng sau này, vì vậy hãy thảo luận kỹ lưỡng một số câu hỏi cụ thể với các trưởng nhóm bảo mật và nền tảng của bạn:
- Quyền truy cập: Bạn có thể cài đặt quyền truy cập theo từng người dùng, nhóm hoặc agent, hay chỉ áp dụng cho toàn bộ cổng không?
- Bối cảnh: Công cụ này có lọc các công cụ bằng danh sách cho phép hay máy chủ ảo, tìm kiếm chúng tại thời điểm gọi hàm, hay cả hai?
- Thông tin xác thực: Giải pháp này có hỗ trợ các luồng OAuth, khóa API và vai trò IAM mà máy chủ của bạn cần không, và chúng được lưu trữ ở đâu?
- Nhật ký: Nó có ghi lại từng lệnh gọi công cụ hay chỉ ghi lại các thay đổi về tài khoản và cấu hình?
- Lỗi: Một agent sẽ nhận được thông tin gì khi máy chủ phía trên hết thời gian chờ, và liệu một yêu cầu được thử lại có thể thực hiện thao tác ghi hai lần không?
Các câu trả lời thường sẽ làm sáng tỏ vấn đề. Nếu một cổng chỉ ghi lại các thay đổi về cài đặt mà không thể cho bạn biết các đại lý của bạn thực sự đã sử dụng công cụ nào, thì nó sẽ không thể đáp ứng được yêu cầu trong một cuộc kiểm toán. Và nếu nó kết nối các máy chủ của bạn mà không cắt giảm danh sách công cụ của chúng, các đại lý của bạn vẫn sẽ tải mọi định nghĩa công cụ, do đó việc sử dụng token của bạn vẫn giữ nguyên.
Việc cần làm để di chuyển các máy chủ MCP hiện có sang cổng (gateway)?
Cách triển khai an toàn nhất là di chuyển một máy chủ có rủi ro thấp trước tiên và duy trì đường dẫn cũ hoạt động cho đến khi đường dẫn mới được chứng minh là đáng tin cậy.
Bắt đầu bằng việc rà soát
Đối với mỗi máy chủ, hãy ghi chú ai là chủ sở hữu, máy chủ đó cung cấp những công cụ nào, có thể truy cập những dữ liệu nào và định nghĩa công cụ của máy chủ đó tiêu tốn khoảng bao nhiêu token. Đây cũng là thời điểm thích hợp để loại bỏ những công cụ không cần thiết. Hầu hết các danh mục đều chứa những công cụ mà không ai sử dụng trong nhiều tháng qua, và việc loại bỏ chúng trước khi di chuyển sẽ giúp giảm bớt khối lượng công việc quản trị mà bạn phải đảm nhận.
Nhóm các máy chủ theo ranh giới tin cậy
Đặt các máy chủ đọc dữ liệu riêng tư, các máy chủ xử lý nội dung không đáng tin cậy và các máy chủ có thể gửi dữ liệu ra ngoài vào các bộ công cụ riêng biệt, để một tác nhân không bao giờ nắm giữ cả ba. Sự kết hợp đó chính là yếu tố đã giúp demo tiêm lệnh MCP trên GitHub của Invariant Labs trở nên khả thi. Ngoài ra, hãy xác nhận rằng mỗi máy chủ vẫn được duy trì. Một số máy chủ tham chiếu MCP ban đầu, bao gồm GitHub và Slack, hiện đã được lưu trữ trong kho lưu trữ và không còn nhận được các bản cập nhật.
Sau khi đã thiết lập các nhóm, hãy triển khai một dự án thử nghiệm ngắn hạn
- Hãy định tuyến các máy chủ chỉ đọc qua cổng trước tiên, trong khi các máy chủ có khả năng ghi vẫn duy trì kết nối trực tiếp
- Kết nối một máy khách thử nghiệm và xác nhận rằng nó có thể đăng nhập, danh sách các công cụ dự kiến và truy cập đúng các máy chủ
- Thực thi cùng một công việc qua đường dẫn trực tiếp và đường dẫn qua cổng, sau đó so sánh kết quả, độ trễ và kích thước bối cảnh
- Tắt máy chủ nguồn một cách có chủ đích và kiểm tra xem tác nhân có nhận được lỗi rõ ràng hay không và liệu thao tác ghi có bị thực thi hai lần hay không
Sau khi giai đoạn thử nghiệm thành công, hãy di chuyển các máy chủ có khả năng ghi dữ liệu sang từng máy một. Đặt các tiêu chí khôi phục trước mỗi lần di chuyển, để bạn không phải quyết định có nên khôi phục lại hay không khi sự cố đang diễn ra. Giữ nguyên cấu hình trực tiếp cho đến khi đường dẫn cổng hoạt động trơn tru trong vài tuần, sau đó thu hồi thông tin đăng nhập cũ và các kết nối của khách hàng.
Dù bạn chọn cổng nào đi chăng nữa, quy tắc sau đây vẫn áp dụng. Thông số kỹ thuật MCP cấm việc chuyển tiếp token. Cổng chỉ nên chấp nhận các token được cấp riêng cho nó, và nó nên gọi các máy chủ phía sau bằng thông tin xác thực riêng đã được ủy quyền của chính chúng, thay vì chuyển tiếp token của khách hàng. Hãy kiểm tra xem cấu hình cổng của bạn có tuân thủ quy tắc này hay không trước khi chuyển lưu lượng sản xuất sang cổng đó.
ClickUp hoạt động như thế nào với cổng MCP?
ClickUp kết nối với MCP từ cả hai phía của cổng.
Các ứng dụng AI bên ngoài ClickUp, như Claude, Cursor và ChatGPT, truy cập vào không gian làm việc của bạn thông qua máy chủ ClickUp MCP, vốn được đặt phía sau cổng MCP của bạn giống như bất kỳ máy chủ nào khác. Bên trong ClickUp, Super Agents và Brain² có thể sử dụng các công cụ từ các máy chủ MCP bên ngoài mà bạn kết nối, và cổng MCP của bạn có thể là một trong số đó.
Đặt máy chủ ClickUp MCP phía sau cổng của bạn
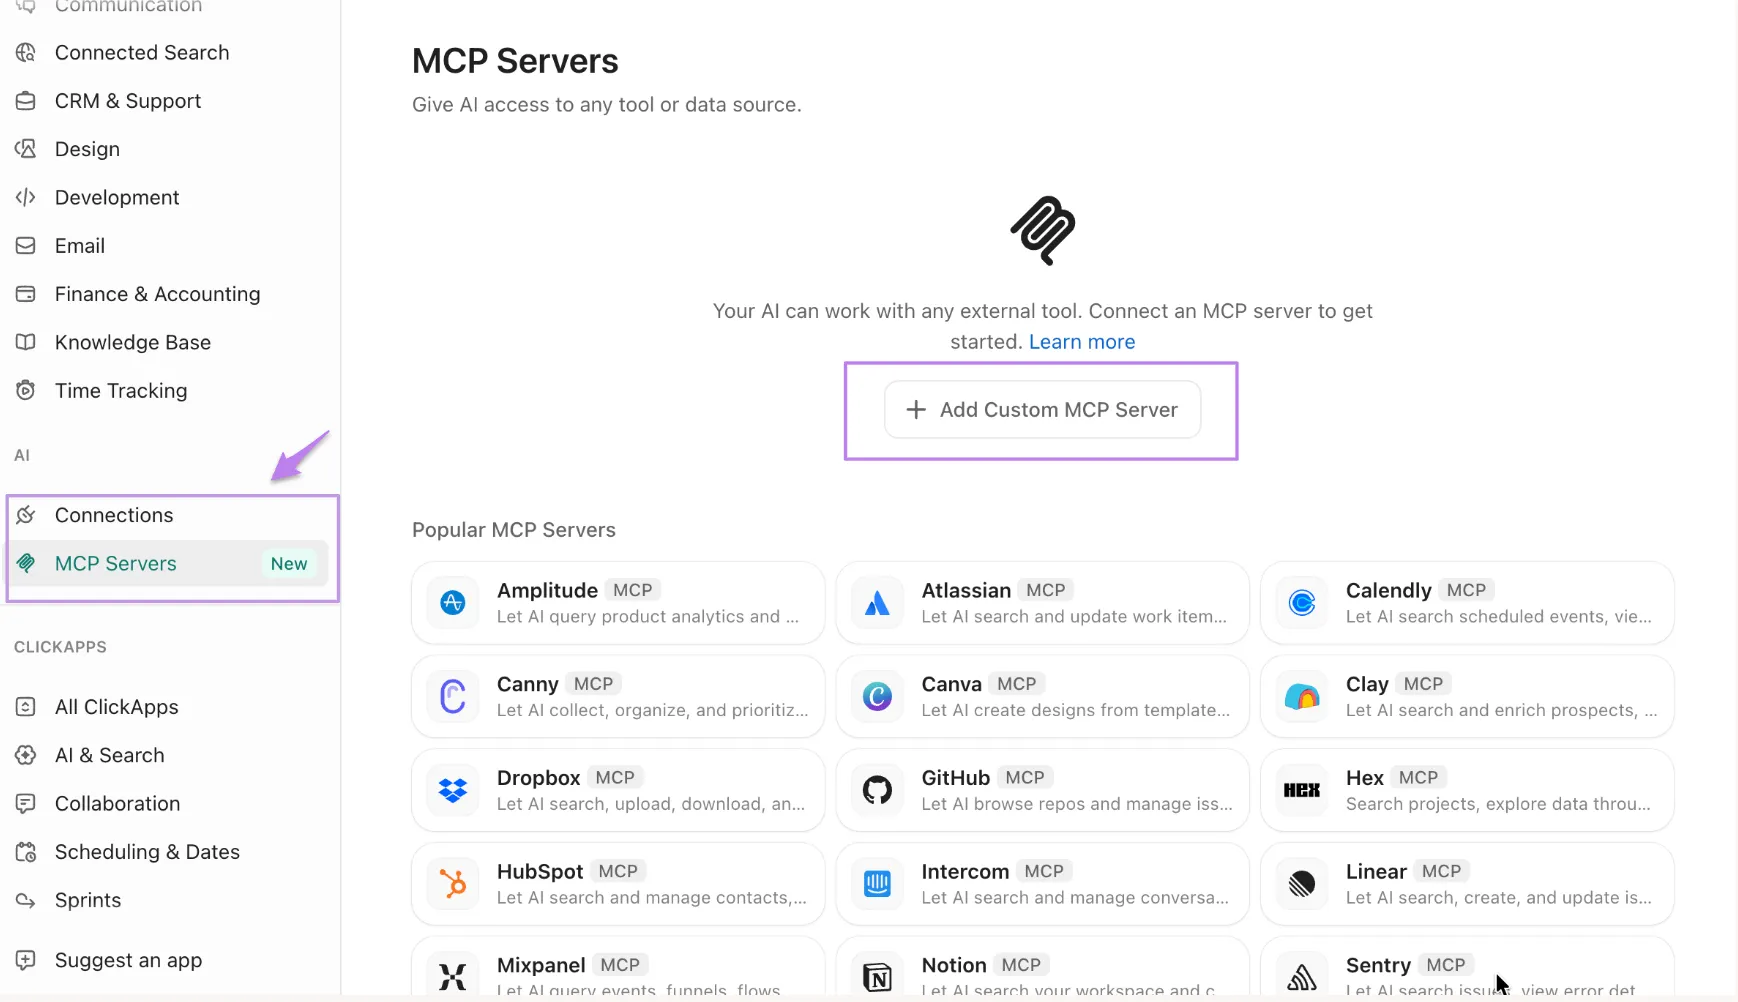
Máy chủ MCP của ClickUp chạy tại https://mcp.clickup.com/mcp và có sẵn trên mọi kế hoạch, bao gồm Gói Miễn phí vĩnh viễn. Nó chỉ chấp nhận OAuth, do đó cổng của bạn không bao giờ phải lưu trữ khóa API cá nhân hoặc thay đổi chúng khi ai đó rời đi. Nếu bạn đang xây dựng ứng dụng khách hàng của riêng mình, ứng dụng đó phải hỗ trợ OAuth 2.1 với PKCE. ClickUp duy trì một danh sách cho phép các khách hàng đã được phê duyệt, do đó bất kỳ khách hàng nào không có trong danh sách này đều cần được gửi để xem xét trước.
Sau khi kết nối, các nhân viên của bạn có thể tạo và định tuyến công việc, tổng hợp cập nhật trạng thái từ các công việc và tài liệu (Docs), ghi lại thời gian, tìm kiếm công việc, tài liệu và bình luận, cũng như tóm tắt các chủ đề trò chuyện (Chat). Nhờ đó, nhân viên có thể tự tra cứu bối cảnh dự án thay vì phải dán nó vào mỗi lời nhắc.
Cần xem xét kỹ hơn các giới hạn tốc độ phía sau cổng. Giới hạn này áp dụng cho toàn bộ không gian làm việc của bạn, và mọi khách hàng được kết nối đều sử dụng chung cùng một hạn mức chia sẻ. Nếu không có tiện ích bổ sung Everything AI, ClickUp sẽ giới hạn số lần gọi MCP trong mỗi chu kỳ 24 giờ, từ 100 lần ở gói Miễn phí vĩnh viễn đến 5.000 lần ở gói Enterprise.
Với tiện ích bổ sung này, các yêu cầu MCP sẽ tuân theo các giới hạn mỗi phút của API công khai. Phạm vi giới hạn này dao động từ 100 yêu cầu mỗi phút trên các gói Miễn phí vĩnh viễn, Không giới hạn và Kinh doanh đến 10.000 yêu cầu trên gói Enterprise. ClickUp hiện chưa hiển thị mức sử dụng MCP. Nếu nhiều nhóm truy cập ClickUp thông qua một cổng, hãy cài đặt giới hạn cho từng nhóm tại cổng để tránh trường hợp một người dùng bận rộn chiếm dụng hết hạn mức của những người khác.
Kết nối các Super Agents với các máy chủ MCP của bạn
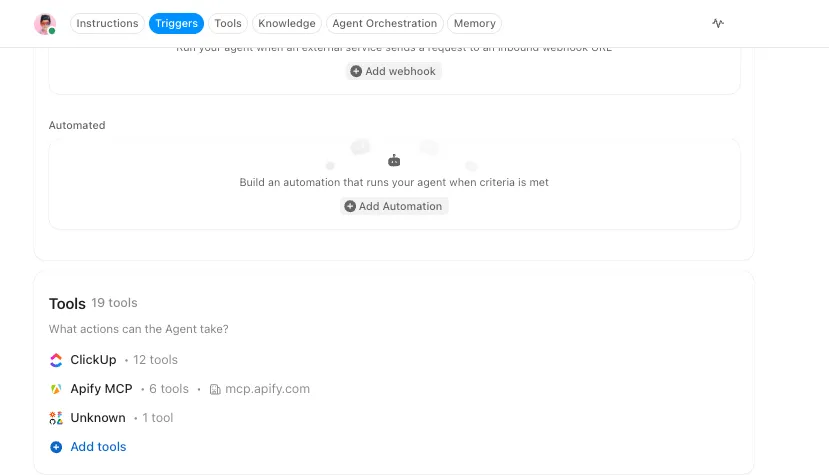
Ngược lại, bạn có thể kết nối các máy chủ MCP bên ngoài từ ClickUp App Center, cho toàn bộ không gian làm việc hoặc chỉ cho riêng bạn. Quản trị viên quyết định ai có thể thêm từng loại kết nối. Sau khi máy chủ được kết nối, bạn chọn Super Agent nào sẽ nhận được công cụ nào: tất cả hoặc một số công cụ cụ thể. Đó là ý tưởng tương tự như việc cắt giảm danh sách công cụ ở phần trước của hướng dẫn này, được áp dụng cho các Super Agent trong không gian làm việc của bạn.
Nếu máy chủ bạn kết nối chính là cổng của bạn, hãy kiểm tra hai chi tiết sau trước tiên. ClickUp kết nối từ các địa chỉ IP đám mây thay đổi liên tục, do đó danh sách cho phép IP sẽ không cho phép nó truy cập. Cổng của bạn cũng cần một URL công khai được bảo mật bằng OAuth hoặc khóa API. Nhật ký kiểm tra không gian làm việc của ClickUp ghi lại ai đã kết nối, cập nhật hoặc ngắt kết nối với máy chủ. Để có bản ghi về các công cụ mà mỗi tác nhân thực sự đã gọi, bạn sẽ cần nhật ký của cổng.
Đang theo dõi quá trình triển khai trên ClickUp
Các bước kiểm kê và thử nghiệm ở trên tạo ra rất nhiều quyết định nhỏ, dễ bị bỏ sót. Thêm từng máy chủ dưới dạng một công việc vào Danh sách công việc, kèm theo các Trường Tùy chỉnh về chủ sở hữu, quyền truy cập dữ liệu, nhóm tin cậy và chi phí token. Sau đó, ghi các tiêu chí khôi phục vào một Tài liệu được liên kết với từng công việc di chuyển. Nếu thử nghiệm thất bại hoặc máy chủ nguồn bị lưu trữ, thông tin về chủ sở hữu và toàn bộ lịch sử sẽ được tập trung tại một nơi duy nhất.
Chọn cổng kết nối phù hợp với vấn đề bạn đang gặp phải
Mỗi phần trong hướng dẫn này đều quay trở lại hai nhiệm vụ chính này.
Tính năng đầu tiên là khả năng kiểm soát: một điểm cuối, một nơi lưu trữ thông tin đăng nhập và một bản ghi ghi lại tác nhân nào đã gọi công cụ nào. Cả năm cổng trong hướng dẫn này đều đáp ứng yêu cầu này dưới một biểu mẫu nào đó, và sự khác biệt lớn nhất nằm ở mức độ bạn tự vận hành cơ sở hạ tầng. Nhiệm vụ thứ hai là giữ cho danh sách công cụ của mỗi tác nhân được gọn nhẹ, và cổng chỉ hỗ trợ điều này khi bạn cài đặt bộ lọc hoặc chức năng tìm kiếm.
Trước khi ký bất kỳ thỏa thuận nào, hãy kiểm tra số lượng công cụ của bạn và đo lường xem các định nghĩa của chúng sử dụng bao nhiêu token.
Loại bỏ những thành phần không ai sử dụng, nhóm các thành phần còn lại theo ranh giới tin cậy, và di chuyển một máy chủ chỉ đọc qua cổng trước tiên. Nếu ClickUp là một trong những máy chủ đó, hãy kết nối nó qua máy chủ ClickUp MCP và xem cách một agent xử lý các công việc, tài liệu (Docs) và trò chuyện (Chat) của bạn với bối cảnh dự án đầy đủ.
Các câu hỏi thường gặp về cổng MCP
Cổng MCP nào là tốt nhất?
Cổng MCP phù hợp nhất phụ thuộc vào nơi các agent của bạn đang chạy. Cổng MCP của Docker phù hợp với môi trường phát triển cục bộ. IBM ContextForge phù hợp với các nhóm muốn tự vận hành. Cổng Kong AI phù hợp với các nhóm đã sử dụng Kong, còn Cổng Amazon Bedrock AgentCore phù hợp với các agent trên AWS. Composio phù hợp với các agent hoạt động trên nhiều ứng dụng SaaS. Đối với các ngành chịu sự quản lý chặt chẽ, hãy tìm kiếm tùy chọn tự vận hành hoặc triển khai riêng tư, kiểm soát truy cập theo từng công cụ và nhật ký các lệnh gọi của từng công cụ.
MCP có phải là cổng API không?
Không. Model Context Protocol là một tiêu chuẩn kỹ thuật xác định cách các ứng dụng AI kết nối với các công cụ và dữ liệu. Cổng MCP là phần mềm được xây dựng dựa trên tiêu chuẩn đó. Nó nằm giữa các tác nhân và máy chủ MCP, đồng thời xử lý việc truy cập, thông tin xác thực và ghi nhật ký. Nó hoạt động giống như HTTP và cổng API: HTTP thiết lập các quy tắc cho các yêu cầu, còn cổng quyết định yêu cầu nào sẽ được thông qua.
Việc cần làm là có một cổng MCP không?
Bạn cần một cổng MCP nếu muốn kiểm soát ai có thể gọi các công cụ nào trên nhiều máy chủ, hoặc lưu giữ hồ sơ tập trung về các hoạt động của các agent. Nếu một nhóm nhỏ vận hành một số ít máy chủ ổn định, việc sử dụng cấu hình chung trong hệ thống kiểm soát phiên bản kết hợp với công cụ quản lý thông tin bí mật đã đáp ứng được hầu hết các yêu cầu tương tự. Cổng MCP sẽ phát huy hiệu quả khi bạn cần quyền truy cập công cụ theo từng nhóm hoặc một nơi duy nhất để quản lý thông tin đăng nhập.
Các máy chủ MCP có bảo mật khi được đặt phía sau một cổng kết nối không?
Cổng MCP giúp việc bảo mật các máy chủ MCP trở nên dễ dàng hơn. Tuy nhiên, bản thân cổng này không tự động đảm bảo an toàn cho các máy chủ. Nó lưu trữ thông tin đăng nhập tại một vị trí duy nhất, giới hạn các công cụ mà mỗi người gọi có thể sử dụng và ghi lại các yêu cầu một cách tập trung. Việc tiêm lệnh vẫn có thể xảy ra thông qua một máy chủ đáng tin cậy, như Invariant Labs đã chỉ ra với máy chủ MCP của GitHub. Các công cụ đọc dữ liệu riêng tư, xử lý nội dung không đáng tin cậy hoặc gửi dữ liệu ra ngoài nên được đặt trong các bộ công cụ riêng biệt. Đảm bảo cổng kết nối không bao giờ chuyển tiếp token của khách hàng. Và ngừng sử dụng các máy chủ không còn nhận được bản cập nhật.
Tính năng tìm kiếm công cụ có thay thế cho kiểm soát truy cập không?
Không. Tính năng tìm kiếm công cụ quyết định những công cụ nào mà một tác nhân (agent) có thể nhìn thấy cho một công việc. Kiểm soát truy cập quyết định liệu tác nhân đó có được phép gọi các công cụ đó hay không. Ví dụ, Amazon Bedrock AgentCore Gateway xử lý tìm kiếm ngữ nghĩa và xác thực như các tính năng riêng biệt. Chỉ thực hiện tìm kiếm trên các công cụ mà người gọi được phép sử dụng, và kiểm tra lại quyền truy cập khi công cụ thực sự được chạy. Nếu việc ẩn một công cụ khỏi kết quả tìm kiếm là biện pháp bảo vệ duy nhất của nó, thì công cụ đó không được bảo vệ.
Nhật ký kiểm tra của cổng MCP nên ghi lại những thông tin gì?
Nhật ký kiểm tra cổng MCP nên ghi lại ai đã thực hiện mỗi cuộc gọi, tác nhân và công cụ nào đã tham gia, máy chủ nào đã xử lý, cuộc gọi đó được cho phép hay bị từ chối, khi nào nó xảy ra và kết quả trả về là gì. Ví dụ, plugin AI MCP Proxy của Kong ghi lại mọi nỗ lực truy cập công cụ được cho phép và bị từ chối. Trước khi mua, hãy xác nhận rằng nhật ký bao gồm các cuộc gọi công cụ riêng lẻ chứ không chỉ các thay đổi về tài khoản và cấu hình, sau đó kiểm tra thời gian lưu trữ và xem bạn có thể xuất chúng ra ngoài hay không.