A gestão de projetos envolve muitas responsabilidades, prazos, turnos noturnos e muito café.
Felizmente, você pode se manter à frente do jogo com uma ajudinha do seu aliado: o software de gerenciamento de projetos.
Com isso em mente, a comunicação nunca foi tão simples, fácil ou rápida, o que contribui para uma equipe mais produtiva e bem-sucedida.
O gerenciamento remoto de projetos ajuda os gerentes a conectar equipes híbridas e garantir que todos trabalhem em conjunto para atingir as metas do projeto. Nesse sentido, não há diferença em relação ao gerenciamento de qualquer outro projeto, exceto pelo fato de que o projeto é realizado remotamente.
Além disso, gerenciar e operar uma equipe remota traz à tona uma questão delicada: o aumento do risco de crimes cibernéticos.
Dito isso, vamos dar uma olhada nas cinco maiores ameaças à segurança cibernética que os gerentes de projeto enfrentam atualmente e nas dez maneiras de combatê-las!
As 5 maiores ameaças à segurança cibernética
A segurança cibernética pode ser determinante para o sucesso ou o fracasso de uma empresa.
As empresas funcionam com base em dados, e os dados são o ativo mais valioso da empresa. No entanto, no mundo digital de hoje, os dados tornaram-se mais vulneráveis a ataques cibernéticos e, com os modelos de trabalho híbrido e remoto, essa vulnerabilidade é ainda maior.
O aumento das violações de dados e dos ataques cibernéticos pode ser atribuído à falta de proteção de dados, às consequências de uma pandemia global e ao aumento da sofisticação das explorações de vulnerabilidades. As empresas estão agora mais conscientes do que nunca dos problemas que as violações de dados podem causar.
Uma das violações de dados que abriu caminho para a nova legislação da UE foi o caso da Wonga Loans. Essa empresa de empréstimos consignados sofreu uma violação significativa de dados em 2017, que expôs as informações bancárias de 250 mil clientes.
Aqui estão as ameaças cibernéticas mais significativas que você deve conhecer e dicas sobre como evitá-las.
1. Ataque “man-in-the-middle”
Imagine este cenário: você e seu colega estão conversando por meio de uma plataforma segura, mas alguém está espionando sua conversa e enviando mensagens falsas para seu colega em seu nome. Nossa!
A ideia por trás disso é que os hackers obtenham acesso a dados pessoais e confidenciais e manipulem as mensagens.
Isso pode acontecer se você usar uma rede Wi-Fi pública não segura. Quando o hacker estiver dentro desse local sem segurança, ele obterá acesso e enviará malware para localizar dados confidenciais. Ele também pode se passar por um cliente, um parceiro de negócios ou qualquer outra pessoa, na verdade.
Exemplo de um ataque “man-in-the-middle”
Recentemente, um agente mal-intencionado obteve 500 certificados para sites como o Google, o Skype e outros sites de destaque, graças a um ataque ao site da registradora holandesa DigiNotar. Ao usar esses certificados, o invasor se passou por sites confiáveis em um ataque MITM e roubou os dados dos usuários, induzindo-os a fornecer suas credenciais em sites espelho. A violação acabou afetando cerca de 300 mil contas iranianas do Gmail e levou a DigiNotar a declarar falência.
2. Injeção clássica de SQL
Digamos que você esteja se preparando para as férias e queira comprar um vestido havaiano. Você abre o navegador e digita “vestidos havaianos” na barra de pesquisa. Se a barra de pesquisa estiver infectada por código malicioso, ela ainda exibirá uma lista de vestidos havaianos, mas usará sua pesquisa para obter suas informações pessoais. ?
Um hacker usa um trecho de código SQL para alterar um banco de dados e obter acesso a informações potencialmente importantes em um ataque cibernético conhecido como injeção de SQL. Como esse método pode ser utilizado em qualquer aplicativo ou site que utilize um banco de dados baseado em SQL, trata-se de um dos tipos de ataque mais comuns e perigosos.
Exemplo de um ataque SQL
Entre as vítimas desse tipo de ataque cibernético estão a Sony Pictures, a Target, o LinkedIn e a Epic Games. O caso da Cisco, ocorrido em 2018, é um dos ataques mais conhecidos. Foi identificada uma vulnerabilidade de injeção de SQL no Cisco Prime License Manager.
Os invasores conseguiram obter acesso shell aos sistemas onde o gerenciamento de licenças estava implantado. Mas não se preocupe. Desde então, a Cisco conseguiu corrigir o problema.
Embora esse bug já tenha idade suficiente para beber, ainda não conseguimos eliminá-lo de vez. Ele é considerado uma das ameaças cibernéticas mais antigas e, mesmo assim, continua causando tantos problemas quanto antes.
3. O aumento do malware
Tudo é diversão e brincadeira até você baixar um malware e ajudar os hackers a obter todos os seus dados pessoais. O termo “malware” abrange todos os arquivos ou programas que causam danos, incluindo worms, trojans, vírus e ransomware.
Até 2021, 68,5% das empresas sofreram ataques de malware. Os relatórios mostram que esse aumento está relacionado à propagação da pandemia da COVID-19.
Além disso, os criminosos deixaram de lado as campanhas automatizadas de ransomware, que se concentravam na escala, para adotar extorsões mais direcionadas contra empresas bem estabelecidas. Devido a essa mudança, o ransomware tornou-se mais lucrativo, acabando por chamar a atenção de grupos criminosos.
O aumento do uso dessa nova técnica de extorsão fez com que a onda de ataques de ransomware se agravasse.
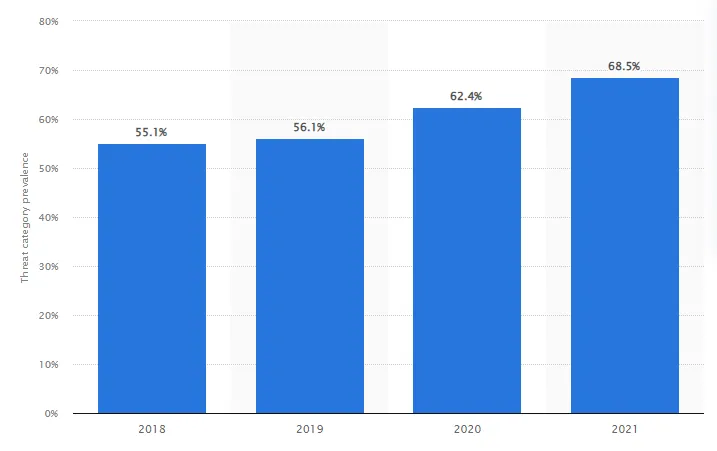
Exemplo de um ataque de malware
Um dos ataques mais famosos foi o do ransomware WannaCry, que conseguiu infectar mais de 230 mil computadores em um dia e resultou em um prejuízo de US$ 4 bilhões.
4. Técnicas sofisticadas de phishing
O phishing é uma forma de engenharia social na qual um invasor envia uma mensagem falsa com o objetivo de induzir a vítima a fornecer informações pessoais ou instalar software malicioso na infraestrutura da vítima.
Exemplo de uma técnica de phishing
A Ubiquiti Networks, infelizmente, sofreu um ataque de phishing em 2015 que custou à empresa US$ 46,7 milhões. O invasor autorizou o diretor de contabilidade da empresa a realizar uma série de transferências para finalizar uma aquisição secreta.
O hacker se passou pelo CEO e pelo advogado da empresa. A empresa realizou 14 transferências bancárias ao longo de 17 dias para contas na Polônia, Hungria, China e Rússia.
A Ubiquiti tomou conhecimento do problema pela primeira vez após receber um alerta do FBI de que sua conta bancária em Hong Kong poderia ter sido alvo de fraude. Isso permitiu que a empresa suspendesse todas as transferências programadas e envidasse todos os esforços para recuperar o máximo possível dos US$ 46,7 milhões — cerca de 10% do caixa da empresa — que haviam sido roubados.
5. Ataques frequentes de negação de serviço
Esse tipo de ataque cibernético pode causar a paralisação da rede e torná-la inacessível aos usuários. Os hackers podem ter objetivos políticos ou sociais, por exemplo, lançar uma campanha contra uma empresa cujas atividades não lhes agradem.
Às vezes, os hackers usam ataques DDoS apenas por diversão e para se gabar das técnicas mais recentes que desenvolveram para derrubar um sistema.
Exemplo de um ataque de negação de serviço
Em fevereiro de 2020, a Amazon Web Services foi alvo de um ataque DDoS em grande escala. Esse foi o ataque DDoS mais grave da história recente e utilizou um método chamado reflexão do Protocolo Leve de Acesso a Diretórios sem Conexão (CLDAP) para atingir um cliente não identificado da AWS.
A quantidade de dados enviados ao endereço IP da vítima aumenta de 56 a 70 vezes com o uso dessa técnica, que depende de servidores CLDAP de terceiros vulneráveis. O ataque atingiu um pico impressionante de 2,3 gigabytes por segundo ao longo de três dias.
10 maneiras de combater as ameaças à segurança cibernética
Os hackers estão se tornando cada vez mais criativos e nos deixando em apuros.
Para ajudá-lo a combater essas ameaças, aqui estão dez maneiras de defender e proteger sua empresa contra possíveis ameaças cibernéticas.
1. Escolha uma ferramenta segura de gerenciamento de projetos e um serviço de armazenamento em nuvem
Ferramentas de gerenciamento de projetos são essenciais hoje em dia, especialmente para acompanhar o andamento do seu projeto e melhorar a comunicação da equipe. No entanto, nem todas as ferramentas de trabalho disponíveis atualmente são seguras.
Quando dizemos segura, nos referimos a uma plataforma com medidas de autorização adequadas para minimizar vazamentos de informações.
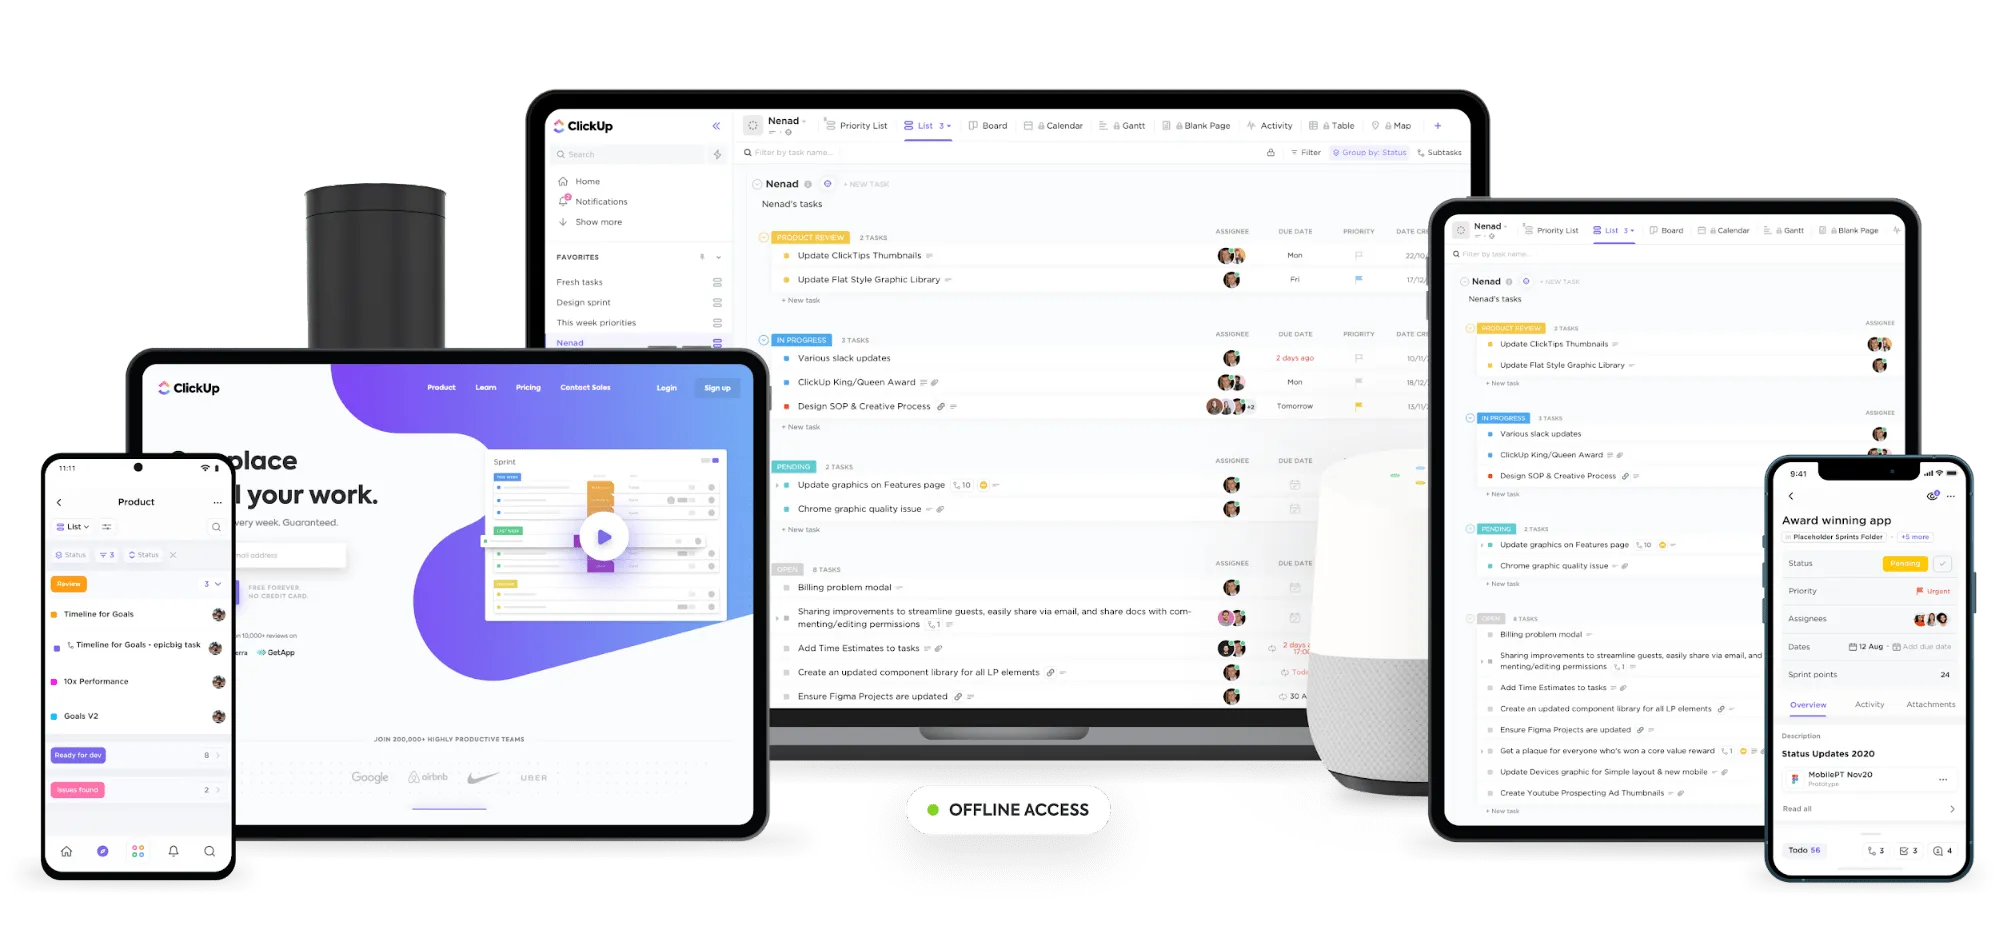
O ClickUp é uma das ferramentas de colaboração mais seguras disponíveis atualmente. Ele oferece um ambiente seguro, sem deixar de lado o desempenho do aplicativo e a experiência geral do usuário.
De fato, a empresa vem obtendo continuamente as certificações SOC 2, ISO 27001, ISO 27017 e ISO 27018. Essas certificações ISO comprovam o compromisso da ClickUp em manter os dados de seus clientes protegidos e sua preparação para atender clientes de todos os portes em todo o mundo.
Confira seus recursos de segurança:
- A autenticação de dois fatores protege seu ambiente de trabalho contra acessos não autorizados.
- Todas as conversas nos aplicativos online do ClickUp são protegidas por criptografia SSL de 256 bits
- Permissões personalizadas para atribuir a cada membro da equipe seu próprio conjunto de permissões, de modo que vejam apenas as informações de que precisam
- Controle quem vê o quê e quem é adicionado ao seu Workspace com a privacidade dos Espaços, Pastas e Listas
Você também precisa de um serviço em nuvem onde possa manter seus dados essenciais em um local centralizado e altamente seguro, que sua equipe de segurança cibernética possa monitorar.
A Internxt é uma plataforma descentralizada de armazenamento em nuvem que integra compartilhamento de arquivos ponto a ponto, blockchain e criptografia de ponta a ponta. Seus arquivos são armazenados em partes fragmentadas em servidores localizados em diferentes países, tornando-os ainda mais privados e seguros.
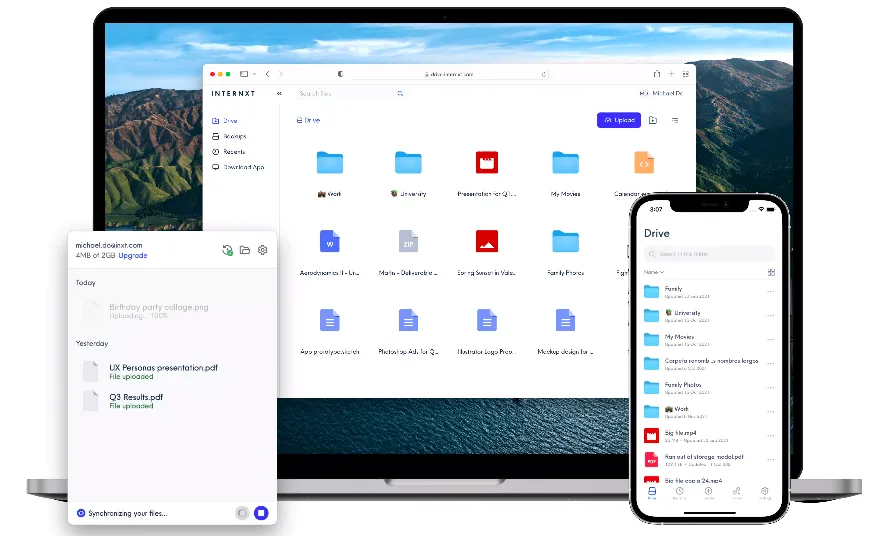
Estas são as características do produto:
- Os links com criptografia de ponta a ponta tornam o compartilhamento de arquivos seguro, privado e simples
- Use tokens para pagar por serviços de armazenamento em nuvem e computação em nuvem. Os clientes também podem ganhar descontos e brindes ao usar os tokens
- Seus arquivos enviados serão criptografados no lado do cliente antes de serem divididos em pequenos fragmentos. Somente você terá acesso à chave de criptografia que permitirá recuperar os dados fragmentados
Quando esse tipo de serviço em nuvem se une a um aplicativo de gerenciamento como o ClickUp, a segurança do seu projeto, assim como a produtividade e a colaboração da equipe, ficam totalmente garantidas.
Juntas, a Internxt e a ClickUp são a sua Área 51! ?
2. Atenda aos requisitos de segurança da informação desde o início do projeto
Se você deseja garantir o sucesso do projeto, deve se empenhar em definir as necessidades de segurança da informação desde o início e, em seguida, certificar-se de que os processos adequados estejam em vigor.
Se os requisitos de segurança não forem considerados com antecedência suficiente no ciclo do projeto, eles podem ter uma influência significativa nos marcos e no escopo do projeto quando surgirem. E acredite: eles vão surgir!
Certifique-se de que a segurança da informação seja tratada como uma preocupação constante e gerenciada como tal ao longo de todo o ciclo de vida do projeto.
3. Contrate profissionais especializados em segurança online
Melhore os processos do seu projeto adicionando funções de segurança ao projeto e atribuindo responsabilidades.
Uma equipe de segurança qualificada e experiente é um grande trunfo. Ela pode orientá-lo sobre como os requisitos de segurança afetam o planejamento de projetos e os recursos, bem como sobre o tipo de monitoramento de que você precisa.
Gerente de Segurança e Analista de Segurança são, atualmente, duas das funções mais procuradas na área de segurança cibernética.
Os analistas de segurança são responsáveis por impedir violações e reparar quaisquer danos causados por ataques anteriores. Os gerentes de segurança, por outro lado, são responsáveis por desenvolver planos de segurança e implementar políticas para proteger informações confidenciais.
4. Use antivírus e tecnologia VPN
Use redes privadas virtuais (VPNs) confiáveis para proteger seus computadores e smartphones. Elas protegem sua identidade contra órgãos governamentais e hackers e ocultam seus endereços IP e dados. A VPN impede que hackers espionem suas atividades online.
O software antivírus também é essencial. Esse software é um conjunto de programas desenvolvidos para detectar e prevenir vírus de software, como adware, trojans, worms etc.
Com essas duas medidas de proteção, você se tornará muito menos atraente para os ladrões de dados.
Bem, não estou dizendo que isso vai protegê-lo de qualquer dano ou perigo, mas com certeza ajuda.
A VPN lhe dará alguns superpoderes impossíveis de rastrear. ?
5. Proteja o acesso de terceiros e fornecedores
Os riscos relacionados a fornecedores terceirizados se enquadram em três categorias: operacionais, transacionais e de conformidade/regulatórios.
Aqui estão algumas maneiras de proteger a empresa contra perigos e riscos de terceiros:
- Dedique um tempo extra para pesquisar um fornecedor terceirizado. Isso pode evitar que sua empresa corra riscos no futuro
- Mantenha um registro de todas as situações que possam ter impacto sobre seus fornecedores
- O monitoramento de prestadores de serviços terceirizados deve incluir problemas relacionados à exposição de dados. Os dados de uma organização podem ficar expostos devido a dispositivos mal configurados e a campanhas direcionadas
6. Escolha fontes confiáveis
Recorrer a fontes conhecidas e confiáveis é uma maneira de lidar com as ameaças cibernéticas. Isso significa estabelecer contato com fornecedores confiáveis de serviços e produtos e utilizar apenas métodos de pagamento e sites confiáveis.
Lembre-se de que, se algo parece bom demais para ser verdade, provavelmente é; e se algo não parece certo, provavelmente não é. ?
Existem algumas maneiras de verificar se uma fonte é confiável ou não.
- Nome de domínio: Observe as três letras que seguem o nome de domínio do site, como “.edu”, “.gov”, “.org” e “.com”. Sites que terminam em .edu e .gov costumam ser confiáveis
- Fonte: Existe uma lista de autores para o artigo ou estudo? Se sim, eles fornecem referências ou links para fontes confiáveis, ou estão simplesmente apresentando suas próprias opiniões sem fornecer qualquer evidência para sustentá-las? Eles têm um currículo disponível?
- Informações adicionais: Procure utilizar outros sites confiáveis para verificar a integridade e a veracidade das informações encontradas. Pode ser necessário realizar pesquisas adicionais caso você encontre um site confiável que conteste sua fonte principal.
7. Escolha fontes confiáveis
Existem também ameaças à segurança de dados que se propagam de computador para computador, e não apenas ataques cibernéticos online. Elas podem rastrear um laptop e invadir o sistema sem que você perceba. Esses worms e cavalos de Tróia estão por trás de tudo isso.
A instalação de um firewall é fundamental para a segurança dos dados. Um firewall protege sua rede ao controlar o tráfego da internet. Ele protege seu computador ou rede contra hackers ou tráfego de rede desnecessário e cria um perímetro de segurança ao redor do seu computador ou rede para bloquear dados recebidos potencialmente perigosos.
Além disso, esse sistema pode filtrar o tráfego de saída malicioso. Dessa forma, os firewalls reduzem a possibilidade de que os dispositivos protegidos por eles sejam incorporados a uma botnet – um grande conjunto de dispositivos conectados à internet controlados por invasores.
Existem cinco tipos de firewalls: firewall de filtragem de pacotes, gateway no nível do circuito, gateway no nível do aplicativo, firewall de inspeção com estado e firewall de última geração — o melhor para a segurança cibernética é o firewall no nível do aplicativo. Ele pode restringir o acesso a sites perigosos e impedir o vazamento de dados confidenciais.
8. Implemente testes de segurança cibernética
Você deve considerar a implementação de testes de segurança cibernética e a verificação minuciosa de todas as conexões entre os sistemas de TI e a internet. Sem testes para identificar pontos fracos, qualquer pessoa pode acessar um banco de dados ou uma infraestrutura de rede e causar estragos se tiver tempo suficiente.
Você também deve avaliar o comportamento de seus funcionários e os procedimentos gerais ao longo da fase de gerenciamento de projetos. Analise como as permissões são concedidas aos ativos da empresa e estabeleça regras para proteger os dados confidenciais da maneira mais segura possível.
9. Implemente o gerenciamento de senhas e a autenticação multifatorial
Uma senha comprometida permite que hackers ou cibercriminosos invadam um sistema e roubem dados.
Uma senha fica mais difícil de adivinhar quando tem pelo menos dez caracteres; combine-os com números, símbolos ou letras maiúsculas e minúsculas, e você terá uma senha segura.
Lembre-se de sempre verificar o nível de complexidade da sua senha antes de usá-la!
Além disso, habilite a autenticação multifatorial. Embora a autenticação multifatorial deva ser uma prática padrão em todas as situações, ela é especialmente importante quando seu parceiro terceirizado trabalha remotamente e acessa a rede usando dispositivos desconhecidos.
Para reduzir o roubo de credenciais, elas devem ser exclusivas para cada usuário. As credenciais não devem ser repassadas a um substituto de um ex-funcionário. Em vez de SMS ou e-mail, considere usar um segundo ou terceiro fator de autenticação que sua empresa possa gerenciar, como cartões de identificação por radiofrequência (RFID) ou dados biométricos. Quando o relacionamento comercial terminar, sempre encerre a conta.
10. Atualize os softwares regularmente
Atualizar o software regularmente ajuda a proteger contra vulnerabilidades de segurança, melhora o desempenho e oferece acesso aos recursos mais recentes e às correções de bugs.
A realização de varreduras regulares em busca de possíveis ameaças também é essencial para identificar qualquer atividade maliciosa ou comportamento suspeito em seu sistema. É importante manter seu software atualizado para reduzir o risco de ser vítima de qualquer ataque malicioso.
Relacionado: Modelos de gestão de riscos
Reforce sua segurança online com ferramentas seguras
Para ajudar a combater as ameaças cibernéticas e as vulnerabilidades online, é fundamental escolher uma ferramenta de gerenciamento de projetos que tenha comprovada segurança e proteção. Se você não se sente confiante com sua ferramenta de trabalho atual, então é hora de mudar. Incorpore uma segurança cibernética robusta e um armazenamento digital seguro em todos os aspectos do seu próximo projeto — o ClickUp e o Internxt podem ajudar nisso ? ?
Autor convidado:
Mia Naumoska é diretora de marketing da Internxt, um serviço de armazenamento em nuvem com tecnologia de conhecimento zero, baseado nos melhores padrões de privacidade e segurança do mercado.