Pada pukul 02.17 dini hari, sebuah peringatan keamanan muncul di obrolan Anda. Kemudian muncul lagi; hingga pagi hari, jumlahnya sudah mencapai ratusan. Meskipun beberapa di antaranya penting, sebagian besar tidak.
Itulah kenyataan yang dihadapi sebagian besar startup keamanan siber. Anda diharapkan dapat melindungi diri dari ancaman tingkat perusahaan dengan tim yang kecil, waktu yang terbatas, dan alat yang tidak dirancang untuk menghadapi serangan seperti yang terjadi saat ini.
Panduan ini akan memandu Anda dalam memilih tumpukan AI keamanan siber yang sesuai dengan model ancaman, ukuran tim, dan lintasan pertumbuhan startup Anda. Anda akan mempelajari komponen inti seperti pipa data dan kerangka kerja ML, cara mengevaluasi platform open-source versus platform komersial, serta cara menghindari kesalahan umum.
Kami juga akan membahas mengapa ClickUp, Ruang Kerja AI Terintegrasi pertama di dunia, adalah alat yang wajib ada dalam stack Anda! 🌟
Apa Itu Stack Keamanan Siber Berbasis AI?
Tumpukan AI untuk keamanan siber adalah kombinasi berlapis dari alat, kerangka kerja, dan infrastruktur yang memungkinkan deteksi, respons, dan pencegahan ancaman yang didukung oleh pembelajaran mesin.
Bayangkan ini sebagai sistem lengkap, mulai dari pengumpulan data hingga tindakan, yang memungkinkan alat keamanan Anda belajar dan beradaptasi. Sistem ini biasanya mencakup pipa data untuk telemetri keamanan, model pembelajaran mesin (ML) yang dilatih berdasarkan pola ancaman, infrastruktur penerapan, dan sistem pemantauan.
Sangat penting untuk memahami perbedaan antara sekadar menambahkan AI ke alat keamanan warisan (legacy) dengan membangun solusi berbasis AI sejak awal. Alat berbasis AI menggunakan pembelajaran mesin (machine learning) sebagai inti utamanya, sedangkan sistem warisan yang ditingkatkan dengan AI hanya menambahkan fitur pembelajaran mesin ke arsitektur lama yang berbasis aturan.
Stak yang tepat untuk startup Anda akan sangat bergantung pada model ancaman spesifik Anda, keahlian tim Anda, dan rencana pertumbuhan Anda.
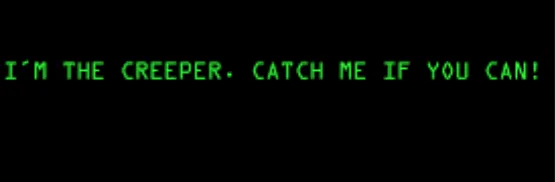
🧠 Fakta Menarik: Diciptakan pada tahun 1971 oleh Bob Thomas di BNN Technologies, program ‘Creeper’ secara luas dianggap sebagai virus atau worm komputer pertama, yang dirancang sebagai program eksperimental yang dapat mereplikasi diri. Program ini berpindah antar komputer DEC PDP-10, menampilkan pesan, “I’m the creeper, catch me if you can!”
Mengapa Startup Keamanan Siber Membutuhkan AI dalam Stack Teknologi Mereka
Sebagai startup keamanan, Anda menghadapi ancaman tingkat perusahaan dengan sumber daya yang sangat terbatas, dan tim Anda kemungkinan besar kewalahan oleh banyaknya peringatan dari alat-alat tradisional. Alat keamanan berbasis aturan tidak mampu mengikuti laju serangan modern dan memerlukan penyesuaian manual yang terus-menerus, yang tidak dapat dipertahankan oleh tim yang ramping.
Sistem yang didukung AI membantu tim kecil menangani manajemen risiko keamanan siber tingkat perusahaan dengan mengotomatiskan pekerjaan rutin.
Inilah alasan mengapa Anda membutuhkan AI dalam stack teknologi Anda:
Deteksi dan respons ancaman yang lebih cepat
Model AI secara drastis mempersingkat waktu antara terjadinya intrusi dan respons Anda dengan menawarkan:
- Pengenalan pola dalam skala besar: AI memproses jutaan peristiwa dari jaringan dan titik akhir Anda untuk mengidentifikasi ancaman nyata yang tersembunyi di tengah kebisingan aktivitas sehari-hari
- Triage otomatis: Alih-alih menangani setiap peringatan secara sama, model AI memprioritaskan peringatan tersebut berdasarkan tingkat keparahan, sehingga analis Anda dapat segera fokus pada hal yang paling penting
- Pembelajaran berkelanjutan: Sistem terbaik meningkatkan akurasi deteksinya seiring waktu saat menghadapi pola serangan baru dan yang terus berkembang, sehingga pertahanan Anda menjadi semakin cerdas setiap hari
⚙️ Bonus: Template Daftar Risiko Keamanan Siber
Mengurangi beban kerja manual bagi tim yang ramping
Sebagian besar startup tidak mampu memiliki Pusat Operasi Keamanan (SOC) yang lengkap. AI membantu mengatasi kendala ini dengan menangani tugas-tugas berulang dan memakan waktu yang membuat analis kelelahan. Hal ini mencakup analisis log rutin, penyelidikan awal terhadap peringatan, dan bahkan pencarian ancaman secara proaktif.
AI secara langsung mengatasi kelelahan keamanan yang muncul ketika tim Anda kewalahan dengan banyaknya peringatan. Dengan menggunakannya untuk menyaring false positive sebelum sampai ke tangan manusia, Anda memastikan perhatian berharga tim Anda difokuskan pada ancaman yang sesungguhnya.
Perlindungan yang dapat diskalakan seiring pertumbuhan bisnis Anda
Keamanan Anda perlu berkembang seiring pertumbuhan bisnis tanpa perlu merekrut analis baru untuk setiap pelanggan atau lini produk baru. Sistem yang didukung AI dirancang untuk menangani permukaan serangan yang semakin luas karena semakin banyak pengguna dan data berarti semakin banyak layanan cloud. Hal ini membalikkan model keamanan tradisional, sehingga memungkinkan Anda untuk menskalakan pertahanan secara efisien.
📮 Wawasan ClickUp: Meskipun 34% pengguna beroperasi dengan penuh keyakinan terhadap sistem AI, kelompok yang sedikit lebih besar (38%) tetap menerapkan pendekatan “percaya, tetapi verifikasi”. Alat mandiri yang tidak memahami konteks pekerjaan Anda sering kali memiliki risiko lebih tinggi untuk menghasilkan respons yang tidak akurat atau tidak memuaskan.
Inilah alasan kami mengembangkan ClickUp Brain, AI yang menghubungkan manajemen proyek, manajemen pengetahuan, dan kolaborasi di seluruh ruang kerja Anda serta mengintegrasikan alat pihak ketiga. Dapatkan respons kontekstual tanpa perlu beralih antar-alat dan rasakan peningkatan efisiensi kerja hingga 2–3 kali lipat, seperti yang dialami klien kami di Seequent.
Komponen Inti dari Stack Keamanan Siber Berbasis AI
Tanpa pemahaman yang jelas mengenai komponen inti dari tumpukan AI, Anda berisiko membeli alat yang canggih namun tidak berguna karena Anda kehilangan bagian penting, seperti data yang bersih atau cara untuk mengimplementasikannya.
Berikut adalah empat lapisan penting yang saling bekerja sama untuk membentuk tumpukan yang lengkap. 🛠️
1. Lapisan pengelolaan dan pengambilan data
Inilah fondasi dari seluruh operasi keamanan AI Anda. Inilah cara Anda mengumpulkan, membersihkan, dan mengatur semua data keamanan, atau telemetri, dari seluruh organisasi Anda agar dapat digunakan oleh model pembelajaran mesin. Jika data Anda berantakan atau tidak lengkap, prediksi AI Anda akan menjadi tidak dapat diandalkan:
- Sumber data: Gabungkan semua data, mulai dari log deteksi dan respons titik akhir (EDR) dan data aliran jaringan hingga log konfigurasi cloud dan peristiwa penyedia identitas
- Normalisasi: Standarkan data dari semua alat yang berbeda-beda ke dalam satu format yang konsisten agar AI dapat memahaminya
- Arsitektur penyimpanan: Pilih sistem manajemen data —biasanya berupa data lake—yang mampu menyimpan jumlah data yang sangat besar sekaligus memungkinkan analisis real-time dan pencarian data historis
- Kebijakan penyimpanan data: Tentukan berapa lama data akan disimpan, dengan menyeimbangkan kebutuhan akan konteks historis untuk pelatihan model dengan biaya penyimpanan yang terus meningkat
🚀 Keunggulan ClickUp: Atur cara pengumpulan, normalisasi, dan penyimpanan data Anda di seluruh tumpukan teknologi dengan dokumentasi di ClickUp Docs.
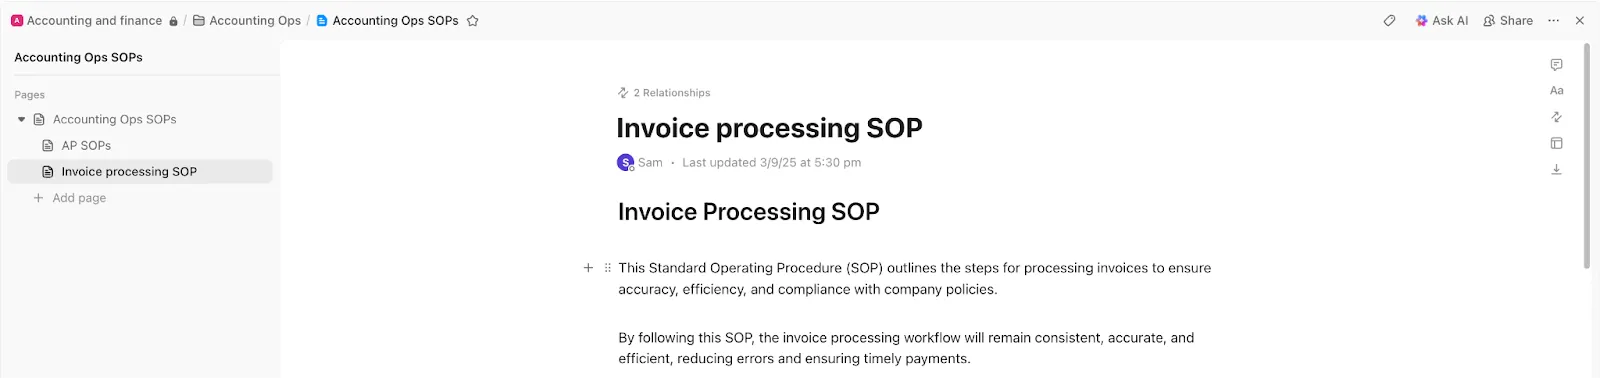
Misalnya, startup Anda mengumpulkan data telemetri dari alat EDR, log cloud, dan penyedia identitas. Sebuah dokumen ClickUp Doc yang terpusat mendefinisikan secara tepat sumber data apa saja yang diproses, bagaimana bidang-bidang dinormalisasi, apa yang diharapkan oleh model skema, dan berapa lama setiap jenis data disimpan. Ketika pipa data berubah, pembaruan tersebut langsung tercermin dan dikaitkan dengan insinyur yang bertanggung jawab.
2. Kerangka kerja dan model pembelajaran mesin
Inilah ‘otak’ dari tumpukan tersebut, tempat deteksi ancaman sebenarnya terjadi. Di sini, Anda akan memutuskan antara menggunakan:
- Model siap pakai dari vendor: Lebih cepat diterapkan, tetapi menawarkan lebih sedikit penyesuaian
- Model yang dilatih khusus: Dirancang secara sempurna sesuai dengan lingkungan Anda, namun memerlukan keahlian ML yang signifikan.
Jenis model yang umum meliputi pembelajaran terawasi (dilatih menggunakan contoh-contoh ancaman yang telah diberi label) dan pembelajaran tanpa pengawasan (sangat efektif untuk deteksi anomali dan menemukan ancaman yang belum pernah Anda temui sebelumnya).
⚙️ Bonus: Pahami perbedaan halus antara pembelajaran mesin terawasi dan tidak terawasi untuk memilih opsi yang lebih baik.
3. Infrastruktur penerapan dan integrasi
Lapisan ini berfokus pada penerapan model Anda ke lingkungan produksi agar dapat menjalankan fungsinya. Bagi startup, kuncinya adalah menemukan pendekatan yang tidak memerlukan tim MLOps (Machine Learning Operations) khusus untuk mengelolanya. Carilah:
- Kompatibilitas API: Alat AI Anda harus dapat berkomunikasi dengan sistem keamanan yang sudah ada, seperti platform Security Information and Event Management (SIEM) atau Security Orchestration, Automation, and Response (SOAR) Anda
- Persyaratan latensi: Untuk deteksi ancaman secara real-time, model Anda harus dapat mengambil keputusan dalam hitungan milidetik
- Mekanisme yang diperbarui: Anda memerlukan proses yang lancar untuk menerapkan versi model baru dan yang telah ditingkatkan ke lingkungan produksi tanpa menyebabkan downtime
4. Alat pemantauan dan observabilitas
Lapisan ini memantau kinerja model untuk mendeteksi masalah seperti drift, di mana akurasi model menurun seiring waktu seiring perubahan pola serangan. Lapisan ini juga menyediakan umpan balik yang krusial untuk perbaikan berkelanjutan, sehingga analis dapat menindaklanjuti peringatan untuk melatih ulang dan menyempurnakan model. Kemampuan observabilitas yang kuat memberi Anda visibilitas penuh mengenai kinerja pertahanan AI Anda.
🔍 Tahukah Anda? Dalam salah satu serangan siber pertama yang dilaporkan secara publik dan dikoordinasikan oleh AI, sebuah agen AI yang telah di-jailbreak digunakan untuk secara otonom melakukan tindakan-tindakan canggih dalam serangan bertahap yang memengaruhi puluhan organisasi.
Kerangka Kerja dan Alat AI Terbaik untuk Startup Keamanan Siber
Pasar dibanjiri oleh berbagai alat AI, sehingga sulit untuk menentukan dari mana harus memulai. Anda bisa terjebak menghabiskan anggaran berlebihan untuk platform perusahaan yang sebenarnya tidak Anda butuhkan, atau membuang-buang waktu berbulan-bulan pada proyek DIY yang tak kunjung diluncurkan.
Lanskap ini dibagi menjadi tiga kategori utama untuk membantu Anda mempersempit fokus berdasarkan anggaran, tim, dan tujuan Anda. 💁
Pilihan open-source untuk tim yang memperhatikan anggaran
Beralih ke open-source memberi Anda kendali dan fleksibilitas maksimal dengan biaya awal terendah, tetapi hal ini disertai dengan kompromi. Anda akan bertanggung jawab atas pengaturan, pemeliharaan, dan pemecahan masalah, yang membutuhkan keahlian internal yang signifikan. Anda akan bekerja dengan:
- TensorFlow/PyTorch: Ini adalah kerangka kerja andalan untuk membangun model ML kustom dari awal, yang menawarkan fleksibilitas tak tertandingi namun memiliki kurva pembelajaran yang curam
- YARA + ekstensi ML: Ini adalah alat yang ampuh untuk deteksi malware berbasis aturan, dan dapat diperluas dengan ML untuk menciptakan klasifikasi yang lebih canggih
- Zeek (sebelumnya Bro): Ini adalah kerangka kerja analisis jaringan yang populer dengan ekosistem plugin yang kaya, termasuk beberapa plugin untuk analisis lalu lintas berbasis pembelajaran mesin
- OpenSearch Security Analytics: Alternatif sumber terbuka untuk SIEM komersial, dilengkapi dengan fitur bawaan untuk deteksi anomali dan analitik keamanan berbasis ML
🧠 Fakta Menarik: Pengujian penetrasi didefinisikan pada awal tahun 1970-an. Praktik mensimulasikan serangan untuk menemukan kerentanan tersebut diformalkan dalam laporan tahun 1972 oleh James P. Anderson.
Platform berbasis cloud untuk penerapan yang cepat
Bagi startup yang ingin bergerak cepat dan menghindari pengelolaan infrastruktur, platform cloud-native merupakan pilihan yang tepat. Layanan ini menangani perangkat keras dasar dan MLOps, sehingga tim Anda dapat fokus pada pengembangan dan penerapan model.
Penyedia utama meliputi AWS, Google Cloud, dan Microsoft Azure, yang semuanya menawarkan platform ML terkelola yang kuat seperti SageMaker, Vertex AI, dan Azure ML.
Mereka juga menyediakan layanan AI khusus keamanan, seperti AWS GuardDuty dan Google Chronicle, yang menawarkan jalur tercepat menuju deteksi berbasis AI. Hal-hal utama yang perlu diperhatikan adalah ketergantungan pada vendor dan sistem penetapan harga berdasarkan penggunaan yang dapat meningkat secara tak terduga.
🔍 Tahukah Anda? Worm Stuxnet pada tahun 2010 memanfaatkan empat kerentanan zero-day untuk mengganggu program nuklir Iran, yang secara dramatis memengaruhi cara pemerintah dan perusahaan memburu serta menyimpan kerentanan yang belum diketahui.
Solusi AI khusus untuk keamanan siber
Jika Anda menginginkan waktu realisasi nilai yang paling cepat, platform komersial yang dirancang khusus adalah pilihan yang tepat. Alat-alat ini dirancang khusus untuk kasus penggunaan keamanan dan dilengkapi dengan model yang telah dilatih sebelumnya serta alur kerja yang terintegrasi dengan baik, meskipun menawarkan tingkat penyesuaian yang lebih sedikit dibandingkan dengan pendekatan DIY.
| Kategori | Fungsinya | Pemain Utama |
| EDR | Deteksi & Respons Titik Akhir | CrowdStrike, SentinelOne, dan VMware Carbon Black |
| NDR | Deteksi dan Respons Jaringan | Darktrace, Vectra AI, dan ExtraHop |
| SOAR | Orkestrasi, Otomatisasi, dan Respons Keamanan | Splunk SOAR, Palo Alto XSOAR, dan Swimlane |
Tantangan Keamanan AI yang Umum Dihadapi oleh Startup
Anda telah berinvestasi pada alat AI baru, tetapi alat tersebut tidak memberikan hasil yang Anda harapkan. Kini, alih-alih menyelesaikan masalah, Anda justru dihadapkan pada masalah baru seperti kelelahan akibat peringatan berlebihan dan kesulitan integrasi.
Dengan mengetahui kendala umum ini sejak awal, Anda dapat merencanakan langkah-langkah untuk mengatasinya dan menghindari kesalahan yang merugikan. 👀
- Kualitas dan ketersediaan data: Kualitas model bergantung pada kualitas data yang digunakan untuk melatihnya, dan banyak startup tidak memiliki data yang bersih dan berlabel yang diperlukan untuk membangun model khusus yang akurat
- Kelelahan akibat false positive: Sistem AI yang tidak disetel dengan baik dapat menghasilkan lebih banyak gangguan daripada sistem tradisional, sehingga membanjiri tim Anda dengan peringatan yang tidak relevan dan menghilangkan tujuan utamanya
- Kesenjangan keterampilan: Keahlian untuk membangun, menerapkan, dan memelihara sistem ML sangat mahal dan sulit ditemukan, begitu pula dengan pengetahuan mendalam tentang keamanan
- Kompleksitas integrasi: Membuat alat AI baru Anda bekerja secara mulus dengan infrastruktur keamanan yang sudah ada seringkali membutuhkan waktu dan upaya yang jauh lebih banyak daripada yang diperkirakan
- Pemeliharaan model: AI bukanlah solusi yang bisa ‘ditetapkan sekali lalu dilupakan’; model akan mengalami degradasi seiring waktu dan memerlukan pemantauan, penyempurnaan, serta pelatihan ulang secara berkelanjutan agar tetap efektif
- Perkembangan alat yang tak terkendali : Setiap alat AI baru dapat menambah satu silo lagi ke dalam operasi keamanan Anda, sehingga memecah-mecah visibilitas dan mempersulit pemahaman terhadap gambaran besarnya
Tantangan-tantangan ini menyoroti mengapa pengawasan manusia yang terampil tetap sangat penting untuk membimbing, menafsirkan, dan mengelola sistem AI yang paling canggih sekalipun.
🔍 Tahukah Anda? Lebih dari separuh perusahaan kini memprioritaskan pengeluaran untuk keamanan AI daripada alat keamanan tradisional, namun banyak di antaranya yang kesulitan mengatasi penyebaran alat yang berlebihan. Organisasi rata-rata menggunakan 85 aplikasi SaaS dan lebih dari lima alat terpisah hanya untuk pencarian data, pemantauan, atau klasifikasi, sehingga membuat keamanan semakin sulit untuk dikelola dan diintegrasikan.
Cara Memilih Stack AI yang Tepat untuk Startup Keamanan Siber Anda
Anda memahami komponen dan alat-alatnya, tetapi bagaimana sebenarnya Anda mengambil keputusan akhir? Memilih berdasarkan demo yang mengesankan alih-alih konteks unik startup Anda dapat membuat Anda memilih stack yang tidak sesuai dengan model ancaman Anda atau tidak dapat berkembang seiring pertumbuhan bisnis Anda.
Gunakan kerangka kerja lima langkah ini untuk membuat pilihan yang sistematis dan sesuai konteks. 👇
1. Sesuaikan dengan kebutuhan keamanan spesifik Anda
Alih-alih memulai dengan alat, mulailah dengan ancaman yang Anda hadapi. Sebuah startup SaaS B2B yang menangani data keuangan memiliki prioritas keamanan yang sangat berbeda dibandingkan dengan perusahaan game seluler. Memetakan risiko spesifik Anda terlebih dahulu memastikan Anda berinvestasi pada AI yang benar-benar memecahkan masalah Anda.
Tanyakan pada diri Anda:
- Apa vektor ancaman utama Anda? Apakah Anda lebih khawatir tentang intrusi jaringan, ancaman dari dalam, malware, atau eksfiltrasi data?
- Persyaratan kepatuhan apa saja yang berlaku? Regulasi seperti SOC 2, HIPAA, atau PCI-DSS akan sangat memengaruhi pilihan alat Anda
- Apa celah deteksi Anda saat ini? Identifikasi di mana langkah-langkah keamanan yang ada paling lemah dan prioritaskan investasi AI Anda di sana terlebih dahulu
🔍 Tahukah Anda? Para CISO di perusahaan harus mengelola rata-rata 75 alat keamanan sekaligus, dan hampir setengahnya mengatakan bahwa tumpukan alat mereka bertambah hanya dalam setahun terakhir. Namun, semakin banyak alat tidak berarti semakin sedikit masalah. Dua pertiga di antaranya masih mengalami pelanggaran keamanan dalam 24 bulan terakhir, yang menunjukkan bahwa tumpukan alat yang rumit dan membengkak justru dapat mempersulit keamanan, bukan memperkuatnya.
2. Evaluasi integrasi dengan alat yang sudah ada
Startup Anda sudah memiliki infrastruktur cloud, alat keamanan, dan alur kerja yang mapan. Alat AI yang tidak terintegrasi dengan lancar dengan apa yang sudah Anda gunakan akan menimbulkan gesekan operasional dan penyebaran pekerjaan yang tidak terkendali. Prioritaskan alat dengan API yang andal, integrasi siap pakai, dan dukungan format data yang fleksibel.
🚀 Keunggulan ClickUp: Hubungkan infrastruktur cloud, alat keamanan, dan platform kolaborasi Anda ke dalam satu lapisan operasional dengan ClickUp Integrations. Fitur ini mengintegrasikan peringatan, pembaruan, dan tindakan ke dalam ruang kerja Anda, sehingga mengurangi kerumitan dan mempertahankan alur kerja yang sudah ada.
3. Pertimbangkan skalabilitas dan pertumbuhan di masa depan
Pikirkan 18 bulan ke depan, bukan hanya hari ini. Solusi yang berfungsi sempurna untuk tim beranggotakan sepuluh orang mungkin akan runtuh di bawah beban data perusahaan beranggotakan 100 orang.
Evaluasi baik skalabilitas teknis (apakah sistem ini mampu menangani data 10 kali lipat?) maupun skalabilitas komersial (apakah model penetapan harga akan tetap terjangkau seiring dengan meningkatnya penggunaan Anda?).
🧠 Fakta Menarik: Istilah ‘ virus komputer ’ diciptakan pada tahun 1983 oleh Fred Cohen saat bereksperimen dengan kode yang dapat mereplikasi diri.
4. Menyeimbangkan biaya dengan kemampuan
Harga nominal suatu alat hanyalah salah satu bagian dari persamaan. Untuk memahami total biaya kepemilikan (TCO) yang sebenarnya, Anda perlu mempertimbangkan:
- Waktu implementasi
- Pelatihan karyawan
- Pemeliharaan berkelanjutan
- Biaya peluang dari perhatian tim Anda
Terkadang, opsi open-source yang ‘paling murah’ justru menjadi yang paling mahal jika Anda memperhitungkan jam kerja insinyur yang diperlukan untuk menjaganya tetap berjalan.
5. Evaluasi dukungan vendor dan komunitas
Sebagai startup yang beroperasi dengan sumber daya terbatas, Anda tidak boleh terjebak. Kualitas dokumentasi vendor, responsivitas tim dukungan mereka, dan dinamika komunitas penggunanya merupakan faktor-faktor yang sangat penting.
Untuk alat-alat open-source, komunitas yang kuat bisa sama berharganya dengan tim dukungan vendor, yang menjadi penyelamat saat Anda menghadapi masalah.
Cara Mengoptimalkan Stack Keamanan AI Anda Seiring Berjalannya Waktu
Anda telah menerapkan stack AI Anda, tetapi pekerjaan belum selesai. Model Anda bisa menjadi usang, kinerjanya bisa menurun, dan stack yang mahal itu bisa menjadi kurang efektif setiap hari.
Untuk menghindari hal ini, perlakukan tumpukan keamanan AI Anda seperti produk yang terus berkembang dan membutuhkan perawatan serta peningkatan berkelanjutan:
- Tentukan metrik dasar: Sebelum melakukan implementasi, lacak metrik kunci seperti tingkat false-positive, mean time to detect (MTTD), dan beban kerja analis. Hal ini memberikan gambaran yang jelas tentang kondisi ‘sebelum dan sesudah’ untuk mengukur dampak AI
- Buat siklus umpan balik: Keputusan yang diambil oleh analis manusia Anda terkait peringatan merupakan data yang sangat berharga. Masukkan informasi ini kembali ke dalam model Anda agar model tersebut dapat belajar dari kesalahannya dan menjadi lebih cerdas
- Jadwalkan tinjauan rutin: Setidaknya setiap kuartal, nilai kinerja model Anda berdasarkan metrik acuan dan evaluasi bagaimana lanskap ancaman telah berubah
- Rencanakan pembaruan model: Miliki proses yang jelas dan dapat diulang untuk menguji dan menerapkan model yang telah ditingkatkan ke lingkungan produksi Anda tanpa mengganggu operasi keamanan Anda
- Lakukan konsolidasi jika memungkinkan: Seiring dengan semakin matangnya stack Anda, carilah peluang untuk mengonsolidasikan alat dengan memilih platform yang dapat mencakup berbagai kasus penggunaan, sehingga menyederhanakan arsitektur Anda dan mengurangi biaya
🧠 Fakta Menarik: Salah satu bentuk paling awal dari ‘peretasan’ adalah phone phreaking pada tahun 1960-an, di mana penyerang memanipulasi sistem telepon menggunakan frekuensi suara.
Tren Masa Depan dalam Stack Keamanan Siber Berbasis AI
Anda akan melakukan investasi besar, dan tentu saja tidak ingin memilih alat yang akan menjadi usang dalam dua tahun. Memantau tren yang sedang berkembang dapat membantu Anda mengambil keputusan yang siap menghadapi masa depan dan tetap selangkah lebih maju:
- Model Bahasa Besar (LLM) untuk analisis keamanan: Model Bahasa Besar (LLM) kini mulai diterapkan di Pusat Operasi Keamanan (SOC), menyediakan antarmuka bahasa alami yang memungkinkan analis mengajukan pertanyaan seperti, ‘Tunjukkan semua lalu lintas keluar yang tidak biasa dari laptop pengguna ini dalam 24 jam terakhir’
- Agen AI : Sistem AI terus berkembang untuk mendeteksi ancaman sekaligus mengambil tindakan untuk mengendalikannya secara otomatis, seperti mengisolasi mesin yang terinfeksi dari jaringan
- Solusi terpadu: Industri ini sedang beralih dari puluhan solusi khusus yang terpisah menuju platform terintegrasi yang mengurangi beban integrasi
- Simulasi serangan berbasis AI: Alih-alih menunggu serangan nyata, startup mulai menggunakan AI untuk menguji pertahanan mereka secara terus-menerus dan otomatis, menemukan serta memperbaiki kelemahan sebelum penyerang dapat memanfaatkannya
Bagaimana ClickUp Membantu Startup Keamanan Siber Mengelola Stack AI Mereka
Seiring dengan adopsi AI oleh startup keamanan siber, tumpukan teknologi mereka berkembang pesat, dan bahkan lebih cepat terfragmentasi. Alat deteksi, platform cloud, alur kerja MLOps, dokumentasi, dan sistem kolaborasi sering kali berada dalam silo terpisah, sehingga memaksa tim untuk berpindah konteks.
ClickUp berperan sebagai penghubung di seluruh tumpukan keamanan AI Anda. Alih-alih menambahkan solusi terpisah lainnya, ClickUp memusatkan informasi, alur kerja, dan eksekusi ke dalam satu ruang kerja yang peka terhadap konteks.
Mari kita pelajari caranya! 👇
Ubah konteks keamanan menjadi tindakan langsung dengan ClickUp Brain
ClickUp Brain berfungsi sebagai AI kontekstual Anda, yang terintegrasi di dalam ruang kerja Anda dan memahami proyek, tugas, dokumen, serta alur kerja Anda secara real-time. Alih-alih memberikan respons AI yang terpisah dan tidak relevan, ClickUp Brain menjawab pertanyaan, merangkum investigasi insiden, serta membuat dan memperbarui Tugas ClickUp berdasarkan log keamanan.
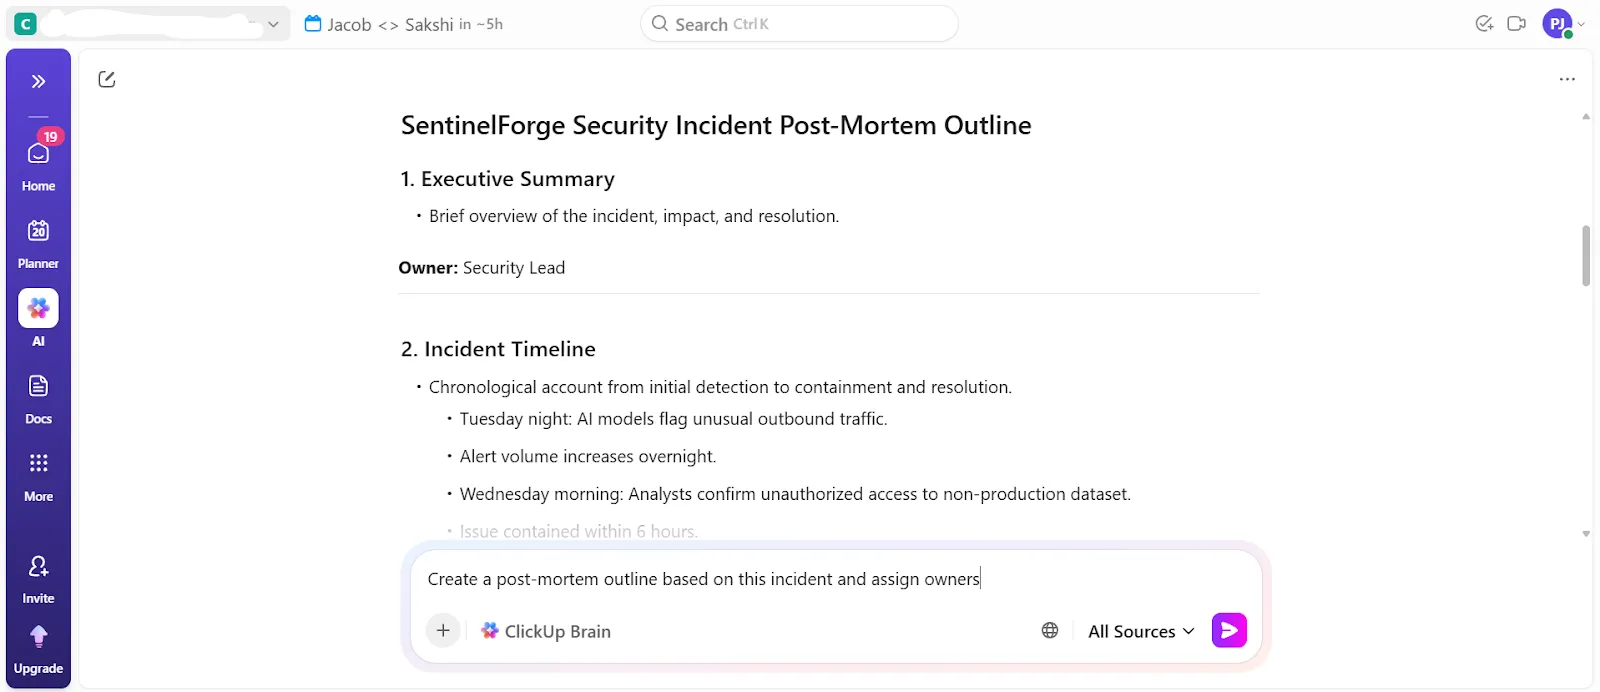
Misalkan sebuah peringatan keamanan memicu penyelidikan yang berlangsung selama beberapa hari, yang melibatkan log, percakapan obrolan, tugas-tugas perbaikan, dan tinjauan pasca-insiden.
Anda dapat meminta ClickUp Brain secara langsung untuk merangkum insiden menggunakan Tugas, komentar, dan Dokumen yang tertaut, lalu secara otomatis menghasilkan tindakan tindak lanjut dan tahapan persetujuan pimpinan. Hal ini menjembatani kesenjangan antara analisis AI dan eksekusi, yang merupakan titik kelemahan sebagian besar alat keamanan.
📌 Contoh prompt:
- Rangkum insiden ini dengan menggunakan semua tugas, komentar, dan dokumen yang tertaut
- Tugas-tugas remediasi apa saja yang masih tertunda untuk insiden dengan tingkat keparahan tinggi minggu ini?
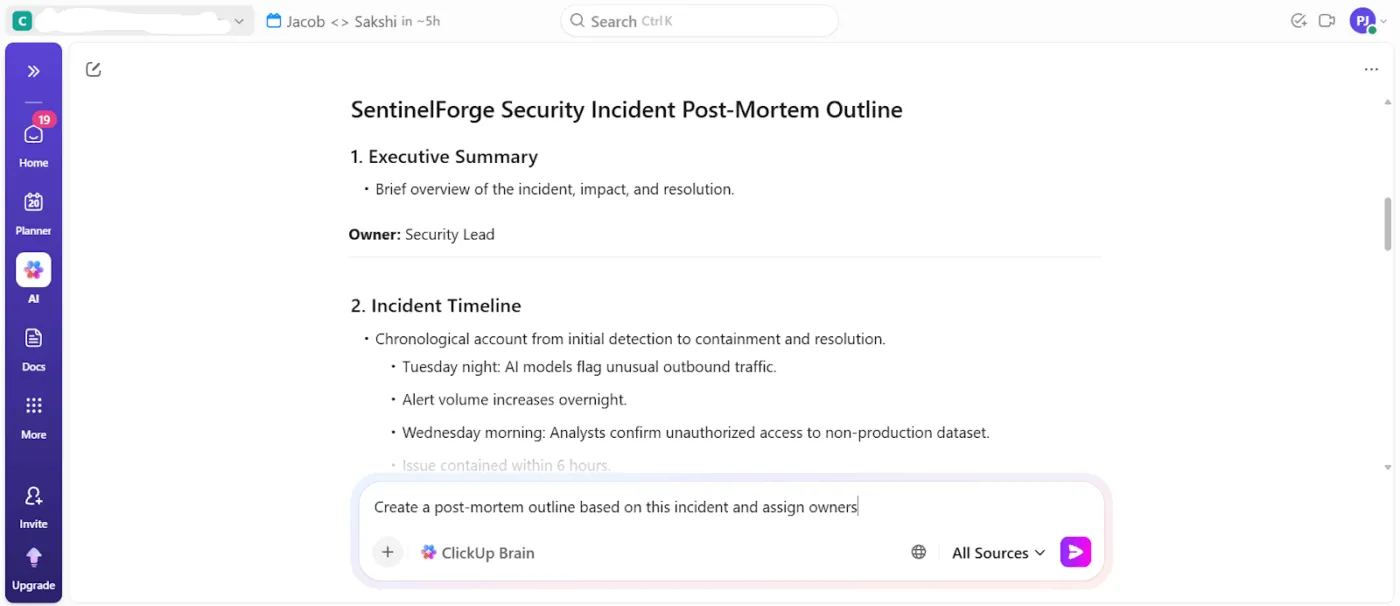
- Buat garis besar evaluasi pasca-insiden berdasarkan insiden ini dan tentukan penanggung jawab
- Peringatan mana yang paling banyak menghabiskan waktu analis bulan lalu?
- Keputusan apa saja yang diambil selama penyelidikan ini dan oleh siapa?
Yang terbaik dari semuanya, semua informasi dapat dicari secara instan dengan ClickUp Brain, asisten AI kami yang dapat menjawab pertanyaan dan menemukan informasi di seluruh Workspace Anda.
Berikut ini pendapat Kara Smith, MBA, PMP®, Manajer Program Operasional di Instant Teams, mengenai penggunaan ClickUp:
Semua tim dapat memanfaatkan otomatisasi, dan ClickUp telah menyediakan fitur tersebut untuk setiap skenario yang pernah saya temui. Namun, keunggulan UTAMA ClickUp adalah penyederhanaan proses dan alat menjadi satu zona kerja… Kami adalah perusahaan inovatif yang bekerja paling optimal dengan platform yang memungkinkan kami mengikuti laju perkembangan yang sangat cepat dari sebuah startup yang sedang tumbuh pesat, dan ClickUp memenuhi tujuan tersebut dengan sangat baik
Semua tim dapat memanfaatkan otomatisasi, dan ClickUp telah menyediakan fitur tersebut untuk setiap skenario yang pernah saya temui. Namun, keunggulan UTAMA ClickUp adalah penyederhanaan proses dan alat menjadi satu zona kerja… Kami adalah perusahaan inovatif yang bekerja paling optimal dengan platform yang memungkinkan kami mengikuti laju perkembangan yang sangat cepat dari sebuah startup yang sedang tumbuh pesat, dan ClickUp memenuhi tujuan tersebut dengan sangat baik
Satukan informasi intelijen di seluruh tumpukan keamanan Anda dengan Clickup Brain MAX
Hentikan penyebaran AI yang tidak terkendali dan satukan semua kecerdasan Anda di satu tempat dengan ClickUp Brain MAX. Ini adalah aplikasi desktop terpusat yang memahami seluruh rantai alat Anda. Dengan demikian, Anda tidak perlu lagi berganti-ganti antara belasan alat AI untuk mendapatkan wawasan yang bermakna.
Anda akan mendapatkan:
- Pencarian dan pengetahuan terpadu: Lakukan pencarian di seluruh ClickUp dan aplikasi yang terhubung dari satu antarmuka AI
- Pekerjaan berbasis suara: Gunakan perintah suara alami untuk membuat Tugas, Dokumen, atau perintah dengan cepat menggunakan ClickUp Talk-to-Text
- Mengurangi fragmentasi alat: Akses berbagai model AI seperti ChatGPT, Gemini, dan Claude dalam satu hub yang peka konteks
Akses semua alat AI yang Anda butuhkan:
Otomatiskan operasi keamanan dengan ClickUp Super Agents
Delegasikan tugas dan alur kerja end-to-end yang biasanya membebani tim keamanan dengan ClickUp Super Agents. Ini adalah rekan tim AI yang terintegrasi ke dalam ruang kerja Anda dengan memori penuh dan pemahaman kontekstual terhadap item pekerjaan Anda.
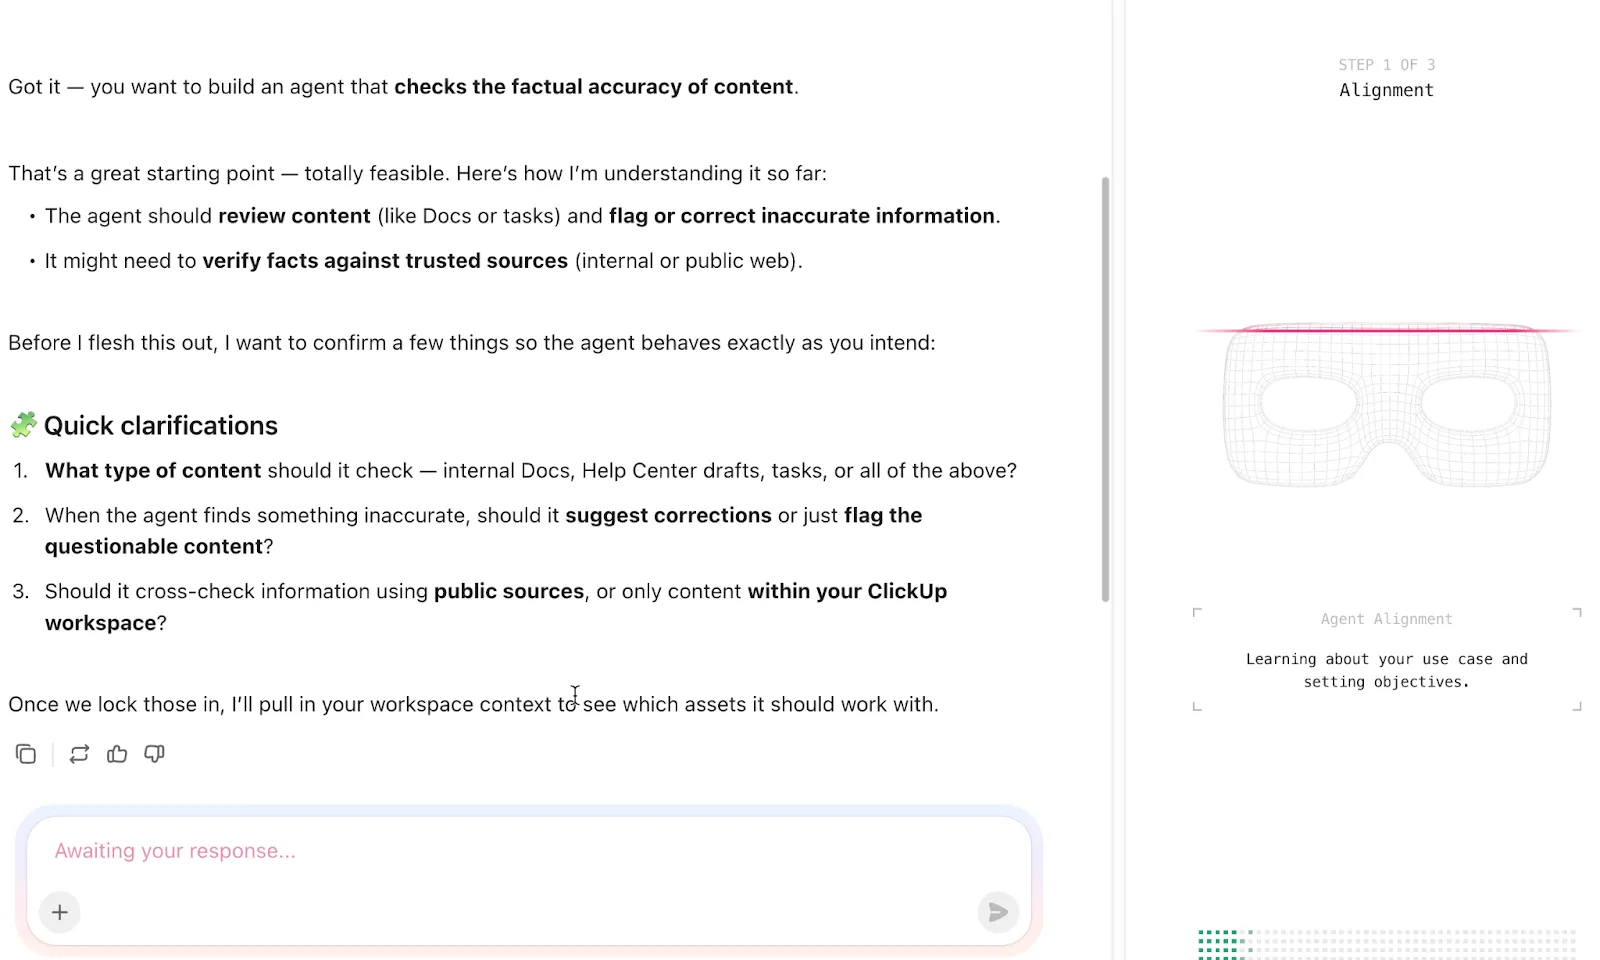
Alih-alih hanya menanggapi perintah, mereka merencanakan, melaksanakan, dan memantau alur kerja bertahap dengan memanfaatkan data ruang kerja dan aplikasi yang terhubung.
📌 Contoh prompt: Anda adalah Security Operations Super Agent yang bertanggung jawab untuk mengoordinasikan respons insiden, menjaga visibilitas di seluruh tumpukan keamanan AI, dan mengurangi beban kerja manual bagi tim keamanan. Tujuan Anda adalah memastikan bahwa peringatan keamanan, investigasi, dan tindakan lanjutan secara konsisten dilacak, didokumentasikan, dan ditindaklanjuti.
Bangun Super Agent Anda sendiri:
(AI) Bangun Stack di ClickUp
Startup keamanan siber menghadapi kesulitan karena terlalu banyak alat canggih yang tersebar di berbagai tempat dan tidak dimiliki oleh siapa pun. 'Stak AI' yang tepat adalah tentang menciptakan sistem di mana hasil AI diubah menjadi keputusan nyata, alur kerja nyata, dan akuntabilitas nyata.
Di situlah ClickUp secara diam-diam menangani pekerjaan berat tersebut. ClickUp memberi Anda satu ruang kerja untuk mengelola inisiatif AI, mendokumentasikan keputusan, melacak kepemilikan, mengotomatiskan tindak lanjut, dan mengoperasionalkan hasil yang dihasilkan oleh alat AI Anda.
Dengan ClickUp Brain, Brain MAX, dan Super Agents yang terintegrasi ke dalam sistem yang sama yang sudah digunakan tim Anda, AI tidak lagi sekadar tab tambahan, melainkan menjadi bagian dari cara kerja tim Anda
Daftar ke ClickUp secara gratis hari ini! ✅
Pertanyaan yang Sering Diajukan
Apa perbedaan antara alat keamanan siber berbasis AI dan sistem lama yang ditingkatkan dengan AI?
Alat-alat yang dirancang khusus untuk AI dibangun dengan machine learning sebagai inti utamanya, sedangkan sistem lama yang ditingkatkan dengan AI menambahkan fitur machine learning ke arsitektur berbasis aturan yang lebih tua. Perbedaan praktisnya sering terlihat pada fleksibilitas, akurasi, dan kelancaran integrasi AI ke dalam alur kerja alat tersebut.
Bagaimana startup keamanan siber mengoordinasikan penerapan alat keamanan AI di seluruh tim yang bekerja dari jarak jauh?
Tim keamanan jarak jauh dapat bekerja secara optimal berkat dokumentasi terpusat, pembagian tanggung jawab tugas yang jelas, dan komunikasi yang lancar lintas zona waktu. Ruang kerja terintegrasi menyimpan rencana implementasi, catatan vendor, dan spesifikasi teknis di satu tempat, yang dapat diakses oleh semua orang.
Apakah AI dapat sepenuhnya menggantikan analis keamanan manusia di sebuah startup?
Tidak, tujuannya adalah untuk melengkapi, bukan menggantikan. AI memang sangat kuat dalam memproses data dalam skala besar, tetapi analis manusia memberikan konteks yang krusial, membuat keputusan yang mendalam, dan menyelidiki ancaman baru yang belum pernah ditemui oleh model-model tersebut.
Apa perbedaan tumpukan keamanan AI untuk startup dibandingkan dengan perusahaan besar?
Startup memprioritaskan penerapan yang lebih cepat, biaya operasional yang lebih rendah, dan alat yang tidak memerlukan tim insinyur ML khusus. Perusahaan besar, yang memiliki sumber daya lebih banyak, dapat berinvestasi dalam penyesuaian yang lebih mendalam, membentuk tim ilmu data yang lebih besar, dan mengelola arsitektur yang kompleks dan melibatkan banyak vendor.