Pour beaucoup d’entre nous, tout commence par un seul serveur MCP. Un développeur effectue la connexion entre GitHub et Claude ou Cursor, et ça fonctionne. Puis quelqu’un ajoute Slack, puis Jira, puis une base de données interne.
Six mois plus tard, chaque développeur dispose de son propre fichier de configuration, de ses clés API et de sa liste de serveurs.
À l'heure actuelle, vous ne savez pas quels agents ont accès aux données de production. Lorsqu'un ingénieur quitte l'entreprise, vous devez suivre tous les jetons qu'il a créés. L'ajout d'un nouveau serveur implique de mettre à jour manuellement 15 configurations client.
Le plus inquiétant : lorsqu'un agent effectue une action inattendue, aucun journal ne permet d'expliquer pourquoi cela s'est produit.
Les jetons constituent le deuxième poste de coût. Chaque serveur en connexion charge ses définitions d’outils dans la fenêtre de contexte. Dans une installation à cinq serveurs, Anthropic a mesuré environ 55 000 jetons de définitions d’outils avant même que l’agent ne lise une seule requête.
La gestion de plusieurs serveurs MCP se résume donc à deux tâches : contrôler les accès depuis un seul et même endroit et limiter la liste d’outils de chaque agent. Une passerelle MCP s’occupe de la première tâche par défaut. Elle ne s’occupe de la seconde que lorsqu’elle filtre ou recherche des outils. Nous examinons ici cinq passerelles qui méritent d’être évaluées, leur coût respectif et la manière de les déployer sans perturber le fonctionnement de vos agents.
TL;DR : Pour gérer plusieurs serveurs MCP à grande échelle, regroupez-les derrière une seule passerelle MCP. La passerelle contrôle qui peut appeler chaque outil, conserve les identifiants et consigne chaque appel d’outil. Avant de faire une connexion, supprimez les outils inutilisés et ne donnez à chaque équipe que les outils dont elle a besoin. Une passerelle ne réduit le contexte du modèle que lorsqu’elle filtre ou recherche des outils. Déplacez d’abord les serveurs en lecture seule, puis testez tout via la passerelle avant de basculer le trafic de production.
Choisissez une passerelle en fonction de l'environnement d'exécution de vos agents :
- Composio : une authentification gérée pour des centaines d’applications SaaS, sans aucun serveur à exploiter
- Passerelle MCP Docker : développement local, chaque serveur disposant de son propre conteneur (gratuit, licence MIT)
- IBM ContextForge : installations auto-hébergées nécessitant un ensemble d’outils par équipe et des API REST transformées en outils MCP (gratuit, licence Apache 2.0)
- Kong IA Gateway : pour les équipes qui utilisent déjà Kong et qui souhaitent appliquer les mêmes politiques au trafic API et MCP (à partir de 25 $/mois)
- Passerelle Amazon Bedrock AgentCore : agents sur AWS qui doivent rechercher des outils au moment de l'appel (tarification à l'appel)
Qu'est-ce qu'une passerelle MCP ?
Une passerelle MCP est un point de terminaison unique situé entre vos clients IA et vos serveurs MCP. Claude, Cursor ou votre propre agent effectue une seule connexion, à l’aide d’un seul identifiant. La passerelle gère tous les serveurs situés en arrière.
Lorsqu’une requête arrive, la passerelle vérifie qui l’envoie et quels outils cet utilisateur ou cet agent est autorisé à voir. Elle récupère les définitions des outils depuis chaque serveur en amont et ajoute un préfixe aux noms afin d’éviter tout conflit entre « github_create_issue » et « jira_create_issue ». Tout ce que vous avez filtré est ignoré, de sorte que le modèle ne voit qu’une liste épurée.
Lorsque le modèle sélectionne un outil, la passerelle achemine l'appel vers le serveur qui le héberge et y joint les identifiants de ce serveur. Dans la plupart des produits, l'agent ne les conserve jamais. Chaque appel passe par un point unique, ce qui permet à la passerelle d'enregistrer ce qui a été appelé, par qui, et quelle a été la réponse.
La sélection de l'outil et la sécurité du serveur dépendent toujours de la manière dont vous configurez le filtrage et les permissions, ce que nous aborderons dans la section « Mode d'emploi » ci-dessous.
Note : pour en savoir plus sur le côté client de la connexion, découvrez le fonctionnement d’un client MCP. Pour les notions de base sur le protocole, commencez par consulter notre guide d’introduction au Model Context Protocol.
En quoi une passerelle MCP diffère-t-elle d'un registre, d'une passerelle LLM ou d'une passerelle API ?
Ces quatre solutions se situent entre un client et ce dont il a besoin, ce qui explique pourquoi les équipes les confondent.
La différence réside dans le type de trafic géré par chacune d’entre elles. Une passerelle MCP décide si un agent peut appeler un outil, tandis qu’un registre se contente d’indiquer aux clients quels serveurs existent, sans jamais acheminer de requête. Les passerelles LLM et API gèrent des types de trafic différents : la première sélectionne le modèle qui répond à une invitation, et la seconde protège les appels HTTP classiques vers vos services.
| Couche | Ce qu'elle transfère | Question à laquelle elle répond | Exemples |
| Passerelle MCP | Appels des outils vers les serveurs MCP | Cet agent peut-il appeler cet outil ? | Passerelle MCP Docker, IBM ContextForge, passerelle AgentCore d'Amazon Bedrock |
| Registre MCP | Métadonnées relatives aux serveurs | Quels sont les serveurs disponibles, et où se trouvent-ils ? | Registre officiel MCP |
| Passerelle LLM | Requêtes d'inférence de modèle | Quel modèle répond à ces besoins, et à quel prix ? | Kong IA Gateway, LiteLLM |
| Passerelle API | Trafic HTTP et gRPC | Cette requête est-elle autorisée ? | Kong Gateway, Amazon API Gateway |
Dans la pratique, les frontières sont floues. Par exemple, des outils comme Kong AI Gateway acheminent le trafic LLM et MCP via un seul plan de contrôle, tandis que ContextForge gère un registre en parallèle de sa passerelle. Lorsque vous comparez des produits, vérifiez quelles couches chacun d’entre eux couvre réellement.
Le registre officiel MCP a été lancé en septembre 2025, avec le soutien d’Anthropic, de GitHub, de PulseMCP et de Microsoft. Un an plus tard, il est toujours en version préliminaire. Utilisez-le pour découvrir des serveurs, mais conservez votre propre liste de serveurs approuvés.
Une passerelle MCP réduit-elle l’utilisation des jetons ?
Oui, mais uniquement lorsqu’elle filtre ou recherche des outils. Chaque serveur MCP est fourni avec un ensemble d’outils, et chaque outil dispose d’une description écrite que l’IA doit lire avant de pouvoir l’utiliser. Or, ces descriptions consomment des jetons. Une passerelle regroupe tous vos serveurs en un seul endroit. À moins que vous ne la configuriez pour filtrer, elle présente toujours à l’IA tous les outils de chaque serveur ; l’IA lit donc la même pile de descriptions qu’auparavant.
Vous ne faites des économies de jetons que lorsque la passerelle masque les outils dont une tâche n'a pas besoin.
Exemple : le nombre fourni par Anthropic montre clairement où se situe le problème. Dans une installation à cinq serveurs, GitHub compte 35 outils représentant environ 26 000 jetons, tandis que Slack en ajoute 11 pour un total d’environ 21 000. Sentry, Grafana et Splunk ajoutent à eux trois 12 outils supplémentaires, pour un total d’environ 8 000. Cela représente 58 outils et environ 55 000 jetons avant même d’entrer dans la discussion, et GitHub représente à lui seul près de la moitié de ce total. L’ajout de Jira coûte 17 000 jetons supplémentaires. Anthropic indique avoir constaté que les définitions d’outils atteignaient 134 000 jetons avant optimisation.
Le coût ne représente que la moitié du problème. Une source fréquente d'échec survient lorsque le modèle choisit le mauvais outil ou transmet des paramètres erronés. Cela se produit notamment lorsque les noms des outils se ressemblent, comme « notification-send-user » et « notification-send-channel ». La documentation d'Anthropic indique que la sélection des outils commence à se dégrader dès que le nombre d'outils disponibles dépasse 30 à 50, et quelques serveurs suffisent à eux seuls à vous faire dépasser ce seuil.
La solution recommandée par Anthropic consiste à charger un outil de recherche dès le départ et à n'intégrer que les trois à cinq outils nécessaires à une tâche. Lors d'un test portant sur plus de 50 outils MCP, le contexte total est passé d'environ 77 000 tokens à environ 8 700, ce qu'Anthropic présente comme une réduction de 85 %. La précision lors de ses évaluations MCP internes a également augmenté : Opus 4 est passé de 49 % à 74 % avec la recherche d’outils activée, et Opus 4.5 est passé de 79,5 % à 88,1 %.
Les conclusions de l’entreprise concernant l’exécution de code avec MCP vont encore plus loin. Lorsqu’un agent parcourait un dossier de fichiers d’outils et ne lisait que les définitions dont il avait besoin, un flux de travail Google Drive vers Salesforce est passé de 150 000 jetons à 2 000. Mais cette approche nécessite un environnement sandboxé pour le code écrit par l’agent, ce qui représente un coût opérationnel supplémentaire.
Les passerelles vous offrent deux façons d'agir dans ce domaine.
La première consiste à réduire manuellement la liste des outils. Les profils de Docker vous permettent d’autoriser individuellement des outils par serveur, les serveurs virtuels de ContextForge publient un ensemble trié sur le volet à partir de plusieurs serveurs en amont, et le Tool Router de Composio peut verrouiller une session sur une liste fixe.
Le deuxième point concerne la recherche au moment de l’appel. AgentCore Gateway intègre un outil de recherche sémantique permettant aux agents d’effectuer des requêtes en langage naturel, et Composio est également capable de trouver des outils lors de l’exécution.
Anthropic recommande d’intervenir dès que les définitions dépassent les 10 000 tokens ou que vous disposez d’au moins 10 outils. La plupart des installations d’automatisation des flux de travail IA franchissent rapidement ce seuil, et les workflows multi-agents l’atteignent encore plus tôt.
Note : la recherche a ses propres limites. Lors d’un test comparatif réalisé en décembre 2025 sur 2 792 outils, Stacklok, qui commercialise un optimiseur concurrent, a constaté que la recherche d’outils d’Anthropic sélectionnait le bon outil dans 34 % des cas. Arcade, un autre fournisseur, a fait état d’une précision de recherche comprise entre 56 % et 64 % sur un échantillon de 4 027 outils. Ces deux tests ont été réalisés alors que l’outil de recherche d’Anthropic était encore en version bêta ; il est donc recommandé de tester toute couche de recherche sur votre propre catalogue avant de vous y fier.
Quelles sont les meilleures passerelles MCP ?
De nombreux produits se qualifient de passerelles MCP, mais certains s'apparentent davantage à des répertoires de serveurs. Cette liste se limite aux outils qui se situent au cœur de votre installation. Vos agents se connectent à un point de terminaison unique, la passerelle accède aux serveurs situés en aval, et vous disposez d'au moins un contrôle réel sur les données qui transitent par ce système.
Ce contrôle peut prendre la forme d'une authentification, d'une liste blanche d'outils ou d'un journal d'audit.
Cinq d’entre elles ont été retenues. Elles résolvent toutes le même problème, mais de manière différente. Le choix approprié dépend de l’environnement dans lequel vos agents s’exécutent déjà : l’ordinateur portable d’un développeur, votre propre infrastructure, une installation Kong existante, AWS ou des applications SaaS.
| Passerelle | Idéal pour | Fonctionnalité phare | Prix de départ | Où elle montre ses limites |
| Passerelle MCP Docker | Développement local sur Docker Desktop | Chaque serveur s'exécute dans son propre conteneur, avec des listes d'autorisations par outil définies dans des profils | Gratuit, open source (licence MIT) | La version « gouvernance » est accessible uniquement sur invitation via l’équipe commerciale de Docker. |
| IBM ContextForge | Les équipes de plateforme qui assurent leur propre hébergement | Les serveurs virtuels offrent à chaque équipe son propre ensemble d'outils, et les API REST ou gRPC deviennent des outils MCP. | Gratuit, open source (licence Apache 2.0) | Vous la faites fonctionner, vous appliquez les correctifs et vous la faites évoluer vous-même |
| Passerelle Kong IA | Les équipes qui utilisent déjà Kong Konnect | Un moteur de règles unique pour le trafic API, LLM et MCP, avec un contrôle d'accès par outil | 25 $ par mois par plan de contrôle sans serveur | L'authentification unique (SSO) et les journaux d'audit de la plateforme sont réservés à la version Enterprise. |
| Passerelle Amazon Bedrock AgentCore | Agents fonctionnant sur AWS | Moteur de recherche sémantique intégré, avec AgentCore Identity inclus sans frais supplémentaires | Paiement à l'appel, sans minimum | La tarification à l'utilisation de plusieurs services AgentCore rend les prévisions de coûts mensuels plus difficiles |
| Composio | Équipes connectant des agents à de nombreuses applications SaaS sans exploiter de serveurs | Authentification gérée pour plus de 1 500 applications, avec des listes d’outils fixes ou une recherche d’outils à l’exécution au sein d’une seule session Tool Router | Gratuit pour 100 000 appels d'outils par mois | Les appels aux outils et les identifiants stockés transitent par le cloud de Composio, sauf si vous configurez un déploiement « bring-your-own-cloud » (BYOC). |
Comment nous évaluons les logiciels chez ClickUp
Notre équipe éditoriale suit un processus transparent, fondé sur la recherche et indépendant des fournisseurs ; vous pouvez donc être sûr que nos recommandations reposent sur la valeur réelle des produits.
Voici un aperçu détaillé de la manière dont nous évaluons les logiciels chez ClickUp.
1. Passerelle MCP Docker (idéale pour le développement local sur Docker Bureau)
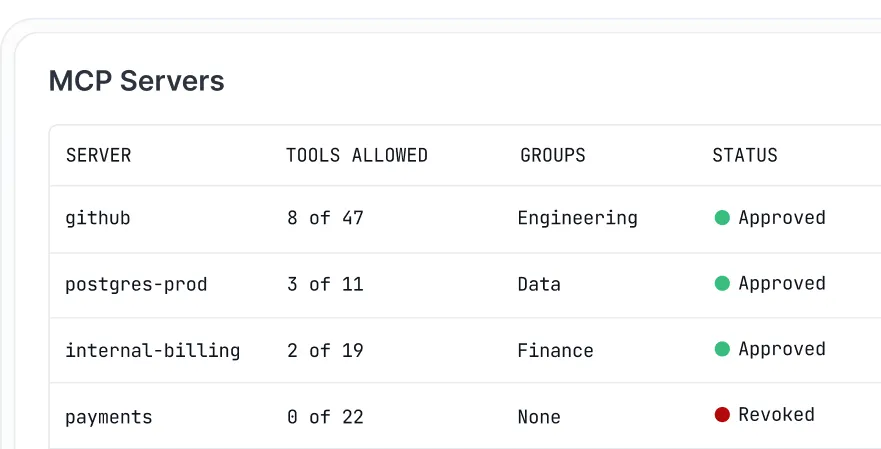
La passerelle MCP de Docker est le moteur open source qui sous-tend la boîte à outils MCP dans Docker Bureau. Si vous utilisez déjà Docker Bureau avec la boîte à outils activée, la passerelle s'exécute en arrière-plan sans installation supplémentaire. Sa réponse à la prolifération des serveurs réside dans les conteneurs. Chaque serveur MCP s'exécute dans son propre conteneur avec des privilèges, un accès réseau et des ressources restreints, et la passerelle ne le lance que lorsqu'un agent a besoin de l'un de ses outils.
Les profils centralisent l'installation. Un profil regroupe les serveurs dont un projet a besoin, et chaque client auquel vous vous connectez, qu'il s'agisse de Cursor, VS Code, Claude Desktop ou Claude Code, utilise cette même installation. Vous pouvez publier un profil dans un registre OCI pour que vos collègues puissent le récupérer, ce qui remplace 15 fichiers de configuration modifiés manuellement par une seule définition partagée.
Au sein d’un profil, vous pouvez activer des outils individuels, tels que `github.create_issue`, et laisser le reste de ce serveur désactivé. C’est ainsi que Docker parvient à limiter la liste des outils du modèle.
Les identifiants ne figurent pas dans les fichiers de configuration. La passerelle extrait les secrets du magasin de secrets de Docker Desktop et les ajoute lors du démarrage d’un serveur ; elle gère également la connexion OAuth pour les serveurs qui en ont besoin. La journalisation intégrée et le traçage des appels indiquent quels outils ont été exécutés. La passerelle se contente d’acheminer les appels ; le traitement s’effectue au niveau des agents IA que vous exécutez pour l’automatisation. Pour commencer, le catalogue Docker MCP répertorie plus de 200 outils et services.
- Conteneur par serveur : chaque serveur MCP fonctionne de manière isolée, avec des privilèges, un accès réseau et des ressources restreints.
- Profils partageables : regroupez les serveurs une seule fois, puis publiez et récupérez le profil via un registre OCI afin que toute l'équipe utilise la même installation
- Listes d'autorisation par outil : activez ou désactivez chaque outil au sein d'un profil afin de limiter la taille de la liste d'outils du modèle
- Gestion des secrets et de l’OAuth : les identifiants proviennent du magasin de secrets de Docker Desktop plutôt que des fichiers d’environnement, et les flux OAuth intégrés couvrent les serveurs nécessitant une authentification.
- Passerelle MCP Docker : Gratuit (open source, licence MIT)
- Docker Personal : 0 $
- Docker Pro : 11 $ par utilisateur et par mois
- Équipe Docker : 16 $ par utilisateur et par mois
- Docker Business : 24 $ par utilisateur et par mois (facturation annuelle)
- G2 : Pas assez d'avis
- Capterra : Pas assez d'avis
Limites : la passerelle est conçue pour les développeurs qui exécutent des serveurs sur leurs propres machines. La version de gouvernance, commercialisée dans le cadre de Docker IA Governance, est accessible uniquement sur invitation via l’équipe commerciale de Docker ; vous ne pouvez donc pas vous inscrire vous-même pour bénéficier de contrôles de politiques à l’échelle de l’équipe. Vous pouvez exécuter la passerelle sans Docker Desktop via une installation manuelle, mais la gestion des secrets dépend toujours de Desktop.
Idéal pour : les développeurs et les petites équipes qui souhaitent que chaque serveur MCP soit hébergé dans son propre conteneur et disposer d’une installation partagée pour l’ensemble de leurs clients IA. À éviter si : vous avez besoin d’une authentification unique (SSO) en libre-service, d’un accès basé sur les rôles entre les équipes ou de journaux d’audit conformes aux normes de conformité pour les appels MCP.
Un avis d'utilisateur indique :
La passerelle MCP de Docker est vraiment pratique pour le développement local – isolation des conteneurs par serveur, gestion des identifiants intégrée à Docker Bureau –, mais elle n’est pas vraiment conçue pour la gouvernance d’entreprise inter-équipes et inter-régions.
Idéal pour : les développeurs et les petites équipes qui souhaitent que chaque serveur MCP soit hébergé dans son propre conteneur et qui souhaitent disposer d’une installation partagée pour l’ensemble de leurs clients IA. À éviter si : vous avez besoin d’une authentification unique (SSO) en libre-service, d’un accès basé sur les rôles entre les équipes ou de journaux d’audit conformes aux normes de conformité pour les appels MCP.
Que disent les utilisateurs concrets à propos de la passerelle MCP de Docker ?
Un avis d'utilisateur indique :
La passerelle MCP de Docker est vraiment pratique pour le développement local – isolation des conteneurs par serveur, gestion des identifiants intégrée à Docker Desktop –, mais elle n’est pas vraiment conçue pour la gouvernance d’entreprise inter-équipes et interrégionale.
La passerelle MCP de Docker est vraiment pratique pour le développement local – isolation des conteneurs par serveur, gestion des identifiants intégrée à Docker Bureau –, mais elle n’est pas vraiment conçue pour la gouvernance d’entreprise inter-équipes et interrégionale.
2. IBM ContextForge (Idéal pour les ensembles d'outils auto-hébergés et spécifiques à chaque équipe)
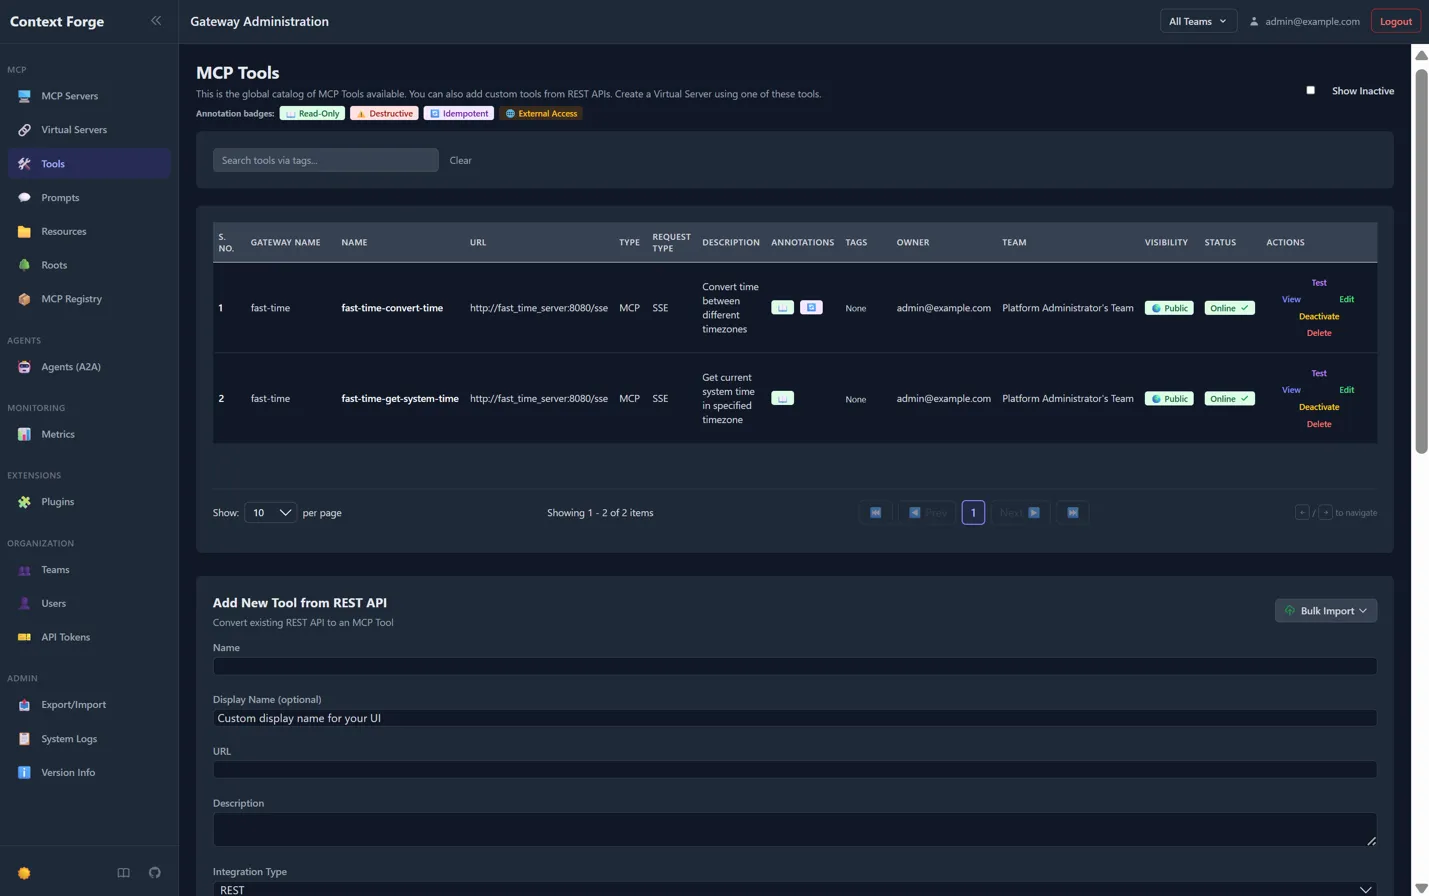
IBM ContextForge est une passerelle et un registre open source que vous exécutez sur votre propre infrastructure. Elle regroupe les serveurs MCP, les services agent-à-agent (A2A) et les API REST ou gRPC classiques derrière un seul point de terminaison. Vous pouvez l’installer depuis PyPI, l’exécuter sous forme de conteneur ou la déployer sur Kubernetes à l’aide du Helm chart du projet.
Ce qui la distingue, c’est le serveur virtuel. Vous sélectionnez des outils parmi tous ceux enregistrés dans la passerelle, vous les regroupez sous un nom unique, puis vous redirigez un client vers le point de terminaison de ce regroupement. Un agent financier dispose des outils financiers, un agent du support technique d’un ensemble différent, et aucun des deux ne charge les définitions de l’autre. Chaque serveur virtuel peut être privé, partagé avec une équipe ou public.
Elle transforme également les API dont vous disposez déjà en outils MCP. Il suffit de la pointer vers un point de terminaison REST pour qu’elle récupère automatiquement le schéma JSON. L’outil traduit également les services gRPC grâce à la réflexion côté serveur. Cela vous évite d’avoir à écrire un serveur wrapper pour chaque API interne.
Chaque serveur en amont conserve ses propres paramètres OAuth, et ContextForge stocke les jetons par utilisateur, ce qui permet à deux serveurs d’utiliser des fournisseurs d’identité différents. L’interface utilisateur de l’administrateur comprend un visualiseur de journaux en temps réel, et les traces sont envoyées via OpenTelemetry vers des backends tels que Jaeger, Zipkin et Datadog. Plus de 40 plugins ajoutent des protocoles de transport et des intégrations supplémentaires.
- Serveurs virtuels : regroupez un ensemble d'outils triés sur le volet provenant de plusieurs serveurs en amont et attribuez à chaque équipe ou agent son propre point de terminaison
- Traduction REST et gRPC : transformez vos API existantes en outils MCP, avec des schémas JSON récupérés automatiquement
- OAuth par serveur : attribuez à chaque serveur en amont son propre fournisseur d’identité et ses propres périmètres d’accès, avec des jetons stockés par utilisateur
- Traçage OpenTelemetry : envoyez des traces vers Jaeger, Zipkin, Tempo, Datadog ou New Relic
- ContextForge : Gratuit (open source, licence Apache 2.0)
- Infrastructure : Vous prenez en charge les coûts liés à votre hébergement, à votre base de données et, en option, au cache Redis.
- G2 : Pas assez d'avis
- Capterra : Pas assez d'avis
Ses limites : c'est à vous de la faire fonctionner, de l'actualiser et de la faire évoluer. La passerelle ne démarrera pas tant que vous n'aurez pas généré de clés secrètes robustes. Le projet recommande PostgreSQL pour la production, et l'assistance s'effectue via les problèmes et les discussions sur GitHub.
Idéal pour : les équipes de plateforme qui souhaitent héberger elles-mêmes leur solution, fournir à chaque équipe son propre ensemble d’outils et transformer les API internes en outils MCP. À éviter si : vous préférez un service géré plutôt que de gérer vous-même la passerelle.
Idéal pour : les équipes de plateforme qui souhaitent héberger elles-mêmes leur solution, fournir à chaque équipe son propre ensemble d’outils et transformer les API internes en outils MCP. À éviter si : vous préférez un service géré plutôt que de gérer vous-même la passerelle.
Que disent les utilisateurs réels à propos d'IBM ContextForge ?
Un avis d'utilisateur indique :
Sous licence Apache, conçue pour ceux qui exploitent déjà une infrastructure Kubernetes à grande échelle. Elle a mûri pour devenir une solution véritablement performante : gouvernance et surveillance réelles, capable de gérer MCP parallèlement aux autres API de votre entreprise. Plus complexe à mettre en place que les solutions plus légères, ce n’est pas un projet à réaliser en un week-end.
Sous licence Apache, conçue pour ceux qui exploitent déjà une infrastructure Kubernetes à grande échelle. Elle a évolué pour devenir une solution véritablement performante : gouvernance et surveillance réelles, capable de gérer le MCP parallèlement aux autres API de votre entreprise. Son déploiement est toutefois plus complexe que celui des solutions plus légères ; ce n’est pas un projet à réaliser en un week-end.
3. Kong IA Gateway (idéal pour les équipes qui utilisent déjà Kong)
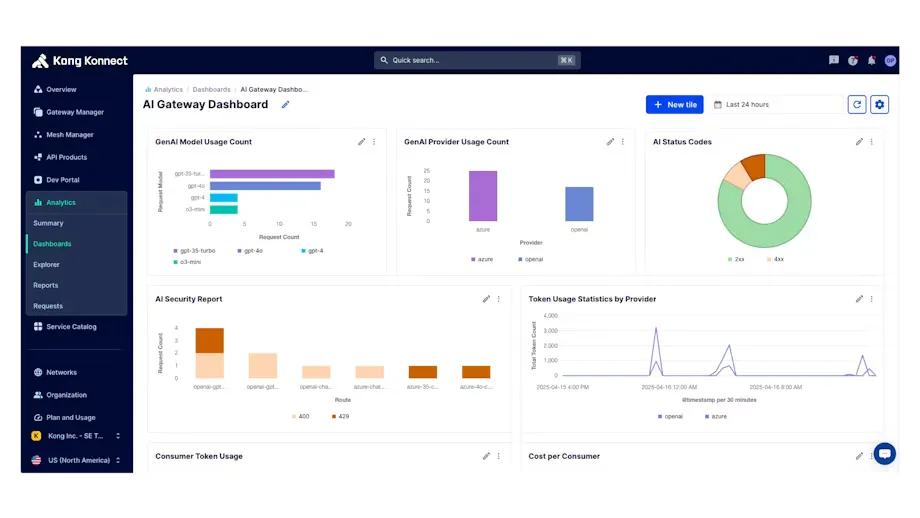
Kong traite le trafic MCP comme un autre type de trafic API. Si votre équipe utilise déjà Kong Gateway ou Kong Konnect, la prise en charge du MCP s’effectue via des plugins intégrés à la passerelle que vous exploitez déjà. Elle utilisera les mêmes mécanismes d’authentification, de limitation de fréquence et de journalisation que ceux que vous utilisez pour vos API.
L'élément central est le plugin AI MCP Proxy. Il peut être déployé en amont d'un serveur MCP que vous exploitez déjà, ou transformer n'importe quelle API dotée d'un schéma OpenAPI en outils MCP sans code personnalisé. Vous pouvez également regrouper des outils provenant de plusieurs API au sein d'un seul point de terminaison MCP, afin que les agents ne se connectent qu'une seule fois au lieu de se connecter séparément à chaque service.
Le contrôle d’accès fonctionne outil par outil. Vous définissez des listes d’autorisation et de refus par consommateur ou groupe de consommateurs, et lorsqu’un agent demande sa liste d’outils, Kong ne renvoie que les outils que cet appelant spécifique est autorisé à utiliser. Chaque tentative autorisée ou refusée est consignée dans le journal d’audit du plugin. Comme un agent ne charge jamais d’outils qu’il ne peut pas appeler, la liste filtrée permet également de réduire la taille du contexte.
La connexion s'effectue via les plugins d'authentification de Kong, notamment OpenID Connect et le plugin AI MCP OAuth2. Les journaux de trafic MCP enregistrent les identifiants de session, les méthodes JSON-RPC, les charges utiles, les latences et les erreurs, et vous pouvez envoyer des traces vers OpenTelemetry. Si vous acheminez également le trafic LLM via l’AI Gateway de Kong, le trafic des modèles et celui des outils partagent un même plan de contrôle.
- Conversion REST vers MCP : transformez n'importe quelle API dotée d'un schéma OpenAPI en outils MCP sans avoir à développer de serveur
- Listes de contrôle d’accès (ACL) par outil : autorisez ou refusez l’accès à des outils individuels par utilisateur ou groupe d’utilisateurs, de sorte que la liste d’outils de chaque appelant n’affiche que ceux qu’il est autorisé à utiliser
- Journaux d’audit MCP : enregistrez chaque tentative d’accès autorisée ou refusée aux outils
- Agrégation d’outils : combinez des outils provenant de plusieurs API au sein d’un seul point de terminaison MCP
- Essai gratuit : 30 jours d'accès aux fonctionnalités Enterprise
- Konnect Plus : 25 $/mois par plan de contrôle sans serveur, incluant 1 million de requêtes API
- Requêtes supplémentaires : 200 $/mois par million de requêtes supplémentaires
- Plan de contrôle hybride : 200 $/mois
- Plan de contrôle cloud dédié : 500 $/mois, plus 0,15 $ par Go de bande passante
- Enterprise : tarification personnalisée, facturation annuelle
- G2 : 4,4/5 (plus de 300 avis)
- Capterra : pas assez d'avis
Limites : l'authentification unique (SSO) et les journaux d'audit de la plateforme sont réservés à la version Enterprise de Konnect. Le plugin AI MCP Proxy ne prend pas en charge les connexions en amont via WebSocket ou gRPC, et les garde-fous IA ne s'appliquent pas aux requêtes MCP. La conversion REST nécessite un schéma OpenAPI valide pour chaque API, et les listes de contrôle d'accès (ACL) par outil requièrent Kong Gateway 3.13 ou une version ultérieure. Les requêtes « ping » provenant des clients MCP sont également comptabilisées dans votre total mensuel de requêtes.
Idéal pour : les équipes qui utilisent déjà Kong et qui souhaitent que le trafic MCP soit soumis aux mêmes politiques que leurs API. À éviter si : vous n'utilisez pas Kong actuellement, ou si vous avez besoin d'une authentification unique (SSO) sans contrat Enterprise.
Idéal pour : les équipes qui utilisent déjà Kong et qui souhaitent que le trafic MCP soit soumis aux mêmes politiques que leurs API. À éviter si : vous n'utilisez pas Kong actuellement, ou si vous avez besoin d'une authentification unique (SSO) sans contrat Enterprise.
Que disent les utilisateurs réels à propos de Kong IA Gateway ?
Un avis d'utilisateur indique :
Cela prend tout son sens si vous utilisez déjà Kong. Il ne s'agit plus simplement d'un MCP ajouté en supplément, mais d'une véritable assistance spécialement conçue, incluant le trafic entre agents, et ils se sont associés à une entreprise spécialisée dans la gouvernance par IA mi-juillet pour intégrer directement les vérifications de politiques dans la passerelle. Certaines des fonctionnalités les plus avancées nécessitent toutefois probablement un forfait payant.
Cela prend tout son sens si vous utilisez déjà Kong. Il ne s’agit plus simplement d’un MCP ajouté en post-production, mais d’une véritable assistance spécialement conçue, incluant le trafic de type « agent à agent », et ils se sont associés à une entreprise spécialisée dans la gouvernance par IA mi-juillet pour intégrer directement les vérifications de politiques dans la passerelle. Certaines des fonctionnalités les plus avancées nécessitent toutefois probablement un abonnement payant.
4. Passerelle Amazon Bedrock AgentCore (idéale pour les agents s'exécutant sur AWS)
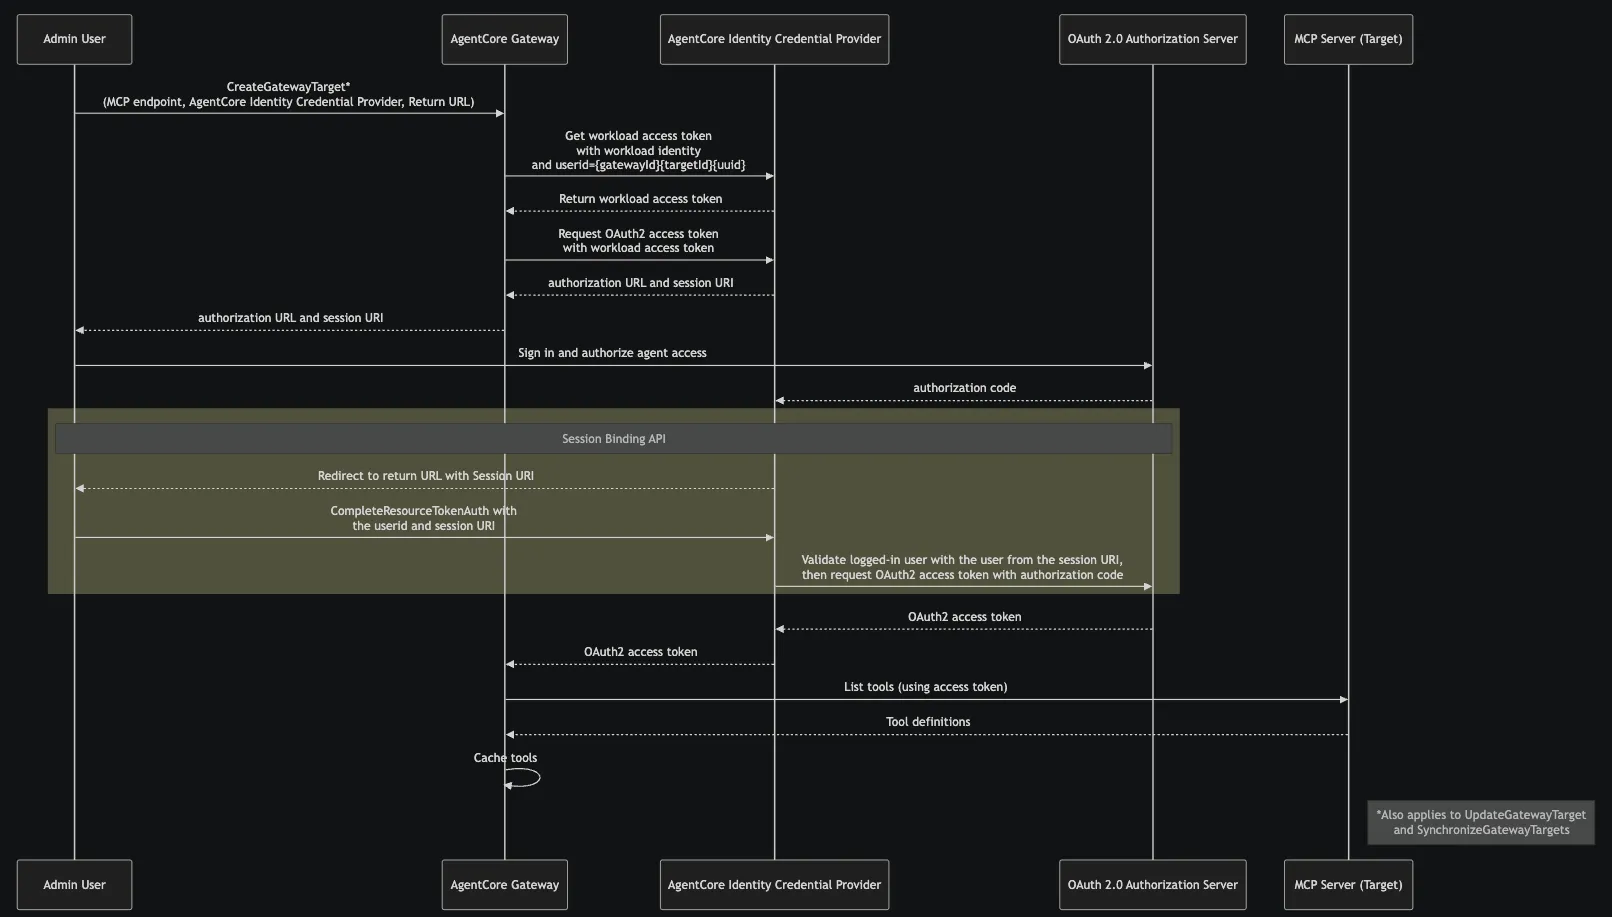
Amazon Bedrock AgentCore Gateway est l’option entièrement gérée par AWS : vous n’avez donc rien à héberger ni à faire évoluer. Elle offre aux agents un point de terminaison unique pour leurs outils. AgentCore transforme également les spécifications OpenAPI et Smithy, les fonctions Lambda et les serveurs MCP existants en outils MCP sans code personnalisé. Elle inclut des intégrations en un clic pour Salesforce, Slack, Jira, Asana et Zendesk.
La recherche d'outils est intégrée. Si vous activez la recherche sémantique lors de la création d'une passerelle, les agents disposent d'un outil de recherche (x_amz_bedrock_agentcore_search) qu'ils peuvent utiliser pour poser des requêtes en langage naturel. Ainsi, ils ne récupèrent que les outils nécessaires à une tâche, au lieu de charger l'intégralité du catalogue. Il s'agit du même modèle « à la demande » décrit par Anthropic, mais exécuté au niveau de la passerelle plutôt que sur le client.
L’authentification fonctionne dans les deux sens. À l’entrée, la passerelle vérifie l’identité de l’appelant via AWS IAM ou un JWT provenant de votre fournisseur d’identité. À la sortie, elle se connecte à chaque outil via OAuth, une clé API ou un rôle IAM, et ajoute elle-même ces identifiants, de sorte que les agents ne les détiennent jamais. AgentCore Identity n’entraîne aucun coût supplémentaire lorsque vous l’utilisez via la passerelle, et AgentCore Policy peut vérifier chaque appel vers un outil par rapport aux règles définies dans Cedar.
La passerelle fonctionne avec des frameworks open source, notamment CrewAI, LangGraph, LlamaIndex et Strands Agents, ainsi qu’avec n’importe quel modèle. Une mise à jour de juin 2026 a ajouté les invites et instructions MCP, la gestion du streaming et des sessions, la demande d’autorisations en cours de tâche, ainsi que l’échange de jetons OAuth « on-behalf-of ».
- Recherche sémantique d'outils : permettez aux agents de trouver les bons outils à l'aide d'une requête en langage naturel, plutôt que de charger toutes les définitions
- Conversion d’outils sans code : transformez les spécifications OpenAPI, les modèles Smithy, les fonctions Lambda et les serveurs MCP existants en outils MCP
- Authentification bidirectionnelle : vérifiez l'identité des appelants à l'entrée et ajoutez les identifiants de chaque outil à la sortie
- Intégrations en un clic : connectez Salesforce, Slack, Jira, Asana et Zendesk sans avoir à mettre en place de serveur
- Offre gratuite : jusqu'à 200 $ de crédits AWS Free Tier pour les nouveaux clients
- Appels d'outils (ListTools, InvokeTool, Ping) : 0,005 $ pour 1 000
- API de recherche : 0,025 $ pour 1 000
- Indexation des outils : 0,02 $ pour 100 outils par mois
- AgentCore Identity : Aucun supplément de prix en cas d’utilisation via la passerelle
- G2 : Pas assez d'avis
- Capterra : pas assez d'avis
Ses limites : elle ne fonctionne que sur AWS, vous ne pouvez donc pas l’héberger vous-même. La tarification est basée sur l’utilisation de plusieurs services AgentCore, ce qui rend les coûts mensuels plus difficiles à prévoir qu’avec un forfait. Selon l’exemple fourni par AWS, un agent traitant 50 millions d’interactions par mois, avec une recherche et quatre appels d’outils par interaction, coûte environ 2 250 $ par mois, la recherche représentant plus de la moitié de ce montant. La recherche sémantique est disponible dans 18 régions AWS. Chaque passerelle n’accepte que les versions du protocole MCP que vous configurez, et l’observabilité s’effectue via CloudWatch, moyennant un coût supplémentaire.
Idéal pour : les équipes qui exécutent des agents sur AWS et qui souhaitent bénéficier d’une recherche d’outils et d’une gestion des identifiants sans avoir à gérer de passerelle. À éviter si : vous devez héberger vous-même vos solutions, opérer sur plusieurs clouds ou si vous souhaitez une facture mensuelle forfaitaire et prévisible.
Idéal pour : les équipes qui exécutent des agents sur AWS et qui souhaitent bénéficier d'une recherche d'outils et d'une gestion des identifiants sans avoir à gérer de passerelle. À éviter si : vous devez héberger vous-même vos solutions, opérer sur plusieurs clouds ou si vous souhaitez une facture mensuelle forfaitaire et prévisible.
Que disent les utilisateurs réels à propos de la passerelle Amazon Bedrock AgentCore ?
Un avis d'utilisateur indique :
La complexité provient de plusieurs facteurs : 1) les utilisateurs doivent configurer les identifiants et les environnements AWS ; 2) les développeurs doivent écrire et annoter intégralement leur code d'agent pour utiliser AgentCore ; et 3) la gestion du contexte nécessite des modèles de programmation spécifiques qui ne fonctionnent pas forcément avec tous les frameworks.
La complexité provient de plusieurs facteurs : 1) les utilisateurs doivent configurer les identifiants AWS et les environnements ; 2) les développeurs doivent écrire et annoter intégralement leur code d'agent pour utiliser AgentCore ; et 3) la gestion du contexte nécessite des modèles de programmation spécifiques qui ne fonctionnent pas forcément avec tous les frameworks.
5. Composio (Idéal pour établir des connexions entre des agents et des applications SaaS sans avoir à faire tourner de serveurs)
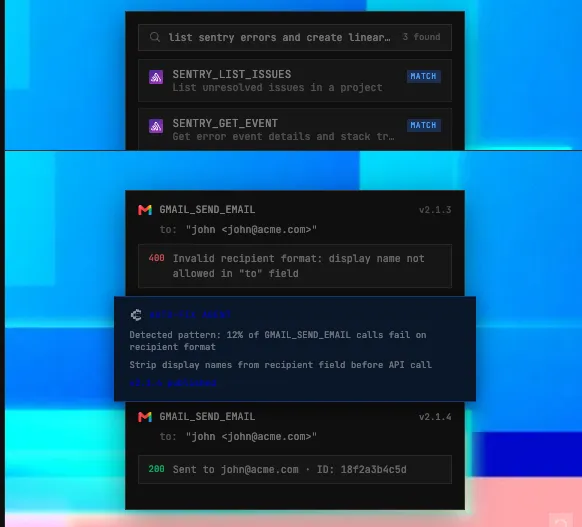
Composio est une plateforme gérée qui connecte les agents à plus de 1 500 applications, dont Gmail, Slack, GitHub, HubSpot et Salesforce. Aucun serveur n’est à gérer. Votre agent ou client IA se connecte à une seule URL MCP, et Composio gère la connexion à chaque application, des flux OAuth aux clés API en passant par l’actualisation des jetons.
La majeure partie du travail de la passerelle s'effectue dans le Tool Router. Vous créez une session pour chaque utilisateur avec les boîtes à outils dont il a besoin, et Composio renvoie un point de terminaison MCP à portée limitée. Au sein d'une session, vous pouvez épingler une liste précise d'outils, en bloquer certains ou les filtrer selon des indications MCP telles que « en lecture seule » ou « destructive ». L'outil peut également effectuer une recherche dans son catalogue lors de l'exécution et ne charger que les outils nécessaires à une tâche, ce qui permet de limiter la taille du contexte de l'agent.
Les permissions peuvent exiger qu’une personne approuve les appels d’outils à chaque appel ou une fois par session, avec des règles de dérogation « toujours autoriser » ou « toujours refuser » par outil. Les sessions sont créées par utilisateur, de sorte que les comptes connectés de chaque personne restent distincts, et qu’une même personne puisse connecter plusieurs comptes pour une même application. Si une application ne figure pas dans le catalogue mais dispose d’un serveur MCP, vous pouvez l’ajouter gratuitement en tant que serveur personnalisé.
Elle fonctionne avec Claude, ChatGPT, Cursor, Claude Code et tout autre client MCP, ainsi qu’avec des frameworks tels que LangChain, LlamaIndex, CrewAI et le SDK OpenAI Agents. Pour les tâches en plusieurs étapes, Composio propose un environnement d’exécution distant où chaque exécution se déroule dans son propre bac à sable isolé. L’entreprise déclare être conforme à la norme SOC 2 Type II et certifiée ISO 27001:2022.
Fonctionnalités phares
- Authentification gérée : gérez OAuth, les clés API et le renouvellement des jetons pour plus de 1 500 applications sans avoir à créer de flux de connexion
- Sessions Tool Router : attribuez à chaque utilisateur un point de terminaison MCP à portée restreinte, ne contenant que les boîtes à outils et les outils dont il a besoin
- Recherche d'outils d'exécution : effectuez une recherche dans l'intégralité du catalogue et ne chargez que les outils nécessaires à une tâche
- Contrôles d'approbation : exigez une approbation humaine à chaque appel, une fois par session ou jamais, avec des dérogations par outil
Tarifs
- Free : 100 000 appels d'outils par mois
- Prix : 29 $/mois
- Enterprise : tarification personnalisée
Évaluations
- G2 : Pas assez d'avis
- Capterra : pas assez d'avis
Limites : il s’agit d’un service géré ; par conséquent, vos appels d’outils et les identifiants stockés de vos utilisateurs transitent par le cloud de Composio, sauf si vous configurez un déploiement « bring-your-own-cloud » (BYOC). Lorsque vous effectuez une connexion via MCP, les hooks d’appel d’outils du SDK et les modifications de schéma ne s’exécutent pas, et les outils personnalisés définis dans votre propre code ne sont pas disponibles au niveau du point de terminaison MCP. En mai 2026, Composio a révélé un incident de sécurité qui a exposé environ 0,3 % des connexions actives, dont la plupart concernaient GitHub, et a obligé les clients à renouveler leurs clés API. Intégrez ce rapport à votre analyse de sécurité.
Idéal pour : les équipes dont les agents ont besoin de nombreuses applications SaaS et d’une connexion par utilisateur, sans avoir à gérer de serveurs. À éviter si : vos outils sont principalement des API internes, ou si votre politique de sécurité n’autorise pas un tiers à conserver les jetons OAuth des utilisateurs.
Idéal pour : les équipes dont les agents ont besoin de nombreuses applications SaaS et d’une connexion individuelle par utilisateur, sans avoir à gérer de serveurs. À éviter si : vos outils sont principalement des API internes, ou si votre politique de sécurité n’autorise pas un tiers à détenir les jetons OAuth des utilisateurs.
Que disent les utilisateurs réels à propos de Composio ?
Un avis d'utilisateur indique :
Une plateforme MCP gérée dotée d’une vaste bibliothèque comprenant plus de 1 000 applications, telles que Gmail et Slack. Le principal avantage réside dans le fait que vous n’avez pas à développer et à maintenir chaque intégration vous-même. De plus, Composio prend en charge l’auto-hébergement dans un VPC ainsi qu’un SDK intégré, offrant ainsi des options de déploiement flexibles.
Une plateforme MCP gérée dotée d’une vaste bibliothèque comprenant plus de 1 000 applications, telles que Gmail et Slack. Le principal avantage réside dans le fait que vous n’avez pas à développer et à assurer la maintenance de chaque intégration vous-même. De plus, Composio propose également l’assistance pour l’auto-hébergement dans un VPC et propose un SDK intégré pour des options de déploiement flexibles.
Combien coûte une passerelle MCP ?
Le prix dépend du fait que vous optiez pour une offre gérée ou que vous gériez vous-même l'infrastructure.
Les passerelles open source ne génèrent pas de frais de licence, mais vous devez tout de même payer l'hébergement, la maintenance et la sécurité. Les passerelles gérées facturent les appels aux outils, les recherches, les plans de contrôle ou toute autre utilisation.
| Coût | Composio | Passerelle MCP de Docker | IBM ContextForge | Kong IA Gateway | Passerelle Amazon Bedrock AgentCore |
| Passerelle | 100 000 appels d'outils par mois gratuits | Gratuit, open source (licence MIT) | Gratuit, open source (licence Apache 2.0) | À partir de 25 $ par mois par plan de contrôle sans serveur | Pas de frais initiaux ni de minimum |
| Utilisation payante | Tarifs : 29 $/mois, devis personnalisés pour les entreprises | Les forfaits Docker sont distincts de la passerelle open source. | Vos coûts d'hébergement et d'exploitation | 200 $/mois par million supplémentaire de requêtes API | 0,005 $ pour 1 000 appels API |
| Filtrage ou recherche d'outils | Recherche à l'exécution ou listes d'outils fixes | Listes d'autorisations par outil dans les profils | Serveurs virtuels avec des outils sélectionnés | Listes de contrôle d'accès (ACL) par outil | 0,025 $ pour 1 000 requêtes de recherche ; 0,02 $ pour 100 outils indexés par mois |
| Authentification | OAuth géré, clés API et actualisation des jetons | Secrets Docker et flux OAuth | Options d'authentification au niveau de la passerelle et en amont | Plugins d'authentification Kong | IAM, JWT, OAuth, clés API et AgentCore Identity |
| Journaux et observabilité | Les journaux d'exécution et les contrôles varient selon le forfait choisi | Journalisation et traçage des appels intégrés | Journaux d'administrateurs et OpenTelemetry | Journaux d'audit et indicateurs MCP ; les journaux d'audit de la plateforme sont réservés à la version Enterprise. | Observabilité CloudWatch à des tarifs distincts |
| Coût d'exploitation principal | Dépendance vis-à-vis des services gérés et de l'utilisation | Contrôles des environnements Docker et des équipes payantes | Hébergement, base de données, maintenance et évolutivité | Limites des forfaits Kong et fonctionnalités Enterprise | Utilisation avec Gateway, la recherche, CloudWatch et les services AWS connectés |
Le choix de la passerelle la plus économique dépend de ce que vous utilisez déjà. Composio et Amazon Bedrock AgentCore Gateway transfèrent une plus grande partie du travail lié à l’infrastructure au fournisseur et facturent à l’utilisation. La passerelle MCP de Docker et IBM ContextForge ne génèrent pas de frais de licence, mais vous devez prendre en charge les coûts d’hébergement et de maintenance. Kong est la solution la plus avantageuse financièrement lorsque votre équipe utilise déjà Kong, car l’adopter uniquement pour le MCP implique l’ajout d’une nouvelle plateforme et de nouveaux coûts de licence.
Comment choisir une passerelle MCP
Le prix permet de réduire la liste, mais il est rarement déterminant dans la prise de décision.
Un meilleur point de départ est le problème qui vous a poussé à chercher une solution. La plupart des équipes se retrouvent confrontées à l’un des deux cas suivants : soit elles ne peuvent ni voir ni contrôler qui appelle quel outil, soit leurs agents chargent tellement de définitions d’outils qu’ils finissent par choisir les mauvaises. Certaines équipes sont confrontées aux deux problèmes.
Une fois que vous savez quel problème est le plus gênant, vous savez ce que la passerelle doit faire et de quelles fonctionnalités vous pouvez vous passer.
Commencez par les environnements où vos agents s'exécutent déjà
Les cinq passerelles présentées dans ce guide couvrent les mêmes fonctionnalités de base ; le facteur décisif est donc généralement la pile technologique dont vous disposez déjà.
Si vos agents opèrent principalement au sein d’applications SaaS pour le compte d’utilisateurs individuels, Composio vous fait gagner le plus de travail, car il gère pour vous les connexions OAuth de chaque utilisateur. En contrepartie, ces identifiants sont stockés dans le cloud de Composio, ce que votre équipe de sécurité voudra sans doute examiner.
Pour les équipes confrontées à des flux de travail disjoints répartis sur les ordinateurs portables des développeurs, Docker MCP Gateway constitue la première étape logique. Cette solution convient aux équipes qui utilisent déjà Docker Desktop : elle exécute chaque serveur dans son propre conteneur et permet à l’ensemble de l’équipe de partager un profil unique. Si vous avez par la suite besoin d’une gouvernance à l’échelle de l’équipe, vous devrez en discuter séparément avec l’équipe commerciale de Docker.
Les équipes de plateforme qui préfèrent gérer elles-mêmes leur infrastructure se tourneront vers IBM ContextForge. Ses serveurs virtuels offrent à chaque équipe son propre ensemble d’outils, et la solution permet de transformer les services REST et gRPC internes en outils MCP. Vous prenez également en charge les mises à jour, la mise à l’échelle et les astreintes liées à l’auto-hébergement.
Kong AI Gateway soumet le trafic MCP aux mêmes politiques que celles que votre équipe applique déjà à ses API. Si vous avez besoin d’une authentification unique (SSO) ou de journaux d’audit de la plateforme, prévoyez le niveau Enterprise, car ces deux fonctionnalités sont réservées à cette version.
Pour les équipes développant sur AWS, Amazon Bedrock AgentCore Gateway assure la gestion globale et ajoute une fonctionnalité de recherche sémantique des outils au niveau de la passerelle. Estimez dès le départ le coût lié à l’utilisation, car les appels de recherche, les appels vers les outils et CloudWatch sont facturés séparément.
Si vous gérez quelques serveurs stables pour une petite équipe, vous n'avez peut-être pas encore besoin d'une passerelle. Une configuration partagée sous contrôle de version, associée à un gestionnaire de secrets, peut suffire jusqu'à ce que vous ayez besoin de permissions spécifiques à chaque équipe ou de journaux centralisés.
Que devez-vous vérifier avant la validation ?
Une fois que vous avez identifié un favori, testez-le dans votre propre installation avant de vous engager. Les pages présentant les fonctionnalités omettent souvent les détails qui s'avèrent importants par la suite ; passez donc en revue quelques questions spécifiques avec vos responsables de la sécurité et de la plateforme :
- Accès : Est-il possible de définir des permissions par utilisateur, par équipe ou par agent, ou uniquement pour l'ensemble de la passerelle ?
- Contexte : Filtre-t-elle les outils à l'aide de listes blanches ou de serveurs virtuels, effectue-t-elle une recherche au moment de l'appel, ou les deux ?
- Identifiants : Prend-elle en charge les flux OAuth, les clés API et les rôles IAM dont vos serveurs ont besoin, et où les stocke-t-elle ?
- Journaux : Enregistre-t-elle les appels individuels aux outils, ou uniquement les modifications du compte et de la configuration ?
- Pannes : Que perçoit un agent lorsqu’un serveur en amont expire, et une requête réessayée peut-elle entraîner une écriture en double ?
Les réponses permettent généralement de trancher. Si une passerelle se contente d’enregistrer les modifications de paramètres et ne peut pas vous indiquer quels outils vos agents ont réellement utilisés, elle ne résistera pas à un audit. Et si elle effectue la connexion entre vos serveurs sans alléger leurs listes d’outils, vos agents continueront de charger toutes les définitions d’outils, ce qui signifie que votre consommation de jetons restera inchangée.
Comment migrer des serveurs MCP existants vers une passerelle ?
Le déploiement le plus sûr consiste à migrer d'abord un serveur à faible risque et à maintenir l'ancienne voie opérationnelle jusqu'à ce que la nouvelle fasse ses preuves en matière de fiabilité.
Commencez par dresser un inventaire
Pour chaque serveur, notez à qui il appartient, quels outils il propose, à quelles données il a accès et, approximativement, combien de jetons coûtent ses définitions d’outils. C’est également le moment de faire le tri. La plupart des catalogues contiennent des outils que personne n’a utilisés depuis des mois, et les supprimer avant la migration réduit la charge de gouvernance.
Regroupez les serveurs par périmètre de confiance
Placez les serveurs qui lisent des données privées, ceux qui traitent du contenu non fiable et ceux qui peuvent envoyer des données vers l'extérieur dans des ensembles d'outils distincts, de sorte qu'un seul agent ne regroupe jamais ces trois fonctions. C'est cette combinaison qui a rendu possible la démonstration d'injection de prompt MCP sur GitHub réalisée par Invariant Labs. Vérifiez également que chaque serveur fait toujours l'objet d'une maintenance. Plusieurs des serveurs de référence MCP d'origine, notamment GitHub et Slack, sont désormais archivés et ne reçoivent plus de mises à jour.
Une fois les groupes créés, lancez un bref projet pilote
- Acheminez d'abord les serveurs en lecture seule via la passerelle, tandis que les serveurs permettant l'écriture restent sur des connexions directes.
- Connectez un client de test et vérifiez qu'il peut se connecter, répertorier les outils attendus et accéder aux bons serveurs.
- Exécutez les mêmes tâches via le chemin direct et via la passerelle, puis comparez les résultats, la latence et la taille du contexte.
- Arrêtez volontairement un serveur en amont et vérifiez que l'agent reçoit une erreur claire et qu'aucune opération d'écriture n'est exécutée deux fois.
Une fois le projet pilote validé, transférez les serveurs en écriture un par un. Définissez des critères de retour en arrière avant chaque transfert, afin de ne pas avoir à décider s'il faut revenir en arrière en plein milieu d'un incident. Conservez la configuration directe en place jusqu'à ce que le chemin de la passerelle ait fonctionné sans problème pendant quelques semaines, puis révoquez les anciens identifiants et les connexions client.
Une règle s'applique quelle que soit la passerelle que vous choisissez. La spécification MCP interdit le transfert de jetons. La passerelle ne doit accepter que les jetons émis à son intention, et elle doit appeler les serveurs en aval avec leurs propres identifiants, autorisés séparément, au lieu de transférer le jeton du client. Vérifiez que la configuration de votre passerelle respecte cette règle avant de transférer le trafic de production.
Comment ClickUp fonctionne-t-il avec une passerelle MCP ?
ClickUp effectue la connexion à MCP des deux côtés de la passerelle.
Les applications d’IA externes à ClickUp, telles que Claude, Cursor et ChatGPT, accèdent à votre environnement de travail via le serveur MCP de ClickUp, qui se trouve derrière votre passerelle comme n’importe quel autre serveur. Au sein de ClickUp, les Super Agents et Brain² peuvent utiliser les outils provenant de serveurs MCP externes auxquels vous vous connectez, et votre passerelle peut en faire partie.
Placez le serveur MCP de ClickUp derrière votre passerelle
Le serveur MCP de ClickUp est accessible à l'adresse https://mcp.clickup.com/mcp et est disponible dans tous les forfaits, y compris le forfait « Free Forever ». Il n'accepte que l'authentification OAuth, ce qui évite à votre passerelle de devoir stocker des clés API personnelles ou de les renouveler lorsqu'un utilisateur quitte l'entreprise. Si vous développez votre propre client, celui-ci doit prendre en charge OAuth 2.1 avec PKCE. ClickUp tient à jour une liste blanche des clients approuvés ; tout client ne figurant pas sur cette liste doit donc d'abord être soumis pour examen.
Une fois connectés, vos agents peuvent créer et acheminer des tâches, générer des mises à jour de statut à partir des tâches et des documents, enregistrer leur temps de travail, rechercher des tâches, des documents et des commentaires, et résumer les fils de discussion. Ainsi, un agent peut consulter lui-même le contexte du projet au lieu de devoir le copier-coller dans chaque invite.
Les limites de fréquence méritent d’être examinées de plus près derrière une passerelle. La limite s’applique à l’ensemble de votre environnement de travail, et chaque client connecté utilise la même quota partagé. Sans le module complémentaire Everything IA, ClickUp plafonne le nombre d’appels MCP par période glissante de 24 heures, de 100 pour la formule « Free Forever » à 5 000 pour la formule « Enterprise ».
Avec ce module complémentaire, les requêtes MCP respectent désormais les limites par minute de l’API publique. Celles-ci vont de 100 requêtes par minute pour les formules « Free Forever », « Unlimited » et « Business » jusqu’à 10 000 pour la formule « Enterprise ». ClickUp n’affiche pas encore l’utilisation du MCP. Si plusieurs équipes accèdent à ClickUp via une seule passerelle, définissez des limites par équipe au niveau de la passerelle afin qu’un agent très actif ne puisse pas épuiser le quota de tous les autres.
Connectez des Super Agents à vos serveurs MCP
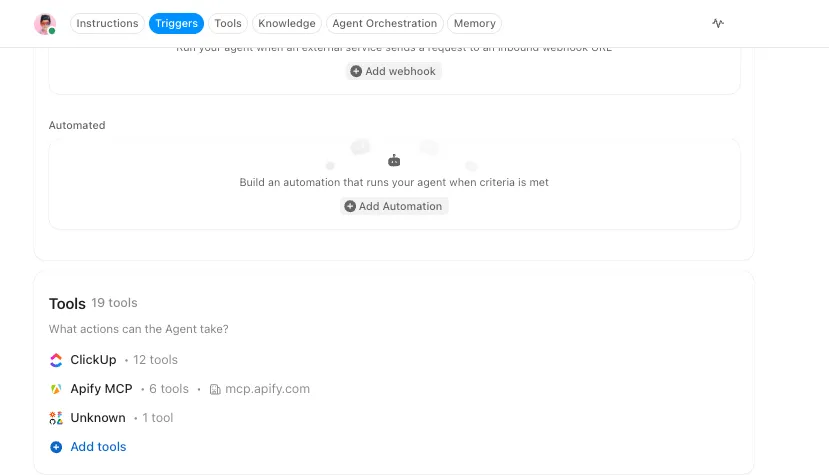
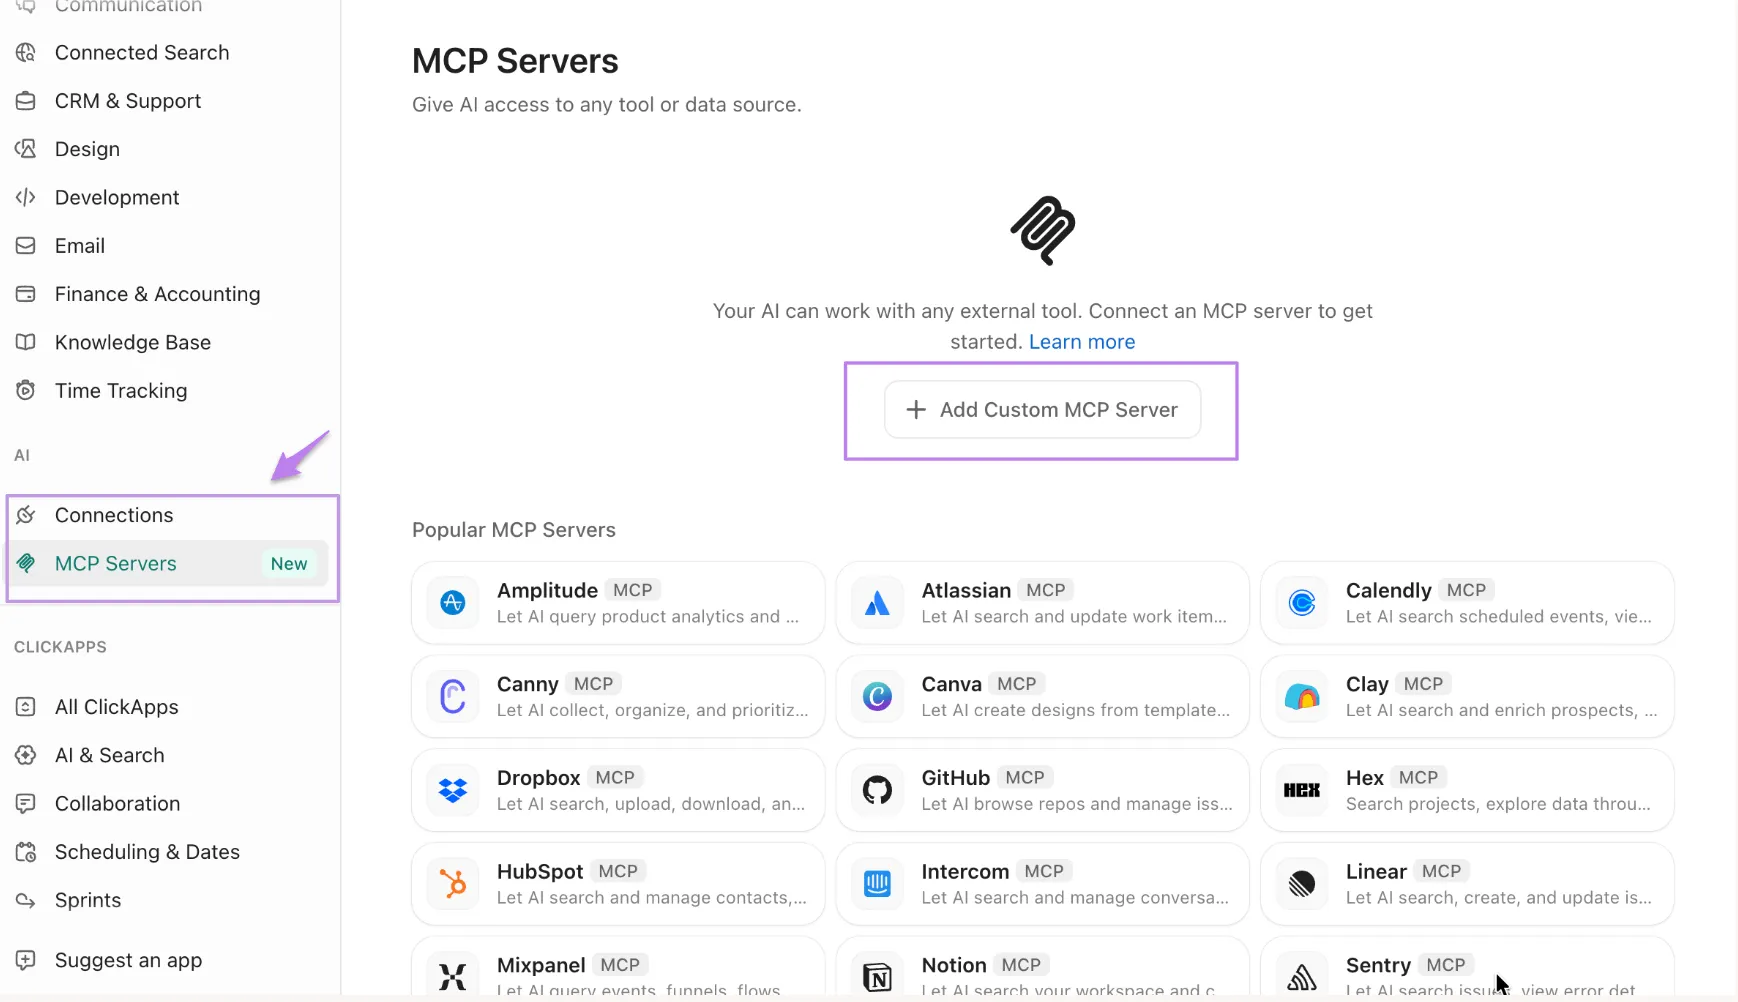
À l’inverse, vous pouvez connecter des serveurs MCP externes depuis le Centre d'applications de ClickUp, soit pour l’ensemble de l’environnement de travail, soit uniquement pour vous-même. Les administrateurs décident qui peut ajouter chaque type de connexion. Une fois le serveur connecté, vous choisissez quels outils chacun de vos Super Agents aura à sa disposition : tous, ou seulement certains. C’est le même principe que celui de la réduction des listes d’outils évoqué plus haut dans ce guide, appliqué aux agents au sein de votre environnement de travail.
Si le serveur auquel vous vous connectez est votre passerelle, vérifiez d’abord deux points. ClickUp se connecte à partir d’adresses IP cloud changeantes ; une liste blanche d’adresses IP ne lui permettra donc pas de passer. Votre passerelle a également besoin d’une URL publique sécurisée par OAuth ou une clé API. Les journaux d’audit de l’environnement de travail ClickUp enregistrent qui s’est connecté, a mis à jour ou s’est déconnecté d’un serveur. Pour savoir quels outils chaque agent a réellement appelés, vous aurez besoin des journaux de votre passerelle.
Suivez le déploiement dans ClickUp
Les étapes d’inventaire et de test décrites ci-dessus génèrent de nombreuses petites décisions qu’il est facile de perdre de vue. Ajoutez chaque serveur en tant que tâche dans une liste, avec des champs personnalisés pour le propriétaire, l’accès aux données, le groupe de confiance et le coût du jeton. Rédigez ensuite les critères de restauration dans un document lié à chaque tâche de migration. Si un test échoue ou si un serveur en amont est archivé, le propriétaire et l’historique complet se trouvent tous au même endroit.
Choisissez la passerelle adaptée à votre problématique
Chaque section de ce guide revient sur ces deux tâches.
Le premier aspect est le contrôle : un seul point de terminaison, un seul emplacement pour les identifiants et un seul enregistrement indiquant quel agent a appelé quel outil. Les cinq passerelles présentées dans ce guide couvrent cet aspect sous une forme ou une autre, et la principale différence réside dans la part de l’infrastructure que vous gérez vous-même. Le deuxième objectif consiste à limiter la liste d’outils de chaque agent, et une passerelle n’est utile à cet égard que lorsque vous configurez des filtres ou des fonctions de recherche.
Avant de signer quoi que ce soit, faites l'inventaire de vos outils et évaluez le nombre de jetons utilisés dans leurs définitions.
Éliminez celles que personne n’utilise, regroupez les autres par périmètre de confiance, puis faites passer en premier un serveur en lecture seule par la passerelle. Si ClickUp fait partie de ces serveurs, effectuez la connexion via le serveur MCP de ClickUp et observez comment un agent gère vos tâches, vos documents et votre chat en disposant du contexte complet du projet.
Foire aux questions sur les passerelles MCP
Quelle est la meilleure passerelle MCP ?
Le choix de la meilleure passerelle MCP dépend de l’environnement dans lequel vos agents s’exécutent déjà. La passerelle MCP Docker est adaptée au développement local. IBM ContextForge convient aux équipes qui souhaitent opter pour l’auto-hébergement. La passerelle Kong IA convient aux équipes qui utilisent déjà Kong, tandis que la passerelle Amazon Bedrock AgentCore est adaptée aux agents sur AWS. Composio convient aux agents fonctionnant sur de nombreuses applications SaaS. Pour les secteurs réglementés, privilégiez l’auto-hébergement ou une option de déploiement privé, des contrôles d’accès par outil et des journaux des appels individuels vers chaque outil.
MCP est-il une passerelle API ?
Non. Le Model Context Protocol est une spécification qui définit la manière dont les applications d’IA se connectent aux outils et aux données. Une passerelle MCP est un logiciel basé sur cette spécification. Elle se situe entre les agents et les serveurs MCP et gère l’accès, les identifiants et la journalisation. Elle fonctionne comme HTTP et une passerelle API : HTTP définit les règles applicables aux requêtes, et la passerelle décide quelles requêtes sont autorisées.
Avez-vous besoin d'une passerelle MCP ?
Vous avez besoin d’une passerelle MCP si vous souhaitez contrôler qui peut appeler quels outils sur plusieurs serveurs, ou conserver un historique centralisé des actions effectuées par les agents. Si une petite équipe gère une poignée de serveurs stables, une configuration partagée sous contrôle de version, associée à un gestionnaire de secrets, couvre en grande partie les mêmes besoins. Une passerelle devient rentable lorsque vous avez besoin d’un accès aux outils par équipe ou d’un emplacement unique pour gérer les identifiants.
Les serveurs MCP sont-ils sécurisés derrière une passerelle ?
Une passerelle facilite la sécurité des serveurs MCP. Elle ne les rend pas sûrs en soi. Elle centralise les identifiants, limite les outils auxquels chaque appelant a accès et consigne les appels de manière centralisée. Une injection de prompt peut toujours se produire via un serveur de confiance, comme l’a démontré Invariant Labs avec le serveur MCP de GitHub. Les outils qui lisent des données privées, traitent du contenu non fiable ou envoient des données vers l’extérieur doivent être regroupés dans des ensembles d’outils distincts. Assurez-vous que la passerelle ne transfère jamais le jeton d’un client. Et cessez d’utiliser les serveurs qui ne reçoivent plus de mises à jour.
La recherche d'outils remplace-t-elle le contrôle d'accès ?
Non. C’est la recherche d’outils qui détermine quels outils un agent voit pour une tâche donnée. Le contrôle d’accès détermine si cet agent est autorisé à les appeler. La passerelle Amazon Bedrock AgentCore, par exemple, traite la recherche sémantique et l’authentification comme des fonctionnalités distinctes. Effectuez la recherche uniquement parmi les outils qu’un appelant est autorisé à utiliser, puis vérifiez à nouveau les permissions lorsque l’outil s’exécute réellement. Si le fait de masquer un outil de la recherche constitue sa seule protection, il n’est pas protégé.
Que doivent contenir les journaux d'audit d'une passerelle MCP ?
Les journaux d’audit d’une passerelle MCP doivent indiquer qui a effectué chaque appel, quels agent et outil étaient impliqués, quel serveur l’a traité, si l’appel a été autorisé ou refusé, quand il a eu lieu et quelle a été la réponse. Le plugin AI MCP Proxy de Kong, par exemple, consigne chaque tentative d’accès autorisée ou refusée par un outil. Avant d’acheter, assurez-vous que les journaux couvrent les appels individuels des outils et pas seulement les modifications de compte et de configuration, puis vérifiez leur durée de conservation et si vous pouvez les exporter.