Každá dnešní akce se opírá o data. Od registračních formulářů až po skenování vstupních karet – informace o účastnících procházejí desítkami systémů v reálném čase.
To také činí z akcí stále častější cíl trestné činnosti. Očekává se, že kyberkriminalita v roce 2025 způsobí organizacím škody přesahující 10 bilionů dolarů a platformy pro pořádání akcí se ocitají přímo v jejím hledáčku.
Pro organizátory nejde o teoretické riziko. Jediný slabý článek může přes noc ohrozit data účastníků, poškodit důvěru a vyvolat problémy s dodržováním předpisů.
Ale i technologie této dekády (nebo století?) může pomoci tento problém vyřešit. Ano, mluvíme o umělé inteligenci. 🤖
Tato příručka podrobně vysvětluje, co bezpečnost dat o akcích ve skutečnosti znamená, proč je dnes důležitá a jak nástroje pro akce využívající umělou inteligenci (jako je ClickUp) pomáhají týmům chránit údaje účastníků, aniž by zpomalovaly provoz nebo zhoršovaly zážitek z akce.
Základy bezpečnosti dat o akcích
Bezpečnost dat o akcích spočívá v ochraně informací shromážděných před akcí, během ní i po ní. To zahrnuje to, kdo k nim má přístup, jak jsou uloženy a jak se přenášejí mezi systémy.
V zásadě to znamená zajistit, aby citlivá data viděli a používali pouze oprávnění lidé, a to z oprávněných důvodů a po stanovenou dobu. Znamená to také zabránit tomu, aby byla data pozměněna, unikla nebo byla zneužita.
Silné zabezpečení dat o událostech obvykle zahrnuje:
- Šifrování, díky kterému nelze data přečíst, pokud dojde k jejich zachycení
- Řízení přístupu, díky kterému týmy vidí pouze to, co potřebují
- Sledování aktivity, které včas odhalí neobvyklé chování
Pokud je bezpečnost dobře zajištěna, stává se součástí samotného pracovního postupu při pořádání akcí – není to něco, co musíte narychlo řešit až po incidentu.
Proč je bezpečnost dat o akcích důležitá
Údaje o událostech mají větší hodnotu, než si mnoho týmů uvědomuje. Kombinují osobní identitu, profesní kontext a chování v reálném světě. To je činí atraktivními pro útočníky.
👀 Věděli jste, že? V posledních letech i velké a známé akce, jako je například filmový festival v Benátkách, zaznamenaly neoprávněný přístup k údajům účastníků, včetně jmen, e-mailových adres a telefonních čísel.
Zároveň celosvětové náklady na kyberkriminalitu každým rokem stoupají, a to především kvůli krádežím a zneužití dat.
Pokud dojde k úniku dat o akcích, má to okamžitý a dlouhodobý dopad:
- Úniky údajů o účastnících mohou vést k povinnosti zveřejnění
- Zneužití identity umožňuje phishing a převzetí účtů
- Poškození reputace, kdy značky pořádající akce přijdou o důvěru ze dne na den
- Pokuty za nedodržení předpisů podle zákonů jako GDPR a CCPA mohou být značné
Typy ohrožených dat
Většina akcí zpracovává citlivější data, než se očekává, včetně:
- Údaje pro registraci: jména, e-mailové adresy, pracovní pozice, názvy společností
- Informace o platbách: Údaje o fakturaci a záznamy o transakcích
- Údaje o zapojení: Účast na relaci, odpovědi v anketách, aktivita v aplikaci
- Média a přístupová data: fotografie, videa, záznamy o přihlášení, skeny identifikačních karet
👉🏼 Každý typ dat s sebou nese vlastní bezpečnostní riziko. Společně tvoří ucelený obraz o účastníkovi. Proto je třeba bezpečnostní správu akcí považovat za klíčovou provozní odpovědnost.
📚 Přečtěte si také: Řízení projektů akcí
Jaká jsou běžná rizika a zranitelnosti v datech o akcích?
Údaje o akcích procházejí před, během i po akci mnoha systémy a rukama. To vytváří řadu příležitostí, kdy se něco může pokazit:
Nedostatečná kontrola přístupu
Pokud systémy neomezují, kdo může data prohlížet nebo měnit, je pro uživatele s plným přístupem snadné odhalit citlivé informace, ať už náhodou, nebo úmyslně. Situaci ještě zhoršují slabá pravidla pro hesla, sdílené účty a absence vícefaktorového ověřování.
Nezabezpečené integrace
Akce se opírají o několik nástrojů – platformy pro prodej vstupenek, CRM systémy, mobilní aplikace, platební brány a analytické panely. Pokud je některý z těchto nástrojů nezabezpečený nebo nesprávně nakonfigurovaný, může sloužit jako zadní vrátka k údajům o účastnících. Špatné zabezpečení API je častou příčinou úniků dat.
Vnitřní hrozby
Ne všechny hrozby pocházejí zvenčí. Lidé z týmu pořádajícího akci nebo ze strany dodavatelů mohou neúmyslně způsobit únik dat v důsledku neopatrného zacházení nebo phishingových útoků. Týmy často nejsou dostatečně proškoleny, aby dokázaly hrozby rozpoznat.
Rizika spojená s třetími stranami
Mnoho akcí je při registraci, používání aplikací pro networking nebo živých přenosů závislých na externích poskytovatelích. Pokud tito poskytovatelé nejsou bezpeční, může přes ně dojít k úniku dat z akce. K tomu může dojít i v případě, že samotná hlavní platforma akce je bezpečná.
Starší systémy a nesprávné konfigurace
Starší systémy nebo špatně nakonfigurované servery mohou útočníci snáze zneužít. Jednoduché chyby – otevřené databáze, nezabezpečené administrátorské panely, certifikáty s vypršenou platností – jsou překvapivě časté a velmi rizikové.
📚 Přečtěte si také: Jak využít umělou inteligenci při plánování akcí
Jak umělá inteligence zvyšuje bezpečnost dat o akcích
Umělá inteligence není žádná magie, ale skutečně posiluje obranu způsobem, s nímž si tradiční nástroje neporadí. Zde je několik praktických příkladů, jak umělá inteligence již nyní pomáhá chránit data o akcích:
Detekce hrozeb v reálném čase
Největší předností umělé inteligence v oblasti bezpečnosti je její schopnost rychle odhalit neobvyklé vzorce v datech a chování. Tradiční systémy hledají známé hrozby. Umělá inteligence hledá všechno, co neodpovídá běžnému vzoru – dokonce i zcela nové útoky.
📌 Například systémy založené na umělé inteligenci, jako je detekce anomálií na základě chování, nepřetržitě monitorují pokusy o přihlášení a síťový provoz. Pokud se něco jeví jako neobvyklé – například náhlý nárůst neúspěšných pokusů o přihlášení nebo neobvyklý přístup z nové oblasti – umělá inteligence to okamžitě označí k prověření. Tím se zkracuje doba, kterou útočníci stráví ve vašich systémech, a narušení bezpečnosti se zastaví v rané fázi.
Automatizovaná reakce na incidenty
Umělá inteligence může při detekci hrozby spustit automatické reakce. Mezi ně může patřit izolace postiženého systému, vynucení resetování hesel nebo blokování podezřelého provozu. Tím se zkracuje doba reakce—často ještě dříve, než stačí člověk kliknout myší.
Ověřování identity s využitím umělé inteligence
Na některých akcích – zejména těch velkých – se umělá inteligence již využívá k posílení ověřování totožnosti způsobem, který zároveň podporuje bezpečnost dat. Například rozpoznávání obličeje založené na umělé inteligenci může pomoci ověřit, zda osoba přistupující k citlivým systémům pro účastníky je skutečně tím, za koho se vydává, čímž se snižuje riziko, že by se do systému dostaly odcizené přihlašovací údaje.
Stručně řečeno, umělá inteligence vyniká v rozpoznávání vzorců a anomálií v reálném čase. Díky tomu dokáže odhalit hrozby, které uniknou systémům založeným na pravidlech.
🧠 Případová studie: Umělá inteligence pro ověřování totožnosti, bezpečnost davu a upozornění na incidenty
Na Maha Kumbh Mela v roce 2025, jedné z největších světových akcí (stovky milionů účastníků se scházejí po několik týdnů), využily úřady k ochraně účastníků monitorování davu založené na umělé inteligenci.
Umělá inteligence analyzovala živé záznamy z tisíců kamer, aby odhalila nebezpečné návaly davu, požáry a pohyby, které by mohly vést k panice. Jakmile byla rizika odhalena, byly v reálném čase odeslány výstrahy bezpečnostním týmům přímo na místě.
Stejná umělá inteligence byla také použita k opětovnému spojení členů rodin, kteří se ztratili v davu, a to pomocí rozpoznávání obličeje. Tento systém výrazně zkrátil dobu reakce na incidenty v prostředí, kde by bylo nemožné spoléhat se pouze na lidský dohled.
I další významné akce, od sportovních šampionátů po zábavní koncerty, využívají rozpoznávání obličeje k posílení bezpečnostních kontrol.
V roce 2024 zavedla NFL ve všech 32 stadionech týmů systém rozpoznávání obličeje, který ověřuje totožnost zaměstnanců, dodavatelů, médií, funkcionářů a bezpečnostního personálu předtím, než jim umožní vstup do vyhrazených prostor v rámci jednotlivých stadionů.
Ačkoli nejsou dokonalé, tyto systémy dokládají význam umělé inteligence pro bezpečnost při hromadných kontrolách totožnosti.
Klíčové předpisy o ochraně osobních údajů pro profesionály v oblasti pořádání akcí
Pokud dnes pořádáte akce, zákony na ochranu osobních údajů již nejsou volitelnou záležitostí. Od prvního dne určují, jakým způsobem shromažďujete, používáte a ukládáte údaje o účastnících.
U akcí s účastníky z Evropy stanovuje standardy obecné nařízení o ochraně osobních údajů (GDPR). Vyžaduje jasný právní základ pro shromažďování osobních údajů. Uživatelé údajů v mnoha případech potřebují výslovný souhlas. Jednotlivci mají navíc silná práva, včetně práva na přístup, opravu a výmaz svých údajů. Pokuty za nedodržení předpisů mohou dosáhnout až 4 % celosvětového ročního obratu, a proto se i akce mimo EU často řídí standardy GDPR.
Ve Spojených státech dává Kalifornský zákon o ochraně soukromí spotřebitelů (CCPA) a jeho rozšíření, Kalifornský zákon o právech na soukromí (CPRA), obyvatelům Kalifornie právo vědět, jaké osobní údaje se shromažďují a jak se sdílejí, a právo odmítnout prodej nebo sdílení těchto údajů. Jiné regiony, včetně Velké Británie, Kanady a některých částí Asie a Tichomoří, mají podobné zákony na ochranu soukromí s místními nuancemi.
🤝 Přátelské připomenutí: Kromě dodržování právních předpisů musí týmy organizující akce myslet také na etické využívání umělé inteligence. Pokud se umělá inteligence používá k analýzám, monitorování nebo personalizaci, měla by být spravedlivá, srozumitelná a bez skrytých předsudků. Účastníci by měli vědět, kdy je do procesu zapojena umělá inteligence.
Správné dodržování předpisů začíná jednoduchými zásadami: shromažďujte pouze to, co potřebujete, používejte data pouze k určeným účelům, získejte jasný souhlas a data smažte, jakmile již nejsou potřebná.
Nástroje umělé inteligence pro zabezpečení dat o akcích
Pokud jde o zabezpečení dat o akcích, týmy se dnes již nemusí spoléhat pouze na ruční kontroly nebo reaktivní obranu. Nová generace nástrojů s umělou inteligencí pomáhá včas odhalovat hrozby.
Mezi nástroje umělé inteligence, které snižují pracovní zátěž lidí a zajišťují bezpečnost ve velkém měřítku, patří:
- Platformy pro detekci hrozeb založené na umělé inteligenci: Nástroje jako SentinelOne a CrowdStrike Falcon využívají strojové učení k monitorování provozu a odhalování podezřelého chování v reálném čase. Tyto platformy vyhledávají vzorce, které neodpovídají běžné aktivitě, a pomáhají týmům odhalit narušení bezpečnosti dříve, než se rozšíří.
- Nástroje pro analýzu chování a bezpečnostní operace: Řešení jako Dataminr pomáhají prohledávat obrovské datové sady a upozorňovat na vznikající rizika pro infrastrukturu vaší akce
Tyto nástroje s umělou inteligencí jsou skvělé pro zabezpečení na úrovni sítě a systému. Týmy organizující akce však potřebují také nástroje, které pomáhají zabezpečit samotnou práci. A právě zde přichází na řadu ClickUp .
📮ClickUp Insight: 13 % respondentů našeho průzkumu chce využívat umělou inteligenci k přijímání obtížných rozhodnutí a řešení složitých problémů. Pouze 28 % z nich však uvádí, že umělou inteligenci v práci pravidelně využívá.
Možný důvod: obavy o bezpečnost! Uživatelé možná nechtějí sdílet citlivá data týkající se rozhodování s externí umělou inteligencí. ClickUp tento problém řeší tím, že přináší řešení problémů založené na umělé inteligenci přímo do vašeho zabezpečeného pracovního prostoru.
Od standardu SOC 2 až po normy ISO – ClickUp splňuje nejvyšší standardy zabezpečení dat a pomáhá vám bezpečně využívat generativní technologie umělé inteligence v celém vašem pracovním prostředí.
Role ClickUp při zabezpečení dat o akcích
Týmy organizující akce využívají ClickUp nejen jako nástroj pro řízení projektů. Jedná se o první konvergovaný pracovní prostor s umělou inteligencí na světě, který sjednocuje plánování, realizaci, kontrolu bezpečnostních informací a auditovatelnost na jednom místě.
Pro profesionály v oboru pořádání akcí to znamená, že můžete spravovat složité pracovní postupy a udržovat přísnou správu dat, aniž byste museli přepínat mezi různými nástroji.
Takto ClickUp podporuje bezpečnost dat:
Vytvořte základy bezpečnosti pomocí přístupových práv, rolí a oprávnění
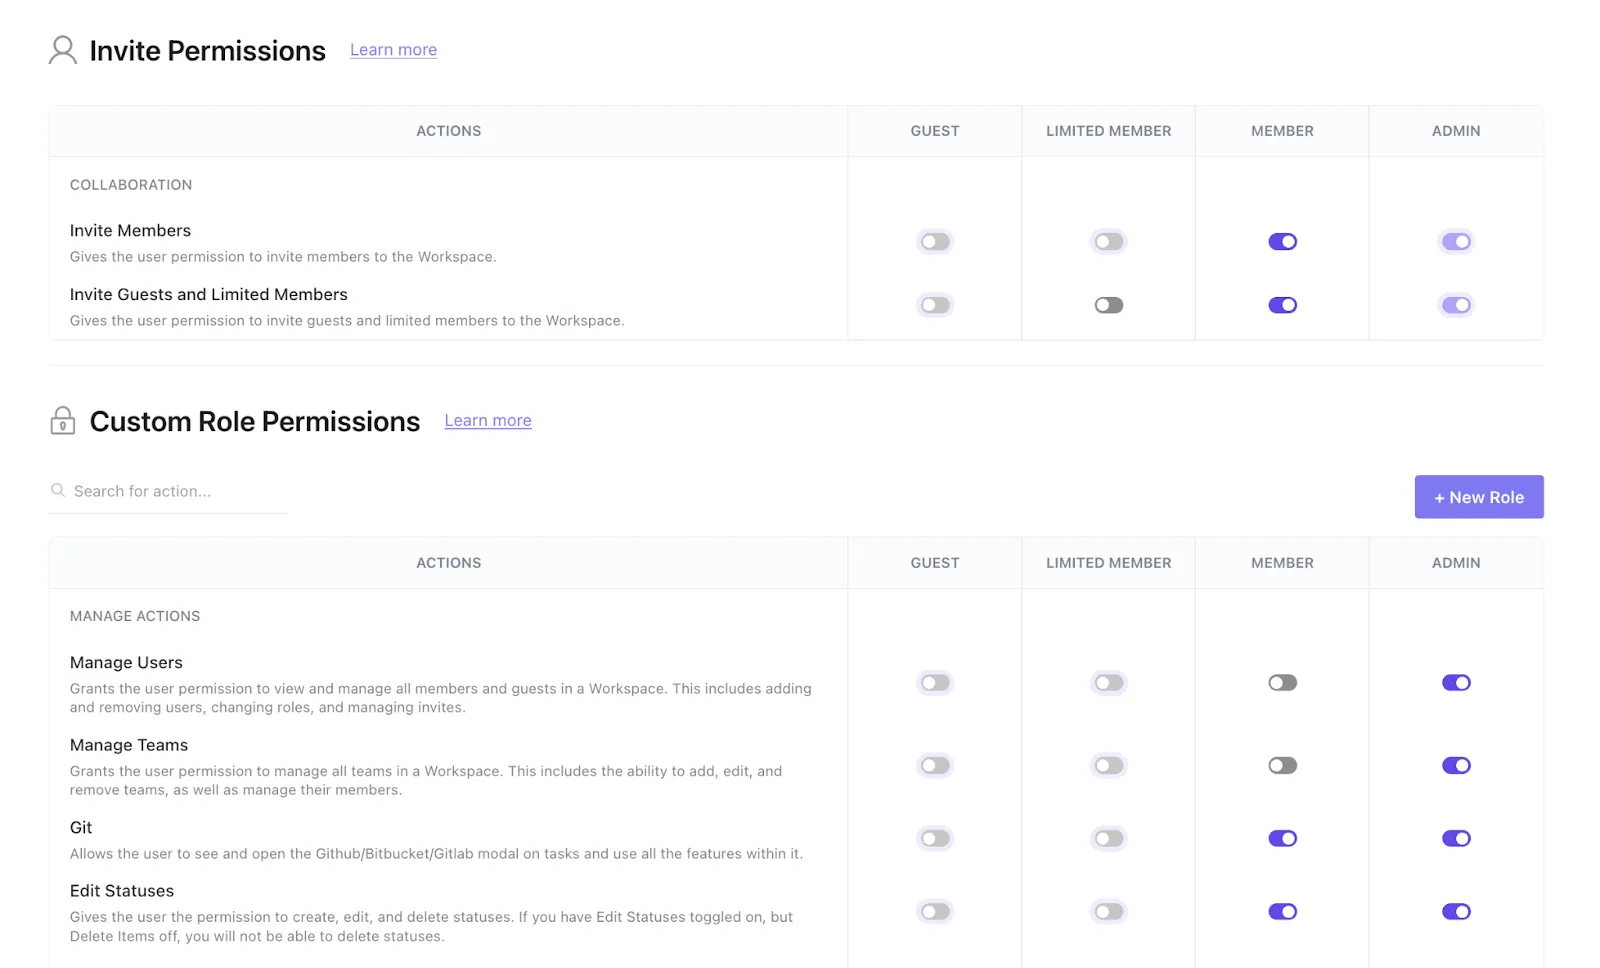
Jádrem zabezpečení dat o akcích je otázka, kdo může data vidět a měnit. ClickUp využívá řízení přístupu na základě rolí (RBAC) ke správě oprávnění na všech úrovních – v pracovním prostoru, složce, seznamu, úkolu nebo dokumentu. Můžete někomu udělit přístup k plánům akcí pouze pro prohlížení, jiným udělit práva k úpravám a citlivé oblasti omezit pouze na správce.
To je důležité, protože data o účastnících – ať už jsou uložena v Docs, Forms nebo Tasks – musí být přístupná pouze oprávněným osobám. Systém RBAC vám umožňuje omezit přístup k datům a zároveň zachovat možnost spolupráce.
Můžete také nastavit pokročilá oprávnění pro pracovní prostory. Díky nim mohou vlastníci a správci nastavit nové prostory jako soukromé, zablokovat veřejné sdílení a spravovat vlastní pole a přílohy v rámci ClickUp.
Všechny akce uživatelů jsou sledovány prostřednictvím auditních protokolů, které zaznamenávají, kdo co udělal a kdy. Tyto protokoly jsou viditelné pro administrátory a mohou pomoci prokázat dodržování předpisů nebo vyšetřovat incidenty.
Bezpečně zaznamenávejte data pomocí ClickUp Docs a Forms
Ať už zaznamenáváte údaje o registraci, smlouvy s přednášejícími nebo sponzorské smlouvy, ClickUp Docs a Forms vám poskytují centrální místo pro bezpečné shromažďování a ukládání dat.
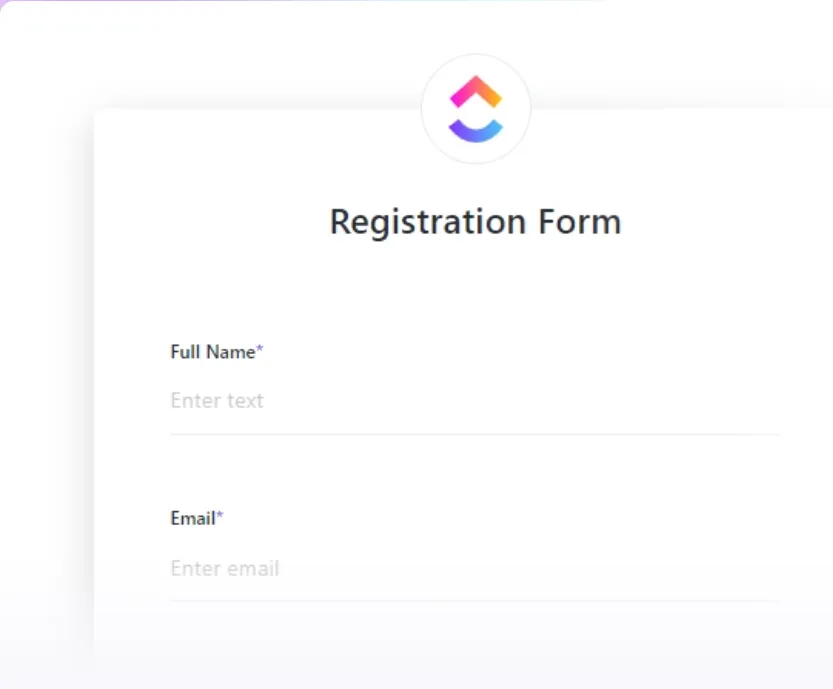
Formuláře ClickUp můžete nakonfigurovat tak, aby zachycovaly pouze pole, která potřebujete. Pomocí možností soukromého a veřejného sdílení můžete určit, kdo formulář vyplní. Můžete také omezit, kdo může zobrazit odpovědi (každá odpověď ve formuláři se přidá jako úkol ClickUp do vámi zadaného seznamu, pro který jsou nastavena příslušná oprávnění pro přístup).
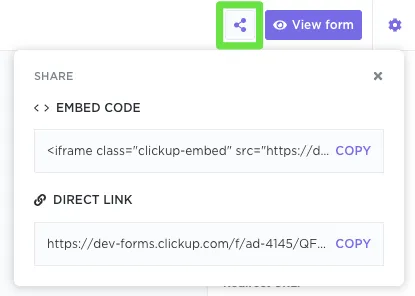
Pokud chcete bezpečně vytvářet, upravovat a spolupracovat na zásadách akcí nebo standardních operačních postupech pro nakládání s daty, použijte ClickUp Docs. Nabízejí nejen podrobné ovládací prvky pro sdílení, ale také umožňují formátování v režimu RTF, vkládání komentářů a spolupráci v reálném čase. Dokonce se přímo propojují s úkoly v ClickUp specifickými pro danou akci, aby byl kontext vždy na jednom místě.
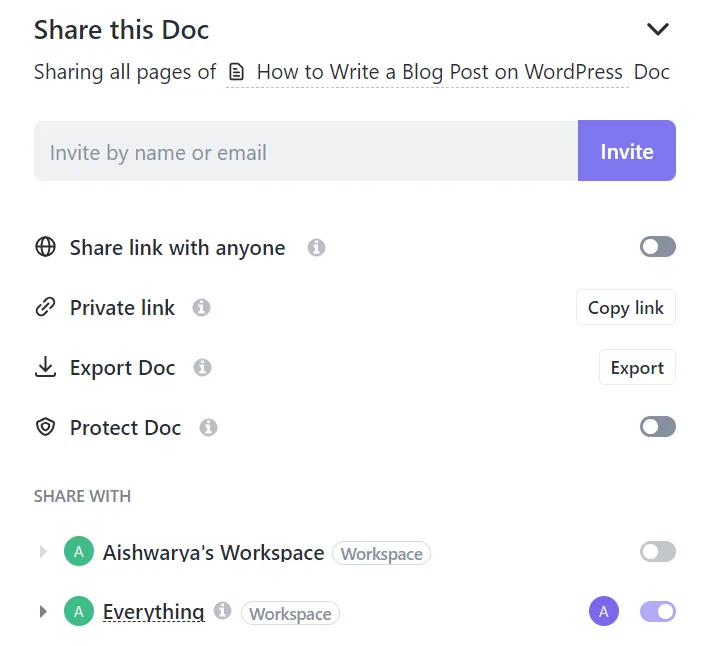
Vzhledem k tomu, že vše je soustředěno v jednom pracovním prostoru, vyhnete se přepínání mezi různými kontexty a omezíte tak prostor, kde může dojít k únikům informací nebo nesprávným konfiguracím.
Podpořte osvědčené postupy v oblasti bezpečnosti pomocí automatizací ClickUp
Co kdybyste mohli do svých pracovních postupů při plánování akcí zabudovat automatizované bezpečnostní kontroly?
A co víc, co kdyby bylo možné i nadále zapojit člověka tam, kde na tom záleží?
Toho můžete dosáhnout pomocí automatizací v ClickUp.
📌 Například po odeslání registračního formuláře mohou automatizace ClickUp:
- Automaticky vytvořte úkol v seznamu s omezeným přístupem
- Přiřaďte úkol konkrétnímu vlastníkovi (například oddělení provozu nebo oddělení pro dodržování předpisů) a
- Upozornit pouze tuto skupinu
Díky tomu zůstávají citlivá data o účastnících mimo veřejné kanály a zároveň je zajištěno, že je rychle zkontrolují příslušní pracovníci.
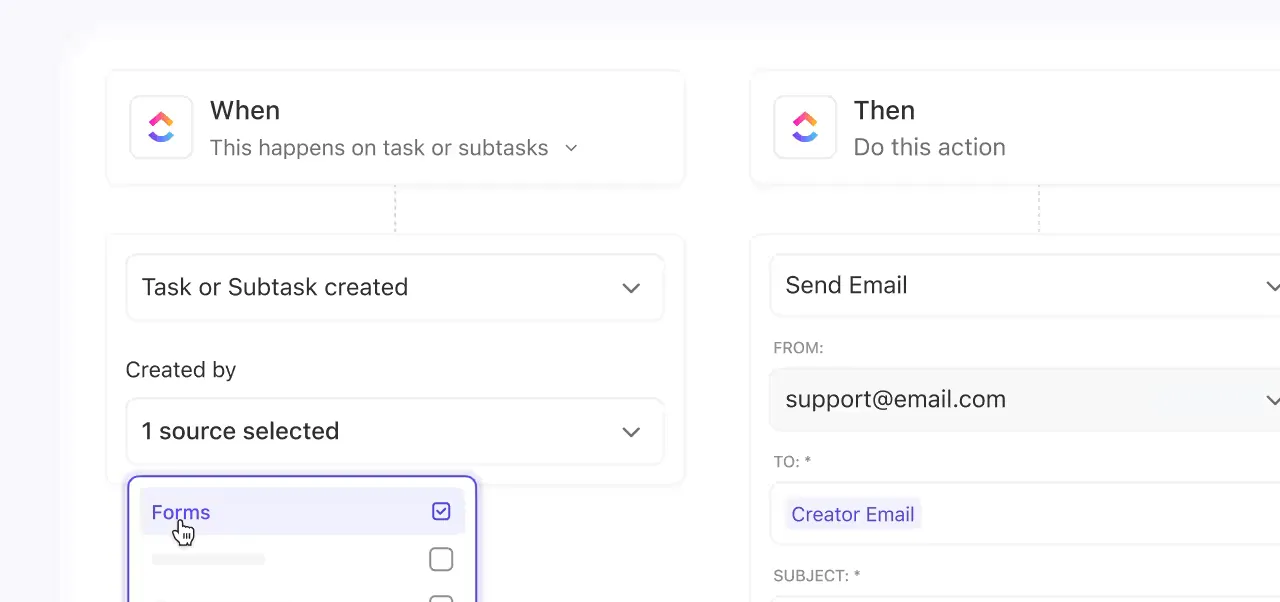
V průběhu přípravy vaší akce mohou automatizace spouštět kroky související s kontrolou a schvalováním. Když se stav úkolu změní například na „Registrace uzavřena“, ClickUp může automaticky:
- Přiřaďte úkol kontroly souladu dat s předpisy
- Přidejte komentář s označením odpovědné osoby, nebo
- Pošlete e-mailovou upomínku, abyste si ještě jednou ověřili přístup a znění souhlasu
Po skončení akce mohou s úklidem pomoci automatizace. Jakmile projekt dosáhne stavu „Akce dokončena“, může ClickUp vytvořit následné úkoly pro kontrolu uchovávání dat, archivaci seznamu účastníků nebo kontrolu mazání.
Tyto automatizace zajišťují konzistenci ve velkém měřítku, takže se nemusíte spoléhat na paměť ani na ruční kontroly.
Zabraňte úniku dat díky souhrnům, přepisům a kontrolám dodržování předpisů generovaným umělou inteligencí – vše na jednom místě
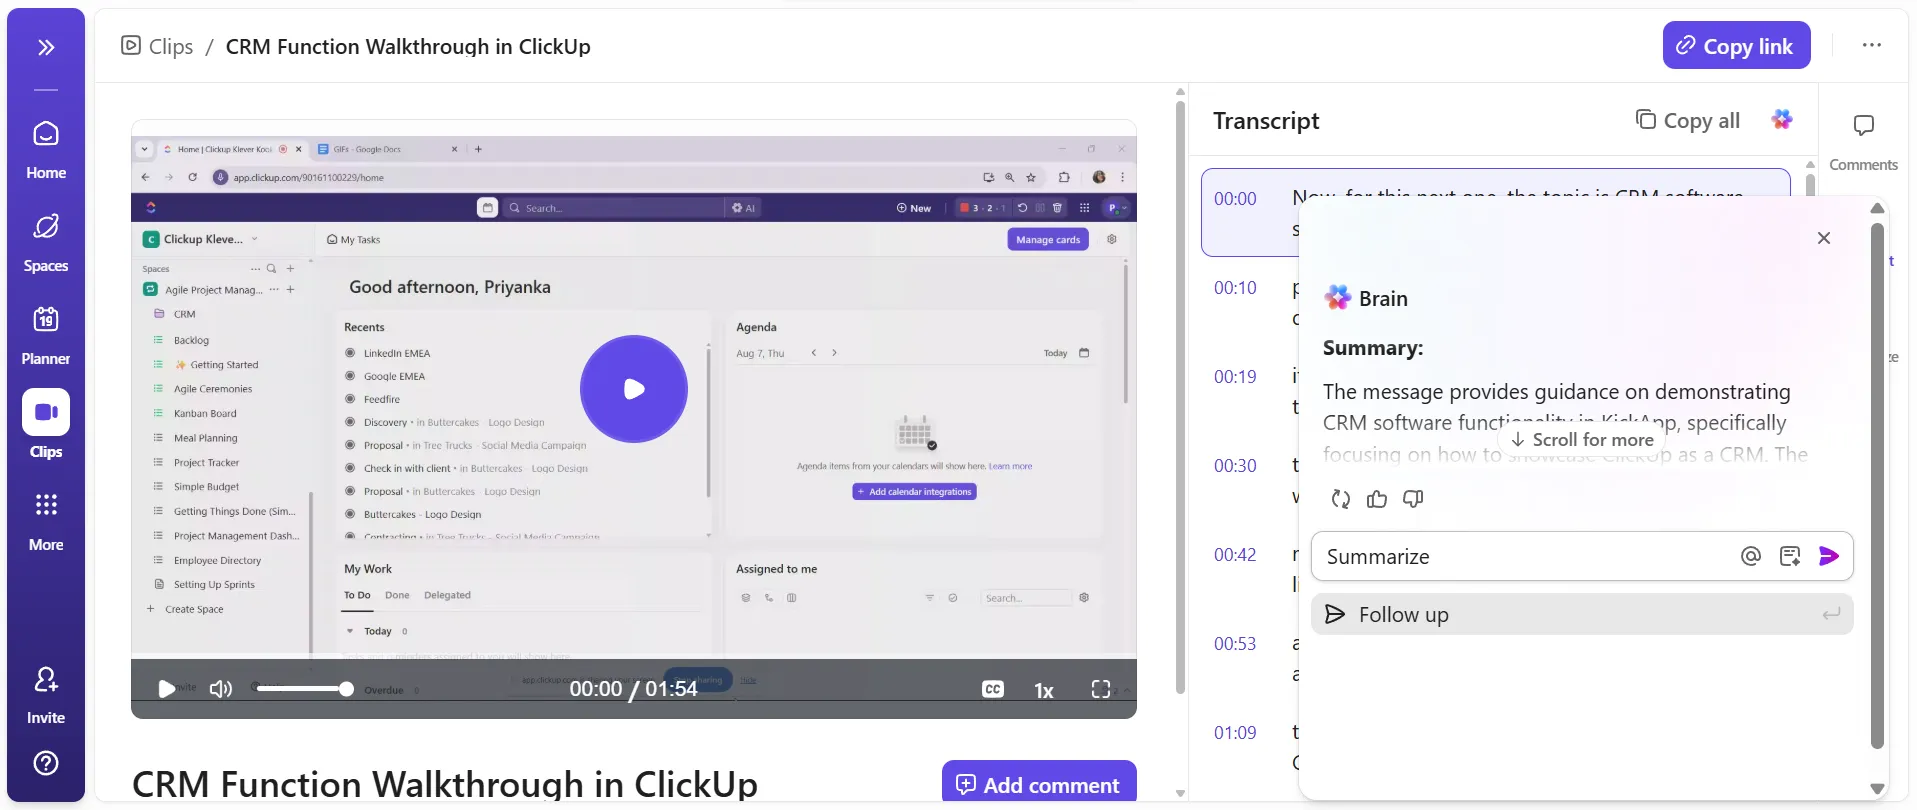
Během akcí se důležitá rozhodnutí přijímají na schůzkách, v chatech a ve sdílených dokumentech. Nástroje umělé inteligence v ClickUp, včetně ClickUp Brain, AI Notetaker a AI Fields, pomáhají tyto informace přehledně zaznamenávat.
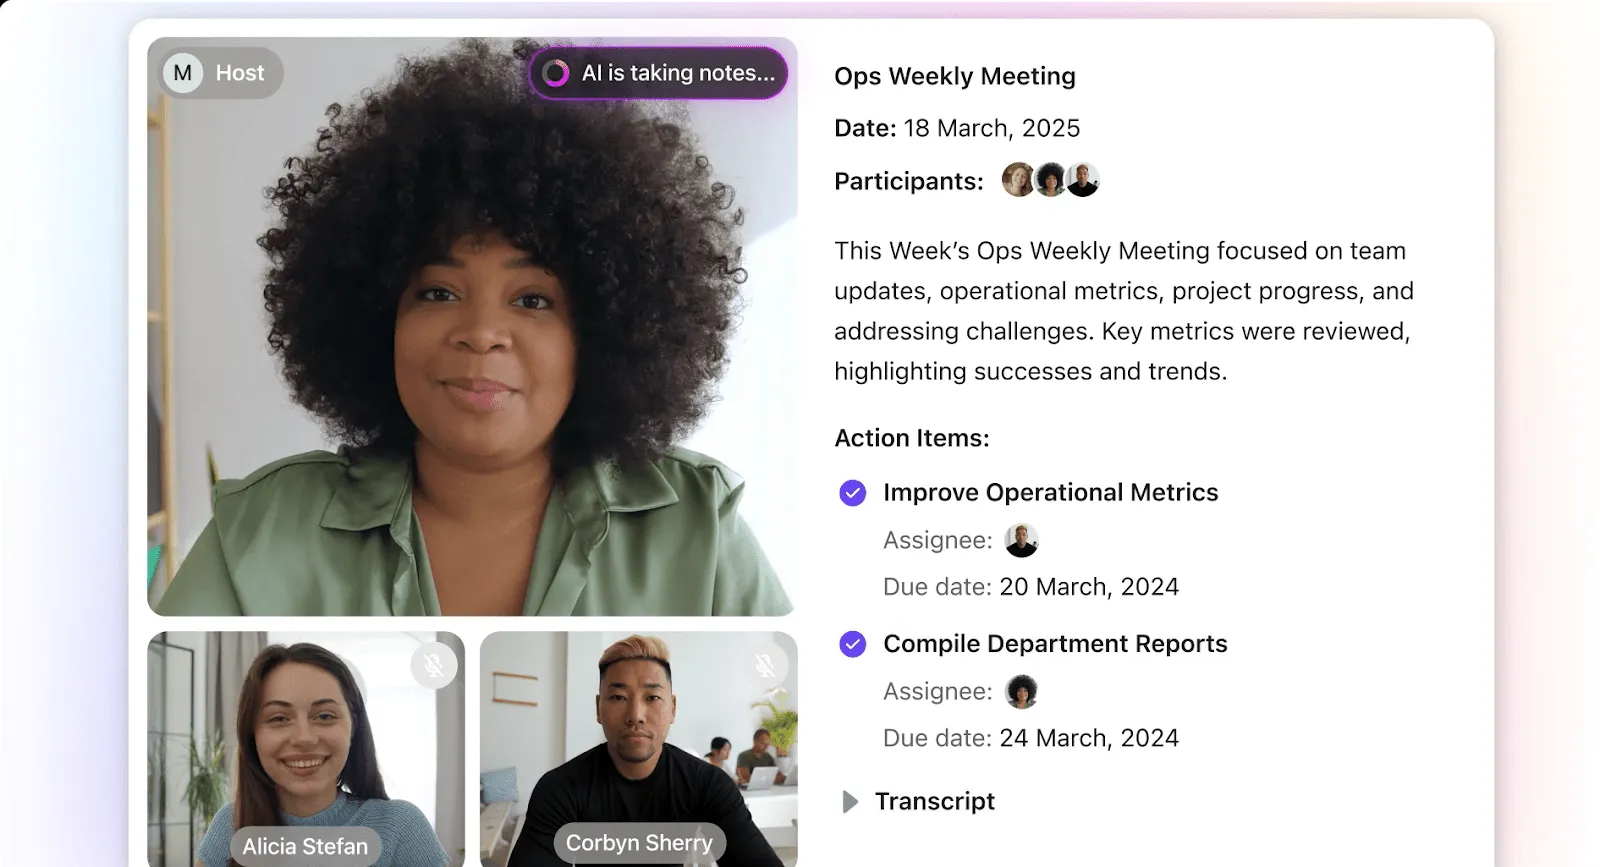
Shrnují diskuze a klíčové aktualizace napříč úkoly a dokumenty. Týmy nemusí ručně kopírovat poznámky do tabulek nebo externích nástrojů, čímž se zabrání roztříštění nebo ztrátě citlivých informací.
- ClickUp šifruje data zákazníků jak při přenosu, tak v úložišti pomocí protokolů odpovídajících průmyslovým standardům. Obsah generovaný umělou inteligencí je tedy chráněn stejným způsobem jako ostatní data o vašich akcích.
- Týmy si navíc zachovávají kontrolu nad přístupem. Souhrny jsou uloženy přímo v úkolech nebo dokumentech, které přebírají stávající oprávnění, pravidla sdílení a auditní protokoly. To znamená, že citlivé informace mohou zobrazovat pouze oprávnění uživatelé
- ClickUp navíc podporuje postupy minimalizace a uchovávání dat. Týmy mohou archivovat nebo mazat obsah, když již není potřebný. To pomáhá organizátorům akcí dodržovat nařízení GDPR, zákon CCPA a interní zásady.
📚 Přečtěte si také: Jak ClickUp chrání vaši bezpečnost díky souladu s normou SOC 2 typu 2
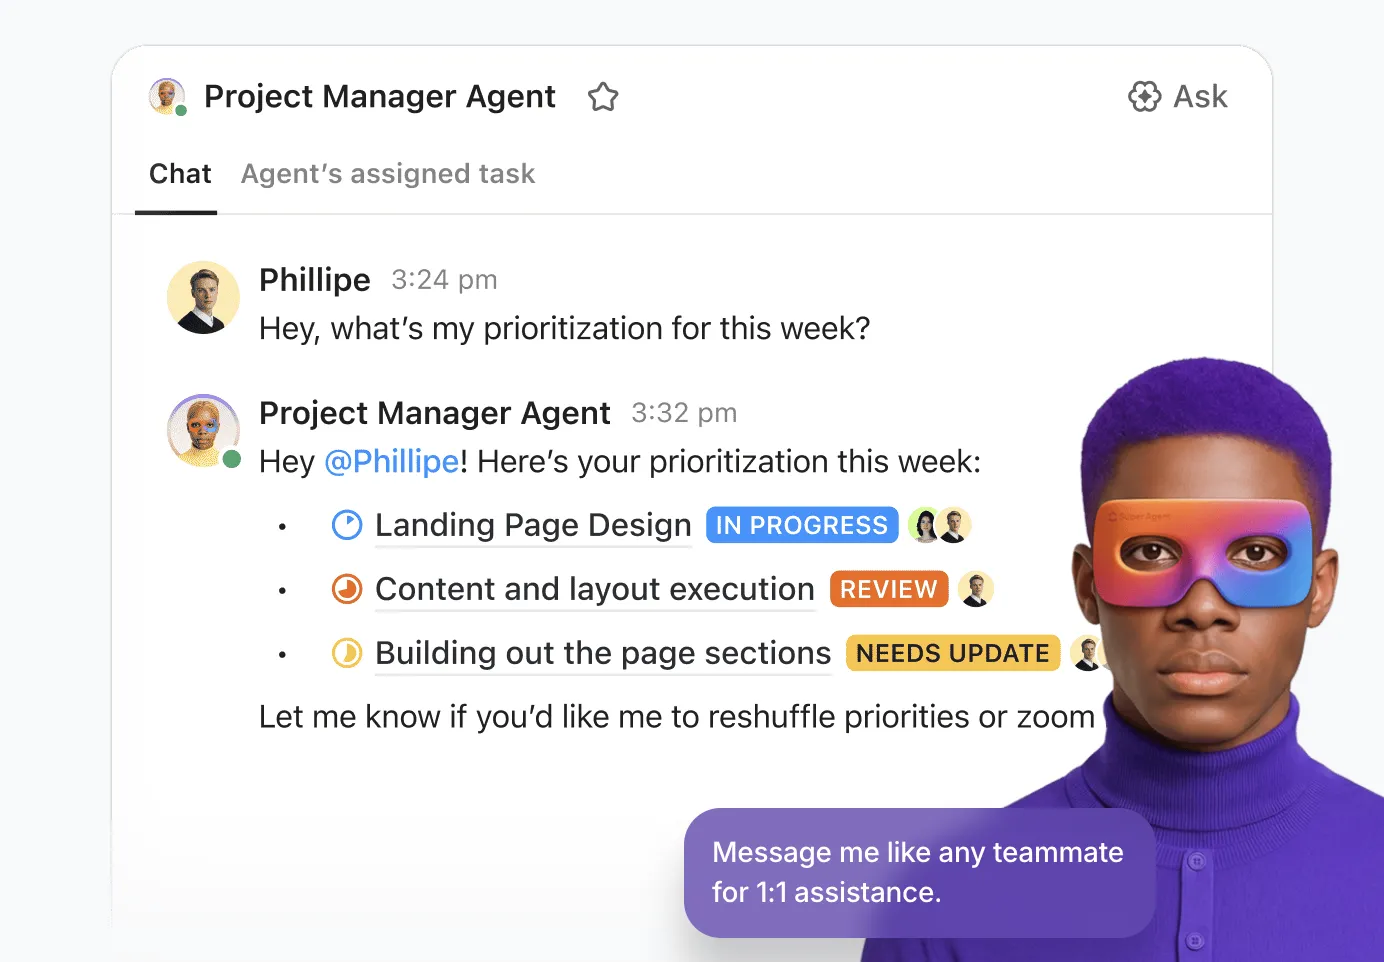
Spusťte AI Super Agents pro proaktivní bezpečnostní pracovní postupy
Pokud se vám zajištění bezpečnosti dat o akcích jeví jako spousta ruční práce, nemějte obavy.
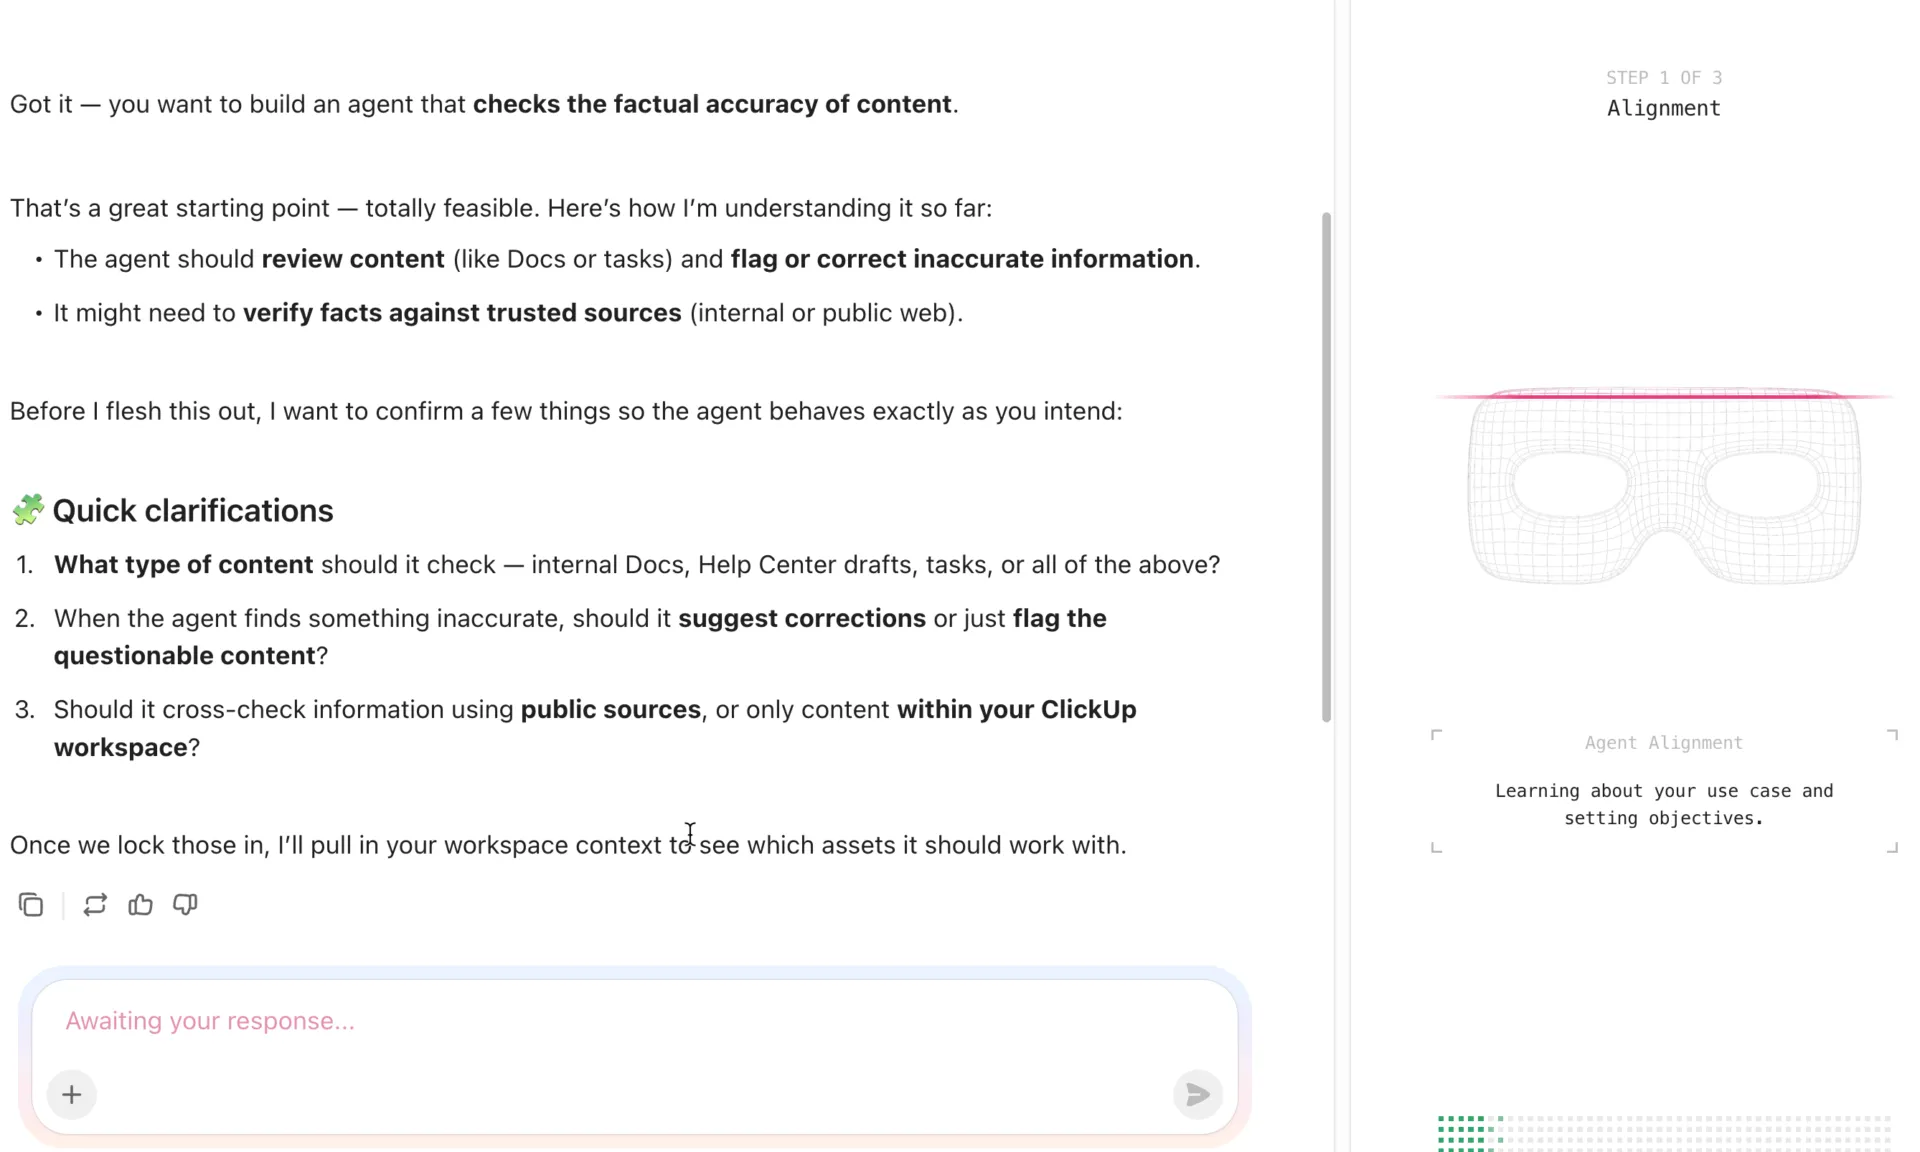
Superagenti s umělou inteligencí v ClickUp pomáhají týmům důsledně dodržovat bezpečnostní postupy a předpisy, aniž by to vyžadovalo další úsilí. Díky svým neomezeným znalostem a paměti fungují superagenti jako výkonní spolupracovníci s umělou inteligencí, kteří:
- Automatické vytváření úkolů pro kontrolu bezpečnosti: Spusťte nástroj Data Security Protection Agent, aby vytvářel úkoly při dosažení klíčových milníků, například při zahájení registrací nebo ukončení akce.
- Shrnutí aktivit pro audity a kontroly: Požádejte Audit Trail Agent, aby z úkolů, komentářů a dokumentů v ClickUpu vytvořil přehledné shrnutí. Díky tomu je snazší zkontrolovat, co a kdy se změnilo, aniž byste museli prohledávat protokoly aktivit.
- Zasílejte připomenutí k revizi zásad a souhlasů: Pomocí agentů informujte příslušné osoby, když nastane čas znovu zkontrolovat znění souhlasů, aktualizovat oznámení o ochraně osobních údajů nebo revidovat plány uchovávání dat
- Vytvářejte bezpečnostní kontrolní seznamy specifické pro jednotlivé akce: Nechte agenta Event Security Checklist Agent vytvořit jednoduché kontrolní seznamy pro přípravu před akcí, monitorování během akce a úklid dat po akci
🎥 Podívejte se na tento příklad agenta pro kontrolní seznam předpisů v akci!
⚡️ Rychlý tip: Toto jsou pouze příklady vlastních agentů, které můžete v ClickUp vytvořit (nejedná se nutně o přednastavené agenty). AI Super Agenty si můžete přizpůsobit podle svých potřeb, preferencí a způsobu práce! A díky nástroji Agent Builder s podporou přirozeného jazyka nemusíte napsat ani jediný řádek kódu!
Využijte předem připravené šablony k zajištění bezpečných pracovních postupů při pořádání akcí
Chcete postupy pro zabezpečení dat, které můžete opakovaně používat při každé akci?
Šablony ClickUp jsou vaším ideálním pomocníkem. Šablony pro plánování akcí vám pomohou rychle začít díky osvědčeným strukturám, které podporují jak realizaci akcí, tak správu zabezpečení dat.
Mezi ně patří například:
1. Šablona projektového plánu pro dodržování předpisů v ClickUp

Tato šablona vám poskytuje centrální místo, kde můžete naplánovat úkoly související s dodržováním předpisů, sledovat požadavky a přiřazovat odpovědnosti jednotlivým týmům. Pomocí vlastních polí můžete zaznamenávat milníky v oblasti regulace, připojovat směrnice v Docs a sledovat pokrok pomocí vestavěných zobrazení seznamu a tabule.
Proč se vám tato šablona bude líbit:
- Integrovaná struktura pro sledování souhlasů, auditů a právních kontrolních bodů
- Snadný přehled díky zobrazením, která na jednom místě ukazují vlastníky, termíny splnění a stav dodržování předpisů
- Zajišťuje, že dodržování předpisů je propojeno s širším rámcem práce na akcích, namísto toho, aby se jednalo o samostatnou izolovanou oblast
📚 Přečtěte si také: Nástroje pro správu dodržování předpisů
2. Šablona pro správu akcí v ClickUp
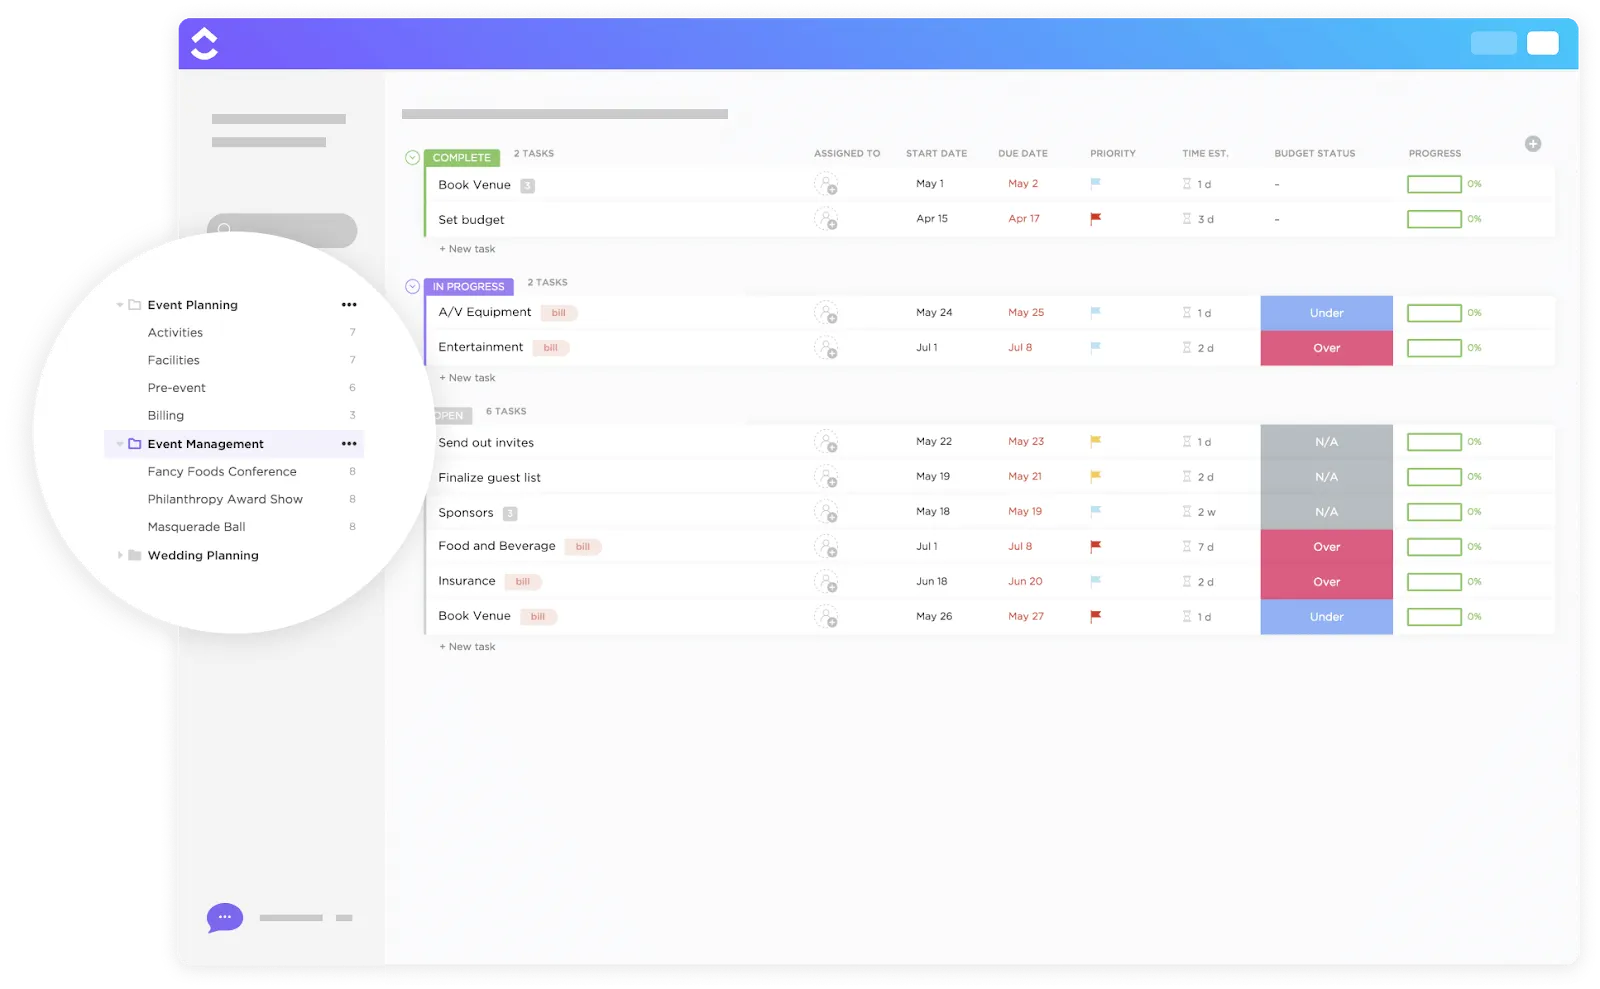
Plánování akcí může být velmi stresující. Tato šablona je vaším lékem.
Nabízí vlastní stavy, jako jsou Otevřeno, Probíhá a Dokončeno, které umožňují sledovat každý úkol. Vlastní pole usnadňují sledování rozpočtu, stavu plateb a dalších podrobností. A díky několika zobrazením (Seznam, Mapa, Časová osa, Rozpočet) můžete úkoly a náklady sledovat z různých úhlů pohledu. Můžete také přímo propojit vestavěné formuláře pro registrace s úkoly.
Proč se vám tato šablona bude líbit:
- Vizuální časové osy vám pomohou odhalit rizika v plánování ještě předtím, než se stanou problémy
- Náhledy na rozpočet zajišťují přehled o finančních závazcích i logistice
- Vlastní pole vám umožňují označit kategorie dat, které vyžadují nastavení ochrany soukromí
3. Šablona pro plánování akcí v ClickUp
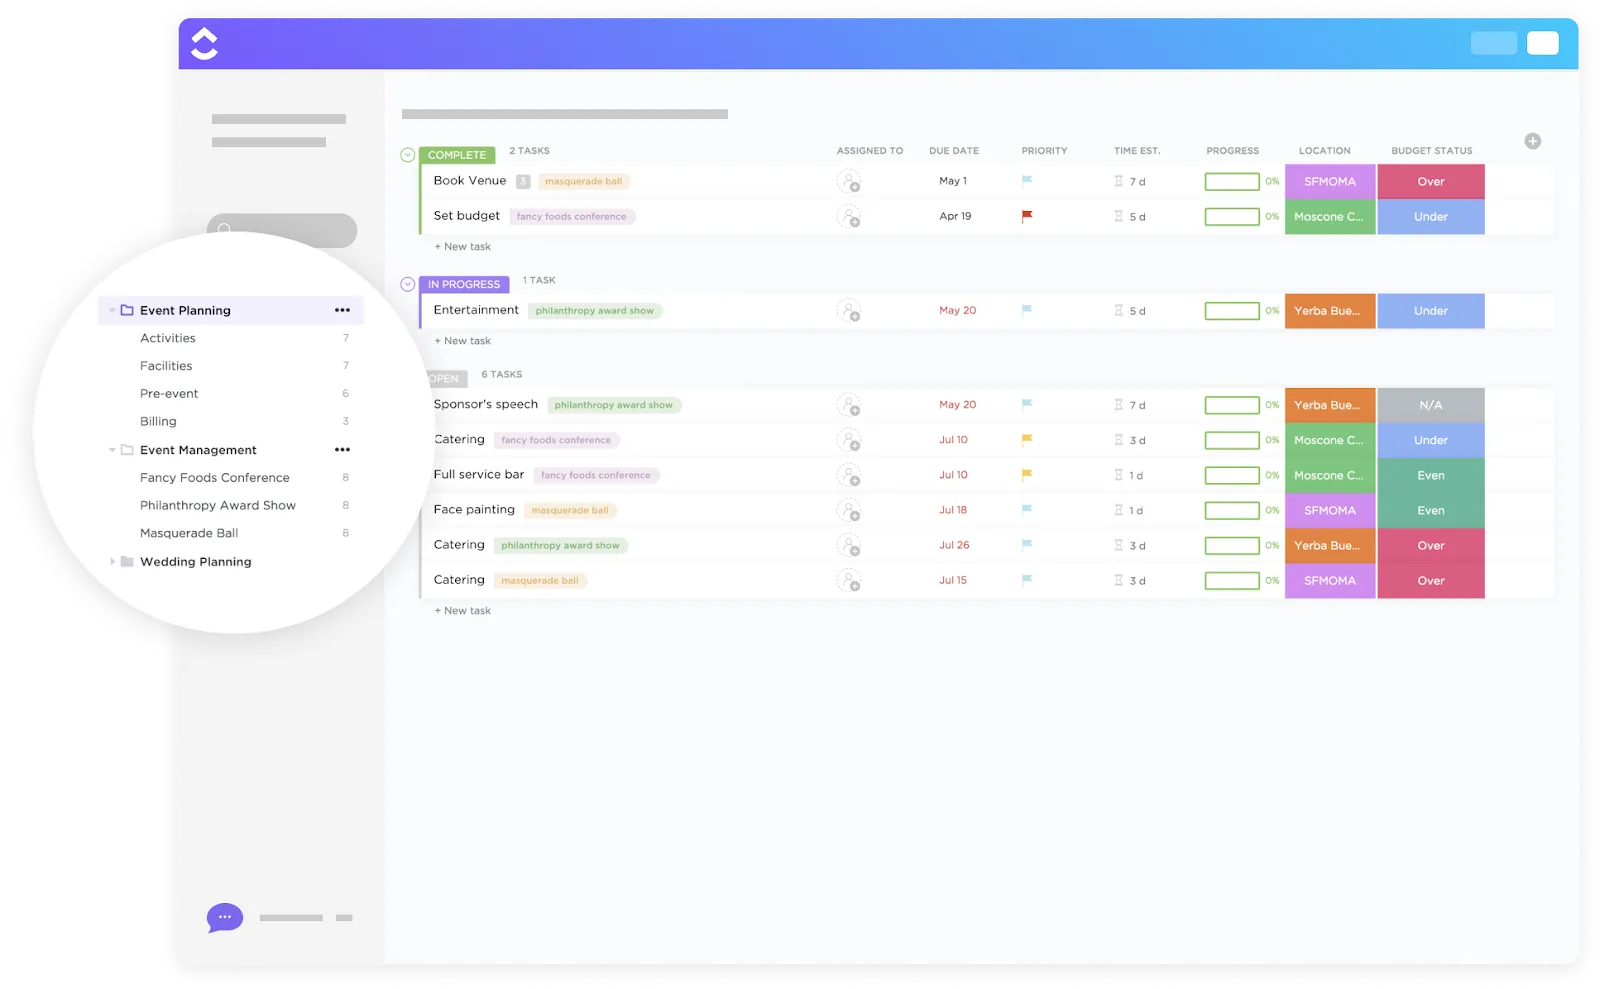
Tato šablona, navržená pro komplexní přípravu akcí, obsahuje předkonfigurované zobrazení, jako jsou Kalendář, Tabule a Časová osa, díky kterým můžete snadno organizovat harmonogramy akcí a jejich vzájemné závislosti. Navíc se hladce integruje s Docs pro ukládání smluv s dodavateli nebo pravidel pro účastníky.
Proč se vám tato šablona bude líbit:
- Díky různým vizuálním rozvržením je koordinace a kontrola hračkou
- Díky vestavěným polím a stavům se zkracuje doba potřebná k nastavení sledování úkolů
- Centralizuje plánování, dokumentaci a spolupráci na jednom místě
A to nejlepší? Každou z těchto šablon si můžete přizpůsobit tak, aby odrážela specifické požadavky vaší akce na správu dat a dodržování předpisů.
Závěr: Jednotný pracovní prostor, jednotná správa
Díky centralizaci plánování, realizace, dokumentace a zabezpečení akcí na jedné platformě pomáhá ClickUp týmům:
- Omezte stínové IT a nesourodé nástroje
- Zajistěte jednotné zásady přístupu pro všechny uživatele i data
- Sledujte aktivitu a dodržování předpisů bez nutnosti dalších bezpečnostních systémů
- Využijte umělou inteligenci k odhalení rizik dříve, než se stanou problémy
Ať už pořádáte místní setkání nebo globální hybridní summit, ClickUp zajistí, že vaše data o akcích budou v bezpečí, auditovatelná a řízená jednotnými pravidly. A uživatelé se shodují, že je to „zlatý standard“ pro správu akcí:
Jako kreativní ředitel společnosti zabývající se správou softwarových akcí považuji ClickUp za skutečný průlom. Design platformy je intuitivní, což mi usnadňuje organizaci a delegování úkolů v rámci mého týmu. Rozhraní mi připadá příznivé pro kreativní pracovní postupy, zejména když musím současně zvládat různé projekty související s akcemi. Nejvíce si cením funkce, která zefektivňuje komunikační kanály. Díky ClickUp mohu snadno zapojit členy týmu, opatřit konkrétní úkoly poznámkami s připomínkami k návrhu nebo dokonce připojit relevantní soubory, čímž zajistím, že všichni budou na stejné vlně. Poskytuje mi také stručné denní souhrny, které mi pomáhají posoudit pokrok mého týmu a v případě potřeby změnit směr. ClickUp v konečném důsledku nabízí kombinaci flexibility a struktury – což je v rychle se měnícím světě řízení akcí doslova zlatá kombinace.
Jako kreativní ředitel společnosti zabývající se správou softwarových akcí považuji ClickUp za skutečný průlom. Design platformy je intuitivní, což mi usnadňuje organizaci a delegování úkolů v rámci mého týmu. Rozhraní mi připadá příznivé pro kreativní pracovní postupy, zejména když musím současně zvládat různé projekty související s akcemi. Nejvíce si cením jeho schopnosti zefektivnit komunikační kanály. Díky ClickUp mohu snadno zapojit členy týmu, opatřit konkrétní úkoly poznámkami s připomínkami k designu nebo dokonce připojit relevantní soubory, čímž zajistím, že všichni budou na stejné vlně. Poskytuje mi také stručné denní souhrny, které mi pomáhají posoudit pokrok mého týmu a v případě potřeby změnit směr. ClickUp v konečném důsledku nabízí kombinaci flexibility a struktury – což je v rychle se měnícím světě řízení akcí doslova zlatá kombinace.
Průvodce implementací: Osvědčené postupy pro zabezpečení dat o akcích
Hrozby se rychle vyvíjejí. A stejně tak by se měla vyvíjet i vaše opatření v oblasti zabezpečení dat.
Nejjednodušší trik? Začleňte správu bezpečnostních informací do pracovního postupu při pořádání akcí. A nenechte žádnou fázi bez dozoru – od plánování až po závěrečné vyhodnocení.
Zde je návod, jak na to praktickým a opakovatelným způsobem:
Před akcí: Začleňte bezpečnost do plánu
Vaše bezpečnostní opatření by měla být zavedena dlouho před zahájením registrace. Rozhodněte se přesně, jaká data potřebujete, a zdůvodněte to.
V ClickUp si vytvořte speciální seznam „Bezpečnost akce“ s přehledem klíčových úkolů. Pomocí vlastních polí označte úkoly, které zahrnují práci s citlivými údaji, jako jsou registrace, skenování vstupenek atd.
Určete jasné odpovědné osoby pro tyto úkoly. Omezte přístup k datům pomocí oprávnění založených na rolích, aby mohli registrační údaje nebo smlouvy prohlížet pouze schválení členové týmu.
💡 Tip pro pokročilé: Vytvořte si pomocí kontrolních seznamů úkolů v ClickUp upravitelný kontrolní seznam pro zabezpečení dat, který můžete upravovat a používat pro více akcí. Pomocí ClickUp Docs zdokumentujte znění souhlasů, pravidla pro nakládání s daty a povinnosti dodavatelů. Dokument nastavte jako soukromý a sdílejte jej pouze se zúčastněnými stranami, které k němu potřebují přístup. Propojte tento dokument přímo s úkoly vaší akce, aby byly zásady viditelné i během jejího průběhu.
Během akce: Sledujte a kontrolujte přístup
Jakmile akce začne, zaměřte se na bezpečný přehled.
Pomocí dashboardů ClickUp můžete v reálném čase sledovat stav úkolů, odeslané formuláře a schválení, aniž byste odhalili nezpracovaná data o účastnících. Pokud během akce shromažďujete informace, směřujte je přes formuláře ClickUp s omezeným přístupem a předdefinovanými poli.
💡 Tip pro pokročilé: Nastavte citlivé úkoly nebo dokumenty v ClickUp jako soukromé, jakmile dosáhnou určitého stavu, například „Registrace uzavřena“ nebo „Akce probíhá“. Tím zabráníte úpravám na poslední chvíli a snížíte riziko náhodného úniku dat.
Po skončení akce: Zhodnocení, uchování a úklid
Po skončení akce zkontrolujte, kdo k čemu měl přístup, a zrušte všechna dočasná oprávnění. Data archivujte nebo smažte v souladu s vašimi zásadami uchovávání dat.
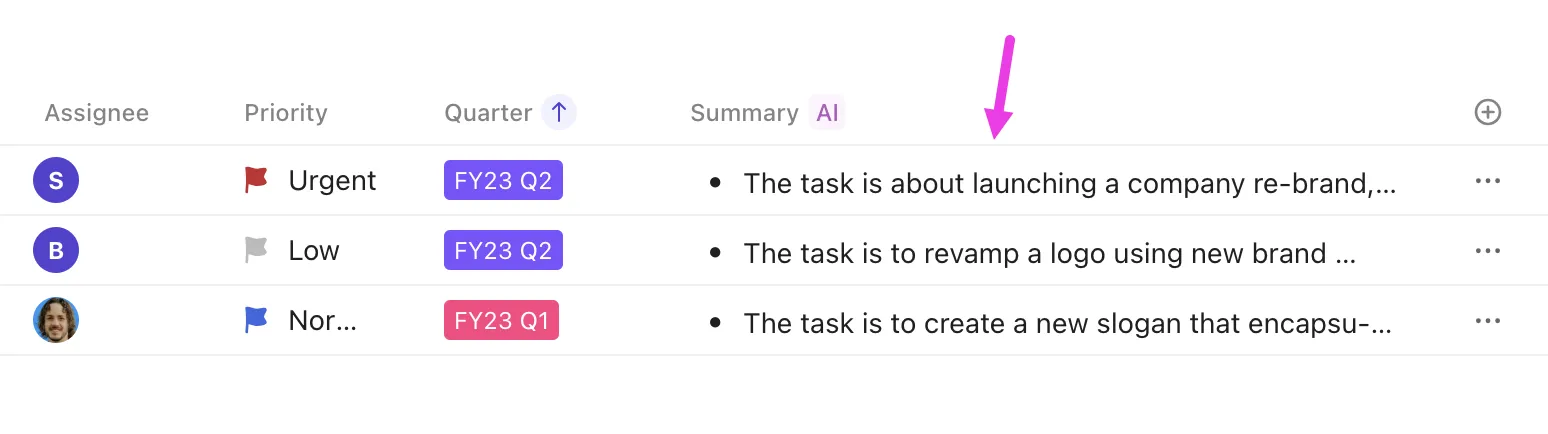
💡 Tip pro pokročilé: Využijte pole „AI Summary“ v ClickUp k vygenerování bezpečnostního přehledu po skončení akce na základě aktivity úkolů a komentářů. Poté spusťte na míru vytvořeného AI agenta, který vytvoří následné úkoly pro mazání dat, kontrolu souhlasů nebo prověření dodržování předpisů. Tím zajistíte 100% dodržování předpisů a vaše příští akce bude automaticky lépe zabezpečená.
Měření bezpečnosti a důvěry
Bezpečnost dat o akcích nespočívá pouze v zavedení kontrolních mechanismů. Jde o to vědět, zda tyto mechanismy skutečně fungují. Měření správných ukazatelů vám pomůže včas odhalit mezery, prokázat dodržování předpisů a budovat dlouhodobou důvěru u účastníků.
Dvě sady metrik, které by měl každý tým organizující akce sledovat, jsou:
Klíčové ukazatele výkonnosti (KPI) v oblasti bezpečnosti dat
Tyto metriky vám ukážou, jak dobře fungují vaše systémy a procesy:
- Počet bezpečnostních incidentů: Jakýkoli neoprávněný přístup, únik dat nebo zneužití systému – bez ohledu na to, jak malý. Trendy jsou důležitější než ojedinělé události
- Nesrovnalosti nebo mezery odhalené při auditu: Vynechané kontroly, neúplná dokumentace nebo problémy s oprávněními odhalené během interních či externích auditů
- Stížnosti uživatelů týkající se dat nebo přístupu: Účastníci nebo zaměstnanci hlásí obavy ohledně ochrany osobních údajů, nesprávného přístupu nebo zneužití dat
- Doba reakce na incidenty: Jak rychle váš tým detekuje, vyšetřuje a řeší bezpečnostní problémy. Rychlejší reakce obvykle omezuje dopad
Důsledné sledování těchto aspektů vám pomůže přejít od reaktivních oprav k proaktivní prevenci.
Důvěřujte metrikám, které signalizují důvěru účastníků
Důvěra se projevuje v chování, ne jen ve zprávách o dodržování předpisů:
- Zpětná vazba týkající se ochrany osobních údajů: Odpovědi v průzkumech nebo žádosti o podporu, které zmiňují bezpečnost dat, transparentnost nebo důvěru
- Míra souhlasu s odběrem: Vysoká míra souhlasu často signalizuje, že účastníci rozumí tomu, jak budou jejich údaje použity, a důvěřují tomu.
- Místa, kde uživatelé opouštějí formuláře: Náhlé opuštění formuláře může naznačovat nejasné znění souhlasu nebo požadavky na údaje, které se jeví jako nadměrné
🎯 Tyto metriky vám společně poskytnou jasný přehled o vašem bezpečnostním stavu. Ukazují vám, jak bezpečná je vaše akce a jak bezpečná se jeví lidem, na kterých vám záleží nejvíce.
Časté výzvy a jejich řešení
I týmy, které berou bezpečnost dat vážně, narážejí na reálná omezení. Zde jsou některé z nejčastějších výzev. A jak s nimi prakticky naložit:
- Příliš mnoho nástrojů, nedostatečný přehled: Data o akcích jsou často roztříštěna napříč platformami pro prodej vstupenek, tabulkami, chatovacími nástroji a CRM systémy. Tento druh roztříštěnosti práce zvyšuje riziko a ztěžuje audity✅ Řešení: Centralizujte plánování, dokumentaci a pracovní postupy do jednoho pracovního prostoru (například ClickUp!). A kde je to možné, omezte přesun dat mezi nástroji.
- Nejasné vlastnictví citlivých údajů: Když má přístup „každý“, mizí odpovědnost✅ Řešení: Určete jasné osoby odpovědné za registrační údaje, správu souhlasů a úklid po akci. Před každou akcí i po ní zkontrolujte přístupová oprávnění.
- Změny na poslední chvíli pod tlakem: Události se vyvíjejí rychle a narychlo provedené aktualizace často obcházejí bezpečnostní kontroly✅ Řešení: Využijte předem připravené pracovní postupy, oprávnění a automatizace, aby se bezpečnost v kritických momentech nespoléhala pouze na paměť
- Nadměrné shromažďování údajů o účastnících: Žádání o příliš mnoho informací zvyšuje riziko a snižuje důvěru✅ Řešení: Pravidelně kontrolujte formuláře a odstraňujte pole, která neslouží jasnému účelu. Pokud je nemůžete úplně odstranit, nastavte je jako volitelná, aby se lidé cítili pohodlněji při sdílení informací.
- Data po skončení akce jsou zapomenuta: Pokud zůstane přístup otevřený dlouho po skončení akce, stává se to bezpečnostní mezerou✅ Řešení: Naplánujte automatická připomenutí nebo úkoly pro archivaci, smazání nebo kontrolu dat po skončení akce.
Zajistěte, aby bezpečnost dat o akcích byla záměrná (nikoli náhodná)
Už jistě víte, že bezpečnost dat o akcích není jen položka, kterou stačí zaškrtnout v den konání akce. Jedná se o postup, který se táhne napříč plánováním, realizací i následnými kroky.
Právě proto chytré týmy organizující akce začleňují bezpečnost do svých pracovních postupů. Zavádějí opatření zaměřená na to, na čem záleží, a snižují rizika díky důslednosti.
Pokud vaše platforma pro pořádání akcí podporuje jasnou kontrolu přístupu, auditovatelnost a odpovědné využívání umělé inteligence, je správa bezpečnosti snazší a lze jí více důvěřovat. Právě zde přirozeně zapadá pracovní prostor Converged AI od ClickUp. Je to jedna z mála platforem, která spojuje plánování akcí, správu dat a pracovní postupy založené na umělé inteligenci.
Cíl? Aby bezpečnost vaši akci podporovala, místo aby ji brzdila.
Chcete pořádat akce s velkým dopadem, aniž byste ohrozili bezpečnost dat? Vyzkoušejte ClickUp zdarma!
Často kladené otázky (FAQ)
Která data by měla být při pořádání akcí považována za citlivá?
Mezi citlivá data o akcích patří vše, co může identifikovat účastníka nebo ovlivnit jeho soukromí. Patří sem jména, kontaktní údaje, platební informace, identifikátory polohy, IP adresy, sledování chování a biometrické nebo jedinečné identifikátory.
Je používání umělé inteligence k monitorování účastníků akcí (video, chování) legální?
Využití umělé inteligence k monitorování účastníků může být legální pokud je v souladu s platnými zákony a pravidly pro získávání souhlasu. V EU vyžaduje GDPR transparentnost, zákonný základ a jasný souhlas se shromažďováním videozáznamů nebo údajů o chování. V USA se zákony liší podle jednotlivých států a kontextu. Vždy sdělte, jaké údaje shromažďujete a proč, a poskytněte účastníkům možnost odhlášení.
Jaké jsou osvědčené postupy v oblasti šifrování pro platformy určené k pořádání akcí?
Dobré šifrování znamená ochranu dat jak při přenosu, tak v klidu. Pro síťový provoz používejte protokol TLS/SSL (alespoň TLS 1.2) a pro uložená data silné šifrovací algoritmy, jako je AES-256.
Jak postupovat v případě úniku dat, pokud k němu dojde během akce nebo po ní?
Pokud dojde k narušení bezpečnosti, jednejte rychle. Postupujte podle svého plánu pro řešení incidentů: omezte rozsah narušení, vyhodnoťte dopad a informujte dotčené strany. Podle nařízení GDPR musíte závažná narušení nahlásit orgánům do 72 hodin. Zaznamenejte, co se stalo, jak jste reagovali a jaké kroky jste podnikli, abyste zabránili opakování.
Jak dlouho by se měla data o akcích uchovávat?
Data uchovávejte pouze po dobu, po kterou je potřebujete pro vámi stanovený účel. GDPR a podobné zákony kladou důraz na minimalizaci dat a omezení účelu. Jakmile data již nepotřebujete pro akci nebo pro dodržování právních předpisů, měli byste je archivovat nebo smazat.
Jaké postupy týkající se souhlasu vyžadují nařízení GDPR a zákon CCPA?
Podle nařízení GDPR musíte před shromažďováním osobních údajů získat výslovný a informovaný souhlas. Souhlas musí být konkrétní, oddělený a odvolatelný. Podle zákona CCPA musíte obyvatele Kalifornie informovat o tom, jaké údaje shromažďujete, proč a jak budou použity, a poskytnout jim právo odmítnout prodej nebo sdílení údajů.
Jak si mohou menší organizátoři akcí dovolit kvalitní zabezpečení?
Začněte se základy: omezte sběr dat na to, co skutečně potřebujete, používejte silná hesla a vícefaktorové ověřování a centralizujte práci na bezpečných platformách. Můžete také využít vestavěné bezpečnostní funkce nástrojů, které již používáte.
Splňuje ClickUp hlavní předpisy v oblasti ochrany osobních údajů?
ClickUp je navržen s důrazem na silné postupy v oblasti ochrany soukromí a bezpečnosti, včetně šifrování dat při přenosu i v úložišti a přísných zásad ochrany soukromí, které jsou v souladu s požadavky GDPR a CCPA. Podporuje také export dat, jejich mazání a podmínky dohody o zpracování dat (DPA), aby pomohl zákazníkům splnit požadavky na dodržování předpisů.