Çoğumuz için her şey tek bir MCP sunucusuyla başlar. Bir geliştirici GitHub'ı Claude veya Cursor'a bağlar ve sistem çalışır. Ardından biri Slack'i, sonra Jira'yı, sonra da şirket içi bir veritabanını ekler.
Altı ay sonra, her geliştiricinin kendi yapılandırma dosyası, API anahtarları ve sunucu listesi olur.
Şu anda hangi ajanların üretim verilerine erişebileceğini bilmiyorsunuz. Bir mühendis işten ayrıldığında, onun oluşturduğu her bir belirteci tek tek izlemek zorunda kalıyorsunuz. Yeni bir sunucu eklemek, 15 müşteri yapılandırmasını elle güncellemek anlamına geliyor.
Korkutucu olan kısım: bir ajan beklenmedik bir şey yaptığında, bunun neden gerçekleştiğini açıklayabilecek tek bir günlük bile bulunmuyor.
Tokenler ikinci maliyet kalemidir. Bağlı her sunucu, araç tanımlarını bağlam penceresine yükler. Beş sunucudan oluşan bir kurulumda, Anthropic, ajanın tek bir isteği okumadan önce yaklaşık 55.000 belirteçlik araç tanımı ölçtü.
Dolayısıyla, birden fazla MCP sunucusunu yönetmek iki göreve indirgenir: erişimi tek bir yerden kontrol etmek ve her bir ajanın araç listesini küçük tutmak. Bir MCP ağ geçidi, ilk görevi ön tanımlı olarak yerine getirir. İkinci görevi ise yalnızca araçları filtrelerken veya ararken yerine getirir. Değerlendirilmeye değer beş ağ geçidini, her birinin maliyetini ve ajanlarınızı etkilemeden bir ağ geçidini nasıl devreye alabileceğinizi inceliyoruz.
Özet: Birden fazla MCP sunucusunu büyük ölçekte yönetmek için, bunları tek bir MCP ağ geçidinin arkasına yerleştirin. Ağ geçidi, her bir aracı kimin çağırabileceğini kontrol eder, kimlik bilgilerini saklar ve her araç çağrısını günlüğe kaydeder. Herhangi bir bağlantı kurmadan önce, kullanılmayan araçları eleyin ve her takıma yalnızca ihtiyaç duyduğu araçları verin. Ağ geçidi, yalnızca araçları filtrelerken veya ararken modelin bağlamını küçültür. Önce salt okunur sunucuları taşıyın ve üretim trafiğini yönlendirmeden önce her şeyi ağ geçidi üzerinden test edin.
Ajanlarınızın çalıştığı yere göre bir ağ geçidi seçin:
- Composio: Yüzlerce SaaS uygulaması için yönetilen kimlik doğrulama; çalıştırmak için sunucuya gerek yoktur
- Docker MCP Ağ Geçidi: yerel geliştirme; her sunucu kendi konteynerinde çalışır (ücretsiz, MIT lisansı)
- IBM ContextForge: her takım için bir araç seti gerektiren kendi sunucusunda barındırılan kurulumlar ve MCP araçlarına dönüştürülmüş REST API'leri (ücretsiz, Apache 2.0)
- Kong AI Gateway: Halihazırda Kong kullanan ve API ile MCP trafiği için aynı politikaları uygulamak isteyen takımlar (aylık 25 $'dan başlayan fiyatlarla)
- Amazon Bedrock AgentCore Ağ Geçidi: AWS üzerinde, çağrı anında araçlarda arama yapması gereken ajanlar (çağrı başına ücretlendirilir)
MCP Ağ Geçidi Nedir?
Bir MCP ağ geçidi, AI müşterileriniz ile MCP sunucularınız arasında yer alan tek bir uç noktadır. Claude, Cursor veya kendi ajansınız, tek bir kimlik bilgisiyle bu ağ geçidine bir kez bağlantı kurar. Ağ geçidi, arkasındaki tüm sunucuları yönetir.
Bir istek geldiğinde, ağ geçidi istek sahibinin kim olduğunu ve o kullanıcının veya aracının hangi araçları görebileceğini kontrol eder. Her bir üst akış sunucusundan araç tanımlarını alır ve adların başına önek ekler; böylece github_create_issue ile jira_create_issue arasında çakışma olmaz. Filtrelediğiniz her şey atılır, böylece model tek bir temiz liste görür.
Model bir araç seçtiğinde, ağ geçidi çağrıyı o aracın sahibi olan sunucuya yönlendirir ve o sunucunun kimlik bilgilerini ek dosya olarak ekler. Çoğu üründe, aracı bu bilgileri asla elinde tutmaz. Her çağrı tek bir noktadan geçer, böylece ağ geçidi neyin çağrıldığını, kim tarafından çağrıldığını ve neyin geri döndüğünü kaydedebilir.
Araç seçiminde ve sunucu güvenliğinde filtreleme ve izinlerin yapılandırılması önemli bir bağımlılıktır; bu konuyu aşağıdaki "nasıl yapılır" bölümünde ele alacağız.
Not: Bağlantının istemci tarafı hakkında daha fazla bilgi edinmek için bir MCP müşterisinin nasıl çalıştığına bakın. Protokolün temelleri hakkında bilgi edinmek için Model Context Protocol(MCP) giriş kılavuzumuzdan başlayın.
Bir MCP ağ geçidi, kayıt defteri, LLM ağ geçidi veya API ağ geçidinden nasıl farklıdır?
Dördü de müşteri ile ihtiyaç duyduğu şey arasında yer alır; bu yüzden takımlar bunları birbirine karıştırır.
Aradaki fark, her birinin işlediği trafik türüdür. Bir MCP ağ geçidi, bir ajanın bir aracı çağırıp çağıramayacağına karar verirken, bir kayıt defteri yalnızca müşterilere hangi sunucuların mevcut olduğunu bildirir ve hiçbir zaman bir isteği iletmez. LLM ve API ağ geçitleri farklı trafik türlerini işler: ilki, bir komut istemine hangi modelin yanıt vereceğini seçer; ikincisi ise hizmetlerinize yapılan sıradan HTTP çağrılarını korur.
| Katman | Neyi taşır | Cevapladığı soru | Örnekler |
| MCP ağ geçidi | MCP sunucularına yapılan araç çağrıları | Bu ajan, bu aracı çağırabilir mi? | Docker MCP Ağ Geçidi, IBM ContextForge, Amazon Bedrock AgentCore Ağ Geçidi |
| MCP kayıt defteri | Sunucularla ilgili meta veriler | Hangi sunucular var ve nerede bulunuyorlar? | Resmi MCP Kayıt Defteri |
| LLM ağ geçidi | Model çıkarım istekleri | Hangi model ihtiyaçlarınızı karşılıyor ve bunun maliyeti nedir? | Kong AI Gateway, LiteLLM |
| API ağ geçidi | HTTP ve gRPC trafiği | Bu istek yetkilendirilmiş mi? | Kong Gateway, Amazon API Gateway |
Uygulamada ise sınırlar belirsizleşir. Örneğin, Kong AI Gateway gibi araçlar LLM ve MCP trafiğini tek bir kontrol düzlemi üzerinden iletirken, ContextForge ağ geçidinin yanı sıra bir kayıt defteri de çalıştırır. Ürünleri karşılaştırırken, her birinin gerçekte hangi katmanları kapsadığını kontrol edin.
Anthropic, GitHub, PulseMCP ve Microsoft tarafından desteklenen resmi MCP Kayıt Defteri, Eylül 2025’te kullanıma sunuldu. Bir yıl sonra hâlâ önizleme aşamasındadır. Sunucuları keşfetmek için kullanın, ancak onaylanmış sunucuların kendi listesini de tutun.
MCP ağ geçidi, belirteç kullanımını azaltır mı?
Evet, ancak yalnızca araçları filtrelediğinde veya aradığında. Her MCP sunucusu bir dizi araçla birlikte gelir ve her aracın, yapay zekanın onu kullanabilmesi için önce okuması gereken yazılı bir açıklaması vardır. Ve bu açıklamalar belirteç tüketir. Bir ağ geçidi, tüm sunucularınızı tek bir yerde toplar. Filtreleme yapacak şekilde ayarlamadığınız sürece, yapay zekaya her sunucudaki tüm araçları göstermeye devam eder; dolayısıyla yapay zeka, eskisi gibi aynı açıklama yığınını okur.
Ağ geçidi, bir görevin ihtiyaç duymadığı araçları gizlediğinde belirteç tasarrufu sağlarsınız.
Örnek: Anthropic’in kendi verileri, ağırlığın nerede olduğunu gösteriyor. Beş sunuculu bir kurulumda GitHub, yaklaşık 26.000 belirteç değerinde 35 araç sağlarken, Slack ise yaklaşık 21.000 belirteç değerinde 11 araç ekliyor. Sentry, Grafana ve Splunk ise aralarında yaklaşık 8.000 değerinde 12 araç daha ekliyor. Bu, konuşma başlamadan önce 58 araç ve yaklaşık 55.000 belirteç anlamına geliyor ve bunun neredeyse yarısını tek başına GitHub oluşturuyor. Jira’nın eklenmesi 17.000 belirteç daha ekliyor. Anthropic, optimizasyon öncesinde araç tanımlarının 134.000 belirteç’e ulaştığını belirtiyor.
Maliyet, sorunun sadece yarısıdır. Sık karşılaşılan bir hata kaynağı, modelin yanlış aracı seçmesi veya yanlış parametreleri aktarmasıdır. Bu durum, özellikle "notification-send-user" ve "notification-send-channel" gibi birbirine yakın araç adlarında ortaya çıkar. Anthropic'in belgelerine göre, kullanılabilir araç sayısı 30 ila 50'yi aştığında araç seçiminde bozulma başlar ve birkaç sunucu tek başına bu sınırı aşmanıza neden olabilir.
Anthropic'in önerdiği çözüm, önceden bir arama aracı yüklemek ve bir görevin ihtiyaç duyduğu yalnızca üç ila beş aracı çağırmaktır. 50'den fazla MCP aracının kullanıldığı bir testte, toplam bağlam yaklaşık 77.000 belirteçten yaklaşık 8.700'e düştü; Anthropic bunu %85'lik bir azalma olarak bildiriyor. Şirketin dahili MCP değerlendirmelerindeki doğruluk oranı da yükseldi: Opus 4, araç araması etkinleştirildiğinde %49’dan %74’e, Opus 4.5 ise %79,5’ten %88,1’e çıktı.
Şirketin MCP ile kod yürütme konusundaki bulguları daha da ileri gidiyor. Bir ajan, araç dosyalarının bulunduğu bir klasörü tarayıp yalnızca ihtiyaç duyduğu tanımları okuduğunda, Google Drive'dan Salesforce'a bir ş Akışı'ndaki belirteç sayısı 150.000'den 2.000'e düştü. Ancak bu yaklaşım, ajanın yazdığı kod için sanal bir ortam gerektirir ve bu da kendi başına bir işletme maliyeti oluşturur.
Ağ geçitleri, bu konuda harekete geçmeniz için size iki yol sunar.
İlk yöntem, araç listelerini manuel olarak daraltmaktır. Docker’ın profilleri, sunucu başına tek tek araçları izin listesine eklemenize olanak tanır; ContextForge’un sanal sunucuları, birkaç üst akış sunucusundan özenle seçilmiş bir kümeyi yayınlar; Composio’nun Tool Router’ı ise bir oturumu sabit bir listeye bağlayabilir.
İkincisi, çağrı anında arama yapma özelliğidir. AgentCore Gateway, ajanların düz dilde sorgu yapabildiği yerleşik bir anlamsal arama aracı içerir; ayrıca Composio da çalışma zamanında araçları bulabilir.
Anthropic’in önerisi, tanımlar 10.000 belirteçi aştığında veya 10 veya daha fazla aracınız olduğunda harekete geçmeniz yönündedir. Çoğu yapay zeka ş akışı otomasyonu kurulumu bu sınırı hızla aşar; çoklu ajan ş akışları ise daha da çabuk aşar.
Not: Arama işleminin kendi sınırları vardır. Aralık 2025'te 2.792 araç üzerinde yapılan bir karşılaştırma testinde, rakip bir optimize edici satan Stacklok, Anthropic'in araç arama özelliğinin doğru aracı %34 oranında seçtiğini tespit etti. Başka bir tedarikçi olan Arcade ise 4.027 araç arasında %56 ile %64 arasında bir arama doğruluğu bildirdi. Her iki test de Anthropic’in araç arama özelliği beta aşamasındayken gerçekleştirildi; bu nedenle, herhangi bir arama katmanına güvenmeden önce kendi kataloğunuzda test edin.
En İyi MCP Ağ Geçitleri Hangileridir?
Kendilerini MCP ağ geçidi olarak adlandıran pek çok ürün vardır ve bunlardan bazıları aslında sunucu dizinlerine daha yakındır. Bu liste, kurulumunuzun ortasında yer alan araçlara odaklanmaktadır. Ajanlarınız tek bir uç noktaya bağlanır, ağ geçidi bu uç noktanın arkasındaki sunucularınıza ulaşır ve siz de geçen veriler üzerinde en az bir gerçek kontrol sahibi olursunuz.
Bu kontrol, bir oturum açma işlemi, bir araç izin listesi veya bir denetim günlüğü olabilir.
Beş tanesi elemeyi geçti. Hepsi aynı sorunu çözüyor, ancak farklı yöntemlerle. Doğru seçim, ajanslarınızın halihazırda nerede çalıştığına bağlıdır: bir geliştiricinin dizüstü bilgisayarı, kendi altyapınız, mevcut bir Kong kurulumu, AWS veya SaaS uygulamaları.
| Ağ Geçidi | En uygun olduğu durumlar | Öne çıkan özellik | Başlangıç fiyatı | Nerede yetersiz kalıyor |
| Docker MCP Ağ Geçidi | Docker Desktop üzerinde yerel geliştirme | Her sunucu kendi konteynerinde çalışır ve profillerde araca özel izin listeleri bulunur | Ücretsiz, açık kaynak (MIT) | Yönetişim sürümü, yalnızca Docker Satış ekibi aracılığıyla davetle erişilebilir. |
| IBM ContextForge | Kendi sunucularında barındırma yapan platform takımları | Sanal sunucular her takıma kendi araç setini sağlar ve REST veya gRPC API'leri MCP araçları haline gelir | Ücretsiz, açık kaynaklı (Apache 2.0) | Çalıştırma, yama uygulama ve ölçeklendirme işlemlerini kendiniz gerçekleştirirsiniz |
| Kong AI Ağ Geçidi | Halihazırda Kong Konnect'i kullanan takımlar | API, LLM ve MCP trafiği için tek bir politika motoru; araç başına erişim kontrolü | Sunucusuz kontrol düzlemi başına aylık 25 dolar | SSO ve platform denetim günlükleri yalnızca Enterprise sürümünde mevcuttur |
| Amazon Bedrock AgentCore Ağ Geçidi | AWS üzerinde çalışan ajanlar | Yerleşik semantik araç arama özelliği; AgentCore Identity ek ücret ödemeden dahildir | Çağrı başına ödeme, minimum ücret yok | AgentCore hizmetlerinin birçoğunda uygulanan kullanıma dayalı fiyatlandırma, aylık maliyetlerin tahmin edilmesini zorlaştırır |
| Composio | Sunucu çalıştırmadan ajanları birçok SaaS uygulamasına bağlayan takımlar | Tek bir Tool Router oturumunda 1.500'den fazla uygulama için yönetilen kimlik doğrulama, ayrıca sabit araç listeleri veya çalışma zamanı araç araması | Ayda 100.000 araç çağrısı için ücretsiz | Kendi bulutunuzu kullanma (BYOC) dağıtımı kurmadığınız sürece, araç çağrıları ve depolanmış kimlik bilgileri Composio’nun bulutu üzerinden yürütülür. |
ClickUp'ta yazılımları nasıl değerlendiriyoruz?
Editör takımımız şeffaf, araştırmaya dayalı ve tedarikçi tarafsız bir süreç izler; bu sayede önerilerimizin gerçek ürün değerine dayandığından emin olabilirsiniz.
İşte ClickUp'ta yazılımları nasıl incelediğimize dair ayrıntılı bir özet.
1. Docker MCP Ağ Geçidi (Docker Desktop üzerinde yerel geliştirme için en uygun seçenek)
Docker MCP Ağ Geçidi, Docker Desktop’taki MCP Toolkit’in arkasındaki açık kaynaklı motordur. Toolkit etkin haldeyken Desktop’u zaten kullanıyorsanız, ağ geçidi ek bir kurulum gerektirmeden arka planda çalışır. Sunucu sayısının aşırı artmasına karşı sunduğu çözüm, konteynerlerdir. Her MCP sunucusu, sınırlı ayrıcalıklar, ağ erişimi ve kaynaklarla kendi konteynerinde çalışır ve ağ geçidi, bir ajanın araçlarından birine ihtiyaç duyduğu zaman sunucuyu başlatır.
Profiller, kurulum ayarlarını tek bir yerde toplar. Bir profil, bir projenin ihtiyaç duyduğu sunucuları gruplandırır ve Cursor, VS Code, Claude Desktop veya Claude Code gibi bağlandığınız her müşteri aynı kurulum ayarlarını kullanır. Bir profili, ekip arkadaşlarınızın alabilmesi için bir OCI kayıt defterine yükleyebilirsiniz; bu sayede 15 adet elle düzenlenmiş yapılandırma dosyası, tek bir paylaşılan tanımla değiştirilir.
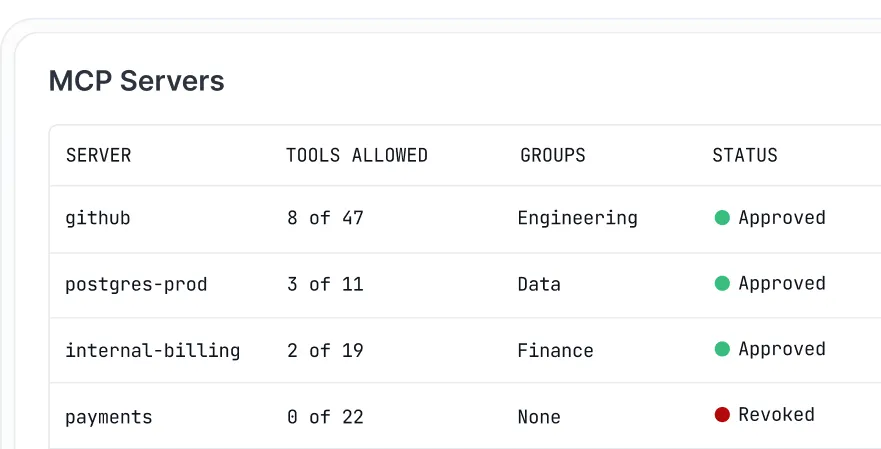
Bir profil içinde, GitHub.create_issue gibi tek tek araçları etkinleştirebilir ve o sunucudaki diğer araçları devre dışı bırakabilirsiniz. Docker, modelin araç listesini bu şekilde kısa tutar.
Kimlik bilgileri yapılandırma dosyalarında yer almaz. Ağ geçidi, Docker Desktop’un gizli bilgi deposundan gizli bilgileri alır ve bir sunucuyu başlattığında bunları ekler; ayrıca, buna ihtiyaç duyan sunucular için OAuth oturum açma işlemini yönetir. Yerleşik günlük kaydı ve çağrı izleme özelliği, hangi araçların çalıştığını gösterir. Ağ geçidi yalnızca çağrıları yönlendirir; düşünme işlemi ise otomasyon için çalıştırdığınız AI ajanlarında gerçekleşir. Başlamak için Docker MCP Kataloğu’nda 200’den fazla araç ve hizmet listelenmiştir.
- Sunucu başına konteyner: Her MCP sunucusu, kısıtlanmış ayrıcalıklar, ağ erişimi ve kaynaklarla izole bir şekilde çalışır
- Paylaşılabilir profiller: Sunucuları bir kez gruplandırın, ardından profili bir OCI kayıt defteri aracılığıyla gönderin ve alın; böylece tüm takım aynı kurulumu kullanır
- Araç bazında izin listeleri: Modelin araç listesini küçük tutmak için bir profil içinde tek tek araçları etkinleştirin veya devre dışı bırakın
- Gizli bilgiler ve OAuth yönetimi: Kimlik bilgileri, ortam dosyaları yerine Docker Desktop’un gizli bilgi deposundan alınır ve yerleşik OAuth akışları, oturum açma gerektiren sunucuları kapsar
- Docker MCP Ağ Geçidi: Ücretsiz (açık kaynak, MIT)
- Docker Personal: 0 $
- Docker Pro: Kullanıcı başına aylık 11 $
- Docker Takımı: Kullanıcı başına aylık 16 dolar
- Docker İş: Kullanıcı başına aylık 24 $ (yıllık faturalandırılır)
- G2: Yeterli sayıda yorum yok
- Capterra: Yeterli sayıda yorum yok
Zayıf noktası: Ağ geçidi, kendi makinelerinde sunucu çalıştıran geliştiriciler için tasarlanmıştır. Docker AI Governance'ın bir parçası olarak satılan yönetişim sürümü, yalnızca Docker Satış ekibi aracılığıyla davetle kullanılabildiğinden, takım çapında politika denetimleri için kendiniz kaydolamazsınız. Ağ geçidini Docker Desktop olmadan manuel kurulum yoluyla çalıştırabilirsiniz, ancak gizli bilgilerin yönetimi yine de Desktop'a bağlıdır.
En uygun olduğu durumlar: Her MCP sunucusunun kendi konteynerinde bulunmasını ve AI istemcileri arasında tek bir paylaşımlı kurulumun olmasını isteyen geliştiriciler ve küçük takımlar. Şu durumlarda atlayın: Self servis SSO'ya, takımlar arası rol tabanlı erişime veya MCP çağrıları için uyumluluk düzeyinde denetim günlüklerine ihtiyacınız varsa.
Bir kullanıcı yorumu şöyle diyor:
Docker’ın MCP ağ geçidi, yerel geliştirme için gerçekten çok kullanışlıdır – sunucu başına konteyner izolasyonu, Docker Desktop’a entegre kimlik bilgisi yönetimi gibi özellikler sunar; ancak takımlar ve bölgeler arası kurumsal yönetişim için tasarlanmamıştır.
En uygun olduğu durumlar: Her MCP sunucusunun kendi konteynerinde bulunmasını ve AI müşterileri arasında tek bir paylaşımlı kurulumun olmasını isteyen geliştiriciler ve küçük takımlar. Şu durumlarda atlayın: Self servis SSO'ya, takımlar arası rol tabanlı erişime veya MCP çağrıları için uyumluluk düzeyinde denetim günlüklerine ihtiyacınız varsa.
Gerçek kullanıcılar Docker MCP Ağ Geçidi hakkında ne diyor?
Bir kullanıcı yorumu şöyle diyor:
Docker’ın MCP ağ geçidi, yerel geliştirme için gerçekten kullanışlıdır – sunucu başına konteyner izolasyonu, Docker Desktop’a entegre kimlik bilgisi yönetimi gibi; ancak takımlar arası ve bölgeler arası kurumsal yönetişim için tasarlanmamıştır.
Docker’ın MCP ağ geçidi, yerel geliştirme için gerçekten kullanışlıdır – sunucu başına konteyner izolasyonu, Docker Desktop’a entegre kimlik bilgisi yönetimi gibi özellikler sunar; ancak takımlar arası ve bölgeler arası kurumsal yönetişim için tasarlanmamıştır.
2. IBM ContextForge (Kendi sunucusunda barındırılan, takım bazlı araç setleri için en iyisi)
IBM ContextForge, kendi altyapınızda çalıştırabileceğiniz açık kaynaklı bir ağ geçidi ve kayıt defteridir. MCP sunucularını, ajandan ajana (A2A) hizmetlerini ve sıradan REST veya gRPC API'lerini tek bir uç noktanın arkasına yerleştirir. PyPI'dan yükleyebilir, bir konteyner olarak çalıştırabilir veya projenin Helm şeması ile Kubernetes'e dağıtabilirsiniz.
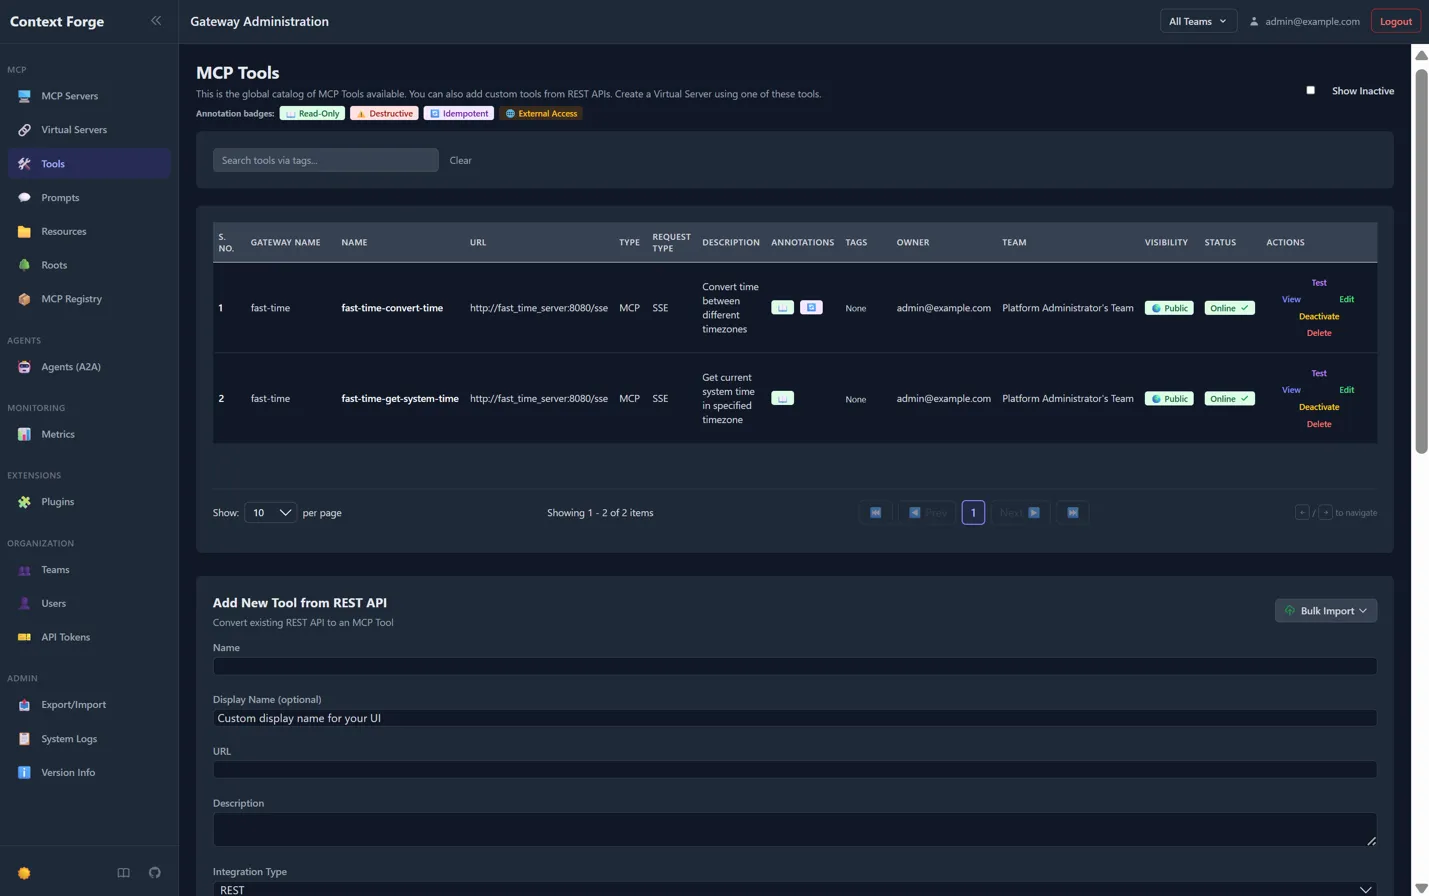
Bu çözümü diğerlerinden ayıran şey sanal sunucudur. Ağ geçidinde kayıtlı tüm araçlardan istediğinizi seçer, bunları tek bir ad altında bir araya getirir ve bir müşteriyi bu paketin uç noktasına yönlendirirsiniz. Bir finans temsilcisi finans araçlarını alır, bir destek temsilcisi ise farklı bir seti alır ve hiçbiri diğerinin tanımlarını yüklemez. Her sanal sunucu gizli, bir takımla paylaşılan veya genel olabilir.
Ayrıca, halihazırda sahip olduğunuz API'leri MCP araçlarına dönüştürür. Bir REST uç noktasına yönlendirdiğinizde, JSON şemasını otomatik olarak alır. Bu araç, sunucu yansıması yoluyla gRPC hizmetlerini de çevirir. Bu sayede, her bir dahili API için bir sarmalayıcı sunucu yazma zahmetinden kurtulursunuz.
Her bir üst akış sunucusu kendi OAuth ayarlarını tutar ve ContextForge, kullanıcı başına belirteçleri depolar; böylece iki sunucu farklı kimlik sağlayıcıları kullanabilir. Yönetici kullanıcı arayüzü, canlı bir günlük görüntüleyici içerir ve izlemeler, OpenTelemetry aracılığıyla Jaeger, Zipkin ve Datadog gibi arka uçlara gönderilir. 40'tan fazla eklenti, ek aktarım ve entegrasyonlar sağlar.
- Sanal sunucular: Birkaç üst düzey sunucudan özenle seçilmiş bir araç setini bir araya getirin ve her takıma veya ajana kendi uç noktasını verin
- REST ve gRPC dönüştürme: JSON şemaları otomatik olarak alınarak mevcut API'leri MCP araçlarına dönüştürün
- Sunucu başına OAuth: Her bir üst akış sunucusuna kendi kimlik sağlayıcısını ve kapsamlarını verin; belirteçler kullanıcı başına depolansın
- OpenTelemetry izleme: İzlemeleri Jaeger, Zipkin, Tempo, Datadog veya New Relic'e gönderin
- ContextForge: Ücretsiz (açık kaynak, Apache 2.0)
- Altyapı: Kendi barındırma hizmetiniz, veritabanınız ve isteğe bağlı Redis önbelleğiniz için ödeme yaparsınız
- G2: Yeterli sayıda yorum yok
- Capterra: Yeterli sayıda yorum yok
Zorlukları: Uygulamayı kendiniz çalıştırır, yamalarınızı kendiniz uygular ve ölçeklendirmeyi kendiniz yaparsınız. Güçlü gizli anahtarlar oluşturana kadar ağ geçidi çalışmaya başlamaz. Proje, üretim ortamı için PostgreSQL'i önerir ve destek, GitHub sorunları ve tartışmaları aracılığıyla sağlanır.
En uygun olduğu durumlar: Kendi sunucularında barındırma yapmak, her takıma kendi araç setini sağlamak ve şirket içi API'leri MCP araçlarına dönüştürmek isteyen platform takımları. Şu durumlarda atlayın: Ağ geçidini kendiniz çalıştırmak yerine yönetilen bir hizmet istiyorsanız.
En uygun olduğu durumlar: Kendi sunucularında barındırmak, her takıma kendine özgü bir araç seti sağlamak ve şirket içi API'leri MCP araçlarına dönüştürmek isteyen platform takımları. Şu durumlarda atlayın: Ağ geçidini kendiniz çalıştırmak yerine yönetilen bir hizmet istiyorsanız.
Gerçek kullanıcılar IBM ContextForge hakkında ne diyor?
Bir kullanıcı yorumu şöyle diyor:
Apache lisanslıdır ve halihazırda ciddi bir Kubernetes altyapısı çalıştıran kullanıcılar için tasarlanmıştır. Gerçekten yetkin bir yapıya dönüşmüştür — gerçek yönetişim ve izleme özellikleri sunar; MCP’yi şirketinizin diğer API’leriyle birlikte yönetebilir. Ancak daha küçük seçeneklere kıyasla kurulumu daha zahmetlidir; bu, bir hafta sonu projesi değildir.
Apache lisanslıdır ve halihazırda ciddi bir Kubernetes altyapısı çalıştıran kullanıcılar için tasarlanmıştır. Gerçek anlamda yetkin bir yapıya dönüşmüştür: gerçek yönetişim ve izleme özellikleri sunar; MCP'yi şirketinizin diğer API'leriyle birlikte yönetebilir. Ancak daha küçük seçeneklere kıyasla kurulumu daha zahmetlidir; bu, bir hafta sonu projesi değildir.
3. Kong AI Gateway (Halihazırda Kong kullanan takımlar için en uygun seçenek)
Kong, MCP trafiğini başka bir tür API trafiği olarak ele alır. Takımınız halihazırda Kong Gateway veya Kong Konnect kullanıyorsa, MCP desteği zaten kullandığınız ağ geçidinde eklenti olarak sunulur. API'leriniz için kullandığınız aynı kimlik doğrulama, hız sınırlama ve günlük kaydı yöntemlerini kullanır.
En önemli bileşen, AI MCP Proxy eklentisidir. Bu eklenti, halihazırda çalıştırdığınız bir MCP sunucusunun önüne yerleştirilebilir veya OpenAPI şemasına sahip herhangi bir API'yi özel kod yazmaya gerek kalmadan MCP araçlarına dönüştürebilir. Ayrıca, çeşitli API'lerden gelen araçları tek bir MCP uç noktasında birleştirebilirsiniz; böylece aracılar, her hizmet için ayrı ayrı bağlantı kurmak yerine tek bir kez bağlantı kurar.
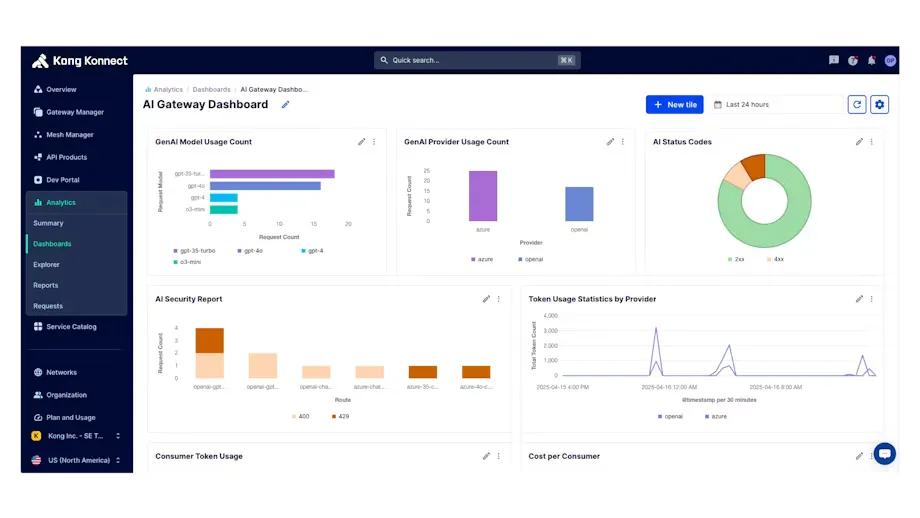
Erişim denetimi araç bazında çalışır. Tüketici veya tüketici grubu bazında izin verilenler ve reddedilenler listelerini ayarlarsınız; bir ajan araç listesini istediğinde Kong, yalnızca o belirli çağrı yapan kişinin kullanabileceği araçları döndürür. İzin verilen veya reddedilen her girişim, eklentinin denetim günlüğüne kaydedilir. Bir ajan, çağıramayacağı araçları asla yüklemediğinden, filtrelenmiş liste de bağlamın boyutunu daha küçük tutar.
Oturum açma işlemi, OpenID Connect ve AI MCP OAuth2 eklentisi dahil olmak üzere Kong’un kimlik doğrulama eklentileri üzerinden gerçekleştirilir. MCP trafik günlükleri oturum kimliklerini, JSON-RPC yöntemlerini, yükleri, gecikmeleri ve hataları kaydeder; ayrıca izlemeleri OpenTelemetry’ye gönderebilirsiniz. LLM trafiğini de Kong’un AI Gateway’i üzerinden yönlendirirseniz, model trafiği ve araç trafiği tek bir kontrol düzlemini paylaşır.
- REST'ten MCP'ye dönüştürme: OpenAPI şemasına sahip herhangi bir API'yi, sunucu yazmaya gerek kalmadan MCP araçlarına dönüştürün
- Araç bazında erişim kontrol listeleri (ACL'ler): Tüketici veya tüketici grubu bazında tek tek araçlara izin verin veya reddedin; böylece her çağrı yapanın araç listesinde yalnızca kullanmasına izin verilenler gösterilir
- MCP denetim günlükleri: İzin verilen ve reddedilen her araç erişim girişimini kaydedin
- Araç birleştirme: Birkaç API'den gelen araçları tek bir MCP uç noktasında birleştirin
- Ücretsiz deneme: 30 gün boyunca Enterprise özelliklerinden yararlanma
- Konnect Plus: Sunucusuz kontrol düzlemi başına aylık 25 $, 1 milyon API isteği dahil
- Ek istekler: Her 1 milyon ek istek için aylık 200 $
- Hibrit kontrol düzlemi: Aylık 200 $
- Özel bulut kontrol düzlemi: Aylık 500 dolar, artı bant genişliği başına 0,15 dolar
- Enterprise: Özel fiyatlandırma, yıllık faturalandırma
- G2: 4. 4/5 (300'den fazla yorum)
- Capterra: Yeterli sayıda yorum yok
Sınırları: Konnect'te SSO ve platform denetim günlükleri yalnızca Enterprise sürümünde mevcuttur. AI MCP Proxy eklentisi, WebSocket veya gRPC yukarı akışlarını desteklemez ve AI koruma önlemleri MCP istekleri için geçerli değildir. REST dönüştürmesi için her API'ye ait geçerli bir OpenAPI şeması gerekir ve araç başına ACL'ler için Kong Gateway 3.13 veya üstü sürümü gereklidir. MCP müşterilerinden gelen ping’ler de aylık istek toplamınıza dahil edilir.
En uygun olduğu durum: Halihazırda Kong kullanan ve MCP trafiğinin API'leriyle aynı politikalar altında yönetilmesini isteyen takımlar. Şu durumlarda atlayın: Şu anda Kong kullanmıyorsanız veya Enterprise sözleşmesi olmadan SSO'ya ihtiyacınız varsa.
En uygun olduğu durumlar: Halihazırda Kong kullanan ve MCP trafiğinin API'leriyle aynı politikalar kapsamında olmasını isteyen takımlar. Şu durumlarda atlayın: Şu anda Kong kullanmıyorsanız veya kurumsal sözleşme olmadan SSO'ya ihtiyacınız varsa.
Gerçek kullanıcılar Kong AI Gateway hakkında ne diyor?
Bir kullanıcı yorumu şöyle diyor:
Zaten Kong kullanıyorsanız bu mantıklıdır. Artık bu sadece MCP'nin eklenmiş hali değil, ajanlar arası trafiği de içeren, amaca yönelik gerçek bir destektir; ayrıca Temmuz ortasında bir AI yönetişim şirketiyle ortaklık kurarak politika kontrollerini doğrudan ağ geçidine entegre ettiler. Ancak bazı daha gelişmiş özellikler için muhtemelen ücretli bir plana ihtiyaç duyulacaktır.
Zaten Kong kullanıyorsanız bu mantıklıdır. Artık bu sadece MCP'nin eklenmiş hali değil, ajanlar arası trafiği de içeren, amaca yönelik gerçek bir destektir. Ayrıca Temmuz ortasında bir yapay zeka yönetişim şirketiyle ortaklık kurarak politika kontrollerini doğrudan ağ geçidine entegre ettiler. Ancak bazı daha gelişmiş özellikler için muhtemelen ücretli bir plana ihtiyacınız olacaktır.
4. Amazon Bedrock AgentCore Ağ Geçidi (AWS üzerinde çalışan ajanlar için en iyisi)
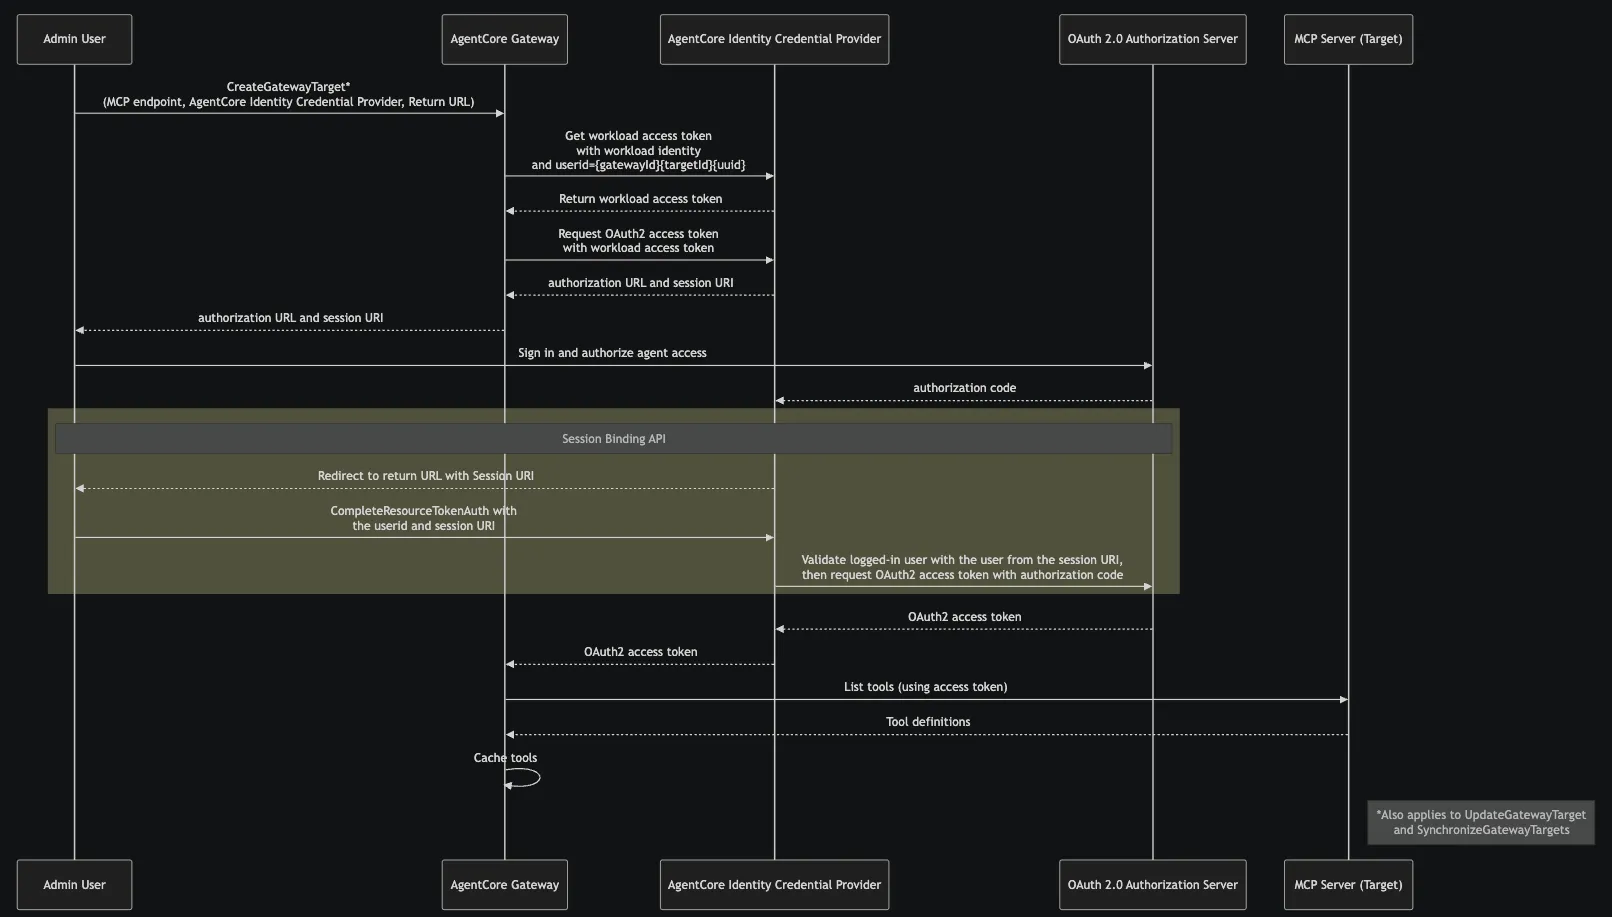
Amazon Bedrock AgentCore Gateway, AWS’nin tam olarak yönetilen bir seçeneğidir; bu nedenle barındırma veya ölçeklendirme ile uğraşmanıza gerek yoktur. Ajanlara, araçları için tek bir uç nokta sunar. AgentCore ayrıca OpenAPI ve Smithy spesifikasyonlarını, Lambda fonksiyonlarını ve mevcut MCP sunucularını özel kod yazmaya gerek kalmadan MCP araçlarına dönüştürür. Salesforce, Slack, Jira, Asana ve Zendesk için tek tıklamayla entegrasyonlar sunar.
Araç arama özelliği yerleşiktir. Bir ağ geçidi oluştururken semantik aramayı etkinleştirirseniz, ajanlar düz dilde sorgu yapabileceği bir arama aracına (x_amz_bedrock_agentcore_search) sahip olur. Bu sayede, tam kataloğu yüklemek yerine yalnızca görevin gerektirdiği araçları alırlar. Bu, Anthropic'in tanımladığı isteğe bağlı modelin aynısıdır; ancak müşteride değil, ağ geçidinde çalışır.
Kimlik doğrulama her iki yönde de çalışır. Giriş sırasında ağ geçidi, AWS IAM veya kimlik sağlayıcınızdan gelen bir JWT aracılığıyla kimin çağrı yaptığını kontrol eder. Çıkış sırasında ise her araca OAuth, bir API anahtarı veya bir IAM rolüyle oturum açar ve bu kimlik bilgilerini kendisi ekler; böylece ajanlar bu bilgileri asla elinde tutmaz. AgentCore Identity, ağ geçidi üzerinden kullanıldığında ek bir maliyet getirmez ve AgentCore Policy, her araç çağrısını Cedar'da yazılmış kurallara göre kontrol edebilir.
Ağ geçidi, CrewAI, LangGraph, LlamaIndex ve Strands Agents dahil olmak üzere açık kaynaklı çerçevelerle ve herhangi bir modelle çalışır. Haziran 2026'daki güncellemeyle MCP komut istemleri ve kaynakları, akış ve oturum yönetimi, görev ortasında onay alma ve OAuth adına belirteç değişimi özellikleri eklendi.
- Anlamsal araç arama: Ajanların her tanımı yüklemek yerine, sade bir dilde sorgu yaparak doğru araçları bulmasını sağlayın
- Kod yazmaya gerek kalmadan araç dönüştürme: OpenAPI spesifikasyonlarını, Smithy modellerini, Lambda fonksiyonlarını ve mevcut MCP sunucularını MCP araçlarına dönüştürün
- İki yönlü kimlik doğrulama: Gelen çağrıları doğrulayın ve giden çağrılara her bir aracın kimlik bilgilerini ekleyin
- Tek tıklamayla entegrasyonlar: Sunucu kurmaya gerek kalmadan Salesforce, Slack, Jira, Asana ve Zendesk'i bağlayın
- Ücretsiz Kullanıma Açık Paket: Yeni müşteriler için 200 $'a kadar AWS Ücretsiz Kullanıma Açık Paket kredisi
- Araç çağrıları (ListTools, InvokeTool, Ping): 1.000 başına 0,005 $
- Arama API'si: 1.000 başına 0,025 $
- Araç indeksleme: Ayda 100 araç başına 0,02 $
- AgentCore Kimliği: Ağ geçidi üzerinden kullanıldığında ek ücret alınmaz
- G2: Yeterli sayıda değerlendirme yok
- Capterra: Yeterli sayıda yorum yok
Zayıf yönleri: Yalnızca AWS üzerinde çalışır, bu nedenle kendi sunucunuzda barındıramazsınız. Fiyatlandırma, çeşitli AgentCore hizmetleri için kullanıma dayalıdır; bu da aylık maliyetlerin sabit bir ücretten daha zor tahmin edilmesine neden olur. AWS’nin kendi örneğine göre, her biri bir arama ve dört araç çağrısı içeren aylık 50 milyon etkileşimi işleyen bir ajanın maliyeti aylık yaklaşık 2.250 dolardır ve bunun yarısından fazlasını arama oluşturur. Anlamsal arama, 18 AWS Bölgesinde kullanılabilir. Her ağ geçidi, yalnızca yapılandırdığınız MCP sürümlerini kabul eder ve gözlemlenebilirlik, ayrı bir maliyet karşılığında CloudWatch üzerinden sağlanır.
En uygun olduğu durum: AWS üzerinde ajans çalıştıran ve bir ağ geçidi işletmeden araç arama ve kimlik bilgisi yönetimi istemeyen takımlar. Şu durumlarda atlayın: Kendi sunucunuzda barındırmanız gerekiyorsa, farklı bulutlar arasında çalışıyorsanız veya sabit, öngörülebilir bir aylık fatura istiyorsanız.
En uygun olduğu durumlar: AWS üzerinde ajans çalıştıran ve bir ağ geçidi işletmeden araç arama ve kimlik bilgisi yönetimi istemeyen takımlar. Şu durumlarda atlayın: Kendi sunucunuzda barındırmanız gerekiyorsa, farklı bulut ortamlarında çalışmanız gerekiyorsa veya sabit, öngörülebilir bir aylık fatura istiyorsanız.
Gerçek kullanıcılar Amazon Bedrock AgentCore Gateway hakkında ne diyor?
Bir kullanıcı yorumu şöyle diyor:
Karmaşıklık birkaç açıdan kaynaklanmaktadır: 1) kullanıcıların AWS kimlik bilgilerini ve ortamlarını kurması gerekir; 2) geliştiricilerin AgentCore'u kullanmak için ajan kodlarını tamamen yazması ve açıklamaları eklemesi gerekir; ve 3) bağlam yönetimi, her çerçeveyle çalışmayabilecek belirli programlama modelleri gerektirir.
Karmaşıklık birkaç açıdan kaynaklanmaktadır: 1) kullanıcıların AWS kimlik bilgilerini ve ortamlarını kurması gerekir; 2) geliştiricilerin AgentCore'u kullanmak için ajan kodlarını tamamen yazıp açıklamaları gerekir; ve 3) bağlam yönetimi, her çerçeveyle çalışmayabilecek belirli programlama modelleri gerektirir.
5. Composio (Sunucu çalıştırmadan ajanları SaaS uygulamalarına bağlantı kurmak için en iyisi)
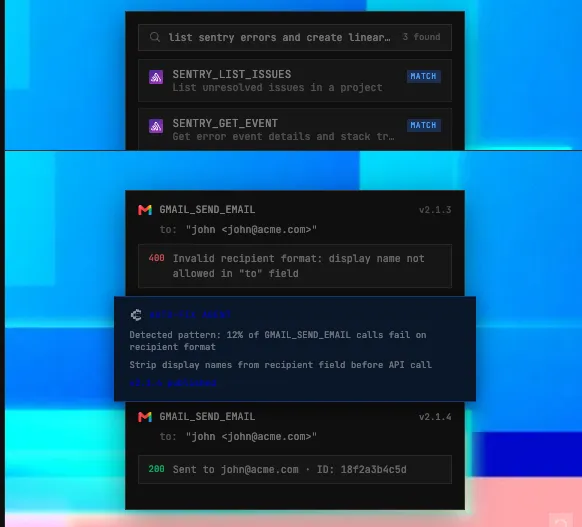
Composio, ajanları Gmail, Slack, GitHub, HubSpot ve Salesforce dahil olmak üzere 1.500'den fazla uygulamaya bağlayan yönetilen bir platformdur. Çalıştırılması gereken sunucu yoktur. Ajanınız veya AI istemciniz tek bir MCP URL'sine bağlanır ve Composio, OAuth akışlarından API anahtarlarına ve token yenileme işlemlerine kadar her uygulama için oturum açma işlemlerini yönetir.
Ağ geçidi işlerinin çoğu Tool Router'da gerçekleşir. Her kullanıcı için ihtiyaç duyduğu araç setlerini içeren bir oturum oluşturursunuz ve Composio, kapsamlı bir MCP uç noktası döndürür. Bir oturum içinde, araçların tam listesini sabitleyebilir, belirli araçları bloklayabilir veya salt okunur ya da yıkıcı gibi MCP ipuçlarına göre filtreleme yapabilirsiniz. Araç ayrıca çalışma zamanında kataloğunda arama yapabilir ve yalnızca bir görevin ihtiyaç duyduğu araçları yükleyebilir; bu da ajanın bağlamını küçük tutar.
İzinler, bir kişinin her çağrıda veya oturum başına bir kez araç çağrılarını onaylamasını gerektirebilir; buna ek olarak, araç başına "her zaman izin ver" veya "her zaman reddet" gibi geçersiz kılma seçenekleri de mevcuttur. Oturumlar kullanıcı başına oluşturulur, böylece her kişinin bağlı hesapları ayrı kalır ve bir kişi aynı uygulama için birden fazla hesap bağlayabilir. Bir uygulama katalogda yer almıyor ancak bir MCP sunucusuna sahipse, onu ücretsiz olarak özel sunucu olarak ekleyebilirsiniz.
Claude, ChatGPT, Cursor, Claude Code ve diğer tüm MCP istemcileriyle; ayrıca LangChain, LlamaIndex, CrewAI ve OpenAI Agents SDK gibi çerçevelerle uyumludur. Çok adımlı görevler için Composio, her yürütmenin kendi izole edilmiş sanal ortamında çalıştığı bir uzaktan çalışma ortamı sunar. Şirket, SOC 2 Tip II uyumluluğu ve ISO 27001:2022 sertifikasına sahip olduğunu belirtmektedir.
Öne çıkan özellikler
- Yönetilen kimlik doğrulama: Oturum açma akışları oluşturmaya gerek kalmadan 1.500'den fazla uygulama için OAuth, API anahtarları ve token yenileme işlemlerini yönetin
- Tool Router oturumları: Her kullanıcıya, yalnızca ihtiyaç duydukları araç setleri ve araçları içeren, kapsamı sınırlı bir MCP uç noktası sağlayın
- Çalışma zamanı araç araması: Kataloğun tamamını tarayın ve yalnızca görevin ihtiyaç duyduğu araçları yükleyin
- Onay kontrolleri: Her çağrıda, oturum başına bir kez veya hiç insan onayı gerektirmez; araç bazında geçersiz kılma seçeneği mevcuttur
Fiyatlandırma
- Ücretsiz: Ayda 100.000 araç çağrısı
- Ölçek: Aylık 29 $
- Enterprise: Özel fiyatlandırma
Puanlar
- G2: Yeterli sayıda yorum yok
- Capterra: Yeterli sayıda yorum yok
Zayıf noktası: Bu, yönetilen bir hizmettir; dolayısıyla, kendi bulutunuzu kullanma (BYOC) dağıtımı kurmadığınız sürece, araç çağrılarınız ve kullanıcıların depolanmış kimlik bilgileri Composio’nun bulutu üzerinden işlenir. MCP üzerinden bağlantı kurduğunuzda, SDK’nın araç çağrı kancaları ve şema değişiklikleri çalışmaz ve kendi kodunuzda tanımlanan özel araçlar MCP uç noktasında kullanılamaz. Mayıs 2026’da Composio, aktif bağlantıların yaklaşık %0,3’ünü (çoğu GitHub bağlantısı) açığa çıkaran bir güvenlik olayını açıkladı ve müşterilerin API anahtarlarını yenilemelerini zorunlu kıldı. Güvenlik incelemenize bu raporu da dahil edin.
En uygun olduğu durumlar: Ajanlarının çok sayıda SaaS uygulamasına ve kullanıcı başına oturum açma özelliğine ihtiyaç duyduğu, ancak herhangi bir sunucu çalıştırmak istemeyen takımlar. Şu durumlarda tercih etmeyin: Araçlarınız çoğunlukla dahili API'lardan oluşuyorsa veya güvenlik politikanız üçüncü tarafların kullanıcıların OAuth belirteçlerini elinde bulundurmasına izin vermiyorsa.
En uygun olduğu durumlar: Ajanlarının çok sayıda SaaS uygulamasına ve kullanıcı başına oturum açma özelliğine ihtiyaç duyduğu, ancak herhangi bir sunucu çalıştırmayan takımlar. Şu durumlarda tercih etmeyin: Kullandığınız araçlar çoğunlukla dahili API'lardan oluşuyorsa veya güvenlik politikanız, üçüncü tarafların kullanıcıların OAuth belirteçlerini elinde bulundurmasına izin vermiyorsa.
Gerçek kullanıcılar Composio hakkında ne diyor?
Bir kullanıcı yorumu şöyle diyor:
Gmail ve Slack gibi 1.000'den fazla uygulamayı barındıran devasa bir kütüphaneye sahip, yönetilen bir MCP platformu. En büyük avantajı, her entegrasyonu kendiniz oluşturup sürdürmek zorunda kalmamanızdır; ayrıca Composio, esnek dağıtım seçenekleri için VPC'de kendi sunucunuzda barındırma ve gömülü SDK'yı da destekler.
Gmail ve Slack gibi 1.000'den fazla uygulamayı barındıran devasa bir kütüphaneye sahip, yönetilen bir MCP platformu. En büyük avantajı, her entegrasyonu kendiniz oluşturup bakımını yapmak zorunda olmamanızdır; ayrıca Composio, esnek dağıtım seçenekleri için VPC'de kendi sunucunuzda barındırma ve gömülü SDK'yı da destekler.
Bir MCP ağ geçidinin maliyeti nedir?
Fiyat, yönetilen kullanım için ödeme yapıp yapmadığınıza veya altyapıyı kendiniz işletip işletmediğinize bağlıdır.
Açık kaynak ağ geçitleri için lisans ücreti yoktur, ancak barındırma, bakım ve güvenlik masraflarını yine de ödemeniz gerekir. Yönetilen ağ geçitleri ise araç çağrıları, aramalar, kontrol düzlemleri veya diğer kullanımlar için ücret alır.
| Maliyet kalemi | Composio | Docker MCP Ağ Geçidi | IBM ContextForge | Kong AI Gateway | Amazon Bedrock AgentCore Ağ Geçidi |
| Ağ geçidi | Ayda 100.000 araç çağrısı ücretsiz | Ücretsiz, açık kaynak (MIT) | Ücretsiz, açık kaynaklı (Apache 2.0) | Sunucusuz kontrol düzlemi başına aylık 25 $'dan başlayan fiyatlarla | Ön ödeme ücreti veya minimum tutar yok |
| Ücretli kullanım | Fiyat: Aylık 29 $, kurumsal müşteriler için özel fiyat teklifleri | Docker planları, açık kaynaklı ağ geçidinden ayrıdır | Barındırma ve işletim maliyetleriniz | Ek her 1 milyon API isteği için aylık 200 $ | 1.000 API çağrısı başına 0,005 $ |
| Araç filtreleme veya arama | Çalışma zamanı araması veya sabit araç listeleri | Profillerde araca özel izin listeleri | Seçilen araçlara sahip sanal sunucular | Araca özel erişim kontrol listeleri (ACL'ler) | 1.000 arama çağrısı başına 0,025 $; ayda indekslenen 100 araç başına 0,02 $ |
| Kimlik Doğrulama | Yönetilen OAuth, API anahtarları ve token yenileme | Docker gizli bilgileri ve OAuth akışları | Ağ geçidi ve kaynak tarafı kimlik doğrulama seçenekleri | Kong kimlik doğrulama eklentileri | IAM, JWT, OAuth, API anahtarları ve AgentCore Identity |
| Günlükler ve gözlemlenebilirlik | Yürütme günlükleri ve denetimler, plana göre değişiklik gösterir | Yerleşik günlük kaydı ve çağrı izleme | Yönetici günlükleri ve OpenTelemetry | MCP denetim günlükleri ve metrikleri; platform denetim günlükleri yalnızca Enterprise sürümünde mevcuttur | Ayrı ücretlendirme seçenekleriyle CloudWatch gözlemlenebilirliği |
| Ana işletme maliyeti | Yönetilen hizmet ve kullanıma bağımlılık | Docker ortamı ve ücretli takım denetimleri | Barındırma, veritabanı, bakım ve ölçeklendirme | Kong plan sınırlamaları ve Kurumsal özellikler | Ağ geçidi, arama, CloudWatch ve bağlı AWS hizmetlerinde kullanım |
Hangi ağ geçidinin daha uygun maliyetli olacağı, halihazırda kullandığınız çözüme bağlıdır. Composio ve Amazon Bedrock AgentCore Gateway, altyapı işlerinin daha büyük bir kısmını tedarikçiye devreder ve kullanıma göre ücretlendirir. Docker MCP Gateway ve IBM ContextForge’da lisans ücreti yoktur, ancak barındırma ve bakım maliyetlerini üstlenmeniz gerekir. Takımınız halihazırda Kong kullanıyorsa, Kong finansal açıdan en mantıklı seçenektir; çünkü yalnızca MCP için Kong’u benimsemek, yeni bir platform ve lisans maliyeti ekler.
Bir MCP Ağ Geçidi Nasıl Seçilir?
Fiyatlandırma, listeyi daraltır ancak kararınızı sizin yerinize nadiren verir.
Daha iyi bir başlangıç noktası, sizi bu arayışa iten sorundur. Çoğu takım, şu iki sorundan biriyle karşı karşıya kalır: Hangi aracın kim tarafından çağrıldığını göremez veya kontrol edemez ya da ajanları o kadar çok araç tanımı yükler ki, yanlış olanları seçmeye başlarlar. Bazılarında ise her iki sorun da mevcuttur.
Hangi sorunun en büyük sıkıntı yarattığını belirlediğinizde, ağ geçidinin hangi işlevleri iyi yapması gerektiğini ve hangi özelliklerden vazgeçebileceğinizi de anlarsınız.
Ajanlarınızın halihazırda çalıştığı yerden başlayın
Bu kılavuzdaki beş ağ geçidi aynı temel özellikleri sunar; bu nedenle karar verici faktör genellikle halihazırda sahip olduğunuz yazılım yığınıdır.
Ajanlarınız çoğunlukla bireysel kullanıcılar adına SaaS uygulamaları içinde çalışıyorsa, Composio size en fazla iş yükünü azaltır; çünkü her kullanıcının OAuth bağlantılarını sizin adınıza yönetir. Bunun karşılığında, bu kimlik bilgileri Composio’nun bulutunda depolanır; güvenlik takımınızın bu durumu incelemek isteyeceğini unutmayın.
Geliştiricilerin dizüstü bilgisayarlarına dağılmış, birbirinden kopuk ş akışlarıyla uğraşan takımlar için Docker MCP Ağ Geçidi, atılması gereken ilk adımdır. Bu çözüm, halihazırda Docker Desktop kullanan takımlar için uygundur, her sunucuyu kendi konteynerinde çalıştırır ve tüm takımın tek bir profili paylaşmasına olanak tanır. Daha sonra takım çapında yönetişim ihtiyacınız olursa, Docker Satış ekibiyle ayrı bir konuşma yapmanız gerekecektir.
Kendi altyapısını yönetmeyi tercih eden platform takımları, IBM ContextForge'u tercih edecektir. Sanal sunucuları, her takıma kendi araç setini sağlar ve dahili REST ile gRPC hizmetlerini MCP araçlarına dönüştürebilir. Ayrıca, kendi sunucularınızı barındırmanın getirdiği yama uygulama, ölçeklendirme ve acil durum işlerini de üstlenirsiniz.
Kong AI Gateway, MCP trafiğini takımınızın API'leri için halihazırda uyguladığı politikaların kapsamına alır. SSO veya platform denetim günlüklerine ihtiyacınız varsa, her ikisi de yalnızca Enterprise sürümünde mevcut olduğundan Enterprise sürümü için bütçe ayırın.
AWS üzerinde geliştirme yapan takımlar için Amazon Bedrock AgentCore Gateway, her şeyi yönetilebilir halde tutar ve ağ geçidinde anlamsal araç arama özelliği ekler. Kullanım bazlı faturayı erkenden hesaplayın; çünkü arama çağrıları, araç çağrıları ve CloudWatch ayrı ayrı faturalandırılır.
Küçük bir takım için birkaç adet kararlı sunucu işletiyorsanız, henüz bir ağ geçidine ihtiyacınız olmayabilir. Sürüm kontrolündeki paylaşılan bir yapılandırma ve bir gizli bilgi yöneticisi, takım başına izinlere veya merkezi günlük dosyalarına ihtiyaç duyana kadar aynı işlevi yerine getirebilir.
Commit yapmadan önce nelere dikkat etmelisiniz?
En önde gelen bir seçenek belirledikten sonra, herhangi bir sözleşme imzalamadan önce kendi kurulumunuzda test edin. Özellik sayfaları genellikle daha sonra önem kazanacak ayrıntıları atlar; bu nedenle, güvenlik ve platform sorumlularınızla birkaç spesifik soruyu gözden geçirin:
- Erişim: İzinleri kullanıcı, takım veya ajan bazında mı, yoksa yalnızca ağ geçidi genelinde mi ayarlayabilirsiniz?
- Bağlam: Araçları izin listeleriyle mi, sanal sunucularla mı, çağrı anında arama yaparak mı, yoksa her ikisiyle mi filtreliyor?
- Kimlik Bilgileri: Sunucularınızın ihtiyaç duyduğu OAuth akışlarını, API anahtarlarını ve IAM rollerini destekliyor mu ve bunları nerede depoluyor?
- Günlükler: Tek tek araç çağrılarını mı kaydeder, yoksa yalnızca hesap ve yapılandırma değişikliklerini mi kaydeder?
- Hatalar: Bir üst sunucuda zaman aşımı oluştuğunda bir ajan ne görür ve yeniden denenen bir istek, bir yazma işlemini iki kez çalıştırabilir mi?
Cevaplar genellikle konuyu netleştirir. Bir ağ geçidi yalnızca ayar değişikliklerini kaydediyorsa ve ajanlarınızın gerçekte hangi araçları kullandığını gösteremiyorsa, bir denetimde geçerli sayılmaz. Ayrıca, araç listelerini kısaltmadan sunucularınızı birbirine bağlarsa, ajanlarınız yine de her araç tanımını yükler; dolayısıyla belirteç kullanımınız aynı kalır.
Mevcut MCP Sunucularını Bir Ağ Geçidine Nasıl Taşırsınız?
En güvenli devreye alma yöntemi, önce düşük riskli bir sunucuyu devreye almak ve yeni sunucunun güvenilirliği kanıtlanana kadar eski yolun çalışır durumda kalmasını sağlamaktır.
Envanter oluşturarak başlayın
Her sunucu için, kime ait olduğunu, hangi araçları sunduğunu, hangi verilere erişebildiğini ve araç tanımlarının yaklaşık olarak kaç belirteçe mal olduğunu not edin. Bu aynı zamanda gereksiz öğeleri ayıklamanın da tam zamanıdır. Çoğu katalogda, aylardır kimse tarafından çağrılmamış araçlar bulunur ve bunları geçişten önce kaldırmak, yönetmeniz gereken yükü azaltır.
Sunucuları güven sınırlarına göre gruplandırın
Özel gizli verileri okuyan sunucuları, güvenilir olmayan içeriği işleyen sunucuları ve verileri dışarıya gönderebilen sunucuları ayrı araç setlerine yerleştirin, böylece hiçbir ajan bu üçünü birden barındırmasın. Invariant Labs’ın GitHub MCP komut satırı enjeksiyonu demosunu mümkün kılan da işte bu kombinasyondur. Ayrıca, her sunucunun hâlâ bakımının yapıldığını da doğrulayın. GitHub ve Slack dahil olmak üzere orijinal MCP referans sunucularından birçoğu artık bir arşivde yer almakta ve artık güncelleme almamaktadır.
Gruplar oluşturulduktan sonra kısa bir pilot uygulama gerçekleştirin
- Salt okunur sunucuları önce ağ geçidinden yönlendirin; yazma yeteneğine sahip sunucular ise doğrudan bağlantılarda kalsın.
- Bir test müşterisini bağlayın ve oturum açabildiğini, beklenen araçları listeye alabileceğini ve doğru sunuculara erişebildiğini doğrulayın.
- Aynı görevleri doğrudan yol ve ağ geçidi yolu üzerinden çalıştırın, ardından sonuçları, gecikme sürelerini ve bağlam boyutunu karşılaştırın
- Bir üst akış sunucusunu kasıtlı olarak kapatın ve ajanın net bir hata mesajı aldığını ve hiçbir yazma işleminin iki kez çalıştırılmadığını kontrol edin.
Pilot uygulama başarılı olduğunda, yazma yeteneğine sahip sunucuları tek tek taşıyın. Her taşıma işleminden önce geri alma kriterlerini belirleyin; böylece bir olayın ortasında geri dönüp dönmeme kararını vermek zorunda kalmazsınız. Ağ geçidi yolu birkaç hafta boyunca sorunsuz bir şekilde çalışana kadar doğrudan yapılandırmayı koruyun, ardından eski kimlik bilgilerini ve müşteri bağlantılarını iptal edin.
Hangi ağ geçidini seçerseniz seçin, tek bir kural geçerlidir. MCP spesifikasyonu, belirteç geçişini yasaklar. Ağ geçidi, yalnızca kendisi için oluşturulan belirteçleri kabul etmeli ve müşterinin belirteçini iletmek yerine, aşağı akış sunucularını kendi ayrı olarak yetkilendirilmiş kimlik bilgileriyle çağırmalıdır. Üretim trafiğini yönlendirmeden önce, ağ geçidinizin yapılandırmasının bu kurala uygun olup olmadığını kontrol edin.
ClickUp, bir MCP ağ geçidi ile nasıl iş yapar?
ClickUp, ağ geçidinin her iki tarafından da MCP'ye bağlantı kurar.
Claude, Cursor ve ChatGPT gibi ClickUp dışındaki AI uygulamaları, diğer sunucular gibi ağ geçidinizin arkasında yer alan ClickUp MCP sunucusu aracılığıyla ClickUp Çalışma Alanınıza ulaşır. ClickUp içinde, Super Agents ve Brain², bağlandığınız harici MCP sunucularındaki araçları kullanabilir ve ağ geçidiniz de bunlardan biri olabilir.
ClickUp MCP sunucusunu ağ geçidinizin arkasına yerleştirin
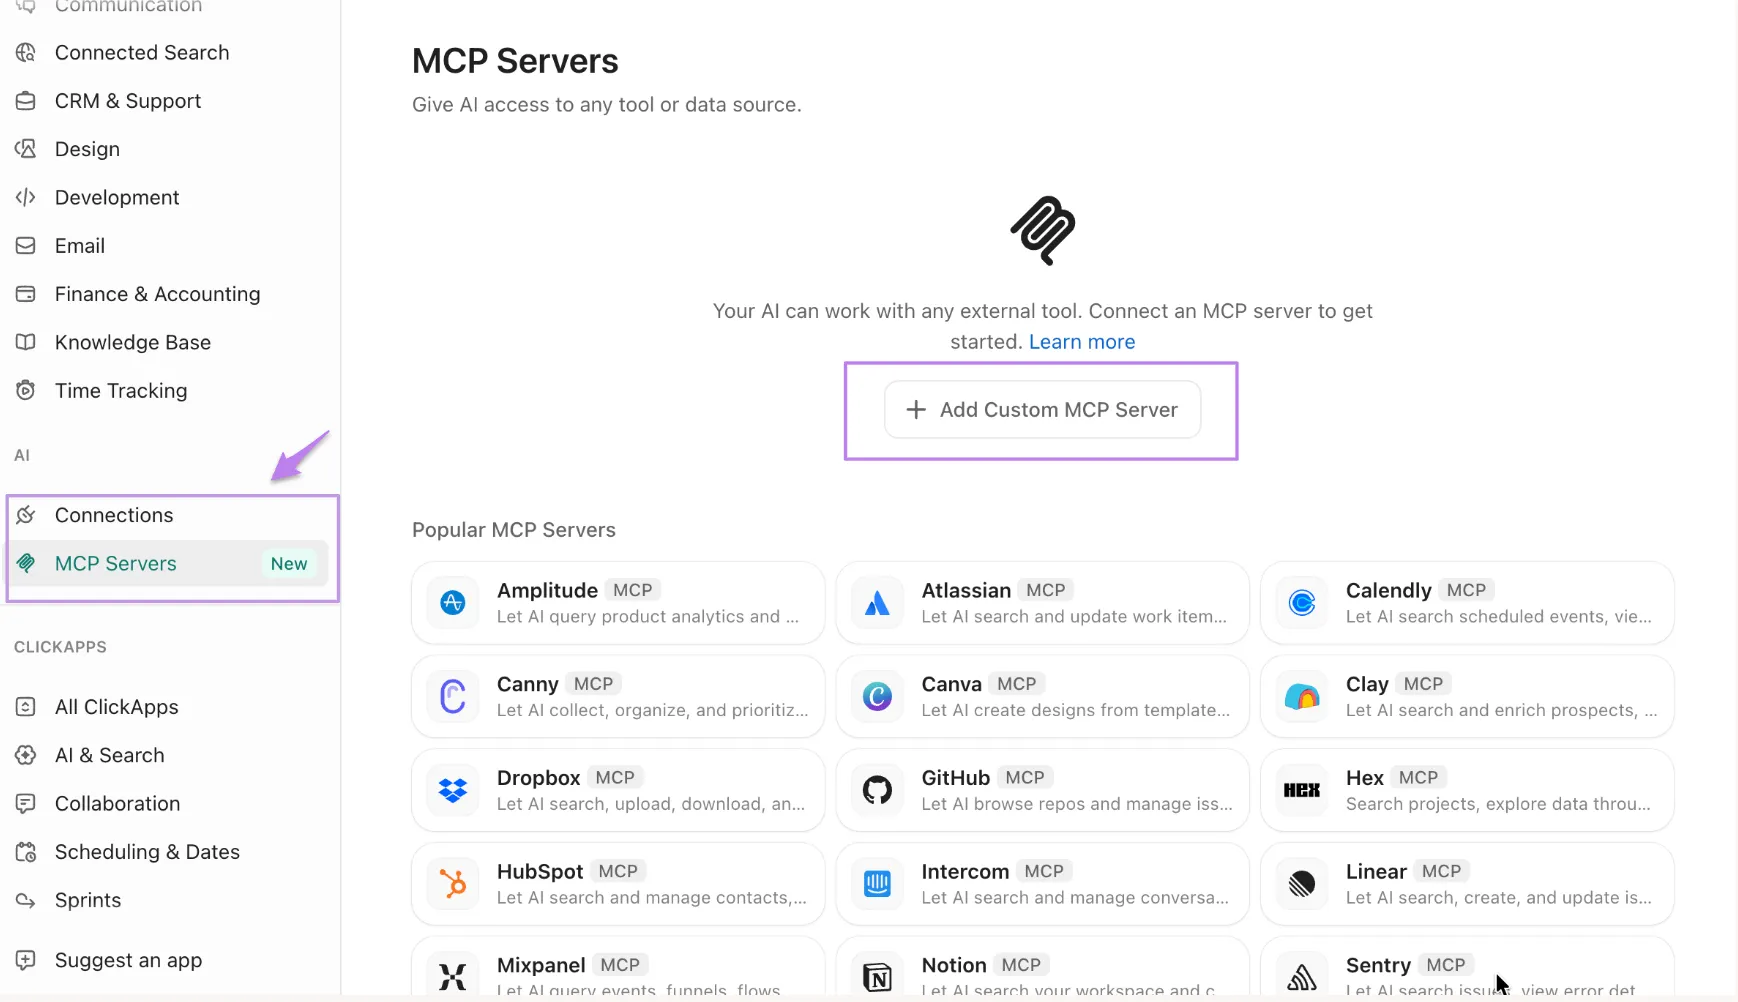
ClickUp MCP sunucusu https://mcp.clickup.com/mcp adresinde çalışır ve "Sonsuza Kadar Ücretsiz" dahil olmak üzere tüm planlarda kullanılabilir. Yalnızca OAuth'u kabul eder, bu sayede ağ geçidinizin kişisel API anahtarlarını depolaması veya bir kullanıcı ayrıldığında bunları yenilemesi gerekmez. Kendi istemcinizi geliştiriyorsanız, bu istemcinin PKCE ile OAuth 2.1'i desteklemesi gerekir. ClickUp, onaylanmış müşterilerin bir izin listesini tutar; bu nedenle, listede yer almayan herhangi bir müşterinin önce incelemeye sunulması gerekir.
Bağlantı kurulduktan sonra, temsilcileriniz görevler oluşturabilir ve yönlendirebilir, görevlerden ve belgelerden durum güncellemeleri oluşturabilir, zaman kaydı yapabilir, görevleri, belgeleri ve yorumları arayabilir ve sohbet konuları hakkında özetler oluşturabilir. Böylelikle bir temsilci, her komut istemine yapıştırılması gerekmeden proje bağlamını kendisi arayabilir.
Ağ geçidi arkasında hız sınırlamalarına daha yakından bakmak gerekir. Bu sınır, tüm Çalışma Alanınızı kapsar ve bağlı her müşteri aynı paylaşılan kotayı tüketir. Everything AI eklenti olmadan ClickUp, MCP çağrılarını 24 saatlik döngü bazında sınırlar; bu sınır, Sonsuza Kadar Ücretsiz planında 100, Enterprise planında ise 5.000'e kadar çıkar.
Eklenti ile MCP istekleri, bunun yerine genel API’nin dakika başına sınırlarına tabidir. Bu sınırlar, Sonsuza Kadar Ücretsiz, Sınırsız ve Kurumsal planlarında dakika başına 100 istekten Enterprise planında 10.000 isteğe kadar değişir. ClickUp henüz MCP kullanımını göstermiyor. Birden fazla takım tek bir ağ geçidi üzerinden ClickUp’a erişiyorsa, ağ geçidinde takım başına sınırlar belirleyin; böylece yoğun çalışan bir temsilci, diğer herkesin kotasını tüketemez.
Super Agent'ları MCP sunucularınıza bağlantı kurun
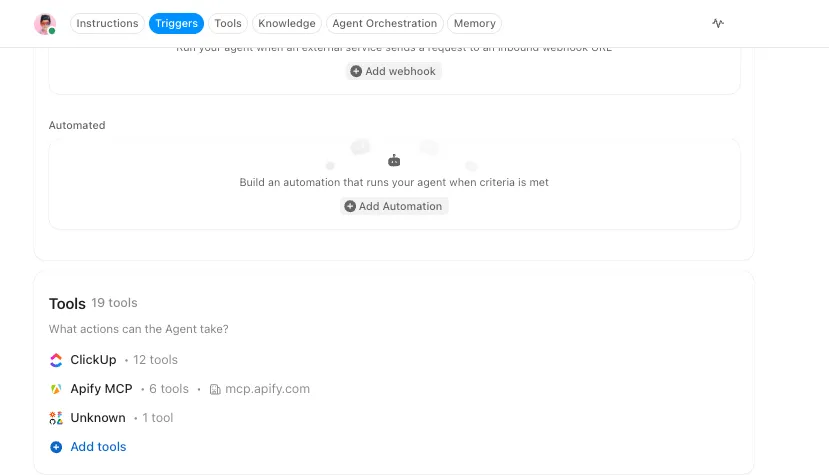
Tersine, ClickUp App Center'dan tüm Çalışma Alanı için ya da sadece kendiniz için harici MCP sunucularına bağlanabilirsiniz. Her bağlantı türünü kimin ekleyebileceğine yöneticiler karar verir. Bir sunucuya bağlandıktan sonra, her bir Süper Ajan'ın bu sunucudaki araçlardan hangilerine erişeceğini seçersiniz: hepsine mi, yoksa belirli olanlara mı? Bu, bu kılavuzun önceki bölümlerinde araç listelerini daraltma fikriyle aynıdır, ancak Çalışma Alanınızdaki ajanlara uygulanır.
Bağlandığınız sunucu ağ geçidinizse, önce iki ayrıntıyı kontrol edin. ClickUp, değişen bulut IP adreslerinden bağlanır, bu nedenle bir IP izin listesi bunu engeller. Ağ geçidinizin ayrıca OAuth ile güvenli hale getirilmiş bir genel URL'ye veya bir API anahtarına ihtiyacı vardır. ClickUp'ın Çalışma Alanı denetim günlükleri, bir sunucuya kimin bağlandığını, güncelleme yaptığını veya bağlantıyı kestiğini kaydeder. Her bir ajanın gerçekte hangi araçları çağırdığının kaydı için ağ geçidinizin günlüklerine ihtiyacınız olacaktır.
ClickUp'ta uygulamaya geçiş sürecini izleyin
Yukarıdaki envanter ve pilot adımları, izlenmesi zor olan çok sayıda küçük karar gerektirir. Her sunucuyu, sahibi, veri erişimi, güven grubu ve belirteç maliyeti için Özel Alanlar içeren bir Listeye görev olarak ekleyin. Ardından, her bir geçiş görevine bağlı bir belgeye geri alma kriterlerini yazın. Bir pilot başarısız olursa veya bir üst akış sunucusu arşivlenirse, sahibi ve tüm geçmiş tek bir yerde bulunur.
Karşılaştığınız soruna en uygun ağ geçidini seçin
Bu kılavuzun her bölümü, aynı iki göreve odaklanmaktadır.
Birincisi kontrol: tek bir uç nokta, kimlik bilgileri için tek bir yer ve hangi ajanın hangi aracı çağırdığına dair tek bir kayıt. Bu kılavuzdaki beş ağ geçidinin tümü bunu bir formda sağlar; asıl fark, altyapının ne kadarını kendiniz çalıştırdığınızdır. İkinci görev, her ajanın araç listesini küçük tutmaktır ve bir ağ geçidi bu konuda yalnızca filtreleme veya arama ayarladığınızda yardımcı olur.
Herhangi bir şeyi imzalamadan önce, elinizdeki araçları sayın ve tanımlarında kaç tane belirteç kullandıklarını ölçün.
Kimsenin kullanmadığı hizmetleri eleyin, geri kalanları güven sınırlarına göre gruplandırın ve önce okunur bir sunucuyu ağ geçidinden geçirin. ClickUp bu sunuculardan biri ise, onu ClickUp MCP sunucusu üzerinden bağlayın ve bir ajanın görevlerinizi, Belgelerinizi ve Sohbetinizi tam proje bağlamıyla nasıl yönettiğini görün.
MCP Ağ Geçitleri Hakkında Sık Sorulan Sorular
En iyi MCP ağ geçidi hangisidir?
En iyi MCP ağ geçidi, ajanslarınızın halihazırda nerede çalıştığına bağlıdır. Docker MCP Gateway, yerel geliştirme için uygundur. IBM ContextForge, kendi sunucularında barındırma yapmak isteyen takımlar için uygundur. Kong AI Gateway, halihazırda Kong kullanan takımlar için uygundur ve Amazon Bedrock AgentCore Gateway, AWS üzerindeki ajanslar için uygundur. Composio, birçok SaaS uygulamasında çalışan ajanslar için uygundur. Düzenlemelere tabi sektörler için, kendi sunucularında barındırma veya gizli dağıtım seçeneği, araç başına erişim denetimleri ve tek tek araç çağrılarının günlük kayıtlarını arayın.
MCP bir API ağ geçidi midir?
Hayır. Model Context Protocol (MCP), yapay zeka uygulamalarının araçlara ve verilere nasıl bağlantı kuracağını tanımlayan bir spesifikasyondur. MCP ağ geçidi ise bu spesifikasyon üzerine inşa edilmiş bir yazılımdır. Ajanlar ile MCP sunucuları arasında yer alır ve erişim, kimlik bilgileri ile günlük kaydı işlemlerini yönetir. HTTP ve bir API ağ geçidi gibi çalışır: HTTP, istekler için kuralları belirler; ağ geçidi ise hangi isteklerin geçeceğine karar verir.
Bir MCP ağ geçidine ihtiyacınız var mı?
Birden fazla sunucu üzerinde kimin hangi araçları çağırabileceğini kontrol etmek veya ajanların yaptıklarına ilişkin merkezi bir kayıt tutmak istiyorsanız bir MCP ağ geçidine ihtiyacınız vardır. Küçük bir takım birkaç adet kararlı sunucu işletiyorsa, sürüm kontrolündeki paylaşılan bir yapılandırma ve bir gizli bilgi yöneticisi bu ihtiyaçların çoğunu karşılayabilir. Bir ağ geçidi, takım bazında araç erişimi veya kimlik bilgilerini yönetmek için tek bir yere ihtiyaç duyduğunuzda fayda sağlamaya başlar.
MCP sunucuları, ağ geçidi arkasında güvenli midir?
Bir ağ geçidi, MCP sunucularının güvenliğini sağlamayı kolaylaştırır. Ancak tek başına sunucuları güvenli hale getirmez. Kimlik bilgilerini tek bir yerde tutar, her çağrı yapanın kullanabileceği araçları sınırlar ve çağrıları merkezi olarak günlüğe kaydeder. Invariant Labs'ın GitHub'ın MCP sunucusunda gösterdiği gibi, komut satırı enjeksiyonu güvenilir bir sunucu üzerinden yine de gerçekleşebilir. Gizli verileri okuyan, güvenilmeyen içeriği işleyen veya veri gönderen araçlar ayrı araç kümelerinde tutulmalıdır. Ağ geçidinin hiçbir zaman bir müşterinin belirteçini iletmediğinden emin olun. Ayrıca, artık güncelleme almayan sunucuları kullanmayı bırakın.
Araç arama, erişim kontrolünün yerini alır mı?
Hayır. Bir ajanın bir görev için hangi araçları göreceği, araç araması tarafından belirlenir. O ajanın bu araçları çağırmasına izin verilip verilmeyeceği ise erişim kontrolü tarafından belirlenir. Örneğin Amazon Bedrock AgentCore Gateway, anlamsal arama ve kimlik doğrulamayı ayrı özellikler olarak ele alır. Arama işlemini yalnızca çağıranın kullanmasına izin verilen araçlar üzerinde gerçekleştirin ve araç fiilen çalıştırıldığında izinleri yeniden kontrol edin. Bir aracı aramadan gizlemek, o aracın tek koruma önlemi ise, o araç korunmuş sayılmaz.
MCP ağ geçidi denetim günlükleri neleri kaydetmelidir?
MCP ağ geçidi denetim günlükleri, her bir çağrıyı kimin yaptığını, hangi aracının ve aracının dahil olduğunu, hangi sunucunun işlediğini, çağrının izin verilip verilmediğini, ne zaman gerçekleştiğini ve ne tür bir yanıt alındığını kaydetmelidir. Örneğin, Kong’un AI MCP Proxy eklentisi, izin verilen ve reddedilen her araç erişim girişimini günlüğe kaydeder. Satın almadan önce, günlüklerin yalnızca hesap ve yapılandırma değişikliklerini değil, bireysel araç çağrılarını da kapsadığını doğrulayın, ardından ne kadar süreyle saklandıklarını ve dışa aktarılabilip aktarılamayacağını kontrol edin.