
Proje yönetimi, pek çok sorumluluk, son teslim tarihleri, gece vardiyaları ve bolca kahve ile birlikte gelir.
Neyse ki, dostunuz olan proje yönetimi yazılımının biraz yardımıyla işinizde her zaman bir adım önde olabilirsiniz.
Bunu göz önünde bulundurursak, iletişim hiç bu kadar basit, kolay ve hızlı olmamıştı; bu da daha yüksek verimlilik ve başarıya yol açıyor.
Uzaktan proje yönetimi, proje yöneticilerinin hibrit takımları bir araya getirmesine ve herkesin projenin hedeflerine ulaşmak için birlikte çalışmasını sağlamasına yardımcı olur. Bu açıdan bakıldığında, projenin uzaktan yürütülmesi dışında diğer projelerin proje yönetimi sürecinden hiçbir farkı yoktur.
Ayrıca, uzaktan çalışan bir takımı yönetmek ve işletmek, hassas bir sorunu da beraberinde getirir: artmış siber suç riski.
Bunu da belirtmişken, proje yöneticilerinin günümüzde karşı karşıya kaldığı en büyük beş siber güvenlik tehdidine ve bunlarla başa çıkmanın on yoluna bir göz atalım!
En Büyük 5 Siber Güvenlik Tehdidi
Siber güvenlik, bir işin kaderini belirleyebilir.
Şirketler verilerle fonksiyon yapar ve veriler, şirketin en değerli varlığıdır. Ancak günümüzün dijital dünyasında veriler siber saldırılara karşı daha savunmasız hale gelmiştir; hibrit ve uzaktan çalışma düzenlemeleriyle birlikte bu savunmasızlık daha da artmıştır.
Veri ihlallerinin ve siber saldırıların artışı, veri korumasının yetersizliğine, küresel bir pandeminin sonuçlarına ve saldırı yöntemlerinin giderek daha sofistike hale gelmesine bağlanabilir. İşletmeler, veri ihlallerinin yaratabileceği sorunların artık her zamankinden daha fazla farkındadır.
Yeni AB mevzuatının önünü açan veri sızıntılarından biri de Wonga Loans vakasıydı. Bu maaş günü kredisi şirketi, 2017 yılında 250.000 müşterinin banka bilgilerinin açığa çıktığı ciddi bir veri sızıntısı yaşadı.
İşte dikkat etmeniz gereken en önemli siber tehditler ve bunları önlemeye yönelik ipuçları.
1. Ortadaki adam saldırısı
Şu senaryoyu bir düşünün: Siz ve iş arkadaşınız güvenli bir platform üzerinden konuşuyorsunuz, ancak birisi konuşmanızı dinliyor ve iş arkadaşınıza sizin adınıza sahte mesajlar gönderiyor. Eyvah!
Bunun arkasındaki mantık, hackerların kişisel ve hassas verilere erişim sağlayıp mesajları manipüle etmeleridir.
Güvenli olmayan bir halka açık Wi-Fi ağı kullanıyorsanız bu durum başınıza gelebilir. Bilgisayar korsanı, güvenli olmayan bir konumda bulunduğunda sisteme erişim sağlayarak hassas verileri bulmak için kötü amaçlı yazılım gönderir. Ayrıca bir müşteri, özel iş ortağı ya da aslında herhangi biri gibi davranabilirler.
Ortadaki adam saldırısı örneği
Kısa bir süre önce, bir siber saldırgan, Hollanda merkezli sertifika kayıt kuruluşu DigiNotar’a yapılan bir saldırı sayesinde Google, Skype ve diğer önde gelen siteler için 500 adet sertifika ele geçirdi. Saldırgan, bu sertifikaları kullanarak bir MITM (ortadaki adam) saldırısında güvenilir web sitelerinin kimliğine büründü ve kullanıcıları, sahte web sitelerinde kimlik bilgilerini girmeleri için kandırarak verilerini çaldı. Bu güvenlik ihlali, sonuçta yaklaşık 300.000 İranlı Gmail hesabını etkiledi ve DigiNotar’ın iflas etmesine yol açtı.
2. Klasik SQL enjeksiyonu
Diyelim ki tatile hazırlanıyorsunuz ve bir Hawaii elbisesi satın almak istiyorsunuz. Web tarayıcınızı açıp arama çubuğuna “Hawaii elbiseleri” yazıyorsunuz. Arama çubuğu kötü amaçlı kod enjekte edilerek ele geçirilmişse, size yine de Hawaii elbiselerinin bir listesini gösterecektir, ancak sorunuzu kişisel bilgilerinizi bulmak için kullanacaktır. ?
Bir hacker, "SQL enjeksiyonu" olarak bilinen bir siber saldırıda, bir SQL kodu kullanarak veritabanını değiştirir ve potansiyel olarak önemli bilgilere erişim sağlar. SQL tabanlı bir veritabanı kullanan herhangi bir web uygulaması veya sitesinde kullanılabilmesi nedeniyle, bu saldırı türü en yaygın ve tehlikeli saldırı türlerinden biridir.
SQL saldırısı örneği
Bu tür siber saldırıların kurbanları arasında Sony Pictures, Target, LinkedIn ve Epic Games yer almaktadır. 2018'deki Cisco vakası, en çok bilinen saldırılardan biridir. Cisco Prime License Manager'da bir SQL enjeksiyon güvenlik açığı tespit edilmiştir.
Saldırganlar, lisans yönetiminin uygulandığı sistemlere shell erişimi elde etmeyi başardılar. Ancak endişelenmeyin. O zamandan beri Cisco, bu sorunu gidermeyi başardı.
Bu güvenlik açığı artık reşit sayılacak kadar eski olmasına rağmen, onu hâlâ tamamen ortadan kaldıramıyoruz. En eski siber tehditlerden biri olarak kabul edilse de, hâlâ eskisi kadar çok soruna yol açıyor.
3. Kötü amaçlı yazılımların yaygınlaşması
Kötü amaçlı yazılım indirip hackerların tüm kişisel verilerinize ulaşmasına yardımcı olana kadar her şey eğlenceli ve oyun gibidir. Kötü amaçlı yazılım, zarar veren tüm dosya ve programları kapsar; buna solucanlar, truva atları, virüsler ve fidye yazılımları da dahildir.
2021 yılına kadar, şirketlerin %68,5'i kötü amaçlı yazılım saldırılarına maruz kaldı. Raporlar, bu artışın COVID-19 salgınının yayılmasıyla bağlantılı olduğunu gösteriyor.
Ayrıca, suçlular, geniş kitleleri hedef alan otomatik fidye yazılımı kampanyalarından uzaklaşarak, köklü işletmelere yönelik daha hedefli şantajlara yöneldi. Bu değişim nedeniyle fidye yazılımı daha kârlı hale geldi ve sonunda suç çetelerinin dikkatini çekti.
Bu yeni şantaj tekniğinin kullanımındaki artış, fidye yazılımı salgınının daha da kötüleşmesine neden oldu.
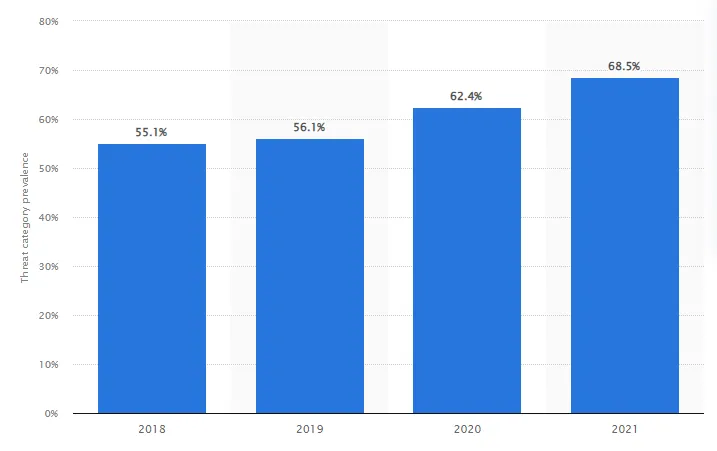
Kötü amaçlı yazılım saldırısı örneği
En ünlü saldırılardan biri, bir günde 230.000'den fazla bilgisayara bulaşmayı başaran ve 4 milyar dolarlık sonuça yol açan WannaCry fidye yazılımı saldırısıydı.
4. Gelişmiş kimlik avı teknikleri
Oltalama, saldırganın kurbanı kişisel bilgilerini vermeye veya kurbanın altyapısına zararlı yazılım yüklemeye ikna etmek amacıyla sahte bir mesaj gönderdiği bir sosyal mühendislik formudur.
Bir kimlik avı tekniği örneği
Ubiquiti Networks, ne yazık ki 2015 yılında 46,7 milyon dolarlık zarara yol açan bir kimlik avı saldırısına maruz kaldı. Saldırgan, şirketin muhasebe müdürünü, gizli bir satın alma işlemini tamamlamak üzere bir dizi para transferi yapmaya yetkili kıldı.
Hacker, şirketin CEO'su ve avukatı gibi davrandı. Şirket, 17 günlük bir dönemde Polonya, Macaristan, Çin ve Rusya'daki hesaplara 14 adet havale ödemesi yaptı.
Ubiquiti, Hong Kong'daki banka hesabının dolandırıcılık hedefi olmuş olabileceğine dair FBI'dan bir uyarı aldıktan sonra bu sorunun farkına vardı. Bu sayede iş, yaklaşan tüm transferleri durdurabildi ve çalınan 46,7 milyon doların (şirketin nakit varlıklarının yaklaşık %10'u) mümkün olduğunca büyük bir kısmını geri kazanmak için her türlü çabayı gösterdi.
5. Sık sık gerçekleşen Hizmet Engelleme saldırıları
Bu tür siber saldırılar ağın kapanmasına neden olabilir ve kullanıcıların ağa erişimini engelleyebilir. Bilgisayar korsanlarının siyasi veya sosyal hedefleri olabilir; örneğin, faaliyetlerini beğenmedikleri bir şirkete karşı kampanya başlatmak gibi.
Bazen hackerlar, sırf eğlence olsun diye ve bir sistemi çökertmek için geliştirdikleri en yeni tekniklerle övünmek amacıyla DDoS saldırıları düzenlerler.
Hizmet Engelleme saldırısı örneği
Şubat 2020'de Amazon Web Services, büyük çaplı bir DDoS saldırısının hedefi oldu. Bu, yakın tarihin en şiddetli DDoS saldırısıydı ve ismi açıklanmayan bir AWS müşterisini hedef almak için Connectionless Lightweight Directory Access Protocol (CLDAP) yansıması adı verilen bir yöntem kullanıldı.
Güvenlik açığı bulunan üçüncü taraf CLDAP sunucularına bağımlılık gösteren bu teknik kullanılarak, kurbanın IP adresine gönderilen veri miktarı 56 ila 70 kat artırıldı. Saldırı, üç gün boyunca saniyede 2,3 gigabayt gibi şaşırtıcı bir seviyeye ulaştı.
Siber Güvenlik Tehditleriyle Mücadele Etmenin 10 Yolu
Hackerlar giderek daha yaratıcı hale geliyor ve bizi terletiyor.
Bu tehditlerle mücadele etmenize yardımcı olmak için, işinizi olası siber tehditlere karşı savunmanıza ve korumanıza yardımcı olacak on yol aşağıda yer almaktadır.
1. Güvenli bir proje yönetimi aracı ve bulut depolama hizmeti seçin
Proje yönetimi araçları, özellikle projenizin ilerleme durumunu izlemek ve takım iletişimini geliştirmek açısından günümüzde vazgeçilmez hale gelmiştir. Ancak, günümüzde mevcut olan her iş aracı güvenlik açısından yeterli değildir.
"Güvenlik" derken, bilgi sızıntılarını en aza indirecek uygun yetkilendirme önlemlerine sahip bir platformu kastediyoruz.
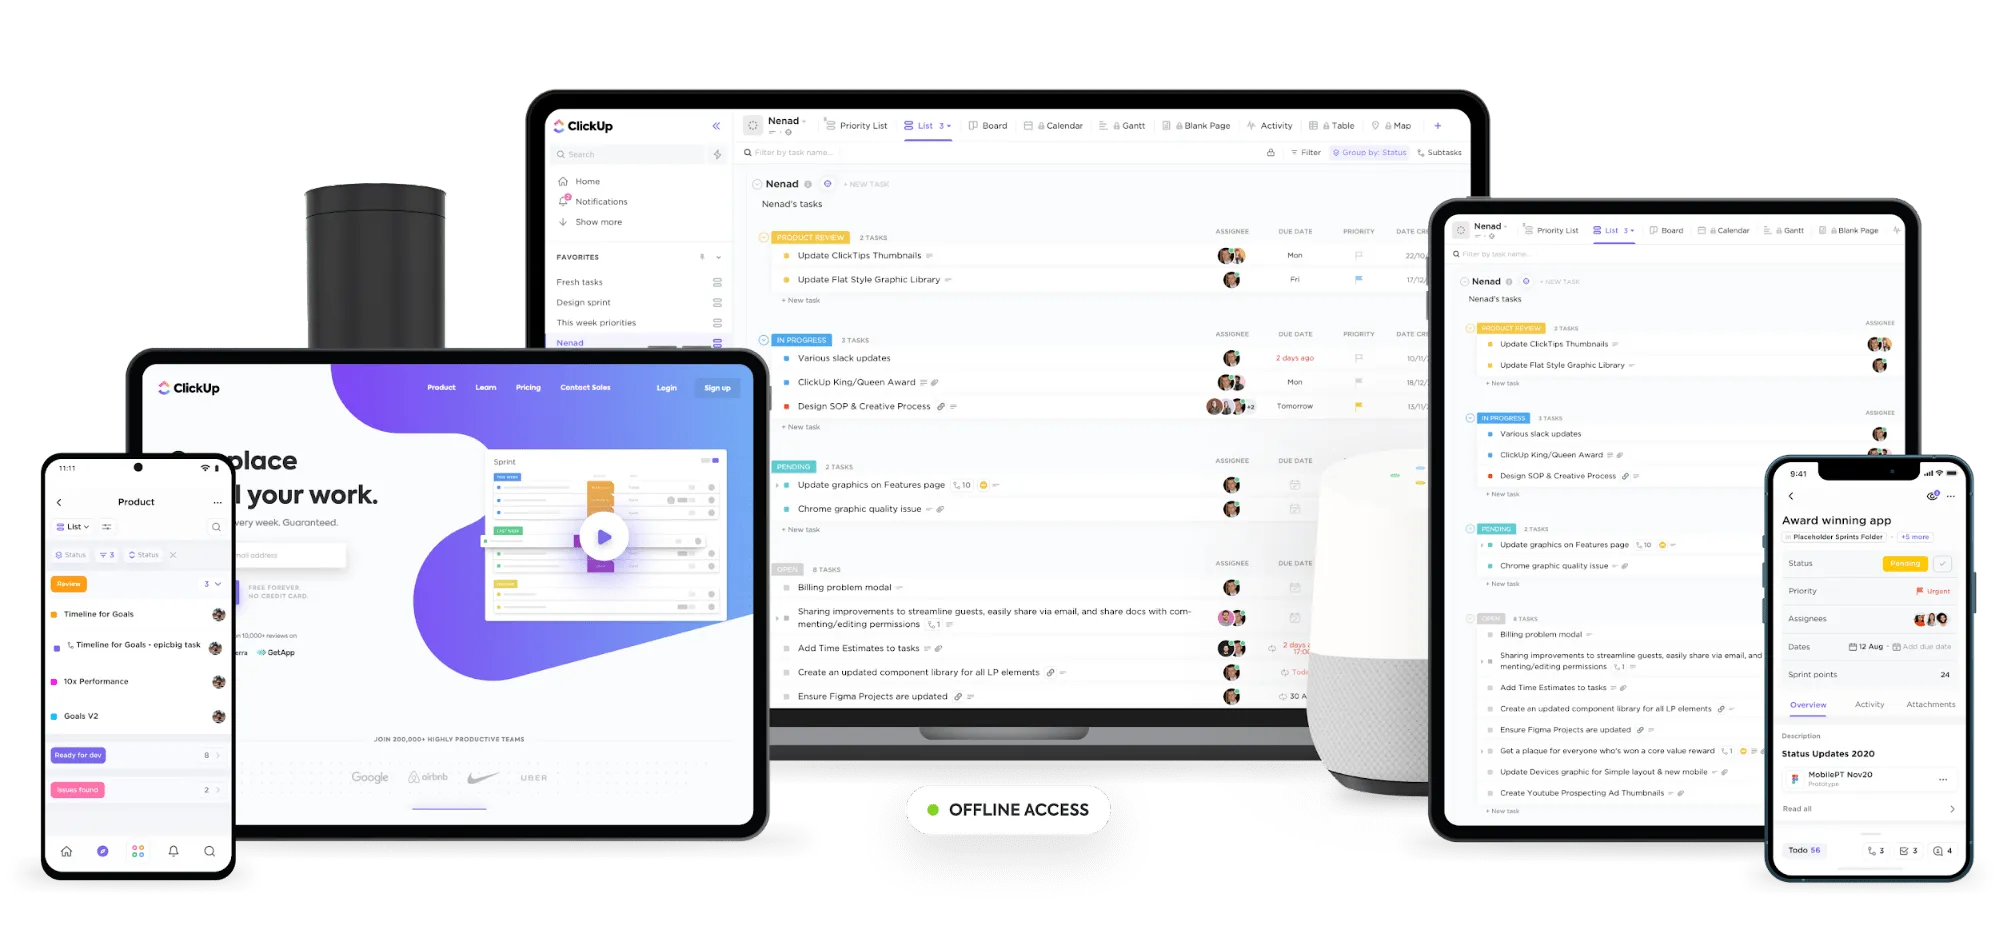
ClickUp, günümüzde mevcut en güvenli işbirliği araçlarından biridir. Uygulama performansını ve genel kullanıcı deneyimini göz önünde bulundururken, aynı zamanda güvenli bir ortam sağlar.
Aslında, ClickUp sürekli olarak SOC 2 uyumluluğu ile ISO 27001, ISO 27017 ve ISO 27018 sertifikalarını almıştır. Bu ISO sertifikaları, ClickUp’ın müşteri verilerini korumaya olan bağlılığını ve dünya çapında her boyutlardaki müşteriyi desteklemeye hazır olduğunu kanıtlamaktadır.
Güvenlik özelliklerine bir göz atın:
- İki faktörlü kimlik doğrulama, Çalışma Alanınızı yetkisiz erişimden korur.
- ClickUp çevrimiçi uygulamalarındaki tüm konuşmalar, 256 bit SSL şifreleme ile korunmaktadır.
- Özel İzinler: Her takım üyesine kendine özel izinler atayarak, yalnızca ihtiyaç duydukları bilgileri görebilmelerini sağlayın
- Alanlar, Klasörler ve Listeler'in gizlilik özelliklerini kullanarak kimin neyi görebileceğini ve Çalışma Alanınıza kimin eklenebileceğini kontrol edin
Ayrıca, siber güvenlik takımınızın izleyebileceği, son derece güvenli ve merkezi bir konumda hayati verilerinizi saklayabileceğiniz bir bulut hizmetine de ihtiyacınız var.
Internxt, eşler arası dosya paylaşımı, blok zinciri ve uçtan uca şifrelemeyi bir araya getiren merkezi olmayan bir bulut depolama platformudur. Dosyalarınız farklı ülkelerdeki sunucu konumlarına bölünmüş parçalar halinde depolanır, bu da dosyalarınızı daha da gizli ve güvenli hale getirir.
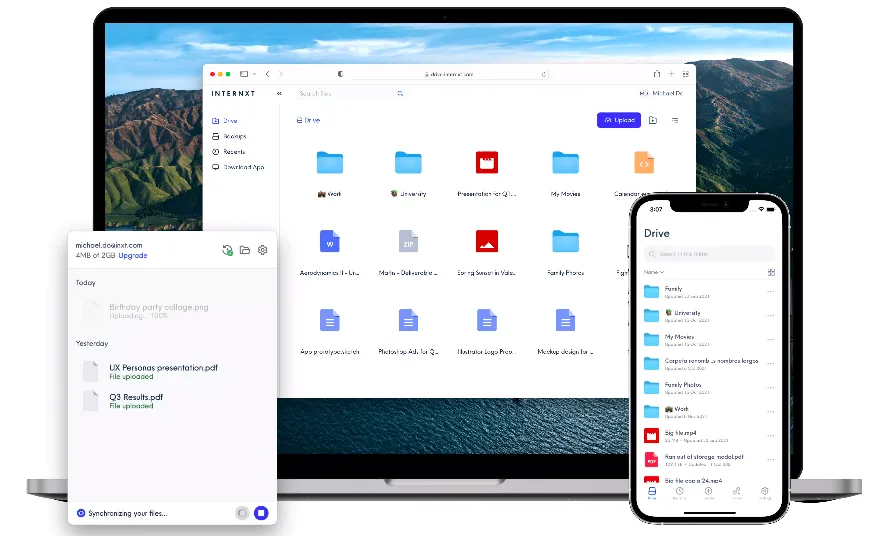
İşte bu ürünün özellikleri:
- Uçtan uca şifrelenmiş bağlantılar, dosya paylaşımını güvenli, gizli ve kolay hale getirir
- Bulut depolama ve bulut bilişim hizmetlerinin ödemesini belirteçlerle yapın. Müşteriler ayrıca belirteçleri kullanarak indirimlerden yararlanabilir ve ücretsiz ürünler kazanabilir.
- Yüklediğiniz dosyalar, küçük parçalara bölünmeden önce müşteri tarafında şifrelenecektir. Parçalanmış verileri geri almanızı sağlayacak şifreleme anahtarına yalnızca siz erişebileceksiniz.
Bu tür bir bulut hizmeti, ClickUp gibi bir yönetim uygulamasıyla bir araya geldiğinde, projenizin güvenliği, verimlilik ve takım işbirliği tam anlamıyla kontrol altında olur.
Combined, Internxt ve ClickUp, sizin Area 51'iniz! ?
2. Projenin başlangıcından itibaren bilgi güvenliği gereksinimlerini göz önünde bulundurun
Projenin başarılı olmasını sağlamak istiyorsanız, en başından itibaren bilgi güvenliği ihtiyaçlarını belirlemeye çaba göstermeli ve ardından uygun süreçlerin yürürlükte olduğundan emin olmalısınız.
Güvenlik gereksinimleri proje döngüsünün erken aşamalarında ele alınmazsa, ortaya çıktıklarında proje dönüm noktaları ve proje kapsamı üzerinde önemli bir etkiye sahip olabilirler. Ve inanın bize, mutlaka ortaya çıkacaklar!
Bilgi güvenliğinin sürekli bir öncelik olarak ele alınmasını ve proje yaşam döngüsü boyunca bu şekilde yönetilmesini sağlayın.
3. Çevrimiçi güvenlik konusunda uzman profesyonelleri işe alın
Projeye güvenlik rolleri ekleyerek ve sorumlulukları belirleyerek proje süreçlerinizi iyileştirin.
Bilgili ve deneyimli bir güvenlik takımı, çok değerli bir varlıktır. Bu takım, güvenlik gereksinimlerinin proje planlamasını ve kaynakları nasıl etkilediği konusunda size tavsiyelerde bulunabilir ve hangi tür izleme sistemine ihtiyacınız olduğu konusunda da rehberlik edebilir.
Güvenlik Yöneticisi ve Güvenlik Analisti, şu anda siber güvenlik alanında en çok aranan iki pozisyondur.
Güvenlik Analistleri, güvenlik ihlallerini önlemek ve önceki saldırıların yol açtığı zararları gidermekle görevlidir. Güvenlik Yöneticileri ise hassas bilgileri korumak için güvenlik planları geliştirmek ve politikalar uygulamaktan sorumludur.
4. Antivirüs ve VPN teknolojisini kullanın
Bilgisayarlarınızı ve akıllı telefonlarınızı korumak için güvenilir sanal gizli ağlar (VPN'ler) kullanın. VPN'ler, kimliğinizi devlet kurumlarından ve bilgisayar korsanlarından korur, IP adreslerinizi ve verilerinizi gizler. VPN, bilgisayar korsanlarının çevrimiçi etkinliklerinizi izlemesini engeller.
Antivirüs yazılımı da vazgeçilmezdir. Bu yazılım, reklam yazılımları, truva atları, solucanlar vb. gibi yazılım virüslerini tespit etmek ve önlemek üzere tasarlanmış bir dizi programdan oluşur.
Bu iki güvenlik önlemi sayesinde, veri hırsızları sizin için çok daha az ilgi çekici hale gelecektir.
Tabii ki bunun sizi her türlü zarardan veya tehlikeden koruyacağını söylemiyorum, ancak kesinlikle yardımcı olacağı kesin.
VPN size izlenemez süper güçler kazandıracak. ?
5. Üçüncü tarafların ve tedarikçilerin erişimini güvenlik altına alın
Üçüncü taraf tedarikçilerle ilgili riskler üç kategoriye ayrılır: Operasyonel, işlemle ilgili ve uyum/yasal.
İşte şirketinizi üçüncü taraf kaynaklı tehlikelerden ve risklerden koruyabileceğiniz birkaç yol:
- Üçüncü taraf bir tedarikçiyi araştırmak için biraz daha zaman ayırın. Bu, şirketinizin gelecekte risk almasını önleyebilir.
- Tedarikçilerinizi etkileyebilecek her türlü durumu kayıt altına alın
- Üçüncü taraf yüklenicilerin izlenmesi, veri sızıntısı sorunlarını da kapsamalıdır. Bir kuruluşun verileri, yanlış yapılandırılmış cihazlar ve hedefli kampanyalar nedeniyle sızdırılabilir.
6. Güvenilir kaynakları tercih edin
Bilinen ve güvenilir kaynaklara bağlı kalmak, siber tehditlerle başa çıkmanın yollarından biridir. Bu, güvenilir hizmet ve ürün sağlayıcılarıyla bağlantı kurmak ve yalnızca güvenilir ödeme yöntemlerini ve web sitelerini kullanmak anlamına gelir.
Unutmayın ki, bir şey gerçek olamayacak kadar iyi görünüyorsa, büyük olasılıkla öyledir; bir şey size pek doğru gelmiyorsa, büyük olasılıkla doğru değildir. ?
Bir kaynağın güvenilir olup olmadığını kontrol etmenin birkaç yolu vardır.
- Alan adı: Web sitesinin alan adının sonundaki üç harfe dikkat edin; örneğin “. edu,” “. gov,” “. org,” ve “. com”. . edu ve . gov ile biten web siteleri genellikle güvenilirdir
- Kaynak: Makale veya araştırmanın yazar listesi var mı? Varsa, güvenilir kaynaklara atıfta bulunuyorlar mı veya bağlantılar veriyorlar mı, yoksa herhangi bir kanıt sunmadan sadece kendi düşüncelerini mi aktarıyorlar? Özgeçmişleri mevcut mu?
- Ek bilgi: Bulduğunuz bilgilerin doğruluğunu ve güvenilirliğini kontrol etmek için diğer güvenilir web sitelerini de kullanmaya çalışın. Birincil kaynağınızla çelişen güvenilir bir web sitesi bulursanız, ek araştırma yapmanız gerekebilir.
7. Güvenilir kaynakları tercih edin
Sadece çevrimiçi siber saldırılar değil, bilgisayardan bilgisayara yayılan veri güvenlik tehditleri de mevcuttur. Bu tehditler, siz farkında olmadan bir dizüstü bilgisayarı izleyip sisteme sızabilir. Bu tür solucanlar ve Truva atları, bu tür olayların arkasında parmak izlerini bırakır.
Bir güvenlik duvarı kurmak, veri güvenliği açısından hayati önem taşır. Güvenlik duvarı, internet trafiğini kontrol ederek ağınızı korur. Bilgisayarınızı veya ağınızı bilgisayar korsanlarından ya da gereksiz ağ trafiğinden korur ve potansiyel olarak tehlikeli gelen verileri engellemek için bilgisayarınızın veya ağınızın etrafında bir güvenlik çemberi oluşturur.
Ayrıca, bu sistem kötü niyetli giden trafiği de tarayabilir. Bu sayede güvenlik duvarları, güvenlik duvarı tarafından korunan cihazların bir botnete – saldırganlar tarafından kontrol edilen, internete bağlı cihazlardan oluşan büyük bir ağa – katılma olasılığını azaltır.
Beş tür güvenlik duvarı vardır: paket filtreleme güvenlik duvarı, devre düzeyinde ağ geçidi, uygulama düzeyinde ağ geçidi, durum tabanlı denetim güvenlik duvarı ve yeni nesil güvenlik duvarı. Siber güvenlik açısından en iyisi, uygulama düzeyinde güvenlik duvarıdır. Bu tür güvenlik duvarı, tehlikeli web sitelerine erişimi kısıtlayabilir ve hassas verilerin sızmasını önleyebilir.
8. Siber güvenlik testlerini uygulamaya koyun
Siber güvenlik testleri uygulamayı ve BT sistemleri ile internet arasındaki her bağlantıyı kapsamlı bir şekilde kontrol etmeyi düşünmelisiniz. Zayıf noktalar test edilmezse, herhangi bir kişi bir veritabanına veya ağ altyapısına erişebilir ve yeterli zamanı olduğunda büyük hasara yol açabilir.
Ayrıca, proje yönetimi aşaması boyunca çalışanlarınızın davranışlarını ve genel prosedürleri de test etmelisiniz. İş varlıklarına izinlerin nasıl verildiğini inceleyin ve gizli verileri mümkün olduğunca güvenli bir şekilde korumak için kurallar belirleyin.
9. Şifre yönetimi ve çok faktörlü kimlik doğrulama uygulayın
Şifrenizin ele geçirilmesi, bilgisayar korsanlarının veya siber suçluların bir sisteme girip verileri çalmasına olanak tanır.
En az on karakterden oluşan bir şifre tahmin edilmesi daha zordur; bunlara sayılar, semboller veya büyük ve küçük harfleri ekleyin, işte size bir şifre.
Şifrelerinizi kullanmadan önce her zaman şifre zorluk derecesini kontrol etmeyi unutmayın!
Ayrıca, çok faktörlü kimlik doğrulamayı etkinleştirin. Çok faktörlü kimlik doğrulama her zaman standart bir uygulama olmalı olsa da, üçüncü taraf iş ortaklarınız uzaktan çalışıyor ve bilinmeyen cihazlar kullanarak ağa erişiyorsa bu özellikle önemlidir.
Kimlik bilgilerinin çalınmasını önlemek için, her kullanıcıya özel benzersiz kimlik bilgileri kullanılmalıdır. Kimlik bilgileri, eski bir çalışanın yerine geçen kişiye devredilmemelidir. SMS veya e-posta yerine, şirketinizin yönetebileceği Radyo Frekansı Tanımlama (RFID) kartları veya biyometrik kimlik doğrulama gibi ikinci veya üçüncü bir kimlik doğrulama faktörünü kullanmayı düşünün. İş ilişkiniz sona erdiğinde, hesabı mutlaka kapatın.
10. Yazılımları Düzenli Olarak Güncelleyin
Yazılımları düzenli olarak güncellemek, güvenlik açıklarına karşı koruma sağlar, performansı artırır ve en yeni özelliklere ve hata düzeltmelerine erişim imkanı sunar.
Sisteminizdeki kötü niyetli faaliyetleri veya şüpheli davranışları tespit etmek için potansiyel tehditlere yönelik düzenli taramalar yapmak da çok önemlidir. Kötü niyetli saldırıların kurbanı olma riskini azaltmak için yazılımlarınızı güncel tutmanız önemlidir.
İlgili: Risk yönetimi şablonları
Güvenli Araçlarla Çevrimiçi Güvenliğinizi Artırın
Siber tehditlerle ve çevrimiçi güvenlik açıklarıyla mücadele etmek için, güvenli ve emniyetli olduğu kanıtlanmış bir proje yönetimi aracı seçmek çok önemlidir. Mevcut iş aracınıza güvenmiyorsanız, artık bir değişiklik yapmanın zamanı gelmiştir. Bir sonraki projenizin her aşamasına güçlü siber güvenlik ve güvenli dijital depolama özelliklerini dahil edin — ClickUp ve Internxt bu konuda size yardımcı olabilir ? ?
Misafir Yazar:
Mia Naumoska, sınıfının en iyisi gizlilik ve güvenlik standartlarına dayanan sıfır bilgi bulut depolama hizmeti sunan Internxt'in Pazarlama Direktörüdür.