Para muitos de nós, tudo começa com um servidor MCP. Um desenvolvedor conecta o GitHub ao Claude ou ao Cursor, e tudo funciona. Em seguida, alguém adiciona o Slack, depois o Jira e, por fim, um banco de dados interno.
Seis meses depois, cada desenvolvedor tem seu próprio arquivo de configuração, chaves de API e lista de servidores.
Atualmente, você não sabe quais agentes têm acesso aos dados de produção. Quando um engenheiro sai da empresa, você precisa rastrear todos os tokens que ele criou. Adicionar um novo servidor significa atualizar manualmente 15 configurações de clientes.
O mais preocupante: quando um agente faz algo inesperado, não há um único registro que possa explicar por que isso aconteceu.
Os tokens representam o segundo custo. Cada servidor conectado carrega suas definições de ferramentas na janela de contexto. Em uma configuração com cinco servidores, a Anthropic mediu cerca de 55.000 tokens de definições de ferramentas antes que o agente lesse uma única solicitação.
Portanto, gerenciar vários servidores MCP resume-se a duas tarefas: controlar o acesso em um único local e manter a lista de ferramentas de cada agente enxuta. Um gateway MCP cuida da primeira tarefa por padrão. Ele cuida da segunda apenas quando filtra ou pesquisa ferramentas. Vamos analisar cinco gateways que valem a pena avaliar, quanto custa cada um e como implementar um sem prejudicar seus agentes.
Resumo: Para gerenciar vários servidores MCP em escala, coloque-os atrás de um único gateway MCP. O gateway controla quem pode acionar cada ferramenta, armazena as credenciais e registra cada chamada às ferramentas. Antes de conectar qualquer coisa, elimine as ferramentas não utilizadas e forneça a cada equipe apenas as ferramentas de que ela precisa. Um gateway reduz o contexto do modelo apenas quando filtra ou pesquisa ferramentas. Mude primeiro os servidores somente de leitura e teste tudo por meio do gateway antes de redirecionar o tráfego de produção.
Escolha um gateway com base no local onde seus agentes são executados:
- Composio: autenticação gerenciada para centenas de aplicativos SaaS, sem necessidade de servidores para execução
- Gateway MCP do Docker: desenvolvimento local, com cada servidor em seu próprio contêiner (gratuito, MIT)
- IBM ContextForge: instalações autohospedadas que exigem um conjunto de ferramentas por equipe e APIs REST transformadas em ferramentas MCP (gratuito, Apache 2.0)
- Kong AI Gateway: equipes que já utilizam o Kong e desejam as mesmas políticas para o tráfego de API e MCP (a partir de US$ 25/mês)
- Gateway Amazon Bedrock AgentCore: agentes na AWS que precisam consultar ferramentas no momento da chamada (cobrança por chamada)
O que é um gateway MCP?
Um gateway MCP é um único ponto de conexão localizado entre seus clientes de IA e seus servidores MCP. O Claude, o Cursor ou seu próprio agente se conecta a ele uma única vez, com uma única credencial. O gateway gerencia todos os servidores que estão por trás dele.
Quando uma solicitação chega, o gateway verifica quem está fazendo a solicitação e quais ferramentas esse usuário ou agente pode acessar. Ele obtém as definições das ferramentas de cada servidor upstream e acrescenta prefixos aos nomes para que github_create_issue e jira_create_issue não entrem em conflito. Tudo o que você filtrou é descartado, de modo que o modelo veja uma lista organizada.
Quando o modelo seleciona uma ferramenta, o gateway encaminha a chamada para o servidor responsável por ela e anexa as credenciais desse servidor. Na maioria dos produtos, o agente nunca as armazena. Todas as chamadas passam por um único ponto, de modo que o gateway pode registrar o que foi chamado, por quem e qual foi a resposta recebida.
A escolha da ferramenta e a segurança do servidor ainda dependem de como você configura a filtragem e as permissões, o que abordaremos na seção de instruções abaixo.
Observação: Para saber mais sobre o lado do cliente da conexão, veja como funciona um cliente MCP. Para noções básicas sobre o protocolo, comece com nosso guia introdutório ao Model Context Protocol.
Em que um gateway MCP difere de um registro, de um gateway LLM ou de um gateway de API?
Todos os quatro atuam como intermediários entre um cliente e algo de que ele precisa, e é por isso que as equipes os confundem.
A diferença está no tráfego que cada um deles processa. Um gateway MCP decide se um agente pode chamar uma ferramenta, enquanto um registro apenas informa aos clientes quais servidores existem e nunca transmite uma solicitação. Os gateways LLM e API lidam com tipos diferentes de tráfego: o primeiro seleciona qual modelo responde a um prompt, e o segundo protege as chamadas HTTP comuns aos seus serviços.
| Camada | O que ele processa | Pergunta que ele responde | Exemplos |
| Gateway MCP | Chamadas de ferramentas aos servidores MCP | Este agente pode chamar essa ferramenta? | Gateway MCP do Docker, IBM ContextForge, Gateway AgentCore do Amazon Bedrock |
| Registro MCP | Metadados sobre servidores | Quais servidores existem e onde estão localizados? | Registro oficial do MCP |
| Gateway LLM | Solicitações de inferência de modelo | Qual modelo atende às necessidades e a que custo? | Kong AI Gateway, LiteLLM |
| Gateway de API | Tráfego HTTP e gRPC | Esta solicitação está autorizada? | Kong Gateway, Amazon API Gateway |
Na prática, as fronteiras ficam difusas. Por exemplo, ferramentas como o Kong AI Gateway encaminham o tráfego de LLM e MCP por meio de um único plano de controle, e o ContextForge opera um registro junto com seu gateway. Ao comparar produtos, verifique quais camadas cada um realmente abrange.
O Registro MCP oficial foi lançado em setembro de 2025, com o apoio da Anthropic, do GitHub, da PulseMCP e da Microsoft. Um ano depois, ele ainda está em fase de pré-visualização. Use-o para descobrir servidores, mas mantenha sua própria lista de servidores aprovados.
Um gateway MCP reduz o uso de tokens?
Sim, mas apenas quando filtra ou pesquisa ferramentas. Todo servidor MCP vem com um conjunto de ferramentas, e cada uma delas possui uma descrição escrita que a IA precisa ler antes de poder utilizá-la. E essas descrições consomem tokens. Um gateway reúne todos os seus servidores em um único lugar. A menos que você o configure para filtrar, ele ainda mostra à IA todas as ferramentas de todos os servidores, de modo que a IA lê a mesma pilha de descrições de antes.
Você só economiza tokens quando o gateway oculta as ferramentas desnecessárias para uma tarefa.
Exemplo: Os próprios números da Anthropic mostram onde está o peso. Em uma configuração com cinco servidores, o GitHub contribui com 35 ferramentas, totalizando cerca de 26.000 tokens, e o Slack acrescenta 11 ferramentas, totalizando cerca de 21.000. O Sentry, o Grafana e o Splunk somam mais 12 ferramentas entre eles, totalizando cerca de 8.000. Isso totaliza 58 ferramentas e cerca de 55.000 tokens antes mesmo de começarmos a discussão, e o GitHub, sozinho, é responsável por quase metade disso. Adicionar o Jira acrescenta mais 17.000. A Anthropic afirma ter observado que as definições de ferramentas chegaram a 134.000 tokens antes da otimização.
O custo é apenas metade do problema. Um ponto comum de falha ocorre quando o modelo escolhe a ferramenta errada ou passa os parâmetros incorretos. Isso acontece especialmente quando os nomes das ferramentas são muito semelhantes, como “notification-send-user” e “notification-send-channel”. A documentação da Anthropic indica que a seleção de ferramentas começa a se deteriorar quando há entre 30 e 50 ferramentas disponíveis, e alguns servidores, por si sós, já podem fazer com que você ultrapasse esse limite.
A solução recomendada pela Anthropic é carregar uma ferramenta de busca inicialmente e incorporar apenas as três a cinco ferramentas necessárias para uma tarefa. Em um teste com mais de 50 ferramentas MCP, o contexto total caiu de cerca de 77.000 tokens para cerca de 8.700, o que a Anthropic relata como uma redução de 85%. A precisão em suas avaliações internas do MCP também aumentou: o Opus 4 passou de 49% para 74% com a busca por ferramentas ativada, e o Opus 4.5 passou de 79,5% para 88,1%.
As descobertas da empresa sobre a execução de código com o MCP vão ainda mais longe. Quando um agente navegou por uma pasta de arquivos de ferramentas e leu apenas as definições de que precisava, um fluxo de trabalho do Google Drive para o Salesforce passou de 150.000 tokens para 2.000. Mas essa abordagem requer um ambiente isolado (sandbox) para o código que o agente escreve, o que representa um custo operacional próprio.
Os gateways oferecem duas maneiras de lidar com isso.
A primeira opção é reduzir manualmente as listas de ferramentas. Os perfis do Docker permitem que você inclua ferramentas individuais na lista de permissões por servidor; os servidores virtuais do ContextForge publicam um conjunto cuidadosamente selecionado a partir de vários servidores upstream; e o Tool Router da Composio pode vincular uma sessão a uma lista fixa.
O segundo é a pesquisa no momento da chamada. O AgentCore Gateway inclui uma ferramenta de pesquisa semântica integrada que os agentes consultam em linguagem natural, e o Composio também consegue localizar ferramentas em tempo de execução.
A orientação da Anthropic é agir assim que as definições ultrapassarem 10.000 tokens ou quando você tiver 10 ou mais ferramentas. A maioria das configurações de automação de fluxos de trabalho de IA ultrapassa esse limite rapidamente, e os fluxos de trabalho com múltiplos agentes o ultrapassam ainda mais cedo.
Observação: A pesquisa tem seus próprios limites. Em um teste comparativo realizado em dezembro de 2025 com 2.792 ferramentas, a Stacklok, que comercializa um otimizador concorrente, constatou que a ferramenta de pesquisa da Anthropic selecionou a ferramenta correta em 34% das vezes. A Arcade, outra fornecedora, relatou uma precisão de recuperação de 56% a 64% em 4.027 ferramentas. Ambos os testes foram realizados enquanto a ferramenta de busca da Anthropic ainda estava em fase beta; portanto, teste qualquer camada de busca em seu próprio catálogo antes de confiar nela.
Quais são os melhores gateways MCP?
Muitos produtos se autodenominam gateways MCP, e alguns se assemelham mais a diretórios de servidor. Esta lista se limita às ferramentas que ocupam uma posição central na sua infraestrutura. Seus agentes se conectam a um único endpoint, o gateway acessa seus servidores por trás dele e você obtém pelo menos um controle real sobre o que passa por ele.
Esse controle pode ser um login, uma lista de ferramentas permitidas ou um registro de auditoria.
Cinco foram selecionados. Todos resolvem o mesmo problema, mas de maneiras diferentes. A escolha certa depende de onde seus agentes já estão em execução: no laptop de um desenvolvedor, na sua própria infraestrutura, em uma instalação existente do Kong, na AWS ou em aplicativos SaaS.
| Gateway | Ideal para | Recurso de destaque | Preço inicial | Onde ele fica para trás |
| Gateway MCP do Docker | Desenvolvimento local no Docker Desktop | Cada servidor é executado em seu próprio contêiner, com listas de permissões específicas para cada ferramenta nos perfis | Gratuito, código aberto (MIT) | A versão de governança está disponível apenas por convite, por meio da equipe de vendas do Docker |
| IBM ContextForge | Equipes de plataforma que fazem a hospedagem por conta própria | Os servidores virtuais oferecem a cada equipe seu próprio conjunto de ferramentas, e as APIs REST ou gRPC tornam-se ferramentas do MCP | Gratuito, código aberto (Apache 2.0) | Você mesmo o executa, aplica correções e o dimensiona |
| Kong AI Gateway | Equipes que já utilizam o Kong Konnect | Um único mecanismo de políticas para tráfego de API, LLM e MCP, com controle de acesso por ferramenta | US$ 25/mês por plano de controle sem servidor | O SSO e os registros de auditoria da plataforma estão disponíveis apenas na versão Enterprise |
| Gateway Amazon Bedrock AgentCore | Agentes em execução na AWS | Pesquisa semântica integrada de ferramentas, com o AgentCore Identity incluído sem custo adicional | Pagamento por chamada, sem valor mínimo | A cobrança baseada no uso em vários serviços do AgentCore torna os custos mensais mais difíceis de prever |
| Composio | Equipes que conectam agentes a diversos aplicativos SaaS sem precisar operar servidores | Autenticação gerenciada para mais de 1.500 aplicativos, além de listas fixas de ferramentas ou pesquisa de ferramentas em tempo de execução em uma única sessão do Tool Router | Gratuito para 100.000 chamadas de ferramentas por mês | As chamadas de ferramentas e as credenciais armazenadas passam pela nuvem da Composio, a menos que você configure uma implantação do tipo “traga sua própria nuvem” |
Como avaliamos softwares na ClickUp
Nossa equipe editorial segue um processo transparente, respaldado por pesquisas e independente de fornecedores, para que você possa confiar que nossas recomendações se baseiam no valor real do produto.
Aqui está um resumo detalhado de como avaliamos softwares na ClickUp.
1. Gateway MCP do Docker (ideal para desenvolvimento local no Docker Desktop)
O Docker MCP Gateway é o mecanismo de código aberto por trás do MCP Toolkit no Docker Desktop. Se você já usa o Desktop com o kit de ferramentas ativado, o gateway é executado em segundo plano, sem necessidade de configuração adicional. Sua solução para a proliferação de servidores são os contêineres. Cada servidor MCP é executado em seu próprio contêiner, com privilégios, acesso à rede e recursos restritos, e o gateway o inicia somente quando um agente precisa de uma de suas ferramentas.
Os perfis mantêm a configuração em um único lugar. Um perfil agrupa os servidores necessários para um projeto, e todos os clientes aos quais você se conecta — seja o Cursor, o VS Code, o Claude Desktop ou o Claude Code — utilizam essa mesma configuração. Você pode enviar um perfil para um registro OCI para que seus colegas de equipe possam baixá-lo, o que substitui 15 arquivos de configuração editados manualmente por uma única definição compartilhada.
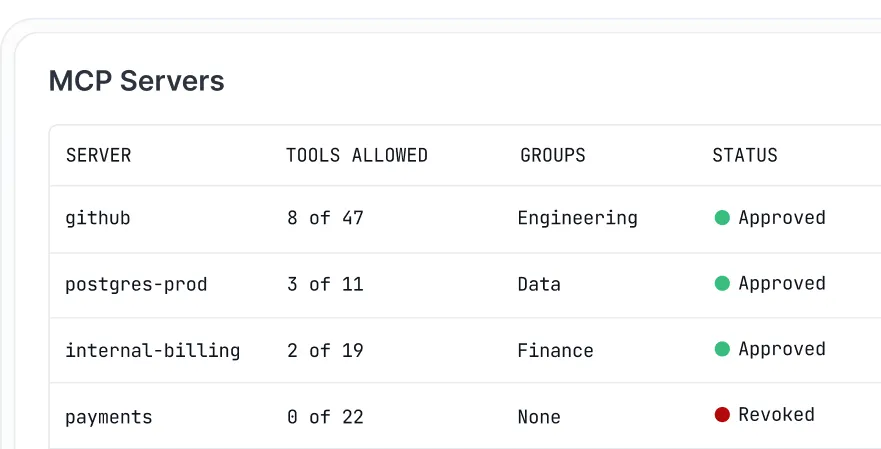
Dentro de um perfil, você pode ativar ferramentas individuais, como o `github.create_issue`, e deixar o restante daquele servidor desativado. É assim que o Docker mantém a lista de ferramentas do modelo enxuta.
As credenciais ficam fora dos arquivos de configuração. O gateway obtém os segredos do armazenamento de segredos do Docker Desktop e os adiciona ao iniciar um servidor, além de gerenciar o login via OAuth para servidores que precisam disso. O registro de logs e o rastreamento de chamadas integrados mostram quais ferramentas foram executadas. O gateway apenas encaminha as chamadas, e o processamento lógico ocorre nos agentes de IA que você executa para automação. Para começar, o Catálogo MCP do Docker lista mais de 200 ferramentas e serviços.
- Contêiner por servidor: Cada servidor MCP é executado de forma isolada, com privilégios, acesso à rede e recursos restritos
- Perfis compartilháveis: Agrupe os servidores uma única vez e, em seguida, envie e receba o perfil por meio de um registro OCI para que toda a equipe execute a mesma configuração
- Listas de permissão por ferramenta: ative ou desative ferramentas individuais dentro de um perfil para manter a lista de ferramentas do modelo enxuta
- Gerenciamento de segredos e OAuth: as credenciais vêm do armazenamento de segredos do Docker Desktop, em vez de arquivos de ambiente, e os fluxos de OAuth integrados abrangem servidores que exigem login
- Gateway MCP do Docker: Gratuito (código aberto, licença MIT)
- Docker Personal: US$ 0
- Docker Pro: US$ 11 por usuário por mês
- Equipe do Docker: US$ 16 por usuário por mês
- Docker Business: US$ 24 por usuário por mês (cobrado anualmente)
- G2: Não há avaliações suficientes
- Capterra: Não há avaliações suficientes
Onde fica a limitação: O gateway foi desenvolvido para desenvolvedores que executam servidores em suas próprias máquinas. A versão de governança, vendida como parte do Docker AI Governance, é disponibilizada apenas por convite por meio da equipe de vendas da Docker; portanto, você não pode se inscrever por conta própria para ter acesso aos controles de política para toda a equipe. É possível executar o gateway sem o Docker Desktop por meio de uma instalação manual, mas o gerenciamento de segredos ainda depende do Desktop.
Ideal para: Desenvolvedores e equipes pequenas que desejam que cada servidor MCP fique em seu próprio contêiner e que haja uma configuração compartilhada entre todos os seus clientes de IA. Não escolha esta opção se: Você precisar de SSO (autenticação única) no modo self-service, acesso baseado em funções entre equipes ou registros de auditoria em conformidade com normas regulatórias para chamadas MCP.
Uma avaliação de usuário diz:
O gateway MCP do Docker é realmente ótimo para desenvolvimento local — isolamento de contêineres por servidor, gerenciamento de credenciais integrado ao Docker Desktop —, mas não foi realmente projetado para a governança corporativa entre equipes e regiões.
Ideal para: Desenvolvedores e pequenas equipes que desejam que cada servidor MCP fique em seu próprio contêiner e que haja uma configuração compartilhada entre todos os seus clientes de IA. Não é a melhor opção se: Você precisar de SSO (autenticação única) de autoatendimento, acesso baseado em funções entre equipes ou registros de auditoria em conformidade regulatória para chamadas MCP.
O que os usuários reais estão dizendo sobre o Docker MCP Gateway
Uma avaliação de usuário diz:
O gateway MCP do Docker é realmente ótimo para desenvolvimento local — isolamento de contêineres por servidor, gerenciamento de credenciais integrado ao Docker Desktop —, mas não foi realmente projetado para a governança empresarial entre equipes e regiões.
O gateway MCP do Docker é realmente ótimo para desenvolvimento local — isolamento de contêineres por servidor, gerenciamento de credenciais integrado ao Docker Desktop —, mas não foi realmente projetado para governança corporativa que envolva várias equipes e regiões.
2. IBM ContextForge (Ideal para conjuntos de ferramentas auto-hospedados e específicos por equipe)
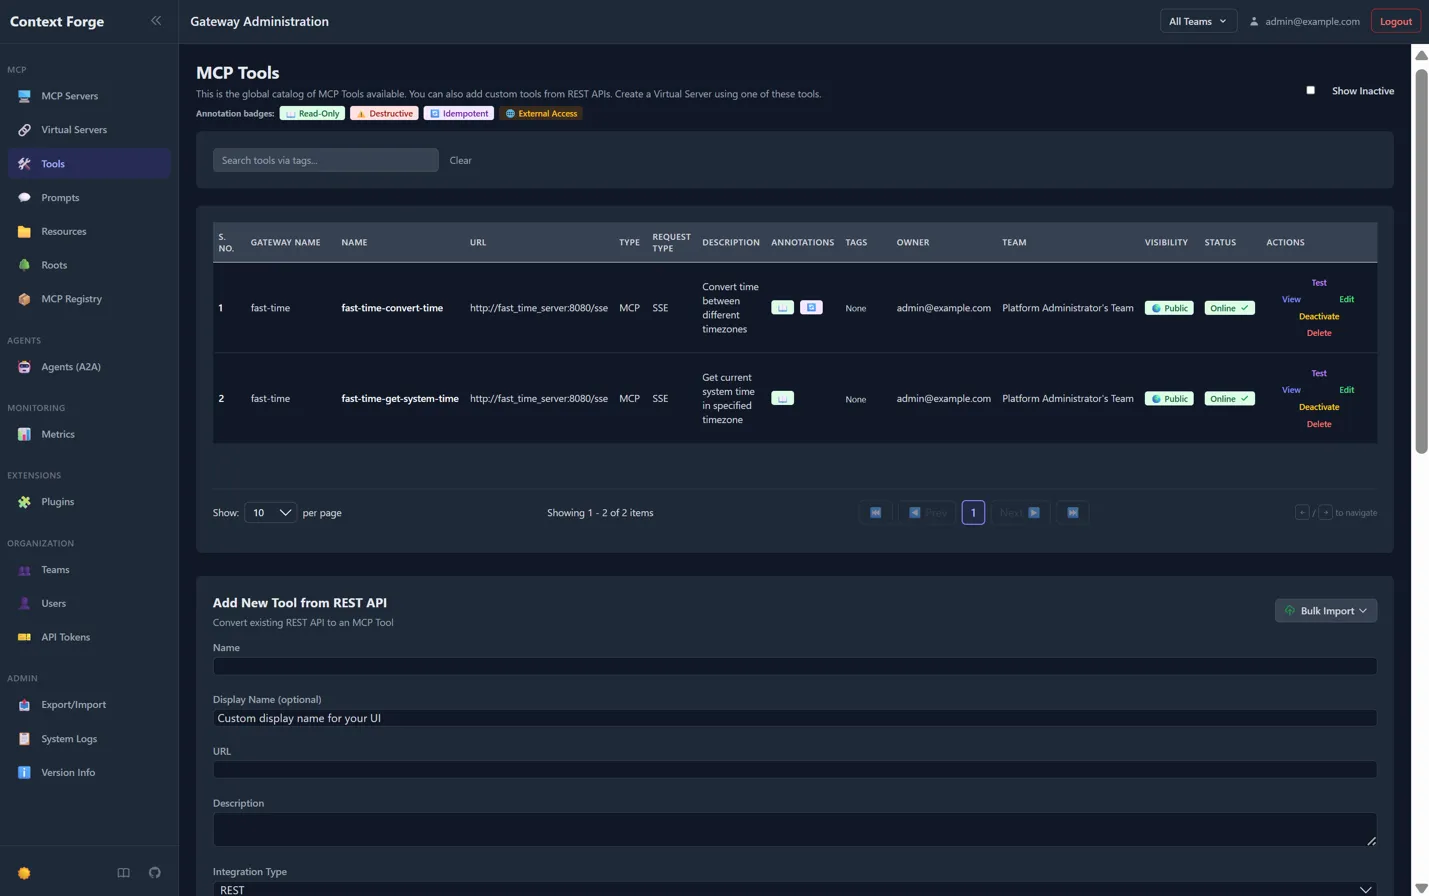
O IBM ContextForge é um gateway e um registro de código aberto que você executa em sua própria infraestrutura. Ele reúne servidores MCP, serviços agente a agente (A2A) e APIs REST ou gRPC comuns em um único endpoint. Você pode instalá-lo a partir do PyPI, executá-lo como um contêiner ou implantá-lo no Kubernetes usando o Helm chart do projeto.
O que o diferencia é o servidor virtual. Você seleciona ferramentas entre todas as registradas no gateway, agrupa-as sob um único nome e direciona um cliente para o endpoint desse pacote. Um agente financeiro recebe as ferramentas financeiras, um agente de suporte recebe um conjunto diferente, e nenhum deles carrega as definições do outro. Cada servidor virtual pode ser privado, compartilhado com uma equipe ou público.
Ele também transforma as APIs que você já possui em ferramentas MCP. Basta direcioná-lo a um endpoint REST, e ele extrai o esquema JSON automaticamente. A ferramenta também traduz serviços gRPC por meio da reflexão do servidor. Isso evita que você precise escrever um servidor wrapper para cada API interna.
Cada servidor upstream mantém suas próprias configurações de OAuth, e o ContextForge armazena tokens por usuário, permitindo que dois servidores utilizem provedores de identidade diferentes. A interface de usuário de administração inclui um visualizador de logs em tempo real, e os rastreamentos são enviados via OpenTelemetry para back-ends como Jaeger, Zipkin e Datadog. Mais de 40 plug-ins oferecem transportes e integrações adicionais.
- Servidores virtuais: agrupe um conjunto cuidadosamente selecionado de ferramentas de vários servidores upstream e forneça a cada equipe ou agente seu próprio endpoint
- Conversão de REST para gRPC: Transforme APIs existentes em ferramentas MCP, com esquemas JSON extraídos automaticamente
- OAuth por servidor: Atribua a cada servidor upstream seu próprio provedor de identidade e escopos, com tokens armazenados por usuário
- Rastreamento do OpenTelemetry: Envie rastreamentos para o Jaeger, Zipkin, Tempo, Datadog ou New Relic
- ContextForge: Gratuito (código aberto, Apache 2.0)
- Infraestrutura: Você paga pela sua própria hospedagem, banco de dados e cache Redis opcional
- G2: Não há avaliações suficientes
- Capterra: Não há avaliações suficientes
Onde fica a limitação: você mesmo é responsável por executá-lo, aplicar patches e dimensioná-lo. O gateway não será iniciado até que você gere chaves secretas robustas. O projeto recomenda o PostgreSQL para produção, e o suporte é oferecido por meio de issues e discussões no GitHub.
Ideal para: Equipes de plataforma que desejam fazer a hospedagem própria, fornecer a cada equipe seu próprio conjunto de ferramentas e transformar APIs internas em ferramentas MCP. Não escolha esta opção se: Você preferir um serviço gerenciado em vez de administrar o gateway por conta própria.
Ideal para: Equipes de plataforma que desejam fazer a hospedagem própria, fornecer a cada equipe seu próprio conjunto de ferramentas e transformar APIs internas em ferramentas MCP. Não recomenda-se se: Você preferir um serviço gerenciado em vez de administrar o gateway por conta própria.
O que os usuários reais estão dizendo sobre o IBM ContextForge?
Uma avaliação de usuário diz:
Licenciado pela Apache, desenvolvido para quem já opera uma infraestrutura robusta de Kubernetes. Ele amadureceu e se tornou uma solução genuinamente capaz — governança e monitoramento reais, capaz de gerenciar o MCP junto com as outras APIs da sua empresa. No entanto, é mais complexo de implementar do que as opções menores; não se trata de um projeto para se fazer no fim de semana.
Licenciado pela Apache, desenvolvido para quem já opera uma infraestrutura robusta do Kubernetes. Ele amadureceu e se tornou uma solução genuinamente capaz — governança e monitoramento reais, capaz de gerenciar o MCP junto com as outras APIs da sua empresa. No entanto, é mais trabalhoso de implementar do que as opções menores; este não é um projeto para se fazer em um fim de semana.
3. Kong AI Gateway (Ideal para equipes que já utilizam o Kong)
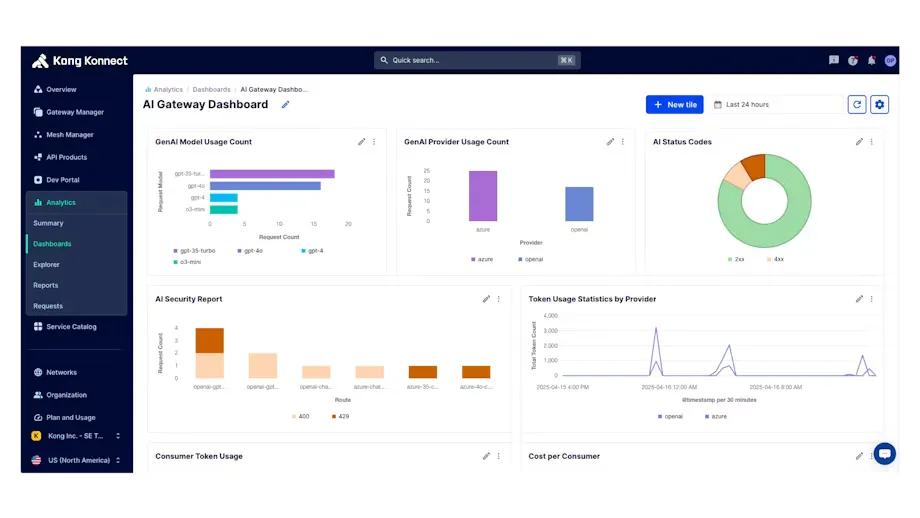
O Kong trata o tráfego MCP como mais um tipo de tráfego de API. Se sua equipe já utiliza o Kong Gateway ou o Kong Konnect, o suporte a MCP vem na forma de plug-ins no gateway que você já opera. Ele utilizará a mesma autenticação, limitação de taxa e registro de logs que você usa para suas APIs.
O elemento central é o plug-in AI MCP Proxy. Ele pode ser instalado na frente de um servidor MCP que você já opera ou transformar qualquer API com um esquema OpenAPI em ferramentas MCP sem a necessidade de código personalizado. Você também pode combinar ferramentas de várias APIs em um único endpoint MCP, para que os agentes se conectem uma única vez, em vez de uma vez por serviço.
O controle de acesso funciona ferramenta por ferramenta. Você define listas de permissão e restrição por consumidor ou grupo de consumidores e, quando um agente solicita sua lista de ferramentas, o Kong retorna apenas as ferramentas que aquele chamador específico pode usar. Cada tentativa permitida ou negada é registrada no log de auditoria do plug-in. Como um agente nunca carrega ferramentas que não pode chamar, a lista filtrada também mantém seu contexto mais enxuto.
O login é realizado por meio dos plug-ins de autenticação do Kong, incluindo o OpenID Connect e o plug-in AI MCP OAuth2. Os logs de tráfego do MCP registram IDs de sessão, métodos JSON-RPC, cargas úteis, latências e erros, e você pode enviar rastreamentos para o OpenTelemetry. Se você também rotear o tráfego de LLM pelo AI Gateway do Kong, o tráfego do modelo e o tráfego da ferramenta compartilham um único plano de controle.
- Conversão de REST para MCP: Transforme qualquer API com um esquema OpenAPI em ferramentas MCP sem precisar escrever um servidor
- ACLs por ferramenta: Permita ou negue o acesso a ferramentas individuais por usuário ou grupo de usuários, de modo que a lista de ferramentas de cada solicitante mostre apenas o que ele tem permissão para usar
- Logs de auditoria do MCP: Registram todas as tentativas de acesso de ferramentas, sejam elas permitidas ou negadas
- Agregação de ferramentas: Combine ferramentas de várias APIs em um único endpoint do MCP
- Teste gratuito: 30 dias de recursos da versão Enterprise
- Konnect Plus: US$ 25/mês por plano de controle sem servidor, incluindo 1 milhão de solicitações de API
- Solicitações adicionais: US$ 200/mês por cada 1 milhão de solicitações extras
- Plano de controle híbrido: US$ 200/mês
- Plano de controle dedicado na nuvem: US$ 500/mês, mais US$ 0,15 por GB de largura de banda
- Empresas: Preços personalizados, faturados anualmente
- G2: 4,4/5 (mais de 300 avaliações)
- Capterra: Não há avaliações suficientes
Limitações: O SSO e os logs de auditoria da plataforma estão disponíveis apenas na versão Enterprise do Konnect. O plug-in AI MCP Proxy não oferece suporte a conexões upstream via WebSocket ou gRPC, e as proteções de IA não se aplicam a solicitações MCP. A conversão REST requer um esquema OpenAPI válido para cada API, e as ACLs por ferramenta exigem o Kong Gateway 3.13 ou posterior. Os pings de clientes MCP também contam para o total mensal de solicitações.
Ideal para: Equipes que já utilizam o Kong e desejam que o tráfego MCP siga as mesmas políticas de suas APIs. Não considere esta opção se: Você não utiliza o Kong atualmente ou precisa de SSO sem um contrato Enterprise.
Ideal para: Equipes que já utilizam o Kong e desejam que o tráfego MCP siga as mesmas políticas de suas APIs. Não considere esta opção se: Você não utiliza o Kong atualmente ou precisa de SSO sem um contrato Enterprise.
O que os usuários reais estão dizendo sobre o Kong AI Gateway
Uma avaliação de usuário diz:
Faz sentido se você já estiver usando o Kong. Não se trata mais apenas do MCP acoplado ao sistema; é um suporte realmente desenvolvido para essa finalidade, incluindo tráfego de agente para agente, e eles firmaram parceria com uma empresa de governança por IA em meados de julho para integrar verificações de políticas diretamente ao gateway. No entanto, alguns dos recursos mais avançados provavelmente exigem um plano pago.
Faz sentido se você já estiver usando o Kong. Não se trata mais apenas de um MCP acoplado, e sim de um suporte realmente desenvolvido para essa finalidade, incluindo tráfego de agente para agente, e eles firmaram parceria com uma empresa de governança por IA em meados de julho para integrar verificações de políticas diretamente no gateway. No entanto, alguns dos recursos mais avançados provavelmente exigem um plano pago.
4. Amazon Bedrock AgentCore Gateway (Ideal para agentes em execução na AWS)
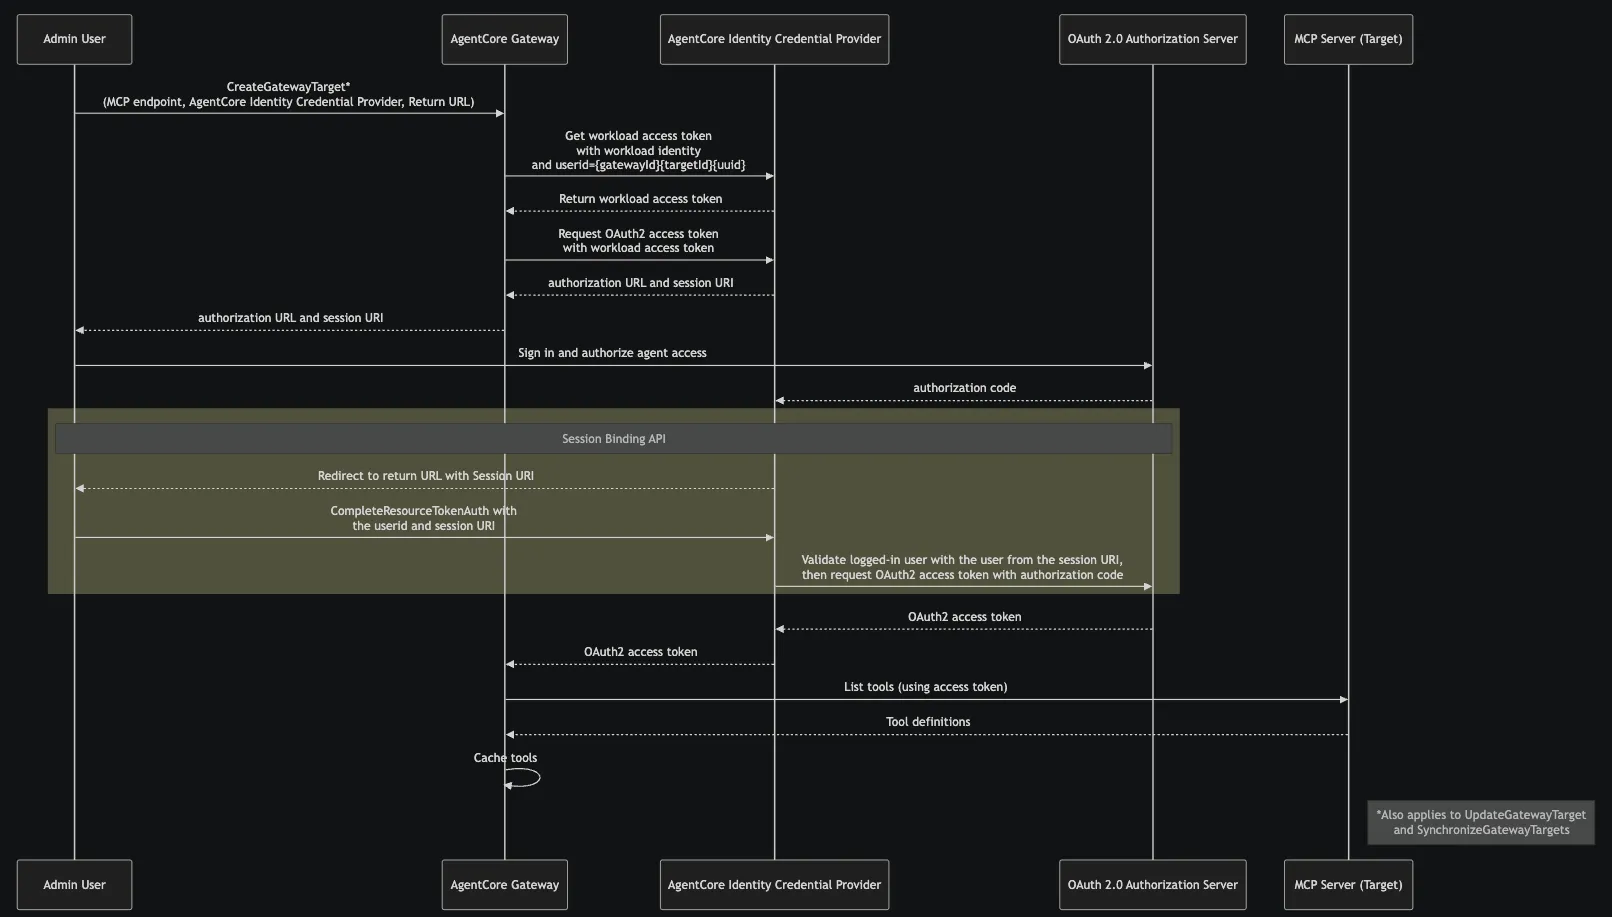
O Amazon Bedrock AgentCore Gateway é a opção totalmente gerenciada da AWS, portanto, não há nada para hospedar ou dimensionar. Ele oferece aos agentes um único endpoint para suas ferramentas. O AgentCore também transforma especificações OpenAPI e Smithy, funções Lambda e servidores MCP existentes em ferramentas MCP sem a necessidade de código personalizado. Inclui integrações com um clique para Salesforce, Slack, Jira, Asana e Zendesk.
A busca por ferramentas é integrada. Se você ativar a busca semântica ao criar um gateway, os agentes terão acesso a uma ferramenta de busca (x_amz_bedrock_agentcore_search) que podem consultar em linguagem natural. Dessa forma, eles buscam apenas as ferramentas necessárias para uma tarefa, em vez de carregar o catálogo completo. É o mesmo padrão sob demanda descrito pela Anthropic, executado no gateway em vez de no cliente.
A autenticação funciona nos dois sentidos. Na entrada, o gateway verifica quem está acessando por meio do AWS IAM ou de um JWT do seu provedor de identidade. Na saída, ele faz o login em cada ferramenta com OAuth, uma chave de API ou uma função do IAM e adiciona essas credenciais por conta própria, de modo que os agentes nunca as armazenem. O AgentCore Identity não tem custo adicional quando usado por meio do gateway, e o AgentCore Policy pode verificar cada chamada à ferramenta em relação às regras definidas no Cedar.
O gateway funciona com frameworks de código aberto, incluindo CrewAI, LangGraph, LlamaIndex e Strands Agents, e com qualquer modelo. Uma atualização de junho de 2026 adicionou prompts e recursos do MCP, gerenciamento de streaming e de sessões, solicitação de aprovações durante a execução de tarefas e troca de tokens OAuth “on-behalf-of”.
- Pesquisa semântica de ferramentas: Permita que os agentes encontrem as ferramentas certas por meio de uma consulta em linguagem natural, em vez de carregar todas as definições
- Conversão de ferramentas sem código: Transforme especificações OpenAPI, modelos Smithy, funções Lambda e servidores MCP existentes em ferramentas MCP
- Autenticação bidirecional: verifique os solicitantes na entrada e adicione as credenciais de cada ferramenta na saída
- Integrações com um clique: conecte o Salesforce, o Slack, o Jira, o Asana e o Zendesk sem precisar montar um servidor
- Nível Gratuito: Até US$ 200 em créditos do Nível Gratuito da AWS para novos clientes
- Chamadas de ferramentas (ListTools, InvokeTool, Ping): US$ 0,005 por 1.000
- API de pesquisa: US$ 0,025 por 1.000
- Indexação de ferramentas: US$ 0,02 por 100 ferramentas por mês
- Identidade do AgentCore: Sem custo adicional quando usado por meio do gateway
- G2: Não há avaliações suficientes
- Capterra: Não há avaliações suficientes
Onde fica a limitação: ele roda apenas na AWS, portanto, não é possível hospedá-lo por conta própria. O preço é baseado no uso em vários serviços do AgentCore, o que torna os custos mensais mais difíceis de prever do que uma taxa fixa. No exemplo da própria AWS, um agente que lida com 50 milhões de interações por mês, com uma busca e quatro chamadas de ferramentas cada, custa cerca de US$ 2.250 por mês, sendo que a busca representa mais da metade desse valor. A busca semântica está disponível em 18 regiões da AWS. Cada gateway aceita apenas as versões do protocolo MCP que você configurar, e a observabilidade é feita por meio do CloudWatch, com custo separado.
Ideal para: Equipes que executam agentes na AWS e desejam recursos de pesquisa de ferramentas e gerenciamento de credenciais sem precisar operar um gateway. Não opte por ele se: Você precisar fazer a hospedagem própria, operar em várias nuvens ou desejar uma fatura mensal fixa e previsível.
Ideal para: Equipes que executam agentes na AWS e desejam recursos de pesquisa de ferramentas e gerenciamento de credenciais sem precisar operar um gateway. Não escolha esta opção se: Você precisar fazer a hospedagem própria, operar em várias nuvens ou desejar uma fatura mensal fixa e previsível.
O que os usuários reais estão dizendo sobre o Amazon Bedrock AgentCore Gateway
Uma avaliação de usuário diz:
A complexidade surge de vários ângulos: 1) os usuários precisam configurar credenciais e ambientes da AWS; 2) os desenvolvedores devem escrever e anotar integralmente seu código de agente para usar o AgentCore; e 3) o gerenciamento de contexto requer modelos de programação específicos que podem não funcionar com todas as estruturas.
A complexidade surge de vários ângulos: 1) os usuários precisam configurar credenciais e ambientes da AWS; 2) os desenvolvedores devem escrever e anotar integralmente seu código de agente para usar o AgentCore; e 3) o gerenciamento de contexto exige modelos de programação específicos que podem não funcionar com todas as estruturas.
5. Composio (Ideal para conectar agentes a aplicativos SaaS sem precisar executar servidores)
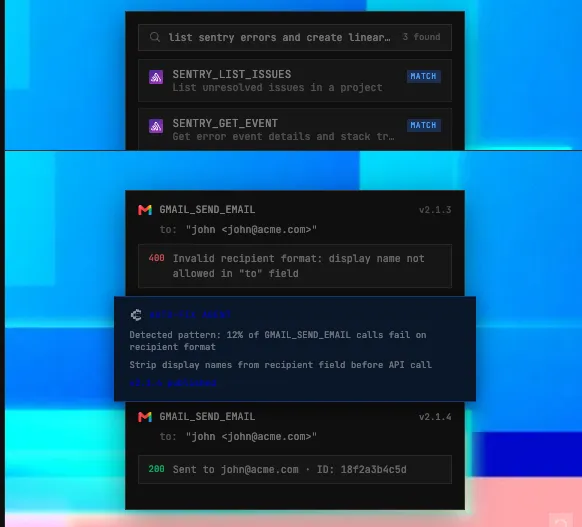
A Composio é uma plataforma gerenciada que conecta agentes a mais de 1.500 aplicativos, incluindo Gmail, Slack, GitHub, HubSpot e Salesforce. Não há servidores para serem executados. Seu agente ou cliente de IA se conecta a uma única URL do MCP, e a Composio cuida do login em cada aplicativo, desde fluxos OAuth e chaves de API até a atualização de tokens.
A maior parte do trabalho do gateway ocorre no Tool Router. Você cria uma sessão para cada usuário com os kits de ferramentas de que ele precisa, e o Composio retorna um endpoint MCP com escopo definido. Dentro de uma sessão, é possível fixar uma lista exata de ferramentas, bloquear ferramentas específicas ou filtrar por dicas do MCP, como “somente leitura” ou “destrutivo”. A ferramenta também pode pesquisar seu catálogo em tempo de execução e carregar apenas as ferramentas necessárias para uma tarefa, o que mantém o contexto do agente reduzido.
As permissões podem exigir que uma pessoa aprove as chamadas da ferramenta a cada chamada ou uma vez por sessão, com substituições por ferramenta do tipo “sempre permitir” ou “sempre negar”. As sessões são criadas por usuário, de modo que as contas conectadas de cada pessoa permanecem separadas, e uma pessoa pode conectar mais de uma conta para o mesmo aplicativo. Se um aplicativo não estiver no catálogo, mas tiver um servidor MCP, você pode adicioná-lo como um servidor personalizado gratuitamente.
Ele funciona com o Claude, o ChatGPT, o Cursor, o Claude Code e qualquer outro cliente MCP, além de frameworks como LangChain, LlamaIndex, CrewAI e o SDK do OpenAI Agents. Para tarefas com várias etapas, a Composio oferece um ambiente de execução remoto, no qual cada execução ocorre em sua própria sandbox isolada. A empresa declara conformidade com a norma SOC 2 Tipo II e certificação ISO 27001:2022.
Recursos de destaque
- Autenticação gerenciada: gerencie OAuth, chaves de API e atualização de tokens para mais de 1.500 aplicativos sem precisar criar fluxos de login
- Sessões do Tool Router: Atribua a cada usuário um endpoint MCP com escopo restrito, contendo apenas os kits de ferramentas e as ferramentas de que ele precisa
- Pesquisa de ferramentas de tempo de execução: Pesquise no catálogo completo e carregue apenas as ferramentas necessárias para uma tarefa
- Controles de aprovação: Exijam aprovação humana em cada chamada, uma vez por sessão ou nunca, com opções de substituição por ferramenta
Preços
- Gratuito: 100.000 chamadas à ferramenta por mês
- Preço: US$ 29/mês
- Empresas: Preços personalizados
Avaliações
- G2: Não há avaliações suficientes
- Capterra: Não há avaliações suficientes
Onde ele apresenta limitações: por se tratar de um serviço gerenciado, as chamadas de ferramentas e as credenciais armazenadas dos usuários passam pela nuvem da Composio, a menos que você configure uma implantação do tipo “traga sua própria nuvem” (BYOC). Ao se conectar via MCP, os ganchos de chamada de ferramentas do SDK e as alterações de esquema não são executados, e as ferramentas personalizadas definidas em seu próprio código não estão disponíveis no endpoint do MCP. Em maio de 2026, a Composio divulgou um incidente de segurança que expôs cerca de 0,3% das conexões ativas — a maioria delas do GitHub — e exigiu que os clientes renovassem suas chaves de API. Inclua esse relatório em sua análise de segurança.
Ideal para: Equipes cujos agentes precisam de muitos aplicativos SaaS e login individual por usuário, sem precisar operar servidores. Não recomenda-se se: Suas ferramentas forem, em sua maioria, APIs internas, ou se sua política de segurança não permitir que terceiros armazenem os tokens OAuth dos usuários.
Ideal para: Equipes cujos agentes precisam de muitos aplicativos SaaS e login individual por usuário, sem a necessidade de rodar servidores. Não recomenda-se se: Suas ferramentas forem, em sua maioria, APIs internas, ou se sua política de segurança não permitir que terceiros armazenem os tokens OAuth dos usuários.
O que os usuários reais estão dizendo sobre o Composio?
Uma avaliação de usuário diz:
uma plataforma MCP gerenciada com uma enorme biblioteca, com mais de 1.000 aplicativos, como o Gmail e o Slack. A grande vantagem é que você não precisa criar e manter todas as integrações por conta própria, e a Composio também oferece suporte à hospedagem própria em VPC e a um SDK incorporado para opções flexíveis de implantação.
uma plataforma MCP gerenciada com uma biblioteca enorme, com mais de 1.000 aplicativos, como o Gmail e o Slack. A grande vantagem é que você não precisa criar e manter todas as integrações por conta própria, e a Composio também oferece suporte à auto-hospedagem na VPC e a um SDK incorporado para opções flexíveis de implantação.
Quanto custa um gateway MCP?
O preço depende se você paga pelo uso gerenciado ou se administra a infraestrutura por conta própria.
Gateways de código aberto não têm taxa de licença, mas você ainda paga pela hospedagem, manutenção e segurança. Gateways gerenciados cobram por chamadas de ferramentas, pesquisas, planos de controle ou outros tipos de uso.
| Linha de custos | Composio | Gateway MCP do Docker | IBM ContextForge | Kong AI Gateway | Gateway Amazon Bedrock AgentCore |
| Gateway | 100.000 chamadas de ferramentas por mês gratuitas | Gratuito, código aberto (MIT) | Gratuito, código aberto (Apache 2.0) | A partir de US$ 25/mês por plano de controle sem servidor | Sem taxa inicial nem valor mínimo |
| Uso pago | Escala: US$ 29/mês, cotações personalizadas para empresas | Os planos do Docker são independentes do gateway de código aberto | Seus custos de hospedagem e operações | US$ 200/mês por cada 1 milhão adicional de solicitações de API | US$ 0,005 por cada 1.000 chamadas de API |
| Filtragem ou busca de ferramentas | Pesquisa em tempo de execução ou listas fixas de ferramentas | Listas de permissão por ferramenta nos perfis | Servidores virtuais com ferramentas selecionadas | ACLs por ferramenta | US$ 0,025 por 1.000 chamadas de pesquisa; US$ 0,02 por 100 ferramentas indexadas por mês |
| Autenticação | OAuth gerenciado, chaves de API e atualização de tokens | Segredos do Docker e fluxos do OAuth | Opções de autenticação do gateway e do upstream | Plug-ins de autenticação do Kong | IAM, JWT, OAuth, chaves de API e AgentCore Identity |
| Logs e observabilidade | Os registros de execução e os controles variam de acordo com o plano | Registro de logs e rastreamento de chamadas integrados | Logs de administração e OpenTelemetry | Logs de auditoria e métricas do MCP; os logs de auditoria da plataforma estão disponíveis apenas na versão Enterprise | Observabilidade do CloudWatch com tarifas separadas |
| Custo operacional principal | Dependência de serviços gerenciados e de uso | Controles do ambiente Docker e da equipe paga | Hospedagem, banco de dados, manutenção e escalabilidade | Limites dos planos do Kong e recursos da versão Enterprise | Utilização no Gateway, na pesquisa, no CloudWatch e nos serviços da AWS conectados |
Qual gateway custa menos depende do que você já utiliza. O Composio e o Amazon Bedrock AgentCore Gateway transferem grande parte do trabalho de infraestrutura para o fornecedor e cobram por uso. O Docker MCP Gateway e o IBM ContextForge não têm taxa de licença, mas você arca com os custos de hospedagem e manutenção. O Kong faz mais sentido financeiramente quando sua equipe já utiliza o Kong, pois adotá-lo apenas para o MCP acrescenta uma nova plataforma e custos de licenciamento.
Como escolher um gateway MCP
O preço reduz a lista, mas raramente toma a decisão por você.
Um ponto de partida melhor é o problema que o levou a procurar por isso. A maioria das equipes se depara com uma dessas duas situações: não consegue ver ou controlar quem aciona qual ferramenta, ou seus agentes carregam tantas definições de ferramentas que passam a escolher as erradas. Algumas equipes enfrentam as duas situações.
Depois de identificar qual problema é mais grave, você saberá o que o gateway precisa fazer bem e de quais recursos pode prescindir.
Comece por onde seus agentes já estão em execução
Os cinco gateways apresentados neste guia abrangem os mesmos conceitos básicos; portanto, o fator decisivo geralmente é a pilha de tecnologia que você já possui.
Se seus agentes atuam principalmente dentro de aplicativos SaaS em nome de usuários individuais, o Composio economiza mais trabalho, pois gerencia as conexões OAuth de cada usuário para você. A desvantagem é que essas credenciais ficam na nuvem do Composio, o que sua equipe de segurança provavelmente vai querer avaliar.
Para equipes que enfrentam dificuldades com fluxos de trabalho desconexos, espalhados pelos laptops dos desenvolvedores, o Docker MCP Gateway é o primeiro passo natural. Ele é ideal para equipes que já utilizam o Docker Desktop, executa cada servidor em seu próprio contêiner e permite que toda a equipe compartilhe um único perfil. Se, posteriormente, você precisar de governança para toda a equipe, será necessário entrar em contato com a equipe de vendas do Docker.
Equipes de plataforma que preferem ter controle sobre sua própria infraestrutura tenderão a optar pelo IBM ContextForge. Seus servidores virtuais oferecem a cada equipe seu próprio conjunto de ferramentas e podem transformar serviços REST e gRPC internos em ferramentas MCP. Você também assume a responsabilidade pelas atualizações, pelo dimensionamento e pelo plantão que acompanham a hospedagem própria.
O Kong AI Gateway submete o tráfego MCP às mesmas políticas que sua equipe já aplica às APIs. Se você precisar de SSO ou de registros de auditoria da plataforma, reserve recursos para a versão Enterprise, pois ambos são exclusivos dessa versão.
Para equipes que desenvolvem na AWS, o Amazon Bedrock AgentCore Gateway mantém tudo gerenciado e adiciona pesquisa semântica de ferramentas no gateway. Faça uma estimativa antecipada da fatura com base no uso, pois as chamadas de pesquisa, as chamadas de ferramentas e o CloudWatch são cobrados separadamente.
Se você administra alguns servidores estáveis para uma equipe pequena, talvez ainda não precise de um gateway. Uma configuração compartilhada no controle de versão, aliada a um gerenciador de segredos, pode atender às mesmas necessidades até que você precise de permissões específicas por equipe ou de logs centralizados.
O que você deve verificar antes de fazer o commit?
Assim que tiver um candidato favorito, teste-o em sua própria configuração antes de assinar qualquer contrato. As páginas de recursos muitas vezes omitem detalhes que se tornam importantes posteriormente; portanto, analise algumas questões específicas com seus líderes de segurança e de plataforma:
- Acesso: É possível definir permissões por usuário, equipe ou agente, ou apenas para todo o gateway?
- Contexto: Ele filtra ferramentas por meio de listas de permissão ou servidores virtuais, realiza a pesquisa no momento da chamada ou ambos?
- Credenciais: Ele oferece suporte aos fluxos OAuth, chaves de API e funções do IAM de que seus servidores precisam? E onde ele as armazena?
- Logs: Ele registra chamadas individuais de ferramentas ou apenas alterações na conta e na configuração?
- Falhas: O que um agente percebe quando um servidor upstream atinge o tempo limite, e uma solicitação repetida pode executar uma gravação duas vezes?
As respostas geralmente esclarecem a questão. Se um gateway apenas registra alterações nas configurações e não consegue mostrar quais ferramentas seus agentes realmente utilizaram, ele não se sustentará em uma auditoria. E se ele conectar seus servidores sem reduzir suas listas de ferramentas, seus agentes ainda carregarão todas as definições de ferramentas, de modo que o uso de tokens permanecerá o mesmo.
Como migrar servidores MCP existentes para um gateway?
A implantação mais segura consiste em migrar primeiro um servidor de baixo risco e manter o caminho antigo em funcionamento até que o novo se mostre confiável.
Comece com um levantamento
Para cada servidor, observe quem é o responsável por ele, quais ferramentas ele oferece, a quais dados ele tem acesso e, aproximadamente, quantos tokens custam suas definições de ferramentas. Este também é o momento de fazer uma limpeza. A maioria dos catálogos contém ferramentas que ninguém utiliza há meses, e removê-las antes da migração reduz o que você terá que gerenciar.
Agrupe servidores por limite de confiança
Coloque os servidores que leem dados privados, os que lidam com conteúdo não confiável e os que podem enviar dados para fora em conjuntos de ferramentas separados, de modo que um único agente nunca concentre todas as três funções. Essa combinação foi o que tornou possível a demonstração de injeção de prompt do MCP no GitHub, realizada pela Invariant Labs. Além disso, verifique se cada servidor ainda está sendo mantido. Vários dos servidores de referência originais do MCP, incluindo o GitHub e o Slack, agora estão arquivados e não recebem mais atualizações.
Com os grupos definidos, execute um breve projeto-piloto
- Encaminhe os servidores somente de leitura primeiro pelo gateway, enquanto os servidores com capacidade de gravação permanecem em conexões diretas
- Conecte um cliente de teste e confirme se ele consegue fazer login, listar as ferramentas esperadas e acessar os servidores corretos
- Execute as mesmas tarefas pelo caminho direto e pelo caminho do gateway e, em seguida, compare os resultados, a latência e o tamanho do contexto
- Desligue propositalmente um servidor upstream e verifique se o agente recebe uma mensagem de erro clara e se nenhuma operação de gravação é executada duas vezes
Assim que a fase piloto for aprovada, migre os servidores com capacidade de gravação, um por vez. Defina critérios de reversão antes de cada migração, para que você não precise decidir se deve reverter no meio de um incidente. Mantenha a configuração direta em vigor até que o caminho do gateway tenha funcionado sem problemas por algumas semanas; depois, revogue as credenciais antigas e as conexões dos clientes.
Há uma regra que se aplica independentemente do gateway que você escolher. A especificação MCP proíbe o repasse de tokens. O gateway deve aceitar apenas tokens emitidos para ele e deve acessar os servidores a jusante com suas próprias credenciais, autorizadas separadamente, em vez de encaminhar o token do cliente. Verifique se a configuração do seu gateway segue essa regra antes de transferir o tráfego de produção.
Como o ClickUp funciona com um gateway MCP?
O ClickUp se conecta ao MCP de ambos os lados do gateway.
Aplicativos de IA externos ao ClickUp, como Claude, Cursor e ChatGPT, acessam sua área de trabalho por meio do servidor MCP do ClickUp, que fica atrás do seu gateway como qualquer outro servidor. Dentro do ClickUp, os Super Agents e o Brain² podem usar ferramentas de servidores MCP externos aos quais você se conecta, e seu gateway pode ser um deles.
Coloque o servidor MCP do ClickUp atrás do seu gateway
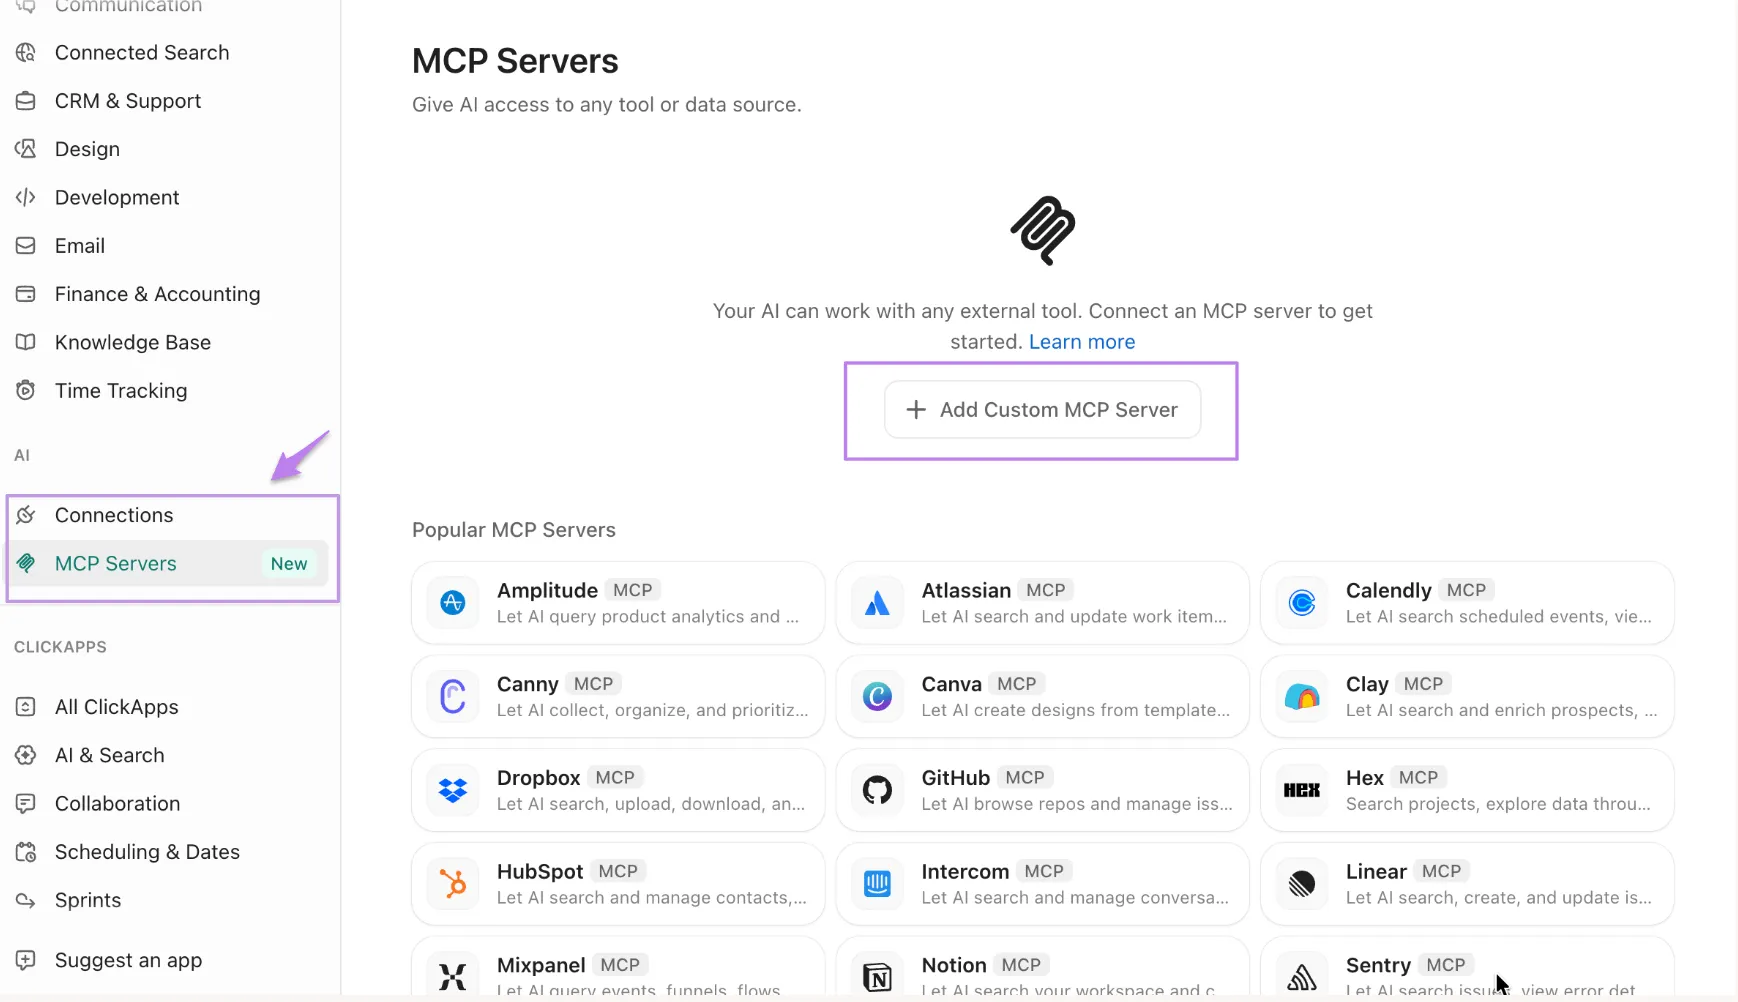
O servidor MCP do ClickUp é executado em https://mcp.clickup.com/mcp e está disponível em todos os planos, incluindo o Free Forever. Ele aceita apenas OAuth, portanto, seu gateway nunca precisa armazenar chaves de API pessoais nem renová-las quando alguém sai da empresa. Se você estiver desenvolvendo seu próprio cliente, ele precisa ser compatível com OAuth 2.1 com PKCE. O ClickUp mantém uma lista de clientes aprovados; portanto, qualquer cliente que não esteja na lista precisa ser submetido para análise primeiro.
Uma vez conectados, seus agentes podem criar e encaminhar tarefas, gerar atualizações de status a partir de tarefas e documentos, registrar o tempo, pesquisar tarefas, documentos e comentários, além de resumir threads de bate-papo. Dessa forma, um agente pode consultar o próprio contexto do projeto, em vez de precisar colá-lo em cada prompt.
Os limites de taxa merecem uma análise mais detalhada por trás de um gateway. O limite abrange todo o seu espaço de trabalho, e cada cliente conectado utiliza a mesma cota compartilhada. Sem o complemento Everything AI, o ClickUp limita as chamadas MCP por período contínuo de 24 horas, de 100 no plano Free Forever até 5.000 no plano Enterprise.
Com o complemento, as solicitações do MCP passam a seguir os limites por minuto da API pública. Esses limites variam de 100 solicitações por minuto nos planos Free Forever, Unlimited e Business até 10.000 no plano Enterprise. O ClickUp ainda não exibe o uso do MCP. Se várias equipes acessarem o ClickUp por meio de um único gateway, defina limites por equipe no gateway para que um agente muito ocupado não esgote a cota de todos os demais.
Conecte os Super Agents aos seus servidores MCP
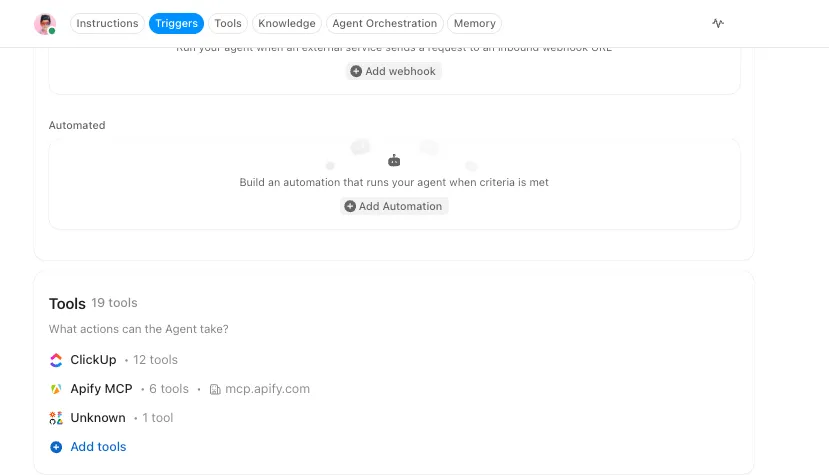
Por outro lado, você pode conectar servidores MCP externos a partir do ClickUp App Center, seja para todo o espaço de trabalho ou apenas para você. Os administradores decidem quem pode adicionar cada tipo de conexão. Depois que um servidor é conectado, você escolhe quais ferramentas cada Super Agente terá acesso: todas elas ou apenas algumas específicas. Essa é a mesma ideia de refinar as listas de ferramentas, explicada anteriormente neste guia, aplicada aos agentes dentro do seu espaço de trabalho.
Se o servidor ao qual você se conecta for o seu gateway, verifique primeiro dois detalhes. O ClickUp se conecta a partir de endereços IP na nuvem que mudam constantemente; portanto, uma lista de endereços IP permitidos não permitirá o acesso. Seu gateway também precisa de uma URL pública protegida por OAuth ou por uma chave de API. Os registros de auditoria do espaço de trabalho do ClickUp registram quem se conectou, atualizou ou se desconectou de um servidor. Para obter um registro de quais ferramentas cada agente realmente chamou, você precisará dos registros do seu gateway.
Acompanhe a implementação no ClickUp
As etapas de inventário e teste acima geram muitas pequenas decisões das quais é fácil perder o controle. Adicione cada servidor como uma tarefa em uma lista, com campos personalizados para proprietário, acesso a dados, grupo de confiança e custo do token. Em seguida, registre os critérios de reversão em um documento vinculado a cada tarefa de migração. Se um teste falhar ou um servidor upstream for arquivado, o proprietário e o histórico completo estarão todos em um único lugar.
Escolha o gateway mais adequado ao seu problema
Cada seção deste guia volta às mesmas duas tarefas.
O primeiro aspecto é o controle: um único endpoint, um único local para credenciais e um único registro indicando qual agente acionou qual ferramenta. Todos os cinco gateways deste guia oferecem isso de alguma forma, e a maior diferença está na quantidade de infraestrutura que você mesmo administra. A segunda função é manter a lista de ferramentas de cada agente reduzida, e um gateway só ajuda nesse aspecto quando você configura filtragem ou pesquisa.
Antes de assinar qualquer coisa, faça um levantamento das suas ferramentas e avalie quantos tokens suas definições utilizam.
Elimine aqueles que ninguém utiliza, agrupe os demais por limites de confiança e transfira primeiro um servidor somente de leitura pelo gateway. Se o ClickUp for um desses servidores, conecte-o por meio do servidor MCP do ClickUp e veja como um agente lida com suas tarefas, documentos e chat com o contexto completo do projeto.
Perguntas frequentes sobre gateways MCP
Qual é o melhor gateway MCP?
O melhor gateway MCP depende de onde seus agentes já estão em execução. O Docker MCP Gateway é adequado para desenvolvimento local. O IBM ContextForge é adequado para equipes que desejam hospedar por conta própria. O Kong AI Gateway é adequado para equipes que já utilizam o Kong, e o Amazon Bedrock AgentCore Gateway é adequado para agentes na AWS. O Composio é adequado para agentes que trabalham em diversos aplicativos SaaS. Para setores regulamentados, procure por hospedagem própria ou uma opção de implantação privada, controles de acesso por ferramenta e registros de chamadas individuais de ferramentas.
O MCP é um gateway de API?
Não. O Model Context Protocol é uma especificação que define como os aplicativos de IA se conectam a ferramentas e dados. Um gateway MCP é um software desenvolvido com base nessa especificação. Ele fica entre os agentes e os servidores MCP e gerencia o acesso, as credenciais e o registro de logs. Ele funciona como o HTTP e um gateway de API: o HTTP define as regras para as solicitações, e o gateway decide quais solicitações são aprovadas.
Você precisa de um gateway MCP?
Você precisa de um gateway MCP se quiser controlar quem pode acessar quais ferramentas em vários servidores ou manter um registro centralizado das ações dos agentes. Se uma equipe pequena administra alguns servidores estáveis, uma configuração compartilhada no controle de versão, combinada com um gerenciador de segredos, já cobre a maior parte dessas necessidades. Um gateway começa a valer a pena quando você precisa de acesso às ferramentas por equipe ou de um único local para gerenciar credenciais.
Os servidores MCP estão seguros atrás de um gateway?
Um gateway facilita a proteção dos servidores MCP. Ele não os torna seguros por si só. Ele mantém as credenciais em um único local, limita quais ferramentas cada chamador pode usar e registra as chamadas de forma centralizada. A injeção de prompts ainda pode ocorrer por meio de um servidor confiável, como a Invariant Labs demonstrou com o servidor MCP do GitHub. Ferramentas que leem dados privados, lidam com conteúdo não confiável ou enviam dados para fora devem ser mantidas em conjuntos de ferramentas separados. Certifique-se de que o gateway nunca encaminhe o token de um cliente. E pare de usar servidores que não recebem mais atualizações.
A pesquisa por ferramentas substitui o controle de acesso?
Não. A pesquisa de ferramentas determina quais ferramentas um agente visualiza para uma tarefa. O controle de acesso determina se esse agente tem permissão para chamá-las. O Amazon Bedrock AgentCore Gateway, por exemplo, trata a pesquisa semântica e a autenticação como recursos separados. Execute a pesquisa apenas nas ferramentas que o chamador tem permissão para usar e verifique as permissões novamente quando a ferramenta for efetivamente executada. Se ocultar uma ferramenta da pesquisa for sua única proteção, ela não está protegida.
O que os registros de auditoria de um gateway MCP devem conter?
Os registros de auditoria do gateway MCP devem indicar quem fez cada chamada, quais agentes e ferramentas estiveram envolvidos, qual servidor a processou, se a chamada foi permitida ou negada, quando ocorreu e qual foi a resposta recebida. O plug-in AI MCP Proxy do Kong, por exemplo, registra todas as tentativas de acesso de ferramentas, tanto as permitidas quanto as negadas. Antes de comprar, confirme se os registros abrangem chamadas individuais de ferramentas e não apenas alterações de conta e configuração; em seguida, verifique por quanto tempo eles são mantidos e se é possível exportá-los.