
Manapság minden rendezvény az adatokon alapul. A regisztrációs űrlapoktól a belépőkártyák beolvasásáig a résztvevők adatai valós időben több tucat rendszeren haladnak át.
Ez egyúttal azt is jelenti, hogy az események egyre inkább a bűnözők célpontjává válnak. A kiberbűnözés várhatóan 2025-re több mint 10 billió dollárba fog kerülni a szervezeteknek, és az eseményplatformok pontosan a célkeresztben vannak.
A szervezők számára ez nem csupán elméleti kockázat. Egyetlen gyenge láncszem is veszélybe sodorhatja a résztvevők adatait, alááshatja a bizalmat, és egyik napról a másikra szabályozási problémákat okozhat.
De a évtized (vagy a század?) technológiája ebben is segíthet. Igen, az AI-ról beszélünk. 🤖
Ez az útmutató részletesen elmagyarázza, mit is jelent valójában az eseményadatok biztonsága, miért fontos ez manapság, és hogyan segítik az AI-alapú eseménykezelő eszközök (például a ClickUp) a csapatokat a résztvevők adatainak védelmében anélkül, hogy lassítanák a működést vagy rontanák az eseményélményt.
Az eseményadatok biztonságának megértése
Az eseményadatok biztonsága az esemény előtt, alatt és után gyűjtött információk védelmét jelenti. Ez magában foglalja, hogy ki férhet hozzájuk, hogyan tárolják őket, és hogyan kerülnek át a rendszerek között.
Alapvetően ez azt jelenti, hogy gondoskodni kell arról, hogy az érzékeny adatokat csak a megfelelő személyek láthassák és használhassák, megfelelő indokok alapján és meghatározott ideig. Ez azt is jelenti, hogy meg kell akadályozni az adatok megváltoztatását, kiszivárgását vagy visszaélésszerű felhasználását.
A rendezvényadatok hatékony biztonsága általában a következőket foglalja magában:
- Titkosítás, így az adatok nem olvashatók el, ha valaki elfogja őket
- Hozzáférési jogosultságok, így a csapatok csak azt látják, amire szükségük van
- Tevékenységfigyelés a szokatlan viselkedés korai felismerése érdekében
Ha jól csinálja, a biztonság az esemény munkafolyamatának szerves részévé válik – nem pedig olyasvalamivé, amit egy incidens után kapkodva kell helyrehozni.
Miért fontos az eseményadatok biztonsága?
Az eseményadatok értékesebbek, mint azt sok csapat gondolná. Ezek összekapcsolják a személyes identitást, a szakmai kontextust és a valós viselkedést. Ez teszi őket vonzóvá a támadók számára.
👀 Tudta ezt? Az elmúlt években még olyan nagy, jól ismert rendezvényekről is beszámoltak, mint a Velencei Filmfesztivál, hogy jogosulatlanul hozzáfértek a résztvevők adataihoz, beleértve a neveket, e-mail címeket és telefonszámokat.
Ugyanakkor a kiberbűnözés globális költségei évről évre tovább emelkednek, ami elsősorban az adatlopásoknak és az adatokkal való visszaéléseknek köszönhető.
Ha az eseményadatok nyilvánosságra kerülnek, annak hatása azonnali és tartós:
- A résztvevők adatainak szivárgása kötelező közzétételi kötelezettséget vonhat maga után
- Az identitás visszaélése lehetővé teszi az adathalászatot és a fiókok átvételét
- Hírnévromlás: az eseménymárkák egyik napról a másikra elveszítik a bizalmat
- A GDPR és a CCPAhoz hasonló jogszabályok alapján kiszabott megfelelési bírságok jelentős összegűek lehetnek
A kockázatnak kitett adatok típusai
A legtöbb rendezvényen a vártnál több érzékeny adatot kezelnek, többek között:
- Regisztrációs adatok: Név, e-mail cím, beosztás, cégnév
- Fizetési információk: Számlázási adatok és tranzakciós nyilvántartások
- Részvételi adatok: A munkameneteken való részvétel, a szavazásokon adott válaszok, az alkalmazás használata
- Média- és hozzáférési adatok: Fotók, videók, bejelentkezési naplók, belépőkártya-beolvasások
👉🏼 Minden adattípus saját biztonsági kockázatot hordoz. Ezek együttesen adnak teljes képet a résztvevőről. Éppen ezért az eseménybiztonsági menedzsmentet alapvető operatív felelősségként kell kezelni.
📚 Olvassa el még: Rendezvényprojekt-menedzsment
Melyek a rendezvényadatokkal kapcsolatos leggyakoribb kockázatok és sebezhetőségek?
Az eseményadatok az esemény előtt, alatt és után számos rendszeren és kezeken keresztül haladnak. Ez számos lehetőséget teremt arra, hogy valami rosszul süljön el:
Hibás hozzáférés-ellenőrzés
Ha a rendszerek nem korlátozzák, hogy ki láthatja vagy módosíthatja az adatokat, a teljes hozzáféréssel rendelkező személyek könnyen véletlenül vagy szándékosan nyilvánosságra hozhatnak érzékeny információkat. A gyenge jelszószabályok, a megosztott fiókok és a többfaktoros hitelesítés hiánya tovább rontja a helyzetet.
Nem biztonságos integrációk
Az események szervezése számos eszközre támaszkodik: jegyértékesítő platformokra, CRM-rendszerekre, mobilalkalmazásokra, fizetési átjárókra és elemzési irányítópultokra. Ha bármelyik eszköz nem biztonságos vagy rosszul van beállítva, az hátsó ajtóként szolgálhat a résztvevők adataihoz való hozzáféréshez. A gyenge API-biztonság gyakori oka az adatvédelmi incidenseknek.
Belső fenyegetések
Nem minden fenyegetés kívülről érkezik. Az eseménycsapat vagy a szolgáltatók oldalán dolgozók véletlenül is kiszivárogtathatnak adatokat gondatlan kezelés vagy adathalász csalások miatt. A csapatok gyakran nem kapnak elég képzést ahhoz, hogy felismerjék a fenyegetéseket.
Harmadik felekből származó kockázatok
Számos rendezvény a regisztráció, a hálózatépítő alkalmazások vagy az élő közvetítési platformok tekintetében szolgáltatóktól függ. Ha ezek a szolgáltatók nem biztonságosak, a rendezvényadatok kiszivároghatnak rajtuk keresztül. Ez akkor is előfordulhat, ha a rendezvény alapvető platformja biztonságos.
Régi rendszerek és helytelen konfigurációk
A régebbi rendszereket vagy a rosszul konfigurált szervereket a támadók könnyebben kihasználhatják. Az egyszerű hibák – nyitott adatbázisok, védelem nélküli adminisztrációs felületek, lejárt tanúsítványok – meglepően gyakoriak és nagyon kockázatosak.
📚 Olvassa el még: Hogyan használhatja a mesterséges intelligenciát az eseménytervezéshez?
Hogyan javítja az AI az eseményadatok biztonságát
A mesterséges intelligencia nem varázslat, de tényleg olyan módon erősíti a védelmet, amivel a hagyományos eszközök nehezen boldogulnak. Íme néhány gyakorlati módszer, amellyel a mesterséges intelligencia máris segít az eseményadatok védelmében:
Valós idejű fenyegetésfelismerés
A mesterséges intelligencia legnagyobb erőssége a biztonság terén az, hogy gyorsan felismeri az adatokban és a viselkedésben megjelenő szokatlan mintákat. A hagyományos rendszerek az ismert fenyegetéseket keresik. A mesterséges intelligencia viszont mindent keres, ami nem illeszkedik a szokásos mintába – még az újfajta támadásokat is.
📌 Például az AI-alapú rendszerek, mint a viselkedésalapú rendellenesség-felismerés, folyamatosan figyelik a bejelentkezési kísérleteket és a hálózati forgalmat. Ha valami szokatlannak tűnik – például hirtelen megnő a sikertelen bejelentkezések száma, vagy szokatlan hozzáférés érkezik egy új régióból –, az AI azonnal jelzi azt ellenőrzésre. Ez csökkenti a támadók rendszereiben töltött idejét, és korán megakadályozza a biztonsági incidenseket.
Automatizált incidenskezelés
A mesterséges intelligencia automatikus válaszokat indíthat el, ha fenyegetést észlel. Ez magában foglalhatja az érintett rendszer elszigetelését, a jelszó-visszaállítás kikényszerítését vagy a gyanús forgalom blokkolását. Ez lerövidíti a reagálási időt – gyakran még mielőtt egy ember egyáltalán rákattintana az egérrel.
Mesterséges intelligenciával támogatott személyazonosság-ellenőrzés
Egyes rendezvényeken – különösen a nagy léptékűeken – már alkalmazzák a mesterséges intelligenciát az azonosítás ellenőrzésének megerősítésére, ami egyúttal az adatbiztonságot is szolgálja. Például az AI-alapú arcfelismerés segítségével ellenőrizhető, hogy az érzékeny résztvevői rendszerekhez hozzáférő személy valóban az, akinek kiadja magát, csökkentve ezzel annak kockázatát, hogy ellopott hitelesítő adatokkal valaki bejusson a rendszerbe.
Röviden összefoglalva: a mesterséges intelligencia kiválóan képes valós időben felismerni a mintákat és az eltéréseket. Ez lehetővé teszi számára, hogy olyan fenyegetéseket is észleljen, amelyek a szabályalapú rendszerek mellett elkerülnek.
🧠 Esettanulmány: Mesterséges intelligencia személyazonosság-ellenőrzéshez, a tömeg biztonságához és az incidensekkel kapcsolatos riasztásokhoz
A 2025-ös Maha Kumbh Mela rendezvényen, amely a világ egyik legnagyobb tömeges összejövetele (több százmillió résztvevő gyűlik össze több héten át), a hatóságok mesterséges intelligenciával támogatott tömegfigyelést alkalmaztak a résztvevők védelme érdekében.
A mesterséges intelligencia több ezer kamera élő CCTV-felvételeit elemezte, hogy felismerje a veszélyes tömegáramlásokat, tüzeket és olyan mozgásokat, amelyek tömegpánikhoz vezethetnek. A kockázatok észlelésekor valós idejű riasztások érkeztek a helyszínen lévő biztonsági csapatokhoz.
Ugyanezt a mesterséges intelligenciát használták arra is, hogy arcfelismerés segítségével újraegyesítsék a tömegben elszakadt családtagokat. Ez a rendszer drámai mértékben lerövidítette az incidensekre való reagálási időt olyan körülmények között, ahol kizárólag emberi felügyelet mellett ez lehetetlen lett volna.
Más nagy rendezvények, a sportbajnokságoktól a szórakoztató koncertekig, arcfelismerést alkalmaznak a biztonsági ellenőrzés fokozása érdekében.
2024-ben az NFL az összes 32 csapat stadionjában bevezette az arcfelismerést, hogy ellenőrizze a személyzet, a beszállítók, a média képviselői, a tisztviselők és a biztonsági személyzet személyazonosságát, mielőtt belépést engedélyezne az egyes helyszínek korlátozott hozzáférésű területeire.
Bár nem tökéletesek, ezek a rendszerek jól szemléltetik az AI-támogatott személyazonosság-ellenőrzés biztonsági értékét nagy léptékben.
A legfontosabb adatvédelmi előírások rendezvényszervezők számára
Ha manapság rendezvényeket szervez, az adatvédelmi törvények betartása már nem opcionális. Ezek határozzák meg, hogyan gyűjti, használja és tárolja a résztvevők adatait az első naptól kezdve.
Az európai résztvevőket vonzó rendezvények esetében az Általános adatvédelmi rendelet (GDPR) szabja meg a követelményeket. Ez egyértelmű jogalapot ír elő a személyes adatok gyűjtéséhez. Az adatfelhasználóknak sok esetben kifejezett hozzájárulásra van szükségük. Emellett az érintetteknek széles körű jogok illetik meg, beleértve az adataikhoz való hozzáférést, azok helyesbítését és törlését. A szabályszegésért kiszabható bírságok elérhetik a globális éves árbevétel 4%-át, ezért még az EU-n kívüli rendezvények is gyakran betartják a GDPR előírásait.
Az Egyesült Államokban a Kaliforniai Fogyasztói Adatvédelmi Törvény (CCPA) és annak kiterjesztése, a Kaliforniai Adatvédelmi Jogokról szóló Törvény (CPRA) biztosítja a kaliforniai lakosok számára azt a jogot, hogy tudják, milyen személyes adatokat gyűjtenek róluk, hogyan osztják meg azokat, valamint hogy elutasíthassák az adatok eladását vagy megosztását. Más régiókban, többek között az Egyesült Királyságban, Kanadában és az ázsiai-csendes-óceáni térség egyes részein is vannak hasonló adatvédelmi törvények, helyi sajátosságokkal.
🤝 Barátkozó emlékeztető: A jogi előírások betartásán túl az eseménycsapatoknak a mesterséges intelligencia etikus használatára is gondolniuk kell. Ha a mesterséges intelligenciát elemzésre, nyomon követésre vagy személyre szabásra használják, annak tisztességesnek, magyarázhatónak és rejtett elfogultságtól mentesnek kell lennie. A résztvevőknek tudniuk kell, mikor kerül sor mesterséges intelligencia alkalmazására.
A megfelelő szabályozási előírások betartása egyszerű alapelveken alapul: csak a szükséges adatokat gyűjtsük, azokat kizárólag a meghatározott célokra használjuk fel, egyértelmű hozzájárulást kérjünk, és töröljük az adatokat, ha már nincs rájuk szükség.
Mesterséges intelligencia eszközök az eseményadatok biztonságához
A rendezvényadatok biztonságának biztosítását illetően a csapatoknak manapság már nem kell kizárólag a kézi ellenőrzésekre vagy a reaktív védelmi intézkedésekre támaszkodniuk. Az új generációs mesterséges intelligencia-eszközök segítenek a fenyegetések korai felismerésében.
Azok az AI-eszközök, amelyek csökkentik az emberi munkaterhelést és nagy léptékben biztosítják a biztonságot, a következők:
- Mesterséges intelligencián alapuló fenyegetésfelismerő platformok: Az olyan eszközök, mint a SentinelOne és a CrowdStrike Falcon, gépi tanulást alkalmaznak a forgalom figyelemmel kísérésére és a gyanús viselkedés valós idejű észlelésére. Ezek a platformok olyan mintákat keresnek, amelyek nem illeszkednek a normális tevékenységhez, így segítve a csapatokat abban, hogy még terjedésük előtt észleljék a biztonsági incidenseket.
- Viselkedéselemző és biztonsági operációs eszközök: Az olyan megoldások, mint a Dataminr, segítenek átvizsgálni a hatalmas adathalmazokat, és jelzik az eseményinfrastruktúráját fenyegető kialakuló kockázatokat.
Ezek az AI-eszközök kiválóan alkalmasak a hálózati és rendszer szintű biztonság biztosítására. Az eseménycsapatoknak azonban olyan eszközökre is szükségük van, amelyek maga a munka biztonságát is segítik. Itt jön képbe a ClickUp.
📮ClickUp Insight: A felmérésünkben résztvevők 13%-a szeretné az AI-t használni nehéz döntések meghozatalához és összetett problémák megoldásához. Ugyanakkor csak 28% állítja, hogy rendszeresen használja az AI-t a munkájában.
Lehetséges ok: biztonsági aggályok! Előfordulhat, hogy a felhasználók nem szeretnék megosztani az érzékeny döntéshozatali adatokat egy külső mesterséges intelligenciával. A ClickUp ezt úgy oldja meg, hogy a mesterséges intelligencián alapuló problémamegoldást közvetlenül a biztonságos munkaterületére hozza.
A SOC 2-től az ISO-szabványokig a ClickUp megfelel a legszigorúbb adatbiztonsági előírásoknak, és segít abban, hogy a generatív mesterséges intelligencia technológiáját biztonságosan használhassa a munkaterületén.
A ClickUp szerepe az eseményadatok biztonságának biztosításában
Az eseményszervező csapatok a ClickUp-ot nem csupán projektmenedzsment-eszközként használják. Ez a világ első konvergens mesterséges intelligencia-munkaterülete, amely egy helyen egyesíti a tervezést, a végrehajtást, a biztonsági információk ellenőrzését és az ellenőrizhetőséget.
Az eseményszervezők számára ez azt jelenti, hogy eszközök közötti váltás nélkül kezelhetik a komplex eseménymunkameneteket és szigorú adatkezelési szabályokat tarthatnak fenn.
Így támogatja a ClickUp az adatbiztonságot:
Hozza létre a biztonság alapjait a hozzáférési jogok, szerepkörök és engedélyek segítségével
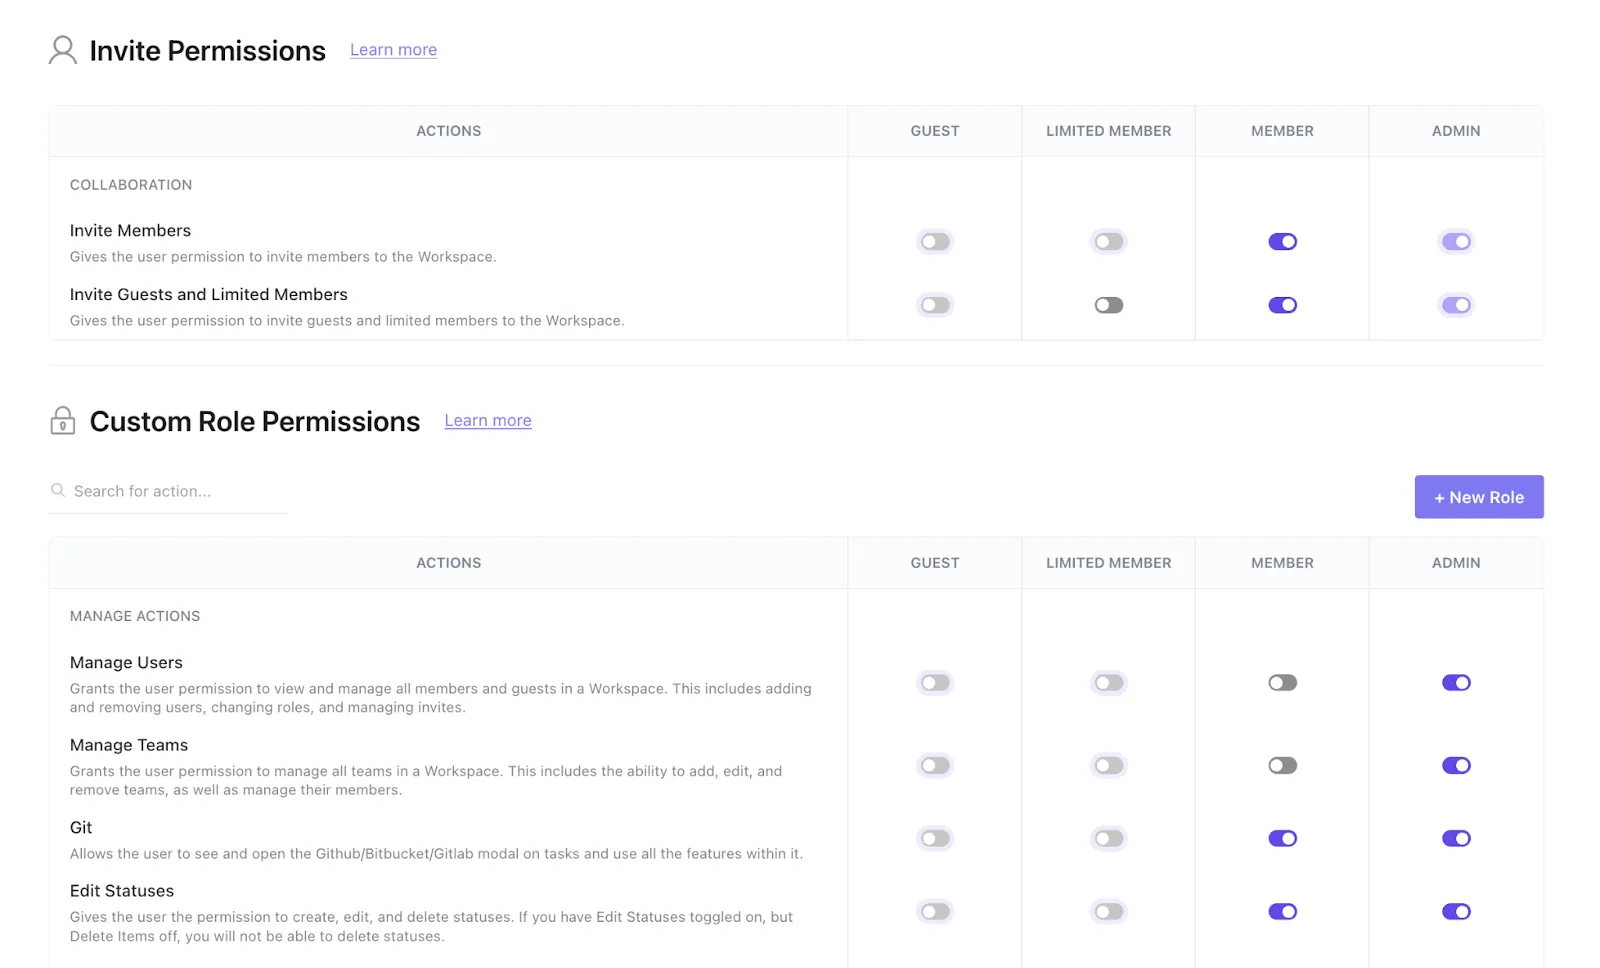
Az eseményadatok biztonságának középpontjában az a kérdés áll, hogy ki láthatja és módosíthatja az adatokat. A ClickUp szerepköralapú hozzáférés-vezérlést (RBAC) alkalmaz a jogosultságok kezelésére minden szinten – munkaterületen, mappában, listában, feladatban vagy dokumentumban. Megadhat valakinek csak olvasási jogosultságot az eseménytervekhez, másoknak szerkesztési jogokat, az érzékeny területekhez pedig csak a rendszergazdáknak biztosíthat hozzáférést.
Ez azért fontos, mert a résztvevők adatai – függetlenül attól, hogy a Docsban, a Formsban vagy a Tasksben vannak tárolva – kizárólag a megfelelő személyek számára legyenek hozzáférhetők. Az RBAC segítségével korlátozhatja az adatok hozzáférhetőségét, miközben továbbra is lehetővé teszi az együttműködést.
Bevezethet fejlett munkaterületi jogosultságokat is. Ezek lehetővé teszik a tulajdonosok és rendszergazdák számára, hogy új munkaterületeket tegyenek priváttá, letiltsák a nyilvános megosztást, valamint szabályozzák az egyéni mezőket és a mellékleteket a ClickUp-on belül.
Minden felhasználói műveletet auditnaplók segítségével nyomon követnek, amelyek rögzítik, ki, mit és mikor tett. Ezek a naplók az adminisztrátorok számára láthatók, és segíthetnek a szabályoknak való megfelelés igazolásában vagy az incidensek kivizsgálásában.
Rögzítse az adatokat biztonságosan a ClickUp Docs és Forms segítségével
Akár regisztrációs adatokat, előadói megállapodásokat vagy szponzori szerződéseket rögzít, a ClickUp Docs és Forms egy központi helyet biztosít az adatok biztonságos gyűjtéséhez és tárolásához.
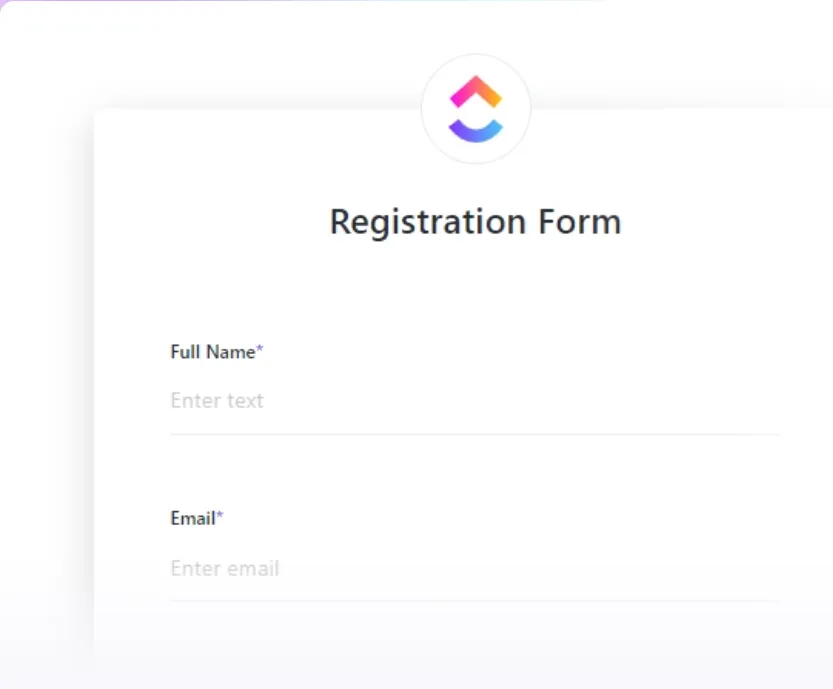
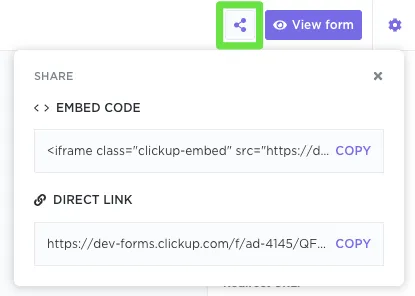
A ClickUp Forms alkalmazást úgy konfigurálhatja, hogy csak a szükséges mezőket rögzítse. A privát és nyilvános megosztási beállítások segítségével szabályozhatja, hogy ki töltheti ki az űrlapot. Emellett korlátozhatja, hogy ki tekintheti meg a válaszokat (minden űrlapválasz ClickUp-feladatként kerül hozzáadásra a megadott listához, amelyhez külön listahozzáférési jogosultságok vannak beállítva).
Ha biztonságosan szeretne eseményi irányelveket vagy adatkezelési szabványos eljárásokat (SOP-okat) megfogalmazni, szerkeszteni és azok kidolgozásában együttműködni, használja a ClickUp Docs szolgáltatást. Ez nemcsak részletes megosztási beállításokat kínál, hanem rich text formázást, megjegyzések hozzáadását és élő együttműködést is lehetővé tesz. Sőt, közvetlenül összekapcsolódik az eseményhez tartozó ClickUp-feladatokkal, így a kontextus egy helyen marad.
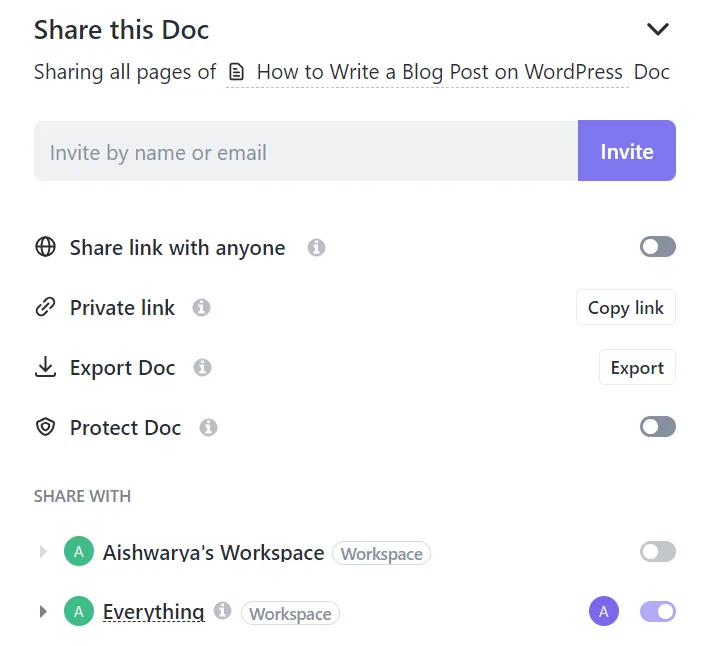
Mivel minden egy munkaterületen található, elkerülhető a kontextusváltás, és csökken az a terület, ahol adat szivárgás vagy helytelen konfiguráció történhet.
A biztonsági bevált gyakorlatok előmozdítása a ClickUp Automations segítségével
Mi lenne, ha automatizált biztonsági ellenőrzéseket építhetne be az eseménytervezési munkafolyamataiba?
Sőt, mi lenne, ha a fontosabb pontokon továbbra is bevonhatna egy embert a folyamatba?
Ezt a ClickUp Automations segítségével teheti meg.
📌 Például amikor egy regisztrációs űrlapot küldenek el, a ClickUp Automations a következőket teheti:
- Hozzon létre automatikusan egy feladatot egy korlátozott hozzáférésű listán belül
- Rendelje a feladatot egy konkrét felelősnek (például az operációs vagy a szabályozási osztálynak), és
- Csak azt a csoportot értesítse
Így a résztvevők érzékeny adatai nem kerülnek nyilvános csatornákra, ugyanakkor biztosítható, hogy azokat a megfelelő személyek gyorsan áttekintsék.
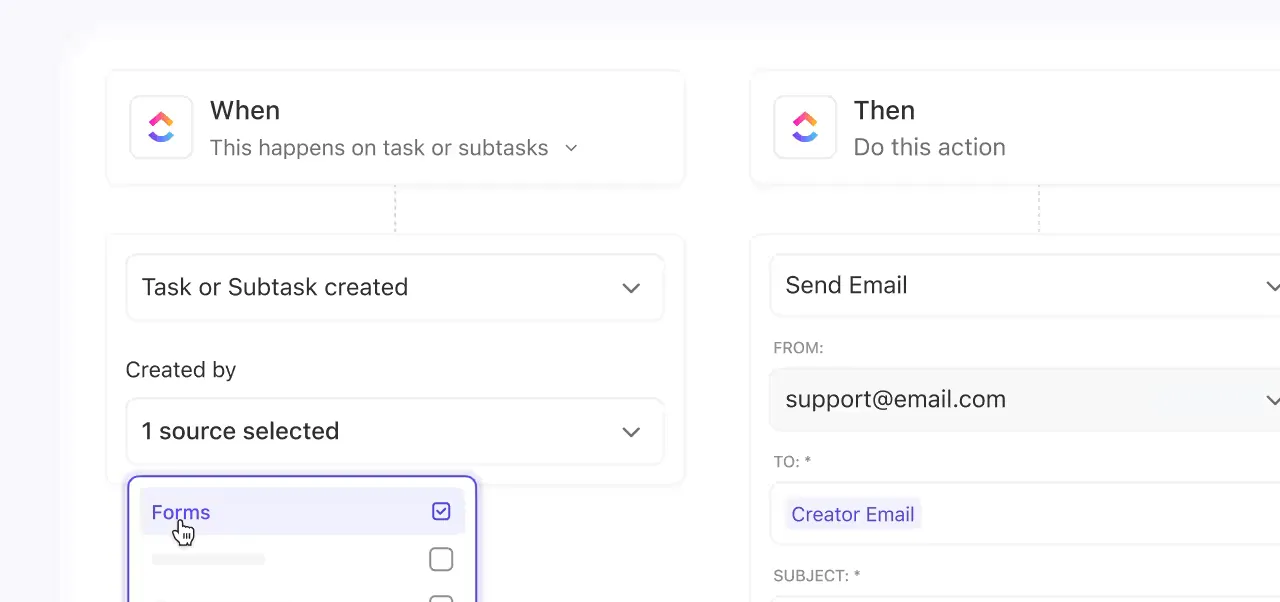
Ahogy az esemény előrehalad, az automatizálások elindíthatják a felülvizsgálati és jóváhagyási lépéseket. Amikor egy feladat állapota például „Regisztráció lezárva”-ra változik, a ClickUp automatikusan:
- Adjon ki egy adatmegfelelési ellenőrzési feladatot
- Írj hozzászólást, és jelöld meg benne a felelős vezetőt, vagy
- Küldjön e-mailes emlékeztetőt, hogy még egyszer ellenőrizze a hozzáférésre és a hozzájárulásra vonatkozó szöveget
Az esemény után az automatizálások segíthetnek a takarításban. Amikor egy projekt eléri az „Esemény befejezve” állapotot, a ClickUp létrehozhat utólagos feladatokat az adatmegőrzés ellenőrzéséhez, a résztvevői lista archiválásához vagy a törlési felülvizsgálatokhoz.
Ezek az automatizálások nagy léptékben biztosítják a következetességet, így nem kell a memóriájára vagy a kézi ellenőrzésekre támaszkodnia.
Akadályozza meg az adat szivárgást az AI-alapú összefoglalók, átírások és szabályozási ellenőrzések segítségével, mindezt egy helyen
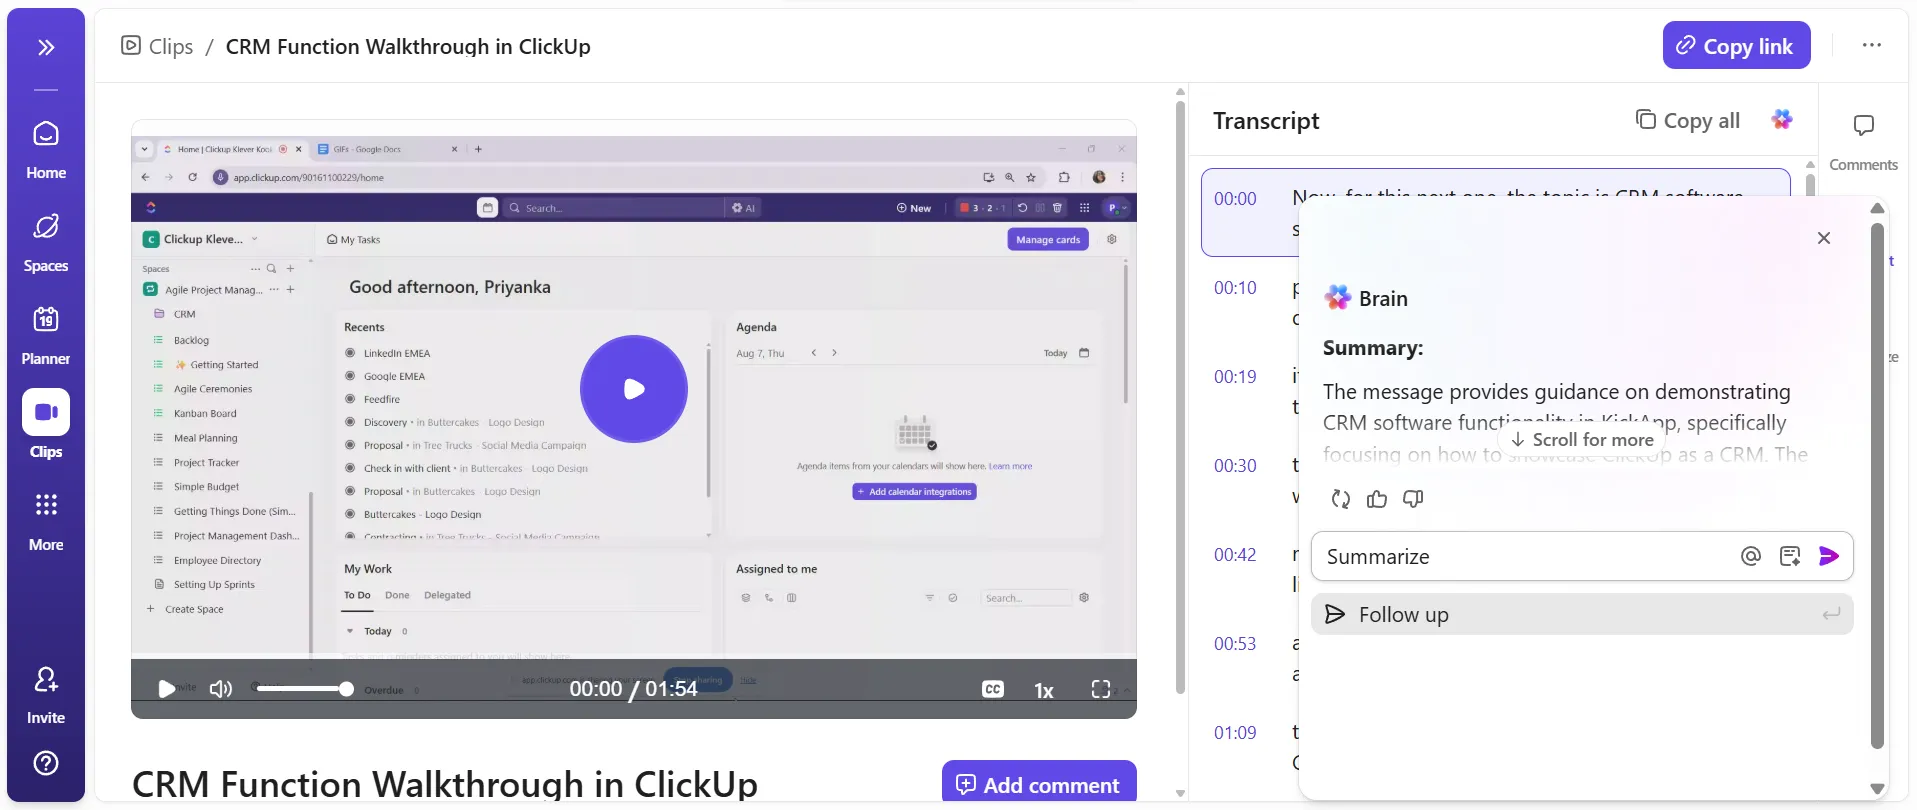
Az események során fontos döntések születnek megbeszéléseken, csevegésekben és megosztott dokumentumokban. A ClickUp mesterséges intelligenciájára épülő eszközei, köztük a ClickUp Brain, az AI Notetaker és az AI Fields, segítenek ezeknek az információknak a világos rögzítésében.
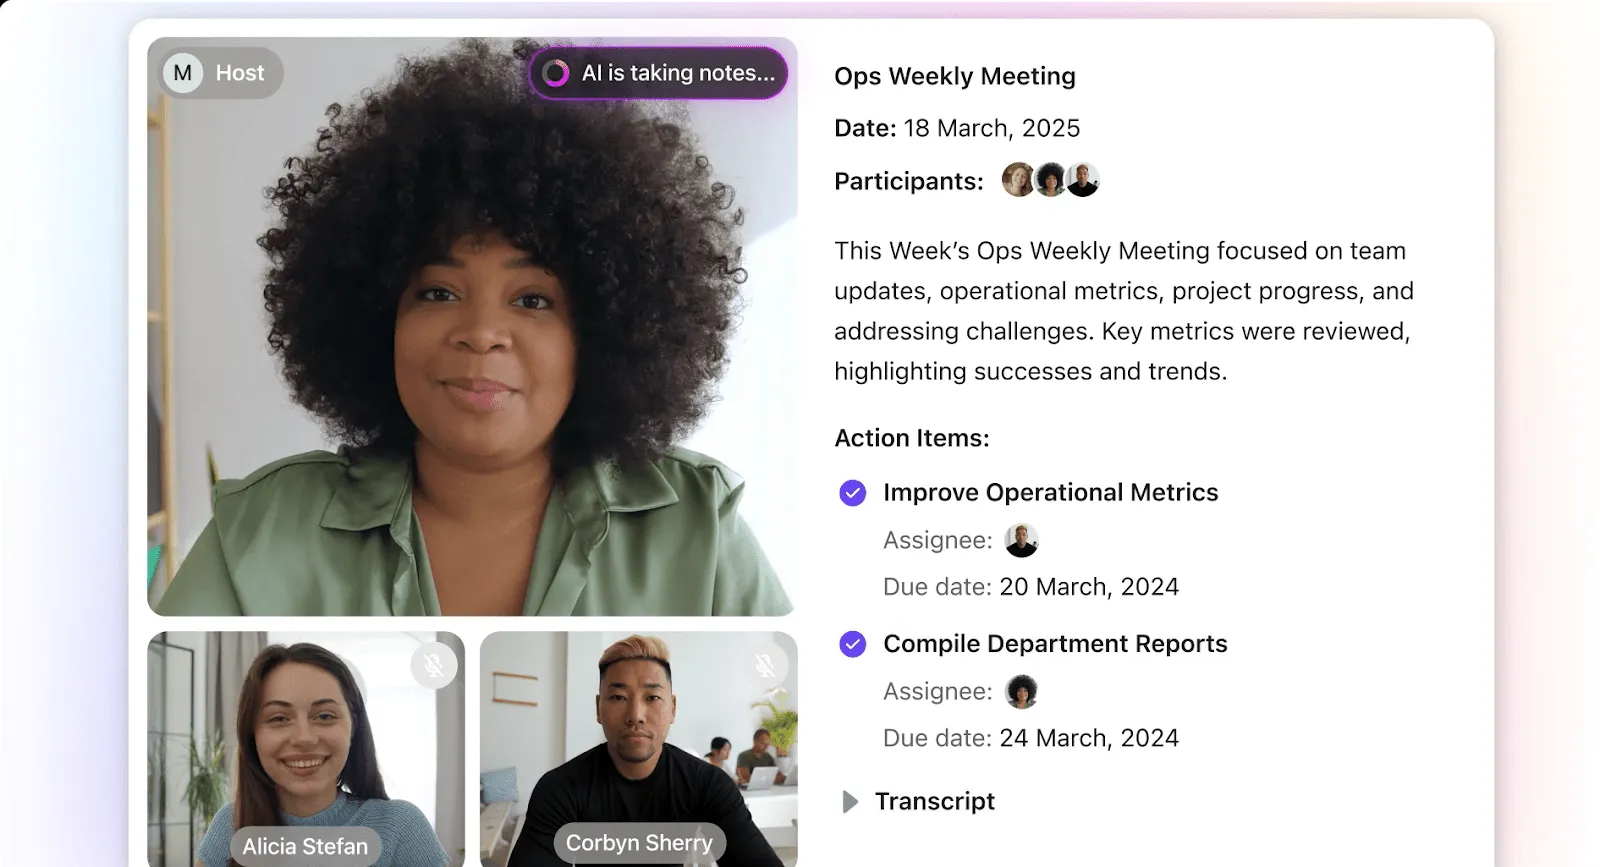
Összefoglalják a feladatokkal és a dokumentumokkal kapcsolatos megbeszéléseket és legfontosabb frissítéseket. A csapatoknak nem kell kézzel másolniuk a jegyzeteket táblázatokba vagy külső eszközökbe, így elkerülhető, hogy az érzékeny információk szétszóródjanak vagy elvesznek.
- A ClickUp az iparági szabványoknak megfelelő protokollok segítségével titkosítja az ügyféladatokat átvitel közben és tároláskor. Így a mesterséges intelligencia által generált tartalom ugyanolyan védelmet élvez, mint a többi rendezvényadat.
- A csapatok továbbra is megtartják az ellenőrzést a hozzáférés felett. Az összefoglalók a feladatokban vagy a Dokumentumokban találhatók, amelyek öröklik a meglévő jogosultságokat, megosztási szabályokat és ellenőrzési naplókat. Ez azt jelenti, hogy csak az engedélyezett felhasználók tekinthetik meg az érzékeny információkat
- Végül a ClickUp támogatja az adatminimalizálási és -megőrzési gyakorlatokat. A csapatok archiválhatják vagy törölhetik a tartalmakat, amikor azok már nem szükségesek. Ez segít az eseményszervezőknek abban, hogy megfeleljenek a GDPR, a CCPA és a belső irányelvek előírásainak.
📚 Olvassa el még: Hogyan védi a ClickUp a biztonságát a SOC 2 Type 2 szabályozási előírásoknak való megfeleléssel?
Indítsa el az AI Super Agents szolgáltatást a proaktív biztonsági munkafolyamatokhoz
Ha úgy érzi, hogy az eseményadatok biztonságának biztosítása rengeteg kézi munkával jár, ne aggódjon.
A ClickUp mesterséges intelligenciájával működő szuperügynökei segítenek a csapatoknak abban, hogy a biztonsági és szabályozási lépéseket következetesen betartsák, anélkül, hogy ez többletmunkát jelentene. Végtelen tudásukkal és memóriájukkal a szuperügynökök hatékony mesterséges intelligencia-csapattársakként működnek, akik:
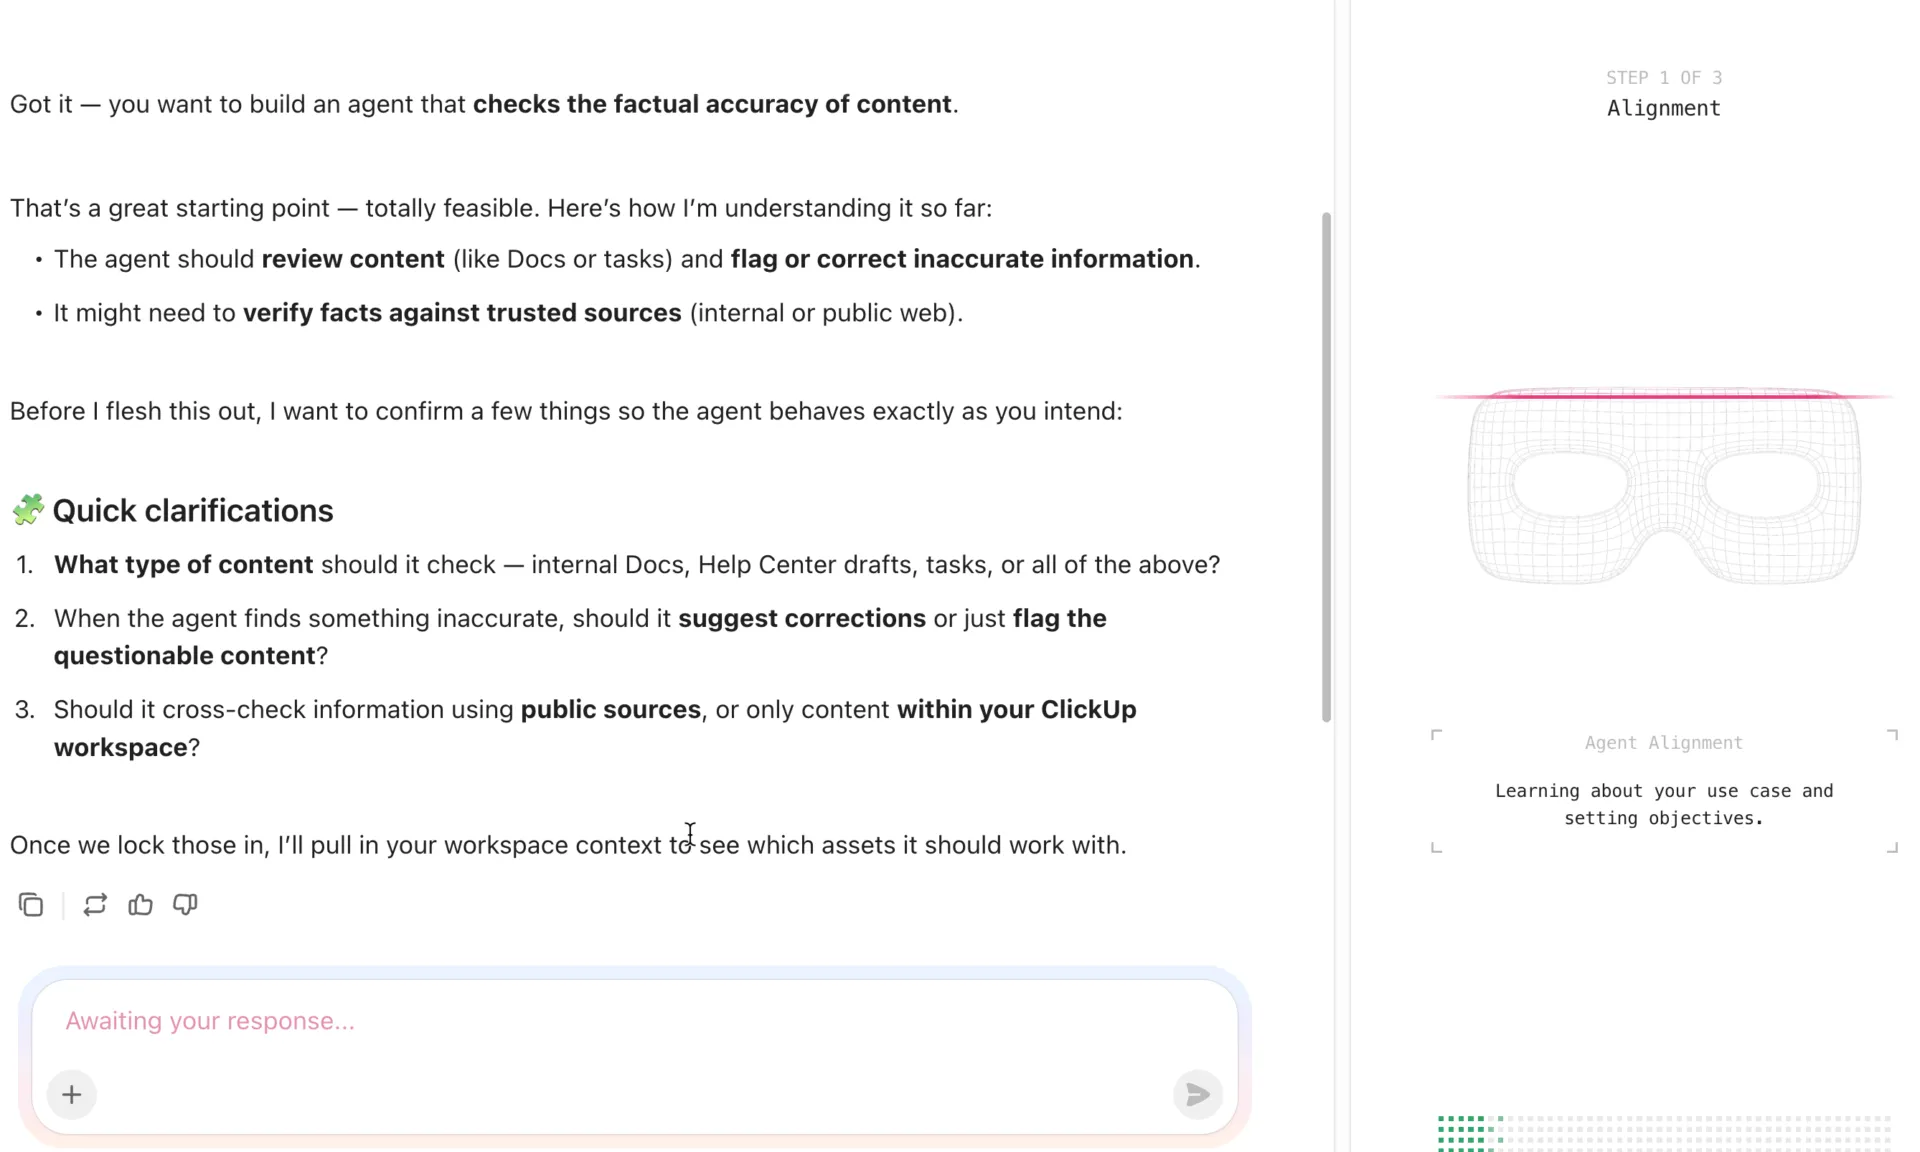
- Biztonsági ellenőrzési feladatok automatikus létrehozása: Indítsa el a Data Security Protection Agent szolgáltatást, hogy feladatokat hozzon létre a legfontosabb mérföldkövek elérésekor, például a regisztráció megnyitásakor vagy az esemény lezárásakor
- Összefoglalja a tevékenységeket az ellenőrzések és felülvizsgálatokhoz: Kérje meg az Audit Trail Agentet, hogy a ClickUp feladatokból, megjegyzésekből és dokumentumaiból származó frissítéseket egy áttekinthető összefoglalóba gyűjtse össze. Ez megkönnyíti annak áttekintését, hogy mi változott és mikor, anélkül, hogy át kellene kutatnia a tevékenységi naplókat.
- Emlékeztetők küldése a szabályzatok és a hozzájárulások felülvizsgálatához: Használjon ügynököket, hogy értesítse a megfelelő személyeket, amikor eljön az ideje a hozzájárulási szövegek felülvizsgálatának, az adatvédelmi nyilatkozatok frissítésének vagy az adatmegőrzési tervek felülvizsgálatának.
- Készítsen rendezvény-specifikus biztonsági ellenőrzőlistákat: Az Event Security Checklist Agent segítségével egyszerű ellenőrzőlistákat hozhat létre a rendezvény előtti felkészüléshez, a rendezvény közbeni figyelemmel kíséréshez és a rendezvény utáni adat-tisztítás hoz.
🎥 Nézze meg ezt a példát a szabályozási ellenőrzőlista-ügynök működéséről!
⚡️ Gyors tipp: Ezek csupán példák azokra az egyedi ügynökökre, amelyeket a ClickUp-on belül létrehozhat (és nem feltétlenül kész, azonnal használható ügynökökre). Az AI Super Agents-et igényeihez, preferenciáihoz és munkamódszeréhez igazíthatja! A természetes nyelvű Agent Buildernek köszönhetően pedig egyetlen sor kódot sem kell írnia!
Használjon kész sablonokat a biztonságos rendezvény-munkafolyamatok támogatásához
Olyan adatbiztonsági eljárásokat szeretne, amelyeket rendezvényről rendezvényre megismételhet?
A ClickUp sablonjai az Ön legjobb segítői. Az eseménytervezési sablonok segítségével gyorsan elindulhat olyan bevált struktúrákkal, amelyek mind az esemény lebonyolítását, mind az adatbiztonsági irányítást támogatják.
Ezek közül néhány:
1. A ClickUp szabályozási projektterv-sablon

Ez a sablon központi felületet biztosít a szabályozási feladatok megtervezéséhez, a követelmények nyomon követéséhez és a felelősségek csapatok közötti kiosztásához. A Egyéni mezők segítségével rögzítheti a szabályozási mérföldköveket, a Docs-ban csatolhatja a szabályzatokat, valamint a beépített Lista- és Tábla-nézetek segítségével nyomon követheti az előrehaladást.
Miért fog tetszeni ez a sablon:
- Beépített struktúra a hozzájárulások, az auditok és a jogi ellenőrzési pontok nyomon követéséhez
- Könnyű áttekinthetőség olyan nézetekkel, amelyek egy helyen mutatják a felelősöket, a határidőket és a szabályozási státuszt
- A szabályozási előírások betartását a szélesebb körű rendezvényszervezési munkába integrálja, ahelyett, hogy különálló szilóként kezelné
📚 Olvassa el még: Szabályozási megfelelés-kezelő eszközök
2. A ClickUp rendezvénykezelési sablon
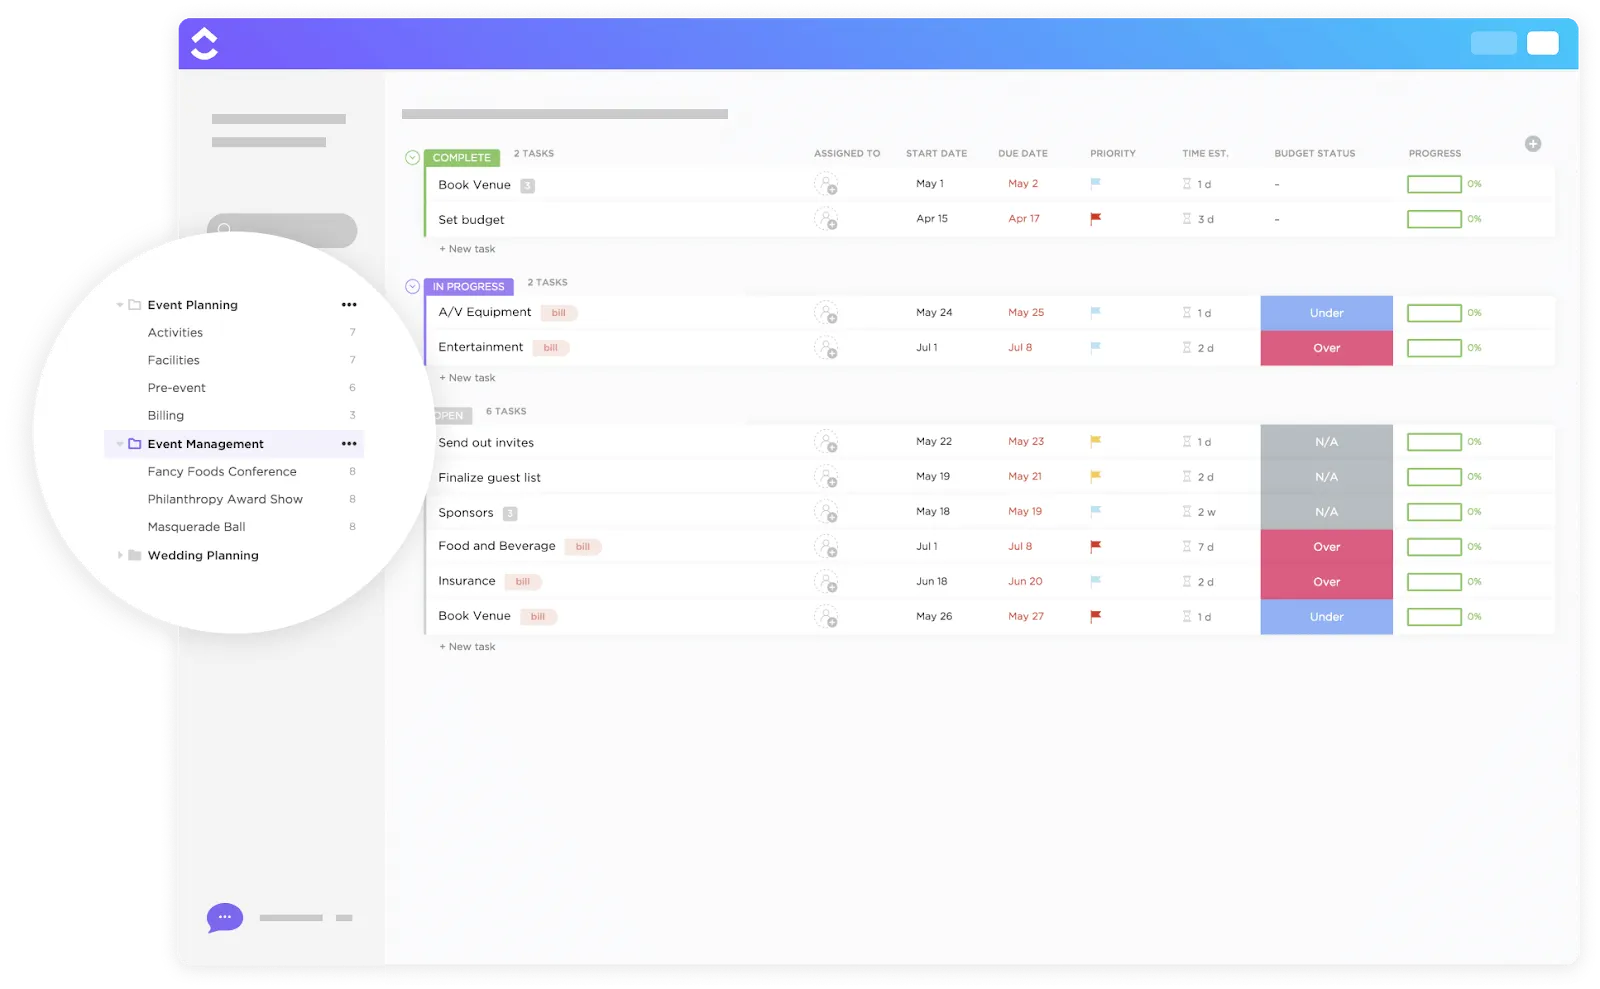
Az eseménytervezés gyorsan stresszessé válhat. Ez a sablon a megoldás.
A rendszer egyéni állapotokkal rendelkezik, mint például Nyitott, Folyamatban és Befejezve, amelyekkel minden feladatot nyomon követhet. Az egyéni mezők megkönnyítik a költségvetés, a fizetési állapot és egyéb részletek nyomon követését. A többféle nézet (Lista, Térkép, Idővonal, Költségvetés) pedig lehetővé teszi, hogy a feladatokat és a költségeket különböző szempontokból vizsgálja. A beépített regisztrációs űrlapokat közvetlenül a feladatokhoz is kapcsolhatja.
Miért fog tetszeni ez a sablon:
- A vizuális ütemtervek segítségével felismerheti az ütemezési kockázatokat, mielőtt azok problémává válnának
- A költségvetési nézetek segítségével a pénzügyi kötelezettségek a logisztikai adatok mellett is áttekinthetők maradnak
- Az egyéni mezők segítségével megjelölheti azokat az adatkategóriákat, amelyek adatvédelmi szabályozást igényelnek
3. A ClickUp rendezvénytervezési sablon
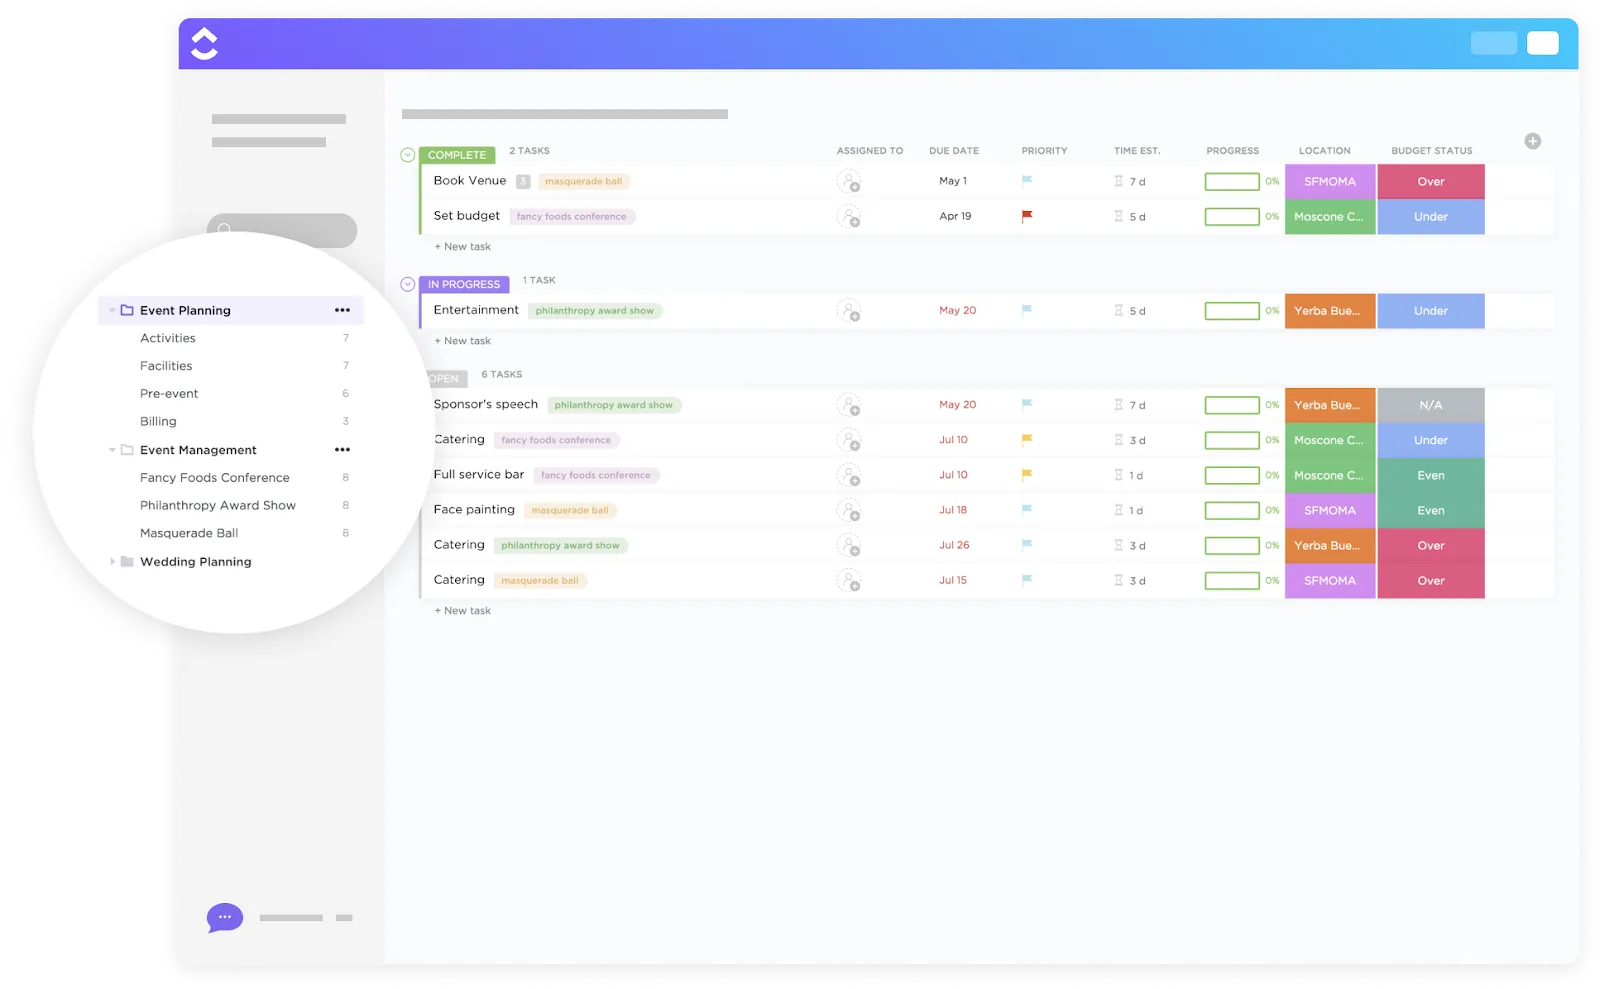
Ez a sablon a rendezvények teljes körű szervezésére lett kialakítva, és előre beállított nézeteket tartalmaz, mint például a Naptár, a Tábla és az Idővonal, így könnyedén megszervezheti a rendezvények ütemtervét és a függőségeket. Ezenkívül zökkenőmentesen integrálódik a Docs alkalmazással a beszállítói szerződések vagy a résztvevőkre vonatkozó szabályzatok tárolásához.
Miért fog tetszeni ez a sablon:
- A többféle vizuális elrendezés megkönnyíti a koordinációt és az áttekintést
- A beépített mezők és állapotok csökkentik a feladatnyomon követés beállítási idejét
- Egy helyen összpontosítja a tervezést, a dokumentációt és az együttműködést
És a legjobb az egészben? Mindegyik sablont testre szabhatja, hogy az tükrözze az eseménye sajátos adatkezelési és szabályozási követelményeit.
A lényeg: egységes munkaterület, egységes irányítás
Az eseménytervezés, a végrehajtás, a dokumentálás és a biztonság egyetlen platformra történő központosításával a ClickUp a következőket segíti elő a csapatok számára:
- Csökkentse az árnyék-IT-t és az egymástól függetlenül működő eszközöket
- Biztosítson egységes hozzáférési szabályokat az emberek és az adatok tekintetében
- Kövesse nyomon a tevékenységeket és a szabályok betartását külön biztonsági rendszerek nélkül
- Használja a mesterséges intelligenciát a kockázatok felismerésére, mielőtt azok problémává válnának
Akár helyi találkozót, akár globális hibrid csúcstalálkozót szervez, a ClickUp gondoskodik arról, hogy rendezvényi adatai biztonságban legyenek, ellenőrizhetők legyenek, és következetes szabályok szerint legyenek kezelve. A felhasználók pedig egyetértenek abban, hogy ez a „legjobb megoldás” a rendezvénykezeléshez:
Egy szoftveres rendezvénykezelő cég kreatív igazgatójaként a ClickUp valóban forradalmi változást hozott. A platform kialakítása intuitív, így könnyedén szervezhetem és oszthatom szét a feladatokat a csapatomon belül. Úgy találom, hogy a felület elősegíti a kreatív munkafolyamatokat, különösen akkor, amikor egyszerre több rendezvényprojektet is kell kezelnem. A leginkább azt a funkciót értékelem, hogy egyszerűsíti a kommunikációs csatornákat. A ClickUp segítségével könnyedén bevonhatom a csapattagokat, megjegyzéseket fűzhetek bizonyos feladatokhoz a tervezéssel kapcsolatos visszajelzésekkel, vagy akár csatolhatok releváns fájlokat is, így biztosítva, hogy mindenki ugyanazon az oldalon álljon. Emellett tömör napi összefoglalókat is kapok, amelyek segítenek felmérni a csapatom előrehaladását, és szükség esetén irányt váltani. Végül is a ClickUp a rugalmasság és a struktúra keverékét kínálja – ez a kombináció pedig aranyat ér a rendezvénymenedzsment gyorsan változó világában.
Egy szoftveres rendezvénykezelő cég kreatív igazgatójaként a ClickUp valóban forradalmi változást hozott. A platform kialakítása intuitív, így könnyen szervezhetem és oszthatom szét a feladatokat a csapatomon belül. Úgy találom, hogy a felület elősegíti a kreatív munkafolyamatokat, különösen akkor, amikor egyszerre több rendezvényprojektet is kell kezelnem. A leginkább azt a funkciót értékelem, hogy egyszerűsíti a kommunikációs csatornákat. A ClickUp segítségével könnyedén bevonhatom a csapattagokat, megjegyzéseket fűzhetek bizonyos feladatokhoz a tervezéssel kapcsolatos visszajelzésekkel, vagy akár csatolhatok releváns fájlokat is, így biztosítva, hogy mindenki ugyanazon az oldalon álljon. Emellett tömör napi összefoglalókat is kapok, amelyek segítenek felmérni a csapatom előrehaladását, és szükség esetén irányt váltani. Végül is a ClickUp a rugalmasság és a struktúra keverékét kínálja – ez a kombináció pedig aranyat ér a rendezvénymenedzsment gyors tempójú világában.
Végrehajtási útmutató: Bevált gyakorlatok az eseményadatok biztonságához
A fenyegetések gyorsan változnak. Az adatbiztonsági óvintézkedéseinek is lépést kell tartaniuk velük.
A legegyszerűbb trükk? Építse be a biztonsági információkezelést az esemény szervezési folyamatába. És ne hagyjon egyetlen lépést sem figyelmen kívül – a tervezéstől a lezárásig.
Íme, hogyan lehet ezt gyakorlatias, megismételhető módon megvalósítani:
Az esemény előkészítése: Építse be a biztonságot a tervbe
A biztonsági megoldásokat már jóval a regisztráció megnyitása előtt be kell vezetni. Határozza meg pontosan, milyen adatokra van szüksége, és dokumentálja, miért.
A ClickUpban hozzon létre egy külön Eseménybiztonsági listát, amelyben fel vannak sorolva a kritikus feladatok. Használja az Egyéni mezőket azoknak a feladatoknak a megjelölésére, amelyek érzékeny adatok kezelésével járnak, például a regisztrációk és a belépőkártyák beolvasása stb.
Jelöljön ki egyértelmű felelősöket ezekhez a feladatokhoz. Korlátozza az adatokhoz való hozzáférést szerepkörökön alapuló jogosultságok segítségével, így csak a jóváhagyott csapattagok tekinthetik meg a regisztrációs adatokat vagy a szerződéseket.
💡 Profi tipp: Készítsen szerkeszthető adatbiztonsági ellenőrzőlistát a ClickUp feladat-ellenőrzőlistáinak segítségével, így azt több rendezvényen is módosíthatja és felhasználhatja. Használja a ClickUp Docs szolgáltatást a hozzájárulási nyilatkozatok, az adatkezelési szabályok és a beszállítói felelősségek dokumentálására. Tartsa a dokumentumot privátként, és csak azokkal ossza meg, akiknek hozzáférésre van szükségük. Kapcsolja össze ezt a dokumentumot közvetlenül a rendezvényhez tartozó feladatokkal, így a szabályzatok a végrehajtás során is láthatók maradnak.
Az esemény ideje alatt: A hozzáférés figyelemmel kísérése és ellenőrzése
Amint az esemény elindul, összpontosítson a biztonságos átláthatóságra.
Használja a ClickUp irányítópultjait a feladatállapot, az űrlapbeküldések és a jóváhagyások valós idejű nyomon követéséhez anélkül, hogy a résztvevők nyers adatait nyilvánosságra hozná. Ha az esemény során gyűjt információkat, irányítsa azokat a korlátozott hozzáférésű és előre definiált mezőkkel rendelkező ClickUp űrlapokon keresztül.
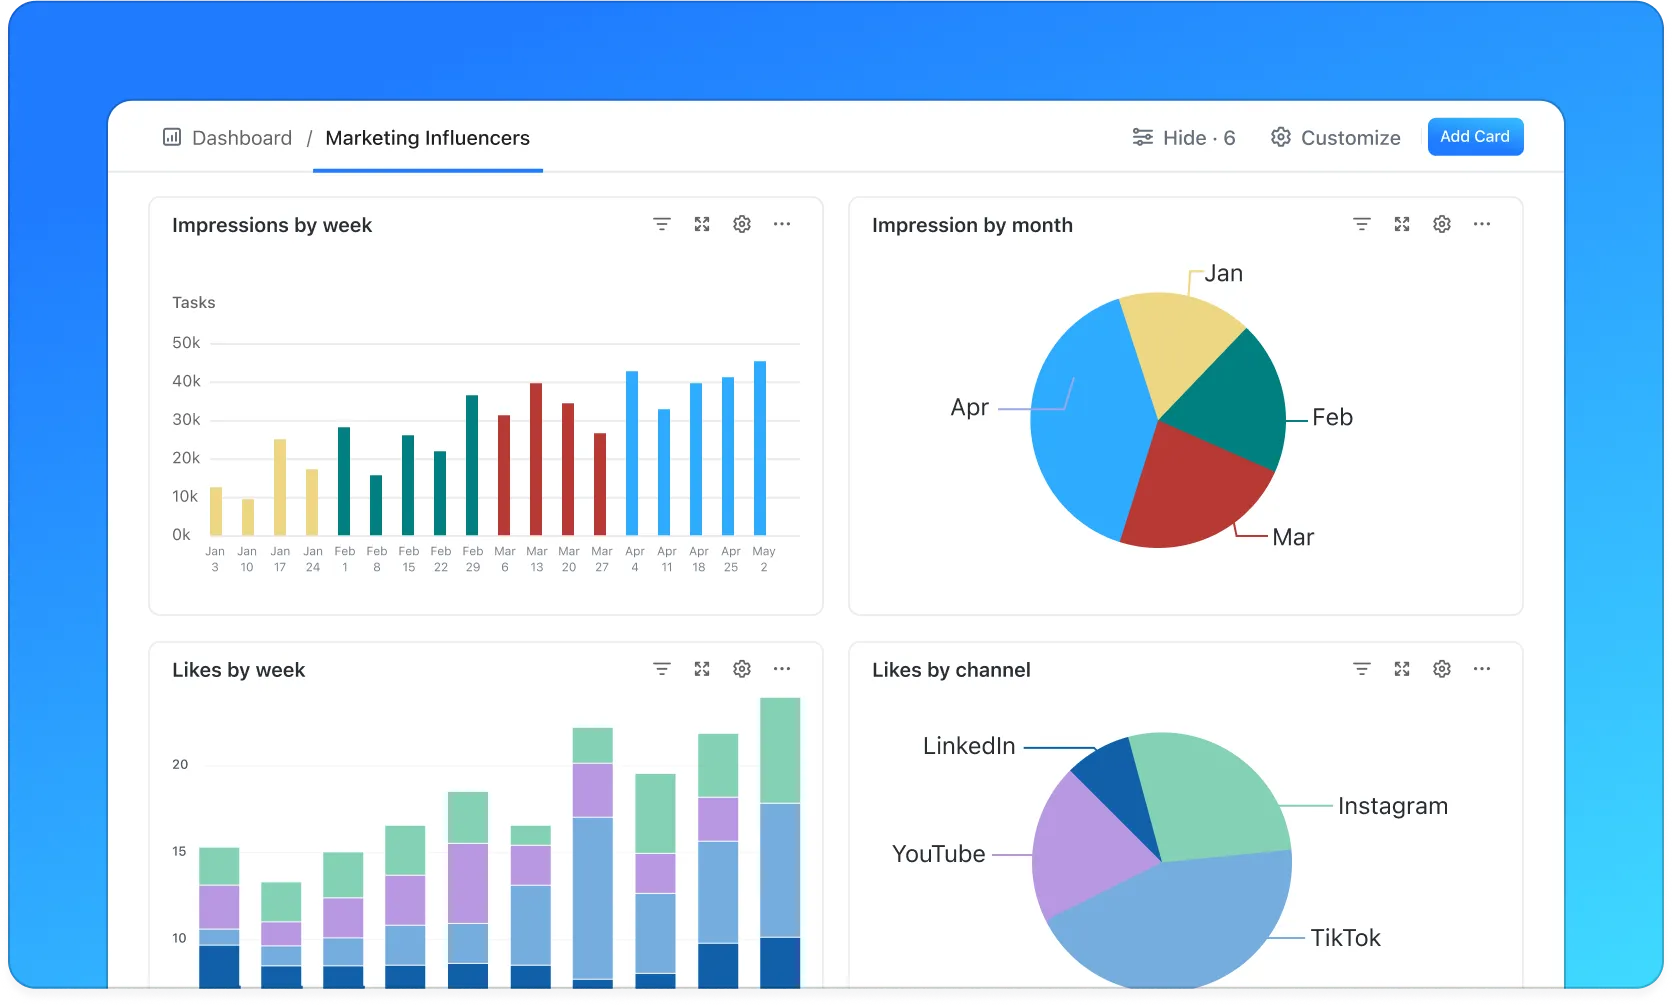
💡 Profi tipp: Állítsa a ClickUp-feladatokat vagy dokumentumokat privátra, amint azok elérnek egy bizonyos állapotot, például a „Regisztráció lezárva” vagy az „Esemény folyamatban” állapotot. Ezzel megakadályozhatja a last-minute módosításokat, és csökkenti a véletlen adatkiszivárgás kockázatát.
Az esemény után: áttekintés, megőrzés és tisztítás
Az esemény után ellenőrizze, ki milyen adatokhoz férhetett hozzá, és vonja vissza az ideiglenes jogosultságokat. Az adatmegőrzési szabályzatnak megfelelően archiválja vagy törölje az adatokat.
💡 Profi tipp: Használja a ClickUp AI összefoglaló mezőjét, hogy a feladatok tevékenységéből és a hozzászólásokból összeállítson egy rendezvény utáni biztonsági áttekintést. Ezután indítson el egy egyedi AI-ügynököt, amely létrehozza az adatok törléséhez, a hozzájárulások ellenőrzéséhez vagy a szabályozási megfelelés felülvizsgálatához szükséges követő feladatokat. Ez biztosítja a 100%-os szabályozási megfelelést, és alapértelmezés szerint megkönnyíti a következő rendezvény biztonságának biztosítását.

A biztonság és a bizalom mérése
Az eseményadatok biztonsága nem csupán a megfelelő ellenőrző mechanizmusok bevezetéséről szól. Arról is szól, hogy tudjuk-e, ezek a mechanizmusok valóban működnek-e. A megfelelő mutatók mérése segít a hiányosságok korai felismerésében, a szabályoknak való megfelelés igazolásában, valamint a résztvevőkkel való hosszú távú bizalom kiépítésében.
Két olyan mutatócsoportot minden rendezvénycsapatnak nyomon kell követnie:
Biztonsági adatokra vonatkozó KPI-k
Ezek a mutatók jelzik, hogy rendszerei és folyamatai milyen jól működnek:
- A biztonsági incidensek száma: Bármilyen jogosulatlan hozzáférés, adat szivárgás vagy rendszerrel való visszaélés – függetlenül attól, hogy milyen csekély mértékű is. A trendek fontosabbak, mint az egyszeri események
- Audit-hibák vagy hiányosságok: kihagyott felülvizsgálatok, hiányos dokumentáció vagy engedélyezési problémák, amelyek belső vagy külső auditok során derültek ki
- Adatokkal vagy hozzáféréssel kapcsolatos felhasználói panaszok: A résztvevők vagy a személyzet adatvédelmi aggályokról, helytelen hozzáférésről vagy adatokkal való visszaélésről számol be
- Az incidensekre adott reakcióidő: Az, hogy a csapata milyen gyorsan észleli, kivizsgálja és megoldja a biztonsági problémákat. A gyorsabb reakció általában csökkenti a hatást
Ezek következetes nyomon követése segít abban, hogy a reaktív javításokról áttérjen a proaktív megelőzésre.
Bízzon a résztvevők bizalmát jelző mutatókban
A bizalom a viselkedésben nyilvánul meg, nem csupán a szabályozási jelentésekben:
- Adatvédelemmel kapcsolatos visszajelzések: olyan felmérési válaszok vagy ügyfélszolgálati jegyek, amelyek az adatbiztonságot, az átláthatóságot vagy a bizalmat említik
- Hozzájárulási arányok: A magas hozzájárulási arányok gyakran azt jelzik, hogy a résztvevők megértik és bíznak abban, hogyan fogják felhasználni az adataikat
- Az űrlapokból való kilépés: A hirtelen kilépések arra utalhatnak, hogy a hozzájárulás szövege nem elég egyértelmű, vagy az adatigénylés túlzottnak tűnik
🎯 Ezek a mutatók együttesen világos képet adnak a biztonsági helyzetedről. Megmutatják, mennyire biztonságos az eseményed és mennyire biztonságosnak érzik azt azok, akik számodra a legfontosabbak.
Gyakori kihívások és azok kezelése
Még azok a csapatok is, amelyek komolyan veszik az adatbiztonságot, a gyakorlatban korlátokkal szembesülnek. Íme néhány a leggyakoribb kihívások közül. És hogyan lehet ezeket gyakorlati módon kezelni:
- Túl sok eszköz, túl kevés felügyelet: Az eseményadatok gyakran jegyértékesítő platformokon, táblázatokon, csevegőeszközökön és CRM-rendszerekben találhatók. Ez a fajta „munka szétszóródása” növeli a kockázatot, és megnehezíti az ellenőrzéseket✅ Megoldás: Központosítsa a tervezést, a dokumentációt és a munkafolyamatokat egy munkaterületen (például a ClickUp-ban!). És ahol csak lehetséges, korlátozza az adatok mozgását az eszközök között.
- Az érzékeny adatok tulajdonjogának tisztázatlansága: Amikor „mindenki” hozzáférhet az adatokhoz, a felelősségre vonhatóság eltűnik✅ Megoldás: Jelöljön ki egyértelmű felelősöket a regisztrációs adatok, a hozzájárulások kezelése és az esemény utáni adat-tisztítás területén. Minden esemény előtt és után vizsgálja felül a hozzáférési jogosultságokat.
- Sürgető helyzetben végrehajtott, utolsó pillanatban történő változtatások: Az események gyorsan változnak, és a sietve végrehajtott frissítések gyakran megkerülik a biztonsági ellenőrzéseket✅ Megoldás: Használjon előre elkészített munkafolyamatokat, jogosultságokat és automatizálásokat, hogy a kritikus pillanatokban a biztonság ne a memóriára támaszkodjon
- A résztvevői adatok túlzott gyűjtése: A túl sok információ kérése növeli a kockázatot és csökkenti a bizalmat✅ Kockázatcsökkentés: Rendszeresen vizsgálja át az űrlapokat, és távolítsa el azokat a mezőket, amelyeknek nincs egyértelmű célja. Ha nem tudja őket teljesen eltávolítani, tegye őket opcionálissá, hogy az emberek nyugodtabban osszák meg az adataikat.
- Az esemény utáni adatok feledésbe merülnek: Ha a hozzáférés az esemény befejezése után is sokáig nyitva marad, az sebezhetőséget jelent✅ Megoldás: Állítson be automatikus emlékeztetőket vagy feladatokat az adatok archiválására, törlésére vagy áttekintésére az esemény után.
Tegye az eseményadatok biztonságát tudatos (nem véletlenszerű) intézkedéssé
Mára már biztosan tudja, hogy az eseményadatok biztonsága nem csupán egy, az esemény napján bejelölendő rubrika. Ez egy olyan gyakorlat, amely végigkíséri a tervezést, a végrehajtást és az utólagos teendőket.
Éppen ezért az okos rendezvénycsapatok a biztonságot is beépítik a munkafolyamataikba. A legfontosabb területeken intézkedéseket hoznak, és a következetesség révén csökkentik a kockázatokat.
Ha az eseménykezelő platformja egyértelmű hozzáférés-vezérlést, ellenőrizhetőséget és a mesterséges intelligencia felelősségteljes használatát támogatja, a biztonság kezelése egyszerűbbé válik, és könnyebb megbízni benne. Éppen itt jön természetesen képbe a ClickUp Converged AI munkaterülete. Ez az egyik azon kevés platform közül, amely egyesíti az eseménytervezést, az adatkezelést és a mesterséges intelligencián alapuló munkafolyamatokat.
A cél? Hogy a biztonság támogassa az eseményt, ahelyett, hogy lassítaná azt.
Szeretne nagy hatású rendezvényeket szervezni az adatbiztonság veszélyeztetése nélkül? Próbálja ki ingyen a ClickUp-ot!
Gyakran feltett kérdések (GYIK)
Mely adatokat kell érzékenynek tekinteni az események során?
Az érzékeny rendezvényadatok közé tartozik minden, ami azonosíthatja a résztvevőket vagy befolyásolhatja magánéletüket. Ide tartoznak a nevek, elérhetőségek, fizetési adatok, helymeghatározók, IP-címek, viselkedéskövetés, valamint biometrikus vagy egyedi azonosítók.
Jogszerű-e a mesterséges intelligencia használata az esemény résztvevőinek (videó, viselkedés) megfigyelésére?
A mesterséges intelligencia használata a résztvevők nyomon követésére törvényes lehet ha betartja az alkalmazandó törvényeket és a hozzájárulási szabályokat. Az EU-ban a GDPR átláthatóságot, jogalapot és egyértelmű hozzájárulást ír elő a videó- vagy viselkedési adatok gyűjtéséhez. Az Egyesült Államokban a törvények államonként és a kontextustól függően eltérőek. Mindig közölje, hogy milyen adatokat gyűjt és miért, valamint biztosítson leiratkozási lehetőséget.
Melyek a legjobb titkosítási gyakorlatok az eseményplatformok számára?
A megfelelő titkosítás azt jelenti, hogy az adatokat átvitel közben és tárolás közben egyaránt védeni kell. Használjon TLS/SSL-t (legalább TLS 1.2-t) a hálózati forgalomhoz, és erős algoritmusokat, például az AES-256-ot a tárolt adatokhoz.
Hogyan kell kezelni az adatvédelmi incidenseket, ha azok az események alatt vagy után következnek be?
Ha biztonsági incidens történik, cselekedjen gyorsan. Kövesse az incidenskezelési tervét: határolja el az incidenst, mérje fel a hatását, és értesítse az érintetteket. A GDPR szerint a súlyos biztonsági incidenseket 72 órán belül be kell jelentenie a hatóságoknak. Dokumentálja, mi történt, hogyan reagált, és milyen lépéseket tett a megismétlődés megelőzése érdekében.
Mennyi ideig kell megőrizni az eseményadatokat?
Az adatokat csak addig tárolja, amíg azok a megadott célra szükségesek. A GDPR és a hasonló jogszabályok hangsúlyozzák az adatok minimalizálását és a célhoz kötöttséget. Amint az adatokra már nincs szüksége az eseményhez vagy a jogszabályi előírások betartásához, archiválnia vagy törölnie kell azokat.
Milyen hozzájárulási gyakorlatokra van szükség a GDPR / CCPA szerint?
A GDPR szerint a személyes adatok gyűjtése előtt kifejezett és tájékozott hozzájárulást kell beszereznie. A hozzájárulásnak konkrétnak, elkülönítettnek és visszavonhatónak kell lennie. A CCPA szerint a kaliforniai lakosokat tájékoztatnia kell arról, hogy mit gyűjt, miért és hogyan fogja felhasználni az adatokat, valamint biztosítania kell számukra a jogot, hogy elutasítsák az adatok eladását vagy megosztását.
Hogyan engedhetik meg maguknak a kisebb rendezvényszervezők a megfelelő biztonsági intézkedéseket?
Kezdje az alapokkal: korlátozza az adatgyűjtést a szükséges mértékre, használjon erős jelszavakat és többfaktoros hitelesítést, valamint központosítsa a munkát biztonságos platformokon. Emellett kihasználhatja a már használt eszközök beépített biztonsági funkcióit is.
A ClickUp megfelel a legfontosabb adatvédelmi előírásoknak?
A ClickUp-ot szigorú adatvédelmi és biztonsági gyakorlatok alapján tervezték, beleértve az átvitel közbeni és tárolás közbeni titkosítást, valamint a GDPR és a CCPA követelményeinek megfelelő szigorú adatvédelmi irányelveket. Emellett támogatja az adatok exportálását, törlését és az adatfeldolgozási megállapodás (DPA) feltételeit is, hogy segítsen az ügyfeleknek a szabályozási követelmények teljesítésében.