Ve 2:17 ráno se ve vašem chatu objeví bezpečnostní výstraha. Pak další; do rána jich jsou stovky. Některé jsou důležité, většina však ne.
Taková je realita většiny startupů v oblasti kyberbezpečnosti. Očekává se od vás, že se budete bránit proti hrozbám na podnikové úrovni s malým týmem, omezeným časem a nástroji, které nebyly vyvinuty s ohledem na to, jak dnes útoky probíhají.
Tato příručka vás provede výběrem architektury kyberbezpečnosti založené na AI, která bude odpovídat modelu hrozeb, velikosti týmu a trajektorii růstu vašeho startupu. Dozvíte se o klíčových komponentách, jako jsou datové potrubí a rámce strojového učení, jak porovnat open-source a komerční platformy a jak se vyhnout běžným úskalím.
Podíváme se také na to, proč je ClickUp, první konvergovaný pracovní prostor pro AI na světě, nástrojem, který ve vašem stacku rozhodně nesmí chybět! 🌟
Co je to AI stack pro kyberbezpečnost?
Systém kyberbezpečnosti založený na umělé inteligenci je vrstvená kombinace nástrojů, rámců a infrastruktury, která umožňuje detekci, reakci a prevenci hrozeb pomocí strojového učení.
Představte si to jako ucelený systém, od sběru dat až po provedení akce, který umožňuje vašim bezpečnostním nástrojům učit se a přizpůsobovat se. Obvykle zahrnuje datové potrubí pro bezpečnostní telemetrii, modely strojového učení (ML) trénované na vzorcích hrozeb, infrastrukturu pro nasazení a monitorovací systémy.
Je zásadní pochopit rozdíl mezi pouhým připojením AI ke stávajícím bezpečnostním nástrojům a budováním řešení založených na AI od samého začátku. Nástroje založené na AI využívají strojové učení jako svůj základ, zatímco stávající systémy vylepšené o AI pouze přidávají funkce strojového učení ke starším architekturám založeným na pravidlech.
Vhodná architektura pro váš startup bude do značné míry záviset na vašem konkrétním modelu hrozeb, odborných znalostech vašeho týmu a vašich plánech růstu.
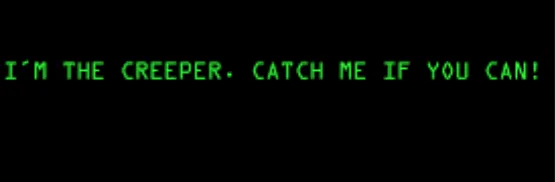
🧠 Zajímavost: Program „Creeper“, vytvořený v roce 1971 Bobem Thomasem ve společnosti BNN Technologies, je obecně považován za prvního počítačového viru či červa. Byl navržen jako experimentální samoreplikující se program. Šířil se mezi počítači DEC PDP-10 a zobrazoval zprávu: „Jsem Creeper, chyť mě, jestli to dokážeš!“
Proč startupy v oblasti kyberbezpečnosti potřebují AI ve svém technologickém stacku
Jako startup v oblasti bezpečnosti čelíte hrozbám na podnikové úrovni s pouhým zlomkem zdrojů a váš tým se pravděpodobně topí v záplavě výstrah z tradičních nástrojů. Bezpečnostní nástroje založené na pravidlech prostě nestačí držet krok s tempem moderních útoků a vyžadují neustálé ruční ladění, které malé týmy nedokážou udržet.
Systémy založené na umělé inteligenci pomáhají malým týmům zvládat řízení kyberbezpečnostních rizik na podnikové úrovni díky automatizaci rutinních úkolů.
Zde je několik důvodů, proč potřebujete AI ve svém technologickém stacku:
Rychlejší detekce hrozeb a reakce na ně
Modely umělé inteligence výrazně zkracují dobu mezi narušením bezpečnosti a vaší reakcí tím, že nabízejí:
- Rozpoznávání vzorců ve velkém měřítku: Umělá inteligence zpracovává miliony událostí z vaší sítě a koncových zařízení, aby odhalila skutečné hrozby, které jsou skryté v šumu každodenní činnosti.
- Automatizované třídění: Místo toho, aby se ke všem výstrahám přistupovalo stejně, modely umělé inteligence je řadí podle závažnosti, takže se vaši analytici mohou okamžitě soustředit na to nejdůležitější
- Neustálé učení: Nejlepší systémy v průběhu času zlepšují přesnost detekce, jakmile se setkávají s novými a vyvíjejícími se vzory útoků, díky čemuž je vaše ochrana každým dnem chytřejší.
Snížení manuální zátěže pro štíhlé týmy
Většina startupů si nemůže dovolit plnohodnotné bezpečnostní operační centrum (SOC). Umělá inteligence pomáhá tuto mezeru překlenout tím, že přebírá opakující se a časově náročné úkoly, které vyčerpávají analytiky. Patří sem rutinní analýza protokolů, počáteční vyšetřování výstrah a dokonce i proaktivní vyhledávání hrozeb.
Umělá inteligence přímo bojuje proti únavě z bezpečnostních hrozeb, která nastává, když je váš tým zahlcen výstrahami. Tím, že ji využijete k odfiltrování falešných poplachů ještě předtím, než se dostanou k člověku, zajistíte, že se váš tým bude moci plně soustředit na skutečné hrozby.
Škálovatelná ochrana, která roste s vámi
Vaše bezpečnost musí růst spolu s vaším podnikáním, aniž byste museli najímat nového analytika pro každého nového zákazníka nebo produktovou řadu. Systémy založené na umělé inteligenci jsou navrženy tak, aby zvládaly rozšiřující se útočnou plochu, protože více uživatelů a více dat znamená více cloudových služeb. To obrací tradiční model zabezpečení a umožňuje vám efektivně škálovat vaše obranné mechanismy.
📮 ClickUp Insight: Zatímco 34 % uživatelů využívá systémy umělé inteligence s naprostou důvěrou, o něco větší skupina (38 %) se drží přístupu „důvěřuj, ale prověřuj“. Samostatný nástroj, který není obeznámen s vaším pracovním kontextem, s sebou často nese vyšší riziko generování nepřesných nebo neuspokojivých odpovědí.
Právě proto jsme vyvinuli ClickUp Brain, umělou inteligenci, která propojuje správu projektů, správu znalostí a spolupráci napříč vaším pracovním prostorem a integruje nástroje třetích stran. Získejte kontextové odpovědi bez nutnosti přepínání mezi aplikacemi a zažijte 2–3násobné zvýšení efektivity práce, stejně jako naši klienti ve společnosti Seequent.
Základní komponenty architektury kyberbezpečnosti založené na AI
Bez jasné představy o klíčových součástech AI stacku riskujete, že si pořídíte výkonný nástroj, který bude k ničemu, protože vám bude chybět zásadní prvek, jako jsou čistá data nebo způsob jejich nasazení.
Zde jsou čtyři základní vrstvy, které společně tvoří kompletní stack. 🛠️
1. Vrstva pro správu a sběr dat
To je základ celého vašeho bezpečnostního provozu založeného na AI. Jedná se o způsob, jakým shromažďujete, čistíte a organizujete všechna bezpečnostní data, neboli telemetrii, z celé vaší organizace, aby je mohly využívat modely strojového učení. Pokud jsou vaše data neuspořádaná nebo neúplná, budou předpovědi vaší AI nespolehlivé:
- Zdroje dat: Konsolidujte vše od protokolů detekce a reakce na koncových bodech (EDR) a dat o síťových tocích až po protokoly konfigurace cloudu a události poskytovatelů identit
- Normalizace: Standardizujte data ze všech svých různých nástrojů do jediného, jednotného formátu, aby jim umělá inteligence mohla porozumět.
- Architektura úložiště: Vyberte si systém pro správu dat, často tzv. data lake, který dokáže ukládat obrovské množství informací a zároveň umožňuje jak analýzu v reálném čase, tak vyhledávání v historických datech.
- Zásady uchovávání dat: Rozhodněte se, jak dlouho budete data uchovávat, a najděte rovnováhu mezi potřebou historického kontextu pro trénování modelů a rostoucími náklady na úložiště.
🚀 Výhoda ClickUp: Řiďte způsob sběru, normalizace a uchovávání dat v rámci celého vašeho řešení pomocí dokumentace v ClickUp Docs.
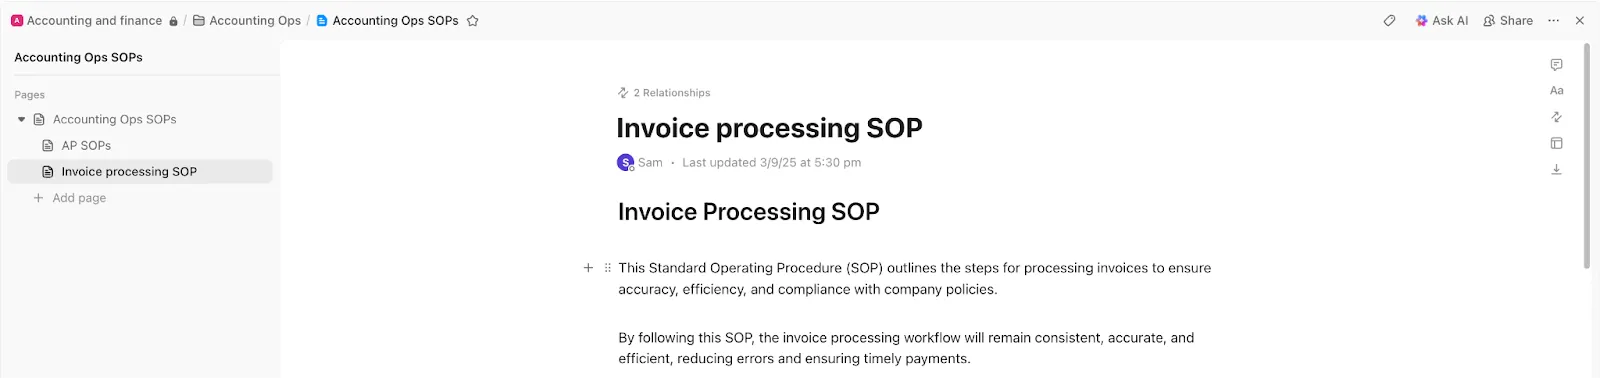
Váš startup například získává telemetrická data z nástrojů EDR, cloudových protokolů a poskytovatelů identit. Centrální dokument v ClickUp Doc přesně definuje, jaké zdroje dat se načítá, jak se normalizují pole, co očekávají schématické modely a jak dlouho se každý typ dat uchovává. Když dojde ke změnám v datových potrubích, tyto aktualizace se okamžitě promítnou a propojí se s odpovědnými inženýry.
2. Rámce a modely strojového učení
Toto je „mozek“ architektury, kde dochází k samotné detekci hrozeb. Zde se rozhodnete, zda použijete:
- Předem připravené modely od dodavatele: Rychlejší nasazení, ale méně možností přizpůsobení
- Modely trénované na míru: Jsou dokonale přizpůsobené vašemu prostředí, vyžadují však značné odborné znalosti v oblasti strojového učení.
Mezi běžné typy modelů patří učení s dohledem (trénované na označených příkladech známých hrozeb) a učení bez dohledu (vynikající pro detekci anomálií a odhalování hrozeb, se kterými jste se dosud nesetkali).
⚙️ Bonus: Pochopte rozdíly mezi učením s dohledem a učením bez dohledu, abyste si mohli vybrat tu lepší variantu.
3. Infrastruktura pro nasazení a integraci
Tato vrstva se zaměřuje na nasazení vašich modelů do produkčního prostředí, kde mohou plnit svou funkci. Pro startupy je klíčové najít přístup, který nevyžaduje správu specializovaným týmem MLOps (Machine Learning Operations). Zaměřte se na:
- Kompatibilita s API: Vaše nástroje umělé inteligence musí být schopny komunikovat s vašimi stávajícími bezpečnostními systémy, jako jsou platformy pro správu bezpečnostních informací a událostí (SIEM) nebo pro koordinaci, automatizaci a reakci v oblasti bezpečnosti (SOAR).
- Požadavky na latenci: Pro detekci hrozeb v reálném čase musí vaše modely přijímat rozhodnutí v řádu milisekund
- Aktualizované mechanismy: Potřebujete plynulý proces pro zavádění nových a vylepšených verzí modelů do produkčního prostředí, aniž by docházelo k výpadkům.
4. Nástroje pro monitorování a sledovatelnost
Tato vrstva sleduje výkon modelů s cílem odhalit problémy, jako je drift, kdy se přesnost modelu v průběhu času zhoršuje v důsledku změn vzorců útoků. Poskytuje také zásadní zpětnou vazbu pro neustálé zlepšování, což analytikům umožňuje reagovat na výstrahy a modely přeučovat a vylepšovat. Díky silné pozorovatelnosti získáte úplný přehled o tom, jak fungují vaše obranné mechanismy založené na AI.
🔍 Věděli jste, že? V jednom z prvních veřejně oznámených kyberútoků řízených umělou inteligencí byl použit agent s umělou inteligencí, u kterého došlo k obejití bezpečnostních omezení, k autonomnímu provádění sofistikovaných akcí v rámci vícestupňového vniknutí, které postihlo desítky organizací.
Nejlepší rámce a nástroje umělé inteligence pro startupy v oblasti kyberbezpečnosti
Trh je zaplaven nástroji pro umělou inteligenci, a proto je těžké se v tom zorientovat. Může se stát, že utratíte zbytečně velké částky za podnikovou platformu, kterou nepotřebujete, nebo promarníte měsíce prací na projektu „udělej si sám“, který se nikdy nedostane do provozu.
Celý přehled je rozdělen do tří hlavních kategorií, které vám pomohou zúžit výběr na základě vašeho rozpočtu, týmu a cílů. 💁
Open-source možnosti pro týmy s omezeným rozpočtem
Přechod na open-source vám poskytuje maximální kontrolu a flexibilitu při nejnižších počátečních nákladech, má však i své nevýhody. Budete zodpovědní za nastavení, údržbu a řešení problémů, což vyžaduje značné interní odborné znalosti. Budete pracovat s:
- TensorFlow/PyTorch: Jedná se o nejoblíbenější frameworky pro vytváření vlastních modelů strojového učení od základů, které nabízejí bezkonkurenční flexibilitu, ale jejich osvojení je náročné.
- YARA + rozšíření ML: Jedná se o výkonný nástroj pro detekci malwaru na základě pravidel, který lze rozšířit o strojové učení (ML) a vytvořit tak sofistikovanější klasifikátory.
- Zeek (dříve Bro): Jedná se o oblíbený framework pro síťovou analýzu s bohatým ekosystémem pluginů, včetně těch pro analýzu síťového provozu založenou na strojovém učení.
- OpenSearch Security Analytics: Open-source alternativa ke komerčním systémům SIEM, která obsahuje integrované funkce pro detekci anomálií a bezpečnostní analýzu založenou na strojovém učení.
🧠 Zajímavost: Penetrační testování bylo definováno na počátku 70. let 20. století. Postup simulace útoků za účelem odhalení zranitelností byl formalizován ve zprávě Jamese P. Andersona z roku 1972.
Cloudové platformy pro rychlé nasazení
Pro startupy, které chtějí postupovat rychle a vyhnout se správě infrastruktury, jsou cloud-nativní platformy skvělou volbou. Tyto služby se starají o základní hardware a MLOps, což vašemu týmu umožňuje soustředit se na vytváření a nasazování modelů.
Mezi hlavní poskytovatele patří AWS, Google Cloud a Microsoft Azure, kteří všichni nabízejí výkonné spravované platformy pro strojové učení, jako jsou SageMaker, Vertex AI a Azure ML.
Nabízejí také služby umělé inteligence zaměřené na bezpečnost, jako jsou AWS GuardDuty a Google Chronicle, které představují nejrychlejší cestu k detekci založené na umělé inteligenci. Hlavními aspekty, na které je třeba dávat pozor, jsou závislost na konkrétním dodavateli a cenová struktura založená na využití, která se může neočekávaně zvyšovat.
🔍 Věděli jste, že… Červ Stuxnet v roce 2010 využil čtyři zranitelnosti typu zero-day k narušení íránského jaderného programu, což dramaticky ovlivnilo způsob, jakým vlády a firmy vyhledávají a shromažďují informace o neznámých zranitelnostech.
Specializovaná řešení umělé inteligence pro kyberbezpečnost
Pokud chcete dosáhnout co nejrychlejší návratnosti investic, jsou ideální volbou komerční platformy vyvinuté přímo pro tento účel. Tyto nástroje jsou navrženy speciálně pro bezpečnostní účely a obsahují předem vycvičené modely a propracované pracovní postupy, i když nabízejí méně možností přizpůsobení než přístup typu „udělej si sám“.
| Kategorie | Co to dělá | Klíčoví hráči |
| EDR | Detekce a reakce na koncových bodech | CrowdStrike, SentinelOne a VMware Carbon Black |
| NDR | Detekce a reakce v síti | Darktrace, Vectra AI a ExtraHop |
| SOAR | Koordinace, automatizace a reakce v oblasti bezpečnosti | Splunk SOAR, Palo Alto XSOAR a Swimlane |
Běžné výzvy v oblasti bezpečnosti umělé inteligence, kterým čelí startupy
Investovali jste do nového nástroje umělé inteligence, ale ten nepřináší očekávané výsledky. Místo řešení problémů nyní čelíte novým výzvám, jako je únava z výstrah a potíže s integrací.
Pokud budete o těchto běžných úskalích vědět předem, můžete se na ně připravit a vyhnout se nákladným chybám. 👀
- Kvalita a dostupnost dat: Modely jsou jen tak dobré, jak kvalitní jsou data, na kterých jsou trénovány, a mnoha startupům chybí čistá a označená data potřebná k vytvoření přesných modelů na míru
- Únava z falešných poplachů: Špatně vyladěný systém umělé inteligence může generovat ještě více rušivých signálů než tradiční systém, čímž váš tým zaplaví irelevantními výstrahami a zmaří celý účel.
- Nedostatek kvalifikovaných pracovníků: Odborné znalosti potřebné k vytváření, nasazování a údržbě systémů strojového učení jsou drahé a těžko dostupné, stejně jako hluboké znalosti v oblasti bezpečnosti
- Složitost integrace: Zajistit, aby váš nový nástroj AI bezproblémově fungoval s vaší stávající bezpečnostní infrastrukturou, často vyžaduje mnohem více času a úsilí, než se předpokládalo.
- Údržba modelů: Umělá inteligence není řešením typu „nastav a zapomeň“; modely se časem zhoršují a vyžadují neustálé sledování, ladění a přeučení, aby zůstaly účinné
- Rozmnožování nástrojů : Každý nový nástroj umělé inteligence může do vašich bezpečnostních operací přidat další izolovaný systém, což roztříští přehled a ztěžuje vhled do celkové situace
Tyto výzvy jasně ukazují, proč je kvalifikovaný lidský dohled i nadále nezbytný pro vedení, interpretaci a správu i těch nejsofistikovanějších systémů umělé inteligence.
🔍 Věděli jste, že? Více než polovina podniků nyní upřednostňuje investice do zabezpečení založeného na umělé inteligenci před tradičními bezpečnostními nástroji, přesto se mnoho z nich potýká s nadměrným množstvím nástrojů. Organizace používají v průměru 85 aplikací typu SaaS a více než pět samostatných nástrojů pouze pro vyhledávání, monitorování nebo klasifikaci dat, což ztěžuje správu a integraci zabezpečení.
Jak vybrat správnou sadu nástrojů pro umělou inteligenci pro váš startup v oblasti kyberbezpečnosti
Chápete jednotlivé komponenty a nástroje, ale jak vlastně učinit konečné rozhodnutí? Výběr založený na efektní ukázce namísto zohlednění specifického kontextu vašeho startupu může vést k řešení, které neodpovídá vašemu modelu hrozeb ani se nedokáže přizpůsobit růstu vaší firmy.
Využijte tento pětikrokový rámec k systematickému výběru s ohledem na kontext. 👇
1. Přizpůsobte se svým konkrétním bezpečnostním potřebám
Místo toho, abyste začínali s nástroji, začněte s hrozbami. Start-up v oblasti B2B SaaS, který zpracovává finanční data, má zcela odlišné bezpečnostní priority než společnost zabývající se mobilními hrami. Pokud nejprve zmapujete svá konkrétní rizika, zajistíte, že budete investovat do umělé inteligence, která vyřeší vaše skutečné problémy.
Zeptejte se sami sebe:
- Jaký je váš hlavní vektor hrozby? Obáváte se spíše vniknutí do sítě, vnitřních hrozeb, malwaru nebo úniku dat?
- Jaké požadavky na dodržování předpisů platí? Předpisy jako SOC 2, HIPAA nebo PCI-DSS budou mít velký vliv na výběr vašich nástrojů
- Jaké jsou vaše současné mezery v detekci? Zjistěte, kde jsou vaše stávající bezpečnostní opatření nejslabší, a zaměřte na ně své investice do umělé inteligence jako první.
🔍 Věděli jste, že? CISO ve velkých podnicích musí zvládat v průměru 75 bezpečnostních nástrojů najednou a téměř polovina z nich uvádí, že jejich sada nástrojů se jen za poslední rok rozrostla. Více nástrojů však neznamená méně problémů. Dvě třetiny z nich se v posledních 24 měsících stále potýkaly s narušením bezpečnosti, což ukazuje, jak mohou komplexní a přebujelé sady nástrojů ve skutečnosti bezpečnost zkomplikovat, místo aby ji posílily.
2. Vyhodnoťte integraci se stávajícími nástroji
Váš startup již disponuje cloudovou infrastrukturou, bezpečnostními nástroji a zavedenými pracovními postupy. Nástroj umělé inteligence, který se nedokáže hladce integrovat do toho, co již používáte, způsobí provozní potíže a neuspořádanost práce. Upřednostňujte nástroje s robustními API, předem připravenými integracemi a flexibilní podporou datových formátů.
🚀 Výhoda ClickUp: Propojte svou cloudovou infrastrukturu, bezpečnostní nástroje a platformy pro spolupráci do jediné operační vrstvy pomocí integrací ClickUp. Ty přenášejí upozornění, aktualizace a akce do vašeho pracovního prostoru, čímž omezují roztříštěnost a zachovávají stávající pracovní postupy.
3. Zohledněte škálovatelnost a budoucí růst
Myslete 18 měsíců dopředu, ne jen na dnešek. Řešení, které perfektně funguje pro tým o deseti lidech, se může pod náporem dat ve firmě se 100 zaměstnanci zhroutit.
Zhodnoťte jak technickou škálovatelnost (zvládne 10krát větší objem dat?), tak komerční škálovatelnost (zůstane cenový model dostupný i při rostoucím objemu využití?).
🧠 Zajímavost: Termín „ počítačový virus “ poprvé použil v roce 1983 Fred Cohen při experimentování se samoreplikujícím se kódem.
4. Najděte rovnováhu mezi náklady a funkcemi
Katalogová cena nástroje je pouze jednou částí rovnice. Abyste pochopili skutečné celkové náklady na vlastnictví (TCO), musíte zohlednit:
- Doba implementace
- Školení zaměstnanců
- Průběžná údržba
- Alternativní náklady spojené s pozorností vašeho týmu
Někdy se „nejlevnější“ open-source varianta stane tou nejdražší, jakmile započítáte inženýrské hodiny potřebné k jejímu provozu.
5. Posuďte podporu dodavatelů a komunitu
Jako štíhlý startup si nemůžete dovolit uvíznout na mrtvém bodě. Kvalita dokumentace dodavatele, rychlost reakcí jeho týmu podpory a aktivita jeho uživatelské komunity jsou klíčovými faktory.
U open-source nástrojů může být silná komunita stejně cenná jako tým podpory dodavatele a poskytnout vám záchranné lano, když narazíte na potíže.
Jak postupně optimalizovat svou bezpečnostní architekturu založenou na AI
Svoji platformu pro umělou inteligenci jste nasadili, ale práce tím nekončí. Vaše modely mohou zastarat, výkon se může zhoršit a vaše nákladná platforma může být každým dnem méně efektivní.
Abyste tomu předešli, přistupujte ke svému bezpečnostnímu řešení založenému na umělé inteligenci jako k živému produktu, který vyžaduje neustálou péči a zdokonalování:
- Stanovte základní metriky: Před nasazením sledujte klíčové metriky, jako je míra falešných poplachů, průměrná doba detekce (MTTD) a pracovní zátěž analytiků. Získáte tak jasný přehled o situaci „před a po“, který vám umožní změřit dopad umělé inteligence.
- Vytvořte zpětnovazební smyčky: Rozhodnutí, která vaši lidští analytici činí na základě výstrah, představují neocenitelná data. Tyto informace zapracujte zpět do svých modelů, aby se mohly poučit ze svých chyb a staly se chytřejšími.
- Naplánujte si pravidelné revize: Alespoň jednou za čtvrtletí porovnejte výkonnost svých modelů s referenčními metrikami a vyhodnoťte, jak se změnila situace v oblasti hrozeb.
- Plánujte aktualizace modelů: Mějte jasný a opakovatelný proces testování a nasazování vylepšených modelů do produkčního prostředí, aniž by došlo k narušení vašich bezpečnostních operací.
- Konsolidujte, kde je to možné: Jakmile vaše řešení dozraje, hledejte příležitosti ke konsolidaci nástrojů výběrem platforem, které pokrývají více případů použití, čímž zjednodušíte architekturu a snížíte náklady
🧠 Zajímavost: Jednou z nejranějších forem „hackování“ bylo v 60. letech minulého století tzv. „phone phreaking“, při kterém útočníci zneužívali telefonní systém pomocí zvukových frekvencí.
Budoucí trendy v architektuře kyberbezpečnosti založené na umělé inteligenci
Chystáte se provést velkou investici a nechcete si vybrat nástroj, který za dva roky zastará. Sledování nových trendů vám pomůže činit rozhodnutí s ohledem na budoucnost a udržet si náskok před konkurencí:
- Velké jazykové modely (LLM) pro bezpečnostní analýzu: Velké jazykové modely se dostávají do SOC a poskytují rozhraní v přirozeném jazyce, díky nimž mohou analytici klást otázky typu: „Ukaž mi veškerý neobvyklý odchozí provoz z notebooku tohoto uživatele za posledních 24 hodin.“
- AI agenti : Systémy umělé inteligence se vyvíjejí tak, aby dokázaly detekovat hrozby a zároveň automaticky přijímat opatření k jejich omezení, například izolací napadeného zařízení od sítě
- Unifikovaná řešení: Odvětví se odklání od desítek specializovaných bodových řešení směrem ke konvergovaným platformám, které snižují integrační dluh
- Simulace útoků s využitím umělé inteligence: Místo čekání na skutečné útoky začínají startupy využívat umělou inteligenci k nepřetržitému a automatickému testování svých vlastních obranných mechanismů, aby odhalily a odstranily slabá místa dříve, než je útočníci stihnou zneužít.
Jak ClickUp pomáhá startupům v oblasti kyberbezpečnosti spravovat jejich AI stack
Jak startupy v oblasti kyberbezpečnosti zavádějí AI, jejich systémy rychle rostou a ještě rychleji se fragmentují. Detekční nástroje, cloudové platformy, pracovní postupy MLOps, dokumentace a systémy pro spolupráci často fungují v oddělených silách, což týmy nutí k neustálému přepínání mezi různými kontexty.
ClickUp funguje jako spojovací článek napříč vaší bezpečnostní infrastrukturou pro AI. Namísto přidávání dalšího bodového řešení centralizuje informace, pracovní postupy a provádění do jediného pracovního prostoru, který bere v úvahu kontext.
Pojďme se podívat, jak na to! 👇
Proměňte bezpečnostní kontext v okamžitou akci s ClickUp Brain
ClickUp Brain funguje jako vaše kontextová AI, která je integrována do vašeho pracovního prostoru a v reálném čase rozumí vašim projektům, úkolům, dokumentům a pracovním postupům. Namísto izolovaných a z kontextu vytržených odpovědí AI odpovídá na otázky, shrnuje vyšetřování incidentů a na základě bezpečnostních protokolů vytváří a aktualizuje úkoly v ClickUp.
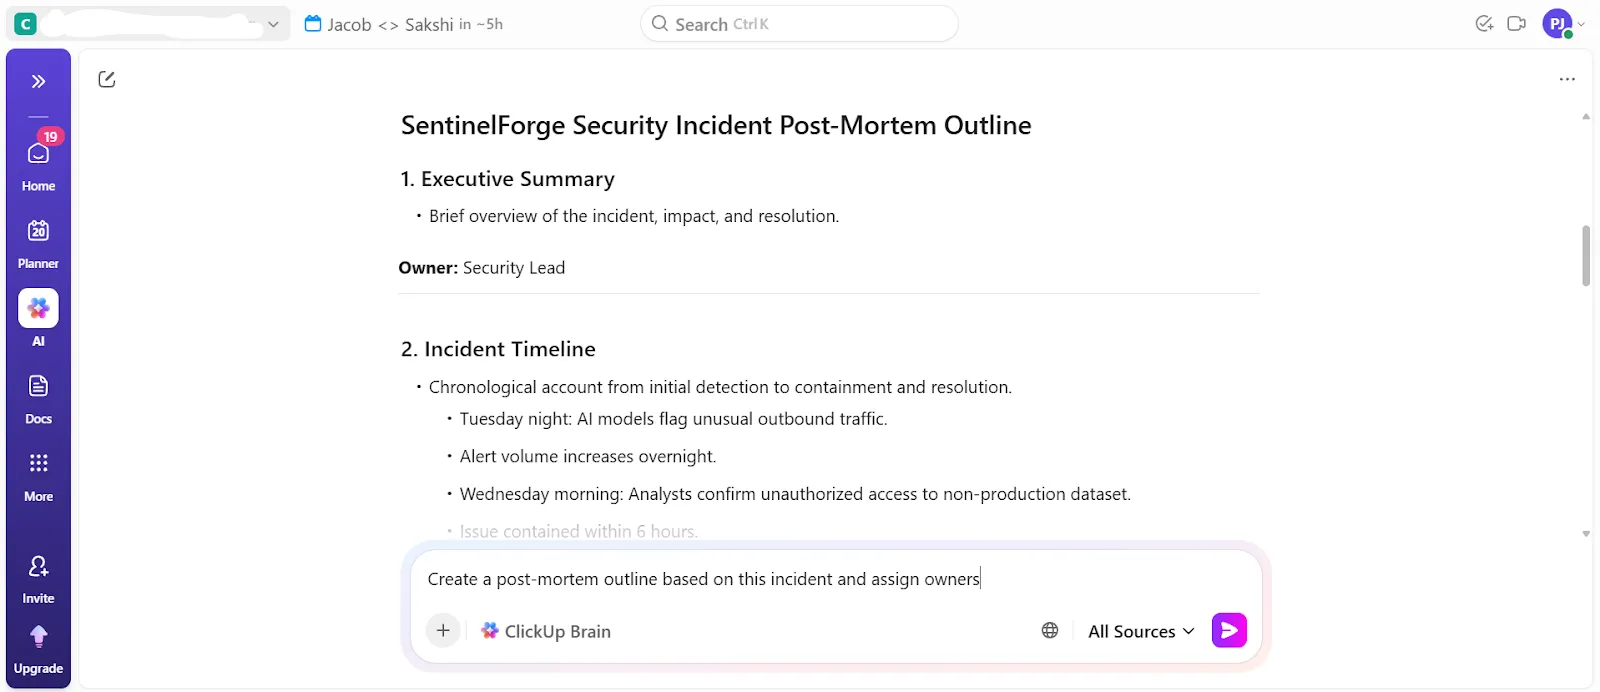
Představme si, že bezpečnostní výstraha spustí několikadenní vyšetřování zahrnující protokoly, diskuse v chatu, nápravná opatření a následnou analýzu incidentu.
Můžete přímo požádat ClickUp Brain, aby shrnul incident na základě propojených úkolů, komentářů a dokumentů, a poté automaticky vygeneroval následné akce a schvalovací kroky vedení. Tím se překlenuje propast mezi analýzou pomocí AI a její realizací, což je oblast, ve které většina bezpečnostních nástrojů selhává.
📌 Příklady zadání:
- Shrňte tento incident s využitím všech propojených úkolů, komentářů a dokumentů
- Jaké nápravné úkoly jsou tento týden stále otevřené u incidentů s vysokou závažností?
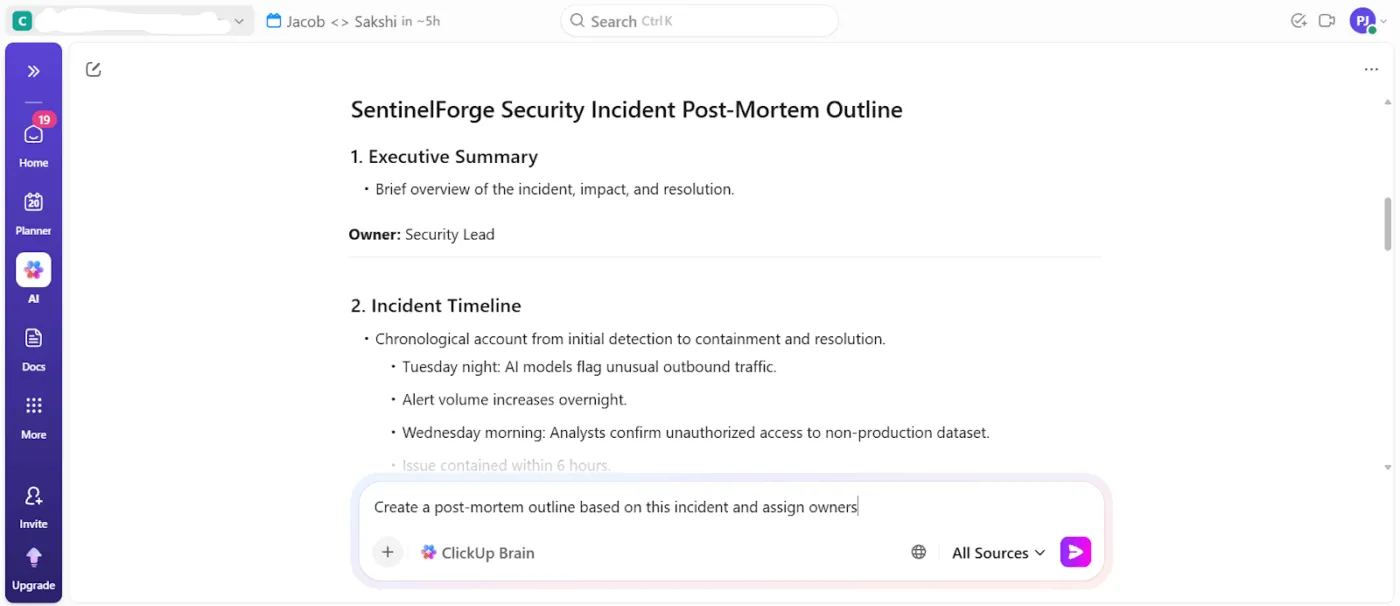
- Vytvořte na základě tohoto incidentu osnovu analýzy a určete odpovědné osoby
- Která upozornění zabraly analytikům minulý měsíc nejvíce času?
- Jaká rozhodnutí byla v rámci tohoto vyšetřování přijata a kým?
A co je nejlepší, vše lze okamžitě vyhledat pomocí ClickUp Brain, našeho AI asistenta, který dokáže odpovídat na otázky a vyhledávat informace v celém vašem pracovním prostoru.
Toto řekla Kara Smith, MBA, PMP®, manažerka provozních programů ve společnosti Instant Teams, o používání ClickUp:
Všechny týmy mohou těžit z automatizace a ClickUp ji nabízí doslova pro každý scénář, s nímž jsem se setkal. Velkou výhodou ClickUpu je však zjednodušení procesů a nástrojů do jedné pracovní zóny… Jsme inovativní společnost, která nejlépe funguje s platformami, které nám umožňují držet krok s extrémně rychlým tempem rychle rostoucího startupu, a ClickUp tomuto účelu posloužil nejlépe
Všechny týmy mohou těžit z automatizace a ClickUp ji nabízí doslova pro každý scénář, se kterým jsem se setkal. Velkou výhodou ClickUpu je však zjednodušení procesů a nástrojů do jedné pracovní zóny… Jsme inovativní společnost, která nejlépe funguje s platformami, které nám umožňují držet krok s extrémně rychlým tempem rychle rostoucího startupu, a ClickUp tomuto účelu posloužil nejlépe
Sjednoťte inteligenci napříč celou svou bezpečnostní infrastrukturou pomocí Clickup Brain MAX
Ukončete neuspořádanost v oblasti AI a sjednoťte všechny své znalosti na jednom místě díky ClickUp Brain MAX. Jedná se o centralizovanou desktopovou aplikaci, která rozumí celému vašemu řetězci nástrojů. Díky tomu nemusíte žonglovat s desítkami nástrojů AI, abyste získali smysluplné poznatky.
Získáte:
- Sjednocené vyhledávání a znalosti: Vyhledávejte v ClickUp a propojených aplikacích z jednoho rozhraní s umělou inteligencí
- Práce s hlasovým ovládáním: Pomocí přirozených hlasových pokynů rychle vytvářejte úkoly, dokumenty nebo příkazy s funkcí ClickUp Talk-to-Text
- Menší roztříštěnost nástrojů: Přístup k několika modelům umělé inteligence, jako jsou ChatGPT, Gemini a Claude, v jednom kontextově orientovaném centru
Získejte přístup ke všem nástrojům umělé inteligence, které potřebujete:
Automatizujte bezpečnostní operace pomocí ClickUp Super Agents
S pomocí ClickUp Super Agents delegujte komplexní úkoly a pracovní postupy, které obvykle zatěžují bezpečnostní týmy. Jedná se o AI spolupracovníky integrované do vašeho pracovního prostoru, kteří disponují plnou pamětí a kontextovým porozuměním vašich pracovních položek.
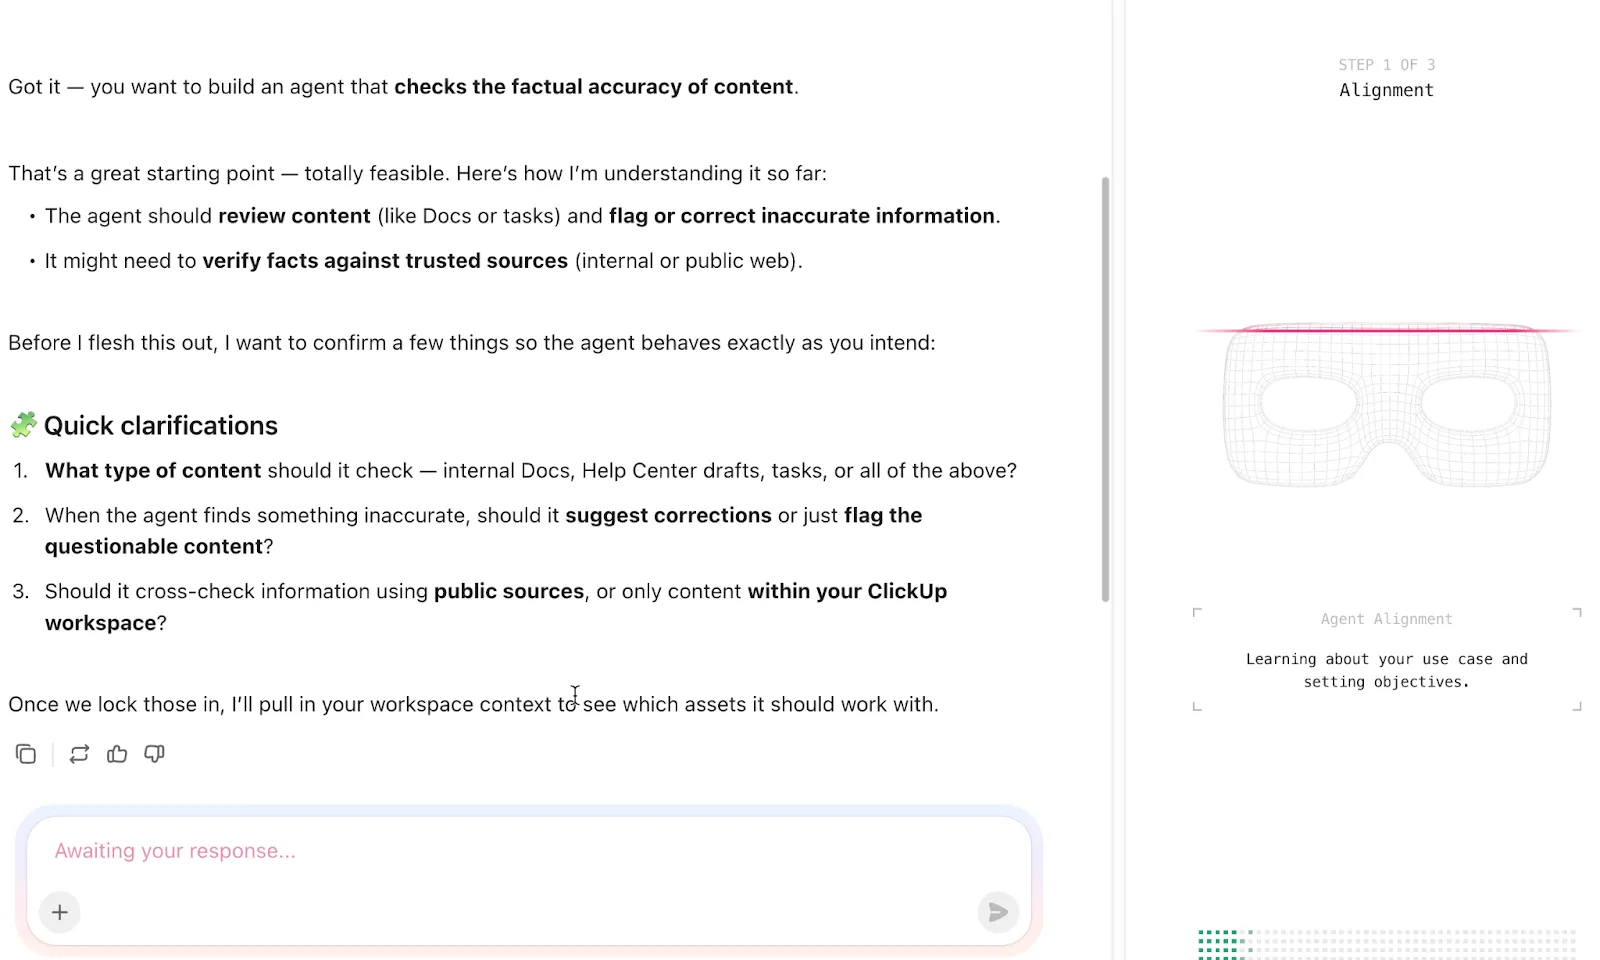
Místo pouhého reagování na výzvy plánují, provádějí a monitorují vícestupňové pracovní postupy s využitím dat z pracovního prostoru i propojených aplikací.
📌 Příklad zadání: Jste superagent bezpečnostních operací zodpovědný za koordinaci reakcí na incidenty, zajištění přehledu o celé architektuře zabezpečení založené na AI a snížení manuální zátěže bezpečnostního týmu. Vaším cílem je zajistit, aby bezpečnostní výstrahy, vyšetřování a následné akce byly důsledně sledovány, dokumentovány a eskalovány.
Vytvořte si vlastního Super Agenta:
(AI) Stack Up na ClickUp
Startupy v oblasti kyberbezpečnosti čelí potížím, protože příliš mnoho chytrých nástrojů končí na příliš mnoha místech a nikdo za ně nenese odpovědnost. „Správná“ architektura AI spočívá ve vytvoření systému, ve kterém se výstupy AI promění v reálná rozhodnutí, reálné pracovní postupy a reálnou odpovědnost.
Právě v tomto ohledu ClickUp nenápadně odvádí tu nejtěžší práci. Poskytuje vám jednotný pracovní prostor pro správu iniciativ v oblasti AI, dokumentaci rozhodnutí, sledování odpovědnosti, automatizaci následných kroků a zavádění výsledků vašich AI nástrojů do praxe.
Díky integraci ClickUp Brain, Brain MAX a Super Agents do stejného systému, ve kterém váš tým již pracuje, přestává být AI jen další záložkou a stává se nedílnou součástí pracovního procesu.
Zaregistrujte se do ClickUp ještě dnes zdarma! ✅
Často kladené otázky
Jaký je rozdíl mezi nástrojem pro kyberbezpečnost založeným přímo na umělé inteligenci a starším systémem vylepšeným o umělou inteligenci?
Nástroje nativní pro AI jsou postaveny na strojovém učení, zatímco starší systémy vylepšené o AI přidávají funkce strojového učení do starších architektur založených na pravidlech. Praktický rozdíl se často projevuje ve flexibilitě, přesnosti a plynulosti integrace AI do pracovního postupu daného nástroje.
Jak startupy v oblasti kyberbezpečnosti koordinují implementaci bezpečnostních nástrojů založených na umělé inteligenci napříč vzdálenými týmy?
Týmy zabývající se bezpečností na dálku prosperují díky centralizované dokumentaci, jasnému rozdělení odpovědnosti za úkoly a komunikaci, která funguje napříč časovými pásmy. Sjednocený pracovní prostor uchovává implementační plány, poznámky dodavatelů a technické specifikace na jednom místě, kde jsou přístupné všem.
Může umělá inteligence ve startupu zcela nahradit lidské bezpečnostní analytiky?
Ne, cílem je doplnění, nikoli nahrazení. Umělá inteligence je neuvěřitelně výkonná při zpracování dat ve velkém měřítku, ale lidští analytici poskytují zásadní kontext, činí nuancované úsudky a vyšetřují nové hrozby, s nimiž se modely dosud nesetkaly.
V čem se liší bezpečnostní architektura založená na umělé inteligenci pro startupy od té pro velké podniky?
Startupy upřednostňují rychlejší nasazení, nižší provozní náklady a nástroje, které nevyžadují specializovaný tým inženýrů pro strojové učení. Podniky s větším množstvím zdrojů mohou investovat do rozsáhlejšího přizpůsobení, budovat větší týmy datových vědců a spravovat komplexní architektury zahrnující více dodavatelů.