

Всички сме чували за Общия регламент за защита на данните (GDPR).
Става въпрос за защита на личните данни, нали? По същество, да. Но за бизнеса това означава фундаментална промяна в начина, по който взаимодейства и поддържа връзка със своите клиенти и целевата си аудитория.
Например, на Meta беше наложена солидна глоба от 1,3 милиарда долара за неспазване на параметрите за защита на личните данни, определени от GDPR. 😲
Така че, ако имате клиенти в ЕС, трябва да се справите с това както трябва и то възможно най-скоро!
Тази публикация в блога ще ви даде ясно разбиране за съответствието с GDPR, полезен списък за проверка за постигането му, както и някои полезни инструменти за автоматизиране и оптимизиране на процеса.
Да започваме. 🎢
GDPR 101: Разбиране на основите
Какво представлява GDPR?
GDPR е регламент, прилаган от ЕС с цел защита на личните данни на физическите лица в региона. Той определя как личните данни на гражданите на ЕС се събират, съхраняват, използват и в крайна сметка защитават от предприятията.
Законът влезе в сила през май 2018 г. и оказа значително влияние върху начина, по който компаниите взаимодействат с клиентите си. Този изчерпателен наръчник беше въведен, за да регулира три основни аспекта на защитата на личните данни:
- Защита на личните данни: GDPR предоставя на физическите лица по-голям контрол върху личните им данни, включително правото на достъп, коригиране, изтриване, ограничаване на обработката, преносимост на данните, възражение срещу обработката и правото да бъдат информирани за дейностите по обработка на данни
- Сигурност на данните: Тя изисква от компаниите да въведат подходящи технически и организационни мерки за защита на личните данни от неоторизиран достъп, промяна, разкриване или унищожаване
- Отчетност: Компаниите носят отговорност за доказване на съответствието с GDPR. Това включва провеждането на оценки на въздействието върху защитата на данните (DPIA) за дейности по обработка с висок риск, като например банковите операции, както и назначаването на длъжностно лице по защита на данните (DPO) в определени случаи
🚦Не забравяйте: Всяка организация, която събира или обработва лични данни на жители на ЕС, независимо от местонахождението на компанията, трябва да спазва изискванията на GDPR. Това включва малки предприятия, мултинационални корпорации и дори организации с нестопанска цел.
За какви данни става дума?
GDPR се фокусира върху личната информация (PII), която представлява всяка информация, която може да бъде използвана за идентифициране на физическо лице, пряко или косвено. Примери за това са:
- Пряко идентифициращи данни: Име, адрес, номер на социална осигуровка или еквивалент, телефонен номер, имейл адрес
- Непреки идентификатори: пол, раса, дата на раждане, географски показател, професия, демографски данни
- Чувствителна лична информация: номер на шофьорска книжка, номер на паспорт, биометрични данни, финансова информация, медицински досиета, информация за електронни и цифрови акаунти, лични досиета на служители, информация за пароли, училищни идентификационни номера
Прочетете още: 10-те най-добри софтуера за управление на данни (ревюта и цени )
Какво означава това за бизнеса?
От гледна точка на GDPR вие сте или администратор на лични данни, или обработващ лични данни, работещ с данните на граждани на ЕС. В зависимост от това в коя категория попадате, изискванията към вас като бизнес могат да варират.
- Администратор на лични данни: Това е субектът, който определя целта и начините за обработка на лични данни. Той носи отговорност за осигуряване на съответствие с GDPR.
- Обработващ лични данни: Това е субектът, който обработва лични данни от името на администратора на лични данни. Той трябва да следва инструкциите на администратора на лични данни.
В един реален пример администратор на лични данни може да бъде болница, а обработващ лични данни – доставчик на облачно хранилище, където болницата съхранява медицинските досиета на пациентите. Като администратор на лични данни болницата решава каква информация да съхранява и как да я използва. Доставчикът на облачно хранилище (обработващият лични данни) просто съхранява данните по сигурен начин съгласно инструкциите на болницата.
🚦Не забравяйте: GDPR възлага по-голяма отговорност на администраторите на данни да създадат и внедрят принципа за защита на личните данни още при проектирането във всички свои бизнес процеси.
GDPR: Закон за защита на личните данни или закон за защита на информацията?
Термините „защита на личните данни“ и „закони за защита на личните данни“ често се използват като синоними, но между тях има ясни различия. Макар и двете да се отнасят до защитата на личните данни на физическите лица, те подхождат към въпроса от леко различни ъгли.
Законодателството за защита на личните данни, в най-широкия смисъл на думата, се отнася до защитата на физическите лица от нахлуване в личния им живот и личното им пространство, като например нежелани посещения в дома. Законодателството за защита на личните данни, от друга страна, е насочено конкретно към защитата на лични данни, като IP адреси или имейли.
На практика услуга, за която сте се регистрирали, може да получи достъп до местоположението ви чрез GPS-а на телефона ви и да ви изпраща актуална информация, специфична за вашия район, или куриерска служба може да доставя пратки на домашния ви адрес. Ако някоя от тези фирми претърпи изтичане на данни, местоположението на дома ви внезапно става публично достояние и може да бъде злоупотребено.
В този контекст, макар че GDPR защитава предимно личните данни, той засяга и по-широки въпроси, свързани с неприкосновеността на личния живот.
GDPR не се отнася само до защитата на личните данни. Той засяга основни права, включително правото на неприкосновеност на личния живот и правото да бъдеш забравен.
GDPR не се отнася само до защитата на личните данни. Той засяга основни права, включително правото на неприкосновеност на личния живот и правото да бъдеш забравен.
Списъкът за проверка за съответствие с GDPR: Вашият план за действие за защита на данните
Сега, след като разгадахме тайните на GDPR (или поне основните неща!), нека разгледаме основните стъпки, които трябва да включите в списъка за проверка за съответствие с GDPR, за да постигнете съответствие.
1. Направете карта на източниците си на данни
Преди да можете да ги защитите, трябва да разберете какви данни събирате. Проведете одит, за да идентифицирате всички лични данни, които вашата фирма събира, откъде идват и как се използват.
За да го направите ефективно, трябва да обърнете внимание на следното:
- Инвентаризация на данните: Създайте подробен списък на всички категории събрани лични данни, включително имена, адреси, контактна информация, финансови данни, биометрични данни и др.
- Източници на данни: Идентифицирайте източниците на тези данни, като например уебсайтове, формуляри, външни доставчици или физически взаимодействия
- Дейности по обработка на данни: Определете как се използват данните, включително съхранение, обработка, предаване и споделяне
- Съхранение на данни: Установете политики за съхранение на данни (колко дълго данните остават във вашата система), които са в съответствие с принципите на GDPR и свеждат до минимум съхранението на лични данни
- Поток на данни: Начертайте потока на данни в рамките на вашата организация и към външни страни. Например, външна куриерска служба, която изпълнява вашата поръчка за доставка, попада в тази категория
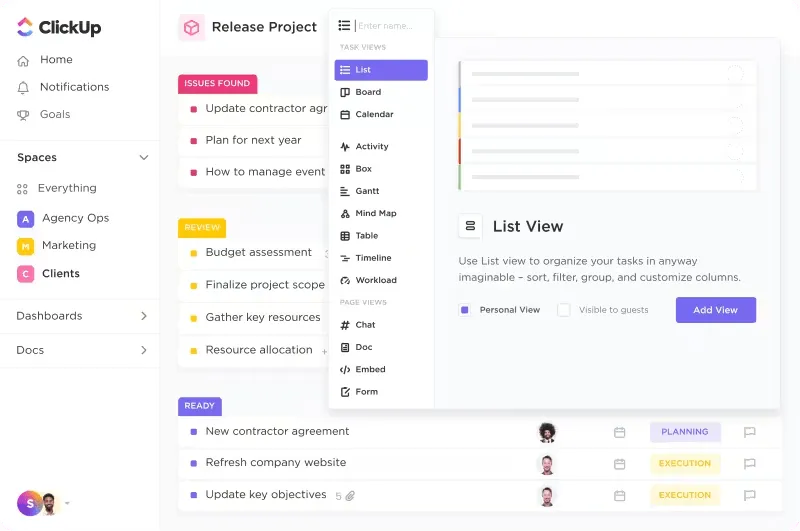
💡 Съвет от професионалистите: ClickUp CRM може да бъде вашето универсално решение за картографиране и съхранение на данни за клиенти. От събирането на имейл адреси от потенциални клиенти до проследяването на пътя на клиентите и всякакви допълнителни взаимодействия – то ще ви помогне да организирате всички данни на едно място.
2. Наемете длъжностно лице по защита на данните (DPO)
Длъжностното лице по защита на данните (DPO) действа като единствена точка за контакт по въпросите, свързани със защитата на личните данни във вашата организация.
Като експерт по защита на личните данни, длъжностното лице по защита на данните гарантира, че практиките на организацията в областта на данните съответстват на изискванията на GDPR. В рамките на своята длъжност длъжностното лице по защита на данните обработва заявки от субекти на данни, реагира при нарушения на сигурността на данните, съдейства при оценката на риска и служи като връзка с органите за защита на данните.
За да отговаря на изискванията за длъжността „отговорник по защита на данните“ (DPO), кандидатът трябва да притежава експертни познания в областта на законодателството за защита на данните и да бъде лесно достъпен за служителите и субектите на данни. Чрез назначаването на квалифициран DPO можете да демонстрирате ангажимента си към поверителността на данните, да намалите риска от несъответствие с изискванията и да повишите доверието към вашата компания сред клиентите.
Прочетете още: Как да използвате изкуствен интелект за управление на данните (примери за употреба и инструменти)
3. Документирайте процеса си по GDPR от начало до край
Документирайте всичко! Изготвянето на политика за обработка на данни включва очертаване на всеки отделен процес по веригата, за да можете да определите точно къде ще се съхраняват данните на клиента или колко дълго ще се съхраняват след като той е прекратил абонамента си, например.
Уверете се, че общият преглед на процеса и подробните детайли са ясно дефинирани и достъпни за всички екипи, които ще трябва периодично да ги актуализират или да се позовават на тях.
Използвайте ClickUp Docs, за да поддържате централизирана и лесно достъпна документация за вашите дейности по обработка на данни, включително вида на данните, правната основа за събирането им и срока на съхранение.
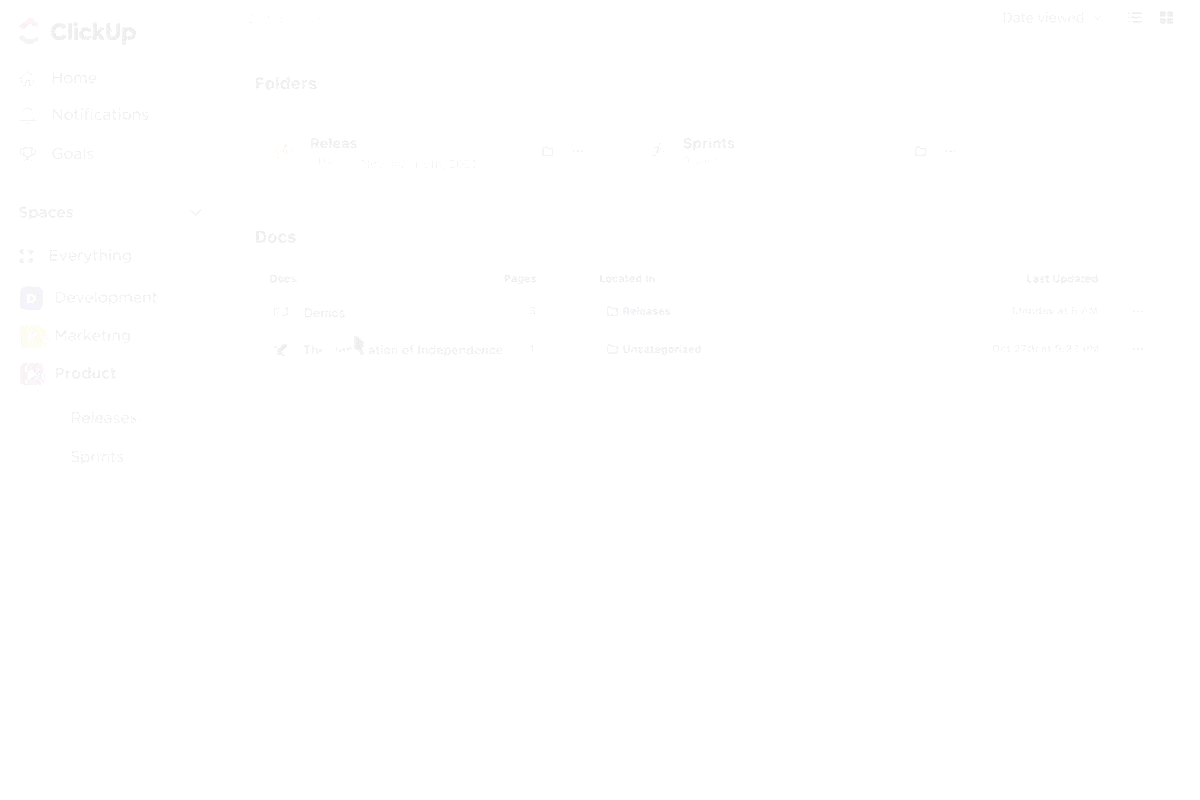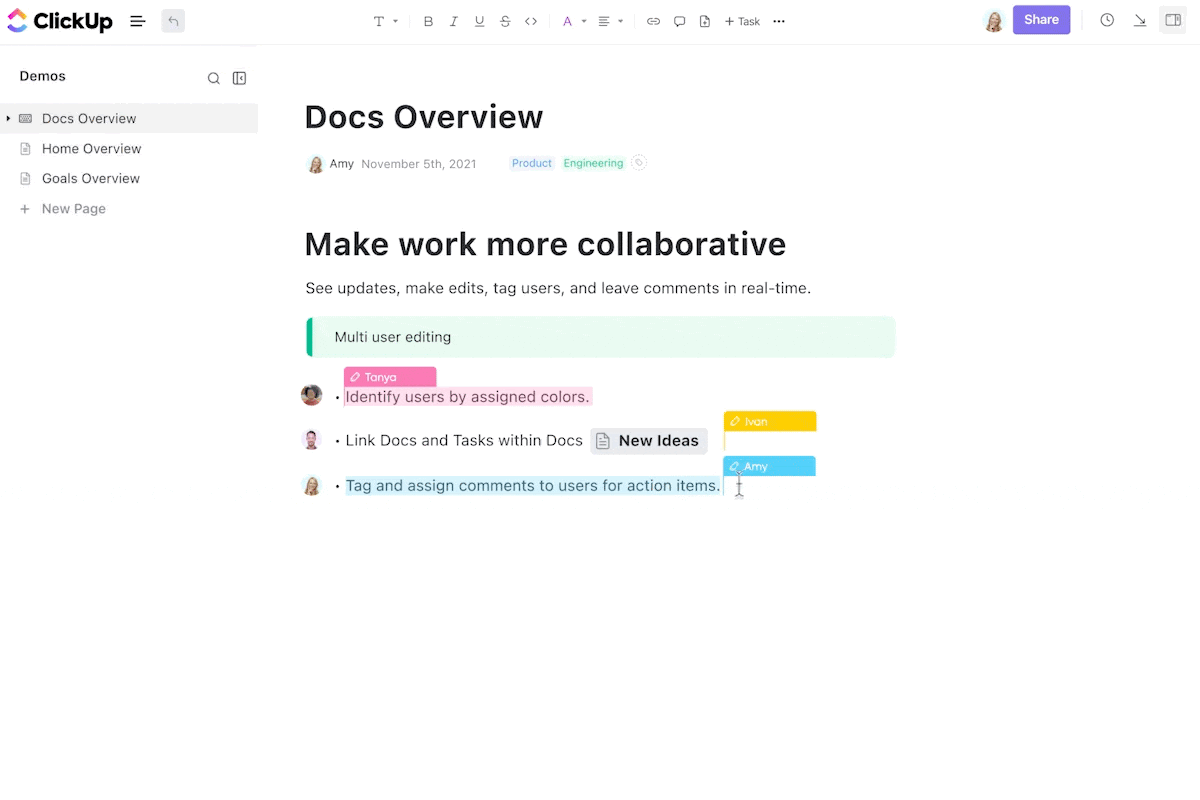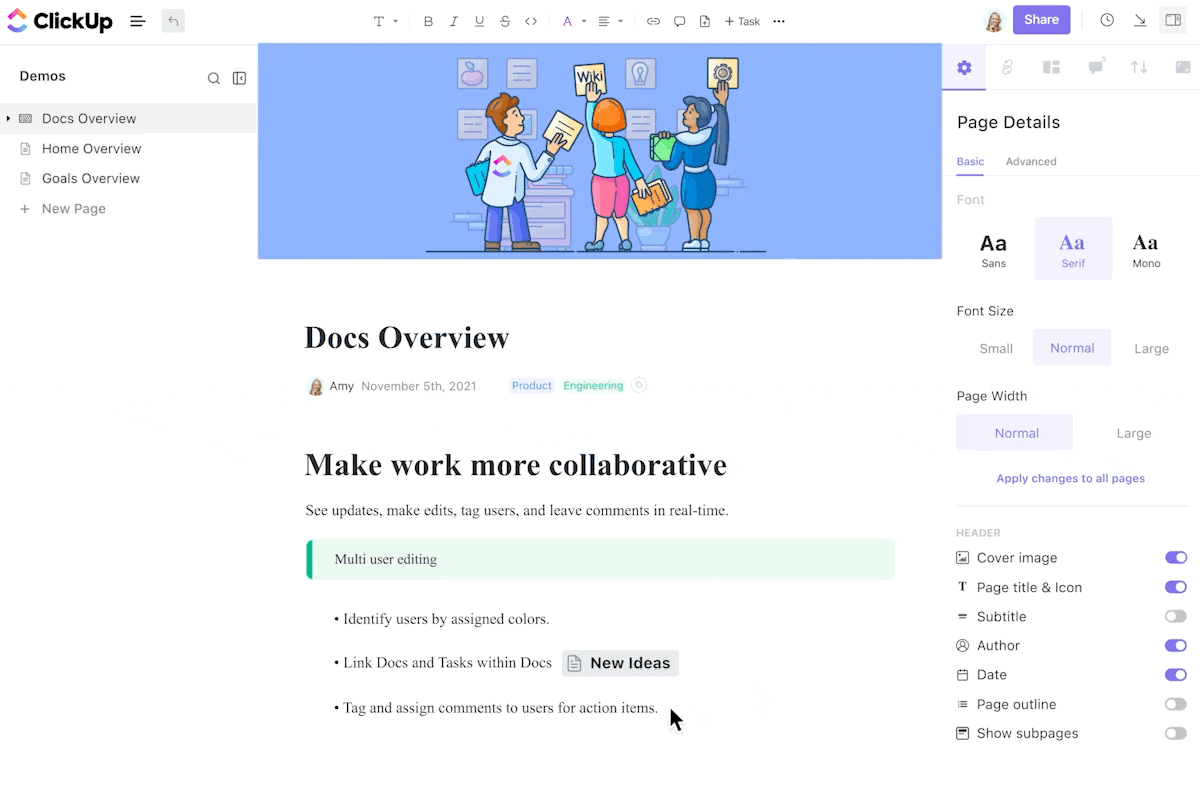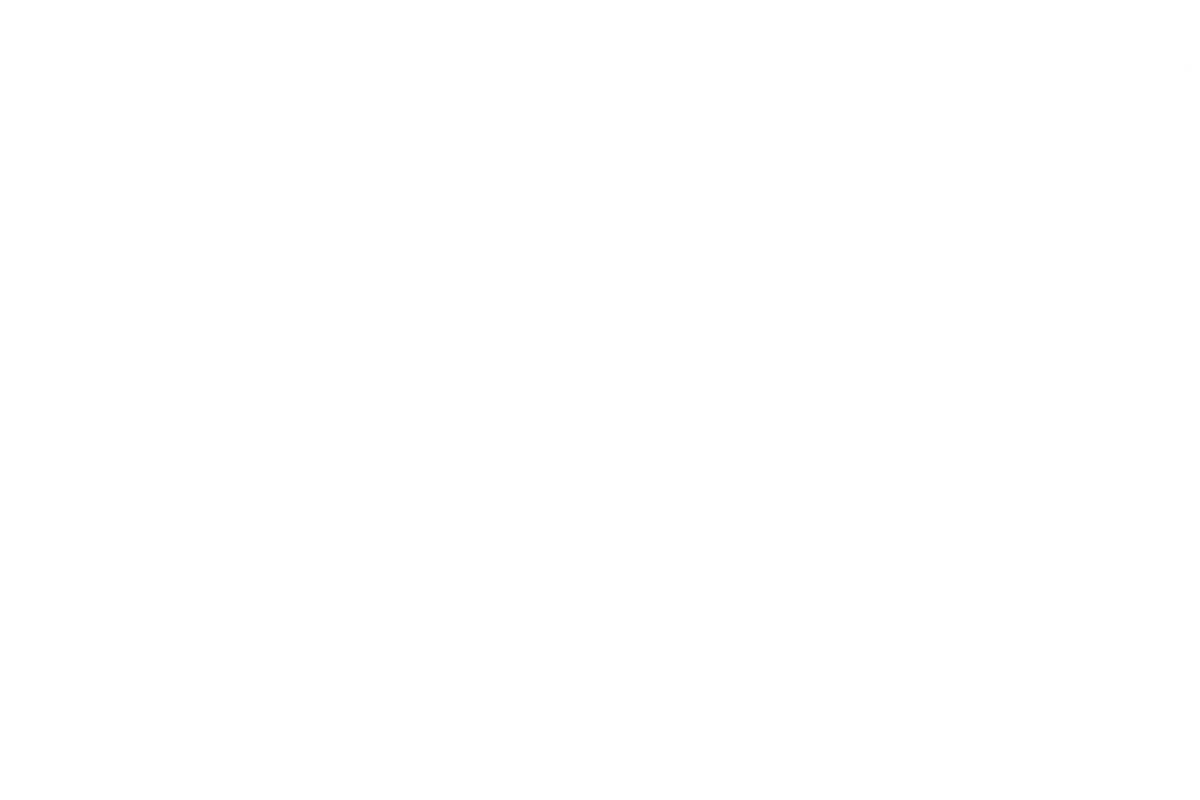
Създайте отделни документи за различните аспекти на съответствието, като например картиране на данните, политики за съхранение на данни, планове за реагиране при нарушения на сигурността на данните и оценки на риска.
Тези документи могат да бъдат организирани в йерархична структура чрез вложени страници, което улеснява навигацията и препращането към тях. Можете също да използвате функциите за сътрудничество на ClickUp, като например @споменавания, за да включите съответните екипи и лица в процеса, като по този начин гарантирате, че всички са съгласувани и информирани.
4. Преоценете процесите си за събиране на данни
Наистина ли ви трябват всички тези данни? GDPR набляга на принципа на минимизиране на данните, който изисква организациите да събират и обработват само личните данни, необходими за конкретни цели.
За да гарантирате съответствие, редовно оценявайте практиките си за събиране на данни и се уверявайте, че те са ограничени до това, което е необходимо и съразмерно с вашите бизнес цели. Ето някои неща, които трябва да имате предвид:
Ограничаване на целта
Уверете се, че данните, които събирате, са пряко свързани с вашите бизнес цели и не се използват за непредвидени цели. Например, за да обработва поръчки, един уебсайт за електронна търговия може да събира имена, адреси и платежна информация на клиентите. Тези данни не трябва да се използват за целева реклама без съгласието на клиента.
Минимизиране на данните
Проверете дали някое от полетата за данни може да бъде премахнато или анонимизирано, без това да компрометира целта на събирането на данни. Дадена платформа за социални медии може първоначално да събира пълните имена, имейл адресите и датите на раждане на потребителите. Ако обаче платформата може да функционира адекватно само с потребителски имена и имейл адреси, тя трябва да сведе до минимум събирането на лични данни.
Съхранение на данни
Установете подходящи политики за съхранение на данни, за да гарантирате, че данните не се съхраняват по-дълго от необходимото. С цел спазване на нормативните изисквания дадена банка може да съхранява записи за заявления за кредитни карти за определен период. След изтичане на задължителния период тези данни могат да бъдат анонимизирани или изтрити.
Съгласие
Ако разчитате на съгласието като правно основание за обработката, уверете се, че то е дадено доброволно, конкретно, информирано и недвусмислено. Мобилно приложение моли потребителите да дадат съгласие за събиране на данни за местоположението с цел персонализирани препоръки. Съгласието трябва да бъде дадено доброволно и да е конкретно (например, достъп до местоположението само при използване на приложението).
Законни интереси
Ако се позовавате на легитимни интереси, внимателно преценете дали те надделяват над интересите, правата и свободите на физическото лице. Една медийна организация може да обработва контактната информация на журналистите, за да улесни комуникацията и сътрудничеството. Това може да се счита за легитимен интерес за журналистическата дейност.
🌈 Знаете ли, че... SOC 2 е рамка, еквивалентна на GDPR, която е по-тясно свързана с американските компании. Това е доброволен стандарт, използван от организациите, за да демонстрират ангажимента си към сигурността и поверителността на данните.
Докато GDPR е правен регламент, насочен към защитата на личните данни на физическите лица в Европейския съюз, SOC 2 може да се разглежда като допълващ стандарт. Чрез постигането на съответствие със SOC 2 можете да докажете, че сте бизнес субект, който отговаря за данните, и че спазвате глобално признати мерки за сигурност на данните.
5. Бъдете нащрек за нарушения на сигурността на данните и реагирайте бързо
При докладване на нарушение на сигурността на данните съгласно GDPR организациите трябва да оценят потенциалния риск за правата и свободите на физическите лица. Това включва отчитане на вида на компрометираните данни, вероятността от неразрешен достъп и потенциалните последствия за засегнатите лица.
GDPR изисква съобщаване на нарушения на данните в рамките на 72 часа, ако съществува висок риск от отрицателно въздействие върху правата и свободите на физическите лица.
В много случаи организациите трябва също така да уведомят засегнатите лица директно, като им предоставят ясна информация за нарушението, засегнатите данни и мерките, които се предприемат за справяне с него.
Освен това е необходимо да се проведе задълбочено разследване, за да се разбере причината за нарушението и да се въведат превантивни мерки. От съществено значение е да се водят подробни записи за целия процес, включително за стъпките, предприети за докладване на нарушението и за смекчаване на последиците от него.
Конкретен пример: изтичане на данни в British Airways
През 2018 г. British Airways претърпя значителен инцидент с изтичане на данни, който засегна около 500 000 клиенти. Хакерите успяха да получат неразрешен достъп до системата за резервации на авиокомпанията, като откраднаха лична информация като имена, адреси, данни за платежни карти и маршрути на пътувания.
Това нарушение беше явно нарушение на GDPR, тъй като включваше неразрешено обработване на лични данни в голям мащаб. British Airways беше глобена с 20 милиона лири от Британската служба за защита на личните данни (ICO) за инцидента.
6. Дайте приоритет на прозрачността при събирането на данни
Вашите клиенти имат право да знаят точно какви данни събирате и как ги използвате. Ето няколко стъпки, които можете да предприемете, за да осигурите прозрачност в процесите си по събиране на данни:
- Ясни и кратки политики за поверителност: Осигурете леснодостъпни и разбираеми политики за поверителност, които ясно описват практиките ви по отношение на данните. Тези политики трябва да бъдат написани на прост език, без юридически жаргон.
- Информирано съгласие: Опишете целите на събирането на данни, видовете данни, които се събират, и правата на клиентите по отношение на данните по време на процеса на получаване на съгласие
- Заявки за достъп от субекти на данни: Отговаряйте своевременно и изчерпателно на заявките за достъп от субекти на данни. Това означава да предоставите на лицата копие от техните лични данни и информация за това как се обработват
- Споделяне на данни с трети страни: Ако лични данни се споделят с трети страни, уверете се, че са въведени подходящи мерки за защита на данните и че третите страни също спазват изискванията на GDPR
7. Уверете се, че имате родителско съгласие за непълнолетните клиенти
GDPR изисква от предприятията да получат съгласието на родителите или законните настойници, преди да обработват лични данни на деца под 16 години в повечето страни от ЕС.
За да проверите възрастта на потребителите си, използвайте надеждни методи, като изискване на родителско съгласие или използване на услуги за проверка на възрастта. Ако се получи родителско съгласие, то трябва да бъде дадено доброволно, конкретно, информирано и недвусмислено.
Освен това поддържайте подробна документация за процеса на даване на съгласие, включваща датата, начина и самоличността на лицето, дало съгласието. Добавете допълнителни стъпки, за да гарантирате, че не се събира чувствителна информация от деца и че техните данни не се съхраняват по-дълго от необходимото.
Конкретен пример: TikTok срещу Ирландската комисия за защита на данните
TikTok беше глобен с 379 милиона долара от Ирландската комисия за защита на данните (DPC) за това, че не е осигурил адекватна защита на личните данни на деца. DPC установи, че TikTok не е получил валидно съгласие от деца на възраст под 13 години, както се изисква от GDPR.
Освен това ДКП критикува TikTok за това, че не прави достатъчно, за да предотврати децата да гледат потенциално вредно съдържание. Това е една от най-големите глоби, наложени съгласно GDPR, което подчертава важността на защитата на личните данни на децата в интернет.
8. Прилагайте принципа на двойното потвърждение за съгласие
За да улесните процеса на даване на наистина информирано съгласие, съберете изрично съгласие от клиентите, преди да обработвате техните данни, включително имейл адресите им, за маркетингови цели. Процесът на двойно потвърждение е надежден метод, който гарантира, че лицата са се абонирали за имейл списък съзнателно и доброволно.
Как работи двойното потвърждение?
- Първоначален абонамент: Когато дадено лице въведе своя имейл адрес, за да се абонира за имейл списък, то получава имейл за потвърждение
- Потвърждение: Лицето трябва да кликне върху линк или бутон в имейла за потвърждение, за да завърши процеса на абонамент
Този процес на двустепенна верификация помага за предотвратяване на спама и гарантира, че лицата са дали активно съгласие да получават имейли. Чрез въвеждането на процес на двойно потвърждение можете да намалите риска да бъдете маркирани за нежелан имейл маркетинг.
9. Актуализирайте периодично политиката си за поверителност
Преглеждайте и актуализирайте редовно политиката си за поверителност, за да отразите всички промени в практиките ви за обработка на данни или в законовите изисквания. Съсредоточете се върху следните насоки, за да поддържате политиката си за поверителност в отлично състояние:
- Точност: Уверете се, че информацията във вашата политика за поверителност е точна и актуална
- Достъпност: Направете политиката си за поверителност лесно достъпна на уебсайта си и поставете линк към нея от други свързани страници
- Съгласуваност: Уверете се, че вашата политика за поверителност е съгласувана с действителните ви практики при обработката на данни
💈Бонус: Търсите вдъхновение? Разгледайте политиката за поверителност на ClickUp.
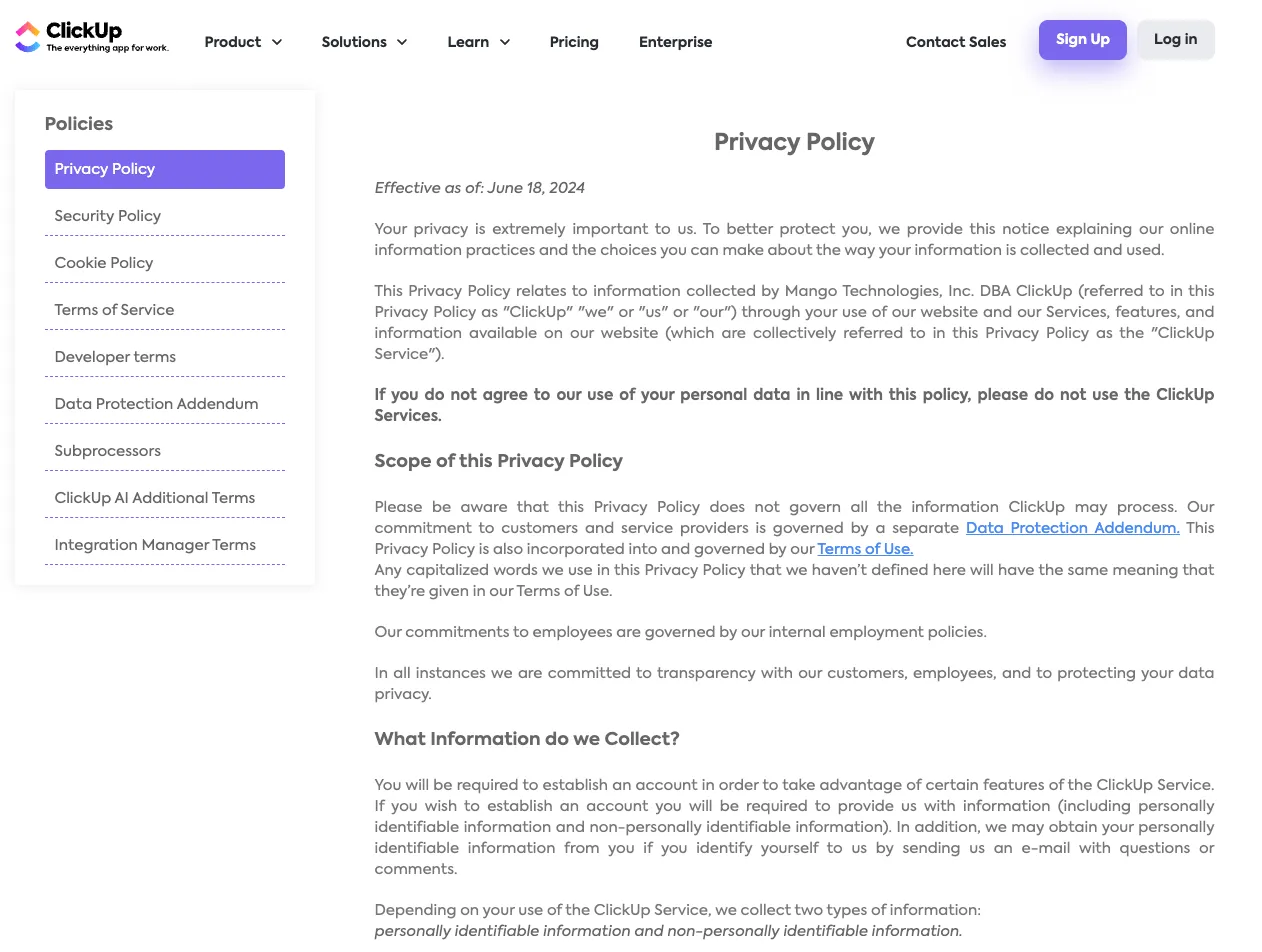
10. Оценете рисковете, свързани с трети страни
Като бизнес субект, отговорен за данните, вие носите отговорност да проверите внимателно дали вашите партньори от трети страни спазват GDPR. Знаем, че това е по-лесно на думи, отколкото на практика! Но ето един обзор на процеса, който ще ви помогне да изготвите политика за одити на трети страни:
- Създайте ясно споразумение за обработка на данни, в което се очертават обхватът на работата, споделяните данни, мерките за сигурност и отговорностите на двете страни
- Проведете задълбочена проверка на тези трети страни, като оцените техните политики за поверителност, сертификати и препоръки
- Оценете рисковете, свързани с обмена на данни с тях, като вземете предвид фактори като чувствителността на данните, дейностите по обработката и географското им местоположение – независимо дали се намират в рамките на ЕС или извън него
- Поддържайте редовен надзор, като следите за спазването на изискванията и провеждате одити
Осигуряване на съответствие с GDPR с помощта на автоматизирани инструменти
Уф, това е доста обширен списък. За щастие, не е нужно да преминавате през този процес на привеждане в съответствие сами.
Няколко цифрови GRC инструмента могат да оптимизират процеса и да ви улеснят живота, като един от тях е ClickUp. Като платформа „всичко в едно“ за управление на проекти, ClickUp лесно може да се превърне във вашия център за съответствие с GDPR.
Когато създавате процес, толкова сложен като списък за проверка на съответствието с GDPR, ви е необходим подход „стъпка по стъпка“, а в ClickUp ние се фокусираме именно върху стъпките. 🪜
Функции като списъците за проверка на задачите в ClickUp са създадени, за да разбиват на етапи и да управляват сложни процеси като тези. Мислете за тях като списъци със задачи в рамките на вашите задачи. Чрез създаването на списъци за проверка можете ясно да дефинирате конкретните действия, необходими за завършване на дадена задача, да ги възложите на членовете на екипа и да проследявате напредъка им.
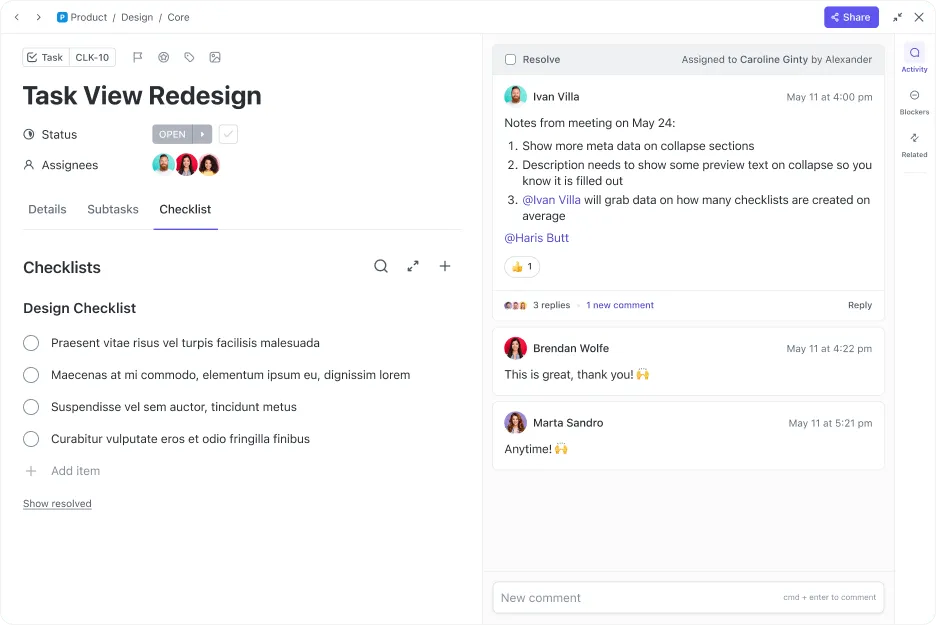
За да използвате списъци за проверка на задачи в ClickUp, просто създайте нова задача, кликнете върху раздела „Списъци за проверка“ в задачата си и добавете отделните стъпки. След това можете да организирате списъка си за проверка на съответствието в по-малки и по-лесни за управление подзадачи, както е показано тук:
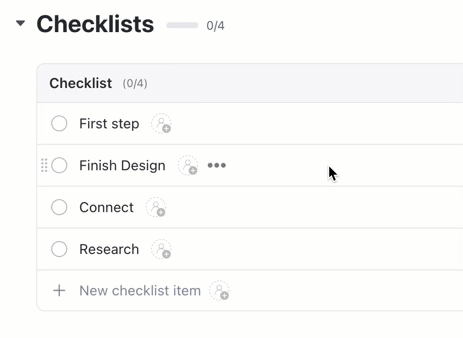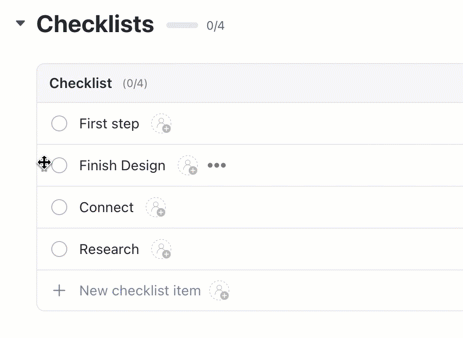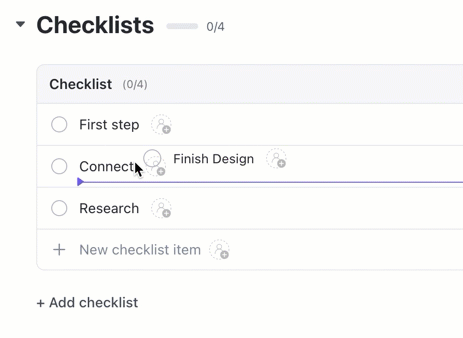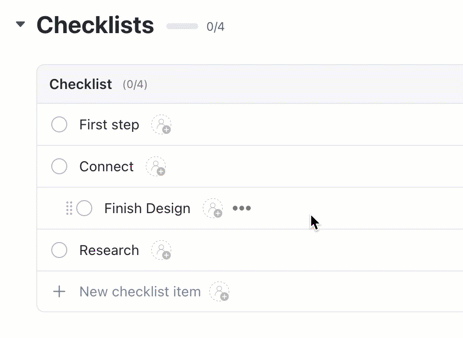
След като всички стъпки са готови в списъците със задачи, възложете всяка задача на съответните екипи, като например правния екип, за да приведете процеса в ход.
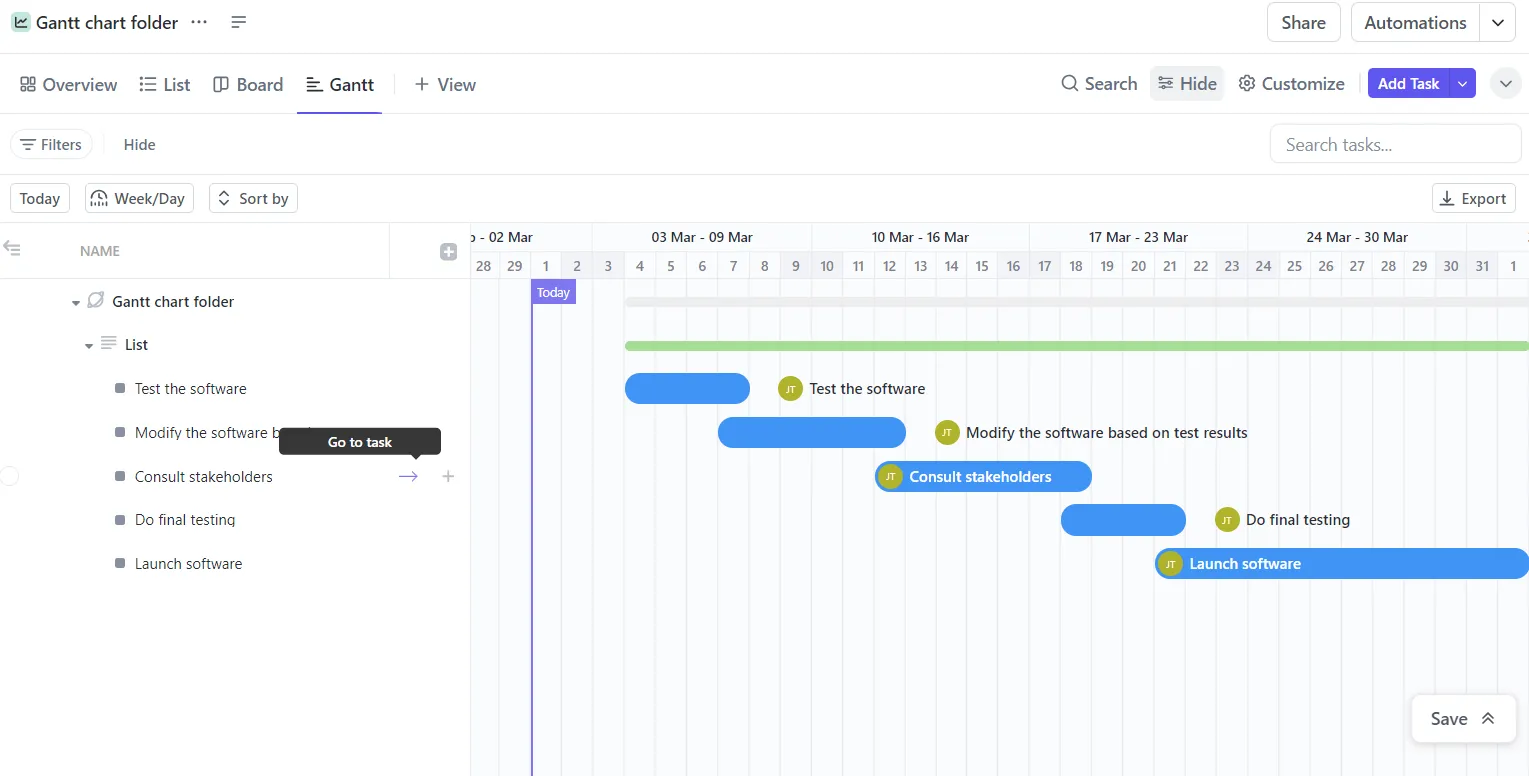
Можете също да използвате изгледа „Диаграма на Гант“ в ClickUp, за да визуализирате този процес на времева ос, да проследите напредъка си и да изготвите ясни прогнози за сроковете за завършване на проекта.
И това не е всичко. След като вече имате процес, включете ClickUp Automation, за да изпълнява конкретни действия въз основа на зададените от вас правила. Например, можете да настроите персонализирана автоматизация, която да напомня на хората да добавят информация, да преглеждат и актуализират политиката за поверителност на всеки три месеца.

И накрая, спазването на изискванията на GDPR изисква МНОГО документация.
Ако в някакъв момент от процеса се почувствате в затруднение, използвайте ClickUp Brain – вградения AI асистент на ClickUp, който ще ви помогне да изготвите политики на лесен за разбиране и ясен език или дори да проучите най-добрите практики в бранша по отношение на GDPR.

Освен това ClickUp разполага с персонализирани шаблони, които ще улеснят значително процеса на планиране на вашия списък за проверка.
Шаблон на ClickUp за план на проект за съответствие
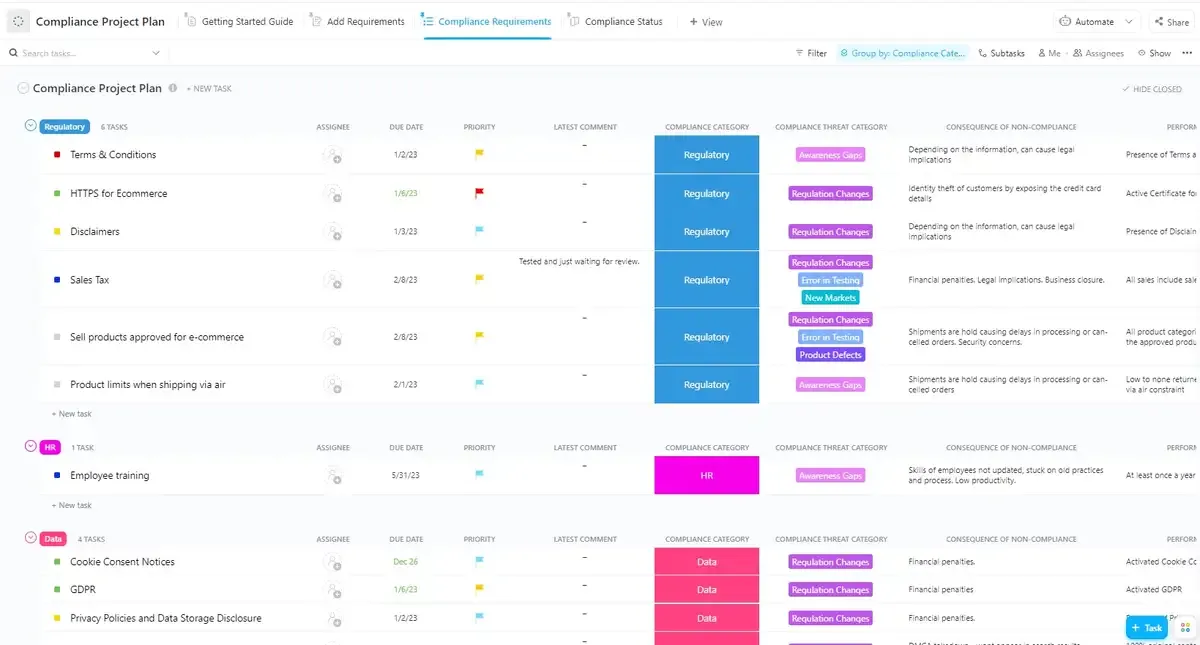
Шаблонът за проектен план за съответствие на ClickUp предлага цялостно решение за управление на вашите дейности по осигуряване на съответствие с GDPR. Изгледът „Изисквания за съответствие“ ви позволява да изброите всички необходими разпоредби, докато изгледът „Статус на съответствието“ предоставя ясен преглед на напредъка и идентифицира областите, в които няма съответствие. Изгледът „Добавяне на изисквания“ гарантира, че можете лесно да включвате нови разпоредби, когато такива възникнат. Като цяло този шаблон оптимизира процеса на съответствие, като ви помага да поддържате организация, да проследявате напредъка и да гарантирате спазването на стандартите на GDPR.
Шаблон за списък за проверка на проекти от ClickUp
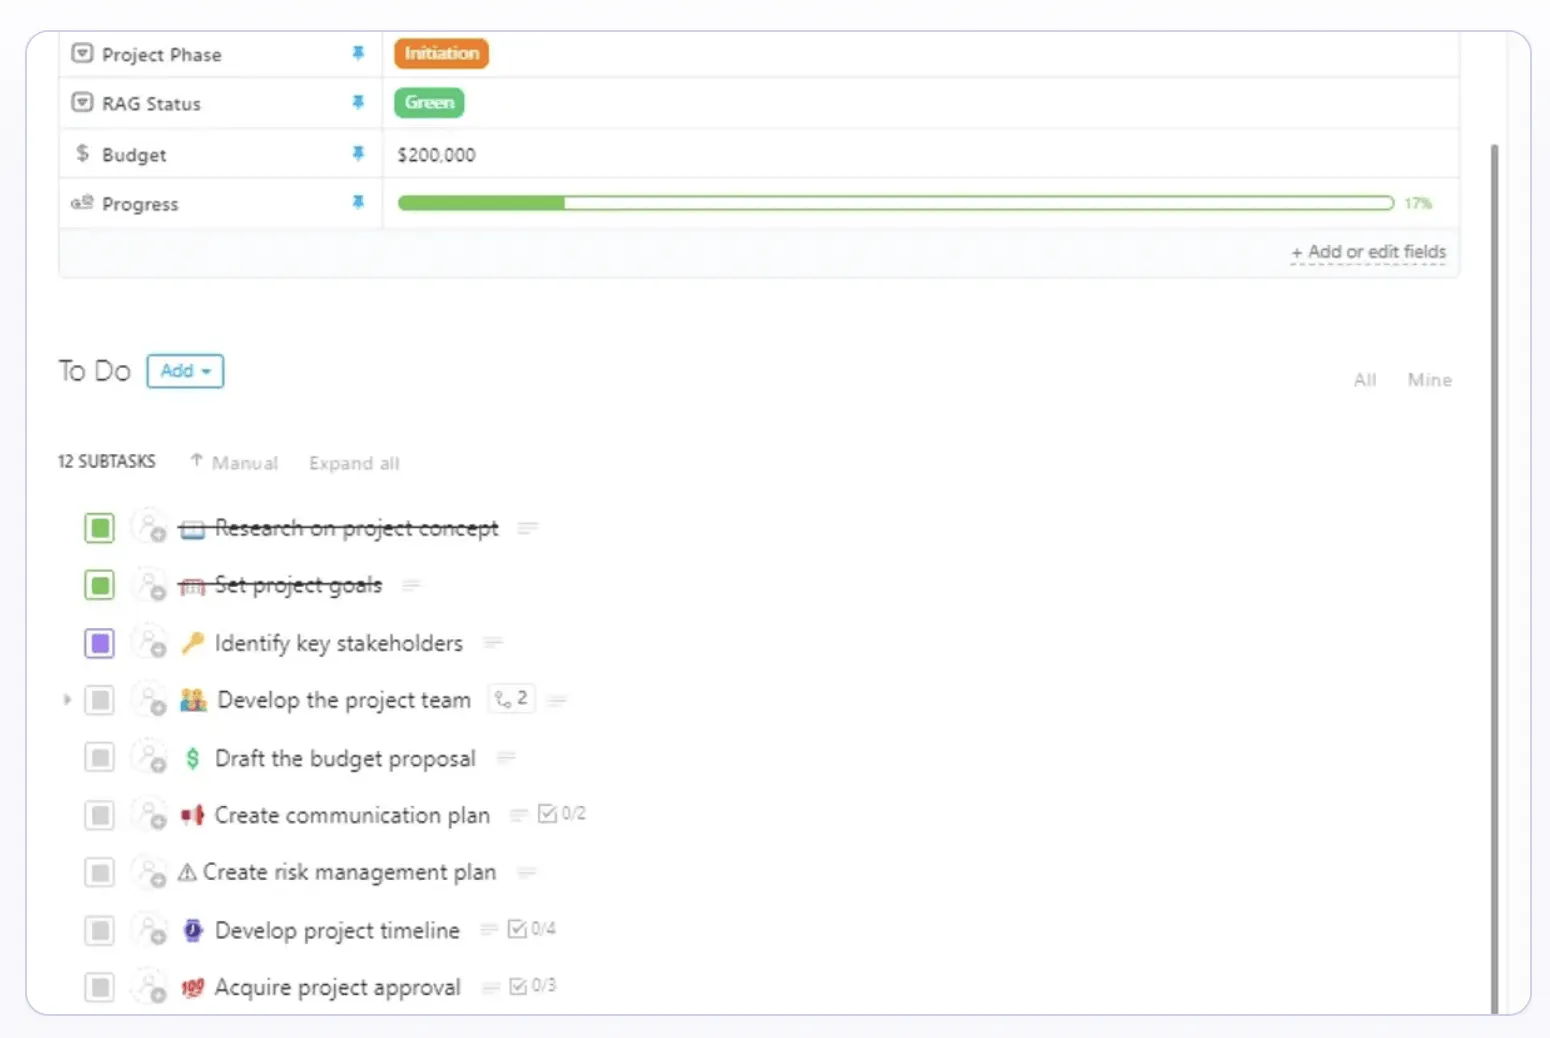
Шаблонът за списък с задачи по проект на ClickUp може да ви помогне да очертаете основните стъпки в процеса на привеждане в съответствие. Той включва общи насоки за подзадачи, които съставляват основата на всеки проект. Използвайте този шаблон, за да:
- Очертайте правилната последователност на задачите, за да се уверите, че всяка стъпка се основава на предходната. Това ще ви помогне да избегнете грешки и пропуски
- Предвиждайте потенциалните предизвикателства и рискове, свързани със спазването на GDPR, и се справяйте с тези проблеми проактивно
- Посочете крайни срокове за всяка задача, за да се уверите, че целият проект ще бъде завършен навреме
Лесно спазване на изискванията с ClickUp
Един добре структуриран списък за проверка на съответствието с GDPR е от съществено значение, за да се гарантира, че вашата организация отговаря на изискванията на този важен регламент.
Функциите за управление на проекти на ClickUp предоставят мощна платформа за създаване и управление на вашия списък за проверка на съответствието с GDPR. Като разделите този на пръв поглед сложен процес на по-малки, управляеми задачи, можете ефективно да проследявате напредъка, да идентифицирате потенциални проблеми и да гарантирате съответствието.
От очертаване на процеса до разпределяне на отговорности, проследяване на напредъка и сътрудничество с екипа ви – ClickUp може да ви помогне да поддържате проекта си за съответствие с изискванията на GDPR в правилната посока.
Регистрирайте се за безплатен акаунт в ClickUp и започнете да прилагате GDPR!