

Vi har alla hört talas om den allmänna dataskyddsförordningen (GDPR).
Det handlar väl om dataskydd, eller hur? I grund och botten, ja. Men för företag innebär det en genomgripande förändring i hur de interagerar med och håller kontakten med sina kunder och målgrupper.
Meta fick till exempel en rejäl böter på 1,3 miljarder dollar för att inte ha följt de dataskyddsregler som fastställs i GDPR. 😲
Så om du har kunder inom EU måste du se till att detta sköts korrekt, och det så snart som möjligt!
Det här blogginlägget ger dig en tydlig förståelse för GDPR-efterlevnad, en praktisk checklista för att uppnå den samt några användbara verktyg för att automatisera och effektivisera processen.
Då kör vi. 🎢
GDPR 101: Grunderna
Vad är GDPR?
GDPR är en förordning som införts av EU för att skydda enskilda personers integritet inom regionen. Den reglerar hur EU-medborgares personuppgifter samlas in, lagras, används och slutligen skyddas av företag.
Lagen trädde i kraft i maj 2018 och har haft en betydande inverkan på hur företag interagerar med sina kunder. Denna uttömmande vägledning infördes för att reglera tre övergripande aspekter av dataskydd:
- Dataskydd: GDPR ger enskilda personer större kontroll över sina personuppgifter, inklusive rätten till tillgång, rättelse, radering, begränsning av behandling, dataportabilitet, invändning mot behandling samt rätt att få information om databehandlingsaktiviteter
- Datasäkerhet: Det kräver att företag vidtar lämpliga tekniska och organisatoriska åtgärder för att skydda personuppgifter mot obehörig åtkomst, ändring, utlämnande eller förstörelse
- Ansvarsskyldighet: Företagen är ansvariga för att visa att de följer GDPR. Detta innefattar att genomföra konsekvensbedömningar avseende dataskydd (DPIA) för behandlingsaktiviteter med hög risk, såsom bankverksamhet, samt att utse ett dataskyddsombud (DPO) i vissa fall
🚦Kom ihåg: Alla organisationer som samlar in eller behandlar personuppgifter om EU-medborgare, oavsett var företaget är beläget, måste följa GDPR. Detta gäller både småföretag, multinationella företag och till och med ideella organisationer.
Vilka uppgifter handlar det om?
GDPR fokuserar på personligt identifierbar information (PII), vilket är all information som kan användas för att identifiera en person, direkt eller indirekt. Exempel på detta är:
- Direkta identifierare: Namn, adress, personnummer eller motsvarande, telefonnummer, e-postadress
- Indirekta identifierare: Kön, etnicitet, födelsedatum, geografisk indikator, yrke, demografiska uppgifter
- Känsliga personuppgifter: Körkortsnummer, passnummer, biometriska uppgifter, finansiell information, journaler, elektronisk och digital kontoinformation, personalregister, lösenordsinformation, skol-ID-nummer
Vad innebär det för företagen?
Ur ett GDPR-perspektiv är du antingen personuppgiftsansvarig eller personuppgiftsbiträde som hanterar uppgifter om EU-medborgare. Beroende på vilken kategori du tillhör kan kraven på dig som företag variera.
- Personuppgiftsansvarig: Detta är den enhet som bestämmer syftet med och metoderna för behandlingen av personuppgifter. Den är ansvarig för att säkerställa efterlevnaden av GDPR.
- Databehandlare: Detta är den enhet som behandlar personuppgifter på uppdrag av den registeransvarige. De måste följa den registeransvariges instruktioner.
I ett konkret exempel kan en personuppgiftsansvarig vara ett sjukhus och en personuppgiftsbiträde vara en molnlagringsleverantör där sjukhuset lagrar patientjournaler. Som personuppgiftsansvarig bestämmer sjukhuset vilken information som ska lagras och hur den ska användas. Molnleverantören (personuppgiftsbiträdet) lagrar helt enkelt uppgifterna på ett säkert sätt enligt sjukhusets instruktioner.
🚦Kom ihåg: GDPR lägger ett större ansvar på personuppgiftsansvariga att skapa och implementera inbyggt integritetsskydd i alla sina affärsprocesser.
GDPR: En integritetslag eller en lag om informationsskydd?
Begreppen integritet och dataskyddslagstiftning används ofta i flertal av varandra, men det finns tydliga nyanser mellan dem. Även om båda handlar om att skydda enskildas uppgifter, tillgår de frågan ur något olika vinklar.
Dataskyddslagstiftningen, i dess vidaste bemärkelse, handlar om att skydda individer mot intrång i deras privatliv och fysiska utrymme, till exempel oönskade hembesök. Lagstiftningen om informationsskydd är däremot specifikt inriktad på att skydda personuppgifter, såsom IP-adresser eller e-postadresser.
I praktiken kan en tjänst som du har registrerat dig för få tillgång till din position via telefonens GPS och skicka dig uppdateringar som är specifika för din ort, eller så kan en leveranstjänst skicka varor till din hemadress. Om något av dessa företag drabbas av ett dataintrång blir din hemadress plötsligt offentlig och kan utnyttjas.
I detta sammanhang skyddar GDPR främst personuppgifter, men berör även bredare integritetsfrågor.
GDPR handlar inte bara om dataskydd. Det handlar om grundläggande rättigheter, däribland rätten till integritet och rätten att bli bortglömd.
GDPR handlar inte bara om dataskydd. Det handlar om grundläggande rättigheter, däribland rätten till integritet och rätten att bli bortglömd.
Checklistan för GDPR-efterlevnad: Din vägkarta till dataskydd
Nu när vi har knäckt GDPR-koden (ja, åtminstone grunderna!), ska vi titta på de övergripande stegen som du behöver inkludera i en checklista för GDPR-granskning för att uppfylla kraven.
1. Kartlägg dina datakällor
Innan du kan skydda uppgifterna måste du förstå vilka uppgifter du samlar in. Genomför en granskning för att identifiera alla personuppgifter som ditt företag samlar in, varifrån de kommer och hur de används.
För att göra detta på ett effektivt sätt behöver du ta hänsyn till följande:
- Datainventering: Skapa en detaljerad inventering av alla kategorier av personuppgifter som samlas in, inklusive namn, adresser, kontaktuppgifter, finansiella uppgifter, biometriska uppgifter och mer
- Datakällor: Identifiera källorna till dessa uppgifter, till exempel webbplatser, formulär, tredjepartsleverantörer eller fysiska interaktioner
- Databehandlingsaktiviteter: Fastställ hur uppgifterna används, inklusive lagring, behandling, överföring och delning
- Lagring av uppgifter: Upprätta riktlinjer för lagring av uppgifter (hur länge uppgifterna ska finnas kvar i ditt system) som överensstämmer med GDPR:s principer och minimerar lagringen av personuppgifter
- Dataflöde: Kartlägg dataflödet inom din organisation och till externa parter. Till exempel skulle en extern leveranstjänst som hanterar dina leveransorder falla under denna kategori
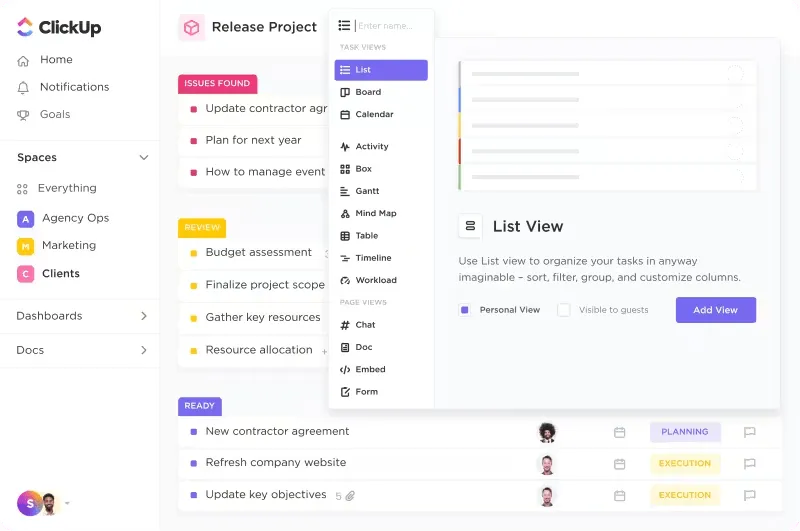
💡 Proffstips: ClickUp CRM kan vara din heltäckande datalösning för att kartlägga och lagra kunddata. Från att samla in e-postadresser från försäljningsleads till att hålla koll på kundresor och ytterligare interaktioner – det hjälper dig att organisera all data på ett och samma ställe.
2. Anställ en dataskyddsombud (DPO)
En dataskyddsombud (DPO) fungerar som den enda kontaktpunkten för dataskydd inom din organisation.
I sin roll som dataskyddsexpert ser dataskyddsombudet till att organisationens datahantering följer kraven i GDPR. Dataskyddsombudet hanterar förfrågningar från registrerade, hanterar dataintrång, bistår vid riskbedömningar och fungerar som kontaktperson gentemot dataskyddsmyndigheterna.
För att kunna utses till dataskyddsombud måste en kandidat ha expertkunskaper inom dataskyddslagstiftning och vara lättillgänglig för anställda och registrerade. Genom att utse ett kvalificerat dataskyddsombud kan du visa ditt engagemang för dataskydd, minska risken för bristande efterlevnad och stärka ditt företags trovärdighet hos kunderna.
3. Dokumentera hela din GDPR-process
Dokumentera allt! Att utforma en policy för databehandling innebär att man beskriver varje enskild process i kedjan, så att man till exempel kan ange exakt var kundens data kommer att lagras eller hur länge de kommer att lagras efter att kunden har sagt upp sitt abonnemang.
Se till att processöversikten och de detaljerade uppgifterna är tydligt definierade och tillgängliga för alla team som regelbundet behöver uppdatera eller hänvisa till dem.
Använd ClickUp Docs för att föra ett centralt och lättillgängligt register över dina databehandlingsaktiviteter, inklusive typ av data, rättslig grund för insamling och lagringstid.
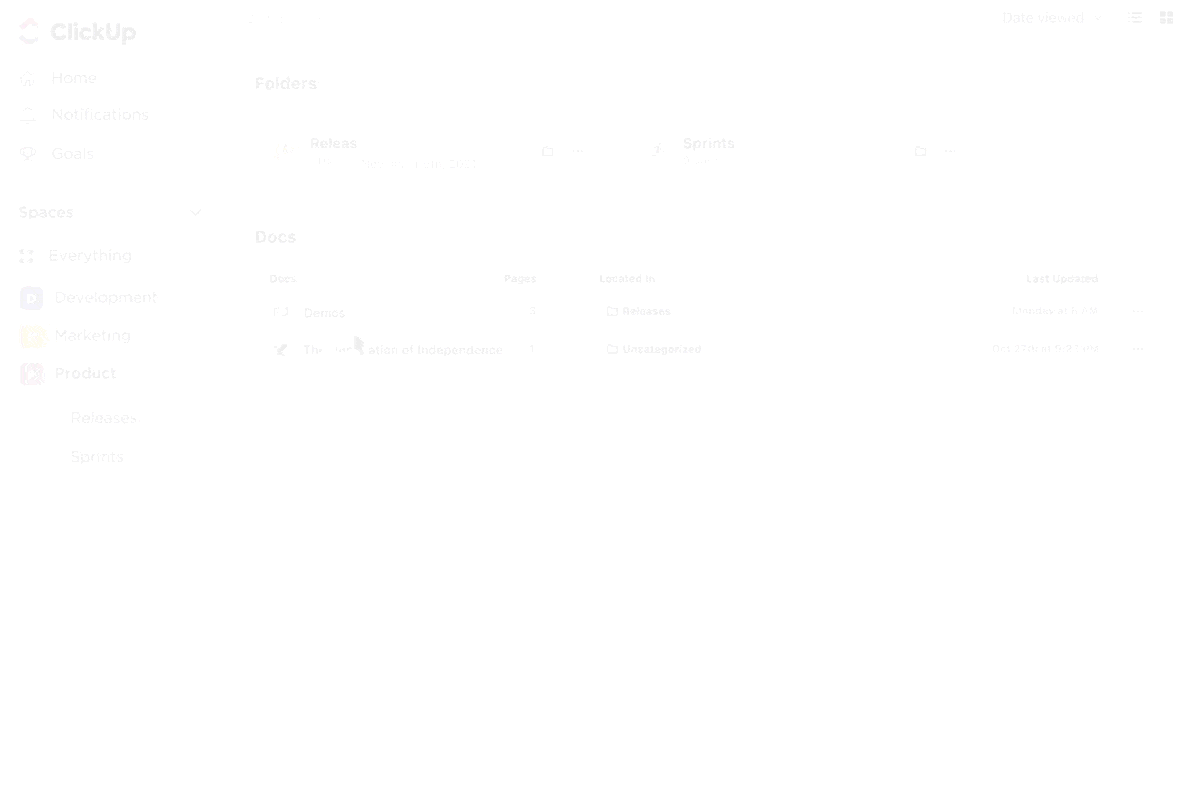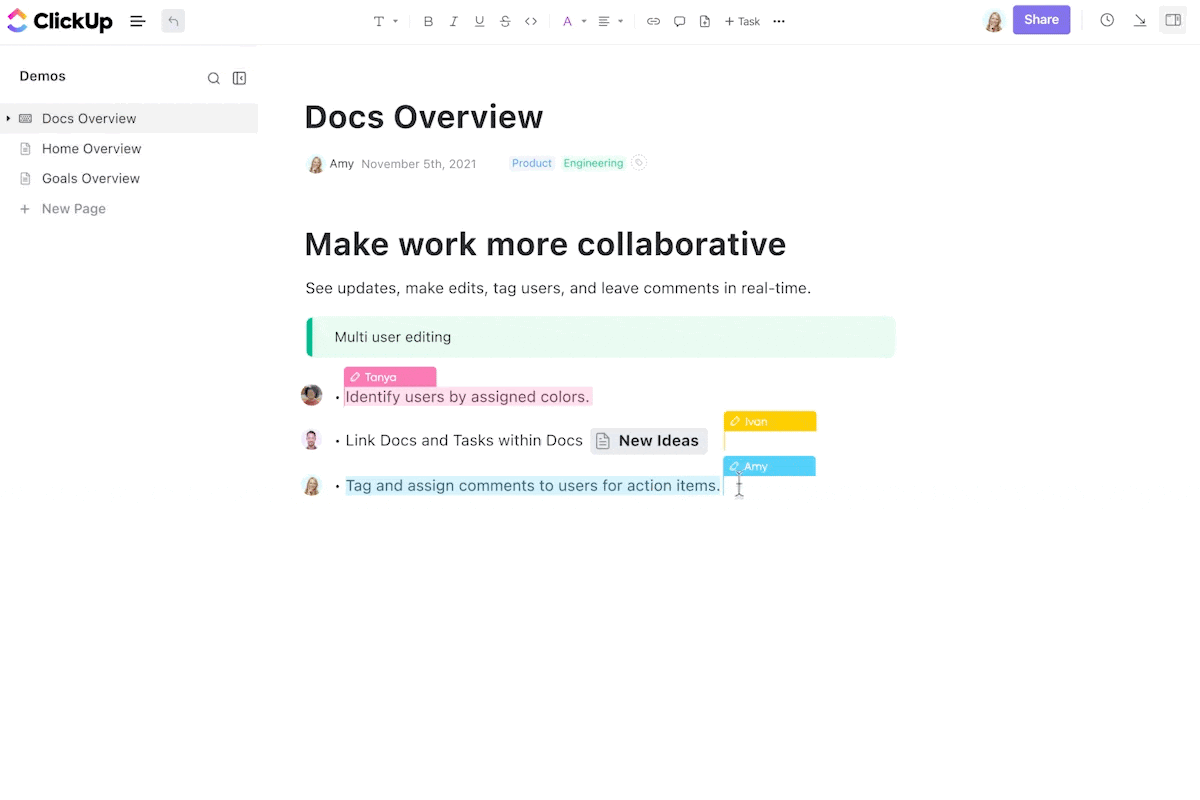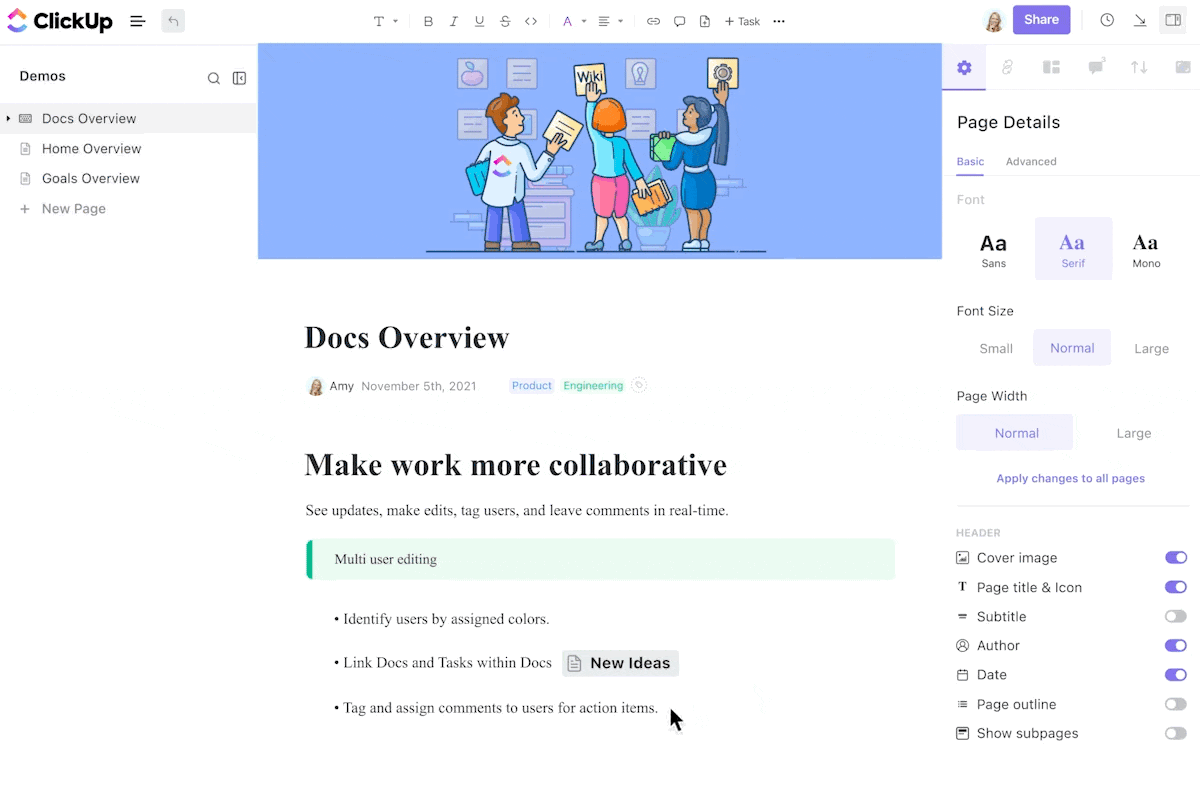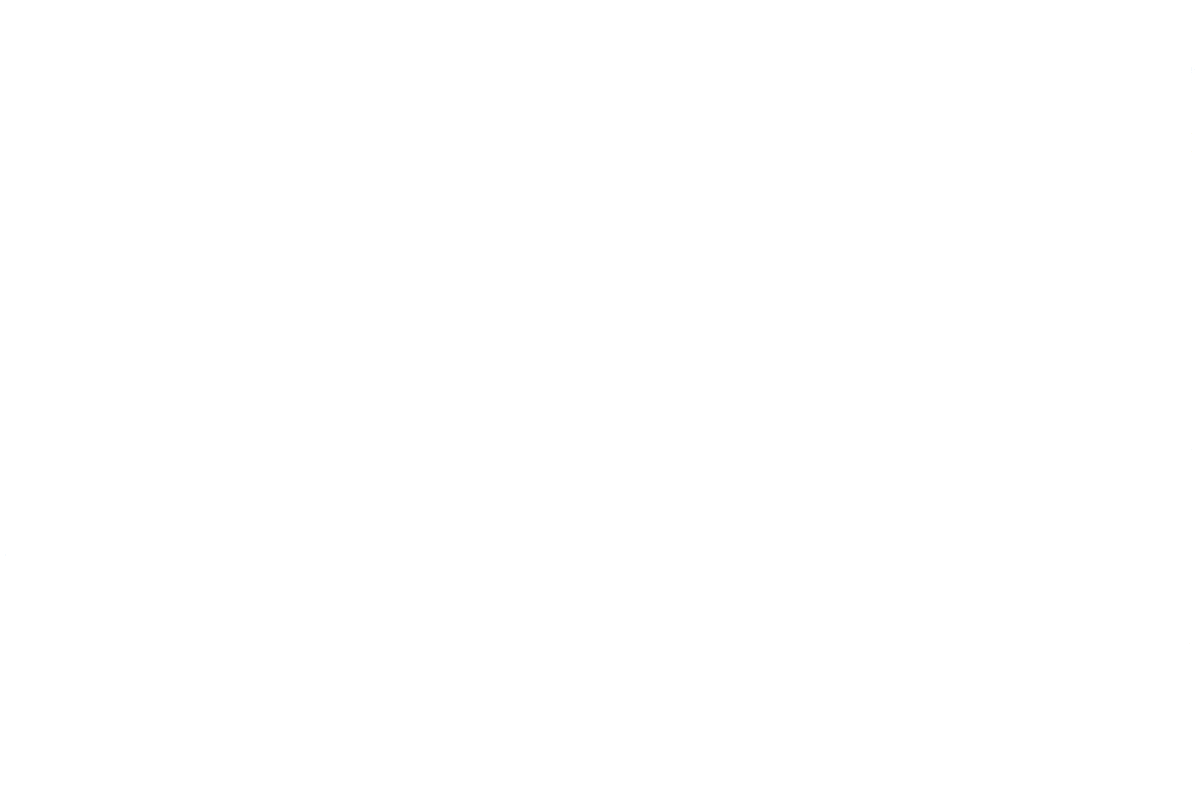
Skapa separata dokument för olika aspekter av efterlevnaden, till exempel datakartläggning, riktlinjer för datalagring, åtgärdsplaner vid dataintrång och riskbedömningar.
Dessa dokument kan organiseras i en hierarkisk struktur med hjälp av inbäddade sidor, vilket gör dem lätta att navigera i och hänvisa till. Du kan också använda ClickUps samarbetsfunktioner, till exempel @mentions, för att involvera relevanta team och personer i processen, så att alla är samordnade och informerade.
4. Se över dina processer för datainsamling
Behöver du verkligen alla dessa uppgifter? GDPR betonar principen om dataminimering, vilket innebär att organisationer endast får samla in och behandla de personuppgifter som är nödvändiga för specifika ändamål.
För att säkerställa efterlevnaden bör du regelbundet utvärdera dina rutiner för datainsamling och se till att de begränsas till vad som är nödvändigt och står i rimlig proportion till dina affärsmål. Här är några saker att tänka på:
Begränsning av ändamålet
Se till att de uppgifter du samlar in är direkt relaterade till dina affärsmål och inte används för andra ändamål. För att till exempel hantera beställningar kan en e-handelswebbplats samla in kundernas namn, adresser och betalningsuppgifter. Dessa uppgifter får inte användas för riktad reklam utan kundens samtycke.
Dataminimering
Ta reda på om några datafält kan tas bort eller anonymiseras utan att syftet med datainsamlingen påverkas. En plattform för sociala medier kan inledningsvis samla in användarnas fullständiga namn, e-postadresser och födelsedatum. Om plattformen dock kan fungera tillfredsställande med endast användarnamn och e-postadresser bör den minimera insamlingen av personuppgifter.
Lagring av uppgifter
Upprätta lämpliga riktlinjer för datalagring för att säkerställa att data inte sparas längre än nödvändigt. För att uppfylla lagkrav kan en bank till exempel behålla uppgifter om kreditkortsansökningar under en viss tid. Efter den föreskrivna tiden kan dessa uppgifter anonymiseras eller raderas.
Samtycke
Om du förlitar dig på samtycke som rättslig grund för behandlingen, se till att det är frivilligt, specifikt, informerat och entydigt. En mobilapp ber användarna att samtycka till insamling av platsdata för personanpassade rekommendationer. Samtycket ska vara frivilligt och specifikt (till exempel att endast platsdata får samlas in när appen används).
Berättigade intressen
Om du åberopar berättigade intressen ska du noggrant bedöma om de väger tyngre än den enskildes intressen, rättigheter och friheter. En nyhetsorganisation kan behandla journalisters kontaktuppgifter för att underlätta kommunikation och samarbete. Detta kan anses vara ett berättigat intresse för journalistisk verksamhet.
🌈 Visste du att? SOC 2 är ett ramverk som motsvarar GDPR och som är mer förknippat med amerikanska företag. Det är en frivillig standard som organisationer använder för att visa sitt engagemang för datasäkerhet och integritet.
Medan GDPR är en lagstiftning som syftar till att skydda personuppgifter för individer inom Europeiska unionen, kan SOC 2 ses som en kompletterande standard. Genom att uppnå SOC 2-efterlevnad kan du visa att du är en datansvarig verksamhet och att du följer globalt erkända datasäkerhetsåtgärder.
5. Håll utkik efter dataintrång och agera snabbt
När ett dataintrång ska anmälas enligt GDPR måste organisationer bedöma den potentiella risken för enskildas rättigheter och friheter. Detta innebär att man måste beakta vilken typ av uppgifter som har läckt ut, sannolikheten för obehörig åtkomst och de potentiella konsekvenserna för de berörda personerna.
GDPR kräver att dataintrång rapporteras inom 72 timmar om det finns en hög risk för att individers rättigheter och friheter påverkas negativt.
I många fall måste organisationer också meddela de berörda personerna direkt och ge tydlig information om dataintrånget, vilka uppgifter som berörs och vilka åtgärder som vidtas för att hantera det.
Dessutom krävs en grundlig utredning för att förstå orsaken till dataintrånget och vidta förebyggande åtgärder. Det är viktigt att föra detaljerade register över hela processen, inklusive de åtgärder som vidtagits för att anmäla dataintrånget och begränsa dess konsekvenser.
Ett typiskt exempel: Dataintrånget hos British Airways
År 2018 drabbades British Airways av ett omfattande dataintrång som berörde cirka 500 000 kunder. Hackare lyckades få obehörig åtkomst till flygbolagets bokningssystem och stal personuppgifter såsom namn, adresser, betalkortsuppgifter och resplaner.
Denna incident utgjorde ett tydligt brott mot GDPR, eftersom den innebar obehörig behandling av personuppgifter i stor skala. British Airways ålades böter på 20 miljoner pund av den brittiska dataskyddsmyndigheten (ICO) för händelsen.
6. Prioritera transparens i din datainsamling
Dina kunder har rätt att veta exakt vilka uppgifter du samlar in och hur du använder dem. Här är några åtgärder du kan vidta för att säkerställa transparens i dina datainsamlingsprocesser:
- Tydliga och koncisa integritetspolicyer: Tillhandahåll lättillgängliga och begripliga integritetspolicyer som tydligt beskriver företagets hantering av personuppgifter. Dessa policyer bör vara skrivna på ett enkelt språk och undvika juridisk jargong
- Informerat samtycke: Redogör för syftet med datainsamlingen, vilka typer av uppgifter som samlas in och kundernas rättigheter avseende uppgifterna under processen för att inhämta samtycke
- Begäran om tillgång till personuppgifter: Besvara begäran om tillgång till personuppgifter snabbt och uttömmande. Det innebär att du ska förse den registrerade med en kopia av sina personuppgifter och information om hur dessa behandlas
- Delning av uppgifter med tredje part: Om personuppgifter delas med tredje part måste du se till att lämpliga skyddsåtgärder finns på plats för att skydda uppgifterna och att även tredje parterna följer GDPR.
7. Se till att du har föräldrarnas samtycke för minderåriga kunder
Enligt GDPR måste företag inhämta samtycke från föräldrar eller vårdnadshavare innan de behandlar personuppgifter om barn under 16 år i de flesta EU-länder.
För att verifiera dina användares ålder ska du använda tillförlitliga metoder, till exempel att kräva föräldrarnas samtycke eller använda tjänster för åldersverifiering. Om föräldrarnas samtycke inhämtas måste det vara frivilligt, specifikt, informerat och entydigt.
Se dessutom till att föra detaljerade register över samtyckesprocessen, inklusive datum, metod och identitet på den som ger sitt samtycke. Lägg till ytterligare åtgärder för att säkerställa att ingen känslig information samlas in från barn och att deras uppgifter inte sparas längre än nödvändigt.
Ett typiskt exempel: TikTok mot den irländska dataskyddsmyndigheten
TikTok bötfälldes med 379 miljoner dollar av den irländska dataskyddsmyndigheten (DPC) för att inte ha skyddat barns personuppgifter på ett adekvat sätt. DPC konstaterade att TikTok inte hade inhämtat giltigt samtycke från barn under 13 år, vilket krävs enligt GDPR.
Dessutom kritiserade DPC TikTok för att inte ha gjort tillräckligt för att förhindra att barn utsätts för potentiellt skadligt innehåll. Detta är ett av de största bötesbeloppen som utdömts enligt GDPR, vilket understryker vikten av att skydda barns uppgifter online.
8. Använd dubbel opt-in för samtycke
För att underlätta en process med verkligt informerat samtycke bör du inhämta uttryckligt samtycke från kunderna innan du behandlar deras uppgifter, inklusive deras e-postadresser, för marknadsföringsändamål. En dubbel opt-in-process är en pålitlig metod för att säkerställa att enskilda personer medvetet och frivilligt har anmält sig till en e-postlista.
Hur fungerar dubbel bekräftelse?
- Första prenumerationen: När en person anger sin e-postadress för att prenumerera på ett nyhetsbrev får hen ett bekräftelsemejl
- Bekräftelse: Personen måste klicka på en länk eller knapp i bekräftelsemejlet för att slutföra prenumerationsprocessen
Denna tvåstegsverifieringsprocess hjälper till att förhindra skräppost och säkerställer att enskilda personer aktivt har samtyckt till att ta emot e-post. Genom att införa en dubbel opt-in-process kan du minska risken för att bli flaggad för oönskad e-postmarknadsföring.
9. Uppdatera din integritetspolicy regelbundet
Granska och uppdatera din integritetspolicy regelbundet så att den återspeglar eventuella förändringar i dina datarutiner eller lagkrav. Fokusera på följande punkter för att hålla din integritetspolicy i toppform:
- Korrekthet: Se till att informationen i din integritetspolicy är korrekt och uppdaterad
- Tillgänglighet: Se till att din integritetspolicy är lättillgänglig på din webbplats och lägg in en länk till den från andra relevanta sidor
- Konsekvens: Se till att din integritetspolicy stämmer överens med din faktiska hantering av personuppgifter
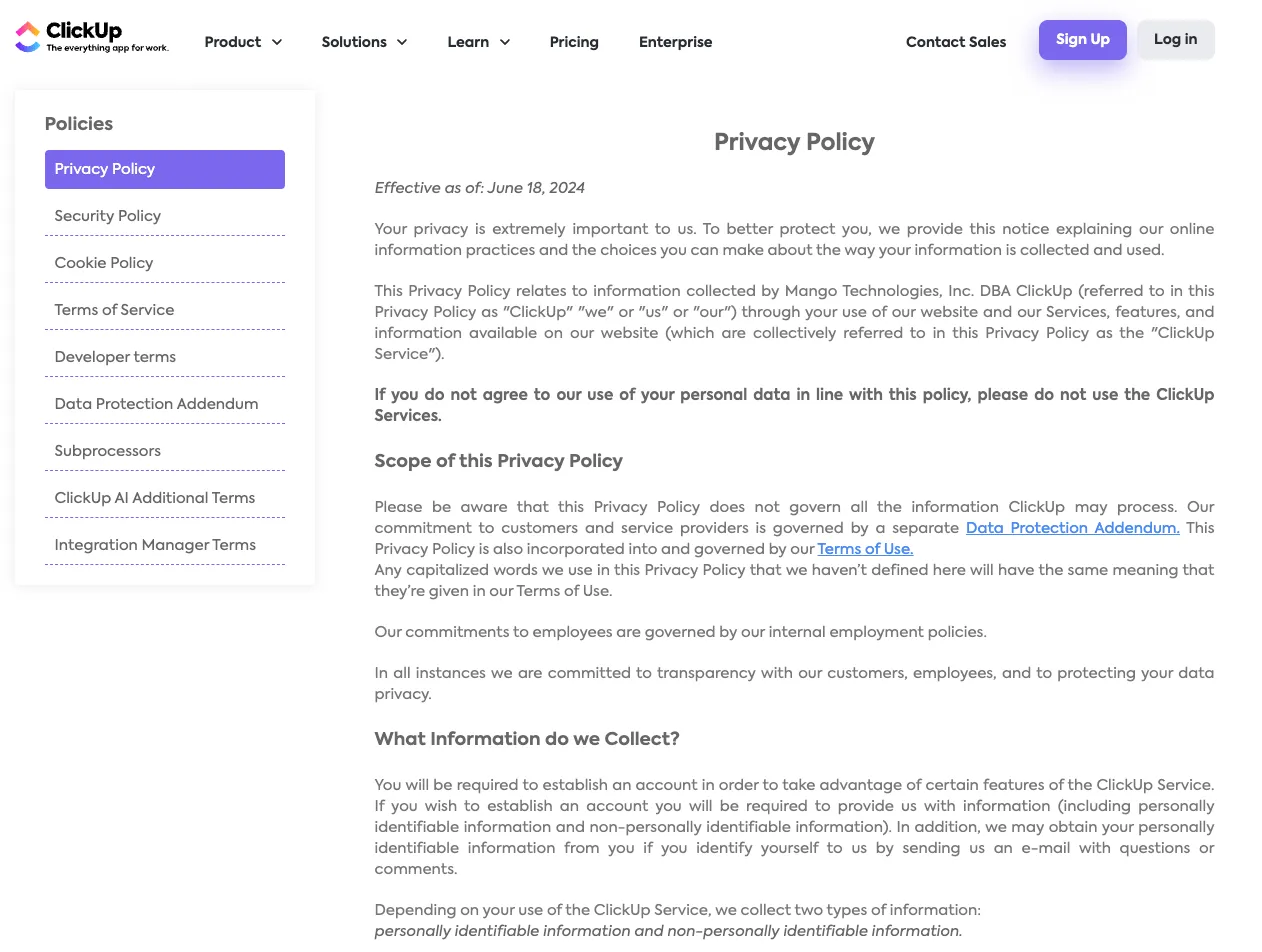
💈Bonus: Behöver du lite inspiration? Ta en titt på ClickUps integritetspolicy.
10. Utvärdera risker kopplade till tredje part
Som datansvarig verksamhet har du ansvaret för att noggrant kontrollera att dina samarbetspartners uppfyller kraven i GDPR. Lättare sagt än gjort, det vet vi! Men här är en översikt över processen som hjälper dig att utforma en policy för dina granskningar av samarbetspartners:
- Upprätta ett tydligt avtal om databehandling som beskriver arbetsomfånget, vilka uppgifter som delas, säkerhetsåtgärder och båda parters ansvar
- Genomför en grundlig granskning av dessa tredjeparter och utvärdera deras integritetspolicyer, certifieringar och referenser
- Utvärdera riskerna med att dela data med dem, med hänsyn till faktorer som datakänslighet, behandlingsaktiviteter och deras geografiska läge, oavsett om de befinner sig inom eller utanför EU
- Håll regelbunden uppsikt genom att övervaka efterlevnaden och genomföra revisioner
Att klara GDPR-kraven med automatiserade verktyg
Puh, det var en rejäl checklista. Lyckligtvis behöver du inte ta dig igenom denna process på egen hand.
Det finns flera digitala GRC-verktyg som kan effektivisera processen och underlätta ditt arbete, och ett av dem är ClickUp. Som en allt-i-ett-plattform för projektledning kan ClickUp enkelt fungera som din centrala plattform för GDPR-efterlevnad.
När du ska sätta upp en så omfattande process som en checklista för GDPR-efterlevnad behöver du en steg-för-steg-strategi, och här på ClickUp handlar allt om steg. 🪜
Funktioner som ClickUps uppgiftschecklistor är utformade för att bryta ner och hantera komplexa processer som dessa. Tänk på dem som att-göra-listor inom dina uppgifter. Genom att skapa checklistor kan du tydligt definiera de specifika åtgärder som krävs för att slutföra en uppgift, tilldela dem till teammedlemmar och följa upp deras framsteg.
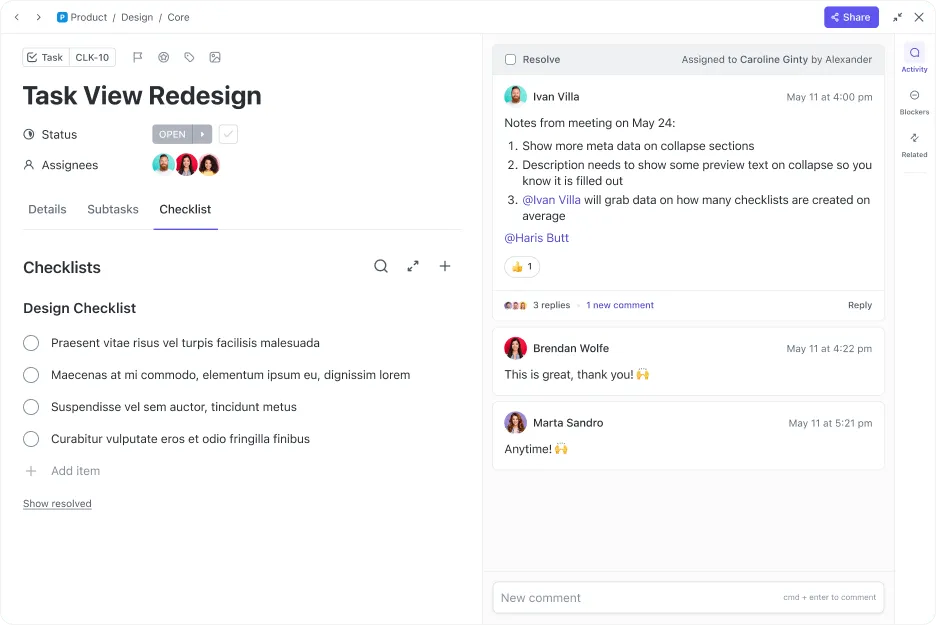
För att använda uppgiftschecklistor i ClickUp skapar du helt enkelt en ny uppgift, klickar på fliken ”Checklistor” i din uppgift och lägger till dina enskilda steg. Du kan sedan organisera din efterlevnadschecklista i mindre, mer hanterbara deluppgifter så här:
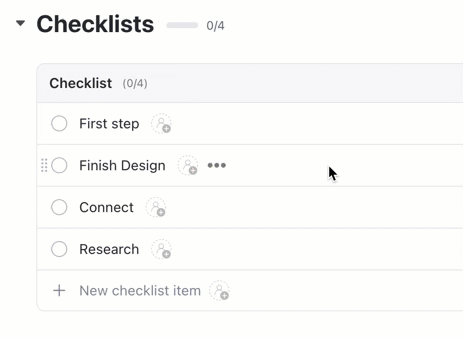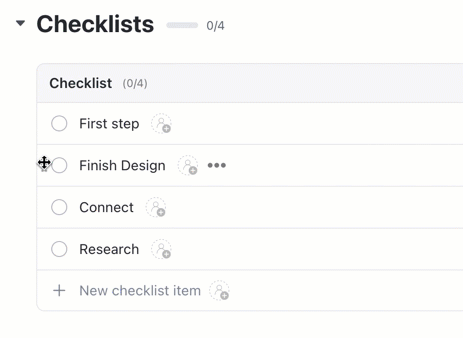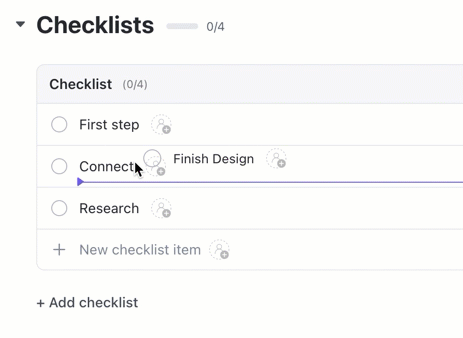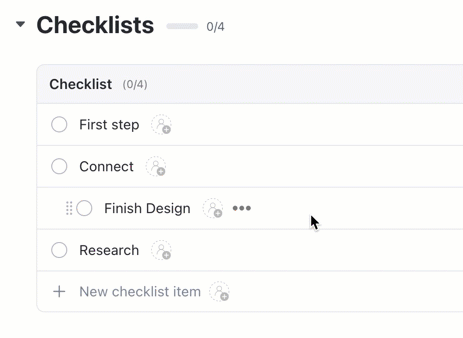
När alla steg finns klara i uppgiftslistorna, tilldela varje uppgift till relevanta team, till exempel den juridiska avdelningen, för att sätta igång processen.
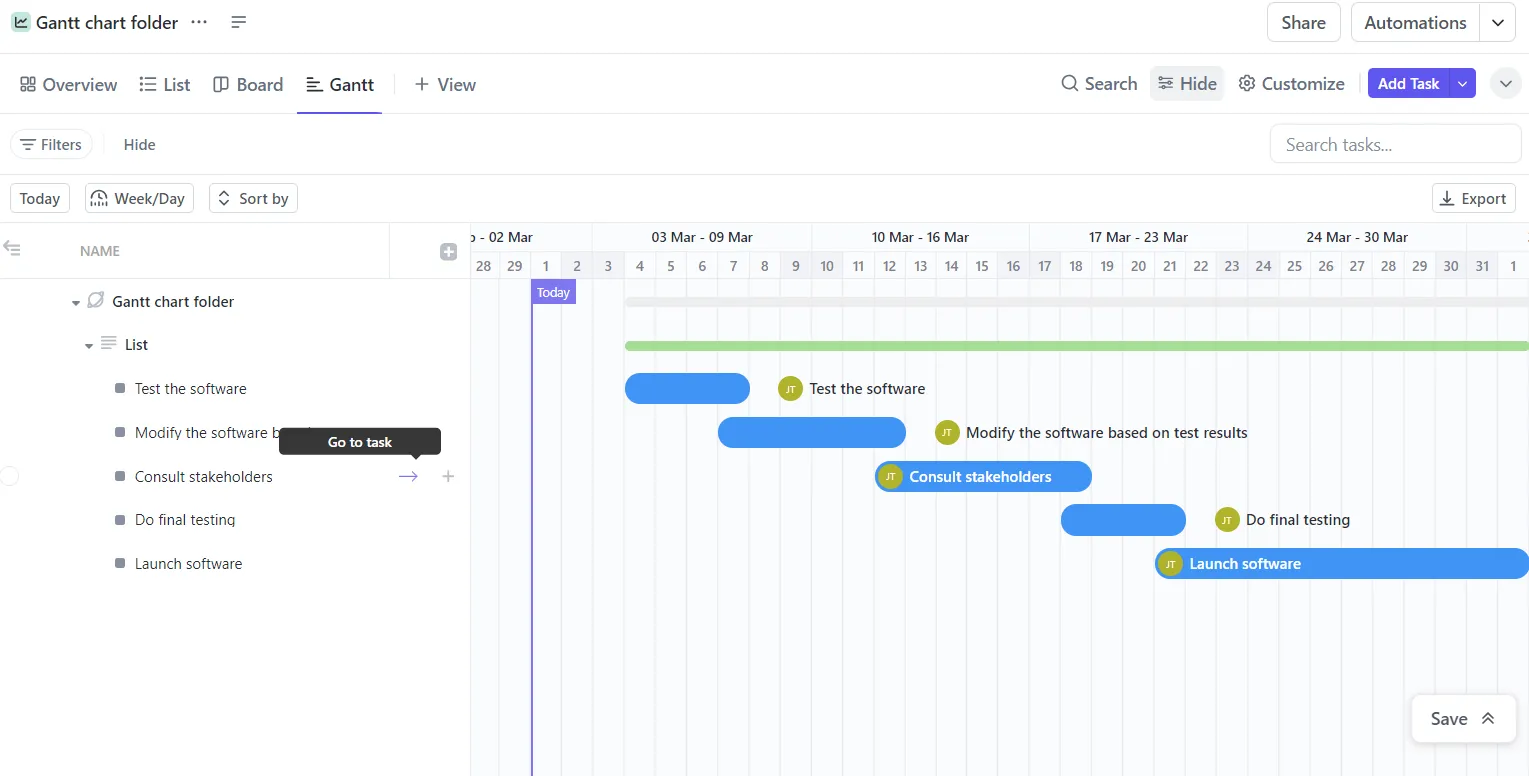
Du kan också använda Gantt-diagramvyn i ClickUp för att visualisera processen på en tidslinje, se hur det går och ta fram tydliga tidsuppskattningar för när projektet ska vara klart.
Och det slutar inte där. När du väl har en process på plats kan du använda ClickUp Automation för att utföra specifika åtgärder utifrån dina definierade regler. Du kan till exempel ställa in anpassade automatiseringar som påminner personer om att lägga till information, granska och uppdatera integritetspolicyn var tredje månad.

Och slutligen innebär efterlevnaden av GDPR-policyn MYCKET dokumentation.
Om du känner dig fast i något skede av processen kan du använda ClickUp Brain, ClickUps inbyggda AI-assistent, som hjälper dig att utforma riktlinjer på ett lättförståeligt och tydligt språk eller till och med göra efterforskningar om branschens bästa praxis när det gäller GDPR.

Dessutom har ClickUp anpassade mallar som gör det mycket enklare att planera din checklista.
ClickUps mall för projektplan för efterlevnad
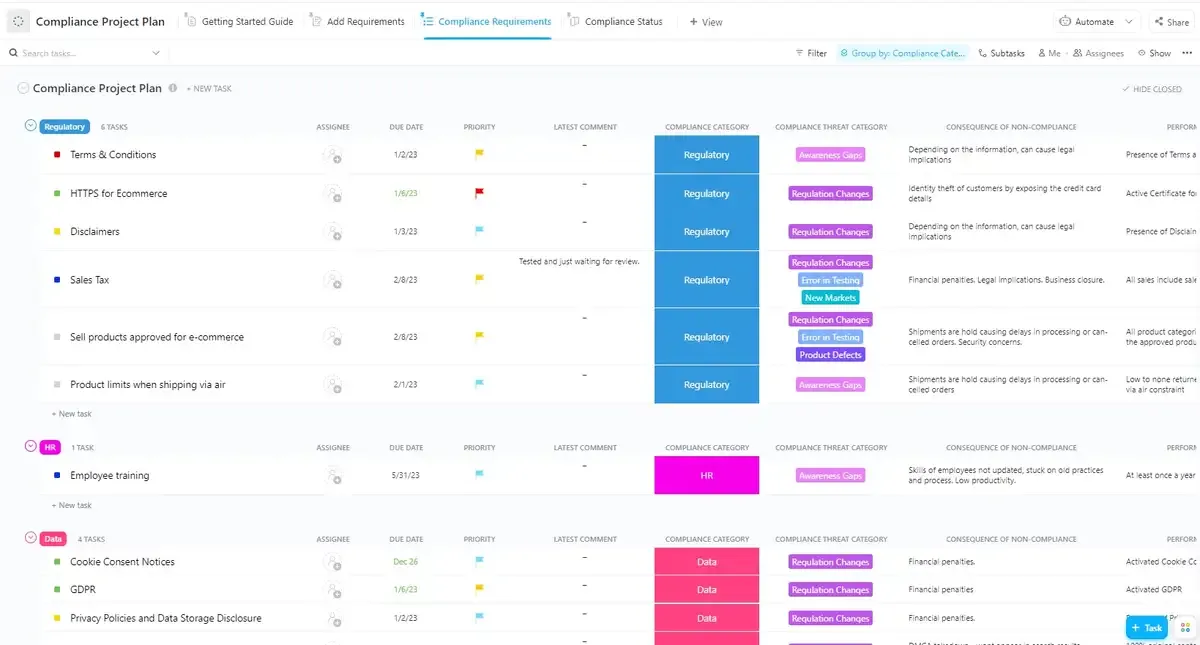
ClickUps mall för projektplan för efterlevnad erbjuder en heltäckande lösning för att hantera ditt arbete med att uppfylla GDPR-kraven. I vyn ”Efterlevnadskrav” kan du lista alla nödvändiga bestämmelser, medan vyn ”Efterlevnadsstatus” ger en tydlig översikt över framstegen och identifierar områden som inte uppfyller kraven. Vyn ”Lägg till krav” säkerställer att du enkelt kan införliva nya bestämmelser när de tillkommer. Sammantaget effektiviserar den här mallen efterlevnadsprocessen och hjälper dig att hålla ordning, följa upp framstegen och säkerställa att GDPR-standarderna efterlevs.
ClickUps mall för projektchecklista
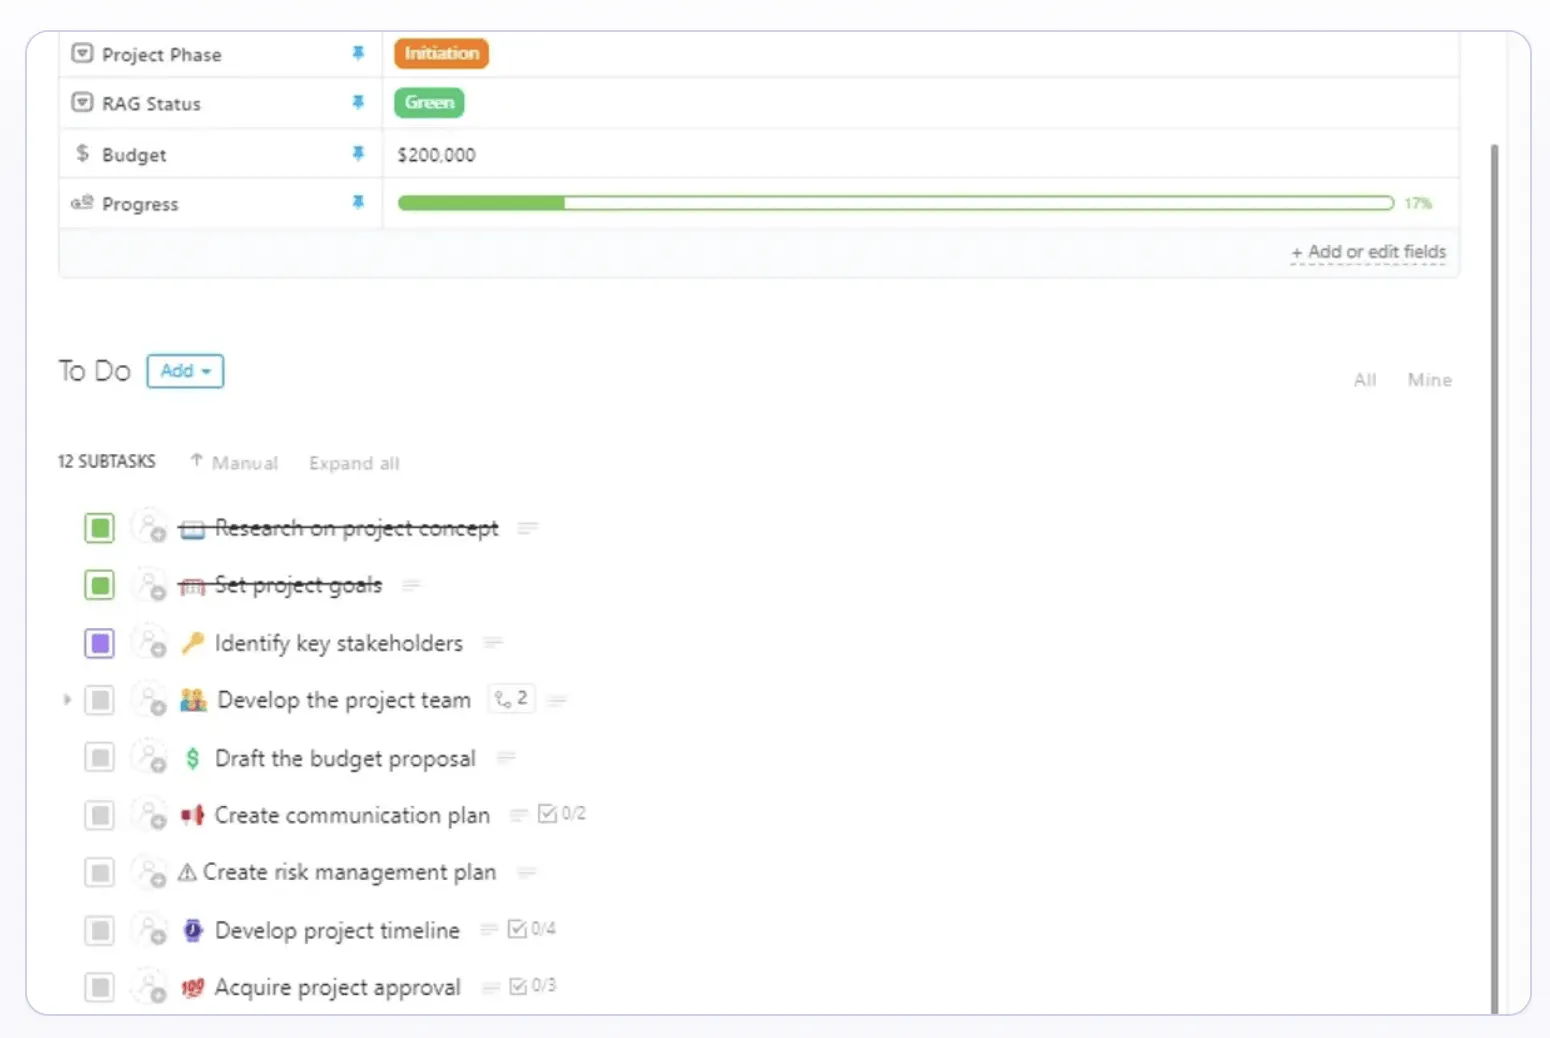
ClickUps mall för projektchecklista kan hjälpa dig att kartlägga de viktigaste stegen i din efterlevnadsprocess. Den innehåller översikter över allmänna deluppgifter som utgör grunden för alla projekt. Använd den här mallen för att:
- Skapa en översikt över den rätta arbetsordningen så att varje steg bygger på det föregående. Detta hjälper dig att undvika fel och utelämnanden
- Förutse potentiella utmaningar och risker i samband med GDPR-efterlevnad och hantera dessa frågor proaktivt
- Ange deadlines för varje uppgift så att hela projektet blir klart i tid
Enkel efterlevnad med ClickUp
En välstrukturerad checklista för GDPR-efterlevnad är avgörande för att säkerställa att din organisation uppfyller kraven i denna viktiga förordning.
ClickUps projektledningsfunktioner erbjuder en kraftfull plattform för att skapa och hantera din checklista för GDPR-efterlevnad. Genom att dela upp denna till synes komplexa process i mindre, hanterbara uppgifter kan du effektivt följa framstegen, identifiera potentiella problem och säkerställa efterlevnaden.
Från att skissa upp processen till att fördela ansvarsområden, följa upp framstegen och samarbeta med ditt team – ClickUp kan hjälpa dig att hålla ditt efterlevnadsprojekt på rätt spår.
Registrera dig för ett gratis ClickUp-konto och sätt igång din GDPR-process!